
Gr??e und Marktanteil des Healthcare-Cybersecurity-Markts
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 42.31 Milliarden US-Dollar |
| Marktgr??e (2031) | 97.79 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 18.26 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Analyse des Healthcare-Cybersecurity-Markts von 黑料不打烊
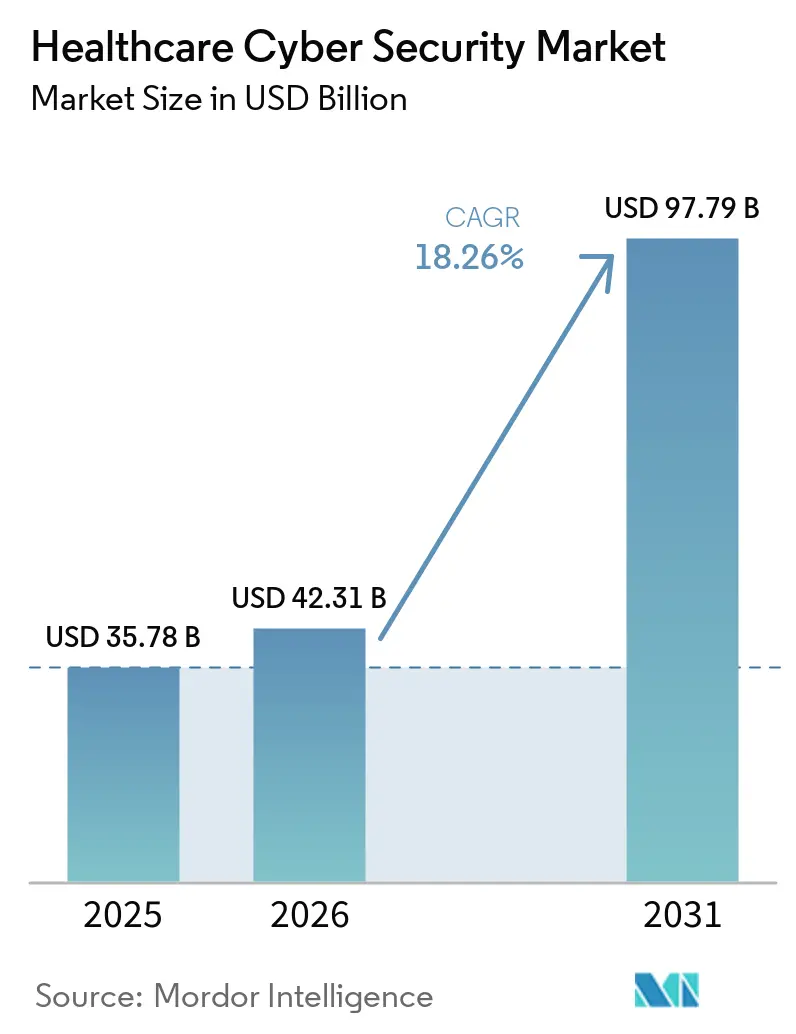
Die Marktgr??e für Cybersicherheit im Gesundheitswesen wurde im Jahr 2025 auf 35,78 Milliarden USD gesch?tzt und soll von 42,31 Milliarden USD im Jahr 2026 auf 97,79 Milliarden USD bis 2031 wachsen, bei einem CAGR von 18,26 % w?hrend des Prognosezeitraums (2026–2031). Der Ausgabenanstieg spiegelt einen branchenweiten Wettlauf wider, elektronisch geschützte Gesundheitsinformationen gegen eine Rekordzahl von Eindringlingen zu verteidigen. Gesundheitsdienstleister meldeten im Jahr 2024 677 schwerwiegende Datenschutzverletzungen, bei denen 182,4 Millionen Patientendatens?tze offengelegt wurden, was die hochwertigen Daten und die anhaltende Bedrohungslandschaft des Sektors unterstreicht. Eine verst?rkte Bundesaufsicht, insbesondere die Anforderungen der Food and Drug Administration gem?? Abschnitt 524B für alle neuen vernetzten Medizinger?te, verpflichtet Hersteller und Anbieter, Mittel für Sicherheitsprogramme über den gesamten Lebenszyklus einzuplanen. Parallel zu den Ger?tevorschriften haben die versch?rfte HIPAA-Durchsetzung durch das Office for Civil Rights und die freiwilligen Cybersicherheits-Leistungsziele des Department of Health and Human Services die Vorst?nde dazu veranlasst, das Cyberrisiko zu einem der drei wichtigsten Unternehmensthemen zu erheben. Staatliche Finanzierung verst?rkt den Schwung: Der konsolidierte Cyber-Haushalt Washingtons für 2025 sieht 13 Milliarden USD für zivile Beh?rden vor, von denen ein Teil an Krankenh?user flie?t, die Altsysteme modernisieren. Gleichzeitig katalysiert die Warnung der American Hospital Association, dass staatliche Akteure im Jahr 2024 Einrichtungen in den Vereinigten Staaten ins Visier genommen haben, die Einführung von Zero-Trust-Frameworks und Echtzeit-?berwachungsl?sungen.
Wichtigste Erkenntnisse des Berichts
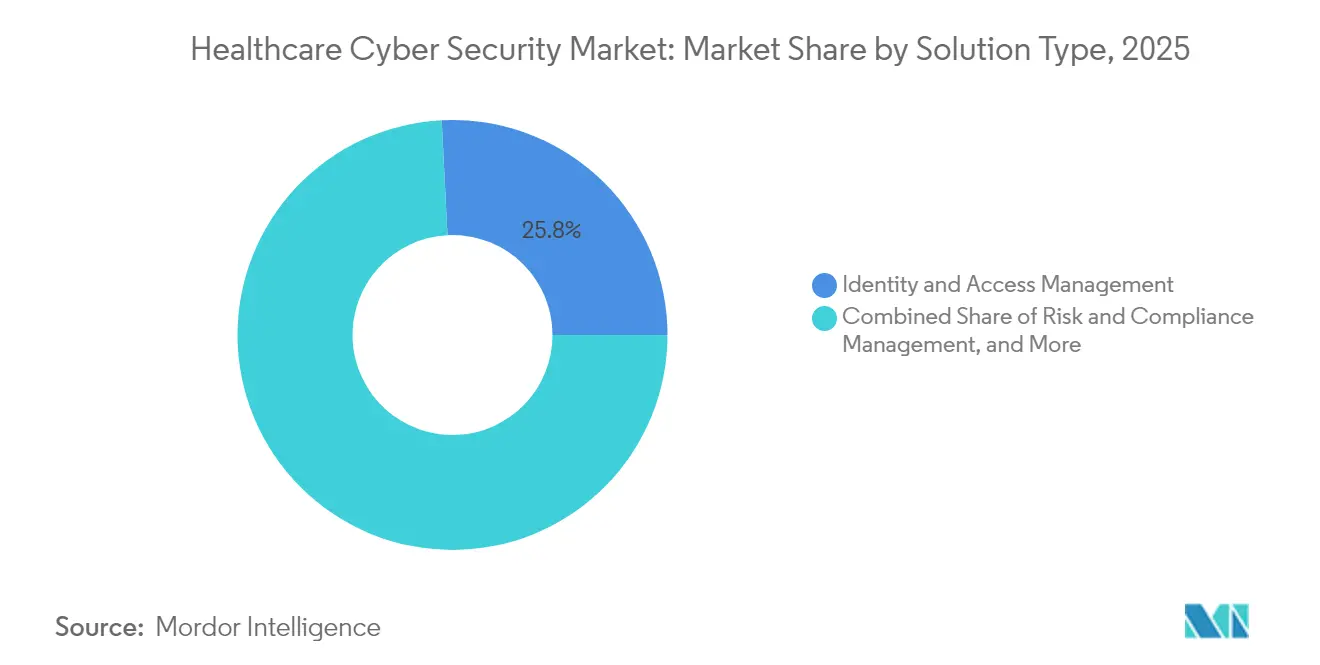
- Nach L?sungstyp hielt Identity and Access Management im Jahr 2025 einen Anteil von 25,80 % am Healthcare Cybersecurity-Markt; Security Information and Event Management wird bis 2031 voraussichtlich mit einer CAGR von 18,72 % wachsen.
- Nach Sicherheitstyp entfiel im Jahr 2025 ein Anteil von 33,95 % der Gr??e des Healthcare Cybersecurity-Marktes auf Netzwerksicherheit, w?hrend Cloud-Sicherheit bis 2031 mit einer CAGR von 18,58 % voranschreitet.
- Nach Bereitstellungsmodell dominierten On-Premise-Modelle im Jahr 2025 mit einem Umsatzanteil von 55,62 %, doch wird für die Cloud-Bereitstellung im Healthcare Cybersecurity-Markt zwischen 2026 und 2031 eine CAGR von 18,95 % prognostiziert.
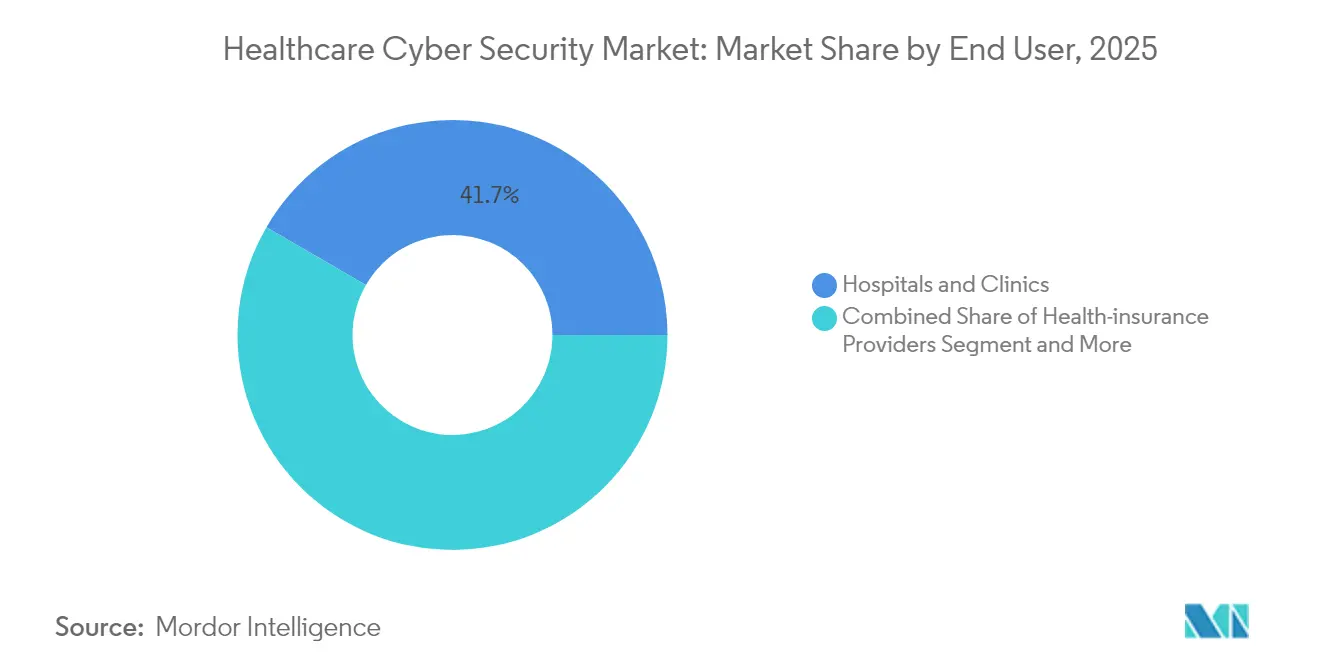
- Nach Endnutzer entfielen im Jahr 2025 41,65 % des Anteils am Healthcare Cybersecurity-Markt auf Krankenh?user und Kliniken; Krankenversicherungsanbieter stellen das am schnellsten wachsende Endnutzersegment mit einer CAGR von 18,44 % dar.
- Nach Geografie führte Nordamerika im Jahr 2025 mit einem Umsatzanteil von 34,12 %, w?hrend Asien-Pazifik im Healthcare Cybersecurity-Markt bis 2031 auf eine CAGR von 19,12 % zusteuert.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiber-Auswirkungen auf den Markt für Cybersicherheit im Gesundheitswesen*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende H?ufigkeit und Raffinesse von Cyberangriffen | +4.2% | Global, mit den st?rksten Auswirkungen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Vorgaben und Compliance-Belastung | +3.8% | Nordamerika und EU, Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Rasche Einführung Cloud-basierter elektronischer Gesundheitsakten und Telemedizin | +3.1% | Global, angeführt von entwickelten M?rkten | Mittelfristig (2–4 Jahre) |
| Geringe Sicherheitsdurchdringung bei kleineren Anbietern | +2.7% | Global, insbesondere in l?ndlichen und Entwicklungsregionen | Langfristig (≥ 4 Jahre) |
| Sicherheit von Medizinger?ten im Zusammenhang mit wertorientierten Versorgungsmodellen | +2.3% | Nordamerika, Ausweitung auf Europa | Langfristig (≥ 4 Jahre) |
| Zero-Trust-Frameworks für IoMT-Umgebungen | +1.8% | Global, frühe Einführung in Nordamerika | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende H?ufigkeit und Raffinesse von Cyberangriffen
Sicherheitsforscher best?tigten, dass Angreifer mit Verbindungen zu Russland, China, Nordkorea und dem Iran im Jahr 2024 t?glich Krankenhausinfrastrukturen sondiert haben, was in Datenschutzverletzungen gipfelte, die sch?tzungsweise 259 Millionen Patientendatens?tze betrafen.[1]American Hospital Association, "Hospitals and Health Systems Face Rising Cyber Threats," aha.org Gesundheitsdatens?tze erzielen auf illegalen M?rkten einen Aufpreis, da sie Versicherungsbetrug, Erpressung und Spionage erm?glichen. Dieser doppelte Nutzen befeuert unabl?ssige Aufkl?rung, Ransomware- und Lieferkettenangriffe. Werkzeuge der künstlichen Intelligenz automatisieren mittlerweile Spear-Phishing- und Voice-Deepfake-Betrug und untergraben nutzerbasierte Abwehrma?nahmen. Anbieter reagieren, indem sie im Markt für Cybersicherheit im Gesundheitswesen kontinuierliche ?berwachung, Multi-Faktor-Authentifizierung und Least-Privilege-Richtlinien für Cloud-Workloads und vernetzte Ger?te priorisieren.
Regulatorische Vorgaben und Compliance-Belastung
Abschnitt 524B verpflichtet jedes neue Medizinger?t, das nach M?rz 2023 bei der FDA eingereicht wird, eine Software-Stückliste, Nachweise zur sicheren Entwicklung und einen Plan zur koordinierten Offenlegung von Schwachstellen beizufügen.[2]Food and Drug Administration, "Cybersecurity in Medical Devices: Refuse-to-Accept Guidance," fda.gov ?ber die Marktzulassung hinaus müssen Hersteller Schwachstellen w?hrend der gesamten kommerziellen Lebensdauer des Produkts beheben. Krankenh?user, die diese Ger?te integrieren, planen daher Mittel für integrierte Risikomanagementplattformen ein, die Firmware, Sicherheitshinweise und Patch-Status in Echtzeit verfolgen k?nnen. Gleichzeitig skizzieren die Cybersicherheits-Leistungsziele des HHS grundlegende Schutzma?nahmen – wie unver?nderliche Backups und privilegierte Zugriffskontrollen –, die viele Vorst?nde als De-facto-Standards behandeln. Frameworks für Identit?ts-, Anmeldeinformations- und Zugriffsmanagement, die von der Cybersecurity and Infrastructure Security Agency befürwortet werden, ersetzen passwortbasierte Modelle durch risikobasierte, zertifikatsgestützte Authentifizierung.
Rasche Einführung Cloud-basierter elektronischer Gesundheitsakten und Telemedizin
Die Pandemie beschleunigte die Migration von Instanzen elektronischer Gesundheitsakten, Bildarchiven und Plattformen für virtuelle Versorgung in ?ffentliche und hybride Clouds. Da sich Workloads ausbreiten, müssen Sicherheitsteams HIPAA und globale Datenschutzgesetze in mandantenf?higen Umgebungen durchsetzen. Pharmazeutische Sponsoren, die dezentralisierte Studien durchführen, speichern genomische Daten und geistiges Eigentum in Cloud-Forschungsplattformen, was eine durchg?ngige Verschlüsselung, Anomalieerkennung und sichere DevOps-Pipelines erfordert. Telemedizin-Endpunkte – von Video-Kiosken bis hin zu Smartphone-Apps – erweitern die Angriffsfl?chen bis in die Patientenh?user und verst?rken die Nachfrage nach Zero-Trust-Zugangsvermittlern, Zero-Trust-Netzwerkzugang und kontinuierlichen Ger?tezustandsprüfungen.
Geringe Sicherheitsdurchdringung bei kleineren Anbietern
Finanzielle Notlagen betreffen 46 % der l?ndlichen Krankenh?user in den USA und lassen nur begrenzte Mittel für Cyberabwehrinitiativen übrig. Freiwillige Umfragen im Rahmen des Rural Hospital Security Program von Microsoft ergaben weitverbreitete Lücken bei der E-Mail-Filterung, der Multi-Faktor-Authentifizierung und der Netzwerksegmentierung. Da regionale ?berweisungsnetzwerke Abrechnungsdaten teilen, kann eine Kompromittierung in einer kleinen Klinik lateral in terti?re Zentren eindringen. ?ffentlich-private Zuschüsse und verwaltete Sicherheitsdienste entstehen, um diese Resilienzlücke zu schlie?en, doch die Einführung bleibt aufgrund von Personalmangel und konkurrierenden Infrastrukturbedürfnissen langsam.
Analyse der Hemmnisse-Auswirkungen auf den Markt für Cybersicherheit im Gesundheitswesen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Budgetbeschr?nkungen bei kleinen Anbietern | -2.1% | Global, insbesondere in l?ndlichen und Entwicklungsregionen | Kurzfristig (≤ 2 Jahre) |
| Mangel an spezialisierten Cybersicherheitsfachkr?ften | -1.8% | Global, am st?rksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Herausforderungen bei der Interoperabilit?t von Altsystemen | -1.4% | Global, besonders ausgepr?gt in entwickelten M?rkten | Mittelfristig (2–4 Jahre) |
| Unklarheit bei der Anbieterhaftung für FDA-regulierte Ger?te | -1.2% | Nordamerika, Ausweitung auf globale M?rkte | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Budgetbeschr?nkungen bei kleinen Anbietern
Kleinere Krankenh?user arbeiten h?ufig mit Betriebsmargen unter 2 %, was unzureichende Rücklagen für mehrschichtige Sicherheitswerkzeuge und eine 24×7-?berwachung hinterl?sst. Untersuchungen zu jüngsten Schlie?ungen zeigen, dass Cybervorf?lle dauerhafte Stilllegungen ausl?sen k?nnen, wenn L?segeldforderungen und Ausfallzeiten die Liquidit?t aufzehren. Der Healthcare Sector Coordinating Council empfiehlt, Cybersicherheit als zul?ssige Medicare-Ausgabe einzustufen, doch die Erstattungspolitik wird noch geprüft. Bis nachhaltige Finanzierungsm?glichkeiten entstehen, ist die Einführung abonnementbasierter verwalteter Erkennungs- und Reaktionsdienste der prim?re Weg zur Risikominderung.
Mangel an spezialisierten Cybersicherheitsfachkr?ften
Das Gesundheitswesen ben?tigt Verteidiger, die klinische Arbeitsabl?ufe, regulatorische Rahmenbedingungen und Betriebstechnologie verstehen. Der Wettbewerbsdruck aus der Finanz- und Technologiebranche treibt die Vergütung über das hinaus, was viele gemeinnützige Systeme aufbringen k?nnen. Als ?bergangsl?sung lagern Anbieter die ?berwachung der ersten Ebene aus, investieren in Low-Code-Sicherheitsorchestrierung und setzen KI-gestützte Analysen ein, die Warnmeldungen mit minimalem menschlichem Eingriff priorisieren. Das Aufkommen KI-gesteuerter Cybersicherheitswerkzeuge bietet potenzielle L?sungen für Talentengp?sse, aber eine erfolgreiche Implementierung erfordert spezialisiertes Wissen, das vielen Gesundheitsorganisationen derzeit fehlt.[3]Healthcare Information and Management Systems Society, Inc. (HIMSS), "Health System Cybersecurity Budgets Increasing, But Lack of AI Governance Threatens Security," himss.org
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Marktsegmentanalyse für Cybersicherheit im Gesundheitswesen
Nach L?sungstyp:
Dominanz des Identit?ts- und Zugriffsmanagements steht vor Disruption durch Security Information and Event ManagementWerkzeuge für das Identit?ts- und Zugriffsmanagement machten im Jahr 2025 25,80 % der Marktgr??e für Cybersicherheit im Gesundheitswesen aus, da Organisationen sich auf die Kontrolle privilegierter Anmeldeinformationen in weitl?ufigen klinischen ?kosystemen konzentrierten. Die Nachfrage verlagert sich jedoch hin zu Security Information and Event Management-Plattformen, die bis 2031 voraussichtlich mit einem CAGR von 18,72 % wachsen werden. Die Ver?nderung spiegelt einen Konsens wider, dass kontinuierliche Protokollkorrelation und Verhaltensanalysen eine schnellere Eind?mmung von Datenschutzverletzungen bieten als Perimeterschutzma?nahmen allein. Im Prognosezeitraum zeigen Cybersicherheits-Roadmaps eine Budgetumschichtung von eigenst?ndigen Antivirenprogrammen hin zu konvergierten Erkennungsstacks, die Security Information and Event Management, Security Orchestration, Automation and Response und Benutzer-Entit?ts-Analysen integrieren.
Risiko- und Compliance-Suiten bleiben stabil, da sie die Dokumentation für HIPAA, DSGVO und Audits zur Nachmarktüberwachung von Ger?ten vereinfachen. Verschlüsselungs- und Datenverlustpr?ventionsmodule gewinnen innerhalb von Zero-Trust-Architekturen an Bedeutung, insbesondere dort, wo Anbieter Radiologiebilder und Labordaten über mehrere Cloud-Mandanten hinweg teilen müssen. Neu entstehende Verhaltensanalysel?sungen, die mit maschinellem Lernen entwickelt wurden, befinden sich im Bereich ?andere L?sungen” und werden h?ufig in Forschungsinstituten erprobt, die mit Pr?zisionsmedizin-Workloads experimentieren.


Nach Sicherheitstyp:
Netzwerksicherheit führt die Cloud-Transformation anDie Netzwerksicherheit behielt im Jahr 2025 einen Marktanteil von 33,95 % am Markt für Cybersicherheit im Gesundheitswesen, da Krankenh?user weiterhin VLANs segmentieren, die Operationss?le, pharmazeutische Automatisierung und Bildarchivierungssysteme verbinden. Der Schwenk zu Cloud-Workloads ver?ndert dennoch die Priorit?ten: Cloud-Sicherheitswerkzeuge stehen vor einem CAGR von 18,58 %, angetrieben durch Migrationen von Instanzen elektronischer Gesundheitsakten zu Hyperscale-Anbietern.
Der Endpunktschutz sieht sich einer zunehmenden Ger?teheterogenit?t gegenüber, von Infusionspumpen am Krankenbett bis hin zu Smartphones von Klinikern. Die Anwendungssicherheit steigt, da interne Entwicklungsteams patientenorientierte Portale erstellen, die Drittanbieter-APIs integrieren, was Laufzeitschutz und Software-Kompositionsanalyse erfordert. Die Sicherheit von Medizinger?ten und dem Internet der medizinischen Dinge, einst ein Nachgedanke, ist nun ein Thema auf Vorstandsebene, da mehr als 14.000 Gesundheits-IP-Adressen Ger?tetelemetrie dem ?ffentlichen Internet aussetzen – eine Statistik, die die Finanzierung für agentenlose Netzwerkerkennung und regulierte Ger?tepatch-Orchestrierung mobilisiert.
Nach Bereitstellungsmodus:
Cloud-Einführung beschleunigt sich trotz On-Premises-DominanzOn-Premises-Umgebungen erfassten im Jahr 2025 55,62 % des Umsatzes, da viele Anbieter Radiologiearchive und Finanzdaten in ihren Rechenzentren aufbewahren, um Datenspeicherungsklauseln zu erfüllen. Doch der Wandel ist unverkennbar: Cloud-Bereitstellungen verfolgen bis 2031 einen CAGR von 18,95 %, da CIOs Abonnementmodelle, automatische Skalierung und resiliente Notfallwiederherstellungszonen anstreben. Hybride Architekturen überwiegen, wobei lokale Rechenkapazit?t für latenzempfindliche Bildgebung mit Cloud-nativen Analyse-Engines für Bev?lkerungsgesundheitsstudien kombiniert wird.
Beobachter der Cybersicherheitsbranche im Gesundheitswesen stellen fest, dass Edge-Computing, bei dem portable KI-Diagnosewerkzeuge in Krankenwagen oder l?ndlichen Kliniken eingesetzt werden, herk?mmliche Bereitstellungsdefinitionen verwischt. Neue Beschaffungsdoktrinen betonen die API-Ebenen-Integration und die ebenenübergreifende Identit?tsweitergabe, die einheitliche Sicherheitsrichtlinien über Krankenhausgel?nde, Cloud-Cluster und Edge-Endpunkte hinweg erm?glichen.
Nach Endnutzer:
Krankenh?user treiben das Wachstum voran, w?hrend Versicherungsanbieter aufsteigenKrankenh?user und Kliniken repr?sentierten im Jahr 2025 41,65 % der Nachfrage, da sie die gr??ten Mengen an Patientendaten speichern und rund um die Uhr lebenskritische Dienste aufrechterhalten müssen. Versicherer, die historisch gesehen wenig in IT investiert haben, verzeichnen nun einen CAGR von 18,44 %, da Kostentr?ger in Betrugsanalysen und sichere Datenaustauschsysteme investieren, die wertorientierte Versorgungsvertr?ge unterstützen. Das Ransomware-Ereignis bei Change Healthcare im Februar 2024, das die Anspruchsbearbeitung landesweit einfrierte, best?tigte die Exponierung von Versicherern und beschleunigte die Beschaffung von Plattformen für das Drittanbieter-Risikomanagement.
Pharmazeutische und biotechnologische Unternehmen weisen gr??ere Anteile der F&E-Budgets für sichere Cloud-Forschungsumgebungen zu, die molekulares geistiges Eigentum und Studienprobandendaten schützen. Diagnostiklabore modernisieren Laborinformationssysteme und treiben Investitionen in die Ransomware-Eind?mmung für Hochdurchsatz-Sequenzierungsger?te voran. Telemedizin-Anbieter und Digital-Health-Start-ups, die unter ?andere Endnutzer” zusammengefasst sind, nehmen verwaltete Sicherheitsdienste in Anspruch, um Personalengp?sse auszugleichen und regulatorische Zulassungen zu beschleunigen.
Nach Unternehmensgr??e:
Kleine und mittlere Unternehmen treiben das Wachstum trotz Ressourcenbeschr?nkungen voranGro?unternehmen kontrollierten im Jahr 2025 63,58 % des Umsatzes im Markt für Cybersicherheit im Gesundheitswesen, doch kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einem CAGR von 19,86 % voranschreiten, da das Bewusstsein für Bedrohungen steigt. Das Rural-Hospital-Programm von Microsoft und ?hnliche Initiativen von Versicherern und Ger?teherstellern senken die Einstiegshürden, indem sie Multi-Faktor-Authentifizierung, Endpunkterkennung und -reaktion sowie unver?nderliche Backup-Bereitstellungen subventionieren.
Dennoch k?mpfen kleine und mittlere Unternehmen weiterhin mit der Anbieterauswahl und der Planung von Vorfallreaktionen. Viele verlassen sich auf staatliche Gesundheitsinformationsaustauschsysteme für gemeinsame Sicherheitsoperationen und Bedrohungsinformationsfeeds. Politische Vorschl?ge, Cyberinvestitionen unter Medicare erstattungsf?hig zu machen, k?nnten die Ausgaben kleiner und mittlerer Unternehmen weiter freisetzen, aber bis zur Kodifizierung verlassen sich die meisten auf flexible, nutzungsbasierte Abonnementvertr?ge statt auf Kapitalanschaffungen.
Geografische Analyse
Markt für Cybersicherheit im Gesundheitswesen in Nordamerika
Nordamerika hielt im Jahr 2025 einen Marktanteil von 34,12 % am Markt für Cybersicherheit im Gesundheitswesen, gestützt durch die weltweit strengsten Vorschriften zum Schutz von Gesundheitsinformationen, ein ausgereiftes Versicherungssystem und hohe Pro-Kopf-Budgets für Gesundheits-IT. Bundesfinanzierungen, darunter die zivile Cybersicherheitsmittelzuweisung 2025, f?rdern die Modernisierung elektronischer Patientenakten und die Cloud-Einführung. Die Vereinigten Staaten erlebten zudem den gr??ten bekannten Datenschutzversto? – den Change-Healthcare-Vorfall 2024, der 100 Millionen Personen betraf –, der Zero-Trust-Roadmaps und Audits von Drittanbieterrisiken festigte. Kanadas gesamtkanadische Strategie für Künstliche Intelligenz und Mexikos Digitalisierungsinitiativen im Bereich der Sozialversicherung steigern die regionale Nachfrage nach SIEM- und Endpunkterkennungstools weiter.
Markt für Cybersicherheit im Gesundheitswesen im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist das am schnellsten wachsende Gebiet mit einer CAGR von 19,12 % im globalen Markt für Cybersicherheit im Gesundheitswesen. Nationale eHealth-Mandate in Japan, 厂ü诲办辞谤别补 und Indien integrieren cloudbasierte Patientenregister mit sicheren Identit?tsplattformen und f?rdern die lokale Nachfrage nach Datenmaskierungs- und Verschlüsselung-als-Dienstleistung-Angeboten. Chinas Blueprint ?Gesundes China 2030” bestimmt Cybersicherheit als eine von sechs Schlüssels?ulen für intelligente Krankenh?user und steigert die Auftr?ge für inl?ndische Firewall- und Schwachstellenmanagement-Anbieter, die grenzüberschreitende Datenflussbeschr?nkungen erfüllen. Australiens Bundeshaushalt verankert Subventionen für die l?ndliche Telemedizin, was zu einem Anstieg der Anfragen zur Beschaffung digitaler Gesundheitsl?sungen um 92 % von 2022 bis 2024 führte.
Markt für Cybersicherheit im Gesundheitswesen in Europa
Europas datenschutzorientiertes Regelwerk sorgt für stetiges Wachstum, da DSGVO-Bu?gelder die Verantwortlichkeit auf Vorstandsebene konkretisieren. Deutschland stellt 3 Milliarden EUR für die Krankenhausdigitalisierung bereit, wobei mindestens 15 % für IT-Sicherheitsverbesserungen reserviert sind, was die Beschaffung von Identity-Orchestration- und sicheren E-Mail-Gateway-L?sungen ankurbelt. Frankreich setzt seine eHealth-Strategie ?MaSanté 2025” mit einem Cybersicherheitsanhang um, der den Austausch von Bedrohungsinformationen zwischen regionalen Gesundheitsbeh?rden vorschreibt. Das Programm ?Data Saves Lives” des britischen NHS leitet Mittel zur Modernisierung veralteter Paging- und Bildgebungsplattformen, vorbehaltlich der ISO-27001-Zertifizierung.
Markt für Cybersicherheit im Gesundheitswesen im Nahen Osten und Afrika sowie in 厂ü诲补尘别谤颈办补
Der Nahe Osten und Afrika verzeichnen eine beschleunigte Einführung, da die Staaten des Golfkooperationsrats intelligente Stadtkrankenh?user aufbauen und die Einhaltung der Gesundheitssektorkontrollen der Nationalen Cybersicherheitsbeh?rde anstreben. 厂ü诲补蹿谤颈办补 und Kenia erproben cloudbasierte Impfregister, begleitet von Tokenisierungsverfahren zur Anonymisierung von Patientendaten. 厂ü诲补尘别谤颈办补 verzeichnet eine stetige Expansion, angeführt von Brasiliens Open-Health-Initiativen und Argentiniens Einführung elektronischer Rezepte, die beide ein Verschlüsselungsschlüsselmanagement und sichere API-Gateways erfordern.


Wettbewerbslandschaft
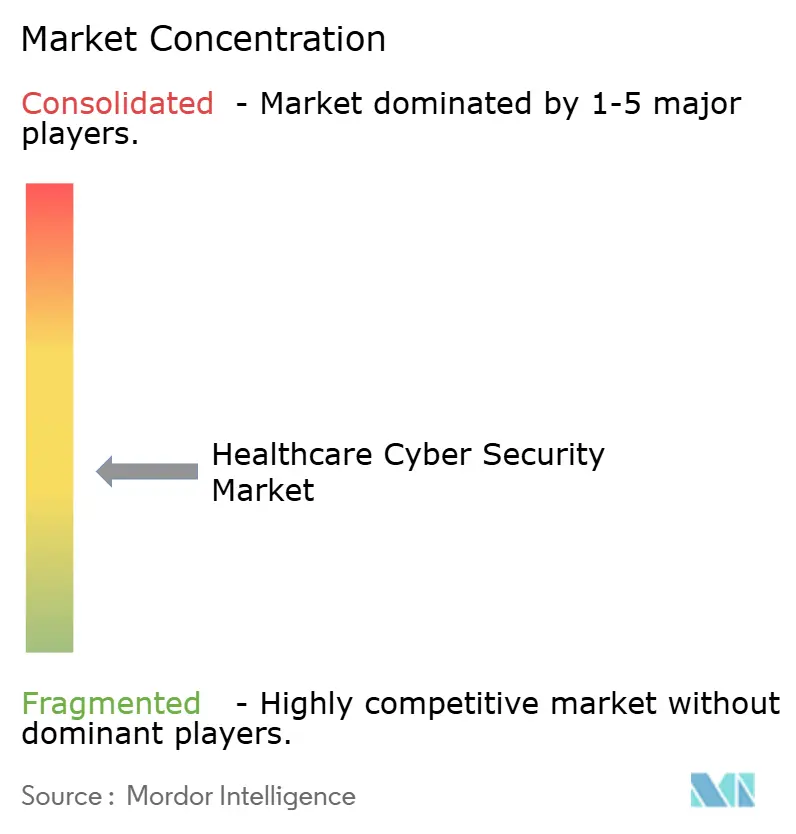
Der Healthcare Cybersecurity-Markt ist m??ig fragmentiert. Etwa 15 Anbieter entfallen auf die H?lfte des globalen Umsatzes, was Raum für Nischenspezialisten in den Bereichen IoMT-Segmentierung und verwaltete Erkennung l?sst. Die Konsolidierung beschleunigt sich: Palo Alto Networks integrierte im Jahr 2024 die QRadar-Cloud-Analyse von IBM Corporation in seine Cortex-Plattform, und Googles Kauf von Wiz für 32,0 Milliarden USD st?rkte seinen Chronicle-Sicherheits-Stack. Solche Transaktionen verdeutlichen einen Wettlauf um die Bereitstellung von Full-Stack-Plattformen, die Netzwerk-, Endpunkt- und Cloud-Abwehr mit integrierten HIPAA-Vorlagen abdecken.
Dom?nenkompetenz differenziert nun die Gewinner im Healthcare Cybersecurity-Bereich. Anbieter mit dedizierten Gesch?ftsbereichen im Gesundheitswesen stellen vorkonfigurierte Bedrohungsinformations-Feeds bereit, die Ger?terückrufe und FDA-Hinweise kennzeichnen. Das Warnschreiben der FDA von 2024 an Becton Dickinson wegen Pyxis-Schwachstellen signalisierte strafende Konsequenzen für Lieferanten ohne strukturierte Programme für sicheres Design. Infolgedessen kooperieren Ger?tehersteller mit Cybersicherheitsunternehmen, um SBOM-Tracking und Over-the-Air-Patch-Kan?le vor 510(k)-Einreichungen einzubetten.
Chancen in wei?en Flecken bestehen weiterhin beim Schutz l?ndlicher Krankenh?user, der Mikrosegmentierung medizinischer Ger?te und der KI-Governance. Unterdessen schützen Start-ups, die f?deriertes Lernen nutzen, KI-Modelle für bildgebende Diagnostik, ohne Patientendaten zu zentralisieren, und adressieren damit Datenschutzbedenken gem?? DSGVO und staatlichen Datenschutzgesetzen. Etablierte Anbieter begegnen dem durch Investitionen in erweiterte Erkennungs- und Reaktions-Suiten, die für HL7- und DICOM-Datenverkehr optimiert sind.
Marktführer im Bereich Healthcare-Cybersecurity
IBM Corporation
Cisco Systems Inc.
AO Kaspersky Lab
Broadcom Inc. (Symantec)
McAfee LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Im Marktbericht für Cybersicherheit im Gesundheitswesen erfasste Unternehmen
- Cisco Systems Inc.
- IBM Corporation
- AO Kaspersky Lab
- McAfee LLC
- Broadcom Inc. (Symantec)
- Trend Micro Inc.
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- CrowdStrike Holdings Inc.
- FireEye Inc. (Trellix)
- Imperva Inc.
- Claroty Ltd. (Medigate)
- Cynerio Ltd.
- Sophos Group plc
- Proofpoint Inc.
- Rapid7 Inc.
- CynergisTek Inc.
- Clearwater Compliance LLC
- Sensato Cybersecurity Solutions
- SecureLink Inc.

Aktuelle Branchenentwicklungen im Markt für Cybersicherheit im Gesundheitswesen
- Juni 2025: Microsoft erweiterte sein Cybersicherheitsprogramm für l?ndliche Krankenh?user um KI-gestützte Risikobewertung und meldete 550 Krankenh?user für kostenlose Bewertungen an.
- M?rz 2024: Die FDA ver?ffentlichte einen Entwurf einer Leitlinie, die die Vorabmarktzulassungsanforderungen für Cybersicherheit versch?rft und kontinuierliche Patch-Unterstützung sowie SBOM-Transparenz betont.
- Mai 2024: Palo Alto Networks schloss den Kauf der QRadar-Cloud-Assets von IBM ab und schulte 1.000 IBM-Berater in den Gesundheitsregelwerken von Palo Alto.
- Juni 2024: Das Wei?e Haus kündigte Allianzen mit führenden Cloud-Anbietern an, um bis zu 2.100 l?ndlichen Krankenh?usern subventionierte Sicherheitsdienste bereitzustellen.


Markt für Cybersicherheit im Gesundheitswesen Berichtsumfang und Forschungsmethodik
Marktdefinitionen und wesentliche Abdeckung
Unsere Studie definiert den Markt für Cybersicherheit im Gesundheitswesen als alle Software-, Hardware- und Managed Services, die klinische Informationssysteme, vernetzte Medizinger?te und Patientendaten-Repositories gegen unbefugten Zugriff, St?rung oder Exfiltration in Umgebungen von Leistungserbringern, Kostentr?gern, Life Sciences und dem ?ffentlichen Gesundheitswesen schützen.
Ausschluss aus dem Geltungsbereich: Nicht-klinische Unternehmenssicherheitstools, die an Gesundheitskonglomerate ausschlie?lich für Büro-IT-Zwecke verkauft werden, sind nicht abgedeckt.
Segmente, die in diesem Bericht abgedeckt sind
- Nach L?sungstyp
- Identit?ts- und Zugriffsmanagement
- Risiko- und Compliance-Management
- Antiviren- und Anti-Schadsoftware
- Security Information and Event Management (SIEM)
- Intrusion Detection / Prevention (IDS/IPS)
- Verschlüsselung und Datenverlustpr?vention
- Andere L?sungen
- Nach Sicherheitstyp
- Netzwerksicherheit
- Endpunktsicherheit
- Anwendungssicherheit
- Cloud-Sicherheit
- Sicherheit von Medizinger?ten und dem Internet der medizinischen Dinge
- Nach Bereitstellungsmodus
- On-Premises
- Cloud
- Nach Endnutzer
- Krankenh?user und Kliniken
- Pharmazeutische und biotechnologische Unternehmen
- Krankenversicherungsanbieter
- Diagnostiklabore
- Andere Endnutzer
- Nach Unternehmensgr??e
- Gro?unternehmen
- Kleine und mittlere Unternehmen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- Chile
- ?briges 厂ü诲补尘别谤颈办补
- Europa
- Deutschland
- Frankreich
- Vereinigtes K?nigreich
- Italien
- Spanien
- Russland
- ?briges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- ?briger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- ?gypten
- Nigeria
- ?briges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgr??e und Validierung
Prim?rforschung
Interviews und Pulse-Umfragen mit CISOs von IDNs, regionalen Kostentr?gern, cloudbasierten Telemedizin-Plattformen und Integratoren von Cybersicherheitsl?sungen in Nordamerika, Europa und dem asiatisch-pazifischen Raum halfen dabei, Ausgabenverh?ltnisse, durchschnittliche Verkaufspreise und Implementierungsprobleme zu validieren und gleichzeitig regionale regulatorische Nuancen zu kl?ren, die die Desk-Research offen gelassen hatte.
Desk Research
Die Analysten begannen mit offenen Datens?tzen von Institutionen wie dem US HHS Office for Civil Rights, der European Union Agency for Cybersecurity und dem Australian Cyber Security Centre, die Anzahl von Datenschutzverletzungen, Volumina offengelegter Datens?tze und Straftrends quantifizieren. Diese Signale wurden mit Beschaffungsunterlagen auf Plattformen wie SAM.gov, j?hrlichen 10-K-Offenlegungen gro?er EHR- und Medizintechnik-Anbieter sowie Zollversanddaten abgeglichen, die über D&B Hoovers und Volza zusammengestellt wurden, um grenzüberschreitende Ger?testr?me zu bemessen. Branchenverb?nde, beispielsweise das College of Healthcare Information Management Executives und die IoT Security Foundation, lieferten Adoptions-Benchmarks für Zero-Trust-Architekturen und IoMT-Inventare. Diese ?ffentlich zug?nglichen Quellen sind lediglich illustrativ; viele weitere wurden konsultiert, um die Sekund?rerkenntnisse abzurunden.
Marktgr??e & Prognose
Wir haben den globalen Umsatz mithilfe eines Top-Down-Ausgabenpool-Aufbaus rekonstruiert, der mit den Ausgaben für Gesundheits-IT nach Region beginnt, Nicht-Sicherheitskategorien abzieht und anschlie?end durch Datenschutzverletzungen getriebene Sicherheitsdurchdringungsraten anwendet. Lieferanten-Rollups aus stichprobenartig erhobenen ASP × Installed-Base-Daten dienten als selektive Bottom-up-?berprüfung. Zu den wichtigsten Variablen z?hlen: j?hrliche Anzahl offengelegter Datenschutzverletzungen im Gesundheitswesen (>500 Datens?tze), durchschnittliche Kosten pro Datenschutzverletzung (IBM-Ponemon-Index), installierter Bestand vernetzter Medizinger?te (FDA Unique Device Identifier Registry), Anteil cloudbasierter EHR-Implementierungen sowie obligatorische Prüfh?ufigkeit gem?? HIPAA, DSGVO und NIS2. Eine multivariate Regression verknüpft diese Treiber mit historischen Ums?tzen, w?hrend eine Szenarioanalyse regulatorische Versch?rfungen und Ransomware-Eskalationen erfasst. Lücken bei l?nderspezifischen Ausgaben wurden durch Anwendung von Sicherheitsausgaben pro Bett geschlossen, die aus Prim?rinterviews abgeleitet wurden.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse durchlaufen drei Ebenen der Analysten-?berprüfung, Anomalieprüfungen anhand unabh?ngiger Datens?tze zu Datenschutzverletzungen und Investitionsausgaben sowie eine Varianzabstimmung mit aktuellem Expertenfeedback. Mordor aktualisiert das Modell alle zw?lf Monate und überprüft kritische Annahmen erneut, wenn wesentliche Cyber-Ereignisse eine Marktneubewertung ausl?sen.
Wie die Healthcare Cybersecurity-Marktgr??e von 黑料不打烊 im Vergleich zu anderen ver?ffentlichten Sch?tzungen abschneidet
Ver?ffentlichte Sch?tzungen weichen h?ufig voneinander ab, da Unternehmen unterschiedliche Auffassungen darüber haben, was als Gesundheitsausgaben gilt, wie aggressiv ihre Bedrohungseskalationsszenarien sind und wie h?ufig sie ihre Zahlen aktualisieren.
Zu den wesentlichen Treibern dieser Lücken z?hlen: Wettbewerber, die allgemeine Unternehmenssicherheitsausgaben in die Gesundheitssummen einbeziehen, statische ASP-Annahmen verwenden, die Preissteigerungen nach dem Change-Healthcare-Vorfall ignorieren, und sich auf einmalige Umfragen stützen, ohne diese mit Statistiken zu Datenschutzverletzungen oder Ger?teversanddaten abzugleichen, die das Team von Mordor viertelj?hrlich verfolgt.
Benchmark-Vergleich
| Marktgr??e | Anonymisierte Quelle | Wesentlicher Lückentreiber |
|---|---|---|
| USD 35,78 Mrd. (2025) | 黑料不打烊 | - |
| USD 22,52 Mrd. (2025) | Global Consultancy A | Schlie?t Managed Detection & Response und Drittanbieter-Risikodienste aus |
| USD 20,40 Mrd. (2024) | Industry Association B | Verwendet ausschlie?lich Krankenhaus-IT-Budgets, l?sst Ausgaben von Kostentr?gern und der Pharmaindustrie au?er Acht |
| USD 18,20 Mrd. (2023) | Regional Consultancy C | ?lteres Basisjahr, ASPs nicht an die Ransomware-Pr?mie 2024 angepasst |
Zusammenfassend l?sst sich sagen, dass 黑料不打烊 durch die Verknüpfung von Ums?tzen mit transparenten Kennzahlen zu Datenschutzverletzungen und Ger?tezahlen sowie durch die Aktualisierung von Annahmen nach jedem wesentlichen Vorfall eine ausgewogene, nachvollziehbare Baseline liefert, auf die Entscheidungstr?ger mit Zuversicht vertrauen k?nnen.


Im Bericht beantwortete Schlüsselfragen
Warum w?chst der Healthcare-Cybersecurity-Markt schneller als andere Sektoren der kritischen Infrastruktur?
Die hochwertigen Daten des Sektors, strenge neue Ger?tevorschriften und die rekordverd?chtigen 677 Datenschutzverletzungen im Jahr 2024 treiben die j?hrlichen Ausgaben zwischen 2026 und 2031 um 18,26 % in die H?he.
Welches Segment des Healthcare-Cybersecurity-Markts wird bis 2031 am schnellsten wachsen?
Cloud-Sicherheitsl?sungen werden voraussichtlich einen CAGR von 18,58 % verzeichnen, da Krankenh?user elektronische Gesundheitsakten und Bildarchive in ?ffentliche und hybride Clouds migrieren.
Wie gro? ist der nordamerikanische Healthcare-Cybersecurity-Markt im Jahr 2025?
Nordamerika repr?sentiert 34,12 % des globalen Umsatzes, gestützt durch die HIPAA-Durchsetzung und staatliche Cybersicherheitsausgabenprogramme.
Was ist Abschnitt 524B und warum ist er wichtig?
Abschnitt 524B des FD&C-Gesetzes verpflichtet jedes neue vernetzte Medizinger?t zur Vorlage eines Cybersicherheitsplans und einer Software-Stückliste und zwingt Hersteller und Anbieter, in das Lebenszyklusmanagementsystem für Sicherheit zu investieren.
Wie gehen kleine und l?ndliche Krankenh?user mit begrenzten Budgets mit Cybersicherheit um?
Viele nutzen staatliche Zuschüsse und Abonnements für verwaltete Erkennungs- und Reaktionsdienste, wie das Rural-Hospital-Programm von Microsoft, das KI-gestützte Risikobewertungen kostenlos anbietet.
Seite zuletzt aktualisiert am:



