
Marktgr??e und Marktanteil für Cybersicherheitssoftware
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 180.29 Milliarden US-Dollar |
| Marktgr??e (2031) | 332.26 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 13.01 % |
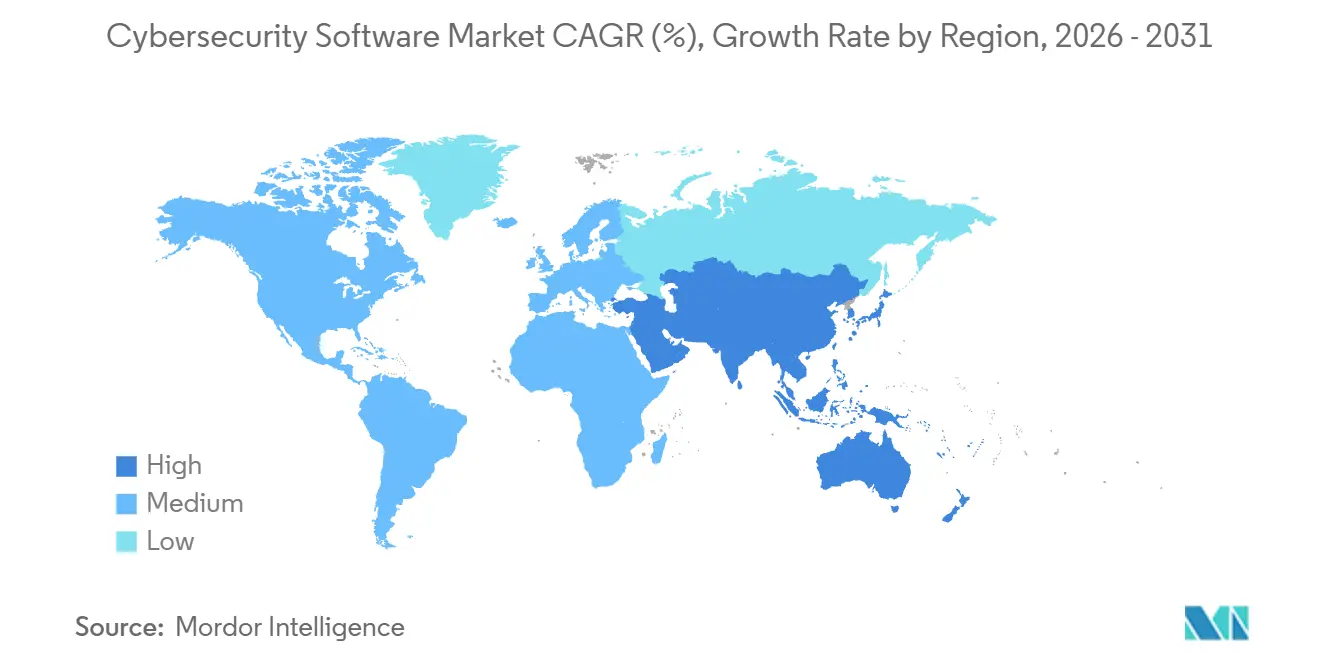
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
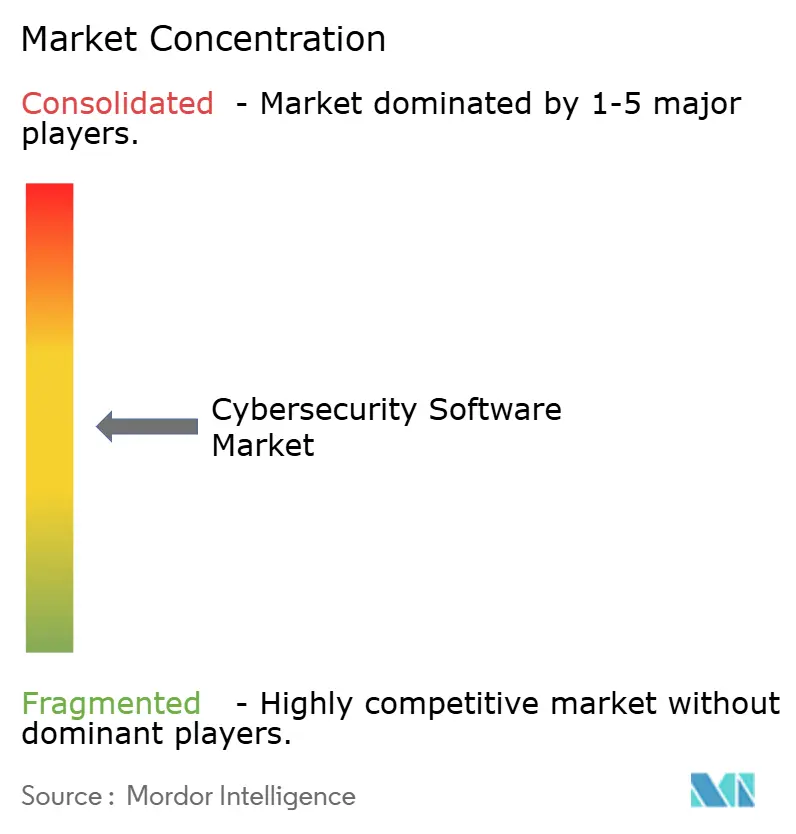
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für Cybersicherheitssoftware von 黑料不打烊
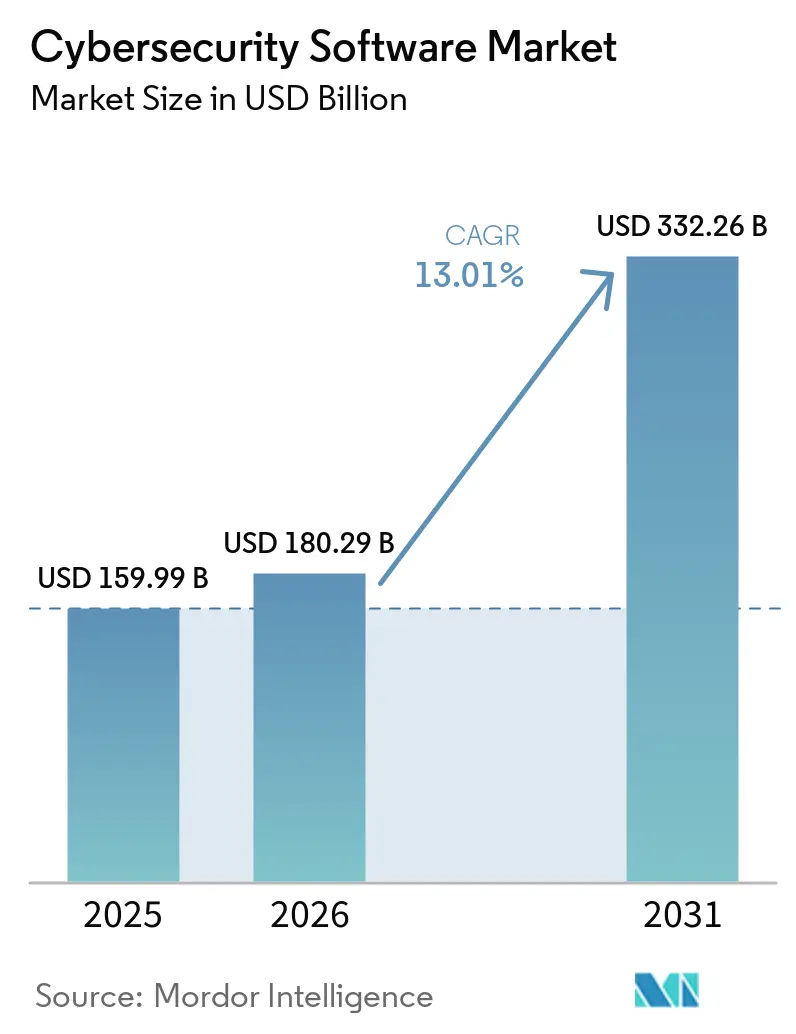
Die Marktgr??e für Cybersicherheitssoftware wurde im Jahr 2025 auf 159,99 Milliarden USD gesch?tzt und soll von 180,29 Milliarden USD im Jahr 2026 auf 332,26 Milliarden USD bis 2031 wachsen, bei einer CAGR von 13,01 % w?hrend des Prognosezeitraums (2026–2031). Die Wahrnehmung in den Vorstandsetagen hat sich gewandelt, da Führungskr?fte Cyber-Resilienz nun neben Liquidit?t und Solvenz abw?gen und die Sicherheitslage direkt mit dem Unternehmenswert verknüpfen. Anbieter-Roadmaps werden zunehmend durch globale Regulierungsma?nahmen gepr?gt, die Offenlegungsfristen bei Datenschutzverletzungen verkürzen, durch die rasche Verbreitung künstlicher Intelligenz sowohl bei Angriffs- als auch bei Verteidigungsma?nahmen sowie durch die Konvergenz von Informationstechnologie- und Betriebstechnologienetzwerken, die die Angriffsfl?che auf Fabriken und Versorgungsnetze ausweitet. Cloud-First-Strategien zwingen die Sicherheit dazu, mit den Workloads mitzuwandern, was eine anhaltende Nachfrage nach Cloud-nativen Kontrollen schafft, die den Datenverkehr prüfen, Identit?ten verwalten und Fehlkonfigurationen in Echtzeit beheben. Erh?hte Selbstbehalte bei Cyber-Versicherungen, gepaart mit Ausschlussklauseln, die Ansprüche verweigern, wenn grundlegende Kontrollen fehlen, haben selbst kleine Unternehmen dazu veranlasst, verwaltete Erkennung und Reaktion einzuführen, was zu einem neuen Wachstum im Markt für Cybersicherheitssoftware führt.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot führte Identit?ts- und Zugriffsmanagement im Jahr 2025 mit einem Anteil von 25,41 %, w?hrend Cloud-Sicherheit bis 2031 mit einer CAGR von 14,43 % w?chst.
- Nach Bereitstellungsmodus erfasste das Cloud-basierte Segment im Jahr 2025 einen Marktanteil von 66,88 % am Markt für Cybersicherheitssoftware und soll bis 2031 mit einer CAGR von 14,73 % wachsen.
- Nach Endnutzerbranche entfielen auf Banken, Finanzdienstleistungen und Versicherungen im Jahr 2025 27,62 % der Marktgr??e für Cybersicherheitssoftware, w?hrend das Gesundheitswesen mit einer CAGR von 14,97 % bis 2031 das schnellste Wachstum verzeichnete.
- Nach Unternehmensgr??e dominierten Gro?unternehmen im Jahr 2025 mit einem Anteil von 63,17 %, doch das Segment der kleinen und mittleren Unternehmen soll bis 2031 mit einer CAGR von 14,25 % wachsen.
- Nach Geografie behielt Nordamerika im Jahr 2025 einen Anteil von 38,65 %, und der asiatisch-pazifische Raum soll w?hrend 2026–2031 mit einer CAGR von 15,01 % wachsen.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Cybersicherheitssoftware
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Cloud-First-Einführung und Zero-Trust-Vorgaben | +2.3% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Anstieg KI-gesteuerter, mehrvektorieller Cyberangriffe | +2.1% | Global, konzentriert in BFSI und Gesundheitswesen | Kurzfristig (≤ 2 Jahre) |
| Eskalation regulatorischer Strafen für die Offenlegung von Cybervorf?llen | +1.8% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Konvergenz von Betriebstechnologie und Informationstechnologie in kritischer Infrastruktur | +1.5% | Global, Priorit?t in Energie, Versorgung und Fertigung | Mittelfristig (2–4 Jahre) |
| Wechsel zu API-zentrierten Architekturen, die neue Angriffsfl?chen schaffen | +1.2% | Global, angeführt von IT und Telekommunikation, Einzelhandel und E-Commerce | Mittelfristig (2–4 Jahre) |
| Steigende Cyber-Versicherungspr?mien f?rdern proaktive Sicherheit | +0.9% | Nordamerika und Europa, aufstrebender asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Cloud-First-Einführung und Zero-Trust-Vorgaben
Staatliche und unternehmensinterne Vorgaben dr?ngen Organisationen dazu, perimeterbasierte Abwehrma?nahmen durch kontinuierliche ?berprüfung zu ersetzen, die jede Transaktion unabh?ngig vom Standort prüft.[1]Nationales Institut für Standards und Technologie, ?Sonderpublikation 1800-35: Implementierung einer Zero-Trust-Architektur,” nist.gov Die Durchführungsverordnung 14144 verpflichtet zivile US-Beh?rden, bis zum Haushaltsjahr 2027 Identit?ts-Governance, Mikrosegmentierung und phishing-resistente Authentifizierung einzuführen, und setzt damit eine Beschaffungsgrundlage, die im privaten Sektor Anklang findet. Cloud-Migration verst?rkt die Dringlichkeit, da Workloads, Daten und Nutzer über mehrere Dienstanbieter verteilt werden, was softwaredefinierte Perimeter, Cloud-Sicherheitslageverwaltung und Workload-Schutz unerl?sslich macht. Das Zero-Trust-Reifegradmodell des Office of Management and Budget erfordert kontinuierliche Diagnosen, die in Sicherheitsinformations- und Ereignisverwaltungssysteme einflie?en, was die Nachfrage nach Endpunkterkennungsintegrationen beschleunigt. Anbieter, die in der Lage sind, den Zugriff mit minimalen Rechten über hybride Infrastrukturen hinweg zu orchestrieren, haben an Dynamik gewonnen und damit den Markt für Cybersicherheitssoftware erweitert.
Anstieg KI-gesteuerter, mehrvektorieller Cyberangriffe
Bedrohungsakteure nutzen generative KI, um Aufkl?rung zu automatisieren, adaptive Phishing-Angriffe zu gestalten und polymorphe Schadsoftware zu starten, die statische Signaturen umgeht. IBM X-Force verzeichnete einen Anstieg von 42 % bei Angriffen, die Ransomware, Datenexfiltration und Taktiken zur verteilten Dienstverweigerung kombinieren, was Verteidiger zwingt, Signale über mehrere Vektoren hinweg zu korrelieren.[2]IBM Security, ?X-Force Bedrohungsgeheimdienstindex 2026,” ibm.com Durch Deepfakes erm?glichte Führungskr?fteimitationen verursachten laut dem FBI Internet Crime Complaint Center im Jahr 2025 Verluste von über 1 Milliarde USD, was die Besorgnis der Vorst?nde über die Widerstandsf?higkeit gegenüber Social-Engineering-Angriffen erh?hte. Sicherheitsteams integrieren maschinelles Lernen in Sicherheitsbetriebszentren, um Warnmeldungen zu priorisieren und anomale Verhaltensweisen zu erkennen, die auf Privilegienerweiterung hindeuten. Regulierungsbeh?rden wie die Nationale Sicherheitsbeh?rde empfehlen ausdrücklich KI-gesteuerte Benutzer- und Entit?tsverhaltensanalysen, was signalisiert, dass die grundlegende Compliance nun maschinelles Lernen einschlie?t.
Eskalation regulatorischer Strafen für die Offenlegung von Cybervorf?llen
Die US-amerikanische B?rsenaufsichtsbeh?rde verpflichtet b?rsennotierte Unternehmen, wesentliche Cybervorf?lle innerhalb von vier Werktagen offenzulegen, was das Intervall zwischen Erkennung und Benachrichtigung der Stakeholder verkürzt.[3]US-amerikanische B?rsenaufsichtsbeh?rde, ?SEC klagt vier Unternehmen wegen irreführender Cyber-Offenlegungen an,” sec.gov Mehrere Millionen Dollar schwere Strafen, die 2024 und 2025 gegen Unternehmen verh?ngt wurden, die die Auswirkungen von Datenschutzverletzungen falsch dargestellt haben, zeigen, dass die Durchsetzung wirksam ist. Zus?tzliche ?nderungen der Verordnung S-P verpflichten Finanzinstitute, Kundendaten zu verschlüsseln und Kunden innerhalb von 30 Tagen nach unbefugtem Zugriff zu benachrichtigen, was die Nachfrage nach Governance-, Risiko- und Compliance-Plattformen ankurbelt, die Prüfpfade integrieren. Vorst?nde suchen daher nach automatisierten Vorfallreaktions- und forensischen Bereitschaftstools, um strenge Fristen einzuhalten, was das Wachstum im Markt für Cybersicherheitssoftware st?rkt.
Konvergenz von Betriebstechnologie und Informationstechnologie in kritischer Infrastruktur
Industrieunternehmen integrieren Betriebstechnologienetzwerke mit unternehmensweiten IT-Systemen für vorausschauende Wartung und Analysen, aber diese Konvergenz setzt Steuerungen, Sensoren und Sicherheitssysteme g?ngigen Cyberbedrohungen aus. Leitlinien vom Januar 2026 schreiben Segmentierung und kontinuierliche ?berwachung in industriellen Steuerungsnetzwerken vor, w?hrend Microsoft einen Anstieg von 60 % bei Angriffen auf speicherprogrammierbare Steuerungen feststellte. Branchenstandards wie ISA/IEC 62443 sind zu Beschaffungsvoraussetzungen geworden, was Ausgaben für Asset-Inventarisierung, Schwachstellenmanagement und protokollbewusste Erkennung antreibt. Energie-, Versorgungs- und Fertigungsorganisationen steuern die Anbieterauswahl nun auf Plattformen aus, die Modbus, DNP3 und propriet?re Telemetrie verarbeiten k?nnen, was den adressierbaren Umsatz für den Markt für Cybersicherheitssoftware erweitert.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anhaltender Fachkr?ftemangel und Lohninflation | -1.4% | Global, akut in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Tool-Wildwuchs verursacht ROI-Ermüdung in Führungsetagen | -1.1% | Global, konzentriert in Gro?unternehmen | Mittelfristig (2–4 Jahre) |
| Technische Altlasten im ?ffentlichen Sektor und bei kleinen und mittleren Unternehmen | -0.8% | Global, ausgepr?gt im ?ffentlichen Sektor und bei kleinen und mittleren Unternehmen | Langfristig (≥ 4 Jahre) |
| Konflikte bei souver?ner Cloud und Datenspeicherort | -0.6% | Asiatisch-pazifischer Raum, Naher Osten, ausgew?hlte europ?ische Rechtsordnungen | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Anhaltender Fachkr?ftemangel und Lohninflation
Der globale Mangel von vier Millionen qualifizierten Fachkr?ften belastet die Implementierungszeitpl?ne, da Cloud-Sicherheitsarchitekten, Bedrohungsj?ger und SOC-Manager ein zweistelliges j?hrliches Lohnwachstum fordern. Nationale Ausbildungsrahmen fügen neue Kompetenzen schneller hinzu, als Universit?ten ihre Lehrpl?ne aktualisieren k?nnen, was Unternehmen auf verwaltete Sicherheitsdienste oder Automatisierung angewiesen macht, um Lücken zu schlie?en. W?hrend Automatisierung das Warnmeldungsvolumen senkt, erfordert das Onboarding und die Abstimmung fortschrittlicher Plattformen weiterhin fachkundige Aufsicht, was die Amortisationszyklen verl?ngert und die Gesamtexpansion des Marktes für Cybersicherheitssoftware d?mpft.
Tool-Wildwuchs verursacht ROI-Ermüdung in Führungsetagen
Gro?e Unternehmen betreiben bis zu 60 separate Sicherheitstools, was die Lizenzkosten in die H?he treibt und die Analysten-Kapazit?ten bei der Alert-Korrelation beansprucht. Führungskr?fte fordern zunehmend den Nachweis, dass jedes zus?tzliche Produkt das Restrisiko messbar reduziert, bevor neue Budgets freigegeben werden, was Kaufentscheidungen verlangsamt. Anbieter reagieren darauf mit konsolidierten Extended-Detection-and-Response-Suiten, doch die Migration erfordert die Umschulung von Mitarbeitern und die ?berarbeitung von Playbooks, was vorübergehende Abdeckungslücken schafft, die risikoaverse Unternehmen aufschieben – und damit Chancen für Sicherheitssoftware er?ffnet, die mehrere Sicherheitsfunktionen konsolidiert. Diese Reibung belastet die Wachstumsdynamik des Marktes für Cybersicherheitssoftware, auch wenn die Konsolidierung letztlich Effizienzgewinne verspricht.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Identit?ts-Governance verankert den Zero-Trust-?bergang
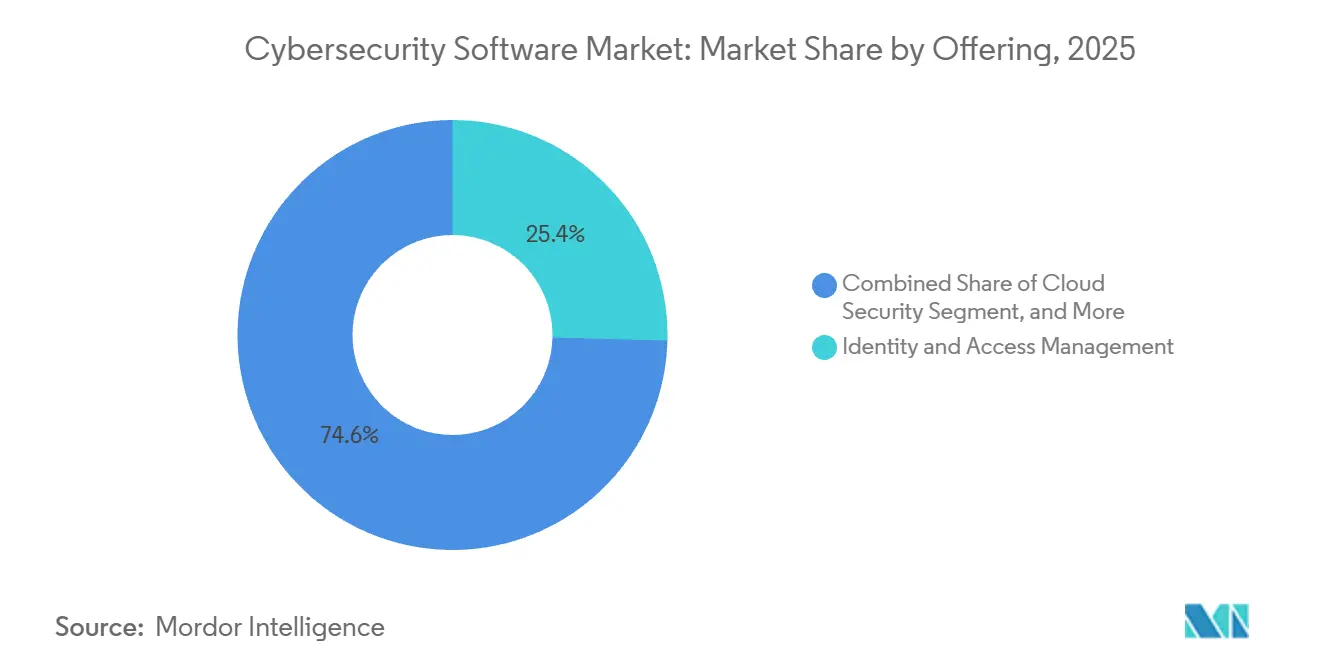
Identit?ts- und Zugriffsmanagement entfiel im Jahr 2025 auf 25,41 % des Anteils und unterstreicht seine Vorrangstellung in Zero-Trust-Konzepten, die eine kontinuierliche Authentifizierung für jede Sitzung erfordern. Dieser Anteil an der Marktgr??e für Cybersicherheitssoftware best?tigt, dass Anmeldedaten- und Ger?tevertrauenssignale im Richtlinienkern moderner Architekturen stehen. Die Einführung von Hardware-Token und biometrischen Passkeys beschleunigte sich, nachdem die Richtlinien des Nationalen Instituts für Standards und Technologie die Verwendung von SMS-Einmalpassw?rtern als veraltet einstuften, w?hrend die Verwaltung privilegierter Zug?nge auf DevOps-Pipelines ausgeweitet wurde, um Geheimnisse w?hrend Software-Builds zu schützen. Cloud-Sicherheit, die bis 2031 mit einer CAGR von 14,43 % w?chst, profitiert von Multi-Cloud-Bereitstellungen, die Lageverwaltung, Workload-Schutz und API-Inventarscanning erfordern, und diversifiziert damit den Umsatz über traditionelle Gateways hinaus.
Anwendungssicherheit schreitet voran, da Entwicklungsteams statische, dynamische und Software-Kompositionsanalysen in kontinuierliche Integrationspipelines einbetten und Erkenntnisse in agile Backlogs integrieren, um eine schnellere Behebung zu erm?glichen. Netzwerksicherheitsprodukte wandeln sich zu Secure-Access-Service-Edge-Frameworks, die Konnektivit?t und Schutz innerhalb von Cloud-Pr?senzpunkten vereinen – ein Modell, das mobile Mitarbeiter ohne Backhauls unterstützt. Endpunktsicherheitsanbieter integrieren Telemetrie mit Netzwerk- und Identit?tssignalen, um erweiterte Erkennung auf einer einzigen Konsole bereitzustellen und die Wechselzeit der Analysten zu reduzieren. Datensicherheits- und integrierte Risikomanagement-Suiten runden Portfolios ab, indem sie sensible Felder verschlüsseln, regulierte Attribute tokenisieren und Führungsdashboards bereitstellen, die Risiken in monet?ren Begriffen quantifizieren – alles Katalysatoren für den breiteren Markt für Cybersicherheitssoftware.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus: Cloud-Plattformen dominieren elastische Workloads
Cloud-Bereitstellungen beherrschten im Jahr 2025 einen Anteil von 66,88 % und werden bis 2031 mit einer CAGR von 14,73 % wachsen, da elastische Infrastruktur zum Standard wird. Remote-Arbeit machte standortbasierte Kontrollen obsolet und lenkte Organisationen zu Cloud-nativen sicheren Web-Gateways, Cloud-Zugangssicherheitsvermittlern und Zero-Trust-Netzwerkzugangsdiensten, die eine einheitliche Richtlinie überall durchsetzen. Anbieter nutzen aggregierte Telemetrie, um Modelle für maschinelles Lernen zu trainieren und Kundenabwehrmechanismen ohne Hardware-Austausch zu aktualisieren – eine F?higkeit, die On-Premise-Appliances nicht bieten k?nnen. Die Marktanteilslücke zwischen Cloud- und On-Premise-Implementierungen im Markt für Cybersicherheitssoftware wird sich daher im Prognosezeitraum weiter vergr??ern.
On-Premise-Stacks bleiben bestehen, wo Datenspeicherort, Air-Gap-Vorgaben oder Legacy-Assets eine vollst?ndige Eigenverantwortung erfordern. Rüstungsunternehmen, Betreiber kritischer Infrastrukturen und ?ffentliche Beh?rden mit klassifizierten Workloads unterhalten private Clouds oder containerisierte Instanzen in kontrollierten Umgebungen. Hardware-Erneuerungszyklen und spezialisierte Qualifikationsanforderungen erh?hen die Gesamtbetriebskosten von On-Premise-L?sungen, doch bestimmte Workloads wie die ?berwachung industrieller Steuerungssysteme oder Hochfrequenzhandel erfordern weiterhin Latenzgarantien, die über herk?mmliche Internetverbindungen nicht erreichbar sind. Hybride Ans?tze, die Kronjuwel-Daten in kundeneigenen Rechenzentren belassen und gleichzeitig Analysen auf SaaS verlagern, bieten einen ?bergangspfad und erhalten eine diversifizierte Bereitstellungsmischung im Markt für Cybersicherheitssoftware.
Nach Endnutzerbranche: Ransomware im Gesundheitswesen beschleunigt Ausgaben
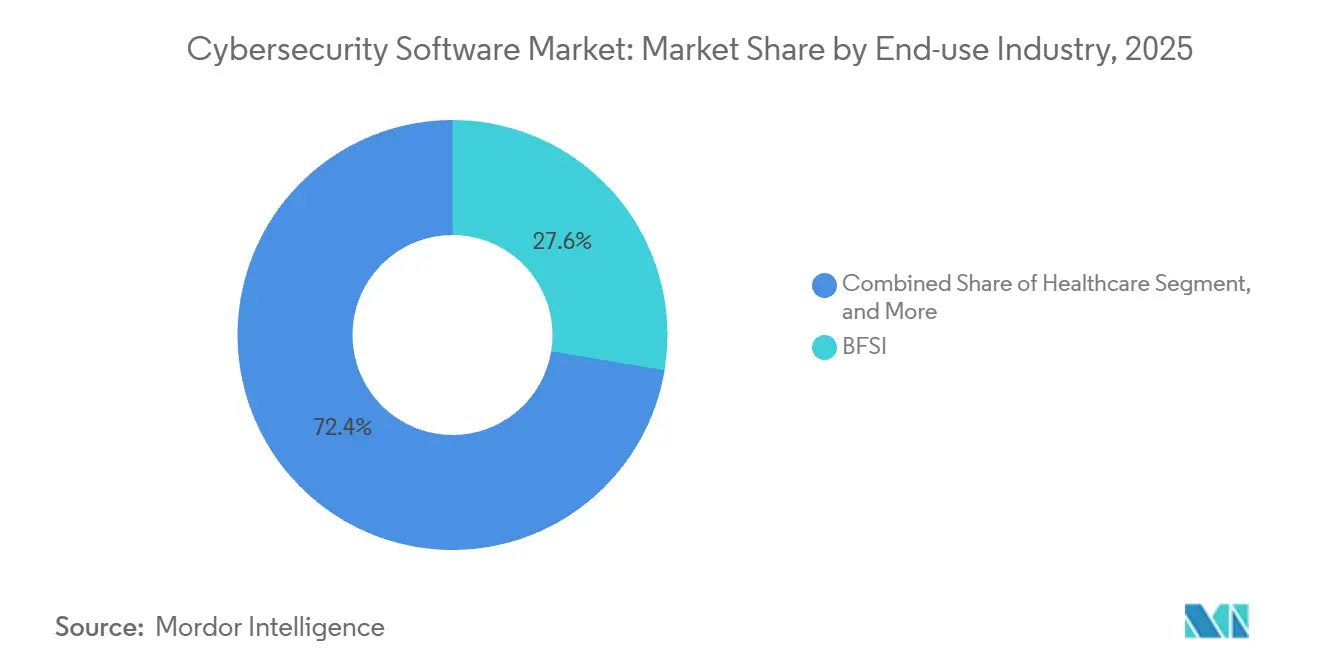
Banken, Finanzdienstleistungen und Versicherungen führten im Jahr 2025 mit einem Anteil von 27,62 %, eine Dominanz, die in hochwertigen Daten und strengen Vorschriften verwurzelt ist. Bu?gelder nach Datenschutzverletzungen im Rahmen des Gesetzes über die digitale operationale Resilienz und anderer Regelwerke katalysieren Investitionen in Governance-, Risiko- und Compliance-Module neben Erkennungskontrollen. Das Gesundheitswesen, das voraussichtlich mit einer CAGR von 14,97 % wachsen wird, sieht sich eskalierenden Ransomware-Angriffen ausgesetzt, die die Versorgungserbringung unterbrechen und die Patientensicherheit gef?hrden, was Krankenh?user zwingt, Netzwerksegmentierung, Offline-Backups und auf medizinische Ger?te abgestimmtes Schwachstellenmanagement einzuführen. Diese Dynamiken erweitern den Patientensicherheitsauftrag der Cybersicherheit und vertiefen den adressierbaren Markt für Cybersicherheitssoftware.
IT- und Telekommunikationsunternehmen schützen latenzempfindliche Netzwerke gegen Fluten durch verteilte Dienstverweigerung, w?hrend Einzelhandel und E-Commerce Betrugserkennung und Verschlüsselung einsetzen, um PCI DSS 4.0 zu erfüllen. Industrielle Fertigungs- und Energieunternehmen h?rten speicherprogrammierbare Steuerungen ab, nachdem aufsehenerregende Abschaltungen gezeigt haben, dass cyber-physische Angriffe direkte Umsatz- und Sicherheitsauswirkungen haben. Luft- und Raumfahrt-, Milit?r- und Verteidigungsunternehmen richten ihre Investitionen an den Zertifizierungsstufen des Cybersicherheits-Reifegradmodells aus, die nun die Beschaffungsberechtigung beeinflussen und Cyber-Bereitschaft als Grundvoraussetzung für Bundesauftr?ge festigen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgr??e der Endnutzer: Kleine und mittlere Unternehmen setzen auf verwaltete Dienste
Gro?unternehmen absorbierten im Jahr 2025 einen Anteil von 63,17 % und nutzten ihre Kaufkraft, um Unternehmensvereinbarungen auszuhandeln, die mehrere Produktfamilien bündeln. Diese Konzerne verlangen granulare Richtlinien-Engines, die sich in Asset-Inventare und Workflow-Orchestrierung integrieren, was Anbieter dazu zwingt, offene APIs und benutzerdefinierte Berichtsfunktionen bereitzustellen. Kleine und mittlere Unternehmen, die mit einer CAGR von 14,25 % wachsen, verlassen sich auf Anbieter verwalteter Sicherheitsdienste für eine 24/7-?berwachung und Vorfallreaktion und umgehen damit den Fachkr?ftemangel. Versicherer verweigern oder erh?hen Pr?mien für Policen, denen Multi-Faktor-Authentifizierung und Endpunkterkennung fehlen, was effektiv eine Mindestsicherheitsgrundlage vorschreibt, die zu neuer Einführung im Markt für Cybersicherheitssoftware führt.
Cloud-SaaS-Abonnementtarife senken Einstiegshürden und erm?glichen es kleinen und mittleren Unternehmen, unternehmensgerechte Kontrollen ohne Investitionsausgaben zu erwerben. Dennoch k?mpfen kleine und mittlere Unternehmen mit der Feinabstimmung von Richtlinien und Reaktions-Playbooks, was vereinfachte, assistentengesteuerte Oberfl?chen einl?dt, die Komplexit?t verbergen. Anbieter, die auf dieses Segment abzielen, betonen schnelle Bereitstellung, automatisierte Konfiguration und nutzungsbasierte Abrechnung, w?hrend unternehmensgerechte Angebote Erweiterbarkeit und benutzerdefinierte Integrationen priorisieren und damit eine zweigeteilte Produktlandschaft unter dem einheitlichen Dach der Cybersicherheitssoftwarebranche erhalten.
Geografische Analyse
Nordamerika behielt im Jahr 2025 einen Anteil von 38,65 % am Markt für Cybersicherheitssoftware, gestützt durch die Durchführungsverordnung 14144, die Zero-Trust-Architekturen für Bundesbeh?rden vorschreibt, und durch SEC-Regeln, die Vorfallmeldezeitr?ume verkürzen. Finanzdienstleistungs-, Gesundheits- und Cloud-native Technologieunternehmen in den Vereinigten Staaten k?mpfen mit einem überproportionalen Anteil an Ransomware und Diebstahl geistigen Eigentums, was die Nachfrage nach erweiterter Erkennung, Identit?ts-Governance und Risikoquantifizierungsplattformen aufrechterh?lt. Kanadas aktualisiertes Datenschutzgesetz mit obligatorischer Benachrichtigung bei Datenschutzverletzungen treibt die Einführung von Datenverlustpr?vention voran, w?hrend Mexikos wachsende Automobil- und Elektronikkorridore in Betriebstechnologiesicherheit investieren, um Just-in-Time-Produktionslinien zu schützen.
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 15,01 % wachsen und dem Markt für Cybersicherheitssoftware zugutekommen, da nationale Vorschriften zunehmen. China setzt Datenlokalisierung und Bewertungen kritischer Infrastrukturen durch, was Investitionen in souver?ne Clouds und On-Premise-Verschlüsselung anregt. Indiens Sechs-Stunden-Regel zur Meldung von Datenschutzverletzungen beschleunigt die Einführung von Sicherheitsinformations- und Ereignisverwaltungsplattformen sowie Cloud-Workload-Schutz bei inl?ndischen und multinationalen Unternehmen. Japans Strategie priorisiert die Sicherung der Lieferkette und lenkt Mittel in Richtung Schwachstellenmanagement, w?hrend ASEAN-Koordinierungsrahmen den grenzüberschreitenden Austausch von Bedrohungsinformationen stimulieren, der interoperable APIs erfordert.
Der europ?ische Markt für Cybersicherheitssoftware w?chst auf der Grundlage der Richtlinie über Netz- und Informationssicherheit 2 und des Gesetzes über die digitale operationale Resilienz, die beide strenge Kontrollen für Betreiber wesentlicher Dienste und Finanzunternehmen vorschreiben. Rekord-DSGVO-Strafen von über 2 Milliarden EUR (2,26 Milliarden USD) in den Jahren 2024–2025 schaffen Anreize für Verschlüsselung, Tokenisierung und Drittanbieter-Risikobewertung. Die Cloud-Sicherheitsprinzipien des Vereinigten K?nigreichs leiten die Beschaffung in Richtung Zero-Trust und kontinuierliche ?berwachung. 厂ü诲补尘别谤颈办补 übernimmt Datenschutzgesetze, die Einwilligungsverwaltungsplattformen f?rdern, w?hrend nah?stliche Nationen souver?ne Cloud-Rechenzentren und Initiativen zur Qualifizierung von Arbeitskr?ften unterstützen. Afrika tr?gt durch aufstrebendes Wachstum im Bereich Mobile-Banking-Sicherheit in Nigeria, ?gypten und 厂ü诲补蹿谤颈办补 bei.

Wettbewerbslandschaft
Der Wettbewerb konzentriert sich auf die Plattformkonsolidierung, da Chief Information Security Officers bestrebt sind, redundante Tools zu reduzieren und Telemetrie zu vereinheitlichen. Transaktionsh?hepunkte umfassen den Kauf der QRadar-SaaS-Assets von IBM durch Palo Alto Networks, die Bündelung von Endpunkt-, Identit?ts- und Cloud-Abwehr durch Microsoft in Defender sowie die Erg?nzung bestehender Netzwerkfranchises durch Cisco um Secure-Access-Service-Edge, was darauf hindeutet, dass Gro?anbieter einen gr??eren Anteil am Markt für Cybersicherheitssoftware anstreben. Kunden sch?tzen die Sichtbarkeit über eine einzige Konsole, da dies Warnmeldungsermüdung und Verwaltungsaufwand reduziert, doch Best-of-Breed-Nischen bestehen dort weiter, wo spezialisierte Funktionalit?t die Plattform-Roadmaps übertrifft, wie etwa bei der Anomalieerkennung in Betriebstechnologien oder quantensicherer Kryptografie.
Künstliche Intelligenz differenziert die Gewinner; CrowdStrike analysiert zwei Billionen w?chentliche Ereignisse, um Verhaltensmodelle zu trainieren, die laterale Bewegungen stoppen, w?hrend SentinelOnes autonomes Rollback Ransomware ohne manuellen Eingriff neutralisiert. Zukunftsorientierte Roadmaps befassen sich mit der Sicherheit für KI-Modell-Pipelines, dezentralisierte Finanz-Ledger und quantenzeitalterliche Schlüsselaustauschmechanismen. Internationale Standardsetzung, einschlie?lich der KI-Sicherheitsrichtlinien der ISO und des Post-Quanten-Kryptografieprojekts des Nationalen Instituts für Standards und Technologie, kündigt neue Compliance-Vorgaben an, die angrenzende Umsatzpools erschlie?en werden.
Mittelst?ndische Anbieter beschleunigen ihren Marktzugang durch verwaltete Sicherheitsdienste und arbeiten mit Telekommunikationsanbietern und globalen Systemintegratoren zusammen, um kleine und mittelst?ndische Kunden zu erreichen, denen internes Personal fehlt. Fachkr?ftemangel erh?ht die Betriebskosten, weshalb Anbieter in regionale Sicherheitsbetriebszentren investieren, die eine 24/7-Abdeckung nach dem Follow-the-Sun-Prinzip bieten, wie Fortinets Expansionen in Singapur und Polen belegen. Souver?ne Cloud-Beschr?nkungen schaffen Fragmentierung und zwingen Anbieter zur Bereitstellung regionaler Datenebeneninstanzen, bieten jedoch Differenzierungsm?glichkeiten für Unternehmen, die lokale Compliance zertifizieren k?nnen. Insgesamt bleibt der Markt für Cybersicherheitssoftware m??ig konzentriert, wobei die zehn gr??ten Unternehmen etwa die H?lfte des globalen Umsatzes halten und Raum für Innovatoren lassen, die sich auf aufkommende Bedrohungsvektoren spezialisieren.
Marktführer in der Cybersicherheitssoftwarebranche
IBM Corporation
Microsoft Corporation
Cisco Systems Inc.
Check Point Software Technologies Ltd.
Broadcom Inc. (Symantec Enterprise Division)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- Februar 2026: Microsoft gab die allgemeine Verfügbarkeit von Microsoft Security Copilot bekannt, einem KI-Assistenten, der die Bedrohungsuntersuchung und -behebung automatisiert, indem er Telemetrie über Endpunkte, Identit?ten und Clouds hinweg korreliert.
- Januar 2026: Palo Alto Networks schloss die ?bernahme des QRadar-SaaS-Gesch?fts von IBM für 500 Millionen USD ab und integrierte SIEM-Funktionen in die Cortex-XSIAM-Plattform für eine einheitliche erweiterte Erkennung.
- Dezember 2025: CrowdStrike startete Falcon Cloud Security und integrierte Lageverwaltung, Workload-Schutz und Container-Sicherheit, um die Multi-Cloud-Abwehr zu optimieren.
- November 2025: Fortinet verpflichtete sich zu Ausgaben von 300 Millionen USD für den Ausbau von Sicherheitsbetriebszentren in Singapur und Polen und fügte 24/7-?berwachungsdienste hinzu, die auf Kunden mit Fachkr?ftemangel abzielen.


Berichtsumfang des globalen Marktes für Cybersicherheitssoftware
Der Markt für Cybersicherheitssoftware wird auf der Grundlage der Einnahmen definiert, die aus der in verschiedenen Endnutzerbranchen weltweit eingesetzten Software generiert werden. Die Analyse basiert auf Markterkenntnissen, die durch Sekund?rforschung und Prim?rerhebungen gewonnen wurden. Der Markt umfasst auch die wichtigsten Faktoren, die sein Wachstum in Bezug auf Treiber und Hemmnisse beeinflussen. Die Studie verfolgt die wichtigsten Marktparameter, die zugrunde liegenden Wachstumseinflussfaktoren und die wichtigsten in der Branche t?tigen Anbieter, die die Marktsch?tzungen und Wachstumsraten über den Prognosezeitraum hinweg unterstützen.
Der Bericht über den Markt für Cybersicherheitssoftware ist segmentiert nach Angebot (Anwendungssicherheit, Cloud-Sicherheit, Datensicherheit, Identit?ts- und Zugriffsmanagement, Infrastrukturschutz, integriertes Risikomanagement, Netzwerksicherheit und Endpunktsicherheit), Bereitstellungsmodus (On-Premise und Cloud), Endnutzerbranche (IT und Telekommunikation, BFSI, Gesundheitswesen, industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgung, Luft- und Raumfahrt, Milit?r und Verteidigung sowie andere Endnutzerbranchen), Unternehmensgr??e der Endnutzer (Gro?unternehmen sowie kleine und mittlere Unternehmen) und Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Anwendungssicherheit |
| Cloud-Sicherheit |
| Datensicherheit |
| Identit?ts- und Zugriffsmanagement |
| Infrastrukturschutz |
| Integriertes Risikomanagement |
| Netzwerksicherheit |
| Endpunktsicherheit |
| On-Premise |
| Cloud |
| IT und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Luft- und Raumfahrt, Milit?r und Verteidigung |
| Andere Endnutzerbranchen |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen (KMU) |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| 厂ü诲辞蝉迟补蝉颈别苍 | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?gypten | ||
| ?briges Afrika | ||
| Nach Angebot | Anwendungssicherheit | ||
| Cloud-Sicherheit | |||
| Datensicherheit | |||
| Identit?ts- und Zugriffsmanagement | |||
| Infrastrukturschutz | |||
| Integriertes Risikomanagement | |||
| Netzwerksicherheit | |||
| Endpunktsicherheit | |||
| Nach Bereitstellungsmodus | On-Premise | ||
| Cloud | |||
| Nach Endnutzerbranche | IT und Telekommunikation | ||
| BFSI | |||
| Gesundheitswesen | |||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Energie und Versorgung | |||
| Luft- und Raumfahrt, Milit?r und Verteidigung | |||
| Andere Endnutzerbranchen | |||
| Nach Unternehmensgr??e der Endnutzer | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen (KMU) | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| ?briges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| 厂ü诲辞蝉迟补蝉颈别苍 | |||
| ?briger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| 罢ü谤办别颈 | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?gypten | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie hoch werden die Ausgaben für Cybersicherheitssoftware bis 2031 sein?
Es wird prognostiziert, dass sie im Jahr 2031 332,26 Milliarden USD erreichen werden, mit einer CAGR von 13,01 % von 2026 bis 2031.
Welche L?sungskategorie führt derzeit die Organisationsbudgets an?
Identit?ts- und Zugriffsmanagement hat den gr??ten Anteil mit 25,41 % im Jahr 2025, da es die Steuerungsebene von Zero-Trust-Architekturen bildet.
Warum w?chst die Cloud-Bereitstellung schneller als On-Premise-Alternativen?
Cloud-basierte Bereitstellung bietet elastische Skalierung, globale Reichweite und reibungslose Updates und sicherte sich damit im Jahr 2025 einen Anteil von 66,88 % und w?chst bis 2031 mit einer CAGR von 14,73 %.
Welcher Sektor soll zwischen 2026 und 2031 am schnellsten wachsen?
Das Gesundheitswesen weist die h?chste prognostizierte CAGR von 14,97 % auf, angetrieben durch Ransomware-Angriffe, die die Patientensicherheit und die Kontinuit?t der Versorgung bedrohen.
Wie beeinflussen neue Vorschriften die Anbieterauswahl?
Regelungen wie die SEC-Vorfalloffenlegungspflicht innerhalb von vier Tagen und das Gesetz über die digitale operationale Resilienz erfordern automatisierte Berichterstattung, Verschlüsselung und kontinuierliche ?berwachung, was integrierte Plattformen für Compliance-Teams attraktiver macht.
Seite zuletzt aktualisiert am:



