
Gr??e und Marktanteil des Japan-Cybersicherheitsmarkts
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Marktgr??e im Basisjahr (2025) | 10.34 Milliarden US-Dollar |
| Marktgr??e (2026) | 11.36 Milliarden US-Dollar |
| Marktgr??e (2031) | 18.76 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 10.57 % |
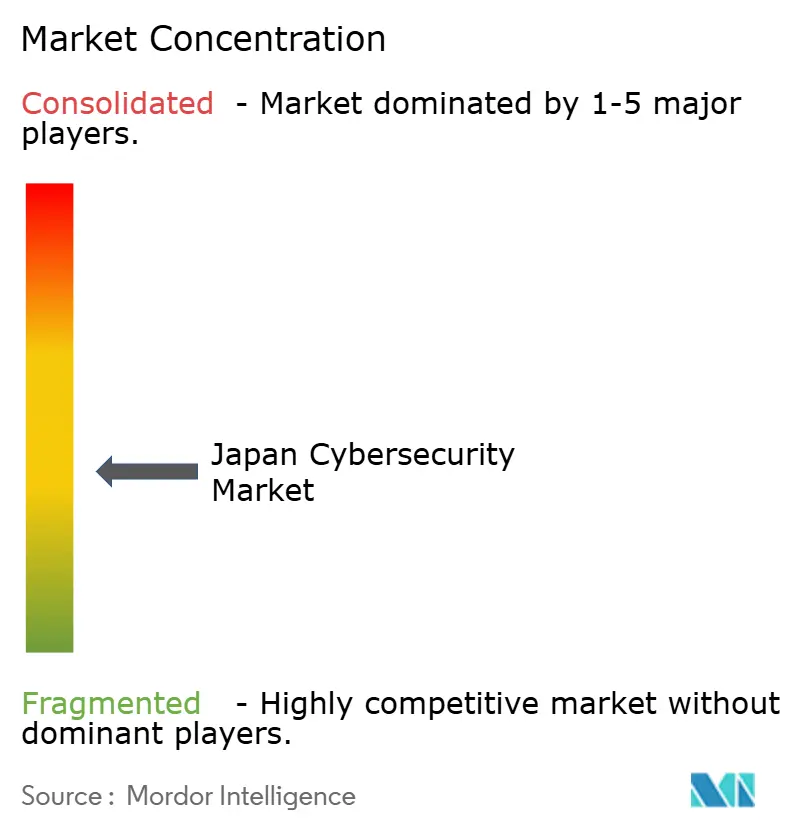
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Analyse des Japan-Cybersicherheitsmarkts von 黑料不打烊
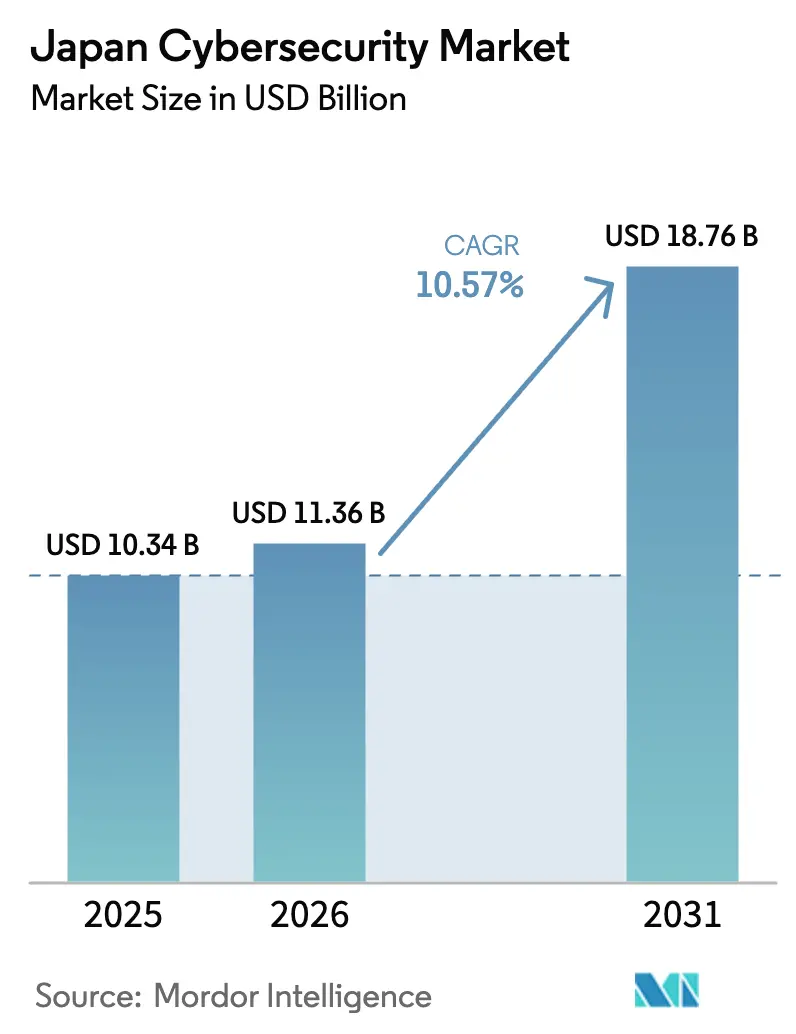
Die Gr??e des japanischen Cybersicherheitsmarkts wird voraussichtlich von 10,34 Milliarden USD im Jahr 2025 auf 11,36 Milliarden USD im Jahr 2026 steigen und bis 2031 einen Wert von 18,76 Milliarden USD erreichen, was einem Wachstum mit einer CAGR von 10,57 % über den Zeitraum 2026–2031 entspricht. Starke Kapitalausgaben des ?ffentlichen Sektors, zukunftsorientierte Regulierungen und die rasche Migration von Unternehmens-Workloads auf hybride und Multi-Cloud-Architekturen haben die Ausgaben von isolierter Reaktion auf Vorf?lle hin zu kontinuierlicher Bedrohungsjagd verlagert. Cloud-basierte Kontrollen, souver?ne Plattformen für erweiterte Erkennung und Reaktion (XDR) sowie Zero-Trust-Bausteine dominieren nun die Beschaffungsgespr?che, w?hrend der Fachkr?ftemangel weiterhin Budgets in Richtung verwalteter Sicherheitsdienste lenkt. Zunehmende Ransomware-Aktivit?ten und neue Offenlegungsregeln der Tokioter B?rse haben die Cyber-Resilienz zu einer Priorit?t der Finanz-Governance erhoben und zwingen Vorst?nde dazu, Sicherheitsverletzungen als wesentliche Ereignisse zu behandeln. Intensivierte Einführungen privater 5G-Netzwerke, insbesondere in intelligenten Fabriken in Chubu und Kanto, verst?rken die Nachfrage nach Sicherheit für Betriebstechnologie (OT), die industrielle Internet-der-Dinge-Anlagen schützen kann, ohne die Produktionslaufzeiten zu beeintr?chtigen.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot führten L?sungen mit einem Marktanteil von 59,24 % am japanischen Cybersicherheitsmarkt im Jahr 2025. Dienstleistungen werden jedoch voraussichtlich bis 2031 mit einer CAGR von 11,32 % expandieren, was die schnellste Wachstumsrate innerhalb der Segmentierung darstellt.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Marktanteil von 54,86 % auf die Cloud, die bis 2031 voraussichtlich mit einer CAGR von 11,56 % wachsen wird und damit On-Premise-Alternativen übertrifft.
- Nach Endnutzerbranche entfielen im Jahr 2025 28,46 % des Marktanteils auf Banken, Finanzdienstleistungen und Versicherungen, w?hrend Informationstechnologie und Telekommunikation bis 2031 voraussichtlich mit einer CAGR von 12,12 % wachsen werden, dem schnellsten Wachstum unter allen Branchen.
- Nach Unternehmensgr??e entfielen im Jahr 2025 64,69 % des Marktanteils auf Gro?unternehmen. Kleine und mittlere Unternehmen hingegen werden bis 2031 voraussichtlich mit einer CAGR von 11,72 % wachsen, der h?chsten Rate innerhalb dieser Segmentierung.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Erkenntnisse im Japan-Cybersicherheitsmarkt
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anstieg der Kapitalausgaben der japanischen Regierung nach Gründung der Digitalagentur | +2.1% | National, Metropolregionen Tokio, Osaka, Nagoya | Mittelfristig (2–4 Jahre) |
| Verbindliche Zero-Trust-Richtlinien für kritische Infrastrukturen bis 2026 | +1.8% | National, 14 Sektoren kritischer Infrastrukturen | Kurzfristig (≤ 2 Jahre) |
| Durch generative KI getriebene Erweiterung der Angriffsfl?che in Unternehmen | +1.5% | Global, besonders ausgepr?gt in IT und Telekommunikation, Banken/Finanzdienstleistungen/Versicherungen, Fertigung | Kurzfristig (≤ 2 Jahre) |
| Einführung privater 5G-Netzwerke in intelligenten Fabriken, insbesondere in Chubu | +1.3% | Industriegürtel Chubu und Kanto | Mittelfristig (2–4 Jahre) |
| Regeln der Tokioter B?rse zur Offenlegung von Cyber-Risiken steigern Ausgaben | +1.2% | National, alle an der Tokioter B?rse notierten Unternehmen | Mittelfristig (2–4 Jahre) |
| Modernisierung veralteter Betriebstechnologie vor der Expo Osaka-Kansai 2025 | +0.9% | Region Kansai mit Ausstrahlungseffekten auf Austragungsst?dte | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Anstieg der Kapitalausgaben der japanischen Regierung nach Gründung der Digitalagentur
Nach der Gründung der Digitalagentur entfaltet sich ein mehrj?hriger Ausgabenzyklus, mit mehr als 3,8 Milliarden USD in ?ffentlich-privaten Cyberprojekten im Jahr 2025 und einem Konjunkturprogramm von 21,3 Billionen JPY (142 Milliarden USD), das Cyberabwehr gleichrangig mit Energie und Telekommunikation erkl?rt. Wettbewerbsf?hige F?rdermittel lenken Kapital in Richtung Bedrohungsintelligenz-Hubs, T?uschungsplattformen und automatisierte Reaktionsorchestrierung, die die pr?ventive Haltung des Gesetzes zur aktiven Cyberabwehr unterstützen.[1]Nationales Zentrum für Bereitschaft und Strategie bei Cybersicherheitsvorf?llen, ?Gesetz zur aktiven Cyberabwehr”, nisc.go.jp Die Strategie des Ministeriums für Wirtschaft, Handel und Industrie, den inl?ndischen Sektor innerhalb von zehn Jahren von 0,9 Billionen JPY auf 3 Billionen JPY (5,50 Milliarden USD – 18,34 Milliarden USD) auszubauen, sieht 30 Milliarden JPY (200 Millionen USD) für Forschung im Haushaltsjahr 2025 vor und schafft damit den N?hrboden für souver?ne XDR- und quantensichere Kryptografie. Staatliche Beschaffungsvorschriften wirken sich auf die private Lieferkette aus und verpflichten Anbieter aller Gr??en zur Zertifizierung gem?? den Benchmarks des Nationalen Zentrums für Bereitschaft und Strategie bei Cybersicherheitsvorf?llen. Da die Ministerien bis 2030 das Ziel von 50.000 zertifizierten Fachkr?ften anstreben, beeilen sich Systemintegratoren, grundlegende Arbeitsabl?ufe in Sicherheitsoperationszentren (SOC) zu automatisieren, um knappe Analysten für proaktive Bedrohungssuche freizustellen.
Verbindliche Zero-Trust-Richtlinien für kritische Infrastrukturen bis 2026
Im Januar 2025 ver?ffentlichte Zero-Trust-Konzepte verpflichten 14 Sektoren kritischer Infrastrukturen dazu, jeden Benutzer, jedes Ger?t und jeden Workload vor der Zugriffsgew?hrung zu verifizieren.[2]Cloud Security Alliance, ?Zero-Trust-Architekturleitfaden für kritische Infrastrukturen”, cloudsecurityalliance.org Die Finanzdienstleistungsaufsichtsbeh?rde spiegelte diese Grunds?tze in ihrer Aktualisierung vom Juli 2025 wider und verpflichtete Banken zur Anwendung von Minimalrechtesegmentierung und kontinuierlicher Authentifizierung. Für das Haushaltsjahr 2026 geplante Lieferkettenprüfungen werden die Verpflichtungen auf Tausende von kleinen und mittleren Unternehmen als Lieferanten ausweiten und Bestellungen für Identit?ts-Governance, Mikrosegmentierung und softwaredefinierte Perimeter beschleunigen. Frühe Anwender im Banken- und Telekommunikationsbereich betreiben bereits Pilotumgebungen, w?hrend Fertigung und Versorgungsunternehmen auf strengere Durchsetzungsausl?ser warten. Der laufende Dialog zwischen der Finanzdienstleistungsaufsichtsbeh?rde, dem Finanzsystem-Informationszentrum und regulierten Unternehmen unterstreicht die noch in der Entwicklung befindlichen Leitlinien zu Cloud-Auslagerung und dem Einsatz generativer KI.
Durch generative KI getriebene Erweiterung der Angriffsfl?che in Unternehmen
Die Verurteilung im Mai 2024 wegen KI-generierter Ransomware bewies, dass offensive Werkzeuge nun weit verbreitet zug?nglich sind. Im ersten Halbjahr 2025 verzeichnete Japan 68 Ransomware-Vorf?lle, 40 % mehr als ein Jahr zuvor, wobei die Qilin-Gruppe hinter etwa 40 % der Angriffe steckte. Prominente Sicherheitsverletzungen bei Asahi Group Holdings und Askul Corporation legten jeweils Dutzende von Gigabyte an Daten offen, w?hrend CrowdStrike Japan als wichtigstes Ziel für KI-beschleunigtes Phishing im asiatisch-pazifischen Raum einstufte. Vorst?nde finanzieren daher Verhaltensanalysen, T?uschungsnetzwerke und XDR-Suiten, die in der Lage sind, das Benutzerverhalten als Ausgangspunkt zu nehmen und maschinell generierte Anomalien in Echtzeit zu unterbinden. Steigende Kriminalit?tsverluste von 3,22 Billionen JPY (22 Milliarden USD) im Jahr 2024 zwangen die Regulierungsbeh?rden, 24-Stunden-Fenster für die Meldung von Sicherheitsverletzungen einzuführen, was sowohl den Reputations- als auch den finanziellen Einsatz erh?ht.
Einführung privater 5G-Netzwerke in intelligenten Fabriken, insbesondere in Chubu
Automobil- und Pr?zisionsmaschinengiganten in der Pr?fektur Aichi sind Japans Testgel?nde für sicheres lokales 5G geworden. Das Projekt von NTT East vom Februar 2025 erzielte eine Erfolgsquote von 96 % in 265 Verifizierungsszenarien, darunter 44 Sicherheitstests.[3]NTT East, ?Ergebnisse des lokalen 5G-Optimierungsprojekts”, ntt-east.co.jp Cisco, Mitsui und KDDI er?ffneten eine Demonstrationsanlage im Komaki Smart Factory Innovation Center, die Edge-Computing mit Echtzeit-Bedrohungserkennung verbindet. Parallele Tests von Fujitsu und Trend Micro validierten die Anomalieerkennung für industriellen IoT-Datenverkehr. Sumitomo Electric und SoftBank begannen im Juni 2025 mit der Massenproduktion von privaten 5G-Terminals, was die Bereitstellungsvorlaufzeiten verkürzt. Aktualisierte Fabrikrichtlinien des Ministeriums für Wirtschaft, Handel und Industrie warnen, dass betrügerische Basisstationen und Man-in-the-Middle-Angriffe veraltete Betriebstechnologie-Abwehrma?nahmen umgehen k?nnen, was die inkrementelle Nachfrage nach industriellen Firewalls und Zero-Trust-Segmentierung ankurbelt.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Akuter Mangel an Cyber-Fachkr?ften treibt SOC-Dienstleistungskosten in die H?he | -1.4% | National, besonders ausgepr?gt in Tokio, Osaka, Nagoya | Langfristig (≥ 4 Jahre) |
| Mehrstufige Kanalstruktur treibt L?sungspreise für kleine und mittlere Unternehmen in die H?he | -0.9% | National, besonders ausgepr?gt bei regionalen kleinen und mittleren Unternehmen | Mittelfristig (2–4 Jahre) |
| Konservative Unternehmenskultur verlangsamt die Einführung von Zero-Trust | -0.7% | Fertigungs- und Versorgungssektoren | Langfristig (≥ 4 Jahre) |
| Fragmentierte Basis kleiner und mittlerer Unternehmen trotz Subventionen des Ministeriums für Wirtschaft, Handel und Industrie | -0.5% | Regionale Lieferketten?konomien | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Akuter Mangel an Cyber-Fachkr?ften treibt SOC-Dienstleistungskosten in die H?he
Japan fehlen rund 110.000 Sicherheitsfachkr?fte, und selbst der Plan des Ministeriums für Wirtschaft, Handel und Industrie, bis 2030 50.000 Experten zu zertifizieren, wird eine gro?e Lücke hinterlassen. Die Knappheit treibt die Analystengeh?lter in die H?he und zwingt Anbieter verwalteter Dienste, die Kosten durch h?here Pauschalhonorare und Gebühren pro Vorfall weiterzugeben. NTT DATA, das weltweit den zweiten Platz im Bereich verwalteter Sicherheit h?lt, mildert die Lohninflation durch die Rotation von Arbeit über Offshore-Sicherheitsbetriebszentren, k?mpft aber dennoch um japanischsprachige Reverse-Engineering-Experten und Bedrohungsj?ger. Spezialkenntnisse in Betriebstechnologie-Sicherheit, Cloud-nativen Architekturen und KI-Governance sind noch seltener, was Projektzeitpl?ne verl?ngert und die Gesamtbetriebskosten in die H?he treibt. Kleine und mittlere Unternehmen, die nicht mit den von gro?en Banken und Telekommunikationsunternehmen gesetzten Gehaltsniveaus mithalten k?nnen, lagern entweder die gesamte Sicherheit aus oder verschieben Projekte, bis staatlich gef?rderte Ausbildungsprogramme Früchte tragen.
Mehrstufige Kanalstruktur treibt L?sungspreise für kleine und mittlere Unternehmen in die H?he
Die meisten Anbieter verlassen sich auf globale bis nationale Distributoren, die an regionale Mehrwerth?ndler weiterverkaufen, was zu Aufschl?gen von 30–50 % führt, bevor Software kleine und mittlere Unternehmen erreicht. Obwohl das Ministerium für Wirtschaft, Handel und Industrie bis zu 75 % der f?rderf?higen Digitalisierungsausgaben übernimmt, treffen Erstattungen erst nach der Implementierung ein, was kapitalknappen Unternehmen zwingt, K?ufe vorzufinanzieren. Die wirtschaftlichen Rahmenbedingungen halten viele lokale Betriebe davon ab, ihre Abwehrma?nahmen zu modernisieren, insbesondere au?erhalb der Ballungsr?ume Tokio und Osaka. Inl?ndische Start-ups wie Japan Cyber Defense bieten transparente Software-als-Dienst-Preisgestaltung an, um Zwischenh?ndlerschichten zu umgehen, doch konservative K?ufer vertrauen weiterhin etablierten Marken. Solange Direktvertriebs- oder Marktplatzmodelle nicht ausgereift sind, werden fragmentierte Beschaffungskan?le die Margen erh?hen und die Akzeptanz bei kleinen und mittleren Unternehmen bremsen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungen gewinnen an Bedeutung, da Fachkr?ftemangel Auslagerung antreibt
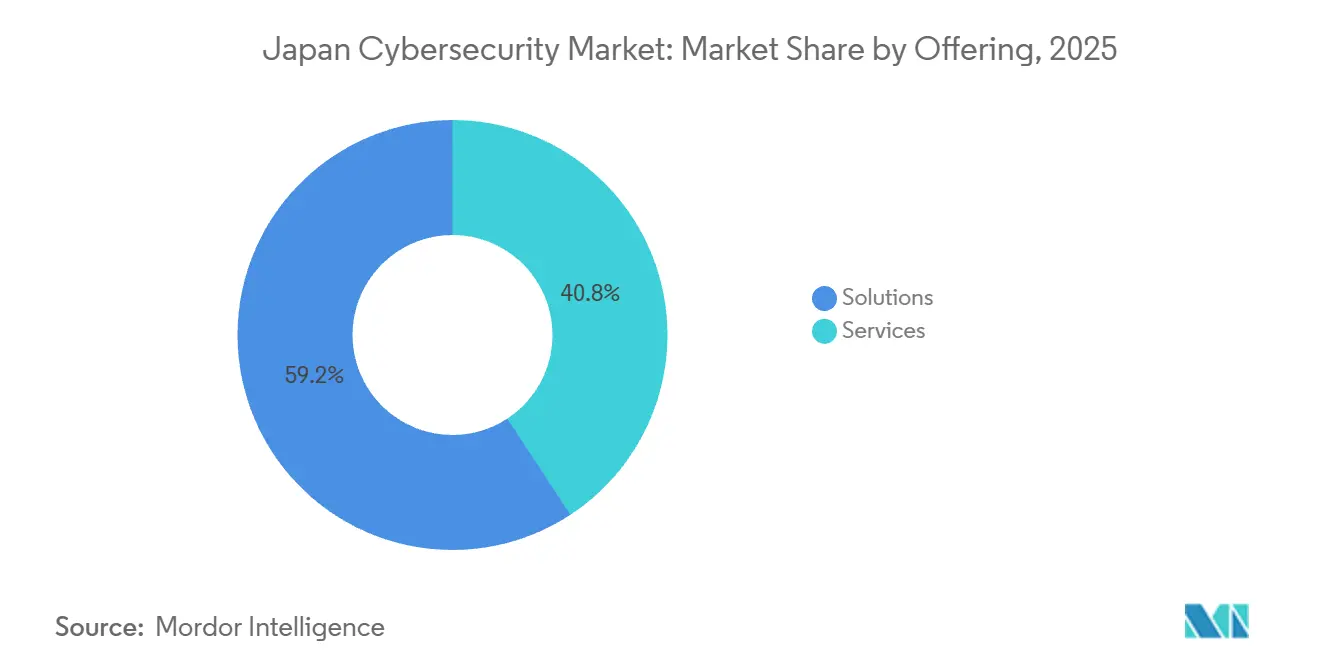
L?sungen hielten im Jahr 2025 einen Marktanteil von 59,24 % am japanischen Cybersicherheitsmarkt, da Unternehmen Firewalls, Endpunktschutz und Identit?ts-Suiten zur Deckung unmittelbarer Compliance-Lücken beschafften. Der akute Arbeitskr?ftemangel veranlasst Vorst?nde jedoch dazu, die kontinuierliche ?berwachung an externe Spezialisten zu übergeben, was dazu führt, dass das Dienstleistungssegment bis 2031 mit einer CAGR von 11,32 % expandiert, dem schnellsten Tempo innerhalb des japanischen Cybersicherheitsmarkts. Verwaltete Sicherheitsbetriebszentren, professionelle Beratung und Vertr?ge für die Reaktion auf Vorf?lle werden daher zu Standardposten, insbesondere für regionale Kreditgeber und Betreiber intelligenter Fabriken, denen zertifiziertes Personal fehlt. Anbieter ersetzen unbefristete Lizenzen durch Abonnementpakete, die eine 24/7-?berwachung einschlie?en, und nutzen Automatisierung, um die Arbeitsbelastung der Analysten zu reduzieren. Diese Verlagerung h?lt die Plattformtreue hoch, denn sobald Telemetriedaten aus Netzwerk, Endpunkt und Cloud in die Konsole eines Anbieters flie?en, steigen die Wechselkosten.
Die Nachfrage innerhalb des L?sungsbereichs entwickelt sich dennoch weiter. Identit?ts- und Zugriffsmanagement sowie Cloud-native Kontrollen verdr?ngen veraltete Netzwerkappliances, da Zero-Trust-Regeln greifen. Dashboards für Governance, Risiko und Compliance verkaufen sich gut bei an der Tokioter B?rse notierten Unternehmen, die Cyber-Vorf?lle nun als wesentliche Ereignisse offenlegen. Anwendungs- und API-Sicherheit steigt ebenfalls stark an, da Entwickler Workloads containerisieren und Mikrodienste exponieren, was neue Angriffsvektoren schafft. Gleichzeitig gewinnen integrierte Risikoplattformen, die Compliance, Erkennung und Berichterstattung in einer einzigen Ansicht zusammenführen, an Boden und versprechen Vorst?nden einen prüfbaren Weg von Führungskennzahlen zu Sicherheitsbetriebszentrum-Playbooks. Der Wachstumsfahrplan des Ministeriums für Wirtschaft, Handel und Industrie wird die inl?ndische Softwareproduktion weiter ankurbeln, aber angesichts der Zertifizierungsvorlaufzeiten werden Dienstleistungen das wachstumsst?rkere Segment des japanischen Cybersicherheitsmarkts bleiben.


Nach Bereitstellungsmodus: Cloud-Dominanz spiegelt Hybrid-IT-Migration wider
Cloud hielt im Jahr 2025 einen Marktanteil von 54,86 % und war damit die gr??te Komponente des japanischen Cybersicherheitsmarkts. Mit einer prognostizierten CAGR von 11,56 % bis 2031 bauen Cloud-Sicherheitsl?sungen ihren Vorsprung aus, da die Akzeptanz von Software als Dienst zunimmt. Die Vorschriften der Finanzdienstleistungsbeh?rde verpflichten Banken nun dazu, die Sicherheit von Anbietern zu prüfen und die Befugnis zur Reaktion auf Vorf?lle zu behalten – Bedingungen, die die Nachfrage in Richtung regional gehosteter Rechenzentren lenken. Souver?ne Clouds, die von inl?ndischen Systemintegratoren betrieben werden, sprechen Regierungsbeh?rden an, die sensible Telemetriedaten innerhalb der japanischen Jurisdiktion halten m?chten. Gleichzeitig setzen Anbieter wie Palo Alto Networks den Prisma Access Browser in Japan ein, um Anforderungen an geringe Latenz und Datenspeicherort zu erfüllen.[4]https://www.paloaltonetworks.com/blog/sase/prisma-access-browser-enhances-cybersecurity-asia-pacific-japan/
On-Premise-Bereitstellungen bestehen weiterhin in luftdicht abgeschirmten Betriebstechnologie-Netzwerken, wo die Latenztoleranz gering und die Datensouver?nit?t absolut ist. Akteure im Bereich kritischer Infrastrukturen kombinieren daher lokale Paketerfassung und industrielle Firewalls mit cloudgehosteten Analyseknoten, was zu gemischten Architekturen führt, die den Produktionsverkehr isoliert halten und gleichzeitig von skalierbaren Engines für maschinelles Lernen profitieren. Im April 2025 ver?ffentlichte Fabriksicherheitsrichtlinien formalisieren diese Dualit?t und empfehlen eine Segmentierung, die speicherprogrammierbare Steuerungen in isolierten Netzwerken bel?sst, w?hrend Metadaten an Cloud-SIEM-Systeme übertragen werden. Souver?ne XDR-Start-ups bieten einen mittleren Weg an und erm?glichen vollst?ndig inl?ndisches Hosting, das wirtschaftssicherheitsbewusste Entscheidungstr?ger beruhigt, ohne den K?ufern elastische Rechenkapazit?t zu entziehen. Im Prognosezeitraum werden hybride Muster dominieren, doch jede neue Software-als-Dienst-Arbeitslast verlagert das Budget weiterhin in Richtung cloudbasierter Sicherheit.
Nach Endnutzerbranche: IT und Telekommunikation steigen inmitten von 5G-Einführungen stark an
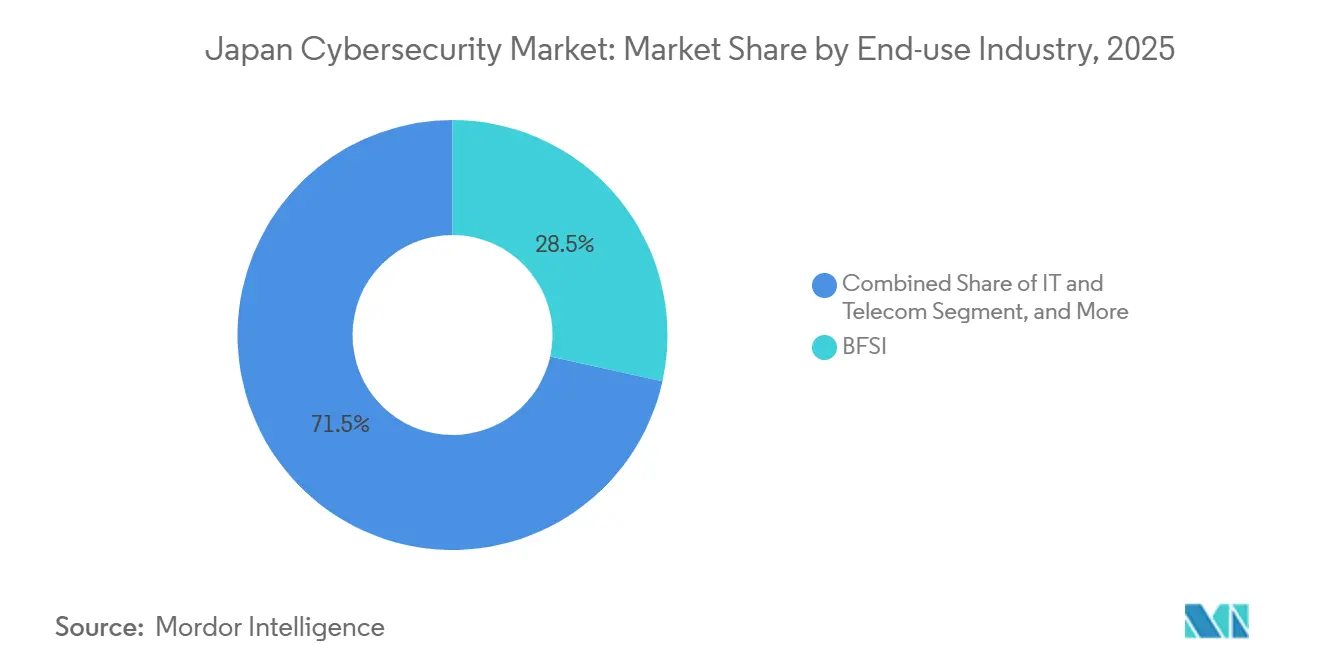
Banken, Finanzdienstleistungen und Versicherungen beherrschten im Jahr 2025 mit einem Marktanteil von 28,46 % den japanischen Cybersicherheitsmarkt, da Regulierungsbeh?rden st?ndig verfügbare Kontrollen und sofortige Meldung von Sicherheitsverletzungen fordern. Dennoch ist Informationstechnologie und Telekommunikation die am schnellsten wachsende Branche mit einem j?hrlichen Wachstum von 12,12 %, da Netzbetreiber 5G-Kernnetze, Edge-Computing-Knoten und Slicing-Orchestrierung absichern. Erfolgreiche 5G-Pilotprojekte in Chubu zeigten, dass deterministische Latenz und robuste Verschlüsselung koexistieren k?nnen, was Telekommunikationsunternehmen dazu ermutigt, private Netzwerkkonzepte für Automobilhersteller und Pr?zisionsmaschinenhersteller zu kommerzialisieren. Jedes private Netzwerkgesch?ft zieht Identit?ts-, Mikrosegmentierungs- und Echtzeit-Paketinspektionsl?sungen nach sich und füllt die Auftragsbücher der Anbieter.
Die Gesundheitsausgaben beschleunigen sich, da Krankenh?user Akten digitalisieren und Telemedizin ausbauen, doch die Beschaffung bleibt über ?ffentliche und private Einrichtungen fragmentiert. Die industrielle Fertigung verst?rkt Betriebstechnologie-Perimeter zur Unterstützung intelligenter Fabriken, angetrieben durch Leitlinien des Ministeriums für Wirtschaft, Handel und Industrie und OEM-Anforderungen für sicheres Lieferketten-Datensharing. Der Einzelhandelssektor, der durch Ransomware-St?rungen im Jahr 2025 bei führenden E-Commerce-Portalen erschüttert wurde, ist damit besch?ftigt, Zahlungsbetrugsanalysen in XDR-Pipelines zu integrieren. Energie und Versorgung, gesetzlich zur Einführung von Zero-Trust verpflichtet, budgetieren für Identit?tsverifizierung und kontinuierliche ?berwachung, die mit Supervisory-Control-and-Data-Acquisition-Ger?ten interoperieren kann. Verteidigungsunternehmen betrachten unterdessen quantensichere Kryptografie und Edge-KI als zukünftige Differenzierungsmerkmale, wie das Memorandum of Understanding zwischen Fujitsu und Lockheed Martin vom Februar 2026 zur gemeinsamen Entwicklung von Dual-Use-Technologie signalisiert.

Nach Unternehmensgr??e der Endnutzer: Kleine und mittlere Unternehmen beschleunigen trotz Preishemmnissen
Gro?unternehmen entfielen im Jahr 2025 auf einen Marktanteil von 64,69 %, was mit ihren tieferen Taschen und strengeren regulatorischen Anforderungen übereinstimmt. Kleinere Unternehmen sind jedoch die am schnellsten wachsende Gruppe mit einer CAGR von 11,72 % bis 2031, da die H?ufigkeit von Ransomware-Angriffen steigt und das Bewusstsein für Subventionen zunimmt. Da kleine und mittlere Unternehmen den in der herk?mmlichen Distribution eingebauten Gesamtkostenaufschlag nicht tolerieren k?nnen, tendieren sie zu Software-als-Dienstleistung-Paketen mit transparenter Preisgestaltung und minimaler Konfiguration. Durch Startkapital finanzierte souver?ne Plattformen versprechen Support in der Landessprache und einfaches Onboarding und adressieren Bedenken, dass ausl?ndisches Telemetrie-Sharing mit wirtschaftlichen Sicherheitsregeln in Konflikt geraten k?nnte. Ransomware-Statistiken aus dem ersten Halbjahr 2025, die zeigten, dass kleine und mittlere Unternehmen einen erheblichen Anteil der 68 gemeldeten Vorf?lle ausmachten, haben Vorst?nde weiter zum Handeln bewegt.
Gro?unternehmen rationalisieren weiterhin die Tool-Vielfalt und migrieren eigenst?ndige Antivirenprogramme und Intrusion-Detection-System-Boxen auf einheitliche XDR-Konsolen, um die Alarmmüdigkeit zu reduzieren. Der Anstieg des wiederkehrenden Plattformumsatzes von Trend Micro um 58 % veranschaulicht dieses Konsolidierungsspiel, insbesondere bei Banken und Telekommunikationsunternehmen, die heterogene Betriebssysteme verwalten. NEC koppelt seine generative KI-Engine cotomi mit globalen Sicherheitsbetriebszentrum-Kapazit?ten, um die Triage der ersten Ebene zu automatisieren und die mittlere Zeit bis zur Eind?mmung zu verkürzen. Die Partnerschaft von NTT DATA mit Palo Alto Networks fügt KI-gestütztes verwaltetes XDR über Cloud und Edge hinzu und signalisiert, dass hyperscalef?hige Transparenz nun zum Mindeststandard geh?rt. Für kleine und mittlere Unternehmen bleiben verwaltete Dienstleistungspakete, die Komplexit?t verbergen, die einzige nachhaltige Einstiegsm?glichkeit, doch Subventionserstattungszyklen und mehrstufige Aufschl?ge d?mpfen weiterhin die Akzeptanzgeschwindigkeit.
Geografische Analyse
Japan bleibt ein Einzell?ndermarkt, doch die Ausgabencluster spiegeln die industrielle Topografie des Landes wider. Tokio als Finanzzentrum konzentriert Ausgaben für Governance, Risiko und Compliance, da die Regeln der Tokioter B?rse eine zeitnahe Offenlegung von Cyberrisiken vorschreiben. Osaka und Nagoya bilden das Rückgrat von Fertigungs- und Logistikkorridoren, in denen Smart-Factory-Pilotprojekte und Modernisierungsprojekte für Betriebstechnologie zunehmen. Die Gründung der Digitalagentur beschleunigte die nationale Finanzierung, leitete mehr als 3,8 Milliarden USD in Projekte des Jahres 2025 und reservierte ein zus?tzliches Konjunkturprogramm von 21,3 Billionen JPY (130,31 Milliarden USD), das Cybersicherheit ausdrücklich als strategischen Pfeiler benennt. Die Verabschiedung des Gesetzes zur aktiven Cyberabwehr stellte Japan auf eine Linie mit Verbündeten, die pr?ventive Bedrohungsneutralisierung praktizieren, und steigerte die Nachfrage nach Geheimdienstfusionszentren und T?uschungsnetzwerken, die Angreifer frühzeitig identifizieren k?nnen.
Der Automobilcluster in Chubu veranschaulicht, wie der Einsatz privater 5G-Netzwerke die regionalen Ausgaben beeinflusst. Machbarkeitsstudien in Aichi erzielten eine Validierungsrate von 96 % für Sicherheitskontrollen und versicherten Fabrikverantwortlichen, dass LTE-Ersatznetzwerke die Sicherheit von speicherprogrammierbaren Steuerungen nicht gef?hrden werden. Mit zunehmender Skalierung der Bereitstellungen bringt jede neue Zelle inkrementelle Auftr?ge für Identit?tsgateways und Mikrosegmentierungssoftware. Die Region Kansai erlebte einen ?hnlichen Aufschwung im Vorfeld der Expo Osaka-Kansai, bei der biometrische Ticketing- und Gesichtsauthentifizierungseinführungen die veraltete Betriebstechnologie zur Integration moderner Verschlüsselung und Analytik zwangen. Der Nachklang der Expo treibt Kommunen dazu an, Sicherheitskonzepte für ?ffentliche Einrichtungen und U-Bahn-Systeme zu replizieren, was regionalen Systemintegratoren Rückenwind verleiht.
Fachkr?ftemangel betrifft alle Pr?fekturen, ist jedoch in Tokio am ausgepr?gtesten, wo Banken und Technologiekonzerne um Reverse-Engineering-Experten mit Kenntnissen japanischsprachiger Schadsoftware konkurrieren. Offshore-Personalbesetzung durch globale Systemintegratoren d?mpft den Lohnanstieg, doch die lokalisierte Interpretation von Bedrohungsinformationen bleibt eine knappe F?higkeit, die Projektvorlaufzeiten verl?ngert. Im gesamten Archipel sehen sich kleine und mittlere Unternehmen in Sekund?rst?dten mit den h?chsten Vertriebsaufschl?gen konfrontiert, da mehrstufige Wiederverk?ufer Kosten hinzufügen, wenn L?sungen sich von st?dtischen Zentren entfernen. F?rdermittel des Ministeriums für Wirtschaft, Handel und Industrie mildern die Investitionsausgaben, doch Erstattungszyklen zwingen l?ndliche kleine und mittlere Unternehmen weiterhin zur Selbstfinanzierung, bis sie Rückerstattungen erhalten, was die Durchdringung au?erhalb von Megast?dten verlangsamt. Folglich pr?gt die Geografie sowohl die Nachfrageintensit?t als auch die Vertriebsreibung im japanischen Cybersicherheitsmarkt.
Wettbewerbslandschaft
Der japanische Cybersicherheitsmarkt beherbergt ein m??ig fragmentiertes Feld, in dem inl?ndische Systemintegratoren neben globalen Plattformanbietern koexistieren. Trend Micro führt die inl?ndischen Anbieter an und meldete einen Rekordumsatz im Haushaltsjahr 2025 von 276 Milliarden JPY (1,84 Milliarden USD) sowie ein Wachstum des j?hrlich wiederkehrenden Plattformumsatzes von 58 %, da Unternehmen auf das XDR-Netzwerk des Unternehmens konsolidieren. NEC st?rkte seine globale Reichweite durch den Erwerb des Cisco Gold Provider-Status und die Einführung eines Cyber-Intelligenz- und Betriebszentrums, das die generative KI cotomi einsetzt, um routinem??ige Sicherheitsbetriebszentrum-Triage zu automatisieren und die Analysten-Arbeitsbelastung zu reduzieren. NTT DATA, weltweit auf Platz zwei im Bereich verwalteter Sicherheit, vertiefte die Dienstleistungstiefe durch eine Cortex-gestützte verwaltete XDR-Partnerschaft mit Palo Alto Networks und bietet Kunden einheitliche Transparenz von der Cloud bis zum Edge.
Internationale Akteure st?rken ihre lokale Pr?senz, indem sie sich an Anforderungen an Datenspeicherort und Datensouver?nit?t ausrichten. Palo Alto Networks erweiterte die japanische Cloud-Infrastruktur, um Prisma Access Browser zu hosten und sicherzustellen, dass Telemetriedaten innerhalb der inl?ndischen Grenzen verbleiben. Fortinet und CrowdStrike fusionierten FortiGate-Firewalls mit Falcon Insight XDR, um Netzwerkverkehrsinspektion und KI-gestützte Endpunktanalysen zu kombinieren – ein Paket, das bei Architekten für hybrides Arbeiten Anklang findet, die eine Plattformrationalisierung anstreben. IBM, Cisco und Microsoft verkaufen weiterhin Konzepte zur Modernisierung von Sicherheitsinformations- und Ereignisverwaltungssystemen sowie Zero-Trust-Konzepte, aber Differenzierungsmerkmale konzentrieren sich zunehmend auf automatisierte Playbooks und souver?ne Hosting-Nachweise.
Chancen in wei?en Flecken gibt es reichlich bei betriebstechnologiespezifischer Bedrohungsanalyse, Maschinenidentit?ts-Governance und KI-Agenten-Sicherheit. Die Seed-Finanzierungsrunde von Japan Cyber Defense in H?he von 6,7 Millionen USD unterstreicht das Investoreninteresse an inl?ndischem XDR, das von Anfang an lokale Sprache und regulatorische Anpassung einbettet. Start-ups zielen auch auf Ineffizienzen in der mehrstufigen Distribution ab, indem sie direkte Software-als-Dienstleistung-Beschaffung anbieten – ein Schachzug, der Kanalaufschl?ge komprimieren k?nnte, wenn K?ufer die Tr?gheit gegenüber etablierten Marken überwinden. Das Rennen um die Synthese von Sicherheitsbetriebszentrum-Telemetrie mit gro?en Sprachmodellen reift schnell, was darauf hindeutet, dass das n?chste Wettbewerbsschlachtfeld darin bestehen wird, wer KI operationalisieren kann, ohne Kundendaten an Offshore-Inferenz-Engines preiszugeben.
Marktführer der Japan-Cybersicherheitsbranche
IBM Corporation
Cisco Systems Inc
Fortinet Inc.
F5, Inc.
Dell Technologies Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- Juli 2026: Palo Alto Networks, ein weltweit führendes Unternehmen im Bereich Cybersicherheit, gab seine Absicht bekannt, Embrace, einen führenden Anbieter von nutzerorientierter Beobachtbarkeit, zu übernehmen, um der Beobachtbarkeitsplattform von Palo Alto Networks hochwertige Echtzeit-Nutzerüberwachungsfunktionen hinzuzufügen.
- Februar 2026: Lockheed Martin und Fujitsu unterzeichneten eine Absichtserkl?rung zur gemeinsamen Entwicklung von Dual-Use-Technologien in den Bereichen Quantencomputing, Edge-Sensorik und Mehrdom?nen-Netzwerkl?sungen.
- November 2025: Japan Cyber Defense sicherte sich eine Startfinanzierung von 1 Milliarde JPY (6,7 Millionen USD) zum Aufbau einer souver?nen, inl?ndisch gehosteten XDR-Plattform.
- Oktober 2025: NEC erlangte den Cisco Gold Provider-Status und best?tigte damit seine Kapazit?t zur weltweiten Bereitstellung von Cisco-L?sungen.


Berichtsumfang des Japan-Cybersicherheitsmarkts
Cybersicherheitsl?sungen helfen Organisationen dabei, Cyberbedrohungen zu erkennen, zu überwachen, zu melden und zu bek?mpfen, um die Vertraulichkeit von Daten zu wahren. Die Akzeptanz von Cybersicherheitsl?sungen wird voraussichtlich im Einklang mit der zunehmenden Internetdurchdringung in entwickelten und Entwicklungsl?ndern wachsen. Der Bedarf an Cybersicherheit hat zugenommen, da jedes System in der heutigen Welt mit dem Internet verbunden ist, was Daten für Cyberkriminelle leichter zug?nglich macht.
Der Bericht über den japanischen Cybersicherheitsmarkt ist segmentiert nach Angebot (L?sungen [Anwendungssicherheit, Cloud-Sicherheit, Datensicherheit, Identit?ts- und Zugriffsmanagement, Infrastrukturschutz, Integriertes Risikomanagement, Netzwerksicherheit und Endpunktsicherheit] sowie Dienstleistungen), Bereitstellungsmodus (On-Premise und Cloud), Endverbrauchsbranche (IT und Telekommunikation, Banken, Finanzdienstleistungen und Versicherungen, Gesundheitswesen, Industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgungsunternehmen, Luft- und Raumfahrt, Milit?r und Verteidigung sowie sonstige Endverbrauchsbranchen) und Unternehmensgr??e der Endnutzer (Gro?unternehmen sowie kleine und mittlere Unternehmen). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen | Anwendungssicherheit |
| Cloud-Sicherheit | |
| Datensicherheit | |
| Identit?ts- und Zugriffsmanagement | |
| Infrastrukturschutz | |
| Integriertes Risikomanagement | |
| Netzwerksicherheit | |
| Endpunktsicherheit | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Dienstleistungen |
| On-Premise |
| Cloud |
| IT und Telekommunikation |
| Banken, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Luft- und Raumfahrt, Milit?r und Verteidigung |
| Weitere Endnutzerbranchen |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| Nach Angebot | L?sungen | Anwendungssicherheit |
| Cloud-Sicherheit | ||
| Datensicherheit | ||
| Identit?ts- und Zugriffsmanagement | ||
| Infrastrukturschutz | ||
| Integriertes Risikomanagement | ||
| Netzwerksicherheit | ||
| Endpunktsicherheit | ||
| Dienstleistungen | Professionelle Dienstleistungen | |
| Verwaltete Dienstleistungen | ||
| Nach Bereitstellungsmodus | On-Premise | |
| Cloud | ||
| Nach Endnutzerbranche | IT und Telekommunikation | |
| Banken, Finanzdienstleistungen und Versicherungen | ||
| Gesundheitswesen | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Luft- und Raumfahrt, Milit?r und Verteidigung | ||
| Weitere Endnutzerbranchen | ||
| Nach Unternehmensgr??e der Endnutzer | Gro?unternehmen | |
| Kleine und mittlere Unternehmen | ||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der japanische Cybersicherheitsmarkt derzeit und wie wird er sich entwickeln?
Der Markt wird im Jahr 2026 auf 11,36 Milliarden USD gesch?tzt und soll bis 2031 mit einer CAGR von 10,57 % einen Wert von 18,76 Milliarden USD erreichen.
Welcher Bereitstellungsmodus w?chst in Japan am schnellsten?
Cloud-basierte Kontrollen expandieren mit einer CAGR von 11,56 %, da Unternehmen Workloads in hybride und Multi-Cloud-Umgebungen verlagern.
Warum beschleunigen japanische kleine und mittlere Unternehmen ihre Cybersicherheitsausgaben?
Zunehmende Ransomware-Vorf?lle und Subventionen des Ministeriums für Wirtschaft, Handel und Industrie, die bis zu 75 % der f?rderf?higen Kosten erstatten, treiben kleine und mittlere Unternehmen dazu an, verwaltete Sicherheitsdienste und Software-als-Dienstleistung-Plattformen einzuführen.
Wie beeinflusst der Fachkr?ftemangel die Strategien der Anbieter?
Ein Defizit von rund 110.000 Fachkr?ften treibt Automatisierung und Auslagerung an verwaltete Dienstleister voran, wobei Plattformanbieter KI einbetten, um die Arbeitsbelastung der Analysten zu reduzieren.
Welche Endnutzerbranche wird bis 2031 das h?chste Wachstum verzeichnen?
Der Sektor Informationstechnologie und Telekommunikation wird voraussichtlich mit einer CAGR von 12,12 % wachsen, da Netzbetreiber private 5G-Netzwerke und Edge-Knoten absichern.
Welche Rolle spielen Zero-Trust-Mandate bei der Marktnachfrage?
Verbindliche Zero-Trust-Richtlinien für 14 Sektoren kritischer Infrastrukturen bis 2026 beschleunigen die Beschaffung von Identit?ts-, Mikrosegmentierungs- und kontinuierlichen Verifizierungstechnologien.
Seite zuletzt aktualisiert am:



