
Gr??e und Marktanteil des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
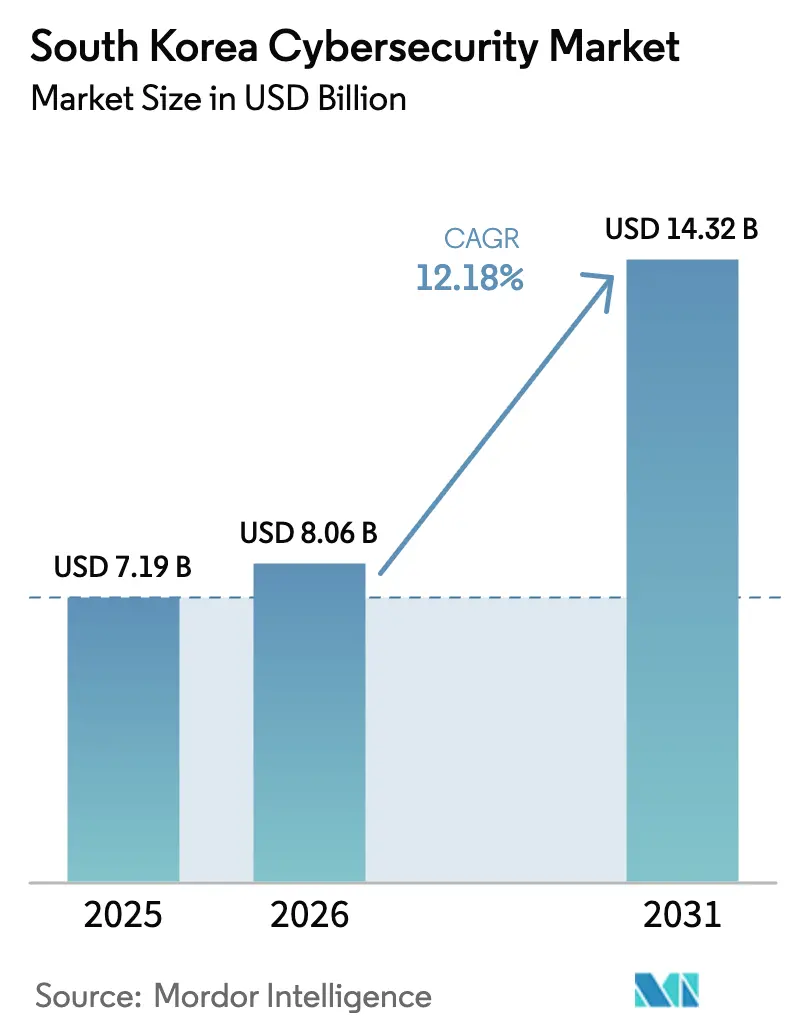
| Marktgr??e im Basisjahr (2025) | 7.19 Milliarden US-Dollar |
| Marktgr??e (2026) | 8.06 Milliarden US-Dollar |
| Marktgr??e (2031) | 14.32 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 12.18 % |
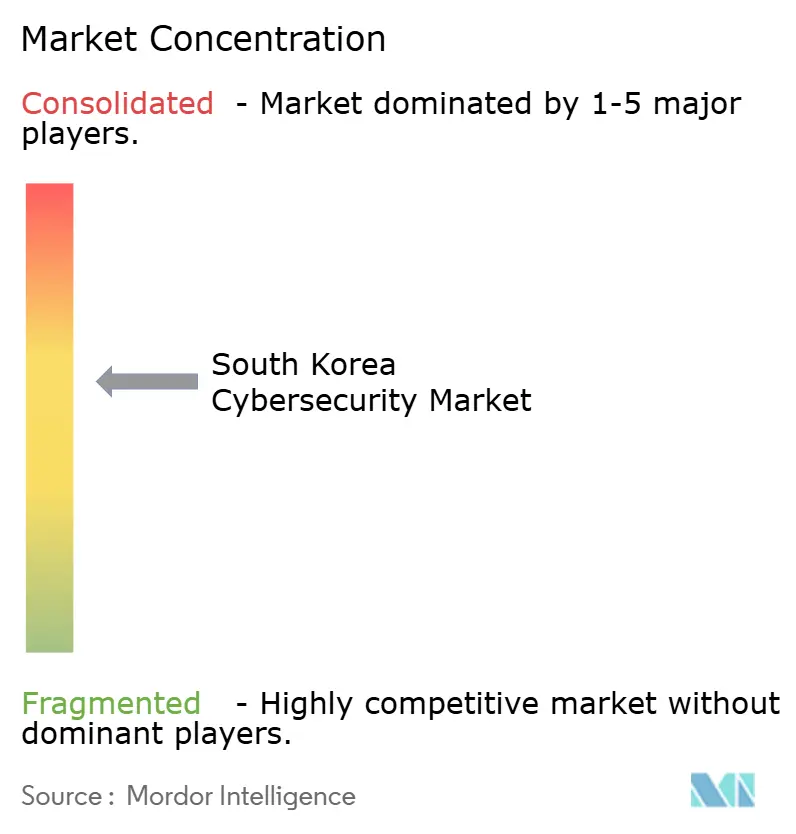
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Analyse des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es von 黑料不打烊
Die Gr??e des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es wurde im Jahr 2025 auf USD 7,19 Milliarden gesch?tzt und soll von USD 8,06 Milliarden im Jahr 2026 auf USD 14,32 Milliarden bis 2031 wachsen, bei einer CAGR von 12,18 % w?hrend des Prognosezeitraums (2026–2031). Verst?rkte staatlich gef?rderte Angriffe, der Ausbau von 5G und Edge-Computing sowie das Cloud-First-Programm ?Digitaler Neuer Deal” der Regierung wirken zusammen und beschleunigen die Sicherheitsausgaben. Gro?unternehmen sind nach wie vor die gr??ten K?ufer, doch kleine und mittlere Unternehmen (KMU) erh?hen ihre Budgets schnell, da Cyber-Versicherungspflichten und Bu?gelder für Datenschutzverletzungen strenger werden. Anbieter, die identit?tszentrierte Zero-Trust-Architekturen und Managed-Detection-and-Response-Dienste bereitstellen, verzeichnen das st?rkste Wachstum. Die lokalen Marktführer AhnLab, SK Shieldus und Samsung SDS skalieren KI-gestützte Analysen, um sich gegen die 1,62 Millionen t?glich im Jahr 2024 registrierten feindseligen Angriffe zu verteidigen, w?hrend die globalen Marktführer Palo Alto Networks und Cisco Partnerschaften vertiefen, um einheitliche SASE-Plattformen anzubieten. Die steigende Gehaltsinflation bei knappen Sicherheitsspezialisten sowie die starke Abh?ngigkeit von importierten Werkzeugen treiben die Gesamtbetriebskosten weiterhin 15–25 % über die inl?ndischen Alternativen, was Raum für lokal entwickelte quantenresistente L?sungen l?sst.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot entfielen im Jahr 2025 64,78 % des Marktanteils des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es auf L?sungen, w?hrend Managed Services bis 2031 die schnellste CAGR von 14,21 % verzeichnen sollen.
- Nach Bereitstellungsmodus entfielen im Jahr 2025 52,27 % des Marktvolumens des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es auf Cloud-Modelle, die bis 2031 eine CAGR von 15,42 % erzielen sollen.
- Nach Endnutzer-Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Umsatzanteil von 61,70 %; KMU sollen mit einer CAGR von 13,78 % am schnellsten wachsen.
- Nach Endnutzer-Vertikale führte BFSI im Jahr 2025 mit einem Umsatzanteil von 31,40 %, w?hrend das Gesundheitswesen bis 2031 eine CAGR von 15,28 % erzielen soll.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Erkenntnisse des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es
Analyse der Auswirkungen der Markttreiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Staatlich gef?rderter Cyber-Spionage-Eskalation aus Nordkorea | +3.2% | National, Metropolregion Seoul | Langfristig (≥ 4 Jahre) |
| 5G- und Edge-Computing-Ausbau erweitert die Angriffsfl?che | +2.8% | National, wichtige St?dte | Mittelfristig (2–4 Jahre) |
| Digitaler Neuer Deal und Cloud-First-Mandat | +2.5% | National | Mittelfristig (2–4 Jahre) |
| Nachfrage nach Smart-Factory- und OT-Sicherheit | +1.9% | Industrieregionen | Langfristig (≥ 4 Jahre) |
| Unternehmensumstieg auf Zero-Trust und SASE | +1.4% | National | Kurzfristig (≤ 2 Jahre) |
| Strengere PIPA- und Netzwerkgesetz-Compliance-Bu?gelder | +1.1% | National | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Staatlich gef?rderter Cyber-Spionage-Eskalation aus Nordkorea
T?glich wurden im Jahr 2024 durchschnittlich 1,62 Millionen feindliche Angriffe verzeichnet, was die geopolitische Spannung als prim?ren Wachstumskatalysator für den 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟 festigt [1] Korea JoongAng Daily-Mitarbeiter, "Südkorea sieht sich t?glich 1,6 Millionen Cyberangriffen ausgesetzt," koreajoongangdaily.joins.com. Der SK Telecom-Datenschutzversto? im April 2025, der mit BPFdoor-Malware orchestriert wurde, legte 26,96 Millionen Datens?tze offen und vernichtete USD 494,6 Millionen an Marktkapitalisierung, was zu verpflichtenden Bedrohungssuchen bei Telekommunikations- und Verteidigungsunternehmen führte. Der Nationale Geheimdienst überwacht nun 3.200 kritische Einrichtungen, w?hrend Verteidigungsunternehmen KI-basierte Verhaltensanalysen st?rken, die Premiumpreise erzielen.
5G- und Edge-Computing-Ausbau erweitert die Angriffsfl?che
Die Installation von 80.000 5G-Basisstationen bis 2024 und die rasche Einführung von Edge-Computing legten 36 ?ltere LTE-Sicherheitslücken offen und weiteten die M?glichkeiten für laterale Angriffe aus. Betreiber wie SK Telecom setzen Carrier-Grade-Firewalls ein, um den Datenverkehr abzusichern, und Unternehmen erg?nzen diese Ma?nahmen durch Mikrosegmentierung zur Absicherung von IoT-Endpunkten. Die Nachfrage nach nahezu echtzeitnahen Informations-Feeds steigert die Einnahmen für cloudbasierte Netzwerkanalyseplattformen.
Digitaler Neuer Deal und Cloud-First-Mandat
Staatliche Ausgaben von KRW 58,2 Billionen (USD 44,8 Milliarden) bis 2025 haben die Cloud-Migration in jede ?ffentliche Ausschreibung integriert. Die Cloud-Sparte von Samsung SDS verzeichnete dank dieser Vertr?ge im ersten Quartal 2025 ein Wachstum von 23 % auf KRW 652,9 Milliarden (USD 502,2 Millionen). Die Richtlinie erfordert ein ganzheitliches Sicherheitspositionsmanagement, was die Einführung von CSPM- und CWPP-Suiten f?rdert, die automatisch Verschlüsselung und Zugangskontrollen durchsetzen.
Nachfrage nach Smart-Factory- und OT-Sicherheit
Mit dem Ziel, bis 2025 30.000 Smart Factories einzurichten, st??t Südkoreas Industriemodernisierung auf schlecht geschützte OT-Netzwerke. Die Korea Electric Power Corporation bew?ltigte im ersten Halbjahr 2024 34 Vorf?lle, was zur Einführung geh?rteter Firewalls und Anomalieerkennung in Stromnetzen führte. Hersteller wie Hyundai und LG leiten Budgets in industrielle IPS und Digital-Twin-?berwachung, um geistiges Eigentum zu schützen.
Analyse der Auswirkungen von Markthemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Mangel an Cyber-Fachkr?ften und Gehaltsinflation | –2.1% | National, Korridor Seoul | Langfristig (≥ 4 Jahre) |
| Importabh?ngigkeit erh?ht TCO und Lieferkettenrisiko | –1.7% | National | Mittelfristig (2–4 Jahre) |
| Geringes Sicherheitsbewusstsein bei KMU au?erhalb Seouls | –1.3% | Sekund?rst?dte | Mittelfristig (2–4 Jahre) |
| Kulturelle Zurückhaltung bei der Offenlegung von Datenschutzverletzungen | –0.9% | National | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Mangel an Cyber-Fachkr?ften und Gehaltsinflation
Qualifizierte Analysten verdienen j?hrlich KRW 58–96 Millionen (USD 44.600–73.800) und die Zahl offener Stellen w?chst um 15 % pro Jahr, was Budgets belastet und komplexe Einführungen verlangsamt. Universit?ten bieten begrenzte praxisorientierte Ausbildung an, weshalb Unternehmen auf Managed Services umstellen, aber die Automatisierung kann den Fachkr?ftemangel nicht vollst?ndig ausgleichen.
Importabh?ngigkeit erh?ht TCO und Lieferkettenrisiko
Ausl?ndische Werkzeuge kosten über den gesamten Lebenszyklus hinweg 15–25 % mehr aufgrund von Lizenz- und Supportgebühren, und geopolitische Spannungen gef?hrden Updates und Patches. Staatliche Anreize f?rdern die inl?ndische Forschung und Entwicklung, doch die Funktionstiefe bleibt hinter importierten Produkten zurück, was Betreiber dazu zwingt, hybride Stacks einzusetzen, die die Governance erschweren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungen beschleunigen sich trotz Dominanz der L?sungen
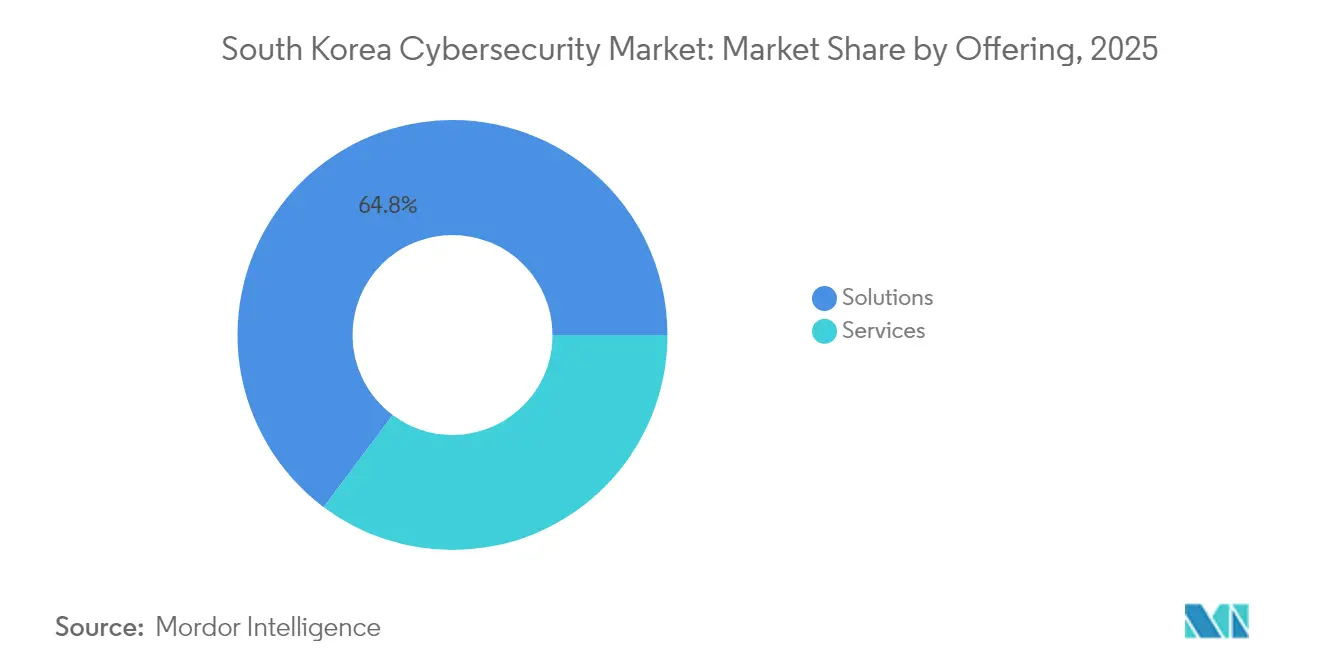
L?sungen generierten im Jahr 2025 weiterhin 64,78 % des Umsatzes des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es, begünstigt durch anhaltende Perimeter-Upgrades und Auffrischungszyklen von Identit?tsplattformen. Managed-Security-Services verzeichnen jedoch eine CAGR von 14,21 % bis 2031, da Kunden die ?berwachung rund um die Uhr und die Reaktion auf Vorf?lle auslagern. Der SK Telecom-Datenschutzversto? l?ste eine Welle externer Audits aus, was die Nachfrage nach forensischen Analysen und Behebungsma?nahmen steigerte. Netzwerksicherheits-Appliances bleiben die umsatzst?rkste L?sungsklasse, doch einheitliche XDR-Suiten, die Endpunkt-, E-Mail- und Cloud-Analysen auf einer Konsole bündeln, gewinnen an Akzeptanz. Die Finanzierungsdynamik zeigt sich in AI SPERAs USD 8,5-Millionen-Finanzierungsrunde, die die automatisierte Erkennung für mittelgro?e Kunden skalieren soll.
Dienstleister bündeln Compliance-Beratung, um Organisationen durch PIPA- und Netzwerkgesetz-Pflichten zu führen – ein attraktiver Weg für KMU, die keine internen Rechtsberater besch?ftigen k?nnen. Infolgedessen soll das vom Dienstleistungssektor erfasste Marktvolumen des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es seinen Anteil j?hrlich schrittweise erh?hen und den Margen-Mix für Integratoren und Telekommunikationsunternehmen verbessern.


Nach Bereitstellungsmodus: Cloud-Transformation beschleunigt sich
Cloud-Bereitstellungen machten im Jahr 2025 52,27 % des Umsatzes aus und wachsen mit einer CAGR von 15,42 %, da staatliche, BFSI- und Gesundheitsworkloads migrieren. Prisma-SASE-Upgrades im Jahr 2025 unterstreichen den Wechsel zu Einzelanbieter-Plattformen, die Secure-Web-Gateway, Zero-Trust-Netzwerkzugang und SD-WAN-Dienste vereinen. Der 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟 profitiert von automatischem Patching und elastischer Skalierung, obwohl Unklarheiten bezüglich der geteilten Verantwortung weiterhin Fehlkonfigurationen verursachen.
Hybride Topologien dominieren weiterhin kritische Infrastruktursegmente, die On-Premise-Kontrollen aus Gründen der Latenz oder Datensouver?nit?t beibehalten müssen. Folglich sichern sich Anbieter, die eine konsistente Richtliniendurchsetzung über Clouds und Rechenzentren hinweg bieten, l?ngere Vertr?ge. Automatisierte CSPM- und Container-Sicherheitsmodule werden nun vorintegriert ausgeliefert, was die Bereitstellungszeiten um 30 % verkürzt und somit Kaufentscheidungen beeinflusst.
Nach Endnutzer-Unternehmensgr??e: KMU-Wachstum übertrifft Gro?unternehmen-Investitionen
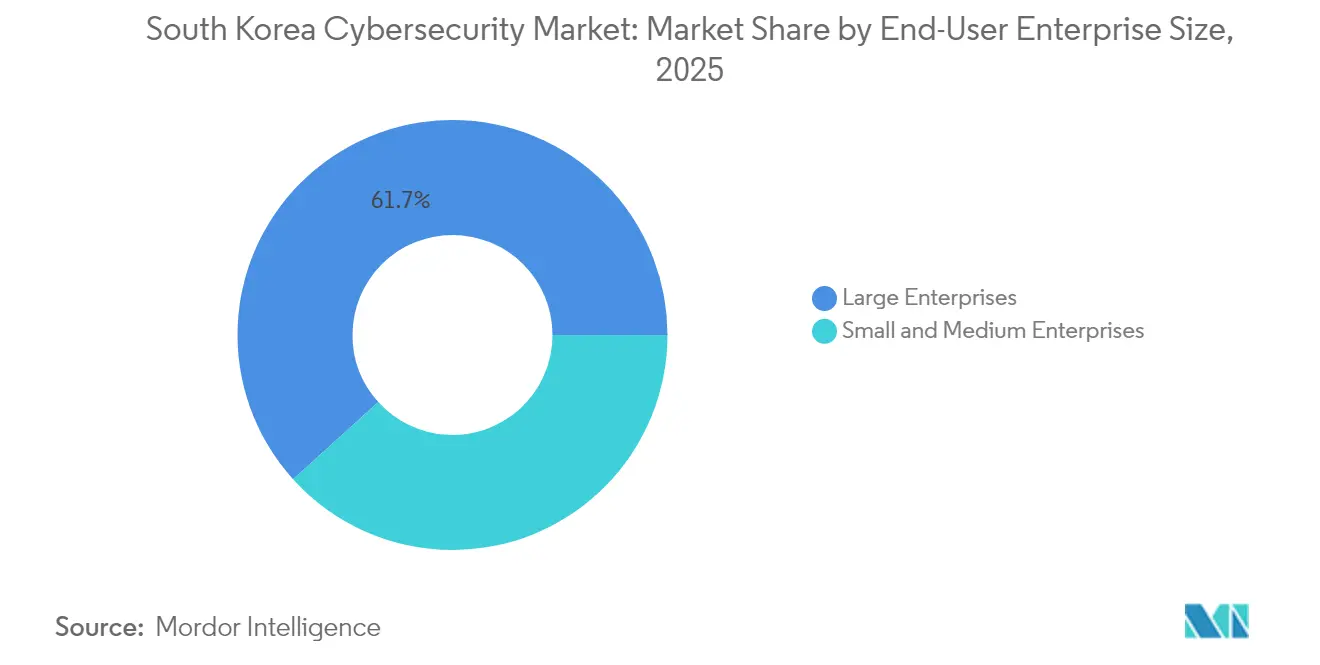
Gro?unternehmen hielten im Jahr 2025 61,70 % des Umsatzes, doch KMU sollen eine CAGR von 13,78 % verzeichnen, da Cyber-Versicherungsklauseln Basiskontrollen vorschreiben. Webcash und SK Shieldus haben Endpunktschutz, E-Mail-Filterung und verschlüsselte Sicherung in monatliche Abonnements gebündelt, wodurch Anfangsinvestitionen für kleinere Unternehmen entfallen. Dieses gestaffelte Preismodell verkürzt Vertriebszyklen und soll das Marktvolumen des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es im KMU-Segment bis 2031 auf mehr als USD 2,28 Milliarden steigen lassen.
Gro?unternehmen dringen tiefer in KI-gestützte Bedrohungssuche und SOAR-Automatisierung vor und integrieren Playbooks, die die Verweildauer um 45 % reduzieren. Viele verfolgen einen Co-Management-Ansatz, bei dem die Kernstrategie intern verbleibt, w?hrend Log-Analyse-Spitzen an MSSPs ausgelagert werden. Dieser duale Ansatz erm?glicht es Anbietern, fortgeschrittene Module zu verkaufen, sobald die grundlegenden Kontrollen ausgereift sind.
Nach Endnutzer-Vertikale: Gesundheitssektor-Aufschwung stellt BFSI-Führung in Frage
BFSI behielt im Jahr 2025 31,40 % der Ausgaben, doch von Ransomware betroffene Krankenh?user verzeichnen mit einer CAGR-Prognose von 15,28 % das schnellste Budgetwachstum. T?gliche Verluste von USD 2 Millionen w?hrend Ausf?llen überseeischer Krankenh?user bewogen koreanische Vorst?nde dazu, die Isolierung von Endpunkten und die Einführung unver?nderlicher Backups zu beschleunigen. Das Wachstum der Telemedizin und vernetzter Ger?te weitet die Bedrohungsfl?che aus und erh?ht die Nachfrage nach Zero-Trust-Segmentierung rund um Patientendaten.
Banken und Versicherer halten hohe Ausgaben für Antibetruganalysen, Multi-Faktor-Authentifizierung und Mobilzahlungsabsicherung aufrecht. Telekommunikationsbetreiber, Versorgungsunternehmen und Verteidigungsintegratoren betonen indessen OT-spezifische Schutzma?nahmen, die den IEC-62443-Rahmenwerken entsprechen. Der von industriellen Nutzern gehaltene Marktanteil des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es soll steigen, sobald Smart-Factory-Pilotprojekte in skalierte Einführungen übergehen.
Geografische Analyse
Der Metropolcluster Seoul machte im Jahr 2025 nahezu 59,10 % des Umsatzes aus, angetrieben durch die Hauptsitze von Ministerien, Banken und Hyperscalern, die gemeinsam die dichteste Ansammlung kritischer Assets betreiben. Die Konzentration f?rdert ein sich selbst verst?rkendes ?kosystem: Fachkr?fte, Risikokapital und ausgereifte MSSPs konzentrieren sich gemeinsam, erh?hen die Sicherheitsstandards und ziehen weitere Investitionen an. Umgekehrt hinken KMU in Busan, Daegu und Incheon beim Bewusstsein hinterher, was Angreifer zunehmend ausnutzen.
Busans Aufstieg als Fintech- und Blockchain-Hafenstadt schafft spezifischen Bedarf an Smart-Contract-Audits, w?hrend seine Logistik-Hubs die ?berwachung von Lieferketten-Bedrohungen einführen. Daegus Automobilcluster leitet Budgets in SCADA-Firewalling und Anomalieerkennung, w?hrend es Smart-Factory-Infrastruktur ausbaut. Nationale Forschungseinrichtungen treiben Pionierforschung voran: Das Korea Institute of Science and Technology überschritt 2024 einen Photonenverlust-Schwellenwert von 14 % für Quantenfehlerkorrektur und trug damit wesentlich zur Weiterentwicklung domestischer quantenresistenter Kryptografiekapazit?ten bei, die in künftige staatliche Beschaffungsvorhaben einflie?en werden. Gleichstellungsmittel der Regierung im Rahmen des Digitalen Neuen Deals f?rdern regionale Sicherheits-Inkubatoren, doch der Fachkr?ftemangel au?erhalb Seouls beeintr?chtigt weiterhin die Projektzeitpl?ne. Der 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟 zeigt daher eine Zweiteilung, bei der Metropolorganisationen früher auf Zero-Trust- und SASE-Rahmenwerke umsteigen als regionale Wettbewerber, was die Nutzung von Managed Services in den Au?enprovinzen verst?rkt.
Regulatorisches Umfeld
Das Cybersicherheits-Compliance-Umfeld Südkoreas stützt sich auf das Personal Information Protection Act (PIPA) und das Network Act, wobei der Durchsetzungsdruck nach folgenreichen Sicherheitsverletzungen und staatlich verknüpften Aktivit?ten steigt. Im Februar 2026 wurden ?nderungen des PIPA verabschiedet, mit einem angegebenen Inkrafttretensdatum vom 11. September 2026, die die maximale Bu?geldobergrenze auf 10% des Umsatzes anhoben. Diese Verschiebung lenkt die Aufmerksamkeit auf Vorstandsebene verst?rkt auf Privacy Engineering, Bereitschaft zur Incident Response und Kontrollen für Drittparteirisiken.
Parallel dazu trat am 22. Januar 2026 das Act on Fostering the Artificial Intelligence Industry and Securing Trust (AI Framework Act) in Kraft, das Sicherheitspflichten für wirkungsstarke KI einführt. Es verlangt nun von Sicherheitsanbietern und gro?en Anwendern, Governance-, Transparenz- und Modellrisikokontrollen in Cyberprogramme zu integrieren. Am 12. M?rz 2026 verabschiedete die Nationalversammlung ?nderungen des Network Act und des Telecommunications Business Act, die die Ermittlungsbefugnisse erweiterten und die Verantwortlichkeiten der CISOs st?rkten. Im Juni 2026 ver?ffentlichten MSIT und der National Intelligence Service (NIS) eine Roadmap zur Sicherheit der Software-Lieferkette, die die Erwartungen an SBOM-?hnliche Dokumentation und Kontrollen zur Software-Herkunft für ?ffentliche und regulierte K?ufer erh?hte.
Wertsch?pfungskettenanalyse
Die Nachfrage wird von regulierten und prüfungsintensiven K?ufern gepr?gt, insbesondere von Betreibern kritischer Informationsinfrastrukturen (CII) in den Bereichen Telekommunikation, Finanzen, Energie und Gesundheitswesen. Hier treiben Sicherheitskontrollen und Prüfbarkeit die Beschaffung von ?berwachungs-, Schwachstellenmanagement- und Incident-Response-F?higkeiten an. MSIT-koordinierte Schwachstellenprüfungen und Patch-Reaktionsaktivit?ten bei rund 1.200 gro?en Privatunternehmen unterstützen einen wiederkehrenden Zyklus aus Bewertung, Behebung und verwalteter ?berwachung, wobei MSSPs und telekomverbundene Anbieter 24x7-Dienste sowohl für Gro?unternehmen als auch für ressourcenbeschr?nkte KMU anbieten.
Auf der Angebotsseite liefern globale Plattformanbieter und heimische Vorreiter Produkte und Telemetriedaten an lokale Systemintegratoren, Cloud-Partner und Managed-Service-Provider, die Implementierung, SOC-Betrieb und Compliance-Beratung erbringen. Die Korea Information Security Industry Association (KISIA), mit einer Mitgliederbasis von über 200 Unternehmen, fungiert als zentraler ?kosystemkoordinator durch Branchenprogramme und globale Startup-F?rderung. Die Roadmap zur Sicherheit der Software-Lieferkette von MSIT-NIS aus Juni 2026 versch?rft die vorgelagerten Erwartungen an SBOM- und Herkunfts-Workflows und zieht Softwareanbieter, Cloud-Marktpl?tze und Integratoren in st?rkere Verifizierungs-, Test- und kontinuierliche Assurance-Dienste entlang der gesamten Wertsch?pfungskette hinein.
Wettbewerbsumfeld
Der Markt ist m??ig fragmentiert: Die drei führenden lokalen Anbieter sowie fünf globale Schwergewichte kontrollieren knapp 60 % der Ausgaben, was die Preisgestaltung wettbewerbsf?hig h?lt und gleichzeitig Nischenspezialisten erm?glicht, sich zu etablieren. AhnLab dominiert den Endpunktbereich mit ma?geschneiderten koreanischsprachigen Telemetriedaten, SK Shieldus nutzt seine Telekommunikationsreichweite, um Netzwerksicherheit mit 5G-Diensten zu bündeln, und Samsung SDS wandelt Cloud-Vertr?ge in wiederkehrende Sicherheitseinnahmen um. Unter den globalen Akteuren führt Palo Alto Networks bei SASE-Einführungen, Cisco integriert Campus- und Rechenzentrumsverteidigungen, und Microsoft bringt Identit?ts- und Produktivit?tstelemetrie in Sentinel-Analysen ein.
?bernahmen und Joint Ventures steigern die Plattformvollst?ndigkeit. CrowdStrike und Fortinet schlossen sich im Januar 2025 zusammen, um Endpunktsignale in die Firewall-Richtliniendurchsetzung zu integrieren und Bedrohungseskalationen zuvorzukommen. Check Points Quantum-Force-Appliance vervierfachte den Durchsatz durch KI-Offload-Chips und sicherte sich Proof-of-Concept-Projekte bei Telekommunikationsunternehmen. Inl?ndische Patentanmeldungen stiegen 2024 um 18 %, angeführt von quantensicheren Signaturverfahren und unüberwachten Deep-Learning-NIDS-Engines, was darauf hindeutet, dass die Tiefe des geistigen Eigentums für lokale Wettbewerber zu einem zentralen Wettbewerbsvorteil werden wird.
Die regulatorische Ausrichtung am kommenden KI-Grundlagengesetz verpflichtet Anbieter, die Modellherkunft und Bias-Kontrollen offenzulegen, was jene begünstigt, die über transparente Entwicklungspipelines verfügen. Anbieter, die Erkl?rbarkeit in Erkennungswarnmeldungen integrieren k?nnen, werden voraussichtlich ?ffentliche Ausschreibungen gewinnen.
Marktführer im 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟
IBM Corporation
Check Point Software Technologies Ltd
AVG Technologies (Avast Software s.r.o.)
Fortinet Inc.
Palo Alto Networks Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Versch?rfte Regulierung und verst?rkte Kontrolle der Lieferkette schaffen Freiraum für L?sungen und Dienstleistungen, die den Compliance-Aufwand reduzieren und gleichzeitig die verifizierbare Sicherheit in hybriden Umgebungen verbessern. Die Roadmap zur Sicherheit der Software-Lieferkette von MSIT-NIS aus Juni 2026 erh?ht die Nachfrage nach SBOM-ausgerichteten Werkzeugen, Softwareintegrit?tsprüfung und kontinuierlichem Kontroll-Monitoring, die in Beschaffungs- und DevSecOps-Workflows eingebettet werden k?nnen, insbesondere für den ?ffentlichen Sektor und andere regulierte K?ufer. Gleichzeitig unterstützt die operative Realit?t hoher Angriffsvolumen (1,62 Millionen t?glich erfasste feindliche Sondierungen im Jahr 2024) die anhaltende Verbreitung von Managed Detection and Response, Exposure Management und automatisierter Behebung, die mit begrenztem internen Personal betrieben werden k?nnen.
Ein zweiter Chancenbereich ist KI-Sicherheit und -Governance, wo der AI Framework Act (in Kraft seit 22. Januar 2026) und der breitere Wandel hin zu KI-gestützten Abwehrma?nahmen die Anforderungen an Transparenz, Schutzmechanismen und sicheren Modellbetrieb erh?hen. Partnerschaften, die Cloud- und SASE-Sicherheit an die koreanische Datensouver?nit?t und branchenspezifische Vorschriften anpassen, bieten einen praktischen Weg, um diese Kontrollen zu skalieren; so signalisiert beispielsweise die Partnerschaft von Megazone Cloud mit Check Point im M?rz 2026 zur Bereitstellung KI-optimierter Sicherheitsdienste, einschlie?lich LLM-Schutzmechanismen, die Nachfrage nach gebündelten KI- und Cloud-Sicherheitsf?higkeiten. Marktprogramme, die die Behandlung von Schwachstellen konsolidieren, er?ffnen ebenfalls Raum für Tool-Integration, da der Ansatz des KISA-Zentrums für Schwachstellenmanagement und die Ausweitung von Bug-Bounty- und Schwachstellenoffenlegungsinitiativen den Bedarf an Triage-Automatisierung, sicherer Patch-Verteilung und Berichterstattung auf Unternehmensniveau sowohl im ?ffentlichen als auch im privaten Sektor erh?hen.
Aktuelle Branchenentwicklungen
- April 2026: Fortinet und LG Uplus wollen Sovereign SASE bis Ende 2026 für den koreanischen Finanz- und ?ffentlichen Sektor kommerzialisieren. Die Einführung von Sovereign SASE, zugeschnitten auf die koreanischen Compliance-Anforderungen, erweitert die national ausgerichtete Sicherheitsarchitektur. Die Initiative st?rkt das lokale Cybersicherheitsgefüge und regulatorisch abgestimmte Sicherheitsangebote im südkoreanischen Markt.
- M?rz 2026: Megazone Cloud ging eine Partnerschaft mit Check Point ein, um KI-optimierte Sicherheitsdienste bereitzustellen, einschlie?lich LLM-Schutzmechanismen. Die Partnerschaft liefert KI-gesteuerte Sicherheitsdienste für Unternehmensbereitstellungen in Südkorea. Sie verst?rkt den lokalen Sicherheitsstapel mit fortschrittlichen KI-Kontrollen und potenzieller SASE-Integration.
- M?rz 2026: LG Uplus unterzeichnete eine Absichtserkl?rung mit Fortinet zur Entwicklung von Sicherheitsdiensten der n?chsten Generation, einschlie?lich SASE-F?higkeiten. Die Zusammenarbeit mit einem gro?en Telekommunikationsanbieter erweitert telekomgestützte Sicherheitsdienste in Südkorea. Sie bereitet den Weg für landesweite, telekomgestützte Sicherheitsl?sungen und potenzielle Einführung im ?ffentlichen Sektor.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Dieser Markt erfasst die Ums?tze aus Cybersicherheitsl?sungen und -diensten, die von Organisationen in Südkorea genutzt werden, um Cyberbedrohungen in ihren IT-Umgebungen, einschlie?lich On-Premise- und Cloud-Bereitstellungen, zu verhindern, zu erkennen und darauf zu reagieren.
Umfangsausschlüsse: Reine Verbrauchersicherheits-Apps und informelle freiberufliche Sicherheitsarbeit sind ausgeschlossen, sofern sie nicht als Unternehmensausgaben für Cybersicherheit abgerechnet werden.
?bersicht der Segmentierung
- Nach Angebot
- L?sungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identit?ts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉补耻蝉谤ü蝉迟耻苍驳
- Endpunktsicherheit
- Sonstige Dienstleistungen
- Dienstleistungen
- Professional Services
- Managed Services
- L?sungen
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Endnutzer-Vertikale
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Fertigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Sonstige
- Nach Endnutzer-Unternehmensgr??e
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
Datenquellen, Marktgr??enbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischarbeit beginnt mit dem Aufbau eines klaren Bildes der Nachfragesignale und der politischen Ausrichtung in Südkorea, damit die Modelleingaben an der realen Aktivit?t verankert sind. Wir stützten uns auf ?ffentliche Quellen wie Ver?ffentlichungen der Korea Internet and Security Agency (KISA), Publikationen des Ministry of Science and ICT (MSIT), makro?konomische Reihen der Bank of Korea sowie Unternehmens- und IKT-Indikatoren von Statistics Korea (KOSTAT). Bei Bedarf haben wir auch OECD-Indikatoren zur digitalen Wirtschaft sowie nationale Cyberstrategie- und Leitliniendokumente überprüft, die compliance-getriebene Ausgaben pr?gen.
Auf der Angebotsseite haben wir Unternehmensmeldungen, Investorenpr?sentationen, Ausschreibungsportale und seri?se Presseberichterstattung geprüft, um g?ngige Kaufmuster zu identifizieren und zu verstehen, wie sich Ausgaben zwischen L?sungen und Dienstleistungen verschieben. Ein kostenpflichtiges Abonnement für Unternehmensfinanzdaten und Marktinformationen wurde genutzt, um Umsatzangaben und Beteiligungsverbindungen zu standardisieren, und eine Patentdatenbank wurde selektiv geprüft, um zu verstehen, wo sich Produktinnovation konzentrierte. Die hier genannten Quellen sind nur beispielhaft, und es wurden weitere ?ffentliche und Abonnementquellen genutzt, um Daten zu erheben, Eingaben zu validieren und offene Fragen zu kl?ren.
Prim?rinterviews und Umfragen
Prim?rarbeit wurde genutzt, um die Schreibtischannahmen einem Belastungstest zu unterziehen, insbesondere hinsichtlich der Budgetaufteilung zwischen On-Premise- und Cloud-Sicherheit, dem Dienstleistungsanteil und dem Tempo von Ersatz- versus Neubereitstellungen. Wir sprachen mit einer Mischung aus K?ufern und Experten auf der Lieferseite in regulierten und kommerziellen Branchen, und wir überprüften die Eingaben erneut mit Spezialisten, die Vorfalltrends und Compliance-Anforderungen in Südkorea verfolgen. Wo die Rückmeldungen je nach Branche oder Unternehmensgr??e abwichen, wurden diese Unterschiede in die endgültigen Variablen übernommen, bevor das Modell freigegeben wurde.
Verteilung der Befragten der prim?ren Feldforschung
| Unternehmenstyp | Position des Befragten |
|---|---|
| Top-Tier: 27% | CXOs: 13% |
| Mid-Tier: 58% | Funktions-/Bereichsleiter: 40% |
| Kleinere Akteure: 15% | Manager: 47% |
Marktgr??enbestimmung und Prognose
Für die Gr??enbestimmung beginnen wir mit einem Top-down-Ansatz, der die Cybersicherheitsausgaben Südkoreas aus dem breiteren IKT-Ausgabenpool rekonstruiert, und filtern diese dann anhand von Adoptions- und Intensit?tsfaktoren nach Branche und Unternehmensgr??e. Die wichtigsten Eingaben umfassen das Tempo der Migration von Cloud-Workloads, den regulatorischen und Prüfdruck im BFSI-Sektor und bei kritischer Infrastruktur, die H?ufigkeit von Vorf?llen und Anforderungen an die Reaktionsbereitschaft, die typische Vertragsdauer sowie den Mix zwischen Einmallizenzen und wiederkehrenden Dienstleistungen. Da Dienstleistungen gebündelt sein k?nnen, verwenden wir interviewbasierte Bandbreiten, um Managed- und Professional Services ohne Doppelz?hlung zuzuordnen.
Diese Gesamtsummen werden anschlie?end durch selektive Bottom-up-Prüfungen best?tigt. Dies umfasst die Stichprobenerhebung der Umsatzexposition von Anbietern gegenüber Südkorea, die Prüfung von Vertragsankündigungen und ?ffentlichen Ausschreibungen sowie die Verwendung grober ASP-mal-Volumen-N?herungen für g?ngige Sicherheitskategorien. Wenn die Anbietertransparenz Lücken l?sst, füllen wir diese durch Kanalprüfungen und k?uferseitige Budgetaufteilungen und rechnen dann erneut, um zu prüfen, ob die implizierten Ausgaben pro Unternehmen realistisch bleiben. Prognosen werden mittels Szenarioanalyse erstellt, wobei das Wachstum der makro?konomischen IT-Budgets, die Cloud-Adoption und die bedrohungsgetriebene Dringlichkeit in Basis-, konservative und aggressive Pfade flexibel eingebracht werden. Der endgültige Verlauf ist an dem ausgerichtet, was die Befragten unter den aktuellen Beschaffungszyklen als erreichbar ansahen.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgt in Schichten, damit die endgültigen Zahlen nicht von einer einzigen Quelle abh?ngen. Wir vergleichen die Ergebnisse mit unabh?ngigen Signalen wie der Richtung der IKT-Ausgaben, ?ffentlichen Budgethinweisen und impliziten Sicherheitsausgaben pro Mitarbeiter in wichtigen Branchen, und Anomalien werden vor der Freigabe untersucht. Wenn eine Variable einen unrealistischen Sprung verursacht, wird die Annahme überprüft und bei Bedarf werden Interview-Nachfassaktionen ausgel?st, um zu best?tigen, was sich ge?ndert hat.
Jeder Bericht wird j?hrlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse eintreten, wie gr??ere regulatorische ?nderungen oder sprunghafte Verschiebungen bei der Cloud-Adoption. Vor der Auslieferung führt ein Analyst einen erneuten Prüfdurchgang durch, um neu ver?ffentlichte ?ffentliche Daten und aktuelle Marktentwicklungen einzubeziehen, damit Kunden einen aktuellen ?berblick erhalten.
Vergleich der Marktgr??e für Cybersicherheit in Südkorea von 黑料不打烊 mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für Cybersicherheit in Südkorea k?nnen variieren, selbst wenn das Themenlabel gleich aussieht, da die erfassten Ausgaben oft davon abh?ngen, was als Cybersicherheit behandelt wird und wie Dienstleistungen und Cloud-Sicherheit gehandhabt werden. Unterschiede ergeben sich auch aus dem verwendeten Basisjahr, dem Zeitpunkt des Wechselkurses und ob die Sch?tzungen eher zu einem konservativen oder expansiven Szenario tendieren.
In der Praxis zeigen sich die gr??ten Unterschiede meist an drei Stellen: ob physische Sicherheit und Verbrauchersicherheit einbezogen werden, ob Managed Services vollst?ndig oder teilweise erfasst werden, wenn sie in IT-Outsourcing gebündelt sind, und wie schnell angenommen wird, dass die Ausgaben für Cloud-Sicherheit mit der Cloud-Migration skalieren. Einige Sch?tzungen gl?tten das Wachstum auch mit allgemeinen globalen Wachstumsraten, was lokale Beschaffungszyklen und staatlich getriebene sprunghafte Ver?nderungen übersehen kann.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 7,19 Mrd. USD (2025) | |
| Branchenumfrage-Verlag A | 5,10 Mrd. USD (2025) | Konzentriert sich oft auf Ums?tze mit Informationssicherheitsprodukten und erfasst Dienstleistungen unzureichend, und kann Cloud-bereitgestellte Sicherheit ausschlie?en, die als Teil breiterer Cloud-Abonnements erworben wird. |
| Regionale Beratung B | 8,90 Mrd. USD (2025) | Tendiert dazu, angrenzende IT-Dienstleistungen und einige nicht-cyberbezogene digitale Risikoarbeiten in die Gesamtsumme einzubeziehen, und wendet m?glicherweise eine aggressive Aufwertung der Cloud-Sicherheit ohne k?uferseitige Budgetprüfungen an. |
Die Streuung in der Tabelle l?sst sich haupts?chlich dadurch erkl?ren, wie Dienstleistungen behandelt werden und ob angrenzende IT- und Risikoarbeiten in denselben Ausgabentopf einbezogen werden. Wenn Managed- und Professional Services nur gez?hlt werden, wenn sie als dedizierte Sicherheitsarbeit beauftragt sind, und Cloud-Sicherheit an Indikatoren für die Unternehmensadoption in Südkorea gekoppelt wird, bleibt die Gesamtsumme von Jahr zu Jahr konsistenter, so wie die Sch?tzung bei 黑料不打烊 erstellt wurde.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des 厂ü诲办辞谤别补-颁测产别谤蝉颈肠丑别谤丑别颈迟蝉尘补谤办迟es?
Der Markt wird im Jahr 2026 auf USD 8,06 Milliarden gesch?tzt und soll bis 2031 mit einer CAGR von 12,18 % wachsen.
Welches Segment w?chst innerhalb des Marktes am schnellsten?
Managed-Security-Services verzeichnen mit einer CAGR von 14,21 % das schnellste Wachstum, angetrieben durch Fachkr?ftemangel und den Bedarf an Rund-um-die-Uhr-?berwachung.
Wie gro? ist das Cloud-Bereitstellungspotenzial?
Cloud-Modelle halten bereits einen Umsatzanteil von 52,27 % und sollen mit einer CAGR von 15,42 % wachsen, da der Digitale Neue Deal Cloud-First-Strategien vorschreibt.
Warum beschleunigen sich die Sicherheitsausgaben im Gesundheitswesen?
Krankenh?user erlitten Ransomware-Verluste in Millionenh?he, was den Sektor in Richtung einer CAGR von 15,28 % bis 2031 treibt.
Was hemmt das Marktwachstum am st?rksten?
Ein gravierender Mangel an Cyber-Fachkr?ften treibt die Geh?lter in die H?he und begrenzt den Projektdurchsatz, was die CAGR-Prognosen um gesch?tzte 2,1 Prozentpunkte reduziert.
Seite zuletzt aktualisiert am:



