
Tamanho e Participa??o do Mercado de Ciberseguran?a da Coreia do Sul
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previs?o | 2026 - 2031 |
| Tamanho do mercado no ano base (2025) | 7.19 Bilh?es de dólares |
| Tamanho do Mercado (2026) | 8.06 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 14.32 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 12.18 % |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Ciberseguran?a da Coreia do Sul por 黑料不打烊
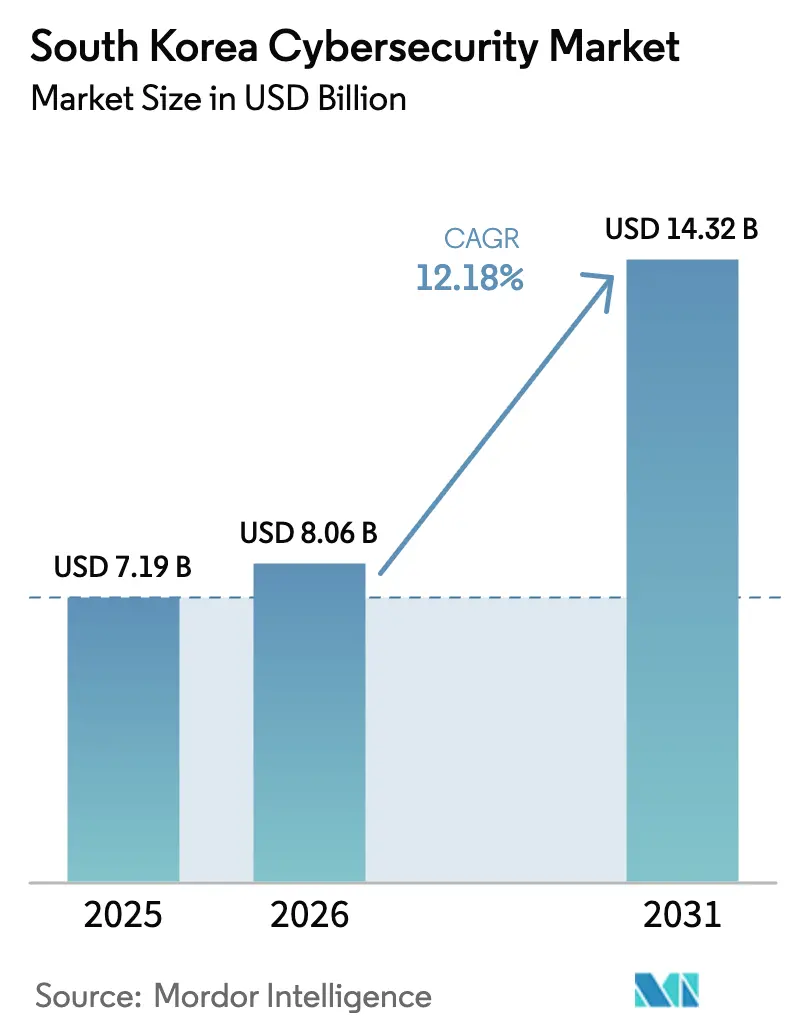
O tamanho do mercado de ciberseguran?a da Coreia do Sul foi avaliado em USD 7,19 bilh?es em 2025 e estima-se que cres?a de USD 8,06 bilh?es em 2026 para atingir USD 14,32 bilh?es até 2031, a uma CAGR de 12,18% durante o período de previs?o (2026-2031). O aumento dos ataques patrocinados por Estados, a expans?o das implanta??es de 5G e computa??o de borda, e o programa governamental de Novo Acordo Digital com mandato de prioridade à nuvem est?o se combinando para acelerar os gastos com seguran?a. As grandes empresas continuam sendo os maiores compradores, embora as pequenas e médias empresas (PMEs) estejam rapidamente aumentando seus or?amentos à medida que os mandatos de seguro cibernético e as multas por viola??es se tornam mais rígidos. Os fornecedores que oferecem arquiteturas de confian?a zero centradas em identidade e servi?os gerenciados de detec??o e resposta est?o capturando a maior parte do crescimento. Os líderes locais AhnLab, SK Shieldus e Samsung SDS est?o expandindo análises baseadas em IA para se defender contra as 1,62 milh?o de sondagens hostis diárias registradas em 2024, enquanto os líderes globais Palo Alto Networks e Cisco aprofundam parcerias para oferecer plataformas SASE unificadas. A crescente infla??o salarial entre os escassos especialistas em seguran?a, aliada à forte dependência de ferramentas importadas, continua a elevar o custo total de propriedade entre 15% e 25% acima das alternativas domésticas, deixando espa?o para solu??es resistentes a computa??o qu?ntica desenvolvidas localmente.
Principais Conclus?es do Relatório
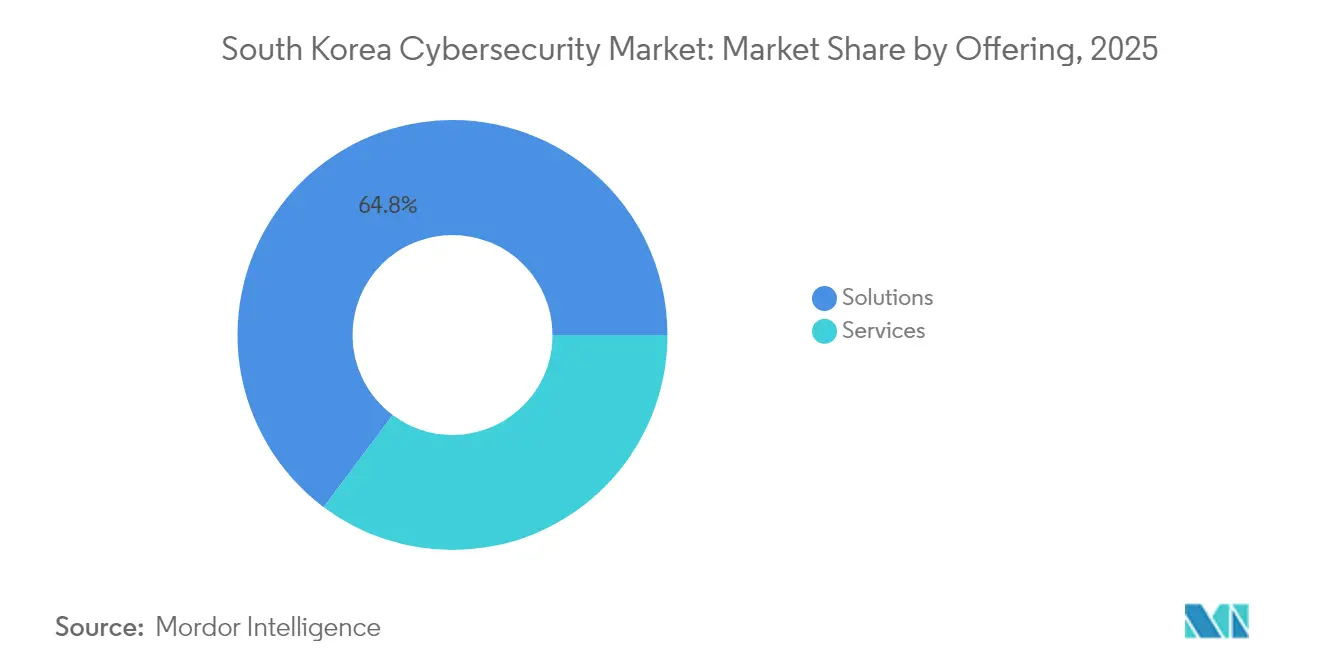
- Por oferta, as solu??es retiveram 64,78% da participa??o no mercado de ciberseguran?a da Coreia do Sul em 2025, enquanto os servi?os gerenciados devem registrar a CAGR mais rápida de 14,21% até 2031.
- Por modo de implanta??o, os modelos em nuvem responderam por 52,27% do tamanho do mercado de ciberseguran?a da Coreia do Sul em 2025 e est?o projetados para avan?ar a uma CAGR de 15,42% até 2031.
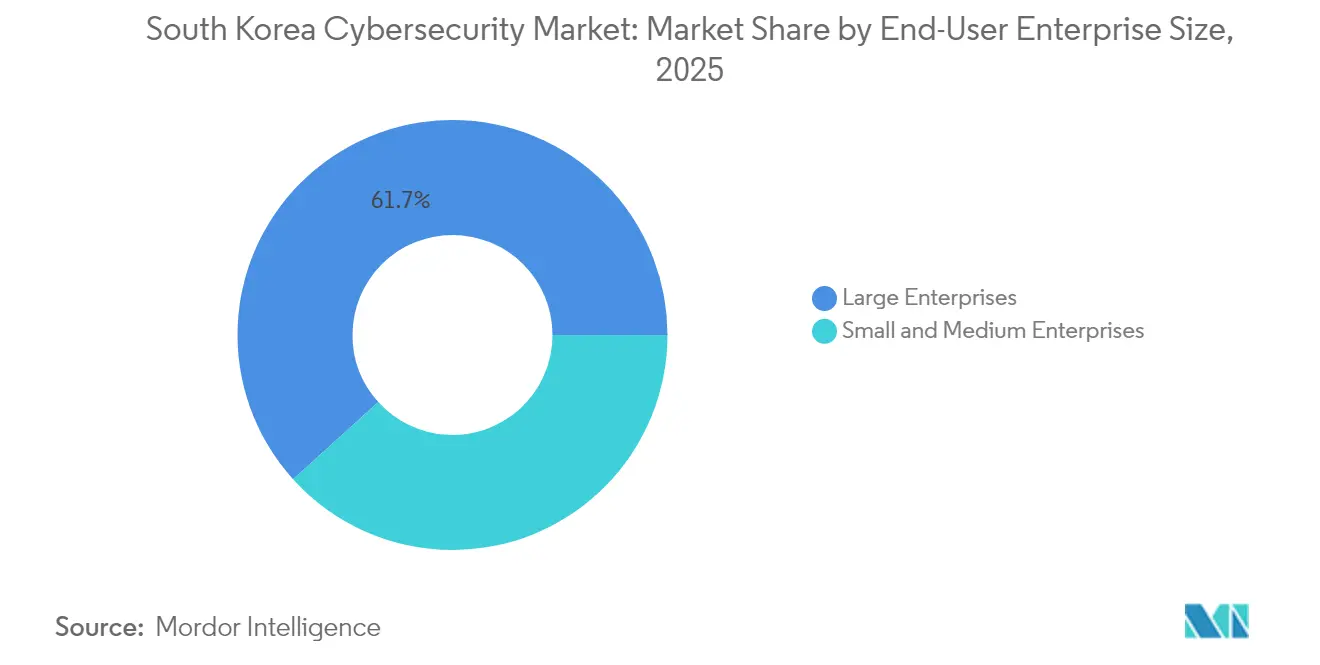
- Por tamanho de empresa do usuário final, as grandes empresas detiveram 61,70% da participa??o na receita em 2025; as PMEs devem ser as que mais crescem, com uma CAGR de 13,78%.
- Por vertical de usuário final, o BFSI liderou com 31,40% da participa??o na receita em 2025, enquanto a saúde está posicionada para uma CAGR de 15,28% até 2031.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas do Mercado de Ciberseguran?a da Coreia do Sul
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de ciberespionagem patrocinada por Estado proveniente da Coreia do Norte | +3.2% | Nacional, metrópole de Seul | Longo prazo (≥ 4 anos) |
| Expans?o do 5G e da computa??o de borda ampliando a superfície de ataque | +2.8% | Nacional, principais cidades | 惭é诲颈辞 prazo (2–4 anos) |
| Novo Acordo Digital e mandato de prioridade à nuvem | +2.5% | Nacional | 惭é诲颈辞 prazo (2–4 anos) |
| Demanda por seguran?a em fábricas inteligentes e em redes OT | +1.9% | Cintur?es industriais | Longo prazo (≥ 4 anos) |
| Migra??o empresarial para arquiteturas de confian?a zero e SASE | +1.4% | Nacional | Curto prazo (≤ 2 anos) |
| Multas mais rígidas por conformidade com a PIPA e a Lei de Redes | +1.1% | Nacional | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Escalada de Ciberespionagem Patrocinada por Estado Proveniente da Coreia do Norte
As sondagens hostis diárias atingiram uma média de 1,62 milh?o em 2024, consolidando a tens?o geopolítica como o principal catalisador de crescimento para o mercado de ciberseguran?a da Coreia do Sul [1] Equipe do Korea JoongAng Daily, "Coreia do Sul Enfrenta 1,6 Milh?o de Ataques Cibernéticos Diários," koreajoongangdaily.joins.com. A viola??o da SK Telecom em abril de 2025, orquestrada com o malware BPFdoor, vazou 26,96 milh?es de registros e apagou USD 494,6 milh?es em capitaliza??o de mercado, desencadeando a obrigatoriedade de rastreamento de amea?as em empresas de telecomunica??es e contratantes de defesa. O Servi?o Nacional de Inteligência está agora monitorando 3.200 instala??es críticas, enquanto as principais empresas de defesa refor?am análises comportamentais baseadas em IA que comandam pre?os premium.
Expans?o do 5G e da Computa??o de Borda Ampliando a Superfície de Ataque
A instala??o de 80.000 esta??es base de 5G até 2024 e a rápida ado??o da computa??o de borda expuseram 36 vulnerabilidades legadas de LTE, ampliando as oportunidades para ataques laterais. Operadoras como a SK Telecom est?o implantando firewalls de nível de operadora para isolar o tráfego, e as empresas est?o adicionando microssegmenta??o para proteger os endpoints de IoT. A demanda por feeds de inteligência em tempo quase real está elevando a receita das plataformas de análise de rede entregues pela nuvem.
Novo Acordo Digital e Mandato de Prioridade à Nuvem
Os gastos governamentais de KRW 58,2 trilh?es (USD 44,8 bilh?es) até 2025 incorporaram a migra??o para a nuvem em cada licita??o pública. A divis?o de nuvem da Samsung SDS cresceu 23% para KRW 652,9 bilh?es (USD 502,2 milh?es) no primeiro trimestre de 2025 com base nesses contratos. A política exige uma gest?o holística da postura de seguran?a, impulsionando a ado??o de suítes CSPM e CWPP que aplicam automaticamente criptografia e controles de acesso.
Demanda por Seguran?a em Fábricas Inteligentes e em Redes OT
Com a meta de 30.000 fábricas inteligentes até 2025, a moderniza??o industrial da Coreia do Sul está colidindo com redes OT mal protegidas. A Korea Electric Power Corporation enfrentou 34 incidentes no primeiro semestre de 2024, o que levou à implanta??o de firewalls refor?ados e detec??o de anomalias nas redes elétricas. Fabricantes como a Hyundai e a LG est?o canalizando or?amentos para IPS industrial e monitoramento de gêmeos digitais para proteger a propriedade intelectual.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Déficit de talentos em ciberseguran?a e infla??o salarial | –2.1% | Nacional, corredor de Seul | Longo prazo (≥ 4 anos) |
| Dependência de importa??es eleva o TCO e o risco da cadeia de suprimentos | –1.7% | Nacional | 惭é诲颈辞 prazo (2–4 anos) |
| Baixa conscientiza??o sobre seguran?a entre as PMEs fora de Seul | –1.3% | Cidades secundárias | 惭é诲颈辞 prazo (2–4 anos) |
| Relut?ncia cultural em divulgar viola??es | –0.9% | Nacional | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Déficit de Talentos em Ciberseguran?a e Infla??o Salarial
Analistas qualificados recebem entre KRW 58 milh?es e KRW 96 milh?es (USD 44.600–73.800) anuais, e as vagas em aberto est?o crescendo 15% ao ano, sobrecarregando os or?amentos e retardando implanta??es complexas. As universidades oferecem treinamento prático limitado, ent?o as empresas migram para servi?os gerenciados, mas a automa??o n?o consegue compensar totalmente a lacuna.
A Dependência de Importa??es Eleva o TCO e o Risco da Cadeia de Suprimentos
As ferramentas estrangeiras custam entre 15% e 25% a mais ao longo do ciclo de vida devido a taxas de licenciamento e suporte, e as fric??es geopolíticas amea?am atualiza??es e corre??es. Os incentivos governamentais encorajam a pesquisa e desenvolvimento doméstica, mas a profundidade de funcionalidades ainda fica atrás dos produtos importados, for?ando os operadores a adotar pilhas híbridas que complicam a governan?a.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Oferta: Os Servi?os se Aceleram Apesar da Domin?ncia das Solu??es
As solu??es continuaram a gerar 64,78% da receita de 2025 para o mercado de ciberseguran?a da Coreia do Sul, beneficiando-se de atualiza??es sustentadas de perímetro e ciclos de renova??o de plataformas de identidade. Os servi?os gerenciados de seguran?a, no entanto, est?o projetando uma CAGR de 14,21% até 2031, à medida que os clientes terceirizam o monitoramento 24×7 e a resposta a incidentes. A viola??o da SK Telecom desencadeou uma onda de auditorias externas, elevando a demanda por análise forense e contratos de remedia??o. Os dispositivos de seguran?a de rede permanecem a classe de solu??es de maior valor, mas os conjuntos XDR unificados que consolidam análises de endpoints, e-mail e nuvem em um único console est?o ganhando ado??o. O impulso de financiamento é evidente na rodada de USD 8,5 milh?es da AI SPERA, que vai escalar a detec??o automatizada para clientes de médio porte.
Os provedores de servi?os est?o agrupando consultoria de conformidade para orientar as organiza??es sobre as obriga??es da PIPA e da Lei de Redes, um caminho atraente para as PMEs que n?o conseguem manter assessoria jurídica interna. Como resultado, o tamanho do mercado de ciberseguran?a da Coreia do Sul capturado pelos servi?os está projetado para ampliar sua participa??o de forma incremental a cada ano, melhorando o mix de margens para integradores e operadoras de telecomunica??es.


Por Modo de Implanta??o: A Transforma??o para a Nuvem se Acelera
As implanta??es em nuvem responderam por 52,27% da receita em 2025 e est?o se expandindo a uma CAGR de 15,42% à medida que cargas de trabalho governamentais, de BFSI e de saúde migram. As atualiza??es do Prisma SASE em 2025 evidenciam a migra??o para plataformas de fornecedor único que combinam gateway web seguro, acesso de rede de confian?a zero e servi?os de SD-WAN. O mercado de ciberseguran?a da Coreia do Sul se beneficia de corre??es automáticas e escalabilidade elástica, embora a confus?o sobre responsabilidade compartilhada continue a gerar configura??es incorretas.
As topologias híbridas ainda dominam os segmentos de infraestrutura crítica que precisam manter controles locais por raz?es de latência ou soberania. Consequentemente, os fornecedores que oferecem aplica??o de políticas consistentes em nuvens e centros de dados est?o garantindo contratos mais longos. Os módulos automatizados de CSPM e seguran?a de contêineres agora s?o fornecidos pré-integrados, reduzindo os tempos de implanta??o em 30% e, assim, influenciando as decis?es de compra.
Por Tamanho de Empresa do Usuário Final: O Crescimento das PMEs Supera os Investimentos das Grandes Empresas
As grandes empresas detiveram 61,70% da receita de 2025, mas as PMEs devem registrar uma CAGR de 13,78% à medida que as cláusulas de seguro cibernético exigem controles básicos. A Webcash e a SK Shieldus empacotaram defesa de endpoints, filtragem de e-mail e backup criptografado em assinaturas mensais, eliminando o investimento inicial de capital para empresas menores. Esse modelo de pre?os em camadas reduz os ciclos de vendas e deve elevar o tamanho do mercado de ciberseguran?a da Coreia do Sul no segmento de PMEs para mais de USD 2,28 bilh?es até 2031.
As grandes empresas avan?am mais profundamente na ca?a a amea?as baseada em IA e na automa??o SOAR, integrando manuais de procedimentos que reduzem o tempo de permanência em 45%. Muitas adotam uma abordagem cogerenciada, mantendo a estratégia central internamente enquanto delegam os picos de análise de registros a MSSPs. A abordagem dual permite que os fornecedores vendam módulos avan?ados adicionais assim que os controles básicos estiverem maduros.
Por Vertical de Usuário Final: O Avan?o da 厂补ú诲别 Desafia a Lideran?a do BFSI
O BFSI reteve 31,40% dos gastos em 2025, mas os hospitais afetados por ransomware est?o capturando or?amentos com maior rapidez, com uma perspectiva de CAGR de 15,28%. As perdas diárias de USD 2 milh?es durante interrup??es em hospitais no exterior levaram os conselhos coreanos a agilizar a implementa??o de isolamento de endpoints e backups imutáveis. O crescimento da telemedicina e os dispositivos conectados ampliam o plano de amea?as, impulsionando a demanda por segmenta??o de confian?a zero em torno dos registros de pacientes.
Bancos e seguradoras sustentam altos gastos em análise antifraude, autentica??o multifator e prote??o de pagamentos móveis. Os operadores de telecomunica??es, as empresas de servi?os públicos e os integradores de defesa, por sua vez, enfatizam salvaguardas específicas para OT que se alinham aos frameworks IEC 62443. A participa??o no mercado de ciberseguran?a da Coreia do Sul desfrutada pelos usuários industriais está prevista para aumentar gradualmente quando os projetos-piloto de fábricas inteligentes evoluírem para implanta??es em escala.
Análise Geográfica
O cluster metropolitano de Seul respondeu por quase 59,10% da receita de 2025, impulsionado pelas sedes de ministérios, bancos e hyperscalers que, coletivamente, operam o conjunto mais denso de ativos críticos. A concentra??o fomenta um ecossistema virtuoso: m?o de obra qualificada, financiamento de capital de risco e MSSPs maduros se colocam no mesmo local, elevando os patamares de seguran?a e atraindo mais investimentos. Por outro lado, as PMEs em Busan, Daegu e Incheon ficam para trás em termos de conscientiza??o, deixando lacunas de vulnerabilidade que os invasores cada vez mais exploram.
A ascens?o de Busan como cidade portuária de fintech e blockchain introduz demandas específicas por auditorias de contratos inteligentes, enquanto seus centros logísticos adotam o monitoramento de amea?as à cadeia de suprimentos. O cluster automotivo de Daegu está canalizando or?amentos para firewalling de SCADA e detec??o de anomalias à medida que implementa a infraestrutura de fábricas inteligentes. Os laboratórios nacionais est?o impulsionando pesquisas de fronteira: o Instituto Coreano de Ciência e Tecnologia superou um limiar de perda de fótons de 14% para corre??o qu?ntica de erros em 2024, avan?ando materialmente as capacidades domésticas de criptografia resistente à computa??o qu?ntica que alimentar?o futuras aquisi??es governamentais. Os fundos de equaliza??o governamentais no ?mbito do Novo Acordo Digital est?o incentivando incubadoras regionais de seguran?a, mas a escassez de talentos fora de Seul continua a comprometer os prazos dos projetos. O mercado de ciberseguran?a da Coreia do Sul, portanto, apresenta uma bifurca??o em que as organiza??es metropolitanas migram para frameworks de confian?a zero e SASE à frente de seus pares regionais, refor?ando a ado??o de servi?os gerenciados nas províncias mais afastadas.
Panorama regulatório
O ambiente de conformidade em ciberseguran?a da Coreia do Sul é ancorado pela Lei de Prote??o de Informa??es Pessoais (PIPA) e pela Lei de Redes, com press?o crescente de fiscaliza??o após viola??es de alto impacto e atividades associadas a atores estatais. Em fevereiro de 2026, foram aprovadas emendas à PIPA com data de vigência declarada para 11 de setembro de 2026, elevando o teto máximo de penalidade administrativa para 10% da receita. Essa mudan?a está direcionando a aten??o do conselho para engenharia de privacidade, prontid?o para resposta a incidentes e controles de risco de terceiros.
Paralelamente, a Lei de Fomento à Indústria de Inteligência Artificial e Garantia de Confian?a (Lei-Quadro de IA) entrou em vigor em 22 de janeiro de 2026, introduzindo obriga??es de seguran?a para IA de alto impacto. Ela agora exige que fornecedores de seguran?a e grandes adotantes incorporem governan?a, transparência e controles de risco de modelo aos programas de ciberseguran?a. Em 12 de mar?o de 2026, a Assembleia Nacional aprovou emendas à Lei de Redes e à Lei de Negócios de Telecomunica??es que ampliaram os poderes de investiga??o e fortaleceram as responsabilidades dos CISOs. Em junho de 2026, o MSIT e o Servi?o Nacional de Inteligência (NIS) publicaram um roteiro de seguran?a da cadeia de suprimentos de software que elevou as expectativas em rela??o à documenta??o no estilo SBOM e a controles de proveniência de software para compradores públicos e regulados.
Análise da cadeia de valor
A demanda é moldada por compradores regulados e sujeitos a inspe??es intensas, principalmente operadores de Infraestrutura Crítica de Informa??o (CII) nos setores de telecomunica??es, finan?as, energia e saúde. Nesse contexto, os controles de seguran?a e a auditabilidade impulsionam a aquisi??o de capacidades de monitoramento, gest?o de vulnerabilidades e resposta a incidentes. As verifica??es de vulnerabilidades coordenadas pelo MSIT e as atividades de resposta a patches em cerca de 1.200 grandes empresas privadas sustentam um ciclo recorrente de avalia??o, remedia??o e monitoramento gerenciado, com MSSPs e provedores afiliados a operadoras de telecomunica??es oferecendo servi?os 24x7 tanto para grandes empresas quanto para PMEs com recursos limitados.
Do lado da oferta, fornecedores de plataformas globais e líderes domésticos alimentam produtos e telemetria para integradores de sistemas locais, parceiros de nuvem e provedores de servi?os gerenciados que entregam implementa??o, opera??es de SOC e consultoria de conformidade. A Korea Information Security Industry Association (KISIA), com uma base de mais de 200 empresas associadas, atua como coordenadora essencial do ecossistema por meio de programas setoriais e apoio a startups globais. O roteiro de seguran?a da cadeia de suprimentos de software do MSIT-NIS de junho de 2026 aumenta as expectativas a montante em rela??o a fluxos de trabalho de SBOM e proveniência, levando editoras de software, marketplaces em nuvem e integradores a servi?os mais robustos de verifica??o, testes e garantia contínua em toda a cadeia de valor.
Cenário Competitivo
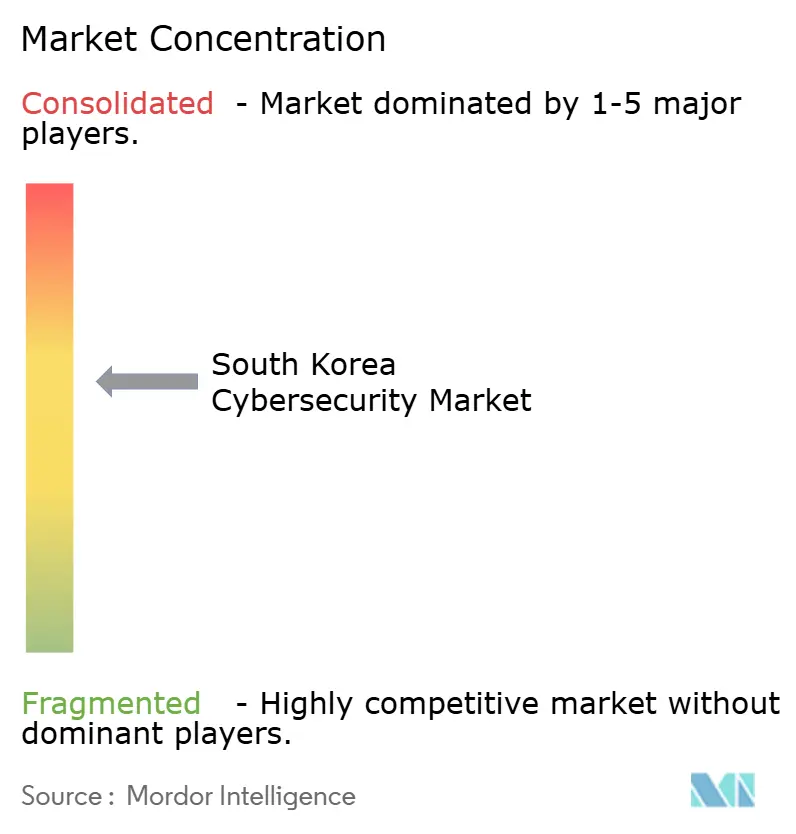
O campo permanece moderadamente fragmentado: os três principais fornecedores locais mais cinco gigantes globais controlam pouco menos de 60% dos gastos, mantendo os pre?os competitivos, mas permitindo que especialistas de nicho surjam. A AhnLab domina os assuntos de endpoints com telemetria em língua coreana sob medida, a SK Shieldus aproveita o alcance das telecomunica??es para combinar seguran?a de rede com servi?os 5G, e a Samsung SDS converte contratos de nuvem em receita recorrente de seguran?a. Entre os players globais, a Palo Alto Networks lidera as implanta??es de SASE, a Cisco integra as defesas de campus e de centros de dados, e a Microsoft traz telemetria de identidade e produtividade para a análise do Sentinel.
Aquisi??es e joint ventures est?o elevando a completude das plataformas. A CrowdStrike e a Fortinet se alinharam em janeiro de 2025 para integrar sinais de endpoints à aplica??o de políticas de firewall, antecipando a escalada de amea?as. O dispositivo Quantum Force da Check Point ampliou quatro vezes o throughput por meio de chips de descarregamento de IA, conquistando provas de conceito em operadoras de telecomunica??es. Os registros de patentes domésticas saltaram 18% em 2024, liderados por esquemas de assinatura resistentes à computa??o qu?ntica e engines NIDS de aprendizado profundo n?o supervisionado, sugerindo que a profundidade de propriedade intelectual se tornará um fosso central para os concorrentes locais.
O alinhamento regulatório com a futura Lei Básica de IA obriga os fornecedores a divulgar a proveniência dos modelos e os controles de viés, favorecendo aqueles com pipelines de desenvolvimento transparentes. Espera-se que os fornecedores capazes de incorporar explicabilidade nos alertas de detec??o ganhem licita??es do setor público.
Líderes do Setor de Ciberseguran?a da Coreia do Sul
IBM Corporation
Check Point Software Technologies Ltd
AVG Technologies (Avast Software s.r.o.)
Fortinet Inc.
Palo Alto Networks Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
O aperto regulatório e o escrutínio da cadeia de suprimentos est?o criando espa?o para solu??es e servi?os que reduzem a carga de conformidade enquanto melhoram a garantia verificável em ambientes híbridos. O roteiro de seguran?a da cadeia de suprimentos de software do MSIT-NIS de junho de 2026 eleva a demanda por ferramentas alinhadas a SBOM, verifica??o de integridade de software e monitoramento contínuo de controles que podem ser incorporados a fluxos de aquisi??o e DevSecOps, especialmente para o setor público e outros compradores regulados. Ao mesmo tempo, a realidade operacional de altos volumes de ataques (1,62 milh?o de sondagens hostis diárias registradas em 2024) sustenta a ado??o contínua de detec??o e resposta gerenciadas, gest?o de exposi??o e remedia??o automatizada que podem operar com equipe interna limitada.
Uma segunda área de oportunidade é a seguran?a e governan?a de IA, em que a Lei-Quadro de IA (em vigor desde 22 de janeiro de 2026) e a mudan?a mais amplo em dire??o a defesas habilitadas por IA aumentam os requisitos de transparência, salvaguardas e opera??es seguras de modelos. Parcerias que localizam a seguran?a de nuvem e SASE para a soberania de dados sul-coreana e regras setoriais oferecem um caminho prático para escalar esses controles; por exemplo, a parceria da Megazone Cloud com a Check Point em mar?o de 2026 para fornecer servi?os de seguran?a otimizados por IA, incluindo salvaguardas para LLMs, sinaliza a demanda por capacidades empacotadas de seguran?a de IA e nuvem. Programas de mercado que consolidam a gest?o de vulnerabilidades também abrem espa?o para integra??o de ferramentas, à medida que a abordagem do centro de gest?o de vulnerabilidades da KISA e a expans?o de iniciativas de bug bounty e divulga??o de vulnerabilidades aumentam a necessidade de automa??o de triagem, distribui??o segura de patches e relatórios de nível empresarial nos setores público e privado.
Desenvolvimentos recentes do setor
- Abril de 2026: Fortinet e LG Uplus comercializar?o o Sovereign SASE até o final de 2026 para os setores financeiro e público sul-coreanos. O lan?amento do Sovereign SASE, adaptado às necessidades de conformidade sul-coreanas, amplia a arquitetura de seguran?a de foco doméstico. A iniciativa fortalece o tecido de ciberseguran?a local e as ofertas de seguran?a alinhadas à regulamenta??o no mercado sul-coreano.
- Mar?o de 2026: A Megazone Cloud firmou parceria com a Check Point para fornecer servi?os de seguran?a otimizados por IA, incluindo salvaguardas para LLMs. A parceria oferece servi?os de seguran?a impulsionados por IA para implementa??es empresariais na Coreia do Sul. Ela aprimora a pilha de seguran?a local com controles avan?ados de IA e potencial integra??o com SASE.
- Mar?o de 2026: A LG Uplus assinou um memorando de entendimento com a Fortinet para desenvolver servi?os de seguran?a de próxima gera??o, incluindo capacidades SASE. A colabora??o com uma grande operadora de telecomunica??es amplia os servi?os de seguran?a apoiados por telecomunica??es na Coreia do Sul. Isso abre caminho para solu??es de seguran?a de alcance nacional, apoiadas por telecomunica??es, e potencial ado??o pelo setor público.


Estrutura da metodologia de pesquisa e escopo do relatório
Defini??o e abrangência do mercado
Este mercado mensura as receitas obtidas com solu??es e servi?os de ciberseguran?a utilizados por organiza??es que operam na Coreia do Sul para prevenir, detectar e responder a amea?as cibernéticas em seus ambientes de TI, incluindo implementa??es on-premise e em nuvem.
Exclus?es de escopo: aplicativos de seguran?a apenas para consumidores e trabalhos informais de seguran?a freelance s?o excluídos quando n?o s?o cobrados como gasto corporativo em ciberseguran?a.
Vis?o geral da segmenta??o
- Por Oferta
- Solu??es
- Seguran?a de Aplica??es
- Seguran?a em Nuvem
- Seguran?a de Dados
- Gest?o de Identidade e Acesso
- Prote??o de Infraestrutura
- Gest?o Integrada de Riscos
- Equipamentos de Seguran?a de Rede
- Seguran?a de Endpoints
- Outros Servi?os
- Servi?os
- Servi?os Profissionais
- Servi?os Gerenciados
- Solu??es
- Por Modo de Implanta??o
- Local
- Nuvem
- Por Vertical de Usuário Final
- BFSI
- 厂补ú诲别
- TI e Telecomunica??es
- Industrial e Defesa
- Manufatura
- Varejo e Comércio Eletr?nico
- Energia e Servi?os Públicos
- Manufatura
- Outros
- Por Tamanho de Empresa do Usuário Final
- Pequenas e Médias Empresas (PMEs)
- Grandes Empresas
Fontes de dados, dimensionamento de mercado e valida??o
Pesquisa documental
O trabalho documental come?a com a constru??o de uma vis?o clara dos sinais de demanda e da dire??o das políticas na Coreia do Sul, para que os insumos do modelo estejam ancorados em atividades reais. Baseamo-nos em fontes públicas como publica??es da Korea Internet and Security Agency (KISA), publica??es do Ministério de Ciência e TIC (MSIT), séries macroecon?micas do Banco da Coreia e indicadores de negócios e TIC do Statistics Korea (KOSTAT). Quando necessário, também revisamos indicadores de economia digital da OCDE e documentos de estratégia e orienta??o nacional em ciberseguran?a que moldam os gastos orientados por conformidade.
Do lado da oferta, revisamos registros de empresas, apresenta??es a investidores, portais de licita??o e cobertura de imprensa confiável para identificar padr?es comuns de compra e como os gastos se deslocam entre solu??es e servi?os. Uma assinatura paga para dados financeiros e inteligência de empresas foi utilizada para padronizar divulga??es de receita e vínculos de propriedade, e uma base de dados de patentes foi verificada seletivamente para entender onde a inova??o de produtos estava concentrada. As fontes citadas aqui s?o apenas ilustrativas, e houve outras fontes públicas e de assinatura também utilizadas para coletar dados, validar insumos e esclarecer quest?es pendentes.
Entrevistas e pesquisas primárias
O trabalho primário foi utilizado para testar as premissas do trabalho documental, especialmente em rela??o à divis?o or?amentária entre seguran?a on-premise e em nuvem, à participa??o dos servi?os e ao ritmo de substitui??o versus novas implementa??es. Conversamos com uma combina??o de compradores e especialistas do lado da entrega em setores regulados e comerciais, e revalidamos os insumos com especialistas que acompanham tendências de incidentes e requisitos de conformidade na Coreia do Sul. Quando o feedback divergia por vertical ou porte empresarial, essas diferen?as foram incorporadas às variáveis finais antes da aprova??o do modelo.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Nível superior: 27% | CXOs: 13% |
| Nível médio: 58% | Líderes funcionais/de unidade: 40% |
| Empresas menores: 15% | Gerentes: 47% |
Dimensionamento e previs?o de mercado
Para o dimensionamento, come?amos com uma constru??o top-down que reconstrói o gasto em ciberseguran?a da Coreia do Sul a partir do conjunto mais amplo de gastos em TIC e, em seguida, o filtramos usando fatores de ado??o e intensidade por setor e porte empresarial. Os principais insumos incluem o ritmo de migra??o de cargas de trabalho para a nuvem, a press?o regulatória e de auditoria em BFSI e infraestrutura crítica, a frequência de incidentes e os requisitos de prontid?o de resposta, a dura??o típica dos contratos e a combina??o entre licen?as pontuais e servi?os recorrentes. Como os servi?os podem ser agrupados, usamos intervalos baseados em entrevistas para alocar servi?os gerenciados e profissionais sem duplicidade de contagem.
Esses totais s?o ent?o corroborados com verifica??es seletivas bottom-up. Isso inclui a amostragem da exposi??o de receita de fornecedores à Coreia do Sul, a revis?o de anúncios de contratos e licita??es públicas, e o uso de aproxima??es aproximadas de ASP multiplicado por volume para categorias comuns de seguran?a. Quando a visibilidade dos fornecedores deixa lacunas, nós as preenchemos por meio de verifica??es de canal e divis?es or?amentárias do lado do comprador, e ent?o refazemos os cálculos para testar se o gasto implícito por empresa permanece realista. As previs?es s?o produzidas por meio de análise de cenários, em que o crescimento macro do or?amento de TI, a ado??o de nuvem e a urgência impulsionada por amea?as s?o ajustados em trajetórias base, conservadora e agressiva. A trajetória final é alinhada ao que os entrevistados consideraram alcan?ável nos ciclos de aquisi??o atuais.
Valida??o de dados e ciclo de atualiza??o
A valida??o é feita em camadas para que os números finais n?o sejam determinados por uma única fonte. Comparamos os resultados com sinais independentes, como a dire??o do gasto em TIC, indicadores or?amentários públicos e o gasto implícito em seguran?a por funcionário em setores verticais importantes, e ent?o as anomalias s?o investigadas antes da aprova??o. Se uma variável gera um salto irrealista, a premissa é revisada e, quando necessário, entrevistas de acompanhamento s?o acionadas para confirmar o que mudou.
Cada relatório é atualizado anualmente, e atualiza??es intermediárias s?o feitas quando ocorrem eventos relevantes, como mudan?as regulatórias importantes ou mudan?as significativas na ado??o de nuvem. Antes da entrega, um analista realiza uma nova rodada de revis?o para incorporar dados públicos recém-divulgados e desenvolvimentos recentes do mercado, para que os clientes recebam uma vis?o atualizada.
Compara??o do tamanho do mercado de ciberseguran?a da Coreia do Sul da 黑料不打烊 com outras estimativas publicadas
Os tamanhos de mercado publicados para a ciberseguran?a na Coreia do Sul podem variar mesmo quando o rótulo do tema parece o mesmo, porque o gasto contabilizado geralmente depende do que é tratado como ciberseguran?a e de como servi?os e seguran?a em nuvem s?o tratados. As diferen?as também surgem do ano usado como base, do momento da taxa de c?mbio e de as estimativas se inclinarem para um cenário conservador ou de expans?o.
Na prática, as maiores divergências geralmente aparecem em três pontos: se seguran?a física e seguran?a para consumidores s?o misturadas, se os servi?os gerenciados s?o contabilizados total ou parcialmente quando agrupados dentro da terceiriza??o de TI, e a rapidez com que se assume que o gasto em seguran?a em nuvem escala com a migra??o para a nuvem. Algumas estimativas também suavizam o crescimento usando taxas genéricas de crescimento global, o que pode n?o captar ciclos de aquisi??o locais e mudan?as abruptas impulsionadas pelo governo.
Compara??o de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| 黑料不打烊 | 7,19 bilh?es de USD (2025) | |
| Editora de Pesquisa Setorial A | 5,10 bilh?es de USD (2025) | Frequentemente se concentra em receitas de produtos de seguran?a da informa??o e subestima os servi?os, podendo excluir a seguran?a entregue via nuvem que é adquirida como parte de assinaturas de nuvem mais amplas. |
| Consultoria Regional B | 8,90 bilh?es de USD (2025) | Tende a incorporar servi?os de TI adjacentes e alguns trabalhos de risco digital n?o cibernético ao total, e pode aplicar um aumento agressivo de seguran?a em nuvem sem verifica??es or?amentárias do lado do comprador. |
A dispers?o na tabela é explicada principalmente pela forma como os servi?os s?o tratados e se trabalhos adjacentes de TI e risco s?o incluídos no mesmo grupo de gastos. Quando os servi?os gerenciados e profissionais s?o contabilizados apenas quando contratados como trabalho de seguran?a dedicado, e a seguran?a em nuvem é vinculada a indicadores de ado??o empresarial na Coreia do Sul, o total permanece mais consistente ano a ano, que é como a estimativa foi construída na 黑料不打烊.


Principais Quest?es Respondidas no Relatório
Qual é o valor atual do mercado de ciberseguran?a da Coreia do Sul?
O mercado está avaliado em USD 8,06 bilh?es em 2026 e está projetado para se expandir a uma CAGR de 12,18% até 2031.
Qual segmento cresce mais rapidamente dentro do mercado?
Os servi?os gerenciados de seguran?a registram o ritmo mais rápido com uma CAGR de 14,21%, impulsionados pela escassez de talentos e pelas necessidades de monitoramento 24×7.
Qual é o tamanho da oportunidade de implanta??o em nuvem?
Os modelos em nuvem já detêm 52,27% da participa??o na receita e est?o projetados para crescer a uma CAGR de 15,42%, à medida que o Novo Acordo Digital imp?e estratégias de prioridade à nuvem.
Por que os gastos com seguran?a na saúde est?o se acelerando?
Os hospitais sofreram perdas multimilionárias com ransomware, impulsionando o setor para uma CAGR de 15,28% até 2031.
O que mais prejudica o crescimento do mercado?
Uma grave escassez de talentos em ciberseguran?a inflaciona os salários e limita o ritmo dos projetos, subtraindo um estimado de 2,1 pontos percentuais das previs?es de CAGR.
Página atualizada pela última vez em:



