
Tamanho e Participa??o do Mercado de Software de Ciberseguran?a
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
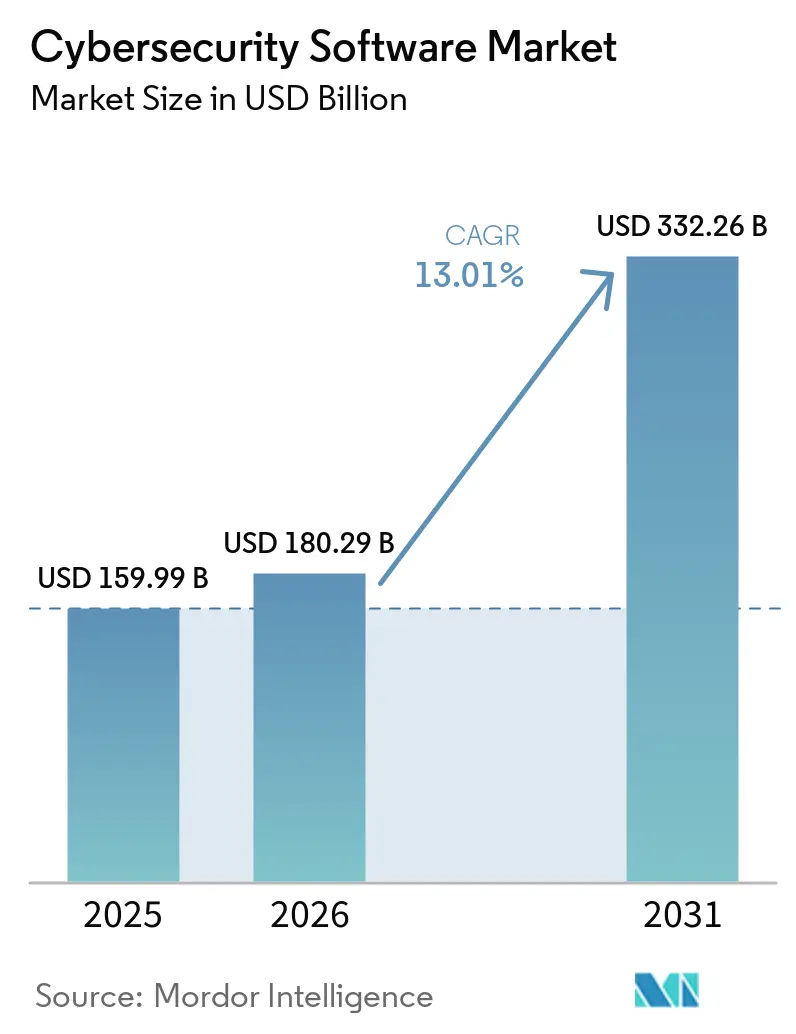
| Tamanho do Mercado (2026) | 180.29 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 332.26 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 13.01 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Software de Ciberseguran?a por 黑料不打烊
O tamanho do mercado de software de ciberseguran?a foi avaliado em USD 159,99 bilh?es em 2025 e estima-se que cres?a de USD 180,29 bilh?es em 2026 para atingir USD 332,26 bilh?es até 2031, a um CAGR de 13,01% durante o período de previs?o (2026-2031). As percep??es nas salas de reuni?o mudaram, pois os executivos agora consideram a resiliência cibernética ao lado da liquidez e solvência, vinculando diretamente a postura de seguran?a ao valor empresarial. Os roteiros dos fornecedores s?o cada vez mais moldados pela regulamenta??o global que reduz os prazos de divulga??o de viola??es, pela rápida dissemina??o da inteligência artificial tanto em ataques quanto em defesas, e pela convergência das redes de tecnologia da informa??o e tecnologia operacional, que estende a superfície de ataque a fábricas e redes de servi?os públicos. As estratégias de nuvem em primeiro lugar est?o for?ando a seguran?a a acompanhar as cargas de trabalho, criando demanda sustentada por controles nativos de nuvem que inspecionam o tráfego, gerenciam identidades e corrigem configura??es incorretas em tempo real. Franquias elevadas de seguro cibernético, combinadas com cláusulas de exclus?o que negam sinistros quando controles básicos est?o ausentes, levaram até pequenas empresas a adotar detec??o e resposta gerenciadas, impulsionando novo crescimento no mercado de software de ciberseguran?a.
Principais Conclus?es do Relatório
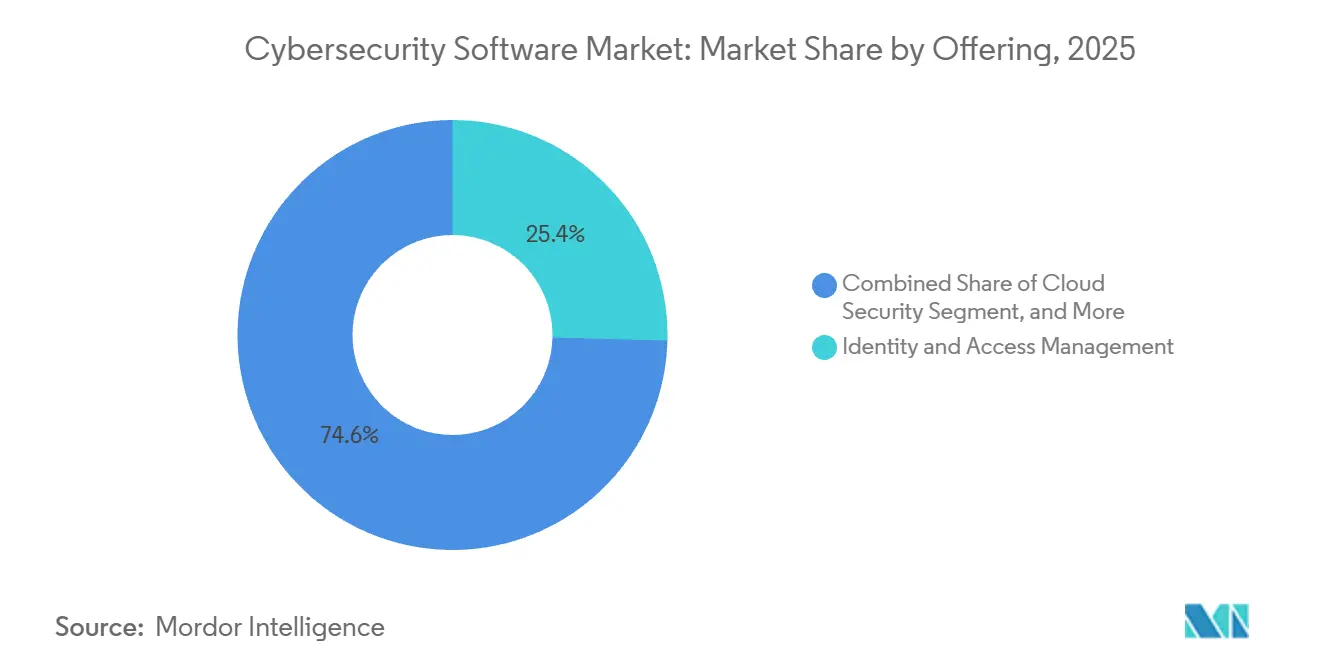
- Por oferta, o gerenciamento de identidade e acesso liderou com 25,41% de participa??o em 2025, enquanto a seguran?a em nuvem avan?a a um CAGR de 14,43% até 2031.
- Por modo de implanta??o, o segmento baseado em nuvem capturou 66,88% da participa??o do mercado de software de ciberseguran?a em 2025 e deve expandir a um CAGR de 14,73% até 2031.
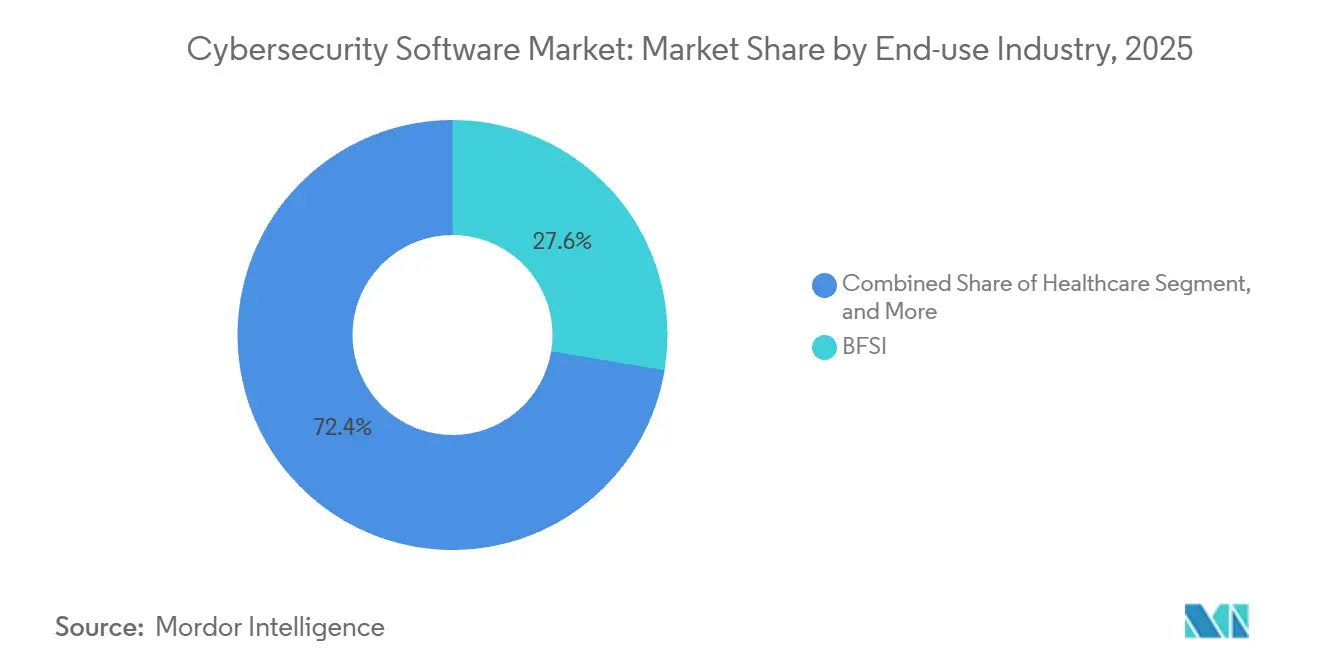
- Por setor de uso final, servi?os bancários, financeiros e de seguros responderam por 27,62% do tamanho do mercado de software de ciberseguran?a em 2025, enquanto a saúde registrou o crescimento mais rápido a um CAGR de 14,97% até 2031.
- Por tamanho de empresa, as grandes empresas dominaram com uma participa??o de 63,17% em 2025, mas o segmento de pequenas e médias empresas deve crescer a um CAGR de 14,25% até 2031.
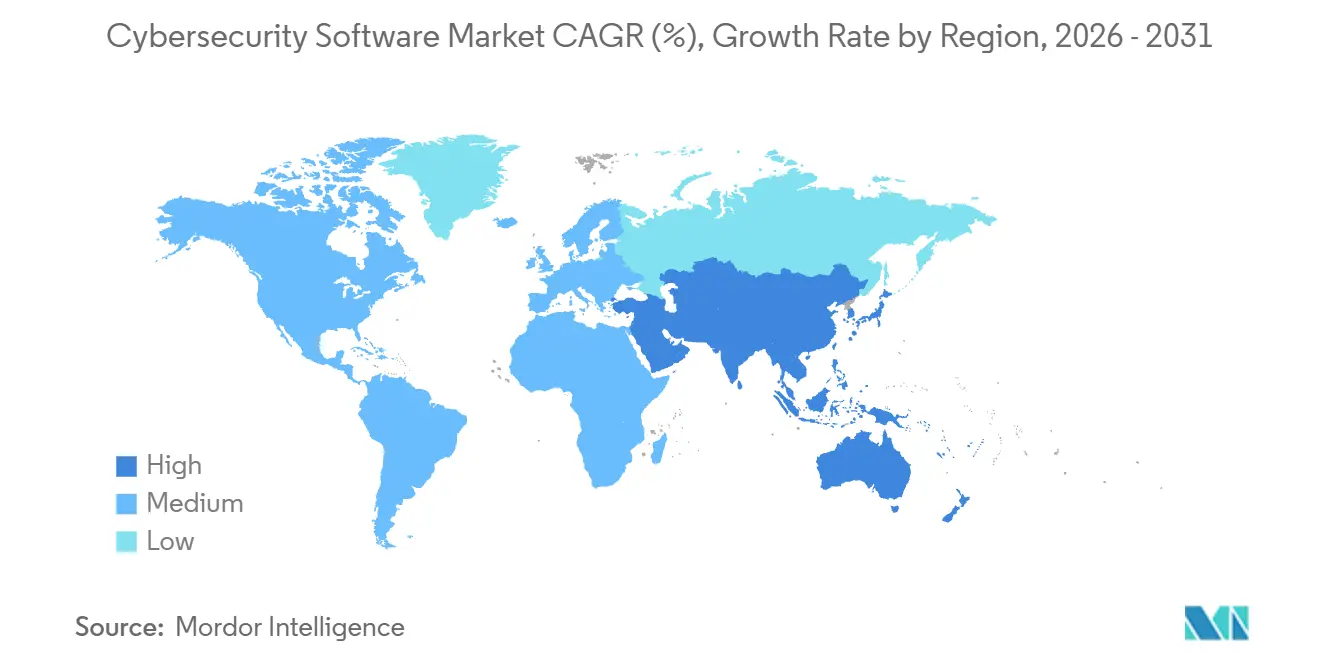
- Por geografia, a América do Norte manteve uma participa??o de 38,65% em 2025, e a ?蝉颈补-笔补肠í蹿颈肠辞 deve expandir a um CAGR de 15,01% durante 2026-2031.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas Globais do Mercado de Software de Ciberseguran?a
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Ado??o de Nuvem em Primeiro Lugar e Mandatos de Confian?a Zero | +2.3% | Global, liderado pela América do Norte e Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Aumento de Ataques Cibernéticos Multivetor Impulsionados por IA | +2.1% | Global, concentrado em BFSI e 厂补ú诲别 | Curto prazo (≤ 2 anos) |
| Escalada de Penalidades Regulatórias para Divulga??o de Incidentes Cibernéticos | +1.8% | América do Norte e Europa, com expans?o para a ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤ 2 anos) |
| Convergência de OT e TI em Infraestrutura Crítica | +1.5% | Global, prioridade em Energia, Servi?os Públicos e Manufatura | 惭é诲颈辞 prazo (2-4 anos) |
| Mudan?a para Arquiteturas Centradas em API Criando Nova Superfície de Ataque | +1.2% | Global, liderado por TI e Telecomunica??es, Varejo e Comércio Eletr?nico | 惭é诲颈辞 prazo (2-4 anos) |
| Aumento dos Prêmios de Seguro Cibernético Impulsiona Seguran?a Proativa | +0.9% | América do Norte e Europa, ?蝉颈补-笔补肠í蹿颈肠辞 emergente | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Ado??o de Nuvem em Primeiro Lugar e Mandatos de Confian?a Zero
Mandatos federais e corporativos est?o levando as organiza??es a substituir defesas centradas em perímetro por verifica??o contínua que inspeciona cada transa??o independentemente da localiza??o.[1]Instituto Nacional de Padr?es e Tecnologia, "Publica??o Especial 1800-35: Implementando uma Arquitetura de Confian?a Zero," nist.gov A Ordem Executiva 14144 obriga as agências civis dos EUA a implementar governan?a de identidade, microssegmenta??o e autentica??o resistente a phishing até o ano fiscal de 2027, estabelecendo uma linha de base de aquisi??o que ressoa no setor privado. A migra??o para a nuvem amplifica a urgência porque cargas de trabalho, dados e usuários se dispersam por múltiplos provedores de servi?os, tornando os perímetros definidos por software, o gerenciamento de postura de seguran?a em nuvem e a prote??o de cargas de trabalho essenciais. O modelo de maturidade de confian?a zero do Escritório de Gest?o e Or?amento exige diagnósticos contínuos que alimentam o gerenciamento de informa??es e eventos de seguran?a, acelerando a demanda por integra??es de detec??o em endpoints. Fornecedores capazes de orquestrar acesso de menor privilégio em infraestrutura híbrida ganharam impulso, expandindo assim o mercado de software de ciberseguran?a.
Aumento de Ataques Cibernéticos Multivetor Impulsionados por IA
Os agentes de amea?as est?o armando a IA generativa para automatizar o reconhecimento, criar phishing adaptativo e lan?ar malware polimórfico que evade assinaturas estáticas. O IBM X-Force registrou um salto de 42% em ataques que combinam ransomware, exfiltra??o de dados e táticas de nega??o de servi?o distribuída, for?ando os defensores a correlacionar sinais entre vetores.[2]IBM Security, "?ndice de Inteligência de Amea?as X-Force 2026," ibm.com A personifica??o de executivos habilitada por deepfake causou perdas superiores a USD 1 bilh?o em 2025, de acordo com o Centro de Reclama??es de Crimes na Internet do FBI, elevando a preocupa??o dos conselhos com a resiliência à engenharia social. As equipes de seguran?a est?o incorporando análises de aprendizado de máquina nos centros de opera??es de seguran?a para triagem de alertas e identifica??o de comportamentos an?malos indicativos de escalada de privilégios. ?rg?os reguladores, como a Agência de Seguran?a Nacional, recomendam explicitamente análises de comportamento de usuários e entidades impulsionadas por IA, sinalizando que a conformidade básica agora inclui aprendizado de máquina.
Escalada de Penalidades Regulatórias para Divulga??o de Incidentes Cibernéticos
A Comiss?o de Valores Mobiliários dos EUA exige que as empresas públicas divulguem incidentes cibernéticos materiais dentro de quatro dias úteis, reduzindo o intervalo entre a detec??o e a notifica??o das partes interessadas.[3]Comiss?o de Valores Mobiliários dos EUA, "A SEC Acusa Quatro Empresas de Divulga??es Cibernéticas Enganosas," sec.gov Penalidades de vários milh?es de dólares aplicadas em 2024 e 2025 contra empresas que declararam incorretamente os impactos de viola??es demonstram que a aplica??o tem for?a. Emendas adicionais ao Regulamento S-P obrigam as institui??es financeiras a criptografar dados de clientes e notificá-los dentro de 30 dias após acesso n?o autorizado, impulsionando a demanda por plataformas de governan?a, risco e conformidade que incorporam trilhas de auditoria. Os conselhos, consequentemente, buscam ferramentas automatizadas de resposta a incidentes e prontid?o forense para cumprir prazos rigorosos, refor?ando o crescimento no mercado de software de ciberseguran?a.
Convergência de OT e TI em Infraestrutura Crítica
As empresas industriais est?o integrando redes de tecnologia operacional com sistemas de TI empresarial para manuten??o preditiva e análises, mas essa convergência exp?e controladores, sensores e sistemas de seguran?a a amea?as cibernéticas convencionais. As diretrizes de janeiro de 2026 exigem segmenta??o e monitoramento contínuo em redes de controle industrial, enquanto a Microsoft identificou um aumento de 60% em ataques direcionados a controladores lógicos programáveis. Padr?es setoriais como ISA/IEC 62443 tornaram-se pré-requisitos de aquisi??o, impulsionando gastos com inventário de ativos, gerenciamento de vulnerabilidades e detec??o com reconhecimento de protocolo. Organiza??es de energia, servi?os públicos e manufatura agora orientam a sele??o de fornecedores para plataformas que ingerem Modbus, DNP3 e telemetria proprietária, ampliando a receita endere?ável para o mercado de software de ciberseguran?a.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Déficit Persistente de Talentos e Infla??o Salarial | -1.4% | Global, agudo na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Prolifera??o de Ferramentas Causando Fadiga de ROI nas Diretorias | -1.1% | Global, concentrado em Grandes Empresas | 惭é诲颈辞 prazo (2-4 anos) |
| Dívida Técnica Legada no Setor Público e PMEs | -0.8% | Global, pronunciado no Setor Público e PMEs | Longo prazo (≥ 4 anos) |
| Conflitos de Nuvem Soberana e Residência de Dados | -0.6% | ?蝉颈补-笔补肠í蹿颈肠辞, Oriente 惭é诲颈辞, jurisdi??es europeias selecionadas | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 黑料不打烊 | |||
Déficit Persistente de Talentos e Infla??o Salarial
A escassez global de quatro milh?es de profissionais qualificados pressiona os cronogramas de implementa??o, pois arquitetos de seguran?a em nuvem, ca?adores de amea?as e gerentes de SOC exigem crescimento salarial anual de dois dígitos. Os quadros nacionais de treinamento adicionam novas competências mais rapidamente do que as universidades conseguem atualizar os currículos, deixando as empresas dependentes de servi?os de seguran?a gerenciados ou automa??o para preencher lacunas. Embora a automa??o reduza o volume de alertas, a integra??o e o ajuste de plataformas avan?adas ainda requerem supervis?o especializada, prolongando os ciclos de retorno sobre o investimento e moderando a expans?o geral do mercado de software de ciberseguran?a.
Prolifera??o de Ferramentas Causando Fadiga de ROI nas Diretorias
As grandes empresas operam até 60 ferramentas de seguran?a distintas, o que eleva os custos de licenciamento e consome a capacidade dos analistas na correla??o de alertas. Os executivos exigem cada vez mais a comprova??o de que cada produto incremental reduz de forma mensurável o risco residual antes de alocar novo or?amento, desacelerando as decis?es de compra. Os fornecedores est?o respondendo com suítes consolidadas de detec??o e resposta estendidas, porém a migra??o implica o retreinamento de equipes e a reescrita de manuais operacionais, introduzindo lacunas temporárias de cobertura que algumas empresas avessas ao risco adiam, criando oportunidades para software de seguran?a que consolida múltiplas fun??es de seguran?a. Esse atrito pesa sobre a trajetória de crescimento do mercado de software de ciberseguran?a, mesmo que a consolida??o prometa ganhos de eficiência a longo prazo.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Oferta: Governan?a de Identidade Ancora a Transi??o para Confian?a Zero
O Gerenciamento de Identidade e Acesso respondeu por 25,41% da participa??o em 2025, sublinhando sua primazia nos projetos de confian?a zero que exigem autentica??o contínua para cada sess?o. Essa fatia do tamanho do mercado de software de ciberseguran?a confirma que os sinais de confian?a de credenciais e dispositivos est?o no núcleo de políticas das arquiteturas modernas. A ado??o de tokens de hardware e chaves de acesso biométricas acelerou após as diretrizes do Instituto Nacional de Padr?es e Tecnologia depreciarem o uso de senhas de uso único por SMS, enquanto o cofre de acesso privilegiado se expandiu para pipelines de DevOps para proteger segredos durante compila??es de software. A Seguran?a em Nuvem, crescendo a um CAGR de 14,43% até 2031, beneficia-se de implanta??es multinuvem que exigem gerenciamento de postura, prote??o de cargas de trabalho e varredura de inventário de API, diversificando assim a receita além dos gateways tradicionais.
A Seguran?a de Aplica??es avan?a à medida que as equipes de desenvolvimento incorporam análises estáticas, din?micas e de composi??o de software em pipelines de integra??o contínua, integrando descobertas em backlogs ágeis para corre??o mais rápida. Os produtos de Seguran?a de Rede est?o se transformando em estruturas de borda de servi?o de acesso seguro que convergem conectividade e prote??o em pontos de presen?a na nuvem, um modelo que suporta funcionários em roaming sem backhauls. Os fornecedores de Seguran?a de Endpoints integram telemetria com sinais de rede e identidade para fornecer detec??o estendida em um único console, reduzindo o tempo de altern?ncia dos analistas. As suítes de Seguran?a de Dados e Gerenciamento Integrado de Riscos completam os portfólios criptografando campos sensíveis, tokenizando atributos regulamentados e apresentando painéis executivos que quantificam o risco em termos monetários — todos catalisadores para o mercado mais amplo de software de ciberseguran?a.
Nota: Participa??es de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório


Por Modo de Implanta??o: Plataformas em Nuvem Dominam Cargas de Trabalho Elásticas
As implanta??es em nuvem comandaram 66,88% de participa??o em 2025 e expandir?o a um CAGR de 14,73% até 2031, à medida que a infraestrutura elástica se torna padr?o. O trabalho remoto tornou os controles baseados em localiza??o obsoletos, direcionando as organiza??es para gateways web seguros nativos de nuvem, corretores de seguran?a de acesso à nuvem e servi?os de acesso à rede de confian?a zero que aplicam políticas uniformes em qualquer lugar. Os fornecedores aproveitam a telemetria agregada para treinar mecanismos de aprendizado de máquina, atualizando as defesas dos clientes sem trocas de hardware — uma capacidade que os dispositivos locais n?o conseguem igualar. A diferen?a de participa??o no mercado de software de ciberseguran?a entre implementa??es em nuvem e locais deve, portanto, se ampliar durante o período de previs?o.
As pilhas locais persistem onde a residência de dados, mandatos de isolamento total ou ativos legados exigem custódia plena. Contratantes de defesa, operadores de infraestrutura crítica e agências públicas com cargas de trabalho classificadas mantêm nuvens privadas ou inst?ncias em contêineres dentro de ambientes controlados. Os ciclos de atualiza??o de hardware e os requisitos de habilidades especializadas inflam o custo total de propriedade local, mas certas cargas de trabalho, como monitoramento de sistemas de controle industrial ou negocia??o de alta frequência, ainda exigem garantias de latência inacessíveis por circuitos de internet comuns. Abordagens híbridas que mantêm dados de alto valor em data centers de propriedade do cliente enquanto transferem análises para SaaS oferecem um caminho de transi??o, sustentando uma combina??o diversificada de implanta??es no mercado de software de ciberseguran?a.
Por Setor de Uso Final: Ransomware na 厂补ú诲别 Acelera os Gastos
Servi?os Bancários, Financeiros e de Seguros lideraram com 27,62% de participa??o em 2025, uma domin?ncia enraizada em dados de alto valor e regulamenta??o rigorosa. Multas pós-viola??o sob a Lei de Resiliência Operacional Digital e outros regimes catalisam investimentos em módulos de governan?a, risco e conformidade ao lado de controles de detec??o. A 厂补ú诲别, com previs?o de avan?ar a um CAGR de 14,97%, enfrenta ataques de ransomware crescentes que interrompem a presta??o de cuidados e comprometem a seguran?a dos pacientes, for?ando os hospitais a implementar segmenta??o de rede, backups offline e gerenciamento de vulnerabilidades ajustado para dispositivos médicos. Essas din?micas ampliam o escopo de seguran?a do paciente da ciberseguran?a, aprofundando o mercado endere?ável de software de ciberseguran?a.
As empresas de TI e Telecomunica??es protegem redes sensíveis à latência contra inunda??es de nega??o de servi?o distribuída, enquanto o Varejo e o Comércio Eletr?nico implantam detec??o de fraudes e criptografia para satisfazer o PCI DSS 4.0. Os players de Manufatura Industrial e Energia refor?am os controladores lógicos programáveis após desligamentos de alto perfil que demonstraram que ataques ciberfísicos têm impactos diretos na receita e na seguran?a. Os contratantes de Aeroespacial, Militar e Defesa alinham os investimentos com os níveis de Certifica??o do Modelo de Maturidade de Ciberseguran?a, que agora influenciam a elegibilidade para aquisi??es, consolidando a prontid?o cibernética como requisito básico para contratos federais.
Nota: Participa??es de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Por Tamanho de Empresa Usuária Final: PMEs Adotam Servi?os Gerenciados
As Grandes Empresas absorveram 63,17% da participa??o em 2025, aproveitando o poder de compra para negociar acordos empresariais que agrupam múltiplas famílias de produtos. Esses conglomerados exigem mecanismos de políticas granulares que se integrem com inventários de ativos e orquestra??o de fluxo de trabalho, obrigando os fornecedores a expor APIs abertas e recursos de relatórios personalizados. As Pequenas e Médias Empresas, crescendo a um CAGR de 14,25%, dependem de provedores de servi?os de seguran?a gerenciados para monitoramento 24/7 e resposta a incidentes, contornando a escassez de talentos. As seguradoras recusam ou sobretaxam apólices que n?o possuem autentica??o multifator e detec??o em endpoints, efetivamente exigindo uma linha de base mínima de seguran?a que impulsiona nova ado??o no mercado de software de ciberseguran?a.
Os níveis de assinatura de SaaS em nuvem reduzem as barreiras de entrada, permitindo que as PMEs adquiram controles de nível empresarial sem despesas de capital. No entanto, as PMEs enfrentam dificuldades com o ajuste fino de políticas e manuais de resposta, convidando interfaces simplificadas orientadas por assistentes que ocultam a complexidade. Os fornecedores que visam esse grupo enfatizam implanta??o rápida, configura??o automatizada e faturamento por uso, enquanto as ofertas de nível empresarial priorizam extensibilidade e integra??es personalizadas, preservando um cenário de produtos bifurcado sob o único guarda-chuva do setor de software de ciberseguran?a.
Análise Geográfica
A América do Norte reteve 38,65% do mercado de software de ciberseguran?a em 2025, sustentada pela Ordem Executiva 14144 que exige arquiteturas de confian?a zero nas agências federais e pelas regras da Comiss?o de Valores Mobiliários dos EUA que comprimem as janelas de notifica??o de incidentes. Empresas de servi?os financeiros, saúde e tecnologia nativa de nuvem nos Estados Unidos lidam com uma parcela desproporcional de ransomware e roubo de propriedade intelectual, sustentando a demanda por plataformas de detec??o estendida, governan?a de identidade e quantifica??o de riscos. O estatuto de privacidade atualizado do 颁补苍补诲á, com notifica??o obrigatória de viola??es, impulsiona a ado??o de preven??o de perda de dados, enquanto os corredores automotivos e eletr?nicos em expans?o do 惭é虫颈肠辞 investem em seguran?a de tecnologia operacional para proteger linhas de produ??o just-in-time.
A ?蝉颈补-笔补肠í蹿颈肠辞 deve crescer a um CAGR de 15,01% até 2031, beneficiando o mercado de software de ciberseguran?a à medida que as regulamenta??es nacionais se multiplicam. A China aplica localiza??o de dados e avalia??es de infraestrutura crítica, impulsionando investimentos em nuvens soberanas e criptografia local. A regra de notifica??o de viola??es em seis horas da ?ndia acelera a ado??o de plataformas de gerenciamento de informa??es e eventos de seguran?a e prote??o de cargas de trabalho em nuvem em empresas domésticas e multinacionais. A estratégia do Jap?o prioriza a garantia da cadeia de suprimentos, canalizando financiamento para o gerenciamento de vulnerabilidades, enquanto os quadros de coordena??o da ASEAN estimulam o compartilhamento transfronteiri?o de inteligência de amea?as que requer APIs interoperáveis.
O mercado de software de ciberseguran?a da Europa se expande com base na Diretiva de Seguran?a de Redes e Informa??es 2 e na Lei de Resiliência Operacional Digital, ambas impondo controles rigorosos aos operadores de servi?os essenciais e entidades financeiras. Penalidades recordes do RGPD superiores a EUR 2 bilh?es (USD 2,26 bilh?es) em 2024-2025 incentivam criptografia, tokeniza??o e avalia??o de riscos de terceiros. Os princípios de seguran?a em nuvem do Reino Unido orientam as aquisi??es para confian?a zero e monitoramento contínuo. A América do Sul adota estatutos de privacidade que estimulam plataformas de gerenciamento de consentimento, enquanto as na??es do Oriente 惭é诲颈辞 apoiam data centers de nuvem soberana e iniciativas de capacita??o da for?a de trabalho. A ?frica contribui com crescimento emergente por meio da seguran?a de servi?os bancários móveis na 狈颈驳é谤颈补, no Egito e na ?frica do Sul.

Cenário Competitivo
A concorrência centra-se na consolida??o de plataformas, pois os diretores de seguran?a da informa??o se esfor?am para eliminar ferramentas redundantes e unificar a telemetria. Os destaques transacionais incluem a aquisi??o dos ativos SaaS do QRadar da IBM pela Palo Alto Networks, o agrupamento de defesas de endpoints, identidade e nuvem pela Microsoft no Defender, e a adi??o de borda de servi?o de acesso seguro às franquias de rede existentes pela Cisco, indicando que os fornecedores de grande capitaliza??o visam garantir uma fatia maior do mercado de software de ciberseguran?a. Os clientes valorizam a visibilidade em console único porque reduz a fadiga de alertas e a sobrecarga administrativa, mas os nichos de melhor desempenho persistem onde a funcionalidade especializada supera os roteiros das plataformas, como detec??o de anomalias em tecnologia operacional ou criptografia resistente a computa??o qu?ntica.
A inteligência artificial diferencia os vencedores; a CrowdStrike analisa dois trilh?es de eventos semanais para treinar modelos de comportamento que interrompem o movimento lateral, enquanto a revers?o aut?noma da SentinelOne neutraliza o ransomware sem interven??o manual. Os roteiros prospectivos abordam a seguran?a para pipelines de modelos de IA, livros-raz?o de finan?as descentralizadas e troca de chaves na era qu?ntica. A padroniza??o internacional, incluindo as diretrizes de seguran?a de IA da ISO e o projeto de criptografia pós-qu?ntica do Instituto Nacional de Padr?es e Tecnologia, antecipa novos mandatos de conformidade que abrir?o pools de receita adjacentes.
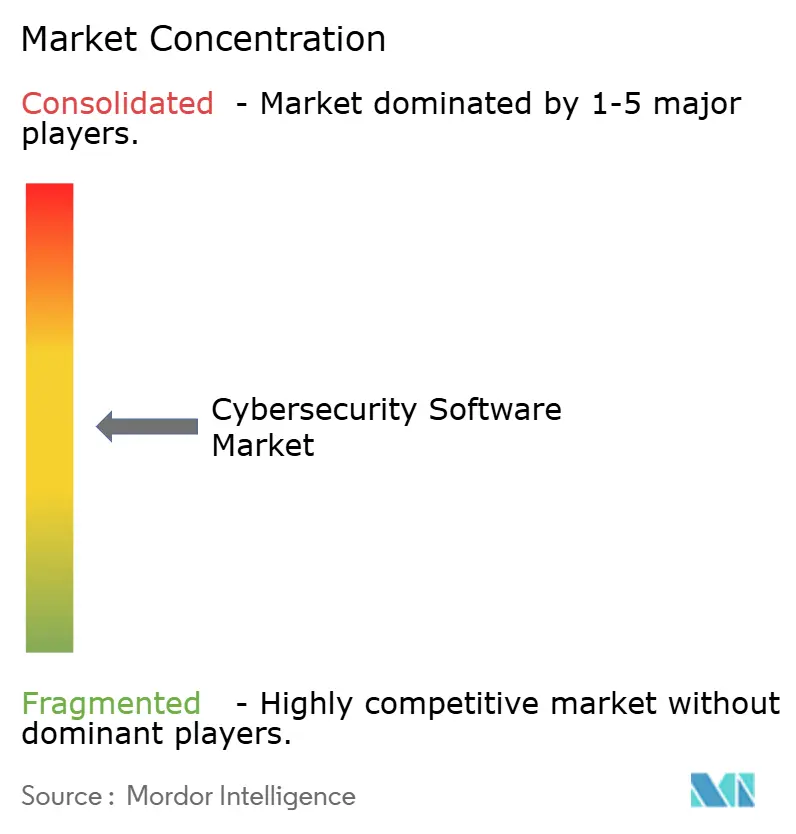
Os fornecedores de médio porte aceleram o go-to-market por meio de servi?os de seguran?a gerenciados, fazendo parceria com operadoras de telecomunica??es e integradores de sistemas globais para acessar clientes de pequeno e médio porte que carecem de pessoal interno. A escassez de talentos eleva as despesas operacionais, portanto os fornecedores investem em centros de opera??es de seguran?a regionais que oferecem cobertura 24/7 seguindo o sol, como evidenciado pelas expans?es da Fortinet em Singapura e na Pol?nia. As restri??es de nuvem soberana criam fragmenta??o, obrigando os provedores a implantar inst?ncias de plano de dados regionais, mas oferecem diferencia??o para empresas capazes de certificar conformidade local. No geral, o mercado de software de ciberseguran?a permanece moderadamente concentrado, com as dez principais empresas detendo aproximadamente metade da receita global, deixando espa?o para inovadores especializados em vetores de amea?as emergentes.
Líderes do Setor de Software de Ciberseguran?a
IBM Corporation
Microsoft Corporation
Cisco Systems Inc.
Check Point Software Technologies Ltd.
Broadcom Inc. (Symantec Enterprise Division)
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Fevereiro de 2026: A Microsoft anunciou a disponibilidade geral do Microsoft Security Copilot, um assistente de IA que automatiza a investiga??o e a remedia??o de amea?as correlacionando telemetria em endpoints, identidades e nuvens.
- Janeiro de 2026: A Palo Alto Networks concluiu a aquisi??o de USD 500 milh?es do negócio SaaS QRadar da IBM, integrando as capacidades de SIEM na plataforma Cortex XSIAM para detec??o estendida unificada.
- Dezembro de 2025: A CrowdStrike lan?ou o Falcon Cloud Security, integrando gerenciamento de postura, prote??o de cargas de trabalho e seguran?a de contêineres para simplificar a defesa multinuvem.
- Novembro de 2025: A Fortinet comprometeu USD 300 milh?es para expandir os centros de opera??es de seguran?a em Singapura e na Pol?nia, adicionando servi?os de monitoramento 24/7 voltados para clientes com restri??es de talentos.


Escopo do Relatório Global do Mercado de Software de Ciberseguran?a
O mercado de software de ciberseguran?a é definido com base nas receitas geradas pelo software utilizado em vários setores de usuários finais em todo o mundo. A análise é baseada nas percep??es de mercado capturadas por meio de pesquisa secundária e primária. O mercado também abrange os principais fatores que impactam seu crescimento em termos de impulsionadores e restri??es. O estudo acompanha os principais par?metros de mercado, os influenciadores de crescimento subjacentes e os principais fornecedores que operam no setor, que sustentam as estimativas de mercado e as taxas de crescimento ao longo do período de previs?o.
O Relatório do Mercado de Software de Ciberseguran?a é Segmentado por Oferta (Seguran?a de Aplica??es, Seguran?a em Nuvem, Seguran?a de Dados, Gerenciamento de Identidade e Acesso, Prote??o de Infraestrutura, Gerenciamento Integrado de Riscos, Seguran?a de Rede e Seguran?a de Endpoints), Modo de Implanta??o (Local e Nuvem), Setor de Uso Final (TI e Telecomunica??es, BFSI, 厂补ú诲别, Manufatura Industrial, Varejo e Comércio Eletr?nico, Energia e Servi?os Públicos, Aeroespacial, Militar e Defesa e Outros Setores de Uso Final), Tamanho da Empresa Usuária Final (Grandes Empresas e Pequenas e Médias Empresas) e Geografia (América do Norte, América do Sul, Europa, ?蝉颈补-笔补肠í蹿颈肠辞 e Oriente 惭é诲颈辞 e ?frica). As Previs?es de Mercado s?o Fornecidas em Termos de Valor (USD).
| Seguran?a de Aplica??es |
| Seguran?a em Nuvem |
| Seguran?a de Dados |
| Gerenciamento de Identidade e Acesso |
| Prote??o de Infraestrutura |
| Gerenciamento Integrado de Riscos |
| Seguran?a de Rede |
| Seguran?a de Endpoints |
| Local |
| Nuvem |
| TI e Telecomunica??es |
| BFSI |
| 厂补ú诲别 |
| Manufatura Industrial |
| Varejo e Comércio Eletr?nico |
| Energia e Servi?os Públicos |
| Aeroespacial, Militar e Defesa |
| Outros Setores de Uso Final |
| Grandes Empresas |
| Pequenas e Médias Empresas (PMEs) |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| Jap?o | ||
| ?ndia | ||
| Coreia do Sul | ||
| 础耻蝉迟谤á濒颈补 | ||
| Sudeste Asiático | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita |
| Emirados ?rabes Unidos | ||
| Turquia | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| 狈颈驳é谤颈补 | ||
| Egito | ||
| Restante da ?frica | ||
| Por Oferta | Seguran?a de Aplica??es | ||
| Seguran?a em Nuvem | |||
| Seguran?a de Dados | |||
| Gerenciamento de Identidade e Acesso | |||
| Prote??o de Infraestrutura | |||
| Gerenciamento Integrado de Riscos | |||
| Seguran?a de Rede | |||
| Seguran?a de Endpoints | |||
| Por Modo de Implanta??o | Local | ||
| Nuvem | |||
| Por Setor de Uso Final | TI e Telecomunica??es | ||
| BFSI | |||
| 厂补ú诲别 | |||
| Manufatura Industrial | |||
| Varejo e Comércio Eletr?nico | |||
| Energia e Servi?os Públicos | |||
| Aeroespacial, Militar e Defesa | |||
| Outros Setores de Uso Final | |||
| Por Tamanho de Empresa Usuária Final | Grandes Empresas | ||
| Pequenas e Médias Empresas (PMEs) | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| Jap?o | |||
| ?ndia | |||
| Coreia do Sul | |||
| 础耻蝉迟谤á濒颈补 | |||
| Sudeste Asiático | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita | |
| Emirados ?rabes Unidos | |||
| Turquia | |||
| Restante do Oriente 惭é诲颈辞 | |||
| ?frica | ?frica do Sul | ||
| 狈颈驳é谤颈补 | |||
| Egito | |||
| Restante da ?frica | |||


Principais Perguntas Respondidas no Relatório
Qual será o volume de gastos em software de ciberseguran?a até 2031?
Prevê-se que atinja USD 332,26 bilh?es em 2031, crescendo a um CAGR de 13,01% de 2026 a 2031.
Qual categoria de solu??o lidera atualmente os or?amentos organizacionais?
O Gerenciamento de Identidade e Acesso detém a maior participa??o, com 25,41% em 2025, por constituir o plano de controle das arquiteturas de confian?a zero.
Por que a implanta??o em nuvem está crescendo mais rapidamente do que as alternativas locais?
A entrega baseada em nuvem oferece escalabilidade elástica, alcance global e atualiza??es sem atrito, ajudando-a a garantir 66,88% de participa??o em 2025 e expandir a um CAGR de 14,73% até 2031.
Qual setor deve crescer mais rapidamente entre 2026 e 2031?
A 厂补ú诲别 apresenta o CAGR projetado mais alto, de 14,97%, impulsionado por ataques de ransomware que amea?am a seguran?a dos pacientes e a continuidade dos cuidados.
Como as novas regulamenta??es est?o influenciando a sele??o de fornecedores?
Regras como a divulga??o de incidentes em quatro dias da Comiss?o de Valores Mobiliários dos EUA e a Lei de Resiliência Operacional Digital exigem relatórios automatizados, criptografia e monitoramento contínuo, tornando as plataformas integradas mais atraentes para as equipes de conformidade.
Página atualizada pela última vez em:



