
Tamanho e Participa??o do Mercado de Ciberseguran?a na 厂补ú诲别
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
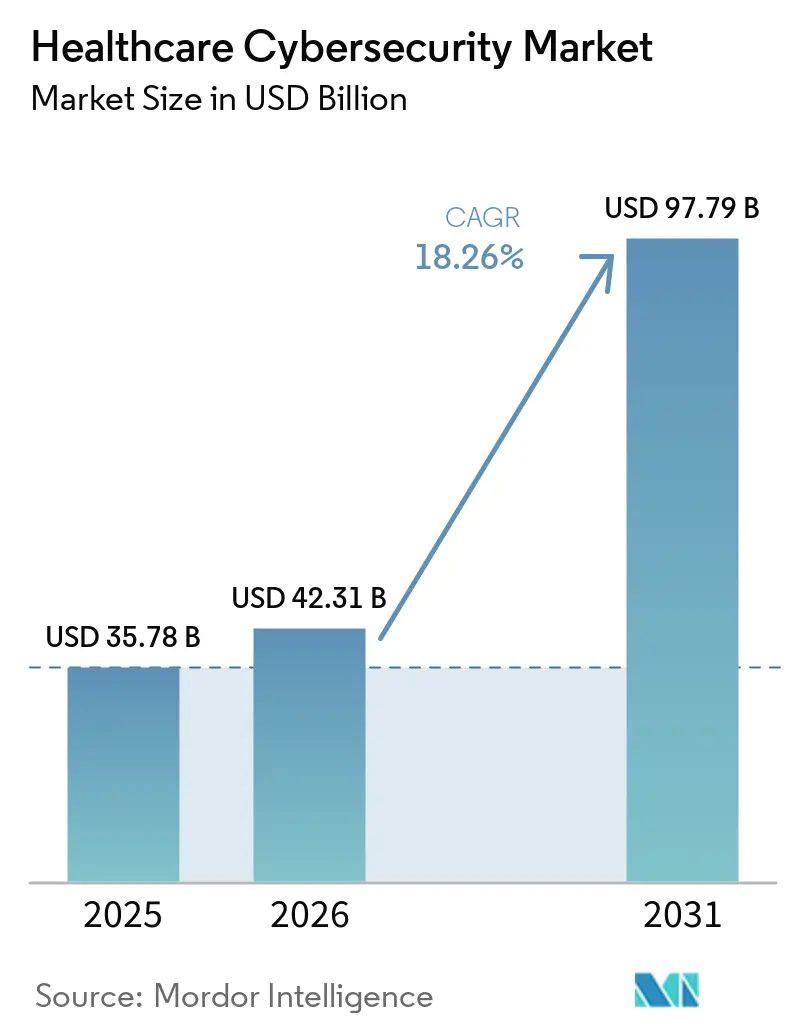
| Tamanho do Mercado (2026) | 42.31 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 97.79 Bilh?es de dólares |
| Taxa de crescimento (2026 - 2031) | 18.26 % |
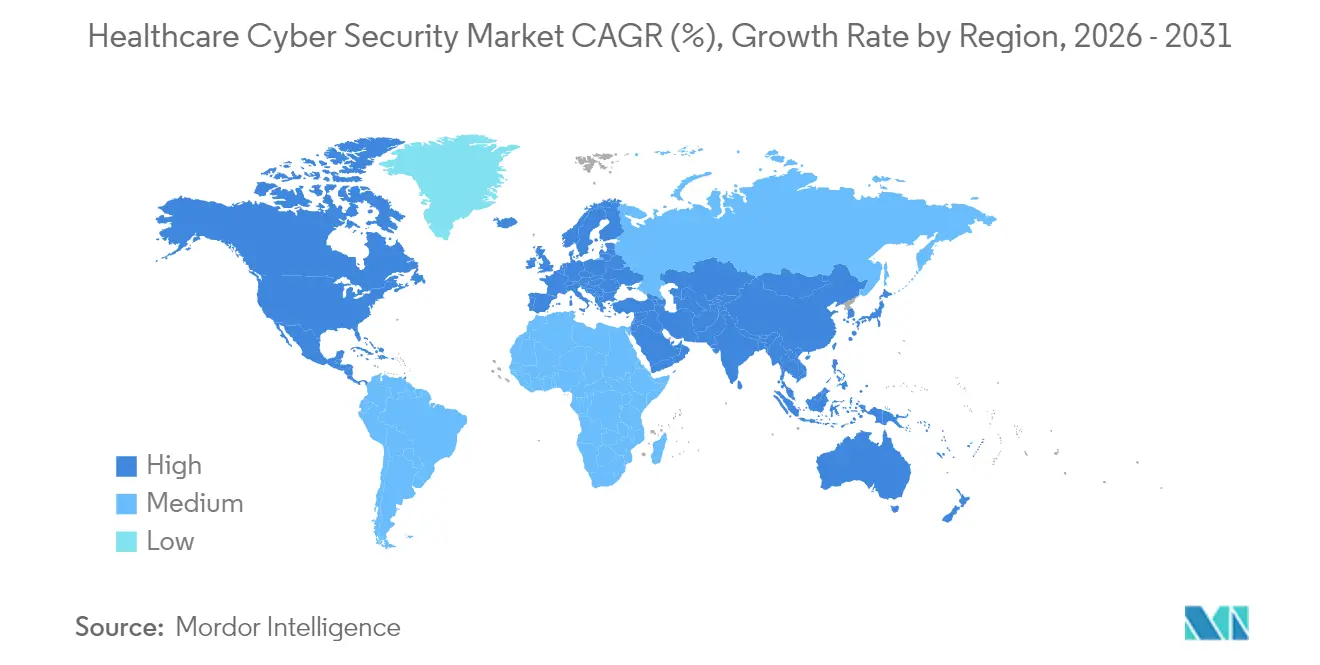
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Ciberseguran?a na 厂补ú诲别 por 黑料不打烊
O tamanho do mercado de seguran?a cibernética na saúde foi avaliado em USD 35,78 bilh?es em 2025 e estima-se que cres?a de USD 42,31 bilh?es em 2026 para atingir USD 97,79 bilh?es até 2031, a um CAGR de 18,26% durante o período de previs?o (2026-2031). O aumento dos gastos reflete uma corrida em todo o setor para defender informa??es de saúde eletr?nicas protegidas contra uma onda recorde de invas?es. Os prestadores de servi?os de saúde relataram 677 grandes viola??es em 2024 que expuseram 182,4 milh?es de registros de pacientes, ressaltando os dados de alto valor do setor e o persistente cenário de amea?as. A supervis?o federal intensificada, notadamente os requisitos da Se??o 524B da Administra??o de Alimentos e Medicamentos para todos os novos dispositivos médicos conectados, obriga fabricantes e prestadores a or?ar programas de seguran?a ao longo do ciclo de vida. Paralelamente às regras de dispositivos, a aplica??o mais rigorosa da HIPAA pelo Escritório de Direitos Civis e as metas voluntárias de desempenho em seguran?a cibernética do Departamento de 厂补ú诲别 e Servi?os Humanos levaram os conselhos a elevar o risco cibernético a uma das três principais quest?es empresariais. O financiamento governamental amplifica o impulso: o or?amento cibernético consolidado de Washington para 2025 destina USD 13 bilh?es para agências civis, uma parcela dos quais flui para hospitais que modernizam sistemas legados. Simultaneamente, o alerta da Associa??o Americana de Hospitais de que atores de estados-na??o visaram instala??es dos Estados Unidos em 2024 catalisa a ado??o de estruturas de confian?a zero e solu??es de monitoramento em tempo real.
Principais Conclus?es do Relatório
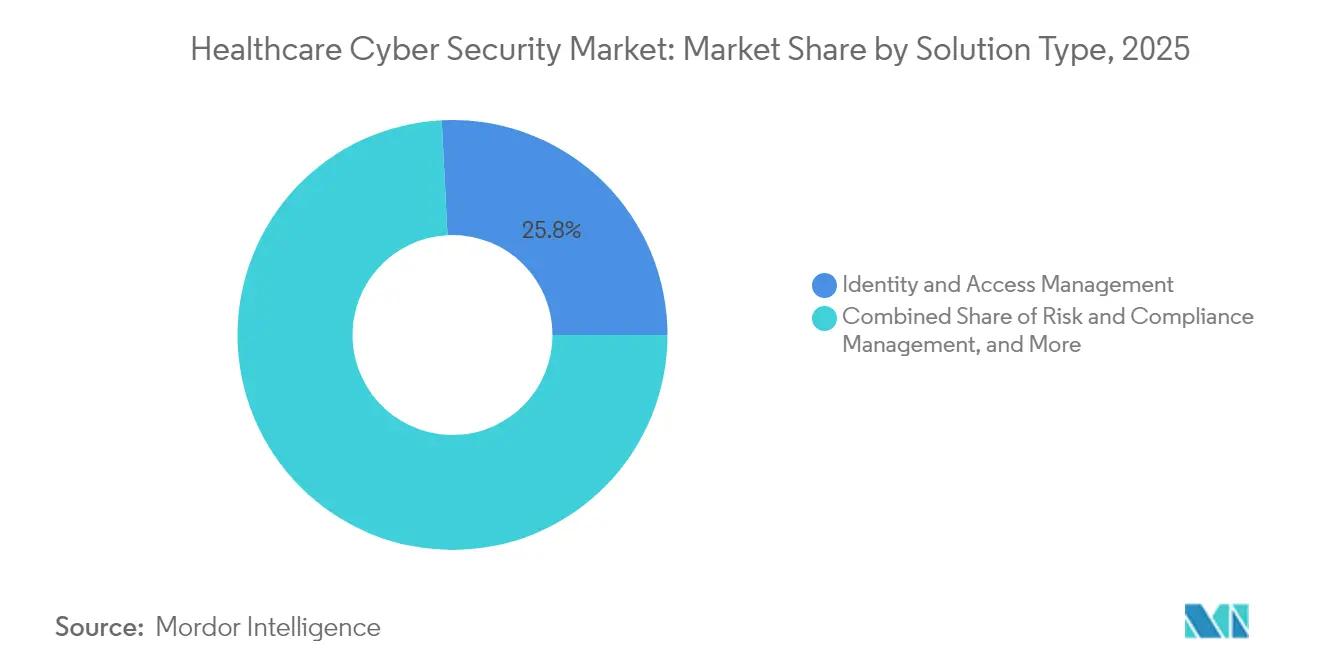
- Por tipo de solu??o, Gest?o de Identidade e Acesso detinha 25,80% da participa??o no Mercado de Ciberseguran?a na 厂补ú诲别 em 2025; Gest?o de Informa??es e Eventos de Seguran?a tem proje??o de crescimento a um CAGR de 18,72% até 2031.
- Por tipo de seguran?a, a seguran?a de rede representou 33,95% do tamanho do Mercado de Ciberseguran?a na 厂补ú诲别 em 2025, enquanto a seguran?a em nuvem avan?a a um CAGR de 18,58% até 2031.
- Por modo de implanta??o, os modelos locais dominaram com 55,62% de participa??o na receita em 2025, mas a implanta??o em nuvem tem previs?o de registrar um CAGR de 18,95% entre 2026 e 2031 no mercado de ciberseguran?a na saúde.
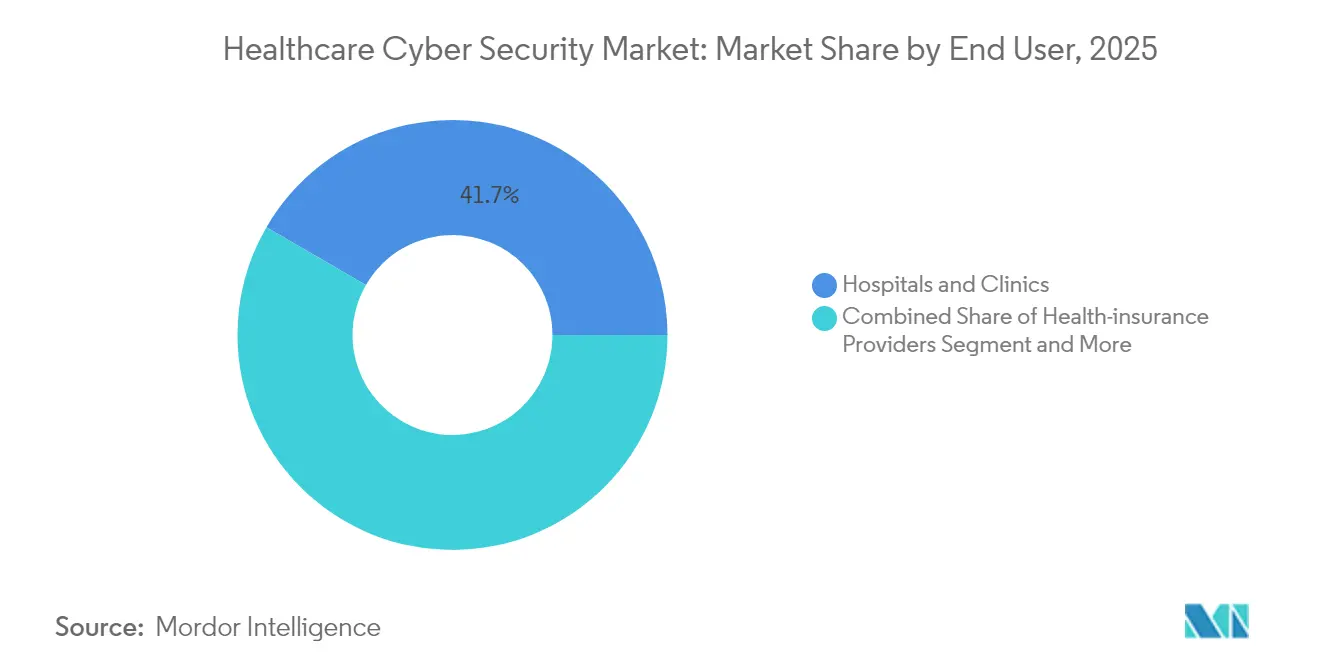
- Por usuário final, hospitais e clínicas capturaram 41,65% da participa??o no Mercado de Ciberseguran?a na 厂补ú诲别 em 2025; os provedores de planos de saúde representam o segmento de usuário final com expans?o mais rápida, a um CAGR de 18,44%.
- Por geografia, a América do Norte liderou com 34,12% de participa??o na receita em 2025, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 está a caminho de um CAGR de 19,12% até 2031 no mercado de ciberseguran?a na saúde.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores do Mercado de Ciberseguran?a na 厂补ú诲别*
| Impulsionador | (~) % Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Frequência e sofistica??o crescentes de ataques cibernéticos | +4.2% | Global, com maior impacto na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Mandatos regulatórios e carga de conformidade | +3.8% | América do Norte e UE, expandindo para a ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Rápida ado??o de prontuários eletr?nicos de saúde em nuvem e 迟别濒别蝉蝉补ú诲别 | +3.1% | Global, liderado por mercados desenvolvidos | 惭é诲颈辞 prazo (2-4 anos) |
| Baixa penetra??o de seguran?a entre prestadores menores | +2.7% | Global, particularmente em regi?es rurais e em desenvolvimento | Longo prazo (≥ 4 anos) |
| Seguran?a de dispositivos médicos vinculada a modelos de cuidados baseados em valor | +2.3% | América do Norte, expandindo para a Europa | Longo prazo (≥ 4 anos) |
| Estruturas de confian?a zero para ambientes de IoMT | +1.8% | Global, ado??o antecipada na América do Norte | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 黑料不打烊 | |||
Frequência e Sofistica??o Crescentes de Ataques Cibernéticos
Pesquisadores de seguran?a confirmaram que adversários ligados à 搁ú蝉蝉颈补, China, Coreia do Norte e Ir? sondaram infraestruturas hospitalares diariamente em 2024, culminando em viola??es que afetaram aproximadamente 259 milh?es de registros médicos.[1] Os registros de saúde têm alto valor em mercados ilícitos porque permitem fraude de seguros, chantagem e espionagem. Essa dupla utilidade alimenta reconhecimento implacável, ransomware e ataques à cadeia de suprimentos. As ferramentas de inteligência artificial agora automatizam golpes de spear-phishing e deep-fake de voz, corroendo as defesas baseadas em usuários. Os prestadores respondem priorizando monitoramento contínuo, autentica??o multifator e políticas de privilégio mínimo em cargas de trabalho em nuvem e dispositivos conectados no mercado de seguran?a cibernética na saúde.
Mandatos Regulatórios e Carga de Conformidade
A Se??o 524B exige que todo novo dispositivo médico submetido à Administra??o de Alimentos e Medicamentos após mar?o de 2023 inclua uma Lista de Materiais de Software, atestados de desenvolvimento seguro e um plano para divulga??o coordenada de vulnerabilidades.[2] Além da aprova??o pré-mercado, os fabricantes devem corrigir falhas durante toda a vida comercial do produto. Os hospitais que integram esses dispositivos, portanto, or?am plataformas integradas de gerenciamento de risco capazes de rastrear firmware, avisos de seguran?a e status de corre??es em tempo real. Simultaneamente, as Metas de Desempenho em Seguran?a Cibernética do Departamento de 厂补ú诲别 e Servi?os Humanos delineiam salvaguardas básicas — como backups imutáveis e controles de acesso privilegiado — que muitos conselhos tratam como padr?es de fato. As estruturas de Gerenciamento de Identidade, Credencial e Acesso endossadas pela Agência de Seguran?a Cibernética e Infraestrutura substituem modelos centrados em senhas por autentica??o baseada em risco e orientada por certificados.
Rápida Ado??o de Prontuários Eletr?nicos de 厂补ú诲别 em Nuvem e Telessaúde
A pandemia acelerou a migra??o de inst?ncias de prontuários eletr?nicos de saúde, arquivos de imagens e plataformas de cuidados virtuais para nuvens públicas e híbridas. ? medida que as cargas de trabalho se expandem, as equipes de seguran?a devem aplicar a HIPAA e os estatutos globais de privacidade em ambientes multilocatários. Patrocinadores farmacêuticos que conduzem ensaios descentralizados armazenam dados gen?micos e propriedade intelectual em plataformas de pesquisa em nuvem, exigindo criptografia de ponta a ponta, detec??o de anomalias e pipelines de DevOps seguros. Os endpoints de 迟别濒别蝉蝉补ú诲别 — que v?o de quiosques de vídeo a aplicativos para smartphones — estendem as superfícies de ataque às residências dos pacientes, intensificando a demanda por intermediários de acesso de confian?a zero, acesso à rede de confian?a zero e verifica??es contínuas de postura de dispositivos.
Baixa Penetra??o de Seguran?a entre Prestadores Menores
O sofrimento financeiro afeta 46% dos hospitais rurais dos EUA, deixando capital limitado para iniciativas de defesa cibernética. Pesquisas voluntárias do Programa de Seguran?a de Hospitais Rurais da Microsoft encontraram lacunas generalizadas em filtragem de e-mail, autentica??o multifator e segmenta??o de rede. Como as redes regionais de referência compartilham dados de sinistros, um comprometimento em uma pequena clínica pode se propagar lateralmente para centros terciários. Subsídios público-privados e servi?os gerenciados de seguran?a est?o surgindo para fechar essa divis?o de resiliência, mas a ado??o permanece lenta devido à escassez de pessoal e às necessidades concorrentes de infraestrutura.
Análise de Impacto das Restri??es do Mercado de Ciberseguran?a na 厂补ú诲别*
| Restri??o | (~) % Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restri??es or?amentárias em pequenos prestadores | -2.1% | Global, particularmente em regi?es rurais e em desenvolvimento | Curto prazo (≤ 2 anos) |
| Escassez de talentos especializados em seguran?a cibernética | -1.8% | Global, mais aguda na América do Norte e Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Desafios de interoperabilidade de sistemas legados | -1.4% | Global, particularmente agudo em mercados desenvolvidos | 惭é诲颈辞 prazo (2-4 anos) |
| Ambiguidade de responsabilidade do fornecedor para dispositivos regulados pela Administra??o de Alimentos e Medicamentos | -1.2% | América do Norte, expandindo para mercados globais | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Restri??es Or?amentárias em Pequenos Prestadores
Os hospitais menores frequentemente operam com margens operacionais abaixo de 2%, deixando reservas inadequadas para ferramentas de seguran?a em camadas e monitoramento 24×7. Investiga??es sobre encerramentos recentes mostram que incidentes cibernéticos podem desencadear fechamentos permanentes quando as demandas de resgate e o tempo de inatividade corroem a liquidez. O Conselho de Coordena??o do Setor de 厂补ú诲别 recomenda classificar a seguran?a cibernética como uma despesa permitida pelo Medicare, mas a política de reembolso ainda está em análise. Até que surja um financiamento sustentável, a ado??o de servi?os gerenciados de detec??o e resposta baseados em assinatura é a principal via de redu??o de riscos.
Escassez de Talentos Especializados em Seguran?a Cibernética
A área da saúde requer defensores que compreendam fluxos de trabalho clínicos, estruturas regulatórias e tecnologia operacional. A press?o competitiva dos setores financeiro e tecnológico eleva a remunera??o além do que muitos sistemas sem fins lucrativos podem oferecer. Como medida paliativa, os prestadores terceirizam o monitoramento de primeiro nível, investem em orquestra??o de seguran?a de baixo código e adotam análises orientadas por inteligência artificial que triagem alertas com mínima interven??o humana. O surgimento de ferramentas de seguran?a cibernética orientadas por inteligência artificial oferece solu??es potenciais para as restri??es de talentos, mas a implementa??o bem-sucedida requer conhecimento especializado que muitas organiza??es de saúde atualmente n?o possuem.[3]
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos do Mercado de Ciberseguran?a na 厂补ú诲别
Por Tipo de Solu??o:
A Domin?ncia do Gerenciamento de Identidade e Acesso Enfrenta a Disrup??o do Gerenciamento de Informa??es e Eventos de Seguran?aAs ferramentas de Gerenciamento de Identidade e Acesso representaram 25,80% do tamanho do mercado de seguran?a cibernética na saúde em 2025, à medida que as organiza??es se concentraram no controle de credenciais privilegiadas em ecossistemas clínicos em expans?o. No entanto, a demanda está se deslocando para plataformas de Gerenciamento de Informa??es e Eventos de Seguran?a, que devem crescer a um CAGR de 18,72% até 2031. A mudan?a reflete um consenso de que a correla??o contínua de registros e a análise comportamental oferecem conten??o de viola??es mais rápida do que os controles de perímetro isoladamente. Ao longo do período de previs?o, os roteiros de seguran?a cibernética mostram realoca??o de or?amento de antivírus independente para pilhas de detec??o convergidas que integram Gerenciamento de Informa??es e Eventos de Seguran?a, Orquestra??o, Automa??o e Resposta de Seguran?a e análise de entidade de usuário.
Os conjuntos de risco e conformidade permanecem estáveis porque simplificam a documenta??o para auditorias de HIPAA, GDPR e vigil?ncia pós-mercado de dispositivos. Os módulos de criptografia e preven??o de perda de dados ganham tra??o dentro das arquiteturas de confian?a zero, especialmente onde os prestadores devem compartilhar imagens radiológicas e dados laboratoriais em vários locatários de nuvem. As solu??es emergentes de análise comportamental construídas com aprendizado de máquina est?o no grupo de "outras solu??es" e s?o frequentemente testadas em institutos de pesquisa que experimentam cargas de trabalho de medicina de precis?o.


Por Tipo de Seguran?a:
A Seguran?a de Rede Lidera a Transforma??o para a NuvemA seguran?a de redes reteve 33,95% da participa??o do mercado de ciberseguran?a na saúde em 2025, pois os hospitais continuam a segmentar VLANs que conectam salas cirúrgicas, automa??o farmacêutica e sistemas de arquivamento e comunica??o de imagens. A migra??o para cargas de trabalho em nuvem está, no entanto, remodelando as prioridades: as ferramentas de seguran?a em nuvem est?o posicionadas para um CAGR de 18,58%, impulsionadas pelas migra??es de inst?ncias de prontuários eletr?nicos de saúde para provedores de hiperescala.
A prote??o de endpoints enfrenta uma heterogeneidade crescente de dispositivos, desde bombas de infus?o à beira do leito até smartphones de médicos. A seguran?a de aplica??es cresce à medida que as equipes de desenvolvimento interno constroem portais voltados ao paciente que integram APIs de terceiros, exigindo prote??o em tempo de execu??o e análise de composi??o de software. A seguran?a de dispositivos médicos e de IoMT, antes tratada como quest?o secundária, é agora um tema de nível de conselho de administra??o, pois mais de 14.000 endere?os IP de saúde exp?em a telemetria de dispositivos à internet pública — uma estatística que mobiliza recursos para detec??o de rede sem agente e orquestra??o regulamentada de patches de dispositivos. A crescente prolifera??o de dispositivos conectados à Internet das Coisas (IoT) no setor de saúde impulsiona o crescimento do mercado de seguran?a de dispositivos médicos.
Por Modo de Implanta??o:
A Ado??o da Nuvem Acelera Apesar da Domin?ncia LocalOs ambientes locais capturaram 55,62% da receita de 2025, pois muitos prestadores mantêm arquivos de radiologia e registros financeiros em seus centros de dados para satisfazer cláusulas de residência de dados. No entanto, a mudan?a é inconfundível: as implanta??es em nuvem est?o registrando um CAGR de 18,95% até 2031, à medida que os diretores de informa??o buscam modelos de assinatura, escalonamento automático e zonas resilientes de recupera??o de desastres. As arquiteturas híbridas prevalecem, combinando computa??o local para imagens sensíveis à latência com mecanismos de análise nativos da nuvem usados para estudos de saúde populacional.
Os observadores do setor de seguran?a cibernética na saúde observam que a computa??o de borda, onde ferramentas portáteis de diagnóstico por inteligência artificial funcionam em ambul?ncias ou clínicas rurais, obscurece as defini??es convencionais de implanta??o. As novas doutrinas de aquisi??o enfatizam a integra??o em nível de API e a propaga??o de identidade entre planos, permitindo políticas de seguran?a unificadas em campi hospitalares, clusters de nuvem e endpoints de borda.
Por Usuário Final:
Os Hospitais Impulsionam o Crescimento Enquanto os Prestadores de Seguros EmergemHospitais e clínicas representaram 41,65% da demanda de 2025 porque armazenam os maiores acervos de dados de pacientes e devem manter servi?os críticos para a vida ininterruptamente. As seguradoras, embora historicamente com gastos leves em TI, agora registram um CAGR de 18,44% à medida que os pagadores investem em análise de fraudes e trocas seguras de dados que sustentam contratos de cuidados baseados em valor. O evento de ransomware da Change Healthcare em fevereiro de 2024, que paralisou o processamento de sinistros em todo o país, validou a exposi??o das seguradoras e acelerou a aquisi??o de plataformas de gerenciamento de risco de terceiros.
As empresas farmacêuticas e de biotecnologia alocam parcelas maiores dos or?amentos de pesquisa e desenvolvimento para ambientes de pesquisa em nuvem seguros que protegem a propriedade intelectual molecular e os dados de sujeitos de ensaios. Os laboratórios de diagnóstico modernizam os sistemas de informa??o laboratorial, impulsionando o investimento em conten??o de ransomware para equipamentos de sequenciamento de alto rendimento. Os prestadores de 迟别濒别蝉蝉补ú诲别 e as startups de saúde digital, agrupados em "outros usuários finais", adotam servi?os gerenciados de seguran?a para compensar lacunas de pessoal e acelerar aprova??es regulatórias.
Por Tamanho da Organiza??o:
As PMEs Impulsionam o Crescimento Apesar das Restri??es de RecursosAs grandes empresas controlaram 63,58% da receita em 2025 do mercado de seguran?a cibernética na saúde, mas as entidades de pequeno e médio porte devem avan?ar a um CAGR de 19,86% até 2031, à medida que a conscientiza??o sobre amea?as aumenta. O programa de hospitais rurais da Microsoft e iniciativas semelhantes de seguradoras e fornecedores de dispositivos reduzem as barreiras de entrada ao subsidiar implanta??es de autentica??o multifator, detec??o e resposta de endpoint e backup imutável.
No entanto, as PMEs ainda lutam com a sele??o de fornecedores e o planejamento de resposta a incidentes. Muitas dependem de interc?mbios estaduais de informa??es de saúde para opera??es de seguran?a compartilhadas e feeds de inteligência de amea?as. Propostas de política para tornar os investimentos em seguran?a cibernética reembolsáveis pelo Medicare poderiam desbloquear ainda mais os gastos das PMEs, mas até que sejam codificadas, a maioria depende de contratos de assinatura flexíveis baseados em uso, em vez de compras de capital.
Análise Geográfica
Mercado de Ciberseguran?a na 厂补ú诲别 na América do Norte
A América do Norte manteve 34,12% de participa??o no Mercado de Ciberseguran?a na 厂补ú诲别 em 2025, sustentada pelas regulamenta??es de PHI mais rigorosas do mundo, um sistema de seguros maduro e elevados or?amentos per capita em TI para saúde. O financiamento federal, incluindo a aloca??o civil de ciberseguran?a de 2025, subsidia a moderniza??o de registros eletr?nicos de saúde e a ado??o de nuvem. Os Estados Unidos também sofreram a maior viola??o conhecida — o incidente da Change Healthcare em 2024, que afetou 100 milh?es de indivíduos —, o que consolidou os roteiros de confian?a zero e as auditorias de risco de terceiros. A Estratégia Pan-Canadense de Inteligência Artificial do 颁补苍补诲á e as iniciativas de digitaliza??o da previdência social do 惭é虫颈肠辞 ampliam ainda mais a demanda regional por ferramentas de SIEM e detec??o de endpoints.
Mercado de Ciberseguran?a na 厂补ú诲别 na APAC
A ?蝉颈补-笔补肠í蹿颈肠辞 é o território de crescimento mais rápido, com CAGR de 19,12% no mercado global de ciberseguran?a na saúde. Os mandatos nacionais de eHealth no Jap?o, na Coreia do Sul e na ?ndia integram registros de pacientes hospedados em nuvem com plataformas de identidade segura, estimulando a demanda local por ofertas de mascaramento de dados e criptografia como servi?o. O plano Healthy China 2030 da China designa a ciberseguran?a como um dos seis pilares habilitadores para hospitais inteligentes, impulsionando pedidos a fornecedores domésticos de firewall e gest?o de vulnerabilidades que atendem às restri??es de fluxo de dados transfronteiri?os. O or?amento federal da Austrália ancora subsídios para 迟别濒别蝉蝉补ú诲别 rural, resultando em um salto de 92% nas solicita??es de saúde digital entre 2022 e 2024.
Mercado de Ciberseguran?a na 厂补ú诲别 na Europa
O regime europeu centrado na privacidade garante crescimento constante à medida que as multas do GDPR consolidam a responsabilidade no nível do conselho de administra??o. A Alemanha aloca 3 bilh?es de EUR para a digitaliza??o hospitalar, com pelo menos 15% reservados para melhorias em seguran?a de TI, estimulando a aquisi??o de orquestra??o de identidade e gateways de e-mail seguro. A Fran?a implementa sua estratégia de eHealth "MaSanté 2025" com um anexo de ciberseguran?a que exige o compartilhamento de inteligência de amea?as entre as agências regionais de saúde. O programa "Data Saves Lives" do NHS do Reino Unido direciona recursos para modernizar plataformas legadas de pagina??o e imagem, condicionados à certifica??o ISO 27001.
Mercado de Ciberseguran?a na 厂补ú诲别 no Oriente 惭é诲颈辞 e ?frica e na América do Sul
O Oriente 惭é诲颈辞 e a ?frica apresentam ado??o acelerada à medida que os estados do Conselho de Coopera??o do Golfo constroem hospitais em cidades inteligentes e buscam conformidade com os Controles do Setor de 厂补ú诲别 da Autoridade Nacional de Ciberseguran?a. A ?frica do Sul e o Quênia realizam projetos-piloto de registros de imuniza??o baseados em nuvem, acompanhados de esquemas de tokeniza??o que desidentificam os dados dos pacientes. A América do Sul registra expans?o constante, liderada pelas iniciativas de saúde aberta do Brasil e pelo lan?amento da prescri??o eletr?nica na Argentina, ambas exigindo gest?o de chaves de criptografia e gateways de API seguros.

Cenário Competitivo
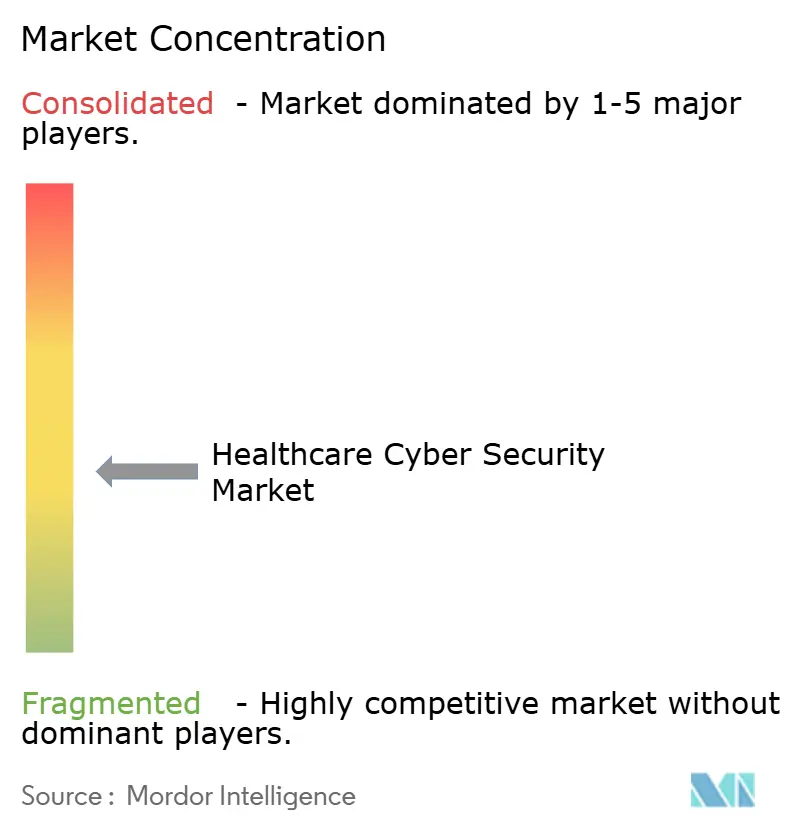
O Mercado de Ciberseguran?a na 厂补ú诲别 permanece moderadamente fragmentado. Aproximadamente 15 fornecedores respondem por metade da receita global, deixando espa?o para especialistas de nicho em segmenta??o de Internet das Coisas Médicas e detec??o gerenciada. A consolida??o está se acelerando: a Palo Alto Networks integrou a análise de nuvem QRadar da IBM à sua plataforma Cortex em 2024, e a aquisi??o de 32 mil milh?es de USD da Wiz pelo Google refor?ou sua pilha de seguran?a Chronicle. Tais negocia??es ilustram uma corrida para oferecer plataformas de pilha completa que abrangem a defesa de rede, endpoint e nuvem com modelos de HIPAA integrados.
A especializa??o no domínio agora diferencia os vencedores no espa?o de ciberseguran?a na saúde. Os fornecedores com unidades de negócios dedicadas à saúde fornecem feeds de inteligência de amea?as pré-configurados que sinalizam recalls de dispositivos e avisos da Administra??o de Alimentos e Medicamentos. A carta de advertência da Administra??o de Alimentos e Medicamentos de 2024 à Becton Dickinson sobre vulnerabilidades do Pyxis sinalizou consequências punitivas para fornecedores sem programas estruturados de design seguro. Consequentemente, os fabricantes de dispositivos fazem parceria com empresas de ciberseguran?a para incorporar o rastreamento de Lista de Materiais de Software e canais de atualiza??o remota antes das submiss?es 510(k).
Oportunidades em espa?os inexplorados persistem na prote??o de hospitais rurais, microssegmenta??o de dispositivos médicos e governan?a de inteligência artificial. Enquanto isso, startups que utilizam aprendizado federado defendem modelos de inteligência artificial de diagnóstico por imagem sem centralizar dados de pacientes, abordando preocupa??es de privacidade sob o RGPD e as leis estaduais de privacidade. Os titulares do mercado respondem investindo em suítes de detec??o e resposta estendidas otimizadas para tráfego HL7 e DICOM.
Líderes do Setor de Ciberseguran?a na 厂补ú诲别
-
IBM Corporation
-
Cisco Systems Inc.
-
AO Kaspersky Lab
-
Broadcom Inc. (Symantec)
-
McAfee LLC
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Empresas Abrangidas neste Relatório do Mercado de Ciberseguran?a na 厂补ú诲别
- Cisco Systems Inc.
- IBM Corporation
- AO Kaspersky Lab
- McAfee LLC
- Broadcom Inc. (Symantec)
- Trend Micro Inc.
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- CrowdStrike Holdings Inc.
- FireEye Inc. (Trellix)
- Imperva Inc.
- Claroty Ltd. (Medigate)
- Cynerio Ltd.
- Sophos Group plc
- Proofpoint Inc.
- Rapid7 Inc.
- CynergisTek Inc.
- Clearwater Compliance LLC
- Sensato Cybersecurity Solutions
- SecureLink Inc.

Desenvolvimento Recente do Setor no Mercado de Ciberseguran?a na 厂补ú诲别
- Junho de 2025: A Microsoft expandiu seu Programa de Seguran?a Cibernética para Hospitais Rurais para incluir pontua??o de risco orientada por inteligência artificial, inscrevendo 550 hospitais para avalia??es sem custo.
- Mar?o de 2024: A Administra??o de Alimentos e Medicamentos emitiu orienta??o preliminar que refor?a os requisitos cibernéticos pré-mercado, enfatizando suporte contínuo a corre??es e transparência da Lista de Materiais de Software.
- Maio de 2024: A Palo Alto Networks finalizou a compra dos ativos de nuvem QRadar da IBM, treinando 1.000 consultores da IBM nos conjuntos de regras de saúde da Palo Alto.
- Junho de 2024: A Casa Branca anunciou alian?as com os principais fornecedores de nuvem para fornecer servi?os de seguran?a subsidiados a até 2.100 hospitais rurais.


Mercado de Ciberseguran?a na 厂补ú诲别 Escopo do relatório e metodologia de pesquisa
Defini??es de Mercado e Cobertura Principal
Nosso estudo define o mercado de ciberseguran?a na saúde como todos os softwares, hardwares e servi?os gerenciados que protegem sistemas de informa??o clínica, dispositivos médicos conectados e repositórios de dados de pacientes contra acesso n?o autorizado, interrup??o ou exfiltra??o em ambientes de prestadores de servi?os, pagadores, ciências da vida e saúde pública.
Exclus?o do escopo: ferramentas de seguran?a corporativa n?o clínica vendidas a conglomerados de saúde exclusivamente para necessidades de TI de escritório n?o est?o cobertas.
Vis?o Geral da Segmenta??o
- Por Tipo de Solu??o
- Gerenciamento de Identidade e Acesso
- Gerenciamento de Risco e Conformidade
- Antivírus e Antimalware
- Gerenciamento de Informa??es e Eventos de Seguran?a (SIEM)
- Detec??o e Preven??o de Intrus?o (IDS/IPS)
- Criptografia e Preven??o de Perda de Dados
- Outras Solu??es
- Por Tipo de Seguran?a
- Seguran?a de Rede
- Seguran?a de Endpoint
- Seguran?a de Aplica??es
- Seguran?a em Nuvem
- Seguran?a de Dispositivos Médicos e IoMT
- Por Modo de Implanta??o
- Local
- Nuvem
- Por Usuário Final
- Hospitais e Clínicas
- Empresas Farmacêuticas e de Biotecnologia
- Prestadores de Planos de 厂补ú诲别
- Laboratórios de Diagnóstico
- Outros Usuários Finais
- Por Tamanho da Organiza??o
- Grandes Empresas
- Pequenas e Médias Empresas
- Por Geografia
- América do Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América do Sul
- Brasil
- Argentina
- Chile
- Restante da América do Sul
- Europa
- Alemanha
- Fran?a
- Reino Unido
- 滨迟á濒颈补
- Espanha
- 搁ú蝉蝉颈补
- Restante da Europa
- ?蝉颈补-笔补肠í蹿颈肠辞
- China
- Jap?o
- ?ndia
- Coreia do Sul
- Restante da ?蝉颈补-笔补肠í蹿颈肠辞
- Oriente 惭é诲颈辞 e ?frica
- Oriente 惭é诲颈辞
- Arábia Saudita
- Emirados ?rabes Unidos
- Turquia
- Restante do Oriente 惭é诲颈辞
- ?frica
- ?frica do Sul
- Egito
- 狈颈驳é谤颈补
- Restante da ?frica
- Oriente 惭é诲颈辞
- América do Norte
Metodologia de Pesquisa Detalhada e Valida??o de Dados
Pesquisa Primária
Entrevistas e pesquisas rápidas com CISOs de redes integradas de prestadores de servi?os de saúde, pagadores regionais, plataformas de 迟别濒别蝉蝉补ú诲别 hospedadas em nuvem e integradores de solu??es de ciberseguran?a na América do Norte, Europa e ?蝉颈补-笔补肠í蹿颈肠辞 ajudaram a validar os índices de gastos, os pre?os médios de venda e os pontos críticos de implanta??o, além de esclarecer nuances regulatórias regionais que a pesquisa documental deixou em aberto.
Pesquisa Documental
Os analistas iniciaram com conjuntos de dados abertos de organismos como o Escritório de Direitos Civis do Departamento de 厂补ú诲别 e Servi?os Humanos dos EUA, a Agência da Uni?o Europeia para a Ciberseguran?a e o Centro Australiano de Seguran?a Cibernética, que quantificam o número de viola??es, os volumes de exposi??o de registros e as tendências de penalidades. Cruzamos esses sinais com registros de aquisi??es em sites como o SAM.gov, divulga??es anuais de formulários 10-K de grandes fornecedores de prontuários eletr?nicos de saúde e tecnologia médica, e registros de remessas alfandegárias compilados por meio do D&B Hoovers e da Volza para dimensionar os fluxos transfronteiri?os de dispositivos. Associa??es comerciais, como o Colégio de Executivos de Gest?o de Informa??es de 厂补ú诲别 e a Funda??o de Seguran?a de IoT, forneceram benchmarks de ado??o de arquiteturas de confian?a zero e inventários de IoMT. Essas fontes publicamente disponíveis s?o meramente ilustrativas; muitas outras foram consultadas para complementar os insights secundários.
Dimensionamento de Mercado e Previs?o
Reconstruímos a receita global utilizando uma abordagem descendente de constru??o de pool de gastos que parte dos desembolsos de TI em saúde por regi?o, subtrai as categorias n?o relacionadas à seguran?a e aplica as taxas de penetra??o de seguran?a impulsionadas por viola??es. Consolida??es de fornecedores com dados de pre?o médio de venda amostrado multiplicado pela base instalada serviram como verifica??o ascendente seletiva. As principais variáveis incluem: contagem anual de viola??es de dados de saúde divulgadas (acima de 500 registros), custo médio por viola??o (índice IBM-Ponemon), estoque instalado de dispositivos médicos em rede (registro de Identificadores ?nicos de Dispositivos da FDA), propor??o de implanta??es de prontuários eletr?nicos de saúde hospedados em nuvem e frequência de auditoria obrigatória sob a HIPAA, o GDPR e a NIS2. Uma regress?o multivariada vincula esses fatores à receita histórica, enquanto a análise de cenários captura o endurecimento regulatório e a escalada de ransomware. As lacunas nos gastos em nível de país foram preenchidas pela aplica??o de desembolsos de seguran?a por leito derivados de entrevistas primárias.
Ciclo de Valida??o de Dados e Atualiza??o
Os resultados passam por três camadas de revis?o analítica, verifica??es de anomalias em rela??o a conjuntos de dados independentes de viola??es e despesas de capital, e reconcilia??o de vari?ncias com novos feedbacks de especialistas. A 黑料不打烊 atualiza o modelo a cada doze meses e reexecuta premissas críticas quando eventos cibernéticos relevantes provocam uma reprecifica??o do mercado.
Por que Nossa Linha de Base de Ciberseguran?a na 厂补ú诲别 Inspira Confian?a
As estimativas publicadas frequentemente divergem porque as empresas diferem quanto ao que é considerado gasto em saúde, à agressividade de seus cenários de escalada de amea?as e à frequência com que atualizam os números.
Os principais fatores de lacuna incluem: concorrentes que agrupam gastos gerais de seguran?a corporativa nos totais de saúde, o uso de premissas de pre?o médio de venda estáticas que ignoram os aumentos pós-Change Healthcare, e a dependência de pesquisas pontuais sem reconciliá-las com estatísticas de viola??es ou dados de remessa de dispositivos que a equipe da 黑料不打烊 acompanha trimestralmente.
Compara??o de referência
| Tamanho do Mercado | Fonte anonimizada | Principal fator de lacuna |
|---|---|---|
| 35,78 bilh?es de USD (2025) | 黑料不打烊 | - |
| 22,52 bilh?es de USD (2025) | Consultoria Global A | Exclui servi?os de detec??o e resposta gerenciadas e servi?os de risco de terceiros |
| 20,40 bilh?es de USD (2024) | Associa??o Setorial B | Utiliza apenas or?amentos de TI hospitalar, omitindo gastos de pagadores e da indústria farmacêutica |
| 18,20 bilh?es de USD (2023) | Consultoria Regional C | Ano-base mais antigo, pre?os médios de venda n?o ajustados pelo prêmio de ransomware de 2024 |
Em suma, ao vincular a receita a métricas transparentes de viola??es e contagens de dispositivos, e ao atualizar as premissas após cada incidente relevante, a 黑料不打烊 entrega uma linha de base equilibrada e rastreável na qual os tomadores de decis?o podem confiar com seguran?a.


Principais Perguntas Respondidas no Relatório
Por que o Mercado de Ciberseguran?a na 厂补ú诲别 está crescendo mais rapidamente do que outros setores de infraestrutura crítica?
Os dados de alto valor do setor, as novas regulamenta??es rigorosas de dispositivos e as 677 viola??es registradas em 2024 est?o impulsionando os gastos anuais em 18,26% durante 2026-2031.
Qual segmento do Mercado de Ciberseguran?a na 厂补ú诲别 terá o crescimento mais rápido até 2031?
As solu??es de seguran?a em nuvem devem registrar um CAGR de 18,58% à medida que os hospitais migram prontuários eletr?nicos de saúde e arquivos de imagens para nuvens públicas e híbridas.
Qual é o tamanho do Mercado de Ciberseguran?a na 厂补ú诲别 da América do Norte em 2025?
A América do Norte representa 34,12% da receita global, impulsionada pela aplica??o da HIPAA e pelos programas federais de gastos em seguran?a cibernética.
O que é a Se??o 524B e por que ela é importante?
A Se??o 524B da Lei FD&C obriga todo novo dispositivo médico conectado a incluir um plano de seguran?a cibernética e uma Lista de Materiais de Software, for?ando fabricantes e prestadores a investir no gerenciamento de seguran?a ao longo do ciclo de vida.
Como os pequenos hospitais e os hospitais rurais est?o abordando a seguran?a cibernética com or?amentos limitados?
Muitos aproveitam subsídios federais e assinaturas de detec??o e resposta gerenciadas, como o Programa de Hospitais Rurais da Microsoft, que oferece avalia??es de risco assistidas por inteligência artificial sem custo.


 Seus dados est?o seguros e nunca s?o vendidos ou compartilhados.

