
Tamanho e Participa??o do Mercado de Ciberseguran?a da China
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previs?o | 2026 - 2031 |
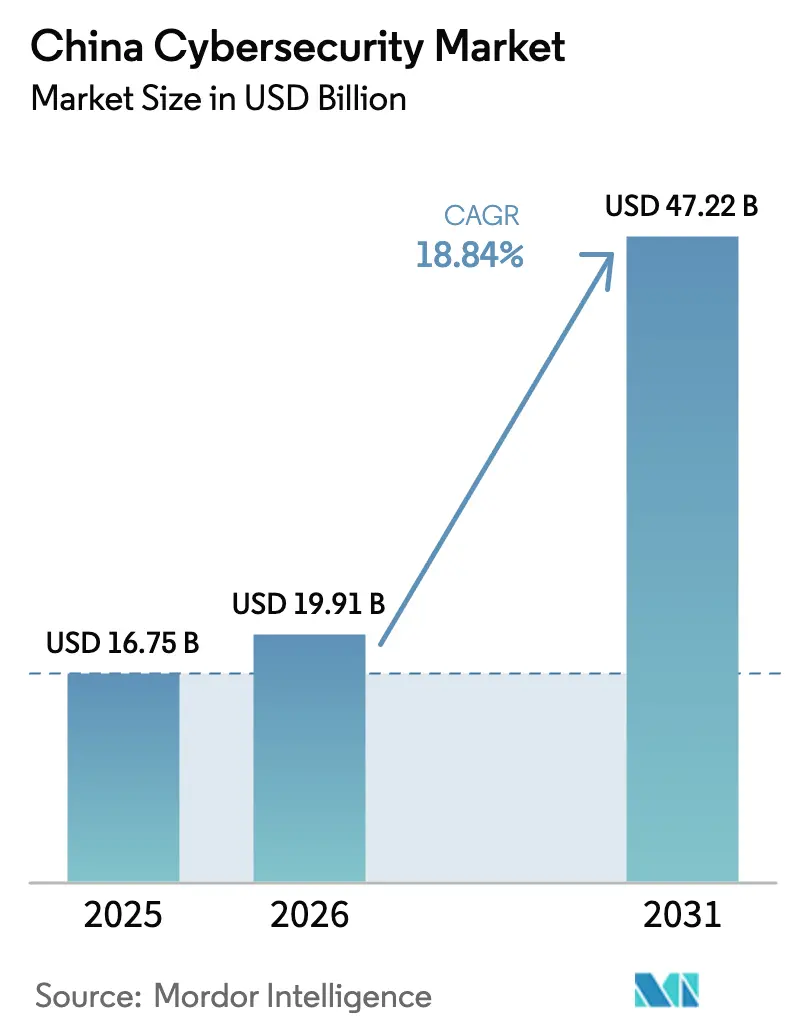
| Tamanho do mercado no ano base (2025) | 16.75 Bilh?es de dólares |
| Tamanho do Mercado (2026) | 19.91 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 47.22 Bilh?es de dólares |
| Taxa de crescimento (2026 - 2031) | 18.84 % |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Ciberseguran?a da China por 黑料不打烊
O tamanho do mercado de ciberseguran?a da China é estimado em 19,91 bilh?es de USD em 2026, ante 16,75 bilh?es de USD em 2025. O mercado deve atingir 47,22 bilh?es de USD até 2031, registrando um CAGR de 18,84% durante o período de 2026 a 2031. Estruturas regulatórias rigorosas, incluindo a Lei de Ciberseguran?a, a Lei de Seguran?a de Dados (DSL) e a Lei de Prote??o de Informa??es Pessoais (PIPL), sustentam essa expans?o acelerada ao exigir conformidade em todos os setores. Iniciativas governamentais para proteger infraestruturas críticas de informa??o, a crescente ado??o de computa??o em nuvem e IoT, e a crescente migra??o para solu??es de seguran?a habilitadas por IA est?o acelerando ainda mais a demanda. Compromissos paralelos de infraestrutura também est?o fortalecendo a demanda. Em maio de 2024, a Comiss?o Nacional de Desenvolvimento e Reforma (NDRC) registrou desembolsos acumulados de CNY 239 bilh?es (USD 33,4 bilh?es) no ?mbito do programa Dados do Leste, Computa??o do Oeste (EDWC), com cada novo campus de data center obrigado a atender aos padr?es de seguran?a de nível III. No mesmo ano, o volume de negócios do comércio eletr?nico transfronteiri?o atingiu CNY 2,38 trilh?es (USD 331 bilh?es), aumentando os riscos relacionados a dados de pagamento e levando os comerciantes a integrar tokeniza??o e biometria comportamental no processo de checkout. O mercado também é moldado pela ênfase estratégica da China na soberania digital e na seguran?a nacional, com investimentos em tecnologias e certifica??es de ciberseguran?a nacionais para reduzir a dependência de fornecedores estrangeiros. A integra??o de IA, blockchain e criptografia resistente a computadores qu?nticos em estruturas de seguran?a corporativa destaca a ambi??o da China de se tornar líder global em inova??o em ciberseguran?a, ao mesmo tempo em que protege sua economia em rápida digitaliza??o.
Principais Conclus?es do Relatório
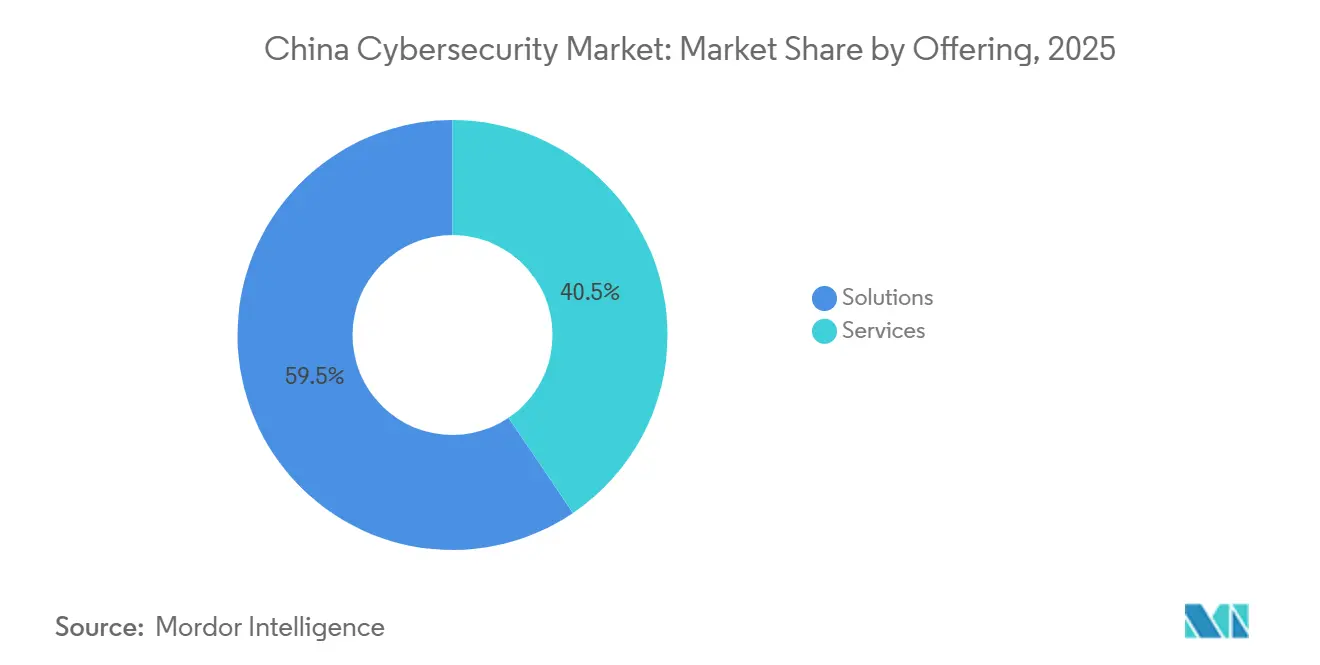
- Por oferta, as solu??es capturaram 59,48% da participa??o do mercado de ciberseguran?a da China em 2025, enquanto os servi?os devem crescer mais rapidamente, com um CAGR de 19,96% até 2031.
- Por modo de implanta??o, as implementa??es baseadas em nuvem lideraram com uma participa??o de 69,72% em 2025, e a seguran?a baseada em nuvem deve se expandir a um CAGR de 19,12% até 2031.
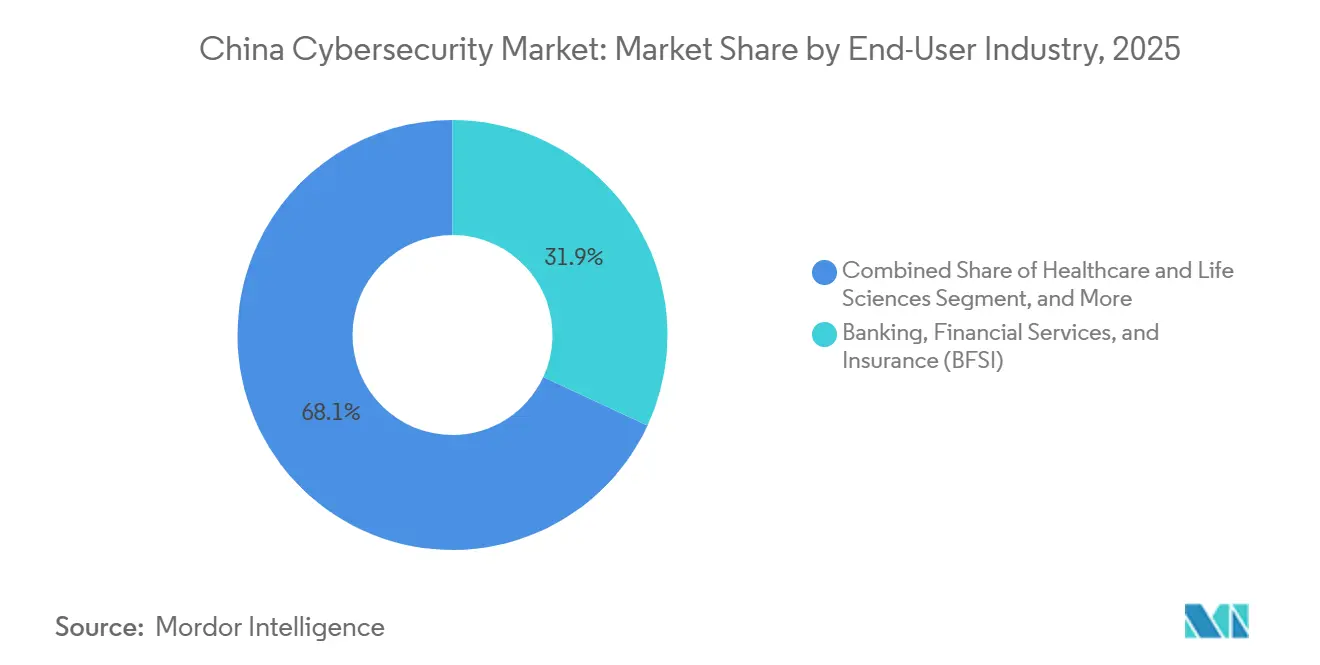
- Por segmento de usuário final, Servi?os Bancários, Financeiros e de Seguros (BFSI) responderam por 31,91% do tamanho do mercado de ciberseguran?a da China em 2025, e o setor de 厂补ú诲别 e Ciências da Vida deve registrar o CAGR mais rápido, de 20,14%, entre 2026 e 2031.
- Por porte organizacional, as grandes empresas detinham 82,74% da participa??o do mercado de ciberseguran?a da China em 2025, enquanto as PMEs devem registrar um CAGR de 17,95% ao longo do período de previs?o.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas do Mercado de Ciberseguran?a da China
Análise de Impacto dos Impulsionadores*
| Impulsionador | Impacto (~) % na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Conformidade Obrigatória com as Leis de Ciberseguran?a e Seguran?a de Dados da China | +5.2% | Centros de negócios de nível 1 | Curto prazo (≤ 2 anos) |
| Prolifera??o de Redes Privadas 5G em Polos de Manufatura Inteligente | +3.1% | Manufatura do leste | 惭é诲颈辞 prazo (2 a 4 anos) |
| Rápida Migra??o de Empresas Estatais para Arquiteturas Nativas em Nuvem | +4.8% | Nacional | 惭é诲颈辞 prazo (2 a 4 anos) |
| Ascens?o de Vetores de Amea?as à Internet Industrial Potencializados por IA | +4.5% | Clusters industriais | 惭é诲颈辞 prazo (2 a 4 anos) |
| Crescimento Explosivo do Comércio Eletr?nico Transfronteiri?o Exigindo Infraestruturas de Pagamento Seguras | +2.8% | Zonas de livre comércio costeiras | Curto prazo (≤ 2 anos) |
| Iniciativa Governamental "Dados do Leste, Computa??o do Oeste" Impulsionando a Constru??o de Centros de Opera??es de Seguran?a Regionais | +4.9% | Províncias ocidentais | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Conformidade Obrigatória com as Leis de Ciberseguran?a e Seguran?a de Dados da China
A aplica??o regulatória no ?mbito do NDSMR da China se intensificou em 2024, com as autoridades emitindo 786 penalidades administrativas por falhas na seguran?a de dados, representando um aumento de 32% em rela??o a 2023. Esse aumento evidenciou o crescente foco regulatório na prote??o de dados e obrigou os conselhos corporativos a priorizar ferramentas de criptografia, registro de logs e classifica??o de dados como itens or?amentários essenciais, e n?o como investimentos tecnológicos discricionários. Em 2025, as organiza??es foram além das revis?es periódicas de conformidade, com muitas substituindo ciclos de auditoria trienais por painéis de conformidade contínua para monitorar riscos e a ades?o regulatória em tempo real. Essa mudan?a fortaleceu a demanda por servi?os gerenciados de seguran?a e acelerou a ado??o de contratos plurianuais com provedores de servi?os gerenciados de seguran?a (MSSPs) nos principais setores, incluindo bancário, saúde e telecomunica??es.
Rápida Migra??o de Empresas Estatais para Arquiteturas Nativas em Nuvem
A Comiss?o de Supervis?o e Administra??o de Ativos Estatais (SASAC) confirmou que, até o final de 2024, 78 empresas estatais centrais haviam migrado pelo menos metade de suas novas cargas de trabalho para plataformas de nuvem domésticas, tornando a ado??o nativa em nuvem um fator-chave de demanda por ciberseguran?a na China. Essa mudan?a aumentou a necessidade de solu??es integradas de gest?o de postura de seguran?a capazes de proteger ambientes em contêineres, fortalecer configura??es do Kubernetes e gerenciar riscos relacionados a APIs em uma estrutura unificada. Ferramentas de postura de seguran?a que combinam o fortalecimento do Kubernetes com o fechamento de gateways de API reduzem os ciclos de licita??o 17% mais rapidamente do que solu??es fragmentadas de múltiplos fornecedores, indicando que as empresas estatais priorizaram implanta??o mais rápida, integra??o simplificada e eficiência operacional nas decis?es de aquisi??o.
Prolifera??o de Redes Privadas 5G em Polos de Manufatura Inteligente
A prolifera??o de redes privadas 5G é um importante motor do mercado de ciberseguran?a da China, à medida que empresas e agências governamentais expandiram a conectividade segura e dedicada para aplica??es industriais e de infraestrutura crítica. Até o final de 2025, a China havia implantado 4,838 milh?es de esta??es-base 5G, com uma média de 34,4 esta??es-base por 10.000 habitantes, superando as metas do planejamento nacional. O país também havia estabelecido mais de 5,8 milh?es de redes privadas virtuais 5G em setores como manufatura, energia, saúde e portos.[1]Volume de Servi?os de Telecomunica??es, "Esta??es-Base 5G", www.gov.cn Esses números destacam a escala da implanta??o do 5G na China, profundamente integrada à iniciativa "5G+ Internet Industrial". A iniciativa abrange todas as 41 categorias industriais e apoia mais de 23.000 projetos em todo o país. A rápida expans?o das redes 5G privadas viabiliza conectividade de altíssima largura de banda e latência ultrabaixa para opera??es de miss?o crítica. No entanto, também aumenta significativamente a superfície de ataque, impulsionando a demanda por solu??es avan?adas de ciberseguran?a, como segmenta??o de rede, estruturas de confian?a zero e detec??o de amea?as habilitada por IA. ? medida que as empresas adotam fábricas inteligentes habilitadas por 5G, veículos aut?nomos e telemedicina, a ciberseguran?a torna-se essencial para proteger fluxos de dados sensíveis e garantir a conformidade com a Lei de Ciberseguran?a e a Lei de Seguran?a de Dados (DSL) da China.
Iniciativa Governamental "Dados do Leste, Computa??o do Oeste" Impulsionando a Constru??o de Centros de Opera??es de Seguran?a Regionais
A meta da NDRC de implantar 4 milh?es de servidores em Guizhou até 2026 continua a apoiar a constru??o de centros de opera??es de seguran?a (SOCs) regionais no ?mbito da iniciativa "Dados do Leste, Computa??o do Oeste". Com 2025 já tratado como ano passado, a iniciativa já acelerou a transferência da capacidade de processamento de dados dos centros de demanda do leste para os polos de computa??o do oeste. Os campi movidos a energia renovável em Guizhou est?o alocando 6% de sua carga elétrica para salvaguardas ciberfísicas, superando as médias do leste. Essa aloca??o evidencia a crescente necessidade de proteger infraestruturas de data centers em larga escala, sistemas de energia e ambientes de tecnologia operacional. Também demonstra como a ado??o de energia verde está remodelando a composi??o dos gastos com ciberseguran?a, à medida que os operadores priorizam cada vez mais salvaguardas integradas para campi de computa??o energeticamente eficientes.
Análise de Impacto das Restri??es*
| Restri??o | Impacto (~) % na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Ecossistema de Fornecedores Fragmentado Criando Lacunas de Integra??o | -2.3% | Nacional | 惭é诲颈辞 prazo (2 a 4 anos) |
| Escassez Aguda de Talentos em Análise Avan?ada de Amea?as | -3.5% | Nacional | Longo prazo (≥ 4 anos) |
| Segmento de PMEs Sensível a Pre?os Limitando os Gastos com Seguran?a Premium | -2.1% | Regi?es do interior | 惭é诲颈辞 prazo (2 a 4 anos) |
| Restri??es Geopolíticas à Exporta??o de Tecnologia Perturbando as Cadeias de Suprimentos | ?3.2% | Nacional | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Ecossistema de Fornecedores Fragmentado Criando Lacunas de Integra??o
O Ministério da Indústria e Tecnologia da Informa??o (MIIT) listou 827 fornecedores de ciberseguran?a licenciados na China, criando um ecossistema de fornecedores altamente fragmentado. Essa fragmenta??o gerou lacunas de integra??o e prolongou os tempos de resposta a incidentes para empresas que gerenciam mais de 25 produtos pontuais em suas opera??es de seguran?a. As organiza??es frequentemente enfrentam desafios para alcan?ar interoperabilidade, manter visibilidade centralizada e coordenar a detec??o e resposta a amea?as em múltiplas ferramentas. Como resultado, a consolida??o do mercado tornou-se cada vez mais necessária e ganhou apoio de diretores de seguran?a da informa??o que buscam painéis unificados, gest?o de seguran?a simplificada e capacidades de resposta a incidentes mais eficientes.
Escassez Aguda de Talentos em Análise Avan?ada de Amea?as
Uma avalia??o do CNITSEC estima que a lacuna de talentos em ciberseguran?a na China é de 1,4 milh?o de profissionais, evidenciando uma restri??o significativa à capacidade do país de enfrentar amea?as cibernéticas cada vez mais complexas.[3]Relatório do CSET, "Centro Nacional de Ciberseguran?a da China", cset.georgetown.edu As fun??es de ca?a a amea?as exigem um prêmio salarial de 41%, que muitas cidades de segundo nível têm dificuldade em oferecer, limitando a disponibilidade de profissionais qualificados fora dos principais polos tecnológicos e financeiros. Essa escassez está incentivando as empresas a aumentar os investimentos em ferramentas de detec??o aumentadas por IA e a contratar provedores externos de servi?os gerenciados de seguran?a (MSSPs) para fortalecer as capacidades de monitoramento, resposta a incidentes e mitiga??o de amea?as. No entanto, espera-se que essas medidas proporcionem apenas alívio parcial, pois a análise avan?ada de amea?as ainda requer expertise humana experiente para investiga??o, avalia??o contextual e tomada de decis?es. Como resultado, a escassez de talentos deve permanecer como uma restri??o fundamental para o mercado de ciberseguran?a da China até 2030.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Oferta: Solu??es Dominam, Servi?os Aceleram
As solu??es capturaram 59,48% da participa??o do mercado de ciberseguran?a da China em 2025, à medida que as empresas correram para incorporar recursos de conformidade, como tokeniza??o, preven??o de perda de dados e firewalls de análise comportamental, nas redes principais. O caráter imediato dos prazos de conformidade manteve a receita de licen?as robusta mesmo entre exportadores com restri??es de caixa, enquanto pacotes integrados de hardware e software reduziram o tempo de auditoria para grandes bancos e hospitais. Fornecedores capazes de certificar appliances tanto sob a GB/T 35273 quanto sob os Regulamentos de Gest?o de Seguran?a de Dados de Rede agora praticam pre?os premium, evidenciando como a sobreposi??o estatutária consolida a demanda. Em paralelo, fornecedores de nicho de ferramentas pontuais est?o sendo pressionados à saída, à medida que os conselhos migram para plataformas de pilha completa que prometem painéis unificados e menor atrito de manuten??o.
Os servi?os devem se expandir a um CAGR de 19,96%, superando o mercado de ciberseguran?a da China de forma mais ampla, à medida que as empresas enfrentam uma escassez cr?nica de talentos em análise. A China Telecom registrou receita de servi?os de seguran?a de CNY 12,4 bilh?es (USD 1,7 bilh?o) em 2024, um crescimento de 31% que sinaliza a aceita??o generalizada de contratos de detec??o e resposta gerenciadas. A terceiriza??o de SOC de primeiro nível libera a equipe interna para a ca?a a amea?as, enquanto os contratos de reten??o para resposta a incidentes garantem métricas de tempo médio de conten??o favoráveis aos reguladores. Ao longo do período de previs?o, espera-se que cada nova regra de conformidade incremental se traduza em maior gasto recorrente com servi?os, proporcionando aos players de plataforma com centros de opera??es 24 horas por dia, 7 dias por semana, uma trajetória de crescimento estrutural.


Por Modo de Implanta??o: Local Prevalece, Nuvem Avan?a
No mercado de ciberseguran?a da China, as implanta??es baseadas em nuvem dominaram, respondendo por 69,72% do mercado em 2025. Essa lideran?a refletiu a rápida ado??o de computa??o em nuvem no país nos setores de BFSI, saúde, manufatura e governo, apoiada pela necessidade de conformidade com a Lei de Ciberseguran?a, a Lei de Seguran?a de Dados (DSL) e a Lei de Prote??o de Informa??es Pessoais (PIPL).[2]Academia China de Tecnologia da Informa??o e Comunica??es, "Livro Branco sobre o Desenvolvimento da Computa??o em Nuvem na China 2025", caict.ac.cn As empresas continuaram a migrar cargas de trabalho para a nuvem a fim de aumentar a escalabilidade, melhorar a eficiência de custos, fortalecer a resiliência operacional e apoiar iniciativas de transforma??o digital segura. Ao mesmo tempo, hiperescaladores e provedores de nuvem domésticos incorporaram capacidades avan?adas de seguran?a diretamente nas ofertas de infraestrutura como servi?o, permitindo que as organiza??es enfrentem riscos cibernéticos em evolu??o enquanto reduzem a complexidade de gerenciar ferramentas de seguran?a independentes.
A seguran?a baseada em nuvem deve se expandir a um CAGR de 19,12% até 2031, tornando-se o modo de implanta??o de crescimento mais rápido no mercado de ciberseguran?a da China. O foco contínuo da China na ado??o de nuvem soberana, a expans?o das redes privadas 5G e a integra??o de seguran?a habilitada por IA em plataformas de nuvem devem sustentar esse crescimento. ? medida que as organiza??es implementam cada vez mais estratégias de nuvem híbrida e multinuvem, espera-se que a demanda por solu??es avan?adas, como prote??o de cargas de trabalho em nuvem, governan?a de identidade, monitoramento contínuo, detec??o de amea?as e estruturas de confian?a zero, se acelere ainda mais. Essas tendências devem fortalecer a posi??o da nuvem como componente central do panorama de ciberseguran?a da China e como habilitador crítico da moderniza??o corporativa segura.
Por Setor de Usuário Final: BFSI Domina, 厂补ú诲别 Supera
Os Servi?os Bancários, Financeiros e de Seguros (BFSI) responderam por 31,91% do mercado de ciberseguran?a da China em 2025, investindo CNY 21,6 bilh?es (USD 3,0 bilh?es) em seguran?a da informa??o, à medida que pagamentos em tempo real e APIs de open banking expandiram a superfície de ataque. Feeds de inteligência contra fraudes enriquecidos com assinaturas domésticas de contas de mulas migraram de complementos opcionais para itens obrigatórios, elevando os gastos com inteligência de amea?as 26% apenas no último ano. Com as regras de liquidez de Basileia III já rigorosas, os bancos tratam a resiliência cibernética como uma salvaguarda de adequa??o de capital, garantindo que a automa??o de SOC e os exercícios de simula??o de viola??es permane?am no topo da agenda do conselho.
O setor de 厂补ú诲别 e Ciências da Vida deve registrar um CAGR robusto de 20,14%, impulsionado por 87% de penetra??o de prontuários eletr?nicos de saúde e pela rápida ado??o da telemedicina. Hospitais que adotam autentica??o multifator baseada em fun??es reduziram o tempo de conten??o de viola??es pela metade, traduzindo o investimento em ciberseguran?a em métricas diretas de seguran?a do paciente. Subsídios no ?mbito do Programa Nacional de 厂补ú诲别 Digital reembolsam até 40% das atualiza??es de seguran?a qualificadas, incentivando clínicas rurais a migrar diretamente para a gest?o de identidade e acesso entregue pela nuvem. Como resultado, fornecedores capazes de traduzir fluxos de trabalho clínicos em políticas legíveis por máquina est?o conquistando contratos de servi?os com margens mais elevadas, além das taxas de licen?a tradicionais.
Por Porte Organizacional: Grandes Empresas Lideram, PMEs Avan?am
No mercado de ciberseguran?a da China, as grandes empresas dominaram em 2025, respondendo por 82,74% da participa??o de mercado. Sua lideran?a foi sustentada por investimentos contínuos em conformidade regulatória com a Lei de Ciberseguran?a, a Lei de Seguran?a de Dados (DSL) e a Lei de Prote??o de Informa??es Pessoais (PIPL), bem como pela crescente necessidade de proteger ambientes de TI complexos em implanta??es de nuvem, IoT e IA. Grandes empresas nos setores de BFSI, saúde e manufatura priorizaram solu??es avan?adas de ciberseguran?a, incluindo prote??o de cargas de trabalho em nuvem e estruturas de confian?a zero, para proteger dados sensíveis, garantir a continuidade operacional e salvaguardar fun??es críticas de negócios.
Enquanto isso, espera-se que as PMEs registrem um CAGR de 17,95% ao longo do período de previs?o, impulsionadas pela crescente dependência de plataformas digitais, comércio eletr?nico e opera??es baseadas em nuvem. Apesar de terem or?amentos de ciberseguran?a menores do que as grandes empresas, as PMEs est?o adotando cada vez mais servi?os gerenciados de seguran?a e solu??es de governan?a de identidade para atender aos requisitos de conformidade e fortalecer a prote??o contra amea?as cibernéticas crescentes. A expans?o das redes privadas 5G e a contínua ado??o de tecnologias de nuvem entre as PMEs est?o aumentando ainda mais a demanda por ofertas de ciberseguran?a escaláveis, flexíveis e econ?micas, posicionando as PMEs como um segmento de crescimento crítico no panorama de mercado em evolu??o da China.
Análise Geográfica
Pequim, Xangai e Shenzhen juntas responderam por uma parcela significativa do valor das licita??es de ciberseguran?a em 2025, apoiadas por iniciativas de sandbox como a Zona Piloto de Inova??o em Ciberseguran?a de Xangai, que acelerou a ado??o de novos padr?es. Essas cidades permaneceram como principais polos de aquisi??o e inova??o, pois fornecedores que garantiram vagas em projetos piloto nesses mercados frequentemente se expandiram por toda a província nos ciclos de aquisi??o subsequentes. Essa tendência indicou um efeito de volante geográfico, em que a participa??o antecipada em programas piloto fortaleceu a credibilidade dos fornecedores, melhorou a capacidade de referência e apoiou oportunidades de contratos mais amplas.
As províncias ocidentais, lideradas por Guizhou e Gansu, escalaram rapidamente a capacidade de ciberseguran?a em 2025. O escritório de big data de Guizhou reportou um aumento de 62% nos investimentos em ciberseguran?a, para CNY 6,3 bilh?es (USD 0,9 bilh?o) durante o ano. Climas mais frios e acesso à energia hidrelétrica reduziram os custos operacionais dos data centers em aproximadamente 25%, tornando essas províncias mais atrativas para infraestruturas de dados em larga escala. Essa vantagem de custo incentivou a migra??o de cargas de trabalho do leste para o oeste, o que, por sua vez, impulsionou maiores gastos com seguran?a no interior, à medida que empresas e agências públicas expandiram os requisitos de prote??o para data centers, cargas de trabalho em nuvem e infraestrutura digital relacionada.
Os cintur?es de manufatura costeiros, incluindo Jiangsu, Zhejiang e Guangdong, continuaram a abrigar a maioria das redes privadas 5G industriais da China, de acordo com dados de campo do MIIT. Essas províncias permaneceram centrais para a digitaliza??o industrial devido à sua forte base manufatureira e cadeias de suprimentos orientadas à exporta??o. Registros de emergência provinciais mostraram que a visibilidade integrada de TI-OT reduziu o tempo de permanência de atacantes pela metade em fábricas piloto. Essa melhoria vinculou diretamente a resiliência cibernética à confiabilidade da cadeia de suprimentos de exporta??o, pois a detec??o e resposta mais rápidas a amea?as ajudaram os fabricantes a reduzir os riscos de interrup??o operacional em ambientes de produ??o conectados.
Panorama regulatório
A demanda por ciberseguran?a na China está ancorada em uma estrutura de conformidade cada vez mais rígida, liderada pela Administra??o do Ciberespa?o da China (CAC), pelo Ministério da Indústria e Tecnologia da Informa??o (MIIT) e pelo Ministério da Seguran?a Pública (MPS). Os Regulamentos de Gest?o de Seguran?a de Dados em Rede (NDSMR) entraram em vigor no início de 2025, e o ritmo de conformidade é refor?ado pelo aumento da atividade de fiscaliza??o, com 786 penalidades administrativas por falhas de seguran?a de dados registradas em 2024. Essa tendência eleva os gastos recorrentes com criptografia, registro de logs, classifica??o de dados e relatórios de auditoria.
Em 2026, a Lei de Ciberseguran?a (CSL) emendada entrou em vigor em 1? de janeiro de 2026 (aprovada em 28 de outubro de 2025), adicionando responsabiliza??o mais rigorosa para os responsáveis diretos e fortalecendo os requisitos de governan?a em nível de conselho. O Conselho de Estado também emitiu as Medidas para a Administra??o de Rótulos de Ciberseguran?a (Guoxinban Fa No. 4) em 10 de abril de 2026, com implementa??o a partir de 1? de julho de 2026. O sistema de rotulagem de três níveis (uma estrela a três estrelas) eleva a import?ncia da garantia de produto, evidências de testes e alinhamento com centros de avalia??o para fornecedores que vendem a compradores regulados.
Análise da cadeia de valor
O fornecimento a montante para a ciberseguran?a na China abrange computa??o doméstica e ?ncoras de confian?a, incluindo chips de seguran?a e aceleradores criptográficos (por exemplo, os ecossistemas Loongson e Hygon), além de componentes de hardware de seguran?a de classe TPM que oferecem suporte à identidade de dispositivos e ao armazenamento de chaves. As press?es de política e certifica??o aproximam os elos a montante e intermediário, já que as alega??es de produtos precisam cada vez mais corresponder a controles de conformidade e requisitos de avalia??o, em vez de recursos isolados.
O elo intermediário inclui provedores de plataformas e solu??es pontuais e MSSPs como QI-ANXIN, Venustech, 360, Sangfor e TopSec, além de unidades de seguran?a de nuvem e telecomunica??es que empacotam detec??o, resposta e opera??es de conformidade em ofertas gerenciadas. A demanda a jusante se concentra em governo, defesa, finan?as, energia e telecomunica??es, onde as aquisi??es frequentemente referenciam padr?es e órg?os de avalia??o domésticos. Clusters em torno de Pequim (Zhongguancun Science City e Haidian Software Park) se beneficiam da proximidade com reguladores e organiza??es de teste e avalia??o, incluindo o ITSEC e o Terceiro Instituto de Pesquisa do MPS, o que ajuda a acelerar os ciclos de certifica??o e a integra??o do ecossistema.
Cenário Competitivo
O mercado de ciberseguran?a da China permaneceu fragmentado em 2025, embora a consolida??o tenha se acelerado à medida que os principais fornecedores domésticos, como Huawei Technologies, Qi-Anxin Technology Group, Venustech Group e Sangfor Technologies, expandiram sua presen?a no mercado.[4]Expans?o de Players, "Firewalls de Seguran?a de Rede da Huawei Classificados em 1? Lugar na Participa??o de Mercado da China no Primeiro Semestre de 2025", e.huawei.com Fornecedores de médio porte, incluindo TopSec, DBAPPSecurity e Hillstone Networks, adotaram estratégias de consolida??o para fortalecer escala e capacidades. Os grandes players refor?aram suas posi??es oferecendo servi?os baseados em plataforma, solu??es de seguran?a integradas e portfólios de produtos mais amplos que atenderam aos requisitos de empresas, agências governamentais e operadores de infraestrutura crítica. As aprova??es regulatórias para múltiplas fus?es e aquisi??es em ciberseguran?a também indicaram uma consolida??o mais rápida em todo o setor, à medida que os fornecedores buscaram melhorar a competitividade, expandir a cobertura de clientes e construir capacidades de ciberseguran?a de ponta a ponta mais robustas.
A inteligência artificial tornou-se um diferencial competitivo fundamental, com empresas domésticas como NSFOCUS, ThreatBook e Beijing Chaitin Future Technology utilizando modelos orientados por IA para melhorar a velocidade de detec??o de amea?as, a precis?o das respostas e a eficiência operacional. Plataformas de inteligência de amea?as nativas em nuvem de players como 360 Enterprise Security Group e Tencent Cloud Security processaram vastos volumes de dados de telemetria diariamente, permitindo a identifica??o mais rápida de padr?es de ataque emergentes. Essas plataformas também demonstraram vantagens de hiperescala que concorrentes menores, como iJiami, IDsManager e CoreShield Times, encontraram dificuldades em replicar. Essa diferencia??o liderada pela tecnologia remodelou a din?mica competitiva, elevou o padr?o de inova??o no mercado e aumentou a press?o sobre os fornecedores para investir em automa??o, análise avan?ada e arquiteturas de seguran?a escaláveis.
Fornecedores internacionais, como Palo Alto Networks, e joint ventures envolvendo empresas globais permaneceram ativos na China. No entanto, as regras de preferência por produtos nacionais continuaram a influenciar fortemente as decis?es de aquisi??o, particularmente no setor público e em contas estratégicas corporativas. Empresas como Ant Group Zoloz Security, Meiya Pico e Legendsec (Beijing Lingxin Technology), que cumpriram os mandatos de API aberta, obtiveram vantagem competitiva à medida que os compradores priorizaram cada vez mais a interoperabilidade, a flexibilidade de integra??o e a adaptabilidade de longo prazo para evitar a dependência de fornecedores. Esse ambiente operacional destacou a import?ncia estratégica da conformidade local, das parcerias domésticas e da capacidade de alinhar solu??es aos requisitos regulatórios e de aquisi??o da China ao competir por contratos de ciberseguran?a de grande escala.
Líderes do Setor de Ciberseguran?a da China
-
ThreatBook
-
Qi-Anxin Technology Group Inc.
-
Huawei Technologies Co., Ltd.
-
Venustech Group Inc.
-
Beijing TopSec Network Security Technology Co.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Um espa?o em branco fundamental é a operacionaliza??o da conformidade em escala, onde os compradores precisam de monitoramento automatizado, captura de evidências e relatórios de auditoria que cubram arquiteturas híbridas moldadas pela migra??o para nuvem soberana e pela mudan?a do Eastern Data, Western Computing (EDWC). A profundidade da oportunidade de servi?os gerenciados é sustentada pela lacuna documentada de talentos em ciberseguran?a, com a CNITSEC citando um déficit de 1,4 milh?o, e por sinais de ado??o como a China Telecom relatando CNY 12,4 bilh?es em receita de servi?os de seguran?a em 2024. Isso aponta para a migra??o de SOC terceirizado, MDR e contratos de resposta a incidentes para as aquisi??es convencionais.
A produtiza??o específica por setor também cria espa?o para crescimento em ambientes de saúde e dispositivos conectados, onde o endurecimento de endpoints, controles de identidade e seguran?a de dados precisam se adequar a fluxos de trabalho clínicos e de IoT, além de verifica??es de conformidade. Ao mesmo tempo, indústrias regulamentadas com forte uso de infraestrutura local e grandes estatais (SOEs) que migram cargas de trabalho para nuvens domésticas (a SASAC observa que 78 estatais centrais migraram pelo menos metade das novas cargas de trabalho para plataformas de nuvem doméstica até o fim de 2024) sustentam a demanda por plataformas integradas. Essas plataformas unificam a seguran?a de Kubernetes e API com descoberta de dados e criptografia, reduzindo o atrito de cadeias de ferramentas de múltiplos fornecedores em um mercado com centenas de fornecedores licenciados (o MIIT lista 827).
Desenvolvimentos recentes do setor
- Abril de 2026: A ThreatBook foi nomeada a única parceira de ciberseguran?a do exercício conjunto STEALTHNET da Polícia de Hong Kong contra terrorismo cibernético e físico. O engajamento destacou a demanda por inteligência de amea?as, detec??o e capacidades de resposta locais em cenários de seguran?a pública de alta visibilidade. Também refor?ou o papel dos provedores domésticos em implementa??es adjacentes ao governo.
- Fevereiro de 2026: A Palo Alto Networks ajustou a linguagem de atribui??o em um relatório de inteligência de amea?as da Unit 42, descrevendo um grupo de hackers como alinhado a um Estado e operando a partir da ?sia, em vez de vinculá-lo diretamente a Pequim. A mudan?a refletiu as sensibilidades operacionais e comerciais em torno das narrativas de atribui??o em relatórios de amea?as ligados à China. Também tem implica??es para a forma como os fornecedores comunicam inteligência a clientes multinacionais que operam no país.
- Janeiro de 2026: Reportagens da mídia indicaram que as autoridades chinesas instruíram empresas domésticas a parar de usar softwares de ciberseguran?a de um grupo de fornecedores dos EUA e de Israel, incluindo a Palo Alto Networks. Essa orienta??o, mesmo quando aplicada de forma desigual entre os setores, refor?a a din?mica de preferência por solu??es domésticas. Também direciona as aquisi??es para plataformas e provedores de servi?os domésticos entre compradores regulamentados e grandes empresas.


Estrutura da metodologia de pesquisa e escopo do relatório
Defini??o e abrangência do mercado
Para este relatório, o mercado de ciberseguran?a da China abrange os gastos com tecnologias e servi?os que protegem sistemas de TI, redes, cargas de trabalho em nuvem e dados contra ataques, uso indevido e interrup??es operacionais, sendo que o cliente está localizado na China.
Exclus?es de escopo: o dimensionamento exclui complementos puros para dispositivos de consumo e ferramentas gratuitas n?o gerenciadas que n?o geram receita mensurável para fornecedores.
Vis?o geral da segmenta??o
-
Por Oferta
-
Solu??es
- Seguran?a de Aplica??es
- Seguran?a em Nuvem
- Seguran?a de Dados
- Gest?o de Identidade e Acesso
- Prote??o de Infraestrutura
- Gest?o Integrada de Riscos
- Equipamentos de Seguran?a de Rede
- Seguran?a de Endpoint
- Outros Servi?os
-
Servi?os
- Servi?os Profissionais
- Servi?os Gerenciados
-
Solu??es
-
Por Modo de Implanta??o
- Local
- Nuvem
-
Por Vertical de Usuário Final
- BFSI
- 厂补ú诲别
- TI e Telecomunica??es
- Industrial e Defesa
- Manufatura
- Varejo e Comércio Eletr?nico
- Energia e Servi?os Públicos
- Outros
-
Por Tamanho de Empresa do Usuário Final
- Pequenas e Médias Empresas (PMEs)
- Grandes Empresas
Fontes de dados, dimensionamento de mercado e valida??o
Pesquisa documental
A pesquisa documental nos ajuda a definir os limites do mercado, listar as categorias de compra e construir uma vis?o inicial da demanda antes do início das entrevistas. Analisamos políticas públicas, direcionamentos de conformidade e sinais amplos de gastos em TI que explicam como os or?amentos de seguran?a evoluem ao longo do tempo.
Fontes públicas ou oficiais típicas incluem comunicados e diretrizes do Ministério da Indústria e Tecnologia da Informa??o (MIIT), da Administra??o do Ciberespa?o da China, do Escritório Nacional de Estatísticas da China e do Ministério da Seguran?a Pública. Também consultamos leis e medidas promulgadas, como a Lei de Ciberseguran?a, a Lei de Seguran?a de Dados e a Lei de Prote??o de Informa??es Pessoais, além de páginas de normas nacionais chinesas para controles de seguran?a. Para fundamentar a vis?o comercial, utilizamos relatórios anuais de empresas listadas, notas de resultados, apresenta??es a investidores, reportagens de imprensa confiáveis e bases de dados de patentes para registros de seguran?a, apoiados por uma assinatura paga aprovada para dados financeiros de empresas e contexto de notícias. A lista de fontes documentais n?o é exaustiva, e recorremos a materiais públicos adicionais para validar dados e esclarecer quest?es em aberto.
Entrevistas primárias e pesquisas
O trabalho primário se concentra em converter os dados documentais em variáveis de dimensionamento utilizáveis, especialmente o que é comprado, como os pre?os s?o empacotados e como os or?amentos mudam entre categorias de seguran?a. Entrevistamos compradores e implementadores em setores regulamentados (como finan?as, telecomunica??es e infraestrutura crítica), e também conversamos com parceiros de entrega e provedores de servi?os para verificar o mix de negócios, os ciclos de renova??o e os termos contratuais típicos em toda a China.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Nível superior: 32% | CXOs: 13% |
| Nível médio: 53% | Líderes funcionais/de unidade: 36% |
| Empresas menores: 15% | Gerentes: 51% |
Dimensionamento e previs?o de mercado
O dimensionamento come?a com uma constru??o top-down, na qual os gastos com seguran?a na China s?o reconstruídos a partir dos investimentos empresariais em TI e digitaliza??o, e depois filtrados pela intensidade de seguran?a por setores que enfrentam conformidade mais rigorosa e maior exposi??o a incidentes. Uma vez formado o conjunto de demanda, o convertemos em valor de mercado usando uma lógica de precifica??o que separa a receita de produtos únicos das assinaturas recorrentes e servi?os gerenciados.
Para manter o modelo realista, utilizamos dados como níveis de ado??o de nuvem, ciclos de conformidade regulatória, atividades de viola??o e fiscaliza??o divulgadas publicamente, prioridades or?amentárias setoriais e a mudan?a de implanta??es baseadas em appliances para software e servi?os. Os resultados s?o corroborados com aproxima??es seletivas bottom-up, como valores médios de contrato amostrados por porte de cliente e verifica??es de canal sobre taxas de renova??o, e as lacunas s?o tratadas por meio da aplica??o de faixas conservadoras, posteriormente ajustadas por entrevistas.
Para as previs?es, aplicamos análise de cenários apoiada por suaviza??o de tendências de séries curtas, em que os principais fatores s?o atualizados por feedback primário sobre crescimento or?amentário, prazo de renova??o e evolu??o de pre?os para plataformas empacotadas. A previs?o é ent?o revisada quanto à consistência com indicadores macroecon?micos e padr?es de compra observados.
Valida??o de dados e ciclo de atualiza??o
A valida??o é feita por meio de verifica??es sequenciais para que os totais finais permane?am consistentes com o comportamento real de compra. Comparamos os resultados com sinais independentes, como séries de receita da indústria pública, direcionamento de compras em setores regulamentados e o gasto implícito por grande empresa, e ent?o investigamos discrep?ncias antes da aprova??o final.
Uma segunda revis?o por analista é usada para questionar premissas, rastrear cálculos e testar a sensibilidade a mudan?as em precifica??o e ado??o. Os relatórios s?o atualizados anualmente, com atualiza??es intermediárias quando mudan?as materiais de política, grandes incidentes ou movimentos cambiais repentinos alterariam os padr?es de gastos. Antes da entrega, um analista realiza uma nova revis?o dos dados mais recentes para que os clientes recebam uma vis?o atualizada.
Estimativa da 黑料不打烊 para o mercado de ciberseguran?a da China em compara??o com outras estimativas publicadas
Os valores publicados para o mercado de ciberseguran?a da China frequentemente diferem porque cada publicador define uma linha de inclus?o ligeiramente diferente, e nem sempre usam a mesma temporiza??o cambial, dados de precifica??o ou ritmo de atualiza??o. Alguns números se aproximam mais de um total de receita da indústria em moeda local, enquanto outros s?o modelados como gastos de compradores relatados em USD, o que pode alterar os resultados mesmo antes de iniciar a previs?o.
As principais lacunas geralmente surgem de se os servi?os gerenciados s?o totalmente contabilizados, como as assinaturas de seguran?a em nuvem s?o tratadas quando agrupadas em contratos de TI mais amplos e como os pre?os médios de venda s?o projetados à medida que as plataformas substituem ferramentas pontuais. Quando a temporiza??o da convers?o cambial e a progress?o do ASP de assinaturas s?o atualizadas em uma cadência definida e depois reverificadas com chamadas de acompanhamento de vari?ncia, a 黑料不打烊 evita que taxas e premissas de precifica??o antigas persistam no valor do ano corrente.
Compara??o de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| 黑料不打烊 | 16,75 bilh?es de USD (2025) | |
| Periódico Setorial A | 13,30 bilh?es de USD (2024) | O valor é declarado em CNY (mais de 950 bilh?es) e depois convertido informalmente, e o escopo se assemelha a um total amplo da indústria de seguran?a de rede, que pode incluir receitas adjacentes de seguran?a de TI além dos gastos de compradores empresariais em ciberseguran?a. |
| Publicador de Dados do Setor B | 11,20 bilh?es de USD (2024) | A estimativa segue uma vis?o de guia de gastos mais restrita e uma curva de crescimento mais lenta, e pode subestimar renova??es de assinaturas e servi?os de seguran?a gerenciados se o agrupamento e o momento dos contratos n?o forem revalidados dentro do ano. |
A tabela sugere que a diferen?a é impulsionada principalmente pela sele??o do ano, pela convers?o cambial e pela forma como a receita recorrente de nuvem e servi?os é contabilizada. Quando o conjunto de gastos é reconstruído a partir de fatores de demanda observáveis e, em seguida, testado sob estresse em rela??o ao comportamento de renova??o e às premissas de precifica??o, o resultado permanece mais fácil de rastrear até etapas repetíveis e variáveis claras.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho projetado do mercado de ciberseguran?a da China até 2031?
O tamanho do mercado de ciberseguran?a da China é estimado em 19,91 bilh?es de USD em 2026, ante 16,75 bilh?es de USD em 2025. O mercado deve atingir 47,22 bilh?es de USD até 2031, registrando um CAGR de 18,84% durante o período de 2026 a 2031.
Qual segmento de oferta crescerá mais rapidamente no mercado de ciberseguran?a da China?
Os servi?os, impulsionados pelas necessidades de detec??o e resposta gerenciadas, devem expandir a uma CAGR de 19,96%.
Como os novos regulamentos de seguran?a de dados afetam o comportamento de compra?
Eles exigem plataformas integradas de GRC que automatizam a classifica??o, a criptografia e os relatórios de auditoria, empurrando as empresas em dire??o a solu??es unificadas para evitar penalidades.
Por que saúde e ciências da vida é o segmento vertical de crescimento mais rápido?
A rápida penetra??o de registros eletr?nicos de saúde e a ado??o da telemedicina aumentam o risco de dados de pacientes, levando os hospitais a atualizar os controles de identidade, acesso e resposta a incidentes.
Quais s?o as implica??es das restri??es à exporta??o nas cadeias de suprimentos de ciberseguran?a?
Elas aceleram o desenvolvimento doméstico de semicondutores e for?am o software a funcionar de forma eficiente em chips produzidos localmente, reduzindo a dependência de GPUs estrangeiras.
Página atualizada pela última vez em:



