
Tamanho e Participa??o do Mercado de Ciberseguran?a do Reino Unido
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previs?o | 2026 - 2031 |
| Período de Dados Históricos | 2020 - 2024 |
| Tamanho do Mercado (2026) | 16.27 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 25.13 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 9.09 % |
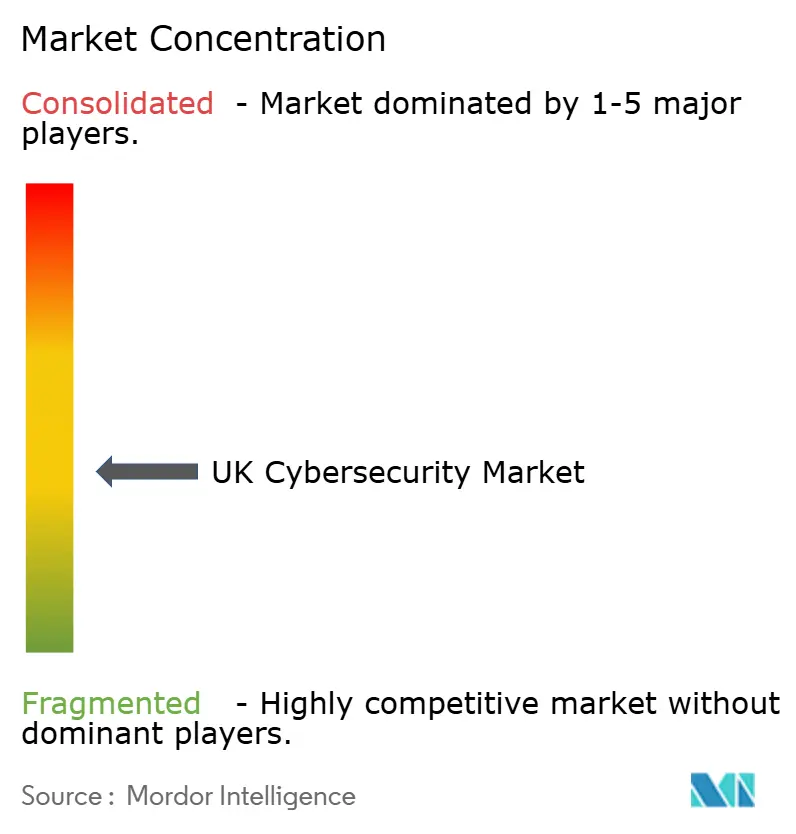
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Ciberseguran?a do Reino Unido por 黑料不打烊
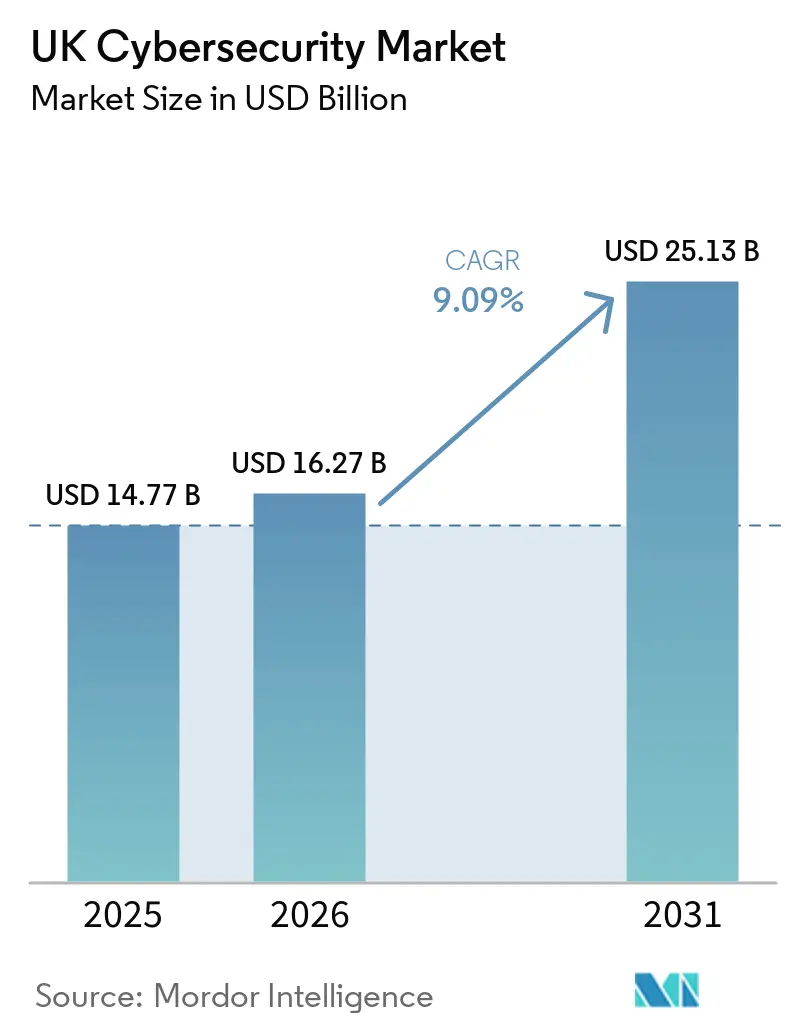
O tamanho do mercado de ciberseguran?a do Reino Unido foi avaliado em 14,77 bilh?es de USD em 2025 e estima-se que cres?a de 16,27 bilh?es de USD em 2026 para 25,13 bilh?es de USD até 2031, refletindo um CAGR de 9,09% durante o período de previs?o (2026-2031). Esta expans?o do tamanho do mercado é impulsionada pela rápida escalada de ataques de ransomware a infraestruturas críticas, pelos requisitos obrigatórios de confian?a zero nas contrata??es públicas e pelos marcos rigorosos de conformidade ao abrigo da Lei de Seguran?a das Telecomunica??es e do Regulamento de Resiliência Operacional Digital. O impulso dos gastos é mais forte entre as empresas que migram para estruturas de borda de servi?o de seguran?a nativas da nuvem, enquanto os contratos de dete??o e resposta geridas prosperam à medida que os conselhos de administra??o aceitam que a monitoriza??o de amea?as 24 x 7 é agora um requisito de base e n?o um servi?o adicional premium. A press?o competitiva de fornecedores multinacionais e de prestadores locais altamente especializados alimenta a inova??o contínua de produtos, particularmente em torno de análises de inteligência artificial que reduzem o tempo de permanência de amea?as persistentes avan?adas. As equipas de aquisi??o também privilegiam plataformas que consolidam trilhas de auditoria em múltiplas regulamenta??es, o que incentiva a consolida??o de fornecedores e contratos de servi?os plurianuais que garantem estruturas de custos previsíveis.
Principais Conclus?es do Relatório
- Por solu??es de oferta, com uma participa??o de receita de 62,73% no mercado de ciberseguran?a do Reino Unido em 2025, enquanto os servi?os avan?am a um CAGR de 12,22% até 2031.
- Por modo de implanta??o, a nuvem capturou 63,84% da participa??o do tamanho do mercado de ciberseguran?a do Reino Unido em 2025 e está a expandir-se a um CAGR de 12,32% até 2031.
- Por setor do utilizador final, os servi?os bancários, financeiros e seguros (BFSI) detinham 29,73% da participa??o do mercado de ciberseguran?a do Reino Unido em 2025, enquanto o setor de saúde e ciências da vida está previsto crescer a um CAGR de 13,67% até 2031.
- Por tamanho da organiza??o, as grandes empresas representaram 61,74% dos gastos de 2025, enquanto as pequenas e médias empresas est?o a acelerar a um CAGR de 12,46% até 2031.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Perspetivas do Mercado de Ciberseguran?a do Reino Unido
Análise do Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o da CAGR | Relev?ncia Geográfica | Horizonte Temporal do Impacto |
|---|---|---|---|
| Escalada da Digitaliza??o e Superfície de Ataque do Trabalho Híbrido | +2.3% | Nacional, concentrado nos centros financeiros e tecnológicos de Londres, Manchester e Edimburgo | 惭é诲颈辞 prazo (2-4 anos) |
| Aumento das Amea?as de Ransomware e de Estados-Na??o | +2.1% | Nacional, agudo em centros de saúde, governo local e fornecedoras de energia | Curto prazo (≤ 2 anos) |
| Crescentes Mandatos de Conformidade no Reino Unido (Lei de Seguran?a das Telecomunica??es, DORA) | +1.9% | Nacional, com aplica??o refor?ada nos setores de BFSI e telecomunica??es | 惭é诲颈辞 prazo (2-4 anos) |
| Ado??o Rápida de Análises de Seguran?a Baseadas em IA | +1.7% | Nacional, ganhos iniciais em grandes empresas e fornecedores de servi?os geridos | Longo prazo (≥ 4 anos) |
| Requisitos de Contrata??o Pública de Confian?a Zero do Governo | +1.4% | Setor público, em cascata para empreiteiros de defesa e fornecedores de infraestrutura nacional crítica | 惭é诲颈辞 prazo (2-4 anos) |
| Press?es de Subscri??o de Ciberseguros a Moldar os Controlos | +1.2% | Nacional, mais pronunciado no segmento de PME e setores de alto risco | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Escalada da Digitaliza??o e Superfície de Ataque do Trabalho Híbrido
O trabalho híbrido desmantelou o perímetro tradicional, pelo que as organiza??es defendem agora milhares de endpoints que operam em banda larga doméstica com regimes de atualiza??o inconsistentes. As orienta??es nacionais incentivam a implementa??o de security service edge que combina firewall, gateway web seguro e acesso de rede zero-trust numa única stack de nuvem, permitindo políticas uniformes independentemente da localiza??o do utilizador. As empresas reguladas devem também manter autentica??o contínua e micro-segmenta??o, um requisito que efetivamente impulsiona a ado??o nativa da nuvem nos centros financeiros e tecnológicos. Setenta e três por cento dos grandes empregadores pretendem manter modalidades de trabalho flexíveis, o que consolida a seguran?a centrada na identidade como uma necessidade de longo prazo. Consequentemente, as implementa??es em nuvem superam as alternativas on-premise, e os fornecedores promovem intensamente motores de políticas que abrangem tanto redes remotas como redes de campus.
Aumento das Amea?as de Ransomware e de Estados-Na??o
O Centro Nacional de Ciberseguran?a registou um aumento de 68% em termos homólogos nos incidentes de ransomware durante 2025, associando o pico a kits de ransomware como servi?o que permitem a afiliados de nível básico executar ataques sofisticados.[1]Centro Nacional de Ciberseguran?a, "Revis?o Anual 2025," ncsc.gov.uk Os sistemas de saúde sofreram interrup??es prolongadas, enquanto as empresas de energia enfrentaram intrus?es na cadeia de abastecimento rastreadas a grupos russos e iranianos. Um inquérito governamental revelou que 32% das empresas sofreram viola??es em 2025, com custos de remedia??o a rondar em média GBP 15.300 (USD 20.534,97). Este ambiente de amea?as elevadas está a impulsionar o crescimento do mercado de ciberseguran?a do Reino Unido à medida que as empresas aumentam os investimentos em dete??o avan?ada de amea?as, resposta a incidentes, prote??o de endpoints, seguran?a na nuvem e capacidades de opera??es de seguran?a. As organiza??es também est?o a priorizar contratos de dete??o e resposta geridas que proporcionam cobertura 24/7, conten??o mais rápida e escalada direta para equipas de resposta a incidentes, à medida que o ransomware e a atividade de estados-na??o continuam a expor riscos operacionais, financeiros e regulatórios.
Crescentes Mandatos de Conformidade no Reino Unido (Lei de Seguran?a das Telecomunica??es, DORA)
A aplica??o plena da Lei de Seguran?a das Telecomunica??es a partir de janeiro de 2025 obriga os operadores de rede a excluir fornecedores de alto risco e a adotar análise contínua de vulnerabilidades e sinaliza??o encriptada. A prepara??o paralela para o Regulamento de Resiliência Operacional Digital exige testes de resiliência anuais, revis?es de risco de terceiros e notifica??o de incidentes em tempo quase real nos servi?os financeiros. Os bancos reservaram mais de GBP 1,2 mil milh?es (USD 1,61 mil milh?es) para atualiza??es de seguran?a orientadas para a conformidade durante 2025, refor?ando a procura de plataformas que automatizam a recolha de evidências em vários frameworks. Os fornecedores que integram gest?o de risco, testes de penetra??o e funcionalidade de reporte desfrutam, por isso, de uma vantagem de aquisi??o considerável.
Ado??o Rápida de Análises de Seguran?a Baseadas em IA
As análises de inteligência artificial complementam cada vez mais os controlos baseados em assinaturas ao tra?ar perfis de comportamento normal e sinalizar anomalias que indicam movimento lateral ou exfiltra??o de dados. A Darktrace reportou um aumento significativo de clientes no Reino Unido a utilizar módulos de resposta autónoma que podem colocar em quarentena atividades suspeitas sem aprova??o humana. Estes ganhos sublinham um apetite de mercado por ferramentas que comprimem os ciclos de dete??o até conten??o de horas para minutos. No entanto, entradas adversariais ainda podem contaminar modelos de aprendizagem automática, pelo que o Instituto de Seguran?a de IA do Reino Unido continua a desenvolver normas de garantia. ? medida que as melhores práticas amadurecem, as empresas alargam os projetos-piloto para implementa??es a nível empresarial, garantindo que as análises de IA permanecem um contribuidor sólido para o crescimento a longo prazo.
Análise do Impacto dos Condicionantes*
| Condicionante | (~) % de Impacto na Previs?o da CAGR | Relev?ncia Geográfica | Horizonte Temporal do Impacto |
|---|---|---|---|
| Défice Agudo de Competências em Ciberseguran?a | -1.8% | Nacional, mais grave em regi?es fora de Londres e do Sudeste | Longo prazo (≥ 4 anos) |
| Custo Total de Propriedade Elevado para Plataformas Avan?adas | -1.3% | Nacional, concentrado nos segmentos de PME e mercado médio | 惭é诲颈辞 prazo (2-4 anos) |
| Sistemas Legados de Tecnologia Operacional e Infraestruturas Críticas Difíceis de Proteger | -0.9% | Setores de energia, utilities, petróleo e gás, e indústria transformadora | Longo prazo (≥ 4 anos) |
| Subinvestimento das PME Dado o Retorno sobre o Investimento Pouco Claro | -0.7% | Nacional, agudo no retalho, hotelaria, transportes e logística | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Défice Agudo de Competências em Ciberseguran?a
As estimativas governamentais indicaram um número significativo de vagas em ciberseguran?a a nível nacional em 2025, enquanto os engenheiros sénior de seguran?a na nuvem em Londres auferiam salários medianos elevados. Esta escassez aguda de profissionais qualificados continua a desafiar o crescimento da ciberseguran?a no Reino Unido ao aumentar os custos laborais, prolongar os prazos de implementa??o e limitar a capacidade das organiza??es de implementar solu??es de seguran?a avan?adas em escala. As empresas frequentemente têm dificuldade em recrutar e reter especialistas com experiência em seguran?a na nuvem, dete??o de amea?as, resposta a incidentes e conformidade regulatória, o que atrasa as iniciativas de transforma??o digital e enfraquece a maturidade geral da seguran?a. A lacuna de competências também pressiona as equipas internas, aumenta o risco operacional e dificulta a capacidade das organiza??es de responder rapidamente às amea?as cibernéticas em evolu??o. Como resultado, muitas empresas est?o a externalizar as opera??es de seguran?a para prestadores especializados para manter a resiliência e a continuidade. Os programas de aprendizagem e os investimentos universitários podem aliviar as escassez a médio prazo, mas os servi?os geridos continuam a ser o principal recurso temporário, refor?ando a sua trajetória de crescimento de dois dígitos.
Custo Total de Propriedade Elevado para Plataformas Avan?adas
As licen?as para suites de dete??o e resposta alargada ou de governa??o de identidade frequentemente ultrapassaram GBP 50.000 (USD 67.107,75) anuais para empresas de médio porte em 2025, enquanto os projetos de integra??o acrescentavam mais 30-50% em taxas de servi?o. Estes custos criaram um constrangimento significativo ao crescimento da ado??o de ciberseguran?a no Reino Unido, particularmente entre as pequenas e médias empresas, que representam 99% das empresas do Reino Unido. Muitas destas empresas tiveram dificuldade em justificar tais despesas porque o retorno sobre o investimento dependia em grande medida de evitar potenciais perdas por viola??es em vez de gerar ganhos operacionais imediatos. A Federa??o de Pequenas Empresas reportou que 41% dos seus membros citaram as restri??es or?amentais como a principal barreira à ado??o de controlos avan?ados. Os elevados custos iniciais de licenciamento, as despesas adicionais de implementa??o e os requisitos contínuos de manuten??o também atrasaram a implanta??o de plataformas de ciberseguran?a mais sofisticadas em organiza??es com recursos limitados.[2]Federa??o de Pequenas Empresas, "Relatório de Ciberseguran?a para Pequenas Empresas 2025," fsb.org.uk Embora os fornecedores tenham respondido com pre?os baseados no uso, a acessibilidade geral continuou a limitar uma ado??o mais ampla e permaneceu um desafio fundamental para o crescimento do mercado de ciberseguran?a no Reino Unido.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Oferta: Os Servi?os Dominam as Despesas à Medida que as Competências Internas se Deterioram
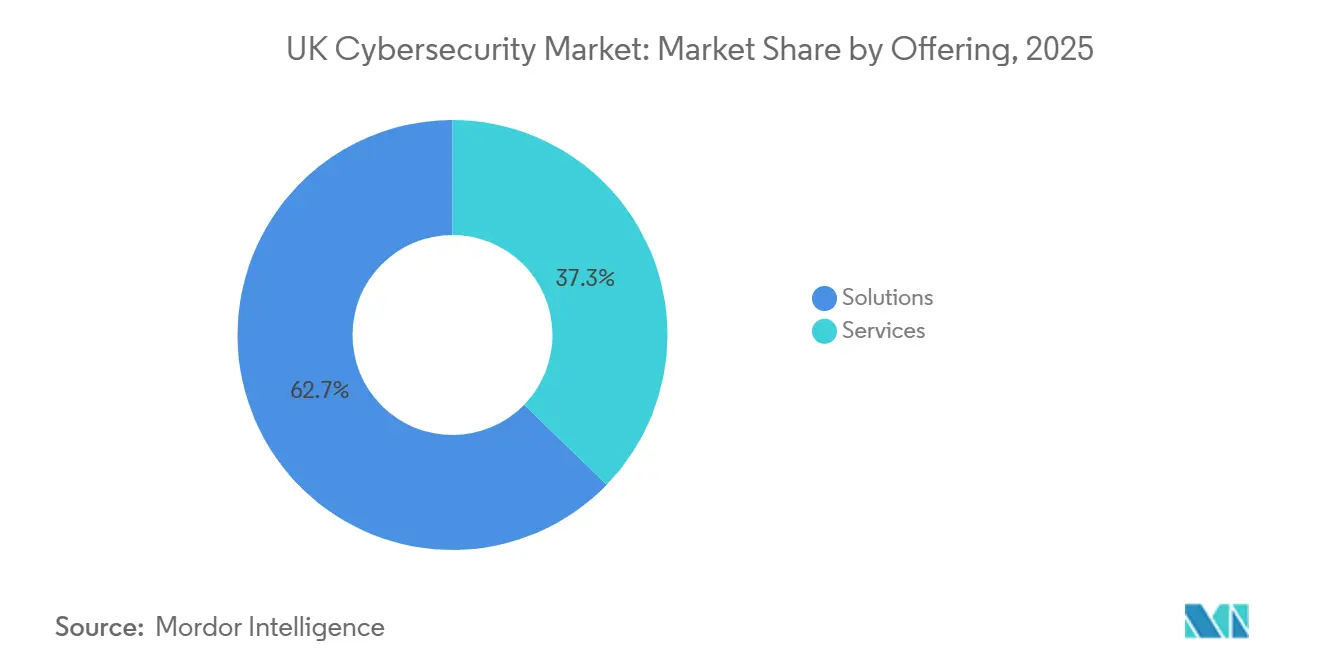
As solu??es dominaram o mercado de ciberseguran?a do Reino Unido em 2025, representando 62,73% da receita total do mercado. Esta participa??o significativa refletiu a necessidade fundamental das organiza??es em todo o Reino Unido de implementar tecnologias de seguran?a robustas, incluindo dispositivos de seguran?a de rede, plataformas de prote??o de endpoints, firewalls, ferramentas de encripta??o, sistemas de gest?o de identidade e acesso e solu??es SIEM. O domínio do segmento de solu??es decorreu da necessidade crítica das empresas de estabelecer uma infraestrutura de seguran?a de base antes de adotar servi?os complementares. Esta necessidade aumentou à medida que as organiza??es enfrentaram amea?as cibernéticas mais sofisticadas e tiveram de cumprir quadros regulatórios rigorosos, como o RGPD e a Estratégia Nacional de Ciberseguran?a do Reino Unido. As grandes empresas e as organiza??es do setor público lideraram tipicamente a aquisi??o de solu??es, investindo fortemente em pilhas tecnológicas de seguran?a abrangentes para proteger os seus extensos ativos digitais e dados de clientes.
Além disso, o segmento de servi?os está projetado para registar uma taxa de crescimento anual composta (CAGR) de 12,22% até 2031, tornando-o a categoria de oferta de crescimento mais rápido no mercado de ciberseguran?a do Reino Unido. Vários fatores impulsionam este crescimento acelerado, incluindo a escassez aguda de experiência interna em ciberseguran?a nas organiza??es do Reino Unido, a crescente complexidade das opera??es de seguran?a que requerem conhecimentos especializados e a ado??o crescente de servi?os de seguran?a geridos que permitem às empresas externalizar a monitoriza??o de seguran?a e a resposta a incidentes. O segmento de servi?os inclui consultoria, implementa??o, servi?os de seguran?a geridos, resposta a incidentes, testes de penetra??o, avalia??es de vulnerabilidades e programas de forma??o em seguran?a. Estes servi?os est?o a tornar-se cada vez mais essenciais à medida que as organiza??es procuram maximizar a eficácia dos seus investimentos em tecnologia de seguran?a e manter uma prote??o contínua contra amea?as cibernéticas em evolu??o. A mudan?a para modelos baseados em subscri??o e como servi?o apoia ainda mais este crescimento ao tornar as capacidades de seguran?a avan?adas mais acessíveis às pequenas e médias empresas em todo o Reino Unido.


Por Modo de Implementa??o: As Solu??es em Nuvem Dominam à Medida que o Perímetro se Dissolve
A implanta??o em nuvem capturou 63,84% do tamanho do mercado de ciberseguran?a do Reino Unido em 2025 e está projetada para crescer a um CAGR de 12,32% até 2031, enquanto as implanta??es locais dever?o expandir-se a taxas de dígito único médio. As for?as de trabalho remotas e híbridas requerem arquiteturas centradas na identidade, pelo que as organiza??es adotam plataformas de borda de servi?o de seguran?a que aplicam políticas consistentes em qualquer localiza??o. Os reguladores governamentais e financeiros endossam estratégias multi-nuvem combinadas com federa??o de identidade centralizada, o que valida ainda mais os roteiros dos fornecedores construídos em torno de controlos que privilegiam a nuvem. As empresas observam que a ativa??o da prote??o na nuvem pode demorar dias, enquanto os ciclos de aquisi??o, instala??o em rack e manuten??o atrasam as plataformas locais. Mesmo os setores com regras rigorosas de localiza??o de dados adotam designs híbridos que mantêm os registos sensíveis no local, mas transferem as análises para nós de nuvem elásticos.
Os ambientes locais persistem em segmentos que executam tecnologia operacional legada, como a indústria transformadora, a energia e as utilities. Os controladores lógicos programáveis com isolamento físico n?o podem interagir com plataformas externas, pelo que os proprietários de ativos implementam sensores intermediários e deriva??es de rede para obter telemetria. Os fornecedores combinam estas implanta??es com consolas de gest?o alojadas na nuvem, o que ilustra a tendência mais ampla para modelos de consumo flexíveis. No entanto, a migra??o introduz riscos de configura??o incorreta, e a gest?o da postura de seguran?a na nuvem está agora incluída na maioria dos contratos empresariais para verificar automaticamente a conformidade com os benchmarks do Centro para a Seguran?a na Internet.
Por Setor do Utilizador Final: O Crescimento da 厂补ú诲别 e Ciências da Vida Acelera enquanto o BFSI Permanece o Núcleo
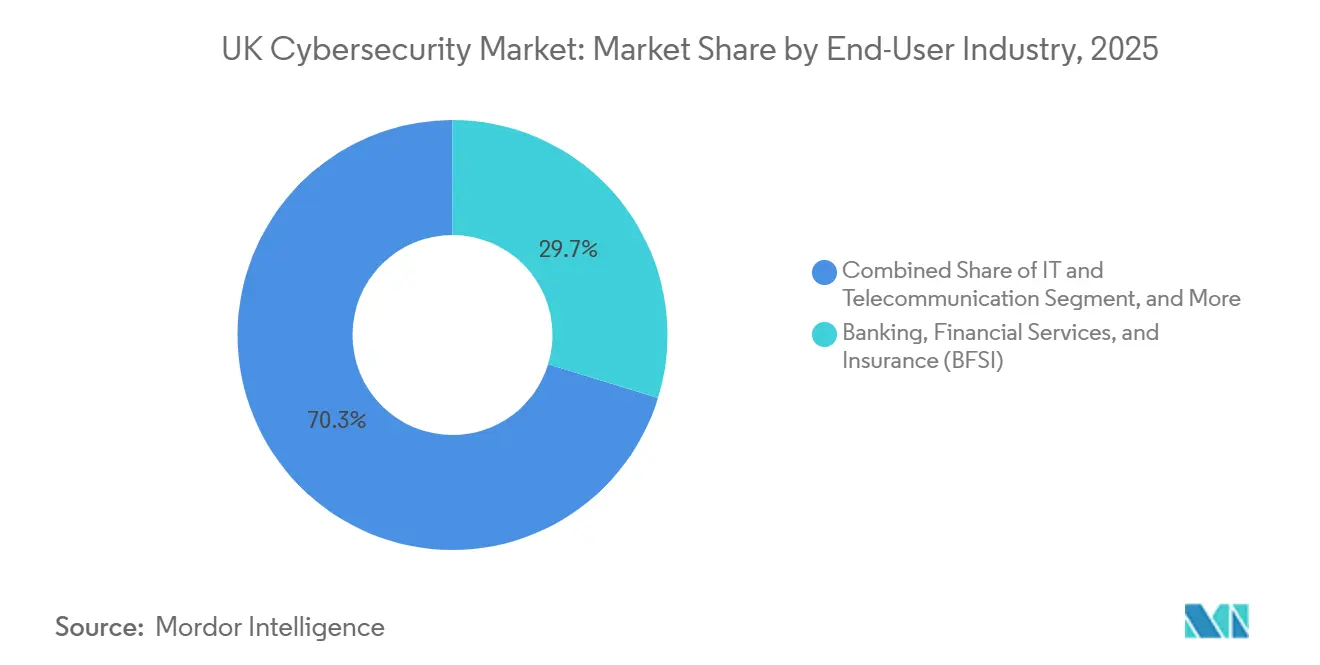
Os servi?os bancários, financeiros e seguros (BFSI) retiveram 29,73% da participa??o do mercado de ciberseguran?a do Reino Unido em 2025, uma posi??o sustentada pela escrutínio regulatório contínuo da Autoridade de Conduta Financeira e da Autoridade de Regula??o Prudencial.[3] Os or?amentos cobrem a migra??o de confian?a zero para plataformas de negocia??o, a monitoriza??o contínua de fornecedores terceiros e a elabora??o de relatórios automatizados para testes de resiliência operacional. A saúde e as ciências da vida registam a expans?o mais rápida com um CAGR de 13,67% até 2031. Os ataques de ransomware a hospitais em 2025 desencadearam atrasos em cirurgias eletivas e motivaram um programa de melhoria apoiado pelo governo para financiar a dete??o de endpoints, a segmenta??o de rede e as cópias de seguran?a encriptadas. Além disso, a moderniza??o dos registos eletrónicos de saúde anda de m?os dadas com uma gest?o de identidade refor?ada para proteger dados sensíveis dos doentes.
Os ministérios governamentais e as autarquias locais também aumentam os gastos para satisfazer os mandatos de confian?a zero que agora constituem linguagem contratual obrigatória para todos os departamentos. Os operadores de telecomunica??es investem fortemente para substituir componentes de 5G de alto risco e refor?ar a sinaliza??o. As entidades de retalho e comércio eletrónico implementam dete??o de fraude e tokeniza??o para conter um aumento de 18% nas transa??es sem presen?a de cart?o. Os setores da indústria transformadora e industrial concentram-se na segmenta??o de rede dentro das redes de controlo de supervis?o, enquanto as utilities de energia adotam sensores de dete??o de anomalias para monitorizar turbinas de gera??o de energia. Apesar das prioridades variadas, todos os setores verticais encaram agora a ciberseguran?a como um requisito operacional ao nível do conselho de administra??o e n?o como uma rubrica de TI.
Nota: Participa??es de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Por Tamanho da Organiza??o: A Ado??o pelas PME Ganha Impulso sob Press?o dos Seguros
As grandes empresas responderam por 61,74% dos gastos em 2025, apoiadas por equipes internas de engenharia de seguran?a e defesas em múltiplas camadas que abrangem endpoints, redes e cargas de trabalho em nuvem. O crescimento neste segmento é estável, porém incremental, dado que muitas grandes organiza??es já operam programas de seguran?a maduros. As pequenas e médias empresas, por sua vez, registram um CAGR de 12,46%, impulsionado por seguradores de ciberseguro que recusam cobertura a menos que os contratantes implementem autentica??o multifator, mantenham softwares atualizados e armazenem backups offline. As seguradoras utilizam dados atuariais de sinistros para ajustar os pre?os em tempo real, de modo que as PMEs rapidamente percebem que mesmo um investimento modesto em controles básicos pode reduzir os prêmios em percentuais tangíveis.
O tamanho do mercado de ciberseguran?a do Reino Unido para PMEs permanece menor em termos absolutos, mas o universo endere?ável de 5,5 milh?es de empresas torna a oportunidade coletiva substancial. Os fornecedores desenvolvem pacotes que integram prote??o de endpoint, e-mail e web em um único agente, adicionam supervis?o de detec??o gerenciada e disponibilizam painéis simplificados adequados para n?o especialistas. Os pacotes baseados em consumo têm boa aceita??o porque as PMEs podem escalar durante os períodos de pico comercial e reduzir a escala posteriormente, suavizando as curvas de custo. ? medida que as press?es de conformidade, as auditorias de seguros e as expectativas dos clientes convergem, a ado??o pelas PMEs se aprofunda, reduzindo a lacuna de maturidade em rela??o às grandes empresas.
Análise Geográfica
Londres e o Sudeste dominaram os gastos em ciberseguran?a do Reino Unido, representando uma parcela considerável dos gastos nacionais em 2025. A capital alberga um denso cluster de institui??es financeiras, escritórios de advocacia globais e unicórnios tecnológicos, cada um a operar ambientes multi-nuvem e a enfrentar requisitos regulatórios rigorosos. Como resultado, os fornecedores concentram equipas de vendas e centros de demonstra??o no corredor da M25. A Escócia ficou em segundo lugar, apoiada pelo bairro financeiro de Edimburgo e pela cena tecnológica em matura??o de Glasgow, que garantiu recursos através da Estratégia de Resiliência Cibernética do Governo Escocês. A estratégia financiou melhorias de seguran?a para PME e laboratórios universitários. Os prestadores de servi?os geridos regionais colmataram as lacunas de competências ao co-localizar centros de opera??es perto de universidades para aceder a reservas de talentos de recém-licenciados.
As Midlands e o Norte de Inglaterra mostraram uma procura moderada, mas em acelera??o, à medida que os centros de indústria transformadora e logística digitalizaram as cadeias de abastecimento. Nestas regi?es, a seguran?a da tecnologia operacional impulsionou a aquisi??o de sensores de dete??o de anomalias e equipamentos de segmenta??o de rede, refletindo amea?as de atores estatais que sondam sistemas de controlo industrial. O País de Gales e a Irlanda do Norte permaneceram menores em termos absolutos. No entanto, as subven??es governamentais incentivaram as autarquias locais e os hospitais a migrar o e-mail, o software de produtividade e os controlos de seguran?a para plataformas de nuvem soberana. As estratégias de ciberseguran?a descentralizadas incentivaram os prestadores de servi?os geridos a abrir escritórios satélite, garantindo resposta a incidentes no terreno sem desloca??es prolongadas.
O alinhamento regulatório transfronteiri?o moldou ainda mais o panorama. Após o Brexit, os reguladores do Reino Unido espelharam o Regulamento de Resiliência Operacional Digital da Uni?o Europeia para facilitar o comércio em servi?os financeiros, levando as multinacionais a exigir ferramentas que cumprissem ambos os quadros regulatórios. A participa??o nas redes de inteligência dos Cinco Olhos proporcionou avisos antecipados de explora??es de dia zero, influenciando os prazos de gest?o de patches dos fornecedores. Além disso, os exercícios conjuntos sob o Centro de Defesa Cibernética Cooperativa da NATO melhoraram a prontid?o militar e civil, resultando na aquisi??o de dispositivos refor?ados para os benchmarks do Nível de Garantia de Avalia??o Comum.
Panorama regulatório
O quadro de ciberseguran?a do Reino Unido está a aumentar as expectativas para os servi?os públicos, as infraestruturas nacionais críticas e os principais fornecedores digitais através de uma combina??o de política, regula??o setorial e orienta??o da autoridade técnica. Em janeiro de 2026, o Governo do Reino Unido publicou o Plano de A??o Cibernética do Governo, liderado pela Unidade Cibernética do Governo, com GBP 210 milh?es (USD 283,63 milh?es) alocados para refor?ar os controlos de base nas organiza??es do setor público e elevar os requisitos de resiliência na presta??o de servi?os e nas contrata??es públicas.
Uma linha legislativa paralela também está remodelando as obriga??es estatutárias para operadores e fornecedores. O Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) avan?a para atualizar o NIS Regulations de 2018 e ampliar o escopo das entidades regulamentadas, incluindo data centers e outras infraestruturas digitais sistemicamente importantes. O National Cyber Security Centre (NCSC) continua a atuar como autoridade técnica para a gest?o de incidentes e orienta??o, enquanto as autoridades competentes setoriais fazem cumprir a conformidade em seus domínios regulamentados, impulsionando a demanda por controles de seguran?a prontos para auditoria e ferramentas de gest?o de risco de terceiros.
Análise da cadeia de valor
A cadeia de valor da ciberseguran?a no Reino Unido come?a com fornecedores de solu??es e plataformas que abrangem endpoint, rede, nuvem, IAM e gest?o integrada de riscos. Integradores de sistemas, consultorias e provedores de servi?os de seguran?a gerenciados d?o suporte à implementa??o e às opera??es, incluindo monitoramento 24x7, threat hunting e resposta a incidentes. Os compradores est?o concentrados em BFSI, governo/setor público, telecomunica??es, saúde e operadores de CNI, onde as aquisi??es frequentemente combinam produtos com servi?os profissionais para implanta??o, mapeamento de conformidade e testes de resiliência operacional.
A entrega downstream e a sele??o de fornecedores também s?o moldadas por expectativas de garantia de seguran?a e aquisi??o. Iniciativas lideradas pelo governo e diretrizes de política enfatizam a seguran?a da cadeia de suprimentos, incluindo o uso do Cyber Essentials para fornecedores e obriga??es mais rígidas para a CNI sob a regula??o relacionada ao NIS em evolu??o. Essa demanda se estende a órg?os de avalia??o, certifica??o e servi?os de monitoramento contínuo, o que, por sua vez, favorece provedores capazes de integrar controles em ambientes de nuvem e on-premises e produzir pacotes de evidências alinhados aos reguladores setoriais e às melhores práticas informadas pelo NCSC.
Panorama Competitivo
O mercado está moderadamente fragmentado, com os cinco maiores fornecedores (Darktrace, Sophos, NCC Group, BAE Systems Digital Intelligence e BT Security) a deter uma participa??o significativa em 2025. A Darktrace capitaliza em análises de aprendizagem automática que colocam automaticamente em quarentena comportamentos anómalos, ganhando contratos em setores pressionados pela escassez de competências em ciberseguran?a. A Sophos diferencia-se através de uma rede global de centros de opera??es de seguran?a que prestam dete??o e resposta geridas alinhadas com os pontos de pre?o do mercado médio. O NCC Group aproveita as suas profundas raízes em testes de penetra??o para aconselhar bancos e operadores de telecomunica??es sobre as suas obriga??es ao abrigo da Lei de Seguran?a das Telecomunica??es e do DORA.
Os especialistas de segundo nível, incluindo a Bridewell Consulting, a Integrity360 e a Quorum Cyber, capturam nichos ao combinar conhecimento de domínio com modelos comerciais flexíveis.[4]Quorum Cyber, "Revis?o de Meio do Ano do Risco Cibernético Global 2026 da Quorum Cyber", www.quorumcyber.com A Bridewell ajuda os centros hospitalares de saúde a cumprir a governa??o do Servi?o Nacional de 厂补ú诲别, enquanto a Integrity360 se concentra em DevSecOps e postura na nuvem para fornecedores de software como servi?o. As parcerias estratégicas determinam cada vez mais o sucesso. A BT Security integra as análises do Microsoft Sentinel na sua pilha de dete??o e resposta alargada gerida, proporcionando aos clientes uma vis?o unificada dos ativos locais e multi-nuvem. A BAE Systems Digital Intelligence aproveita as garantias de tratamento soberano de dados para garantir contratos de defesa que requerem informa??es de amea?as classificadas.
Os pontos de inova??o giram em torno do isolamento da tecnologia operacional, do licenciamento baseado no consumo e da resposta autónoma. O lan?amento de produto da Darktrace em 2026, que protege controladores lógicos programáveis sem interromper a produ??o, exemplifica a tendência para harmonizar a seguran?a de TI e de tecnologia operacional. Entretanto, a Immersive Labs forma equipas cibernéticas através de simula??es gamificadas, abordando as escassez de talentos que de outra forma impedem a implementa??o de tecnologia. Os esquemas de certifica??o do Conselho de Ciberseguran?a do Reino Unido introduzem níveis profissionais padronizados, reduzindo a diferencia??o dos fornecedores baseada exclusivamente nas credenciais de pessoal e deslocando a ênfase competitiva para a eficácia mensurável dos algoritmos de dete??o e a amplitude de integra??o.
Líderes da Indústria de Ciberseguran?a do Reino Unido
Darktrace plc
Sophos Group plc
NCC Group plc
BAE Systems Digital Intelligence
BT Group plc (BT Security)
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Programas do setor público e de setores regulamentados est?o criando um espa?o prático para fornecedores capazes de empacotar controles mensuráveis, garantia contínua e governan?a de fornecedores em ofertas implementáveis. O Government Cyber Action Plan (janeiro de 2026) adiciona impulso à moderniza??o dos servi?os públicos por meio de um investimento financiado (210 milh?es de GBP), apoiando a demanda de curto prazo por arquiteturas centradas em identidade, monitoramento de seguran?a e ferramentas que agilizam a coleta de evidências para auditorias e relatórios de incidentes. Ao mesmo tempo, o Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) expande o perímetro de conformidade ao incluir infraestrutura digital adicional, como data centers, o que aumenta os requisitos em torno da gest?o de vulnerabilidades, prontid?o para incidentes e controles de risco de terceiros.
Uma segunda camada de oportunidades está se formando em torno da coordena??o entre governo e indústria sobre resiliência e defesa habilitada por IA. O Cyber Resilience Pledge incentiva a supervis?o no nível de conselho, a participa??o em servi?os do NCSC, como o Early Warning, e a ado??o do Cyber Essentials nas cadeias de suprimentos, apoiando servi?os gerenciados escaláveis e pacotes de conformidade simplificados para grandes empresas e seus fornecedores PMEs. No CYBERUK 2026, o governo também destacou novo financiamento (90 milh?es de GBP) e colabora??o com empresas de IA de fronteira, junto com a agenda do NCSC National Cyber Defence Capability. Esse amplo foco cria espa?o para provedores focados no Reino Unido transformarem em produto a detec??o assistida por IA, a automa??o de resposta e as integra??es seguras por design que atendem tanto a ambientes de TI quanto de TO.
Desenvolvimentos recentes do setor
- Julho de 2026: a Sophos lan?ou o Sophos Fusion, posicionado como um sistema de defesa de ciberseguran?a nativo de IA, com disponibilidade geral escalonada de agosto a outubro de 2026. O lan?amento refor?a a consolida??o de plataformas em torno de fluxos de trabalho de detec??o e resposta assistidos por IA, apoiando compradores que desejam menos ferramentas com política e telemetria unificadas.
- Junho de 2026: a Sophos anunciou a disponibilidade geral do Sophos Backup and Recovery, com tecnologia Rubrik Cyber Resilience, para ambientes Microsoft 365. A empresa vinculou prote??o e recupera??o às pilhas de produtividade SaaS predominantes, alinhando os gastos com seguran?a aos resultados de resiliência à medida que os riscos de ransomware e interrup??o de negócios aumentam.
- Dezembro de 2025: a Sophos concluiu a aquisi??o do negócio de detec??o e resposta gerenciadas da Secureworks por 450 milh?es de USD. O negócio expandiu a escala e a capacidade de entrega de MDR da Sophos, intensificando a concorrência por contratos de seguran?a gerenciada de vários anos entre clientes de médio porte e regulamentados no Reino Unido.


Estrutura da metodologia de pesquisa e escopo do relatório
Defini??o e ?mbito do Mercado
Este mercado abrange os gastos no Reino Unido em produtos e servi?os de ciberseguran?a que previnem, detetam e respondem a amea?as digitais em redes, endpoints, aplica??es, cargas de trabalho na nuvem e dados, adquiridos por organiza??es e organismos públicos.
Exclus?es do ?mbito: Exclui os prémios de ciberseguros e os gastos em TI n?o cibernéticos que n?o se destinam principalmente a resultados de seguran?a.
Vis?o Geral da Segmenta??o
- Por Oferta
- Solu??es
- Seguran?a de Aplica??es
- Seguran?a em Nuvem
- Seguran?a de Dados
- Seguran?a de Rede
- Seguran?a de Endpoint
- Prote??o de Infraestrutura
- Gest?o Integrada de Risco
- Gest?o de Identidade e Acesso (IAM)
- Servi?os
- Servi?os Profissionais
- Servi?os Geridos
- Solu??es
- Por Modo de Implementa??o
- Nuvem
- On-Premise
- Por Indústria do Utilizador Final
- BFSI
- Governo e Setor Público
- Petróleo e Gás
- TI e Telecomunica??es
- Retalho, Comércio Eletrónico e Consumidores
- Indústria Transformadora e Industrial
- Energia e Utilities
- 厂补ú诲别
- Outras Indústrias de Utilizadores Finais (Transportes, 尝辞驳í蝉迟颈肠补, Educa??o, Hotelaria)
- Por Tamanho de Empresa do Utilizador Final
- Grandes Empresas
- Pequenas e Médias Empresas (PME)
Fontes de Dados, Dimensionamento do Mercado e Valida??o
Pesquisa Documental
O trabalho documental come?a por fundamentar o ambiente de procura do Reino Unido e o contexto político, uma vez que os or?amentos de ciberseguran?a est?o frequentemente ligados à press?o de conformidade e às tendências de incidentes. Recorremos a fontes públicas como o Inquérito do Governo do Reino Unido sobre Viola??es de Ciberseguran?a, as publica??es do Centro Nacional de Ciberseguran?a, as atualiza??es da Ofcom relacionadas com a seguran?a das telecomunica??es e os indicadores de negócios e economia digital do Instituto Nacional de Estatística.
Para manter o modelo ligado ao fluxo de dinheiro, também analisamos itens como relatórios anuais de empresas, apresenta??es a investidores e cobertura de imprensa de reputa??o sobre grandes eventos de viola??o e programas de resposta. Quando necessário, utilizamos subscri??es pagas para dados financeiros e de inteligência de empresas, notícias e dados financeiros, bases de dados de patentes e contratos e concursos públicos para identificar padr?es e calendários de negócios. As fontes acima referidas s?o ilustrativas e n?o exaustivas, sendo também utilizadas outras referências para recolha de dados, verifica??es cruzadas e esclarecimento de pesquisa.
Entrevistas Primárias e Inquéritos
Os dados primários s?o recolhidos através de entrevistas com especialistas e inquéritos estruturados com compradores, participantes do canal e especialistas em matéria que acompanham as decis?es de gastos em ciberseguran?a no Reino Unido. Cobrimos uma combina??o de setores regulados e n?o regulados, e as discuss?es s?o utilizadas para confirmar o que está a ser or?amentado, como a ado??o de seguran?a na nuvem está a mudar e para onde os pre?os est?o a evoluir, antes de as hipóteses finais serem fixadas.
Distribui??o dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Cargo do respondente | Regi?o |
|---|---|---|
| Primeiro nível: 35% | Diretores Executivos: 22% | |
| Nível médio: 43% | Líderes Funcionais/de Unidade: 22% | |
| Participantes Menores: 22% | Gestores: 56% |
Dimensionamento e Previs?o do Mercado
O dimensionamento é construído utilizando uma combina??o de abordagens descendente e ascendente, em que a procura de ciberseguran?a no Reino Unido é reconstituída a partir de indicadores de gastos em TI e digital, seguidos de rácios de aloca??o de seguran?a ajustados pelo risco setorial e pela intensidade de conformidade. Para manter os totais práticos, corroboramos os resultados com verifica??es ascendentes seletivas, como divis?es de receitas de fornecedores amostrados ligadas à exposi??o no Reino Unido, feedback do canal sobre dimens?es de negócios e testes simples de volume multiplicado pelo pre?o médio de venda para servi?os de seguran?a comumente adquiridos.
Os principais dados que utilizamos incluem o ritmo de migra??o para a nuvem e ado??o de arquiteturas híbridas, a ado??o de servi?os de seguran?a geridos, os sinais de frequência de incidentes e a intensidade de resposta, os marcos regulatórios que influenciam o calendário dos gastos e a composi??o empresarial por tamanho (porque os gastos por organiza??o diferem muito). Quando as receitas exclusivas do Reino Unido n?o s?o claramente divulgadas, as lacunas s?o tratadas através de aloca??o geográfica utilizando indicadores de presen?a de colaboradores e clientes, que s?o depois verificados durante as chamadas com especialistas.
Para as previs?es, é utilizada a análise de cenários, uma vez que os or?amentos de seguran?a podem aumentar após grandes incidentes e também ser adiados em períodos macroeconómicos fracos. As hipóteses s?o revistas com profissionais para que o caminho futuro reflita os pipelines de projetos esperados, as renova??es de contratos e a progress?o realista de pre?os, em vez de uma tendência linear.
Ciclo de Valida??o e Atualiza??o de Dados
A valida??o é feita através de triangula??o entre sinais independentes e, em seguida, através de verifica??es de vari?ncia para que os pontos de crescimento invulgarmente altos ou baixos sejam explicados antes da aprova??o. Comparamos os resultados do modelo com indicadores como programas de seguran?a do setor público, sinais de tendências de viola??es e comentários sobre gastos em seguran?a divulgados em relatórios, o que ajuda a identificar discrep?ncias precocemente.
Antes da publica??o, é realizada uma revis?o analítica em múltiplas etapas, e é desencadeado um contacto de acompanhamento quando uma hipótese muda materialmente ou quando é identificado um grande negócio ou mudan?a de política. Os relatórios s?o atualizados anualmente, com atualiza??es intercalares para eventos materiais, e é realizada uma revis?o final antes da entrega para que os clientes recebam a vis?o mais atualizada.
Estimativa do Mercado de Ciberseguran?a do Reino Unido da 黑料不打烊 Comparada com Outras Estimativas Publicadas
Os valores publicados do mercado de ciberseguran?a do Reino Unido podem diferir mesmo quando o rótulo do tema parece o mesmo, porque cada editor pode contabilizar uma combina??o diferente de solu??es versus servi?os, aplicar diferentes momentos de convers?o de moeda e escolher diferentes anos de base para o que denominam de mercado atual.
As maiores diferen?as surgem geralmente da cobertura do ?mbito em torno do que é contabilizado como ciberseguran?a, de como os servi?os geridos s?o tratados em compara??o com a m?o de obra de seguran?a interna e de se os itens de TI adjacentes est?o incluídos. As diferen?as também surgem quando um modelo assume uma acelera??o mais rápida da seguran?a na nuvem, ou quando a convers?o da taxa de c?mbio é feita num único momento em vez de ser calculada como média ao longo do ano, o que altera os totais em USD para o Reino Unido.
Compara??o de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| 黑料不打烊 | 18,36 mil milh?es de USD (2026) | |
| Associa??o Setorial A | 16,90 mil milh?es de USD (2026) | Utiliza frequentemente uma contabiliza??o mais restrita que enfatiza o software de seguran?a do lado do comprador e exclui parte dos retentores de seguran?a gerida e resposta a incidentes, o que pode subestimar a procura do Reino Unido orientada para servi?os. |
| Consultora Global B | 21,40 mil milh?es de USD (2026) | Tipicamente inclui itens adjacentes de risco e resiliência de TI e pode aplicar um aumento mais agressivo da seguran?a na nuvem, o que pode elevar os totais quando os gastos agrupados s?o tratados como ciberseguran?a. |
A tabela mostra uma dispers?o clara em torno do mesmo ano, e sob o ?mbito da 黑料不打烊 o total contabiliza apenas solu??es e servi?os de ciberseguran?a vendidos no Reino Unido, excluindo os ciberseguros e os gastos em opera??es de TI n?o relacionadas com seguran?a. Ao ancorar o cálculo em sinais práticos de procura e depois verificar as hipóteses através de entrevistas, chegamos a um valor que pode ser rastreado até etapas repetíveis.


Principais Quest?es Respondidas no Relatório
Qual é o valor previsto do mercado de ciberseguran?a do Reino Unido em 2031?
O tamanho do mercado de ciberseguran?a do Reino Unido foi avaliado em 14,77 bilh?es de USD em 2025 e estima-se que cres?a de 16,27 bilh?es de USD em 2026 para 25,13 bilh?es de USD até 2031, refletindo um CAGR de 9,09% durante o período de previs?o (2026-2031).
Qual é o modo de implementa??o com crescimento mais rápido nas organiza??es do Reino Unido?
As solu??es de seguran?a fornecidas pela nuvem est?o a expandir-se a uma CAGR de 12,32% à medida que o trabalho híbrido consolida a dissolu??o do perímetro.
Por que raz?o as PME est?o a aumentar os or?amentos de ciberseguran?a?
As seguradoras exigem agora autentica??o multifator, gest?o de patches e backups offline antes de emitir apólices de ciberseguran?a, impulsionando as PME para pacotes de servi?os geridos.
Qual é o segmento da indústria com maior crescimento até 2031?
Os gastos do setor de saúde e ciências da vida est?o definidos para crescer a um CAGR de 13,67% devido à moderniza??o financiada pelo governo e ao risco de ransomware.
Qual é a gravidade da escassez de competências em ciberseguran?a no Reino Unido?
Um número significativo de fun??es permaneceu por preencher em 2025, causando infla??o salarial e prolongando os prazos dos projetos.
Que papel desempenha a inteligência artificial nas defesas modernas do Reino Unido?
As empresas implementam análises de IA para estabelecer o comportamento normal de base e isolar anomalias em minutos, reduzindo o tempo de permanência dos adversários.
Página atualizada pela última vez em:


