
Taille et part du marché de la cybersécurité au Royaume-Uni
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
| Période de Données Historiques | 2020 - 2024 |
| Taille du Marché (2026) | 16.27 Milliards de dollars |
| Taille du Marché (2031) | 25.13 Milliards de dollars |
| Growth Rate (2026 - 2031) | 9.09 % |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 黑料不打烊. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité au Royaume-Uni par 黑料不打烊
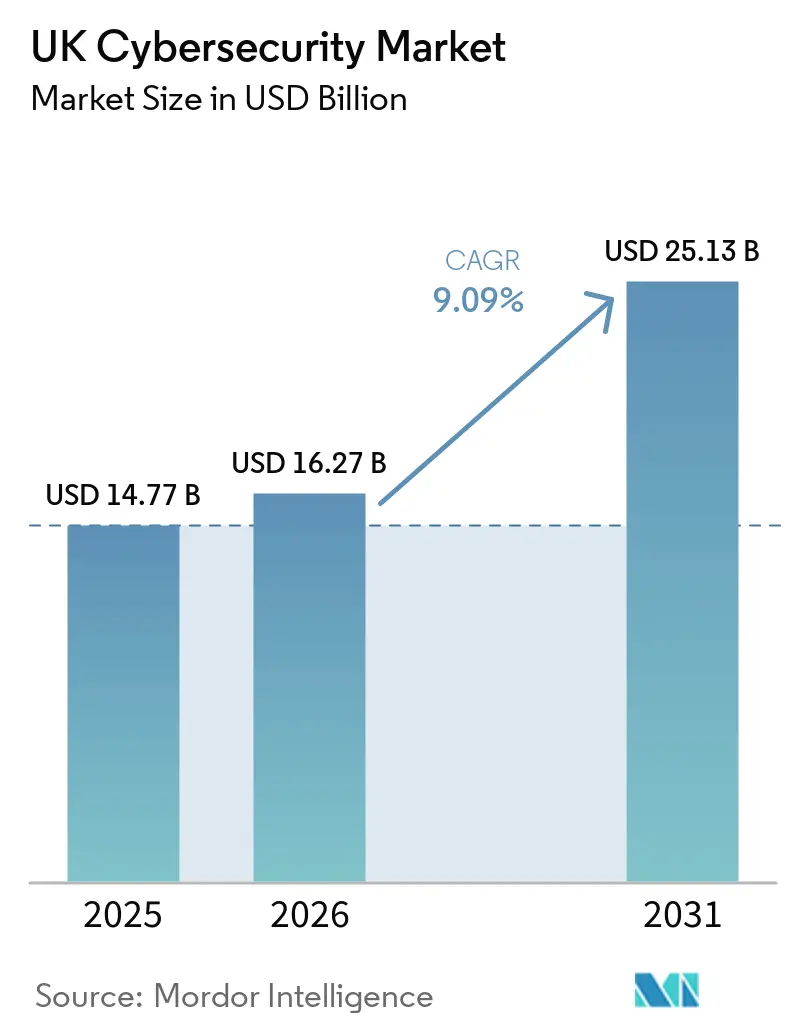
La taille du marché de la cybersécurité au Royaume-Uni était évaluée à 14,77 milliards USD en 2025 et devrait cro?tre de 16,27 milliards USD en 2026 à 25,13 milliards USD d'ici 2031, reflétant un CAGR de 9,09 % durant la période de prévision (2026-2031). Cette expansion de la taille du marché est portée par l'escalade rapide des attaques par ran?ongiciel contre les infrastructures critiques, les exigences obligatoires de confiance zéro dans les marchés publics, et les jalons de conformité stricts imposés par la loi sur la sécurité des télécommunications et le règlement sur la résilience opérationnelle numérique. La dynamique des dépenses est la plus forte parmi les entreprises qui migrent vers des cadres de périphérie de service de sécurité natifs du cloud, tandis que les contrats de détection et de réponse gérées prospèrent à mesure que les conseils d'administration acceptent que la surveillance des menaces 24 h/24 et 7 j/7 est désormais une exigence de base plut?t qu'un service premium. La pression concurrentielle exercée par les suites multinationales et les fournisseurs locaux hautement spécialisés alimente une innovation produit continue, notamment autour des analyses d'intelligence artificielle qui réduisent le temps de présence des menaces persistantes avancées. Les équipes d'achat privilégient également les plateformes qui consolident les pistes d'audit à travers plusieurs réglementations, ce qui encourage la consolidation des fournisseurs et les contrats de service pluriannuels qui garantissent des structures de co?ts prévisibles.
Principaux enseignements du rapport
- Par offre, les solutions représentaient 62,73 % des revenus du marché de la cybersécurité au Royaume-Uni en 2025, tandis que les services progressent à un CAGR de 12,22 % jusqu'en 2031.
- Par mode de déploiement, le cloud a capté 63,84 % de la taille du marché de la cybersécurité au Royaume-Uni en 2025 et se développe à un CAGR de 12,32 % jusqu'en 2031.
- Par secteur d'activité des utilisateurs finaux, la banque, les services financiers et l'assurance (BFSI) représentaient 29,73 % de la part du marché de la cybersécurité au Royaume-Uni en 2025, tandis que le secteur de la santé et des sciences de la vie devrait cro?tre à un CAGR de 13,67 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises représentaient 61,74 % des dépenses de 2025, tandis que les petites et moyennes entreprises accélèrent à un CAGR de 12,46 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de 黑料不打烊, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché de la cybersécurité au Royaume-Uni
Analyse de l'impact des facteurs moteurs*
| Facteur moteur | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Escalade de la numérisation et surface d'attaque liée au travail hybride | +2.3% | National, concentré dans les p?les financiers et technologiques de Londres, Manchester et ?dimbourg | Moyen terme (2 à 4 ans) |
| Montée en puissance des ran?ongiciels et des menaces étatiques | +2.1% | National, aigu dans les établissements de santé, les administrations locales et les services d'utilité énergétique | Court terme (≤ 2 ans) |
| Renforcement des obligations de conformité au Royaume-Uni (loi sur la sécurité des télécommunications, DORA) | +1.9% | National, avec une application renforcée dans les secteurs BFSI et des télécommunications | Moyen terme (2 à 4 ans) |
| Adoption rapide des analyses de sécurité pilotées par l'IA | +1.7% | National, gains précoces dans les grandes entreprises et les fournisseurs de services gérés | Long terme (≥ 4 ans) |
| Exigences gouvernementales de marchés publics à confiance zéro | +1.4% | Secteur public, avec répercussions sur les contractants de défense et les fournisseurs d'infrastructures nationales critiques | Moyen terme (2 à 4 ans) |
| Pressions de la souscription en cyberassurance fa?onnant les contr?les | +1.2% | National, plus prononcé dans le segment des PME et les secteurs à haut risque | Court terme (≤ 2 ans) |
| Source: 黑料不打烊 | |||
Escalade de la numérisation et surface d'attaque liée au travail hybride
Le travail hybride a démantélé le périmètre traditionnel, de sorte que les organisations défendent désormais des milliers de terminaux connectés à des réseaux domestiques à large bande avec des régimes de correctifs hétérogènes. Les orientations nationales préconisent des déploiements de périmètre de service d'accès sécurisé combinant pare-feu, passerelle web sécurisée et accès réseau à confiance zéro dans une pile cloud unique, permettant des politiques uniformes quel que soit l'emplacement de l'utilisateur. Les entreprises réglementées doivent également maintenir une authentification continue et une micro-segmentation, une exigence qui pousse effectivement à l'adoption native du cloud dans les p?les financiers et technologiques. Soixante-treize pour cent des grands employeurs entendent maintenir des modes de travail flexibles, ce qui cimente la sécurité centrée sur l'identité comme une nécessité à long terme. Par conséquent, les déploiements cloud dépassent les alternatives sur site, et les fournisseurs promeuvent activement des moteurs de politiques couvrant à la fois les réseaux distants et les réseaux de campus.
Montée en puissance des ran?ongiciels et des menaces étatiques
Le Centre national de cybersécurité a enregistré une hausse de 68 % d'une année sur l'autre des incidents liés aux ran?ongiciels en 2025, attribuant cette augmentation aux kits de ran?ongiciel en tant que service qui permettent à des affiliés débutants d'exécuter des attaques sophistiquées.[1]Centre national de cybersécurité, "Bilan annuel 2025," ncsc.gov.uk Les systèmes de santé ont subi de longues interruptions, tandis que les services publics d'énergie ont fait face à des intrusions dans la cha?ne d'approvisionnement attribuées à des groupes russes et iraniens. Une enquête gouvernementale a révélé que 32 % des entreprises ont subi des violations en 2025, avec des co?ts de remédiation moyens de 15 300 GBP (20 534,97 USD). Cet environnement de menaces accru stimule la croissance du marché de la cybersécurité au Royaume-Uni, les entreprises augmentant leurs investissements dans la détection avancée des menaces, la réponse aux incidents, la protection des points de terminaison, la sécurité cloud et les capacités des centres d'opérations de sécurité. Les organisations accordent également la priorité aux contrats de détection et de réponse gérées qui offrent une couverture 24 h/24 et 7 j/7, une contention plus rapide et une escalade directe vers les équipes de réponse aux incidents, alors que les ran?ongiciels et les activités étatiques continuent d'exposer des risques opérationnels, financiers et réglementaires.
Renforcement des obligations de conformité au Royaume-Uni (loi sur la sécurité des télécommunications, DORA)
L'application intégrale de la loi sur la sécurité des télécommunications à partir de janvier 2025 oblige les opérateurs de réseau à éliminer les fournisseurs à haut risque et à adopter une analyse continue des vulnérabilités et des signalisations chiffrées. Les préparatifs parallèles pour la loi sur la résilience opérationnelle numérique exigent des tests de résilience annuels, des examens des risques tiers et des notifications d'incidents en quasi-temps réel dans les services financiers. Les banques ont réservé plus de 1,2 milliard GBP (1,61 milliard USD) pour des mises à niveau de sécurité liées à la conformité en 2025, renfor?ant la demande de plateformes qui automatisent la collecte de preuves dans l'ensemble des cadres réglementaires. Les fournisseurs qui associent la gestion des risques, les tests de pénétration et les fonctionnalités de reporting bénéficient donc d'un avantage considérable en matière d'approvisionnement.
Adoption rapide des analyses de sécurité pilotées par l'IA
Les analyses d'intelligence artificielle complètent de plus en plus les contr?les basés sur les signatures en établissant le profil du comportement normal et en signalant les anomalies qui indiquent un mouvement latéral ou une exfiltration de données. Darktrace a signalé une hausse significative du nombre de clients britanniques utilisant des modules de réponse autonome capables de mettre en quarantaine les activités suspectes sans approbation humaine. Ces avancées soulignent l'appétit du marché pour des outils qui réduisent les cycles de détection à contention de quelques heures à quelques minutes. Cependant, des entrées adversariales peuvent encore empoisonner les modèles d'apprentissage automatique, de sorte que l'Institut britannique de sécurité de l'IA continue de développer des normes d'assurance. ? mesure que les meilleures pratiques m?rissent, les entreprises élargissent les projets pilotes en déploiements à l'échelle de l'entreprise, garantissant que les analyses d'IA restent un contributeur solide à la croissance à long terme.
Analyse de l'impact des facteurs de frein*
| Facteur de frein | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Déficit aigu de compétences en cybersécurité | -1.8% | National, plus sévère dans les régions hors de Londres et du Sud-Est | Long terme (≥ 4 ans) |
| Co?t total de possession élevé pour les plateformes avancées | -1.3% | National, concentré dans les segments PME et marché intermédiaire | Moyen terme (2 à 4 ans) |
| Systèmes OT hérités et infrastructures critiques difficiles à sécuriser | -0.9% | Secteurs de l'énergie, des services aux collectivités, du pétrole et du gaz, et de la fabrication | Long terme (≥ 4 ans) |
| Sous-investissement des PME face à un retour sur investissement peu clair | -0.7% | National, aigu dans le commerce de détail, l'h?tellerie, le transport et la logistique | Court terme (≤ 2 ans) |
| Source: 黑料不打烊 | |||
Déficit aigu de compétences en cybersécurité
Les estimations gouvernementales indiquaient un nombre significatif de postes vacants en cybersécurité à l'échelle nationale en 2025, tandis que les ingénieurs seniors en sécurité cloud à Londres affichaient des salaires médians élevés. Cette pénurie aigu? de professionnels qualifiés continue de freiner la croissance de la cybersécurité au Royaume-Uni en augmentant les co?ts de main-d'?uvre, en allongeant les délais de mise en ?uvre et en limitant la capacité des organisations à déployer des solutions de sécurité avancées à grande échelle. Les entreprises peinent souvent à recruter et à fidéliser des spécialistes dotés d'une expertise en sécurité cloud, détection des menaces, réponse aux incidents et conformité réglementaire, ce qui ralentit les initiatives de transformation numérique et affaiblit la maturité globale en matière de sécurité. Le déficit de compétences exerce également une pression sur les équipes internes, accro?t le risque opérationnel et rend difficile pour les organisations de répondre rapidement à l'évolution des cybermenaces. En conséquence, de nombreuses entreprises externalisent leurs opérations de sécurité auprès de prestataires spécialisés pour maintenir leur résilience et leur continuité. Les programmes d'apprentissage et les investissements universitaires pourraient atténuer les pénuries à moyen terme, mais les services gérés restent le principal palliatif, renfor?ant leur trajectoire de croissance à deux chiffres.
Co?t total de possession élevé pour les plateformes avancées
Les licences pour les suites de détection et de réponse étendues ou de gouvernance des identités dépassaient souvent 50 000 GBP (67 107,75 USD) par an pour les entreprises de taille intermédiaire en 2025, tandis que les projets d'intégration ajoutaient 30 à 50 % supplémentaires en frais de service. Ces co?ts constituaient un frein significatif à la croissance de l'adoption de la cybersécurité au Royaume-Uni, en particulier parmi les petites et moyennes entreprises, qui représentent 99 % des entreprises britanniques. Beaucoup de ces entreprises avaient du mal à justifier de telles dépenses, car le retour sur investissement dépendait largement de l'évitement de pertes potentielles liées aux violations plut?t que de la génération de gains opérationnels immédiats. La Fédération des petites entreprises a rapporté que 41 % de ses membres citaient les contraintes budgétaires comme principal obstacle à l'adoption de contr?les avancés. Les co?ts de licence initiaux élevés, les dépenses de mise en ?uvre supplémentaires et les exigences de maintenance continue ont également ralenti le déploiement de plateformes de cybersécurité plus sophistiquées au sein des organisations aux ressources limitées.[2]Fédération des petites entreprises, "Rapport sur la cybersécurité des petites entreprises 2025," fsb.org.uk Bien que les fournisseurs aient répondu par une tarification à l'usage, l'accessibilité globale a continué de limiter une adoption plus large et est restée un défi majeur pour la croissance du marché de la cybersécurité au Royaume-Uni.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les services commandent les dépenses à mesure que les compétences internes s'érodent
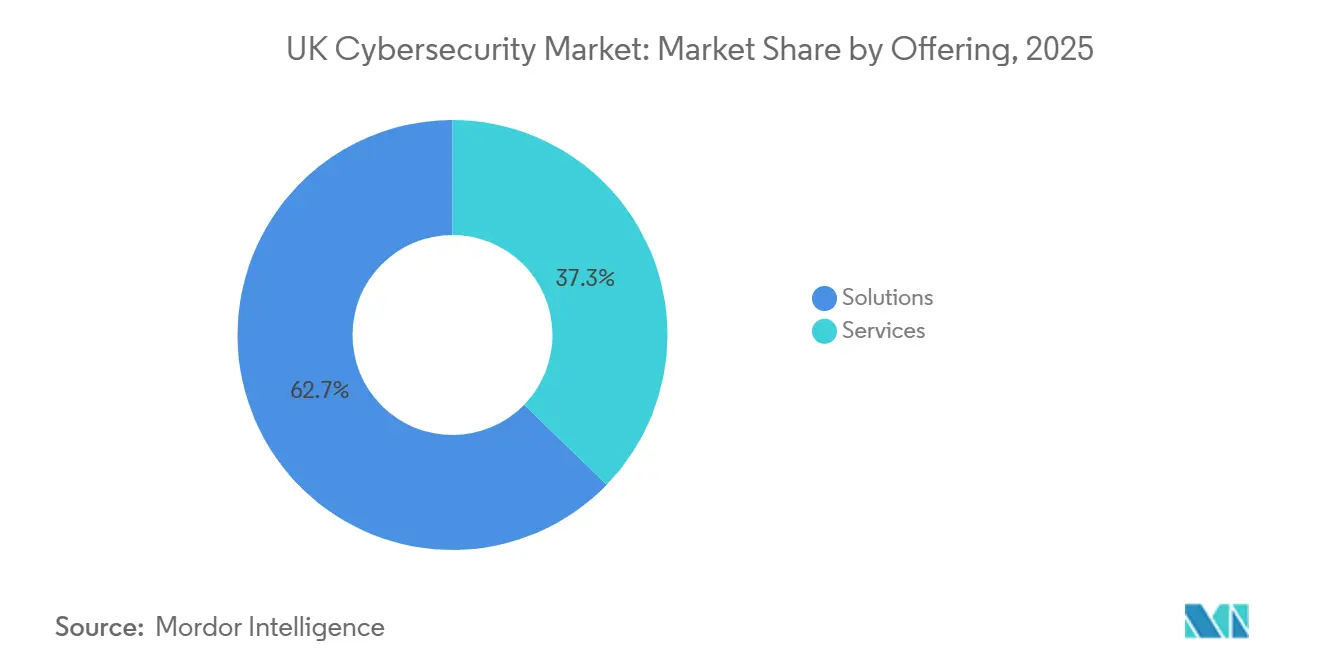
Les solutions ont dominé le marché de la cybersécurité au Royaume-Uni en 2025, représentant 62,73 % du chiffre d'affaires total du marché. Cette part significative reflétait le besoin fondamental des organisations à travers le Royaume-Uni de déployer des technologies de sécurité robustes, notamment des équipements de sécurité réseau, des plateformes de protection des points de terminaison, des pare-feux, des outils de chiffrement, des systèmes de gestion des identités et des accès, et des solutions SIEM. La domination du segment des solutions découlait du besoin critique des entreprises d'établir une infrastructure de sécurité de base avant d'adopter des services complémentaires. Ce besoin s'est accru à mesure que les organisations faisaient face à des cybermenaces plus sophistiquées et devaient se conformer à des cadres réglementaires stricts, tels que le RGPD et la Stratégie nationale de cybersécurité du Royaume-Uni. Les grandes entreprises et les organisations du secteur public ont généralement mené les achats de solutions, investissant massivement dans des piles technologiques de sécurité complètes pour protéger leurs vastes actifs numériques et les données de leurs clients.
Par ailleurs, le segment des services devrait enregistrer un taux de croissance annuel composé (CAGR) de 12,22 % jusqu'en 2031, ce qui en fait la catégorie d'offres à la croissance la plus rapide sur le marché de la cybersécurité au Royaume-Uni. Plusieurs facteurs alimentent cette croissance accélérée, notamment la pénurie aigu? d'expertise interne en cybersécurité au sein des organisations britanniques, la complexité croissante des opérations de sécurité nécessitant des connaissances spécialisées, et l'adoption croissante des services de sécurité gérés qui permettent aux entreprises d'externaliser la surveillance de la sécurité et la réponse aux incidents. Le segment des services comprend le conseil, la mise en ?uvre, les services de sécurité gérés, la réponse aux incidents, les tests de pénétration, les évaluations de vulnérabilité et les programmes de formation à la sécurité. Ces services deviennent de plus en plus essentiels à mesure que les organisations cherchent à maximiser l'efficacité de leurs investissements dans les technologies de sécurité et à maintenir une protection continue contre l'évolution des cybermenaces. L'évolution vers des modèles par abonnement et en tant que service soutient davantage cette croissance en rendant les capacités de sécurité avancées plus accessibles aux petites et moyennes entreprises à travers le Royaume-Uni.


Par mode de déploiement : les solutions cloud dominent à mesure que le périmètre se dissout
Le déploiement cloud a capté 63,84 % de la taille du marché de la cybersécurité au Royaume-Uni en 2025 et devrait cro?tre à un CAGR de 12,32 % jusqu'en 2031, tandis que les déploiements sur site devraient se développer à des taux à un chiffre moyen. Les effectifs à distance et hybrides nécessitent des architectures centrées sur l'identité, de sorte que les organisations adoptent des plateformes de périphérie de service de sécurité qui appliquent des politiques cohérentes quel que soit l'emplacement. Les régulateurs gouvernementaux et financiers approuvent les stratégies multi-cloud associées à une fédération d'identité centralisée, ce qui valide davantage les feuilles de route des fournisseurs construites autour de contr?les axés sur le cloud. Les entreprises notent que l'activation de la protection cloud peut prendre quelques jours, tandis que les cycles d'approvisionnement, d'installation en rack et de maintenance ralentissent les plateformes sur site. Même les secteurs soumis à des règles strictes de localisation des données adoptent des conceptions hybrides qui conservent les enregistrements sensibles sur site mais transfèrent les analyses vers des n?uds cloud élastiques.
Les parcs sur site persistent dans les segments qui exploitent des technologies opérationnelles héritées, tels que la fabrication, l'énergie et les services publics. Les automates programmables à air comprimé ne peuvent pas s'interfacer avec des plateformes externes, de sorte que les propriétaires d'actifs déploient des capteurs intermédiaires et des prises réseau pour obtenir de la télémétrie. Les fournisseurs combinent ces déploiements avec des consoles de gestion hébergées dans le cloud, ce qui illustre la tendance générale vers des modèles de consommation flexibles. Cependant, la migration introduit des risques de mauvaise configuration, et la gestion de la posture de sécurité cloud est désormais intégrée dans la plupart des contrats d'entreprise pour vérifier automatiquement la conformité aux référentiels du Centre pour la sécurité Internet.
Par secteur d'activité des utilisateurs finaux : la croissance de la santé et des sciences de la vie s'accélère tandis que la BFSI reste le c?ur du marché
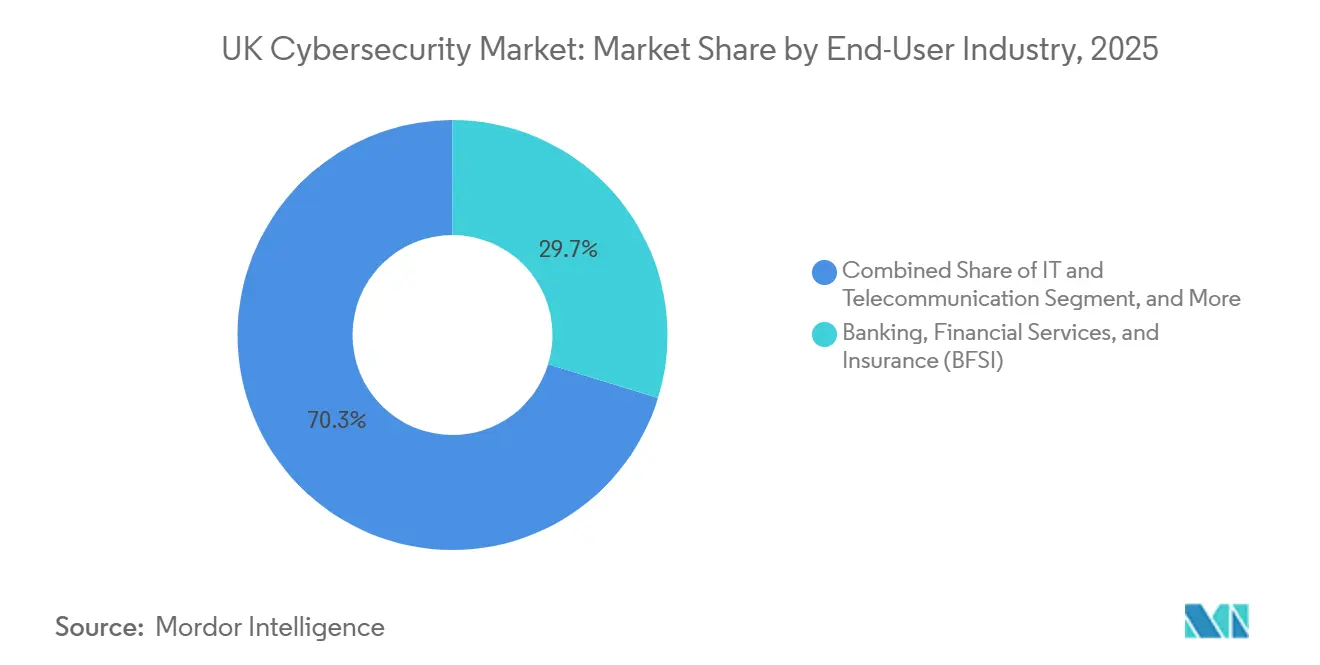
La banque, les services financiers et l'assurance (BFSI) ont conservé 29,73 % de la part du marché de la cybersécurité au Royaume-Uni en 2025, une position soutenue par la surveillance réglementaire continue de la Financial Conduct Authority et de la Prudential Regulation Authority.[3] Les budgets couvrent la migration vers la confiance zéro pour les plateformes de trading, la surveillance continue des fournisseurs tiers et les rapports automatisés pour les tests de résilience opérationnelle. La santé et les sciences de la vie enregistrent l'expansion la plus rapide avec un CAGR de 13,67 % jusqu'en 2031. Les attaques par ran?ongiciel contre les h?pitaux en 2025 ont provoqué des retards dans la chirurgie élective et ont déclenché un programme de renforcement soutenu par le gouvernement pour financer la détection des points de terminaison, la segmentation du réseau et les sauvegardes chiffrées. Par ailleurs, la modernisation des dossiers de santé électroniques va de pair avec une gestion renforcée des identités pour protéger les données sensibles des patients.
Les ministères gouvernementaux et les conseils locaux augmentent également leurs dépenses pour satisfaire aux mandats de confiance zéro qui constituent désormais un langage contractuel obligatoire pour tous les départements. Les opérateurs de télécommunications investissent massivement pour remplacer les composants 5G à haut risque et renforcer la signalisation. Les entités du commerce de détail et du commerce électronique déploient la détection des fraudes et la tokenisation pour endiguer une hausse de 18 % des transactions sans présentation de carte. Les secteurs de la fabrication et de l'industrie se concentrent sur la segmentation du réseau au sein des réseaux de contr?le de supervision, tandis que les services publics d'énergie adoptent des capteurs de détection d'anomalies pour surveiller les turbines de production d'électricité. Malgré des priorités variées, chaque secteur vertical considère désormais la cybersécurité comme une exigence opérationnelle au niveau du conseil d'administration plut?t que comme un poste budgétaire informatique.

Par taille d'organisation : l'adoption par les PME prend de l'élan sous la pression des assureurs
Les grandes entreprises ont représenté 61,74 % des dépenses en 2025, soutenues par des équipes internes d'ingénierie de sécurité et des défenses multicouches couvrant les terminaux, les réseaux et les charges de travail en nuage. La croissance dans ce segment est régulière mais progressive, étant donné que de nombreuses grandes organisations exploitent déj des programmes de sécurité matures. Les petites et moyennes entreprises, en revanche, affichent un CAGR de 12,46 %, catalysé par les souscripteurs de cyber-assurance qui refusent toute couverture si les souscripteurs ne mettent pas en ?uvre l'authentification multifacteur, ne maintiennent pas leurs logiciels à jour et ne conservent pas de sauvegardes hors ligne. Les assureurs s'appuient sur des données actuarielles de sinistres pour ajuster les tarifs en temps réel, de sorte que les PME réalisent rapidement qu'un investissement même modeste dans des contr?les de base peut réduire les primes de pourcentages tangibles.
La taille du marché de la cybersécurité au Royaume-Uni pour les PME reste plus modeste en valeur absolue, mais le vivier adressable de 5,5 millions d'entreprises rend l'opportunité collective substantielle. Les fournisseurs proposent des offres groupées intégrant la protection des terminaux, de la messagerie et du web en un seul agent, ajoutent une supervision de détection gérée et exposent des tableaux de bord simplifiés adaptés aux non-spécialistes. Les formules à la consommation trouvent un écho favorable, car les PME peuvent augmenter leur capacité lors des périodes de pointe commerciale et la réduire ensuite, lissant ainsi les courbes de co?ts. ? mesure que les pressions réglementaires, les audits d'assurance et les attentes des clients convergent, l'adoption par les PME s'approfondit, réduisant l'écart de maturité par rapport aux grandes entreprises.
Analyse géographique
Londres et le Sud-Est ont dominé les dépenses en cybersécurité au Royaume-Uni, représentant une part considérable des dépenses nationales en 2025. La capitale accueille une dense concentration d'institutions financières, de cabinets d'avocats internationaux et de licornes technologiques, chacun exploitant des parcs multi-cloud et faisant face à des exigences réglementaires strictes. En conséquence, les fournisseurs concentrent leurs équipes de vente et leurs centres de démonstration dans le corridor de la M25. L'?cosse s'est classée deuxième, soutenue par le quartier financier d'?dimbourg et la scène technologique en pleine maturité de Glasgow, qui a obtenu des ressources gr?ce à la Stratégie de résilience cybernétique du gouvernement écossais. La stratégie a financé des mises à niveau de sécurité pour les PME et les laboratoires universitaires. Les prestataires de services gérés régionaux ont comblé les déficits de compétences en co-localisant des centres d'opérations près des universités pour accéder aux viviers de talents dipl?més.
Les Midlands et le nord de l'Angleterre ont affiché une demande modérée mais en accélération, à mesure que les p?les de fabrication et de logistique numérisaient leurs cha?nes d'approvisionnement. Dans ces régions, la sécurité des technologies opérationnelles a stimulé les achats de capteurs de détection d'anomalies et d'équipements de segmentation de réseau, reflétant les menaces d'acteurs étatiques sondant les systèmes de contr?le industriels. Le Pays de Galles et l'Irlande du Nord sont restés plus modestes en termes absolus. Cependant, des subventions gouvernementales ont encouragé les conseils locaux et les h?pitaux à migrer les e-mails, les logiciels de productivité et les contr?les de sécurité vers des plateformes cloud souveraines. Les stratégies de cybersécurité dévolues ont incité les prestataires de services gérés à ouvrir des bureaux satellites, garantissant une réponse aux incidents sur le terrain sans longs déplacements.
L'alignement réglementaire transfrontalier a également fa?onné le paysage. Après le Brexit, les régulateurs britanniques ont reproduit le règlement sur la résilience opérationnelle numérique de l'Union européenne pour faciliter le commerce des services financiers, incitant les multinationales à exiger des outils conformes aux deux cadres réglementaires. La participation aux réseaux de renseignement des Cinq Yeux a fourni des avertissements précoces sur les exploits zero-day, influen?ant les calendriers de gestion des correctifs des fournisseurs. De plus, des exercices conjoints sous l'égide du Centre de cyberdéfense coopérative de l'OTAN ont renforcé la préparation militaire et civile, aboutissant à l'acquisition d'équipements renforcés aux niveaux d'assurance d'évaluation commune.
Paysage réglementaire
Le cadre de cybersécurité du Royaume-Uni renforce les attentes envers les services publics, les infrastructures nationales critiques et les principaux fournisseurs numériques à travers un ensemble de politiques, de réglementations sectorielles et de directives de l'autorité technique. En janvier 2026, le gouvernement britannique a publié le Plan d'action gouvernemental en matière de cybersécurité, piloté par l'Unité gouvernementale de cybersécurité, avec 210 millions GBP (283,63 millions USD) alloués au renforcement des contr?les de base dans les organisations du secteur public et à l'élévation des exigences de résilience dans la prestation de services et les marchés publics.
Un chantier législatif parallèle redéfinit également les obligations statutaires des opérateurs et des fournisseurs. Le Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) avance pour actualiser les règlements NIS de 2018 et élargir le périmètre des entités réglementées, y compris les centres de données et d'autres infrastructures numériques d'importance systémique. Le National Cyber Security Centre (NCSC) continue d'agir comme autorité technique en matière de gestion des incidents et d'orientation, tandis que les autorités compétentes sectorielles font respecter la conformité dans leurs domaines réglementés, ce qui accro?t la demande pour des contr?les de sécurité prêts pour l'audit et des outils de gestion des risques liés aux tiers.
Analyse de la cha?ne de valeur
La cha?ne de valeur de la cybersécurité au Royaume-Uni débute avec les fournisseurs de solutions et de plateformes couvrant les terminaux, le réseau, le cloud, la gestion des identités et des accès (IAM), et la gestion intégrée des risques. Les intégrateurs de systèmes, les cabinets de conseil et les fournisseurs de services de sécurité gérés soutiennent ensuite le déploiement et les opérations, incluant la surveillance 24 h/24 et 7 j/7, la chasse aux menaces et la réponse aux incidents. Les acheteurs se concentrent dans les secteurs BFSI, gouvernement/secteur public, télécoms, santé, et chez les opérateurs d'INC, où les marchés associent souvent des produits à des services professionnels pour le déploiement, la cartographie de la conformité et les tests de résilience opérationnelle.
La livraison en aval et la sélection des fournisseurs sont également fa?onnées par les exigences d'assurance sécurité et de passation de marchés. Les initiatives gouvernementales et les orientations politiques mettent l'accent sur la sécurité de la cha?ne d'approvisionnement, notamment l'utilisation de Cyber Essentials pour les fournisseurs et le renforcement des obligations pour les INC dans le cadre de la réglementation NIS en évolution. Cette dynamique s'étend aux organismes d'évaluation, à la certification et aux services de surveillance continue, ce qui favorise les fournisseurs capables d'intégrer les contr?les sur des environnements cloud et sur site, et de produire des dossiers de preuves conformes aux régulateurs sectoriels et aux bonnes pratiques du NCSC.
Paysage concurrentiel
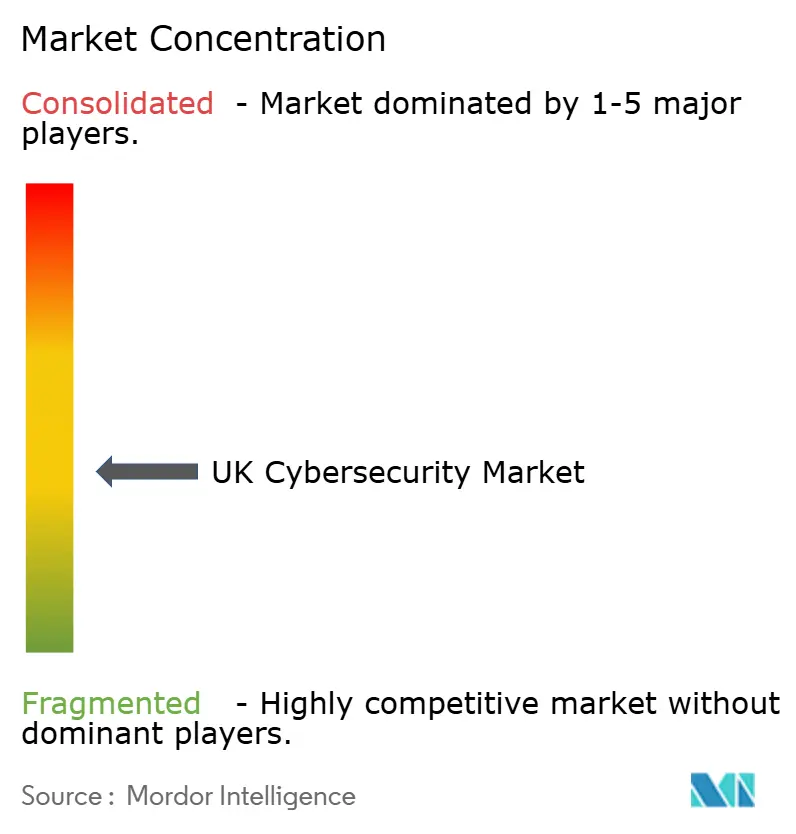
Le marché est modérément fragmenté, les cinq plus grands fournisseurs (Darktrace, Sophos, NCC Group, BAE Systems Digital Intelligence et BT Security) détenant une part significative en 2025. Darktrace capitalise sur des analyses d'apprentissage automatique qui mettent automatiquement en quarantaine les comportements anormaux, remportant des contrats dans des secteurs confrontés à la pénurie de compétences en cybersécurité. Sophos se différencie gr?ce à un réseau mondial de centres d'opérations de sécurité qui fournissent une détection et une réponse gérées adaptées aux prix du marché intermédiaire. NCC Group s'appuie sur ses solides racines en tests de pénétration pour conseiller les banques et les opérateurs de télécommunications sur leurs obligations au titre de la loi sur la sécurité des télécommunications et de DORA.
Les spécialistes de second rang, notamment Bridewell Consulting, Integrity360 et Quorum Cyber, captent des niches en associant expertise sectorielle et modèles commerciaux flexibles.[4]Quorum Cyber, "Revue de mi-année 2026 sur les risques cybernétiques mondiaux de Quorum Cyber", www.quorumcyber.com Bridewell aide les h?pitaux à se conformer à la gouvernance du Service national de santé, tandis qu'Integrity360 se concentre sur le DevSecOps et la posture cloud pour les fournisseurs de logiciels en tant que service. Les partenariats stratégiques déterminent de plus en plus le succès. BT Security intègre les analyses Microsoft Sentinel dans sa pile de détection et de réponse étendues gérées, offrant aux clients une visibilité unifiée sur les actifs sur site et multi-cloud. BAE Systems Digital Intelligence s'appuie sur des garanties de traitement souverain des données pour sécuriser des contrats de défense nécessitant des renseignements sur les menaces classifiées.
Les points chauds de l'innovation gravitent autour de l'isolation des technologies opérationnelles, de la licence à la consommation et de la réponse autonome. Le lancement de produit 2026 de Darktrace, qui protège les automates programmables sans interrompre la production, illustre la tendance à l'harmonisation de la sécurité informatique et des technologies opérationnelles. Pendant ce temps, Immersive Labs forme les équipes cybernétiques via des simulations ludiques, répondant aux pénuries de talents qui entravent autrement les déploiements technologiques. Les programmes de certification du Conseil de cybersécurité du Royaume-Uni introduisent des niveaux professionnels standardisés, réduisant la différenciation des fournisseurs basée uniquement sur les accréditations du personnel et faisant pivoter l'accent concurrentiel vers l'efficacité mesurable des algorithmes de détection et l'étendue de l'intégration.
Leaders du secteur de la cybersécurité au Royaume-Uni
Darktrace plc
Sophos Group plc
NCC Group plc
BAE Systems Digital Intelligence
BT Group plc (BT Security)
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Les programmes du secteur public et des industries réglementées créent un espace concret pour les fournisseurs capables d'intégrer des contr?les mesurables, une assurance continue et une gouvernance des fournisseurs dans des offres déployables. Le Government Cyber Action Plan (janvier 2026) ajoute une dynamique à la modernisation des services publics gr?ce à un financement dédié (210 millions de GBP), soutenant une demande à court terme pour des architectures centrées sur l'identité, la surveillance de sécurité et des outils qui rationalisent la collecte de preuves pour les audits et le signalement des incidents. Parallèlement, le Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) élargit le périmètre de conformité en intégrant des infrastructures numériques supplémentaires, telles que les centres de données, ce qui accro?t les exigences en matière de gestion des vulnérabilités, de préparation aux incidents et de contr?les des risques liés aux tiers.
Une deuxième couche d'opportunités se construit autour de la coordination entre le gouvernement et l'industrie concernant la résilience et la défense assistée par l'IA. Le Cyber Resilience Pledge encourage la supervision au niveau des conseils d'administration, la participation à des services du NCSC tels qu'Early Warning, ainsi que l'adoption de Cyber Essentials au sein des cha?nes d'approvisionnement, favorisant des services gérés évolutifs et des offres de conformité simplifiées pour les grandes entreprises et leurs fournisseurs PME. Lors de CYBERUK 2026, le gouvernement a également mis en avant un nouveau financement (90 millions de GBP) et une collaboration avec des entreprises d'IA de pointe, aux c?tés de l'agenda National Cyber Defence Capability du NCSC. Cet accent large crée de la place pour les fournisseurs axés sur le Royaume-Uni afin de commercialiser la détection assistée par l'IA, l'automatisation de la réponse et des intégrations sécurisées dès la conception, répondant aux environnements IT comme OT.
Développements récents du secteur
- Juillet 2026 : Sophos a lancé Sophos Fusion, positionné comme un système de défense cybersécurité natif de l'IA, avec une disponibilité générale échelonnée d'ao?t à octobre 2026. Ce lancement renforce la consolidation des plateformes autour de flux de travail de détection et de réponse assistés par l'IA, soutenant les acheteurs souhaitant réduire le nombre d'outils tout en unifiant les politiques et la télémétrie.
- Juin 2026 : Sophos a annoncé la disponibilité générale de Sophos Backup and Recovery, propulsé par Rubrik Cyber Resilience, pour les environnements Microsoft 365. L'entreprise a relié la protection et la récupération aux piles de productivité SaaS courantes, alignant les dépenses de sécurité sur les résultats de résilience à mesure que les risques de ran?ongiciels et d'interruption d'activité augmentent.
- Décembre 2025 : Sophos a finalisé l'acquisition de l'activité de détection et de réponse gérées de Secureworks pour 450 millions de USD. Cette opération a renforcé l'échelle et la capacité de livraison MDR de Sophos, intensifiant la concurrence pour les contrats de sécurité gérée pluriannuels auprès des clients britanniques du marché intermédiaire et des secteurs réglementés.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Ce marché couvre les dépenses au Royaume-Uni en produits et services de cybersécurité qui préviennent, détectent et répondent aux menaces numériques sur les réseaux, les points de terminaison, les applications, les charges de travail cloud et les données, tels qu'achetés par les organisations et les organismes publics.
Exclusions du périmètre : il exclut les primes de cyberassurance et les dépenses informatiques non cybernétiques qui ne sont pas principalement destinées à des résultats de sécurité.
Aper?u de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Sécurité réseau
- Sécurité des terminaux
- Protection de l'infrastructure
- Gestion intégrée des risques
- Gestion des identités et des accès (IAM)
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'activité des utilisateurs finaux
- BFSI
- Gouvernement et secteur public
- Pétrole et gaz
- Technologies de l'information et télécommunications
- Commerce de détail, commerce électronique et consommateurs
- Fabrication et industrie
- ?nergie et services aux collectivités
- 厂补苍迟é
- Autres secteurs d'utilisation finale (transport, logistique, éducation, h?tellerie)
- Par taille d'entreprise des utilisateurs finaux
- Grandes entreprises
- Petites et moyennes entreprises (PME)
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire commence par ancrer l'environnement de la demande britannique et le contexte politique, car les budgets de cybersécurité sont souvent liés aux pressions de conformité et aux tendances des incidents. Nous nous référons à des sources publiques telles que l'enquête du gouvernement britannique sur les violations de la cybersécurité, les publications du Centre national de cybersécurité, les mises à jour d'Ofcom liées à la sécurité des télécommunications, et les indicateurs économiques numériques et commerciaux de l'Office for National Statistics.
Pour maintenir le modèle connecté à la fa?on dont l'argent circule, nous examinons également des éléments tels que les rapports annuels des entreprises, les présentations aux investisseurs et la couverture de presse réputée sur les grandes violations et les programmes de réponse. Si nécessaire, nous utilisons des abonnements payants pour les données financières et le renseignement des entreprises, les actualités et les données financières, les bases de données de brevets, et les marchés publics et appels d'offres pour repérer les tendances et le calendrier des transactions. Les sources mentionnées ci-dessus sont illustratives plut?t qu'exhaustives, et d'autres références sont également utilisées pour la collecte de données, les vérifications croisées et la clarification de la recherche.
Entretiens primaires et enquêtes
Les données primaires sont recueillies par le biais d'entretiens d'experts et d'enquêtes structurées auprès d'acheteurs, de participants aux canaux de distribution et de spécialistes qui suivent les décisions de dépenses en cybersécurité au Royaume-Uni. Nous couvrons un ensemble de secteurs réglementés et non réglementés, et les discussions sont utilisées pour confirmer ce qui est budgétisé, comment l'adoption de la sécurité cloud évolue, et où les prix évoluent, avant que les hypothèses finales ne soient arrêtées.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | 搁é驳颈辞苍 |
|---|---|---|
| Premier niveau : 35 % | Directeurs généraux : 22 % | |
| Niveau intermédiaire : 43 % | Responsables fonctionnels/d'unité : 22 % | |
| Acteurs plus petits : 22 % | Responsables : 56 % |
Dimensionnement du marché et prévisions
Le dimensionnement est construit à l'aide d'une combinaison descendante et ascendante, où la demande britannique en cybersécurité est reconstituée à partir des indicateurs de dépenses informatiques et numériques, suivis des ratios d'allocation à la sécurité ajustés par le risque sectoriel et l'intensité de la conformité. Pour maintenir les totaux pratiques, nous corroborons les résultats avec des vérifications ascendantes sélectives, telles que des répartitions de revenus de fournisseurs échantillonnés liées à l'exposition au Royaume-Uni, des retours des canaux sur les tailles de transactions, et des tests simples de volume multiplié par le prix de vente moyen pour les services de sécurité couramment achetés.
Les principaux intrants que nous utilisons comprennent le rythme de la migration vers le cloud et l'adoption des architectures hybrides, l'adoption des services de sécurité gérés, les signaux de fréquence des incidents et l'intensité de la réponse, les jalons réglementaires qui influencent le calendrier des dépenses, et la composition des entreprises par taille (car les dépenses par organisation varient considérablement). Lorsque les revenus propres au Royaume-Uni ne sont pas clairement divulgués, les lacunes sont comblées par une allocation géographique utilisant des indicateurs d'empreinte d'employés et de clients, qui sont ensuite vérifiés lors des appels d'experts.
Pour les prévisions, une analyse de scénarios est utilisée, car les budgets de sécurité peuvent augmenter après des incidents majeurs et être également retardés en période de faiblesse macroéconomique. Les hypothèses sont examinées avec des praticiens afin que la trajectoire prévisionnelle reflète les pipelines de projets attendus, les renouvellements de contrats et une progression réaliste des prix plut?t qu'une tendance linéaire.
Validation des données et cycle de mise à jour
La validation est effectuée par triangulation entre des signaux indépendants, puis par des vérifications de variance afin que les points de croissance inhabituellement élevés ou faibles soient expliqués avant la validation finale. Nous comparons les résultats du modèle avec des indicateurs tels que les programmes de sécurité du secteur public, les signaux de tendance des violations et les commentaires sur les dépenses de sécurité divulgués dans les dép?ts, ce qui aide à signaler rapidement les inadéquations.
Avant la publication, une révision analytique en plusieurs étapes est effectuée, et des démarches de suivi sont déclenchées lorsqu'une hypothèse change de manière significative ou lorsqu'une transaction importante ou un changement de politique est constaté. Les rapports sont actualisés annuellement, avec des mises à jour intermédiaires pour les événements importants, et une dernière vérification avant livraison est effectuée afin que les clients re?oivent la vue la plus récente et actualisée.
Estimation du marché de la cybersécurité au Royaume-Uni par 黑料不打烊 comparée à d'autres estimations publiées
Les valeurs publiées du marché de la cybersécurité au Royaume-Uni peuvent différer même lorsque le libellé du sujet semble identique, car chaque éditeur peut comptabiliser un ensemble différent de solutions par rapport aux services, appliquer des délais de conversion de devises différents et choisir des années de base différentes pour ce qu'il appelle le marché actuel.
Les plus grands écarts proviennent généralement de la couverture du périmètre autour de ce qui est comptabilisé comme cybersécurité, de la fa?on dont les services gérés sont traités par rapport à la main-d'?uvre de sécurité interne, et de la question de savoir si des éléments informatiques adjacents sont regroupés. Des différences apparaissent également lorsqu'un modèle suppose une montée en puissance plus rapide de la sécurité cloud, ou lorsque la conversion des taux de change est effectuée à un seul point plut?t que sur une moyenne annuelle, ce qui modifie les totaux en USD pour le Royaume-Uni.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| 黑料不打烊 | 18,36 milliards USD (2026) | |
| Association sectorielle A | 16,90 milliards USD (2026) | Utilise souvent une comptabilité plus étroite qui met l'accent sur les logiciels de sécurité c?té acheteur et exclut une partie des contrats de sécurité gérée et de réponse aux incidents, ce qui peut sous-estimer la demande britannique à forte composante de services. |
| Cabinet de conseil mondial B | 21,40 milliards USD (2026) | Intègre généralement des éléments adjacents de risque informatique et de résilience et peut appliquer une hausse plus agressive de la sécurité cloud, ce qui peut pousser les totaux à la hausse lorsque les dépenses groupées sont traitées comme de la cybersécurité. |
Le tableau montre un écart clair autour de la même année, et dans le périmètre de 黑料不打烊, le total ne comptabilise que les solutions et services de cybersécurité vendus au Royaume-Uni, à l'exclusion de la cyberassurance et des dépenses d'exploitation informatique non liées à la sécurité. En ancrant le calcul sur des signaux de demande pratiques et en vérifiant ensuite les hypothèses par le biais d'entretiens, nous obtenons une valeur qui peut être retracée jusqu'à des étapes reproductibles.


Questions clés auxquelles le rapport répond
Quelle est la valeur prévisionnelle du marché de la cybersécurité au Royaume-Uni en 2031 ?
La taille du marché de la cybersécurité au Royaume-Uni était évaluée à 14,77 milliards USD en 2025 et devrait cro?tre de 16,27 milliards USD en 2026 à 25,13 milliards USD d'ici 2031, reflétant un CAGR de 9,09 % durant la période de prévision (2026-2031).
Quel mode de déploiement conna?t la croissance la plus rapide parmi les organisations britanniques ?
Les solutions de sécurité délivrées par le cloud se développent à un TCAC de 12,32 % à mesure que le travail hybride cimente la dissolution du périmètre.
Pourquoi les PME augmentent-elles leurs budgets de cybersécurité ?
Les assureurs exigent désormais l'authentification multifacteur, la gestion des correctifs et des sauvegardes hors ligne avant d'émettre des polices cybernétiques, poussant les PME vers des offres groupées de services gérés.
Quel segment industriel affiche la croissance la plus élevée jusqu'en 2031 ?
Les dépenses du secteur de la santé et des sciences de la vie devraient progresser à un CAGR de 13,67 % en raison de la modernisation financée par le gouvernement et du risque lié aux ran?ongiciels.
Quelle est la gravité de la pénurie de compétences en cybersécurité au Royaume-Uni ?
Un nombre significatif de postes sont restés non pourvus en 2025, entra?nant une inflation salariale et allongeant les délais de projet.
Quel r?le joue l'intelligence artificielle dans les défenses modernes au Royaume-Uni ?
Les entreprises déploient des analyses à base d'intelligence artificielle pour établir le profil du comportement normal et isoler les anomalies en quelques minutes, réduisant ainsi le temps de présence des adversaires.
Dernière mise à jour de la page le:


