
Tama?o y Cuota del Mercado de Ciberseguridad del Reino Unido
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
| Período de Datos Históricos | 2020 - 2024 |
| Tama?o del Mercado (2026) | 16.27 Mil millones de dólares |
| Tama?o del Mercado (2031) | 25.13 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 9.09 % |
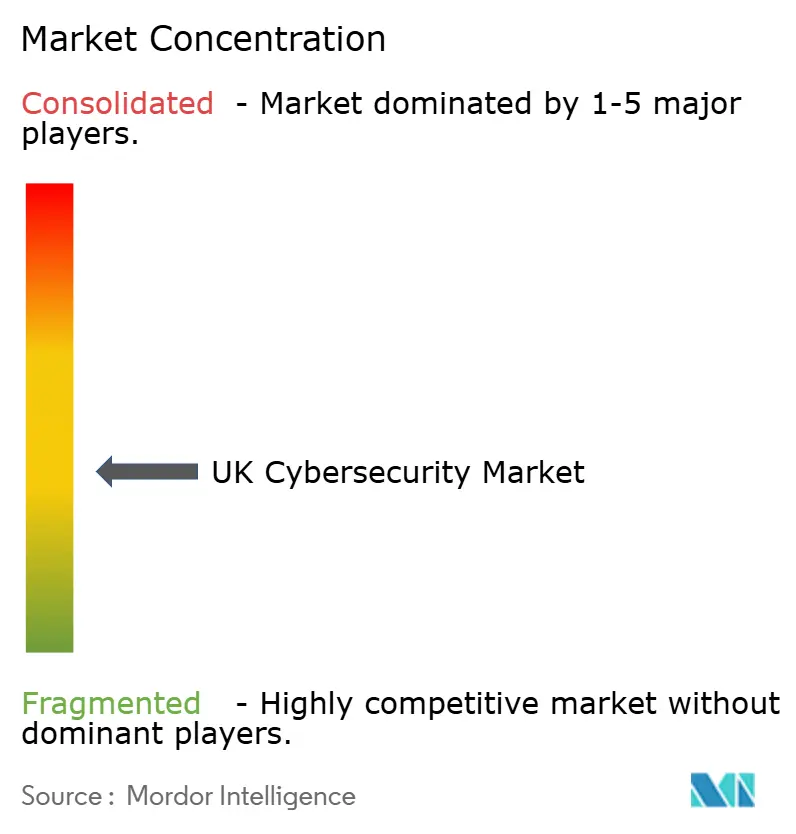
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad del Reino Unido por 黑料不打烊
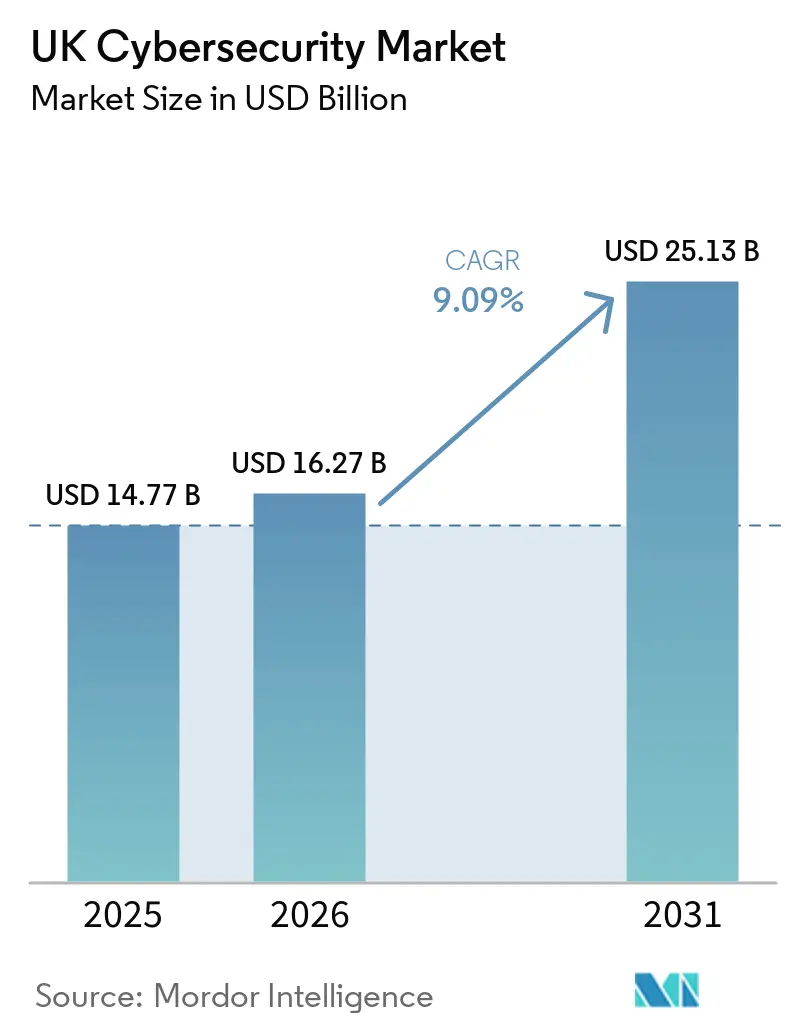
El tama?o del mercado de ciberseguridad del Reino Unido fue valorado en 14,77 mil millones de USD en 2025 y se estima que crecerá de 16,27 mil millones de USD en 2026 a 25,13 mil millones de USD en 2031, reflejando una CAGR del 9,09% durante el período de previsión (2026-2031). Esta expansión del tama?o del mercado está impulsada por la rápida escalada de ataques de ransomware a infraestructuras críticas, los requisitos obligatorios de confianza cero en la contratación pública y los hitos de cumplimiento normativo estrictos bajo la Ley de Seguridad de las Telecomunicaciones y la Ley de Resiliencia Operativa Digital. El impulso del gasto es más fuerte entre las empresas que migran a marcos de borde de servicio de seguridad nativos de la nube, mientras que los contratos de detección y respuesta gestionadas florecen a medida que los consejos de administración aceptan que la monitorización de amenazas las 24 horas del día, los 7 días de la semana es ahora un requisito básico y no un complemento premium. La presión competitiva tanto de suites multinacionales como de proveedores locales altamente especializados impulsa la innovación continua de productos, especialmente en torno a la analítica de inteligencia artificial que acorta el tiempo de permanencia de las amenazas persistentes avanzadas. Los equipos de adquisiciones también prefieren plataformas que consoliden registros de auditoría en múltiples regulaciones, lo que fomenta la consolidación de proveedores y los contratos de servicio plurianuales que garantizan estructuras de costes predecibles.
Conclusiones Clave del Informe
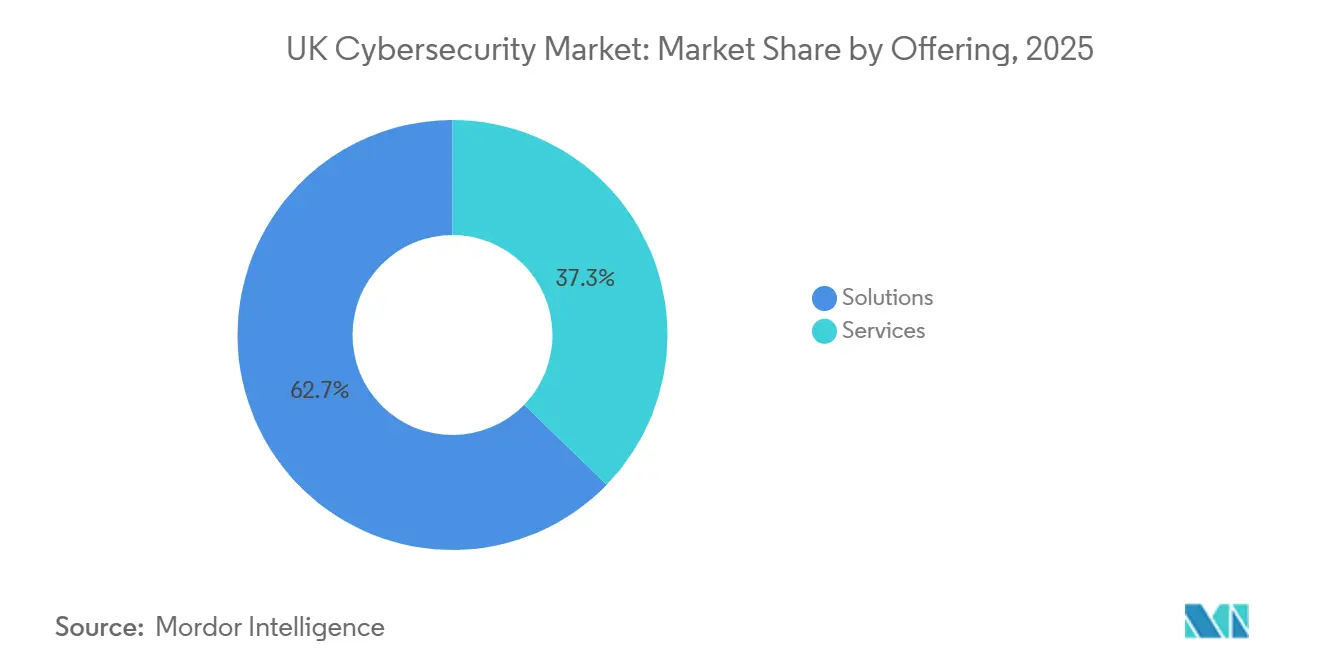
- Por oferta, las soluciones representaron el 62,73% de los ingresos del mercado de ciberseguridad del Reino Unido en 2025, mientras que los servicios avanzan a una CAGR del 12,22% hasta 2031.
- Por modo de implementación, la nube capturó el 63,84% del tama?o del mercado de ciberseguridad del Reino Unido en 2025 y se está expandiendo a una CAGR del 12,32% hasta 2031.
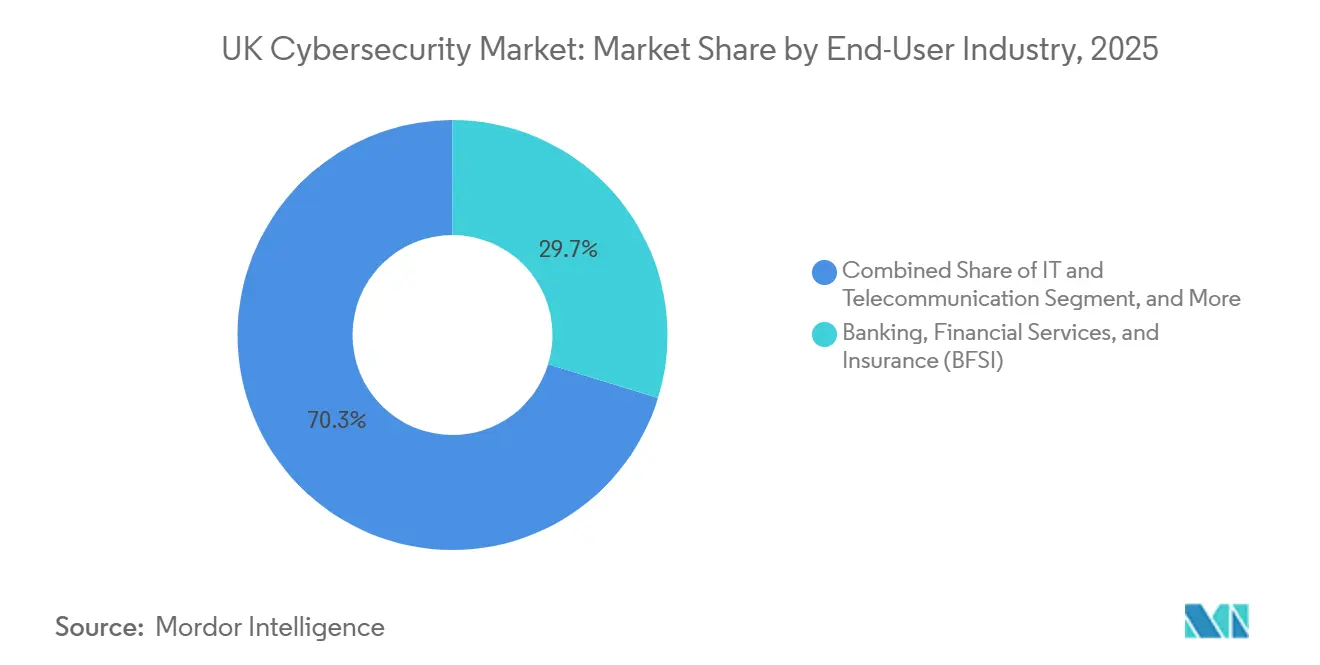
- Por industria de usuario final, la banca, los servicios financieros y los seguros (BFSI) representaron el 29,73% de la participación del mercado de ciberseguridad del Reino Unido en 2025, mientras que se prevé que la industria de salud y ciencias de la vida crezca a una CAGR del 13,67% hasta 2031.
- Por tama?o de organización, las grandes empresas representaron el 61,74% del gasto en 2025, mientras que las peque?as y medianas empresas se aceleran a una CAGR del 12,46% hasta 2031.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Insights del Mercado de Ciberseguridad del Reino Unido
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Escalada de la Digitalización y Superficie de Ataque del Trabajo Híbrido | +2.3% | Nacional, concentrada en los centros financieros y tecnológicos de Londres, Mánchester y Edimburgo | Mediano plazo (2-4 a?os) |
| Aumento de las Amenazas de Ransomware y de Estados Nación | +2.1% | Nacional, aguda en organismos sanitarios, administración local y utilities de energía | Corto plazo (≤ 2 a?os) |
| Crecientes Mandatos de Cumplimiento del Reino Unido (Ley de Seguridad de las Telecomunicaciones, DORA) | +1.9% | Nacional, con mayor aplicación en los sectores BFSI y telecomunicaciones | Mediano plazo (2-4 a?os) |
| Rápida Adopción de Analítica de Seguridad Impulsada por IA | +1.7% | Nacional, con primeras ganancias en grandes empresas y proveedores de servicios gestionados | Largo plazo (≥ 4 a?os) |
| Requisitos de Contratación de Confianza Cero del Gobierno | +1.4% | Sector público, con efecto cascada hacia contratistas de defensa y proveedores de infraestructuras críticas nacionales | Mediano plazo (2-4 a?os) |
| Presiones de Suscripción de Ciberseguros que Configuran los Controles | +1.2% | Nacional, más pronunciado en el segmento de pymes y sectores de alto riesgo | Corto plazo (≤ 2 a?os) |
| Fuente: 黑料不打烊 | |||
Escalada de la Digitalización y Superficie de Ataque del Trabajo Híbrido
El trabajo híbrido desmanteló el perímetro tradicional, por lo que las organizaciones ahora deben defender miles de endpoints que se conectan a través de banda ancha doméstica con regímenes de parcheo inconsistentes. Las directrices nacionales instan a implementar marcos de borde de servicio de acceso seguro que integran firewall, pasarela web segura y acceso a redes de confianza cero en una única pila en la nube, lo que permite aplicar políticas uniformes independientemente de la ubicación del usuario. Las empresas reguladas también deben mantener autenticación continua y microsegmentación, un requisito que efectivamente impulsa la adopción nativa en la nube en los centros financieros y tecnológicos. El setenta y tres por ciento de los grandes empleadores tiene previsto mantener modelos de trabajo flexible, lo que consolida la seguridad centrada en la identidad como una necesidad a largo plazo. Como resultado, las implementaciones en la nube superan a las alternativas on-premise, y los proveedores promueven activamente motores de políticas que abarcan tanto redes remotas como corporativas.
Aumento de las Amenazas de Ransomware y de Estados Nación
El Centro Nacional de Ciberseguridad registró un aumento interanual del 68% en los incidentes de ransomware durante 2025, vinculando el repunte a los kits de ransomware como servicio que permiten a los afiliados de nivel básico ejecutar ataques sofisticados.[1]Centro Nacional de Ciberseguridad, "Revisión Anual 2025," ncsc.gov.uk Los sistemas sanitarios experimentaron interrupciones prolongadas, mientras que las empresas de servicios energéticos se enfrentaron a intrusiones en la cadena de suministro atribuidas a grupos rusos e iraníes. Una encuesta gubernamental reveló que el 32% de las empresas sufrió brechas de seguridad en 2025, con costes de remediación que promediaron 15.300 GBP (20.534,97 USD). Este entorno de amenazas elevadas está impulsando el crecimiento del mercado de ciberseguridad del Reino Unido a medida que las empresas aumentan las inversiones en detección avanzada de amenazas, respuesta a incidentes, protección de endpoints, seguridad en la nube y capacidades de operaciones de seguridad. Las organizaciones también están priorizando los contratos de detección y respuesta gestionadas que proporcionan cobertura 24/7, una contención más rápida y escalada directa a los equipos de respuesta a incidentes, ya que el ransomware y la actividad de los estados nación continúan exponiendo riesgos operativos, financieros y regulatorios.
Crecientes Mandatos de Cumplimiento del Reino Unido (Ley de Seguridad de las Telecomunicaciones, DORA)
La plena aplicación de la Ley de Seguridad de Telecomunicaciones desde enero de 2025 obliga a los operadores de red a excluir a los proveedores de alto riesgo y a adoptar el análisis continuo de vulnerabilidades y la se?alización cifrada. Las preparaciones paralelas para el Reglamento de Resiliencia Operativa Digital exigen pruebas anuales de resiliencia, revisiones de riesgo de terceros y notificación de incidentes en tiempo casi real en los servicios financieros. Los bancos destinaron más de GBP 1,2 mil millones (USD 1,61 mil millones) a mejoras de seguridad impulsadas por el cumplimiento normativo durante 2025, reforzando la demanda de plataformas que automatizan la recopilación de evidencias en múltiples marcos regulatorios. Los proveedores que integran gestión de riesgos, pruebas de penetración y funcionalidad de reporting disfrutan, por tanto, de una ventaja considerable en la contratación pública.
Rápida Adopción de Analítica de Seguridad Impulsada por IA
La analítica de inteligencia artificial complementa cada vez más los controles basados en firmas al perfilar el comportamiento normal y se?alar anomalías que indican movimiento lateral o exfiltración de datos. Darktrace informó de un aumento significativo en los clientes del Reino Unido que utilizan módulos de respuesta autónoma que pueden poner en cuarentena actividades sospechosas sin aprobación humana. Estos avances subrayan el apetito del mercado por herramientas que compriman los ciclos de detección a contención de horas a minutos. Sin embargo, las entradas adversariales aún pueden envenenar los modelos de aprendizaje automático, por lo que el Instituto de Seguridad de la IA del Reino Unido continúa desarrollando estándares de garantía. A medida que las mejores prácticas maduran, las empresas amplían los proyectos piloto a implementaciones a escala empresarial, asegurando que la analítica de IA siga siendo un sólido contribuyente al crecimiento a largo plazo.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Agudo Déficit de Competencias en Ciberseguridad | -1.8% | Nacional, más grave en regiones fuera de Londres y el Sureste | Largo plazo (≥ 4 a?os) |
| Alto Coste Total de Propiedad de las Plataformas Avanzadas | -1.3% | Nacional, concentrado en segmentos de pymes y mercado intermedio | Mediano plazo (2-4 a?os) |
| Sistemas Heredados de Tecnología Operativa e Infraestructuras Críticas Difíciles de Proteger | -0.9% | Sectores de energía, utilities, petróleo y gas, manufactura | Largo plazo (≥ 4 a?os) |
| Escasa Inversión de las Pymes ante un ROI Poco Claro | -0.7% | Nacional, aguda en comercio minorista, hostelería, transporte y logística | Corto plazo (≤ 2 a?os) |
| Fuente: 黑料不打烊 | |||
Déficit Agudo de Competencias en Ciberseguridad
Las estimaciones gubernamentales indicaron un número significativo de vacantes en ciberseguridad a nivel nacional en 2025, mientras que los ingenieros sénior de seguridad en la nube en Londres percibían salarios medios elevados. Esta aguda escasez de profesionales cualificados continúa desafiando el crecimiento de la ciberseguridad en el Reino Unido al aumentar los costes laborales, extender los plazos de implementación y limitar la capacidad de las organizaciones para desplegar soluciones de seguridad avanzadas a escala. Las empresas a menudo tienen dificultades para reclutar y retener especialistas con experiencia en seguridad en la nube, detección de amenazas, respuesta a incidentes y cumplimiento normativo, lo que ralentiza las iniciativas de transformación digital y debilita la madurez general de la seguridad. La brecha de competencias también presiona a los equipos internos, aumenta el riesgo operativo y dificulta que las organizaciones respondan rápidamente a las ciberamenazas en evolución. Como resultado, muchas empresas están externalizando las operaciones de seguridad a proveedores especializados para mantener la resiliencia y la continuidad. Los programas de aprendizaje y las inversiones universitarias pueden aliviar la escasez a medio plazo, pero los servicios gestionados siguen siendo el principal recurso provisional, reforzando su trayectoria de crecimiento de dos dígitos.
Alto Coste Total de Propiedad de Plataformas Avanzadas
Las licencias para suites de detección y respuesta extendida o de gobernanza de identidades a menudo superaron las 50.000 GBP (67.107,75 USD) anuales para las empresas medianas en 2025, mientras que los proyectos de integración a?adieron otro 30-50% en honorarios de servicio. Estos costes crearon una restricción significativa al crecimiento de la adopción de ciberseguridad en el Reino Unido, particularmente entre las peque?as y medianas empresas, que comprenden el 99% de las empresas del Reino Unido. Muchas de estas empresas encontraron difícil justificar tales gastos porque el retorno de la inversión dependía en gran medida de evitar posibles pérdidas por brechas de seguridad en lugar de generar ganancias operativas inmediatas. La Federación de Peque?as Empresas informó que el 41% de sus miembros citó las restricciones presupuestarias como la principal barrera para adoptar controles avanzados. Los altos costes iniciales de licencias, los gastos adicionales de implementación y los requisitos de mantenimiento continuo también ralentizaron el despliegue de plataformas de ciberseguridad más sofisticadas en organizaciones con recursos limitados.[2]Federación de Peque?as Empresas, "Informe de Ciberseguridad para Peque?as Empresas 2025," fsb.org.uk Aunque los proveedores respondieron con precios basados en el uso, la asequibilidad general continuó limitando una adopción más amplia y siguió siendo un desafío clave para el crecimiento del mercado de ciberseguridad en el Reino Unido.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Los Servicios Lideran el Gasto a Medida que las Competencias Internas se Erosionan
Las soluciones dominaron el mercado de ciberseguridad del Reino Unido en 2025, representando el 62,73% de los ingresos totales del mercado. Esta participación significativa reflejó la necesidad fundamental de las organizaciones de todo el Reino Unido de desplegar tecnologías de seguridad robustas, incluidos dispositivos de seguridad de red, plataformas de protección de endpoints, cortafuegos, herramientas de cifrado, sistemas de gestión de identidades y accesos, y soluciones SIEM. El dominio del segmento de soluciones se derivó de la necesidad crítica de las empresas de establecer una infraestructura de seguridad de referencia antes de adoptar servicios complementarios. Esta necesidad aumentó a medida que las organizaciones se enfrentaron a ciberamenazas más sofisticadas y tuvieron que cumplir con marcos regulatorios estrictos, como el RGPD y la Estrategia Nacional de Ciberseguridad del Reino Unido. Las grandes empresas y las organizaciones del sector público lideraron típicamente la adquisición de soluciones, invirtiendo fuertemente en pilas tecnológicas de seguridad integrales para proteger sus extensos activos digitales y los datos de los clientes.
Además, se proyecta que el segmento de servicios registre una tasa de crecimiento anual compuesta (CAGR) del 12,22% hasta 2031, convirtiéndolo en la categoría de oferta de más rápido crecimiento en el mercado de ciberseguridad del Reino Unido. Varios factores impulsan este crecimiento acelerado, incluida la aguda escasez de experiencia interna en ciberseguridad en las organizaciones del Reino Unido, la creciente complejidad de las operaciones de seguridad que requieren conocimientos especializados y la creciente adopción de servicios de seguridad gestionados que permiten a las empresas externalizar la monitorización de seguridad y la respuesta a incidentes. El segmento de servicios incluye consultoría, implementación, servicios de seguridad gestionados, respuesta a incidentes, pruebas de penetración, evaluaciones de vulnerabilidades y programas de formación en seguridad. Estos servicios son cada vez más esenciales a medida que las organizaciones buscan maximizar la eficacia de sus inversiones en tecnología de seguridad y mantener una protección continua frente a las ciberamenazas en evolución. El cambio hacia modelos de suscripción y como servicio apoya aún más este crecimiento al hacer que las capacidades de seguridad avanzadas sean más accesibles para las peque?as y medianas empresas de todo el Reino Unido.


Por Modo de Implementación: Las Soluciones en la Nube Dominan a Medida que el Perímetro se Disuelve
La implementación en la nube capturó el 63,84% del tama?o del mercado de ciberseguridad del Reino Unido en 2025 y se proyecta que crezca a una CAGR del 12,32% hasta 2031, mientras que se espera que las implementaciones locales se expandan a tasas de un solo dígito medio. Las fuerzas de trabajo remotas e híbridas requieren arquitecturas centradas en la identidad, por lo que las organizaciones adoptan plataformas de borde de servicio de seguridad que aplican políticas coherentes en cualquier ubicación. Los reguladores gubernamentales y financieros respaldan las estrategias multinube combinadas con la federación de identidades centralizada, lo que valida aún más las hojas de ruta de los proveedores construidas en torno a controles que priorizan la nube. Las empresas se?alan que activar la protección en la nube puede llevar días, mientras que los ciclos de adquisición, instalación en bastidor y mantenimiento ralentizan las plataformas locales. Incluso las industrias con estrictas normas de localización de datos adoptan dise?os híbridos que mantienen los registros sensibles en las instalaciones pero trasladan la analítica a nodos de nube elásticos.
Los entornos locales persisten en segmentos que ejecutan tecnología operativa heredada, como la fabricación, la energía y los servicios públicos. Los controladores lógicos programables con aislamiento de red no pueden interactuar con plataformas externas, por lo que los propietarios de activos despliegan sensores intermediarios y derivaciones de red para obtener telemetría. Los proveedores combinan estas implementaciones con consolas de gestión alojadas en la nube, lo que ilustra la tendencia más amplia hacia modelos de consumo flexibles. Sin embargo, la migración introduce riesgos de configuración incorrecta, y la gestión de la postura de seguridad en la nube ahora se incluye en la mayoría de los contratos empresariales para verificar automáticamente el cumplimiento con los estándares del Centro para la Seguridad en Internet.
Por Industria de Usuario Final: El Crecimiento de Salud y Ciencias de la Vida se Dispara mientras la BFSI Sigue siendo el Núcleo
La banca, los servicios financieros y los seguros (BFSI) retuvieron el 29,73% de la participación del mercado de ciberseguridad del Reino Unido en 2025, una posición respaldada por el escrutinio regulatorio continuo de la Autoridad de Conducta Financiera y la Autoridad de Regulación Prudencial.[3] Los presupuestos cubren la migración de confianza cero para las plataformas de negociación, la monitorización continua de proveedores externos y la elaboración de informes automatizados para las pruebas de resiliencia operativa. Salud y ciencias de la vida registra la expansión más rápida con una CAGR del 13,67% hasta 2031. Los ataques de ransomware a los centros hospitalarios en 2025 provocaron retrasos en la cirugía electiva y motivaron un programa de mejora respaldado por el gobierno para financiar la detección de endpoints, la segmentación de redes y las copias de seguridad cifradas. Además, la modernización de los registros electrónicos de salud va de la mano de una gestión de identidades mejorada para proteger los datos sensibles de los pacientes.
Los ministerios gubernamentales y los consejos locales también aumentan el gasto para satisfacer los mandatos de confianza cero que ahora forman parte del lenguaje contractual obligatorio para todos los departamentos. Los operadores de telecomunicaciones invierten fuertemente para sustituir los componentes de alto riesgo del 5G y reforzar la se?alización. Las entidades de comercio minorista y electrónico despliegan detección de fraude y tokenización para frenar un aumento del 18% en las transacciones sin presencia de tarjeta. Los sectores de fabricación e industria se centran en la segmentación de redes dentro de las redes de control de supervisión, mientras que las empresas de servicios energéticos adoptan sensores de detección de anomalías para monitorizar las turbinas de generación de energía. A pesar de las prioridades variadas, cada sector vertical considera ahora la ciberseguridad como un requisito operativo a nivel de consejo de administración en lugar de una partida de TI.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles con la compra del informe
Por Tama?o de Organización: La Adopción por Parte de las Pymes Gana Impulso bajo la Presión de los Seguros
Las grandes empresas representaron el 61,74% del gasto en 2025, respaldadas por personal interno de ingeniería de seguridad y defensas multicapa que cubren endpoints, redes y cargas de trabajo en la nube. El crecimiento en este segmento es constante pero incremental, dado que muchas organizaciones grandes ya operan programas de seguridad maduros. Las peque?as y medianas empresas, por el contrario, registran una CAGR del 12,46%, impulsada por los suscriptores de ciberseguros que rechazan la cobertura a menos que los compradores implementen autenticación multifactor, mantengan el software actualizado y almacenen copias de seguridad sin conexión. Las aseguradoras aprovechan los datos actuariales de siniestros para ajustar los precios en tiempo real, por lo que las pymes comprenden rápidamente que incluso una inversión modesta en controles básicos puede reducir las primas en porcentajes tangibles.
El tama?o del mercado de ciberseguridad del Reino Unido para las pymes sigue siendo menor en términos absolutos; sin embargo, el universo potencial de 5,5 millones de empresas convierte la oportunidad colectiva en algo sustancial. Los proveedores dise?an paquetes que integran la protección de endpoints, correo electrónico y navegación web en un único agente, a?aden supervisión de detección gestionada y ofrecen paneles de control simplificados aptos para usuarios no especializados. Los paquetes basados en el consumo resultan atractivos porque las pymes pueden escalar durante los períodos de mayor actividad comercial y reducir el uso posteriormente, aplanando las curvas de costes. A medida que convergen las presiones regulatorias, las auditorías de seguros y las expectativas de los clientes, la adopción por parte de las pymes se profundiza, cerrando la brecha de madurez respecto a las grandes empresas.
Análisis Geográfico
Londres y el Sureste dominaron el gasto en ciberseguridad del Reino Unido, representando una parte considerable del gasto nacional en 2025. La capital alberga un denso grupo de instituciones financieras, bufetes de abogados globales y unicornios tecnológicos, cada uno operando entornos multinube y enfrentando estrictos requisitos regulatorios. Como resultado, los proveedores concentran equipos de ventas y centros de demostración dentro del corredor de la M25. Escocia ocupó el segundo lugar, respaldada por el barrio financiero de Edimburgo y la creciente escena tecnológica de Glasgow, que aseguró recursos a través de la Estrategia de Resiliencia Cibernética del Gobierno Escocés. La estrategia financió mejoras de seguridad para pymes y laboratorios universitarios. Los proveedores de servicios gestionados regionales abordaron las brechas de competencias ubicando centros de operaciones cerca de universidades para acceder a grupos de talento de recién graduados.
Las Midlands y el Norte de Inglaterra mostraron una demanda moderada pero en aceleración a medida que los centros de fabricación y logística digitalizaron las cadenas de suministro. En estas regiones, la seguridad de la tecnología operativa impulsó las compras de sensores de detección de anomalías y equipos de segmentación de redes, reflejando las amenazas de actores estatales que sondean los sistemas de control industrial. Gales e Irlanda del Norte siguieron siendo menores en términos absolutos. Sin embargo, las subvenciones gubernamentales animaron a los consejos locales y hospitales a migrar el correo electrónico, el software de productividad y los controles de seguridad a plataformas de nube soberana. Las estrategias de ciberseguridad descentralizadas incentivaron a los proveedores de servicios gestionados a abrir oficinas satélite, garantizando una respuesta a incidentes in situ sin largos desplazamientos.
La alineación regulatoria transfronteriza configuró aún más el panorama. Tras el Brexit, los reguladores del Reino Unido adoptaron la Ley de Resiliencia Operativa Digital de la Unión Europea para facilitar el comercio de servicios financieros, lo que llevó a las multinacionales a exigir herramientas que cumplieran con ambos marcos regulatorios. La participación en las redes de inteligencia de los Cinco Ojos proporcionó alertas tempranas sobre exploits de día cero, influyendo en los plazos de gestión de parches de los proveedores. Además, los ejercicios conjuntos bajo el Centro de Defensa Cibernética Cooperativa de la OTAN mejoraron la preparación militar y civil, resultando en la adquisición de dispositivos reforzados según los estándares del Nivel de Garantía de Evaluación Común.
Panorama regulatorio
El marco de ciberseguridad del Reino Unido está endureciendo las expectativas para los servicios públicos, las infraestructuras nacionales críticas (INC) y los principales proveedores digitales a través de una combinación de políticas, regulación sectorial y orientación de la autoridad técnica. En enero de 2026, el Gobierno del Reino Unido publicó el Plan de Acción Cibernética del Gobierno, liderado por la Unidad Cibernética del Gobierno, con 210 millones de GBP (283,63 millones de USD) asignados para reforzar los controles básicos en las organizaciones del sector público y elevar los requisitos de resiliencia en la prestación de servicios y la contratación.
Una vía legislativa paralela también está reformulando las obligaciones estatutarias de operadores y proveedores. La Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) avanza para actualizar las normas NIS de 2018 y ampliar el alcance de las entidades reguladas, incluidos los centros de datos y otras infraestructuras digitales sistémicamente importantes. El National Cyber Security Centre (NCSC) continúa actuando como autoridad técnica para la gestión de incidentes y la orientación, mientras que las autoridades competentes sectoriales aplican el cumplimiento dentro de sus dominios regulados, impulsando la demanda de controles de seguridad listos para auditoría y herramientas de gestión de riesgos de terceros.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad en el Reino Unido comienza con proveedores de soluciones y plataformas que abarcan endpoint, red, nube, IAM y gestión integrada de riesgos. A continuación, los integradores de sistemas, consultoras y proveedores de servicios de seguridad gestionados respaldan el despliegue y las operaciones, incluidos el monitoreo 24x7, la caza de amenazas y la respuesta a incidentes. Los compradores se concentran en BFSI, gobierno/sector público, telecomunicaciones, salud y operadores de CNI, donde la contratación a menudo combina productos con servicios profesionales para la implementación, el mapeo de cumplimiento y las pruebas de resiliencia operativa.
La entrega en etapas posteriores y la selección de proveedores también están determinadas por las expectativas de garantía de seguridad y contratación. Las iniciativas liderada por el gobierno y la orientación política enfatizan la seguridad de la cadena de suministro, incluido el uso de Cyber Essentials para proveedores y obligaciones más estrictas para la CNI bajo la regulación relacionada con NIS en evolución. Este impulso se extiende a los organismos de evaluación, la certificación y los servicios de monitoreo continuo, lo que a su vez favorece a los proveedores capaces de integrar controles en entornos de nube y locales y de producir paquetes de evidencia alineados con los reguladores sectoriales y las mejores prácticas informadas por el NCSC.
Panorama Competitivo
El mercado está moderadamente fragmentado, con los cinco mayores proveedores (Darktrace, Sophos, NCC Group, BAE Systems Digital Intelligence y BT Security) manteniendo una participación significativa en 2025. Darktrace capitaliza la analítica de aprendizaje automático que pone en cuarentena automáticamente el comportamiento anómalo, ganando contratos en sectores presionados por la escasez de competencias en ciberseguridad. Sophos se diferencia a través de una red global de centros de operaciones de seguridad que ofrecen detección y respuesta gestionadas adaptadas a los precios del mercado medio. NCC Group aprovecha sus profundas raíces en las pruebas de penetración para asesorar a bancos y operadores de telecomunicaciones sobre sus obligaciones bajo la Ley de Seguridad de las Telecomunicaciones y DORA.
Los especialistas de segundo nivel, incluidos Bridewell Consulting, Integrity360 y Quorum Cyber, capturan nichos combinando el conocimiento del dominio con modelos comerciales flexibles.[4]Quorum Cyber, "Revisión de Mediados de A?o del Riesgo Cibernético Global 2026 de Quorum Cyber", www.quorumcyber.com Bridewell ayuda a los centros sanitarios a cumplir con la gobernanza del Servicio Nacional de Salud, mientras que Integrity360 se centra en DevSecOps y la postura en la nube para los proveedores de software como servicio. Las asociaciones estratégicas determinan cada vez más el éxito. BT Security integra la analítica de Microsoft Sentinel en su pila de detección y respuesta extendida gestionada, proporcionando a los clientes una visión unificada de los activos locales y multinube. BAE Systems Digital Intelligence aprovecha las garantías de manejo soberano de datos para asegurar contratos de defensa que requieren inteligencia de amenazas clasificada.
Los focos de innovación giran en torno al aislamiento de la tecnología operativa, las licencias basadas en el consumo y la respuesta autónoma. El lanzamiento de producto de Darktrace en 2026, que protege los controladores lógicos programables sin detener la producción, ejemplifica la tendencia hacia la armonización de la seguridad de TI y OT. Mientras tanto, Immersive Labs forma a los equipos de ciberseguridad mediante simulaciones gamificadas, abordando las carencias de talento que de otro modo impedirían el despliegue de tecnología. Los esquemas de certificación del Consejo de Ciberseguridad del Reino Unido introducen niveles profesionales estandarizados, reduciendo la diferenciación de los proveedores basada únicamente en las credenciales del personal y pivotando el énfasis competitivo hacia la eficacia medible de los algoritmos de detección y la amplitud de integración.
Líderes de la Industria de Ciberseguridad del Reino Unido
Darktrace plc
Sophos Group plc
NCC Group plc
BAE Systems Digital Intelligence
BT Group plc (BT Security)
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
Los programas del sector público y de las industrias reguladas están creando un espacio práctico para los proveedores que pueden empaquetar controles medibles, garantía continua y gobernanza de proveedores en ofertas desplegables. El Government Cyber Action Plan (enero de 2026) a?ade impulso a la modernización en los servicios públicos mediante financiación (210 millones de GBP), respaldando la demanda a corto plazo de arquitecturas centradas en la identidad, monitoreo de seguridad y herramientas que agilizan la recopilación de evidencias para auditorías e informes de incidentes. Al mismo tiempo, la Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) amplía el perímetro de cumplimiento al incluir infraestructura digital adicional, como los centros de datos, lo que incrementa los requisitos en torno a la gestión de vulnerabilidades, la preparación ante incidentes y los controles de riesgo de terceros.
Una segunda capa de oportunidad se está formando en torno a la coordinación entre gobierno e industria sobre resiliencia y defensa habilitada por IA. El Cyber Resilience Pledge fomenta la supervisión a nivel de consejo, la participación en servicios del NCSC como Early Warning, y la adopción de Cyber Essentials en las cadenas de suministro, apoyando servicios gestionados escalables y paquetes de cumplimiento simplificados para grandes empresas y sus proveedores pyme. En CYBERUK 2026, el gobierno también destacó nueva financiación (90 millones de GBP) y colaboración con empresas de IA de vanguardia, junto con la agenda National Cyber Defence Capability del NCSC. Este enfoque amplio crea espacio para que los proveedores centrados en el Reino Unido conviertan en productos la detección asistida por IA, la automatización de respuesta y las integraciones seguras por dise?o que aborden tanto entornos de TI como de OT.
Desarrollos recientes del sector
- Julio de 2026: Sophos lanzó Sophos Fusion, posicionado como un sistema de defensa de ciberseguridad nativo de IA, con disponibilidad general escalonada de agosto a octubre de 2026. El lanzamiento refuerza la consolidación de plataformas en torno a flujos de trabajo de detección y respuesta asistidos por IA, respaldando a los compradores que desean menos herramientas con políticas y telemetría unificadas.
- Junio de 2026: Sophos anunció la disponibilidad general de Sophos Backup and Recovery, impulsado por Rubrik Cyber Resilience, para entornos de Microsoft 365. La empresa vinculó la protección y la recuperación con las pilas de productividad SaaS convencionales, alineando el gasto en seguridad con los resultados de resiliencia a medida que aumentan los riesgos de ransomware e interrupción del negocio.
- Diciembre de 2025: Sophos completó la adquisición del negocio de detección y respuesta gestionadas de Secureworks por 450 millones de USD. El acuerdo amplió la escala y la capacidad de entrega de MDR de Sophos, intensificando la competencia por los contratos de seguridad gestionada de varios a?os entre los clientes del mercado medio y regulados del Reino Unido.


Marco de la metodología de investigación y alcance del informe
Definición y Cobertura del Mercado
Este mercado cubre el gasto en el Reino Unido en productos y servicios de ciberseguridad que previenen, detectan y responden a las amenazas digitales en redes, endpoints, aplicaciones, cargas de trabajo en la nube y datos, tal como son adquiridos por organizaciones y organismos públicos.
Exclusiones del alcance: Excluye las primas de ciberseguros y el gasto en TI no cibernético que no está destinado principalmente a resultados de seguridad.
Descripción General de la Segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Seguridad de Redes
- Seguridad de Endpoints
- Protección de Infraestructuras
- Gestión Integrada de Riesgos
- Gestión de Identidades y Accesos (IAM)
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Nube
- On-Premise
- Por Industria de Usuario Final
- BFSI
- Gobierno y Sector Público
- Petróleo y Gas
- TI y Telecomunicaciones
- Comercio Minorista, Comercio Electrónico y Consumidores
- Manufactura e Industria
- Energía y Utilities
- Sanidad
- Otras Industrias de Usuario Final (Transporte, 尝辞驳í蝉迟颈肠补, Educación, Hostelería)
- Por Tama?o de Empresa de Usuario Final
- Grandes Empresas
- Peque?as y Medianas Empresas (Pymes)
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
El trabajo documental comienza por fundamentar el entorno de demanda del Reino Unido y el contexto político, ya que los presupuestos de ciberseguridad suelen estar vinculados a la presión de cumplimiento y las tendencias de incidentes. Consultamos fuentes públicas como la Encuesta sobre Brechas de Ciberseguridad del Gobierno del Reino Unido, las publicaciones del Centro Nacional de Ciberseguridad, las actualizaciones de Ofcom relacionadas con la seguridad de las telecomunicaciones y los indicadores de economía empresarial y digital de la Oficina de Estadísticas Nacionales.
Para mantener el modelo conectado a cómo fluye el dinero, también revisamos elementos como los informes anuales de las empresas, las presentaciones a inversores y la cobertura de prensa de reputación sobre grandes eventos de brechas de seguridad y programas de respuesta. Cuando es necesario, utilizamos suscripciones de pago para datos financieros e inteligencia empresarial, noticias y datos financieros, bases de datos de patentes y contratos y licitaciones públicas para identificar patrones de acuerdos y plazos. Las fuentes mencionadas anteriormente son ilustrativas y no exhaustivas, y también se utilizan otras referencias para la recopilación de datos, verificaciones cruzadas y aclaración de la investigación.
Entrevistas Primarias y Encuestas
Los datos primarios se capturan a través de entrevistas con expertos y encuestas estructuradas con compradores, participantes del canal y especialistas en la materia que realizan un seguimiento de las decisiones de gasto en ciberseguridad en el Reino Unido. Cubrimos una combinación de industrias reguladas y no reguladas, y las discusiones se utilizan para confirmar qué se está presupuestando, cómo está cambiando la adopción de la seguridad en la nube y hacia dónde se mueven los precios, antes de que se fijen los supuestos finales.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | 搁别驳颈ó苍 |
|---|---|---|
| Nivel superior: 35% | Directores ejecutivos (CXO): 22% | |
| Nivel medio: 43% | Líderes funcionales/de unidad: 22% | |
| Actores menores: 22% | Gerentes: 56% |
Dimensionamiento del Mercado y Previsión
El dimensionamiento se construye utilizando una combinación de enfoques descendente y ascendente, donde la demanda de ciberseguridad del Reino Unido se reconstruye a partir de indicadores de gasto en TI y economía digital, seguidos de ratios de asignación de seguridad ajustados por riesgo sectorial e intensidad de cumplimiento. Para mantener los totales prácticos, corroboramos los resultados con verificaciones ascendentes selectivas, como muestras de divisiones de ingresos de proveedores vinculadas a la exposición en el Reino Unido, retroalimentación del canal sobre el tama?o de los acuerdos y pruebas simples de volumen por precio de venta promedio para los servicios de seguridad comúnmente adquiridos.
Los principales datos que utilizamos incluyen el ritmo de migración a la nube y la adopción de arquitecturas híbridas, la adopción de servicios de seguridad gestionados, las se?ales de frecuencia de incidentes y la intensidad de la respuesta, los hitos regulatorios que influyen en el momento del gasto y la combinación empresarial por tama?o (porque el gasto por organización difiere mucho). Cuando los ingresos exclusivos del Reino Unido no se divulgan claramente, las brechas se gestionan mediante la asignación geográfica utilizando indicadores de presencia de empleados y clientes, que luego se verifican durante las llamadas con expertos.
Para la previsión, se utiliza el análisis de escenarios, ya que los presupuestos de seguridad pueden aumentar tras incidentes importantes y también pueden retrasarse en períodos macroeconómicos débiles. Los supuestos se revisan con los profesionales para que el camino futuro refleje las carteras de proyectos esperadas, las renovaciones de contratos y la progresión de precios realista en lugar de una tendencia lineal.
Validación de Datos y Ciclo de Actualización
La validación se realiza mediante triangulación de se?ales independientes y luego mediante verificaciones de varianza para que los puntos de crecimiento inusualmente altos o bajos se expliquen antes de la aprobación. Comparamos los resultados del modelo con indicadores como los programas de seguridad del sector público, las se?ales de tendencias de brechas y los comentarios sobre el gasto en seguridad divulgados en los informes, lo que ayuda a identificar discrepancias de forma temprana.
Antes de la publicación, se realiza una revisión analítica de múltiples pasos y se activa el seguimiento cuando un supuesto cambia materialmente o cuando se detecta un acuerdo importante o un cambio de política. Los informes se actualizan anualmente, con actualizaciones intermedias para eventos materiales, y se realiza una revisión final previa a la entrega para que los clientes reciban la visión más actualizada.
Estimación del Mercado de Ciberseguridad del Reino Unido de 黑料不打烊 Comparada con Otras Estimaciones Publicadas
Los valores publicados del mercado de ciberseguridad del Reino Unido pueden diferir incluso cuando la etiqueta del tema parece la misma, porque cada editor puede contabilizar una combinación diferente de soluciones frente a servicios, aplicar diferentes momentos de conversión de divisas y elegir diferentes a?os base para lo que denominan el mercado actual.
Las mayores diferencias suelen provenir de la cobertura del alcance en torno a qué se contabiliza como ciberseguridad, cómo se tratan los servicios gestionados frente a la mano de obra de seguridad interna y si los elementos de TI adyacentes están incluidos. Las diferencias también aparecen cuando un modelo asume una aceleración más rápida de la seguridad en la nube, o cuando la conversión del tipo de cambio se toma en un único punto en lugar de promediarse durante el a?o, lo que cambia los totales en USD para el Reino Unido.
Comparación de referencia
| Fuente | Tama?o del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| 黑料不打烊 | 18,36 mil millones de USD (2026) | |
| Asociación Sectorial A | 16,90 mil millones de USD (2026) | A menudo utiliza una contabilidad más restringida que enfatiza el software de seguridad del lado del comprador y excluye parte de los contratos de seguridad gestionada y respuesta a incidentes, lo que puede subestimar la demanda del Reino Unido, que es intensiva en servicios. |
| Consultora Global B | 21,40 mil millones de USD (2026) | Típicamente incluye elementos adyacentes de riesgo y resiliencia de TI y puede aplicar un incremento más agresivo de la seguridad en la nube, lo que puede elevar los totales cuando el gasto agrupado se trata como ciberseguridad. |
La tabla muestra una clara dispersión en torno al mismo a?o, y bajo el alcance de 黑料不打烊 el total contabiliza únicamente las soluciones y servicios de ciberseguridad vendidos en el Reino Unido, excluyendo los ciberseguros y el gasto en operaciones de TI no relacionadas con la seguridad. Al anclar el cálculo en se?ales de demanda prácticas y luego verificar los supuestos mediante entrevistas, obtenemos un valor que puede rastrearse hasta pasos reproducibles.


Preguntas Clave Respondidas en el Informe
?Cuál es el valor previsto del mercado de ciberseguridad del Reino Unido en 2031?
El tama?o del mercado de ciberseguridad del Reino Unido fue valorado en 14,77 mil millones de USD en 2025 y se estima que crecerá de 16,27 mil millones de USD en 2026 a 25,13 mil millones de USD en 2031, reflejando una CAGR del 9,09% durante el período de previsión (2026-2031).
?Qué modo de implementación está creciendo más rápido entre las organizaciones del Reino Unido?
Las soluciones de seguridad entregadas en la nube se están expandiendo a una CAGR del 12,32% a medida que el trabajo híbrido consolida la disolución del perímetro.
?Por qué las pymes están aumentando sus presupuestos de ciberseguridad?
Los aseguradores ahora exigen autenticación multifactor, gestión de parches y copias de seguridad sin conexión antes de emitir pólizas cibernéticas, lo que empuja a las pymes hacia paquetes de servicios gestionados.
?Qué segmento de la industria muestra el mayor crecimiento hasta 2031?
Se prevé que el gasto de la industria de salud y ciencias de la vida aumente a una CAGR del 13,67% debido a la modernización financiada por el gobierno y el riesgo de ransomware.
?Qué tan grave es la escasez de competencias en ciberseguridad del Reino Unido?
Un número significativo de puestos permanecieron sin cubrir en 2025, causando inflación salarial y extendiendo los plazos de los proyectos.
?Qué papel desempe?a la inteligencia artificial en las defensas modernas del Reino Unido?
Las empresas despliegan analítica de inteligencia artificial para establecer una línea base del comportamiento normal y aislar anomalías en cuestión de minutos, reduciendo el tiempo de permanencia de los adversarios.
?ltima actualización de la página el:


