
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Software de Ciberseguridad
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 180.29 Mil millones de dólares |
| Tama?o del Mercado (2031) | 332.26 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 13.01 % |
| Mercado de Crecimiento Más Rápido | 础蝉颈补-笔补肠í蹿颈肠辞 |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Software de Ciberseguridad por 黑料不打烊
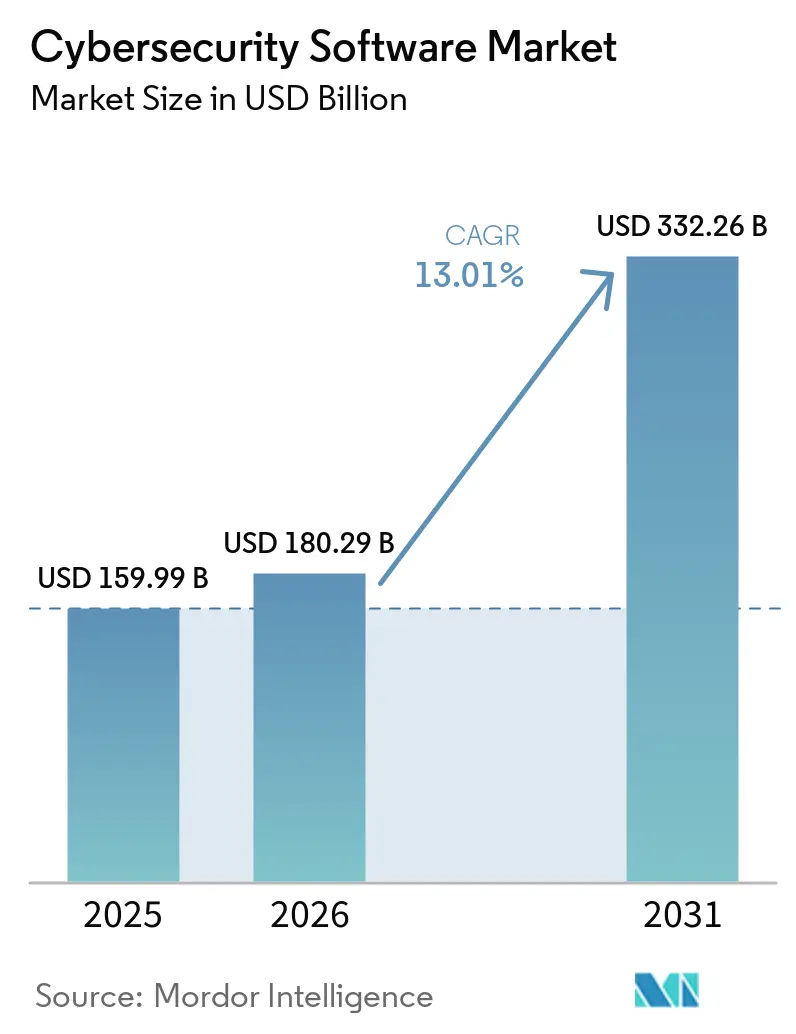
El tama?o del mercado de software de ciberseguridad fue valorado en USD 159.990 millones en 2025 y se estima que crecerá desde USD 180.290 millones en 2026 hasta alcanzar USD 332.260 millones en 2031, a una CAGR del 13,01% durante el período de previsión (2026-2031). Las percepciones en las salas de juntas han cambiado, ya que los ejecutivos ahora ponderan la resiliencia cibernética junto con la liquidez y la solvencia, vinculando directamente la postura de seguridad al valor empresarial. Las hojas de ruta de los proveedores están siendo moldeadas cada vez más por la regulación global que acorta los plazos de divulgación de brechas, por la rápida expansión de la inteligencia artificial tanto en el ataque como en la defensa, y por la convergencia de las redes de tecnología de la información y tecnología operacional que extiende la superficie de ataque hacia fábricas y redes de servicios públicos. Las estrategias de nube en primer lugar están obligando a que la seguridad acompa?e a las cargas de trabajo, creando una demanda sostenida de controles nativos en la nube que inspeccionan el tráfico, gestionan identidades y remedian configuraciones incorrectas en tiempo real. Los deducibles elevados de los seguros cibernéticos, combinados con cláusulas de exclusión que deniegan reclamaciones cuando faltan controles básicos, han llevado incluso a las peque?as empresas a adoptar servicios de detección y respuesta gestionados, impulsando un nuevo crecimiento en el mercado de software de ciberseguridad.
Conclusiones Clave del Informe
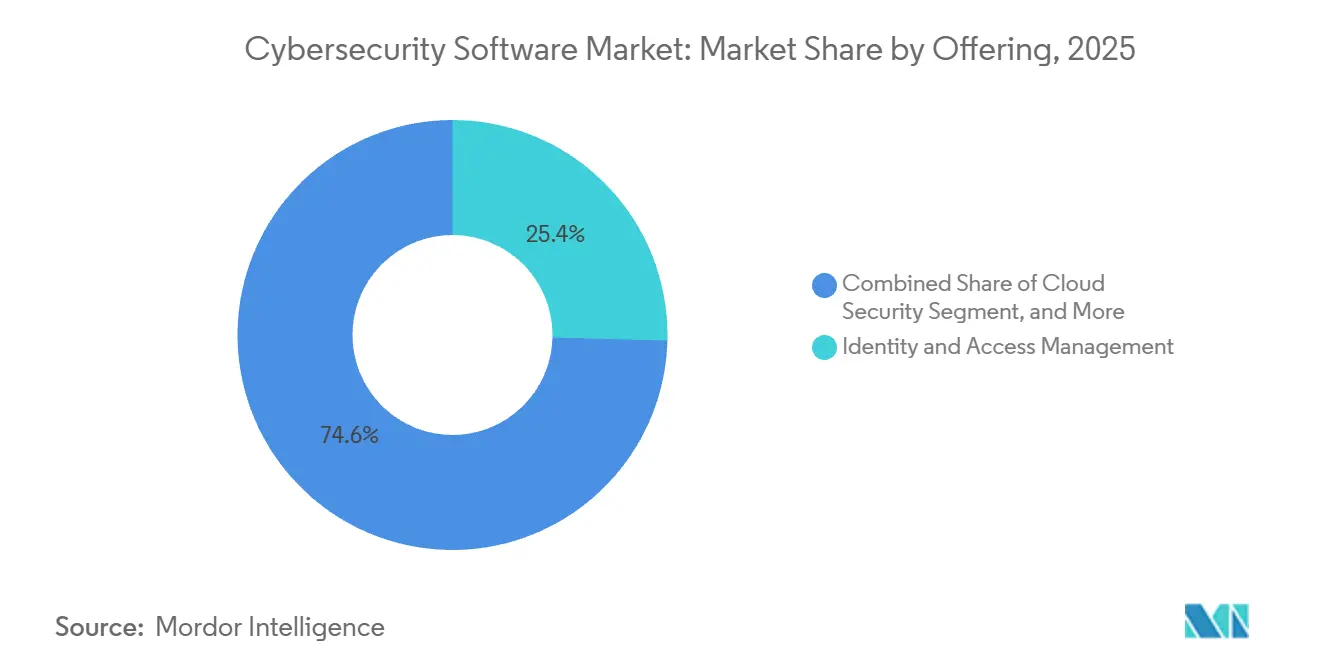
- Por oferta, la gestión de identidades y accesos lideró con una participación del 25,41% en 2025, mientras que la seguridad en la nube avanza a una CAGR del 14,43% hasta 2031.
- Por modo de implementación, el segmento basado en la nube capturó el 66,88% de la participación del mercado de software de ciberseguridad en 2025 y se proyecta que se expanda a una CAGR del 14,73% hasta 2031.
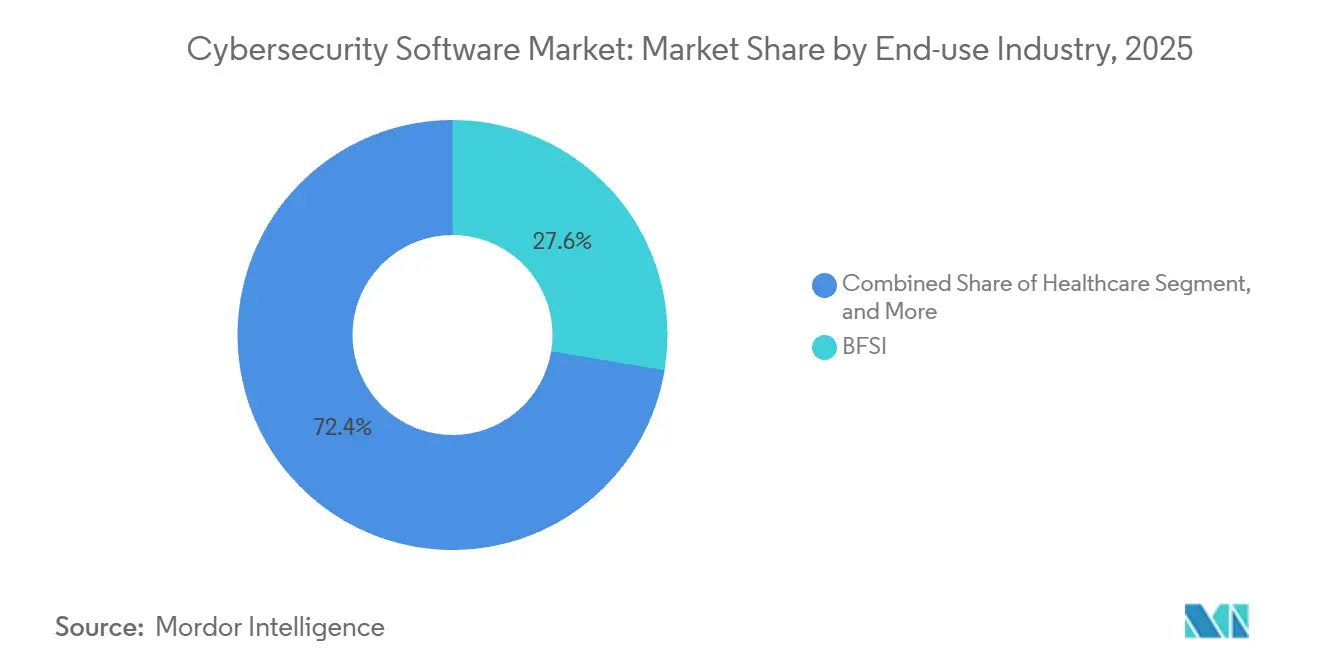
- Por industria de uso final, la banca, los servicios financieros y los seguros representaron el 27,62% del tama?o del mercado de software de ciberseguridad en 2025, mientras que el sector salud registró el crecimiento más rápido con una CAGR del 14,97% hasta 2031.
- Por tama?o de empresa, las grandes empresas dominaron con una participación del 63,17% en 2025, aunque se prevé que el segmento de peque?as y medianas empresas crezca a una CAGR del 14,25% hasta 2031.
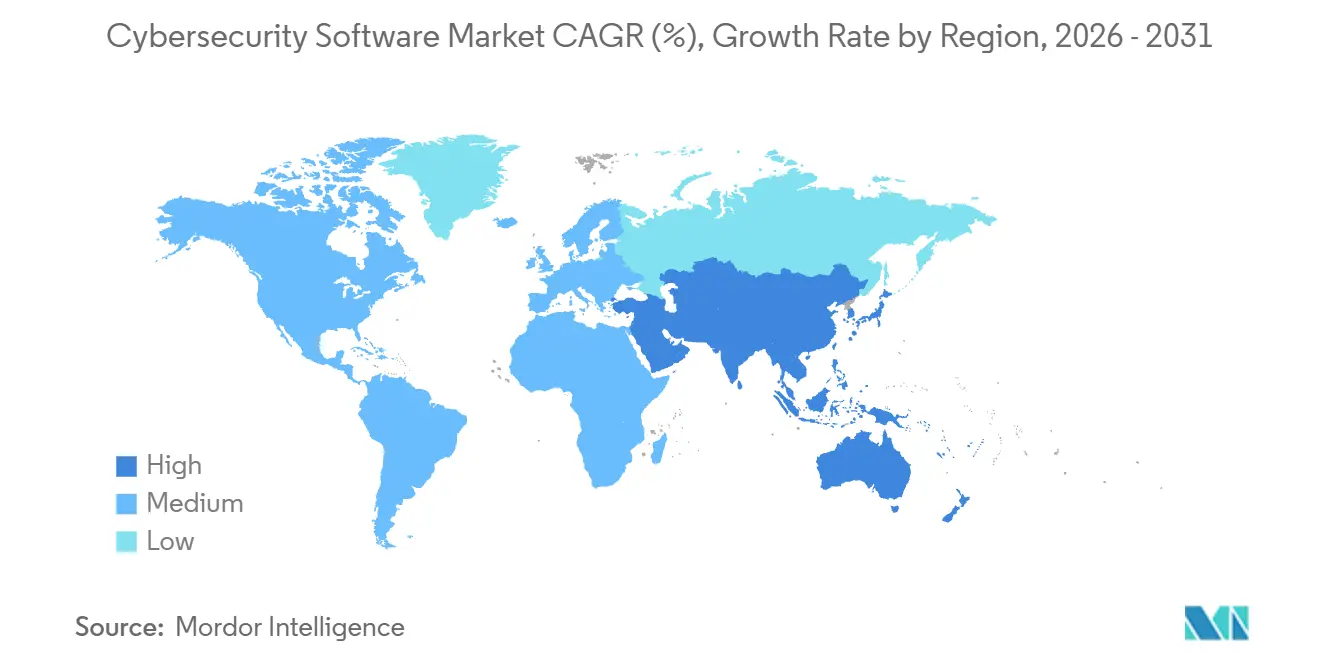
- Por geografía, América del Norte retuvo una participación del 38,65% en 2025, y se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 se expanda a una CAGR del 15,01% durante 2026-2031.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 黑料不打烊, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado Global de Software de Ciberseguridad
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción de Nube en Primer Lugar y Mandatos de Confianza Cero | +2.3% | Global, liderado por América del Norte y Europa | Mediano plazo (2-4 a?os) |
| Aumento de Ciberataques Multivectoriales Impulsados por IA | +2.1% | Global, concentrado en BFSI y Salud | Corto plazo (≤ 2 a?os) |
| Escalada de Sanciones Regulatorias por Divulgación de Incidentes Cibernéticos | +1.8% | América del Norte y Europa, con extensión a 础蝉颈补-笔补肠í蹿颈肠辞 | Corto plazo (≤ 2 a?os) |
| Convergencia de Tecnología Operacional y Tecnología de la Información en Infraestructura Crítica | +1.5% | Global, con prioridad en Energía, Servicios Públicos y Manufactura | Mediano plazo (2-4 a?os) |
| Transición hacia Arquitecturas Centradas en API que Crean Nueva Superficie de Ataque | +1.2% | Global, liderado por TI y Telecomunicaciones, Comercio Minorista y Comercio Electrónico | Mediano plazo (2-4 a?os) |
| El Aumento de las Primas de Seguros Cibernéticos Impulsa la Seguridad Proactiva | +0.9% | América del Norte y Europa, 础蝉颈补-笔补肠í蹿颈肠辞 emergente | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Adopción de Nube en Primer Lugar y Mandatos de Confianza Cero
Los mandatos federales y corporativos están impulsando a las organizaciones a reemplazar las defensas centradas en el perímetro con una verificación continua que inspecciona cada transacción independientemente de su ubicación.[1]Instituto Nacional de Estándares y Tecnología, "Publicación Especial 1800-35: Implementación de una Arquitectura de Confianza Cero," nist.gov La Orden Ejecutiva 14144 obliga a las agencias civiles de los Estados Unidos a implementar gobernanza de identidades, microsegmentación y autenticación resistente al phishing antes del a?o fiscal 2027, estableciendo una línea base de adquisición que resuena en el sector privado. La migración a la nube amplifica la urgencia porque las cargas de trabajo, los datos y los usuarios se dispersan entre múltiples proveedores de servicios, haciendo esenciales los perímetros definidos por software, la gestión de la postura de seguridad en la nube y la protección de cargas de trabajo. El modelo de madurez de confianza cero de la Oficina de Gestión y Presupuesto requiere diagnósticos continuos que se integren en la gestión de información y eventos de seguridad, acelerando la demanda de integraciones de detección en endpoints. Los proveedores capaces de orquestar el acceso de mínimo privilegio en infraestructuras híbridas han ganado impulso, expandiendo así el mercado de software de ciberseguridad.
Aumento de Ciberataques Multivectoriales Impulsados por IA
Los actores de amenazas están armando la IA generativa para automatizar el reconocimiento, elaborar phishing adaptativo y lanzar malware polimórfico que evade las firmas estáticas. IBM X-Force registró un salto del 42% en ataques que combinan ransomware, exfiltración de datos y tácticas de denegación de servicio distribuido, obligando a los defensores a correlacionar se?ales entre vectores.[2]IBM Security, "?ndice de Inteligencia de Amenazas X-Force 2026," ibm.com La suplantación de ejecutivos mediante deepfakes causó pérdidas superiores a USD 1.000 millones en 2025, según el Centro de Denuncias de Delitos en Internet del FBI, elevando la preocupación de los consejos de administración sobre la resiliencia ante la ingeniería social. Los equipos de seguridad están incorporando análisis de aprendizaje automático en los centros de operaciones de seguridad para clasificar alertas y detectar comportamientos anómalos indicativos de escalada de privilegios. Los organismos reguladores, como la Agencia de Seguridad Nacional, recomiendan explícitamente el análisis de comportamiento de usuarios y entidades impulsado por IA, se?alando que el cumplimiento normativo básico ahora incluye el aprendizaje automático.
Escalada de Sanciones Regulatorias por Divulgación de Incidentes Cibernéticos
La Comisión de Bolsa y Valores de los Estados Unidos exige que las empresas públicas divulguen incidentes cibernéticos materiales en un plazo de cuatro días hábiles, reduciendo el intervalo entre la detección y la notificación a las partes interesadas.[3]Comisión de Bolsa y Valores de los Estados Unidos, "La SEC Sanciona a Cuatro Empresas por Divulgaciones Cibernéticas Enga?osas," sec.gov Las sanciones multimillonarias impuestas en 2024 y 2025 contra empresas que declararon incorrectamente el impacto de las brechas demuestran que la aplicación de la ley tiene consecuencias reales. Las enmiendas adicionales al Reglamento S-P obligan a las instituciones financieras a cifrar los datos de los clientes y notificarles en un plazo de 30 días tras un acceso no autorizado, impulsando la demanda de plataformas de gobernanza, riesgo y cumplimiento que incorporan registros de auditoría. Los consejos de administración buscan en consecuencia herramientas automatizadas de respuesta a incidentes y preparación forense para cumplir con los plazos estrictos, reforzando el crecimiento en el mercado de software de ciberseguridad.
Convergencia de Tecnología Operacional y Tecnología de la Información en Infraestructura Crítica
Las empresas industriales están integrando redes de tecnología operacional con sistemas de TI empresariales para el mantenimiento predictivo y el análisis, pero esta convergencia expone los controladores, sensores y sistemas de seguridad a las amenazas cibernéticas convencionales. Las directrices de enero de 2026 exigen la segmentación y la supervisión continua en las redes de control industrial, mientras que Microsoft detectó un aumento del 60% en los ataques dirigidos a controladores lógicos programables. Los estándares sectoriales como ISA/IEC 62443 se han convertido en requisitos previos de adquisición, impulsando el gasto en inventario de activos, gestión de vulnerabilidades y detección con reconocimiento de protocolos. Las organizaciones de energía, servicios públicos y manufactura ahora orientan la selección de proveedores hacia plataformas que ingieren Modbus, DNP3 y telemetría propietaria, ampliando los ingresos potenciales del mercado de software de ciberseguridad.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Déficit Persistente de Talento e Inflación Salarial | -1.4% | Global, agudo en América del Norte y Europa | Largo plazo (≥ 4 a?os) |
| Proliferación de Herramientas que Genera Fatiga de Retorno sobre la Inversión en los Comités Directivos | -1.1% | Global, concentrado en Grandes Empresas | Mediano plazo (2-4 a?os) |
| Deuda Técnica Heredada en el Sector Público y las Peque?as y Medianas Empresas | -0.8% | Global, pronunciado en el Sector Público y las Peque?as y Medianas Empresas | Largo plazo (≥ 4 a?os) |
| Conflictos de Nube Soberana y Residencia de Datos | -0.6% | 础蝉颈补-笔补肠í蹿颈肠辞, Oriente Medio, jurisdicciones europeas seleccionadas | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Déficit Persistente de Talento e Inflación Salarial
La escasez global de cuatro millones de profesionales cualificados tensiona los plazos de implementación, ya que los arquitectos de seguridad en la nube, los cazadores de amenazas y los gerentes de centros de operaciones de seguridad exigen un crecimiento salarial anual de dos dígitos. Los marcos nacionales de formación a?aden nuevas competencias más rápido de lo que las universidades pueden actualizar sus planes de estudio, dejando a las empresas dependientes de los servicios de seguridad gestionados o de la automatización para cubrir las brechas. Si bien la automatización reduce el volumen de alertas, la incorporación y el ajuste de plataformas avanzadas aún requieren supervisión experta, prolongando los ciclos de retorno sobre la inversión y moderando la expansión general del mercado de software de ciberseguridad.
Proliferación de Herramientas que Genera Fatiga de Retorno sobre la Inversión en los Comités Directivos
Las grandes empresas operan hasta 60 herramientas de seguridad independientes, lo que incrementa los costos de licencias y consume el ancho de banda de los analistas en la correlación de alertas. Los ejecutivos exigen cada vez más pruebas de que cada producto incremental reduce de manera mensurable el riesgo residual antes de asignar un nuevo presupuesto, lo que ralentiza las decisiones de compra. Los proveedores están respondiendo con suites consolidadas de detección y respuesta extendida; sin embargo, la migración implica volver a capacitar al personal y reescribir los manuales de procedimientos, lo que introduce brechas de cobertura temporales que algunas empresas con aversión al riesgo posponen, creando oportunidades para el software de seguridad que consolida múltiples funciones de seguridad. Esta fricción pesa sobre la trayectoria de crecimiento del mercado de software de ciberseguridad, incluso cuando la consolidación promete ganancias de eficiencia a largo plazo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: La Gobernanza de Identidades Ancla la Transición hacia la Confianza Cero
La Gestión de Identidades y Accesos representó el 25,41% de la participación en 2025, subrayando su primacía en los esquemas de confianza cero que requieren autenticación continua para cada sesión. Esta porción del tama?o del mercado de software de ciberseguridad confirma que las se?ales de confianza en credenciales y dispositivos se encuentran en el núcleo de las políticas de las arquitecturas modernas. La adopción de tokens de hardware y claves de acceso biométricas se aceleró tras la depreciación por parte de las directrices del Instituto Nacional de Estándares y Tecnología del uso de contrase?as de un solo uso por SMS, mientras que la gestión de accesos privilegiados se expandió hacia los flujos de trabajo de DevOps para proteger los secretos durante las compilaciones de software. La Seguridad en la Nube, que crece a una CAGR del 14,43% hasta 2031, se beneficia de las implementaciones multinube que exigen gestión de postura, protección de cargas de trabajo y análisis de inventario de API, diversificando así los ingresos más allá de las puertas de enlace tradicionales.
La Seguridad de Aplicaciones avanza a medida que los equipos de desarrollo incorporan análisis estático, dinámico y de composición de software en los flujos de integración continua, integrando los hallazgos en los registros de trabajo ágil para una remediación más rápida. Los productos de Seguridad de Redes se están transformando en marcos de servicio de acceso seguro en el perímetro que convergen la conectividad y la protección dentro de los puntos de presencia en la nube, un modelo que da soporte a los empleados itinerantes sin necesidad de retorno de tráfico. Los proveedores de Seguridad de Endpoints integran la telemetría con se?ales de red e identidad para ofrecer detección extendida en una sola consola, reduciendo el tiempo de cambio de contexto de los analistas. Las suites de Seguridad de Datos y Gestión Integrada de Riesgos completan los portafolios cifrando campos sensibles, tokenizando atributos regulados y presentando paneles ejecutivos que cuantifican el riesgo en términos monetarios, todos ellos catalizadores del mercado de software de ciberseguridad en su conjunto.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Modo de Implementación: Las Plataformas en la Nube Dominan las Cargas de Trabajo Elásticas
Las implementaciones en la nube comandaron una participación del 66,88% en 2025 y se expandirán a una CAGR del 14,73% hasta 2031 a medida que la infraestructura elástica se convierte en el estándar predeterminado. El trabajo remoto volvió obsoletos los controles basados en la ubicación, orientando a las organizaciones hacia puertas de enlace web seguras nativas en la nube, intermediarios de seguridad de acceso a la nube y servicios de acceso a la red de confianza cero que aplican políticas uniformes en cualquier lugar. Los proveedores aprovechan la telemetría agregada para entrenar motores de aprendizaje automático, actualizando las defensas de los clientes sin necesidad de reemplazar hardware, una capacidad que los dispositivos locales no pueden igualar. La brecha en la participación del mercado de software de ciberseguridad entre las implementaciones en la nube y las locales está, por tanto, destinada a ampliarse durante el período de previsión.
Las infraestructuras locales persisten donde la residencia de datos, los mandatos de aislamiento de red o los activos heredados exigen la custodia total. Los contratistas de defensa, los operadores de infraestructura crítica y las agencias públicas con cargas de trabajo clasificadas mantienen nubes privadas o instancias en contenedores dentro de entornos controlados. Los ciclos de actualización de hardware y los requisitos de habilidades especializadas inflan el costo total de propiedad local; sin embargo, ciertas cargas de trabajo, como la supervisión de sistemas de control industrial o el comercio de alta frecuencia, aún exigen garantías de latencia que no se pueden obtener a través de circuitos de internet convencionales. Los enfoques híbridos que mantienen los datos más valiosos en centros de datos propiedad del cliente mientras trasladan el análisis a Software como Servicio ofrecen una vía de transición, sustentando una combinación de implementación diversificada dentro del mercado de software de ciberseguridad.
Por Industria de Uso Final: El Ransomware en el Sector Salud Acelera el Gasto
La Banca, los Servicios Financieros y los Seguros lideraron con el 27,62% de participación en 2025, una dominancia arraigada en datos de alto valor y una regulación estricta. Las multas posteriores a las brechas bajo la Ley de Resiliencia Operacional Digital y otros regímenes catalizan la inversión en módulos de gobernanza, riesgo y cumplimiento junto con controles de detección. El sector Salud, con una previsión de avance a una CAGR del 14,97%, enfrenta ataques de ransomware en escalada que interrumpen la prestación de atención y ponen en peligro la seguridad del paciente, obligando a los hospitales a implementar segmentación de redes, copias de seguridad sin conexión y gestión de vulnerabilidades adaptada a los dispositivos médicos. Estas dinámicas amplían el ámbito de la seguridad del paciente en la ciberseguridad, profundizando el mercado de software de ciberseguridad potencial.
Las empresas de TI y Telecomunicaciones protegen redes sensibles a la latencia contra inundaciones de denegación de servicio distribuido, mientras que el Comercio Minorista y el Comercio Electrónico implementan detección de fraudes y cifrado para cumplir con PCI DSS 4.0. Los actores de Manufactura Industrial y Energía refuerzan los controladores lógicos programables tras apagados de alto perfil que demostraron que los ataques ciberfísicos tienen impactos directos en los ingresos y la seguridad. Los contratistas de Aeroespacial, Militar y Defensa alinean las inversiones con los niveles de Certificación del Modelo de Madurez de Ciberseguridad, que ahora influyen en la elegibilidad para la contratación pública, consolidando la preparación cibernética como un requisito indispensable para los contratos federales.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tama?o de Empresa del Usuario Final: Las Peque?as y Medianas Empresas Adoptan Servicios Gestionados
Las Grandes Empresas absorbieron el 63,17% de la participación en 2025, aprovechando su poder adquisitivo para negociar acuerdos empresariales que agrupan múltiples familias de productos. Esos conglomerados exigen motores de políticas detallados que se integren con los inventarios de activos y la orquestación de flujos de trabajo, obligando a los proveedores a exponer API abiertas y funciones de informes personalizados. Las Peque?as y Medianas Empresas, que crecen a una CAGR del 14,25%, dependen de los proveedores de servicios de seguridad gestionados para la supervisión y la respuesta a incidentes las 24 horas del día, los 7 días de la semana, sorteando la escasez de talento. Las aseguradoras rechazan o aplican recargos a las pólizas que carecen de autenticación multifactor y detección en endpoints, imponiendo de facto una línea base de seguridad mínima que impulsa una nueva adopción en el mercado de software de ciberseguridad.
Los niveles de suscripción de Software como Servicio en la nube reducen las barreras de entrada, permitiendo a las peque?as y medianas empresas adquirir controles de nivel empresarial sin gastos de capital. Sin embargo, las peque?as y medianas empresas tienen dificultades con el ajuste fino de las políticas y los manuales de respuesta, lo que invita a interfaces simplificadas con asistentes que ocultan la complejidad. Los proveedores que se dirigen a este segmento enfatizan la implementación rápida, la configuración automatizada y la facturación por uso, mientras que las ofertas de clase empresarial priorizan la extensibilidad y las integraciones personalizadas, preservando un panorama de productos bifurcado bajo el paraguas único de la industria de software de ciberseguridad.
Análisis Geográfico
América del Norte retuvo el 38,65% del mercado de software de ciberseguridad en 2025, respaldada por la Orden Ejecutiva 14144 que exige arquitecturas de confianza cero en las agencias federales y por las normas de la Comisión de Bolsa y Valores que comprimen las ventanas de notificación de incidentes. Las empresas de servicios financieros, salud y tecnología nativa en la nube en los Estados Unidos lidian con una proporción desproporcionada de ransomware y robo de propiedad intelectual, sustentando la demanda de plataformas de detección extendida, gobernanza de identidades y cuantificación de riesgos. El estatuto de privacidad actualizado de 颁补苍补诲á, con notificación obligatoria de brechas, impulsa la adopción de la prevención de pérdida de datos, mientras que los corredores en expansión de automoción y electrónica de 惭é虫颈肠辞 invierten en seguridad de tecnología operacional para proteger las líneas de producción justo a tiempo.
Se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 crezca a una CAGR del 15,01% hasta 2031, beneficiando al mercado de software de ciberseguridad a medida que se multiplican las regulaciones nacionales. China aplica la localización de datos y las evaluaciones de infraestructura crítica, impulsando inversiones en nubes soberanas y cifrado local. La norma de notificación de brechas en seis horas de India acelera la adopción de plataformas de gestión de información y eventos de seguridad y protección de cargas de trabajo en la nube en empresas nacionales y multinacionales. La estrategia de 闯补辫ó苍 prioriza la garantía de la cadena de suministro, canalizando fondos hacia la gestión de vulnerabilidades, mientras que los marcos de coordinación de la Asociación de Naciones del Sudeste Asiático estimulan el intercambio transfronterizo de inteligencia sobre amenazas que requiere API interoperables.
El mercado de software de ciberseguridad de Europa se expande sobre la base de la Directiva de Seguridad de Redes e Información 2 y la Ley de Resiliencia Operacional Digital, ambas que imponen controles rigurosos a los operadores de servicios esenciales y entidades financieras. Las sanciones récord del Reglamento General de Protección de Datos que superan los EUR 2.000 millones (USD 2.260 millones) en 2024-2025 incentivan el cifrado, la tokenización y la evaluación de riesgos de terceros. Los principios de seguridad en la nube del Reino Unido orientan la contratación hacia la confianza cero y la supervisión continua. América del Sur adopta estatutos de privacidad que impulsan las plataformas de gestión del consentimiento, mientras que las naciones de Oriente Medio respaldan centros de datos en nubes soberanas e iniciativas de capacitación de la fuerza laboral. ?frica contribuye con un crecimiento emergente a través de la seguridad de la banca móvil en Nigeria, Egipto y 厂耻诲á蹿谤颈肠补.

Panorama Competitivo
La competencia se centra en la consolidación de plataformas a medida que los directores de seguridad de la información se esfuerzan por reducir las herramientas redundantes y unificar la telemetría. Los aspectos destacados de las transacciones incluyen la adquisición por parte de Palo Alto Networks de los activos de Software como Servicio de QRadar de IBM, la agrupación por parte de Microsoft de las defensas de endpoints, identidades y nube en Defender, y la incorporación por parte de Cisco del servicio de acceso seguro en el perímetro a sus franquicias de red existentes, lo que indica que los proveedores de gran capitalización apuntan a asegurar una mayor porción del mercado de software de ciberseguridad. Los clientes valoran la visibilidad en una sola consola porque reduce la fatiga de alertas y la carga administrativa; sin embargo, los nichos de mejores soluciones especializadas persisten donde la funcionalidad especializada supera las hojas de ruta de las plataformas, como la detección de anomalías en tecnología operacional o la criptografía resistente a la computación cuántica.
La inteligencia artificial diferencia a los ganadores; CrowdStrike analiza dos billones de eventos semanales para entrenar modelos de comportamiento que detienen el movimiento lateral, mientras que la reversión autónoma de SentinelOne neutraliza el ransomware sin intervención manual. Las hojas de ruta prospectivas abordan la seguridad para los flujos de trabajo de modelos de IA, los registros de finanzas descentralizadas y el intercambio de claves en la era cuántica. La normalización internacional, incluidas las directrices de seguridad de IA de la Organización Internacional de Normalización y el proyecto de criptografía poscuántica del Instituto Nacional de Estándares y Tecnología, presagia nuevos mandatos de cumplimiento que abrirán grupos de ingresos adyacentes.
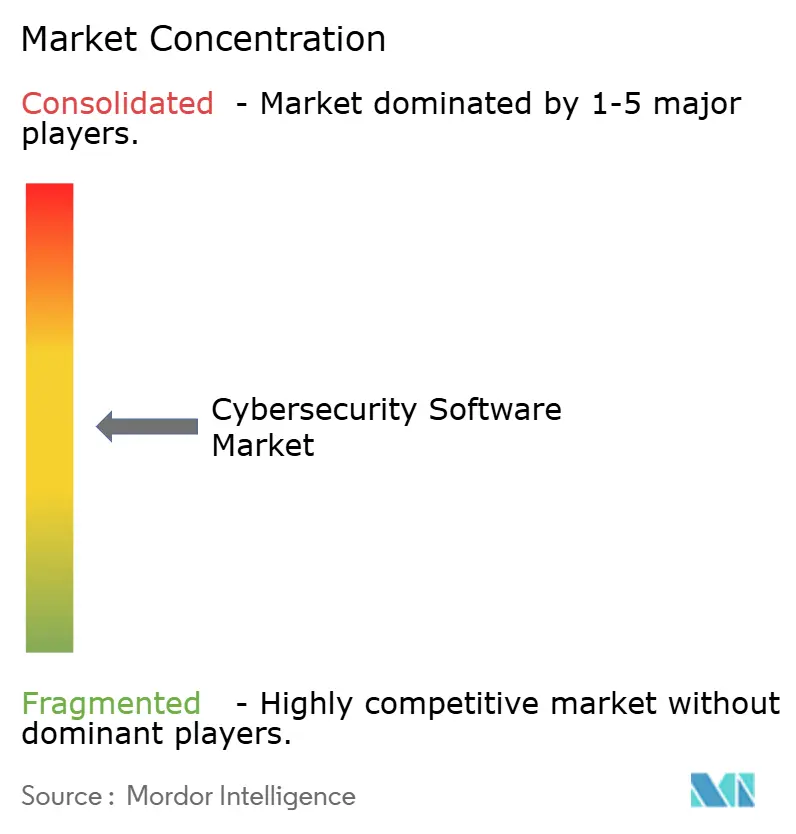
Los proveedores de nivel medio aceleran su comercialización a través de servicios de seguridad gestionados, asociándose con operadores de telecomunicaciones e integradores de sistemas globales para acceder a clientes peque?os y medianos que carecen de personal interno. La escasez de talento eleva los gastos operativos, por lo que los proveedores invierten en centros de operaciones de seguridad regionales que ofrecen cobertura continua siguiendo el sol, como lo evidencian las expansiones de Fortinet en Singapur y Polonia. Las restricciones de nube soberana crean fragmentación, obligando a los proveedores a implementar instancias de plano de datos regionales, aunque ofrecen diferenciación para las empresas capaces de certificar el cumplimiento local. En general, el mercado de software de ciberseguridad permanece moderadamente concentrado, con las diez principales empresas que poseen aproximadamente la mitad de los ingresos globales, dejando espacio para los innovadores que se especializan en vectores de amenazas emergentes.
Líderes de la Industria de Software de Ciberseguridad
IBM Corporation
Microsoft Corporation
Cisco Systems Inc.
Check Point Software Technologies Ltd.
Broadcom Inc. (Symantec Enterprise Division)
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Febrero de 2026: Microsoft anunció la disponibilidad general de Microsoft Security Copilot, un asistente de IA que automatiza la investigación y remediación de amenazas correlacionando la telemetría entre endpoints, identidades y nubes.
- Enero de 2026: Palo Alto Networks completó la adquisición por USD 500 millones del negocio de Software como Servicio de QRadar de IBM, integrando las capacidades de gestión de información y eventos de seguridad en la plataforma Cortex XSIAM para una detección extendida unificada.
- Diciembre de 2025: CrowdStrike lanzó Falcon Cloud Security, integrando la gestión de postura, la protección de cargas de trabajo y la seguridad de contenedores para agilizar la defensa multinube.
- Noviembre de 2025: Fortinet comprometió USD 300 millones para expandir los centros de operaciones de seguridad en Singapur y Polonia, a?adiendo servicios de supervisión continua dirigidos a clientes con escasez de talento.


Alcance del Informe Global del Mercado de Software de Ciberseguridad
El mercado de software de ciberseguridad se define en función de los ingresos generados por el software utilizado en diversas industrias de usuarios finales en todo el mundo. El análisis se basa en los conocimientos del mercado obtenidos a través de la investigación secundaria y las fuentes primarias. El mercado también cubre los principales factores que impactan su crecimiento en términos de impulsores y restricciones. El estudio realiza un seguimiento de los parámetros clave del mercado, los principales factores de influencia en el crecimiento y los principales proveedores que operan en la industria, los cuales respaldan las estimaciones del mercado y las tasas de crecimiento durante el período de previsión.
El Informe del Mercado de Software de Ciberseguridad está segmentado por Oferta (Seguridad de Aplicaciones, Seguridad en la Nube, Seguridad de Datos, Gestión de Identidades y Accesos, Protección de Infraestructura, Gestión Integrada de Riesgos, Seguridad de Redes y Seguridad de Endpoints), Modo de Implementación (Local y en la Nube), Industria de Uso Final (TI y Telecomunicaciones, Banca, Servicios Financieros y Seguros, Salud, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Aeroespacial, Militar y Defensa, y Otras Industrias de Uso Final), Tama?o de Empresa del Usuario Final (Grandes Empresas y Peque?as y Medianas Empresas) y Geografía (América del Norte, América del Sur, Europa, 础蝉颈补-笔补肠í蹿颈肠辞 y Oriente Medio y ?frica). Las Previsiones del Mercado se Proporcionan en Términos de Valor (USD).
| Seguridad de Aplicaciones |
| Seguridad en la Nube |
| Seguridad de Datos |
| Gestión de Identidades y Accesos |
| Protección de Infraestructura |
| Gestión Integrada de Riesgos |
| Seguridad de Redes |
| Seguridad de Endpoints |
| Local |
| Nube |
| TI y Telecomunicaciones |
| Banca, Servicios Financieros y Seguros |
| Salud |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Aeroespacial, Militar y Defensa |
| Otras Industrias de Uso Final |
| Grandes Empresas |
| Peque?as y Medianas Empresas |
| América del Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Espa?a | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| 闯补辫ó苍 | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Sudeste Asiático | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | ||
| 罢耻谤辩耻í补 | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Nigeria | ||
| Egipto | ||
| Resto de ?frica | ||
| Por Oferta | Seguridad de Aplicaciones | ||
| Seguridad en la Nube | |||
| Seguridad de Datos | |||
| Gestión de Identidades y Accesos | |||
| Protección de Infraestructura | |||
| Gestión Integrada de Riesgos | |||
| Seguridad de Redes | |||
| Seguridad de Endpoints | |||
| Por Modo de Implementación | Local | ||
| Nube | |||
| Por Industria de Uso Final | TI y Telecomunicaciones | ||
| Banca, Servicios Financieros y Seguros | |||
| Salud | |||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Energía y Servicios Públicos | |||
| Aeroespacial, Militar y Defensa | |||
| Otras Industrias de Uso Final | |||
| Por Tama?o de Empresa del Usuario Final | Grandes Empresas | ||
| Peque?as y Medianas Empresas | |||
| Por Geografía | América del Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Espa?a | |||
| Resto de Europa | |||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| 闯补辫ó苍 | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Sudeste Asiático | |||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | |||
| 罢耻谤辩耻í补 | |||
| Resto de Oriente Medio | |||
| ?frica | 厂耻诲á蹿谤颈肠补 | ||
| Nigeria | |||
| Egipto | |||
| Resto de ?frica | |||


Preguntas Clave Respondidas en el Informe
?Cuánto alcanzará el gasto en software de ciberseguridad para 2031?
Se prevé que alcance USD 332.260 millones en 2031, creciendo a una CAGR del 13,01% desde 2026 hasta 2031.
?Qué categoría de solución lidera actualmente los presupuestos organizacionales?
La Gestión de Identidades y Accesos ostenta la mayor participación con el 25,41% en 2025, ya que constituye el plano de control de las arquitecturas de confianza cero.
?Por qué la implementación en la nube crece más rápido que las alternativas locales?
La entrega basada en la nube ofrece escalado elástico, alcance global y actualizaciones sin fricciones, lo que le permitió asegurar una participación del 66,88% en 2025 y expandirse a una CAGR del 14,73% hasta 2031.
?Qué sector se espera que crezca más rápido entre 2026 y 2031?
El sector Salud muestra la CAGR proyectada más alta con el 14,97%, impulsada por ataques de ransomware que amenazan la seguridad del paciente y la continuidad de la atención.
?Cómo están influyendo las nuevas regulaciones en la selección de proveedores?
Normas como la divulgación de incidentes en cuatro días de la Comisión de Bolsa y Valores y la Ley de Resiliencia Operacional Digital requieren informes automatizados, cifrado y supervisión continua, haciendo que las plataformas integradas sean más atractivas para los equipos de cumplimiento.
?ltima actualización de la página el:



