
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Ciberseguridad en el Sector Sanitario
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
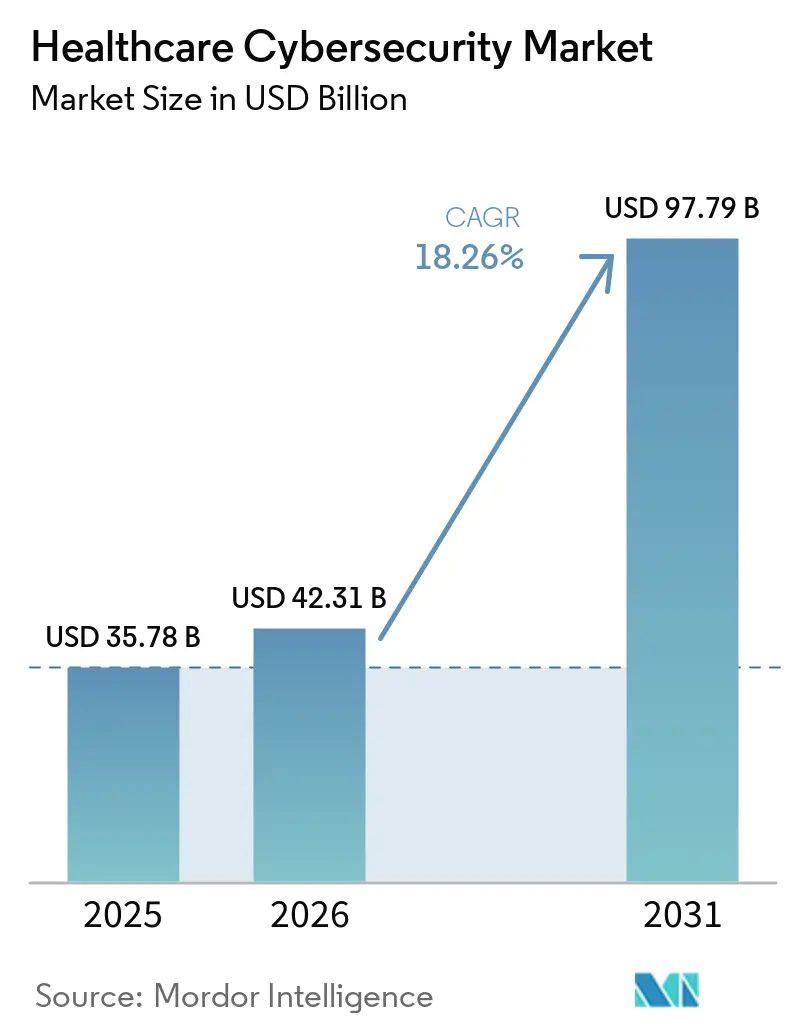
| Tama?o del Mercado (2026) | 42.31 Mil millones de dólares |
| Tama?o del Mercado (2031) | 97.79 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 18.26 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad en el Sector Sanitario por 黑料不打烊
El tama?o del mercado de ciberseguridad en salud fue valorado en 35,78 mil millones de USD en 2025 y se estima que crecerá desde 42,31 mil millones de USD en 2026 hasta alcanzar los 97,79 mil millones de USD para 2031, a una CAGR del 18,26% durante el período de pronóstico (2026-2031). El aumento del gasto refleja una carrera a nivel sectorial para defender la información de salud electrónica protegida frente a una ola récord de intrusiones. Los proveedores de salud reportaron 677 brechas importantes en 2024 que expusieron 182,4 millones de registros de pacientes, lo que subraya los datos de alto valor del sector y el persistente panorama de amenazas. La mayor supervisión federal, en particular los requisitos de la Sección 524B de la Administración de Alimentos y Medicamentos para todos los nuevos dispositivos médicos conectados, obliga a fabricantes y proveedores a presupuestar programas de seguridad durante el ciclo de vida. Paralelamente a las normas sobre dispositivos, la aplicación más estricta de la HIPAA por parte de la Oficina de Derechos Civiles y los objetivos voluntarios de rendimiento en ciberseguridad del Departamento de Salud y Servicios Humanos han llevado a los consejos directivos a elevar el riesgo cibernético a uno de los tres principales problemas empresariales. El financiamiento gubernamental amplifica el impulso: el presupuesto cibernético consolidado de Washington para 2025 destina 13 mil millones de USD para agencias civiles, una parte de los cuales fluye hacia hospitales que modernizan sistemas heredados. Simultáneamente, la alerta de la Asociación Americana de Hospitales de que actores de estados-nación atacaron instalaciones de los Estados Unidos en 2024 cataliza la adopción de marcos de confianza cero y soluciones de monitoreo en tiempo real.
Conclusiones Clave del Informe
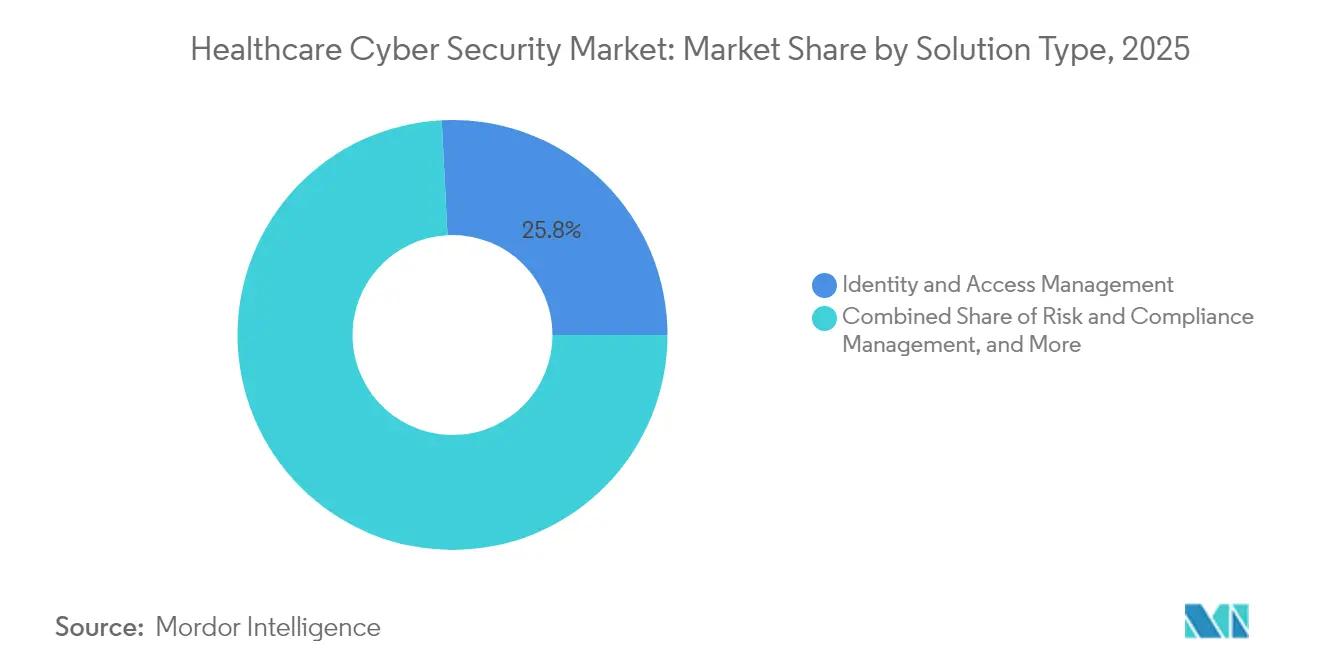
- Por tipo de solución, la Gestión de Identidad y Acceso representó el 25,80% de la cuota del Mercado de Ciberseguridad en Salud en 2025; se proyecta que la Gestión de Información y Eventos de Seguridad crecerá a una CAGR del 18,72% hasta 2031.
- Por tipo de seguridad, la seguridad de redes representó el 33,95% del tama?o del Mercado de Ciberseguridad en Salud en 2025, mientras que la seguridad en la nube avanza a una CAGR del 18,58% hasta 2031.
- Por modo de implementación, los modelos en las instalaciones dominaron con una cuota de ingresos del 55,62% en 2025, aunque se prevé que la implementación en la nube registre una CAGR del 18,95% entre 2026 y 2031 en el mercado de ciberseguridad en salud.
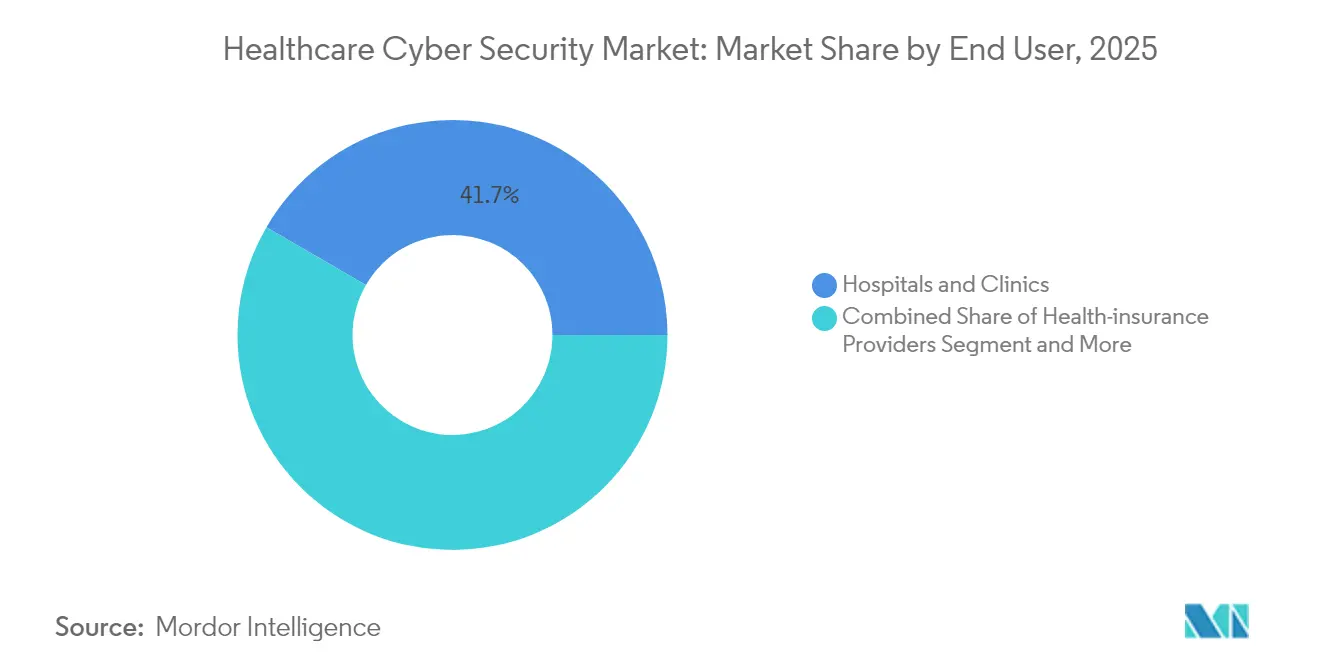
- Por usuario final, los hospitales y clínicas captaron el 41,65% de la cuota del Mercado de Ciberseguridad en Salud en 2025; los proveedores de seguros de salud representan el segmento de usuario final de mayor expansión, con una CAGR del 18,44%.
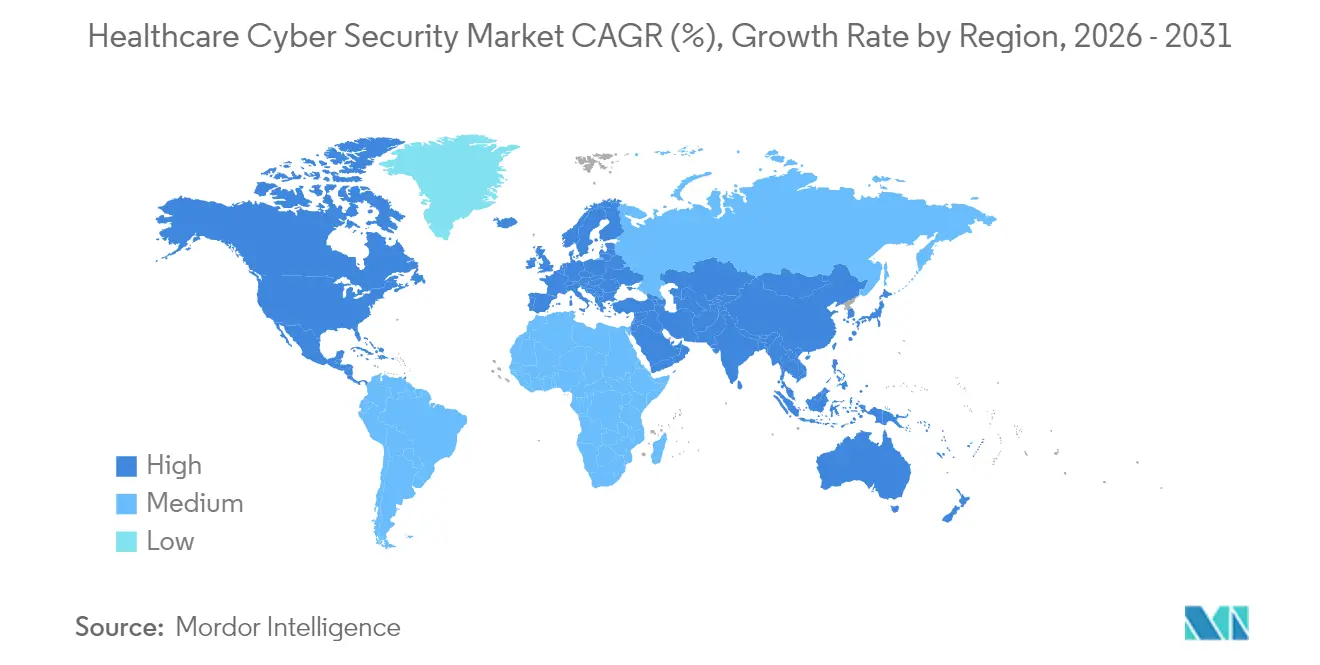
- Por geografía, América del Norte lideró con una cuota de ingresos del 34,12% en 2025, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 se encamina a una CAGR del 19,12% hasta 2031 en el mercado de ciberseguridad en salud.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 黑料不打烊, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores del Mercado de Ciberseguridad en Salud*
| Impulsor | (~) % Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Frecuencia y sofisticación crecientes de los ciberataques | +4.2% | Global, con mayor impacto en América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Mandatos regulatorios y carga de cumplimiento | +3.8% | América del Norte y la UE, en expansión hacia 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Rápida adopción de registros electrónicos de salud en la nube y telesalud | +3.1% | Global, liderado por mercados desarrollados | Mediano plazo (2-4 a?os) |
| Baja penetración de seguridad entre proveedores más peque?os | +2.7% | Global, particularmente en regiones rurales y en desarrollo | Largo plazo (≥ 4 a?os) |
| Seguridad de dispositivos médicos vinculada a modelos de atención basada en valor | +2.3% | América del Norte, en expansión hacia Europa | Largo plazo (≥ 4 a?os) |
| Marcos de confianza cero para entornos de IoMT | +1.8% | Global, adopción temprana en América del Norte | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Frecuencia y Sofisticación Crecientes de los Ciberataques
Los investigadores de seguridad confirmaron que adversarios vinculados a Rusia, China, Corea del Norte e Irán sondearon infraestructuras hospitalarias diariamente en 2024, culminando en brechas que afectaron a un estimado de 259 millones de registros médicos.[1]Asociación Americana de Hospitales, "Los Hospitales y Sistemas de Salud Enfrentan Amenazas Cibernéticas Crecientes," aha.org Los registros de salud tienen un precio elevado en los mercados ilícitos porque permiten el fraude de seguros, el chantaje y el espionaje. Esta doble utilidad alimenta el reconocimiento implacable, el ransomware y los ataques a la cadena de suministro. Las herramientas de inteligencia artificial ahora automatizan el phishing dirigido y las estafas de suplantación de voz mediante deepfakes, erosionando las defensas basadas en el usuario. Los proveedores responden priorizando el monitoreo continuo, la autenticación multifactor y las políticas de mínimo privilegio en cargas de trabajo en la nube y dispositivos conectados en el mercado de ciberseguridad en salud.
Mandatos Regulatorios y Carga de Cumplimiento
La Sección 524B exige que todo nuevo dispositivo médico presentado ante la Administración de Alimentos y Medicamentos después de marzo de 2023 incluya una Lista de Materiales de Software, atestaciones de desarrollo seguro y un plan para la divulgación coordinada de vulnerabilidades.[2]Administración de Alimentos y Medicamentos, "Ciberseguridad en Dispositivos Médicos: Guía de Rechazo de Aceptación," fda.gov Más allá de la autorización previa a la comercialización, los fabricantes deben corregir fallas durante la vida comercial del producto. Los hospitales que integran estos dispositivos, por lo tanto, presupuestan plataformas integradas de gestión de riesgos capaces de rastrear firmware, avisos de seguridad y el estado de los parches en tiempo real. Simultáneamente, los Objetivos de Rendimiento en Ciberseguridad del Departamento de Salud y Servicios Humanos describen salvaguardas de referencia —como copias de seguridad inmutables y controles de acceso privilegiado— que muchos consejos directivos tratan como estándares de facto. Los marcos de Gestión de Identidad, Credenciales y Acceso respaldados por la Agencia de Ciberseguridad e Infraestructura de Seguridad reemplazan los modelos centrados en contrase?as con autenticación basada en riesgos y certificados.
Rápida Adopción de Registros Electrónicos de Salud en la Nube y Telesalud
La pandemia aceleró la migración de instancias de registros electrónicos de salud, archivos de imágenes y plataformas de atención virtual a nubes públicas e híbridas. A medida que las cargas de trabajo se expanden, los equipos de seguridad deben hacer cumplir la HIPAA y los estatutos de privacidad globales en entornos de múltiples inquilinos. Los patrocinadores farmacéuticos que realizan ensayos descentralizados almacenan datos genómicos y propiedad intelectual en plataformas de investigación en la nube, lo que requiere cifrado de extremo a extremo, detección de anomalías y canalizaciones seguras de DevOps. Los endpoints de telesalud —que van desde quioscos de video hasta aplicaciones para teléfonos inteligentes— extienden las superficies de ataque a los hogares de los pacientes, intensificando la demanda de intermediarios de acceso de confianza cero, acceso a redes de confianza cero y verificaciones continuas de la postura de los dispositivos.
Baja Penetración de Seguridad entre Proveedores Más Peque?os
La dificultad financiera afecta al 46% de los hospitales rurales de los Estados Unidos, dejando capital limitado para iniciativas de defensa cibernética. Las encuestas voluntarias del Programa de Seguridad para Hospitales Rurales de Microsoft encontraron brechas generalizadas en el filtrado de correo electrónico, la autenticación multifactor y la segmentación de redes. Dado que las redes de derivación regionales comparten datos de reclamaciones, un compromiso en una peque?a clínica puede propagarse lateralmente hacia centros terciarios. Las subvenciones público-privadas y los servicios de seguridad gestionados están surgiendo para cerrar esta brecha de resiliencia, aunque la adopción sigue siendo lenta debido a la escasez de personal y las necesidades de infraestructura en competencia.
Análisis del Impacto de las Restricciones del Mercado de Ciberseguridad en Salud*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones presupuestarias en proveedores peque?os | -2.1% | Global, particularmente en regiones rurales y en desarrollo | Corto plazo (≤ 2 a?os) |
| Escasez de talento especializado en ciberseguridad | -1.8% | Global, más aguda en América del Norte y Europa | Mediano plazo (2-4 a?os) |
| Desafíos de interoperabilidad de sistemas heredados | -1.4% | Global, particularmente aguda en mercados desarrollados | Mediano plazo (2-4 a?os) |
| Ambigüedad de responsabilidad del proveedor para dispositivos regulados por la Administración de Alimentos y Medicamentos | -1.2% | América del Norte, en expansión hacia mercados globales | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Restricciones Presupuestarias en Proveedores Peque?os
Los hospitales más peque?os suelen operar con márgenes operativos inferiores al 2%, lo que deja reservas inadecuadas para herramientas de seguridad en capas y monitoreo las 24 horas del día, los 7 días de la semana. Las investigaciones sobre cierres recientes muestran que los incidentes cibernéticos pueden desencadenar cierres permanentes cuando las demandas de rescate y el tiempo de inactividad erosionan la liquidez. El Consejo de Coordinación del Sector Salud recomienda clasificar la ciberseguridad como un gasto permitido de Medicare, aunque la política de reembolso sigue en revisión. Hasta que surja un financiamiento sostenible, la adopción de servicios de detección y respuesta gestionados basados en suscripción es la principal vía para la reducción de riesgos.
Escasez de Talento Especializado en Ciberseguridad
El sector salud requiere defensores que comprendan los flujos de trabajo clínicos, los marcos regulatorios y la tecnología operativa. La presión competitiva de las industrias financiera y tecnológica eleva la remuneración más allá de lo que muchos sistemas sin fines de lucro pueden igualar. Como medida provisional, los proveedores externalizan el monitoreo de primer nivel, invierten en orquestación de seguridad de bajo código y adoptan análisis impulsados por inteligencia artificial que clasifican las alertas con una intervención humana mínima. La aparición de herramientas de ciberseguridad impulsadas por inteligencia artificial ofrece soluciones potenciales a las limitaciones de talento, pero la implementación exitosa requiere conocimientos especializados que muchas organizaciones de salud actualmente carecen.[3]Sociedad de Sistemas de Información y Gestión de la Salud, Inc. (HIMSS), Los Presupuestos de Ciberseguridad de los Sistemas de Salud Aumentan, pero la Falta de Gobernanza de la IA Amenaza la Seguridad,
himss.org
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos del Mercado de Ciberseguridad en Salud
Por Tipo de Solución:
El Dominio de la Gestión de Identidad y Acceso Enfrenta la Disrupción de la Gestión de Información y Eventos de SeguridadLas herramientas de Gestión de Identidad y Acceso representaron el 25,80% del tama?o del mercado de ciberseguridad en salud en 2025, ya que las organizaciones se enfocaron en controlar las credenciales privilegiadas dentro de ecosistemas clínicos en expansión. Sin embargo, la demanda se está desplazando hacia las plataformas de Gestión de Información y Eventos de Seguridad, que se prevé crecerán a una CAGR del 18,72% hasta 2031. El cambio refleja un consenso de que la correlación continua de registros y el análisis de comportamiento ofrecen una contención de brechas más rápida que los controles perimetrales por sí solos. Durante el período de pronóstico, las hojas de ruta de ciberseguridad muestran una reasignación presupuestaria desde el antivirus independiente hacia pilas de detección convergentes que integran Gestión de Información y Eventos de Seguridad, Orquestación, Automatización y Respuesta de Seguridad, y análisis de entidades y usuarios.
Las suites de riesgos y cumplimiento se mantienen estables porque agilizan la documentación para auditorías de HIPAA, GDPR y vigilancia poscomercialización de dispositivos. Los módulos de cifrado y prevención de pérdida de datos ganan terreno dentro de las arquitecturas de confianza cero, especialmente donde los proveedores deben compartir imágenes radiológicas y datos de laboratorio entre múltiples inquilinos en la nube. Las soluciones emergentes de análisis de comportamiento construidas con aprendizaje automático se encuentran en el segmento de "otras soluciones" y se pilotan con frecuencia en institutos de investigación que experimentan con cargas de trabajo de medicina de precisión.


Por Tipo de Seguridad:
La Seguridad de Redes Lidera la Transformación hacia la NubeLa seguridad de redes retuvo el 33,95% de la participación del mercado de ciberseguridad en el sector sanitario en 2025, dado que los hospitales continúan segmentando las VLAN que conectan quirófanos, automatización farmacéutica y sistemas de archivo y comunicación de imágenes. No obstante, el giro hacia las cargas de trabajo en la nube está redefiniendo las prioridades: las herramientas de seguridad en la nube están preparadas para un CAGR del 18,58%, impulsadas por las migraciones de instancias de EHR hacia proveedores de hiperescala.
La protección de endpoints se enfrenta a una creciente heterogeneidad de dispositivos, desde bombas de infusión junto a la cama hasta teléfonos inteligentes de los médicos. La seguridad de aplicaciones crece a medida que los equipos de desarrollo internos construyen portales orientados al paciente que integran API de terceros, lo que exige protección en tiempo de ejecución y análisis de composición de software. La seguridad de dispositivos médicos e IoMT, antes considerada secundaria, es ahora un asunto de nivel directivo, dado que más de 14.000 direcciones IP del sector sanitario exponen la telemetría de dispositivos a la internet pública, una estadística que impulsa la financiación para la detección de redes sin agente y la orquestación regulada de parches en dispositivos. La creciente proliferación de dispositivos conectados del Internet de las Cosas (IoT) en el sector sanitario impulsa el crecimiento del mercado de seguridad de dispositivos médicos.
Por Modo de Implementación:
La Adopción en la Nube se Acelera a Pesar del Dominio LocalLos entornos locales captaron el 55,62% de los ingresos de 2025, ya que muchos proveedores mantienen archivos de radiología y registros financieros dentro de sus centros de datos para cumplir con las cláusulas de residencia de datos. Sin embargo, el cambio es innegable: las implementaciones en la nube registran una CAGR del 18,95% hasta 2031, ya que los directores de información buscan modelos de suscripción, escalado automático y zonas de recuperación ante desastres resilientes. Las arquitecturas híbridas prevalecen, combinando cómputo local para imágenes sensibles a la latencia con motores de análisis nativos de la nube utilizados para estudios de salud poblacional.
Los observadores de la industria de ciberseguridad en salud se?alan que la computación en el borde, donde las herramientas de diagnóstico de inteligencia artificial portátiles funcionan en ambulancias o clínicas rurales, difumina las definiciones convencionales de implementación. Las nuevas doctrinas de adquisición enfatizan la integración a nivel de interfaz de programación de aplicaciones y la propagación de identidad entre planos, lo que permite políticas de seguridad unificadas en campus hospitalarios, clústeres en la nube y endpoints en el borde.
Por Usuario Final:
Los Hospitales Impulsan el Crecimiento Mientras los Proveedores de Seguros EmergenLos hospitales y clínicas representaron el 41,65% de la demanda de 2025 porque almacenan los mayores volúmenes de datos de pacientes y deben mantener servicios críticos para la vida las 24 horas del día. Los aseguradores, aunque históricamente con un gasto reducido en tecnología de la información, ahora registran una CAGR del 18,44% a medida que los pagadores invierten en análisis de fraude e intercambios seguros de datos que sustentan los contratos de atención basada en valor. El evento de ransomware de Change Healthcare de febrero de 2024, que paralizó el procesamiento de reclamaciones a nivel nacional, validó la exposición de los aseguradores y aceleró la adquisición de plataformas de gestión de riesgos de terceros.
Las empresas farmacéuticas y de biotecnología asignan mayores proporciones de los presupuestos de investigación y desarrollo a entornos de investigación en la nube seguros que protegen la propiedad intelectual molecular y los datos de sujetos de ensayos. Los laboratorios de diagnóstico modernizan los sistemas de información de laboratorio, impulsando la inversión en contención de ransomware para equipos de secuenciación de alto rendimiento. Los proveedores de telesalud y las empresas emergentes de salud digital, agrupadas bajo "otros usuarios finales", adoptan servicios de seguridad gestionados para compensar las brechas de personal y acelerar las autorizaciones regulatorias.
Por Tama?o de Organización:
Las Peque?as y Medianas Empresas Impulsan el Crecimiento a Pesar de las Limitaciones de RecursosLas grandes empresas controlaron el 63,58% de los ingresos en 2025 del mercado de ciberseguridad en salud, aunque se prevé que las entidades peque?as y medianas avancen a una CAGR del 19,86% hasta 2031 a medida que aumenta la conciencia sobre las amenazas. El programa de hospitales rurales de Microsoft e iniciativas similares de aseguradoras y fabricantes de dispositivos reducen las barreras de entrada al subsidiar implementaciones de autenticación multifactor, detección y respuesta en endpoints, y copias de seguridad inmutables.
No obstante, las peque?as y medianas empresas aún luchan con la selección de proveedores y la planificación de respuesta a incidentes. Muchas dependen de los intercambios estatales de información de salud para operaciones de seguridad compartidas y fuentes de inteligencia sobre amenazas. Las propuestas de política para hacer reembolsables las inversiones en ciberseguridad bajo Medicare podrían desbloquear aún más el gasto de las peque?as y medianas empresas, pero hasta que se codifiquen, la mayoría depende de contratos de suscripción flexibles basados en el uso en lugar de compras de capital.
Análisis Geográfico
Mercado de Ciberseguridad en Salud de América del Norte
América del Norte mantuvo una participación del 34,12% en el Mercado de Ciberseguridad en Salud en 2025, respaldada por las regulaciones de información de salud protegida más estrictas del mundo, un sistema de seguros maduro y altos presupuestos de tecnología de la información en salud per cápita. El financiamiento federal, incluida la asignación civil de ciberseguridad de 2025, financia la modernización de los registros electrónicos de salud y la adopción de la nube. Estados Unidos también sufrió la mayor brecha conocida: el incidente de Change Healthcare de 2024, que afectó a 100 millones de personas, lo que consolidó las hojas de ruta de confianza cero y las auditorías de riesgo de terceros. La Estrategia Pancanadiense de Inteligencia Artificial de 颁补苍补诲á y las iniciativas de digitalización de la seguridad social de 惭é虫颈肠辞 amplían aún más la demanda regional de herramientas de SIEM y detección de endpoints.
Mercado de Ciberseguridad en Salud de 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 es el territorio de mayor crecimiento con una CAGR del 19,12% en el mercado global de ciberseguridad en salud. Los mandatos nacionales de salud electrónica en 闯补辫ó苍, Corea del Sur e India integran registros de pacientes alojados en la nube con plataformas de identidad segura, impulsando la demanda local de ofertas de enmascaramiento de datos y cifrado como servicio. El plan Healthy China 2030 de China designa la ciberseguridad como uno de los seis pilares habilitadores para los hospitales inteligentes, impulsando los pedidos de proveedores domésticos de gestión de cortafuegos y vulnerabilidades que cumplen con las restricciones de flujo de datos transfronterizos. El presupuesto federal de Australia ancla subsidios para la telesalud rural, lo que lleva a un salto del 92% en las solicitudes de licitación de salud digital entre 2022 y 2024.
Mercado de Ciberseguridad en Salud de Europa
El régimen centrado en la privacidad de Europa garantiza un crecimiento sostenido a medida que las multas del RGPD cristalizan la responsabilidad a nivel de consejo directivo. Alemania destina 3.000 millones de EUR a la digitalización hospitalaria, con al menos el 15% reservado para mejoras en seguridad informática, estimulando la adquisición de orquestación de identidades y puertas de enlace de correo electrónico seguro. Francia implementa su estrategia de salud electrónica "MaSanté 2025" con un anexo de ciberseguridad que exige el intercambio de inteligencia sobre amenazas entre las agencias regionales de salud. El programa "Data Saves Lives" del Servicio Nacional de Salud del Reino Unido dirige fondos para modernizar las plataformas heredadas de buscapersonas e imágenes médicas, condicionado a la certificación ISO 27001.
Mercado de Ciberseguridad en Salud de Oriente Medio y ?frica y América del Sur
Oriente Medio y ?frica exhiben una adopción acelerada a medida que los estados del Consejo de Cooperación del Golfo construyen hospitales de ciudades inteligentes y buscan el cumplimiento de los Controles del Sector Sanitario de la Autoridad Nacional de Ciberseguridad. 厂耻诲á蹿谤颈肠补 y Kenia implementan pilotos de registros de inmunización basados en la nube acompa?ados de esquemas de tokenización que desidentifican los datos de los pacientes. América del Sur registra una expansión sostenida liderada por las iniciativas de salud abierta de Brasil y el despliegue de recetas electrónicas de Argentina, ambas de las cuales requieren gestión de claves de cifrado y puertas de enlace de API seguras.

Panorama Competitivo
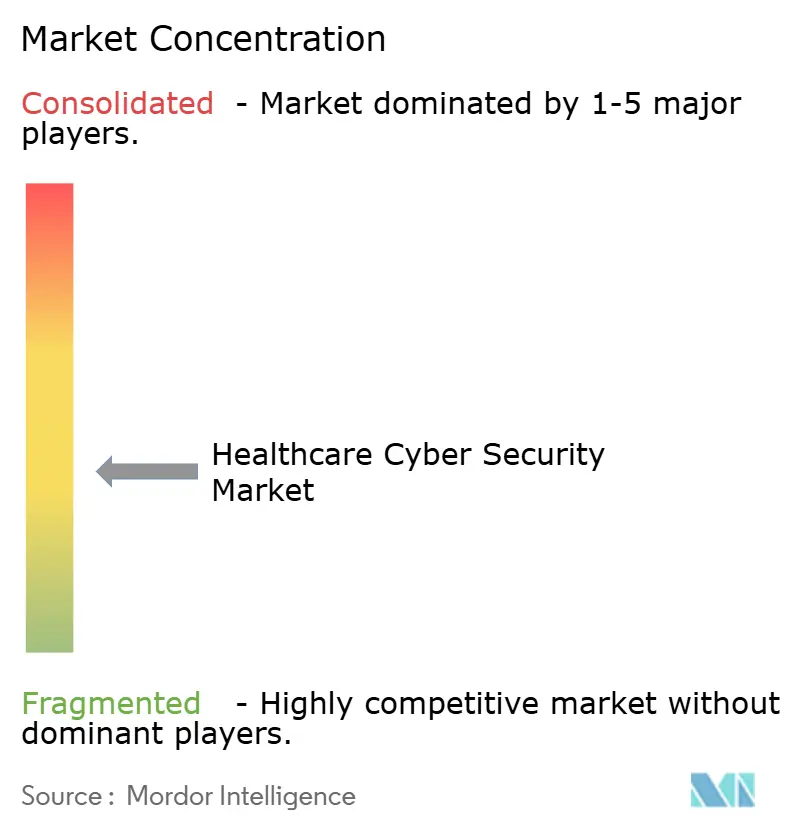
El Mercado de Ciberseguridad en Salud permanece moderadamente fragmentado. Aproximadamente 15 proveedores representan la mitad de los ingresos mundiales, dejando espacio para especialistas de nicho en segmentación de IoMT y detección gestionada. La consolidación se está acelerando: Palo Alto Networks integró los análisis en la nube QRadar de IBM en su plataforma Cortex en 2024, y la adquisición de Wiz por parte de Google por 32.000 millones de USD reforzó su pila de seguridad Chronicle. Dichas operaciones ilustran una carrera por ofrecer plataformas de pila completa que abarcan la defensa de redes, endpoints y la nube con plantillas HIPAA integradas.
La experiencia en el dominio diferencia ahora a los ganadores en el espacio de la ciberseguridad en salud. Los proveedores con unidades de negocio de salud dedicadas ofrecen fuentes de inteligencia sobre amenazas preconfiguradas que se?alan retiradas de dispositivos y avisos de la FDA. La carta de advertencia de la FDA de 2024 a Becton Dickinson sobre las vulnerabilidades de Pyxis se?aló consecuencias punitivas para los proveedores que carecen de programas estructurados de dise?o seguro. En consecuencia, los fabricantes de dispositivos se asocian con empresas de ciberseguridad para incorporar el seguimiento de SBOM y canales de parches inalámbricos antes de las presentaciones 510(k).
Las oportunidades en espacios no cubiertos persisten en la protección de hospitales rurales, la microsegmentación de dispositivos médicos y la gobernanza de la inteligencia artificial. Mientras tanto, las empresas emergentes que aprovechan el aprendizaje federado defienden los modelos de inteligencia artificial de diagnóstico por imagen sin centralizar los datos de los pacientes, abordando las preocupaciones de privacidad bajo el RGPD y las leyes de privacidad estatales. Los actores establecidos contrarrestan invirtiendo en suites de detección y respuesta extendidas optimizadas para el tráfico HL7 y DICOM.
Líderes de la Industria de Ciberseguridad en el Sector Sanitario
IBM Corporation
Cisco Systems Inc.
AO Kaspersky Lab
Broadcom Inc. (Symantec)
McAfee LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Empresas Cubiertas en este Informe del Mercado de Ciberseguridad en Salud
- Cisco Systems Inc.
- IBM Corporation
- AO Kaspersky Lab
- McAfee LLC
- Broadcom Inc. (Symantec)
- Trend Micro Inc.
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- CrowdStrike Holdings Inc.
- FireEye Inc. (Trellix)
- Imperva Inc.
- Claroty Ltd. (Medigate)
- Cynerio Ltd.
- Sophos Group plc
- Proofpoint Inc.
- Rapid7 Inc.
- CynergisTek Inc.
- Clearwater Compliance LLC
- Sensato Cybersecurity Solutions
- SecureLink Inc.

Desarrollo Reciente de la Industria en el Mercado de Ciberseguridad en Salud
- Junio de 2025: Microsoft amplió su Programa de Ciberseguridad para Hospitales Rurales para incluir puntuación de riesgos impulsada por inteligencia artificial, inscribiendo a 550 hospitales para evaluaciones sin costo.
- Marzo de 2024: La Administración de Alimentos y Medicamentos emitió una guía preliminar que refuerza los requisitos cibernéticos previos a la comercialización, enfatizando el soporte continuo de parches y la transparencia de la Lista de Materiales de Software.
- Mayo de 2024: Palo Alto Networks finalizó la compra de los activos en la nube QRadar de IBM, capacitando a 1.000 consultores de IBM en los conjuntos de reglas de salud de Palo Alto.
- Junio de 2024: La Casa Blanca anunció alianzas con los principales proveedores de nube para proporcionar servicios de seguridad subsidiados a hasta 2.100 hospitales rurales.


Mercado de Ciberseguridad en el Sector Sanitario Alcance del informe y metodología de investigación
Definiciones del Mercado y Cobertura Principal
Nuestro estudio define el mercado de ciberseguridad en el sector sanitario como el conjunto de software, hardware y servicios gestionados que protegen los sistemas de información clínica, los dispositivos médicos conectados y los repositorios de datos de pacientes frente al acceso no autorizado, la interrupción o la exfiltración en entornos de proveedores, pagadores, ciencias de la vida y salud pública.
Exclusión del alcance: las herramientas de seguridad empresarial no clínicas vendidas a conglomerados sanitarios exclusivamente para necesidades de TI de oficina no están incluidas.
Descripción General de la Segmentación
- Por Tipo de Solución
- Gestión de Identidad y Acceso
- Gestión de Riesgos y Cumplimiento
- Antivirus y Antimalware
- Gestión de Información y Eventos de Seguridad (SIEM)
- Detección / Prevención de Intrusiones (IDS/IPS)
- Cifrado y Prevención de Pérdida de Datos
- Otras Soluciones
- Por Tipo de Seguridad
- Seguridad de Redes
- Seguridad de Endpoints
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Dispositivos Médicos / Internet de las Cosas Médicas
- Por Modo de Implementación
- Local
- Nube
- Por Usuario Final
- Hospitales y Clínicas
- Empresas Farmacéuticas y de Biotecnología
- Proveedores de Seguros de Salud
- Laboratorios de Diagnóstico
- Otros Usuarios Finales
- Por Tama?o de Organización
- Grandes Empresas
- Peque?as y Medianas Empresas
- Por Geografía
- América del Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América del Sur
- Brasil
- Argentina
- Chile
- Resto de América del Sur
- Europa
- Alemania
- Francia
- Reino Unido
- Italia
- Espa?a
- Rusia
- Resto de Europa
- 础蝉颈补-笔补肠í蹿颈肠辞
- China
- 闯补辫ó苍
- India
- Corea del Sur
- Resto de 础蝉颈补-笔补肠í蹿颈肠辞
- Oriente Medio y ?frica
- Oriente Medio
- Arabia Saudita
- Emiratos ?rabes Unidos
- 罢耻谤辩耻í补
- Resto de Oriente Medio
- ?frica
- 厂耻诲á蹿谤颈肠补
- Egipto
- Nigeria
- Resto de ?frica
- Oriente Medio
- América del Norte
Metodología de Investigación Detallada y Validación de Datos
Investigación Primaria
Las entrevistas y encuestas de pulso realizadas a los CISO de redes de distribución integradas (IDN), pagadores regionales, plataformas de telesalud alojadas en la nube e integradores de soluciones de ciberseguridad en América del Norte, Europa y Asia Pacífico contribuyeron a validar los ratios de gasto, los precios de venta promedio y los puntos críticos de implementación, al tiempo que aclararon los matices regulatorios regionales que la investigación documental dejó ambiguos.
Investigación Documental
Los analistas comenzaron con conjuntos de datos abiertos de organismos como la Oficina de Derechos Civiles del Departamento de Salud y Servicios Humanos de los Estados Unidos, la Agencia de la Unión Europea para la Ciberseguridad y el Centro Australiano de Ciberseguridad, que cuantifican el número de brechas, los volúmenes de exposición de registros y las tendencias en sanciones. Cruzamos esas se?ales con expedientes de adquisición en sitios como SAM.gov, las declaraciones anuales 10-K de los principales proveedores de EHR y tecnología médica, y los registros de envíos aduaneros recopilados a través de D&B Hoovers y Volza para dimensionar los flujos transfronterizos de dispositivos. Las asociaciones del sector, como el Colegio de Ejecutivos de Gestión de Información Sanitaria y la Fundación de Seguridad IoT, proporcionaron referencias de adopción para arquitecturas de confianza cero e inventarios de IoMT. Estas fuentes de acceso público son meramente ilustrativas; se consultaron muchas otras para complementar los análisis secundarios.
Dimensionamiento del Mercado y Pronóstico
Reconstruimos los ingresos globales utilizando una construcción de fondo de gasto descendente que parte de los desembolsos en TI sanitaria por región, resta las categorías no relacionadas con la seguridad y aplica las tasas de penetración de seguridad impulsadas por brechas. Los datos agregados de proveedores sobre precio de venta promedio (ASP) × base instalada de muestras sirvieron como verificación selectiva ascendente. Las variables clave incluyen: el recuento anual de brechas de datos sanitarios divulgadas (>500 registros), el costo promedio por brecha (índice IBM-Ponemon), el stock instalado de dispositivos médicos en red (registro de Identificadores ?nicos de Dispositivos de la FDA), la proporción de implementaciones de EHR alojadas en la nube y la frecuencia de auditoría obligatoria bajo HIPAA, GDPR y NIS2. Una regresión multivariante vincula esos factores con los ingresos históricos, mientras que el análisis de escenarios captura el endurecimiento regulatorio y la escalada del ransomware. Las brechas en el gasto a nivel de país se cubrieron aplicando los desembolsos de seguridad por cama derivados de entrevistas primarias.
Ciclo de Validación de Datos y Actualización
Los resultados pasan por tres niveles de revisión analítica, verificaciones de anomalías frente a conjuntos de datos independientes de brechas y gastos de capital, y reconciliación de varianzas con nuevas opiniones de expertos. 黑料不打烊 actualiza el modelo cada doce meses y vuelve a ejecutar los supuestos críticos cuando eventos cibernéticos de importancia desencadenan una revisión de precios del mercado.
Por Qué Nuestra Línea de Base de Ciberseguridad en el Sector Sanitario Merece Confianza
Las estimaciones publicadas suelen divergir porque las empresas difieren en cuanto a qué se considera gasto sanitario, la agresividad de sus escenarios de escalada de amenazas y la frecuencia con que actualizan sus cifras.
Los principales factores de divergencia incluyen: competidores que agrupan el gasto general en seguridad corporativa dentro de los totales sanitarios, el uso de supuestos de ASP estáticos que ignoran los incrementos posteriores al incidente de Change Healthcare, y la dependencia de encuestas puntuales sin conciliarlas con estadísticas de brechas o datos de envíos de dispositivos que el equipo de 黑料不打烊 rastrea trimestralmente.
Comparación de referencias
| Tama?o del Mercado | Fuente anonimizada | Principal factor de divergencia |
|---|---|---|
| 35,78 mil millones de USD (2025) | 黑料不打烊 | - |
| 22,52 mil millones de USD (2025) | Consultora Global A | Excluye los servicios de detección y respuesta gestionadas y los servicios de riesgo de terceros |
| 20,40 mil millones de USD (2024) | Asociación del Sector B | Utiliza únicamente presupuestos de TI hospitalaria, omite el gasto de pagadores y farmacéuticas |
| 18,20 mil millones de USD (2023) | Consultora Regional C | A?o base más antiguo, ASP no ajustados por la prima de ransomware de 2024 |
En resumen, al vincular los ingresos a métricas de brechas transparentes y recuentos de dispositivos, y al actualizar los supuestos tras cada incidente importante, 黑料不打烊 ofrece una línea de base equilibrada y trazable en la que los responsables de la toma de decisiones pueden confiar con plena seguridad.


Preguntas Clave Respondidas en el Informe
?Por qué el Mercado de Ciberseguridad en el Sector Sanitario crece más rápido que otros sectores de infraestructura crítica?
Los datos de alto valor del sector, las estrictas nuevas regulaciones de dispositivos y las 677 brechas récord registradas en 2024 están impulsando el gasto anual en un 18,26% durante 2026-2031.
?Qué segmento del Mercado de Ciberseguridad en el Sector Sanitario crecerá más rápido hasta 2031?
Se proyecta que las soluciones de seguridad en la nube registren una CAGR del 18,58% a medida que los hospitales migran los registros electrónicos de salud y los archivos de imágenes a nubes públicas e híbridas.
?Qué tama?o tiene el Mercado de Ciberseguridad en el Sector Sanitario de América del Norte en 2025?
América del Norte representa el 34,12% de los ingresos globales, impulsado por la aplicación de la HIPAA y los programas federales de gasto en ciberseguridad.
?Qué es la Sección 524B y por qué es importante?
La Sección 524B de la Ley Federal de Alimentos, Medicamentos y Cosméticos obliga a que todo nuevo dispositivo médico conectado incluya un plan de ciberseguridad y una Lista de Materiales de Software, lo que obliga a fabricantes y proveedores a invertir en la gestión de seguridad durante el ciclo de vida.
?Cómo están abordando los hospitales peque?os y rurales la ciberseguridad con presupuestos limitados?
Muchos aprovechan subvenciones federales y suscripciones de detección y respuesta gestionadas, como el Programa de Hospitales Rurales de Microsoft, que ofrece evaluaciones de riesgos asistidas por inteligencia artificial sin costo.
?ltima actualización de la página el:



