
Gr??e und Marktanteil des chinesischen Cybersicherheitsmarkts
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Marktgr??e im Basisjahr (2025) | 16.75 Milliarden US-Dollar |
| Marktgr??e (2026) | 19.91 Milliarden US-Dollar |
| Marktgr??e (2031) | 47.22 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 18.84 % |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Analyse des chinesischen Cybersicherheitsmarkts von 黑料不打烊
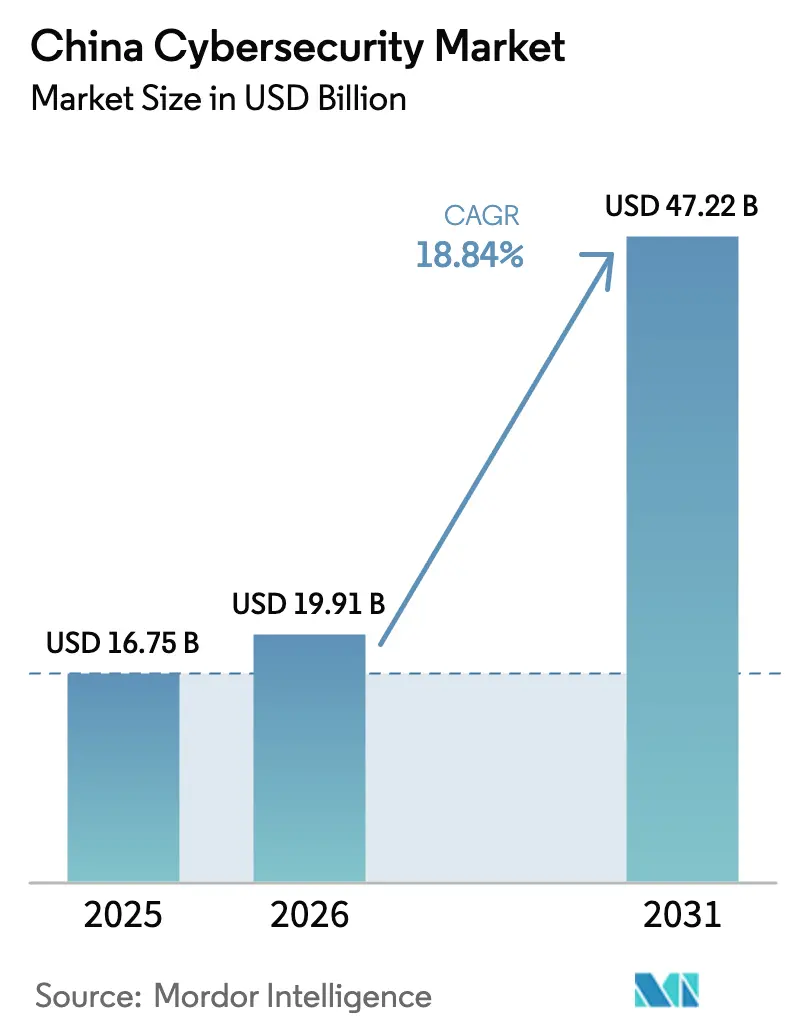
Die Gr??e des chinesischen Cybersicherheitsmarkts wird im Jahr 2026 auf 19,91 Milliarden USD gesch?tzt, gegenüber 16,75 Milliarden USD im Jahr 2025. Der Markt wird voraussichtlich bis 2031 ein Volumen von 47,22 Milliarden USD erreichen und dabei im Zeitraum 2026–2031 eine CAGR von 18,84 % verzeichnen. Strenge regulatorische Rahmenbedingungen, darunter das Cybersicherheitsgesetz, das Datensicherheitsgesetz (DSL) und das Gesetz zum Schutz personenbezogener Informationen (PIPL), unterstützen diese rasche Expansion, indem sie branchenübergreifende Compliance vorschreiben. Staatliche Initiativen zur Sicherung kritischer Informationsinfrastrukturen, die zunehmende Verbreitung von Cloud-Computing und IoT sowie der wachsende Trend zu KI-gestützten Sicherheitsl?sungen beschleunigen die Nachfrage zus?tzlich. Parallele Infrastrukturverpflichtungen st?rken die Nachfrage ebenfalls. Stand Mai 2024 verzeichnete die Nationale Entwicklungs- und Reformkommission (NDRC) kumulative Ausgaben von 239 Milliarden CNY (33,4 Milliarden USD) im Rahmen des Programms ??stliche Daten, Westliches Rechnen” (EDWC), wobei jeder neue Rechenzentrumscampus die Sicherheitsanforderungen der Stufe III erfüllen muss. Im selben Jahr erreichte der grenzüberschreitende E-Commerce-Umsatz 2,38 Billionen CNY (331 Milliarden USD), was die Risiken für Zahlungsdaten erh?hte und H?ndler dazu veranlasste, Tokenisierung und verhaltensbasierte Biometrie an der Kasse zu integrieren. Der Markt wird auch durch Chinas strategische Betonung digitaler Souver?nit?t und nationaler Sicherheit gepr?gt, mit Investitionen in einheimische Cybersicherheitstechnologien und -zertifizierungen, um die Abh?ngigkeit von ausl?ndischen Anbietern zu verringern. Die Integration von KI, Blockchain und quantensicherer Verschlüsselung in unternehmensweite Sicherheitsrahmen unterstreicht Chinas Ambitionen, ein globaler Vorreiter in der Cybersicherheitsinnovation zu werden und gleichzeitig seine sich rasch digitalisierende Wirtschaft zu schützen.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot entfielen im Jahr 2025 59,48 % des Marktanteils im China Cybersicherheitsmarkt auf L?sungen, w?hrend Dienstleistungen bis 2031 mit einer CAGR von 19,96 % am schnellsten wachsen sollen.
- Nach Bereitstellungsmodus führten Cloud-basierte Implementierungen im Jahr 2025 mit einem Anteil von 69,72 %, und Cloud-basierte Sicherheit soll bis 2031 mit einer CAGR von 19,12 % wachsen.
- Nach Endnutzerbranche entfielen im Jahr 2025 31,91 % der Gr??e des China Cybersicherheitsmarkts auf Banken, Finanzdienstleistungen und Versicherungen (BFSI), w?hrend die Gesundheits- und Biowissenschaftsbranche zwischen 2026 und 2031 die h?chste CAGR von 20,14 % verzeichnen soll.
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 82,74 % des Marktanteils im China Cybersicherheitsmarkt, w?hrend KMU über den Prognosezeitraum eine CAGR von 17,95 % erzielen sollen.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Erkenntnisse des chinesischen Cybersicherheitsmarkts
Analyse der Auswirkungen von Treibern*
| Treiber | ( ~ ) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Obligatorische Einhaltung der chinesischen Cybersicherheits- und Datensicherheitsgesetze | +5.2% | Erstklassige Gesch?ftszentren | Kurzfristig (≤ 2 Jahre) |
| Verbreitung privater 5G-Netzwerke in intelligenten Fertigungszentren | +3.1% | ?stliche Fertigungsregionen | Mittelfristig (2–4 Jahre) |
| Rascher Wechsel staatseigener Unternehmen zu Cloud-nativen Architekturen | +4.8% | National | Mittelfristig (2–4 Jahre) |
| Aufstieg KI-gesteuerter Bedrohungsvektoren im industriellen Internet | +4.5% | Industriecluster | Mittelfristig (2–4 Jahre) |
| Explosives Wachstum im grenzüberschreitenden E-Commerce mit Bedarf an sicheren Zahlungsinfrastrukturen | +2.8% | Küstennahe Freihandelszonen | Kurzfristig (≤ 2 Jahre) |
| Staatliche Initiative ??stliche Daten, Westliches Rechnen” treibt den Aufbau regionaler Sicherheitsoperationszentren voran | +4.9% | Westliche Provinzen | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Obligatorische Einhaltung der chinesischen Cybersicherheits- und Datensicherheitsgesetze
Die regulatorische Durchsetzung im Rahmen von Chinas NDSMR versch?rfte sich im Jahr 2024, als die Beh?rden 786 Verwaltungssanktionen wegen Datensicherheitsverst??en verh?ngten, was einem Anstieg von 32 % gegenüber 2023 entspricht. Dieser Anstieg unterstrich den wachsenden regulatorischen Fokus auf den Datenschutz und veranlasste Unternehmensvorst?nde, Verschlüsselung, Protokollierung und Datenklassifizierungstools als wesentliche Budgetposten statt als diskretion?re Technologieinvestitionen zu priorisieren. Bis 2025 hatten Organisationen periodische Compliance-?berprüfungen hinter sich gelassen, wobei viele dreij?hrige Prüfzyklen durch kontinuierliche Compliance-Dashboards ersetzt hatten, um Risiken und die Einhaltung regulatorischer Vorgaben in Echtzeit zu überwachen. Dieser Wandel st?rkte die Nachfrage nach verwalteten Sicherheitsdiensten und beschleunigte die Einführung mehrj?hriger MSSP-Vertr?ge in Schlüsselbranchen, darunter Banken, Gesundheitswesen und Telekommunikation.
Rascher Wechsel staatseigener Unternehmen zu Cloud-nativen Architekturen
Die Staatliche Kommission zur Aufsicht und Verwaltung von Staatsverm?gen (SASAC) best?tigte, dass bis Ende 2024 78 zentrale staatseigene Unternehmen mindestens die H?lfte ihrer neuen Arbeitslasten auf inl?ndische Cloud-Plattformen migriert hatten, was die Cloud-native Einführung zu einem wichtigen Treiber der Cybersicherheitsnachfrage in China machte. Dieser Wandel erh?hte den Bedarf an integrierten L?sungen zur Verwaltung der Sicherheitslage, die containerisierte Umgebungen absichern, Kubernetes-Konfigurationen st?rken und API-bezogene Risiken in einem einheitlichen Rahmen verwalten k?nnen. Sicherheitslagetools, die Kubernetes-H?rtung mit API-Gateway-Schlie?ungen kombinieren, verkürzen Ausschreibungszyklen um 17 % schneller als Multi-Anbieter-Flickwerke, was darauf hindeutet, dass staatseigene Unternehmen bei Beschaffungsentscheidungen schnellere Bereitstellung, vereinfachte Integration und betriebliche Effizienz priorisierten.
Verbreitung privater 5G-Netzwerke in intelligenten Fertigungszentren
Die Verbreitung privater 5G-Netzwerke ist ein wesentlicher Treiber des chinesischen Cybersicherheitsmarkts, da Unternehmen und Regierungsbeh?rden sichere, dedizierte Konnektivit?t für industrielle und kritische Infrastrukturanwendungen ausbauten. Bis Ende 2025 hatte China 4,838 Millionen 5G-Basisstationen errichtet, was einem Durchschnitt von 34,4 Basisstationen pro 10.000 Einwohner entspricht und die nationalen Planungsziele übertrifft. Das Land hatte au?erdem mehr als 5,8 Millionen virtuelle 5G-Privatnetzwerke in Branchen wie Fertigung, Energie, Gesundheitswesen und H?fen eingerichtet.[1]Volumen der Telekommunikationsdienste, "5G-Basisstationen", www.gov.cn Diese Zahlen verdeutlichen das Ausma? des chinesischen 5G-Ausbaus, der tief in die Initiative ?5G+ Industrielles Internet” integriert ist. Die Initiative umfasst alle 41 Industriekategorien und unterstützt mehr als 23.000 Projekte landesweit. Die rasche Expansion privater 5G-Netzwerke erm?glicht ultrageringe Latenz und hochbandbreitige Konnektivit?t für gesch?ftskritische Betriebe. Sie vergr??ert jedoch auch die Angriffsfl?che erheblich und treibt die Nachfrage nach fortschrittlichen Cybersicherheitsl?sungen wie Netzwerksegmentierung, Zero-Trust-Frameworks und KI-gestützter Bedrohungserkennung an. Da Unternehmen 5G-f?hige intelligente Fabriken, autonome Fahrzeuge und Telemedizin einführen, wird Cybersicherheit unverzichtbar, um sensible Datenflüsse zu schützen und die Einhaltung des chinesischen Cybersicherheitsgesetzes und des Datensicherheitsgesetzes (DSL) zu gew?hrleisten.
Staatliche Initiative ??stliche Daten, Westliches Rechnen” treibt den Aufbau regionaler Sicherheitsoperationszentren voran
Das Ziel der NDRC, bis 2026 4 Millionen Server in Guizhou bereitzustellen, unterstützt weiterhin den Aufbau regionaler Sicherheitsoperationszentren (SOC) im Rahmen der Initiative ??stliche Daten, Westliches Rechnen”. Da 2025 nun als vergangenes Jahr behandelt wird, hat die Initiative bereits die Verlagerung von Datenverarbeitungskapazit?ten von ?stlichen Nachfragezentren zu westlichen Rechenzentren beschleunigt. Mit erneuerbaren Energien betriebene Campusse in Guizhou weisen 6 % ihrer elektrischen Last für cyber-physische Schutzma?nahmen zu, was über dem ?stlichen Durchschnitt liegt. Diese Zuweisung unterstreicht den wachsenden Bedarf, gro? angelegte Rechenzentrumsinfrastrukturen, Energiesysteme und operative Technologieumgebungen zu sichern. Sie zeigt auch, wie die Einführung grüner Energie die Zusammensetzung der Cybersicherheitsausgaben ver?ndert, da Betreiber zunehmend integrierte Schutzma?nahmen für energieeffiziente Rechenzentren priorisieren.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | ( ~ ) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentiertes Anbieter?kosystem verursacht Integrationslücken | -2.3% | National | Mittelfristig (2–4 Jahre) |
| Akuter Mangel an Fachkr?ften für fortgeschrittene Bedrohungsanalysen | -3.5% | Landesweit | Langfristig (≥ 4 Jahre) |
| Preissensibles KMU-Segment begrenzt Ausgaben für Premium-Sicherheit | -2.1% | Binnenregionen | Mittelfristig (2–4 Jahre) |
| Geopolitische Technologieexportbeschr?nkungen st?ren Lieferketten | ?3.2% | National | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Fragmentiertes Anbieter?kosystem verursacht Integrationslücken
Das Ministerium für Industrie und Informationstechnologie (MIIT) listete 827 lizenzierte Cybersicherheitsanbieter in China auf, was ein stark fragmentiertes Anbieter?kosystem schafft. Diese Fragmentierung verursachte Integrationslücken und verl?ngerte die Reaktionszeiten bei Vorf?llen für Unternehmen, die mehr als 25 Einzelprodukte in ihren Sicherheitsoperationen verwalten. Organisationen stehen h?ufig vor Herausforderungen bei der Herstellung von Interoperabilit?t, der Aufrechterhaltung zentraler Transparenz sowie der Koordination von Bedrohungserkennung und -reaktion über mehrere Tools hinweg. Infolgedessen wurde eine Marktkonsolidierung zunehmend notwendig und erhielt Unterstützung von Chief Information Security Officers, die einheitliche Dashboards, optimiertes Sicherheitsmanagement und effizientere Reaktionsf?higkeiten bei Vorf?llen anstreben.
Akuter Mangel an Fachkr?ften für fortgeschrittene Bedrohungsanalysen
Eine Bewertung des CNITSEC sch?tzt die Lücke an Cybersicherheitsfachkr?ften in China auf 1,4 Millionen Fachleute und verdeutlicht damit eine erhebliche Einschr?nkung der F?higkeit des Landes, zunehmend komplexe Cyberbedrohungen zu bew?ltigen.[3]CSET Issue Brief, "Chinas nationales Cybersicherheitszentrum", cset.georgetown.edu Stellen für die Bedrohungsjagd erfordern einen Gehaltsaufschlag von 41 %, den viele St?dte der zweiten Ebene nicht bieten k?nnen, was die Verfügbarkeit qualifizierter Fachkr?fte au?erhalb der gro?en Technologie- und Finanzzentren einschr?nkt. Dieser Mangel veranlasst Unternehmen, Investitionen in KI-gestützte Erkennungstools zu erh?hen und externe Anbieter verwalteter Sicherheitsdienste (MSSPs) einzubeziehen, um ?berwachungs-, Vorfallreaktions- und Bedrohungsminderungsf?higkeiten zu st?rken. Es wird jedoch erwartet, dass diese Ma?nahmen nur teilweise Abhilfe schaffen, da fortgeschrittene Bedrohungsanalysen nach wie vor erfahrene menschliche Expertise für Untersuchung, kontextuelle Bewertung und Entscheidungsfindung erfordern. Infolgedessen dürfte der Fachkr?ftemangel bis 2030 ein wesentliches Hemmnis für den chinesischen Cybersicherheitsmarkt bleiben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: L?sungen dominieren, Dienstleistungen beschleunigen
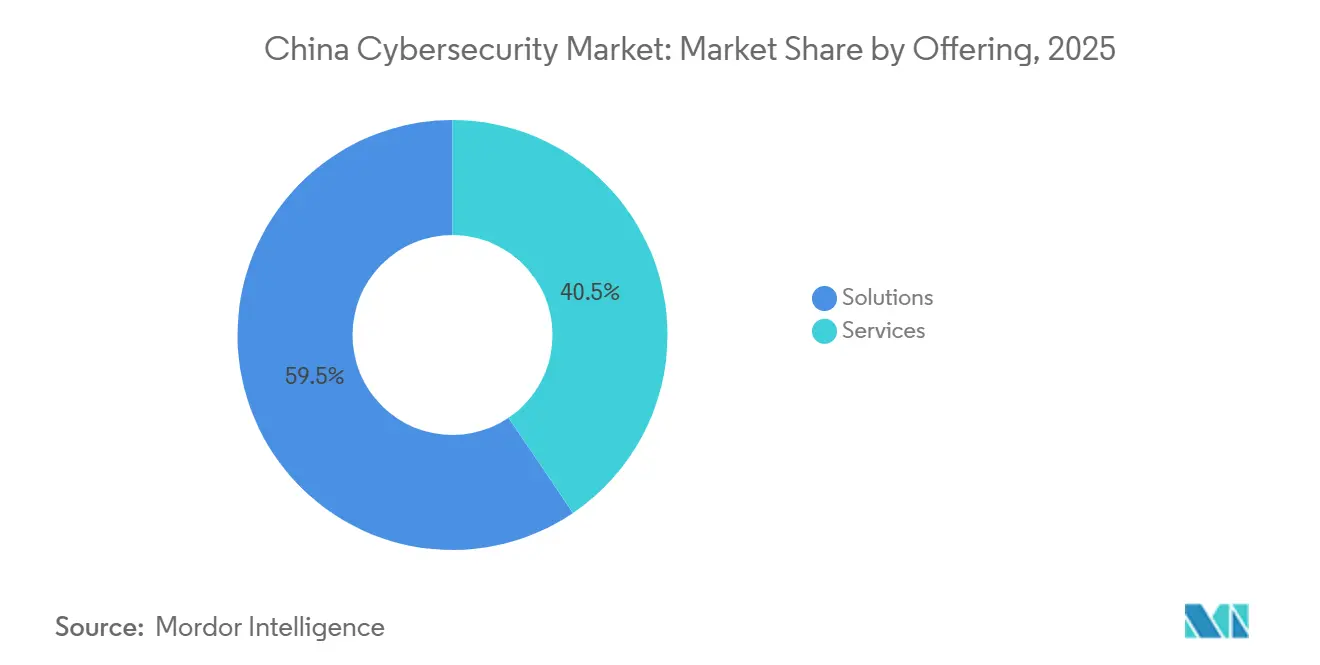
L?sungen erfassten im Jahr 2025 59,48 % des Marktanteils im China Cybersicherheitsmarkt, da Unternehmen bestrebt waren, Compliance-Funktionen wie Tokenisierung, Datenverlustpr?vention und verhaltensbasierte Analyse-Firewalls fest in Kernnetzwerke zu integrieren. Der vorgelagerte Charakter von Compliance-Fristen hielt die Lizenzeinnahmen auch bei liquidit?tsbeschr?nkten Exporteuren stabil, w?hrend gebündelte Hardware-Software-Pakete die Zeit bis zur Prüfung für gro?e Banken und Krankenh?user verkürzten. Anbieter, die Appliances sowohl nach GB/T 35273 als auch nach den Vorschriften zur Verwaltung der Netzwerkdatensicherheit zertifizieren k?nnen, erzielen nun Premiumpreise, was unterstreicht, wie gesetzliche ?berschneidungen die Nachfrage festigen. Parallel dazu werden Nischenanbieter von Einzeltools verdr?ngt, da Vorst?nde auf Full-Stack-Plattformen setzen, die einheitliche Dashboards und geringeren Wartungsaufwand versprechen.
Dienstleistungen sollen mit einer CAGR von 19,96 % wachsen und damit den breiteren China Cybersicherheitsmarkt übertreffen, da Unternehmen mit einem chronischen Mangel an Analysetalenten konfrontiert sind. China Telecom verzeichnete im Jahr 2024 Sicherheitsdienstleistungserl?se von 12,4 Milliarden CNY (1,7 Milliarden USD), ein Anstieg von 31 %, der die breite Akzeptanz von Vertr?gen für verwaltete Erkennung und Reaktion signalisiert. Das Outsourcing von Sicherheitsoperationszentren der ersten Ebene entlastet interne Mitarbeiter für die Bedrohungsjagd, w?hrend Vertr?ge für die Reaktion auf Vorf?lle regulatorisch konforme Kennzahlen zur mittleren Eind?mmungszeit garantieren. Im Prognosezeitraum wird erwartet, dass jede zus?tzliche Compliance-Regel in h?here wiederkehrende Dienstleistungsausgaben umgesetzt wird, was Plattformanbietern mit 24/7-Betriebszentren eine strukturelle Wachstumsbahn verschafft.


Nach Bereitstellungsmodus: On-Premise dominiert, Cloud w?chst stark
Im chinesischen Cybersicherheitsmarkt dominierten Cloud-basierte Bereitstellungen und machten im Jahr 2025 69,72 % des Marktes aus. Diese Führungsposition spiegelte die rasche Einführung von Cloud-Computing in den Sektoren BFSI, Gesundheitswesen, Fertigung und Regierung wider, unterstützt durch die Notwendigkeit, das Cybersicherheitsgesetz, das Datensicherheitsgesetz (DSL) und das Gesetz zum Schutz personenbezogener Informationen (PIPL) einzuhalten.[2]China Akademie für Informations- und Kommunikationstechnologie, "Wei?buch zur Entwicklung des Cloud-Computing in China 2025", caict.ac.cn Unternehmen migrierten weiterhin Arbeitslasten in die Cloud, um Skalierbarkeit zu verbessern, Kosteneffizienz zu steigern, betriebliche Resilienz zu st?rken und sichere digitale Transformationsinitiativen zu unterstützen. Gleichzeitig integrierten Hyperscaler und inl?ndische Cloud-Anbieter fortschrittliche Sicherheitsfunktionen direkt in Infrastruktur-als-Dienstleistungs-Angebote, sodass Organisationen sich entwickelnden Cyberrisiken begegnen konnten, w?hrend sie die Komplexit?t der Verwaltung eigenst?ndiger Sicherheitstools reduzierten.
Cloud-basierte Sicherheit soll bis 2031 mit einer CAGR von 19,12 % wachsen und damit der am schnellsten wachsende Bereitstellungsmodus im China Cybersicherheitsmarkt sein. Chinas anhaltender Fokus auf souver?ne Cloud-Einführung, die Expansion privater 5G-Netzwerke und die Integration KI-gestützter Sicherheit in Cloud-Plattformen sollen dieses Wachstum unterstützen. Da Organisationen zunehmend hybride und Multi-Cloud-Strategien implementieren, wird die Nachfrage nach fortschrittlichen L?sungen wie Cloud-Workload-Schutz, Identit?ts-Governance, kontinuierlicher ?berwachung, Bedrohungserkennung und Zero-Trust-Frameworks voraussichtlich weiter zunehmen. Diese Trends dürften die Position der Cloud als Kernkomponente der chinesischen Cybersicherheitslandschaft und als kritischen Enabler der sicheren Unternehmensmodernisierung st?rken.
Nach Endnutzerbranche: BFSI dominiert, Gesundheitswesen überholt
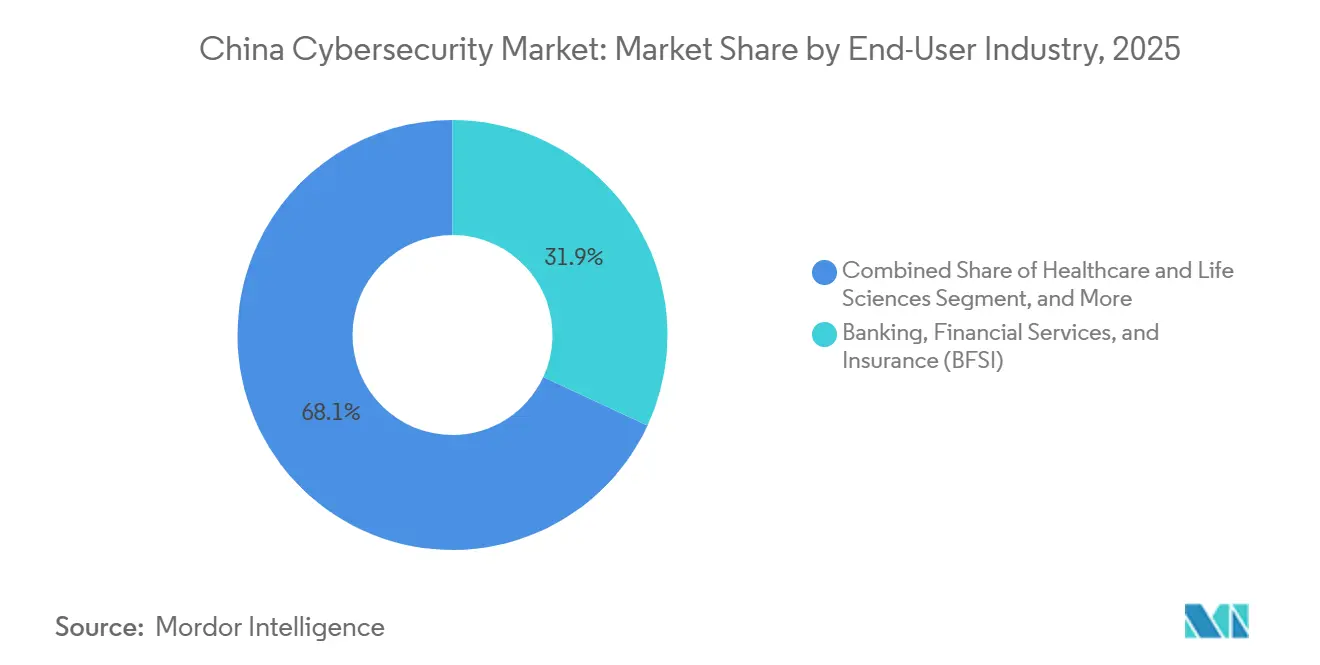
Banken, Finanzdienstleistungen und Versicherungen (BFSI) machten im Jahr 2025 31,91 % des chinesischen Cybersicherheitsmarkts aus und investierten 21,6 Milliarden CNY (3,0 Milliarden USD) in Informationssicherheit, da Echtzeitzahlungen und Open-Banking-APIs die Angriffsfl?che vergr??erten. Betrugserkennungs-Feeds, angereichert mit inl?ndischen Mule-Konto-Signaturen, haben sich von optionalen Zusatzleistungen zu obligatorischen Budgetposten entwickelt und trieben die Ausgaben für Bedrohungsintelligenz allein im vergangenen Jahr um 26 % in die H?he. Da die Liquidit?tsregeln von Basel III bereits streng sind, behandeln Banken Cyberresilienz als Kapitalad?quanz-Schutzma?nahme und stellen sicher, dass SOC-Automatisierung und Sicherheitsverletzungssimulationsübungen ganz oben auf der Vorstandsagenda bleiben.
Die Gesundheits- und Biowissenschaftsbranche soll eine kr?ftige CAGR von 20,14 % verzeichnen, angetrieben durch eine Durchdringungsrate elektronischer Gesundheitsakten von 87 % und eine rasche Zunahme der Telemedizin. Krankenh?user, die rollenbasierte Multi-Faktor-Authentifizierung einführen, halbieren die Zeit zur Eind?mmung von Sicherheitsverletzungen und übersetzen Cyberinvestitionen in direkte Patientensicherheitskennzahlen. Subventionen im Rahmen des Nationalen Programms für digitale Gesundheit erstatten bis zu 40 % qualifizierender Sicherheitsupgrades, was l?ndliche Kliniken dazu ermutigt, direkt zu Cloud-basiertem Identit?ts- und Zugriffsmanagement überzugehen. Infolgedessen gewinnen Anbieter, die klinische Arbeitsabl?ufe in maschinenlesbare Richtlinien übersetzen k?nnen, neben traditionellen Lizenzgebühren h?hermargige Servicevertr?ge.
Nach Unternehmensgr??e: Gro?unternehmen führen, KMU gewinnen an Bedeutung
Im chinesischen Cybersicherheitsmarkt dominierten Gro?unternehmen im Jahr 2025 mit einem Marktanteil von 82,74 %. Ihre Führungsposition wurde durch anhaltende Investitionen in die Einhaltung des Cybersicherheitsgesetzes, des Datensicherheitsgesetzes (DSL) und des Gesetzes zum Schutz personenbezogener Informationen (PIPL) sowie durch den wachsenden Bedarf, komplexe IT-Umgebungen in Cloud-, IoT- und KI-Bereitstellungen zu sichern, gestützt. Gro?unternehmen in Branchen wie BFSI, Gesundheitswesen und Fertigung priorisierten fortschrittliche Cybersicherheitsl?sungen, darunter Cloud-Workload-Schutz und Zero-Trust-Frameworks, um sensible Daten zu schützen, die betriebliche Kontinuit?t zu gew?hrleisten und kritische Gesch?ftsfunktionen zu sichern.
Unterdessen sollen KMU über den Prognosezeitraum eine CAGR von 17,95 % verzeichnen, angetrieben durch ihre zunehmende Abh?ngigkeit von digitalen Plattformen, E-Commerce und Cloud-basierten Betrieben. Trotz kleinerer Cybersicherheitsbudgets als Gro?unternehmen setzen KMU zunehmend auf verwaltete Sicherheitsdienste und Identit?ts-Governance-L?sungen, um Compliance-Anforderungen zu erfüllen und den Schutz gegen steigende Cyberbedrohungen zu st?rken. Die Expansion privater 5G-Netzwerke und die anhaltende Einführung von Cloud-Technologien bei KMU erh?hen die Nachfrage nach skalierbaren, flexiblen und kosteneffizienten Cybersicherheitsangeboten weiter und positionieren KMU als kritisches Wachstumssegment in Chinas sich entwickelnder Marktlandschaft.
Geografische Analyse
Peking, Shanghai und Shenzhen zusammen machten im Jahr 2025 einen erheblichen Anteil des Ausschreibungsvolumens für Cybersicherheit aus, unterstützt durch Sandbox-Initiativen wie Shanghais Cybersicherheits-Innovationspilotzone, die die Einführung neuer Standards beschleunigte. Diese St?dte blieben wichtige Beschaffungs- und Innovationszentren, da Anbieter, die Pilotpl?tze in diesen M?rkten sicherten, sich in nachfolgenden Beschaffungszyklen oft in der gesamten Provinz ausbreiteten. Dieser Trend deutete auf einen geografischen Schwungradeffekt hin, bei dem eine frühe Teilnahme an Pilotprogrammen die Glaubwürdigkeit der Anbieter st?rkte, die Referenzierbarkeit verbesserte und breitere Vertragsm?glichkeiten unterstützte.
Westliche Provinzen, angeführt von Guizhou und Gansu, bauten im Jahr 2025 rasch Cybersicherheitskapazit?ten auf. Das Amt für Big Data in Guizhou meldete einen Anstieg der Cybersicherheitsinvestitionen um 62 % auf 6,3 Milliarden CNY (0,9 Milliarden USD) im Laufe des Jahres. Kühlere Klimabedingungen und der Zugang zu Wasserkraft reduzierten die Betriebskosten von Rechenzentren um etwa 25 %, was diese Provinzen für gro? angelegte Dateninfrastrukturen attraktiver machte. Dieser Kostenvorteil f?rderte die Verlagerung von Arbeitslasten von Ost nach West, was wiederum h?here Sicherheitsausgaben im Inland antrieb, da Unternehmen und ?ffentliche Stellen den Schutz für Rechenzentren, Cloud-Arbeitslasten und verwandte digitale Infrastrukturen ausbauten.
Küstennahe Fertigungsgürtel, darunter Jiangsu, Zhejiang und Guangdong, beherbergten laut MIIT-Felddaten weiterhin den Gro?teil der industriellen privaten 5G-Netzwerke Chinas. Diese Provinzen blieben aufgrund ihrer starken Fertigungsbasis und exportorientierten Lieferketten zentral für die industrielle Digitalisierung. Provinzielle Notfallmeldungen zeigten, dass integrierte IT-OT-Transparenz die Verweildauer von Angreifern in Pilotfabriken halbierte. Diese Verbesserung verknüpfte Cyberresilienz direkt mit der Zuverl?ssigkeit von Exportlieferketten, da eine schnellere Bedrohungserkennung und -reaktion Herstellern half, betriebliche St?rungsrisiken in vernetzten Produktionsumgebungen zu reduzieren.
Regulatorisches Umfeld
Die Nachfrage nach Cybersicherheit in China gründet sich auf einem sich versch?rfenden Compliance-Rahmen, der von der Cyberspace Administration of China (CAC), dem Ministry of Industry and Information Technology (MIIT) und dem Ministry of Public Security (MPS) angeführt wird. Die Network Data Security Management Regulations (NDSMR) traten Anfang 2025 in Kraft, und der Compliance-Rhythmus wird durch zunehmende Durchsetzungsaktivit?ten verst?rkt, wobei 2024 786 Verwaltungsstrafen für Datensicherheitsverst??e verzeichnet wurden. Dieser Trend erh?ht die wiederkehrenden Ausgaben für Verschlüsselung, Protokollierung, Datenklassifizierung und Prüfberichterstattung.
2026 trat das ge?nderte Cybersecurity Law (CSL) am 1. Januar 2026 in Kraft (genehmigt am 28. Oktober 2025), was die Verantwortlichkeit direkt verantwortlicher Personen versch?rft und die Anforderungen an die Unternehmensführung auf Vorstandsebene verst?rkt. Der Staatsrat erlie? zudem am 10. April 2026 die Measures for Administration of Cybersecurity Labels (Guoxinban Fa Nr. 4), mit Umsetzung ab 1. Juli 2026. Das dreistufige Kennzeichnungssystem (ein Stern bis drei Sterne) erh?ht die Bedeutung von Produktzertifizierung, Testnachweisen und der Abstimmung mit Bewertungszentren für Anbieter, die an regulierte K?ufer verkaufen.
Wertsch?pfungskettenanalyse
Das vorgelagerte Angebot für den chinesischen Cybersicherheitsmarkt umfasst inl?ndische Rechenleistung und Vertrauensanker, einschlie?lich Sicherheitschips und kryptografischer Beschleuniger (zum Beispiel Loongson- und Hygon-?kosysteme), sowie TPM-Klasse-Hardware-Sicherheitskomponenten, die Ger?teidentit?t und Schlüsselspeicherung unterstützen. Politischer und zertifizierungsbedingter Druck bringt vorgelagerte und mittlere Wertsch?pfungsstufen n?her zusammen, da Produktaussagen zunehmend mit Compliance-Kontrollen und Bewertungsanforderungen übereinstimmen müssen und nicht als eigenst?ndige Merkmale bestehen k?nnen.
Die mittlere Wertsch?pfungsstufe umfasst Plattform- und Punktl?sungsanbieter sowie MSSPs wie QI-ANXIN, Venustech, 360, Sangfor und TopSec, zus?tzlich zu Cloud- und Telekommunikations-Sicherheitseinheiten, die Erkennung, Reaktion und Compliance-Betrieb zu verwalteten Angeboten zusammenfassen. Die nachgelagerte Nachfrage konzentriert sich auf Regierung, Verteidigung, Finanzwesen, Energie und Telekommunikation, wo die Beschaffung h?ufig auf inl?ndische Normen und Bewertungsstellen verweist. Cluster rund um Peking (Zhongguancun Science City und Haidian Software Park) profitieren von der N?he zu Regulierungsbeh?rden und Prüf- und Bewertungsorganisationen, einschlie?lich ITSEC und dem Third Research Institute des MPS, was die Beschleunigung von Zertifizierungszyklen und die Integration in das ?kosystem unterstützt.
Wettbewerbslandschaft
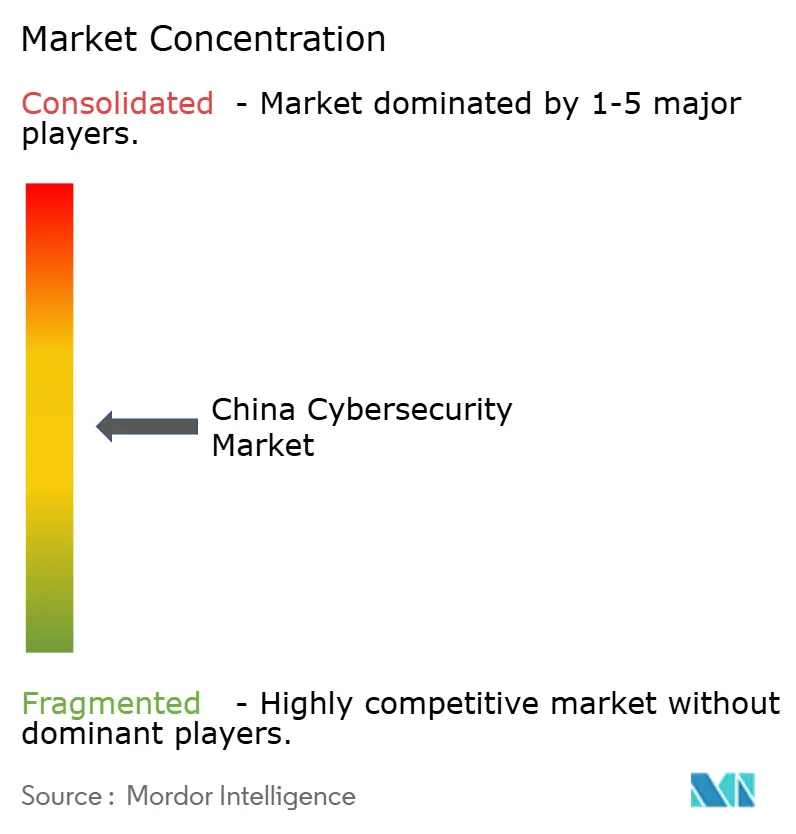
Der chinesische Cybersicherheitsmarkt blieb im Jahr 2025 fragmentiert, obwohl sich die Konsolidierung beschleunigte, da führende inl?ndische Anbieter wie Huawei Technologies, Qi-Anxin Technology Group, Venustech Group und Sangfor Technologies ihre Marktpr?senz ausbauten.[4]Anbietererweiterung, "Huawei Netzwerksicherheits-Firewalls belegen Platz 1 im chinesischen Marktanteil für das erste Halbjahr 2025", e.huawei.com Mittelgro?e Anbieter, darunter TopSec, DBAPPSecurity und Hillstone Networks, verfolgten Roll-up-Strategien, um Gr??e und F?higkeiten zu st?rken. Gro?e Akteure festigten ihre Positionen durch plattformbasierte Dienste, integrierte Sicherheitsl?sungen und breitere Produktportfolios, die die Anforderungen von Unternehmen, Regierungsbeh?rden und Betreibern kritischer Infrastrukturen erfüllten. Regulatorische Genehmigungen für mehrere Cybersicherheitsfusionen und -übernahmen deuteten ebenfalls auf eine schnellere Konsolidierung in der Branche hin, da Anbieter bestrebt waren, die Wettbewerbsf?higkeit zu verbessern, die Kundenabdeckung auszubauen und st?rkere End-to-End-Cybersicherheitsf?higkeiten aufzubauen.
Künstliche Intelligenz wurde zu einem wichtigen Wettbewerbsdifferenziator, wobei inl?ndische Unternehmen wie NSFOCUS, ThreatBook und Beijing Chaitin Future Technology KI-gesteuerte Modelle einsetzten, um die Geschwindigkeit der Bedrohungserkennung, die Reaktionsgenauigkeit und die betriebliche Effizienz zu verbessern. Cloud-native Bedrohungsintelligenzplattformen von Akteuren wie 360 Enterprise Security Group und Tencent Cloud Security verarbeiteten t?glich riesige Mengen an Telemetriedaten und erm?glichten eine schnellere Identifizierung aufkommender Angriffsmuster. Diese Plattformen demonstrierten auch Hyperscale-Vorteile, die kleinere Wettbewerber wie iJiami, IDsManager und CoreShield Times nur schwer replizieren konnten. Diese technologiegetriebene Differenzierung ver?nderte die Wettbewerbsdynamik, erh?hte den Innovationsma?stab im Markt und erh?hte den Druck auf Anbieter, in Automatisierung, fortgeschrittene Analysen und skalierbare Sicherheitsarchitekturen zu investieren.
Internationale Anbieter wie Palo Alto Networks und Joint Ventures mit globalen Unternehmen blieben in China aktiv. Allerdings beeinflussten Pr?ferenzregeln für inl?ndische Anbieter weiterhin stark die Beschaffungsentscheidungen, insbesondere bei ?ffentlichen und strategischen Unternehmenskonten. Unternehmen wie Ant Group Zoloz Security, Meiya Pico und Legendsec (Beijing Lingxin Technology), die offene API-Mandate einhielten, erlangten einen Wettbewerbsvorteil, da K?ufer zunehmend Interoperabilit?t, Integrationsflexibilit?t und langfristige Anpassungsf?higkeit priorisierten, um eine Anbieterabh?ngigkeit zu vermeiden. Dieses Betriebsumfeld unterstrich die strategische Bedeutung lokaler Compliance, inl?ndischer Partnerschaften und der F?higkeit, L?sungen an Chinas regulatorische und Beschaffungsanforderungen anzupassen, wenn es um den Wettbewerb um gro? angelegte Cybersicherheitsvertr?ge geht.
Marktführer der chinesischen Cybersicherheitsbranche
-
ThreatBook
-
Qi-Anxin Technology Group Inc.
-
Huawei Technologies Co., Ltd.
-
Venustech Group Inc.
-
Beijing TopSec Network Security Technology Co.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Ein wichtiger Freiraum liegt in der Operationalisierung der Compliance im gro?en Ma?stab, wo K?ufer automatisierte ?berwachung, Nachweiserfassung und Prüfberichterstattung ben?tigen, die hybride Architekturen abdecken, die durch die Migration zu souver?nen Clouds und die Verschiebung Eastern Data, Western Computing (EDWC) gepr?gt sind. Die Tiefe der Chance für Managed Services wird durch die dokumentierte Lücke an Cyber-Fachkr?ften gestützt, wobei CNITSEC ein Defizit von 1,4 Millionen anführt, sowie durch Nachfragesignale wie China Telecom, das 2024 einen Umsatz von 12,4 Milliarden CNY im Sicherheitsdienstleistungsbereich meldete. Dies deutet darauf hin, dass ausgelagerte SOC-, MDR- und Incident-Response-Vertr?ge in die Standardbeschaffung übergehen.
Sektorspezifische Produktentwicklung schafft ebenfalls Wachstumsraum im Gesundheitswesen und in Umgebungen vernetzter Ger?te, wo Endpunkth?rtung, Identit?tskontrollen und Datensicherheit sich in klinische und IoT-Arbeitsabl?ufe sowie Compliance-Prüfungen einfügen müssen. Gleichzeitig unterstützen stark lokal betriebene, regulierte Branchen und gro?e Staatsunternehmen, die Workloads auf inl?ndische Clouds verlagern (die SASAC gibt an, dass 78 zentrale Staatsunternehmen bis Ende 2024 mindestens die H?lfte neuer Workloads auf inl?ndische Cloud-Plattformen verlagert haben), die Nachfrage nach integrierten Plattformen. Diese Plattformen vereinen Kubernetes- und API-Sicherheit mit Datenerkennung und Verschlüsselung und reduzieren die Reibungsverluste von Multi-Anbieter-Toolchains in einem Markt mit Hunderten von lizenzierten Anbietern (das MIIT listet 827 auf).
Aktuelle Branchenentwicklungen
- April 2026: ThreatBook wurde zum alleinigen Cybersicherheitspartner der gemeinsamen ?bung STEALTHNET der Hong Kong Police Force gegen Cyber- und physischen Terrorismus ernannt. Der Einsatz unterstrich die Nachfrage nach lokaler Bedrohungsanalyse, Erkennung und Reaktionsf?higkeiten in ?ffentlich stark beachteten Sicherheitsszenarien. Er bekr?ftigte auch die Rolle inl?ndischer Anbieter bei regierungsnahen Eins?tzen.
- Februar 2026: Palo Alto Networks passte die Zuschreibungsformulierung in einem Threat-Intelligence-Bericht von Unit 42 an und beschrieb eine Hackergruppe als staatsnah und mit Sitz in Asien operierend, ohne sie direkt mit Peking in Verbindung zu bringen. Die ?nderung spiegelte die operativen und kommerziellen Sensibilit?ten rund um Zuschreibungsnarrative in China-bezogener Bedrohungsberichterstattung wider. Sie hat auch Auswirkungen darauf, wie Anbieter Erkenntnisse an multinationale Kunden mit Gesch?ftst?tigkeit im Land kommunizieren.
- Januar 2026: Medienberichten zufolge wiesen chinesische Beh?rden inl?ndische Unternehmen an, die Nutzung von Cybersicherheitssoftware einer Gruppe US-amerikanischer und israelischer Anbieter, einschlie?lich Palo Alto Networks, einzustellen. Solche Vorgaben verst?rken, selbst wenn sie sektorweit uneinheitlich angewendet werden, die Dynamik der Pr?ferenz für inl?ndische Anbieter. Sie lenken die Beschaffung für regulierte und gro?e Unternehmensk?ufer zudem hin zu inl?ndischen Plattformen und Dienstleistern.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diesen Bericht umfasst der chinesische Cybersicherheitsmarkt Ausgaben für Technologien und Dienstleistungen, die IT-Systeme, Netzwerke, Cloud-Workloads und Daten vor Angriffen, Missbrauch und Betriebsst?rungen schützen, wobei sich der Kunde in China befindet.
Ausschlüsse vom Anwendungsbereich: Die Marktgr??enbestimmung schlie?t reine Verbraucherger?te-Zusatzfunktionen und nicht verwaltete kostenlose Tools aus, die keinen messbaren Anbieterumsatz generieren.
?bersicht der Segmentierung
-
Nach Angebot
-
L?sungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identit?ts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉补耻蝉谤ü蝉迟耻苍驳
- Endpunktsicherheit
- Andere Dienstleistungen
-
Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
-
L?sungen
-
Nach Bereitstellungsmodus
- On-Premise
- Cloud
-
Nach Endnutzer-Vertikale
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Fertigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Sonstige
-
Nach Unternehmensgr??e der Endnutzer
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
Datenquellen, Marktgr??enbestimmung und Validierung
Sekund?rforschung
Die Sekund?rforschung hilft uns, die Marktabgrenzung festzulegen, die Kaufkategorien aufzulisten und eine erste Sicht auf die Nachfrage aufzubauen, bevor die Interviews beginnen. Wir prüfen ?ffentliche Politik, Compliance-Richtungen und breite IT-Ausgabensignale, die erkl?ren, wie sich Sicherheitsbudgets im Zeitverlauf entwickeln.
Typische ?ffentliche oder offizielle Quellen umfassen Ver?ffentlichungen und Leitlinien des Ministry of Industry and Information Technology (MIIT), der Cyberspace Administration of China, des National Bureau of Statistics of China und des Ministry of Public Security. Wir beziehen uns auch auf erlassene Gesetze und Ma?nahmen wie das Cybersecurity Law, das Data Security Law und das Personal Information Protection Law, sowie auf chinesische nationale Normseiten für Sicherheitskontrollen. Um die kommerzielle Sicht zu untermauern, verwenden wir Jahresberichte b?rsennotierter Unternehmen, Ergebnisberichte, Investorenpr?sentationen, seri?se Presseberichterstattung und Patentdatenbanken für Sicherheitsanmeldungen, unterstützt durch ein genehmigtes kostenpflichtiges Abonnement für Unternehmensfinanzdaten und Nachrichtenkontext. Die Liste der Sekund?rquellen ist nicht ersch?pfend, und wir ziehen zus?tzliche ?ffentliche Materialien heran, um Datenpunkte zu validieren und offene Fragen zu kl?ren.
Prim?rinterviews und Umfragen
Die Prim?rarbeit konzentriert sich darauf, Sekund?rdaten in nutzbare Gr??enbestimmungsvariablen umzuwandeln, insbesondere was gekauft wird, wie Preise gestaltet sind und wie sich Budgets über Sicherheitskategorien hinweg verschieben. Wir interviewen K?ufer und Implementierer in regulierten Branchen (wie Finanzwesen, Telekommunikation und kritische Infrastruktur) und sprechen zudem mit Umsetzungspartnern und Dienstleistern, um den Gesch?ftsmix, Erneuerungszyklen und typische Vertragsbedingungen in ganz China zu überprüfen.
Verteilung der Befragten der prim?ren Forschungsarbeit vor Ort
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 32 % | CXOs: 13 % |
| Mittleres Segment: 53 % | Funktions-/Bereichsleiter: 36 % |
| Kleinere Anbieter: 15 % | Manager: 51 % |
Marktgr??enbestimmung & Prognose
Die Gr??enbestimmung beginnt mit einem Top-down-Ansatz, bei dem die Sicherheitsausgaben Chinas aus den IT- und Digitalisierungsausgaben der Unternehmen rekonstruiert und anschlie?end nach der Sicherheitsintensit?t von Branchen mit strengerer Compliance und h?herer Vorfallexposition gefiltert werden. Sobald der Nachfragepool gebildet ist, übersetzen wir ihn in Marktwert mithilfe einer Preislogik, die einmaligen Produktumsatz von wiederkehrenden Abonnements und Managed Services trennt.
Um das Modell realistisch zu halten, verwenden wir Inputs wie das Niveau der Cloud-Einführung, regulatorische Compliance-Zyklen, ?ffentlich bekannt gewordene Sicherheitsverletzungen und Durchsetzungsaktivit?ten, sektorale Budgetpriorit?ten und den Wandel von ger?tegeführten Eins?tzen zu Software und Diensten. Die Ergebnisse werden durch selektive Bottom-up-N?herungen abgeglichen, wie beispielsweise stichprobenbasierte durchschnittliche Vertragswerte nach Kundengr??e und Kanalprüfungen der Erneuerungsraten, und Lücken werden durch die Anwendung konservativer Spannen behandelt, die sp?ter durch Interviews pr?zisiert werden.
Für die Prognose wenden wir Szenarioanalysen an, unterstützt durch Kurzreihen-Trendgl?ttung, wobei die wichtigsten Treiber durch prim?res Feedback zu Budgetwachstum, Erneuerungszeitpunkten und Preisentwicklung für gebündelte Plattformen aktualisiert werden. Die Prognose wird anschlie?end auf Konsistenz mit makro?konomischen Indikatoren und beobachteten Beschaffungsmustern überprüft.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch schrittweise Prüfungen, damit die endgültigen Summen mit dem tats?chlichen Kaufverhalten konsistent bleiben. Wir vergleichen die Ergebnisse mit unabh?ngigen Signalen wie ?ffentlichen Branchenumsatzreihen, Beschaffungsrichtungen in regulierten Sektoren und den implizierten Ausgaben pro Gro?unternehmen, und untersuchen anschlie?end Ausrei?er vor der Freigabe.
Eine zweite Analystenprüfung wird eingesetzt, um Annahmen zu hinterfragen, Berechnungen nachzuvollziehen und die Sensitivit?t gegenüber ?nderungen bei Preisen und Adoption zu testen. Berichte werden j?hrlich aktualisiert, mit zwischenzeitlichen Updates, wenn wesentliche politische ?nderungen, gr??ere Vorf?lle oder pl?tzliche W?hrungsbewegungen die Ausgabenmuster ver?ndern würden. Vor der Auslieferung führt ein Analyst eine erneute Prüfung der aktuellsten Inputs durch, damit Kunden eine aktualisierte Sicht erhalten.
Vergleich der Marktsch?tzung von 黑料不打烊 für den chinesischen Cybersicherheitsmarkt mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Werte für den chinesischen Cybersicherheitsmarkt unterscheiden sich h?ufig, da jeder Herausgeber eine leicht unterschiedliche Abgrenzung festlegt und nicht immer dieselbe W?hrungsstichtag, Preisinputs oder Aktualisierungsrhythmen verwendet. Manche Zahlen lesen sich eher wie eine lokale Branchenumsatzsumme, w?hrend andere als in USD ausgewiesene K?uferausgaben modelliert werden, was die Ergebnisse bereits vor Beginn der Prognose ver?ndern kann.
Wesentliche Unterschiede ergeben sich meist daraus, ob Managed Services vollst?ndig erfasst werden, wie Cloud-Sicherheitsabonnements behandelt werden, wenn sie in breitere IT-Vertr?ge gebündelt sind, und wie durchschnittliche Verkaufspreise fortgeschrieben werden, w?hrend Plattformen Punktl?sungen ersetzen. Wenn der Zeitpunkt der W?hrungsumrechnung und die Entwicklung der Abonnement-Durchschnittspreise in einem festgelegten Rhythmus aktualisiert und anschlie?end durch Folgeabgleiche überprüft werden, vermeidet 黑料不打烊, dass ?ltere Wechselkurs- und Preisannahmen in die Zahl des laufenden Jahres einflie?en.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 16,75 Mrd. USD (2025) | |
| Fachzeitschrift A | 13,30 Mrd. USD (2024) | Die Zahl wird in CNY angegeben (über 950 Milliarden) und dann informell umgerechnet, und der Anwendungsbereich liest sich wie eine breite Gesamtsumme der Netzwerksicherheitsbranche, die angrenzende IT-Sicherheitsums?tze über die reinen Unternehmens-Cybersicherheitsausgaben hinaus einschlie?en kann. |
| Branchendaten-Herausgeber B | 11,20 Mrd. USD (2024) | Die Sch?tzung folgt einer engeren Ausgabenrichtlinie und einer langsameren Wachstumskurve und kann Abonnementerneuerungen und Managed-Security-Dienste untersch?tzen, wenn Bündelung und Vertragszeitpunkte nicht innerhalb des Jahres neu validiert werden. |
Die Tabelle deutet darauf hin, dass die Spannweite haupts?chlich durch die Jahresauswahl, die W?hrungsumrechnung und die Art der Erfassung wiederkehrender Cloud- und Dienstleistungsums?tze bestimmt wird. Wenn der Ausgabenpool aus beobachtbaren Nachfragetreibern rekonstruiert und anschlie?end gegen Erneuerungsverhalten und Preisannahmen stresstestet wird, bleibt das Ergebnis leichter auf wiederholbare Schritte und klare Variablen zurückführbar.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist die prognostizierte Gr??e des chinesischen Cybersicherheitsmarkts bis 2031?
Die Gr??e des chinesischen Cybersicherheitsmarkts wird im Jahr 2026 auf 19,91 Milliarden USD gesch?tzt, gegenüber 16,75 Milliarden USD im Jahr 2025. Der Markt wird voraussichtlich bis 2031 ein Volumen von 47,22 Milliarden USD erreichen und dabei im Zeitraum 2026–2031 eine CAGR von 18,84 % verzeichnen.
Welches Angebotssegment wird im China Cybersicherheitsmarkt am schnellsten wachsen?
Dienstleistungen, angetrieben durch den Bedarf an verwalteter Erkennung und Reaktion, sollen mit einem CAGR von 19,96 % wachsen.
Wie beeinflussen neue Datensicherheitsvorschriften das Kaufverhalten?
Sie erfordern integrierte GRC-Plattformen, die Klassifizierung, Verschlüsselung und Prüfungsberichterstattung automatisieren, was Unternehmen zu einheitlichen L?sungen dr?ngt, um Strafen zu vermeiden.
Warum ist das Gesundheitswesen und die Biowissenschaften die am schnellsten wachsende Branche?
Die rasche Durchdringung elektronischer Gesundheitsakten und die Einführung von Telemedizin erh?hen das Risiko für Patientendaten und veranlassen Krankenh?user, Identit?ts-, Zugriffs- und Vorfallreaktionskontrollen zu verbessern.
Welche Auswirkungen haben Exportbeschr?nkungen auf Cybersicherheits-Lieferketten?
Sie beschleunigen die Entwicklung inl?ndischer Halbleiter und zwingen Software, effizient auf lokal produzierten Chips zu laufen, was die Abh?ngigkeit von ausl?ndischen GPUs verringert.
Seite zuletzt aktualisiert am:



