
Tamanho e Participa??o do Mercado de RegTech para Ciberseguran?a
Vis?o Geral do Mercado
| Período de Estudo | 2019 - 2030 |
|---|---|
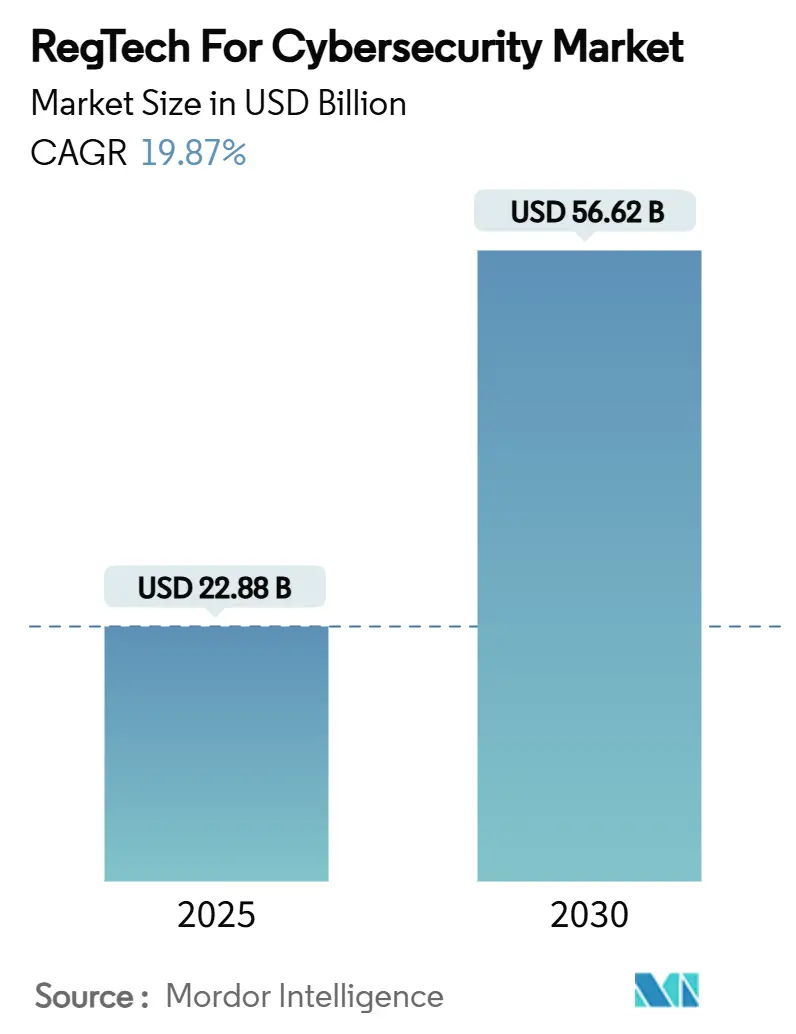
| Tamanho do Mercado (2025) | 22.88 Bilh?es de dólares |
| Tamanho do Mercado (2030) | 56.62 Bilh?es de dólares |
| Growth Rate (2025 - 2030) | 19.87 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de RegTech para Ciberseguran?a por 黑料不打烊
O tamanho do mercado de RegTech para Ciberseguran?a está em USD 22,88 bilh?es em 2025 e tem previs?o de atingir USD 56,62 bilh?es até 2030, registrando uma CAGR de 19,87%. A convergência de mandatos de resiliência cibernética e fluxos de trabalho de conformidade tradicionais está dando origem a plataformas integradas capazes de orquestrar relatórios regulatórios, risco operacional e feeds de inteligência de amea?as em um único painel de controle. A diferencia??o dos fornecedores depende cada vez mais de mecanismos de interpreta??o regulatória baseados em IA que reduzem drasticamente o tempo de mapeamento de políticas e suportam o monitoramento de controles em tempo real. A América do Norte mantém a lideran?a devido a regimes de supervis?o maduros, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 acelera com base em reformas financeiras com foco digital que exigem ferramentas de governan?a escaláveis e nativas em nuvem. A ado??o de servi?os gerenciados está crescendo à medida que as empresas buscam externalizar competências especializadas e conter o crescente custo de oportunidade da escassa m?o de obra em conformidade cibernética. As arquiteturas de nuvem híbrida est?o ganhando impulso porque conciliam estatutos rigorosos de residência de dados com a elasticidade da análise em nuvem pública.
Principais Conclus?es do Relatório
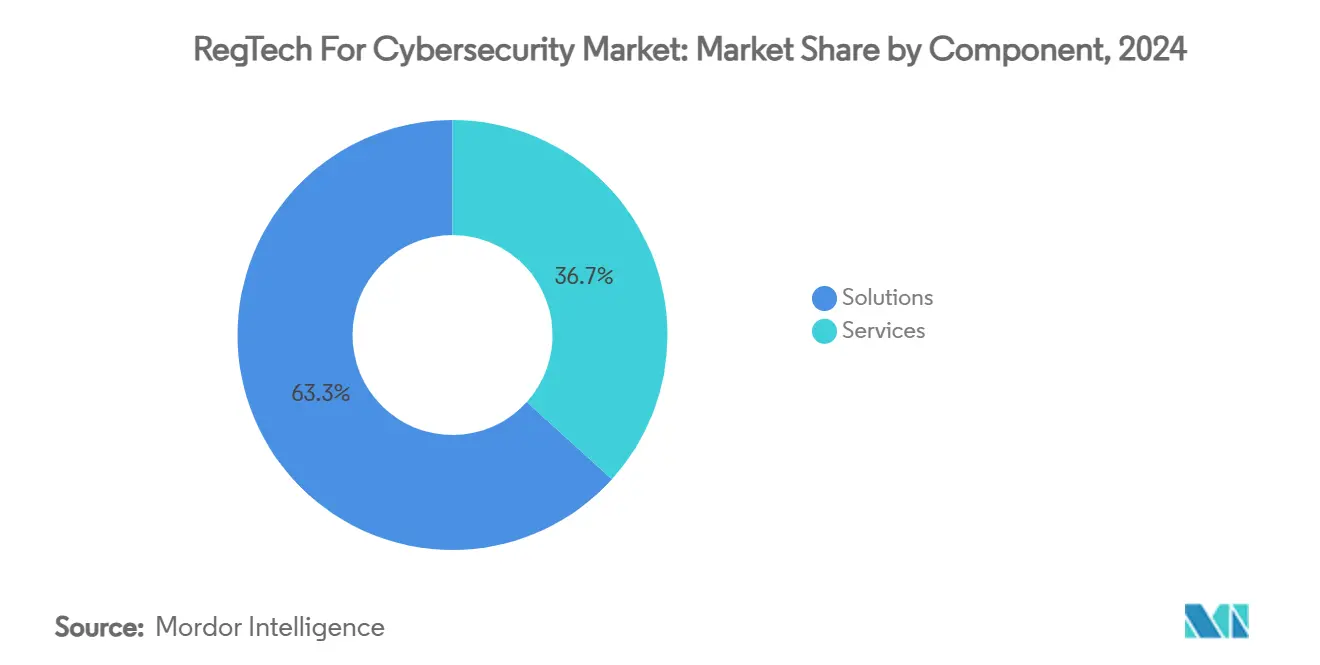
- Por componente, as solu??es capturaram 63,3% da participa??o do mercado de RegTech para ciberseguran?a em 2024, enquanto os servi?os têm proje??o de expans?o a uma CAGR de 23,2% até 2030.
- Por modelo de implanta??o, o segmento de nuvem deteve 72,4% da participa??o do tamanho do mercado de RegTech para ciberseguran?a em 2024, enquanto o híbrido avan?a a uma CAGR de 24,5% até 2030.
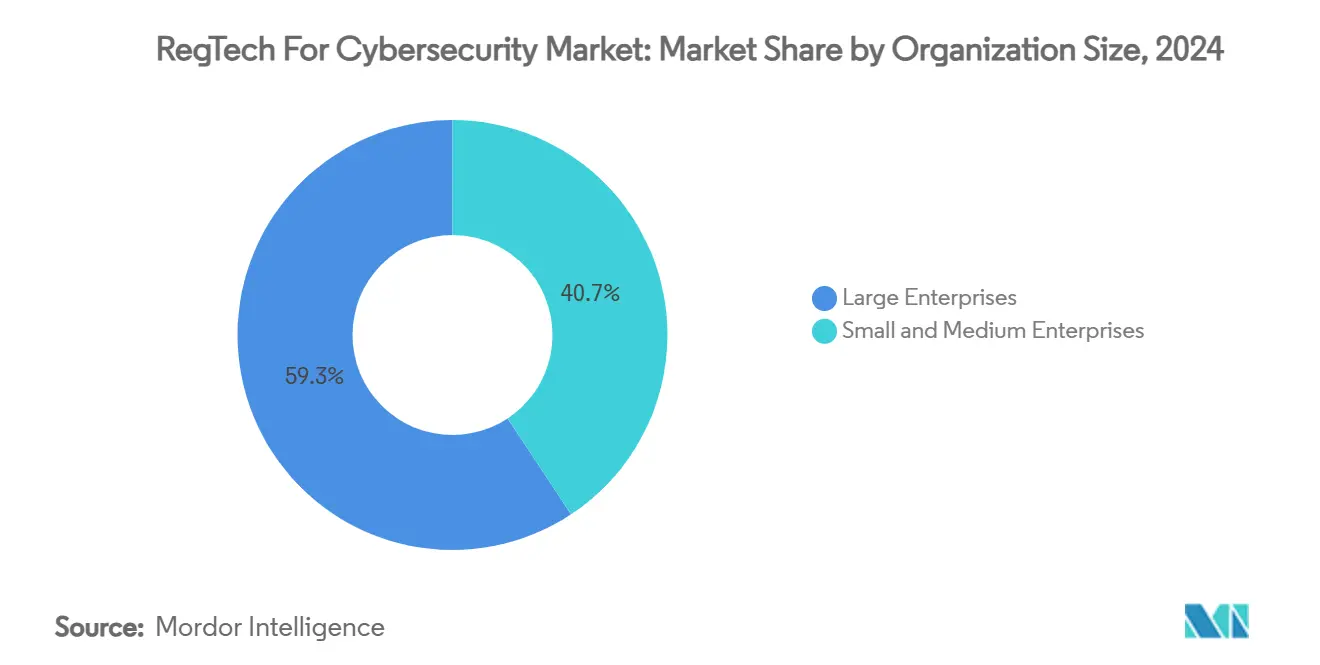
- Por porte da organiza??o, as grandes empresas responderam por 59,3% da participa??o do tamanho do mercado de RegTech para ciberseguran?a em 2024, e as PMEs est?o crescendo a uma CAGR de 21,3% até 2030.
- Por setor de uso final, o BFSI liderou com 41,2% de participa??o na receita em 2024; saúde e ciências da vida têm previs?o de crescimento a uma CAGR de 24,1% até 2030.
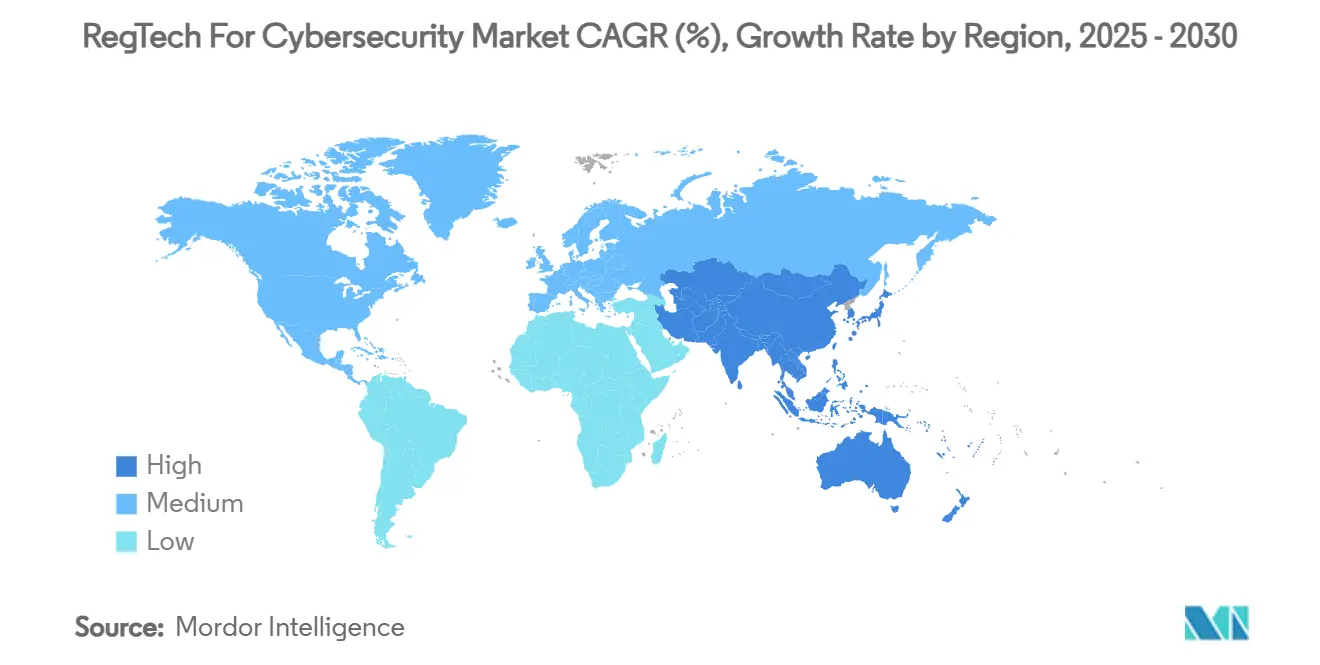
- Por geografia, a América do Norte comandou 38,2% da participa??o do mercado de RegTech para ciberseguran?a em 2024, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 registra a maior CAGR projetada de 23,4% até 2030.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente volume e complexidade das regulamenta??es orientadas à ciberseguran?a (ex.: DORA, NIS 2) | +4.2% | Global, com impacto concentrado na UE e repercuss?o na América do Norte | 惭é诲颈辞 prazo (2 a 4 anos) |
| Custo crescente de multas por n?o conformidade impulsionando investimento proativo | +3.8% | Global, com maior impacto na América do Norte e na UE | Curto prazo (≤ 2 anos) |
| Rápida digitaliza??o dos ecossistemas de BFSI e fintech | +3.5% | Núcleo na ?蝉颈补-笔补肠í蹿颈肠辞, com repercuss?o no Oriente 惭é诲颈辞 e ?frica e na América Latina | 惭é诲颈辞 prazo (2 a 4 anos) |
| Plataformas de RegTech nativas em nuvem est?o reduzindo o custo total de propriedade | +2.9% | Global, com ado??o antecipada na América do Norte e na UE | Longo prazo (≥ 4 anos) |
| Integra??o de monitoramento contínuo de controles baseado em IA (sub-relatado) | +2.7% | América do Norte e UE, expandindo-se para a ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2 a 4 anos) |
| A ado??o de tokeniza??o e DeFi está criando lacunas de conformidade inéditas (sub-relatado) | +1.4% | Global, com foco regulatório na UE e estruturas emergentes nos EUA | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Crescente Volume e Complexidade das Regulamenta??es Orientadas à Ciberseguran?a
Desde janeiro de 2025, o Regulamento de Resiliência Operacional Digital (DORA) obrigou mais de 20.000 entidades financeiras europeias a manter registros de risco de TIC, classificar incidentes e realizar testes de penetra??o orientados por amea?as, for?ando a demanda por camadas de orquestra??o que lidam com esses cinco pilares simultaneamente.[1]Banco Central da Irlanda, "Regulamento de Resiliência Operacional Digital (DORA)," centralbank.ie As multinacionais também devem se alinhar ao NIS 2, que estende obriga??es semelhantes às infraestruturas de energia, transporte e saúde, adicionando outra superfície de conformidade que plataformas unificadas podem abordar. Mecanismos automatizados de classifica??o de incidentes capazes de distinguir eventos maiores de menores dentro de prazos definidos est?o se tornando requisitos básicos dos compradores. Fornecedores que incorporam lógica de mapeamento entre regulamenta??es pronta para uso economizam meses de trabalho de harmoniza??o de políticas para os clientes. ? medida que os legisladores adicionam projetos de lei específicos para IA, como o Regulamento de IA da UE, o mosaico regulatório se torna mais denso, refor?ando a preferência de compra por plataformas holísticas do mercado de RegTech para ciberseguran?a.
Custo Crescente de Multas por N?o Conformidade Impulsionando Investimento Proativo
Viola??es do DORA podem desencadear penalidades de até 1% do volume de negócios diário mundial, reformulando a conformidade de um gasto discricionário para uma prote??o existencial. Em 2024, grandes bancos norte-americanos incorreram em san??es multimilionárias por vigil?ncia de comunica??es incompleta, catalisando atualiza??es urgentes para suítes de monitoramento nativas em nuvem que capturam feeds de voz, chat e vídeo em tempo real. A garantia contínua de controles está substituindo auditorias pontuais porque os reguladores agora esperam painéis ao vivo em vez de arquivos de atesta??o mensais. Os executivos quantificam o retorno sobre o investimento comparando as taxas anuais de assinatura de RegTech com a??es de fiscaliza??o de grande repercuss?o que chegam a centenas de milh?es. Consequentemente, os diretores de risco reservam or?amentos dedicados ao mercado de RegTech para ciberseguran?a, imunes aos ciclos mais amplos de racionaliza??o de custos de TI.
Rápida Digitaliza??o dos Ecossistemas de BFSI e Fintech
APIs de open banking, finan?as incorporadas e pagamentos em tempo real exp?em as institui??es a riscos de terceiros em cascata que as suítes de GRC legadas n?o conseguem visualizar de ponta a ponta. O DORA nomeia explicitamente provedores críticos de TIC, obrigando os bancos a evidenciar a supervis?o de hiperescaladores e fornecedores de SaaS ao longo das cadeias de fluxo de dados. Os neobancos da ?蝉颈补-笔补肠í蹿颈肠辞 lan?am novos produtos digitais semanalmente, sobrecarregando os fluxos de trabalho de conformidade manual além do ponto de ruptura. Os painéis de RegTech agora ingerem telemetria de clusters Kubernetes e nós de blockchain, fornecendo mapas de calor de risco que cobrem tanto os núcleos locais quanto os microsservi?os em nuvem. Em centros de fintech como Singapura e Bengaluru, lembretes automatizados de renova??o de licen?as e modelos de relatórios transfronteiri?os s?o recursos valorizados, posicionando o mercado de RegTech para ciberseguran?a como um alavancador de crescimento em vez de uma compra defensiva.
Plataformas de RegTech Nativas em Nuvem Reduzindo o Custo Total de Propriedade
A conformidade como servi?o com pagamento conforme o uso reduz o capex e acelera a implanta??o de trimestres para semanas. As nuvens multilocatárias distribuem o custo das atualiza??es de conjuntos de regras entre centenas de locatários, garantindo cobertura legislativa em tempo real a um custo incremental marginal.[2]Number Analytics, "Tendências de Tecnologia de Conformidade Regulatória," numberanalytics.com Mecanismos de IA integrados analisam diários regulatórios noturnamente e exibem alertas de varia??o, eliminando planilhas de rastreamento manual. As PMEs sem arquitetos de seguran?a internos agora podem consumir análises de nível bancário por uma taxa mensal de dois dígitos, impulsionando a ado??o por PMEs a uma CAGR de 21,3%. As integra??es via APIs RESTful permitem a troca bidirecional de dados com pilhas de RH, IAM e SIEM, consolidando a plataforma do mercado de RegTech para ciberseguran?a no centro das arquiteturas de governan?a.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Requisitos regulatórios fragmentados e específicos por regi?o elevam os custos de integra??o | -2.8% | Global, com maior complexidade na UE e em mercados emergentes | 惭é诲颈辞 prazo (2 a 4 anos) |
| Escassez de m?o de obra especializada em conformidade cibernética | -2.1% | Global, com escassez aguda na América do Norte e na UE | Longo prazo (≥ 4 anos) |
| Ambientes de TI legados limitando a interoperabilidade das solu??es (sub-relatado) | -1.9% | Global, com maior impacto em mercados financeiros estabelecidos | Longo prazo (≥ 4 anos) |
| Crescente escrutínio dos reguladores sobre a "explicabilidade" dos modelos de IA (sub-relatado) | -1.6% | América do Norte e UE, com requisitos emergentes na ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2 a 4 anos) |
| Fonte: 黑料不打烊 | |||
Requisitos Regulatórios Fragmentados e Específicos por Regi?o Elevando os Custos de Integra??o
Os supervisores nacionais interpretam o DORA por meio de normas técnicas divergentes, for?ando os bancos transfronteiri?os a lidar com múltiplas taxonomias de conformidade ou a criar camadas de tradu??o que inflam os or?amentos dos projetos. A fragmenta??o na ?蝉颈补-笔补肠í蹿颈肠辞 é mais acentuada: os modelos prudenciais australianos diferem materialmente dos avisos de Singapura, enquanto a ?ndia implementa cláusulas de localiza??o de dados específicas por setor. Os fornecedores precisam manter lagos de dados e mecanismos de regras com delimita??o geográfica, complicando a prioriza??o do roteiro de produtos. As PMEs suportam um encargo administrativo desproporcional, e estudos da UE indicam que os custos de transi??o digital podem corroer sua competitividade em até vários pontos-base de receita. Como resultado, os ciclos de aquisi??o se prolongam e os valores totais dos contratos se estabilizam em negocia??es multijurisdicionais, reduzindo a velocidade geral do mercado de RegTech para ciberseguran?a.
Escassez de M?o de Obra Especializada em Conformidade Cibernética
A demanda global por "super soldados de conformidade" que combinam habilidades jurídicas, de ciberseguran?a e de ciência de dados supera a oferta por um fator de cinco, de acordo com pesquisas do setor de 2025. As institui??es correm para pagar prêmios de 30% por estrategistas certificados em DORA, enquanto os pipelines internos de capacita??o levam anos para amadurecer. A escassez de talentos atrasa a implanta??o de plataformas em larga escala e infla os pre?os dos servi?os gerenciados. A lacuna é mais pronunciada na governan?a de IA explicável, onde profissionais experientes podem traduzir resultados de modelos em artefatos amigáveis para os reguladores. Na prática, a restri??o de recursos modera a convers?o de curto prazo de provas de conceito em implanta??es de produ??o em todo o mercado de RegTech para ciberseguran?a.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente:
Domin?ncia de Plataformas Acompanhada por Crescimento dos Servi?osAs solu??es geraram a maior parte da receita do mercado de RegTech para ciberseguran?a, entregando uma participa??o de 63,3% em 2024, à medida que as empresas optaram por suítes unificadas que abrigam repositórios de políticas, feeds de inteligência de amea?as e módulos de mapeamento regulatório em um único ambiente.[3]MetricStream, "Resiliência Operacional, Risco Cibernético e IA," metricstream.com A subcategoria de governan?a, risco e conformidade permanece central, mas mecanismos especializados de verifica??o de identidade e relatórios em tempo real registram ganhos de dois dígitos à medida que as estruturas de confian?a zero e as obriga??es de arquivamento em tempo quase real proliferam. Os investidores canalizam recursos para fornecedores nativos de IA cujos modelos de linguagem reduzem o tempo de teste de controles em até 45%, cristalizando um nível de avalia??o premium dentro do mercado de RegTech para ciberseguran?a.
Os servi?os gerenciados expandem-se mais rapidamente a uma CAGR de 23,2%, sinalizando uma mudan?a operacional de licen?as de software "instale e esque?a" para conformidade contínua terceirizada. As ofertas cobrem monitoramento de controles 24 horas por dia, 7 dias por semana, varredura do horizonte regulatório e consultoria de remedia??o, aliviando as equipes internas amea?adas pelo esgotamento de recursos. Os bancos incorporam cada vez mais acordos de nível de servi?o que garantem tempos de resposta a incidentes inferiores a quatro horas, transformando os fornecedores em quase parceiros regulatórios. A convergência de SaaS e servi?os gerenciados transforma a trajetória do tamanho do mercado de RegTech para ciberseguran?a ao ampliar os or?amentos endere?áveis anteriormente classificados como despesas com m?o de obra.


Por Modo de Implanta??o:
Nuvem Domina enquanto o 贬í产谤颈诲辞 Escala RapidamenteAs implementa??es em nuvem pura capturaram 72,4% da participa??o do tamanho do mercado de RegTech para ciberseguran?a em 2024, favorecidas pela computa??o elástica e pela sem?ntica de atualiza??o instant?nea que se alinham com regulamentos em constante mudan?a. As arquiteturas multilocatárias permitem que os reguladores distribuam questionários padronizados diretamente nos painéis dos bancos, comprimindo os ciclos de supervis?o. Estudos de custo total de propriedade mostram economias de até 40% em compara??o com pilhas locais, uma vez considerados o licenciamento de banco de dados, a aplica??o de patches e as atualiza??es de hardware.
As estruturas híbridas — cofres de dados locais fundidos com análises em nuvem — registram uma CAGR de 24,5% à medida que as institui??es financeiras conciliam o GDPR, as diretivas nacionais de seguran?a setorial e o advento do Regulamento de IA da UE. Os bancos de nível 1 mantêm informa??es de identifica??o pessoal dentro das fronteiras nacionais, mas exportam registros anonimizados para mecanismos de IA hospedados em GPUs de hiperescaladores para detec??o de anomalias. Os fornecedores respondem com camadas de orquestra??o agnósticas ao nó, sublinhando a tendência do mercado de RegTech para ciberseguran?a: a opcionalidade de arquitetura é agora um diferencial competitivo obrigatório.
Por Porte da Organiza??o:
Peso Empresarial Encontra o Impulso das PMEsAs grandes corpora??es, comandando 59,3% da ado??o em 2024, integram nós de RegTech em vastos patrim?nios de ERP e IAM, desbloqueando sinergias por meio de trilhas de auditoria autossegmentadas e painéis de risco visualizáveis no nível do conselho. Seu poder de aquisi??o semeia módulos personalizados para explicabilidade avan?ada, resultando em transbordamento de funcionalidades que, em última análise, beneficia o mercado mais amplo de RegTech para ciberseguran?a.
Espera-se que as PMEs superem com uma CAGR de 21,3% à medida que os níveis de assinatura de plataformas come?am com taxas anuais abaixo de cinco dígitos, permitindo que credores de médio porte e hospitais regionais atendam aos mesmos requisitos legais que seus pares globais. As interfaces de baixo código reduzem as janelas de implanta??o; os pacotes de fluxo de trabalho pré-configurados para DORA ou HIPAA reduzem os custos de consultoria. As fintechs apoiadas por investidores tratam a conformidade sem atrito como um diferencial estratégico durante as solicita??es de licen?a, impulsionando ainda mais a ado??o pelas PMEs.
Por Setor de Uso Final:
Núcleo do BFSI, 厂补ú诲别 em Ascens?oOs servi?os financeiros preservaram uma participa??o de 41,2% na receita do mercado de RegTech para ciberseguran?a em 2024, devido à supervis?o em múltiplas camadas que abrange preven??o à lavagem de dinheiro, planejamento de resolu??o e mandatos de resiliência operacional. Os bancos aproveitam mecanismos de políticas baseados em IA que analisam milhares de páginas de comunicados de supervis?o semanalmente, transformando a gest?o de mudan?as de triagem manual em matrizes de impacto automatizadas.
厂补ú诲别 e ciências da vida avan?am a uma CAGR de 24,1% até 2030, à medida que as próximas emendas à Regra de Seguran?a da HIPAA imp?em autentica??o multifator e criptografia para todas as informa??es eletr?nicas de saúde; os gastos com conformidade no primeiro ano s?o estimados em USD 9 bilh?es. Os hospitais buscam cofres nativos em nuvem com registro de nível de evidência para deter ransomware e cumprir os prazos de notifica??o de viola??es, consolidando o papel do segmento como motor de crescimento do mercado de RegTech para ciberseguran?a.
Análise Geográfica
Mercado de RegTech para Ciberseguran?a na América do Norte
A América do Norte detém uma participa??o de 38,2% na receita do mercado de RegTech para ciberseguran?a em 2024, impulsionada pela aplica??o rigorosa de normas e pela abund?ncia de capital de risco destinado a scale-ups de RegTech. Os bancos norte-americanos direcionam or?amentos para módulos de governan?a de IA após o Grupo de Trabalho Bipartidário de IA ter delineado princípios para supervis?o de modelos, rastreabilidade de dados e prote??o ao consumidor.[4]National Law Review, "Regula??o de IA em Servi?os Financeiros," natlawreview.com O 颁补苍补诲á aplica testes de resiliência operacional semelhantes ao DORA, mantendo a demanda local aquecida. A regi?o abriga regi?es de nuvem consolidadas que atendem às cláusulas de soberania de dados, acelerando as implementa??es.
Mercado de RegTech para Ciberseguran?a na APAC
A ?蝉颈补-笔补肠í蹿颈肠辞 registra o CAGR mais elevado, de 23,4%, sustentado por mandatos de open banking, rápida prolifera??o de fintech e infraestruturas de identidade digital patrocinadas pelo Estado. Os reguladores chineses consolidam circulares dispersas em manuais de conformidade unificados, impulsionando a aquisi??o em larga escala de ferramentas de monitoramento em tempo real por bancos estatais. O Jap?o aprimora os padr?es de governan?a de risco para financiamento coletivo e concess?o algorítmica de crédito, incentivando plataformas com ontologias regulatórias multilíngues. O banco central da ?ndia instrui credores n?o bancários a garantir a responsabilidade pelo risco cibernético em nível de conselho de administra??o, impulsionando a ado??o de funcionalidades automatizadas de relatórios para o conselho. Os mercados do Sudeste Asiático adotam a supervis?o digital por padr?o, alimentando a demanda por painéis plug-and-play do mercado de RegTech para ciberseguran?a.
Mercado de RegTech para Ciberseguran?a na EMEA
A Europa mantém um crescimento estável à medida que as obriga??es graduais do DORA entram em vigor. As institui??es estabelecidas da Alemanha, Fran?a e Reino Unido buscam módulos que conciliem o DORA, o GDPR e o Regulamento de IA — em vias de ser finalizado — dentro da mesma biblioteca de controles. Os bancos nórdicos s?o pioneiros em utilitários de compartilhamento de informa??es entre setores hospedados em nuvens geridas por consórcios. Enquanto isso, o Oriente 惭é诲颈辞 e a ?frica amadurecem gradualmente; a Autoridade Reguladora de Ativos Virtuais de Dubai codifica a divulga??o de criptoativos, enquanto credores sul-africanos testam painéis automatizados de risco de conduta. Esses ritmos distintos sustentam um padr?o de expans?o multipolar no mercado de RegTech para ciberseguran?a.

Cenário Competitivo
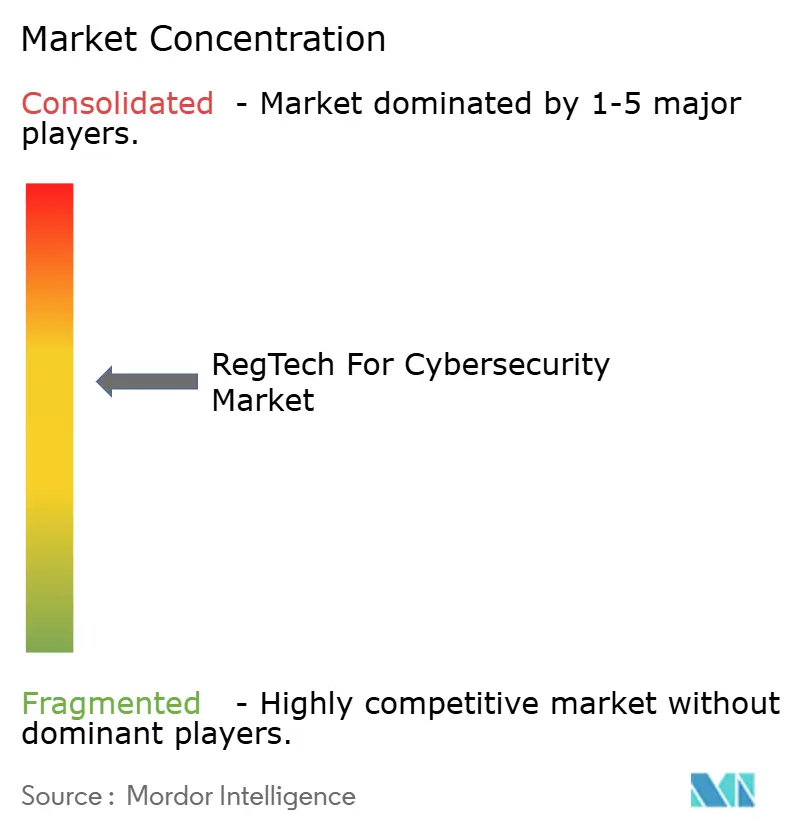
O mercado permanece moderadamente fragmentado. Os pesos-pesados de GRC legados competem com entrantes nativos de IA que incorporam modelos de linguagem generativa nos fluxos de trabalho de gest?o de mudan?as regulatórias. A aquisi??o da Resolver pela Kroll em 2024 exemplifica uma estratégia para fundir análises de risco tradicionais com orquestra??o em nuvem, adicionando combustível para vendas adicionais em sua base de clientes de resposta a incidentes. Aquisi??es complementares semelhantes veem fornecedores de verifica??o de identidade adquirindo startups de gest?o de políticas para apresentar suítes unificadas.
Os roteiros de produtos convergem em torno de três pilares: IA explicável, mapeamento entre regulamenta??es na importa??o e construtores de fluxo de trabalho de baixo código para responsáveis pela conformidade sem habilidades de programa??o. A intensidade competitiva aumenta na área de saúde, onde fornecedores especializados oferecem gest?o de chaves de criptografia focada na HIPAA com pacotes de evidências de auditoria pré-integrados. A vigil?ncia de DeFi emerge como um espa?o em branco; laboratórios de políticas em Stanford citam o interesse dos supervisores em análises on-chain que podem se conectar aos esquemas de relatórios regulatórios existentes.
Os incumbentes defendem sua participa??o por meio de profunda especializa??o em domínio regulatório, confian?a na marca e hospedagem certificada pela ISO. Os desafiantes conquistam compradores com contratos mensais e precifica??o de microsservi?os. Como a receita combinada dos cinco principais fornecedores fica abaixo de 40%, o mercado de RegTech para ciberseguran?a registra fragmenta??o próxima ao nível médio, mas mostra uma tendência de consolida??o de plataformas impulsionada por fus?es e aquisi??es e iniciativas de interoperabilidade via API.
Líderes do Setor de RegTech para Ciberseguran?a
-
OneTrust LLC
-
MetricStream Inc.
-
Diligent Corporation
-
RSA Security LLC
-
LogicGate Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de RegTech para Ciberseguran?a
- OneTrust LLC
- MetricStream Inc.
- Diligent Corporation (Galvanize)
- RSA Security LLC
- LogicGate Inc.
- Riskonnect Inc.
- SAI360
- Compliance.ai Inc.
- SureCloud Ltd.
- ComplyAdvantage Ltd.
- SecurityScorecard Inc.
- BitSight Technologies Inc.
- Panaseer Ltd.
- CyberSaint Security Inc.
- Vanta Inc.
- Drata Inc.
- Feedzai SA
- Fenergo Group Ltd.
- ThetaRay Ltd.
- PassFort Ltd.
- Clausematch Ltd.
- Encompass Corporation
- 6clicks Pty Ltd.
- Ascent Technologies Inc.
- Intellect Design Arena Ltd.

Recent Industry Developments in Mercado de RegTech para Ciberseguran?a
- Janeiro de 2025: A Archer adquiriu a Compliance.ai para incorporar a análise de atualiza??es regulatórias baseada em IA em sua suíte de GRC.
- Janeiro de 2025: O Tesouro dos EUA finalizou as regras de relatório DeFi 1099-DA, concedendo alívio gradual até 2028.
- Dezembro de 2024: A Kroll concluiu a aquisi??o da Resolver para construir uma plataforma integrada de inteligência de risco.
- Dezembro de 2024: A For?a-Tarefa da C?mara dos Representantes dos EUA publicou orienta??es sobre regulamenta??o de IA em servi?os financeiros.


Escopo do Relatório Global do Mercado de RegTech para Ciberseguran?a
| Solu??es | Plataformas de Governan?a, Risco e Conformidade (GRC) |
| Verifica??o e Gest?o de Identidade | |
| Automa??o de 搁别濒补迟ó谤颈辞蝉 Regulatórios | |
| Gest?o de Prote??o de Dados e Privacidade | |
| Análise de Risco e Scorecards | |
| Servi?os | Servi?os Profissionais |
| Servi?os Gerenciados |
| Nuvem |
| Local |
| 贬í产谤颈诲辞 |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| 厂补ú诲别 e Ciências da Vida |
| Telecomunica??es e TI |
| Governo e Setor Público |
| Energia e Servi?os Públicos |
| Manufatura |
| Varejo e Comércio Eletr?nico |
| Outros |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| 搁ú蝉蝉颈补 | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| Jap?o | ||
| ?ndia | ||
| Coreia do Sul | ||
| ASEAN | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita |
| Emirados ?rabes Unidos | ||
| Turquia | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| 狈颈驳é谤颈补 | ||
| Restante da ?frica | ||
| Por Componente | Solu??es | Plataformas de Governan?a, Risco e Conformidade (GRC) | |
| Verifica??o e Gest?o de Identidade | |||
| Automa??o de 搁别濒补迟ó谤颈辞蝉 Regulatórios | |||
| Gest?o de Prote??o de Dados e Privacidade | |||
| Análise de Risco e Scorecards | |||
| Servi?os | Servi?os Profissionais | ||
| Servi?os Gerenciados | |||
| Por Modo de Implanta??o | Nuvem | ||
| Local | |||
| 贬í产谤颈诲辞 | |||
| Por Porte da Organiza??o | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Setor de Uso Final | BFSI | ||
| 厂补ú诲别 e Ciências da Vida | |||
| Telecomunica??es e TI | |||
| Governo e Setor Público | |||
| Energia e Servi?os Públicos | |||
| Manufatura | |||
| Varejo e Comércio Eletr?nico | |||
| Outros | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Reino Unido | ||
| Alemanha | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| 搁ú蝉蝉颈补 | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| Jap?o | |||
| ?ndia | |||
| Coreia do Sul | |||
| ASEAN | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita | |
| Emirados ?rabes Unidos | |||
| Turquia | |||
| Restante do Oriente 惭é诲颈辞 | |||
| ?frica | ?frica do Sul | ||
| 狈颈驳é谤颈补 | |||
| Restante da ?frica | |||


Principais Perguntas Respondidas no Relatório
Qual é a perspectiva de crescimento do mercado de RegTech para ciberseguran?a até 2030?
A receita tem proje??o de crescimento de USD 22,88 bilh?es em 2025 para USD 56,62 bilh?es até 2030, refletindo uma CAGR de 19,87%.
Qual regi?o se expandirá mais rapidamente até 2030?
A ?蝉颈补-笔补肠í蹿颈肠辞 tem previs?o de registrar uma CAGR de 23,4%, impulsionada pela rápida digitaliza??o e pela evolu??o dos marcos regulatórios.
Por que as implanta??es híbridas est?o ganhando for?a?
Elas equilibram as regras de soberania de dados regulatórias com a escalabilidade analítica da nuvem, levando a uma CAGR de 24,5% para modelos híbridos.
Qual segmento de usuário final é o novo motor de crescimento?
厂补ú诲别 e ciências da vida apresentam a maior CAGR de 24,1%, à medida que as regras atualizadas da HIPAA impulsionam a ado??o de criptografia e autentica??o multifator.
Como as multas est?o influenciando o comportamento de compra?
O DORA e regimes semelhantes imp?em penalidades de até 1% do volume de negócios diário global, levando as empresas a priorizar o investimento proativo em RegTech.
O que diferencia os principais fornecedores?
IA explicável, mapeamento entre regulamenta??es e camadas de servi?os gerenciados que garantem atualiza??es rápidas de conformidade distinguem as principais plataformas.
Página atualizada pela última vez em:



