
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de RegTech para Ciberseguridad
Visión General del Mercado
| Período de Estudio | 2019 - 2030 |
|---|---|
| Tama?o del Mercado (2025) | 22.88 Mil millones de dólares |
| Tama?o del Mercado (2030) | 56.62 Mil millones de dólares |
| Growth Rate (2025 - 2030) | 19.87 % |
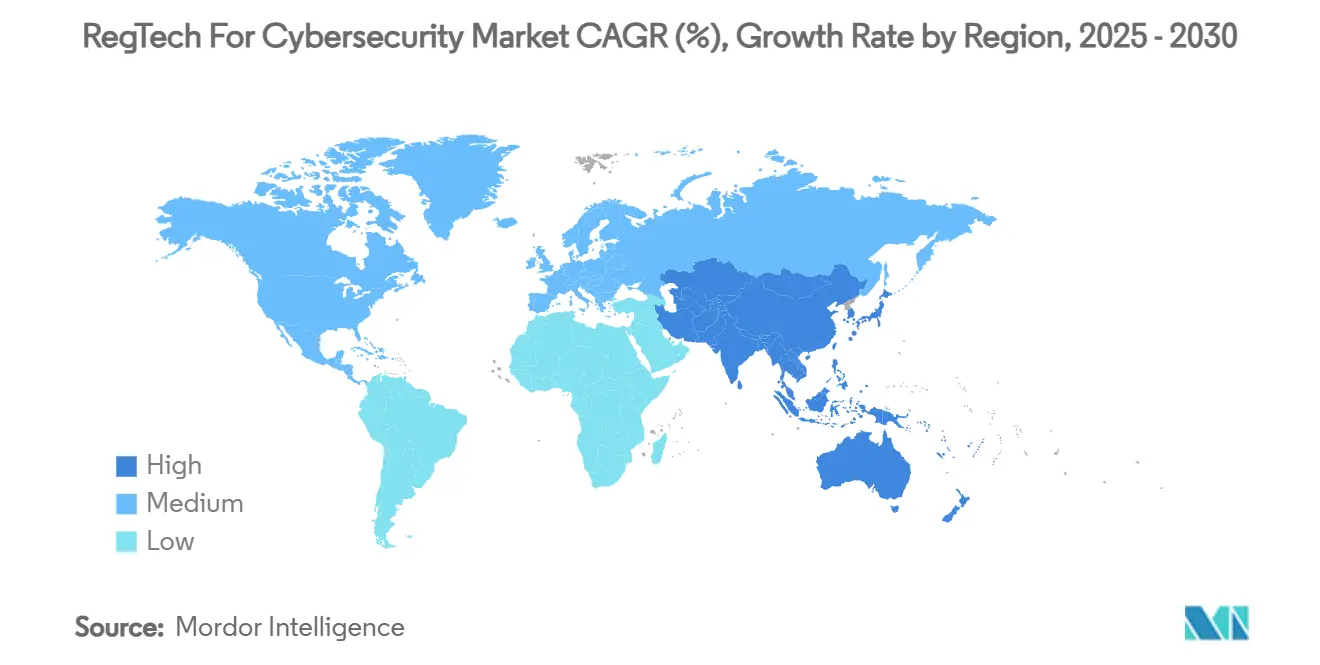
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de RegTech para Ciberseguridad por 黑料不打烊
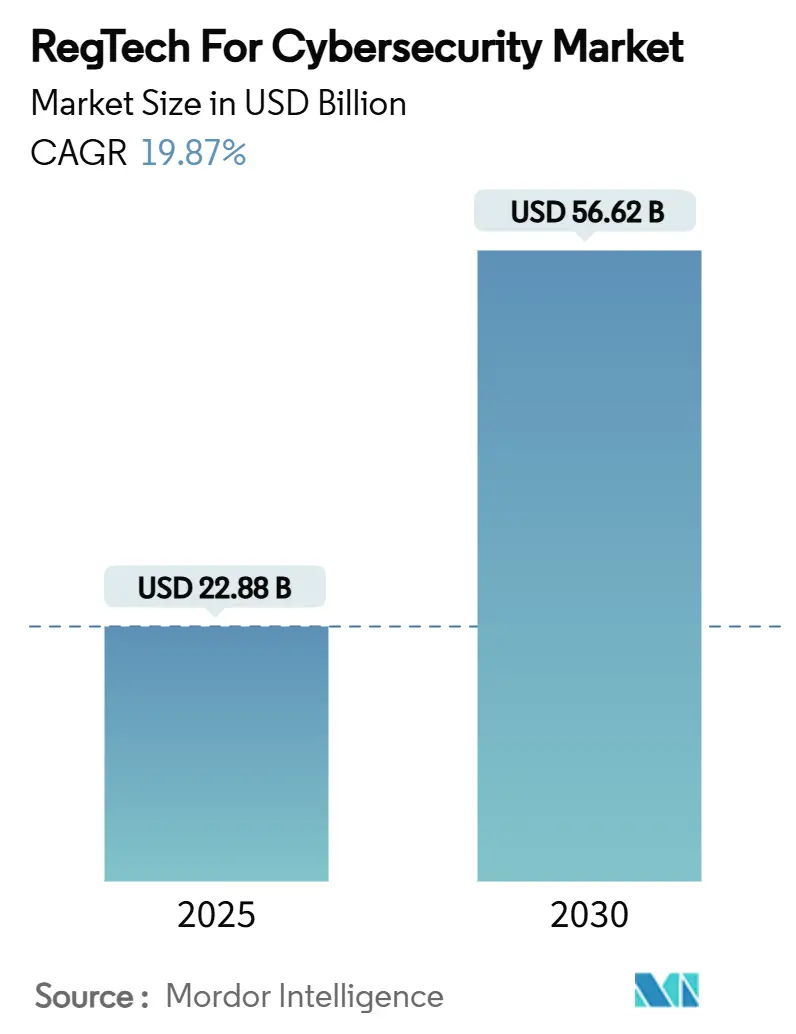
El tama?o del mercado de RegTech para Ciberseguridad se sitúa en USD 22,88 mil millones en 2025 y se prevé que alcance los USD 56,62 mil millones en 2030, registrando una CAGR del 19,87%. La convergencia de los mandatos de ciberresiliencia y los flujos de trabajo de cumplimiento normativo tradicionales está dando lugar a plataformas integradas capaces de orquestar la presentación de informes regulatorios, el riesgo operacional y los flujos de inteligencia de amenazas dentro de un único panel de control. La diferenciación de los proveedores depende cada vez más de motores de interpretación regulatoria impulsados por IA que reducen drásticamente el tiempo de mapeo de políticas y respaldan el monitoreo de controles en tiempo real. América del Norte mantiene el liderazgo gracias a regímenes de supervisión maduros, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 se acelera impulsada por reformas financieras de primera generación digital que requieren herramientas de gobernanza escalables y nativas de la nube. La adopción de servicios gestionados está aumentando a medida que las empresas buscan externalizar habilidades especializadas y contener el creciente costo de oportunidad del escaso talento en cumplimiento cibernético. Las arquitecturas de nube híbrida están ganando impulso porque concilian los estrictos estatutos de residencia de datos con la elasticidad del análisis en nube pública.
Conclusiones Clave del Informe
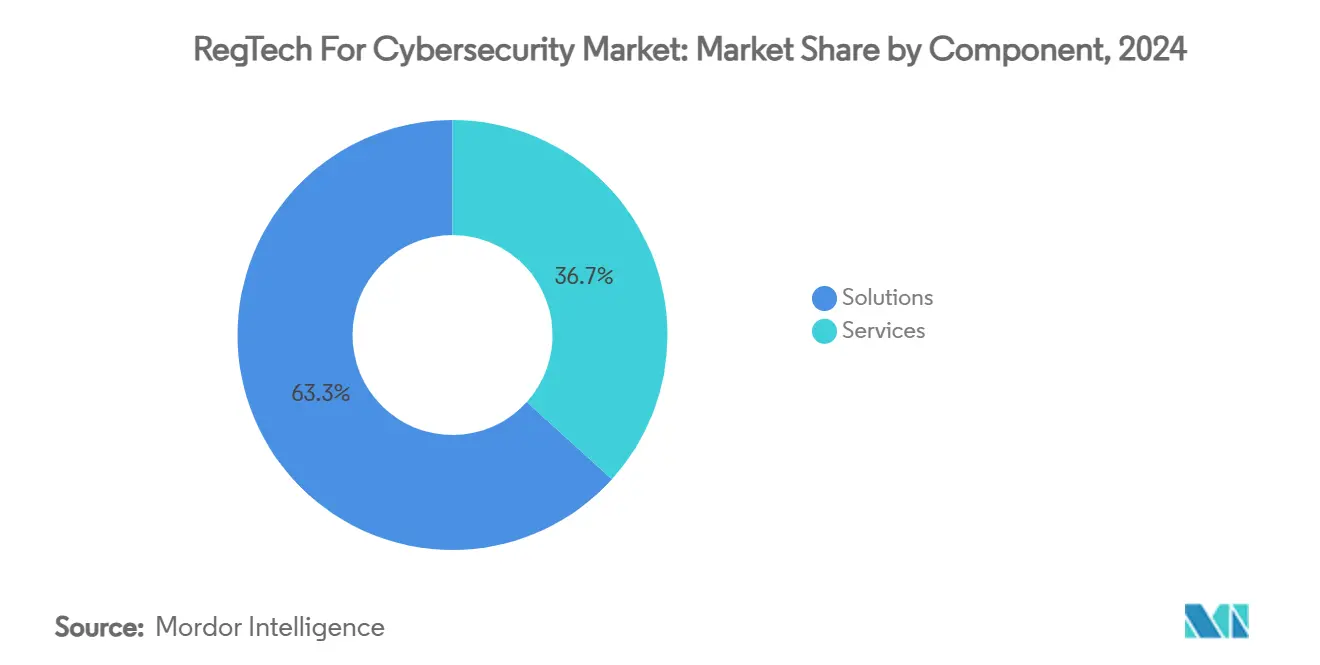
- Por componente, las soluciones capturaron el 63,3% de la participación del mercado de RegTech para ciberseguridad en 2024, mientras que se proyecta que los servicios se expandirán a una CAGR del 23,2% hasta 2030.
- Por modelo de implementación, el segmento de nube mantuvo una participación del 72,4% del tama?o del mercado de RegTech para ciberseguridad en 2024, mientras que el híbrido avanza a una CAGR del 24,5% hasta 2030.
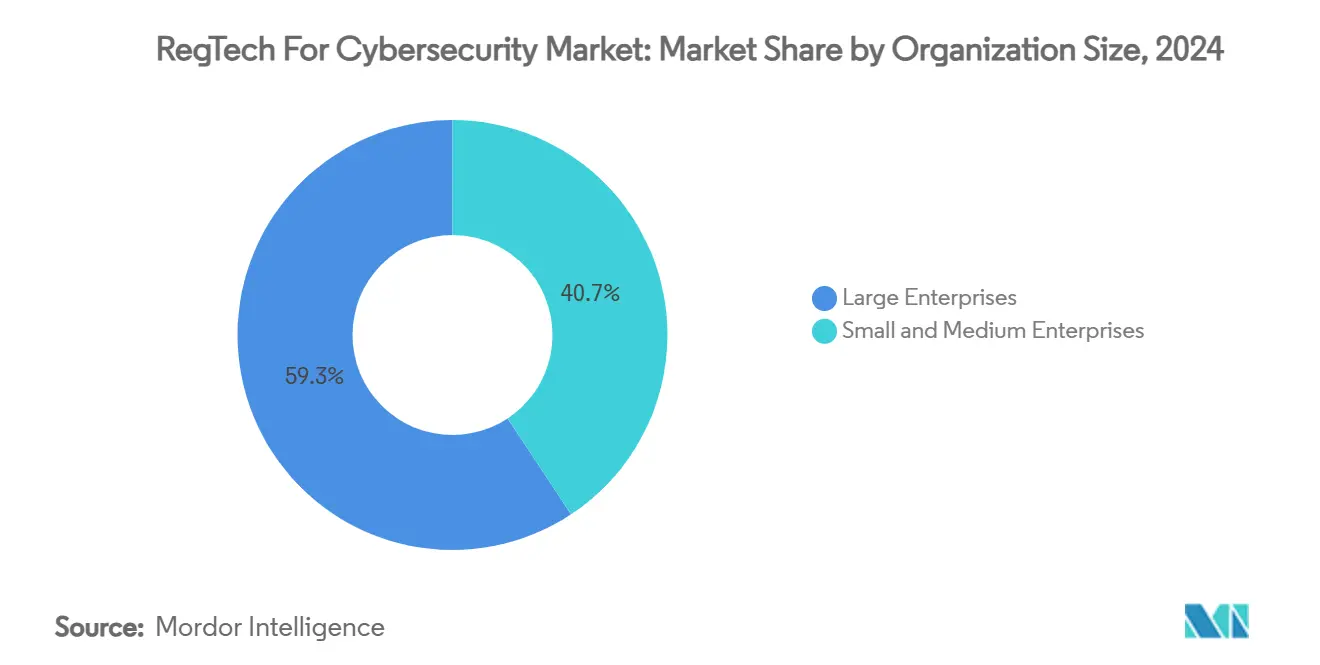
- Por tama?o de organización, las grandes empresas representaron una participación del 59,3% del tama?o del mercado de RegTech para ciberseguridad en 2024, y las pymes están creciendo a una CAGR del 21,3% hasta 2030.
- Por industria de uso final, el BFSI lideró con una participación de ingresos del 41,2% en 2024; se prevé que la salud y las ciencias de la vida crezcan a una CAGR del 24,1% hasta 2030.
- Por geografía, América del Norte concentró el 38,2% de la participación del mercado de RegTech para ciberseguridad en 2024, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 registra la CAGR proyectada más alta del 23,4% hasta 2030.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente volumen y complejidad de las regulaciones orientadas a la ciberseguridad (p. ej., DORA, NIS 2) | +4.2% | Global, con impacto concentrado en la UE y efectos secundarios en América del Norte | Mediano plazo (2-4 a?os) |
| Escalada del costo de las multas por incumplimiento que impulsa la inversión proactiva | +3.8% | Global, con mayor impacto en América del Norte y la UE | Corto plazo (≤ 2 a?os) |
| Rápida digitalización de los ecosistemas BFSI y fintech | +3.5% | Núcleo de 础蝉颈补-笔补肠í蹿颈肠辞, con efectos secundarios en Oriente Medio y ?frica y América Latina | Mediano plazo (2-4 a?os) |
| Las plataformas de RegTech nativas de la nube están reduciendo el costo total de propiedad | +2.9% | Global, con adopción temprana en América del Norte y la UE | Largo plazo (≥ 4 a?os) |
| Integración del monitoreo continuo de controles impulsado por IA (poco reportado) | +2.7% | América del Norte y la UE, en expansión hacia 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| La tokenización y la adopción de DeFi están creando nuevas brechas de cumplimiento (poco reportado) | +1.4% | Global, con enfoque regulatorio en la UE y marcos emergentes en los EE. UU. | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Creciente Volumen y Complejidad de las Regulaciones Orientadas a la Ciberseguridad
Desde enero de 2025, la Ley de Resiliencia Operacional Digital (DORA) ha obligado a más de 20.000 entidades financieras europeas a mantener registros de riesgo de TIC, clasificar incidentes y realizar pruebas de penetración dirigidas por amenazas, lo que genera demanda de capas de orquestación que gestionen esos cinco pilares de forma simultánea.[1]Banco Central de Irlanda, "Ley de Resiliencia Operacional Digital (DORA)," centralbank.ie Las multinacionales también deben alinearse con NIS 2, que extiende obligaciones similares a las infraestructuras de energía, transporte y salud, a?adiendo otra superficie de cumplimiento que las plataformas unificadas pueden abordar. Los motores automatizados de clasificación de incidentes capaces de distinguir eventos mayores de menores dentro de los plazos establecidos se están convirtiendo en requisitos básicos de los compradores. Los proveedores que incorporan lógica de mapeo entre regulaciones lista para usar ahorran a los clientes meses de trabajo de armonización de políticas. A medida que los legisladores a?aden proyectos de ley específicos sobre IA como la Ley de IA de la UE, el mosaico regulatorio se vuelve más denso, reforzando la preferencia de compra por plataformas holísticas del mercado de RegTech para ciberseguridad.
Escalada del Costo de las Multas por Incumplimiento que Impulsa la Inversión Proactiva
Las infracciones de DORA pueden desencadenar penalizaciones de hasta el 1% de la facturación mundial diaria, reencuadrando el cumplimiento normativo de un gasto discrecional a una cobertura existencial. En 2024, los grandes bancos estadounidenses incurrieron en sanciones multimillonarias por vigilancia de comunicaciones incompleta, lo que catalizó actualizaciones urgentes de suites de monitoreo nativas de la nube que capturan feeds de voz, chat y video en tiempo real. La garantía continua de controles está reemplazando a las auditorías puntuales porque los reguladores ahora esperan paneles de control en vivo en lugar de archivos de atestación mensuales. Los ejecutivos cuantifican el retorno de la inversión comparando las tarifas anuales de suscripción a RegTech con las acciones de cumplimiento de alto perfil que ascienden a cientos de millones. En consecuencia, los directores de riesgos reservan presupuestos dedicados al mercado de RegTech para ciberseguridad, inmunes a los ciclos más amplios de racionalización de costos de TI.
Rápida Digitalización de los Ecosistemas BFSI y Fintech
Las API de banca abierta, las finanzas integradas y los pagos en tiempo real exponen a las instituciones a un riesgo de terceros en cascada que las suites de GRC heredadas no pueden visualizar de extremo a extremo. DORA nombra explícitamente a los proveedores críticos de TIC, obligando a los bancos a demostrar la supervisión de los hiperescaladores y los proveedores de SaaS a lo largo de las cadenas de flujo de datos. Los neobancos de 础蝉颈补-笔补肠í蹿颈肠辞 lanzan nuevos productos digitales semanalmente, llevando los flujos de trabajo de cumplimiento manual más allá del punto de quiebre. Los paneles de control de RegTech ahora ingieren telemetría de clústeres de Kubernetes y nodos de cadena de bloques, entregando mapas de calor de riesgo que cubren tanto los núcleos locales como los microservicios en la nube. En centros fintech como Singapur y Bengaluru, los recordatorios automatizados de renovación de licencias y las plantillas de informes transfronterizos son características muy valoradas, posicionando el mercado de RegTech para ciberseguridad como un motor de crecimiento en lugar de una compra defensiva.
Plataformas de RegTech Nativas de la Nube que Reducen el Costo Total de Propiedad
El cumplimiento como servicio de pago por uso reduce el gasto de capital y acelera la implementación de trimestres a semanas. Las nubes multiinquilino distribuyen el costo de las actualizaciones de conjuntos de reglas entre cientos de inquilinos, garantizando cobertura legislativa en tiempo real a un costo incremental marginal.[2]Number Analytics, "Tendencias Tecnológicas de Cumplimiento Regulatorio," numberanalytics.com Los motores de IA integrados analizan los boletines regulatorios cada noche y generan alertas de cambios, eliminando las hojas de cálculo de seguimiento manual. Las pymes sin arquitectos de seguridad internos ahora pueden consumir análisis de nivel bancario por una tarifa mensual de dos dígitos, impulsando una adopción de pymes con una CAGR del 21,3%. Las integraciones a través de API RESTful permiten el intercambio de datos bidireccional con las pilas de recursos humanos, gestión de identidades y accesos (IAM) y gestión de información y eventos de seguridad (SIEM), consolidando la plataforma del mercado de RegTech para ciberseguridad en el corazón de las arquitecturas de gobernanza.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Los requisitos regulatorios fragmentados y específicos de cada región elevan los costos de integración | -2.8% | Global, con mayor complejidad en la UE y los mercados emergentes | Mediano plazo (2-4 a?os) |
| Escasez de talento especializado en cumplimiento cibernético | -2.1% | Global, con escasez aguda en América del Norte y la UE | Largo plazo (≥ 4 a?os) |
| Los entornos de TI heredados limitan la interoperabilidad de las soluciones (poco reportado) | -1.9% | Global, con mayor impacto en los mercados financieros establecidos | Largo plazo (≥ 4 a?os) |
| Creciente escrutinio regulatorio sobre la "explicabilidad" de los modelos de IA (poco reportado) | -1.6% | América del Norte y la UE, con requisitos emergentes en 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Requisitos Regulatorios Fragmentados y Específicos de Cada Región que Elevan los Costos de Integración
Los supervisores nacionales interpretan DORA a través de estándares técnicos divergentes, lo que obliga a los bancos transfronterizos a gestionar múltiples taxonomías de cumplimiento o a establecer capas de traducción que inflan los presupuestos de los proyectos. La fragmentación en 础蝉颈补-笔补肠í蹿颈肠辞 es más pronunciada: las plantillas prudenciales australianas difieren materialmente de los avisos singapurenses, mientras que India implementa cláusulas de localización de datos específicas por sector. Los proveedores deben mantener lagos de datos y motores de reglas con restricciones geográficas, lo que complica la priorización de la hoja de ruta. Las pymes soportan una carga administrativa desproporcionada, y estudios de la UE indican que los costos de transición digital pueden erosionar su competitividad hasta en varios puntos básicos de ingresos. Como resultado, los ciclos de adquisición se alargan y los valores totales de los contratos se estancan en los acuerdos de múltiples jurisdicciones, frenando la velocidad general del mercado de RegTech para ciberseguridad.
Escasez de Talento Especializado en Cumplimiento Cibernético
La demanda global de "supersoldados de cumplimiento" que combinan habilidades jurídicas, de ciberseguridad y de ciencia de datos supera la oferta en un factor de cinco, según encuestas de la industria de 2025. Las instituciones se apresuran a pagar primas del 30% por estrategas certificados en DORA, mientras que los canales internos de mejora de habilidades tardan a?os en madurar. La escasez de talento retrasa los despliegues de plataformas a gran escala e infla los precios de los servicios gestionados. La brecha es más pronunciada en la gobernanza de IA explicable, donde los profesionales experimentados pueden traducir los resultados de los modelos en artefactos aptos para los reguladores. En efecto, la restricción de recursos modera la conversión a corto plazo de pruebas de concepto en implementaciones de producción en todo el mercado de RegTech para ciberseguridad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Dominio de la Plataforma Acompa?ado de un Aumento de los ServiciosLas soluciones generaron la mayor parte de los ingresos del mercado de RegTech para ciberseguridad, con una participación del 63,3% en 2024, ya que las empresas optaron por suites unificadas que albergan repositorios de políticas, feeds de inteligencia de amenazas y módulos de mapeo regulatorio en un único entorno.[3]MetricStream, "Resiliencia Operacional, Riesgo Cibernético e IA," metricstream.com La subcategoría de gobernanza, riesgo y cumplimiento sigue siendo fundamental, pero los motores especializados de verificación de identidad y de informes en tiempo real registran ganancias de dos dígitos a medida que proliferan los marcos de confianza cero y las obligaciones de presentación de informes en tiempo casi real. Los inversores canalizan fondos hacia proveedores nativos de IA cuyos modelos de lenguaje reducen el tiempo de prueba de controles hasta en un 45%, cristalizando un nivel de valoración premium dentro del mercado de RegTech para ciberseguridad.
Los servicios gestionados se expanden más rápidamente a una CAGR del 23,2%, lo que se?ala un giro operacional de las licencias de software de "instalar y olvidar" al cumplimiento continuo externalizado. Las ofertas cubren el monitoreo de controles las 24 horas del día, los 7 días de la semana, el análisis del horizonte regulatorio y el asesoramiento en remediación, aliviando a los equipos internos amenazados por el agotamiento de recursos. Los bancos incorporan cada vez más acuerdos de nivel de servicio que garantizan tiempos de respuesta a incidentes inferiores a cuatro horas, convirtiendo a los proveedores en cuasi socios regulatorios. La convergencia de SaaS y los servicios gestionados transforma la trayectoria del tama?o del mercado de RegTech para ciberseguridad al ampliar los presupuestos direccionables previamente clasificados como gasto laboral.


Por Modo de Implementación:
La Nube Domina mientras el 贬í产谤颈诲辞 Escala RápidamenteLas implementaciones de nube pura capturaron el 72,4% del tama?o del mercado de RegTech para ciberseguridad en 2024, favorecidas por la computación elástica y la semántica de actualización instantánea que se alinean con los libros de reglas cambiantes. Las arquitecturas multiinquilino permiten a los reguladores distribuir cuestionarios con plantillas directamente en los paneles de control de los bancos, comprimiendo los ciclos de supervisión. Los estudios de costo total de propiedad muestran ahorros de hasta el 40% frente a las pilas locales una vez que se tienen en cuenta las licencias de bases de datos, los parches y las actualizaciones de hardware.
Los marcos híbridos —bóvedas de datos locales fusionadas con análisis en la nube— registran una CAGR del 24,5% a medida que las instituciones financieras concilian el RGPD, las directivas nacionales de seguridad sectorial y la inminente Ley de IA de la UE. Los bancos de primer nivel mantienen la información de identificación personal dentro de las fronteras nacionales, pero exportan registros anonimizados a motores de IA alojados en unidades de procesamiento gráfico de hiperescaladores para la detección de anomalías. Los proveedores responden con capas de orquestación independientes del nodo, subrayando la tendencia del mercado de RegTech para ciberseguridad: la opcionalidad de arquitectura es ahora una necesidad competitiva.
Por Tama?o de Organización:
El Peso Empresarial se Encuentra con el Impulso de las PymesLas grandes corporaciones, que concentran el 59,3% de la adopción en 2024, integran nodos de RegTech en vastos patrimonios de planificación de recursos empresariales (ERP) y gestión de identidades y accesos (IAM), desbloqueando sinergias a través de pistas de auditoría segmentadas automáticamente y paneles de riesgo visibles a nivel de junta directiva. Su poder de adquisición impulsa módulos personalizados para la explicabilidad avanzada, lo que resulta en una transferencia de características que en última instancia beneficia al mercado de RegTech para ciberseguridad en general.
Se espera que las pymes superen con una CAGR del 21,3% a medida que los niveles de suscripción de la plataforma comiencen con tarifas anuales inferiores a cinco cifras, lo que permite a los prestamistas del mercado medio y a los hospitales regionales cumplir los mismos requisitos legales que sus pares globales. Las interfaces de bajo código reducen las ventanas de implementación; los paquetes de flujo de trabajo preconfigurados para DORA o HIPAA reducen los gastos de consultoría. Las fintech respaldadas por inversores tratan el cumplimiento sin fricciones como un diferenciador estratégico durante las solicitudes de licencia, impulsando aún más la adopción por parte de las pymes.
Por Industria de Uso Final:
Núcleo BFSI, la Salud se DisparaLos servicios financieros mantuvieron una participación del 41,2% de los ingresos del mercado de RegTech para ciberseguridad en 2024, debido a la supervisión multicapa que abarca la lucha contra el blanqueo de capitales, la planificación de resolución y los mandatos de resiliencia operacional. Los bancos aprovechan los motores de políticas impulsados por IA que analizan miles de páginas de comunicados de supervisión semanalmente, transformando la gestión del cambio de un triaje manual en matrices de impacto automatizadas.
La salud y las ciencias de la vida avanzan a una CAGR del 24,1% hasta 2030, ya que las próximas enmiendas a la Norma de Seguridad de HIPAA imponen la autenticación multifactor y el cifrado para toda la información electrónica de salud; el gasto en cumplimiento del primer a?o se estima en USD 9 mil millones. Los hospitales buscan bóvedas nativas de la nube con registros de calidad probatoria para disuadir el ransomware y cumplir con los plazos de notificación de brechas, consolidando el papel del segmento como motor de crecimiento del mercado de RegTech para ciberseguridad.
Análisis Geográfico
Mercado de RegTech para Ciberseguridad en América del Norte
América del Norte concentra el 38,2% de los ingresos del mercado de RegTech para ciberseguridad en 2024, impulsada por una aplicación normativa estricta y una abundante disponibilidad de capital de riesgo para las empresas emergentes de RegTech en fase de expansión. Los bancos estadounidenses destinan presupuestos a módulos de gobernanza de inteligencia artificial tras la publicación de los principios del Grupo de Trabajo Bipartidista sobre IA en materia de supervisión de modelos, trazabilidad de datos y salvaguardas para el consumidor.[4]National Law Review, "Regulación de la IA en Servicios Financieros," natlawreview.com 颁补苍补诲á aplica pruebas de resiliencia operativa similares a las de DORA, lo que mantiene la demanda local en niveles elevados. La región alberga regiones cloud consolidadas que satisfacen las cláusulas de soberanía de datos, acelerando los despliegues.
Mercado de RegTech para Ciberseguridad en 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 registra el CAGR más elevado, del 23,4%, sustentado por mandatos de banca abierta, una rápida proliferación de fintech y plataformas de identidad digital impulsadas por el Estado. Los reguladores chinos consolidan circulares dispersas en manuales de cumplimiento unificados, lo que impulsa la adquisición masiva de herramientas de monitorización en tiempo real por parte de los bancos de titularidad estatal. 闯补辫ó苍 perfecciona los estándares de gobernanza del riesgo para el financiamiento colectivo y el crédito algorítmico, incentivando a las plataformas con ontologías regulatorias multilingües. El banco central de India instruye a los prestamistas no bancarios para garantizar la responsabilidad del riesgo cibernético a nivel de consejo directivo, impulsando la adopción de funcionalidades automatizadas de reporte al consejo. Los mercados del Sudeste Asiático adoptan la supervisión digital por defecto, estimulando la demanda de paneles de control del mercado de RegTech para ciberseguridad de tipo plug-and-play.
Mercado de RegTech para Ciberseguridad en EMEA
Europa mantiene un crecimiento sostenido a medida que las obligaciones escalonadas de DORA entran en vigor. Las entidades establecidas de Alemania, Francia y el Reino Unido buscan módulos que concilien DORA, el RGPD y la próxima Ley de IA dentro de una misma biblioteca de controles. Los bancos nórdicos son pioneros en servicios de intercambio de información intersectorial alojados en nubes gestionadas por consorcios. Por su parte, Oriente Medio y ?frica maduran de forma gradual; la Autoridad Reguladora de Activos Virtuales de Dubái codifica la presentación de informes sobre criptoactivos, mientras que los prestamistas sudafricanos pilotan paneles de control automatizados de riesgo de conducta. Estos ritmos diferenciados sustentan un patrón de expansión multipolar en el mercado de RegTech para ciberseguridad.

Panorama Competitivo
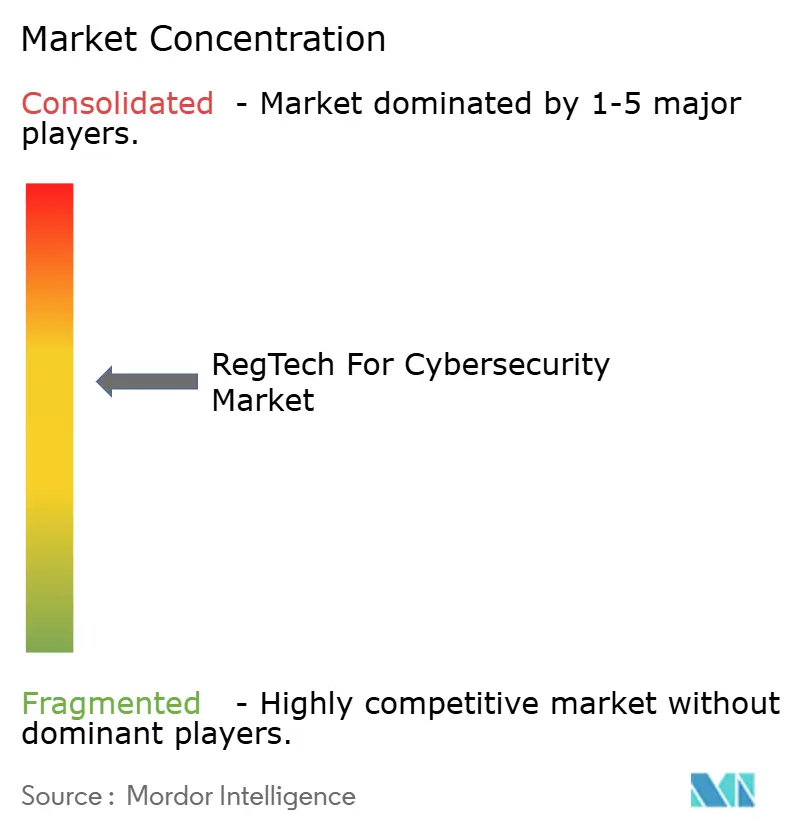
El mercado sigue siendo moderadamente fragmentado. Los pesos pesados heredados de GRC compiten con nuevos participantes nativos de IA que integran modelos de lenguaje generativo en los flujos de trabajo de gestión de cambios regulatorios. La adquisición de Resolver por parte de Kroll en 2024 ejemplifica una estrategia para fusionar el análisis de riesgos tradicional con la orquestación en la nube, a?adiendo combustible de venta adicional en su base de clientes de respuesta a incidentes. Adquisiciones similares ven a proveedores de verificación de identidad adquiriendo empresas emergentes de gestión de políticas para presentar suites unificadas.
Las hojas de ruta de productos convergen en torno a tres pilares: IA explicable, mapeo entre regulaciones en la importación y constructores de flujos de trabajo de bajo código para responsables de cumplimiento sin habilidades de programación. La intensidad competitiva aumenta en el sector sanitario, donde los proveedores especializados ofrecen gestión de claves de cifrado centrada en HIPAA con paquetes de evidencia de auditoría preintegrados. La vigilancia de DeFi emerge como un espacio en blanco; los laboratorios de políticas de la Universidad de Stanford citan el interés supervisor en el análisis en cadena que puede conectarse a los esquemas de informes regulatorios existentes.
Los titulares defienden su participación a través de una profunda experiencia en el dominio regulatorio, confianza de marca y alojamiento certificado por ISO. Los competidores atraen a los compradores con contratos mes a mes y precios de microservicios. Dado que los ingresos combinados de los cinco principales proveedores se sitúan por debajo del 40%, el mercado de RegTech para ciberseguridad registra una fragmentación cercana a la media, pero muestra una tendencia hacia la consolidación de plataformas impulsada por fusiones y adquisiciones y esfuerzos de interoperabilidad de API.
Líderes de la Industria de RegTech para Ciberseguridad
-
OneTrust LLC
-
MetricStream Inc.
-
Diligent Corporation
-
RSA Security LLC
-
LogicGate Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de RegTech para Ciberseguridad
- OneTrust LLC
- MetricStream Inc.
- Diligent Corporation (Galvanize)
- RSA Security LLC
- LogicGate Inc.
- Riskonnect Inc.
- SAI360
- Compliance.ai Inc.
- SureCloud Ltd.
- ComplyAdvantage Ltd.
- SecurityScorecard Inc.
- BitSight Technologies Inc.
- Panaseer Ltd.
- CyberSaint Security Inc.
- Vanta Inc.
- Drata Inc.
- Feedzai SA
- Fenergo Group Ltd.
- ThetaRay Ltd.
- PassFort Ltd.
- Clausematch Ltd.
- Encompass Corporation
- 6clicks Pty Ltd.
- Ascent Technologies Inc.
- Intellect Design Arena Ltd.

Recent Industry Developments in Mercado de RegTech para Ciberseguridad
- Enero de 2025: Archer adquirió Compliance.ai para integrar el análisis de actualizaciones regulatorias impulsado por IA en su suite de GRC.
- Enero de 2025: El Departamento del Tesoro de los EE. UU. finalizó las reglas de presentación de informes DeFi 1099-DA, otorgando alivio escalonado hasta 2028.
- Diciembre de 2024: Kroll cerró la adquisición de Resolver para construir una plataforma integrada de inteligencia de riesgos.
- Diciembre de 2024: El Grupo de Trabajo de la Cámara de Representantes de los EE. UU. publicó orientación sobre la regulación de IA en los servicios financieros.


Alcance del Informe Global del Mercado de RegTech para Ciberseguridad
| Soluciones | Plataformas de Gobernanza, Riesgo y Cumplimiento (GRC) |
| Verificación y Gestión de Identidad | |
| Automatización de Informes Regulatorios | |
| Gestión de Protección de Datos y Privacidad | |
| Análisis de Riesgos y Cuadros de Mando | |
| Servicios | Servicios Profesionales |
| Servicios Gestionados |
| Nube |
| Local |
| 贬í产谤颈诲辞 |
| Grandes Empresas |
| Peque?as y Medianas Empresas |
| BFSI |
| Salud y Ciencias de la Vida |
| Telecomunicaciones y TI |
| Gobierno y Sector Público |
| Energía y Servicios Públicos |
| Manufactura |
| Comercio Minorista y Comercio Electrónico |
| Otros |
| América del Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Espa?a | ||
| Rusia | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| 闯补辫ó苍 | ||
| India | ||
| Corea del Sur | ||
| ASEAN | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | ||
| 罢耻谤辩耻í补 | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Nigeria | ||
| Resto de ?frica | ||
| Por Componente | Soluciones | Plataformas de Gobernanza, Riesgo y Cumplimiento (GRC) | |
| Verificación y Gestión de Identidad | |||
| Automatización de Informes Regulatorios | |||
| Gestión de Protección de Datos y Privacidad | |||
| Análisis de Riesgos y Cuadros de Mando | |||
| Servicios | Servicios Profesionales | ||
| Servicios Gestionados | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| 贬í产谤颈诲辞 | |||
| Por Tama?o de Organización | Grandes Empresas | ||
| Peque?as y Medianas Empresas | |||
| Por Industria de Uso Final | BFSI | ||
| Salud y Ciencias de la Vida | |||
| Telecomunicaciones y TI | |||
| Gobierno y Sector Público | |||
| Energía y Servicios Públicos | |||
| Manufactura | |||
| Comercio Minorista y Comercio Electrónico | |||
| Otros | |||
| Por Geografía | América del Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Reino Unido | ||
| Alemania | |||
| Francia | |||
| Italia | |||
| Espa?a | |||
| Rusia | |||
| Resto de Europa | |||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| 闯补辫ó苍 | |||
| India | |||
| Corea del Sur | |||
| ASEAN | |||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | |||
| 罢耻谤辩耻í补 | |||
| Resto de Oriente Medio | |||
| ?frica | 厂耻诲á蹿谤颈肠补 | ||
| Nigeria | |||
| Resto de ?frica | |||


Preguntas Clave Respondidas en el Informe
?Cuáles son las perspectivas de crecimiento del mercado de RegTech para ciberseguridad hasta 2030?
Se proyecta que los ingresos aumentarán de USD 22,88 mil millones en 2025 a USD 56,62 mil millones en 2030, reflejando una CAGR del 19,87%.
?Qué región se expandirá más rápidamente hasta 2030?
Se prevé que 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 23,4%, impulsada por la rápida digitalización y la evolución de los marcos regulatorios.
?Por qué las implementaciones híbridas están ganando terreno?
Equilibran las normas de soberanía de datos regulatoria con la escalabilidad analítica de la nube, lo que lleva a una CAGR del 24,5% para los modelos híbridos.
?Qué segmento de usuario final es el nuevo motor de crecimiento?
La salud y las ciencias de la vida muestran la CAGR más alta del 24,1% a medida que las actualizaciones de las normas de HIPAA impulsan la adopción del cifrado y la autenticación multifactor.
?Cómo influyen las multas en el comportamiento de compra?
DORA y regímenes similares imponen penalizaciones de hasta el 1% de la facturación global diaria, lo que lleva a las empresas a priorizar la inversión proactiva en RegTech.
?Qué diferencia a los proveedores líderes?
La IA explicable, el mapeo entre regulaciones y las capas de servicios gestionados que garantizan actualizaciones de cumplimiento rápidas distinguen a las principales plataformas.
?ltima actualización de la página el:



