
RegTech für Cybersicherheit Marktgr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2019 - 2030 |
|---|---|
| Marktgr??e (2025) | 22.88 Milliarden US-Dollar |
| Marktgr??e (2030) | 56.62 Milliarden US-Dollar |
| Growth Rate (2025 - 2030) | 19.87 % |
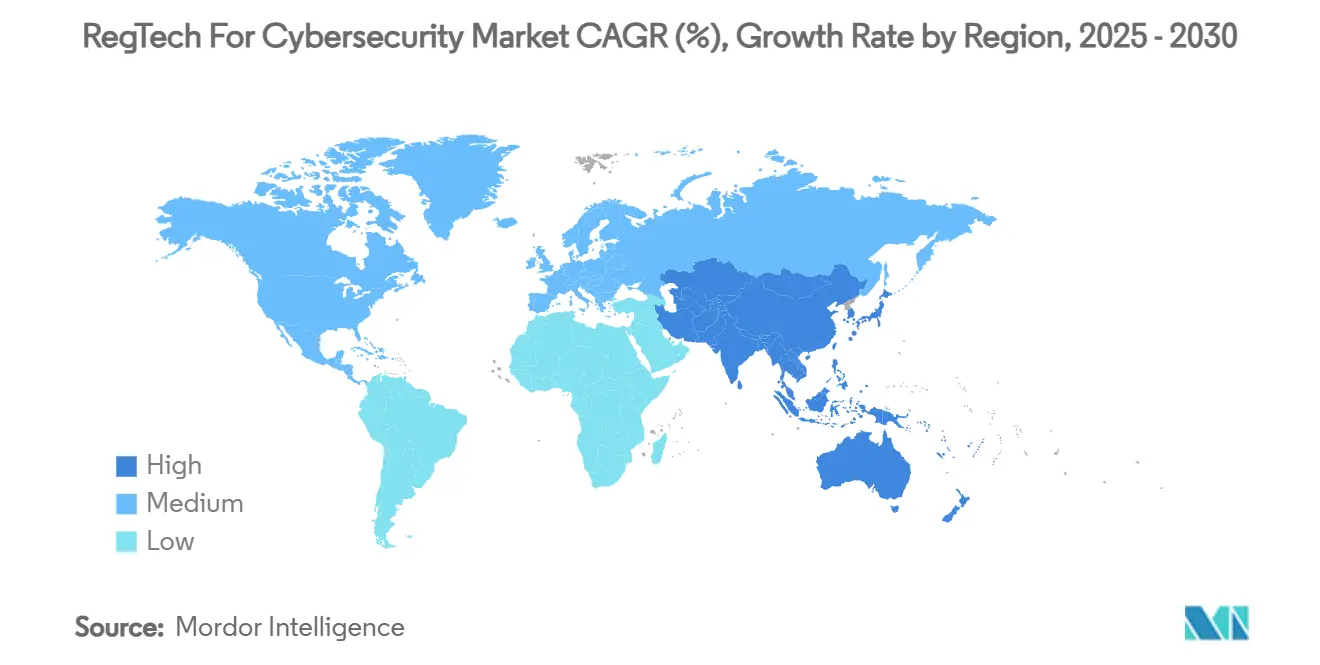
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
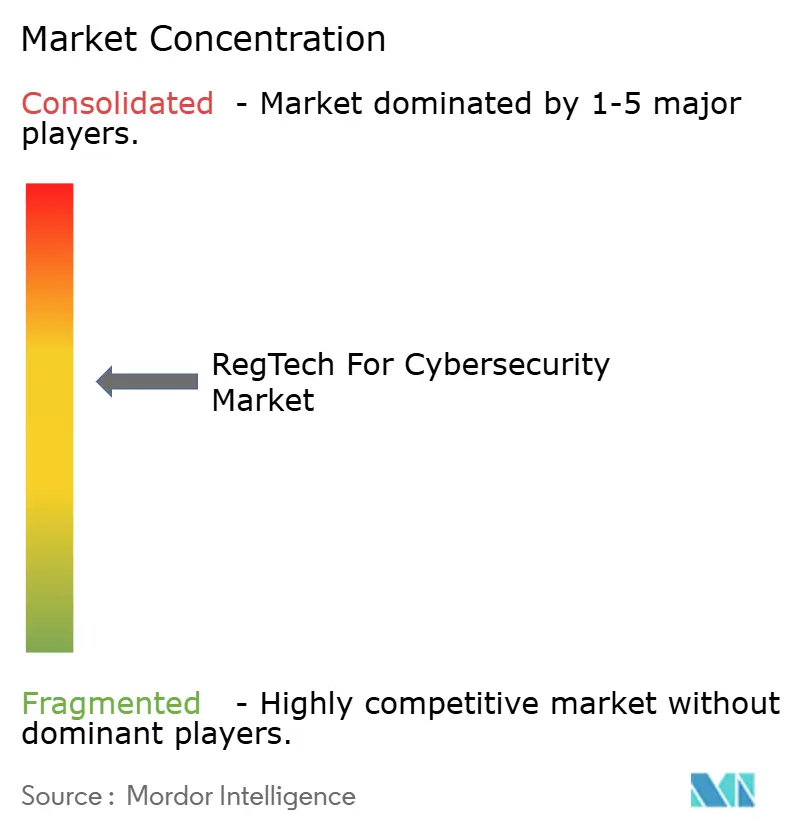
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
RegTech für Cybersicherheit Marktanalyse von 黑料不打烊
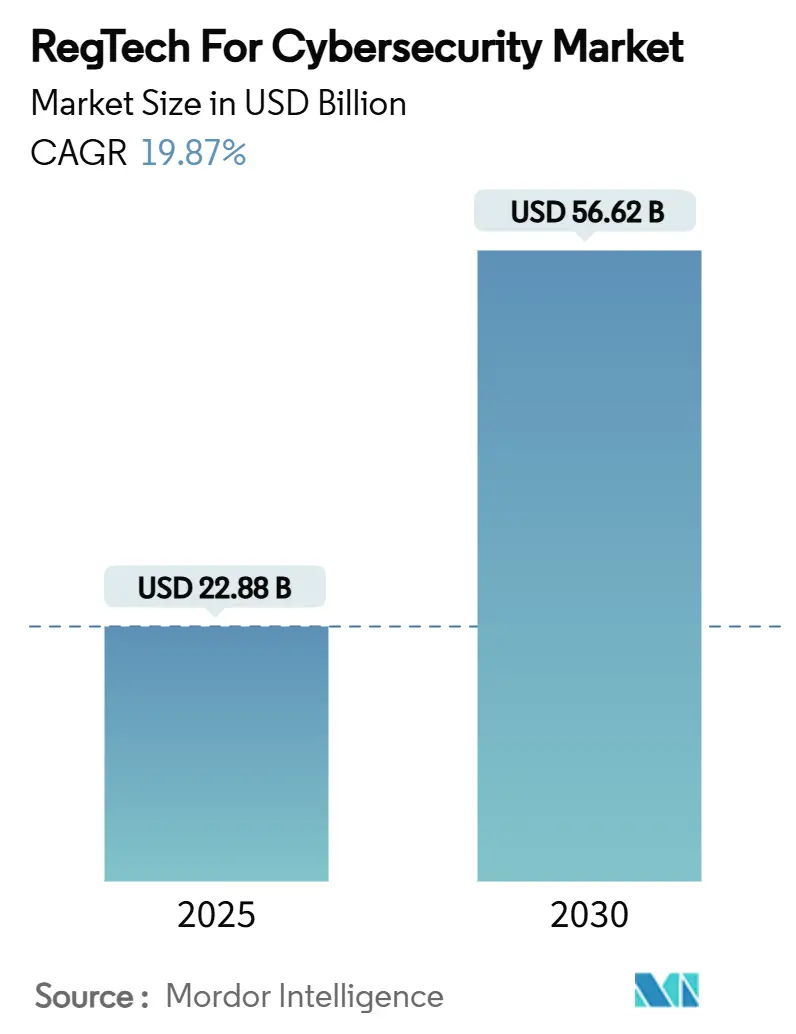
Die Marktgr??e für RegTech im Bereich Cybersicherheit bel?uft sich im Jahr 2025 auf 22,88 Milliarden USD und wird voraussichtlich bis 2030 einen Wert von 56,62 Milliarden USD erreichen, was einer CAGR von 19,87 % entspricht. Die Konvergenz von Cyber-Resilienz-Anforderungen und traditionellen Compliance-Workflows führt zur Entstehung integrierter Plattformen, die regulatorisches Reporting, operationelles Risiko und Bedrohungsintelligenz-Feeds in einer einzigen Oberfl?che orchestrieren k?nnen. Die Differenzierung der Anbieter h?ngt zunehmend von KI-gesteuerten Engines zur regulatorischen Interpretation ab, die die Zeit für die Richtlinienzuordnung erheblich verkürzen und die ?berwachung von Kontrollen in Echtzeit unterstützen. Nordamerika beh?lt seine Führungsposition aufgrund ausgereifter Aufsichtsregime, w?hrend Asien-Pazifik durch digital-orientierte Finanzreformen, die skalierbare, cloud-native Governance-Tools erfordern, an Fahrt gewinnt. Die Nutzung von Managed Services steigt, da Unternehmen spezialisierte F?higkeiten auslagern und die steigenden Opportunit?tskosten knapper Cyber-Compliance-Talente begrenzen m?chten. Hybrid-Cloud-Architekturen gewinnen an Bedeutung, da sie strenge Datenlokalisierungsvorschriften mit der Elastizit?t der Public-Cloud-Analytik in Einklang bringen.
Wesentliche Erkenntnisse des Berichts
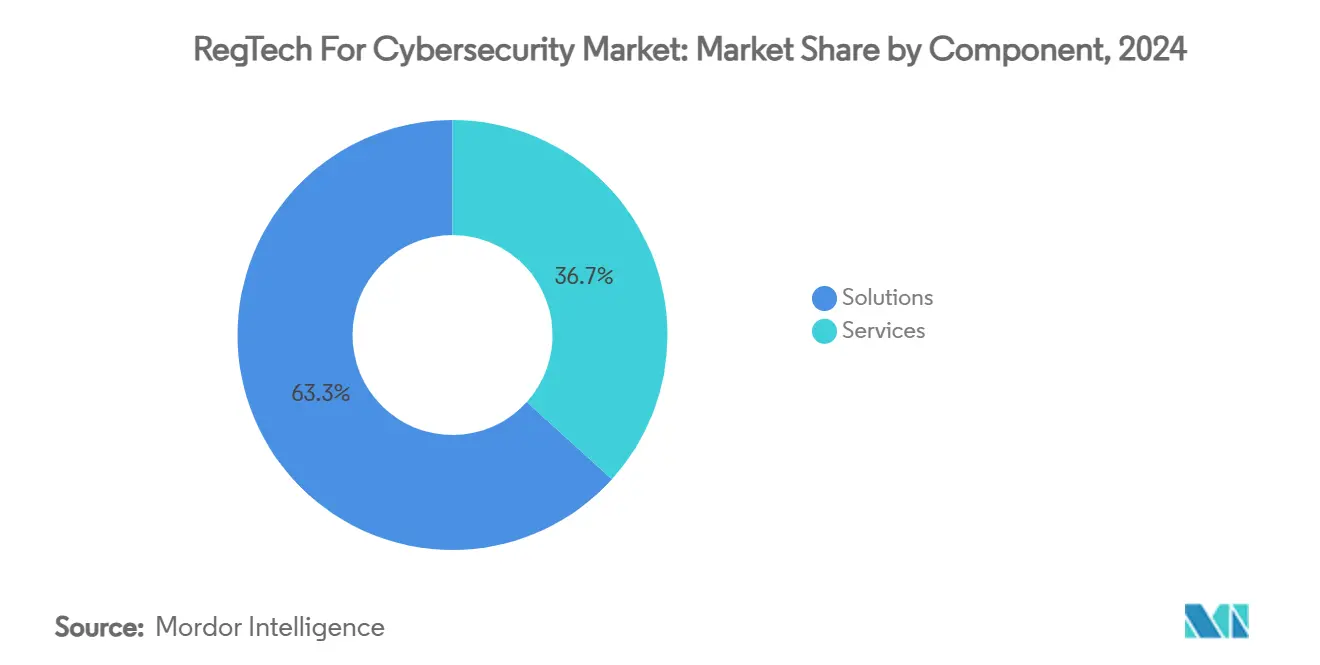
- Nach Komponente entfielen im Jahr 2024 63,3 % des Marktanteils für RegTech im Bereich Cybersicherheit auf L?sungen, w?hrend Dienstleistungen bis 2030 voraussichtlich mit einer CAGR von 23,2 % wachsen werden.
- Nach Bereitstellungsmodell hielt das Cloud-Segment im Jahr 2024 einen Anteil von 72,4 % an der Marktgr??e für RegTech im Bereich Cybersicherheit, w?hrend Hybrid-L?sungen bis 2030 mit einer CAGR von 24,5 % wachsen.
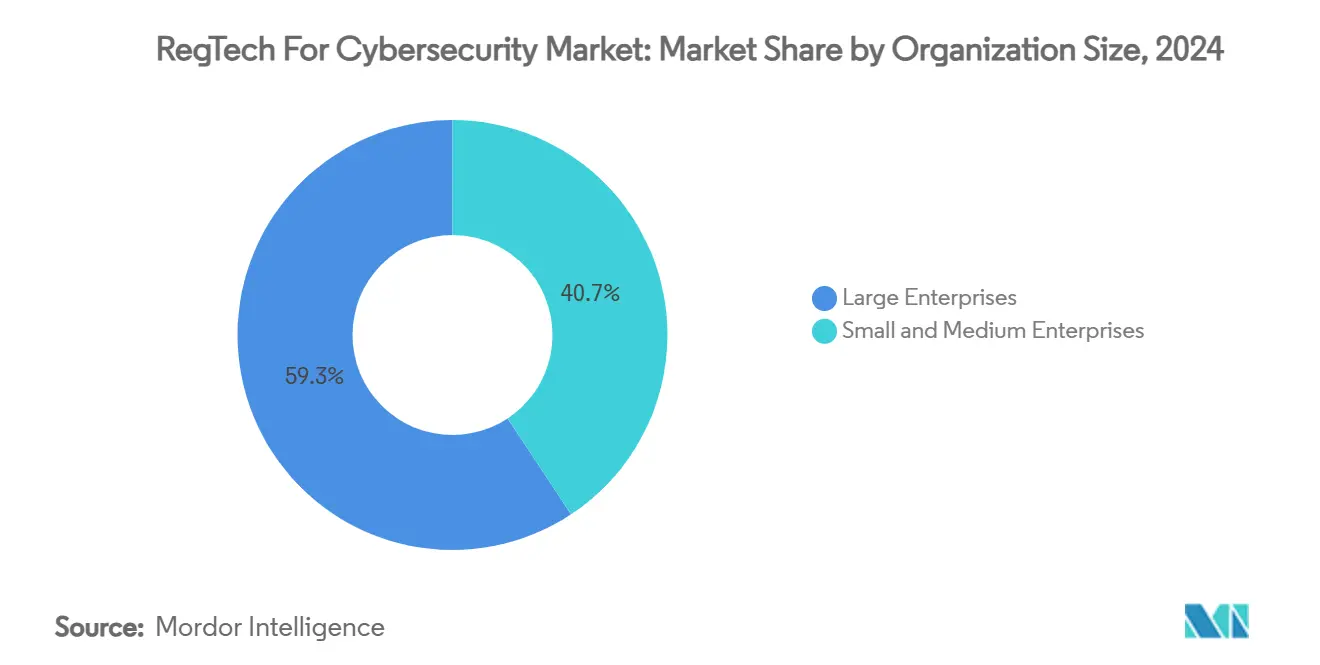
- Nach Unternehmensgr??e entfielen im Jahr 2024 59,3 % der Marktgr??e für RegTech im Bereich Cybersicherheit auf Gro?unternehmen, und kleine und mittlere Unternehmen wachsen bis 2030 mit einer CAGR von 21,3 %.
- Nach Endnutzerbranche führte BFSI im Jahr 2024 mit einem Umsatzanteil von 41,2 %; Gesundheitswesen und Biowissenschaften werden bis 2030 voraussichtlich mit einer CAGR von 24,1 % wachsen.
- Nach Geografie entfielen im Jahr 2024 38,2 % des Marktanteils für RegTech im Bereich Cybersicherheit auf Nordamerika, w?hrend Asien-Pazifik mit einer prognostizierten CAGR von 23,4 % bis 2030 das h?chste Wachstum verzeichnet.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Wachsendes Volumen und zunehmende Komplexit?t cyber-orientierter Regulierungen (z. B. DORA, NIS 2) | +4.2% | Global, mit konzentrierter Auswirkung in der EU und Ausstrahlungseffekten auf Nordamerika | Mittelfristig (2–4 Jahre) |
| Steigende Kosten von Nichteinhaltungsstrafen, die proaktive Investitionen f?rdern | +3.8% | Global, mit der h?chsten Auswirkung in Nordamerika und der EU | Kurzfristig (≤ 2 Jahre) |
| Rasche Digitalisierung der BFSI- und Fintech-?kosysteme | +3.5% | Asien-Pazifik als Kern, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika sowie Lateinamerika | Mittelfristig (2–4 Jahre) |
| Cloud-native RegTech-Plattformen senken die Gesamtbetriebskosten | +2.9% | Global, mit früher Einführung in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| Integration von KI-gesteuerter kontinuierlicher Kontrollüberwachung (unterberichtet) | +2.7% | Nordamerika und die EU, mit Ausweitung auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Tokenisierung und die Einführung von DeFi schaffen neuartige Compliance-Lücken (unterberichtet) | +1.4% | Global, mit regulatorischem Fokus in der EU und aufkommenden Rahmenbedingungen in den USA | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Wachsendes Volumen und zunehmende Komplexit?t cyber-orientierter Regulierungen
Seit Januar 2025 verpflichtet der Digital Operational Resilience Act (DORA) mehr als 20.000 europ?ische Finanzinstitute dazu, IKT-Risikoregister zu führen, Vorf?lle zu klassifizieren und bedrohungsgesteuerte Penetrationstests durchzuführen, was die Nachfrage nach Orchestrierungsschichten erzwingt, die diese fünf S?ulen gleichzeitig abdecken.[1]Zentralbank von Irland, "Digital Operational Resilience Act (DORA)," centralbank.ie Multinationale Unternehmen müssen sich zudem an NIS 2 ausrichten, das ?hnliche Pflichten auf Energie-, Verkehrs- und Gesundheitsinfrastrukturen ausweitet und eine weitere Compliance-Fl?che schafft, die einheitliche Plattformen abdecken k?nnen. Automatisierte Engines zur Vorfallsklassifizierung, die in der Lage sind, innerhalb festgelegter Fristen zwischen schwerwiegenden und geringfügigen Ereignissen zu unterscheiden, werden zu grundlegenden Anforderungen der K?ufer. Anbieter, die eine sofort einsatzbereite Logik zur übergreifenden Regulierungszuordnung einbetten, sparen Kunden monatelange Arbeit bei der Richtlinienharmonisierung. Da Gesetzgeber KI-spezifische Gesetze wie den EU AI Act hinzufügen, wird das regulatorische Geflecht dichter und verst?rkt die Kaufpr?ferenz für ganzheitliche RegTech-Plattformen für den Cybersicherheitsmarkt.
Steigende Kosten von Nichteinhaltungsstrafen f?rdern proaktive Investitionen
DORA-Verst??e k?nnen Strafen von bis zu 1 % des t?glichen weltweiten Umsatzes ausl?sen, was Compliance von einem diskretion?ren Aufwand zu einer existenziellen Absicherung macht. Im Jahr 2024 wurden gro?e US-amerikanische Banken mit Sanktionen in Millionenh?he für unvollst?ndige Kommunikationsüberwachung belegt, was dringende Upgrades auf cloud-native ?berwachungssysteme ausl?ste, die Sprach-, Chat- und Videofeeds in Echtzeit erfassen. Kontinuierliche Kontrollsicherung verdr?ngt punktuelle Prüfungen, da Regulatoren nun Live-Dashboards anstelle monatlicher Best?tigungsdateien erwarten. Führungskr?fte quantifizieren den ROI, indem sie j?hrliche RegTech-Abonnementgebühren mit aufsehenerregenden Durchsetzungsma?nahmen vergleichen, die in die Hunderte von Millionen gehen. Infolgedessen schaffen Chief Risk Officers dedizierte Budgets für den RegTech-Markt für Cybersicherheit, die von breiteren IT-Kostensenkungszyklen ausgenommen sind.
Rasche Digitalisierung der BFSI- und Fintech-?kosysteme
Open-Banking-APIs, eingebettete Finanzdienstleistungen und Echtzeitzahlungen setzen Institutionen einem kaskadierenden Drittanbieterrisiko aus, das herk?mmliche GRC-Systeme nicht durchg?ngig visualisieren k?nnen. DORA benennt kritische IKT-Anbieter explizit und verpflichtet Banken, die Aufsicht über Hyperscaler und SaaS-Anbieter entlang von Datenfluss-Ketten nachzuweisen. Asien-Pazifische Neobanken bringen w?chentlich neue digitale Produkte auf den Markt und überlasten manuelle Compliance-Workflows. RegTech-Dashboards nehmen nun Telemetriedaten aus Kubernetes-Clustern und Blockchain-Knoten auf und liefern Risiko-Heatmaps, die sowohl lokale Kernsysteme als auch Cloud-Microservices abdecken. In Fintech-Zentren wie Singapur und Bengaluru sind automatisierte Erinnerungen zur Lizenzerneuerung und grenzüberschreitende Berichtsvorlagen begehrte Funktionen, die den RegTech-Markt für Cybersicherheit als Wachstumshebel statt als defensiven Kauf positionieren.
Cloud-native RegTech-Plattformen senken die Gesamtbetriebskosten
Pay-as-you-go-Compliance als Dienstleistung reduziert Investitionsausgaben und beschleunigt die Bereitstellung von Quartalen auf Wochen. Multi-Tenant-Clouds verteilen die Kosten für Regelaktualisierungen auf Hunderte von Mietern und gew?hrleisten eine Echtzeit-Gesetzgebungsabdeckung zu marginalen Grenzkosten.[2]Number Analytics, "Regulatory Compliance Tech Trends," numberanalytics.com Integrierte KI-Engines analysieren n?chtlich regulatorische Amtsbl?tter und liefern Delta-Benachrichtigungen, wodurch manuelle Tracking-Tabellen überflüssig werden. Kleine und mittlere Unternehmen ohne interne Sicherheitsarchitekten k?nnen nun bankgradige Analysen für eine zweistellige monatliche Gebühr nutzen, was eine CAGR von 21,3 % bei der Nutzung durch kleine und mittlere Unternehmen antreibt. Integrationen über RESTful-APIs erm?glichen einen bidirektionalen Datenaustausch mit HR-, IAM- und SIEM-Systemen und verankern die RegTech-Plattform für den Cybersicherheitsmarkt im Mittelpunkt von Governance-Architekturen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentierte, regionsspezifische regulatorische Anforderungen erh?hen die Integrationskosten | -2.8% | Global, mit der h?chsten Komplexit?t in der EU und in Schwellenm?rkten | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten Cyber-Compliance-Fachkr?ften | -2.1% | Global, mit akutem Mangel in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| Veraltete IT-Umgebungen schr?nken die Interoperabilit?t von L?sungen ein (unterberichtet) | -1.9% | Global, mit der h?chsten Auswirkung in etablierten Finanzm?rkten | Langfristig (≥ 4 Jahre) |
| Zunehmende regulatorische Prüfung der ?Erkl?rbarkeit” von KI-Modellen (unterberichtet) | -1.6% | Nordamerika und die EU, mit aufkommenden Anforderungen in Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Fragmentierte, regionsspezifische regulatorische Anforderungen erh?hen die Integrationskosten
Nationale Aufsichtsbeh?rden interpretieren DORA durch abweichende technische Standards, was grenzüberschreitende Banken dazu zwingt, mehrere Compliance-Taxonomien zu verwalten oder ?bersetzungsschichten einzurichten, die die Projektbudgets aufbl?hen. Die Fragmentierung in Asien-Pazifik ist ausgepr?gter: Australische Aufsichtsvorlagen unterscheiden sich wesentlich von singapurischen Mitteilungen, w?hrend Indien sektorspezifische Datenlokalisierungsklauseln einführt. Anbieter müssen geografisch abgegrenzte Datenseen und Regelwerke pflegen, was die Priorisierung von Roadmaps erschwert. Kleine und mittlere Unternehmen tragen eine unverh?ltnism??ig hohe Verwaltungslast, und EU-Studien zeigen, dass die Kosten des digitalen Wandels ihre Wettbewerbsf?higkeit um bis zu mehrere Basispunkte des Umsatzes beeintr?chtigen k?nnen. Infolgedessen verl?ngern sich Beschaffungszyklen, und die Gesamtvertragswerte stagnieren bei Mehrl?ndergesch?ften, was die Gesamtdynamik des RegTech-Marktes für Cybersicherheit d?mpft.
Mangel an spezialisierten Cyber-Compliance-Fachkr?ften
Die globale Nachfrage nach ?Compliance-Allroundern”, die Recht, Cybersicherheit und Datenwissenschaft kombinieren, übersteigt das Angebot laut Branchenumfragen aus dem Jahr 2025 um das Fünffache. Institutionen bemühen sich, 30 % Aufschl?ge für zertifizierte DORA-Strategen zu zahlen, w?hrend interne Weiterbildungspipelines Jahre brauchen, um zu reifen. Der Talentmangel verz?gert gro? angelegte Plattformeinführungen und treibt die Preise für Managed Services in die H?he. Die Lücke ist am ausgepr?gtesten im Bereich der erkl?rbaren KI-Governance, wo erfahrene Praktiker Modellergebnisse in regulatorisch konforme Artefakte übersetzen k?nnen. Im Wesentlichen begrenzt die Ressourcenknappheit die kurzfristige Umwandlung von Proof-of-Concepts in Produktionsbereitstellungen im RegTech-Markt für Cybersicherheit.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Plattformdominanz begleitet von einem Aufw?rtstrend bei DienstleistungenL?sungen generierten den Gro?teil des Umsatzes im RegTech-Markt für Cybersicherheit und erzielten im Jahr 2024 einen Anteil von 63,3 %, da Unternehmen einheitliche Systeme bevorzugten, die Richtlinien-Repositories, Bedrohungsintelligenz-Feeds und regulatorische Zuordnungsmodule in einer Umgebung vereinen.[3]MetricStream, "Operational Resilience, Cyber Risk and AI," metricstream.com Die Unterkategorie Governance, Risiko und Compliance bleibt zentral, aber spezialisierte Engines zur Identit?tsverifizierung und zum Echtzeit-Reporting verzeichnen zweistellige Zuw?chse, da Zero-Trust-Frameworks und nahezu zeitgleiche Meldepflichten zunehmen. Investoren lenken Mittel in KI-native Anbieter, deren Sprachmodelle die Zeit für Kontrolltests um bis zu 45 % verkürzen, was eine Premium-Bewertungsklasse im RegTech-Markt für Cybersicherheit kristallisiert.
Managed Services wachsen am schnellsten mit einer CAGR von 23,2 % und signalisieren einen operativen Wandel von ?Installieren-und-Vergessen”-Softwarelizenzen hin zu ausgelagerter, kontinuierlicher Compliance. Angebote umfassen eine 24/7-Kontrollüberwachung, regulatorisches Horizon-Scanning und Beratung zur Behebung von M?ngeln, was interne Teams entlastet, die von Ressourcenersch?pfung bedroht sind. Banken betten zunehmend Service-Level-Vereinbarungen ein, die Reaktionszeiten bei Vorf?llen von unter vier Stunden garantieren, und machen Anbieter zu quasi-regulatorischen Partnern. Die Konvergenz von SaaS und Managed Services ver?ndert die Wachstumskurve der Marktgr??e für RegTech im Bereich Cybersicherheit, indem sie adressierbare Budgets erweitert, die zuvor als Personalaufwand klassifiziert wurden.


Nach Bereitstellungsmodus:
Cloud dominiert, w?hrend Hybrid schnell skaliertReine Cloud-Implementierungen erfassten im Jahr 2024 einen Anteil von 72,4 % an der Marktgr??e für RegTech im Bereich Cybersicherheit und wurden wegen ihrer elastischen Rechenkapazit?t und sofortigen Aktualisierungssemantik bevorzugt, die mit flexiblen Regelwerken übereinstimmt. Multi-Tenant-Architekturen erm?glichen es Regulatoren, standardisierte Frageb?gen direkt in Bank-Dashboards zu verteilen und Aufsichtszyklen zu verkürzen. Studien zu den Gesamtbetriebskosten zeigen Einsparungen von bis zu 40 % gegenüber lokalen Systemen, sobald Datenbanklizenzierung, Patches und Hardware-Erneuerungen berücksichtigt werden.
Hybrid-Frameworks – lokale Datentresore kombiniert mit Cloud-Analytik – verzeichnen eine CAGR von 24,5 %, da Finanzinstitute DSGVO, sektorale nationale Sicherheitsrichtlinien und das Aufkommen des EU AI Acts in Einklang bringen. Tier-1-Banken halten personenbezogene Daten innerhalb nationaler Grenzen und exportieren anonymisierte Protokolle an KI-Engines, die auf Hyperscaler-GPUs für die Anomalieerkennung gehostet werden. Anbieter reagieren mit knotenagnostischen Orchestrierungsschichten und unterstreichen damit den Trend im RegTech-Markt für Cybersicherheit: Architekturflexibilit?t ist nun ein wettbewerbliches Muss.
Nach Unternehmensgr??e:
Unternehmensgewicht trifft auf Dynamik bei kleinen und mittleren UnternehmenGro?unternehmen, die im Jahr 2024 59,3 % der Einführung ausmachten, integrieren RegTech-Knoten in umfangreiche ERP- und IAM-Systeme und erschlie?en Synergien durch automatisch segmentierte Prüfpfade und Risiko-Dashboards, die auf Vorstandsebene einsehbar sind. Ihre Beschaffungsmacht f?rdert die Entwicklung benutzerdefinierter Module für erweiterte Erkl?rbarkeit, was zu einem Funktions-Spillover führt, der letztendlich dem gesamten RegTech-Markt für Cybersicherheit zugute kommt.
Kleine und mittlere Unternehmen werden voraussichtlich mit einer CAGR von 21,3 % übertreffen, da Plattform-Abonnementtarife bei unter fünfstelligen Jahresgebühren beginnen und es mittelst?ndischen Kreditgebern und regionalen Krankenh?usern erm?glichen, dieselben gesetzlichen Anforderungen wie globale Wettbewerber zu erfüllen. Low-Code-Oberfl?chen verkürzen Bereitstellungsfenster; vorkonfigurierte Workflow-Pakete für DORA oder HIPAA reduzieren Beratungsaufw?nde. Investorengestützte Fintechs behandeln reibungslose Compliance als strategisches Differenzierungsmerkmal bei Lizenzantr?gen, was die Nutzung durch kleine und mittlere Unternehmen weiter antreibt.
Nach Endnutzerbranche:
BFSI als Kern, Gesundheitswesen auf dem VormarschFinanzdienstleistungen bewahrten im Jahr 2024 einen Anteil von 41,2 % am Umsatz des RegTech-Marktes für Cybersicherheit, aufgrund einer mehrschichtigen Aufsicht, die Geldw?schebek?mpfung, Abwicklungsplanung und Mandate zur operativen Resilienz umfasst. Banken nutzen KI-gestützte Richtlinien-Engines, die w?chentlich Tausende von Seiten aufsichtsbeh?rdlicher Ver?ffentlichungen analysieren und das ?nderungsmanagement von manueller Triage in automatisierte Auswirkungsmatrizen umwandeln.
Gesundheitswesen und Biowissenschaften eilen bis 2030 mit einer CAGR von 24,1 % voran, da bevorstehende ?nderungen der HIPAA-Sicherheitsregel Multi-Faktor-Authentifizierung und Verschlüsselung für alle elektronischen Gesundheitsinformationen vorschreiben; die Compliance-Ausgaben im ersten Jahr werden auf 9 Milliarden USD gesch?tzt. Krankenh?user suchen nach cloud-nativen Tresoren mit beweisqualit?tsf?higer Protokollierung, um Ransomware abzuwehren und Fristen für Datenschutzverletzungsmeldungen einzuhalten, was die Rolle des Segments als Wachstumsmotor des RegTech-Marktes für Cybersicherheit festigt.
Geografische Analyse
Nordamerika RegTech für Cybersicherheit Markt
Nordamerika h?lt im Jahr 2024 einen Anteil von 38,2 % am Umsatz des RegTech für Cybersicherheit Marktes, angetrieben durch strenge Durchsetzung und reichlich Risikokapital für RegTech-Scale-ups. US-amerikanische Banken lenken Budgets in KI-Governance-Module, nachdem die überparteiliche KI-Arbeitsgruppe Grunds?tze für die Modellaufsicht, die Datenherkunft und den Verbraucherschutz skizziert hat.[4]National Law Review, "KI-Regulierung in Finanzdienstleistungen," natlawreview.com Kanada setzt Tests zur operativen Resilienz ?hnlich wie DORA durch und h?lt die lokale Nachfrage stabil. Die Region beherbergt etablierte Cloud-Regionen, die Souver?nit?tsklauseln erfüllen und so die Einführung beschleunigen.
APAC RegTech für Cybersicherheit Markt
Asien-Pazifik verzeichnet mit 23,4 % CAGR das st?rkste Wachstum, gestützt durch Open-Banking-Mandate, die rasche Verbreitung von fintech und staatlich gef?rderte digitale Identit?tsinfrastrukturen. Chinesische Regulierungsbeh?rden konsolidieren verstreute Rundschreiben zu einheitlichen Compliance-Handbüchern, was bei staatseigenen Banken zu Massenbeschaffungen von Echtzeit-?berwachungstools führt. Japan verfeinert Risiko-Governance-Standards für Crowdfunding und algorithmisches Kreditwesen und bietet Plattformen mit mehrsprachigen regulatorischen Ontologien Anreize. Die indische Zentralbank weist Nichtbanken-Kreditgeber an, eine Cyber-Risikoverantwortung auf Vorstandsebene sicherzustellen, was die Einführung automatisierter Vorstandsberichtsfunktionen vorantreibt. Südostasiatische M?rkte setzen auf eine digital-by-default-Aufsicht und befeuern die Nachfrage nach sofort einsetzbaren RegTech für Cybersicherheit Markt-Dashboards.
EMEA RegTech für Cybersicherheit Markt
Europa verzeichnet ein stetiges Wachstum, da die gestaffelten Verpflichtungen aus DORA in Kraft treten. Deutsche, franz?sische und britische Marktteilnehmer suchen nach Modulen, die DORA, DSGVO und den bald finalisierten KI-Act innerhalb derselben Kontrollbibliothek in Einklang bringen. Nordische Banken sind Vorreiter bei branchenübergreifenden Informationsaustausch-Plattformen, die auf Konsortium-betriebenen Clouds gehostet werden. Unterdessen reifen der Nahe Osten und Afrika schrittweise heran; die Regulierungsbeh?rde für virtuelle Verm?genswerte in Dubai kodifiziert die Berichterstattung zu Krypto-Assets, w?hrend südafrikanische Kreditgeber automatisierte Verhaltensrisiko-Dashboards erproben. Diese unterschiedlichen Entwicklungstempi begründen ein multipolares Expansionsmuster im RegTech für Cybersicherheit Markt.

Wettbewerbslandschaft
Der Markt bleibt m??ig fragmentiert. Etablierte GRC-Schwergewichte konkurrieren mit KI-nativen Neueinsteigern, die generative Sprachmodelle in Workflows für das Management regulatorischer ?nderungen integrieren. Krolls ?bernahme von Resolver im Jahr 2024 ist ein Beispiel für eine Strategie, traditionelle Risikoanalysen mit Cloud-Orchestrierung zu verbinden und so Upselling-Potenzial in der Kundenbasis für Incident Response zu schaffen. ?hnliche Zuk?ufe sehen Anbieter von Identit?tsverifizierung, die Start-ups für Richtlinienmanagement übernehmen, um einheitliche Systeme anzubieten.
Produkt-Roadmaps konvergieren um drei S?ulen: erkl?rbare KI, übergreifende Regulierungszuordnung beim Import und Low-Code-Workflow-Builder für Compliance-Beauftragte ohne Programmierkenntnisse. Die Wettbewerbsintensit?t steigt im Gesundheitswesen, wo Spezialanbieter HIPAA-fokussiertes Verschlüsselungsschlüsselmanagement mit vorintegrierten Prüfnachweispaketen anbieten. DeFi-?berwachung entwickelt sich zu einem wei?en Fleck; Forschungslabore an der Stanford University zitieren das Aufsichtsinteresse an On-Chain-Analysen, die in bestehende regulatorische Berichtsschemas eingebunden werden k?nnen.
Etablierte Anbieter verteidigen ihren Marktanteil durch tiefes regulatorisches Dom?nenwissen, Markenvertrauen und ISO-zertifiziertes Hosting. Herausforderer werben K?ufer mit monatlich kündbaren Vertr?gen und Microservice-Preisgestaltung. Da der kombinierte Umsatz der fünf gr??ten Anbieter unter 40 % liegt, weist der RegTech-Markt für Cybersicherheit eine nahezu mittlere Fragmentierung auf, zeigt jedoch einen Trend zur Plattformkonsolidierung, der durch Fusionen und ?bernahmen sowie Bestrebungen zur API-Interoperabilit?t vorangetrieben wird.
Marktführer im Bereich RegTech für Cybersicherheit
-
OneTrust LLC
-
MetricStream Inc.
-
Diligent Corporation
-
RSA Security LLC
-
LogicGate Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
RegTech für Cybersicherheit Markt
- OneTrust LLC
- MetricStream Inc.
- Diligent Corporation (Galvanize)
- RSA Security LLC
- LogicGate Inc.
- Riskonnect Inc.
- SAI360
- Compliance.ai Inc.
- SureCloud Ltd.
- ComplyAdvantage Ltd.
- SecurityScorecard Inc.
- BitSight Technologies Inc.
- Panaseer Ltd.
- CyberSaint Security Inc.
- Vanta Inc.
- Drata Inc.
- Feedzai SA
- Fenergo Group Ltd.
- ThetaRay Ltd.
- PassFort Ltd.
- Clausematch Ltd.
- Encompass Corporation
- 6clicks Pty Ltd.
- Ascent Technologies Inc.
- Intellect Design Arena Ltd.

Recent Industry Developments in RegTech für Cybersicherheit Markt
- Januar 2025: Archer übernahm Compliance.ai, um KI-gestützte Analyse regulatorischer Aktualisierungen in sein GRC-System zu integrieren.
- Januar 2025: Das US-Finanzministerium finalisierte die DeFi-1099-DA-Berichtsregeln und gew?hrte eine schrittweise Erleichterung bis 2028.
- Dezember 2024: Kroll schloss die ?bernahme von Resolver ab, um eine integrierte Risikointelligenz-Plattform aufzubauen.
- Dezember 2024: Die US-Repr?sentantenhaus-Arbeitsgruppe ver?ffentlichte Leitlinien zur KI-Regulierung im Finanzdienstleistungsbereich.


Globaler Berichtsumfang des RegTech-Marktes für Cybersicherheit
| L?sungen | Governance-, Risiko- und Compliance-Plattformen (GRC) |
| Identit?tsverifizierung und -verwaltung | |
| Automatisierung der regulatorischen Berichterstattung | |
| Datenschutz- und Privatsph?remanagement | |
| Risikoanalysen und Scorecards | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Managed Services |
| Cloud |
| On-Premises |
| Hybrid |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Telekommunikation und IT |
| Regierung und ?ffentlicher Sektor |
| Energie und Versorgungsunternehmen |
| Fertigung |
| Einzelhandel und E-Commerce |
| Sonstige |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Vereinigtes K?nigreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| ASEAN | ||
| ?briger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||
| Nach Komponente | L?sungen | Governance-, Risiko- und Compliance-Plattformen (GRC) | |
| Identit?tsverifizierung und -verwaltung | |||
| Automatisierung der regulatorischen Berichterstattung | |||
| Datenschutz- und Privatsph?remanagement | |||
| Risikoanalysen und Scorecards | |||
| Dienstleistungen | Professionelle Dienstleistungen | ||
| Managed Services | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| Telekommunikation und IT | |||
| Regierung und ?ffentlicher Sektor | |||
| Energie und Versorgungsunternehmen | |||
| Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Sonstige | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Vereinigtes K?nigreich | ||
| Deutschland | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| ?briges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| ASEAN | |||
| ?briger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| 罢ü谤办别颈 | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie ist der Wachstumsausblick für den RegTech-Markt für Cybersicherheit bis 2030?
Der Umsatz wird voraussichtlich von 22,88 Milliarden USD im Jahr 2025 auf 56,62 Milliarden USD bis 2030 steigen, was einer CAGR von 19,87 % entspricht.
Welche Region wird bis 2030 am schnellsten wachsen?
Asien-Pazifik wird voraussichtlich eine CAGR von 23,4 % verzeichnen, angetrieben durch rasche Digitalisierung und sich entwickelnde regulatorische Rahmenbedingungen.
Warum gewinnen Hybrid-Bereitstellungen an Bedeutung?
Sie bringen regulatorische Datensouver?nit?tsregeln mit der analytischen Skalierbarkeit der Cloud in Einklang, was zu einer CAGR von 24,5 % für Hybrid-Modelle führt.
Welche Endnutzerbranche ist der neue Wachstumsmotor?
Gesundheitswesen und Biowissenschaften weisen mit 24,1 % die h?chste CAGR auf, da aktualisierte HIPAA-Regeln die Einführung von Verschlüsselung und Multi-Faktor-Authentifizierung vorantreiben.
Wie beeinflussen Strafen das Kaufverhalten?
DORA und ?hnliche Regelwerke verh?ngen Strafen von bis zu 1 % des t?glichen globalen Umsatzes, was Unternehmen dazu veranlasst, proaktive RegTech-Investitionen zu priorisieren.
Was unterscheidet führende Anbieter?
Erkl?rbare KI, übergreifende Regulierungszuordnung und Managed-Service-Schichten, die schnelle Compliance-Aktualisierungen garantieren, heben führende Plattformen hervor.
Seite zuletzt aktualisiert am:



