
Gr??e und Marktanteil des europ?ischen Cybersicherheitsmarkts
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Marktgr??e im Basisjahr (2025) | 63.12 Milliarden US-Dollar |
| Marktgr??e (2026) | 69.82 Milliarden US-Dollar |
| Marktgr??e (2031) | 115.66 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 10.62 % |
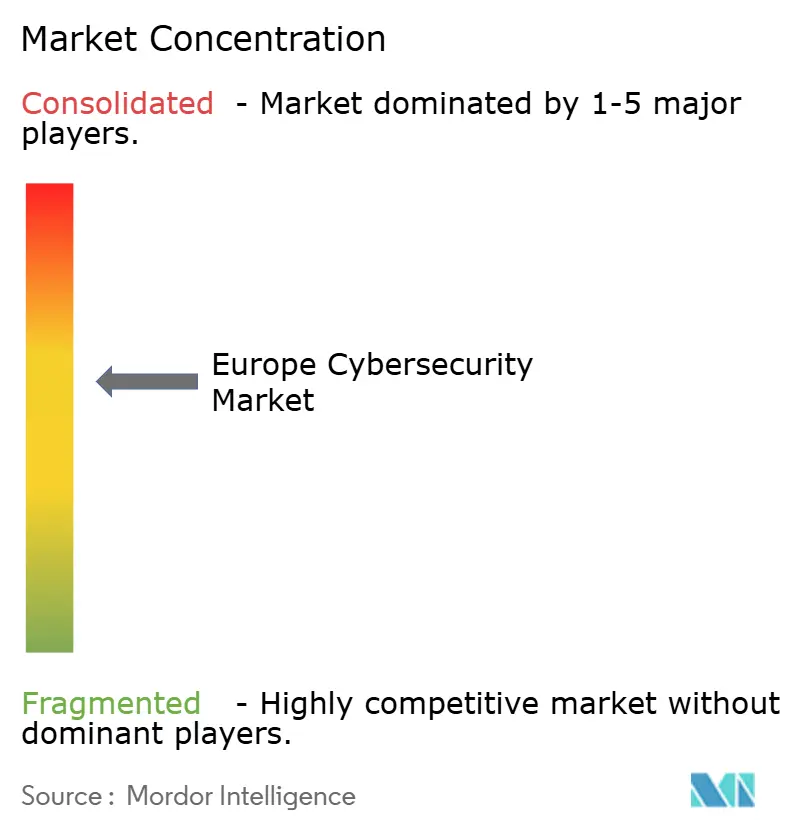
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Analyse des europ?ischen Cybersicherheitsmarkts von 黑料不打烊
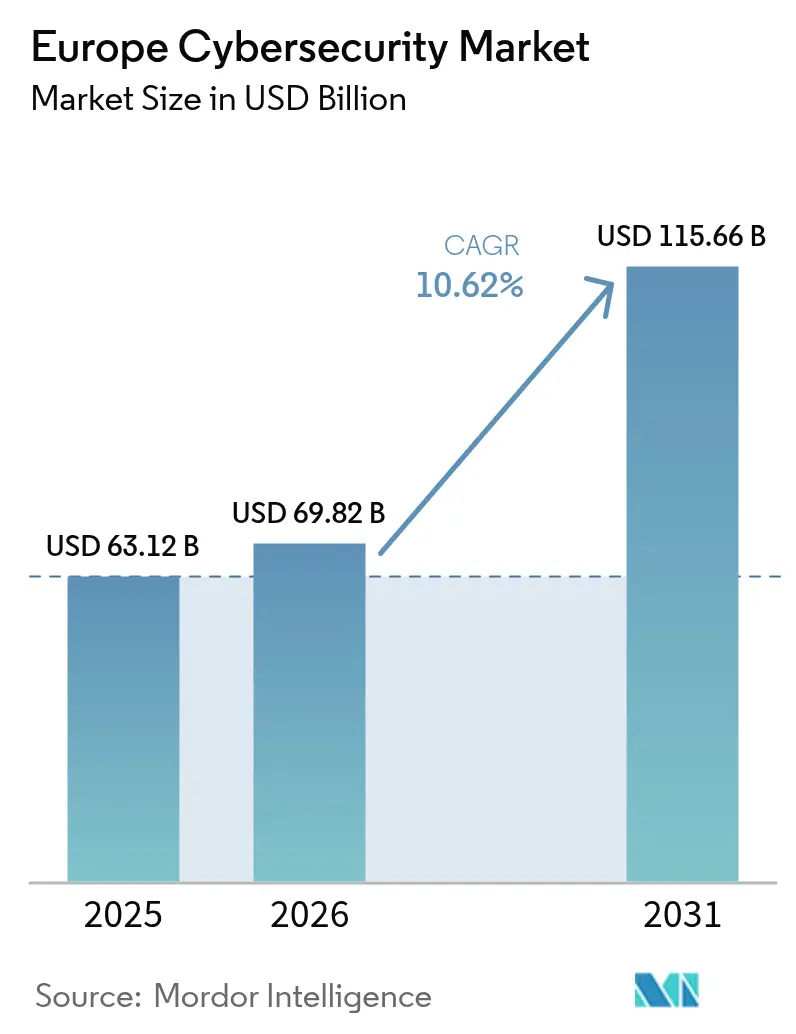
Die Gr??e des europ?ischen Cybersicherheitsmarkts wird im Jahr 2026 auf 69,82 Milliarden USD gesch?tzt, ausgehend von einem Wert von 63,12 Milliarden USD im Jahr 2025, mit Projektionen für 2031 von 115,66 Milliarden USD, was einem Wachstum von 10,62 % CAGR über den Zeitraum 2026–2031 entspricht. Verbindliche Regulierung, steigende geopolitische Risiken und eine beschleunigte Verlagerung hin zu souver?nen Cloud-Plattformen erheben Cybersicherheit von einer optionalen Ausgabe zu einem zentralen Betriebsaufwand in der gesamten Region. Die Durchsetzung der Richtlinie über Netz- und Informationssicherheit 2 (NIS2) und des Digital Operational Resilience Act (DORA) verankert Ausgabenpl?ne, w?hrend der Russland-Ukraine-Konflikt einen Anstieg der Ransomware-Vorf?lle um 30 % antreibt, der das Risikobewusstsein auf Vorstandsebene sch?rft. Cloud-First-Strategien bleiben bestehen, doch hybride Bereitstellungen gewinnen an Bedeutung, da Unternehmen Souver?nit?t und Skalierbarkeit in Einklang bringen. Die Konsolidierung unter Anbietern nimmt zu, da Lieferanten Kapazit?ten für Incident-Response und Managed Services erwerben, um der Compliance-Nachfrage gerecht zu werden. Der versch?rfte Wettbewerb wird jedoch durch ein Fachkr?ftedefizit von 299.000 Fachleuten ged?mpft, das interne Sicherheitsteams belastet und die Inanspruchnahme von Managed Services st?rkt.
Wichtigste Erkenntnisse des Berichts
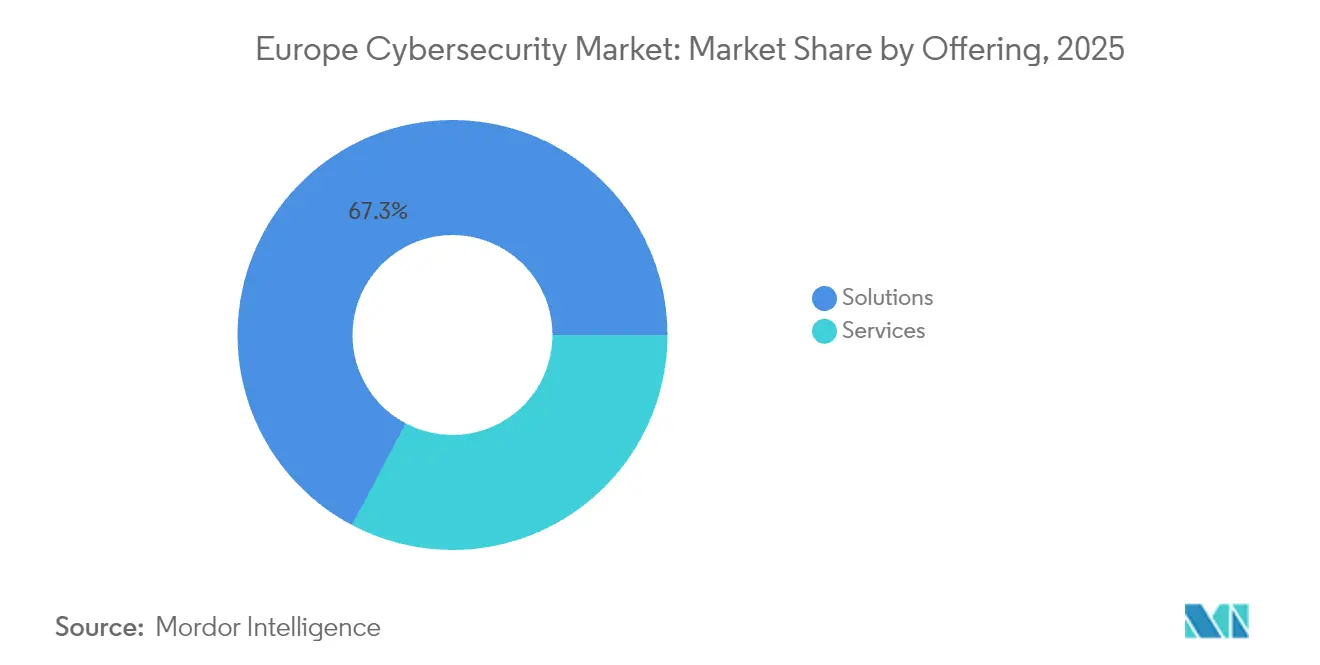
- Nach Angebot hielten L?sungen im Jahr 2025 einen Marktanteil von 67,25 % am europ?ischen Cybersicherheitsmarkt, w?hrend Managed Services mit einer CAGR von 13,56 % bis 2031 das schnellste Wachstum verzeichneten.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Umsatzanteil von 56,90 % auf die Cloud; hybride Architekturen werden voraussichtlich bis 2031 mit einer CAGR von 15,03 % wachsen.
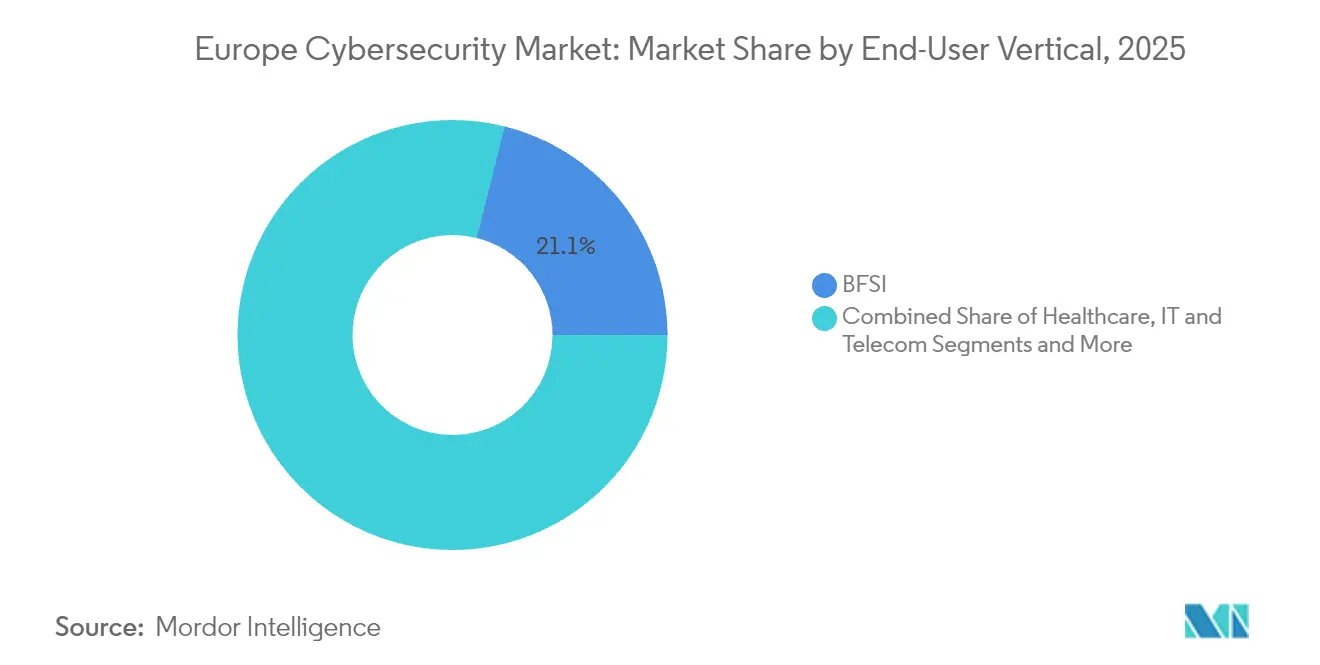
- Nach Endnutzerbranche führte BFSI mit einem Anteil von 21,10 % an der Gr??e des europ?ischen Cybersicherheitsmarkts im Jahr 2025, w?hrend das Gesundheitswesen bis 2031 voraussichtlich mit einer CAGR von 13,95 % wachsen wird.
- Nach Unternehmensgr??e entfielen im Jahr 2025 61,50 % des Umsatzanteils auf Gro?unternehmen, doch KMU weisen mit 14,42 % die h?chste CAGR bis 2031 auf.
- Nach Geografie hielt das Vereinigte K?nigreich im Jahr 2025 einen Anteil von 22,70 % am europ?ischen Cybersicherheitsmarkt, w?hrend die Niederlande bis 2031 voraussichtlich die h?chste CAGR von 12,19 % erzielen werden.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| EU-weite Durchsetzung von NIS2 und DORA zur Erh?hung der obligatorischen Sicherheitsausgaben | +2.8% | EU-weit, am st?rksten in Deutschland, Frankreich, Niederlande | Mittelfristig (2–4 Jahre) |
| Anstieg ausgefeilter Ransomware im Zusammenhang mit dem Russland-Ukraine-Konflikt | +2.1% | Global, konzentriert in MOE- und nordischen Regionen | Kurzfristig (≤ 2 Jahre) |
| Rasante Verlagerung zu europ?ischen souver?nen Clouds, die Zero-Trust-Architekturen vorantreiben | +1.9% | EU-Kernm?rkte, angeführt von Deutschland und Frankreich | Mittelfristig (2–4 Jahre) |
| Ausbau privater 5G- Netzwerke in deutschen und nordischen Fertigungszentren | +1.4% | Deutschland, nordische L?nder, Ausstrahlungseffekte auf Benelux | Langfristig (≥ 4 Jahre) |
| Einführung digitaler Identit?ten (eIDAS 2.0) schafft neue Authentifizierungsnachfrage | +1.2% | EU-weit, frühe Einführung in Estland, Niederlande | Mittelfristig (2–4 Jahre) |
| Versicherergetriebene Mindest-Cyber-Kontrollen für mittelst?ndische Unternehmen | +0.9% | Vereinigtes K?nigreich, Deutschland, Frankreich, Ausweitung auf Südeuropa | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
EU-weite Durchsetzung von NIS2 und DORA zur Erh?hung der obligatorischen Sicherheitsausgaben
NIS2 weitet den Anwendungsbereich auf mehr als 160.000 europ?ische Einrichtungen aus und führt Strafen von bis zu 10 Millionen EUR oder 2 % des weltweiten Umsatzes ein, wodurch Cybersicherheitsbudgets von diskretion?ren zu obligatorischen Ausgaben verschoben werden [1]Agentur der Europ?ischen Union für Cybersicherheit, "NIS2-Richtlinie erkl?rt," enisa.europa.eu. DORA legt parallele IKT-Risikovorgaben für Finanzunternehmen fest und zwingt Banken wie Belfius, Anbieterportfolios auf Resilienz auszurichten. Der rechtliche Anwendungsbereich treibt die durchschnittlichen Sicherheitsausgaben auf 9 % der IT-Budgets, w?hrend 89 % der Unternehmen einen neuen Einstellungsbedarf melden. Integrationsfertige Plattformen und Managed Services profitieren am meisten, da sie die Berichterstattung in mehreren Rechtsordnungen vereinfachen, die Compliance aufrechterhalten und das Strafrisiko reduzieren.
Anstieg ausgefeilter Ransomware im Zusammenhang mit dem Russland-Ukraine-Konflikt
Ransomware-Angriffe auf europ?ische Organisationen stiegen im Jahr 2024 um 30 %, da Bedrohungsakteure geopolitische Spannungen ausnutzten. Die Fertigung verzeichnete im ersten Quartal 2025 ein Wachstum des Angriffsvolumens von 84 %, wobei die Kosten von Datenschutzverletzungen 5,56 Millionen USD überstiegen und frühere Verluste aus Krisenzeiten übertrafen. Im Gesundheitswesen wurden 2023 309 Vorf?lle registriert, die H?lfte davon mit Ransomware, was einen EU-Aktionsplan ausl?ste, der zus?tzliche Ressourcen für die Incident-Response bereitstellt. Persistente Gruppen wie LockBit führten 1.700 Angriffe durch, bevor Ma?nahmen zur Abschaltung ergriffen wurden, was die Notwendigkeit verhaltensbasierter Erkennung und mehrschichtiger Response-Dienste unterstreicht.
Rasante Verlagerung zu europ?ischen souver?nen Clouds, die Zero-Trust-Architekturen vorantreiben
Gaia-X und nationale Souver?nit?tsmandate ermutigen Unternehmen, Workloads auf europ?isch betriebene Clouds zu migrieren, die Datenresidenz garantieren. Deutsche Einzelh?ndler beispielsweise nutzen souver?ne Cloud-Dienste lokaler Partner, um eine ausschlie?lich EU-interne Datenverarbeitung aufrechtzuerhalten und gleichzeitig die Kapazit?ten von Hyperscalern zu nutzen. Dieser ?bergang treibt das Sicherheitsdesign in Richtung identit?tszentrierter Zero-Trust-Ans?tze. In Bulgarien erreichte die D Commerce Bank eine 100-prozentige Datenverkehrsinspektion nach der Einführung einer Zero-Trust-Plattform, die das Aufkommen von Warnmeldungen um 50 % reduzierte. Anbieter mit nachgewiesener Souver?nit?ts-Compliance und Zero-Trust-Frameworks gewinnen einen wachsenden Marktanteil.
Ausbau privater 5G-Netzwerke in deutschen und nordischen Fertigungszentren
Automobil- und Schwermaschinenfabriken verbinden Roboter und Sensoren über private 5G-Netzwerke, wodurch Betriebstechnologie mit IT-Netzwerken verschmilzt und die Angriffsfl?che vergr??ert wird. Die Cybersicherheitsausgaben in der Fertigung sollen im Jahr 2025 um 15 % steigen, was 6–7 % der IT-Budgets entspricht. Der deutsche Anlagenbauer SMS Group sichert seine 5G-f?higen Standorte mit Ger?teauthentifizierung und verschlüsselter Telemetrie und schützt so Echtzeit-Analysestr?me. Der langfristige Ausgabenimpuls bleibt bestehen, da Hersteller vernetzte Produktionslinien absichern und die Bedrohungsüberwachung in verteilte Werke integrieren.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Akuter Fachkr?ftemangel im Bereich Cybersicherheit begrenzt die Umsetzungskapazit?t | -1.8% | EU-weit, am st?rksten in Deutschland, Vereinigtes K?nigreich, nordische L?nder | Mittelfristig (2–4 Jahre) |
| Steigende Compliance- Kosten belasten die Budgets mittelst?ndischer Unternehmen | -1.2% | Südeuropa, MOE- L?nder, KMU-intensive Regionen | Kurzfristig (≤ 2 Jahre) |
| Finanzierungsengp?sse und Konsolidierungsdruck auf Start-ups | -0.8% | EU-weit, verdeutlicht durch Entlassungen in risikokapitalfinanzierten Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Begrenzte Cybersicherheitsbudgets in KMU-dominierten Regionen | -0.7% | Südeuropa und Teile von MOE | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Akuter Fachkr?ftemangel im Bereich Cybersicherheit begrenzt die Umsetzungskapazit?t
Europa fehlen mehr als 299.000 qualifizierte Cybersicherheitsfachleute, und 76 % der vorhandenen Mitarbeiter verfügen über keine formalen Qualifikationen. Deutschland verzeichnet ein zweistelliges Ausgabenwachstum, hat jedoch Schwierigkeiten, offene Stellen zu besetzen, w?hrend Frankreich trotz Geh?ltern von nahezu 98.100 USD mit 15.000 offenen Stellen rechnet. Der Fachkr?ftemangel verlangsamt die Projektdurchführung, insbesondere in den Bereichen Cloud-Sicherheit und OT-Schutz, und zwingt Unternehmen dazu, auf Managed Detection and Response als Ersatz für interne Kapazit?ten umzusteigen.
Steigende Compliance-Kosten belasten die Budgets mittelst?ndischer Unternehmen
Die vollst?ndige NIS2-Konformit?t kann mittelgro?e Unternehmen bis zu 2 Millionen EUR kosten – eine Belastung, die in Südeuropa und MOE, wo IT-Budgets knapp bleiben, noch st?rker ins Gewicht f?llt. Eine Datenschutzverletzung kostet im Durchschnitt 4,8 Millionen EUR, sodass KMU pr?ventive Ausgaben gegen das Verlustrisiko abw?gen müssen. Versicherer wie Coalition treten in Deutschland ein, um Cyber-Policen mit Sicherheitsdienstleistungen zu bündeln, was signalisiert, dass Risikotransfer nun Kernkontrollen erg?nzt, anstatt sie zu ersetzen. Die Preissensibilit?t treibt die KMU-Nachfrage nach Abonnement-Sicherheitsl?sungen und Cloud-basierten Kontrollen an, um hohe Kapitalausgaben zu vermeiden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Dominanz von L?sungen bei gleichzeitiger Beschleunigung von DienstleistungenL?sungen machten im Jahr 2025 67,25 % des Marktanteils des europ?ischen Cybersicherheitsmarkts aus, gestützt durch integrierte Plattformen, die Cloud-, Identit?ts- und Netzwerkkontrollen in einheitlichen Konsolen bündeln. Die Gr??e des europ?ischen Cybersicherheitsmarkts für Dienstleistungen, einschlie?lich Managed Detection and Response, wird bis 2031 voraussichtlich mit einer CAGR von 13,56 % wachsen, da Unternehmen den Fachkr?ftemangel durch Auslagerung des Tagesbetriebs ausgleichen. Hohes Wachstum kommt von mittelst?ndischen Unternehmen, die neu unter NIS2 fallen und einzelne Abonnement-Dienstleistungspakete gegenüber Multi-Anbieter-Toolkits bevorzugen.
Anbieter von Managed Services passen Compliance-Dashboards an, die die Beweiserhebung über die heterogenen Regulierungsregimes der EU hinweg automatisieren. Gleichzeitig bleibt die Nachfrage nach professionellen Dienstleistungen stabil, da gro?e Banken und Hersteller Zero-Trust-Referenzmodelle und Post-Quanten-Roadmaps entwickeln. Integrierte L?sungsanbieter, die Workflow-Automatisierung und native Berichterstattung einbetten, genie?en Cross-Selling-Vorteile, w?hrend Nischenanbieter von Einzelprodukten unter Konsolidierungsdruck stehen.


Nach Bereitstellungsmodus:
Cloud-Führerschaft f?rdert hybride InnovationCloud-Bereitstellungen machten im Jahr 2025 56,90 % des Umsatzes aus, da Unternehmen Elastizit?t und kontinuierliche Updates nutzten. Hybride Modelle verzeichnen nun die schnellste CAGR von 15,03 %, da Souver?nit?tsregeln Unternehmen dazu zwingen, sensible Daten innerhalb der EU-Grenzen zu halten und gleichzeitig globale Hyperscaler-Analysen zu nutzen. Die Gr??e des europ?ischen Cybersicherheitsmarkts für hybride Architekturen w?chst, da Finanzinstitute quantensichere Metropolnetzwerke erproben, die Schlüssel vor Ort halten und gleichzeitig Telemetrie an Analyse-Engines in souver?nen Clouds weiterleiten.
On-Premise-Installationen bleiben in Verteidigungs- und Beh?rden-Workloads bestehen, die eine vollst?ndige Kontrolle über die Hardware erfordern. Doch selbst diese Umgebungen integrieren cloudbasierte Bedrohungsintelligenz-Feeds und schaffen so gemischte Topologien. Anbieter bündeln daher identische Richtlinien-Engines für SaaS- und Appliance-Formfaktoren, damit Administratoren einheitliche Kontrollen unabh?ngig vom Workload-Standort durchsetzen k?nnen.
Nach Endnutzerbranche:
BFSI-Führerschaft mit Dynamik im GesundheitswesenDas BFSI-Segment hielt im Jahr 2025 21,10 % der Gr??e des europ?ischen Cybersicherheitsmarkts, da DORA Banken zur Formalisierung der Anbieteraufsicht und von ?bungsprogrammen für Vorf?lle verpflichtete. Investitionen konzentrieren sich auf kontinuierliches Monitoring und Echtzeit-Analysen, die die regulatorische Berichterstattung innerhalb enger Fristen erfüllen. Die Ausgaben im Gesundheitswesen werden bis 2031 mit einer CAGR von 13,95 % wachsen, angetrieben durch die Verbreitung von Ransomware und die ausdrückliche Einbeziehung von Krankenh?usern und E-Health-Anbietern in NIS2.
Finanzinstitute setzen auf adaptive Authentifizierungsplattformen, die Omnichannel-Banking absichern und gleichzeitig die Benutzerreibung reduzieren – der Einsatz von OneSpan durch Raiffeisen ist ein Beispiel für PSD2-kompatible Kontrolle in gro?em Ma?stab. Krankenh?user hingegen priorisieren Netzwerksegmentierung und Backup-Unver?nderlichkeit, um die Kontinuit?t der Patientenversorgung zu gew?hrleisten. Fertigung, Einzelhandel und Energie verzeichnen jeweils zweistelliges Wachstum, da die OT-IT-Konvergenz und der Ausbau intelligenter Netze die Cyberangriffsfl?chen vergr??ern.
Nach Unternehmensgr??e:
Skalierung bei Gro?unternehmen, Aufschwung bei KMUGro?unternehmen erwirtschafteten im Jahr 2025 61,50 % des Umsatzes und nutzten ihre Einkaufsmacht, um Plattformrabatte und mehrj?hrige Managed-Service-Vertr?ge auszuhandeln. Dennoch weist das KMU-Segment mit 14,42 % die st?rkste CAGR auf, da NIS2 den regulatorischen Anwendungsbereich auf Unternehmen ausweitet, die bisher nicht zu den kritischen Infrastrukturkategorien geh?rten. Die Gr??e des europ?ischen Cybersicherheitsmarkts für KMU w?chst, da Cloud-Marktpl?tze die Beschaffung vereinfachen und Versicherer grundlegenden Schutz mit Cyber-Deckung bündeln.
Die Benutzerfreundlichkeit von Anbietern wird entscheidend; Dashboards müssen Nicht-Spezialisten durch Compliance-Nachweisworkflows führen. Gleichzeitig erproben gro?e Organisationen die Anreicherung durch maschinelles Lernen und beginnen, Budgets für Post-Quanten-Schlüsselrotationsstrategien einzuplanen, die mit der EU-Kryptografie-Roadmap für 2030 übereinstimmen.
Geografische Analyse
Cybersicherheitsmarkt Vereinigtes K?nigreich und Deutschland
Europas Cybersicherheitslandschaft konzentriert Ums?tze in reifen digitalen Volkswirtschaften, verzeichnet jedoch das st?rkste prozentuale Wachstum in digital intensiven M?rkten der mittleren Gr??enordnung. Das Vereinigte K?nigreich hielt im Jahr 2025 einen Marktanteil von 22,70 %, gestützt auf seinen Finanzdienstleistungscluster, einen Talentpool von 67.300 Fachkr?ften und eine Umsatzbasis von 13,56 Milliarden GBP. Deutschland ist der gr??te kontinentale Beitragszahler und gab im Jahr 2025 12,64 Milliarden EUR aus, bei einem j?hrlichen Wachstum von 13,55 %, da führende Automobil- und Maschinenbauunternehmen ihre OT-Abwehr modernisieren.
Weitere europ?ische M?rkte
Die Niederlande erzielen bis 2031 den h?chsten CAGR von 12,19 %, begünstigt durch den Amsterdam Internet Exchange und eine Konzentration von Cyber-Institutionen in Den Haag. Frankreich bereitet sich auf einen Markt von 14,58 Milliarden USD bis 2030 vor, angetrieben durch ein ?ffentliches Quantentechnologieprogramm im Wert von 1,9 Milliarden USD, das die Kryptographie-Forschung und -Entwicklung beschleunigt. Süd- und mittel- und osteurop?ische M?rkte sehen sich engeren Budgets gegenüber, doch EU-Strukturfondsmittel und die Cloud-Akzeptanz stimulieren überdurchschnittliche Zuw?chse. Die nordischen L?nder verbinden fortgeschrittene Digitalisierung mit einem hohen Bewusstsein für Bedrohungen und halten damit einen überdurchschnittlichen Pro-Kopf-Sicherheitsausgaben aufrecht.
EU-Cybersicherheitsmarkt
Gesamteurop?ische politische Initiativen st?rken die Konvergenz. Der Cyber-Solidarit?tsakt schreibt die Koordination der Notfallreaktion vor, w?hrend die EU-Schwachstellendatenbank Meldungen zentralisiert und dadurch die grundlegende Sicherheitsreife anhebt. Nationale Programme, die die Ausbildung von Fachkr?ften subventionieren und souver?ne Cloud-Infrastrukturen f?rdern, harmonisieren die Wachstumspfade weiter über unterschiedliche Wirtschaftsprofile hinweg.
Regulatorisches Umfeld
Die Cybersicherheitsnachfrage in der EU wird durch ein Regelwerk EU-weiter Vorschriften gestützt, das Unternehmenspflichten mit produktbezogenen Anforderungen kombiniert. NIS2 (Richtlinie (EU) 2022/2555) erweiterte den Geltungsbereich und versch?rfte die Pflichten zur Vorfallmeldung und zum Risikomanagement in kritischen und wichtigen Sektoren, doch die Umsetzung bleibt uneinheitlich. Im April 2026 verwies die Europ?ische Kommission sieben Mitgliedstaaten wegen Nichtumsetzung an den Gerichtshof der EU, wodurch Durchsetzung und Prüfungsbereitschaft in Europa weiterhin fragmentiert bleiben. Parallel dazu treibt der Digital Operational Resilience Act (DORA) Finanzunternehmen dazu, IKT-Risikokontrollen und die ?berwachung von Drittparteien zu formalisieren, was die Ausgaben für Anbieterrisikomanagement, kontinuierliche ?berwachung und evidenzbasierte Berichterstattung verst?rkt.
Auch die Pflichten zur Produkt- und Lieferkettensicherheit werden durch den Cyber Resilience Act (CRA), Verordnung (EU) 2024/2847, versch?rft, der am 10. Dezember 2024 in Kraft trat und horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen einführt. Die Meldepflichten des CRA für Vorf?lle und Schwachstellen gelten ab dem 11. September 2026, wobei die vollst?ndige Einhaltung bis zum 11. Dezember 2027 erforderlich ist, was Hersteller und Softwareanbieter in neue Offenlegungs- und Behebungsabl?ufe einbindet. Der Cyber Solidarity Act, Verordnung (EU) 2025/38, trat Anfang 2025 in Kraft, um EU-weite Vorsorgemechanismen wie Cyber Hubs und ein europ?isches Cybersicherheits-Warnsystem einzurichten, wodurch die grenzüberschreitende Koordination der Vorfallreaktion gest?rkt und die Beschaffung st?rker auf integrierte Erkennungs-, Reaktions- und Meldef?higkeiten ausgerichtet wird.
Wertsch?pfungskettenanalyse
Die europ?ische Wertsch?pfungskette für Cybersicherheit umfasst (i) Forschung und Normungsarbeit, (ii) Produktentwicklung für Hardware-, Software- und Cloud-Kontrollen, (iii) Integration und Bereitstellung durch Beratungsunternehmen, Telekommunikationsanbieter und Systemintegratoren sowie (iv) laufende Betriebsleistungen über interne SOCs und Managed-Security-Service-Provider (MSSPs). Vorgelagert werden Produktentwickler und Software-Lieferketten zunehmend durch EU-Vorgaben wie den Cyber Resilience Act (Verordnung (EU) 2024/2847) gepr?gt, w?hrend die Unternehmenspflichten unter NIS2 und die zugeh?rigen technischen Anforderungen (einschlie?lich der Durchführungsverordnung (EU) 2024/2690 der Kommission für bestimmte Anbieter digitaler Infrastruktur und Dienste) die Nachfrage nach prüfbaren Kontrollen, Vorfallmeldung und Lieferantensicherstellung antreiben.
Die mittlere Verteilungs- und Bereitstellungsebene konzentriert sich zunehmend auf souver?ne und regionale Cloud-?kosysteme, telekombasierte Sicherheitspakete und MSSP-Plattformen, die den Implementierungsaufwand für regulierte Mid-Market-K?ufer verringern. Partnerschaften zeigen, wie Betreiber und Cloud-Stacks als Kan?le fungieren, zum Beispiel: SentinelOne ging eine Partnerschaft mit Schwarz Digits ein, um Erkennungs- und Reaktionsdienste auf der souver?nen Cloud STACKIT in Deutschland bereitzustellen (September 2025). Orange erweiterte gebündelte Angebote durch Anbieterallianzen, darunter F-Secure mit Orange im April 2025 und cyan AG mit Orange Romania im Juli 2025. Nachgelagert priorisieren K?ufer Compliance-Nachweise, schnelle Behebung und Drittparteien-Risikokontrollen, wodurch automatisiertes Schwachstellenmanagement, identit?tszentrierter Zero Trust und Managed Detection and Response zu zentralen Wertsch?pfungspunkten werden, insbesondere dort, wo der Fachkr?ftemangel zur Auslagerung zwingt.
Wettbewerbslandschaft
Der Anbieterwettbewerb im europ?ischen Cybersicherheitsmarkt ist m??ig fragmentiert, doch das Konsolidierungstempo nimmt zu. Anbieter, die in der Lage sind, End-to-End-Plattformen mit nativen Compliance-Workflows bereitzustellen, gewinnen an Vorteil, da Kunden weniger, aber umfassendere Partnerschaften anstreben. Der Kauf von Secureworks durch Sophos für 859 Millionen USD erweiterte dessen Managed-Services-Pr?senz, w?hrend Leonardos Akquisitionsserie den Eintritt des Verteidigungssektors in den kommerziellen Bereich widerspiegelt. Darktrace übernahm Cado Security, um Forensik-Automatisierung hinzuzufügen, was die Nachfrage nach Geschwindigkeit bei der Incident-Response signalisiert.
Die Integration von Künstlicher Intelligenz pr?gt die Differenzierung. Sch?tzungsweise 71 % der europ?ischen Banken nutzen im Jahr 2025 KI-gestützte Bedrohungserkennung, was alle Anbieter unter Druck setzt, Verhaltensanalysen in ihre Portfolios zu integrieren. Post-Quanten-Bereitschaft entwickelt sich zu einem neuen Wettbewerbsfeld, wobei L?sungs-Roadmaps auf das EU-Mandat für 2030 ausgerichtet sind. Gleichzeitig zielen Managed-Service-Anbieter auf KMU-Auslagerungsnischen ab und bündeln SOC, Backup und Versicherung in Abonnementpaketen. Finanzierungsgegenwind lichtet das Start-up-Feld, wie die Personalreduzierung bei Snyk zeigt, schafft aber auch Akquisitionsziele für kapitalstarke etablierte Unternehmen.
Der Marktanteil bleibt verteilt: Kein einzelnes Unternehmen überschreitet ein Viertel des regionalen Umsatzes, und die fünf gr??ten Unternehmen kontrollieren zusammen etwa 45 %. Anbieter, die sich auf OT-Sicherheit, Compliance im Gesundheitswesen und Positionsmanagement in hybriden Clouds konzentrieren, sind Akquisitionskandidaten, da K?ufer F?higkeitslücken und regionale Daten-Hosting-Pr?senzen anstreben.
Marktführer im europ?ischen Cybersicherheitsmarkt
IBM Corporation
Cisco Systems, Inc.
Fujitsu Limited (Fujitsu Group)
Dell Technologies Inc.
Broadcom
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Europ?ischer Cybersicherheitsmarkt
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- IBM Corporation
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- Thales Group (Thales DIS)
- Siemens AG (Siemens Digital Industries)
- Atos SE (Eviden)
- Accenture PLC (Security Services)
- Kaspersky Lab JSC
- Trend Micro Inc.
- Sophos Ltd.
- F-Secure Corp.
- Darktrace PLC
- Orange Cyberdefense (Orange SA)
- Airbus Defence and Space GmbH (CyberSecurity)
- Capgemini SE
- Deutsche Telekom Security GmbH (T-Systems)
- BAE Systems Applied Intelligence
- Rapid7 Inc.
- CrowdStrike Holdings Inc.
- Nexus Group
- Secunet Security Networks AG
- Rohde & Schwarz Cybersecurity GmbH

Marktchancen und Zukunftsaussichten
Ein bedeutender Wei?raum liegt in der automatisierten Compliance und Berichterstattung über sich überschneidende Vorgaben (NIS2, DORA und CRA), insbesondere für Organisationen, die in mehreren Rechtsr?umen t?tig sind, in denen die NIS2-Umsetzung noch uneinheitlich ist. Der CRA führt Produktsicherheitspflichten mit fristgebundener Berichterstattung ab dem 11. September 2026 ein, wodurch ein konkreter Bedarf an SBOM-gestützter Schwachstellenerfassung, koordinierten Offenlegungsabl?ufen und Automatisierung der Behebung entsteht, die Kunden- und Regulierungsberichte ohne manuellen Mehraufwand speisen k?nnen. Der Cyber Solidarity Act (Verordnung (EU) 2025/38) fügt eine EU-weite Koordinierungsebene für die Reaktion auf Vorf?lle hinzu (Cyber Hubs und ein EU-Warnsystem), was die Nachfrage nach interoperablem Austausch von Bedrohungsinformationen, Playbook-gestützter Reaktion und skalierbaren Diensten bei grenzüberschreitenden Vorf?llen unterstützt.
Sicherheit für fortschrittliche KI- und Software-Lieferketten ist ein weiterer aktiver Chancenbereich, unterstützt durch politische und programmatische Aktivit?ten. Im Juli 2026 startete die Europ?ische Kommission einen Aktionsplan für Cybersicherheit und künstliche Intelligenz, und EU-Forschungs- und Pilotprogramme treiben bereits angewandte F?higkeiten in verschiedenen Sektoren voran, einschlie?lich Projekten wie VIGILANCE, CIPHER und CYBER-BRIDGE. Für Anbieter und Dienstleister ergeben sich daraus kurzfristige Markteinstiegswege in KI-gestützte SOC-Workflows, Modell- und Datenschutz sowie die Integrit?t der Software-Lieferkette, insbesondere wenn diese in Managed Services gebündelt werden, die den regionsweiten Fachkr?ftemangel im Bereich Cybersicherheit ausgleichen und die Beschaffung für neu regulierte Mid-Market-Unternehmen vereinfachen.
Recent Industry Developments in Europ?ischer Cybersicherheitsmarkt
- Juli 2026: IBM und Red Hat erweiterten Project Lightwell um neue kommerzielle Angebote, darunter Lightwell Network und Lightwell Clearinghouse Premier, um das Vertrauen in Open-Source-Software-Lieferketten zu st?rken und die Behebung von Schwachstellen zu automatisieren. Die Produktisierung von Lieferkettensicherheitsf?higkeiten bietet Unternehmen einen operativen Weg über hybride Umgebungen hinweg, im Einklang mit den strengeren EU-Erwartungen an Schwachstellenbehandlung und Offenlegungsabl?ufe.
- November 2025: Orange unterzeichnete eine Forschungs- und Innovationspartnerschaft mit der Ecole Polytechnique mit Fokus auf souver?ne Technologien in künstlicher Intelligenz und Cybersicherheit. Die Zusammenarbeit unterstützt eine Pipeline europ?ischer F&E- und Talententwicklung, die betreibergeführte Sicherheitsportfolios und souver?n-cloud-orientierte Angebote in der Region speisen kann.
- Dezember 2024: Der EU Cyber Resilience Act (Verordnung (EU) 2024/2847) trat in Kraft und legt Cybersicherheitsanforderungen für Produkte mit digitalen Elementen fest, die in der EU verkauft werden. Er erweitert den Marktumfang über Unternehmenskontrollen hinaus auf Produktentwicklung, Schwachstellenmanagement und Berichtsprozesse, die Hardware- und Softwareanbieter über ihren gesamten Entwicklungs- und Supportzyklus hinweg einbetten müssen.


Europ?ischer Cybersicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt ist definiert als die in Europa erzielten Ums?tze aus Cybersicherheitsl?sungen und -dienstleistungen, die zur Verhinderung, Erkennung und Reaktion auf Cyberbedrohungen in Netzwerken, Endpunkten, Anwendungen, Cloud- und Datenumgebungen beitragen.
Umfangsausschlüsse: Diese Marktgr??enbestimmung schlie?t allgemeine IT-Hardware, nicht sicherheitsbezogenes IT-Outsourcing und physische Sicherheitsdienstleistungen aus, die nicht als Cybersicherheitsangebote erbracht werden.
?bersicht der Segmentierung
- Nach Angebot
- L?sungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identit?ts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉补耻蝉谤ü蝉迟耻苍驳
- Endpunktsicherheit
- Sonstige Dienstleistungen
- Dienstleistungen
- Professionelle Dienstleistungen
- Managed Services
- L?sungen
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Fertigung
- Einzel- und E-Commerce
- Energie und Versorgung
- Fertigung
- Sonstige
- Nach Unternehmensgr??e der Endnutzer
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
- Nach Land
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Spanien
- Italien
- Niederlande
- ?briges Europa (nordische L?nder, Benelux ohne NL, MOE, Balkan)
Datenquellen, Marktgr??enbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche diente dazu, Marktgrenzen festzulegen, eine konsistente Nachfragegeschichte für Europa aufzubauen und messbare Signale zu erfassen, die sich jahresübergreifend verfolgen lassen. Wir stützten uns auf ?ffentliche und offizielle Quellen wie ENISA-Bedrohungs- und Bereitschaftsver?ffentlichungen, Eurostat-Indikatoren zur digitalen Intensit?t und zu IKT-Ausgaben, die Europ?ische Kommission und EUR-Lex für NIS2-bezogene Aktualisierungen, die Europ?ische Zentralbank für makro?konomischen und Inflationskontext sowie OECD-Datens?tze zur digitalen Wirtschaft.
Parallel dazu überprüften wir Gesch?ftsberichte von Unternehmen, Investorenpr?sentationen und glaubwürdige Presseberichte, um Verschiebungen im Produktfokus, Partnererweiterungen und Preisgestaltungssprache zu verstehen, die den realisierten Umsatz in Europa beeinflussen. Ein kostenpflichtiges Abonnement für Unternehmensfinanzdaten und ein weiteres für Patent- und IP-Aktivit?ten wurden selektiv genutzt, um die Europa-Exposition der Anbieter zu kl?ren und die Innovationsintensit?t in Sicherheitsbereichen zu überprüfen. Diese Beispiele sind nicht ersch?pfend, und es wurden weitere ?ffentliche Quellen konsultiert, um Lücken zu schlie?en, Annahmen zu validieren und Definitionen zu kl?ren.
Prim?rinterviews und Umfragen
Die Prim?rarbeit wurde durch Experteninterviews und strukturierte Umfragen mit Sicherheitsk?ufern, Vertriebspartnern sowie L?sungs- und Dienstleistungsanbietern durchgeführt, die in ganz Europa t?tig sind. Wir nutzten diesen Input, um Akzeptanzniveaus, Dienstleistungsbindung und durchschnittliche Vertragsgr??en zu überprüfen und anschlie?end Unterschiede zwischen L?ndern abzugleichen, in denen sich Compliance-Zeitpl?ne und Cloud-Reife unterscheiden.
Im Rahmen der Feldarbeit halfen die Befragten auch dabei, die Klassifizierung von Cybersicherheitsdienstleistungen gegenüber breiterem IT-Outsourcing zu pr?zisieren, insbesondere für Managed-Security-Angebote, die zusammen mit allgemeinem IT-Support verkauft werden.
Verteilung der Befragten der Prim?rforschung
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 36 % | CXOs: 13 % |
| Mid-Tier: 49 % | Funktions-/Bereichsleiter: 29 % |
| Kleinere Anbieter: 15 % | Manager: 58 % |
Marktgr??enbestimmung & Prognose
Die Gr??enbestimmung beginnt mit einem Top-down-Ansatz, bei dem regionale Signale zu IT- und digitalen Sicherheitsausgaben zu einem Nachfragepool für Cybersicherheit rekonstruiert und dann anhand beobachteter Akzeptanz und Compliance-Zugkraft auf L?sungs- und Dienstleistungsums?tze verteilt werden. Um die Gesamtsummen realistisch zu halten, haben wir das Ergebnis durch selektive Bottom-up-N?herungen abgesichert, etwa durch stichprobenartige Umsatzexposition von Anbietern und Partnern gegenüber Europa, einige Kanalprüfungen zur Zusammensetzung von Sicherheitsdienstleistungen sowie Preisspannen pro Nutzer oder pro Ger?t, multipliziert mit realistischen Bereitstellungsvolumina.
Einige Europa-Eingaben wurden genau verfolgt, darunter das Tempo der Cloud-Workload-Migration, die Abdeckung regulierter Unternehmen unter NIS2 und Anforderungen des Finanzsektors, gemeldete Trends bei H?ufigkeit und Schwere von Sicherheitsverletzungen, Personalengp?sse im Sicherheitsbereich, die Ausgaben zugunsten von Managed-Security-Diensten verschieben, sowie der Anteil neuer Bereitstellungen, die mehrere Kontrollen in Plattformen bündeln. Wo Bottom-up-Signale für kleinere M?rkte fehlten, verwendeten wir Proxy-Verh?ltnisse aus ?hnlichen Volkswirtschaften und passten diese anschlie?end anhand von Interview-Feedback an, bevor die endgültigen Summen festgelegt wurden.
Für die Prognose wurde eine Szenarioanalyse verwendet, damit das Modell unterschiedliche Verl?ufe für Compliance-Fristen, makro?konomische Bedingungen und die Intensit?t von Cybervorf?llen abbilden kann. Die Annahmen wurden anschlie?end anhand von Konsensbereichen aus den Prim?rbefragungen zu Budgetwachstum, Dienstleistungsbindung und Preisentwicklung für zentrale Kategorien feinjustiert.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch Triangulation der modellierten Gesamtsummen mit unabh?ngigen Signalen, einschlie?lich Aussagen zum Wachstum der Sicherheitsbudgets, makro?konomischen IKT-Indikatoren und den implizierten Pro-Mitarbeiter- oder Pro-Ger?t-Ausgabenniveaus nach L?ndergruppe. Ausrei?er werden markiert, und anschlie?end werden Abweichungsprüfungen über die Jahre hinweg genutzt, um zu best?tigen, dass der Trend durch bekannte Treiber wie Regulierungszeitpunkte, gr??ere Vorfallcluster oder Verschiebungen von Produkten zu Managed Services erkl?rbar ist.
Vor der Freigabe wird die Arbeit in mehreren Schritten überprüft, damit Annahmen, Umrechnungen und Berechnungen mit dem definierten Umfang übereinstimmen. Berichte werden j?hrlich aktualisiert, und bei wesentlichen Ereignissen, wie gr??eren regulatorischen ?nderungen oder einem klaren Wendepunkt bei den Sicherheitsausgaben, werden Zwischenaktualisierungen ausgel?st. Unmittelbar vor der Auslieferung wird ein letzter Durchgang durchgeführt, damit Kunden die aktuellste Sicht auf Basis neu verfügbarer ?ffentlicher Ver?ffentlichungen und aktueller Interview-Ergebnisse erhalten.
Vergleich der Marktsch?tzung von 黑料不打烊 für europ?ische Cybersicherheit mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für europ?ische Cybersicherheit k?nnen selbst bei ?hnlich klingenden Titeln variieren, da Umfangsgrenzen und Regeln zur Umsatzerfassung nicht immer gleich sind. Unterschiede ergeben sich auch daraus, wie Forscher Managed Services, Plattformbündel und das für die W?hrungsumrechnung verwendete Jahr behandeln, wenn multinationale Ums?tze Europa zugeordnet werden.
Die Tabelle zeigt eine Spanne für dasselbe Basisjahr, und im Modell von 黑料不打烊 beschr?nkt sich die Z?hlung auf cybersicherheitsspezifische L?sungs- und Dienstleistungsums?tze, die in Europa erzielt werden, w?hrend angrenzende allgemeine IT-Dienstleistungen und breitere Risikoberatung au?erhalb der Gesamtsummen bleiben, selbst wenn sie von denselben Anbietern verkauft werden.
Vergleichsanalyse
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 63,12 Mrd. USD (2025) | |
| Globales Beratungsunternehmen A | 71,34 Mrd. USD (2025) | Diese Sch?tzung scheint eine breitere Zuordnung von Anbieterums?tzen anzuwenden, die mehr sicherheitsnahe IT-Dienstleistungen einbeziehen kann, und sie verwendet m?glicherweise andere Regeln zur Zuordnung multinationaler Ums?tze auf europ?ische L?nder. |
| Branchenverlag B | 81,81 Mrd. USD (2025) | Der h?here Wert steht im Einklang mit einer breiteren Erfassung von Komponenten, bei der beratungslastige und compliancebezogene Dienstleistungen vollst?ndiger erfasst werden k?nnen, sowie mit unterschiedlichen Annahmen zur Bindung von Managed-Security-Diensten und zur Preisentwicklung. |
Betrachtet man die drei Zahlen zusammen, erkl?rt sich der Gro?teil der Abweichung dadurch, was als Cybersicherheitsumsatz eingeschlossen wird und wie dienstleistungslastige Vertr?ge behandelt werden. Indem der Umfang an identifizierbare Treiber der Sicherheitsausgaben gebunden bleibt und die Gesamtsummen mit K?ufer- und Kanaldaten abgeglichen werden, bleibt die resultierende Zahl auf klare, j?hrlich wiederholbare Schritte rückführbar.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist die prognostizierte Wachstumsrate des europ?ischen Cybersicherheitsmarkts?
Der Markt wird voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 10,62 % wachsen und von 69,82 Milliarden USD auf 115,66 Milliarden USD ansteigen.
Welches Segment ist heute der gr??te Umsatzbeitragszahler?
L?sungen führen derzeit mit einem Umsatzanteil von 67,25 %, angetrieben durch integrierte Plattformen, die mehrere Compliance-Anforderungen erfüllen.
Warum wachsen Managed Security Services in Europa so schnell?
Eine Fachkr?ftelücke von 299.000 Personen und komplexe NIS2/DORA-Anforderungen veranlassen Unternehmen zur Auslagerung des Betriebs, was eine CAGR von 13,56 % für Managed Services erzeugt.
Wie wirken sich Initiativen zur souver?nen Cloud auf die Sicherheitsausgaben aus?
Programme wie Gaia-X erfordern Zero-Trust-Architekturen und EU-Datenresidenz, was hybride Cloud-Sicherheitsinvestitionen mit einer CAGR von 15,03 % stimuliert.
Welches Land wird bis 2031 voraussichtlich am schnellsten wachsen?
Die Niederlande werden voraussichtlich eine CAGR von 12,19 % verzeichnen, bedingt durch ihre Rolle als digitales Tor Europas und den Cybersicherheitscluster in Den Haag.
Was ist das gr??te Hemmnis für die Marktexpansion?
Der akute Fachkr?ftemangel von mehr als 299.000 Stellen begrenzt die Umsetzungskapazit?t und verlangsamt die Projektdurchführung trotz steigender Budgets.
Seite zuletzt aktualisiert am:


