
Tamanho e Participa??o do Mercado de Ciberseguran?a na Europa
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previs?o | 2026 - 2031 |
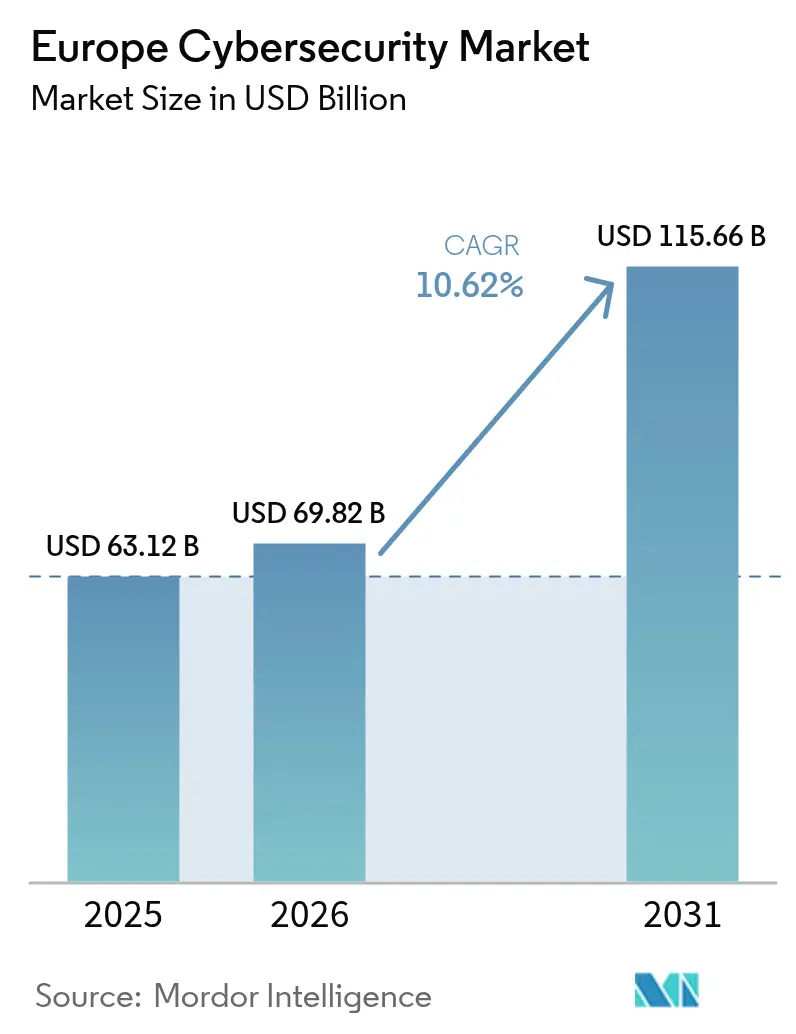
| Tamanho do mercado no ano base (2025) | 63.12 Bilh?es de dólares |
| Tamanho do Mercado (2026) | 69.82 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 115.66 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 10.62 % |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Ciberseguran?a na Europa por 黑料不打烊
O tamanho do mercado de ciberseguran?a na Europa em 2026 é estimado em USD 69,82 bilh?es, crescendo a partir do valor de 2025 de USD 63,12 bilh?es, com proje??es para 2031 indicando USD 115,66 bilh?es, crescendo a um CAGR de 10,62% no período 2026-2031. A aplica??o obrigatória de regulamenta??es, o aumento do risco geopolítico e a acelera??o da migra??o para plataformas de nuvem soberana elevam a ciberseguran?a de um gasto opcional a um dispêndio operacional essencial em toda a regi?o. A aplica??o da Diretiva de Seguran?a de Redes e Informa??o 2 (NIS2) e da Lei de Resiliência Operacional Digital (DORA) ancora os planos de gastos, enquanto o conflito Rússia-Ucr?nia impulsiona um aumento de 30% nos incidentes de ransomware, elevando a consciência de risco no nível dos conselhos de administra??o. As estratégias de nuvem em primeiro lugar persistem, mas as implanta??es híbridas ganham for?a à medida que as empresas equilibram soberania com escala. A consolida??o de fornecedores se intensifica à medida que os provedores adquirem capacidades de resposta a incidentes e servi?os gerenciados para atender à demanda de conformidade. A concorrência acirrada, no entanto, é atenuada por um déficit de 299.000 profissionais qualificados que sobrecarrega as equipes internas de seguran?a e impulsiona a ado??o de servi?os gerenciados.
Principais Conclus?es do Relatório
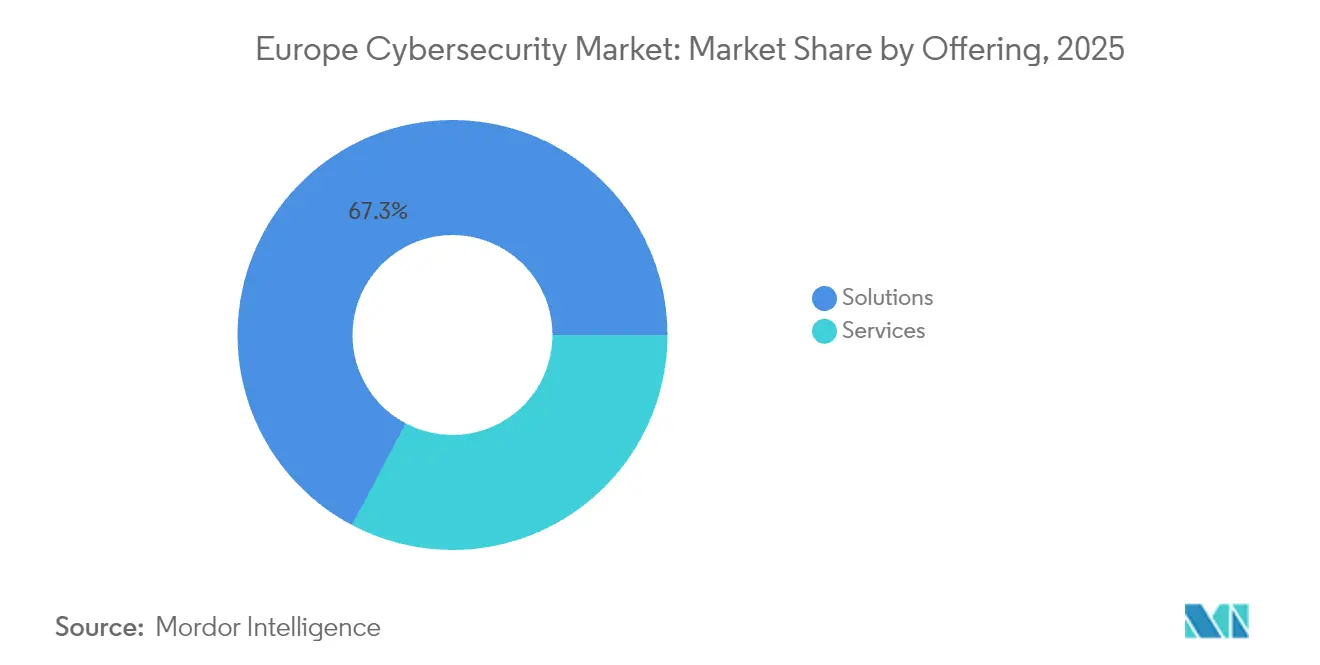
- Por oferta, as solu??es detinham 67,25% da participa??o do mercado de ciberseguran?a na Europa em 2025, enquanto os servi?os gerenciados registraram o CAGR mais rápido de 13,56% até 2031.
- Por modo de implanta??o, a nuvem capturou 56,90% da participa??o de receita em 2025; as arquiteturas híbridas est?o projetadas para expandir a um CAGR de 15,03% até 2031.
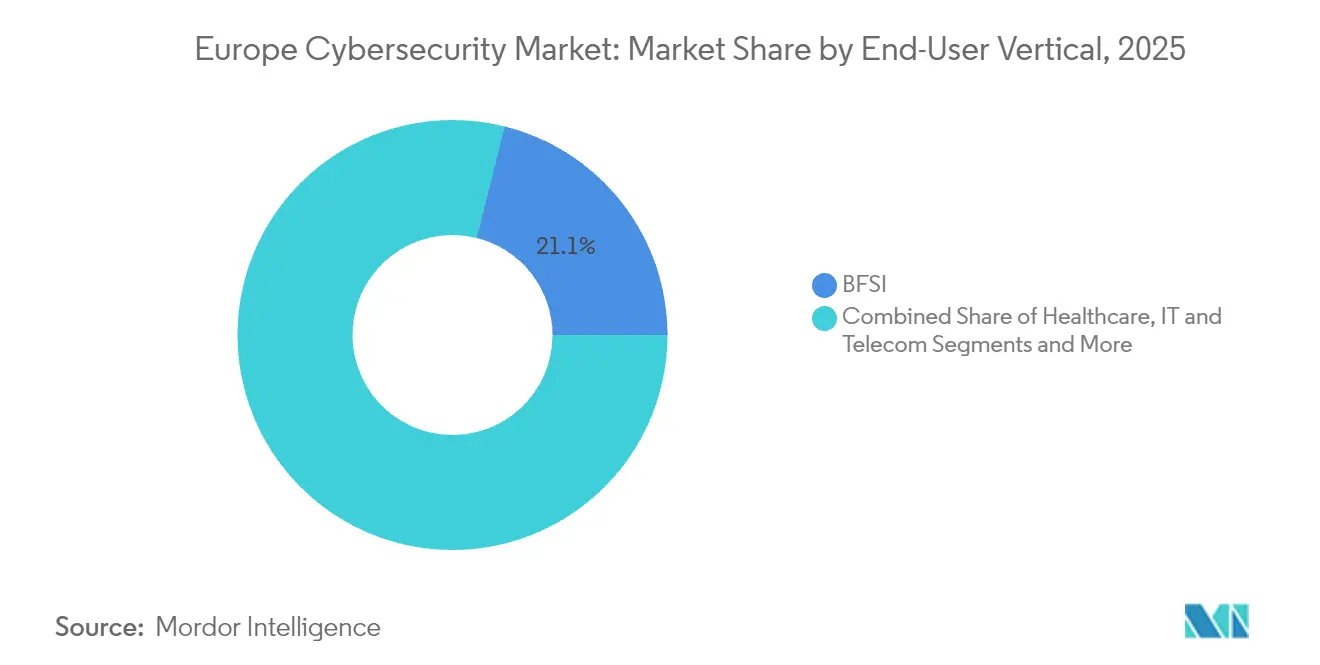
- Por setor de usuário final, o BFSI liderou com 21,10% do tamanho do mercado de ciberseguran?a na Europa em 2025, enquanto a saúde está prevista para avan?ar a um CAGR de 13,95% até 2031.
- Por tamanho de empresa, as grandes empresas responderam por 61,50% da participa??o de receita em 2025, mas as PMEs exibem o CAGR mais elevado de 14,42% até 2031.
- Por geografia, o Reino Unido detinha 22,70% da participa??o do mercado de ciberseguran?a na Europa em 2025, enquanto os Países Baixos est?o projetados para registrar o CAGR mais rápido de 12,19% até 2031.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aplica??o em Toda a UE da NIS2 e da DORA Elevando os Gastos Obrigatórios com Seguran?a | +2.8% | Em toda a UE, mais forte na Alemanha, Fran?a e Países Baixos | 惭é诲颈辞 prazo (2 a 4 anos) |
| Aumento de Ransomware Sofisticado Ligado ao Conflito Rússia-Ucr?nia | +2.1% | Global, concentrado nas regi?es da Europa Central e Oriental e Nórdica | Curto prazo (≤ 2 anos) |
| Rápida Migra??o para Nuvens Soberanas Europeias Impulsionando Arquiteturas de Confian?a Zero | +1.9% | Mercados centrais da UE, liderados pela Alemanha e Fran?a | 惭é诲颈辞 prazo (2 a 4 anos) |
| Expans?o de Redes Privadas 5G em Centros de Manufatura Alem?es e Nórdicos | +1.4% | Alemanha, países nórdicos, expans?o para o Benelux | Longo prazo (≥ 4 anos) |
| Implementa??o de Identidade Digital (eIDAS 2.0) Criando Nova Demanda por Autentica??o | +1.2% | Em toda a UE, ado??o antecipada na Est?nia e nos Países Baixos | 惭é诲颈辞 prazo (2 a 4 anos) |
| Controles Mínimos de Ciberseguran?a Exigidos por Seguradoras para Empresas do Mercado Intermediário | +0.9% | Reino Unido, Alemanha, Fran?a, expandindo para o Sul da Europa | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Aplica??o em Toda a UE da NIS2 e da DORA Elevando os Gastos Obrigatórios com Seguran?a
A NIS2 amplia a cobertura para mais de 160.000 entidades europeias e introduz penalidades de até EUR 10 milh?es ou 2% do faturamento global, o que está deslocando os or?amentos de ciberseguran?a de discricionários para obrigatórios [1]Agência da Uni?o Europeia para a Ciberseguran?a, "Diretiva NIS2 Explicada," enisa.europa.eu. A DORA imp?e mandatos paralelos de risco de TIC a entidades financeiras, for?ando bancos como o Belfius a reestruturar portfólios de fornecedores para maior resiliência. O escopo legal eleva os gastos médios com seguran?a para 9% dos or?amentos de TI, enquanto 89% das empresas relatam novas necessidades de contrata??o. Plataformas prontas para integra??o e servi?os gerenciados s?o os mais beneficiados, pois simplificam os relatórios em múltiplas jurisdi??es, sustentam a conformidade e reduzem a exposi??o a penalidades.
Aumento de Ransomware Sofisticado Ligado ao Conflito Rússia-Ucr?nia
Os ataques de ransomware a organiza??es europeias aumentaram 30% em 2024, à medida que agentes de amea?as exploraram as tens?es geopolíticas. A manufatura registrou um crescimento de 84% no volume de ataques no 1.? trimestre de 2025, com custos de viola??o superiores a USD 5,56 milh?es, superando as perdas de períodos de crise anteriores. Os incidentes na área da saúde chegaram a 309 em 2023, metade envolvendo ransomware, o que levou a um plano de a??o da UE que aloca recursos adicionais de resposta a incidentes. Grupos persistentes como o LockBit executaram 1.700 ataques antes dos esfor?os de desmantelamento, sublinhando a necessidade de detec??o baseada em comportamento e servi?os de resposta em camadas.
Rápida Migra??o para Nuvens Soberanas Europeias Impulsionando Arquiteturas de Confian?a Zero
O Gaia-X e os mandatos de soberania nacional incentivam as empresas a migrar cargas de trabalho para nuvens operadas na Europa que garantem a residência de dados. Varejistas alem?es, por exemplo, adotam servi?os de nuvem soberana fornecidos por parceiros locais para manter o processamento de dados exclusivamente na UE, aproveitando a capacidade dos hiperescaladores. Essa transi??o impulsiona o design de seguran?a em dire??o à confian?a zero centrada em identidade. Na Bulgária, o D Commerce Bank alcan?ou 100% de inspe??o de tráfego após implantar uma plataforma de confian?a zero que reduziu o ruído de alertas em 50%. Fornecedores com comprovada conformidade de soberania e estruturas de confian?a zero capturam uma parcela crescente dos gastos.
Expans?o de Redes Privadas 5G em Centros de Manufatura Alem?es e Nórdicos
Plantas automotivas e de maquinário pesado conectam rob?s e sensores por meio de redes 5G privadas, mesclando tecnologia operacional com redes de TI e ampliando a superfície de ataque. Os gastos com ciberseguran?a na manufatura devem crescer 15% em 2025, equivalente a 6-7% dos or?amentos de TI. O construtor de plantas alem?o SMS Group protege seus sites habilitados para 5G com autentica??o de dispositivos e telemetria criptografada, salvaguardando fluxos de análise em tempo real. O impulso de gastos de longo prazo persiste à medida que os fabricantes fortalecem as linhas de produ??o conectadas e integram o monitoramento de amea?as em plantas distribuídas.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez Aguda de Profissionais de Ciberseguran?a Limitando a Capacidade de Implementa??o | -1.8% | Em toda a UE, mais grave na Alemanha, Reino Unido e países nórdicos | 惭é诲颈辞 prazo (2 a 4 anos) |
| Aumento dos Custos de Conformidade Sobrecarregando os Or?amentos de Empresas do Mercado Intermediário | -1.2% | Sul da Europa, países da Europa Central e Oriental, regi?es com predomin?ncia de PMEs | Curto prazo (≤ 2 anos) |
| Restri??es de Financiamento e Press?es de Consolida??o de Mercado sobre Startups | -0.8% | Em toda a UE, evidenciado por demiss?es em empresas financiadas por capital de risco | Curto prazo (≤ 2 anos) |
| Or?amentos Limitados de Ciberseguran?a em Regi?es com Predomin?ncia de PMEs | -0.7% | Sul da Europa e partes da Europa Central e Oriental | 惭é诲颈辞 prazo (2 a 4 anos) |
| Fonte: 黑料不打烊 | |||
Escassez Aguda de Profissionais de Ciberseguran?a Limitando a Capacidade de Implementa??o
A Europa carece de mais de 299.000 profissionais qualificados em ciberseguran?a, e 76% dos funcionários existentes n?o possuem credenciais formais. A Alemanha registra crescimento de dois dígitos nos gastos, mas luta para preencher vagas, enquanto a Fran?a espera 15.000 cargos em aberto, apesar de salários que se aproximam de USD 98.100. A escassez de profissionais atrasa a execu??o de projetos, particularmente em seguran?a em nuvem e prote??o de tecnologia operacional, obrigando as empresas a migrar para detec??o e resposta gerenciadas como substituto para a capacidade interna.
Aumento dos Custos de Conformidade Sobrecarregando os Or?amentos de Empresas do Mercado Intermediário
Alcan?ar a plena conformidade com a NIS2 pode custar às empresas de médio porte até EUR 2 milh?es, um encargo amplificado no Sul da Europa e na Europa Central e Oriental, onde os or?amentos de TI permanecem apertados. Uma viola??o custa em média EUR 4,8 milh?es, deixando as PMEs a ponderar os gastos preventivos em rela??o à exposi??o a perdas. Seguradoras como a Coalition entram na Alemanha para combinar apólices cibernéticas com servi?os de seguran?a, sinalizando que a transferência de risco agora complementa, em vez de substituir, os controles essenciais. A sensibilidade ao pre?o impulsiona a demanda das PMEs por seguran?a por assinatura e controles fornecidos pela nuvem para evitar grandes desembolsos de capital.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Oferta:
Domin?ncia de Solu??es com Acelera??o de Servi?osAs solu??es responderam por 67,25% da participa??o do mercado de ciberseguran?a na Europa em 2025, sustentadas por plataformas integradas que agrupam controles de nuvem, identidade e rede em consoles unificados. O tamanho do mercado de ciberseguran?a na Europa para servi?os, incluindo detec??o e resposta gerenciadas, está projetado para expandir a um CAGR de 13,56% até 2031, à medida que as empresas compensam a escassez de m?o de obra terceirizando as opera??es diárias. O alto crescimento vem de empresas do mercado intermediário recentemente cobertas pela NIS2, que preferem pacotes de servi?os por assinatura única a conjuntos de ferramentas de múltiplos fornecedores.
Os provedores de servi?os gerenciados adaptam painéis de conformidade que automatizam a coleta de evidências nos heterogêneos regimes regulatórios da UE. Simultaneamente, a demanda por servi?os profissionais permanece estável, à medida que grandes bancos e fabricantes arquitetam modelos de referência de confian?a zero e roteiros pós-qu?nticos. Fornecedores de solu??es integradas que incorporam automa??o de fluxo de trabalho e relatórios nativos desfrutam de vantagem de venda cruzada, enquanto fornecedores de produtos pontuais de nicho enfrentam press?o de consolida??o.


Por Modo de Implanta??o:
Lideran?a da Nuvem Impulsiona a Inova??o HíbridaAs implanta??es em nuvem representaram 56,90% da receita de 2025, à medida que as empresas adotaram elasticidade e atualiza??es contínuas. Os modelos híbridos agora registram o CAGR mais rápido de 15,03%, porque as regras de soberania obrigam as empresas a manter dados sensíveis dentro das fronteiras da UE, ao mesmo tempo em que aproveitam as análises dos hiperescaladores globais. O tamanho do mercado de ciberseguran?a na Europa para arquiteturas híbridas cresce à medida que as institui??es financeiras testam redes metropolitanas com seguran?a qu?ntica que mantêm as chaves localmente, mas encaminham a telemetria para mecanismos de análise em nuvens soberanas.
As instala??es locais persistem em cargas de trabalho de defesa e do setor público que exigem controle total do hardware. Mesmo nesses ambientes, porém, s?o integrados feeds de inteligência de amea?as baseados em nuvem, criando topologias mistas. Os fornecedores, portanto, empacotam mecanismos de política idênticos em fatores de forma SaaS e de appliance, para que os administradores possam aplicar controles uniformes independentemente da localiza??o da carga de trabalho.
Por Setor de Usuário Final:
Lideran?a do BFSI com Impulso da 厂补ú诲别O segmento BFSI detinha 21,10% do tamanho do mercado de ciberseguran?a na Europa em 2025, à medida que a DORA obrigou os bancos a formalizar a supervis?o de fornecedores e programas de simula??o de incidentes. O investimento se concentra em monitoramento contínuo e análise em tempo real que satisfazem os relatórios regulatórios dentro de prazos rigorosos. Os gastos com saúde avan?ar?o a um CAGR de 13,95% até 2031, impulsionados pela prevalência de ransomware e pela inclus?o explícita de hospitais e provedores de saúde eletr?nica pela NIS2.
As institui??es financeiras adotam plataformas de autentica??o adaptativa que protegem o banco omnicanal enquanto reduzem o atrito do usuário — a implanta??o do OneSpan pelo Raiffeisen exemplifica o controle compatível com a PSD2 em escala. Os hospitais, por outro lado, priorizam a segmenta??o de rede e a imutabilidade de backups para garantir a continuidade do atendimento ao paciente. Manufatura, varejo e energia exibem crescimento de dois dígitos à medida que a convergência de tecnologia operacional e TI e a implanta??o de redes inteligentes ampliam as superfícies de ataque cibernético.
Por Tamanho de Empresa do Usuário Final:
Escala das Grandes Empresas, Crescimento das PMEsAs grandes empresas geraram 61,50% da receita de 2025, aproveitando seu poder de compra para negociar descontos em plataformas e contratos de servi?os gerenciados plurianuais. No entanto, o segmento de PMEs registra o CAGR mais forte de 14,42%, porque a NIS2 amplia o escopo regulatório para empresas anteriormente fora das categorias de infraestrutura crítica. O tamanho do mercado de ciberseguran?a na Europa para PMEs aumenta à medida que os mercados de nuvem simplificam a aquisi??o e as seguradoras agrupam prote??o básica com cobertura cibernética.
A usabilidade dos fornecedores torna-se decisiva; os painéis devem orientar n?o especialistas nos fluxos de trabalho de evidências de conformidade. Enquanto isso, as grandes organiza??es testam o enriquecimento por aprendizado de máquina e come?am a or?ar estratégias de rota??o de chaves pós-qu?nticas alinhadas ao roteiro de criptografia da UE para 2030.
Análise Geográfica
Mercado de Ciberseguran?a do Reino Unido e da Alemanha
O panorama de ciberseguran?a da Europa concentra receitas nas economias digitais maduras, mas apresenta o crescimento percentual mais acelerado nos mercados de médio porte com alta intensidade digital. O Reino Unido manteve uma participa??o de 22,70% em 2025, sustentada pelo seu cluster de servi?os financeiros, um conjunto de talentos de 67.300 profissionais e uma base de receita de GBP 13,56 bilh?es. A Alemanha constitui o maior contribuinte continental, com gastos de EUR 12,64 bilh?es em 2025 e crescimento anual de 13,55%, à medida que líderes dos setores automotivo e de maquinário modernizam suas defesas de tecnologia operacional.
Mercados Europeus Mais Amplos
Os Países Baixos registram o maior CAGR de 12,19% até 2031, impulsionados pela Amsterdam Internet Exchange e pela concentra??o de institui??es de ciberseguran?a sediadas em Haia. A Fran?a se prepara para um mercado de USD 14,58 bilh?es até 2030, impulsionado por um programa público de tecnologia qu?ntica de USD 1,9 bilh?o que acelera a pesquisa e o desenvolvimento em criptografia. Os mercados do Sul da Europa e da Europa Central e Oriental enfrentam or?amentos mais restritos, mas os influxos de fundos estruturais da UE e a ado??o de computa??o em nuvem estimulam ganhos acima da média. Os países nórdicos combinam digitaliza??o avan?ada com elevada consciência sobre amea?as, sustentando gastos premium em seguran?a per capita.
Mercado de Ciberseguran?a da UE
As iniciativas políticas pan-europeias refor?am a convergência. O Ato de Solidariedade Cibernética determina a coordena??o de resposta a emergências, enquanto o banco de dados de vulnerabilidades da UE centraliza as divulga??es, elevando assim a maturidade de seguran?a de base. Os programas nacionais que subsidiam a forma??o de m?o de obra e incentivam a infraestrutura de nuvem soberana harmonizam ainda mais as trajetórias de crescimento em perfis econ?micos diversos.
Panorama regulatório
A demanda por ciberseguran?a na UE está ancorada em um conjunto de regras aplicáveis a toda a UE que combinam obriga??es para entidades com requisitos a nível de produto. A NIS2 (Diretiva (UE) 2022/2555) ampliou a cobertura e refor?ou as obriga??es de notifica??o de incidentes e gest?o de riscos em setores críticos e importantes, mas a transposi??o continua desigual. Em abril de 2026, a Comiss?o Europeia encaminhou sete Estados-Membros ao Tribunal de Justi?a da UE por falha na transposi??o, mantendo a fiscaliza??o e a prepara??o para auditorias fragmentadas em toda a Europa. Paralelamente, o Digital Operational Resilience Act (DORA) está levando as entidades financeiras a formalizar controles de risco de TIC e supervis?o de terceiros, refor?ando os gastos em gest?o de risco de fornecedores, monitoramento contínuo e relatórios baseados em evidências.
As obriga??es de seguran?a de produtos e da cadeia de suprimentos também est?o se intensificando por meio do Cyber Resilience Act (CRA), Regulamento (UE) 2024/2847, que entrou em vigor em 10 de dezembro de 2024 e introduz requisitos horizontais de ciberseguran?a para produtos com elementos digitais. As obriga??es de notifica??o de incidentes e vulnerabilidades do CRA aplicam-se a partir de 11 de setembro de 2026, com conformidade total exigida até 11 de dezembro de 2027, levando fabricantes e fornecedores de software a novos fluxos de trabalho de divulga??o e remedia??o. O Cyber Solidarity Act, Regulamento (UE) 2025/38, entrou em vigor no início de 2025 para estabelecer mecanismos de prepara??o em nível da UE, como os Cyber Hubs e um Sistema Europeu de Alerta de Ciberseguran?a, fortalecendo a coordena??o da resposta a incidentes transfronteiri?os e orientando as aquisi??es para capacidades integradas de detec??o, resposta e relatório.
Análise da cadeia de valor
A cadeia de valor da ciberseguran?a na Europa abrange (i) pesquisa e forma??o de normas, (ii) engenharia de produtos para controles de hardware, software e nuvem, (iii) integra??o e implanta??o por meio de consultorias, operadoras de telecomunica??es e integradores de sistemas, e (iv) opera??es contínuas prestadas via SOCs internos e provedores de servi?os de seguran?a gerenciados (MSSPs). No início da cadeia, os desenvolvedores de produtos e as cadeias de suprimento de software s?o cada vez mais moldados por mandatos da UE, como o Cyber Resilience Act (Regulamento (UE) 2024/2847), enquanto as obriga??es em nível de entidade sob a NIS2 e os requisitos técnicos associados (incluindo o Regulamento de Execu??o da Comiss?o (UE) 2024/2690 para determinados provedores de infraestrutura e servi?os digitais) impulsionam a demanda por controles auditáveis, notifica??o de incidentes e garantia de fornecedores.
A distribui??o e a entrega intermediárias est?o convergindo em torno de ecossistemas de nuvem soberanos e regionais, pacotes de seguran?a liderados por operadoras de telecomunica??es e plataformas MSSP que reduzem o ?nus de implementa??o para compradores regulados do mercado médio. Parcerias mostram como operadoras e pilhas de nuvem atuam como canais, por exemplo: a SentinelOne firmou parceria com a Schwarz Digits para fornecer servi?os de detec??o e resposta na nuvem soberana STACKIT na Alemanha (setembro de 2025). A Orange expandiu suas ofertas empacotadas por meio de alian?as com fornecedores, incluindo F-Secure com a Orange em abril de 2025 e cyan AG com a Orange Romania em julho de 2025. No final da cadeia, os compradores priorizam evidências de conformidade, remedia??o rápida e controles de risco de terceiros, tornando a gest?o automatizada de vulnerabilidades, a confian?a zero centrada em identidade e a detec??o e resposta gerenciadas pontos-chave de captura de valor, especialmente onde a escassez de habilidades for?a a terceiriza??o.
Cenário Competitivo
A concorrência entre fornecedores no mercado de ciberseguran?a na Europa apresenta fragmenta??o moderada, mas um ritmo crescente de consolida??o. Os fornecedores capazes de entregar plataformas de ponta a ponta com fluxos de trabalho de conformidade nativos ganham vantagem, à medida que os clientes buscam parcerias menos numerosas e mais abrangentes. A aquisi??o da Secureworks pela Sophos por USD 859 milh?es ampliou sua presen?a em servi?os gerenciados, enquanto a série de aquisi??es da Leonardo reflete a entrada do setor de defesa na arena comercial. A Darktrace absorveu a Cado Security para adicionar automa??o forense, sinalizando a demanda por velocidade na resposta a incidentes.
A integra??o de inteligência artificial molda a diferencia??o. Estima-se que 71% dos bancos europeus utilizem detec??o de amea?as por IA em 2025, pressionando todos os fornecedores a incorporar análise comportamental em seus portfólios. A prontid?o pós-qu?ntica emerge como um campo de batalha nascente, com roteiros de solu??es alinhados ao mandato da UE para 2030. Ao mesmo tempo, os provedores de servi?os gerenciados visam nichos de terceiriza??o de PMEs, empacotando Centro de Opera??es de Seguran?a, backup e seguro em pacotes de assinatura. Os ventos contrários de financiamento reduzem o campo de startups, ilustrado pela redu??o de pessoal da Snyk, mas também criam alvos de aquisi??o para incumbentes com capital abundante.
A participa??o de mercado permanece distribuída: nenhuma empresa supera um quarto da receita regional, e as cinco principais controlam aproximadamente 45%. Os fornecedores focados em seguran?a de tecnologia operacional, conformidade em saúde e gest?o de postura em nuvem híbrida representam candidatos a aquisi??o, à medida que os compradores buscam lacunas de capacidade e presen?a regional de hospedagem de dados.
Líderes do Setor de Ciberseguran?a na Europa
IBM Corporation
Cisco Systems, Inc.
Fujitsu Limited (Fujitsu Group)
Dell Technologies Inc.
Broadcom
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado Europeu de Ciberseguran?a
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- IBM Corporation
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- Thales Group (Thales DIS)
- Siemens AG (Siemens Digital Industries)
- Atos SE (Eviden)
- Accenture PLC (Security Services)
- Kaspersky Lab JSC
- Trend Micro Inc.
- Sophos Ltd.
- F-Secure Corp.
- Darktrace PLC
- Orange Cyberdefense (Orange SA)
- Airbus Defence and Space GmbH (CyberSecurity)
- Capgemini SE
- Deutsche Telekom Security GmbH (T-Systems)
- BAE Systems Applied Intelligence
- Rapid7 Inc.
- CrowdStrike Holdings Inc.
- Nexus Group
- Secunet Security Networks AG
- Rohde & Schwarz Cybersecurity GmbH

Oportunidades de mercado e perspectivas futuras
Um grande espa?o em branco é a conformidade e o relatório automatizados em mandatos que se sobrep?em (NIS2, DORA e CRA), particularmente para organiza??es que operam em múltiplas jurisdi??es onde a transposi??o da NIS2 ainda é inconsistente. O CRA introduz obriga??es de seguran?a de produtos com relatórios com prazo definido a partir de 11 de setembro de 2026, criando uma necessidade concreta de capta??o de vulnerabilidades vinculada a SBOM, fluxos de trabalho de divulga??o coordenada e automa??o de remedia??o que possa alimentar relatórios para clientes e reguladores sem sobrecarga manual. O Cyber Solidarity Act (Regulamento (UE) 2025/38) adiciona uma camada de coordena??o de resposta a incidentes em nível da UE (Cyber Hubs e um sistema de alerta da UE), apoiando a demanda por compartilhamento interoperável de inteligência de amea?as, resposta orientada por playbooks e servi?os que possam escalar durante incidentes transfronteiri?os.
A seguran?a para IA avan?ada e cadeias de suprimento de software é outra área de oportunidade ativa, apoiada por atividades de política e programas. Em julho de 2026, a Comiss?o Europeia lan?ou um Plano de A??o sobre Ciberseguran?a e Inteligência Artificial, e os programas de pesquisa e projetos-piloto da UE já est?o avan?ando capacidades aplicadas em vários setores, incluindo projetos como VIGILANCE, CIPHER e CYBER-BRIDGE. Para fornecedores e provedores de servi?os, isso aponta para caminhos de curto prazo ao mercado em fluxos de trabalho de SOC aprimorados por IA, prote??o de modelos e dados, e integridade da cadeia de suprimento de software, especialmente quando empacotados em servi?os gerenciados que compensam a lacuna regional de talentos em ciberseguran?a e simplificam as aquisi??es para entidades do mercado médio recentemente regulamentadas.
Recent Industry Developments in Mercado Europeu de Ciberseguran?a
- Julho de 2026: IBM e Red Hat expandiram o Project Lightwell com novas ofertas comerciais, incluindo Lightwell Network e Lightwell Clearinghouse Premier, para fortalecer a confian?a na cadeia de suprimento de software de código aberto e automatizar a remedia??o de vulnerabilidades. A transforma??o das capacidades de seguran?a da cadeia de suprimento em produto oferece às empresas um caminho operacional em ambientes híbridos, alinhando-se com as expectativas mais rígidas da UE sobre tratamento de vulnerabilidades e fluxos de trabalho de divulga??o.
- Novembro de 2025: A Orange firmou uma parceria de pesquisa e inova??o com a Ecole Polytechnique focada em tecnologias soberanas em inteligência artificial e ciberseguran?a. A colabora??o apoia um pipeline de P&D europeu e desenvolvimento de talentos que pode alimentar portfólios de seguran?a liderados por operadoras e ofertas alinhadas à nuvem soberana em toda a regi?o.
- Dezembro de 2024: O Cyber Resilience Act da UE (Regulamento (UE) 2024/2847) entrou em vigor, estabelecendo requisitos de ciberseguran?a para produtos com elementos digitais vendidos na UE. Isso expande o escopo do mercado além dos controles corporativos para engenharia de produtos, gest?o de vulnerabilidades e processos de relatório que os fornecedores de hardware e software devem incorporar em seus ciclos de desenvolvimento e suporte.


Mercado Europeu de Ciberseguran?a Escopo do relatório e metodologia de pesquisa
Defini??o e abrangência do mercado
Este mercado é definido como a receita gerada na Europa a partir de solu??es e servi?os de ciberseguran?a que ajudam a prevenir, detectar e responder a amea?as cibernéticas em redes, endpoints, aplica??es, nuvem e ambientes de dados.
Exclus?es de escopo: Este dimensionamento exclui hardware de TI geral, terceiriza??o de TI gerenciada sem foco em seguran?a e servi?os de seguran?a física que n?o s?o entregues como ofertas de ciberseguran?a.
Vis?o geral da segmenta??o
- Por Oferta
- Solu??es
- Seguran?a de Aplica??es
- Seguran?a em Nuvem
- Seguran?a de Dados
- Gest?o de Identidade e Acesso
- Prote??o de Infraestrutura
- Gest?o Integrada de Riscos
- Equipamentos de Seguran?a de Rede
- Seguran?a de Endpoint
- Outros Servi?os
- Servi?os
- Servi?os Profissionais
- Servi?os Gerenciados
- Solu??es
- Por Modo de Implanta??o
- Local
- Nuvem
- Por Vertical de Usuário Final
- BFSI
- 厂补ú诲别
- TI e Telecomunica??es
- Industrial e Defesa
- Manufatura
- Varejo e Comércio Eletr?nico
- Energia e Utilidades
- Manufatura
- Outros
- Por Tamanho de Empresa do Usuário Final
- Pequenas e Médias Empresas (PMEs)
- Grandes Empresas
- Por País
- Alemanha
- Reino Unido
- Fran?a
- Espanha
- 滨迟á濒颈补
- Países Baixos
- Restante da Europa (países nórdicos, Benelux excl. Países Baixos, Europa Central e Oriental, Balc?s)
Fontes de dados, dimensionamento de mercado e valida??o
Pesquisa documental
A pesquisa documental foi utilizada para definir os limites do mercado, construir uma narrativa consistente de demanda europeia e captar sinais mensuráveis que possam ser acompanhados ano a ano. Recorremos a fontes públicas e oficiais, como publica??es da ENISA sobre amea?as e prepara??o, indicadores de intensidade digital e gastos em TIC do Eurostat, a Comiss?o Europeia e o EUR-Lex para atualiza??es relacionadas à NIS2, o Banco Central Europeu para contexto macroecon?mico e de infla??o, e conjuntos de dados sobre economia digital da OCDE.
Paralelamente, revisamos relatórios anuais de empresas, apresenta??es a investidores e imprensa confiável para compreender mudan?as no foco de produtos, expans?o de parceiros e linguagem de pre?os que afeta a receita realizada na Europa. Uma assinatura paga para dados financeiros de empresas e outra para atividades de patentes e propriedade intelectual foram utilizadas seletivamente para esclarecer a exposi??o dos fornecedores à Europa e verificar a intensidade de inova??o em áreas de seguran?a. Esses exemplos n?o s?o exaustivos, e outras fontes públicas também foram consultadas para preencher lacunas, validar suposi??es e esclarecer defini??es.
Entrevistas primárias e pesquisas
O trabalho primário foi concluído por meio de entrevistas com especialistas e pesquisas estruturadas com compradores de seguran?a, parceiros de canal e provedores de solu??es e servi?os ativos em toda a Europa. Utilizamos essas informa??es para testar os níveis de ado??o, a atra??o de servi?os e o tamanho médio dos contratos, e depois para reconciliar diferen?as entre países onde os cronogramas de conformidade e a maturidade em nuvem variam.
No trabalho de campo, os respondentes também ajudaram a refinar como classificamos os servi?os de ciberseguran?a em rela??o à terceiriza??o mais ampla de TI, especialmente para ofertas de seguran?a gerenciada vendidas junto com o suporte geral de TI.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Nível superior: 36% | CXOs: 13% |
| Nível médio: 49% | Líderes funcionais/de unidade: 29% |
| Participantes menores: 15% | Gerentes: 58% |
Dimensionamento de mercado e previs?o
O dimensionamento parte de uma constru??o top-down, na qual os sinais regionais de gastos em TI e seguran?a digital s?o reconstruídos em um conjunto de demanda por ciberseguran?a, depois alocados entre receitas de solu??es e servi?os com base na ado??o observada e na press?o de conformidade. Para manter os totais realistas, corroboramos o resultado com aproxima??es bottom-up seletivas, como a exposi??o amostrada de receita de fornecedores e parceiros à Europa, algumas verifica??es de canal sobre o mix de servi?os de seguran?a, e faixas de pre?o por usuário ou por dispositivo multiplicadas por volumes de implanta??o realistas.
Alguns insumos europeus foram acompanhados de perto, incluindo o ritmo de migra??o de cargas de trabalho para a nuvem, a cobertura de entidades reguladas sob a NIS2 e os requisitos do setor financeiro, as tendências de frequência e gravidade de viola??es reportadas, a escassez de pessoal de seguran?a que desloca gastos para servi?os de seguran?a gerenciados, e a parcela de novas implanta??es que agrupam múltiplos controles em plataformas. Onde sinais bottom-up estavam ausentes para mercados menores, usamos propor??es substitutas de economias semelhantes e depois as ajustamos por meio de feedback de entrevistas antes de fechar os totais finais.
Para a previs?o, foi utilizada uma análise de cenários para que o modelo pudesse refletir diferentes caminhos para prazos de conformidade, condi??es macroecon?micas e intensidade de incidentes cibernéticos. As suposi??es foram ent?o ajustadas usando faixas de consenso ouvidas dos respondentes primários sobre crescimento or?amentário, atra??o de servi?os e progress?o de pre?os para categorias-chave.
Valida??o de dados e ciclo de atualiza??o
A valida??o é feita triangulando os totais modelados com sinais independentes, incluindo declara??es de crescimento de or?amento de seguran?a, indicadores macro de TIC e os níveis implícitos de gastos por funcionário ou por dispositivo, por grupo de países. Valores atípicos s?o sinalizados, e depois verifica??es de vari?ncia entre os anos s?o utilizadas para confirmar que a tendência é explicável por fatores conhecidos, como o momento regulatório, agrupamentos de incidentes importantes ou transi??es de produtos para servi?os gerenciados.
Antes da aprova??o final, o trabalho é revisado em múltiplas etapas para que as suposi??es, convers?es e cálculos estejam alinhados ao escopo definido. Os relatórios s?o atualizados anualmente, e atualiza??es intermediárias s?o acionadas quando ocorrem eventos relevantes, como grandes mudan?as regulatórias ou uma inflex?o clara nos gastos com seguran?a. Imediatamente antes da entrega, é realizada uma revis?o final para que os clientes recebam a vis?o mais atualizada, com base em novos lan?amentos públicos disponíveis e entrevistas recentes.
Estimativa da 黑料不打烊 para o mercado europeu de ciberseguran?a em compara??o com outras estimativas publicadas
Os tamanhos de mercado publicados para a ciberseguran?a na Europa podem variar mesmo quando os títulos parecem semelhantes, porque os limites de escopo e as regras de reconhecimento de receita nem sempre s?o os mesmos. As diferen?as também surgem de como os pesquisadores tratam os servi?os gerenciados, os pacotes de plataforma e o ano usado para convers?o de moeda quando a receita multinacional é mapeada para a Europa.
A tabela mostra uma dispers?o para o mesmo ano-base, e no modelo da 黑料不打烊 a contagem é restrita à receita de solu??es e servi?os específicos de ciberseguran?a obtida na Europa, enquanto servi?os de TI gerais adjacentes e consultoria de risco mais ampla permanecem fora dos totais, mesmo que vendidos pelos mesmos fornecedores.
Compara??o de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| 黑料不打烊 | 63,12 bilh?es de USD (2025) | |
| Consultoria Global A | 71,34 bilh?es de USD (2025) | Esta estimativa parece aplicar um mapeamento de receita de fornecedores mais amplo, que pode incluir mais servi?os de TI adjacentes à seguran?a, e pode usar regras diferentes para alocar a receita multinacional entre os países europeus. |
| Editora Setorial B | 81,81 bilh?es de USD (2025) | O valor mais alto é consistente com uma cobertura de componentes mais amplos, na qual servi?os intensivos em consultoria e conformidade podem ser contabilizados mais integralmente, e com suposi??es diferentes sobre a atra??o de servi?os de seguran?a gerenciados e a progress?o de pre?os. |
Ao interpretar os três números em conjunto, a maior parte da diferen?a é explicada pelo que é incluído como receita de ciberseguran?a e como os contratos com alto conteúdo de servi?os s?o tratados. Ao manter o escopo vinculado a fatores identificáveis de gastos com seguran?a e ao cruzar os totais com informa??es de compradores e canais, o valor resultante permanece rastreável a etapas claras que podem ser repetidas todos os anos.


Principais Perguntas Respondidas no Relatório
Qual é a taxa de crescimento projetada do mercado de ciberseguran?a na Europa?
O mercado está previsto para expandir a um CAGR de 10,62% entre 2026 e 2031, crescendo de USD 69,82 bilh?es para USD 115,66 bilh?es.
Qual segmento é o maior contribuinte de receita atualmente?
As solu??es lideram atualmente, respondendo por 67,25% da receita, impulsionadas por plataformas integradas que atendem a múltiplos mandatos de conformidade.
Por que os servi?os de seguran?a gerenciados est?o crescendo t?o rapidamente na Europa?
Uma lacuna de 299.000 profissionais e os complexos requisitos da NIS2/DORA levam as empresas a terceirizar opera??es, produzindo um CAGR de 13,56% para servi?os gerenciados.
Como as iniciativas de nuvem soberana impactam os gastos com seguran?a?
Programas como o Gaia-X exigem arquiteturas de confian?a zero e residência de dados na UE, estimulando o investimento em seguran?a de nuvem híbrida a um CAGR de 15,03%.
Qual país deve crescer mais rapidamente até 2031?
Os Países Baixos est?o projetados para registrar um CAGR de 12,19% devido ao seu papel como portal digital da Europa e ao cluster de ciberseguran?a de Haia.
Qual é a maior restri??o à expans?o do mercado?
A escassez aguda de profissionais, superior a 299.000 posi??es, limita a capacidade de implementa??o e atrasa a execu??o de projetos, apesar do aumento dos or?amentos.
Página atualizada pela última vez em:


