
Taille et part du marché européen de la cybersécurité
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
| Taille du marché de l'année de base (2025) | 63.12 Milliards de dollars |
| Taille du Marché (2026) | 69.82 Milliards de dollars |
| Taille du Marché (2031) | 115.66 Milliards de dollars |
| Growth Rate (2026 - 2031) | 10.62 % |
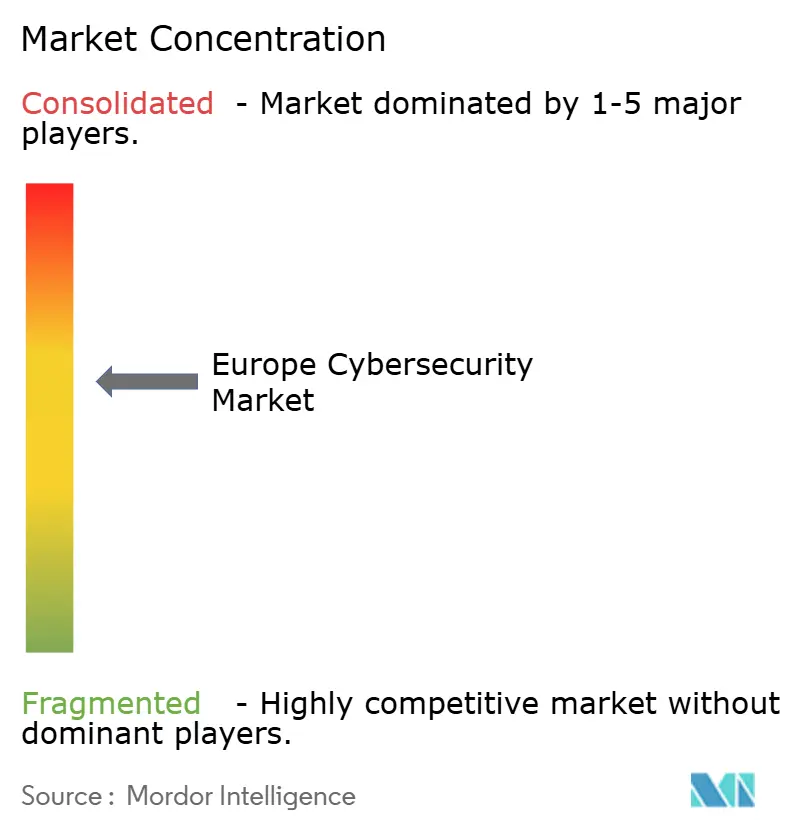
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 黑料不打烊. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché européen de la cybersécurité par 黑料不打烊
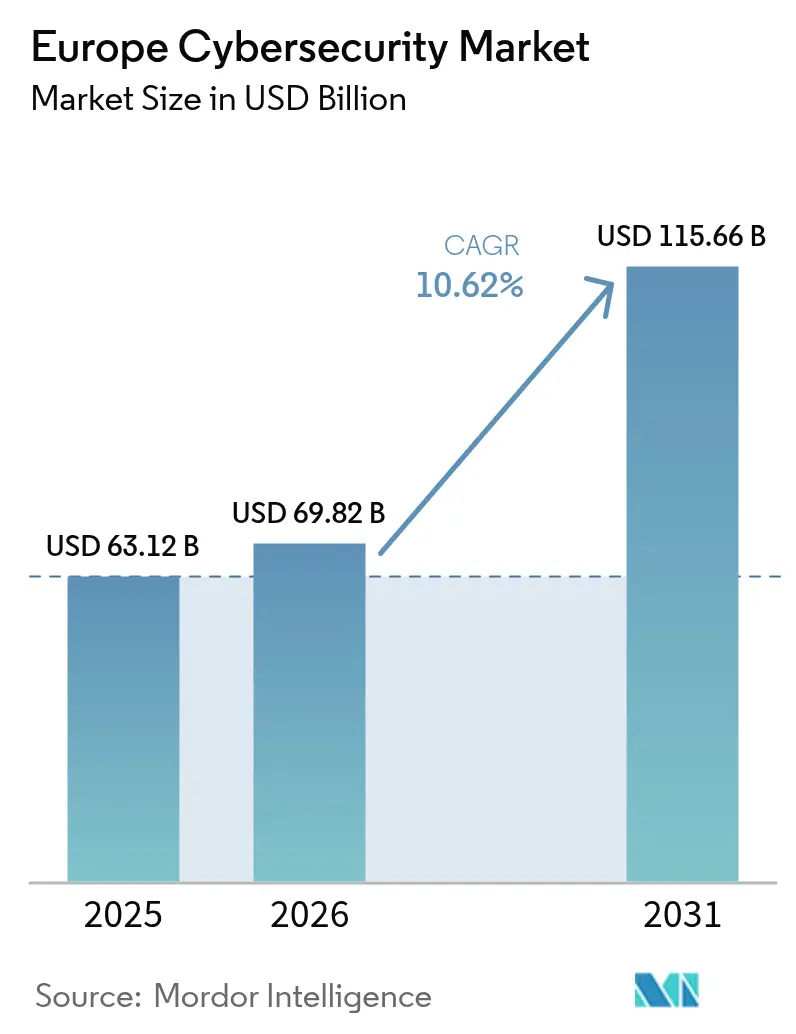
La taille du marché européen de la cybersécurité en 2026 est estimée à 69,82 milliards USD, en hausse par rapport à la valeur de 2025 de 63,12 milliards USD, avec des projections pour 2031 indiquant 115,66 milliards USD, progressant à un CAGR de 10,62 % sur la période 2026-2031. L'application obligatoire de la réglementation, la montée des risques géopolitiques et l'accélération du passage aux plateformes cloud souveraines élèvent la cybersécurité d'une dépense facultative à un poste opérationnel essentiel dans toute la région. L'application de la directive sur la sécurité des réseaux et des systèmes d'information 2 (NIS2) et du règlement sur la résilience opérationnelle numérique (DORA) ancre les plans de dépenses, tandis que le conflit Russie-Ukraine alimente une hausse de 30 % des incidents de ran?ongiciels qui renforce la sensibilisation au risque au niveau des conseils d'administration. Les stratégies axées sur le cloud persistent, mais les déploiements hybrides gagnent du terrain à mesure que les entreprises équilibrent souveraineté et échelle. La consolidation des fournisseurs s'intensifie alors que les prestataires acquièrent des capacités de réponse aux incidents et de services gérés pour répondre à la demande de conformité. La concurrence accrue est toutefois tempérée par un déficit de 299 000 professionnels qualifiés qui étire les équipes de sécurité internes et stimule le recours aux services gérés.
Principaux enseignements du rapport
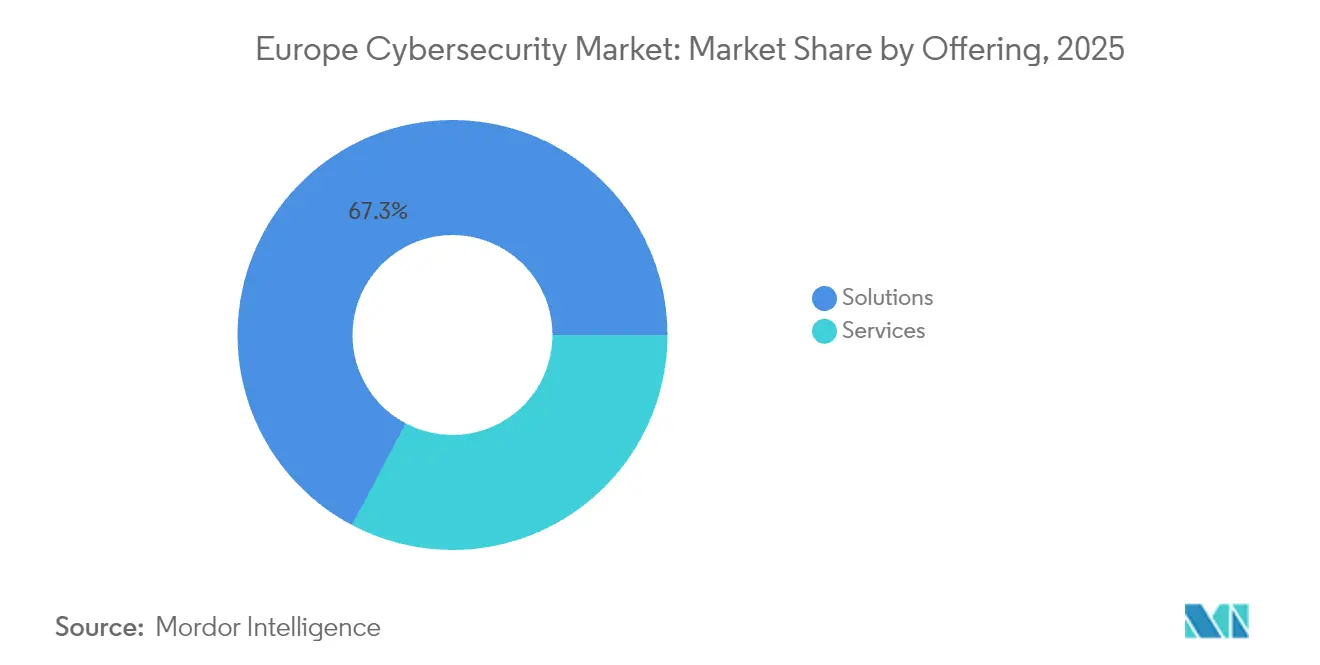
- Par offre, les solutions ont représenté 67,25 % de la part du marché européen de la cybersécurité en 2025, tandis que les services gérés ont enregistré le CAGR le plus rapide à 13,56 % jusqu'en 2031.
- Par mode de déploiement, le cloud a capté 56,90 % de la part des revenus en 2025 ; les architectures hybrides devraient se développer à un CAGR de 15,03 % jusqu'en 2031.
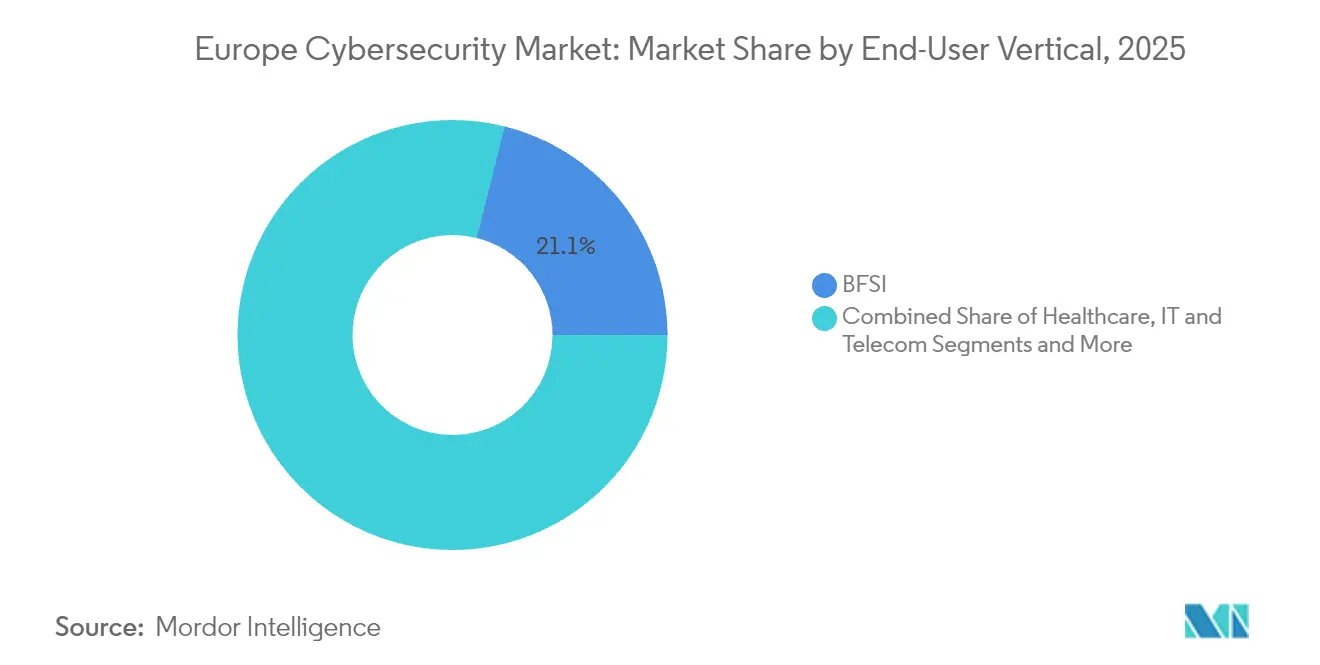
- Par secteur d'utilisateur final, le BFSI a dominé avec 21,10 % de la taille du marché européen de la cybersécurité en 2025, tandis que la santé devrait progresser à un CAGR de 13,95 % jusqu'en 2031.
- Par taille d'entreprise, les grandes entreprises ont représenté 61,50 % de la part des revenus en 2025, mais les PME affichent le CAGR le plus élevé à 14,42 % jusqu'en 2031.
- Par zone géographique, le Royaume-Uni a détenu 22,70 % de la part du marché européen de la cybersécurité en 2025, tandis que les Pays-Bas devraient afficher le CAGR le plus rapide à 12,19 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 黑料不打烊, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Application à l'échelle de l'UE de NIS2 et DORA augmentant les dépenses de sécurité obligatoires | +2.8% | ? l'échelle de l'UE, plus fort en Allemagne, en France et aux Pays-Bas | Moyen terme (2 à 4 ans) |
| Montée en puissance des ran?ongiciels sophistiqués liés au conflit Russie-Ukraine | +2.1% | Mondial, concentré dans les régions d'Europe centrale et orientale et nordiques | Court terme (≤ 2 ans) |
| Transition rapide vers les clouds souverains européens favorisant les architectures de confiance zéro | +1.9% | Marchés centraux de l'UE, portés par l'Allemagne et la France | Moyen terme (2 à 4 ans) |
| Expansion des réseaux privés 5G dans les p?les de fabrication allemands et nordiques | +1.4% | Allemagne, pays nordiques, extension vers le Benelux | Long terme (≥ 4 ans) |
| Déploiement de l'identité numérique (eIDAS 2.0) créant une nouvelle demande d'authentification | +1.2% | ? l'échelle de l'UE, adoption précoce en Estonie et aux Pays-Bas | Moyen terme (2 à 4 ans) |
| Contr?les cyber minimaux imposés par les assureurs aux entreprises du marché intermédiaire | +0.9% | Royaume-Uni, Allemagne, France, extension vers l'Europe du Sud | Court terme (≤ 2 ans) |
| Source: 黑料不打烊 | |||
Application à l'échelle de l'UE de NIS2 et DORA augmentant les dépenses de sécurité obligatoires
NIS2 étend la couverture à plus de 160 000 entités européennes et introduit des pénalités pouvant atteindre 10 millions EUR ou 2 % du chiffre d'affaires mondial, ce qui fait passer les budgets de cybersécurité du discrétionnaire à l'obligatoire [1]Agence de l'Union européenne pour la cybersécurité, "La directive NIS2 expliquée," enisa.europa.eu. DORA impose des mandats parallèles de gestion des risques liés aux TIC aux entités financières, contraignant des banques telles que Belfius à restructurer leurs portefeuilles de fournisseurs pour renforcer la résilience. Le périmètre juridique pousse les dépenses moyennes de sécurité à 9 % des budgets informatiques, tandis que 89 % des entreprises signalent de nouveaux besoins en recrutement. Les plateformes prêtes à l'intégration et les services gérés en bénéficient le plus car ils rationalisent les rapports multi-juridictions, maintiennent la conformité et réduisent l'exposition aux pénalités.
Montée en puissance des ran?ongiciels sophistiqués liés au conflit Russie-Ukraine
Les attaques par ran?ongiciel contre les organisations européennes ont augmenté de 30 % en 2024, les acteurs malveillants ayant instrumentalisé les tensions géopolitiques. Le secteur manufacturier a subi une croissance de 84 % du volume d'attaques au cours du premier trimestre 2025, avec des co?ts de violation dépassant 5,56 millions USD, éclipsant les pertes des précédentes périodes de crise. Les incidents dans le secteur de la santé ont atteint 309 en 2023, la moitié impliquant des ran?ongiciels, ce qui a conduit à un plan d'action de l'UE allouant des ressources supplémentaires de réponse aux incidents. Des groupes persistants tels que LockBit ont exécuté 1 700 attaques avant les efforts de démantèlement, soulignant la nécessité d'une détection basée sur les comportements et de services de réponse multicouches.
Transition rapide vers les clouds souverains européens favorisant les architectures de confiance zéro
Gaia-X et les mandats de souveraineté nationale encouragent les entreprises à migrer leurs charges de travail vers des clouds opérés en Europe qui garantissent la résidence des données. Les détaillants allemands, par exemple, adoptent des services cloud souverains fournis par des partenaires locaux pour maintenir un traitement des données exclusivement dans l'UE tout en tirant parti de la capacité des hyperscalers. Cette transition oriente la conception de la sécurité vers une confiance zéro centrée sur l'identité. En Bulgarie, D Commerce Bank a atteint une inspection à 100 % du trafic après le déploiement d'une plateforme de confiance zéro qui a réduit le bruit des alertes de 50 %. Les fournisseurs disposant d'une conformité souveraine éprouvée et de cadres de confiance zéro captent une part de portefeuille croissante.
Expansion des réseaux privés 5G dans les p?les de fabrication allemands et nordiques
Les usines automobiles et de machines lourdes connectent robots et capteurs via des réseaux 5G privés, fusionnant les technologies opérationnelles avec les réseaux informatiques et élargissant la surface d'attaque. Les dépenses de cybersécurité dans le secteur manufacturier devraient augmenter de 15 % en 2025, soit l'équivalent de 6 à 7 % des budgets informatiques. Le constructeur d'installations industrielles allemand SMS Group sécurise ses sites 5G avec une authentification des appareils et une télémétrie chiffrée, protégeant les flux d'analyses en temps réel. L'élan des dépenses à long terme persiste à mesure que les fabricants renforcent les lignes de production connectées et intègrent la surveillance des menaces dans les usines distribuées.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie aigu? de compétences en cybersécurité limitant la capacité de mise en ?uvre | -1.8% | ? l'échelle de l'UE, plus sévère en Allemagne, au Royaume-Uni et dans les pays nordiques | Moyen terme (2 à 4 ans) |
| Hausse des co?ts de conformité pesant sur les budgets des entreprises du marché intermédiaire | -1.2% | Europe du Sud, pays d'Europe centrale et orientale, régions à forte concentration de PME | Court terme (≤ 2 ans) |
| Contraintes de financement et pressions de consolidation du marché sur les startups | -0.8% | ? l'échelle de l'UE, illustré par les licenciements dans les entreprises soutenues par le capital-risque | Court terme (≤ 2 ans) |
| Budgets de cybersécurité limités dans les régions à dominante PME | -0.7% | Europe du Sud et certaines parties de l'Europe centrale et orientale | Moyen terme (2 à 4 ans) |
| Source: 黑料不打烊 | |||
Pénurie aigu? de compétences en cybersécurité limitant la capacité de mise en ?uvre
L'Europe manque de plus de 299 000 professionnels qualifiés en cybersécurité, et 76 % du personnel existant ne possède aucune accréditation formelle. L'Allemagne affiche une croissance à deux chiffres des dépenses mais peine à pourvoir les postes vacants, tandis que la France prévoit 15 000 postes ouverts malgré des salaires approchant 98 100 USD. La pénurie de compétences ralentit le déploiement des projets, notamment dans la sécurité cloud et la protection des technologies opérationnelles, contraignant les entreprises à se tourner vers la détection et la réponse gérées comme substitut aux capacités internes.
Hausse des co?ts de conformité pesant sur les budgets des entreprises du marché intermédiaire
Atteindre une conformité totale à NIS2 peut co?ter jusqu'à 2 millions EUR aux entreprises de taille intermédiaire, une charge amplifiée en Europe du Sud et en Europe centrale et orientale où les budgets informatiques restent serrés. Une violation co?te en moyenne 4,8 millions EUR, laissant les PME peser les dépenses préventives face à l'exposition aux pertes. Des assureurs tels que Coalition entrent en Allemagne pour associer des polices cyber à des services de sécurité, signalant que le transfert de risque complète désormais les contr?les essentiels plut?t qu'il ne les remplace. La sensibilité aux prix stimule la demande des PME pour la sécurité par abonnement et les contr?les fournis via le cloud afin d'éviter des dépenses d'investissement importantes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
dominance des solutions avec accélération des servicesLes solutions ont représenté 67,25 % de la part du marché européen de la cybersécurité en 2025, soutenues par des plateformes intégrées qui regroupent les contr?les cloud, d'identité et de réseau dans des consoles unifiées. La taille du marché européen de la cybersécurité pour les services, y compris la détection et la réponse gérées, devrait se développer à un CAGR de 13,56 % jusqu'en 2031, les entreprises compensant les pénuries de main-d'?uvre en externalisant les opérations quotidiennes. La forte croissance provient des entreprises du marché intermédiaire nouvellement couvertes par NIS2 qui préfèrent les offres de services à abonnement unique aux bo?tes à outils multi-fournisseurs.
Les prestataires de services gérés adaptent des tableaux de bord de conformité qui automatisent la collecte de preuves dans les régimes réglementaires hétérogènes de l'UE. Parallèlement, la demande de services professionnels reste stable alors que les grandes banques et les fabricants con?oivent des modèles de référence de confiance zéro et des feuilles de route post-quantiques. Les fournisseurs de solutions intégrées qui intègrent l'automatisation des flux de travail et les rapports natifs bénéficient d'un avantage de vente croisée, tandis que les fournisseurs de produits ponctuels de niche font face à des pressions de consolidation.


Par mode de déploiement :
le leadership du cloud stimule l'innovation hybrideLes déploiements cloud ont représenté 56,90 % des revenus de 2025, les entreprises ayant adopté l'élasticité et les mises à jour permanentes. Les modèles hybrides enregistrent désormais le CAGR le plus rapide à 15,03 % car les règles de souveraineté contraignent les entreprises à conserver les données sensibles à l'intérieur des frontières de l'UE tout en tirant parti des analyses des hyperscalers mondiaux. La taille du marché européen de la cybersécurité pour les architectures hybrides cro?t à mesure que les institutions financières pilotent des réseaux métropolitains à sécurité quantique qui conservent les clés sur site tout en acheminant la télémétrie vers des moteurs d'analyse dans des clouds souverains.
Les installations sur site persistent dans les charges de travail de défense et du secteur public qui nécessitent un contr?le total du matériel. Pourtant, même ces environnements intègrent des flux de renseignements sur les menaces basés sur le cloud, créant des topologies mixtes. Les fournisseurs conditionnent donc des moteurs de politique identiques sur des facteurs de forme SaaS et appliance afin que les administrateurs puissent appliquer des contr?les uniformes quel que soit l'emplacement de la charge de travail.
Par secteur d'utilisateur final :
leadership du BFSI avec dynamisme de la santéLe segment BFSI a représenté 21,10 % de la taille du marché européen de la cybersécurité en 2025, DORA ayant contraint les banques à formaliser la supervision des fournisseurs et les programmes d'exercices d'incidents. Les investissements se concentrent sur la surveillance continue et les analyses en temps réel qui satisfont les rapports réglementaires dans des délais serrés. Les dépenses dans le secteur de la santé progresseront à un CAGR de 13,95 % jusqu'en 2031, portées par la prévalence des ran?ongiciels et l'inclusion explicite des h?pitaux et des prestataires de santé numérique dans NIS2.
Les établissements financiers adoptent des plateformes d'authentification adaptative qui sécurisent les services bancaires omnicanaux tout en réduisant les frictions pour les utilisateurs — le déploiement de OneSpan par Raiffeisen illustre un contr?le compatible PSD2 à grande échelle. Les h?pitaux, en revanche, privilégient la segmentation du réseau et l'immuabilité des sauvegardes pour assurer la continuité des soins aux patients. La fabrication, le commerce de détail et l'énergie affichent chacun une croissance à deux chiffres à mesure que la convergence OT-IT et le déploiement des réseaux intelligents élargissent les surfaces d'attaque cybernétique.
Par taille d'entreprise :
échelle des grandes entreprises, montée en puissance des PMELes grandes entreprises ont généré 61,50 % des revenus de 2025, tirant parti de leur poids d'achat pour négocier des remises sur les plateformes et des contrats de services gérés pluriannuels. Néanmoins, le segment des PME affiche le CAGR le plus fort à 14,42 % car NIS2 étend le périmètre réglementaire aux entreprises précédemment exclues des catégories d'infrastructures critiques. La taille du marché européen de la cybersécurité pour les PME augmente à mesure que les places de marché cloud simplifient les achats et que les assureurs associent une protection de base à la couverture cyber.
La facilité d'utilisation des fournisseurs devient déterminante ; les tableaux de bord doivent guider les non-spécialistes dans les flux de travail de preuves de conformité. Pendant ce temps, les grandes organisations pilotent l'enrichissement par apprentissage automatique et commencent à budgétiser des stratégies de rotation des clés post-quantiques alignées sur la feuille de route cryptographique 2030 de l'UE.
Analyse géographique
Marché de la cybersécurité au Royaume-Uni et en Allemagne
Le paysage de la cybersécurité en Europe concentre les revenus dans les économies numériques matures, tout en affichant la croissance en pourcentage la plus rapide dans les marchés intermédiaires à forte intensité numérique. Le Royaume-Uni a conservé une part de 22,70 % en 2025, gr?ce à son cluster de services financiers, à un vivier de talents de 67 300 personnes et à une base de revenus de 13,56 milliards GBP. L'Allemagne constitue le principal contributeur continental, avec des dépenses de 12,64 milliards EUR en 2025 et une croissance annuelle de 13,55 %, les leaders de l'automobile et de la mécanique modernisant leurs défenses en matière de technologies opérationnelles.
Marchés européens plus larges
Les Pays-Bas affichent le CAGR le plus élevé, à 12,19 %, d'ici 2031, soutenus par l'Amsterdam Internet Exchange et une concentration d'institutions cyber basées à La Haye. La France se prépare à un marché de 14,58 milliards USD d'ici 2030, portée par un programme public de technologies quantiques d'1,9 milliard USD qui accélère la R&D en cryptographie. Les marchés d'Europe du Sud et d'Europe centrale et orientale font face à des budgets plus contraints, mais les apports des fonds structurels de l'UE et l'adoption du cloud stimulent des gains supérieurs à la moyenne. Les pays nordiques combinent une numérisation avancée et une forte sensibilisation aux menaces, maintenant des dépenses de sécurité premium par habitant.
Marché européen de la cybersécurité (UE)
Les initiatives politiques paneuropéennes renforcent la convergence. L'acte sur la solidarité cyber impose la coordination des interventions d'urgence, tandis que la base de données européenne des vulnérabilités centralise les divulgations, élevant ainsi le niveau de maturité de sécurité de référence. Les dispositifs nationaux qui subventionnent la formation des effectifs et encouragent le développement d'infrastructures cloud souveraines harmonisent davantage les trajectoires de croissance à travers des profils économiques diversifiés.
Paysage réglementaire
La demande de cybersécurité dans l'UE s'appuie sur un ensemble de règles applicables à l'échelle de l'UE qui combinent obligations pour les entités et exigences au niveau des produits. NIS2 (Directive (UE) 2022/2555) a élargi la couverture et renforcé les obligations de signalement des incidents et de gestion des risques dans les secteurs critiques et importants, mais la transposition reste inégale. En avril 2026, la Commission européenne a saisi la Cour de justice de l'UE contre sept ?tats membres pour défaut de transposition, laissant l'application et la préparation aux audits fragmentées à travers l'Europe. En parallèle, le règlement sur la résilience opérationnelle numérique (DORA) pousse les entités financières à formaliser les contr?les de risques TIC et la supervision des tiers, renfor?ant les dépenses en gestion des risques fournisseurs, surveillance continue et rapports fondés sur des preuves.
Les obligations de sécurité des produits et de la cha?ne d'approvisionnement se renforcent également via le Cyber Resilience Act (CRA), Règlement (UE) 2024/2847, entré en vigueur le 10 décembre 2024, qui introduit des exigences horizontales de cybersécurité pour les produits comportant des éléments numériques. Les obligations de signalement des incidents et des vulnérabilités du CRA s'appliquent à partir du 11 septembre 2026, la conformité totale étant requise pour le 11 décembre 2027, entra?nant fabricants et fournisseurs de logiciels dans de nouveaux flux de divulgation et de remédiation. Le Cyber Solidarity Act, Règlement (UE) 2025/38, est entré en vigueur au début de 2025 pour établir des mécanismes de préparation au niveau de l'UE tels que les Cyber Hubs et un système européen d'alerte en cybersécurité, renfor?ant la coordination transfrontalière de la réponse aux incidents et orientant les achats vers des capacités intégrées de détection, de réponse et de signalement.
Analyse de la cha?ne de valeur
La cha?ne de valeur de la cybersécurité en Europe couvre (i) la recherche et l'élaboration de normes, (ii) l'ingénierie de produits pour le matériel, les logiciels et les contr?les cloud, (iii) l'intégration et le déploiement via des cabinets de conseil, des opérateurs télécoms et des intégrateurs de systèmes, et (iv) les opérations continues assurées via des SOC internes et des fournisseurs de services de sécurité managés (MSSP). En amont, les développeurs de produits et les cha?nes d'approvisionnement logicielles sont de plus en plus fa?onnés par des mandats de l'UE tels que le Cyber Resilience Act (Règlement (UE) 2024/2847), tandis que les obligations au niveau des entités sous NIS2 et les exigences techniques associées (y compris le Règlement d'exécution de la Commission (UE) 2024/2690 pour certains fournisseurs d'infrastructures et services numériques) stimulent la demande de contr?les auditables, de signalement des incidents et d'assurance des fournisseurs.
La distribution et la livraison en aval convergent autour d'écosystèmes cloud souverains et régionaux, d'offres de sécurité packagées par les télécoms, et de plateformes MSSP qui réduisent la charge de mise en ?uvre pour les acheteurs réglementés du marché intermédiaire. Les partenariats montrent comment opérateurs et piles cloud agissent comme canaux, par exemple : SentinelOne s'est associé à Schwarz Digits pour fournir des services de détection et de réponse sur le cloud souverain STACKIT en Allemagne (septembre 2025). Orange a élargi ses offres packagées via des alliances avec des fournisseurs, notamment F-Secure avec Orange en avril 2025 et cyan AG avec Orange Roumanie en juillet 2025. En aval, les acheteurs privilégient les preuves de conformité, la remédiation rapide et les contr?les des risques tiers, faisant de la gestion automatisée des vulnérabilités, du zero trust centré sur l'identité et de la détection et réponse managées des points clés de création de valeur, surtout là où la pénurie de compétences oblige à externaliser.
Paysage concurrentiel
La concurrence entre fournisseurs sur le marché européen de la cybersécurité présente une fragmentation modérée mais un rythme de consolidation croissant. Les fournisseurs capables de proposer des plateformes de bout en bout avec des flux de travail de conformité natifs gagnent un avantage alors que les clients recherchent des partenariats moins nombreux mais plus larges. L'acquisition de Secureworks par Sophos pour 859 millions USD a élargi son empreinte de services gérés, tandis que la série d'acquisitions de Leonardo reflète les entrées du secteur de la défense dans l'arène commerciale. Darktrace a absorbé Cado Security pour ajouter l'automatisation de la criminalistique, signalant la demande de rapidité dans la réponse aux incidents.
L'intégration de l'intelligence artificielle fa?onne la différenciation. On estime que 71 % des banques européennes exploitent la détection des menaces par IA en 2025, ce qui pousse tous les fournisseurs à intégrer des analyses comportementales dans leurs portefeuilles. La préparation post-quantique émerge comme un nouveau champ de bataille, avec des feuilles de route de solutions alignées sur le mandat 2030 de l'UE. Dans le même temps, les prestataires de services gérés ciblent les niches d'externalisation des PME, en regroupant le centre des opérations de sécurité, la sauvegarde et l'assurance dans des offres par abonnement. Les vents contraires du financement réduisent le nombre de startups, illustré par la réduction des effectifs de Snyk, mais créent également des cibles d'acquisition pour les acteurs établis disposant de capitaux importants.
La part de marché reste distribuée : aucune entreprise ne dépasse un quart des revenus régionaux, et les cinq premières contr?lent environ 45 %. Les fournisseurs axés sur la sécurité des technologies opérationnelles, la conformité dans le secteur de la santé et la gestion de la posture de sécurité dans le cloud hybride représentent des candidats à l'acquisition alors que les acheteurs cherchent à combler des lacunes de capacités et des empreintes d'hébergement de données régionales.
Leaders du secteur européen de la cybersécurité
IBM Corporation
Cisco Systems, Inc.
Fujitsu Limited (Fujitsu Group)
Dell Technologies Inc.
Broadcom
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché européen de la cybersécurité
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- IBM Corporation
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- Thales Group (Thales DIS)
- Siemens AG (Siemens Digital Industries)
- Atos SE (Eviden)
- Accenture PLC (Security Services)
- Kaspersky Lab JSC
- Trend Micro Inc.
- Sophos Ltd.
- F-Secure Corp.
- Darktrace PLC
- Orange Cyberdefense (Orange SA)
- Airbus Defence and Space GmbH (CyberSecurity)
- Capgemini SE
- Deutsche Telekom Security GmbH (T-Systems)
- BAE Systems Applied Intelligence
- Rapid7 Inc.
- CrowdStrike Holdings Inc.
- Nexus Group
- Secunet Security Networks AG
- Rohde & Schwarz Cybersecurity GmbH

Opportunités de marché et perspectives d'avenir
Un espace blanc majeur concerne la conformité et le reporting automatisés à travers des mandats qui se chevauchent (NIS2, DORA et CRA), en particulier pour les organisations opérant dans plusieurs juridictions où la transposition de NIS2 reste incohérente. Le CRA introduit des obligations de sécurité des produits avec un reporting à échéances précises à partir du 11 septembre 2026, créant un besoin concret de collecte des vulnérabilités liée aux SBOM, de flux de divulgation coordonnés et d'automatisation de la remédiation pouvant alimenter les rapports aux clients et aux régulateurs sans charge manuelle. Le Cyber Solidarity Act (Règlement (UE) 2025/38) ajoute une couche de coordination de la réponse aux incidents au niveau de l'UE (Cyber Hubs et système d'alerte de l'UE), soutenant la demande de partage interopérable de renseignements sur les menaces, de réponse guidée par playbooks, et de services capables de monter en charge lors d'incidents transfrontaliers.
La sécurité pour l'IA avancée et les cha?nes d'approvisionnement logicielles est une autre zone d'opportunité active, soutenue par l'activité politique et programmatique. En juillet 2026, la Commission européenne a lancé un plan d'action sur la cybersécurité et l'intelligence artificielle, et les programmes de recherche et pilotes de l'UE font déjà progresser les capacités appliquées dans tous les secteurs, y compris des projets tels que VIGILANCE, CIPHER et CYBER-BRIDGE. Pour les fournisseurs et prestataires de services, cela ouvre des voies de mise sur le marché à court terme dans les flux de travail SOC améliorés par l'IA, la protection des modèles et des données, et l'intégrité de la cha?ne d'approvisionnement logicielle, surtout lorsqu'elles sont packagées en services managés qui compensent le déficit de talents en cybersécurité dans toute la région et simplifient les achats pour les entités du marché intermédiaire nouvellement réglementées.
Recent Industry Developments in Marché européen de la cybersécurité
- Juillet 2026 : IBM et Red Hat ont élargi le Project Lightwell avec de nouvelles offres commerciales, notamment Lightwell Network et Lightwell Clearinghouse Premier, afin de renforcer la confiance dans la cha?ne d'approvisionnement logicielle open source et d'automatiser la remédiation des vulnérabilités. La productisation des capacités de sécurité de la cha?ne d'approvisionnement offre aux entreprises une voie opérationnelle à travers les environnements hybrides, s'alignant sur les attentes plus strictes de l'UE concernant le traitement des vulnérabilités et les flux de divulgation.
- Novembre 2025 : Orange a signé un partenariat de recherche et d'innovation avec l'?cole Polytechnique axé sur les technologies souveraines en intelligence artificielle et cybersécurité. La collaboration soutient un pipeline de R&D européenne et de développement des talents pouvant alimenter les portefeuilles de sécurité menés par les opérateurs et les offres alignées sur le cloud souverain à travers la région.
- Décembre 2024 : Le Cyber Resilience Act de l'UE (Règlement (UE) 2024/2847) est entré en vigueur, établissant des exigences de cybersécurité pour les produits comportant des éléments numériques vendus dans l'UE. Il élargit le périmètre du marché au-delà des contr?les d'entreprise vers l'ingénierie de produits, la gestion des vulnérabilités et les processus de reporting que les fournisseurs de matériel et de logiciels doivent intégrer dans leurs cycles de développement et de support.


Marché européen de la cybersécurité Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Ce marché est défini comme le revenu généré en Europe par les solutions et services de cybersécurité qui aident à prévenir, détecter et répondre aux cybermenaces à travers les réseaux, terminaux, applications, environnements cloud et de données.
Exclusions du périmètre : ce dimensionnement exclut le matériel informatique général, l'externalisation informatique gérée non liée à la sécurité, et les services de sécurité physique qui ne sont pas fournis en tant qu'offres de cybersécurité.
Aper?u de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- ?quipements de sécurité réseau
- Sécurité des points de terminaison
- Autres services
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Sur site
- Cloud
- Par secteur d'utilisateur final
- BFSI
- 厂补苍迟é
- Informatique et télécommunications
- Industrie et défense
- Fabrication
- Commerce de détail et e-commerce
- ?nergie et services publics
- Fabrication
- Autres
- Par taille d'entreprise utilisatrice finale
- Petites et moyennes entreprises (PME)
- Grandes entreprises
- Par pays
- Allemagne
- Royaume-Uni
- France
- Espagne
- Italie
- Pays-Bas
- Reste de l'Europe (pays nordiques, Benelux hors Pays-Bas, Europe centrale et orientale, Balkans)
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour définir les limites du marché, construire un récit cohérent de la demande européenne, et capturer des signaux mesurables pouvant être suivis d'année en année. Nous nous sommes appuyés sur des sources publiques et officielles telles que les publications de l'ENISA sur les menaces et la préparation, les indicateurs Eurostat sur l'intensité numérique et les dépenses TIC, la Commission européenne et EUR-Lex pour les mises à jour liées à NIS2, la Banque centrale européenne pour le contexte macroéconomique et inflationniste, et les jeux de données de l'OCDE sur l'économie numérique.
En parallèle, nous avons examiné les rapports annuels d'entreprises, les présentations aux investisseurs et la presse crédible pour comprendre les évolutions de focus produit, l'expansion des partenaires et le langage tarifaire qui affecte le revenu réalisé en Europe. Un abonnement payant pour les données financières d'entreprises et un autre pour l'activité de brevets et de propriété intellectuelle ont été utilisés de manière sélective pour clarifier l'exposition des fournisseurs à l'Europe et vérifier la cohérence de l'intensité d'innovation dans les domaines de sécurité. Ces exemples ne sont pas exhaustifs, et d'autres sources publiques ont également été consultées pour combler les lacunes, valider les hypothèses et clarifier les définitions.
Entretiens et enquêtes primaires
Le travail primaire a été réalisé par des entretiens avec des experts et des enquêtes structurées auprès d'acheteurs de sécurité, de partenaires de distribution et de fournisseurs de solutions et services actifs en Europe. Nous avons utilisé ces contributions pour tester les niveaux d'adoption, l'attachement aux services et les tailles moyennes de contrats, puis pour réconcilier les différences entre pays où les calendriers de conformité et la maturité cloud diffèrent.
Dans le travail de terrain, les répondants ont également aidé à affiner la fa?on dont nous classons les services de cybersécurité par rapport à l'externalisation informatique plus large, en particulier pour les offres de sécurité managée vendues aux c?tés du support informatique général.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Niveau supérieur : 36 % | Dirigeants (CXO) : 13 % |
| Niveau intermédiaire : 49 % | Responsables fonctionnels/d'unité : 29 % |
| Acteurs plus petits : 15 % | Managers : 58 % |
Dimensionnement du marché et prévisions
Le dimensionnement part d'une construction descendante où les signaux régionaux de dépenses en IT et sécurité numérique sont reconstitués en un bassin de demande en cybersécurité, puis répartis entre les revenus de solutions et de services selon l'adoption observée et la pression réglementaire. Pour garder des totaux réalistes, nous avons corroboré le résultat avec des approximations ascendantes sélectives, telles que l'exposition échantillonnée des fournisseurs et partenaires en Europe, quelques vérifications de canaux sur le mix des services de sécurité, et des fourchettes de prix par utilisateur ou par appareil multipliées par des volumes de déploiement réalistes.
Quelques indicateurs européens ont été suivis étroitement, notamment le rythme de migration des charges de travail cloud, la couverture des entités réglementées sous NIS2 et les exigences du secteur financier, les tendances de fréquence et de gravité des violations signalées, les pénuries de personnel en sécurité qui déplacent les dépenses vers les services de sécurité managés, et la part des nouveaux déploiements qui regroupent plusieurs contr?les en plateformes. Lorsque les signaux ascendants manquaient pour les marchés plus petits, nous avons utilisé des ratios proxy provenant d'économies similaires, puis les avons ajustés via les retours d'entretiens avant de verrouiller les totaux finaux.
Pour les prévisions, une analyse de scénarios a été utilisée afin que le modèle puisse refléter différentes trajectoires pour les échéances de conformité, les conditions macroéconomiques et l'intensité des cyberincidents. Les hypothèses ont ensuite été ajustées à l'aide de fourchettes consensuelles recueillies auprès des répondants primaires sur la croissance budgétaire, l'attachement aux services et la progression des prix pour les catégories clés.
Validation des données et cycle de mise à jour
La validation se fait en triangulant les totaux modélisés avec des signaux indépendants, notamment les déclarations de croissance des budgets de sécurité, les indicateurs macro TIC, et les niveaux de dépenses implicites par employé ou par appareil selon les groupes de pays. Les valeurs aberrantes sont signalées, puis des vérifications de variance entre les années sont utilisées pour confirmer que la tendance est explicable par des facteurs connus tels que le calendrier réglementaire, des grappes d'incidents majeurs, ou des glissements des produits vers les services managés.
Avant validation finale, le travail est examiné en plusieurs étapes afin que les hypothèses, conversions et calculs soient alignés sur le périmètre défini. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont déclenchées lorsque des événements importants se produisent, comme des changements réglementaires majeurs ou une inflexion claire des dépenses de sécurité. Juste avant la livraison, une dernière passe est effectuée afin que les clients re?oivent la vue la plus récente basée sur les nouvelles publications publiques disponibles et les entretiens récents.
Estimation de 黑料不打烊 du marché européen de la cybersécurité comparée à d'autres estimations publiées
Les tailles de marché publiées pour la cybersécurité en Europe peuvent varier même lorsque les titres semblent similaires, car les limites de périmètre et les règles de reconnaissance des revenus ne sont pas toujours les mêmes. Les différences viennent également de la fa?on dont les chercheurs traitent les services managés, les offres groupées de plateformes, et l'année utilisée pour la conversion des devises lorsque le revenu multinational est cartographié sur l'Europe.
Le tableau montre un écart pour la même année de base, et dans le modèle de 黑料不打烊, le calcul est limité au revenu des solutions et services spécifiques à la cybersécurité réalisé en Europe, tandis que les services informatiques généraux adjacents et le conseil en risques plus large sont maintenus hors des totaux même s'ils sont vendus par les mêmes fournisseurs.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| 黑料不打烊 | 63,12 milliards USD (2025) | |
| Cabinet de conseil mondial A | 71,34 milliards USD (2025) | Cette estimation semble appliquer une cartographie plus large des revenus des fournisseurs qui peut inclure davantage de services informatiques adjacents à la sécurité, et elle peut utiliser des règles différentes pour répartir les revenus multinationaux entre les pays européens. |
| ?diteur sectoriel B | 81,81 milliards USD (2025) | La valeur plus élevée est cohérente avec une couverture de composants plus large, où les services à forte composante conseil et conformité peuvent être comptés plus pleinement, et avec des hypothèses différentes sur l'attachement aux services de sécurité managés et la progression des prix. |
En considérant les trois chiffres ensemble, la majeure partie de l'écart s'explique par ce qui est inclus comme revenu de cybersécurité et comment les contrats à forte composante services sont traités. En maintenant le périmètre lié à des moteurs de dépenses de sécurité identifiables et en recoupant les totaux avec les contributions des acheteurs et des canaux, le chiffre résultant reste tra?able à des étapes claires qui peuvent être répétées chaque année.


Questions clés auxquelles le rapport répond
Quel est le taux de croissance prévu du marché européen de la cybersécurité ?
Le marché devrait se développer à un CAGR de 10,62 % entre 2026 et 2031, passant de 69,82 milliards USD à 115,66 milliards USD.
Quel segment est aujourd'hui le plus grand contributeur aux revenus ?
Les solutions dominent actuellement, représentant 67,25 % des revenus, portées par des plateformes intégrées qui répondent à plusieurs mandats de conformité.
Pourquoi les services de sécurité gérés connaissent-ils une croissance aussi rapide en Europe ?
Un déficit de compétences de 299 000 personnes et les exigences complexes de NIS2/DORA poussent les entreprises à externaliser leurs opérations, produisant un CAGR de 13,56 % pour les services gérés.
Comment les initiatives de cloud souverain impactent-elles les dépenses de sécurité ?
Des programmes tels que Gaia-X nécessitent des architectures de confiance zéro et la résidence des données dans l'UE, stimulant les investissements en sécurité cloud hybride à un CAGR de 15,03 %.
Quel pays devrait conna?tre la croissance la plus rapide jusqu'en 2031 ?
Les Pays-Bas devraient enregistrer un CAGR de 12,19 % en raison de leur r?le de passerelle numérique de l'Europe et du p?le de cybersécurité de La Haye.
Quel est le principal frein à l'expansion du marché ?
La pénurie aigu? de compétences, dépassant 299 000 postes, limite la capacité de mise en ?uvre et ralentit le déploiement des projets malgré la hausse des budgets.
Dernière mise à jour de la page le:


