
Cybersecurity-Marktgr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 264.43 Milliarden US-Dollar |
| Marktgr??e (2031) | 471.88 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 12.28 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
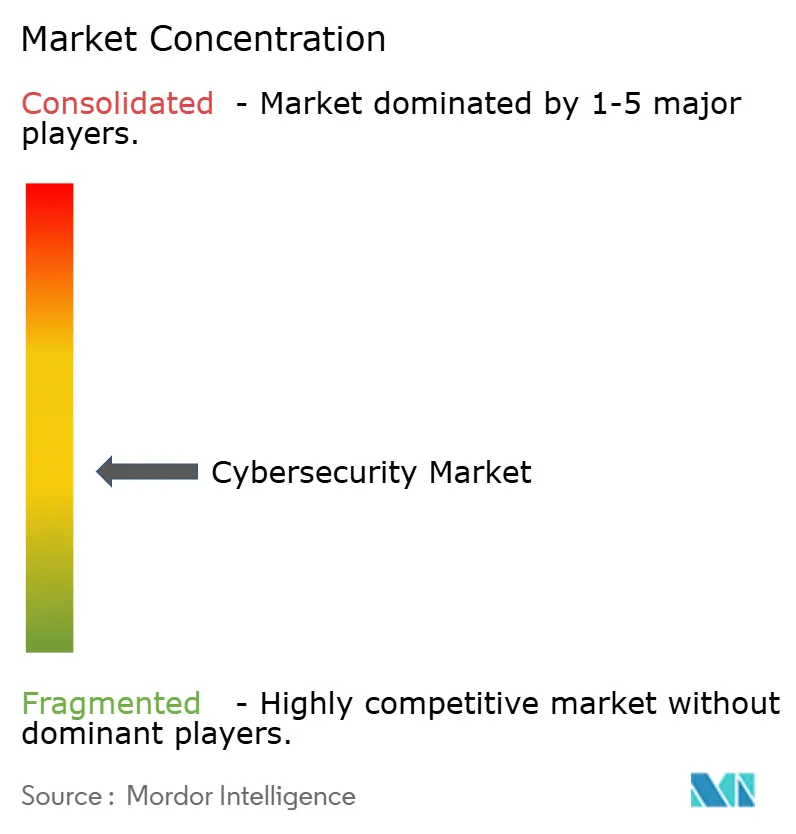
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Cybersecurity-Marktanalyse von 黑料不打烊
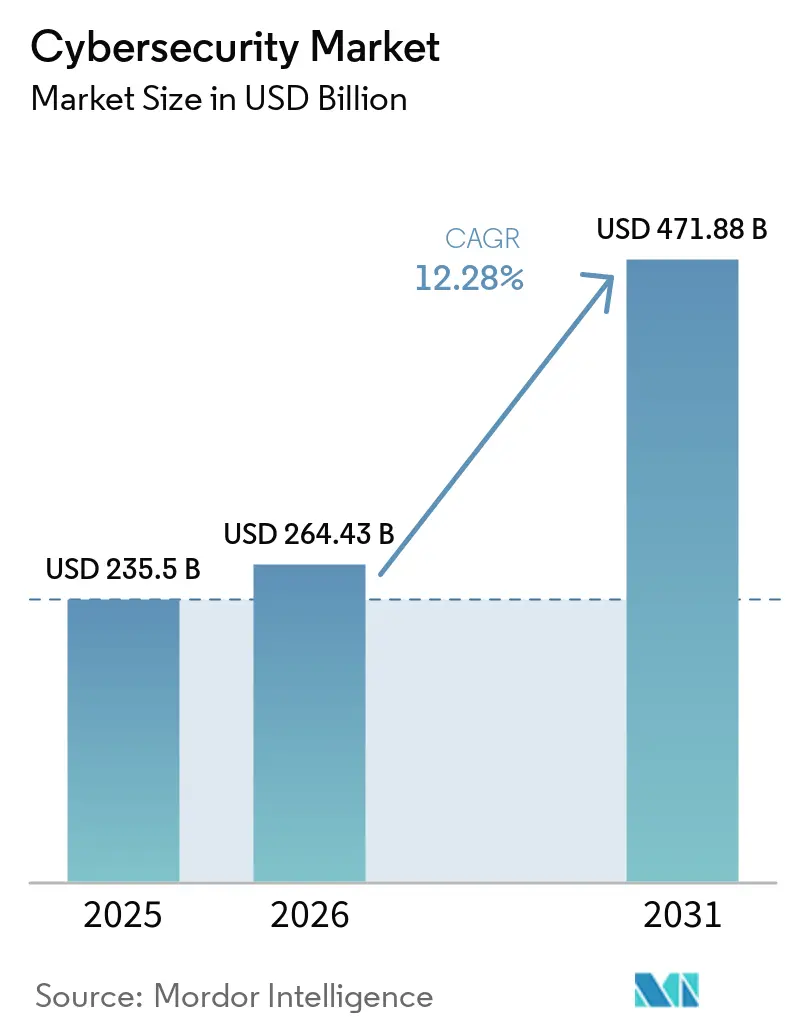
Die Cybersecurity-Marktgr??e wird im Jahr 2026 auf 264,43 Mrd. USD gesch?tzt, ausgehend vom Wert von 235,5 Mrd. USD im Jahr 2025, mit Prognosen für 2031, die 471,88 Mrd. USD zeigen, und einem CAGR von 12,28 % über den Zeitraum 2026–2031.
Die gestiegenen Ausgaben für Zero-Trust-Architekturen, die Integration von IT- und Operational-Technology-(OT-)Schutzma?nahmen sowie die Vorbereitung auf quantensichere Verschlüsselung sind die wesentlichen Treiber dieser Expansion. Nordamerika beh?lt die Führungsposition bei den Ausgaben, w?hrend der asiatisch-pazifische Raum die st?rksten Zuw?chse verzeichnet, da Unternehmen ihre Workloads in Cloud-First-Umgebungen verlagern. Die Budgetzuweisungen steigen auch, da Cyber-Versicherungszeichner nachweisbare Kontrollen fordern und Organisationen so zu einheitlichen Sicherheitsplattformen dr?ngen, die die ?berwachung vereinfachen. Gleichzeitig verst?rkt sich die Plattformkonsolidierung durch Fusionen und ?bernahmen, da Anbieter darum wetteifern, neue Bedrohungsvektoren abzudecken.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot erfassten L?sungen 69,55 % des Cybersecurity-Marktanteils im Jahr 2025, w?hrend Dienstleistungen bis 2031 mit einem CAGR von 12,85 % expandieren.
- Nach Bereitstellungsart hielt On-Premise 59,40 % des Cybersecurity-Marktvolumens im Jahr 2025, doch cloudbasierte Sicherheit wird voraussichtlich mit einem CAGR von 15,95 % wachsen.
- Nach Endnutzerbranche führte BFSI mit einem Umsatzanteil von 26,10 % im Jahr 2025; Einzelhandel und E-Commerce wird bis 2031 voraussichtlich mit einem CAGR von 15,05 % zulegen.
- Nach Endnutzer-Unternehmensgr??e dominierten Gro?unternehmen mit 67,55 % des Cybersecurity-Marktvolumens im Jahr 2025, w?hrend KMU voraussichtlich mit einem CAGR von 13,25 % wachsen werden.
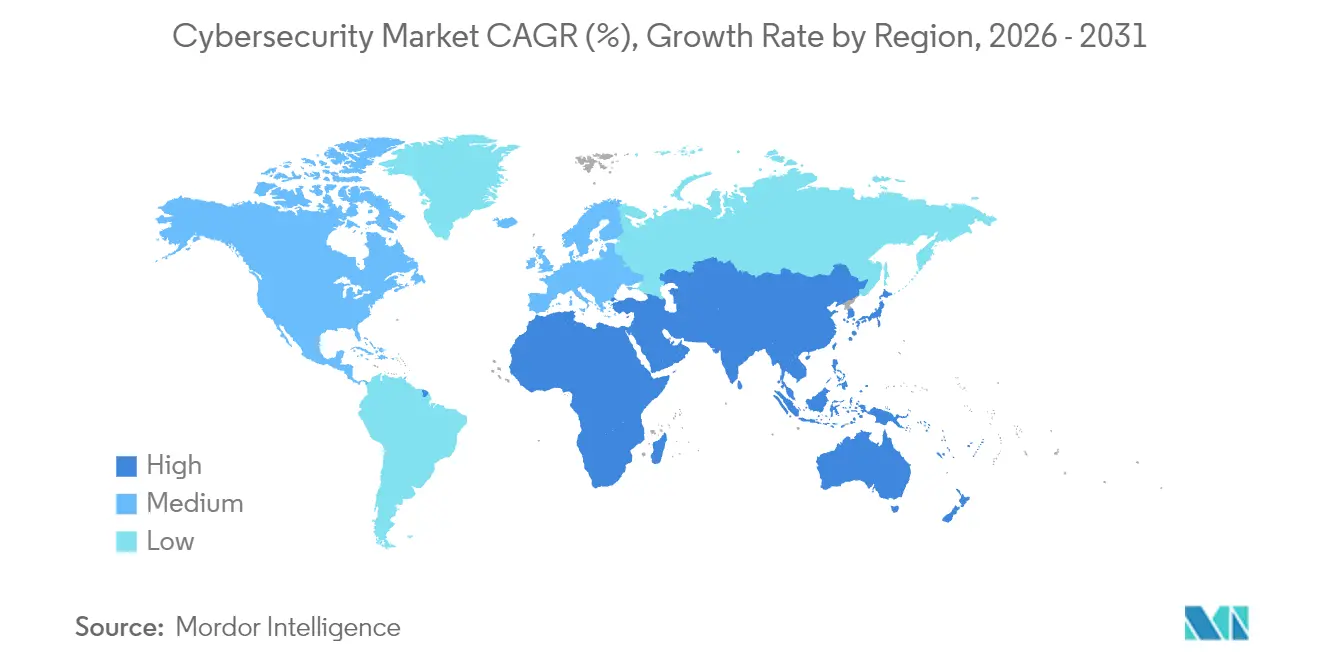
- Nach Geografie hielt Nordamerika 43,20 % des Cybersecurity-Marktanteils im Jahr 2025; der asiatisch-pazifische Raum wird bis 2031 voraussichtlich einen CAGR von 16,85 % erzielen.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Wirkung |
|---|---|---|---|
| Beschleunigte Cloud-First-Digitaltransformation | +2.1% | Global; am st?rksten in Nordamerika und im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| IT-OT-Sicherheitskonvergenz in kritischen Infrastrukturen | +1.8% | Nordamerika, Europa und industrielles Asien | Langfristig (≥ 4 Jahre) |
| Zero-Trust-Architektur-Mandate für die hybride Belegschaft | +1.5% | Nordamerika und EU, Ausweitung im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Anstieg der Anforderungen durch Cyber-Versicherungszeichner | +1.2% | Nordamerika und Europa, im Entstehen im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Digitale Souver?nit?tsvorschriften, die lokalisierte Sicherheitsstapel vorantreiben | +0.9% | Europa, China, Indien | Langfristig (≥ 4 Jahre) |
| Fristen für die Migration zur quantensicheren Kryptografie | +0.8% | Global; frühe Einführung in Regierung und Finanzwesen | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Beschleunigte Cloud-First-Digitaltransformation
Die Cloud-Migration ver?ndert die Investitionspriorit?ten im Bereich Informationssicherheit, da Perimeter-Kontrollen in verteilten Umgebungen versagen. Die Cloud-Bereitstellung w?chst, übertrifft die Investitionen in On-Premise-L?sungen und treibt die Nachfrage nach Cloud-nativen Anwendungsschutzplattformen an, die Identit?ts-, Workload- und Datensicherung integrieren. Unternehmen suchen nach einheitlichen Konsolen, um die Tool-Proliferation zu reduzieren, und Anbieter reagieren mit Plattformen, die Telemetriedaten über hybride Infrastrukturen hinweg korrelieren und so die Transparenz und Reaktionseffizienz verbessern [1]Tenable Research Team, "State of Cloud Security 2025," tenable.com.
IT-OT-Sicherheitskonvergenz in kritischen Infrastrukturen
Industrie 4.0 bringt ehemals luftgespaltete Systeme online und setzt Legacy-Steuerungsnetzwerke denselben Angreifern aus, die IT-Ressourcen ins Visier nehmen – was die Nachfrage auf dem Cybersecurity-Markt erh?ht. Regulatorische Rahmenwerke wie ISA/IEC 62443 erfordern nun integrierte Schutzma?nahmen, die Produktionshallen und Rechenzentren überbrücken, und f?rdern so Investitionen in spezialisierte OT-Bedrohungserkennung und Segmentierungsl?sungen. Energieversorger sind führend bei der Einführung, da staatlich unterstützte Akteure Schwachstellen im Stromnetz sondieren, und die Renditen von OT-fokussierten Sicherheitsinitiativen übertreffen inzwischen vergleichbare IT-Projekte in Bezug auf die Risikominderung.
Zero-Trust-Architektur-Mandate für die hybride Belegschaft
Executive Order 14028 verpflichtet US-amerikanische Bundesbeh?rden und Auftragnehmer, bis 2025 auf Zero-Trust-Modelle umzustellen, was zur Nachahmung im Privatsektor führt. Identit?tszentrierte Kontrollen, kontinuierliche Authentifizierung und Mikrosegmentierung ersetzen den Legacy-VPN-basierten Zugang und mindern den Missbrauch von Zugangsdaten, der 38 % der Datenschutzverletzungen zugrunde liegt. Finanzinstitute weisen Zero-Trust-Implementierungen inzwischen 12 % ihrer IT-Budgets zu, gegenüber 9,7 % vor vier Jahren, was die strategische Rolle von Identit?ts-Governance widerspiegelt.
Anstieg der Anforderungen durch Cyber-Versicherungszeichner
Die globalen Cyber-Versicherungspr?mien werden voraussichtlich steigen, und Versicherungszeichner verlangen zunehmend den Nachweis von Endpunktschutz, Multi-Faktor-Authentifizierung und Bereitschaft zur Reaktion auf Vorf?lle. Dieser durch Compliance getriebene Einkauf beeinflusst kleine und mittelst?ndische Unternehmen, die Cloud-basierte Sicherheitsstapel einführen, um Versicherungsanforderungen zu erfüllen und Versicherungsschutz zu erlangen.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Wirkung |
|---|---|---|---|
| Fachkr?ftemangel im Bereich Cybersecurity und Lohninflation | -1.4% | Global; am ausgepr?gtesten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Integrationskomplexit?t mit Legacy-Infrastruktur | -0.7% | Fertigung und Finanzwesen weltweit | Mittelfristig (2–4 Jahre) |
| API-Sprawl erweitert die Komplexit?t der Angriffsfl?che | -0.6% | Cloud-First-Unternehmen weltweit | Kurzfristig (≤ 2 Jahre) |
| SOC-Alarmmüdigkeit und ?berlastung durch Fehlalarme begrenzen den ROI | -0.5% | Organisationen mit reifen SOCs | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Fachkr?ftemangel im Bereich Cybersecurity und Lohninflation
Das Defizit von 3,4 Millionen Fachkr?ften belastet die Budgets, da die Geh?lter für seltene F?higkeiten in den Bereichen Cloud, OT und KI-gestützte Verteidigung steigen. Diese Einschr?nkung treibt die Marktkonsolidierung hin zu Plattformen, die weniger spezialisiertes Personal für den Betrieb ben?tigen, und schafft gleichzeitig Chancen für Anbieter von verwalteten Sicherheitsdiensten und KI-gestützten Automatisierungstools. Die Situation wird durch hohe Fluktuationsraten versch?rft: 64 % der Cybersecurity-Fachleute erw?gen aufgrund von Arbeitsstress einen Jobwechsel, was einen kontinuierlichen Kreislauf aus Rekrutierungs- und Schulungskosten schafft, der die Sicherheitsbudgets der Organisationen belastet [2]Bitdefender Labs, "Global Cyber-Workforce Study 2025," bitdefender.com.
Integrationskomplexit?t mit Legacy-Infrastruktur
Hersteller und Banken k?mpfen damit, fortschrittliche Kontrollen in jahrzehntealte Systeme zu integrieren und dabei die Betriebszeit zu erhalten. Nur 31 % der Führungskr?fte in der Industrie halten ihren aktuellen IT-Stapel für zukunftsf?hig, und 70 % der Finanzinstitute r?umen Unterinvestitionen ein, weil die Integration den Betrieb st?rt. Anbieter, die nicht-intrusive Asset-Erkennung und schrittweise Migrationspfade anbieten, gewinnen an Boden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Cybersecurity-Marktsegmentanalyse
Nach Angebot: Dynamik verschiebt sich hin zur Plattformkonsolidierung
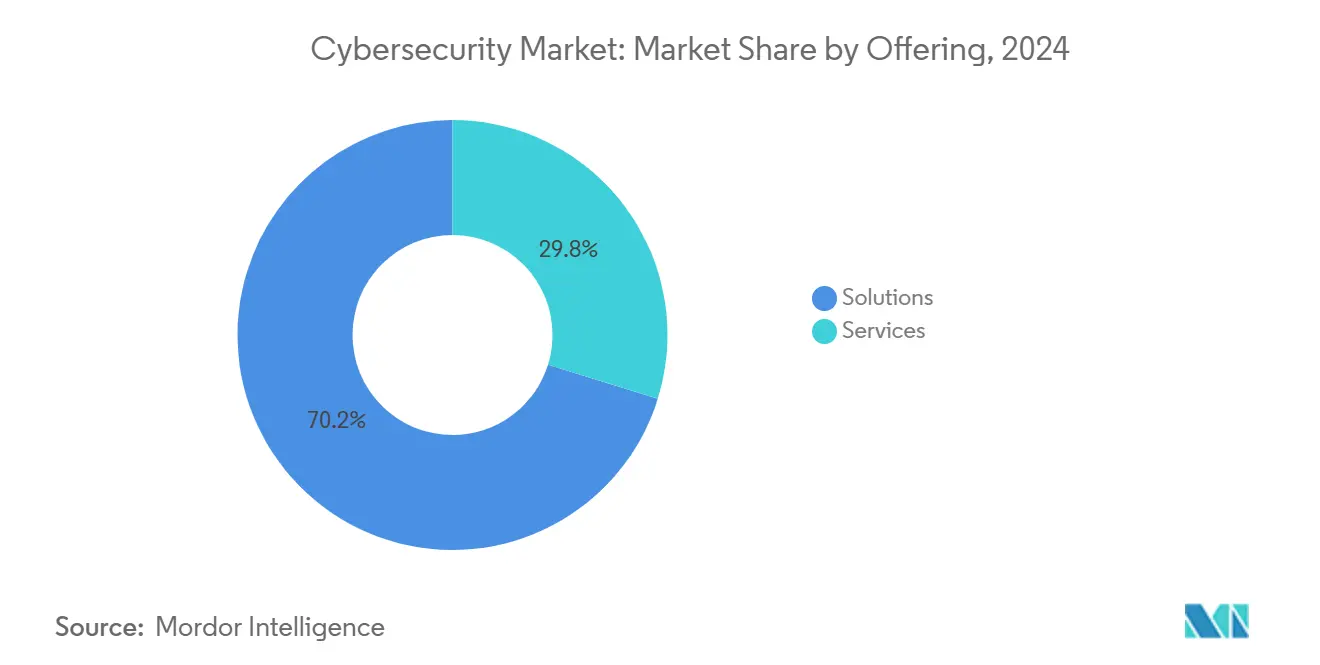
L?sungen hielten 2024 einen Cybersecurity-Marktanteil von 70,2 % und werden bei einem CAGR von 13,1 % expandieren, da Unternehmen isolierte Tools zugunsten konvergierter Suites aufgeben, die Cloud-, Identit?ts- und Netzwerkschutz vereinen. Anwendungs-, Cloud- und Identit?tssicherung verzeichnen die st?rksten Zuw?chse, w?hrend Netzwerk- und Endpunktkontrollen moderater wachsen, da XDR-Overlays eigenst?ndige Produkte verdr?ngen. Datenschutz gewinnt angesichts neuer Datenschutzvorschriften an Bedeutung, und integriertes Risikomanagement bettet Compliance-Workflows direkt in Sicherheits-Dashboards ein.
Dienstleistungen erwirtschafteten 2024 29,8 % des Umsatzes, wobei verwaltete Angebote vom Fachkr?ftemangel profitieren, auch wenn Automatisierung das Wachstum d?mpft. Beratungsengagements bleiben für regulierte Branchen unerl?sslich, die ma?geschneiderte Implementierungen ben?tigen. Anbieter, die Beratung mit wiederkehrenden Managed Detection and Response-Diensten kombinieren, sichern sich langfristige Vertr?ge, die vorhersehbare Umsatzstr?me und tiefere Kundenbeziehungen unterstützen. Der Cybersecurity-Markt bevorzugt weiterhin Anbieter, die Produkte und Dienstleistungen zu nahtlosen Ergebnissen verschmelzen, die Beschaffung für ressourcenbeschr?nkte Sicherheitsteams vereinfachen und das Integrationsrisiko reduzieren.
Nach Bereitstellungsart: Cloud-Nutzung übertrifft On-Premise-Kontrolle
On-Premise-Bereitstellungen machten 2024 noch 60,1 % des Cybersecurity-Marktvolumens aus, was die anhaltende Pr?ferenz für direkte ?berwachung in stark regulierten Sektoren wie Regierung und Gesundheitswesen widerspiegelt. Der Schwerpunkt verlagert sich jedoch, da Cloud-native Sicherheit bei einem CAGR von 16,4 % aufgrund von elastischer Skalierung, schnelleren Update-Zyklen und integrierter Bedrohungsintelligenz beschleunigt.
Kleine und mittelst?ndische Unternehmen tendieren zu vollst?ndig gehosteten Suites, die den Infrastrukturaufwand eliminieren, w?hrend gro?e Organisationen hybride Modelle verfolgen, die sensible Workloads im eigenen Haus behalten, w?hrend weniger sensible Daten an regionale Clouds weitergeleitet werden, um Souver?nit?tsanforderungen zu erfüllen. Anbieter adressieren Compliance-Bedenken durch regionale Rechenzentren und prüffertige Verschlüsselungskontrollen und beseitigen so historische Adoptionshürden. Einheitliche Konsolen, die Transparenz über On-Premise-, Private- und Public-Cloud-Umgebungen bieten, werden zu unverzichtbaren F?higkeiten und treiben die Nachfrage nach Plattformen voran, die Protokolle von Endpunkten, Identit?ten und Netzwerkstr?men in einer einzigen Analyse-Engine korrelieren.
Nach Endnutzerbranche: BFSI h?lt die Führung, Einzelhandel legt stark zu
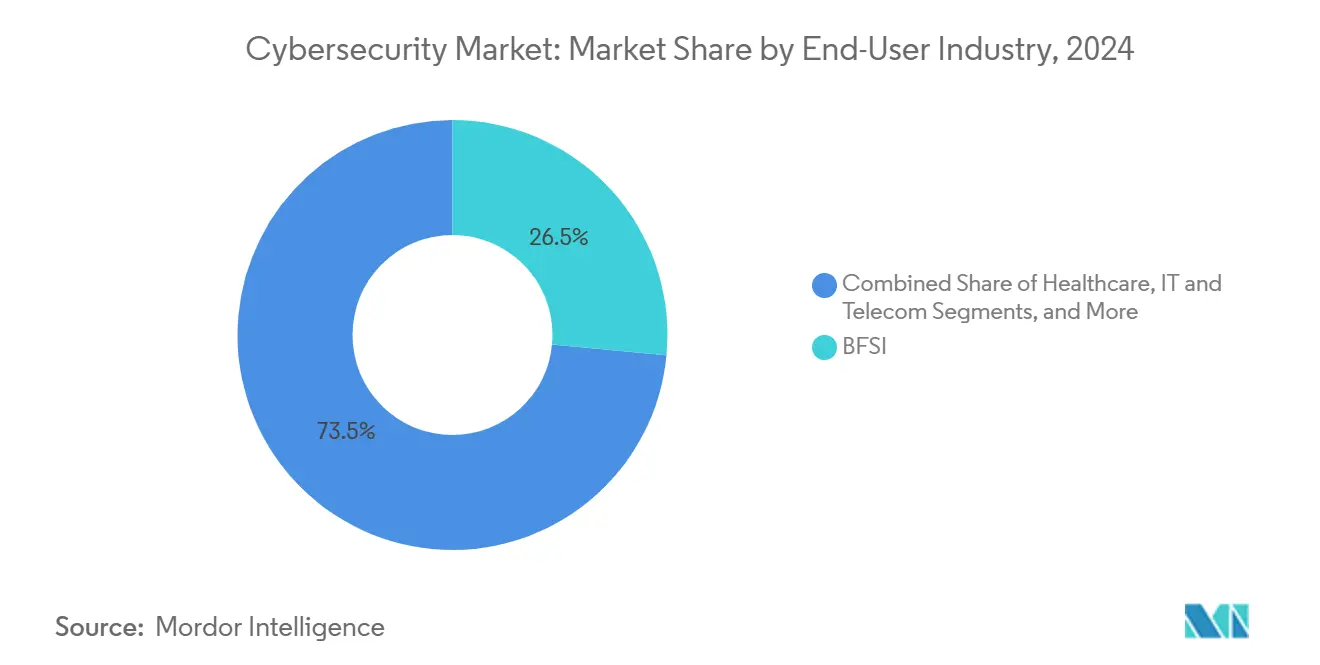
BFSI hielt 2024 einen Anteil von 26,5 % am Cybersecurity-Markt aufgrund strenger Regulierungen und des hohen Werts von Finanzdaten. Die Ausgaben wachsen weiter, da Institutionen Zero-Trust-Zugang, Echtzeit-Betrugsanalysen und quantensichere Kryptografie implementieren, um Zahlungsinfrastrukturen zu schützen.
Einzelhandel und E-Commerce ist die am schnellsten wachsende Branche mit einem CAGR von 15,5 %, bedingt durch Omnichannel-Strategien, die digitale Angriffsfl?chen erweitern. Verletzungskosten im Zusammenhang mit der Offenlegung von Kundendaten und Zahlungsbetrug treiben Investitionen in Tokenisierung, Anwendungsschutz und API-Sicherheit an. Industrie- und Verteidigungsunternehmen investieren stark in die Absicherung von OT-Umgebungen, w?hrend IT-Telekommunikationsunternehmen Carrier-Netzwerke schützen, die die nationale Konnektivit?t unterstützen. Hersteller eskalieren ebenfalls die Ausgaben, da 25,7 % der Cybervorf?lle im Jahr 2024 Produktionssysteme zum Ziel hatten, was die Bereitstellung von asset-zentrierter Anomalieerkennung vorantreibt, die IT- und OT-Zonen überbrückt.
Notiz: Segmentanteile aller einzelnen Segmente nach Kauf des Berichts verfügbar
Nach Endnutzer-Unternehmensgr??e: KMU setzen auf Cloud-Einfachheit
Gro?unternehmen erwirtschafteten 2024 68,3 % des Umsatzes und leiten weiterhin 12 % ihrer IT-Budgets in die Sicherheit, mit Schwerpunkt auf KI-gestützter Analytik und Managed Extended Detection and Response-Diensten zur Bek?mpfung anspruchsvoller Angreifer.
KMU steuerten 31,7 % bei, werden aber ihre gr??eren Pendants mit einem CAGR von 13,6 % übertreffen. Versicherer verlangen nun Basiskontrollen vor der Ausstellung von Cyber-Policen, was kleinere Unternehmen motiviert, Cloud-Plattformen einzuführen, die Endpunkt-, E-Mail- und Identit?tssicherung mit vereinfachten Verwaltungsportalen bündeln. Niedrigere Vorabkosten und Abonnementpreise beseitigen Investitionsausgabenhürden, w?hrend Modelle mit geteilter Verantwortung einen Gro?teil der betrieblichen Last auf Anbieter verlagern. Gemeinsame Compliance-Dashboards, die Kontrollen auf Rahmenwerke wie ISO 27001 und SOC 2 abbilden, sprechen Direktoren an, die Sicherheit auf Vorstandsebene ohne zus?tzliches Personal suchen.
Geografische Analyse
Cybersicherheitsmarkt Nordamerika
Nordamerika kontrollierte 43,20 % des Umsatzes im Cybersicherheitsmarkt im Jahr 2025, gestützt durch ausgereifte Regulierungen und die Pr?senz führender Anbieter. Die regionalen Ausgaben werden voraussichtlich bis 2027 137,6 Milliarden USD übersteigen, da Executive Order 14028 eine umfassende Zero-Trust-Migration vorschreibt. Die Vereinigten Staaten verzeichneten im Jahr 2023 9.036 Cybervorf?lle, was die 2.557 Ereignisse in Europa bei Weitem übertrifft, und h?lt die Nachfrage nach fortschrittlichen Bedrohungsanalyse-Feeds und verwalteten SOC-Diensten aufrecht. Kanada und Mexiko tragen durch gemeinsame ?ffentlich-private Programme zum Wachstum bei, die die grenzüberschreitende Meldung von Datenschutzverletzungen und die Reaktion auf Vorf?lle harmonisieren.


Cybersicherheitsmarkt Asien-Pazifik
Asien-Pazifik ist der am schnellsten wachsende Bereich mit einer CAGR von 16,85 %, wobei staatlich gef?rderte Pl?ne für digitale Nationen die Sicherheit in den Status kritischer Infrastruktur erheben. China, Indien, Japan und 厂ü诲办辞谤别补 stellen mehrj?hrige Budgets für nationale Cyberstrategien bereit, w?hrend Australien und Neuseeland umfassende Resilienzrahmen implementieren, die eine obligatorische Meldung von Vorf?llen vorschreiben. Regionale K?ufer überspringen h?ufig veraltete Kontrollmechanismen, indem sie von Anfang an Cloud-native Sicherheit einsetzen, was die Akzeptanz identit?tszentrierter und KI-gesteuerter Analysen beschleunigt.
Cybersicherheitsmarkt Europa
Das Wachstum der Region Europa wird durch die DSGVO-Durchsetzung und die bevorstehende NIS2-Richtlinie vorangetrieben, die die Abdeckung auf weitere Sektoren ausweitet. Deutschland, das Vereinigte K?nigreich und Frankreich führen die Ausgaben an, w?hrend die M?rkte in Mittel- und Osteuropa von einer kleineren Basis aus wachsen, da sie sich an die EU-Anforderungen anpassen. Souver?ne Cloud-Initiativen in Frankreich und Spanien stimulieren die Nachfrage nach im Inland gehosteten Sicherheitsl?sungen, w?hrend grenzüberschreitende Datentransferbeschr?nkungen die Einführung datenschutzverbessernder Verschlüsselungstechniken beschleunigen.
Regulatorisches Umfeld
Kaufentscheidungen und Betriebsmodelle im Bereich Cybersicherheit werden durch zunehmend ausgereifte Offenlegungs-, Produktsicherheits- und Anforderungen an kritische Infrastrukturen in den wichtigsten Regionen gepr?gt. In den Vereinigten Staaten treiben die SEC-Vorschriften zu Risikomanagement, Strategie, Governance und Vorfallmeldung im Bereich Cybersicherheit weiterhin die Verantwortlichkeit auf Vorstandsebene und eine strukturiertere Berichterstattung voran, verst?rkt im Jahr 2026 durch aktualisierte Musterkommentarschreiben der SEC Division of Corporation Finance und die SEC Cybersecurity Disclosure (CYD) Taxonomy für Inline XBRL (Version 2026, ver?ffentlicht am 16. M?rz 2026). Auf der Standardebene ver?ffentlichte NIST am 26. Februar 2024 das Cybersecurity Framework (CSF) 2.0, das den Fokus über kritische Infrastrukturen hinaus erweitert und die Referenz für Unternehmensprogramme und Lieferantenrisikomanagement aktualisiert.
In Europa wirken sich Produkt- und Lieferkettensicherheitsanforderungen zunehmend auf Anbieter-Roadmaps und die Beschaffung in Unternehmen aus. Die Verordnung (EU) 2024/2847 (Cyber Resilience Act) führt Security-by-Design-Verpflichtungen für Produkte mit digitalen Elementen ein, mit wichtigen Meilensteinen im Jahr 2026, darunter die Frist vom 11. Juni 2026 für die Mitgliedstaaten zur Benennung notifizierender Beh?rden und die verpflichtende Meldung von Vorf?llen und aktiv ausgenutzten Schwachstellen gem?? Artikel 14 ab dem 11. September 2026. Diese Zeitpl?ne erh?hen die Nachfrage nach Schwachstellenmanagement, koordinierten Offenlegungsprozessen, sicheren Update-Mechanismen und auditf?higen Nachweisen über Ger?te-, Software- und cloudnahe Cybersicherheitsstacks hinweg.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette der Cybersicherheit umfasst grundlegende Inputs (Rechenzentrumsinfrastruktur, Netzwerktechnik und Sicherheitstelemetriequellen), zentrale Technologieanbieter (Identit?ts- und Zugriffsmanagement, Endpunkt- und Netzwerkkontrollen, Cloud- und Anwendungssicherheit, Datenschutz und Risikomanagement) sowie Bereitstellungsebenen (Systemintegratoren, MSSP-/MDR-Anbieter, an Cyberversicherungen ausgerichtete Prüfer und Spezialisten für Vorfallreaktion). Hyperscaler und Plattformanbieter fungieren zunehmend als Aggregationspunkte, indem sie Sicherheitskontrollen und Analysen in Cloud- und Hybridumgebungen einbetten, w?hrend Integratoren und Managed-Service-Anbieter diese Werkzeuge operationalisieren, um den Fachkr?ftemangel im Bereich Cybersicherheit und die Alarmmüdigkeit in Security Operations Centern auszugleichen.
Die Absicherung der Lieferkette ist inzwischen eine erstrangige Abh?ngigkeit innerhalb dieser Kette, da Softwarekomponenten, Dienstleistungen von Drittanbietern sowie Telekommunikations- und Cloud-Infrastruktur die Angriffsfl?che erweitern. Regierungen und Normungsgremien st?rken die Praktiken des Risikomanagements in der IKT-Lieferkette durch Programme wie die CISA-Initiativen zur Sicherheit der IKT-Lieferkette und Ma?nahmen auf EU-Ebene, einschlie?lich der EU ICT Supply Chain Security Toolbox und des Vorschlags der Europ?ischen Kommission im Jahr 2026 zur Aktualisierung des Rahmenwerks des EU-Cybersicherheitsgesetzes (oft als Richtung eines Cybersecurity Act 2 bezeichnet). Diese Initiativen st?rken Multi-Vendor-Strategien, eine strengere Lieferantenbewertung und formalisiertere Sicherheitsdokumentation und dr?ngen Anbieter dazu, SBOM-?hnliche Transparenz, Schwachstellenreaktion über den gesamten Lebenszyklus und zertifizierungsfertige Nachweise bereitzustellen, die über geografische Grenzen hinweg mit Produkten und Dienstleistungen mitgeführt werden k?nnen.
Wettbewerbslandschaft
Der Cybersecurity-Markt ist nach wie vor m??ig fragmentiert, obwohl die Konsolidierung zunimmt, da K?ufer integrierte Plattformen gegenüber isolierten Einzell?sungen bevorzugen. Googles Angebot von 23 Mrd. USD für Wiz, Palo Alto Networks' Kauf der QRadar-Einheit von IBM für 500 Mio. USD und CyberArks 1,54 Mrd. USD ?bernahme von Venafi veranschaulichen das Bestreben, Cloud- und Identit?tsf?higkeiten auszubauen [3]Douglas W. Hubbard, "Plattformkonsolidierung im Bereich Cybersecurity," journalofcyberpolicy.com.
Aufstrebende Unternehmen nutzen wei?e Flecken in quantensicherer Verschlüsselung, OT-Verteidigung und KI-gestützter Orchestrierung. Start-ups, die Kontrollen speziell für Kubernetes, serverlose Workloads oder Pipelines für maschinelles Lernen entwickeln, gewinnen bei digital-nativen Unternehmen an Boden. Patentanmeldungen für Post-Quanten-Schlüsselaustauschprotokolle und auf verst?rkendem Lernen basierender Anomalieerkennung stiegen um 28 % im Jahresvergleich und unterstreichen das Innovationstempo des Sektors.
Partnerschaften zwischen Cloud-Dienstleistern und Sicherheitsanbietern vertiefen sich, da Hyperscaler native Bedrohungsanalysen, Compliance-Werkzeuge und verwaltete Reaktionsoptionen direkt in ihre Plattformen einbetten. Diese Allianzen beschleunigen Go-to-Market-Zyklen für kleinere Anbieter und verleihen Hyperscalern differenzierte Sicherheitspositionen, die für regulierte Kunden attraktiv sind.
Führende Unternehmen der Cybersecurity-Branche
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cybersicherheitsmarkt
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee LLC
- Darktrace plc
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Trellix Holdings LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware, Inc.
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.

Marktchancen und Zukunftsaussichten
Die Einführung von KI-Agenten und die Ausweitung von Identit?ten, einschlie?lich nicht-menschlicher Identit?ten, schaffen Freir?ume für Kontrollen, die deterministische Richtlinien durchsetzen, das Verhalten von Agenten überwachen und maschinelles Vertrauen in gro?em Ma?stab absichern. Dies zeigt sich in Plattformma?nahmen im Jahr 2026, etwa der St?rkung der Identit?tssicherheit für KI-Agenten durch Cisco im Rahmen der ?bernahme von Astrix Security sowie den von Palo Alto Networks abgeschlossenen ?bernahmen zur Absicherung von KI-Gateways und agentischen Endpunkten. Da diese F?higkeiten in breitere Plattformen integriert werden, haben K?ufer klarere Wege zur Tool-Konsolidierung, schnelleren Bereitstellung in hybriden Umgebungen und gesteuerten Ergebnissen, die auf messbare Reduzierungen der Tool-Wildwucherung und schnellere Reaktionszeiten ausgerichtet sind.
Post-Quanten-Kryptografie und die Sicherheit maschineller Identit?ten entwickeln sich ebenfalls zu klareren Investitionsfeldern, da sich Organisationen auf die Migration zu quantensicherer Verschlüsselung und eine st?rkere Nachprüfbarkeit vorbereiten. Im Juli 2026 gab Keyfactor eine strategische Wachstumsinvestition von über 1 Milliarde USD unter Führung von Summit Partners bekannt, um die Sicherheit maschineller Identit?ten und die Post-Quanten-Kryptografie zu skalieren, was auf zuflie?endes Kapital in Zertifikatslebenszyklus-, Schlüsselmanagement- und Krypto-Agilit?tsf?higkeiten hinweist. Zus?tzlich unterstützen regulatorische und souver?nit?tsbedingte Zw?nge, einschlie?lich europaweiter Produktsicherheitsverpflichtungen im Rahmen des Cyber Resilience Act mit Meldemeilensteinen im Jahr 2026, die Nachfrage nach lokalisierten, compliance-konformen Sicherheitsstacks, automatisierten Sicherheitsnachweisen und Workflows zur Schwachstellenreaktion, die gegenüber Regulierungsbeh?rden, Versicherern und unternehmerischen Risikoausschüssen nachweisbar sind.
Recent Industry Developments in Cybersicherheitsmarkt
- Juni 2026: IBM, Red Hat und Palo Alto Networks erweiterten Project Lightwell, um die Softwarebehebung mit dem virtuellen Patching von Palo Alto Networks zu verbinden und Organisationen zu helfen, Expositionsfenster bei auftretenden Schwachstellen zu verkürzen. Die Initiative verknüpft Bedrohungsinformationen zu Schwachstellen mit der Umsetzung von Behebungsma?nahmen über hybride Umgebungen hinweg und unterstützt schnellere, standardisiertere Reaktionsprozesse für Unternehmen, die im gro?en Ma?stab operieren.
- Mai 2026: Palo Alto Networks schloss die ?bernahme von Portkey ab, um seinem Portfolio F?higkeiten zur Sicherung von KI-Gateways hinzuzufügen, w?hrend Unternehmen KI-Anwendungen und agentische Workflows einführen. Die ?bernahme unterstützt die Plattformkonsolidierung, indem sie den Schutz auf KI-Datenverkehr und Governance-Punkte zwischen Modellen, Tools und Unternehmensdaten ausweitet.
- Juli 2025: Accenture und Microsoft verpflichteten sich zu einer gemeinsamen Finanzierung zur Entwicklung generativer KI-Cybertools, die darauf abzielen, die Tool-Wildwucherung und Betriebskosten für Sicherheitsteams zu reduzieren. Die Verpflichtung verdeutlicht, wie gro?e Dienstleister und Hyperscaler-?kosysteme KI-gestützte Sicherheitsoperationen produktisieren, um die Effizienz angesichts anhaltender Fachkr?fteengp?sse zu verbessern.


Cybersicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie wird der Cybersicherheitsmarkt als der Wert der L?sungen und Dienstleistungen definiert, die zur Pr?vention, Erkennung, Reaktion auf und Wiederherstellung nach Cyberbedrohungen in Unternehmen und ?ffentlichen Einrichtungen eingesetzt werden.
Ausschlüsse aus dem Umfang: Wir schlie?en allgemeine IT-Hardware-Erneuerungen, nicht sicherheitsbezogene IT-Beratung ohne Bezug zu einem Sicherheitsergebnis sowie reine Telekommunikations-Konnektivit?tsgebühren aus.
厂别驳尘别苍迟颈别谤耻苍驳蝉ü产别谤蝉颈肠丑迟
-
Nach Angebot
-
L?sungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identit?ts- und Zugangsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunkt-Sicherheit
-
Dienstleistungen
- Professional Services
- Verwaltete Dienste
-
L?sungen
-
Nach Bereitstellungsart
- Cloud
- On-Premise
-
Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel und E-Commerce
- Energie und Versorgungswirtschaft
- Fertigung
- Sonstige
-
Nach Endnutzer-Unternehmensgr??e
- Gro?unternehmen
- Kleine und mittelst?ndische Unternehmen (KMU)
-
Nach Geografie
-
Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
-
厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- Rest von 厂ü诲补尘别谤颈办补
-
Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Spanien
- Russland
- Rest von Europa
-
Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- Australien und Neuseeland
- Rest von Asien-Pazifik
-
Naher Osten und Afrika
-
Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- Rest des Nahen Ostens
-
Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- ?gypten
- Rest von Afrika
-
Naher Osten
-
Nordamerika
Datenquellen, Marktgr??enbestimmung und Validierung
Sekund?rforschung
Sekund?rforschung wurde eingesetzt, um die Marktgrenzen festzulegen, typische Ausgabenmuster zu verstehen und Ankerpunkte zu erheben, die konsistent über Regionen und Branchen hinweg gemessen werden k?nnen. Wir haben uns haupts?chlich auf ?ffentliche Quellen gestützt, darunter NIST-Publikationen, CISA-Hinweise, FCC- und SEC-Offenlegungen, soweit relevant, sowie OECD- und Weltbankindikatoren, die IT-Intensit?t und digitale Akzeptanz erkl?ren.
Um die Annahmen zu verankern, haben wir au?erdem Materialien wie Jahresberichte und Investorenpr?sentationen von Unternehmen, Datenbanken zu Cybersicherheitsvorf?llen und nationale Cyber-Bereitschaftsaktualisierungen gesichtet, erg?nzt durch seri?se Presseberichterstattung über gro?e Datenpannen und regulatorische ?nderungen. Wir haben ein kostenpflichtiges Abonnement für Unternehmensfinanzdaten und ein weiteres für Patentdatenbanken selektiv genutzt, um die Anbieterexposition und Produktaktivit?tstrends gegenzuprüfen. Die hier aufgeführten Quellen sind illustrativ; darüber hinaus haben wir w?hrend des Forschungsprozesses zahlreiche weitere ?ffentliche Referenzen zur Datenerhebung, Validierung und Kl?rung herangezogen.
Prim?rinterviews und Umfragen
Prim?rgespr?che wurden mit Sicherheitseink?ufern, Kanalpartnern, Managed-Security-Anbietern und Produktspezialisten geführt, um die L?sungsadoption und den Dienstleistungsmix in den wichtigsten Regionen zu plausibilisieren. Diese Gespr?che dienten dazu, Preisentwicklungen, Vertragslaufzeiten, Verlagerungen der Bereitstellung in die Cloud sowie die Budgetaufteilung auf Identit?t, Endpunkt, Netzwerk und Sicherheitsbetrieb zu best?tigen. Wo sekund?re Zahlen inkonsistent waren, halfen Folgegespr?che dabei, Lücken zu schlie?en und Annahmen an das tats?chliche Kaufverhalten in realen Transaktionen anzupassen.
Verteilung der Befragten in der Prim?rforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Oberes Segment: 25 % | CXOs: 13 % | APAC: 41 % |
| Mittleres Segment: 61 % | Funktions-/Bereichsleiter: 40 % | EMEA: 34 % |
| Kleinere Marktteilnehmer: 14 % | Manager: 47 % | Amerika: 25 % |
Marktgr??enbestimmung und Prognose
Die Gr??enbestimmung erfolgte mithilfe eines Top-down-Ansatzes, bei dem IT-Ausgaben, das Wachstum von Cloud-Workloads und Annahmen zum Anteil des Sicherheitsbudgets herangezogen wurden, um den Nachfragepool nach Region zu rekonstruieren und anschlie?end auf die wichtigsten L?sungs- und Dienstleistungsbereiche aufzuteilen. Diese Gesamtwerte wurden anschlie?end durch selektive Bottom-up-N?herungen validiert, etwa durch Stichproben durchschnittlicher Vertragswerte multipliziert mit gesch?tzten K?uferzahlen, Kanalprüfungen zum Verl?ngerungsverhalten und ?berprüfungen der Umsatzentwicklung bei Anbietern, was dazu beitrug, etwaige ?bersch?tzungen in frühen Modelll?ufen zu korrigieren.
Zu den wichtigsten Modelleingaben z?hlten die gemeldete H?ufigkeit von Datenpannenmeldungen und regulatorische Drucksignale, das Tempo der Cloud-Migration in Unternehmen, der Anteil von Remote- und hybriden Arbeitskr?ften, die Durchdringung von Managed-Security-Services sowie Preisentwicklungen bei g?ngigen Abonnements und ?berwachungsdienstleistungen. Für die Prognose stützten wir uns auf eine Szenarioanalyse, die durch Expertenmeinungen zu makro?konomischen IT-Budgets und Bedrohungsintensit?t unterstützt wurde, und wendeten anschlie?end Adoptionskurven an, die Ersatzzyklen und den Zeitpunkt von Vertragsverl?ngerungen widerspiegeln. Wenn für eine Nischenkategorie aufgrund begrenzter Datenverfügbarkeit kein Bottom-up-Ansatz m?glich war, wurde die Lücke durch Verh?ltnisse aus angrenzenden Kategorien geschlossen und vor der Finalisierung durch Interviews erneut validiert.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse wurden durch Triangulation unabh?ngiger Signale gegengeprüft und anschlie?end auf Ausrei?er untersucht, etwa pl?tzliche regionale Sprünge, unrealistische Dienstleistungsanteile oder Preis?nderungen, die nicht mit dem K?uferfeedback übereinstimmten. Wir haben die Ergebnisse au?erdem mit verwandten Indikatoren verglichen, wie der Entwicklung von Cloud- und Unternehmenssoftwareausgaben, ?ffentlichen Trends bei der Vorfallsmeldung und der Entwicklung bei der Einstellung von Sicherheitspersonal, damit die Gesamtwerte mit einer realistischen Nachfragebasis verbunden bleiben.
Vor der Freigabe durchl?uft das Modell eine mehrstufige Analystenprüfung, und Befragte werden erneut kontaktiert, wenn das Modell eine gro?e Abweichung gegenüber früheren Zyklen aufweist oder wenn ein bedeutendes Ereignis das Kaufverhalten ver?ndert. Berichte werden j?hrlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ver?nderungen eintreten (beispielsweise eine neue Offenlegungsvorschrift oder eine sprunghafte Ver?nderung bei Angriffsmustern). Unmittelbar vor der Auslieferung führen wir einen abschlie?enden Durchlauf durch, damit die Kunden die aktuellste verfügbare Einsch?tzung zum jeweiligen Zeitpunkt erhalten.
Vergleich der Cybersicherheitsmarktgr??e von 黑料不打烊 mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktwerte für Cybersicherheit weichen h?ufig voneinander ab, weil die Abgrenzung des Umfangs unterschiedlich gezogen wird und weil jede Studie eigene Entscheidungen zu Basisjahr, W?hrungszeitpunkt und der Z?hlung von Dienstleistungen trifft. Einige Sch?tzungen stützen sich st?rker auf Anbieterumsatzstichproben, w?hrend andere auf nachfrageseitige Budgetsignale setzen, was den Gesamtwert nach oben oder unten verschieben kann.
Die wesentlichen Treiber für Abweichungen in diesem Markt ergeben sich in der Regel daraus, ob Managed Services, Professional Services und angrenzende IT-Risikoarbeiten in dieselbe Zahl einbezogen werden und ob Verbrauchersicherheitsprodukte als Teil der Cybersicherheitsausgaben von Unternehmen behandelt werden. Unterschiede treten auch auf, wenn aggressives Cloud-Sicherheitswachstum angewendet wird, ohne das Verl?ngerungsverhalten zu prüfen, oder wenn die W?hrungsumrechnung mit Nominalwechselkursen erfolgt, die nicht dem in Vertr?gen verwendeten Preiszeitraum entsprechen.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 264,43 Mrd. USD (2026) | |
| Fachzeitschrift A | 208,10 Mrd. USD (2023) | Verwendet ein früheres Basisjahr und ein anderes Prognosefenster; der ver?ffentlichte Auszug l?sst nicht erkennen, in welchem Umfang Managed Services und Incident-Response-Retainer in den Gesamtwert einbezogen sind. |
| Branchenforschungsgruppe B | 200,10 Mrd. USD (2024) | Weist einen niedrigeren Wert aus, teilweise weil die Dienstleistungsabdeckung nicht klar angegeben ist und der Umfang haupts?chlich nach Sicherheitstypen dargestellt wird, was gebündelte Plattform- und Dienstleistungserl?se, die unter umfassenderen Vertr?gen ausgewiesen werden, au?er Acht lassen kann. |
Die Tabelle zeigt eine Streuung, die sich gr??tenteils durch den Zeitpunkt und die Definition von Cybersicherheitsausgaben erkl?ren l?sst. Im Modell von 黑料不打烊 umfasst der Gesamtwert sowohl L?sungen als auch Dienstleistungen branchenübergreifend mit einem einheitlichen Wertpunkt für 2026, bevor das Wachstum projiziert wird. Wenn der Umfang explizit gemacht und die Eingaben auf messbare Ausgaben- und Adoptionssignale zurückgeführt werden, wird die endgültige Zahl leichter interpretierbar und in Planungszyklen wiederverwendbar.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der Cybersecurity-Markt derzeit?
Die Cybersecurity-Marktgr??e betr?gt 264,43 Mrd. USD im Jahr 2026 und wird voraussichtlich bis 2031 471,88 Mrd. USD erreichen.
Welche Region w?chst am schnellsten?
Der asiatisch-pazifische Raum wird zwischen 2026 und 2031 voraussichtlich einen CAGR von 16,85 % verzeichnen – den h?chsten unter allen Regionen.
Welche Bereitstellungsart expandiert am schnellsten?
Cloudbasierte Sicherheit ist die am schnellsten wachsende Bereitstellungsart und wird voraussichtlich bis 2031 mit 15,95 % wachsen, da Unternehmen nach skalierbarem Schutz suchen.
Warum gewinnt die Zero-Trust-Architektur an Dynamik?
Regierungsmandate, zunehmende Angriffe auf Zugangsdaten und hybride Arbeitsmodelle treiben Organisationen dazu, von Perimeter-Schutzma?nahmen zu identit?tszentrierten Zero-Trust-Rahmenwerken zu wechseln.
Seite zuletzt aktualisiert am:


