
Tamanho e Participa??o do Mercado de Análise de Malware
Vis?o Geral do Mercado
| Período de Estudo | 2019 - 2030 |
|---|---|
| Tamanho do Mercado (2025) | 15.43 Bilh?es de dólares |
| Tamanho do Mercado (2030) | 53.05 Bilh?es de dólares |
| Growth Rate (2025 - 2030) | 26.97 % |
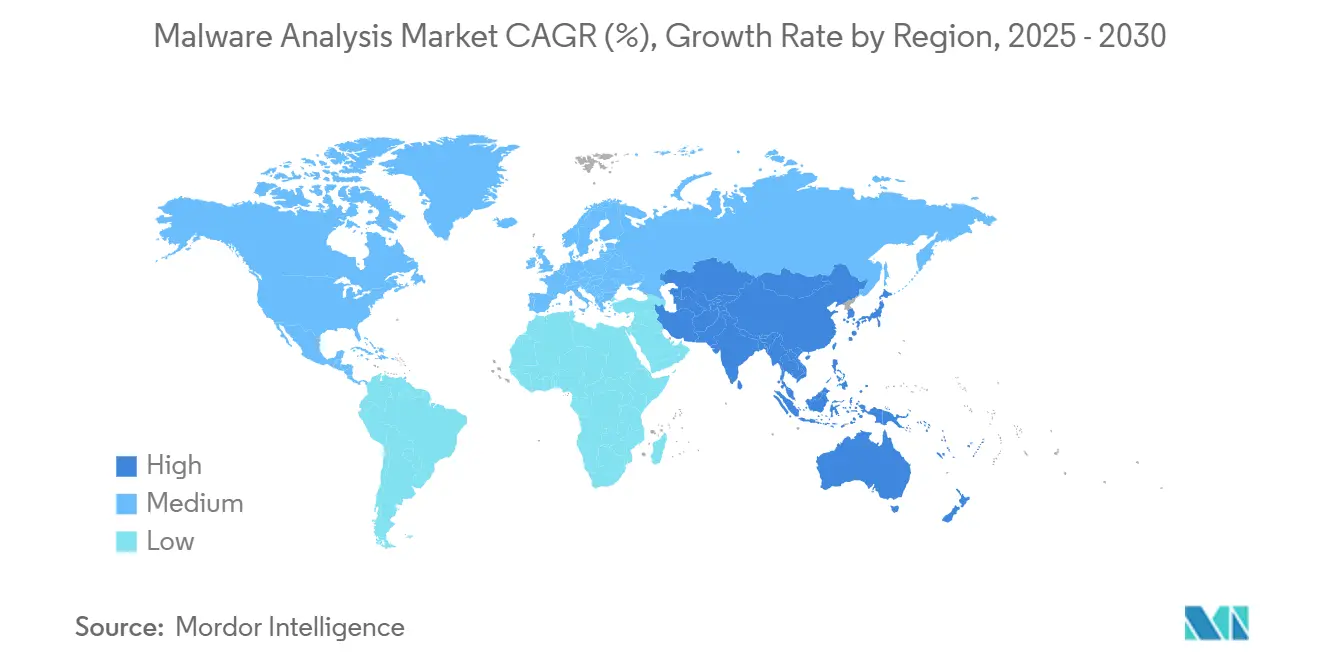
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
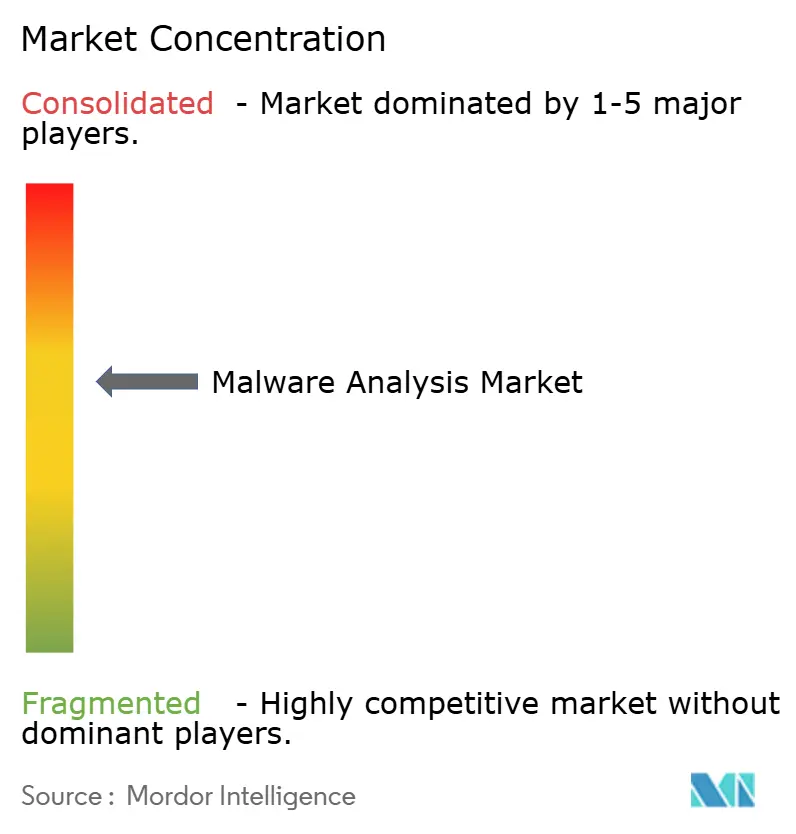
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Análise de Malware por 黑料不打烊
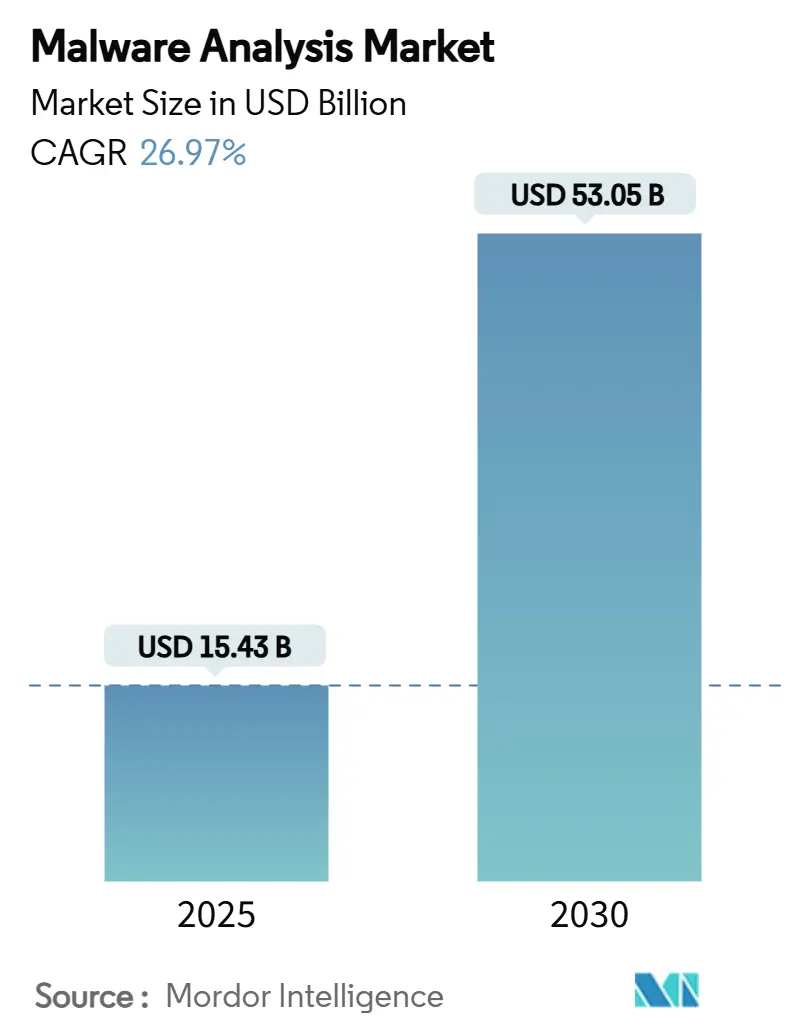
O tamanho do mercado de análise de malware está em USD 15,43 bilh?es em 2025 e tem previs?o de atingir USD 53,05 bilh?es até 2030, refletindo um robusto CAGR de 26,97%. Os avan?os persistentes em malware polimórfico, mandatos de divulga??o mais rigorosos e a integra??o da inteligência artificial tanto em ataques quanto em defesas est?o amplificando a demanda. As organiza??es agora priorizam a inspe??o automatizada e centrada em comportamento em detrimento da correspondência de assinaturas legada, enquanto os fornecedores de plataformas agrupam análises de malware em suítes de detec??o e resposta estendidas para simplificar as opera??es de seguran?a. O investimento paralelo em arquiteturas nativas em nuvem sem sandbox está acelerando a ado??o entre empresas que precisam inspecionar milhares de amostras diariamente sem degradar o desempenho.
Principais Conclus?es do Relatório
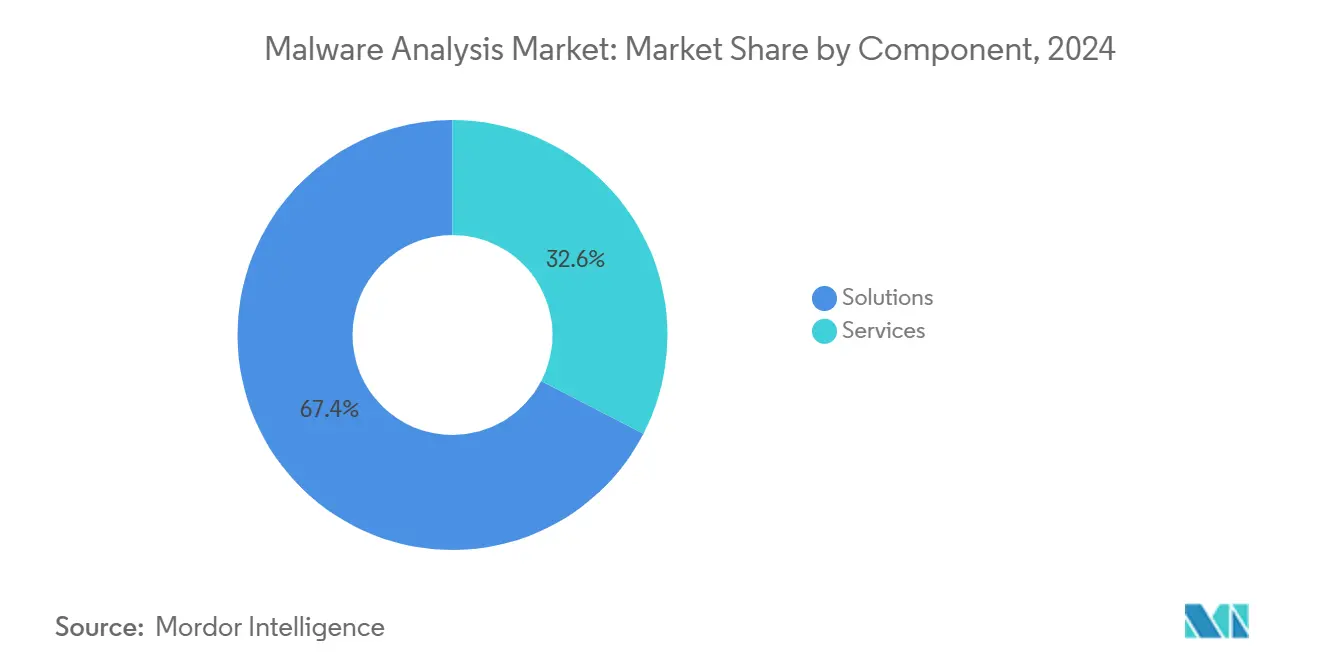
- Por componente, as Solu??es controlaram 67,4% da receita em 2024; os servi?os ficaram atrás à medida que as empresas migraram para plataformas unificadas que simplificam as opera??es e reduzem o custo total de propriedade.
- Por modo de implanta??o, a implanta??o em Nuvem assegurou uma participa??o de 57,0% em 2024, enquanto os modelos locais ficaram para trás; a nuvem também tem proje??o de registrar o CAGR mais rápido de 27,5% até 2030.
- Por tamanho de organiza??o, as Grandes Empresas responderam por 71,2% da demanda de 2024, mas as pequenas e médias empresas registrar?o o CAGR mais alto de 28,5% até 2030.
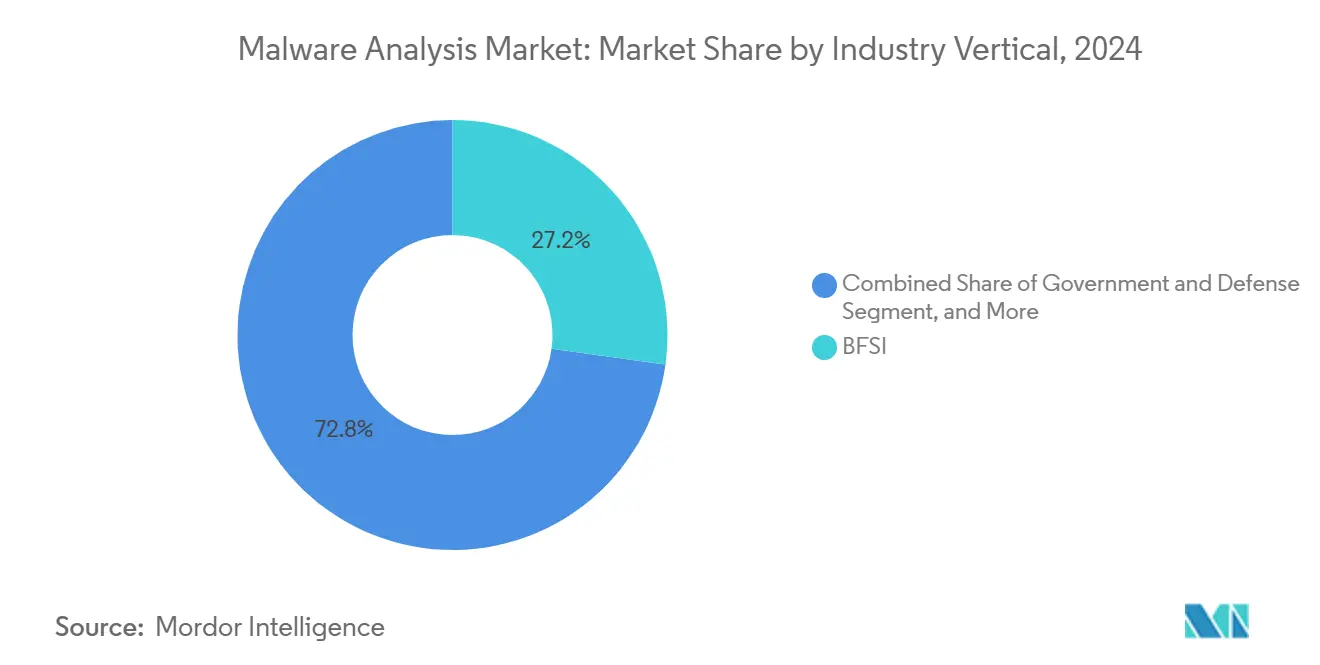
- Por vertical do setor, Bancos, servi?os financeiros e seguros lideraram os gastos verticais com participa??o de 27,2% em 2024, enquanto a saúde se expandirá mais rapidamente a um CAGR de 29,1% até 2030.
- Por técnica de análise, a análise estática de código deteve 47,2% de participa??o em 2024; a inspe??o híbrida assistida por ML está posicionada para o CAGR mais veloz de 29,8% até 2030.
- Por geografia, a América do Norte capturou 35,1% da receita de 2024, mas a ?蝉颈补-笔补肠í蹿颈肠辞 tem previs?o de ser a regi?o de crescimento mais rápido com CAGR de 28,5% até 2030.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Sofistica??o do malware polimórfico e amea?as impulsionadas por inteligência artificial | +6.5% | América do Norte, Europa, Repercuss?o Global | 惭é诲颈辞 prazo (2 a 4 anos) |
| Aumento de ataques orientados à cadeia de suprimentos em pipelines de DevSecOps | +5.8% | América do Norte, ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤ 2 anos) |
| Ado??o rápida de cargas de trabalho nativas em nuvem que exigem análise sem sandbox | +4.2% | América do Norte, Europa, Global | 惭é诲颈辞 prazo (2 a 4 anos) |
| Janelas obrigatórias de notifica??o de viola??es (24 a 72 horas) em novas regulamenta??es de seguran?a cibernética | +3.1% | América do Norte, Europa, expans?o na ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤ 2 anos) |
| Ondas de financiamento de "confian?a zero" provenientes de programas de estímulo do setor público | +2.7% | América do Norte, Europa, ?蝉颈补-笔补肠í蹿颈肠辞 Desenvolvida | 惭é诲颈辞 prazo (2 a 4 anos) |
| Convergência de XDR e sandboxing de malware em plataformas de painel único | +1.9% | Global, ado??o inicial na América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Sofistica??o do Malware Polimórfico e Amea?as Impulsionadas por Inteligência Artificial
Modelos de linguagem de inteligência artificial como o DeepSeek R1 podem gerar registradores de teclas funcionais, carregadores de ransomware e scripts de exfiltra??o de dados que mutam seu código sob demanda, reduzindo os ciclos de lan?amento de meses para dias. O ransomware BlackCat baseado em Rust ilustra como linguagens com seguran?a de memória complicam a inspe??o estática, empurrando os defensores em dire??o à análise de comportamento. As empresas agora investem em mecanismos híbridos que fundem heurísticas estáticas, din?micas e assistidas por ML para detectar cargas úteis sem depender de assinaturas frágeis. O mercado de análise de malware respondeu com ofertas que correlacionam chamadas de API, edi??es de registro e telemetria de rede em tempo quase real. Os fornecedores capazes de treinar modelos em telemetria diversificada ganharam vantagem na detec??o de explora??es de dia zero.
Aumento de Ataques Orientados à Cadeia de Suprimentos em Pipelines de DevSecOps
Os agentes de amea?as cada vez mais armam componentes de software antes que eles cheguem à produ??o, como demonstrado pela técnica nullifAI que implanta arquivos Pickle maliciosos dentro de modelos de inteligência artificial hospedados em repositórios comunitários [1]ReversingLabs, "ReversingLabs Identifica Novo Malware de ML Hospedado na Principal Plataforma de Modelos de IA Hugging Face," reversinglabs.com. Como os artefatos de ML contornam as revis?es de código tradicionais, eles exp?em os pipelines de desenvolvimento a comprometimentos silenciosos. Muitas organiza??es agora verificam binários e contêineres em cada confirma??o, integrando análises de malware em fluxos de integra??o contínua. Solu??es como o Spectra Assure automatizam o rastreamento de linhagem binária, destacando modifica??es suspeitas antes do lan?amento. A mudan?a eleva a inspe??o de malware de uma tarefa de resposta a incidentes para uma parte integral da governan?a segura da cadeia de suprimentos de software.
Ado??o Rápida de Cargas de Trabalho Nativas em Nuvem que Exigem Análise sem Sandbox
Os microsservi?os em contêineres s?o iniciados e encerrados em segundos, tornando o isolamento de sandbox legado impraticável. A telemetria em tempo real incorporada na camada do orquestrador agora inspeciona o comportamento do processo sem colocar amostras em quarentena[2]Palo Alto Networks, "O que é Seguran?a de Contêineres," paloaltonetworks.com. Os hiperescaladores de nuvem fornecem cercas de computa??o elástica que detonam objetos suspeitos em paralelo, eliminando gargalos de infraestrutura. Os ambientes de análise criados especificamente pela Amazon Web Services isolam o malware enquanto mantêm controles rígidos de saída, permitindo que as equipes de seguran?a fa?am a triagem de milhares de artefatos por hora. Esses desenvolvimentos favorecem os fornecedores que podem combinar telemetria de endpoint, captura de rede e prote??o de carga de trabalho em nuvem em painéis unificados.
Janelas Obrigatórias de Notifica??o de Viola??es em Novas Regulamenta??es de Seguran?a Cibernética
A regra de notifica??o de 72 horas da CISA para infraestrutura crítica e o requisito de divulga??o de quatro dias úteis da SEC para emissores públicos for?am as equipes de seguran?a a produzir descobertas forensicamente sólidas em prazos comprimidos. A classifica??o automatizada que identifica a família do malware, o vetor de entrada e o impacto nos negócios acelera os rascunhos de conformidade que antes levavam semanas. A demanda aumentou por plataformas que geram automaticamente narrativas prontas para reguladores juntamente com indicadores de comprometimento, reduzindo a exposi??o legal. Esses mandatos também elevam o prêmio sobre a atribui??o precisa porque as empresas devem declarar se os incidentes representam eventos isolados ou campanhas coordenadas.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez cr?nica de talentos em engenharia reversa | -2.8% | Global, aguda na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Taxas persistentes de falsos positivos na análise din?mica automatizada | -1.9% | Global, todos os modos de implanta??o | 惭é诲颈辞 prazo (2 a 4 anos) |
| Mandatos de criptografia em repouso que limitam o compartilhamento de amostras entre fronteiras | -1.4% | Global, conformidade variada | 惭é诲颈辞 prazo (2 a 4 anos) |
| Volatilidade das estruturas de análise de malware de código aberto prejudicando o retorno sobre o investimento | -0.9% | Global, maior impacto em PMEs | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Escassez Cr?nica de Talentos em Engenharia Reversa
A lacuna global de for?a de trabalho em seguran?a cibernética supera 4 milh?es de profissionais, e a engenharia reversa de malware está entre as fun??es mais difíceis de preencher [3]ISC2, "Estudo da For?a de Trabalho em Seguran?a Cibernética," isc2.org. As organiza??es de saúde relatam uma taxa de vagas de 89% apesar da remunera??o premium, desacelerando a triagem de incidentes e prolongando o tempo de permanência. Os fornecedores contra-atacam incorporando inteligência artificial explicável que anota listagens de desmontagem, mas amea?as complexas em nível de kernel ainda exigem revis?o humana. A escassez de talentos incentiva aquisi??es de startups de análise de nicho por plataformas maiores ansiosas para internalizar expertise escassa. Embora a automa??o ajude, a maioria das empresas reconhece que eliminar o déficit de habilidades levará anos.
Taxas Persistentes de Falsos Positivos na Análise Din?mica Automatizada
Os sandboxes comportamentais às vezes sinalizam aplica??es legítimas de alto desempenho, particularmente em mercados de capitais e computa??o de pesquisa, como maliciosas devido ao uso agressivo de memória ou rede. O excesso de alertas corrói a confian?a dos analistas e infla as cargas de trabalho de resposta. Para melhorar a precis?o, os fornecedores agora sobrep?em verifica??es de similaridade de código estático e inteligência de amea?as contextual sobre os resultados comportamentais. Modelos de aprendizado ativo como o PromptSAM+ retreinam em amostras mal rotuladas para suprimir falsos alarmes enquanto mantêm alta recupera??o. Mesmo com esses avan?os, as empresas adotam correla??o de múltiplos mecanismos para validar veredictos antes de acionar a??es de conten??o.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente:
Solu??es Lideram a Consolida??o de PlataformasAs Solu??es detiveram 67,4% do mercado de análise de malware em 2024, pois as empresas preferiram plataformas completas que combinam detona??o, pontua??o por ML e orquestra??o de fluxo de trabalho. Os servi?os permanecem essenciais para ca?a a amea?as personalizada e forense de incidentes, mas n?o conseguem igualar a escalabilidade dos mecanismos incorporados. Os provedores de plataformas agora incorporam triagem avan?ada que apresenta a causa raiz e a resposta recomendada em minutos, reduzindo o tempo médio de detec??o. A consolida??o continua à medida que as suítes de detec??o e resposta estendidas absorvem sandboxes independentes para reduzir a sobrecarga de integra??o.
A receita de solu??es tem proje??o de crescer a um CAGR de 27,3% até 2030. A ênfase competitiva mudou do volume bruto de amostras para o enriquecimento contextual e os relatórios de conformidade automatizados, uma mudan?a que reflete o escrutínio em nível de conselho dos gastos com seguran?a. A transi??o também demonstra o abismo crescente entre plataformas ricas em recursos e utilitários leves, levando fornecedores menores a buscar saídas por aquisi??o.


Por Modo de Implanta??o:
Nuvem Domina os Requisitos de EscalabilidadeAs op??es em nuvem comandaram 57,0% de participa??o em 2024 e têm previs?o de registrar o CAGR mais alto de 27,5% até 2030, impulsionadas pela computa??o elástica e pela economia de pagamento por uso. Grandes conjuntos de dados podem ser processados em paralelo em estruturas sem servidor, reduzindo os ciclos de análise de horas para minutos. Os modelos em nuvem também recebem atualiza??es contínuas de modelos de ML, garantindo a lógica de veredicto atual sem patches locais.
As implanta??es locais persistem entre setores altamente regulamentados que exigem residência estrita de dados, mas muitas dessas organiza??es adotam designs híbridos que mantêm artefatos sensíveis no local enquanto terceirizam a correspondência de padr?es em massa. Os provedores se diferenciam oferecendo enclaves de nuvem privada com garantias de hospedagem soberana, equilibrando as necessidades de conformidade com os benefícios de desempenho da computa??o distribuída.
Por Tamanho de Organiza??o:
PMEs Impulsionam a Democratiza??oAs grandes empresas contribuíram com 71,2% da receita de 2024, refletindo or?amentos robustos e obriga??es de conformidade. No entanto, as PMEs experimentar?o um CAGR de 28,5% até 2030 à medida que os pre?os por assinatura e os servi?os de seguran?a gerenciados reduzem as barreiras de ado??o. A participa??o de mercado de análise de malware detida pelas PMEs deve crescer a uma taxa significativa até 2030, à medida que os portais em nuvem fornecem triagem guiada por assistente e manuais pré-construídos.
Os provedores de servi?os gerenciados agrupam monitoramento, sandboxing e resposta a incidentes em ofertas de um clique, permitindo que empresas menores atendam aos critérios de subscri??o de seguros. Parcerias como SuperOps-Malwarebytes fornecem painéis integrados que apresentam o contexto de detec??o juntamente com métricas de opera??es de TI, reduzindo a lacuna de expertise [4]Malwarebytes, "SuperOps e Malwarebytes se Associam para Transformar a Seguran?a Cibernética," malwarebytes.com.
Por Vertical do Setor:
厂补ú诲别 Acelera Além do BFSIO BFSI deteve 27,2% da receita em 2024 devido a dados de alto valor e supervis?o rigorosa, mas a saúde se expandirá a um CAGR de 29,1% à medida que o ransomware tem como alvo registros de pacientes e dispositivos conectados. As metas de seguran?a cibernética do Departamento de 厂补ú诲别 e Servi?os Humanos agora exigem inspe??o contínua de malware em servidores de registros eletr?nicos de saúde e endpoints de imagem, impulsionando a aquisi??o acelerada.
Manufatura, varejo e telecomunica??es também intensificam os gastos à medida que a convergência de tecnologia operacional e o crescimento do comércio eletr?nico ampliam as superfícies de ataque. As agências governamentais e de defesa mantêm investimentos elevados para combater a espionagem patrocinada por estados, exigindo recursos avan?ados de engenharia reversa e compatibilidade com isolamento físico de rede. Pacotes de regras específicos para verticais e modelos de conformidade tornaram-se diferenciadores críticos para fornecedores que cortejam setores regulamentados.
Nota: Participa??es de segmento de todos os segmentos individuais disponíveis mediante compra do relatório
Por Técnica de Análise:
A Análise Híbrida Assistida por ML Transforma a Detec??oA inspe??o estática respondeu por 47,2% da receita em 2024, mas as técnicas híbridas que combinam verifica??es de assinatura com pontua??o de comportamento impulsionada por ML registrar?o o CAGR mais veloz de 29,8%. Os mecanismos híbridos mitigam os pontos cegos inerentes às abordagens de método único, aumentando a precis?o sem infla??o inaceitável de falsos positivos. O tamanho do mercado de análise de malware para métodos híbridos tem proje??o de superar USD 25 bilh?es até 2030, sublinhando a mudan?a em dire??o a algoritmos de aprendizado.
Os fornecedores refinam os pipelines de treinamento de modelos com estruturas de aprendizado por transferência e aprendizado ativo para absorver novas famílias rapidamente. A telemetria de sandbox agora alimenta loops de retreinamento contínuo, produzindo heurísticas adaptativas que rastreiam as tendências de ofusca??o em evolu??o. Embora a explicabilidade do modelo permane?a um tópico de pesquisa, as implementa??es iniciais incorporam justificativas legíveis por humanos nos consoles dos analistas para promover a confian?a.
Análise Geográfica
Mercado de Análise de Malware da América do Norte
A América do Norte gerou 35,1% da receita global em 2024, impulsionada por investimentos maduros em ciberseguran?a, programas de estímulo federal e um denso ecossistema de fornecedores de solu??es. O financiamento proveniente do Programa de Subsídios para Ciberseguran?a Estadual e Local e da Lei de Investimento em Infraestrutura e Empregos direciona capital para ferramentas de análise de malware destinadas a entidades públicas [5]CISA, "Programa de Subsídios Cibernéticos para Estados, Localidades, Tribos e Territórios," cisa.gov. A divulga??o obrigatória de incidentes consolidou ainda mais as plataformas de triagem automatizada em infraestruturas críticas, servi?os financeiros e saúde.
Mercado de Análise de Malware da ?蝉颈补-笔补肠í蹿颈肠辞
A ?蝉颈补-笔补肠í蹿颈肠辞 é o território de crescimento mais acelerado, com um CAGR de 28,5%, impulsionado pela rápida ado??o de nuvem e por planos de economia digital apoiados pelos governos. Países como Singapura e Jap?o oferecem incentivos de cofinanciamento para controles de seguran?a, permitindo que empresas locais implementem análises avan?adas sem necessidade de elevado investimento de capital. Os provedores regionais de seguran?a gerenciada também agrupam inteligência de amea?as e análise de malware em pacotes escaláveis adequados a pequenas empresas, acelerando a democratiza??o.
Mercado de Análise de Malware da Europa
A Europa mantém um crescimento estável de dois dígitos, à medida que a Diretiva de Seguran?a das Redes e da Informa??o e o GDPR imp?em notifica??o imediata de viola??es e residência de dados. Os marcos de nuvem soberana estimulam implementa??es híbridas que mantêm artefatos sensíveis dentro das fronteiras nacionais, ao mesmo tempo em que aproveitam motores de aprendizado de máquina de nuvens de seguran?a pan-europeias. As iniciativas transfronteiri?as por meio do Centro Europeu de Cibercrime da Europol aprimoram o compartilhamento de indicadores de malware, aumentando a demanda por plataformas de análise capazes de publicar feeds padronizados de inteligência de amea?as.

Cenário Competitivo
O mercado de análise de malware apresenta uma combina??o moderadamente fragmentada de fornecedores legados de firewall, especialistas em seguran?a de endpoint e novos disruptores nativos de inteligência artificial. Participantes estabelecidos como Cisco, Palo Alto Networks e CrowdStrike integram mecanismos de detona??o comportamental em suítes mais amplas de detec??o e resposta estendidas para capturar sinergias de receita de plataforma. Provedores de nicho como VMRay e ReversingLabs se diferenciam por meio de capacidades especializadas em desempacotamento em modo kernel ou garantia da cadeia de suprimentos de software.
A atividade de aquisi??es se intensificou à medida que os fornecedores de plataformas buscam preencher lacunas técnicas e garantir talentos escassos em engenharia reversa. O lan?amento do DIANNA pela Deep Instinct, um copiloto analista com inteligência artificial, sublinha a mudan?a em dire??o à automa??o que economiza m?o de obra. A vantagem competitiva agora depende da precis?o do modelo, da integra??o do fluxo de trabalho e da velocidade da documenta??o de conformidade, em vez do volume bruto de sandbox.
As oportunidades de espa?o em branco incluem a inspe??o de cargas de trabalho em contêineres e a explica??o de amea?as em linguagem natural que reduz o tempo de integra??o dos analistas. Os protótipos de inteligência artificial generativa prometem redigir narrativas de incidentes e manuais de remedia??o, embora a prontid?o para produ??o varie. Os fornecedores que equilibram inova??o com precis?o comprovável têm maior probabilidade de capturar participa??o à medida que os compradores examinam as afirma??es de eficácia em meio a or?amentos cada vez mais apertados.
Líderes do Setor de Análise de Malware
-
Cisco Systems Inc.
-
Palo Alto Networks Inc.
-
Google LLC (Alphabet, Inc.)
-
Broadcom Inc.
-
CrowdStrike Holdings Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Análise de Malware
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Google LLC (Alphabet, Inc.)
- Broadcom Inc.
- Trellix LLC
- CrowdStrike Holdings Inc.
- Trend Micro Inc.
- Kaspersky Lab JSC
- Sophos Ltd.
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- Rapid7 Inc.
- VMware Inc. (Carbon Black)
- SentinelOne Inc.
- Bitdefender SRL
- ESET spol. s r.o.
- OPSWAT Inc.
- VMRay GmbH
- ReversingLabs Inc.
- Any.Run LLC
- Cybereason Inc.

Recent Industry Developments in Mercado de Análise de Malware
- Abril de 2025: A seguran?a de endpoint ThreatDown da Malwarebytes foi integrada ao conjunto de gerenciamento de TI da SuperOps para aprimorar a visibilidade do provedor de servi?os gerenciados.
- Mar?o de 2025: A CISA publicou um Relatório de Análise de Malware sobre a variante RESURGE, incluindo assinaturas de detec??o para defensores de infraestrutura crítica.
- Fevereiro de 2025: A ReversingLabs descobriu a técnica nullifAI que arma repositórios de modelos de inteligência artificial, ilustrando novos riscos à cadeia de suprimentos.
- Novembro de 2024: A ReversingLabs apresentou o Spectra Assure, unificando a análise binária com a verifica??o da cadeia de suprimentos de software.


Escopo do Relatório Global do Mercado de Análise de Malware
| Solu??es |
| Servi?os |
| Local |
| Nuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas (PMEs) |
| BFSI |
| Governo e Defesa |
| 厂补ú诲别 e Ciências da Vida |
| TI e Telecomunica??es |
| Varejo e Comércio Eletr?nico |
| Manufatura |
| Análise Estática (de Código) |
| Análise Din?mica (Comportamental) |
| Análise Híbrida Assistida por ML |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| 搁ú蝉蝉颈补 | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| Jap?o | ||
| ?ndia | ||
| Coreia do Sul | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita |
| Emirados ?rabes Unidos | ||
| Turquia | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| 狈颈驳é谤颈补 | ||
| Egito | ||
| Restante da ?frica | ||
| Por Componente | Solu??es | ||
| Servi?os | |||
| Por Modo de Implanta??o | Local | ||
| Nuvem | |||
| Por Tamanho de Organiza??o | Grandes Empresas | ||
| Pequenas e Médias Empresas (PMEs) | |||
| Por Vertical do Setor | BFSI | ||
| Governo e Defesa | |||
| 厂补ú诲别 e Ciências da Vida | |||
| TI e Telecomunica??es | |||
| Varejo e Comércio Eletr?nico | |||
| Manufatura | |||
| Por Técnica de Análise | Análise Estática (de Código) | ||
| Análise Din?mica (Comportamental) | |||
| Análise Híbrida Assistida por ML | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| 搁ú蝉蝉颈补 | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| Jap?o | |||
| ?ndia | |||
| Coreia do Sul | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita | |
| Emirados ?rabes Unidos | |||
| Turquia | |||
| Restante do Oriente 惭é诲颈辞 | |||
| ?frica | ?frica do Sul | ||
| 狈颈驳é谤颈补 | |||
| Egito | |||
| Restante da ?frica | |||


Principais Perguntas Respondidas no Relatório
Qual é o valor projetado do mercado de análise de malware até 2030?
O mercado tem previs?o de atingir USD 53,05 bilh?es até 2030, crescendo a um CAGR de 26,97%.
Qual modelo de implanta??o está se expandindo mais rapidamente?
A implanta??o em nuvem deve crescer a um CAGR de 27,5%, refletindo sua participa??o de 57,0% e as vantagens de elasticidade.
Por que a saúde é a vertical de crescimento mais rápido?
O ransomware que tem como alvo registros de pacientes e a press?o regulatória impulsionam o CAGR de 29,1% da saúde no investimento em análise de malware.
Como os ataques à cadeia de suprimentos est?o influenciando o comportamento de compra?
As organiza??es agora incorporam verifica??es de binários e modelos de ML em pipelines de DevSecOps, impulsionando a demanda por plataformas de análise automatizada.
Página atualizada pela última vez em:



