
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Contraterrorismo Cibernético
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 34.96 Mil millones de dólares |
| Tama?o del Mercado (2031) | 40.94 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 3.22 % |
| Mercado de Crecimiento Más Rápido | 础蝉颈补-笔补肠í蹿颈肠辞 |
| Mercado Más Grande | América del Norte |
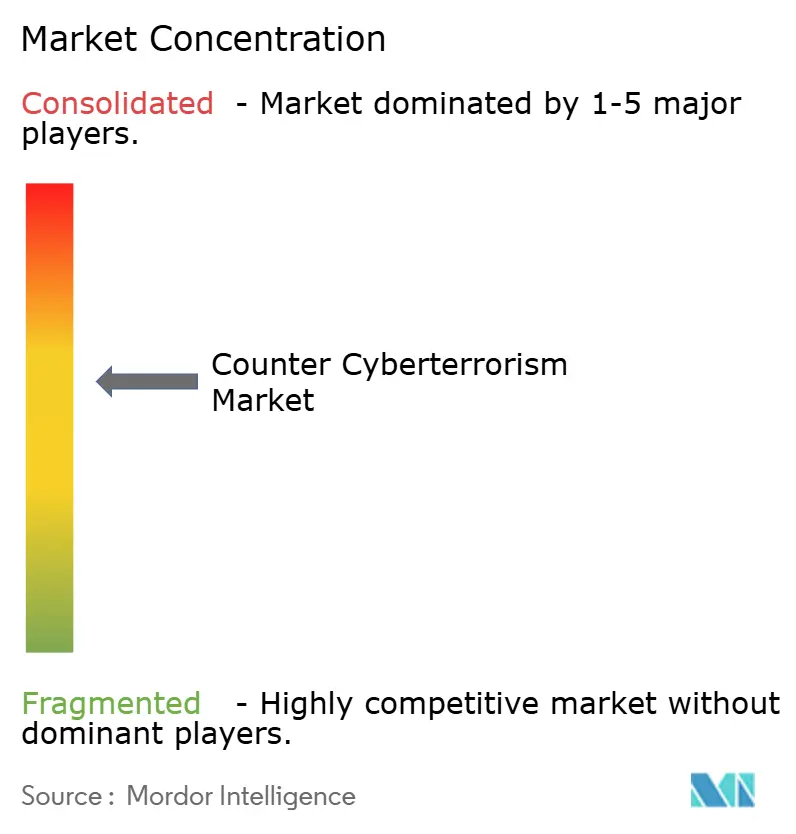
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Contraterrorismo Cibernético por 黑料不打烊
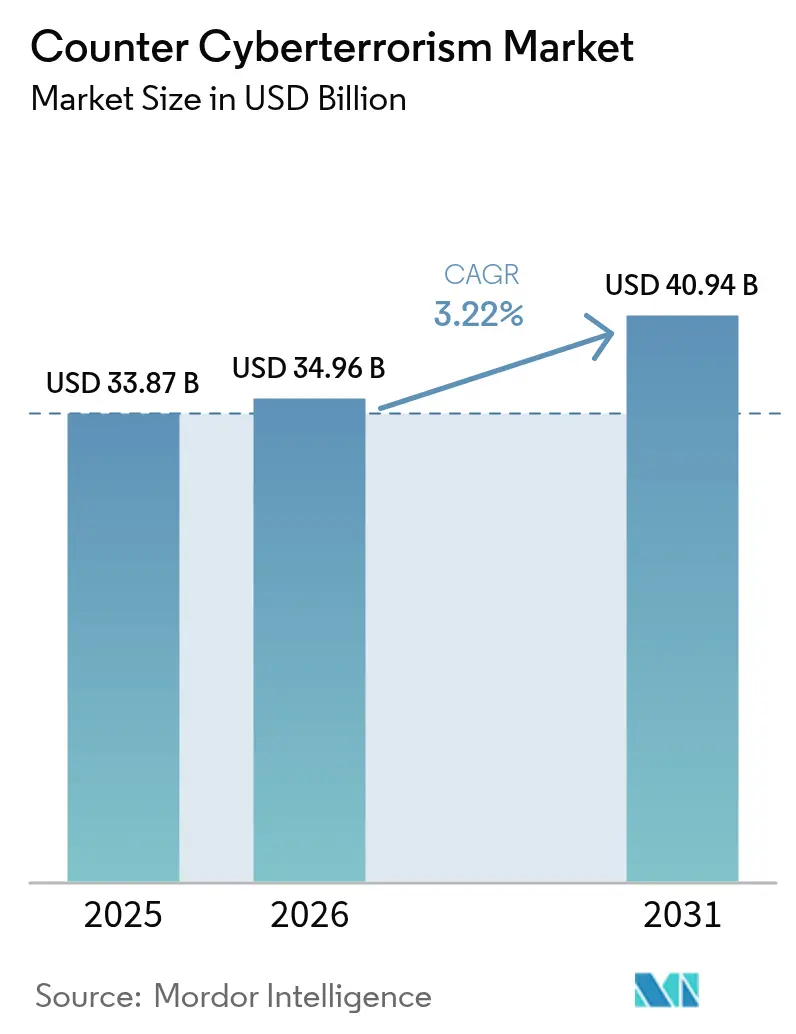
El tama?o del mercado de contraterrorismo cibernético fue valorado en USD 33,87 mil millones en 2025 y se estima que crecerá desde USD 34,96 mil millones en 2026 hasta alcanzar USD 40,94 mil millones en 2031, a una CAGR del 3,22% durante el período de pronóstico (2026-2031). El aumento de las asignaciones gubernamentales, la escalada de ofensivas de estados-nación y la adopción más amplia de herramientas de seguridad habilitadas por IA sustentan esta expansión moderada pero constante. Programas federales como el presupuesto de ciberseguridad de USD 27,5 mil millones de los Estados Unidos y la solicitud cibernética de USD 14,5 mil millones del Pentágono demuestran la escala de la demanda del sector público.[1]David Perera, "El Presupuesto Federal de los EE. UU. Propone USD 27,5 mil millones para Ciberseguridad," BankInfoSecurity, BANKINFOSECURITY.COM El creciente gasto de nivel de defensa se combina con los cambios corporativos desde controles perimetrales hacia ecosistemas de inteligencia de amenazas, mientras que la migración a la nube sostiene la demanda de modelos de implementación flexibles. La consolidación de proveedores con 362 acuerdos de ciberseguridad valorados en USD 49,9 mil millones en 2024 también influye en las trayectorias de crecimiento al agrupar capacidades anteriormente independientes bajo plataformas integradas.[2]CrowdStrike, "CrowdStrike Colabora con NVIDIA para Impulsar la IA Agéntica," CROWDSTRIKE.COM
Conclusiones Clave del Informe
- Por tipo de solución, la seguridad de redes lideró con el 27,10% de la participación del mercado de contraterrorismo cibernético en 2025, mientras que se proyecta que la seguridad impulsada por IA se expanda a una CAGR del 22,80% hasta 2031.
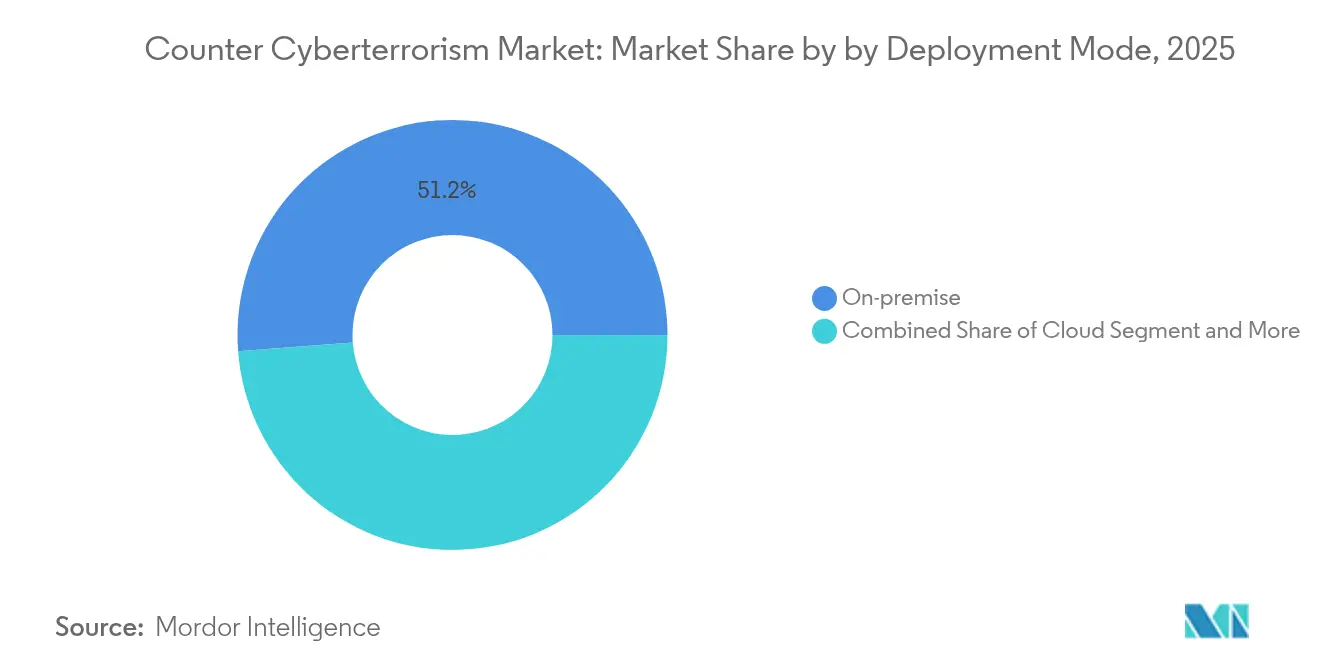
- Por modo de implementación, la implementación local lideró con el 51,20% de la participación del mercado de contraterrorismo cibernético en 2025, mientras que se proyecta que el segmento de nube se expanda a una CAGR del 13,20% hasta 2031.
- Por capa de seguridad, la red lideró con el 29,55% de la participación del mercado de contraterrorismo cibernético en 2025, mientras que se proyecta que el segmento de datos/nube se expanda a una CAGR del 17,80% hasta 2031.
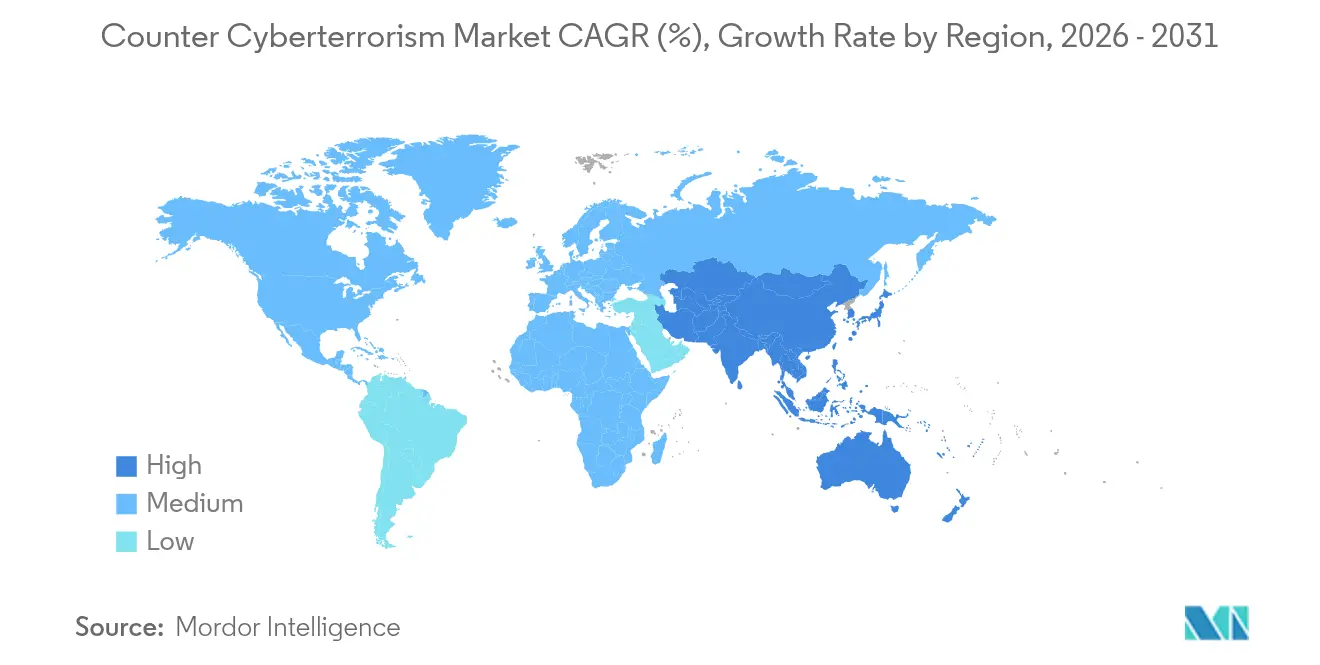
- Por geografía, América del Norte concentró el 34,80% de la participación de ingresos del tama?o del mercado de contraterrorismo cibernético en 2025, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 avanza a una CAGR del 13,95% hasta 2031.
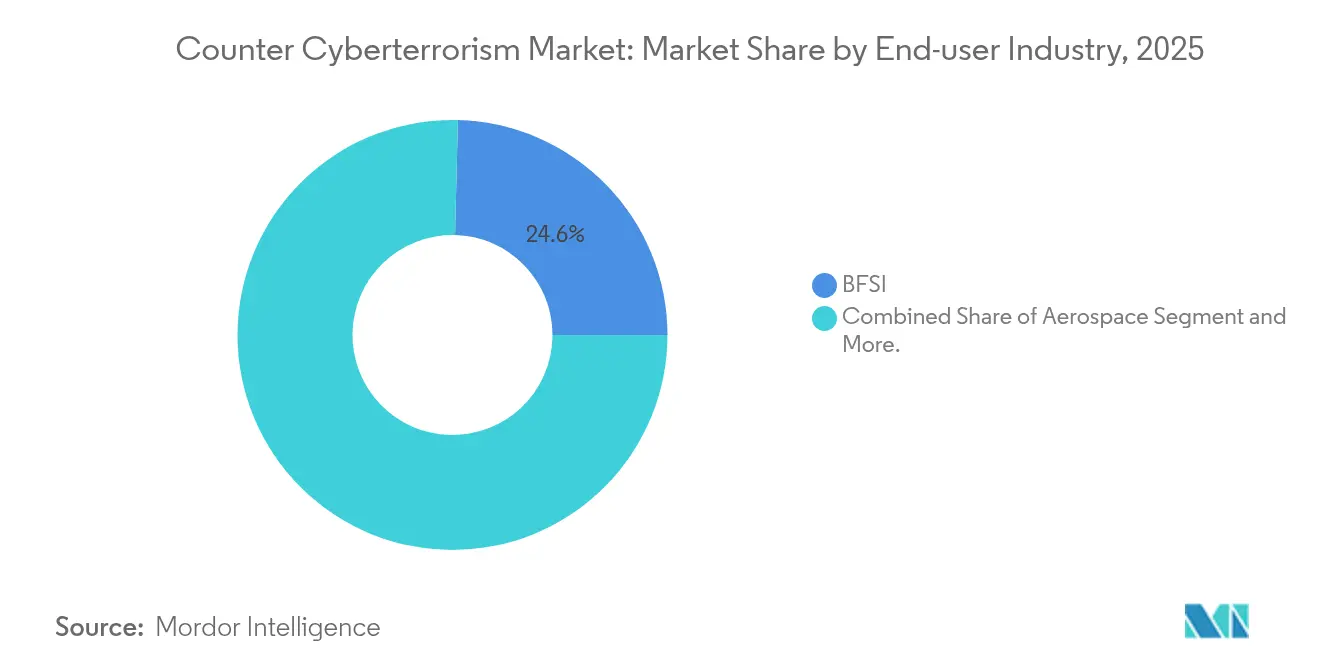
- Por usuario final, BFSI mantuvo el 24,60% del tama?o del mercado de contraterrorismo cibernético en 2025; el sector sanitario se acelera a una CAGR del 17,20% hasta 2031.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 黑料不打烊, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado Global de Contraterrorismo Cibernético
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Crecientes ofensivas cibernéticas de estados-nación | +0.8% | Global, con concentración en América del Norte y Europa | Mediano plazo (2-4 a?os) |
| Adopción de detección de amenazas habilitada por IA | +1.2% | Global, liderada por América del Norte y APAC | Corto plazo (≤ 2 a?os) |
| Expansión de la superficie de ataque 5G/IIoT | +0.6% | Núcleo APAC, con extensión a América del Norte y Europa | Largo plazo (≥ 4 a?os) |
| Auge de la Ciberseguridad como Servicio (C-aa-S) | +0.9% | Global, con adopción temprana en América del Norte | Mediano plazo (2-4 a?os) |
| Escalada de multas regulatorias por violaciones de datos | +0.7% | Europa y América del Norte, en expansión hacia APAC | Corto plazo (≤ 2 a?os) |
| Intercambios de inteligencia de amenazas de la web oscura en tiempo real | +0.5% | Global, concentrado en mercados desarrollados | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Las Crecientes Ofensivas Cibernéticas de Estados-Nación Impulsan la Modernización de la Defensa
Las campa?as persistentes respaldadas por estados ahora apuntan a infraestructuras críticas y procesos democráticos con tácticas multivectoriales. El Pentágono destinó USD 3,1 mil millones para confianza cero y cifrado de próxima generación en su presupuesto cibernético de 2025, consolidando el paso de la respuesta a incidentes hacia la caza activa de amenazas.[3]Colin Demarest, "El Pentágono Solicita USD 14,5 mil millones para Gasto Cibernético Incluyendo Confianza Cero," C4ISRNET, C4ISRNET.COMLa asignación de USD 1,7 mil millones del Comando Cibernético de los EE. UU. prioriza aún más la preparación contraofensiva y la coordinación multidominio.[4]Comando Cibernético de los EE. UU., "Justificación del Presupuesto del Ejercicio Fiscal 2025," DEFENSE.GOVEste enfoque de alto nivel incentiva a los proveedores de plataformas a incorporar características de atribución, análisis forense y automatización que satisfagan los criterios de adquisición de seguridad nacional.
La Detección de Amenazas Habilitada por IA Transforma las Operaciones de Seguridad
La IA a escala de producción ahora da forma a los centros de operaciones de seguridad a medida que los tiempos de irrupción promedio se reducen a 62 minutos. Las pruebas de CrowdStrike-NVIDIA reducen a la mitad las cargas de procesamiento al tiempo que duplican las velocidades de detección, aliviando la fatiga de los analistas. Los modelos adaptativos ingieren telemetría de puntos de acceso, red y nube para predecir el comportamiento del adversario, aunque el 40% de las horas de los analistas todavía persiguen falsos positivos. Por ello, los proveedores refinan el enriquecimiento mediante IA generativa y la priorización consciente del contexto para mejorar las relaciones se?al-ruido y maximizar la limitada experiencia humana.
La Expansión de la Superficie de Ataque 5G/IIoT Crea Nuevas Vulnerabilidades
Los despliegues industriales de 5G interconectan activos de tecnología operativa que antes estaban aislados de las redes de TI. Cuarenta y cinco familias de productos de tecnología operativa presentan fallas incorporadas, exponiendo a las infraestructuras críticas a ataques de movimiento lateral. Ante la inminencia de las amenazas cuánticas, el NIST prioriza la criptografía poscuántica para proteger el cifrado de la columna vertebral 5G, acelerando la demanda del mercado de protecciones en la capa de datos y segmentación de confianza cero incluso en entornos industriales heredados.
El Auge de la Ciberseguridad como Servicio Reconfigura la Dinámica del Mercado
Las plataformas de seguridad gestionada democratizan la defensa de nivel empresarial para organizaciones con recursos limitados. El hito de USD 1.000 millones de CrowdStrike en AWS Marketplace destaca la viabilidad del Software como Servicio y la elasticidad de precios para servicios de caza de amenazas escalables. Los proveedores aprovechan los lagos de datos multiarrendatario y la correlación de IA entre clientes, reduciendo los costos por arrendatario al tiempo que elevan la precisión de detección, una propuesta de valor convincente ante la brecha global de 4,8 millones de profesionales cualificados.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Escasez de talento de nivel 1 en guerra cibernética | -0.9% | Global, más aguda en América del Norte y Europa | Largo plazo (≥ 4 a?os) |
| Silos de intercambio de datos entre agencias | -0.4% | América del Norte y Europa, emergente en APAC | Mediano plazo (2-4 a?os) |
| Sistemas OT heredados con protocolos propietarios | -0.6% | Global, concentrado en regiones industriales | Largo plazo (≥ 4 a?os) |
| Altas tasas de falsos positivos en modelos de ML | -0.3% | Global, afectando a los primeros adoptantes de IA | Corto plazo (≤ 2 a?os) |
| Fuente: 黑料不打烊 | |||
La Escasez de Talento de Nivel 1 en Guerra Cibernética Limita el Crecimiento
Solo en los EE. UU. hay 663.000 puestos vacantes, lo que infla las primas salariales y frena el avance de los proyectos. Dado que las habilidades avanzadas requieren entre 5 y 7 a?os de aprendizaje experiencial, las empresas recurren a la automatización y a las asociaciones con MSSP para cubrir las brechas, reforzando la demanda de ofertas de Ciberseguridad como Servicio frente a los desarrollos internos.
Las barreras de clasificación y los formatos incompatibles socavan la colaboración en tiempo real a pesar de programas como la iniciativa de Diagnóstico y Mitigación Continuos de USD 470 millones de CISA. Las empresas privadas suelen disponer de datos de amenazas más actualizados, pero se muestran reacias a intercambiar información, lo que frena la conciencia situacional integral y debilita la postura de defensa colectiva.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Industria de Usuario Final: El Sector Sanitario Acelera el Gasto en Defensa
La CAGR del 17,20% del sector sanitario hasta 2031 supera a todos los demás sectores, incluso mientras BFSI retiene la mayor porción de la participación del mercado de contraterrorismo cibernético en 2025. Las pérdidas diarias por incidentes alcanzaron los USD 2 millones y el 92% de los proveedores reportaron ataques dirigidos, lo que impulsa a los hospitales a adoptar la confianza cero y la detección gestionada a pesar de las limitaciones presupuestarias. Las subvenciones gubernamentales por valor de USD 800 millones ayudan a las instalaciones con menos recursos a modernizar sus defensas. BFSI mantiene controles sólidos impulsados por auditorías regulatorias y datos de alto valor, mientras que los presupuestos de defensa y aeroespacial anclan los requisitos de sistemas clasificados.
El aumento de las primas por ransomware y las implicaciones para la seguridad del paciente llevan a los consejos directivos a tratar la ciberseguridad como un riesgo empresarial, no como un gasto de TI. La superposición de dispositivos médicos IoT y sistemas heredados de registros de salud electrónicos a?ade complejidad, reforzando la demanda de integración para la detección de anomalías impulsada por IA. En todos los sectores, el mercado de contraterrorismo cibernético apoya niveles de servicio personalizados que mapean las regulaciones verticales, demostrando por qué los MSSP alineados por industria capturan una cartera de gastos en expansión.
Nota: Las participaciones de segmentos de todos los segmentos individuales están disponibles al adquirir el informe


Por Tipo de Solución: La Innovación Impulsada por IA Supera a la Seguridad Tradicional
Las herramientas de seguridad de redes representan el 27,10% del tama?o del mercado de contraterrorismo cibernético; sin embargo, las soluciones de IA predictiva que registran una CAGR del 22,80% se?alan una inclinación estratégica desde el endurecimiento perimetral hacia la analítica de comportamiento. Los conjuntos de puntos de acceso siguen siendo indispensables mientras el trabajo remoto persiste, y la seguridad en la nube se dispara junto con la adopción multinube. Los controles centrados en datos crecen ante mandatos de privacidad más estrictos, mientras que las plataformas de identidad evolucionan hacia modelos de autenticación continua que evalúan tanto la intención del usuario como la postura del dispositivo.
Los ataques a la cadena de suministro de software elevan los presupuestos de seguridad de aplicaciones, estimulando la demanda de validación de SBOM y automatización de DevSecOps. Los proveedores fusionan fuentes de inteligencia de amenazas con la orquestación de confianza cero, creando consolas unificadas que reducen la proliferación de herramientas, una proposición atractiva ya que la adquisición favorece la amplitud de la plataforma sobre la profundidad de la solución puntual.
Por Modo de Implementación: La Nube Gana Terreno Incluso Cuando la Implementación Local Domina
Las instalaciones locales aún representan el 51,20% del tama?o del mercado de contraterrorismo cibernético debido a los mandatos de soberanía y la confianza cultural en la infraestructura propia. Sin embargo, las implementaciones en la nube están escalando a una CAGR del 13,20%, impulsadas por la escalabilidad de los motores de inteligencia de amenazas de Software como Servicio. Los modelos híbridos sirven a las empresas con aversión al riesgo que mantienen sus activos más valiosos de forma local mientras aprovechan la analítica en la nube para cargas de trabajo menos sensibles.
Las alianzas de integración como la de CrowdStrike con Google Cloud protegen las cargas de trabajo en entornos multinube, abordando un aumento del 75% en intrusiones en la nube. Los marcos regulatorios codifican cada vez más los estándares de cifrado y registro en lugar de dictar la ubicación, reduciendo las barreras de adopción y orientando la adquisición hacia suscripciones favorables al OPEX.
Nota: Las participaciones de segmentos de todos los segmentos individuales están disponibles al adquirir el informe
Por Capa de Seguridad: La Protección de Datos se Convierte en Objetivo Central
Los controles de la capa de red generan el 29,55% de los ingresos, pero la seguridad de la capa de datos es el segmento de crecimiento más rápido con una CAGR del 17,80%, reflejando la aceptación de que los atacantes suelen traspasar los perímetros. Las directrices de resistencia cuántica del NIST estimulan los ciclos de actualización de criptografía, y los consejos directivos destinan fondos para clasificación, tokenización y copias de seguridad inmutables. Las inversiones en la capa de puntos de acceso persisten a medida que la proliferación de dispositivos y el trabajo remoto amplían las superficies de ataque, mientras que las defensas de la capa de aplicaciones ganan prioridad para contrarrestar los ataques a la cadena de suministro de software.
Las organizaciones convergen en torno a marcos centrados en datos que monitorean activos independientemente del entorno de alojamiento, reforzando la demanda de orquestación de claves de cifrado y motores de prevención de pérdida de datos en tiempo real. Los proveedores se diferencian por la facilidad de integración y la automatización de políticas, desplazando la fricción competitiva desde la profundidad de firmas hasta la amplitud de orquestación.
Análisis Geográfico
América del Norte ancla el 34,80% del tama?o del mercado de contraterrorismo cibernético, impulsada por la asignación federal de ciberseguridad de USD 27,5 mil millones de los EE. UU. y los gastos militares cibernéticos anuales de USD 30 mil millones. 颁补苍补诲á coopera a través del Plan de Acción Cibernética EE. UU.-颁补苍补诲á, y 惭é虫颈肠辞 acelera las salvaguardas de infraestructura crítica bajo marcos trilaterales. Los regímenes de cumplimiento maduros como CMMC y GLBA impulsan a las empresas hacia el monitoreo continuo de amenazas, sosteniendo las renovaciones de plataformas en todos los sectores.
础蝉颈补-笔补肠í蹿颈肠辞 registra la CAGR más rápida del 13,95% a medida que los gobiernos responden a un salto del 16% en ataques semanales y un crecimiento del 50% en la adopción de ciberseguros. La Ley de Seguridad de Datos de China y los mandatos CERT-IN de India amplían la notificación obligatoria, mientras que 闯补辫ó苍 financia USD 6 mil millones para la ciberfortificación industrial. La Estrategia Cibernética 2025-2030 de Australia enfatiza el desarrollo de capacidades soberanas, amplificando la demanda de MSSP entre las empresas del mercado intermedio.
Europa mantiene una participación estable bajo medidas de responsabilidad impulsadas por el RGPD que impusieron EUR 1,2 mil millones en multas en 2024. La hoja de ruta poscuántica coordinada de la UE cataliza las subvenciones de los estados miembros para actualizaciones criptográficas, beneficiando a los proveedores de plataformas que ofrecen cifrado híbrido. La Fuerza Cibernética Nacional del Reino Unido fusiona mandatos ofensivos-defensivos, Francia acelera las certificaciones SecNumCloud y el KRITIS-Dachgesetz de Alemania amplía el alcance de la infraestructura crítica, estimulando la adquisición de seguridad integrada.

Panorama regulatorio
Los requisitos de contraterrorismo cibernético siguen siendo determinados por regímenes superpuestos de seguridad nacional, infraestructura crítica y protección de datos, junto con el establecimiento de normas internacionales. En 2024, la Asamblea General de la ONU adoptó la Convención Internacional contra el Uso Delictivo de las Tecnologías de la Información, reforzando la cooperación transfronteriza y los enfoques de tipificación penal que afectan la gestión de incidentes, la preservación de pruebas y las solicitudes de asistencia en casos vinculados al ciberterrorismo.
En Estados Unidos, el Memorando de Seguridad Nacional 22 (30 de abril de 2024) elevó la coordinación de infraestructura crítica al designar al director de CISA como Coordinador Nacional para la Seguridad y Resiliencia de la Infraestructura Crítica. La actividad legislativa como el H.R. 2659 (119.? Congreso) también apunta a un enfoque continuo en la asignación interagencial contra las amenazas cibernéticas patrocinadas por estados. En cuanto a las normas, ISO/IEC 27001:2022 sigue siendo una línea base global para la gestión de seguridad de la información, mientras que el Grupo de Estudio 17 de la UIT-T mantiene la Hoja de Ruta de Normas de Seguridad TIC, y juntas fundamentan las listas de verificación de adquisiciones para auditorías, garantías de terceros y operaciones transfronterizas.
Análisis de la cadena de valor
La cadena de valor del contraterrorismo cibernético abarca insumos de hardware seguro y criptografía en el nivel ascendente, plataformas de software centrales (endpoint, red, identidad, SIEM/SOAR/XDR, inteligencia de amenazas) y despliegue y operaciones en el nivel descendente a través de integradores de sistemas, MSSP y contratistas gubernamentales/de defensa. Las dependencias críticas incluyen componentes de cómputo y criptográficos de confianza, prácticas de desarrollo de software seguro (incluida la garantía orientada a SBOM) e infraestructura de nube conforme para análisis escalables. Las adquisiciones favorecen cada vez más las plataformas integradas que consolidan la telemetría y la respuesta bajo modelos operativos unificados.
Las iniciativas regulatorias y sectoriales están endureciendo las expectativas de la cadena de suministro para los operadores de infraestructura crítica y sus proveedores. En Europa, la Ley de Solidaridad Cibernética de la UE (Reglamento (UE) 2025/38) establece un Sistema Europeo de Alerta de Ciberseguridad con Centros de Ciberseguridad Nacionales y Transfronterizos, incorporando a más proveedores en flujos de trabajo compartidos de detección y conciencia situacional. En América del Norte, la gobernanza de la cadena de suministro del sector eléctrico se está actualizando mediante NERC CIP-013-4 (publicado formalmente en abril de 2026), que actualiza los controles de seguridad para la gestión de riesgos de la cadena de suministro de los activos cibernéticos del Sistema Eléctrico a Granel y elevan el estándar para la debida diligencia de proveedores, el monitoreo y las cláusulas contractuales de seguridad en todo el ecosistema.
Panorama Competitivo
Una consolidación moderada define el mercado de contraterrorismo cibernético a medida que los conjuntos líderes integran funciones de puntos de acceso, red e identidad. CrowdStrike, Palo Alto Networks, Microsoft y Cisco aprovechan la escala, la amplitud de los lagos de datos y las canalizaciones de IA para sostener un crecimiento de producto de dos dígitos. La fidelización a la plataforma se profundiza a medida que los clientes priorizan la telemetría unificada y la respuesta automatizada para combatir la escasez de analistas.
El impulso de adquisiciones se mantuvo elevado con 362 acuerdos en 2024; por ejemplo, la adquisición de la especialista en seguridad en la nube Cider Security por parte de Palo Alto y la toma de control de Splunk por Cisco cerraron en el primer trimestre de 2025, ilustrando los movimientos para fusionar SIEM, SOAR y XDR en estructuras cohesivas. Las asociaciones eclipsan las integraciones puntuales: las vinculaciones de Confianza Cero entre Zscaler y CrowdStrike permiten la puntuación de riesgo compartido y la orquestación de políticas, mientras que la alianza de Fortinet conecta la información de los puntos de acceso con los cortafuegos de próxima generación para la contención del movimiento lateral.
El espacio en blanco permanece en la criptografía segura cuánticamente, donde la adopción se sitúa cerca del 0,03% a pesar de los estándares borrador del NIST. Los proveedores de nicho explotan esta brecha con complementos de intercambio de claves basados en retículos, mientras que los innovadores de IA generativa desarrollan modelos de detección de phishing conscientes del contexto. La diferenciación competitiva depende así de la fidelidad del modelo de IA, la apertura de integración y el tiempo de obtención de valor en lugar de las listas de características.
Líderes de la Industria de Contraterrorismo Cibernético
Palo Alto Networks
Cisco Systems, Inc.
Microsoft Corporation
Fortinet, Inc.
CrowdStrike Holdings, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
Los programas gubernamentales activos están expandiendo el espacio en blanco alrededor de la respuesta coordinada a vulnerabilidades, la seguridad de OT en infraestructura crítica y los requisitos de resiliencia vinculados a las adquisiciones. En julio de 2026, la Casa Blanca anunció la iniciativa Gold Eagle (bajo la Orden Ejecutiva 14409 del 2 de junio de 2026) para coordinar la respuesta a vulnerabilidades de ciberseguridad entre entidades federales y socios de infraestructura del sector privado. Esto amplía la demanda de capacidades que operacionalizan la recepción de vulnerabilidades, la priorización, la divulgación coordinada y la mitigación rápida en redes de proveedores complejas.
Los operadores de infraestructura crítica también están formalizando hojas de ruta que se traducen en gasto en el fortalecimiento de identidad, la segmentación y las vías de acceso monitoreadas hacia entornos OT. La Hoja de Ruta CIP de NERC de enero de 2026 priorizó modificaciones normativas en torno a la autenticación multifactor obligatoria y la seguridad de red ampliada vinculada a las dependencias de infraestructura de telecomunicaciones públicas. Esto respalda oportunidades para proveedores que puedan ofrecer MFA en entornos restringidos, gobernanza de servidores de salto, monitoreo pasivo y controles de frontera IT/OT. Al mismo tiempo, la debida diligencia de los inversores en infraestructura digital y de telecomunicaciones trata cada vez más el riesgo cibernético como un factor decisivo (76% lo citó como una influencia primaria en una encuesta reciente), creando espacio para proveedores de seguridad que empaquetan evaluación, monitoreo continuo y programas de remediación alineados con los ciclos de negociación y la integración posterior al cierre.
Desarrollos recientes del sector
- Junio de 2026: Palo Alto Networks y Deutsche Telekom anunciaron una colaboración de seguridad impulsada por IA con controles de soberanía dirigidos a industrias reguladas europeas. La asociación vincula las capacidades de la plataforma con la residencia de datos y los requisitos operativos de sectores regulados, apoyando la adopción donde las restricciones de cumplimiento y localización determinan las decisiones de arquitectura de seguridad.
- Mayo de 2026: Microsoft obtuvo un contrato del Pentágono por 9.700 millones de USD centrado en la consolidación de licencias de software empresarial. El acuerdo refuerza la demanda gubernamental a gran escala de líneas base de seguridad estandarizadas y gestión centralizada en entornos extensos, influyendo en requisitos adyacentes de identidad, monitoreo y configuración segura a escala.
- Agosto de 2024: Cisco anunció su intención de adquirir Robust Intelligence para fortalecer sus capacidades de seguridad de IA. La se?al de la transacción destacó el creciente énfasis en asegurar los modelos y las canalizaciones de IA, alineando las carteras de seguridad con los riesgos emergentes de los flujos de trabajo habilitados por IA y los sistemas de decisión automatizados.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para esta metodología, el mercado de contraterrorismo cibernético se define como el gasto en tecnologías y servicios utilizados para prevenir, detectar, analizar y responder a ciberataques vinculados al terrorismo y a amenazas de seguridad nacional en funciones críticas públicas y privadas.
Exclusiones de alcance: excluimos las compras de seguridad de TI de propósito general que no estén vinculadas a casos de uso o programas impulsados por el ciberterrorismo.
Descripción general de la segmentación
- Por Industria de Usuario Final
- Defensa
- Aeroespacial
- BFSI
- Corporativo/Empresarial
- Energía y Servicios Públicos
- Gobierno y Agencias de Inteligencia
- Salud
- Por Tipo de Solución
- Soluciones de Seguridad de Redes
- Soluciones de Seguridad de Puntos de Acceso
- Soluciones de Seguridad en la Nube
- Seguridad de Aplicaciones
- Seguridad de Datos y Bases de Datos
- Gestión de Identidades y Accesos
- Inteligencia de Amenazas y MSSP
- Por Modo de Implementación
- Local
- Nube
- 贬í产谤颈诲辞
- Gestionado / Alojado
- Por Capa de Seguridad
- Capa de Red
- Capa de Puntos de Acceso
- Capa de Aplicaciones
- Capa de Datos / Nube
- Por Geografía
- América del Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- Espa?a
- Rusia
- Resto de Europa
- 础蝉颈补-笔补肠í蹿颈肠辞
- China
- 闯补辫ó苍
- India
- Corea del Sur
- Resto de 础蝉颈补-笔补肠í蹿颈肠辞
- Oriente Medio y ?frica
- Oriente Medio
- Arabia Saudita
- Emiratos ?rabes Unidos
- 罢耻谤辩耻í补
- Israel
- Resto de Oriente Medio
- ?frica
- 厂耻诲á蹿谤颈肠补
- Nigeria
- Resto de ?frica
- Oriente Medio
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental comenzó estableciendo un panorama claro de las se?ales de demanda y las prioridades del sector público vinculadas al riesgo de ciberterrorismo. Utilizamos fuentes abiertas y confiables como los avisos de CISA, las publicaciones de ciberseguridad del NIST, los informes anuales del IC3 del FBI y el ?ndice Mundial de Ciberseguridad de la UIT, y luego verificamos los temas cruzándolos con comunicados de ministerios de defensa e interior en las principales economías.
Para que el modelo fuera utilizable, también revisamos presentaciones públicas de proveedores, presentaciones a inversores y prensa confiable para comprender la combinación de soluciones y las dinámicas de compra habituales en los sectores gubernamental, de defensa, BFSI e infraestructura crítica. En algunos casos, se utilizaron suscripciones de pago para datos financieros de empresas y bases de datos de patentes para cubrir brechas relacionadas con el posicionamiento de productos y la intensidad de innovación, lo que ayudó a mantener los supuestos fundamentados. Las fuentes enumeradas anteriormente son ilustrativas, y también se utilizaron muchas otras referencias públicas para la recopilación, validación y aclaración de datos.
Entrevistas primarias y encuestas
El trabajo primario se centró en conversar con líderes de seguridad, responsables de programas y equipos de entrega que conocen de primera mano los presupuestos y las realidades de implementación del contraterrorismo cibernético. Utilizamos estas conversaciones para confirmar qué consideran los compradores dentro del alcance, cómo están cambiando las decisiones entre nube y local, y qué partes del gasto se encuentran dentro de programas más amplios de ciberseguridad.
La cobertura incluyó puntos de vista de APAC, EMEA y América para poder verificar los patrones regionales de adquisición y las prioridades de amenazas antes de finalizar los supuestos de dimensionamiento.
Distribución de los encuestados del trabajo de campo de la investigación primaria
| Tipo de empresa | Puesto del encuestado | 搁别驳颈ó苍 |
|---|---|---|
| Nivel superior: 30% | Directivos (CXO): 22% | APAC: 51% |
| Nivel medio: 48% | Líderes funcionales/de unidad: 29% | EMEA: 30% |
| Actores más peque?os: 22% | Gerentes: 49% | América: 19% |
Dimensionamiento y previsión del mercado
El dimensionamiento se elaboró utilizando un enfoque de arriba hacia abajo, en el que las se?ales públicas de incidentes cibernéticos, la exposición de la infraestructura crítica y las prioridades de seguridad gubernamentales se convirtieron en un fondo de gasto direccionable por región y usuario final, y luego se asignaron entre patrones de solución e implementación. Los resultados se verificaron luego mediante aproximaciones selectivas de abajo hacia arriba, como la exposición de ingresos muestreada de proveedores a programas relevantes y las verificaciones del valor promedio de contrato compartidas en las entrevistas, y los totales se ajustaron cuando las dos visiones no coincidían.
Los insumos utilizados en el modelo incluyeron tendencias observadas de actividad de ransomware e intrusión, volúmenes reportados de brechas y quejas, el ritmo de migración a la nube en entornos sensibles, la adopción de regulaciones y normas (por ejemplo, marcos utilizados en las adquisiciones del sector público) y la proporción de los presupuestos de seguridad típicamente destinada a inteligencia de amenazas, monitoreo y respuesta a incidentes. Cuando faltaban datos en países más peque?os, los supuestos se completaron utilizando mercados pares como proxy según el nivel de digitalización y la intensidad del gasto del sector público, y luego se validaron con expertos regionales.
Para la previsión, se aplicó un análisis de escenarios en torno a la escalada de amenazas y los ciclos de adquisición, y la curva final se suavizó utilizando verificaciones de tendencias de series de tiempo, de modo que los cambios abruptos solo aparecieran cuando cambios de política o financiamiento se confirmaran mediante entrevistas.
Validación de datos y ciclo de actualización
Los resultados del modelo se compararon con se?ales independientes, como informes públicos de amenazas, indicadores de dirección presupuestaria y el gasto implícito por grupo de activos protegidos, lo que ayudó a detectar valores atípicos de manera temprana. Cualquier variación grande por región o usuario final desencadenó una segunda revisión, seguida de una nueva verificación de supuestos como el momento de adopción y la progresión de precios.
Antes de la aprobación final, el trabajo pasa por revisiones de analistas en varios pasos para verificar la lógica de cálculo, la coherencia de unidades y el manejo de divisas. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos materiales, como movimientos regulatorios importantes o cambios abruptos en los patrones de incidentes cibernéticos. Justo antes de la entrega, completamos una nueva revisión para garantizar que los clientes reciban la vista más actualizada.
El tama?o del mercado de tendencias y desafíos del contraterrorismo cibernético de 黑料不打烊 medido frente a otras estimaciones publicadas
Los tama?os de mercado publicados para el contraterrorismo cibernético pueden parecer muy distantes entre sí porque el límite entre los programas especializados de contraterrorismo y el gasto más amplio en ciberseguridad no se traza de la misma manera. Las diferencias también provienen del a?o base elegido, la ventana de tiempo utilizada para las previsiones y la rapidez con la que se supone que cambian los precios y la adopción.
Las tendencias de informes de brechas y amenazas, junto con la retroalimentación de los compradores sobre qué se financia como requisito de contraterrorismo, son las verificaciones que mantienen a 黑料不打烊 vinculado a un fondo de gasto definido en lugar de la totalidad de la pila de ciberseguridad.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 黑料不打烊 | 34.96 mil millones de USD (2026) | |
| Editorial de Investigación Global A | 12.40 mil millones de USD (2024) | Utiliza un a?o base anterior y una interpretación más restringida centrada en programas de infraestructura crítica y servicios esenciales, lo que puede excluir el gasto empresarial más amplio vinculado a mandatos de contraterrorismo cibernético. |
| Conjunto de Datos de Mercado B | 36.20 mil millones de USD (2026) | Mantiene un nivel de a?o base similar, pero extiende la ventana de previsión hasta 2034 y aplica reglas de inclusión diferentes en torno a hardware especializado y paquetes de servicios, lo que puede desplazar los totales según cómo se contabilicen los acuerdos empaquetados. |
En toda la tabla, la dispersión se explica principalmente por lo que se cuenta como contraterrorismo cibernético frente a ciberseguridad general, y por la elección del a?o base y el horizonte de previsión. Cuando los límites de alcance se mantienen coherentes y los supuestos se verifican repetidamente con se?ales de amenazas observables y flujos de trabajo de los compradores, la cifra final se vuelve más fácil de rastrear y reproducir.


Preguntas Clave Respondidas en el Informe
?Cuál es el valor actual del mercado de contraterrorismo cibernético?
El tama?o del mercado de contraterrorismo cibernético es de USD 34,96 mil millones en 2026.
?A qué velocidad se espera que crezca el sector durante los próximos cinco a?os?
Se prevé que se expanda a una CAGR del 3,22%, alcanzando USD 40,94 mil millones en 2031.
?Qué región geográfica se está expandiendo más rápidamente?
础蝉颈补-笔补肠í蹿颈肠辞 lidera con una CAGR proyectada del 13,95% hasta 2031.
?Qué tipo de solución está experimentando la mayor tasa de crecimiento?
Las soluciones de seguridad impulsadas por IA avanzan a una CAGR del 22,80% hasta 2031.
?ltima actualización de la página el:



