
Tamanho e Participa??o do Mercado de Combate ao Terrorismo Cibernético
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 34.96 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 40.94 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 3.22 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Combate ao Terrorismo Cibernético pela 黑料不打烊
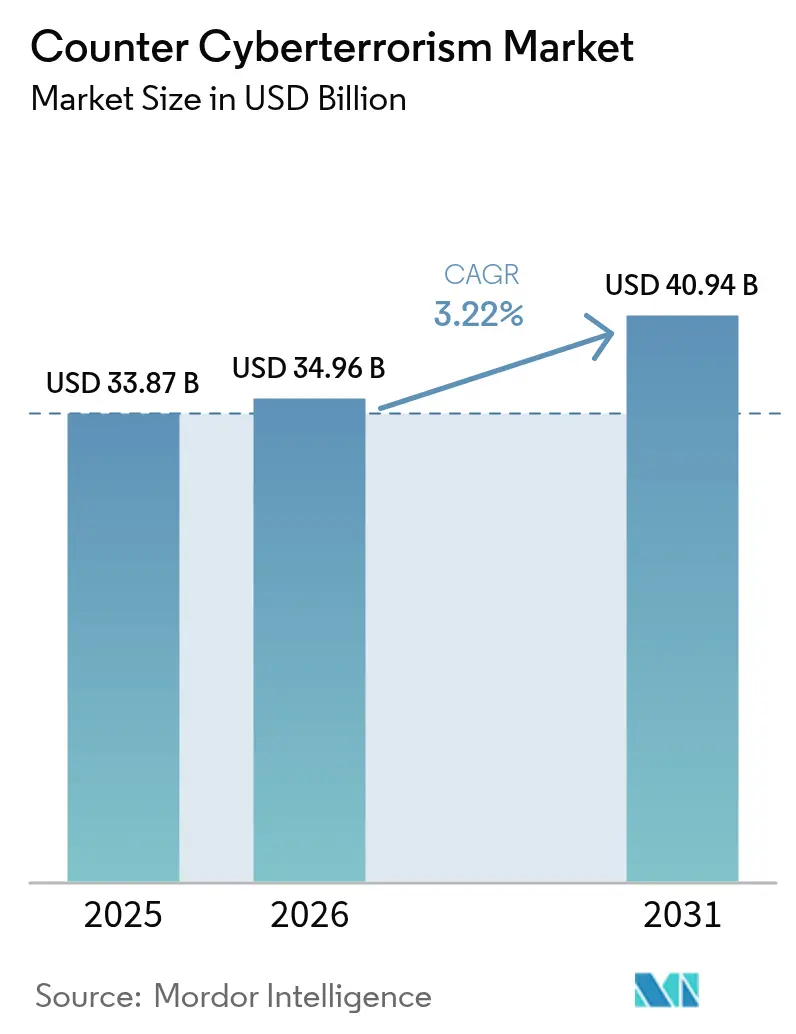
O tamanho do mercado de combate ao terrorismo cibernético foi avaliado em USD 33,87 bilh?es em 2025 e estima-se que cres?a de USD 34,96 bilh?es em 2026 para atingir USD 40,94 bilh?es até 2031, a um CAGR de 3,22% durante o período de previs?o (2026-2031). O aumento das aloca??es governamentais, a escalada das ofensivas de Estados-na??o e a ado??o mais ampla de ferramentas de seguran?a habilitadas por IA sustentam essa expans?o moderada, porém constante. Programas federais como o or?amento de seguran?a cibernética de USD 27,5 bilh?es dos Estados Unidos e a solicita??o cibernética de USD 14,5 bilh?es do Pentágono demonstram a escala da demanda do setor público.[1]David Perera, "O Or?amento Federal dos EUA Prop?e USD 27,5 Bilh?es para Seguran?a Cibernética," BankInfoSecurity, BANKINFOSECURITY.COM O crescente gasto de nível de defesa se combina com a mudan?a corporativa de controles de perímetro para ecossistemas de inteligência de amea?as, enquanto a migra??o para a nuvem sustenta a demanda por modelos de implanta??o flexíveis. A consolida??o de fornecedores — 362 negócios de seguran?a cibernética no valor de USD 49,9 bilh?es em 2024 — também influencia as trajetórias de crescimento ao agrupar capacidades anteriormente discretas em plataformas integradas.[2]CrowdStrike, "CrowdStrike Colabora com a NVIDIA para Avan?ar a IA Agêntica," CROWDSTRIKE.COM
Principais Conclus?es do Relatório
- Por tipo de solu??o, a seguran?a de rede liderou com 27,10% da participa??o do mercado de combate ao terrorismo cibernético em 2025, enquanto a seguran?a impulsionada por IA deve se expandir a um CAGR de 22,80% até 2031.
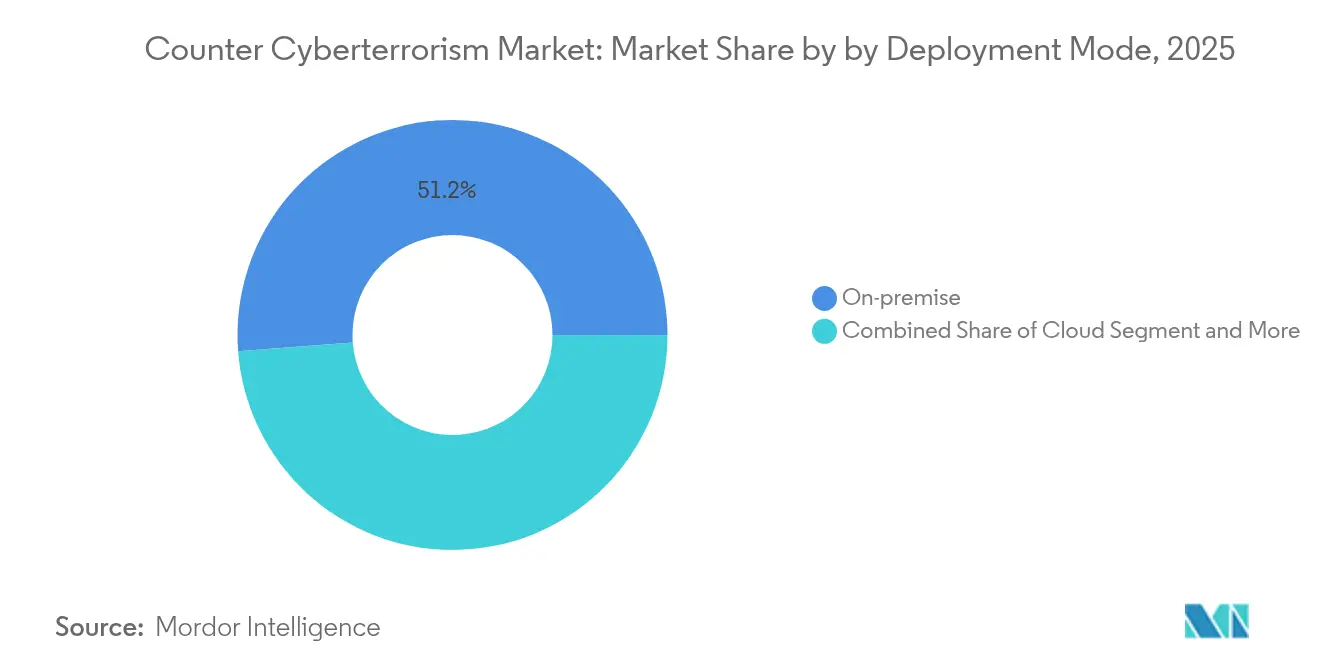
- Por modo de implanta??o, o modelo local liderou com 51,20% da participa??o do mercado de combate ao terrorismo cibernético em 2025, enquanto o segmento de nuvem deve se expandir a um CAGR de 13,20% até 2031.
- Por camada de seguran?a, a rede liderou com 29,55% da participa??o do mercado de combate ao terrorismo cibernético em 2025, enquanto o segmento de dados/nuvem deve se expandir a um CAGR de 17,80% até 2031.
- Por geografia, a América do Norte deteve 34,80% da receita do tamanho do mercado de combate ao terrorismo cibernético em 2025, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 avan?a a um CAGR de 13,95% até 2031.
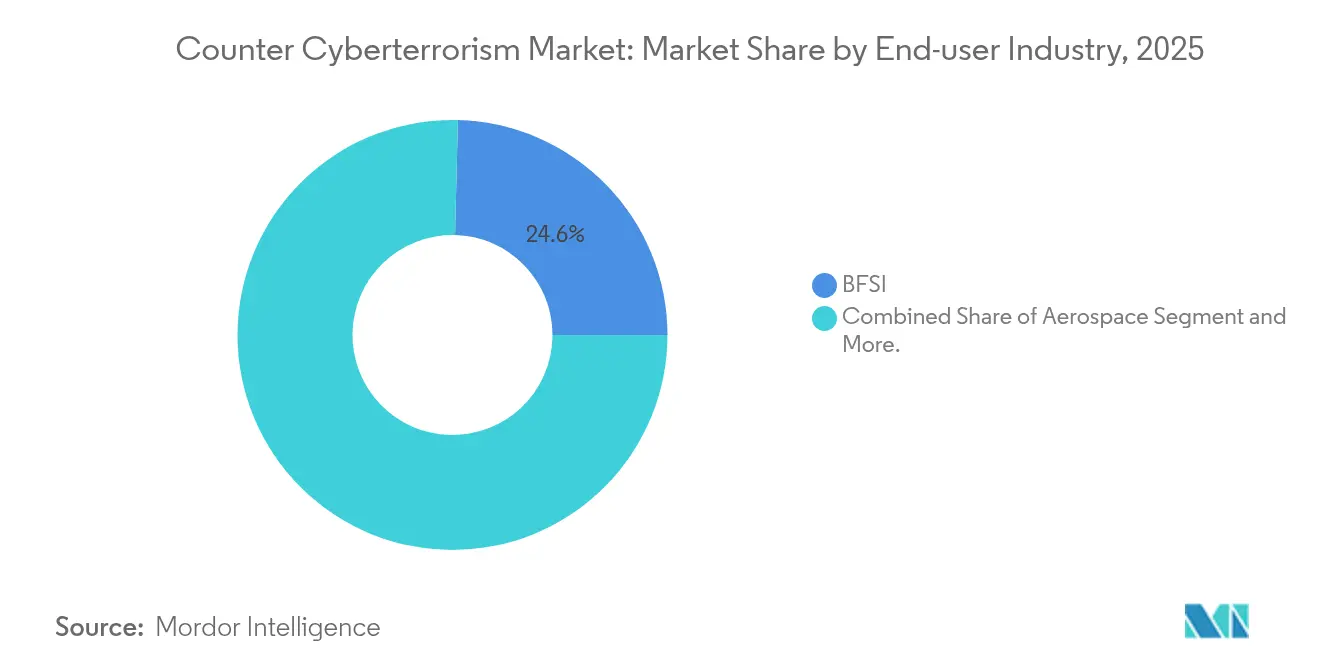
- Por usuário final, o segmento BFSI deteve 24,60% do tamanho do mercado de combate ao terrorismo cibernético em 2025; a área da saúde está acelerando a um CAGR de 17,20% até 2031.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas do Mercado Global de Combate ao Terrorismo Cibernético
Análise de Impacto dos Fatores Impulsionadores*
| Fator Impulsionador | (~) % de Impacto na Previs?o do CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescentes ofensivas cibernéticas de Estados-na??o | +0.8% | Global, com concentra??o na América do Norte e Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Ado??o de detec??o de amea?as habilitada por IA | +1.2% | Global, liderado pela América do Norte e APAC | Curto prazo (≤ 2 anos) |
| Expans?o da superfície de ataque 5G/IIoT | +0.6% | APAC como núcleo, com expans?o para América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Ascens?o da Seguran?a Cibernética como Servi?o (C-aa-S) | +0.9% | Global, com ado??o antecipada na América do Norte | 惭é诲颈辞 prazo (2-4 anos) |
| Escalada de multas regulatórias por viola??es de dados | +0.7% | Europa e América do Norte, expandindo para APAC | Curto prazo (≤ 2 anos) |
| Interc?mbios de inteligência de amea?as da dark web em tempo real | +0.5% | Global, concentrado em mercados desenvolvidos | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 黑料不打烊 | |||
Crescentes Ofensivas Cibernéticas de Estados-Na??o Impulsionam a Moderniza??o da Defesa
Campanhas persistentes apoiadas por Estados agora têm como alvo infraestruturas críticas e processos democráticos com táticas de múltiplos vetores. O Pentágono reservou USD 3,1 bilh?es para confian?a zero e criptografia de próxima gera??o em seu or?amento cibernético de 2025, ancorando a transi??o da resposta a incidentes para a ca?a ativa de amea?as.[3]Colin Demarest, "O Pentágono Busca USD 14,5 Bilh?es para Gastos Cibernéticos Incluindo Confian?a Zero," C4ISRNET, C4ISRNET.COM A dota??o de USD 1,7 bilh?o do Comando Cibernético dos EUA prioriza ainda mais a prontid?o de contraofensiva e a coordena??o multi-domínio.[4]Comando Cibernético dos EUA, "Justificativa do Or?amento para o Ano Fiscal de 2025," DEFENSE.GOV Esse foco de alto nível incentiva os fornecedores de plataformas a incorporar recursos de atribui??o, forense e automa??o que satisfa?am os critérios de aquisi??o de seguran?a nacional.
A Detec??o de Amea?as Habilitada por IA Transforma as Opera??es de Seguran?a
A IA em escala de produ??o agora molda os centros de opera??es de seguran?a à medida que os tempos médios de evas?o reduzem para 62 minutos. Os testes da CrowdStrike com a NVIDIA reduzem à metade as cargas de processamento ao mesmo tempo em que dobram as velocidades de detec??o, aliviando a fadiga dos analistas. Modelos adaptativos ingerem telemetria de endpoint, rede e nuvem para prever o comportamento dos adversários, mas 40% das horas dos analistas ainda s?o desperdi?adas com falsos positivos. Os fornecedores, portanto, refinam o enriquecimento por IA generativa e a prioriza??o orientada por contexto para melhorar as taxas sinal-ruído e maximizar a expertise humana limitada.
A Expans?o da Superfície de Ataque 5G/IIoT Cria Novas Vulnerabilidades
A implanta??o industrial de 5G interconecta ativos de tecnologia operacional antes isolados das redes de TI. Quarenta e cinco famílias de produtos de tecnologia operacional apresentam falhas incorporadas, expondo utilities críticos a explora??es de movimento lateral. ? medida que as amea?as qu?nticas se aproximam, o Instituto Nacional de Padr?es e Tecnologia (NIST) prioriza a criptografia pós-qu?ntica para proteger a criptografia do backbone 5G, acelerando a demanda do mercado por prote??es na camada de dados e segmenta??o de confian?a zero mesmo em ambientes industriais legados.
A Ascens?o da Seguran?a Cibernética como Servi?o Reformula a Din?mica do Mercado
As plataformas de seguran?a gerenciada democratizam a defesa de nível empresarial para organiza??es com recursos limitados. O marco de USD 1 bilh?o da CrowdStrike no AWS Marketplace destaca a viabilidade de SaaS e a elasticidade de pre?os para servi?os escaláveis de ca?a a amea?as. Os provedores aproveitam data lakes multi-tenant e correla??o de IA entre clientes, reduzindo os custos por tenant enquanto elevam a precis?o da detec??o — uma proposta de valor convincente diante da lacuna global de 4,8 milh?es de profissionais qualificados.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o do CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de talentos de nível 1 em guerra cibernética | -0.9% | Global, mais aguda na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Silos de compartilhamento de dados entre agências | -0.4% | América do Norte e Europa, emergindo na APAC | 惭é诲颈辞 prazo (2-4 anos) |
| Sistemas de tecnologia operacional legados com protocolos proprietários | -0.6% | Global, concentrado em regi?es industriais | Longo prazo (≥ 4 anos) |
| Altas taxas de falsos positivos em modelos de aprendizado de máquina | -0.3% | Global, afetando os primeiros adotantes de IA | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
A Escassez de Talentos de Nível 1 em Guerra Cibernética Limita o Crescimento
Somente os EUA registram 663.000 vagas n?o preenchidas, inflacionando os prêmios salariais e retardando a execu??o de projetos. Com habilidades avan?adas exigindo de 5 a 7 anos de aprendizado experiencial, as empresas recorrem à automa??o e parcerias com provedores de servi?os de seguran?a gerenciados (MSSP) para suprir as lacunas, refor?ando a demanda por ofertas de Seguran?a Cibernética como Servi?o (C-aa-S) em detrimento de desenvolvimentos internos.
Barreiras de classifica??o e formatos incompatíveis prejudicam a colabora??o em tempo real, apesar de programas como a iniciativa de Diagnóstico e Mitiga??o Contínua de USD 470 milh?es da Agência de Seguran?a Cibernética e de Infraestrutura (CISA). Empresas privadas frequentemente possuem dados de amea?as mais atualizados, mas hesitam em compartilhar informa??es, retardando a conscientiza??o situacional holística e enfraquecendo a postura de defesa coletiva.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Setor de Usuário Final: A ?rea da 厂补ú诲别 Acelera os Gastos Defensivos
O CAGR de 17,20% da área da saúde até 2031 supera todos os setores, mesmo com o segmento BFSI retendo a maior fatia da participa??o do mercado de combate ao terrorismo cibernético em 2025. As perdas diárias por incidentes atingiram USD 2 milh?es, e 92% dos provedores relataram ataques direcionados, levando os hospitais a adotar confian?a zero e detec??o gerenciada apesar das restri??es or?amentárias. Subsídios governamentais no valor de USD 800 milh?es ajudam instala??es com poucos recursos a modernizar suas defesas. O segmento BFSI mantém controles robustos impulsionados por auditorias regulatórias e dados de alto valor, enquanto os or?amentos de defesa e aeroespacial ancoram os requisitos de sistemas classificados.
O aumento dos prêmios de ransomware e as implica??es para a seguran?a dos pacientes levam os conselhos a tratar a seguran?a cibernética como risco empresarial, e n?o como despesa de TI. A sobreposi??o de dispositivos médicos de IoT e sistemas legados de registros eletr?nicos de saúde adiciona complexidade, refor?ando a demanda por integra??o de detec??o de anomalias impulsionada por IA. Em todos os setores, o mercado de combate ao terrorismo cibernético suporta níveis de servi?o personalizados que mapeiam regulamenta??es verticais, demonstrando por que os MSSPs alinhados ao setor capturam uma fatia crescente dos gastos.


Por Tipo de Solu??o: A Inova??o Impulsionada por IA Supera a Seguran?a Tradicional
As ferramentas de seguran?a de rede detêm 27,10% do tamanho do mercado de combate ao terrorismo cibernético; no entanto, as solu??es de IA preditiva registrando um CAGR de 22,80% sinalizam uma inclina??o estratégica do endurecimento do perímetro para a análise comportamental. Os conjuntos de endpoint permanecem indispensáveis à medida que o trabalho remoto persiste, e a seguran?a em nuvem aumenta junto com a ado??o de múltiplas nuvens. Os controles centrados em dados crescem em meio a mandatos de privacidade mais rígidos, enquanto as plataformas de identidade evoluem modelos de autentica??o contínua avaliando tanto a inten??o do usuário quanto a postura do dispositivo.
Os ataques à cadeia de fornecimento de software elevam os or?amentos de seguran?a de aplica??es, estimulando a demanda por valida??o de SBOM e automa??o de DevSecOps. Os fornecedores fundem feeds de inteligência de amea?as com orquestra??o de confian?a zero, criando consoles unificados que reduzem a prolifera??o de ferramentas — uma proposta atraente à medida que as aquisi??es favorecem a amplitude da plataforma sobre a profundidade de solu??es pontuais.
Por Modo de Implanta??o: A Nuvem Avan?a Mesmo com o Modelo Local Dominando
As instala??es locais ainda respondem por 51,20% do tamanho do mercado de combate ao terrorismo cibernético devido a mandatos de soberania e confian?a cultural em infraestruturas próprias. No entanto, as implanta??es em nuvem est?o crescendo a um CAGR de 13,20%, impulsionadas pela escalabilidade dos mecanismos de inteligência de amea?as em SaaS. Os modelos híbridos atendem a empresas avessas ao risco que mantêm ativos críticos localmente enquanto aproveitam a análise em nuvem para cargas de trabalho menos sensíveis.
Alian?as de integra??o como a CrowdStrike com o Google Cloud protegem cargas de trabalho em ambientes de múltiplas nuvens, abordando um aumento de 75% nas intrus?es em nuvem. As estruturas regulatórias codificam cada vez mais padr?es de criptografia e registro em vez de ditar localiza??o, reduzindo as barreiras de ado??o e impulsionando as aquisi??es em dire??o a assinaturas favoráveis a OPEX.
Por Camada de Seguran?a: A Prote??o de Dados Torna-se Objetivo Central
Os controles da camada de rede entregam 29,55% da receita, mas a seguran?a da camada de dados é a que cresce mais rapidamente, a um CAGR de 17,80%, refletindo a aceita??o de que os atacantes frequentemente atravessam os perímetros. As diretrizes qu?ntico-resistentes do Instituto Nacional de Padr?es e Tecnologia (NIST) estimulam ciclos de atualiza??o de criptografia, e os conselhos reservam recursos para classifica??o, tokeniza??o e backups imutáveis. Os investimentos na camada de endpoint persistem à medida que a prolifera??o de dispositivos e o trabalho remoto expandem as superfícies de ataque, enquanto as defesas da camada de aplica??o ganham prioridade para neutralizar explora??es da cadeia de fornecimento de software.
As organiza??es convergem para estruturas centradas em dados que monitoram ativos independentemente do ambiente de hospedagem, refor?ando a demanda por orquestra??o de chaves de criptografia e mecanismos de preven??o de perda de dados em tempo real. Os fornecedores se diferenciam pela facilidade de integra??o e automa??o de políticas, avan?ando a fric??o competitiva da profundidade de assinaturas para a amplitude de orquestra??o.
Análise Geográfica
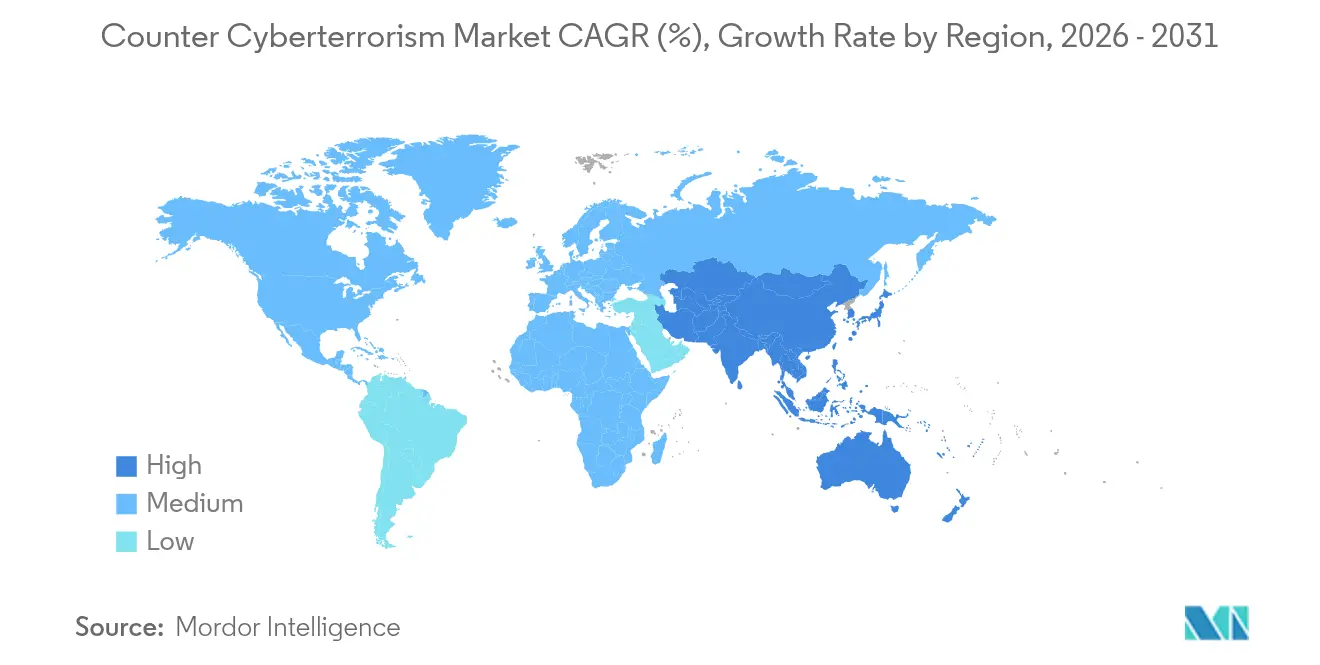
A América do Norte ancora 34,80% do tamanho do mercado de combate ao terrorismo cibernético, impulsionada pela aloca??o federal dos EUA de USD 27,5 bilh?es em seguran?a cibernética e pelos desembolsos militares cibernéticos anuais de USD 30 bilh?es. O 颁补苍补诲á coopera por meio do Plano de A??o Cibernético EUA-颁补苍补诲á, e o 惭é虫颈肠辞 acelera as salvaguardas de infraestrutura crítica sob estruturas trilaterais. Regimes de conformidade maduros como o CMMC e o GLBA empurram as empresas em dire??o ao monitoramento contínuo de amea?as, sustentando renova??es de plataformas em todos os setores.
A ?蝉颈补-笔补肠í蹿颈肠辞 registra o CAGR mais rápido de 13,95%, à medida que os governos respondem a um salto de 16% nos ataques semanais e a um crescimento de 50% na ades?o a seguros cibernéticos. A Lei de Seguran?a de Dados da China e os mandatos do CERT-IN da ?ndia ampliam a notifica??o obrigatória, enquanto o Jap?o financia USD 6 bilh?es para a ciberfortifica??o industrial. A Estratégia Cibernética 2025-2030 da Austrália enfatiza o desenvolvimento de capacidade soberana, amplificando a demanda por MSSP entre empresas do mercado intermediário.
A Europa mantém uma participa??o estável sob medidas de responsabilidade impulsionadas pelo GDPR que impuseram EUR 1,2 bilh?o em multas em 2024. O roteiro pós-qu?ntico coordenado da Uni?o Europeia catalisa subsídios dos Estados-membros para retrofits criptográficos, beneficiando fornecedores de plataformas que oferecem criptografia híbrida. A For?a Cibernética Nacional do Reino Unido funde mandatos de ataque e defesa, a Fran?a acelera as certifica??es SecNumCloud, e a lei alem? KRITIS-Dachgesetz expande o escopo da infraestrutura crítica, estimulando aquisi??es de seguran?a integrada.

Panorama regulatório
Os requisitos de combate ao ciberterrorismo continuam a ser moldados por regimes sobrepostos de seguran?a nacional, infraestrutura crítica e prote??o de dados, além do estabelecimento de padr?es internacionais. Em 2024, a Assembleia Geral das Na??es Unidas adotou a Conven??o Internacional contra o Uso Criminoso das Tecnologias da Informa??o, refor?ando a coopera??o transfronteiri?a e as abordagens de criminaliza??o que afetam o tratamento de incidentes, a preserva??o de evidências e os pedidos de assistência em casos ligados ao ciberterrorismo.
Nos Estados Unidos, a Memorando de Seguran?a Nacional 22 (30 de abril de 2024) elevou a coordena??o de infraestrutura crítica ao designar o Diretor da CISA como Coordenador Nacional de Seguran?a e Resiliência da Infraestrutura Crítica. Atividades legislativas, como o H.R. 2659 (119? Congresso), também apontam para um foco contínuo na atribui??o interagências contra amea?as cibernéticas patrocinadas por estados. No lado das normas, a ISO/IEC 27001:2022 continua sendo uma referência global para gest?o de seguran?a da informa??o, enquanto o Grupo de Estudo 17 do ITU-T mantém o Roteiro de Normas de Seguran?a de TIC, ambos servindo de base para listas de verifica??o de aquisi??es, auditorias, garantias de terceiros e opera??es transfronteiri?as.
Análise da cadeia de valor
A cadeia de valor do combate ao ciberterrorismo abrange, a montante, insumos de hardware seguro e criptografia, plataformas de software centrais (endpoint, rede, identidade, SIEM/SOAR/XDR, inteligência de amea?as) e, a jusante, a implanta??o e opera??o por meio de integradores de sistemas, MSSPs e contratantes governamentais/de defesa. As dependências críticas incluem computa??o confiável e componentes criptográficos, práticas seguras de desenvolvimento de software (incluindo garantias orientadas a SBOM) e infraestrutura de nuvem compatível para análises em escala. As aquisi??es cada vez mais favorecem plataformas integradas que consolidam telemetria e resposta sob modelos operacionais unificados.
Iniciativas regulatórias e setoriais est?o intensificando as expectativas de cadeia de suprimentos para operadores de infraestrutura crítica e seus fornecedores. Na Europa, a Lei de Solidariedade Cibernética da UE (Regulamento (UE) 2025/38) estabelece um Sistema Europeu de Alerta de Ciberseguran?a com Centros Cibernéticos Nacionais e Transfronteiri?os, incorporando mais provedores a fluxos de trabalho compartilhados de detec??o e conscientiza??o situacional. Na América do Norte, a governan?a da cadeia de suprimentos do setor elétrico está sendo atualizada por meio da NERC CIP-013-4 (formalmente publicada em abril de 2026), que atualiza os controles de seguran?a para gest?o de riscos da cadeia de suprimentos de ativos cibernéticos do Bulk Electric System e elevam o padr?o para due diligence, monitoramento e cláusulas contratuais de seguran?a de fornecedores em todo o ecossistema.
Cenário Competitivo
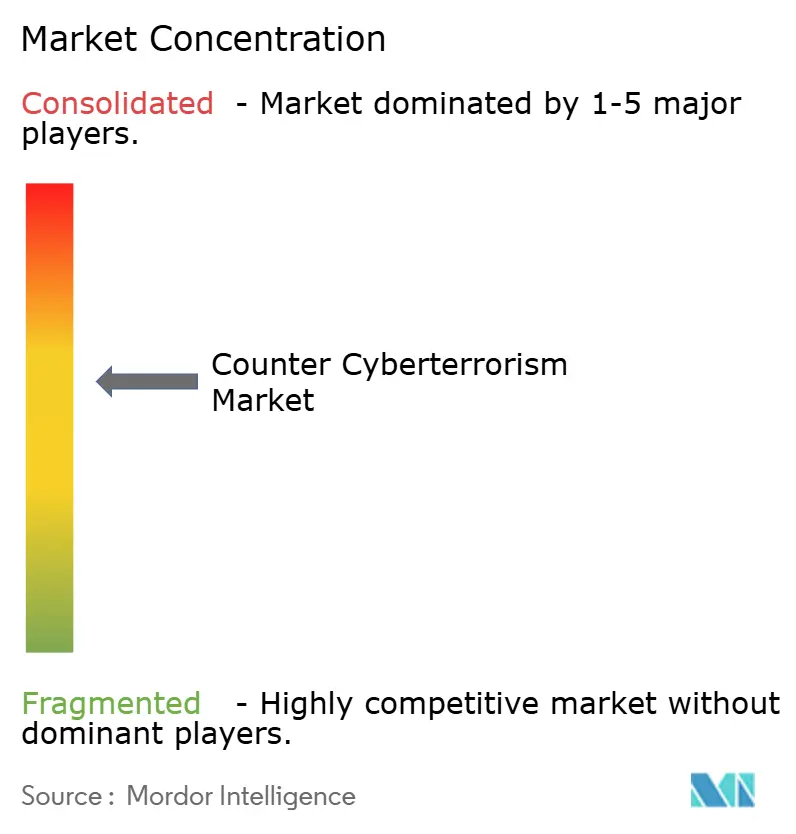
A consolida??o moderada define o mercado de combate ao terrorismo cibernético à medida que os principais conjuntos integram fun??es de endpoint, rede e identidade. CrowdStrike, Palo Alto Networks, Microsoft e Cisco aproveitam escala, amplitude de data lake e pipelines de IA para sustentar crescimento de produtos de dois dígitos. A fidelidade à plataforma se aprofunda à medida que os clientes priorizam telemetria unificada e resposta automatizada para combater a escassez de analistas.
O ímpeto das aquisi??es permaneceu elevado com 362 negócios em 2024; por exemplo, a aquisi??o pela Palo Alto da especialista em seguran?a em nuvem Cider Security e a aquisi??o da Splunk pela Cisco foram concluídas no primeiro trimestre de 2025, ilustrando movimentos para fundir SIEM, SOAR e XDR em estruturas coesas. As parcerias superam as integra??es pontuais: as alian?as de confian?a zero entre Zscaler e CrowdStrike permitem pontua??o de risco compartilhada e orquestra??o de políticas, enquanto a alian?a da Fortinet conecta a percep??o de endpoint a firewalls de próxima gera??o para conten??o de movimento lateral.
Espa?o em aberto permanece na criptografia qu?ntico-segura, onde a ado??o está próxima de 0,03% apesar dos padr?es preliminares do Instituto Nacional de Padr?es e Tecnologia (NIST). Fornecedores de nicho exploram essa lacuna com plug-ins de troca de chaves baseados em reticulado, enquanto inovadores de IA generativa criam modelos de detec??o de phishing com reconhecimento de contexto. A diferencia??o competitiva, portanto, depende da fidelidade do modelo de IA, da abertura de integra??o e do tempo de gera??o de valor, em vez de listas de verifica??o de funcionalidades.
Líderes do Setor de Combate ao Terrorismo Cibernético
Palo Alto Networks
Cisco Systems, Inc.
Microsoft Corporation
Fortinet, Inc.
CrowdStrike Holdings, Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Programas governamentais ativos est?o expandindo o espa?o em branco em torno da resposta coordenada a vulnerabilidades, seguran?a de OT em infraestrutura crítica e requisitos de resiliência vinculados a aquisi??es. Em julho de 2026, a Casa Branca anunciou a iniciativa Gold Eagle (sob a Ordem Executiva 14409, de 2 de junho de 2026) para coordenar a resposta a vulnerabilidades de ciberseguran?a entre entidades federais e parceiros de infraestrutura do setor privado. Isso amplia a demanda por capacidades que operacionalizam a recep??o de vulnerabilidades, prioriza??o, divulga??o coordenada e mitiga??o rápida em redes complexas de fornecedores.
Os operadores de infraestrutura crítica também est?o formalizando roteiros que se traduzem em investimentos em fortalecimento de identidade, segmenta??o e caminhos de acesso monitorados para ambientes de OT. O Roteiro CIP da NERC de janeiro de 2026 priorizou modifica??es de normas em torno da autentica??o multifator obrigatória e da seguran?a de rede expandida ligada a dependências de infraestrutura de telecomunica??es públicas. Isso favorece oportunidades para fornecedores capazes de entregar MFA em ambientes restritos, governan?a de jump-servers, monitoramento passivo e controles de fronteira entre TI e OT. Ao mesmo tempo, a diligência de investidores em infraestrutura digital e de telecomunica??es trata cada vez mais o risco cibernético como um fator determinante (76% o citam como uma influência primária em uma pesquisa recente), criando espa?o para provedores de seguran?a que empacotam avalia??o, monitoramento contínuo e programas de remedia??o alinhados aos ciclos de negocia??o e à integra??o pós-fechamento.
Desenvolvimentos recentes do setor
- Junho de 2026: A Palo Alto Networks e a Deutsche Telekom anunciaram uma colabora??o em seguran?a impulsionada por IA com controles de soberania voltados para setores regulados europeus. A parceria vincula recursos de plataforma a requisitos de residência de dados e de opera??o em setores regulados, apoiando a ado??o onde restri??es de conformidade e localiza??o moldam decis?es de arquitetura de seguran?a.
- Maio de 2026: A Microsoft recebeu um contrato de 9,7 bilh?es de dólares do Pentágono focado na consolida??o de licen?as de software corporativo. O acordo refor?a a demanda governamental em larga escala por linhas de base de seguran?a padronizadas e gest?o centralizada em ambientes extensos, influenciando requisitos adjacentes para identidade, monitoramento e configura??o segura em escala.
- Agosto de 2024: A Cisco anunciou sua inten??o de adquirir a Robust Intelligence para fortalecer suas capacidades de seguran?a em IA. O sinal da transa??o destacou a ênfase crescente na seguran?a de modelos e pipelines de IA, alinhando os portfólios de seguran?a com riscos emergentes de fluxos de trabalho habilitados por IA e sistemas de decis?o automatizados.


Estrutura da metodologia de pesquisa e escopo do relatório
Defini??o e cobertura do mercado
Para esta metodologia, o mercado de combate ao ciberterrorismo é definido como os gastos em tecnologias e servi?os usados para prevenir, detectar, analisar e responder a ataques cibernéticos ligados a terrorismo e amea?as à seguran?a nacional em fun??es críticas públicas e privadas.
Exclus?es de escopo: excluímos compras de seguran?a de TI de uso geral que n?o estejam vinculadas a casos de uso ou programas voltados ao ciberterrorismo.
Vis?o geral da segmenta??o
- Por Setor de Usuário Final
- Defesa
- Aeroespacial
- BFSI
- Corporativo/Empresarial
- Energia e Utilities
- Governo e Agências de Inteligência
- 厂补ú诲别
- Por Tipo de Solu??o
- Solu??es de Seguran?a de Rede
- Solu??es de Seguran?a de Endpoint
- Solu??es de Seguran?a em Nuvem
- Seguran?a de Aplica??es
- Seguran?a de Dados e Banco de Dados
- Gest?o de Identidade e Acesso
- Inteligência de Amea?as e MSSP
- Por Modo de Implanta??o
- Local
- Nuvem
- 贬í产谤颈诲辞
- Gerenciado / Hospedado
- Por Camada de Seguran?a
- Camada de Rede
- Camada de Endpoint
- Camada de Aplica??o
- Camada de Dados / Nuvem
- Por Geografia
- América do Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- Fran?a
- 滨迟á濒颈补
- Espanha
- 搁ú蝉蝉颈补
- Restante da Europa
- ?蝉颈补-笔补肠í蹿颈肠辞
- China
- Jap?o
- ?ndia
- Coreia do Sul
- Restante da ?蝉颈补-笔补肠í蹿颈肠辞
- Oriente 惭é诲颈辞 e ?frica
- Oriente 惭é诲颈辞
- Arábia Saudita
- Emirados ?rabes Unidos
- Turquia
- Israel
- Restante do Oriente 惭é诲颈辞
- ?frica
- ?frica do Sul
- 狈颈驳é谤颈补
- Restante da ?frica
- Oriente 惭é诲颈辞
- América do Norte
Fontes de dados, dimensionamento de mercado e valida??o
Pesquisa documental
A pesquisa documental come?ou pela constru??o de um quadro claro dos sinais de demanda e das prioridades do setor público relacionadas ao risco de ciberterrorismo. Utilizamos fontes abertas e confiáveis, como alertas da CISA, publica??es de ciberseguran?a do NIST, relatórios anuais do IC3 do FBI e o ?ndice Global de Ciberseguran?a da ITU, e em seguida verificamos cruzadamente os temas usando comunicados de ministérios de defesa e do interior nas principais economias.
Para tornar o modelo utilizável, também revisamos documentos públicos de fornecedores, apresenta??es a investidores e imprensa confiável para entender a combina??o de solu??es e os padr?es típicos de compra em governo, defesa, BFSI e infraestrutura crítica. Em alguns pontos, foram utilizadas assinaturas pagas de dados financeiros de empresas e bancos de dados de patentes para preencher lacunas relacionadas ao posicionamento de produtos e à intensidade de inova??o, o que ajudou a manter as premissas fundamentadas. As fontes listadas acima s?o ilustrativas, e muitas outras referências públicas também foram usadas na coleta, valida??o e esclarecimento de dados.
Entrevistas e pesquisas primárias
O trabalho primário focou em conversar com líderes de seguran?a, responsáveis por programas e equipes de execu??o que acompanham de perto os or?amentos e as realidades de implanta??o do combate ao ciberterrorismo. Utilizamos essas discuss?es para confirmar o que os compradores consideram dentro do escopo, como as escolhas entre nuvem e infraestrutura local est?o mudando, e quais partes do gasto est?o inseridas em programas mais amplos de ciberseguran?a.
A cobertura incluiu perspectivas da APAC, EMEA e Américas, permitindo verificar padr?es regionais de aquisi??o e prioridades de amea?as antes de finalizar as premissas de dimensionamento.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Regi?o |
|---|---|---|
| Nível superior: 30% | CXOs: 22% | APAC: 51% |
| Nível médio: 48% | Líderes funcionais/de unidade: 29% | EMEA: 30% |
| Empresas menores: 22% | Gerentes: 49% | Américas: 19% |
Dimensionamento e previs?o de mercado
O dimensionamento foi construído usando uma abordagem top-down, na qual sinais públicos de incidentes cibernéticos, exposi??o de infraestrutura crítica e prioridades de seguran?a governamental foram convertidos em um pool de gastos endere?ável por regi?o e usuário final, e depois alocados entre padr?es de solu??o e implanta??o. Os resultados foram ent?o verificados usando aproxima??es seletivas de baixo para cima, como a exposi??o amostrada de receita de fornecedores a programas relevantes e verifica??es de valor médio de contrato compartilhadas em entrevistas, e os totais foram ajustados quando as duas vis?es n?o coincidiam.
Os insumos usados no modelo incluíram tendências observadas de atividade de ransomware e intrus?o, volumes reportados de viola??es e reclama??es, ritmo de migra??o para a nuvem em ambientes sensíveis, ado??o regulatória e de normas (por exemplo, estruturas usadas em aquisi??es do setor público) e a parcela dos or?amentos de seguran?a tipicamente destinada a inteligência de amea?as, monitoramento e resposta a incidentes. Quando havia dados ausentes em países menores, as premissas foram preenchidas usando proxies de mercados semelhantes com base no nível de digitaliza??o e na intensidade dos gastos do setor público, e depois validadas com especialistas regionais.
Para as previs?es, foi aplicada uma análise de cenários em torno da escalada de amea?as e dos ciclos de aquisi??o, e a curva final foi suavizada usando verifica??es de tendência de séries temporais, para que mudan?as abruptas só aparecessem quando altera??es de política ou financiamento fossem confirmadas por meio de entrevistas.
Valida??o de dados e ciclo de atualiza??o
Os resultados do modelo foram comparados com sinais independentes, como relatórios públicos de amea?as, indicadores de dire??o or?amentária e o gasto implícito por grupo de ativos protegidos, o que ajudou a identificar valores atípicos precocemente. Qualquer grande varia??o por regi?o ou usuário final desencadeou uma segunda revis?o, seguida de uma nova verifica??o de premissas, como o momento de ado??o e a progress?o de pre?os.
Antes da aprova??o final, o trabalho passa por revis?es de analistas em várias etapas para verificar a lógica de cálculo, a consistência das unidades e o tratamento das moedas. Os relatórios s?o atualizados anualmente, e atualiza??es intermediárias s?o feitas quando ocorrem eventos relevantes, como grandes mudan?as regulatórias ou altera??es abruptas nos padr?es de incidentes cibernéticos. Pouco antes da entrega, realizamos uma nova revis?o para garantir que os clientes recebam a vis?o mais atualizada.
Tamanho do Mercado de Tendências e Desafios do Combate ao Ciberterrorismo da 黑料不打烊 Comparado com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para o combate ao ciberterrorismo podem parecer muito distantes porque a fronteira entre programas especializados de combate ao terrorismo e os gastos mais amplos em ciberseguran?a n?o é tra?ada da mesma forma. As diferen?as também surgem do ano-base escolhido, do horizonte temporal usado para as previs?es e da rapidez com que se assume que os pre?os e a ado??o mudam.
As tendências de relatórios de viola??es e amea?as, além do feedback dos compradores sobre o que é financiado como um requisito de combate ao terrorismo, s?o as verifica??es que mantêm a 黑料不打烊 vinculada a um pool de gastos definido, em vez de toda a pilha de ciberseguran?a.
Compara??o de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| 黑料不打烊 | 34,96 bilh?es de dólares (2026) | |
| Editora de Pesquisa Global A | 12,40 bilh?es de dólares (2024) | Usa um ano-base anterior e uma interpreta??o mais restrita, centrada em programas de infraestrutura crítica e servi?os essenciais, o que pode excluir gastos empresariais mais amplos vinculados a mandatos de combate ao ciberterrorismo. |
| Conjunto de Dados de Mercado B | 36,20 bilh?es de dólares (2026) | Mantém um nível de ano-base semelhante, mas estende o horizonte de previs?o até 2034 e aplica regras de inclus?o diferentes em rela??o a pacotes especializados de hardware e servi?os, o que pode alterar os totais dependendo de como os pacotes de negócios s?o contabilizados. |
Ao longo da tabela, a diferen?a é explicada principalmente pelo que é contabilizado como combate ao ciberterrorismo versus ciberseguran?a geral, e pela escolha do ano-base e do horizonte de previs?o. Quando os limites de escopo s?o mantidos consistentes e as premissas s?o repetidamente verificadas com sinais observáveis de amea?as e fluxos de trabalho dos compradores, o número final se torna mais fácil de rastrear e reproduzir.


Principais Perguntas Respondidas no Relatório
Qual é o valor atual do mercado de combate ao terrorismo cibernético?
O tamanho do mercado de combate ao terrorismo cibernético é de USD 34,96 bilh?es em 2026.
Com que rapidez se espera que o setor cres?a nos próximos cinco anos?
Prevê-se que se expanda a um CAGR de 3,22%, atingindo USD 40,94 bilh?es até 2031.
Qual regi?o geográfica está se expandindo mais rapidamente?
A ?蝉颈补-笔补肠í蹿颈肠辞 lidera com um CAGR projetado de 13,95% até 2031.
Qual tipo de solu??o apresenta a maior taxa de crescimento?
As solu??es de seguran?a impulsionadas por IA est?o avan?ando a um CAGR de 22,80% até 2031.
Página atualizada pela última vez em:



