
Taille et Part du Marché du Counter Cyberterrorism
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 34.96 Milliards de dollars |
| Taille du Marché (2031) | 40.94 Milliards de dollars |
| Growth Rate (2026 - 2031) | 3.22 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 黑料不打烊. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché du Counter Cyberterrorism par 黑料不打烊
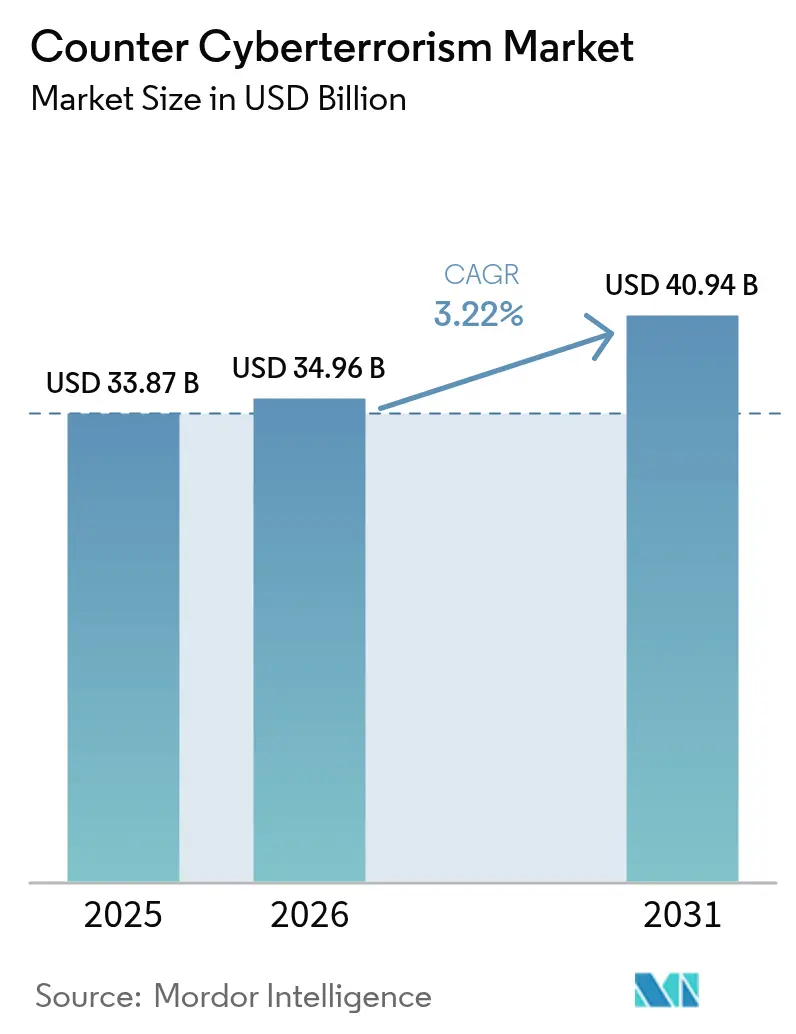
La taille du marché du counter cyberterrorism était évaluée à 33,87 milliards USD en 2025 et devrait cro?tre de 34,96 milliards USD en 2026 pour atteindre 40,94 milliards USD d'ici 2031, à un TCAC de 3,22% durant la période de prévision (2026-2031). La hausse des allocations gouvernementales, l'escalade des offensives d'?tats-nations et l'adoption plus large des outils de sécurité pilotés par l'IA sous-tendent cette expansion modérée mais régulière. Des programmes fédéraux tels que le budget de cybersécurité de 27,5 milliards USD des ?tats-Unis et la demande cyber du Pentagone de 14,5 milliards USD illustrent l'ampleur de la demande du secteur public.[1]David Perera, "Le Budget Fédéral Américain Propose 27,5 Milliards USD pour la Cybersécurité," BankInfoSecurity, BANKINFOSECURITY.COM La croissance des dépenses de niveau défense se combine aux transitions des entreprises, passant des contr?les périmètraux aux écosystèmes de renseignement sur les menaces, tandis que la migration vers le cloud soutient la demande pour des modèles de déploiement flexibles. La consolidation des fournisseurs — 362 transactions de cybersécurité d'une valeur de 49,9 milliards USD en 2024 — influence également les trajectoires de croissance en regroupant des capacités autrefois distinctes sous des plateformes intégrées.[2]CrowdStrike, "CrowdStrike Collabore avec NVIDIA pour Faire Progresser l'IA Agentique," CROWDSTRIKE.COM
Principaux Points à Retenir du Rapport
- Par type de solution, la sécurité réseau a dominé avec 27,10% de la part du marché du counter cyberterrorism en 2025, tandis que la sécurité pilotée par l'IA devrait progresser à un TCAC de 22,80% jusqu'en 2031.
- Par mode de déploiement, le sur site a dominé avec 51,20% de la part du marché du counter cyberterrorism en 2025, tandis que le segment cloud devrait progresser à un TCAC de 13,20% jusqu'en 2031.
- Par couche de sécurité, le réseau a dominé avec 29,55% de la part du marché du counter cyberterrorism en 2025, tandis que le segment données/cloud devrait progresser à un TCAC de 17,80% jusqu'en 2031.
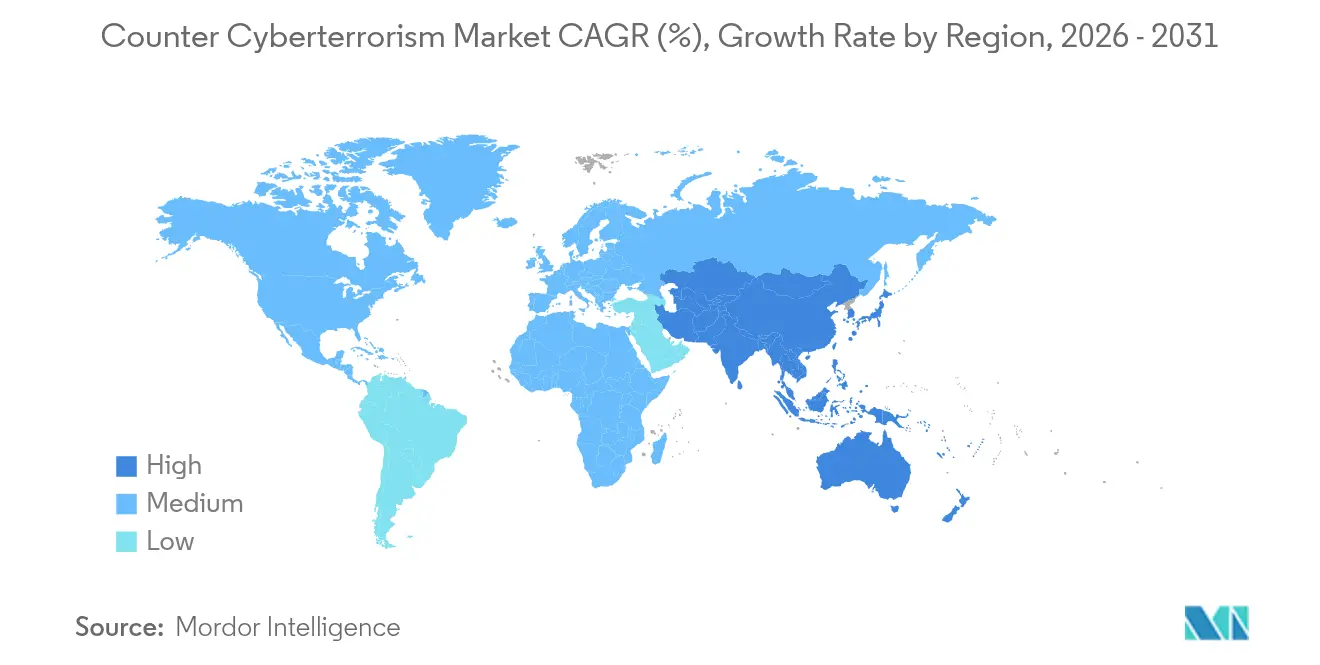
- Par géographie, l'Amérique du Nord a représenté 34,80% de la part des revenus de la taille du marché du counter cyberterrorism en 2025, tandis que l'Asie-Pacifique progresse à un TCAC de 13,95% jusqu'en 2031.
- Par utilisateur final, le BFSI détenait 24,60% de la taille du marché du counter cyberterrorism en 2025 ; le secteur de la santé s'accélère à un TCAC de 17,20% jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 黑料不打烊, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Perspectives Mondiales du Marché du Counter Cyberterrorism
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Calendrier d'Impact |
|---|---|---|---|
| Offensives cyber croissantes d'?tats-nations | +0.8% | Mondial, avec concentration en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Adoption de la détection des menaces pilotée par l'IA | +1.2% | Mondial, porté par l'Amérique du Nord et l'APAC | Court terme (≤ 2 ans) |
| Expansion de la surface d'attaque 5G/IIoT | +0.6% | C?ur APAC, débordement vers l'Amérique du Nord et l'Europe | Long terme (≥ 4 ans) |
| Essor du Cybersécurité-as-a-Service (C-aa-S) | +0.9% | Mondial, avec adoption précoce en Amérique du Nord | Moyen terme (2-4 ans) |
| Escalade des amendes réglementaires sur les violations de données | +0.7% | Europe et Amérique du Nord, en expansion vers l'APAC | Court terme (≤ 2 ans) |
| ?changes de renseignements sur les menaces du dark web en temps réel | +0.5% | Mondial, concentré dans les marchés développés | Moyen terme (2-4 ans) |
| Source: 黑料不打烊 | |||
Les Offensives Cyber Croissantes des ?tats-Nations Stimulent la Modernisation de la 顿é蹿别苍蝉别
Les campagnes persistantes soutenues par des ?tats ciblent désormais les infrastructures critiques et les processus démocratiques avec des tactiques multi-vecteurs. Le Pentagone a réservé 3,1 milliards USD pour le zéro-confiance et le chiffrement de nouvelle génération dans son budget cyber 2025, ancrant la transition de la réponse aux incidents vers la chasse active aux menaces.[3]Colin Demarest, "Le Pentagone Sollicite 14,5 Milliards USD pour les Dépenses Cyber, Dont le Zéro-Confiance," C4ISRNET, C4ISRNET.COML'appropriation de 1,7 milliard USD du Commandement Cyber Américain donne en outre la priorité à la préparation aux contre-offensives et à la coordination multi-domaines.[4]Commandement Cyber Américain, "Justification du Budget de l'Exercice 2025," DEFENSE.GOVUn tel niveau d'attention incite les éditeurs de plateformes à intégrer des fonctionnalités d'attribution, de forensique et d'automatisation répondant aux critères d'acquisition de sécurité nationale.
La Détection des Menaces Pilotée par l'IA Transforme les Opérations de Sécurité
L'IA à l'échelle de production fa?onne désormais les centres d'opérations de sécurité, les temps de rupture moyens se réduisant à 62 minutes. Les tests CrowdStrike-NVIDIA divisent par deux les charges de traitement tout en doublant les vitesses de détection, soulageant la fatigue des analystes. Les modèles adaptatifs ingèrent la télémétrie des points de terminaison, du réseau et du cloud pour prédire le comportement des adversaires, mais 40% des heures d'analystes sont encore consacrées à la poursuite de faux positifs. Les fournisseurs affinent ainsi l'enrichissement par IA générative et la priorisation contextuelle pour améliorer les ratios signal-sur-bruit et maximiser l'expertise humaine limitée.
L'Expansion de la Surface d'Attaque 5G/IIoT Crée de Nouvelles Vulnérabilités
Les déploiements 5G industriels interconnectent des actifs de technologie opérationnelle autrefois isolés des réseaux informatiques. Quarante-cinq familles de produits de technologie opérationnelle présentent des failles intégrées, exposant les services publics critiques à des exploits de mouvement latéral. Alors que les menaces quantiques se profilent, le Institut National des Standards et de la Technologie donne la priorité à la cryptographie post-quantique pour protéger le chiffrement du réseau dorsal 5G, accélérant la demande du marché pour les protections de la couche données et la segmentation zéro-confiance même dans les environnements industriels hérités.
L'Essor du Cybersécurité-as-a-Service Redéfinit la Dynamique du Marché
Les plateformes de sécurité gérée démocratisent la défense de niveau entreprise pour les organisations aux ressources limitées. Le cap du milliard USD de CrowdStrike sur la place de marché AWS met en évidence la viabilité du SaaS et l'élasticité des prix pour les services de chasse aux menaces évolutifs. Les fournisseurs exploitent des lacs de données multi-locataires et la corrélation par IA entre les clients, réduisant les co?ts par locataire tout en améliorant la précision de détection — une proposition de valeur convaincante face à un déficit mondial de compétences de 4,8 millions de personnes.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Calendrier d'Impact |
|---|---|---|---|
| Pénurie de talents de niveau 1 en guerre cyber | -0.9% | Mondial, plus aigu? en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Silos de partage de données inter-agences | -0.4% | Amérique du Nord et Europe, émergents en APAC | Moyen terme (2-4 ans) |
| Systèmes de technologie opérationnelle hérités avec protocoles propriétaires | -0.6% | Mondial, concentré dans les régions industrielles | Long terme (≥ 4 ans) |
| Taux élevés de faux positifs dans les modèles d'apprentissage automatique | -0.3% | Mondial, affectant les premiers adopteurs de l'IA | Court terme (≤ 2 ans) |
| Source: 黑料不打烊 | |||
La Pénurie de Talents de Niveau 1 en Guerre Cyber Freine la Croissance
Les ?tats-Unis à eux seuls affichent 663 000 postes non pourvus, faisant grimper les primes salariales et ralentissant le déploiement des projets. Les compétences avancées nécessitant 5 à 7 ans d'apprentissage par l'expérience, les entreprises se tournent vers l'automatisation et les partenariats avec des prestataires de services de sécurité gérés pour combler les lacunes, renfor?ant la demande pour les offres de Cybersécurité-as-a-Service plut?t que pour les développements en interne.
Les barrières de classification et les formats incompatibles compromettent la collaboration en temps réel malgré des programmes tels que l'initiative Diagnostics et Mitigation Continus de 470 millions USD de l'Agence pour la Cybersécurité et la Sécurité des Infrastructures. Les entreprises privées détiennent souvent des données de menaces plus récentes mais hésitent à partager leurs informations, freinant la conscience situationnelle globale et affaiblissant la posture de défense collective.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Secteur d'Utilisateur Final : Le Secteur de la 厂补苍迟é Accélère les Dépenses Défensives
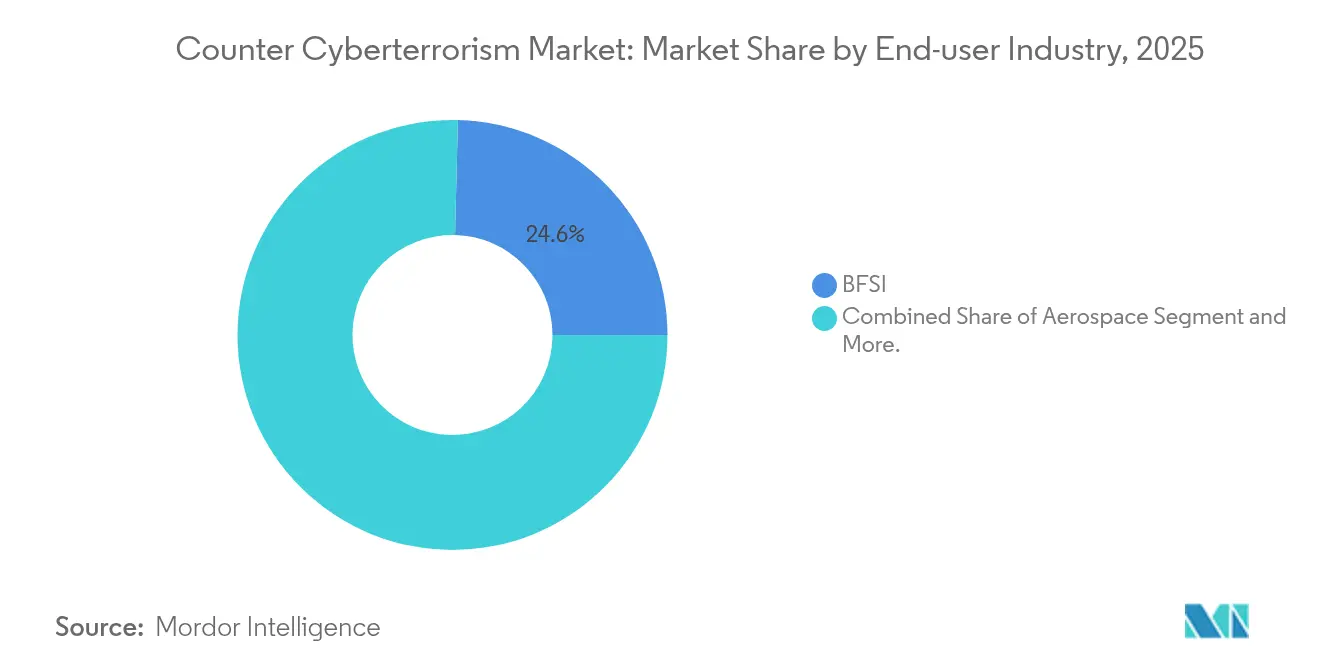
Le TCAC de 17,20% du secteur de la santé jusqu'en 2031 dépasse tous les autres secteurs, même si le BFSI conserve la plus grande part de la taille du marché du counter cyberterrorism en 2025. Les pertes quotidiennes dues aux incidents ont atteint 2 millions USD, et 92% des prestataires ont signalé des attaques ciblées, poussant les h?pitaux à adopter le zéro-confiance et la détection gérée malgré les contraintes budgétaires. Des subventions gouvernementales d'une valeur de 800 millions USD aident les établissements aux ressources limitées à moderniser leurs défenses. Le BFSI maintient des contr?les robustes motivés par les audits réglementaires et les données à haute valeur ajoutée, tandis que les budgets défense-aérospatiale ancrent les exigences des systèmes classifiés.
La hausse des primes de ran?ongiciels et les implications pour la sécurité des patients incitent les conseils d'administration à traiter la cybersécurité comme un risque d'entreprise, et non comme une charge informatique. Le chevauchement des dispositifs médicaux IoT et des systèmes hérités de dossiers de santé électroniques ajoute de la complexité, renfor?ant la demande d'intégration pour la détection d'anomalies pilotée par l'IA. Dans tous les secteurs, le marché du counter cyberterrorism prend en charge des niveaux de service sur mesure qui correspondent aux réglementations verticales, ce qui explique pourquoi les prestataires de services de sécurité gérés alignés sur les secteurs captent une part de portefeuille croissante.


Par Type de Solution : L'Innovation Pilotée par l'IA Dépasse la Sécurité Traditionnelle
Les outils de sécurité réseau détiennent 27,10% de la taille du marché du counter cyberterrorism ; pourtant, les solutions d'IA prédictive affichant un TCAC de 22,80% signalent un virage stratégique du renforcement périmétral vers l'analyse comportementale. Les suites de points de terminaison restent indispensables avec la persistance du travail à distance, et la sécurité cloud progresse aux c?tés de l'adoption multi-cloud. Les contr?les centrés sur les données se développent sous l'effet de mandats de confidentialité plus stricts, tandis que les plateformes d'identité font évoluer les modèles d'authentification continue évaluant à la fois l'intention de l'utilisateur et la posture du dispositif.
Les attaques sur la cha?ne d'approvisionnement logicielle font augmenter les budgets de sécurité applicative, stimulant la demande de validation de nomenclature logicielle et d'automatisation DevSecOps. Les fournisseurs fusionnent les flux de renseignements sur les menaces avec l'orchestration zéro-confiance, créant des consoles unifiées qui réduisent la prolifération des outils — une proposition attrayante alors que les achats favorisent la largeur des plateformes plut?t que la profondeur des solutions ponctuelles.
Par Mode de Déploiement : Le Cloud Progresse Même si le Sur Site Domine
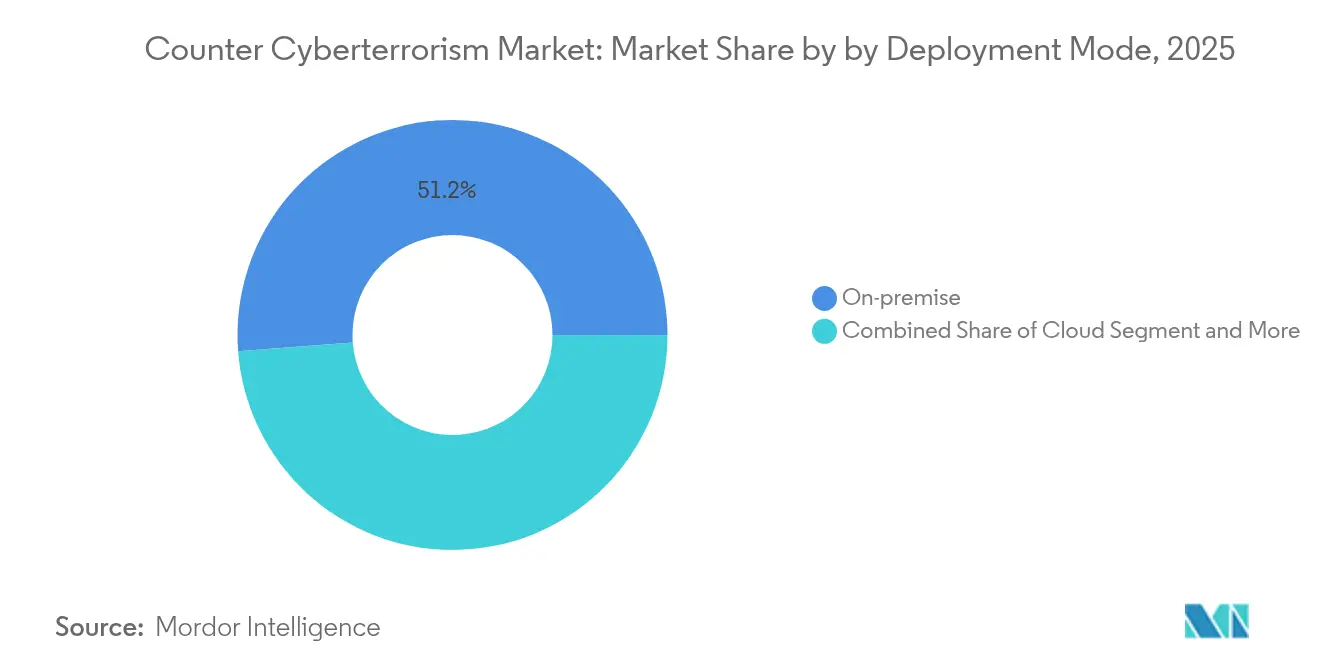
Les installations sur site représentent encore 51,20% de la taille du marché du counter cyberterrorism en raison des mandats de souveraineté et de la confiance culturelle dans l'infrastructure propre. Pourtant, les déploiements cloud progressent à un TCAC de 13,20%, portés par l'évolutivité des moteurs de renseignement sur les menaces SaaS. Les modèles hybrides servent les entreprises averses au risque qui conservent leurs actifs les plus précieux en local tout en exploitant l'analytique cloud pour les charges de travail moins sensibles.
Les alliances d'intégration telles que CrowdStrike avec Google Cloud sécurisent les charges de travail dans les environnements multi-cloud, répondant à une hausse de 75% des intrusions cloud. Les cadres réglementaires codifient de plus en plus les normes de chiffrement et de journalisation plut?t que de dicter l'emplacement, abaissant les barrières à l'adoption et orientant les achats vers des abonnements favorables aux dépenses d'exploitation.
Par Couche de Sécurité : La Protection des Données Devient un Objectif Central
Les contr?les de la couche réseau génèrent 29,55% des revenus, mais la sécurité de la couche données est la plus rapide à progresser avec un TCAC de 17,80%, reflétant l'acceptation que les attaquants percent souvent les périmètres. Les lignes directrices résistantes au quantique du Institut National des Standards et de la Technologie stimulent les cycles de renouvellement de la cryptographie, et les conseils d'administration réservent des financements pour la classification, la tokenisation et les sauvegardes immuables. Les investissements dans la couche des points de terminaison persistent à mesure que la prolifération des dispositifs et le travail à distance élargissent les surfaces d'attaque, tandis que les défenses de la couche applicative prennent de l'importance pour contrer les exploits de la cha?ne d'approvisionnement logicielle.
Les organisations convergent autour de cadres centrés sur les données qui surveillent les actifs quel que soit l'environnement d'hébergement, renfor?ant la demande d'orchestration de clés de chiffrement et de moteurs de prévention des pertes de données en temps réel. Les fournisseurs se différencient par la facilité d'intégration et l'automatisation des politiques, faisant progresser la friction concurrentielle de la profondeur des signatures à la largeur de l'orchestration.
Analyse Géographique
L'Amérique du Nord ancre 34,80% de la taille du marché du counter cyberterrorism, portée par l'allocation fédérale américaine de 27,5 milliards USD pour la cybersécurité et les dépenses militaires cyber annuelles de 30 milliards USD. Le Canada coopère à travers le Plan d'Action Cyber ?tats-Unis–Canada, et le Mexique accélère les mesures de protection des infrastructures critiques dans le cadre de dispositifs trilatéraux. Des régimes de conformité matures tels que le CMMC et le GLBA poussent les entreprises vers une surveillance continue des menaces, soutenant le renouvellement des plateformes dans tous les secteurs.
L'Asie-Pacifique enregistre le TCAC le plus rapide à 13,95% alors que les gouvernements répondent à une hausse de 16% des attaques hebdomadaires et à une croissance de 50% de la souscription à la cyber-assurance. La Loi sur la Sécurité des Données de la Chine et les mandats CERT-IN de l'Inde élargissent les déclarations obligatoires, tandis que le Japon finance 6 milliards USD pour la cyber-fortification industrielle. La Stratégie Cyber 2025-2030 de l'Australie met l'accent sur le développement de capacités souveraines, amplifiant la demande de prestataires de services de sécurité gérés auprès des entreprises du marché intermédiaire.
L'Europe maintient une part stable sous les mesures de responsabilisation pilotées par le RGPD qui ont infligé 1,2 milliard EUR d'amendes en 2024. La feuille de route post-quantique coordonnée de l'Union Européenne catalyse les subventions des ?tats membres pour les modernisations cryptographiques, bénéficiant aux éditeurs de plateformes offrant un chiffrement hybride. La Force Cyber Nationale du Royaume-Uni fusionne les mandats offensifs-défensifs, la France accélère les certifications SecNumCloud, et la loi allemande KRITIS-Dachgesetz élargit le périmètre des infrastructures critiques, stimulant l'acquisition de sécurité intégrée.

Paysage réglementaire
Les exigences en matière de lutte contre le cyberterrorisme continuent d'être fa?onnées par des régimes qui se recoupent en matière de sécurité nationale, d'infrastructures critiques et de protection des données, ainsi que par l'établissement de normes internationales. En 2024, l'Assemblée générale des Nations unies a adopté la Convention internationale contre l'utilisation criminelle des technologies de l'information, renfor?ant la coopération transfrontalière et les approches de criminalisation qui affectent la gestion des incidents, la préservation des preuves et les demandes d'assistance dans les affaires liées au cyberterrorisme.
Aux ?tats-Unis, le National Security Memorandum 22 (30 avril 2024) a renforcé la coordination des infrastructures critiques en désignant le directeur de la CISA comme coordinateur national pour la sécurité et la résilience des infrastructures critiques. L'activité législative telle que le H.R. 2659 (119e Congrès) témoigne également d'une attention continue portée à la coordination interagences contre les cybermenaces parrainées par des ?tats. Sur le plan des normes, l'ISO/IEC 27001:2022 demeure une référence mondiale pour la gestion de la sécurité de l'information, tandis que le Groupe d'étude 17 de l'UIT-T maintient la feuille de route des normes de sécurité TIC, ancrant ensemble les listes de contr?le des achats pour les audits, l'assurance par des tiers et les opérations transfrontalières.
Analyse de la cha?ne de valeur
La cha?ne de valeur de la lutte contre le cyberterrorisme couvre en amont le matériel sécurisé et les intrants cryptographiques, les plateformes logicielles centrales (terminaux, réseau, identité, SIEM/SOAR/XDR, renseignement sur les menaces), et en aval le déploiement et les opérations assurés par les intégrateurs de systèmes, les MSSP et les prestataires gouvernementaux/de défense. Les dépendances critiques comprennent les composants informatiques et cryptographiques de confiance, les pratiques de développement logiciel sécurisées (y compris l'assurance orientée SBOM) et une infrastructure cloud conforme pour une analyse évolutive. Les achats privilégient de plus en plus les plateformes intégrées qui consolident la télémétrie et la réponse sous des modèles opérationnels unifiés.
Les initiatives réglementaires et sectorielles renforcent les exigences liées à la cha?ne d'approvisionnement pour les opérateurs d'infrastructures critiques et leurs fournisseurs. En Europe, la loi européenne sur la solidarité en matière de cybersécurité (règlement (UE) 2025/38) établit un système européen d'alerte en cybersécurité avec des p?les cyber nationaux et transfrontaliers, intégrant davantage de fournisseurs dans des flux de détection et de connaissance situationnelle partagés. En Amérique du Nord, la gouvernance de la cha?ne d'approvisionnement du secteur électrique est actualisée via la norme NERC CIP-013-4 (formellement publiée en avril 2026), qui met à jour les contr?les de sécurité pour la gestion des risques liés à la cha?ne d'approvisionnement des actifs cyber du Bulk Electric System et relève le niveau d'exigence en matière de diligence raisonnable, de surveillance et de clauses de sécurité contractuelles au sein de l'écosystème.
Paysage Concurrentiel
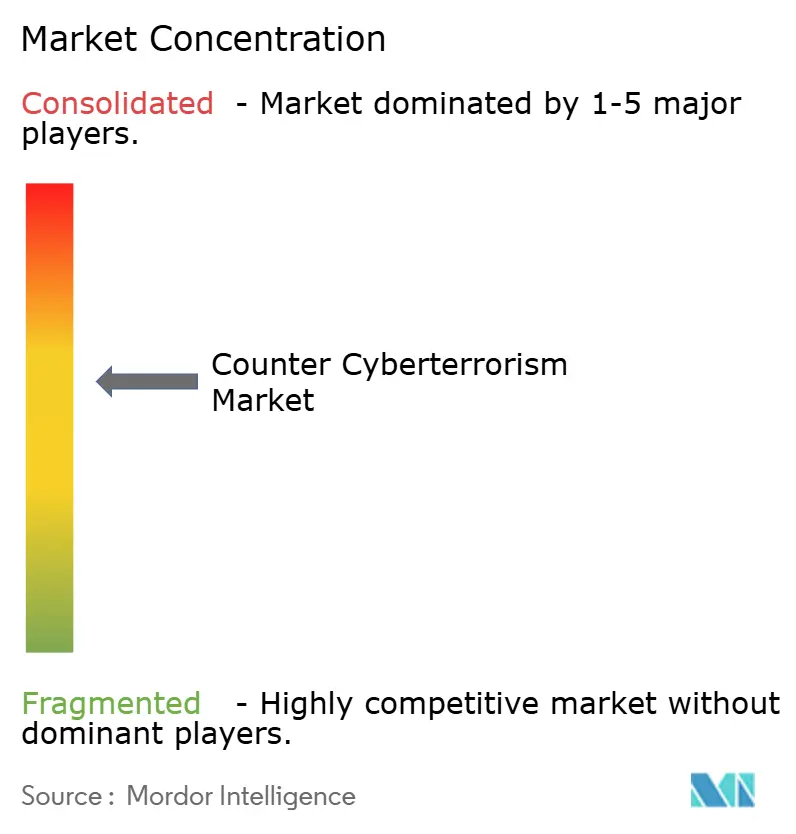
Une consolidation modérée définit le marché du counter cyberterrorism, les principales suites intégrant les fonctions de points de terminaison, de réseau et d'identité. CrowdStrike, Palo Alto Networks, Microsoft et Cisco exploitent leur échelle, la largeur de leurs lacs de données et leurs pipelines d'IA pour maintenir une croissance de produits à deux chiffres. La fidélisation à la plateforme se renforce alors que les clients privilégient la télémétrie unifiée et la réponse automatisée pour faire face à la pénurie d'analystes.
La dynamique d'acquisition est restée élevée avec 362 transactions en 2024 ; par exemple, le rachat par Palo Alto du spécialiste en sécurité cloud Cider Security et la prise de contr?le de Splunk par Cisco, finalisée au premier trimestre 2025, illustrent les mouvements visant à fusionner le SIEM, le SOAR et le XDR en des ensembles cohérents. Les partenariats dépassent les intégrations ponctuelles : les accords zéro-confiance Zscaler–CrowdStrike permettent le partage de scores de risque et l'orchestration des politiques, tandis que l'alliance Fortinet connecte les informations des points de terminaison aux pare-feux de nouvelle génération pour le confinement des mouvements latéraux.
Un espace blanc subsiste dans la cryptographie quantique sécurisée, où l'adoption est proche de 0,03% malgré les normes provisoires du Institut National des Standards et de la Technologie. Les fournisseurs de niche exploitent cette lacune avec des modules d'échange de clés basés sur les réseaux, tandis que les innovateurs en IA générative développent des modèles de détection d'hame?onnage contextuels. La différenciation concurrentielle repose ainsi sur la fidélité des modèles d'IA, l'ouverture à l'intégration et le délai de rentabilisation plut?t que sur les listes de fonctionnalités.
Leaders du Secteur du Counter Cyberterrorism
Palo Alto Networks
Cisco Systems, Inc.
Microsoft Corporation
Fortinet, Inc.
CrowdStrike Holdings, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Les programmes gouvernementaux actifs élargissent l'espace disponible autour de la réponse coordonnée aux vulnérabilités, de la sécurité OT des infrastructures critiques et des exigences de résilience liées aux achats. En juillet 2026, la Maison Blanche a annoncé l'initiative Gold Eagle (dans le cadre du décret exécutif 14409 daté du 2 juin 2026) visant à coordonner la réponse aux vulnérabilités de cybersécurité entre les entités fédérales et les partenaires d'infrastructure du secteur privé. Cela accro?t la demande de capacités permettant d'opérationnaliser la prise en charge des vulnérabilités, la priorisation, la divulgation coordonnée et l'atténuation rapide au sein de réseaux de fournisseurs complexes.
Les opérateurs d'infrastructures critiques formalisent également des feuilles de route qui se traduisent par des dépenses en renforcement de l'identité, en segmentation et en voies d'accès surveillées vers les environnements OT. La feuille de route CIP de janvier 2026 de la NERC a donné la priorité aux modifications des normes concernant l'authentification multifactorielle obligatoire et le renforcement de la sécurité réseau lié aux dépendances envers les infrastructures de télécommunications publiques. Cela crée des opportunités pour les fournisseurs capables de proposer l'authentification multifactorielle dans des environnements contraints, la gouvernance des serveurs relais, la surveillance passive et les contr?les de frontière IT/OT. Parallèlement, la diligence des investisseurs dans les infrastructures numériques et de télécommunications considère de plus en plus le risque cyber comme un facteur déterminant (76 % le citant comme influence principale dans une enquête récente), ouvrant la voie à des fournisseurs de sécurité capables de proposer des programmes d'évaluation, de surveillance continue et de remédiation alignés sur les cycles de transaction et l'intégration post-cl?ture.
Développements récents du secteur
- Juin 2026 : Palo Alto Networks et Deutsche Telekom ont annoncé une collaboration en matière de sécurité pilotée par l'IA, avec des contr?les de souveraineté destinés aux industries réglementées européennes. Le partenariat lie les capacités de la plateforme aux exigences de résidence des données et aux exigences opérationnelles des secteurs réglementés, favorisant l'adoption là où les contraintes de conformité et de localisation fa?onnent les décisions d'architecture de sécurité.
- Mai 2026 : Microsoft s'est vu attribuer un contrat du Pentagone de 9,7 milliards USD portant sur la consolidation des licences de logiciels d'entreprise. Cet accord renforce la demande gouvernementale à grande échelle pour des référentiels de sécurité normalisés et une gestion centralisée dans des environnements étendus, influen?ant les exigences connexes en matière d'identité, de surveillance et de configuration sécurisée à grande échelle.
- Ao?t 2024 : Cisco a annoncé son intention d'acquérir Robust Intelligence afin de renforcer ses capacités de sécurité de l'IA. Ce signal transactionnel a mis en évidence l'importance croissante accordée à la sécurisation des modèles et des pipelines d'IA, alignant les portefeuilles de sécurité sur les risques émergents liés aux flux de travail pilotés par l'IA et aux systèmes de décision automatisés.


Cadre de la méthodologie de recherche et portée du rapport
Définition et couverture du marché
Pour cette méthodologie, le marché de la lutte contre le cyberterrorisme est défini comme les dépenses consacrées aux technologies et services utilisés pour prévenir, détecter, analyser et répondre aux cyberattaques liées au terrorisme et aux menaces à la sécurité nationale au sein des fonctions critiques publiques et privées.
Exclusions du périmètre : nous excluons les achats de sécurité informatique à usage général qui ne sont pas liés à des cas d'usage ou des programmes spécifiquement axés sur le cyberterrorisme.
Aper?u de la segmentation
- Par Secteur d'Utilisateur Final
- 顿é蹿别苍蝉别
- 础é谤辞蝉辫补迟颈补濒别
- BFSI
- Entreprises/Grands Comptes
- ?nergie et Services Publics
- Gouvernement et Agences de Renseignement
- 厂补苍迟é
- Par Type de Solution
- Solutions de Sécurité Réseau
- Solutions de Sécurité des Points de Terminaison
- Solutions de Sécurité Cloud
- Sécurité Applicative
- Sécurité des Données et des Bases de Données
- Gestion des Identités et des Accès
- Renseignement sur les Menaces et Prestataires de Services de Sécurité Gérés
- Par Mode de Déploiement
- Sur site
- Cloud
- Hybride
- Géré / Hébergé
- Par Couche de Sécurité
- Couche Réseau
- Couche des Points de Terminaison
- Couche Applicative
- Couche Données / Cloud
- Par Géographie
- Amérique du Nord
- ?tats-Unis
- Canada
- Mexique
- Amérique du Sud
- 叠谤é蝉颈濒
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie Saoudite
- ?mirats Arabes Unis
- Turquie
- Isra?l
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- 狈颈驳é谤颈补
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a commencé par la construction d'une image claire des signaux de demande et des priorités du secteur public liés au risque de cyberterrorisme. Nous avons utilisé des sources ouvertes et fiables telles que les avis de la CISA, les publications du NIST en matière de cybersécurité, les rapports annuels de l'IC3 du FBI et l'indice mondial de cybersécurité de l'UIT, puis avons vérifié les thèmes en croisant les publications des ministères de la défense et de l'intérieur des principales économies.
Pour rendre le modèle exploitable, nous avons également examiné les dép?ts publics des fournisseurs, les présentations aux investisseurs et la presse fiable afin de comprendre la répartition des solutions et les schémas d'achat habituels dans les secteurs public, de la défense, de la BFSI et des infrastructures critiques. ? certains endroits, des abonnements payants pour les données financières d'entreprises et les bases de données de brevets ont été utilisés pour combler les lacunes concernant le positionnement des produits et l'intensité d'innovation, ce qui a permis de maintenir des hypothèses solides. Les sources citées ci-dessus sont illustratives, et de nombreuses autres références publiques ont également été utilisées pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Les travaux primaires se sont concentrés sur des échanges avec des responsables de la sécurité, des propriétaires de programmes et des équipes de déploiement qui observent directement les budgets de lutte contre le cyberterrorisme et les réalités du déploiement. Ces discussions nous ont permis de confirmer ce que les acheteurs considèrent comme relevant du périmètre, la manière dont évoluent les choix entre cloud et sur site, et les parts de dépenses qui s'inscrivent dans des programmes de cybersécurité plus larges.
La couverture incluait des points de vue de l'APAC, de l'EMEA et des Amériques afin de pouvoir vérifier les schémas d'achat régionaux et les priorités en matière de menaces avant de finaliser les hypothèses de dimensionnement.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | 搁é驳颈辞苍 |
|---|---|---|
| Premier rang : 30 % | Directeurs (CXO) : 22 % | APAC : 51 % |
| Rang intermédiaire : 48 % | Responsables fonctionnels/d'unité : 29 % | EMEA : 30 % |
| Acteurs plus petits : 22 % | Managers : 49 % | Amériques : 19 % |
Dimensionnement du marché et prévisions
Le dimensionnement a été construit selon une approche descendante, où les signaux publics d'incidents cyber, l'exposition des infrastructures critiques et les priorités de sécurité gouvernementales ont été convertis en un pool de dépenses adressables par région et par utilisateur final, puis répartis selon les modèles de solutions et de déploiement. Les résultats ont ensuite été vérifiés à l'aide d'approximations ascendantes sélectives, telles que l'exposition d'échantillons de revenus de fournisseurs aux programmes concernés et des vérifications de la valeur moyenne des contrats partagées lors des entretiens, et les totaux ont été ajustés lorsque les deux approches ne concordaient pas.
Les données utilisées dans le modèle comprenaient les tendances observées en matière de ransomware et d'intrusion, les volumes signalés de violations et de plaintes, le rythme de migration vers le cloud dans les environnements sensibles, l'adoption des réglementations et des normes (par exemple, les cadres utilisés dans les achats du secteur public), et la part des budgets de sécurité généralement réservée au renseignement sur les menaces, à la surveillance et à la réponse aux incidents. Lorsque les données manquaient pour les plus petits pays, les hypothèses ont été comblées à l'aide de marchés de référence comparables fondés sur le niveau de numérisation et l'intensité des dépenses du secteur public, puis validées avec des experts régionaux.
Pour les prévisions, une analyse de scénarios a été appliquée autour de l'escalade des menaces et des cycles d'achats, et la courbe finale a été lissée à l'aide de contr?les de tendance en séries chronologiques, de sorte que des changements brusques n'apparaissent que lorsque des évolutions politiques ou de financement étaient confirmées par les entretiens.
Validation des données et cycle de mise à jour
Les résultats du modèle ont été comparés à des signaux indépendants tels que les rapports publics sur les menaces, les indicateurs d'orientation budgétaire et les dépenses implicites par groupe d'actifs protégés, ce qui a permis de repérer rapidement les anomalies. Tout écart important par région ou par utilisateur final a déclenché une seconde revue, suivie d'une nouvelle vérification des hypothèses telles que le calendrier d'adoption et l'évolution des prix.
Avant validation finale, le travail passe par des revues d'analystes en plusieurs étapes afin de vérifier la logique de calcul, la cohérence des unités et le traitement des devises. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements importants se produisent, tels que des évolutions réglementaires majeures ou des changements brusques dans les schémas d'incidents cyber. Juste avant la livraison, nous effectuons une nouvelle passe afin de garantir aux clients la version la plus récente.
Taille du marché de la lutte contre le cyberterrorisme selon 黑料不打烊, comparée à d'autres estimations publiées
Les tailles de marché publiées pour la lutte contre le cyberterrorisme peuvent sembler très éloignées les unes des autres, car la frontière entre les programmes spécialisés de lutte contre le terrorisme et les dépenses de cybersécurité plus larges n'est pas tracée de la même manière. Les différences proviennent également de l'année de référence choisie, de la fenêtre temporelle utilisée pour les prévisions, et de la vitesse à laquelle l'évolution des prix et de l'adoption est supposée se produire.
Les tendances des rapports sur les violations et les menaces, ainsi que les retours des acheteurs sur ce qui est financé en tant qu'exigence de lutte contre le terrorisme, constituent les contr?les qui permettent à 黑料不打烊 de rester ancré dans un pool de dépenses défini plut?t que dans l'ensemble de la pile de cybersécurité.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| 黑料不打烊 | 34,96 milliards USD (2026) | |
| ?diteur de recherche mondial A | 12,40 milliards USD (2024) | Utilise une année de référence antérieure et une interprétation plus restrictive centrée sur les programmes d'infrastructures critiques et de services essentiels, ce qui peut exclure des dépenses d'entreprise plus larges liées aux mandats de lutte contre le cyberterrorisme. |
| Ensemble de données de marché B | 36,20 milliards USD (2026) | Conserve un niveau d'année de référence similaire mais étend la fenêtre de prévision jusqu'en 2034 et applique des règles d'inclusion différentes concernant le matériel spécialisé et les offres de services groupées, ce qui peut modifier les totaux selon la manière dont les offres groupées sont comptabilisées. |
Dans l'ensemble du tableau, l'écart s'explique principalement par ce qui est comptabilisé comme relevant de la lutte contre le cyberterrorisme par opposition à la cybersécurité générale, ainsi que par le choix de l'année de référence et de l'horizon de prévision. Lorsque les limites du périmètre sont maintenues de manière cohérente et que les hypothèses sont régulièrement vérifiées avec des signaux de menace observables et des schémas d'achat des acheteurs, le chiffre final devient plus facile à retracer et à reproduire.


Questions Clés Traitées dans le Rapport
Quelle est la valeur actuelle du marché du counter cyberterrorism ?
La taille du marché du counter cyberterrorism est de 34,96 milliards USD en 2026.
? quelle vitesse le secteur devrait-il cro?tre au cours des cinq prochaines années ?
Il devrait progresser à un TCAC de 3,22%, atteignant 40,94 milliards USD d'ici 2031.
Quelle région géographique se développe le plus rapidement ?
L'Asie-Pacifique est en tête avec un TCAC projeté de 13,95% jusqu'en 2031.
Quel type de solution affiche le taux de croissance le plus élevé ?
Les solutions de sécurité pilotées par l'IA progressent à un TCAC de 22,80% jusqu'en 2031.
Dernière mise à jour de la page le:



