
Marktgr??e und Marktanteil für L?sungen zum Schwachstellenmanagement
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2019 - 2030 |
|---|---|
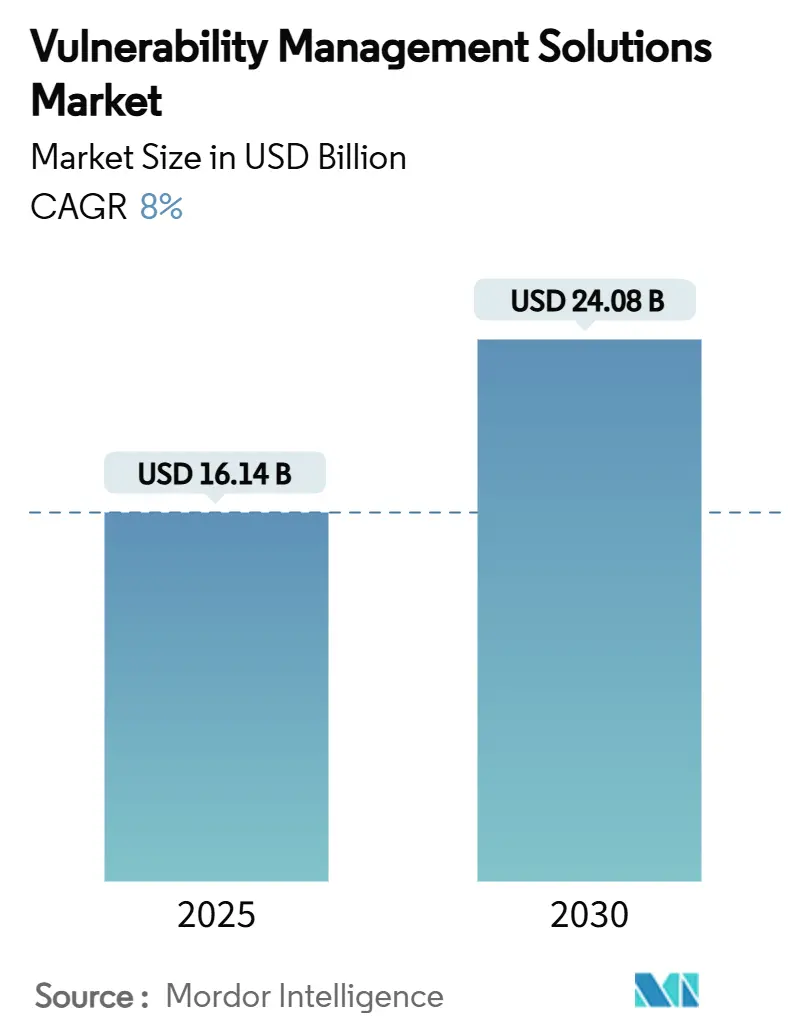
| Marktgr??e (2025) | 16.14 Milliarden US-Dollar |
| Marktgr??e (2030) | 24.08 Milliarden US-Dollar |
| Growth Rate (2025 - 2030) | 8.00 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für L?sungen zum Schwachstellenmanagement von 黑料不打烊
Die Marktgr??e für L?sungen zum Schwachstellenmanagement wird im Jahr 2025 auf 16,14 Milliarden USD gesch?tzt und soll bis 2030 einen Wert von 24,08 Milliarden USD erreichen, was einer CAGR von 8,0 % über den Prognosezeitraum entspricht. Die zunehmende Raffinesse KI-gestützter Bedrohungen, konvergierende regulatorische Anforderungen, Cloud-native Architekturen sowie die stetig wachsende IoT/OT-Angriffsfl?che treiben die Unternehmensnachfrage nach kontinuierlicher Risikoübersicht und Behebung voran. Die Plattformkonvergenz durch hochwertige Akquisitionen beschleunigt sich, da Anbieter darum wetteifern, Expositionsmanagement, automatisierte Behebung und Risikoquantifizierung in einem einzigen Stack zu integrieren. Unternehmen aus dem Gesundheitswesen, der Fertigung und dem ?ffentlichen Sektor versch?rfen die Anforderungen für die Cyber-Versicherungszeichnung, w?hrend der Wechsel zu hybriden und Multi-Cloud-Umgebungen die Bereitstellungspriorit?ten neu definiert. Die Nachfrage von kleinen und mittleren Unternehmen (KMU) steigt stark an, da Managed-Service-Anbieter fortschrittliche Werkzeuge demokratisieren und den globalen Fachkr?ftemangel ausgleichen.[1]ISC2, "Arbeitgeber müssen handeln, da das Wachstum der Cybersicherheitsbelegschaft stagniert und Qualifikationslücken sich ausweiten," isc2.org
Wichtigste Erkenntnisse des Berichts
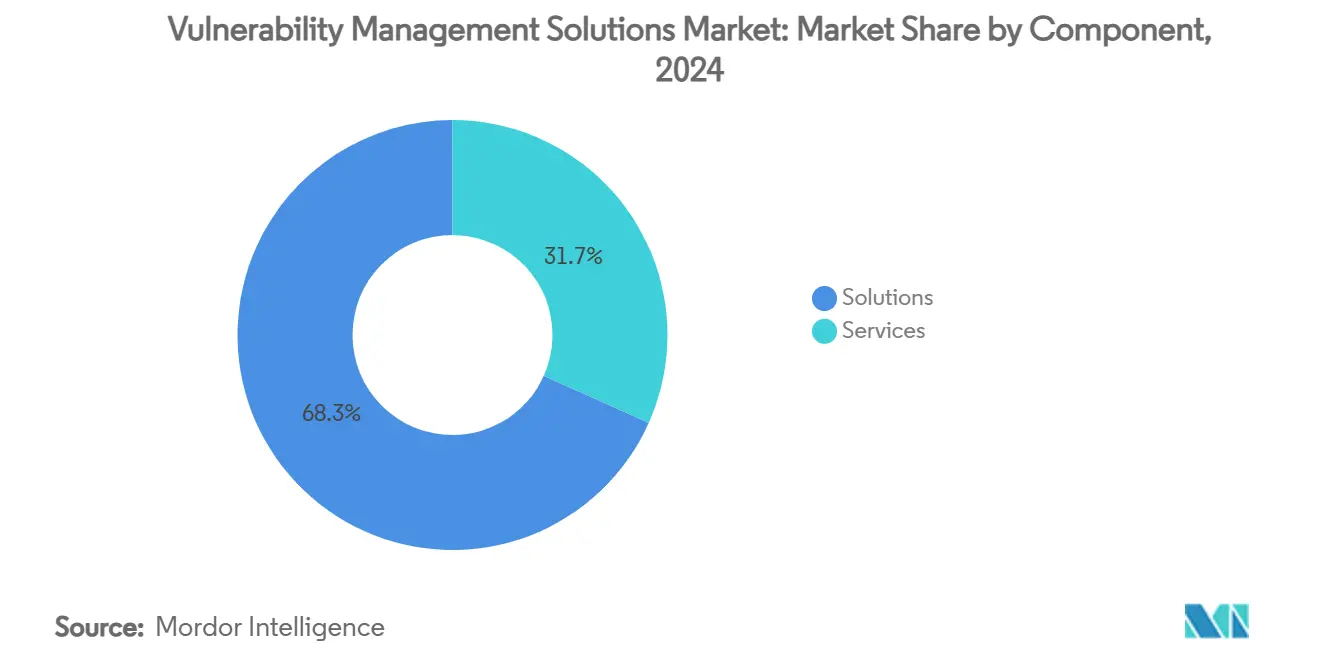
- Nach Komponente führten L?sungen mit einem Umsatzanteil von 68,3 % am Markt für L?sungen zum Schwachstellenmanagement im Jahr 2024, w?hrend Dienstleistungen bis 2030 voraussichtlich mit einer CAGR von 11,6 % wachsen werden.
- Nach Bereitstellungsmodus entfielen im Jahr 2024 60,3 % der Marktgr??e für L?sungen zum Schwachstellenmanagement auf On-Premises-Bereitstellungen, w?hrend Cloud-basierte Angebote bis 2030 mit einer CAGR von 14,1 % wachsen.
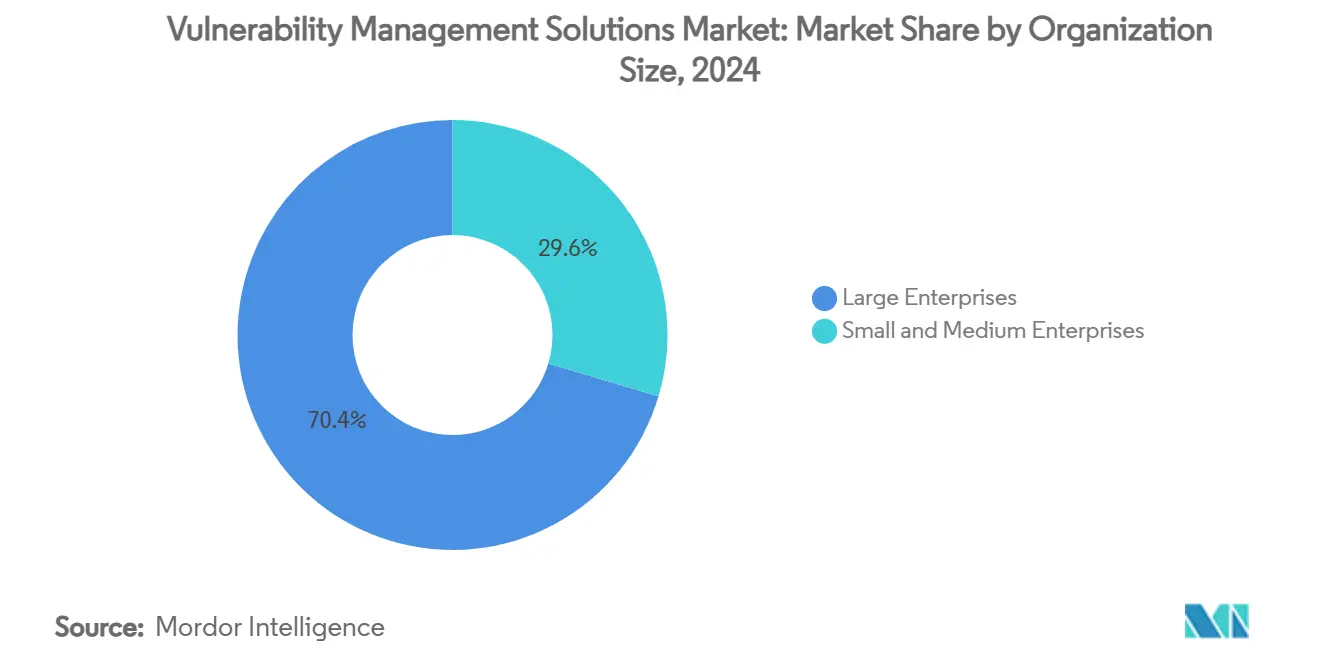
- Nach Unternehmensgr??e entfielen im Jahr 2024 70,4 % der Marktgr??e für L?sungen zum Schwachstellenmanagement auf Gro?unternehmen, und KMU sollen zwischen 2025 und 2030 mit einer CAGR von 12,1 % wachsen.
- Nach Endnutzerbranche hielt BFSI im Jahr 2024 einen Anteil von 22,1 % am Markt für L?sungen zum Schwachstellenmanagement; für das Gesundheitswesen wird die h?chste CAGR von 13,3 % bis 2030 prognostiziert.
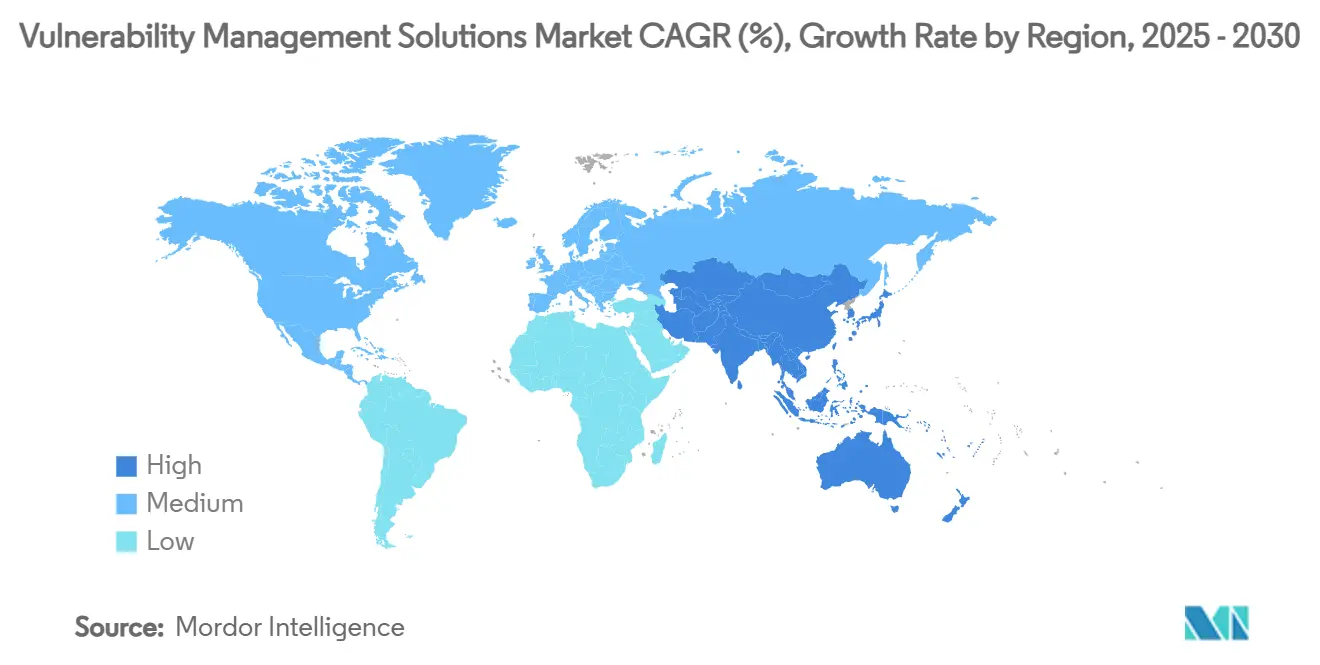
- Nach Geografie erfasste Nordamerika im Jahr 2024 38,2 % des Marktes für L?sungen zum Schwachstellenmanagement, w?hrend für den Asien-Pazifik-Raum bis 2030 eine CAGR von 12,6 % prognostiziert wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende H?ufigkeit und Raffinesse von Cyberangriffen | +2.1% | Global, mit verst?rkter Auswirkung in Nordamerika und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Strenge regulatorische Compliance-Anforderungen | +1.8% | Europa und Nordamerika prim?r, Ausweitung auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Cloud-native und DevOps-Einführung treibt kontinuierliches Scannen voran | +1.5% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Wachsende IoT/OT-Angriffsfl?che | +1.2% | Global, mit st?rkster Auswirkung in fertigungsintensiven Regionen | Langfristig (≥ 4 Jahre) |
| Anforderungen der Cyber-Versicherungszeichnung | +0.9% | Nordamerika und Europa, mit aufkommender Bedeutung im Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Integration der Risikoquantifizierung auf Vorstandsebene | +0.7% | Vorwiegend entwickelte M?rkte, globale Ausweitung | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende H?ufigkeit und Raffinesse von Cyberangriffen
KI-gestützte Phishing-Kampagnen und Deepfake-Social-Engineering-Angriffe zielten im Jahr 2024 auf globale Finanzinstitute ab, umgingen herk?mmliche Erkennungsmechanismen und unterstrichen die Notwendigkeit einer kontinuierlichen Bewertung neuer Bedrohungsvektoren. Der Sektor der Betriebstechnologie verzeichnete im Jahr 2023 68 Vorf?lle mit physischen Folgen, ein Anstieg von 19 % gegenüber dem Vorjahr, der Produktionsverluste von mehr als 450 Millionen USD verursachte.[2]Waterfall Security Solutions, "Bedrohungsbericht 2024," waterfall-security.com Die Sicherheitsbudgets von Unternehmen steigen im Jahr 2025 um 15 % auf 212 Milliarden USD, was den Konsens widerspiegelt, dass reaktive Sicherheitsmodelle dynamische digitale Infrastrukturen nicht mehr ausreichend schützen. Der gegnerische Einsatz generativer KI hat die Kosten für die Anpassung von Angriffen drastisch gesenkt; konvergiertes Schwachstellenmanagement, Bedrohungsintelligenz und automatisierte Behebung entwickeln sich daher von einer bew?hrten Praxis zur Grundvoraussetzung.
Strenge regulatorische Compliance-Anforderungen
Die US-amerikanische B?rsenaufsichtsbeh?rde (Securities and Exchange Commission) verpflichtet b?rsennotierte Unternehmen nun zur zeitnahen Offenlegung wesentlicher Cybersicherheitsvorf?lle und macht das Schwachstellenmanagement damit zu einer Verpflichtung auf Vorstandsebene. Die europ?ischen Rahmenwerke DORA und NIS2 verlangen dokumentierte Tests, regelm??ige Offenlegung von Schwachstellen und geregelte Behebungsfristen für Finanz- und Betreiber wesentlicher Dienste. ?hnliche Gesetze – Malaysias Cyber Security Act 2024 und Hongkongs Gesetzentwurf zum Schutz kritischer Infrastrukturen – verbreiten sich im gesamten Asien-Pazifik-Raum. Diese Gesetze positionieren die kontinuierliche Schwachstellenbewertung kollektiv von einer optionalen Kontrolle zu einer obligatorischen Compliance-Anforderung in den Bereichen BFSI, Gesundheitswesen und Energie.
Cloud-native und DevOps-Einführung treibt kontinuierliches Scannen voran
Organisationen, die Zero-Trust-Architekturen und DevSecOps-Pipelines einsetzen – mit einer Einführungsrate von 61 % im Jahr 2024 – ben?tigen Plattformen, die Container, serverlose Funktionen und Infrastruktur als Code bei jedem Commit scannen k?nnen. Die Migration zu hybriden und Multi-Cloud-Modellen verst?rkt den Bedarf an einer einheitlichen Asset-Erkennung und Risikobewertung, die AWS, Azure und private Clouds umfasst. Die H?ufigkeit von Continuous Integration/Continuous Deployment (CI/CD) mit mehreren Releases pro Tag macht periodische Scans obsolet und zwingt Anbieter dazu, APIs, Shift-Left-Plugins und automatisiertes Ticketing zu integrieren, die Entwicklern nahezu in Echtzeit Rückmeldung geben.
Wachsende IoT/OT-Angriffsfl?che
Industrieunternehmen, die ?ltere speicherprogrammierbare Steuerungen mit Unternehmensnetzwerken verbinden, setzen Ger?te frei, die nie für die Internetkonnektivit?t konzipiert wurden. Post-Quanten-Kryptografie-Probleme erschweren die Behebungs-Roadmaps für langlebige Industrieanlagen zus?tzlich. Fachkr?ftemangel in den kombinierten OT- und Cyberbereichen zwingt Hersteller zur Einführung von verwalteten Schwachstellenbewertungsdiensten und segmentierten Netzwerkarchitekturen. Industrie-5.0-Initiativen, die Mensch-Maschine-Zusammenarbeit und Nachhaltigkeitsziele verknüpfen, fügen bereits komplexen industriellen Umgebungen Datenschutz- und Datenintegrit?tsanforderungen hinzu.
Analyse der Hemmnisauswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifizierten Cybersicherheitsfachleuten | -1.4% | Global, am st?rksten ausgepr?gt im Asien-Pazifik-Raum und in Schwellenm?rkten | Langfristig (≥ 4 Jahre) |
| Hohe Gesamtbetriebskosten bei gro?en Rollouts | -0.8% | Kostensensible M?rkte, KMU-Segmente weltweit | Mittelfristig (2–4 Jahre) |
| Alarmmüdigkeit und Aufgabe bei hoher Falsch-Positiv-Rate | -0.6% | Vorwiegend entwickelte M?rkte mit reifen Sicherheitsbetriebszentren | Kurzfristig (≤ 2 Jahre) |
| Datensouver?nit?tsbeschr?nkungen beim zentralisierten Scannen | -0.4% | Europa, China und aufkommende Regulierungszust?ndigkeiten | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Mangel an qualifizierten Cybersicherheitsfachleuten
Das globale Defizit stieg im Jahr 2024 auf 4,8 Millionen unbesetzte Stellen, was die Skalierung von Schwachstellenmanagementprogrammen und den t?glichen Betrieb einschr?nkt. Das Belegschaftswachstum stagnierte bei 0,1 % trotz steigender Nachfrage, sodass 28 % der Stellen unbesetzt blieben und die Geh?lter viele mittelst?ndische Budgets überstiegen. Die Industrie- und Gesundheitssektoren spüren den Druck am st?rksten, da sie seltene Doppelkompetenz in OT-Systemen und klinischen Ger?ten erfordern. Burnout verst?rkt das Defizit – zwei Drittel der Sicherheitsverantwortlichen berichten von hohem Stress durch überm??ige Arbeitsbelastung, was einen zyklischen Rückgang bei Bindung und Produktivit?t verursacht.
Alarmmüdigkeit und Aufgabe bei hoher Falsch-Positiv-Rate
Reife Sicherheitsbetriebszentren verarbeiten t?glich Millionen von Ereignissen, doch Falsch-Positiv-Raten von über 70 % desensibilisieren Analysten und verl?ngern die mittlere Reaktionszeit. Tool-Wildwuchs versch?rft die ?berlastung durch doppelte oder widersprüchliche Warnmeldungen ohne einheitliche Priorisierung. KI-gestützte Korrelations-Engines versprechen Abhilfe, bringen aber selbst Schulungsherausforderungen und neue Klassen von Fehlalarmen mit sich. Die operativen Kosten sind zweifach: verschwendete Analysestunden und übersehene echte Bedrohungen, die durch unzureichend priorisierte Warteschlangen schlüpfen, was das Vertrauen der Stakeholder in den ROI des Schwachstellenmanagements untergr?bt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen gewinnen in einer werkzeugzentrierten Landschaft an DynamikL?sungen hielten im Jahr 2024 einen Anteil von 68,3 % am Markt für L?sungen zum Schwachstellenmanagement und verankerten die Unternehmensnachfrage nach umfassenden Plattformen, die Scanning, Priorisierung und orchestrierte Behebung integrieren.[3]Tenable Holdings, "Tenable schlie?t ?bernahme von Vulcan Cyber ab," tenable.com Die Marktgr??e für L?sungen zum Schwachstellenmanagement auf Segmentebene soll dank KI-gestützter Analysen, Risikoquantifizierungs-Dashboards und umfangreicher ?kosystemintegrationen kontinuierlich wachsen. Dienstleistungen beschleunigen sich jedoch mit einer CAGR von 11,6 % bis 2030, da Organisationen an Managed-Security-Anbieter auslagern, um Personalengp?sse auszugleichen und Programmergebnisse zu garantieren. Managed-Service-Vertr?ge – die kontinuierliche Bewertung, Compliance-Berichterstattung und Vorfallreaktion umfassen – werden zunehmend in langfristige Sicherheitsbudgets eingebettet und verlagern Beschaffungsgespr?che von Produktmerkmalen hin zu messbarer Resilienz.
Sekund?reffekte verst?rken die Dienstleistungsadoption. Tenables ?bernahme von Vulcan Cyber für 147 Millionen USD im Jahr 2025 verdeutlicht das Bestreben, Behebungsorchestrierung in Expositionsmanagement-Angebote zu integrieren und Service-Partnern die Bereitstellung geschlossener Risikominderungs-SLAs zu erm?glichen. Die Plattformkomplexit?t treibt unterdessen die Beratungsnachfrage für Tool-Rationalisierung, Workflow-Anpassung und die ?bersetzung technischer Erkenntnisse in vorstandsrelevante Risikokennzahlen an.


Nach Bereitstellungsmodus:
Cloud-Trajektorie beschleunigt sich trotz On-Premises-Beharrungsverm?genOn-Premises-Bereitstellungen hielten im Jahr 2024 einen Anteil von 60,3 % an der Marktgr??e für L?sungen zum Schwachstellenmanagement, gestützt durch Datensouver?nit?t, ?ltere Werkzeuge und strenge regulatorische Einschr?nkungen in den Bereichen BFSI und ?ffentlicher Sektor. Cloud-basierte Angebote wachsen jedoch mit einer CAGR von 14,1 %, was die Unternehmensmigration hin zu SaaS-Konsum, elastischer Skalierbarkeit und schnellen Feature-Releases widerspiegelt. Hybride Bereitstellungsflexibilit?t überbrückt die Lücke: Plattformen bieten nun On-Premises-Scanner an, die anonymisierte Metadaten in Cloud-Analyse-Engines einspeisen, um Lokalisierungsgesetzen wie dem sich entwickelnden Cloud-Zertifizierungsregime der Europ?ischen Union zu entsprechen.
Auch die Kostenkalkulation verschiebt sich. Cloud-Abonnementmodelle gl?tten Investitionsausgaben und beschleunigen die Wertsch?pfungszeit – Vorteile, die besonders für KMU und wachstumsstarke digitale Unternehmen attraktiv sind. Anbieter differenzieren sich durch FedRAMP- oder ISO-27001-Zertifizierungen und regional partitionierte Rechenzentren, die Leistung mit Compliance in Einklang bringen.
Nach Unternehmensgr??e:
KMU-Einführung demokratisiert RisikotransparenzGro?unternehmen machten im Jahr 2024 70,4 % des Umsatzes aus und nutzten reife Sicherheitsbetriebszentren sowie regulatorische Verpflichtungen, um Investitionen in fortschrittliche Analysen, Risikobewertung und Orchestrierung zu rechtfertigen. Die KMU-Einführung steigt jedoch mit einer CAGR von 12,1 %, was die Demokratisierung anspruchsvoller F?higkeiten signalisiert, die einst Fortune-1000-Unternehmen vorbehalten waren. Cloud-native SaaS-Bereitstellung, Freemium-Einstiegsstufen und Cyber-Versicherungsanforderungen katalysieren die Einführung auch dort, wo interne Sicherheitsteams noch minimal besetzt sind. Plattformanbieter vereinfachen Dashboards, automatisieren Patch-Workflows und bündeln Rabatte auf Cyber-Versicherungspr?mien, um diese langfristige Marktchance zu erschlie?en.
Nach Endnutzerbranche:
Gesundheitswesen w?chst stark, w?hrend BFSI verankert bleibtBFSI hielt im Jahr 2024 einen Anteil von 22,1 % am Markt für L?sungen zum Schwachstellenmanagement, angetrieben durch Null-Toleranz-Risikohaltungen, PCI-DSS-4.0-Compliance und hohe Asset-Kritikalit?t. Die prognostizierte CAGR von 13,3 % im Gesundheitswesen macht es zum am schnellsten wachsenden Segment, da Ransomware-Angriffe mit Auswirkungen auf Patienten Regulierungsbeh?rden und Krankenhausvorst?nde dazu veranlassen, Budgets für das Schwachstellenmanagement zu erh?hen. Medizinische IoT-Ger?te, die Migration elektronischer Patientenakten und Telemedizin-Workflows erfordern Asset-Erkennung und kontinuierliche Bewertung weit über traditionelle Endpunkte hinaus. Fertigung, Energie und Versorgungsunternehmen sowie ?ffentliche Sektorsegmente tragen durch OT-Konvergenz und Direktiven zum Schutz kritischer Infrastrukturen zu stetigem Wachstum bei.
Geografische Analyse
Markt für Vulnerability-Management-L?sungen in Nordamerika und Europa
Nordamerika führte im Jahr 2024 mit einem Anteil von 38,2 % am Markt für Vulnerability-Management-L?sungen, gestützt auf ausgereifte regulatorische Rahmenbedingungen, umfangreiche digitale Infrastrukturen und ein dichtes Anbieter?kosystem. Aufsehenerregende Datenschutzverletzungen und die Offenlegungsvorschriften der SEC halten die Dringlichkeit auf Vorstandsebene hoch und sorgen für ein zweistelliges Budgetwachstum. Europa verzeichnete eine solide Nachfrage, da DSGVO, NIS2 und DORA kontinuierliche Scan-Pflichten in den Bereichen Finanzen, Energie und Gesundheitswesen vorantreiben; dennoch beflügeln Souver?nit?tsdebatten über zentralisiertes Cloud-Scanning hybride Architekturen.[4]John Salmon, Louise Crawford, Lavan Thasarathakumar, Daniel Lee, Alex Nicol und Joyce Hoi Wun Leung, "EUCS: Umstrittene Souver?nit?tsfragen treiben weiterhin die Debatte über Cloud-Dienste an," Hogan Lovells, hoganlovells.com
Markt für Vulnerability-Management-L?sungen im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 12,6 % alle anderen Regionen übertreffen, begünstigt durch die rasche Cloud-Einführung, die Expansion des E-Commerce und neue Rechtsvorschriften wie den malaysischen Cyber Security Act 2024. Der Cyberversicherungsmarkt der Region w?chst j?hrlich um nahezu 50 %, und Versicherer knüpfen die Deckung zunehmend an nachweisbare Vulnerability-Management-Programme. Staatlich gef?rderte Industrie-4.0-Subventionen in Japan, 厂ü诲办辞谤别补 und Singapur erweitern die adressierbare Basis unter Fertigungs- und Betreibern kritischer Infrastrukturen zus?tzlich.
Markt für Vulnerability-Management-L?sungen im Nahen Osten, Afrika und Lateinamerika
Der Nahe Osten und Afrika entwickeln sich zu aufstrebenden Wachstumsm?rkten, da Investitionen in Smart Cities, Projekte zur Energiediversifizierung und Strategien für souver?ne Cloud-Infrastrukturen Fu? fassen. Gro?e staatseigene Unternehmen priorisieren die Risikoquantifizierung und den Schutz von OT-Anlagen und schaffen damit Leuchtturm-Implementierungen, die mittelst?ndische Unternehmen der Region nachahmen. Lateinamerika folgt einem ?hnlichen Muster: Gro?e Finanzinstitute setzen auf kontinuierliches Scanning, um grenzüberschreitende Compliance-Anforderungen zu erfüllen, w?hrend fintech-Startups Cloud-native Plattformen für Geschwindigkeit und Kosteneffizienz nutzen.

Wettbewerbslandschaft
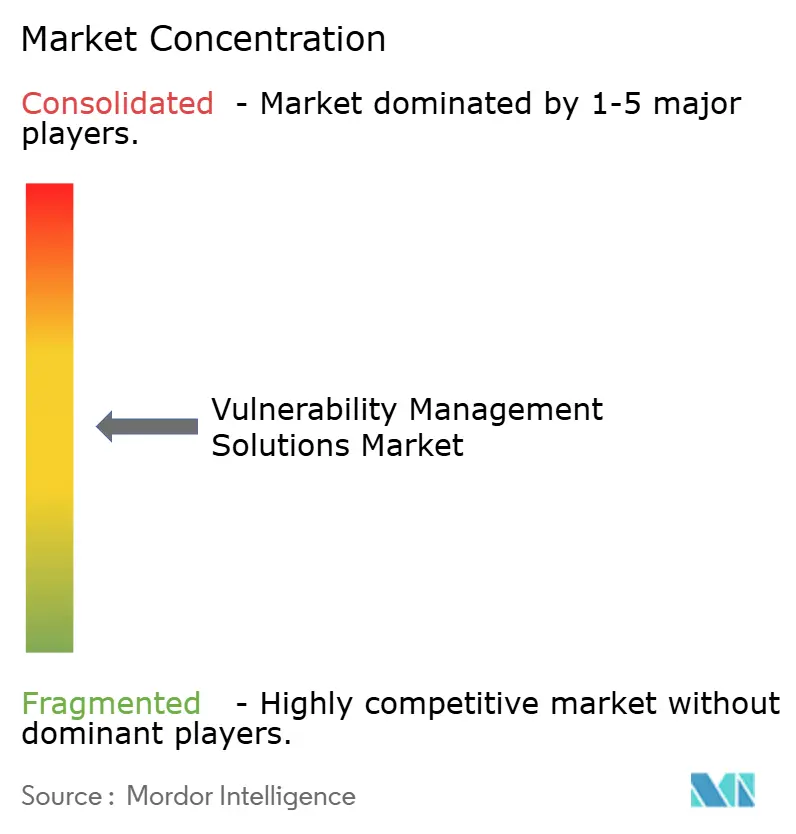
Der Markt für L?sungen zum Schwachstellenmanagement ist m??ig konsolidiert, aber hochdynamisch. Tenable, Qualys und Rapid7 bleiben die führenden Anbieter im Expositionsmanagement und konkurrieren bei Scan-Genauigkeit, einheitlichem Asset-Inventar und KI-gesteuerter Priorisierung. Ciscos Integration von Splunk für 28 Milliarden USD verbindet Netzwerktransparenz mit SIEM/SOAR-Analysen und erweitert das Wertversprechen des Angriffsfl?chen-Managements. Die ?bernahme der QRadar-Cloud-Assets von IBM durch Palo Alto Networks unterstreicht den Vorsto? der etablierten Anbieter in konvergierte Sicherheitsbetriebsplattformen, die Schwachstellendaten umfassen.
Die strategische Differenzierung dreht sich um drei Achsen: 1) eingebettete Risikoquantifizierung, die CVE-Zahlen in finanzielle Exposition übersetzt, 2) autonome Behebung über Ticketing und Patch-Orchestrierung sowie 3) Tiefe im OT- und Cloud-nativen Posture-Management. Anbieter-Roadmaps gehen nun über viertelj?hrliche Schwachstellenscans hinaus hin zu kontinuierlichem Expositionsmanagement, das auf Cyber-Versicherungs- und regulatorische Bescheinigungen ausgerichtet ist. Disruptoren zielen auf Cloud-Container-Sicherheit, Angriffspfadanalyse und KI-Erkl?rbarkeit ab und lizenzieren h?ufig Engines an gr??ere Plattformen, die spezialisierte F?higkeiten suchen. Markteintrittsbarrieren bleiben moderat aufgrund von Open-Source-Scannern, aber die Skalierung erfordert umfangreiche Schwachstellenintelligenz und Partner-?kosysteme.
Akquisitionsaktivit?ten werden voraussichtlich anhalten, da Plattformanbieter F?higkeitslücken schlie?en und Private-Equity-Fonds Nischenanbieter konsolidieren. Da die fünf gr??ten Anbieter zusammen etwa 45 % des globalen Umsatzes halten, erh?lt der Markt einen Konzentrationsgrad von 5, was eine wettbewerbsf?hige, aber nicht fragmentierte Landschaft kennzeichnet.
Marktführer im Bereich L?sungen zum Schwachstellenmanagement
-
Tenable Holdings Inc.
-
Qualys Inc.
-
Rapid7 Inc.
-
Skybox Security Inc.
-
Tripwire Inc. (Belden)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Vulnerability-Management-L?sungen
- Tenable Holdings Inc.
- Qualys Inc.
- Rapid7 Inc.
- Skybox Security Inc.
- Tripwire Inc. (Belden Inc.)
- Outpost24 AB
- Positive Technologies JSC
- Saint Corporation
- Digital Defense Inc.
- Core Security Technologies
- Beyond Security Ltd.
- Acunetix Ltd.
- Netsparker Ltd.
- Intruder Systems Ltd.
- Detectify AB
- Holm Security AB
- Alert Logic Inc.
- Trustwave Holdings Inc.
- F-Secure Corporation
- Kenna Security LLC (Cisco)
- Rezilion Inc.
- Vulcan Cyber Ltd.
- Qualitest Group
- ImmuniWeb SA
- HackerOne Inc.

Recent Industry Developments in Markt für Vulnerability-Management-L?sungen
- Juni 2025: Tenable gab Pl?ne zur ?bernahme des KI-Startups Apex Security bekannt, um die Abdeckung KI-gesteuerter Angriffsfl?chen zu erweitern.
- Februar 2025: Tenable schloss die ?bernahme von Vulcan Cyber für 147 Millionen USD ab und erg?nzte damit KI-gestützte Risikopriorisierung und automatisierte Behebungs-Workflows.
- Januar 2025: Tenable vereinbarte die ?bernahme des CNAPP-Anbieters Ermetic und erweiterte damit den Multi-Cloud-Schutz für Container und serverlose Workloads.
- Oktober 2024: Tenable meldete einen Umsatz von 227,1 Millionen USD für das dritte Quartal 2024, ein Anstieg von 13 % gegenüber dem Vorjahr, und stellte AI Aware zur Erkennung KI-bezogener Schwachstellen vor.


Globaler Berichtsumfang des Marktes für L?sungen zum Schwachstellenmanagement
| L?sungen |
| Dienstleistungen |
| On-Premises |
| Cloud-basiert |
| Kleine und mittlere Unternehmen |
| Gro?unternehmen |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen |
| ?ffentlicher Sektor und Verteidigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Fertigung |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Vereinigtes K?nigreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| ASEAN | ||
| ?briger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| ?gypten | ||
| ?briges Afrika | ||
| Nach Komponente | L?sungen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | On-Premises | ||
| Cloud-basiert | |||
| Nach Unternehmensgr??e | Kleine und mittlere Unternehmen | ||
| Gro?unternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| IT und Telekommunikation | |||
| Gesundheitswesen | |||
| ?ffentlicher Sektor und Verteidigung | |||
| Einzelhandel und E-Commerce | |||
| Energie und Versorgungsunternehmen | |||
| Fertigung | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Vereinigtes K?nigreich | ||
| Deutschland | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| ?briges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| ASEAN | |||
| ?briger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| 罢ü谤办别颈 | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| ?gypten | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Welchen prognostizierten Wert wird der Markt für L?sungen zum Schwachstellenmanagement im Jahr 2030 erreichen?
Der Markt soll bis 2030 einen Wert von 24,08 Milliarden USD erreichen.
Welche Region wird bis 2030 am schnellsten wachsen?
Für den Asien-Pazifik-Raum wird eine CAGR von 12,6 % erwartet, die schnellste weltweit.
Warum wachsen Dienstleistungen schneller als L?sungen?
Organisationen verlassen sich auf verwaltete Sicherheitsdienste, um Fachkr?ftemangel auszugleichen und ergebnisorientierte Schwachstellenreduzierung sicherzustellen.
Wie beeinflussen regulatorische ?nderungen die Einführung?
Neue Anforderungen wie die SEC-Regeln zur Offenlegung von Vorf?llen und Europas DORA erheben das kontinuierliche Schwachstellenmanagement von einer optionalen zu einer obligatorischen Kontrolle.
Welches Endnutzersegment ist für das h?chste Wachstum positioniert?
Das Gesundheitswesen soll mit einer CAGR von 13,3 % wachsen, bedingt durch Patientensicherheitsanforderungen und strenge Datenschutzvorschriften.
Was treibt den Wechsel zu Cloud-basierten Bereitstellungen voran?
Hybride und Multi-Cloud-Strategien erfordern skalierbares, SaaS-basiertes Scanning mit einheitlicher Transparenz über verteilte Assets hinweg.
Seite zuletzt aktualisiert am:



