
Gr??e und Marktanteil des Marktes für Managed Security Services
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 43.03 Milliarden US-Dollar |
| Marktgr??e (2031) | 76.96 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 12.33 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Analyse des Marktes für Managed Security Services von 黑料不打烊
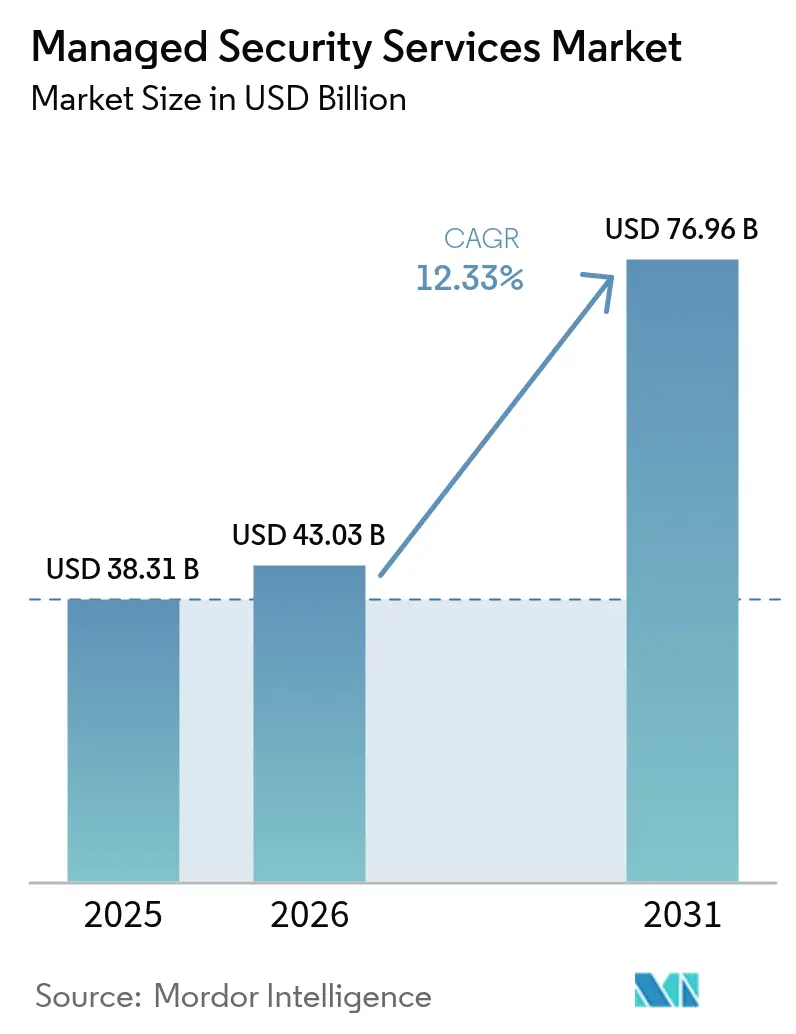
Die Gr??e des Marktes für Managed Security Services wird voraussichtlich von 38,31 Milliarden USD im Jahr 2025 und 43,03 Milliarden USD im Jahr 2026 auf 76,96 Milliarden USD bis 2031 anwachsen und dabei zwischen 2026 und 2031 einen CAGR von 12,33 % verzeichnen.
Erh?hter regulatorischer Druck, insbesondere durch die DORA- und NIS2-Richtlinien der Europ?ischen Union, veranlasst Unternehmen dazu, Sicherheitskontrollen bereits in der Entwurfsphase einzubetten, anstatt sie nachtr?glich hinzuzufügen. Organisationen wechseln von reaktiven Abwehrma?nahmen zu KI-gestützter, pr?diktiver Bedrohungserkennung, die in hybriden Umgebungen skaliert. Beschleunigte Cloud-Migration, wachsende Multi-Cloud-Angriffsfl?chen und ein sich versch?rfender Mangel an Cyber-Fachkr?ften vergr??ern die Nachfrage nach Outsourcing zus?tzlich. Der Wettbewerb versch?rft sich, da Cloud-Hyperscaler Sicherheitsanalysen in ihre Plattformen integrieren und traditionelle Anbieter zwingen, sich durch vertikale Expertise und einheitliche Sicherheitsarchitekturen zu differenzieren. Die Konsolidierung setzt sich fort, wobei der Sophos-Secureworks-Deal im Jahr 2024 im Wert von 859 Millionen USD die Dringlichkeit der Anbieter verdeutlicht, fortschrittliche Analysef?higkeiten zu erwerben.
Wichtigste Erkenntnisse des Berichts
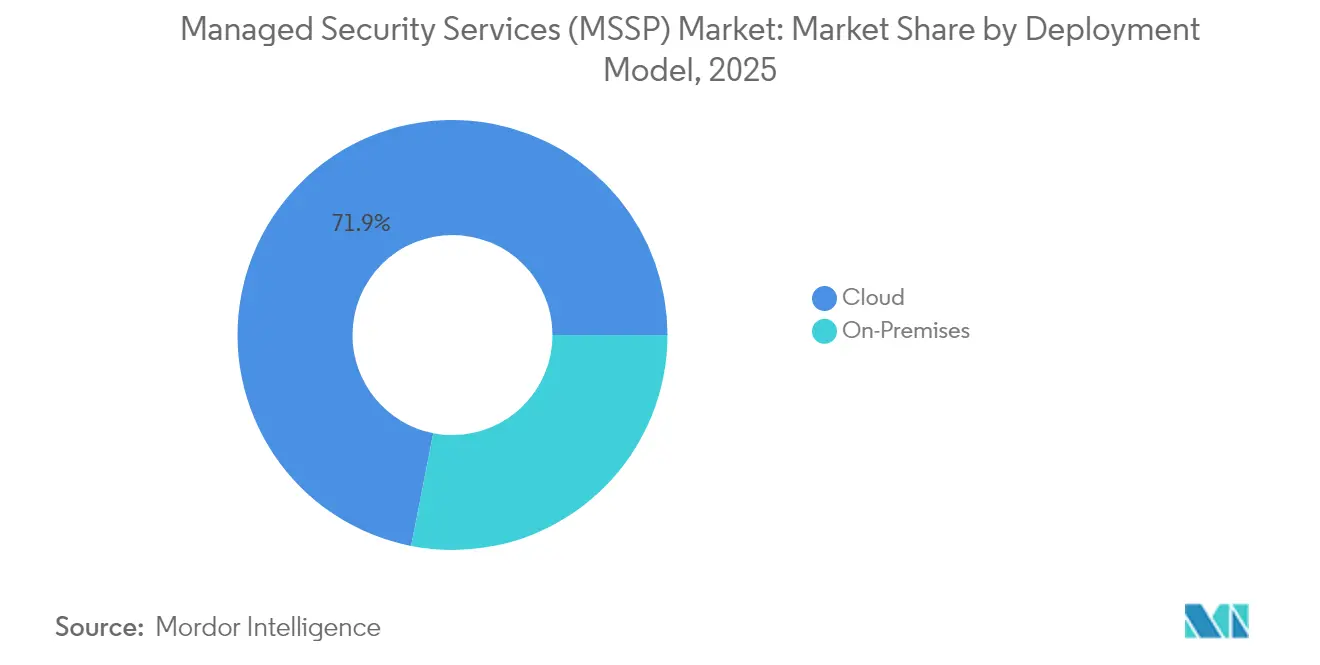
- Nach Bereitstellungsmodell führten Cloud-basierte Dienste mit einem Marktanteil von 71,92 % im Markt für Managed Security Services im Jahr 2025; On-Premises hinkt hinterher, w?hrend Cloud bis 2031 mit einem CAGR von 14,42 % w?chst.
- Nach Servicetyp erfasste Managed Detection and Response im Jahr 2025 einen Anteil von 27,05 % am Markt für Managed Security Services (MSSP) und expandiert mit einem CAGR von 12,72 %.
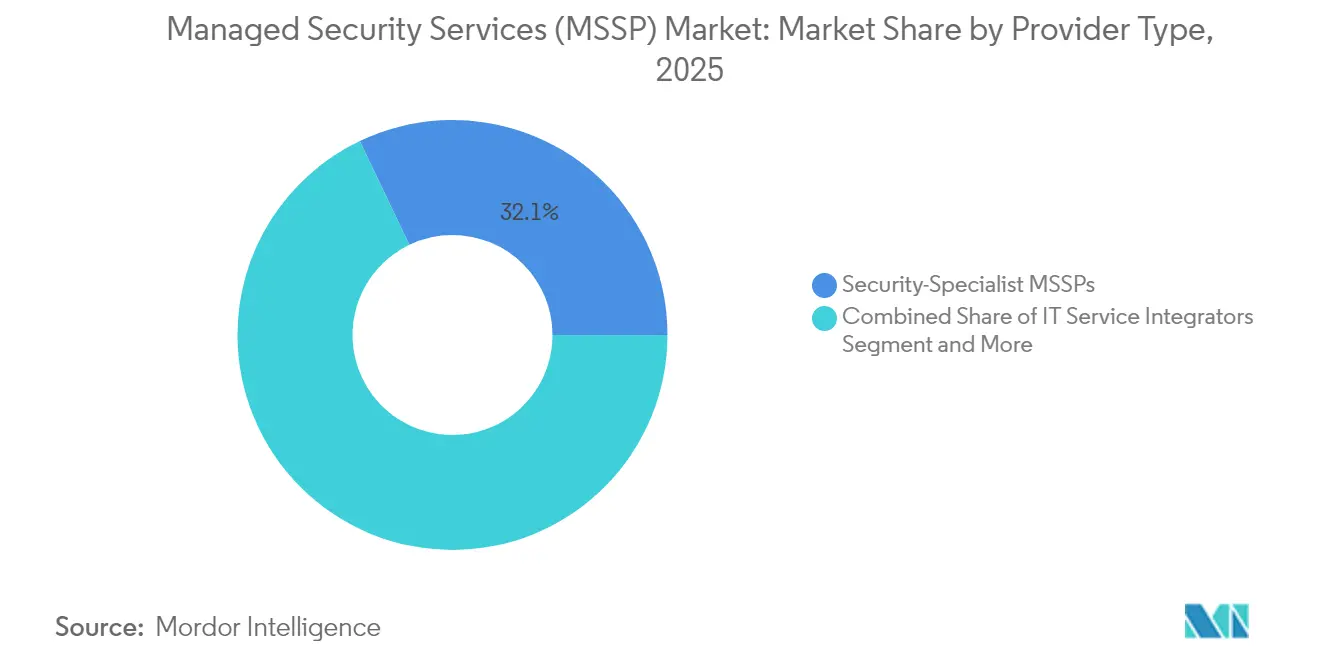
- Nach Anbietertyp hielten sicherheitsspezialisierte MSSPs im Jahr 2025 einen Umsatzanteil von 32,10 %, w?hrend Cloud-Hyperscaler-MSSPs den h?chsten CAGR von 13,98 % bis 2031 verzeichnen.
- Nach Endnutzerbranche führte BFSI mit einem Marktanteil von 24,40 % im Markt für Managed Security Services im Jahr 2025; das Gesundheitswesen w?chst am schnellsten mit einem CAGR von 13,22 %.
- Nach Geografie dominierte Nordamerika mit einem Umsatzanteil von 29,05 % im Jahr 2025; Asien-Pazifik verzeichnet den h?chsten CAGR von 12,95 % bis 2031.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| KI-gestützte SOC-Automatisierung und Anstieg der XDR-Einführung | +2.1% | Global, mit Nordamerika und EU an der Spitze | Mittelfristig (2–4 Jahre) |
| Eskalierende Multi-Cloud-Angriffsfl?che | +1.8% | Global, konzentriert in Asien-Pazifik und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Compliance-by-Design- Vorgaben (DORA, NIS2, SEC) | +2.3% | EU prim?r, Nordamerika sekund?r | Kurzfristig (≤ 2 Jahre) |
| Kosten- und Fachkr?ftemangel treibt Co-Managed-MSS | +1.9% | Global, akut in Asien-Pazifik und MEA | Mittelfristig (2–4 Jahre) |
| Aufstieg nutzungsbasierter Preisgestaltung und MDR-Bündelung | +1.2% | Nordamerika und EU als Kern, global expandierend | Langfristig (≥ 4 Jahre) |
| Dringlichkeit quantenresistenter Verschlüsselung | +0.9% | Global, Priorit?t bei Regierung und BFSI | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
KI-gestützte SOC-Automatisierung und Anstieg der XDR-Einführung
Organisationen integrieren künstliche Intelligenz in Security Operations Center, um Erkennungs- und Reaktionszyklen zu verkürzen und die Ermüdung von Analysten zu begrenzen. Microsoft Security Copilot, integriert mit Defender XDR, reduziert die mittlere Reaktionszeit um 40 % und senkt Fehlalarme um 60 %, was zeigt, wie generative KI die Triage beschleunigt und die Genauigkeit verbessert. Palo Alto Networks' Cortex XSIAM verarbeitet bereits t?glich 1 Billion Ereignisse, um verborgene Angriffspfade aufzudecken, und erm?glicht es MSSPs, ergebnisbasierte SLAs anzubieten, die Premium-Preise rechtfertigen.[1]Palo Alto Networks, "Cortex XSIAM: Autonome SOC-Plattform," paloaltonetworks.comDer Ansatz mildert auch den Fachkr?ftemangel und erm?glicht eine 24/7-?berwachung mit kleineren Analystenteams. Da KI-native Wettbewerber zunehmen, riskieren traditionelle Anbieter Margeneinbu?en, wenn sie keine autonome Untersuchung und Reaktion in gro?em Ma?stab einbetten. Mittelfristig werden erfolgreiche MSSPs KI-Modelle mit propriet?rer Bedrohungsintelligenz kombinieren, um Angriffe vor der ersten Kompromittierung vorherzusagen.
Eskalierende Multi-Cloud-Angriffsfl?che
Die weit verbreitete Nutzung von AWS, Azure und Google Cloud schafft fragmentierte Transparenz und hinterl?sst Sicherheitslücken, die Hacker ausnutzen. CrowdStrike verzeichnete im Jahr 2024 einen Anstieg der Cloud-Einbrüche um 75 % im Jahresvergleich, angetrieben durch Fehlkonfigurationen und überprivilegierte Identit?ten. Unternehmen jonglieren nun mit 3,2 Sicherheitsintegrationen pro Cloud, was das Alarmrauschen verst?rkt. Die SecOps-Plattform von Google Cloud verarbeitet t?glich 400 Milliarden Signale und verdeutlicht die analytische Rechenleistung, die zur Filterung echter Bedrohungen erforderlich ist.[2]Thales Group, "Thales und Google Cloud kooperieren bei globaler SOC-Plattform," thalesgroup.com MSSPs, die Telemetriedaten aus mehreren Clouds in ein einziges Analyse-Framework einbinden k?nnen, gewinnen Marktanteile, indem sie den Betrieb vereinfachen und den Werkzeugaufwand reduzieren. Kurzfristig übersteigt die Nachfrage nach Cloud-nativer Bedrohungsüberwachung das Angebot qualifizierter Experten und treibt zweistelliges Wachstum im Markt für Managed Security Services (MSSP).
Compliance-by-Design-Vorgaben (DORA, NIS2, SEC)
Regulierungsbeh?rden erwarten nun kontinuierliche ?berwachung und Echtzeit-Benachrichtigung bei Datenschutzverletzungen. Ab Januar 2025 setzt DORA strenge IKT-Risikokontrollen für EU-Finanzunternehmen durch, mit Strafen von bis zu 2 % des globalen Umsatzes. SEC-Regeln verpflichten in den USA b?rsennotierte Unternehmen, wesentliche Cyber-Vorf?lle innerhalb von 4 Werktagen offenzulegen, was die Aufmerksamkeit auf Vorstandsebene für die Vorbereitung auf Datenschutzverletzungen erh?ht. NIS2 erweitert den Anwendungsbereich auf 18 kritische Sektoren und führt Bu?gelder von 10 Millionen EUR oder mehr für Verst??e ein. MSSPs, die automatisierte Compliance-Dashboards und regulierungskonforme Berichte liefern, erzielen h?here Margen und reduzieren gleichzeitig den Prüfungsaufwand für Unternehmen. In den n?chsten zwei Jahren beeinflusst das Compliance-by-Design-Denken jede neue Sicherheitsarchitekturentscheidung und intensiviert die Abonnementverl?ngerungen im Markt für Managed Security Services.
Kosten- und Fachkr?ftemangel treibt Co-Managed-MSS
Eine 18-monatige Vakanz für leitende Cyber-Rollen und eine j?hrliche Inflation der Tool-Lizenzkosten von 23 % sind für viele CISOs nicht tragbar. Co-Managed-Vereinbarungen erm?glichen es Unternehmen, die strategische Aufsicht zu behalten und gleichzeitig eingehende Bedrohungssuche, Schwachstellen-Scanning und Incident Response auszulagern. N-able-Forschungen zeigen, dass Kunden mit Co-Managed-Vertr?gen die mittlere Erkennungszeit um 34 % verbessern und Sicherheitsvorf?lle um 42 % reduzieren. Mittelst?ndische Organisationen übernehmen das Modell am schnellsten, da es Vertrauen und Budget ausbalanciert. In APAC und MEA ist der Mangel an zertifizierten Analysten akut, sodass Anbieter, die flexible Personalbesetzung und gemeinsame Governance-Frameworks anbieten, mehrj?hrige Vertr?ge gewinnen. Mittelfristig wird das Co-Managed-Modell zum Einstiegspunkt für Kunden, die z?gern, die vollst?ndige Kontrolle abzugeben.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anhaltendes Vertrauensdefizit bei Datensouver?nit?t | -1.4% | EU und Asien-Pazifik prim?r, regulierungsgetrieben | Mittelfristig (2–4 Jahre) |
| Tool-Wildwuchs und Integrationskomplexit?t | -1.1% | Global, akut in gro?en Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Eskalierende Haftungsexposition für MSSPs | -0.8% | Nordamerika und EU, versicherungsgetrieben | Langfristig (≥ 4 Jahre) |
| Knappes Angebot an OT-Sicherheitsspezialisten | -0.9% | Global, kritisch in Fertigung und Energie | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Anhaltendes Vertrauensdefizit bei Datensouver?nit?t
Europ?ische Kunden str?uben sich dagegen, Telemetriedaten an SOCs au?erhalb der EU-Grenzen zu senden, selbst wenn Anbieter DSGVO-Klauseln vorweisen. Indien, China und Brasilien setzen Lokalisierungsgesetze durch, die globale Liefermodelle fragmentieren und den Anbieteraufwand erh?hen. Der Marks & Spencer-Datenschutzversto? im Jahr 2025, der auf einen Drittanbieter zurückgeführt wurde, kostete 300 Millionen EUR an entgangenen Ums?tzen und verst?rkte die Bedenken hinsichtlich erweiterter Lieferketten.[3]Sangfor Technologies, "Lehren aus dem Marks & Spencer Lieferketten-Datenschutzversto? 2025," sangfor.com Um Vertr?ge zu gewinnen, fügen MSSPs inl?ndische SOC-Standorte hinzu und garantieren die Datenhaltung für sensible Protokolle, aber die Duplizierung der Infrastruktur schm?lert die Margen. In den n?chsten drei Jahren d?mpfen Datensouver?nit?tsbeschr?nkungen das Wachstum in stark regulierten Branchen, auch wenn die Nachfrage steigt.
Tool-Wildwuchs und Integrationskomplexit?t
Unternehmen betreiben 45–60 unterschiedliche Tools, was zu Alarmmüdigkeit und Integrationslücken führt, die Angreifer ausnutzen. Kaspersky stellt fest, dass Hersteller 12 separate OT-Sicherheitsprodukte einsetzen, was Patch-Zyklen erschwert und das Risiko erh?ht. Wenn MSSPs ihren eigenen Technologie-Stack überlagern, stehen sie vor teuren API-Anpassungen. Ineffizienzen verz?gern die Erkennung und erh?hen die Servicekosten, was das Rentabilit?tsfenster des Anbieters einengt. Bis einheitliche Plattformen ausgereift sind, werden gro? angelegte Bereitstellungen Onboarding-Reibungsverluste erfahren, die die Expansion des Marktes für Managed Security Services verlangsamen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellungsmodell:
Cloud-native Sicherheit dominiertCloud-basierte Dienste machten im Jahr 2025 71,92 % des Marktes für Managed Security Services aus, da Unternehmen Sicherheitskontrollen zusammen mit Workloads neu platzierten. Das Segment wird voraussichtlich bis 2031 mit einem CAGR von 14,42 % wachsen, was das Vertrauen in die Resilienz von Hyperscalern und KI-gestützte Analysen widerspiegelt. Anbieter betreiben globale PoPs, die Protokolle im Petabyte-Ma?stab aufnehmen und dann maschinelles Lernen anwenden, um laterale Bewegungen innerhalb von Minuten zu erkennen. Kostenvorteile verst?rken die Einführung: CIOs berichten von 45 % niedrigeren Gesamtbetriebskosten und 60 % schnellerer Wertsch?pfungszeit im Vergleich zu appliance-zentrierten Bereitstellungen. On-Premises-Modelle bleiben in Verteidigungs- und streng klassifizierten Umgebungen bestehen, wo Air-Gap-Vorgaben Skalierbarkeitsbedenken überwiegen. Hybride Ans?tze entstehen, bei denen sensible Protokolle lokal gespeichert werden, w?hrend nicht klassifizierte Telemetriedaten zur aggregierten Analyse an Cloud-SIEMs gestreamt werden. Die Marktgr??e für Managed Security Services bei Cloud-Bereitstellungen ist bereit, ihren Vorsprung auszubauen, da 5G und Edge-Computing die Telemetrievolumen erh?hen. Unterdessen überarbeiten Anbieter SLAs rund um Latenz- und Verfügbarkeitsgarantien, um regulierte Kunden zu beruhigen.
Cloud-Architekturen der zweiten Generation betonen die Integration auf API-Ebene anstelle von Lift-and-Shift-Virtual-Appliances. Die Allianz von Zscaler mit BT veranschaulicht das Modell: BT leitet t?glich 400 Milliarden Sitzungen durch Zscalers Cloud, um Echtzeit-Risikobewertungen für jede Transaktion zu erhalten. Solche Skalierung liefert Bedrohungsintelligenz, die für isolierte Bereitstellungen unzug?nglich ist, und schafft eine Rückkopplungsschleife, die die Erkennung kontinuierlich verbessert. Geopolitische Spannungen zwingen Hyperscaler jedoch dazu, souver?ne Clouds aufzubauen, was die Zentralisierungsvorteile verw?ssern kann. Dennoch schwenkt der Markt für Managed Security Services (MSSP) mit der SaaS-Einführung im zweistelligen Bereich entschieden in Richtung Cloud-First-Bereitstellung.


Nach Servicetyp:
MDR führt die Evolution der Bedrohungserkennung anManaged Detection and Response hielt im Jahr 2025 einen Marktanteil von 27,05 % im Markt für Managed Security Services und verzeichnete einen CAGR von 12,72 %, da Kunden aktive Eind?mmung statt reiner Ticket-?berwachung fordern. MDR kombiniert Endpunkt-Telemetrie, Netzwerkflussdaten und Identit?tskontext, um anomales Verhalten aufzudecken. Anbieter koppeln 24/7-Analysten-Augen mit automatisierten Reaktions-Playbooks und isolieren Patient-Zero-Hosts in Sekunden. Traditionelles Firewall-Management steht vor der Kommoditisierung, bleibt aber für compliance-getriebene Perimeter-Kontrollen notwendig. Identit?tszentrierte Zero-Trust-Dienste nehmen zu, insbesondere bei SaaS-lastigen mittelgro?en Unternehmen.
KI-gestützte MDR-Plattformen wie Red Canarys Managed XSIAM nutzen Log-Korrelations-Engines, um die Verweildauer zu verkürzen und die Auswirkungen von Datenschutzverletzungen zu minimieren. Die zunehmende Kombination von MDR mit Schwachstellenmanagement unterstützt kontinuierliche Behebungsschleifen. DDoS-Abwehr bleibt für die Betriebszeitverfügbarkeit relevant, w?hrend verwaltete IAM-Dienste Privilegieneskalationslücken schlie?en. Insgesamt positionieren geschichtete MDR-Bündel Anbieter als strategische Partner und untermauern langlebige Drei- bis Fünfjahresvertr?ge, die die Marktgr??e für Managed Security Services für ergebnisorientierte Angebote vergr??ern.
Nach Anbietertyp:
Spezialisten stehen vor der Herausforderung durch HyperscalerSicherheitsspezialisierte MSSPs erzielten im Jahr 2025 einen Umsatzanteil von 32,10 % aufgrund von Dom?nen-Tiefe und kuratierten Bedrohungs-Feeds. Dennoch expandieren hyperscaler-verbundene MSSPs mit einem CAGR von 13,98 %, angetrieben durch nativen Telemetrie-Zugang und in Cloud-Konsolen eingebettete KI-Tools. Unternehmen, die Workloads in ?ffentliche Clouds migrieren, finden Single-Pane-of-Glass-Sicherheit attraktiv, was die Loyalit?t gegenüber eigenst?ndigen Anbietern untergr?bt. IT-Integratoren und Telekommunikationsanbieter schwenken um, indem sie sichere Konnektivit?t mit SOC-Diensten bündeln und Margen in wertsch?pfenden Analysen statt in Bandbreite verfolgen.
AT&T Dynamic Defense kombiniert Netzwerk-Edge-Daten mit Palo Alto Networks' Bedrohungs-Engine, um sich durch End-to-End-Transparenz zu differenzieren. Beratungsgeführte Cyber-Praktiken konzentrieren sich auf Governance, Risiko und Compliance, wo Beratungsmargen robust bleiben. Laufende Fusionen und ?bernahmen in H?he von 45,7 Milliarden USD im Jahr 2024 beschleunigen die Konvergenz und veranlassen mittelgro?e Akteure, Allianzen zu bilden oder Gefahr zu laufen, irrelevant zu werden. Da Hyperscaler schlüsselfertige Sicherheit betonen, setzen Spezialisten verst?rkt auf vertikale Nischen wie OT oder Krypto-Agilit?t und erhalten so die Vielfalt im Markt für Managed Security Services aufrecht.
Nach Endnutzerbranche:
Gesundheitswesen überholt BFSIBFSI behielt im Jahr 2025 den Spitzenplatz mit einem Anteil von 24,40 % am Markt für Managed Security Services, aber das Wachstum flacht im Vergleich zu früheren Jahren ab. Strenge DORA- und SEC-Regeln halten die Ausgaben hoch, doch Banken haben ausgereifte SOC-Praktiken entwickelt und verhandeln aggressiv über Preise. Das Gesundheitswesen, das einen CAGR von 13,22 % verzeichnet, treibt nun das inkrementelle Wachstum an. Die Digitalisierung klinischer Arbeitsabl?ufe, die Verbreitung von IoT-Medizinger?ten und strengere Datenschutzgesetze dr?ngen Krankenh?user zur ausgelagerten ?berwachung. Die Einführung eines 24/7-verwalteten SOC durch BestSelf Behavioral Health veranschaulicht, wie Anbieter die Exposition von Patientendaten mindern und gleichzeitig regulatorische MSSP-Playbooks nutzen. Regierungs- und Verteidigungseinrichtungen sch?tzen Air-Gap-SOCs, w?hrend die Fertigung mit Lücken bei der OT-Asset-Transparenz k?mpft. Einzelhandel und E-Commerce sind auf die Sicherheit von Karteninhaberdaten und Bot-Abwehr angewiesen, aber Saisonalit?t pr?gt die Beschaffungszyklen. Energieversorger priorisieren die Einhaltung von NERC CIP und IEC 62443 und verlangen Ingenieure, die mit SCADA-Protokollen vertraut sind. Diese vertikalen Nuancen ermutigen MSSPs, branchenspezifische Servicelinien aufzubauen und die Segmentierung im Markt für Managed Security Services zu vertiefen.
Geografische Analyse
Markt für Managed Security Services in Nordamerika
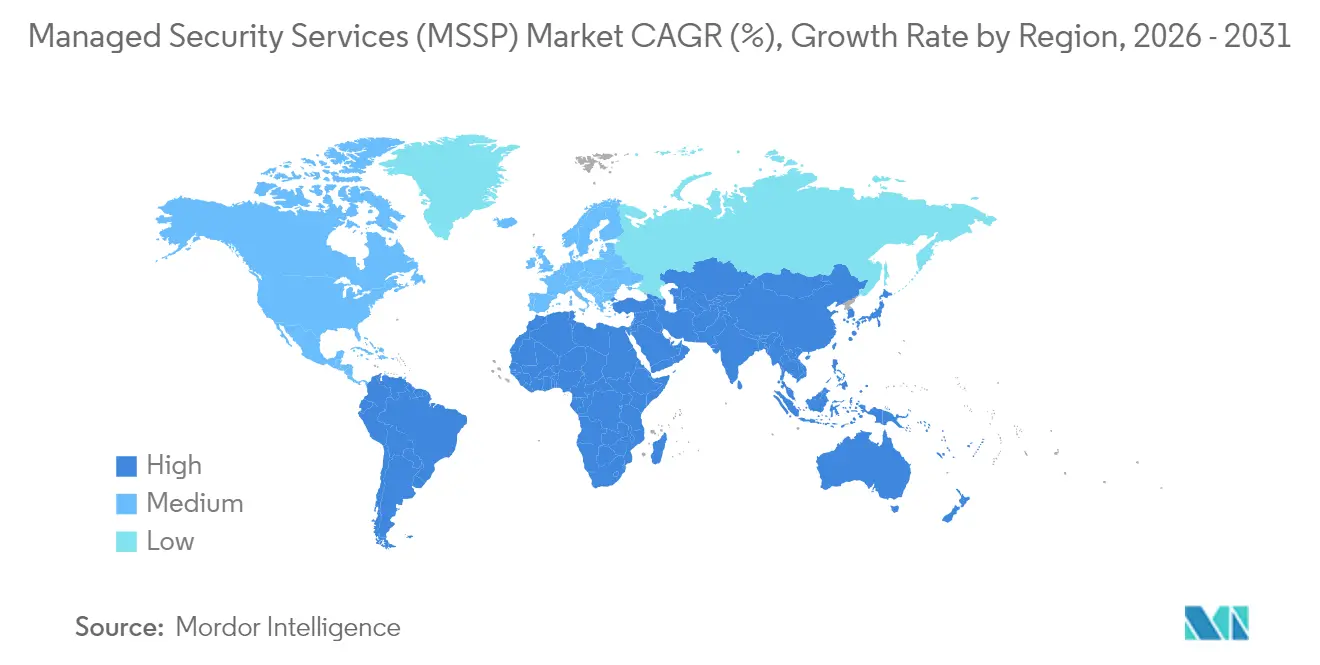
Nordamerika hielt im Jahr 2025 einen Anteil von 29,05 % am globalen Umsatz, gestützt durch strenge SEC-Offenlegungsvorschriften und einen leichten Zugang zu Risikokapital, das Sicherheitsinnovationen antreibt. US-amerikanische Unternehmen führen bei der Einführung KI-gesteuerter SOCs und quantenresistenter Pilotprojekte, w?hrend kanadische Versorgungsunternehmen auf die H?rtung kritischer Infrastrukturen im Einklang mit der C-SCRM-Leitlinie setzen. Mexikos Automobilkorridor setzt auf co-gemanagte SOCs, um Talentdefizite auszugleichen. Trotz der S?ttigung bei Gro?unternehmen bleibt die Durchdringung des Mittelmarkts durch die finanziellen Auswirkungen von Ransomware unterstrichen, was zweistellige Ausgabenzuw?chse aufrechterh?lt.
Markt für Managed Security Services im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum w?chst mit einer CAGR von 12,95 % bis 2031 am schnellsten. Japanische Hersteller sichern OT-Anlagen nach mehreren Lieferkettenverletzungen; China setzt unter Datenlokalisierungsvorschriften auf inl?ndisch entwickelte SOC-Plattformen; indische kleine und mittelst?ndische Unternehmen lagern die Protokollüberwachung aus, um Qualifikationsdefizite zu überbrücken. ASEAN-Banken sehen sich mit einem Anstieg von Betrug im digitalen Zahlungsverkehr konfrontiert, was Regulierungsbeh?rden dazu veranlasst, Bu?gelder für Datenschutzverletzungen zu erh?hen und damit die Nachfrage im Markt für Managed Security Services zu steigern. 厂ü诲办辞谤别补 ist Vorreiter bei 5G-Edge-Schutzrahmen und positioniert lokale MSSPs als Exporteure von MEC-zentrierten Bedrohungsanalysen.
Markt für Managed Security Services in Europa
Europa entwickelt sich aufgrund von DORA und NIS2 stetig weiter. Deutschland investiert in die Absicherung industrieller Steuerungssysteme, das Vereinigte K?nigreich legt den Schwerpunkt auf die Widerstandsf?higkeit des Finanzsektors nach dem Brexit, und Frankreich f?rdert souver?ne Cloud-SOCs. Mittelst?ndische Unternehmen im Mittelmeerraum greifen auf MDR-Abonnements zurück, um Versicherungsvoraussetzungen zu erfüllen. Datenspeicherungsvorschriften begünstigen den Aufbau regionaler SOCs und zwingen globale Anbieter zur Zusammenarbeit mit inl?ndischen Rechenzentrumsbetreibern. Insgesamt verankern regulatorische Harmonisierung und F?rderma?nahmen einen compliance-getriebenen Markt für Managed Security Services (MSSP) auf dem gesamten Kontinent.

Regulatorisches Umfeld
Die Nachfrage nach Managed Security Services wird durch schnellere, verbindlichere Cyber-Resilienz-Vorgaben gepr?gt, die kontinuierliche ?berwachung, Nachweisführung und schnelle Vorfallsmeldungen erfordern. In der Europ?ischen Union gilt DORA seit dem 17. Januar 2025 für Finanzunternehmen und rückt IKT-Risikokontrollen sowie Tests der operationellen Resilienz in den t?glichen Sicherheitsbetrieb, w?hrend NIS2 die Verantwortlichkeit auf 18 kritische Sektoren ausweitet und Managed Service Provider sowie MSSPs mit erh?hten Governance- und Durchsetzungsanforderungen in den Anwendungsbereich einbezieht.
Auch politische Rahmenwerke und Zertifizierungsvorgaben entwickeln sich von Leitlinien zu Zertifizierung und Harmonisierung weiter. Im Januar 2026 ver?ffentlichte die Europ?ische Kommission COM(2026) 9 zusammen mit einem Vorschlag, der h?ufig als Cybersecurity Act 2 (2026/PC0011) bezeichnet wird, und leitete damit Aktualisierungen des europ?ischen Cybersicherheits-Zertifizierungsrahmens ein; ENISA trieb das EU-Zertifizierungsschema für Managed Security Services (MSS) auf seiner Zertifizierungskonferenz im April 2026 weiter voran, aufbauend auf der ge?nderten Verordnung (EU) 2025/37. In den Vereinigten Staaten betont die politische Ausrichtung vom M?rz 2026 in der Cyber Strategy for America die Vereinfachung von Anforderungen und die Beschleunigung der Zero-Trust-Einführung in Bundesbeh?rden und st?rkt damit beschaffungsgetriebene Sicherheitskontrollen, die in MSSP-Vertr?ge und Compliance-Berichterstattungspraktiken einflie?en.
Wettbewerbslandschaft
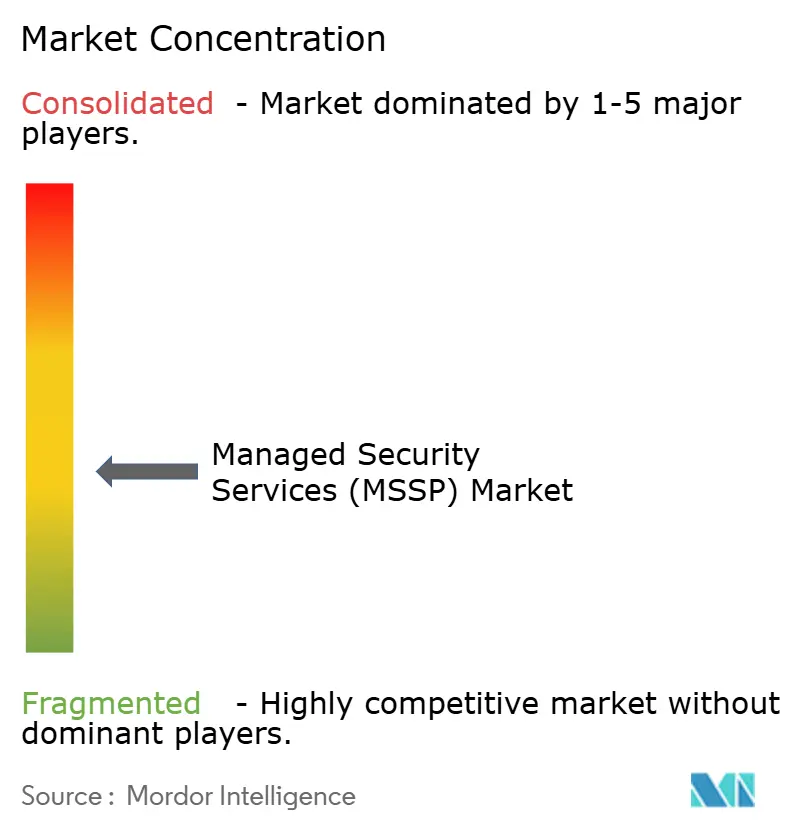
Der Markt bleibt m??ig fragmentiert, da kein einzelner Anbieter mehr als ein Drittel des Umsatzes auf sich vereint. Sicherheitsspezialisten, Hyperscaler-Affiliates, Telekommunikationsanbieter und Beratungspraktiken k?mpfen um Budgetanteile. KI-first-Einsteiger werben mit schnelleren MTTR-Werten und überh?ufen Interessenten mit Benchmark-Statistiken; Platzhirsche reagieren, indem sie XDR-Stacks integrieren und Playbooks automatisieren. Strategische Allianzen nehmen zu: Verizon kooperiert mit Accenture für Identit?tsdienste, Kyndryl arbeitet mit Microsoft für das Management der Datensicherheitslage zusammen. Plattformkonvergenz untermauert 45,7 Milliarden USD an Fusionen und ?bernahmen im Jahr 2024, verk?rpert durch Sophos' ?bernahme von Secureworks zur Kopplung von Endpunkt- und Netzwerktelemetrie.
Chancen entstehen rund um OT-Transparenz, quantensichere Krypto-Migration und nutzungsbasierte Abrechnung. Anbieter, die einzigartige Telemetriedaten erfassen – Mobilfunknetze, Satellitenleitungen oder Industriesensoren – differenzieren sich durch propriet?re Bedrohungsintelligenz. Dennoch schrecken Haftungsexposition und Versicherungsbeschr?nkungen kleinere Einsteiger ab. Im Zeitraum 2025–2028 sind weitere Zusammenschlüsse zu erwarten, da mittelgro?e MSSPs Kapital suchen, um souver?ne SOC-Standorte zu finanzieren, die von lokalen Regulierungsbeh?rden gefordert werden. Der Wettbewerb weitet sich jedoch auch aus: Cloud-Hyperscaler betten Zero-Trust und SIEM in Abonnementpakete ein und fordern unabh?ngige SOC-Anbieter heraus, inkrementellen Mehrwert zu rechtfertigen.
Marktführer im Bereich Managed Security Services
AT&T Inc.
Secureworks Corp.
Broadcom Inc.
Trustwave Holdings, Inc. (the Chertoff Group)
Fortra, Llc
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Managed Security Services
- AT&T
- IBM
- Secureworks
- Verizon
- Broadcom (Symantec)
- Atos
- Lumen Technologies
- BAE Systems
- Capgemini
- Fujitsu
- Wipro
- Trustwave
- Fortra
- Deloitte
- NTT
- Accenture
- Palo Alto Networks
- BT Group
- Orange Cyberdefense
- Kyndryl

Marktchancen und Zukunftsaussichten
Compliance-as-a-Service und beweisbereite Managed-Betriebsabl?ufe stellen eine klare Marktlücke dar, da Regulierungsbeh?rden ausweiten, wer Vorf?lle melden muss und wie schnell dies zu erfolgen hat. Die Umsetzung der EU-NIS2-Richtlinie und die damit verbundenen Durchführungsanforderungen zu Lieferkette und Schwachstellenmanagement sowie der Regelsetzungsschwung unter CIRCIA in den USA für erfasste Einrichtungen mit Bundesbezug steigern die Nachfrage nach Managed-Workflows, die Prüfpfade, Lieferantenrisiko-Nachweise und regulierungsgerechte Vorfallsdokumentation erzeugen. Dies wird durch die Marktverschiebung hin zu Cloud-Bereitstellung verst?rkt (cloudbasierte Services hielten 2025 einen Anteil von 71,92 %), bei der zentralisierte Telemetrie, Aufbewahrungsrichtlinien und standardisierte Berichterstattung in wiederholbare Managed-Angebote verpackt werden k?nnen.
Eine weitere Chance liegt in der Kommerzialisierung von KI-gestützten, plattformbasierten SOC-Betriebsabl?ufen, die die Triage- und Untersuchungszeit für unterbesetzte Teams verkürzen, im Einklang mit MDR als gr??ter Servicelinie nach Anteil (27,05 % im Jahr 2025). Im Jahr 2026 erhielten K?ufer konkrete Optionen entlang des gesamten Stacks: EY w?hlte die CrowdStrike-Falcon-Plattform mit NVIDIA-KI-Infrastruktur zum Antrieb agentischer SOC-Services, Grant Thornton Advisors standardisierte seine MSSP-Betriebsabl?ufe auf CrowdStrike Falcon Complete, und Telefonica brachte in Spanien eine Managed-Cybersecurity-L?sung für den Mid-Market auf den Markt, die CrowdStrike und dessen SOC-F?higkeiten einbindet. Auch Partnerschaften, die sicheren Zugang mit Managed-Betriebsabl?ufen bündeln, nehmen zu, etwa die Ausweitung der Managed-SASE-Bereitstellung von Deloitte und Netskope in EMEA, was auf eine wachsende Managed-Ebene rund um SASE, Identit?t und Cloud-Kontrollen hinweist, in der Kunden einen einzigen operativen Verantwortlichen über Richtlinien, Erkennung und Reaktion hinweg wünschen.
Recent Industry Developments in Markt für Managed Security Services
- Mai 2026: AT&T erweiterte die Verfügbarkeit von AT&T Dynamic Defense auf kleine und mittlere Gesch?ftskunden, die AT&T Business Fiber nutzen, und dehnte damit netzwerkintegrierte Cybersicherheit über Gro?unternehmen hinaus aus. Dieser Schritt vergr??ert den adressierbaren Mid-Market für telekomgeführte MSSPs, indem Pr?ventions- und Reaktionsf?higkeiten mit Konnektivit?tsbeschaffung und vereinfachtem Onboarding gebündelt werden.
- Februar 2025: Sophos schloss die vollst?ndig bar bezahlte ?bernahme von Secureworks ab, konsolidierte MDR-/XDR-F?higkeiten und brachte zus?tzliche SOC-Skalierung sowie Plattformtiefe in die von Sophos verwalteten Services ein. Die Transaktion erh?hte den Wettbewerbsdruck auf eigenst?ndige MSSPs, indem Endpunkt-, Netzwerk- und Managed-Detection-Betrieb unter einem einzigen Anbieterportfolio vereint wurden.
- Oktober 2024: Sophos gab seinen Plan bekannt, Secureworks zu übernehmen, um Cybersicherheitsdienste zu beschleunigen und MDR-Angebote unter Nutzung der Secureworks-Taegis-F?higkeiten auszubauen. Die Ankündigung signalisierte eine fortgesetzte Konsolidierung im Bereich Managed Security Operations, da Anbieter Plattformkonvergenz und breitere Telemetrieabdeckung anstreben, um vereinheitlichte Erkennung und Reaktion zu unterstützen.


Markt für Managed Security Services Berichtsumfang und Forschungsmethodik
Marktdefinition und Erfassungsbereich
Dieser Markt umfasst ausgelagerte, wiederkehrende Dienstleistungen, bei denen ein Anbieter Cybersicherheitsrisiken für eine Organisation kontinuierlich überwacht, verwaltet und darauf reagiert, bereitgestellt über Managed-Plattformen und Serviceteams und abgerechnet als laufende Vertr?ge in USD.
Ausgeschlossener Umfang: Einmaliger Hardware-Weiterverkauf und reine Produktlizenzierung sind ausgeschlossen, sofern sie nicht als Bestandteil eines Managed-Service-Vertrags gebündelt und bepreist werden.
?bersicht der Segmentierung
- Nach Bereitstellungsmodell
- On-Premises
- Cloud
- Nach Servicetyp
- Managed Detection and Response (MDR)
- Firewall- und UTM-Management
- Angriffserkennung/-pr?vention
- Verwaltetes IAM und Zero-Trust
- DDoS und Bedrohungspr?vention
- Schwachstellen- und Patch-Management
- Sonstige
- Nach Anbietertyp
- IT-Service-Integratoren
- Sicherheitsspezialisierte MSSPs
- Telekommunikationsgeführte MSSPs
- Cloud-Hyperscaler-MSSPs
- Beratungsgeführte Cyber-Praktiken
- Nach Endnutzerbranche
- BFSI
- Regierung und Verteidigung
- Gesundheitswesen und Biowissenschaften
- Fertigung und Industrie
- Einzelhandel und E-Commerce
- IT und Telekommunikation
- Energie und Versorgungsunternehmen
- Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
- Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Spanien
- ?briges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- 厂ü诲辞蝉迟补蝉颈别苍
- ?briges Asien-Pazifik
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- ?gypten
- ?briges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktbewertung und Validierung
Sekund?rforschung
Sekund?rforschung wurde eingesetzt, um den Nachfrage- und Angebotskontext zu kartieren, bevor Ums?tze modelliert wurden. Wir stützten uns auf ?ffentliche und offizielle Referenzen wie NIST-Publikationen, CISA-Empfehlungen, sicherheitsrelevante FCC-Ver?ffentlichungen, OECD-Indikatoren zur digitalen Wirtschaft und ITU-Cybersicherheitsstatistiken, um Terminologie und Adoptionssignale abzugleichen.
Wir prüften au?erdem Gesch?ftsberichte von Unternehmen, 10-K-?hnliche Einreichungen, Investorenpr?sentationen, seri?se Presseberichte und Websites von Verb?nden, um zu verstehen, wie Managed Services gebündelt werden (SOC-?berwachung, Managed Firewall, Managed Endpoint, Managed IAM und verwandte Pakete) und wie sich die Vertragspreisgestaltung entwickelt. Zum Abgleich von Anbieterpr?senz und Wachstumssignalen nutzten wir kostenpflichtige Abonnements mit Fokus auf Unternehmensfinanzen und Marktinformationen sowie eine Patentdatenbank, um zu erkennen, wo Servicef?higkeiten ausgebaut werden. Die hier aufgeführten Quellen sind lediglich beispielhaft; viele weitere ?ffentliche Referenzen wurden zur Datenerhebung, Validierung und Kl?rung herangezogen.
Prim?rinterviews und Umfragen
Prim?re Gespr?che und Umfragen wurden genutzt, um die Umsatzlogik hinter Managed-Security-Vertr?gen zu validieren und Lücken zu schlie?en, die ?ffentliche Daten offenlassen. Wir sprachen mit Dienstleistern, Vertriebspartnern und Unternehmensk?ufern in den wichtigsten Regionen, damit Annahmen zu Service-Attachraten, Vertragslaufzeit, Verl?ngerungsverhalten und dem Verh?ltnis von Cloud zu On-Premise vor Fertigstellung überprüft und angepasst werden konnten.
Verteilung der Befragten in der prim?ren Feldforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 31 % | CXOs: 14 % | APAC: 45 % |
| Mid-Tier: 52 % | Funktions-/Bereichsleiter: 27 % | EMEA: 31 % |
| Kleinere Anbieter: 17 % | Manager: 59 % | Amerika: 24 % |
Marktbewertung & Prognose
Die Marktbewertung wurde mit einem Top-down- und Bottom-up-Ansatz erstellt, wobei das Grundgerüst haupts?chlich Top-down ist. In der Praxis wurden die Gesamtausgaben für Sicherheitsdienste nach Region rekonstruiert und anschlie?end anhand der Managed-Service-Durchdringung, des Cloud-Adoptionsmixes und des Anteils ausgelagerter Sicherheitsoperationen gefiltert.
Nach Festlegung dieses Rahmens wurde er durch gezielte Bottom-up-N?herungen best?tigt, etwa durch stichprobenartige Aufschlüsselungen der Anbieterums?tze, Kanalprüfungen für Managed-Pakete und eine ASP-mal-Volumen-Logik für g?ngige Services wie Managed SIEM, Managed Firewall und Managed Endpoint. Wo Anbieterangaben nicht eindeutig waren, wurde der Umsatz mithilfe von Proxys für Serviceerbringungspersonal, regionalem Bereitstellungsmix und typischen in Interviews erfassten Vertragswerten überbrückt und anschlie?end normalisiert, um Doppelz?hlungen bei partnergeführter Bereitstellung zu vermeiden.
Für die Prognose nutzten wir haupts?chlich Szenarioanalysen, unterstützt durch eine leichte multivariate Regressionsprüfung, da die Nachfrage von mehreren Treibern gleichzeitig beeinflusst wird. Zu den verfolgten Inputs z?hlen die gemeldete H?ufigkeit und Schwere von Sicherheitsverletzungen, der Compliance-Druck in regulierten Branchen, die Migrationsraten von Cloud-Workloads, Signale zum Fachkr?ftemangel im Sicherheitsbereich sowie durchschnittliche Vertragsdauer und Verl?ngerungsraten, die zusammen erkl?ren, warum sich die Ausgaben beschleunigen oder verlangsamen.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgte durch wiederholte Gegenprüfungen vor der Freigabe, sodass die Zahlen nicht von einer einzigen Annahme abh?ngen. Modellausgaben wurden mit unabh?ngigen Signalen verglichen, etwa der Richtung der Sicherheitsausgaben von Unternehmen, Wachstumskommentaren von Anbietern, Einstellungstrends im Sicherheitsbetrieb und regionalen Indikatoren zur Cloud-Migration.
Ausrei?er wurden untersucht, und wenn eine Abweichung nicht durch Umfang oder Zeitpunkt erkl?rt werden konnte, wurden die Annahmen überarbeitet. Bei Bedarf wurden prim?re Befragte erneut kontaktiert, um die ?nderung zu best?tigen. Berichte werden j?hrlich aktualisiert, mit Zwischenaktualisierungen, wenn wesentliche Ereignisse Preisgestaltung, Servicepaketierung oder Nachfrage beeinflussen, sowie einer abschlie?enden ?berprüfung vor Lieferung, damit Kunden die aktuellste Sicht erhalten.
Marktgr??e von 黑料不打烊 für Security Managed Services im Vergleich zu anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für Security Managed Services k?nnen unterschiedlich ausfallen, selbst wenn ?hnliche Bezeichnungen verwendet werden, da der Leistungsumfang und die Umsatzrealisierungsregeln nicht immer übereinstimmen. Unterschiede ergeben sich meist daraus, was als Managed-Vertrag im Gegensatz zu angrenzenden professionellen Dienstleistungen gez?hlt wird, sowie daraus, wie Cloud-Sicherheitspakete und partnergeführte Services behandelt werden.
Manche Sch?tzungen beziehen breitere Cybersicherheitsdienste ein, einschlie?lich einmaliger Beratungs- und Vorfallprojekte, die nicht wie Managed Monitoring wiederkehrend sind. Im Modell von 黑料不打烊 werden nur wiederkehrende Ums?tze aus Managed Security Services gez?hlt, und gebündelte Produktkomponenten werden nur einbezogen, wenn sie innerhalb eines laufenden Managed-Vertrags bepreist und durch Prüfungen bei Anbietern und K?ufern validiert sind.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 38,31 Mrd. USD (2025) | |
| Branchenverlag A | 38,42 Mrd. USD (2025) | Verwendet eine breitere Dienstleistungstaxonomie, die hybride Bereitstellung und angrenzende Sicherheitsoperationst?tigkeiten unter Managed-Bezeichnungen einbeziehen kann, was verschiebt, was als Managed-Umsatz gegenüber gebündeltem Tooling behandelt wird. |
| Branchenverlag B | 36,22 Mrd. USD (2024) | Anderes Basisjahr und Preiszeitpunkt sowie eine schnellere Wachstumsdarstellung, die m?glicherweise eine schnellere Outsourcing-Adoption und h?here Vertragswertsteigerungen unterstellt, was den impliziten Ausgangspunkt verdichten kann. |
Die Spanne in der Tabelle erkl?rt sich haupts?chlich durch Abgrenzungen des Umfangs, die Jahreswahl und die Art, wie wiederkehrender Vertragswert von Projektarbeit und Produktweiterverkauf getrennt wird. Indem der Nachfragepool an Managed-Vertragsums?tze gebunden und anschlie?end anhand realer Verl?ngerungs- und Mix-Inputs überprüft wird, bleibt die Endzahl transparent und reproduzierbar.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der globale Markt für Managed Security Services im Jahr 2026?
Der Markt wird im Jahr 2026 auf 43,03 Milliarden USD gesch?tzt.
Welches Bereitstellungsmodell hat derzeit den gr??ten Anteil am Markt für Managed Security Services?
Die Cloud-basierte Bereitstellung führt mit einem Anteil von 71,92 % im Jahr 2025.
Welche geografische Region wird im Bereich Managed Security Services voraussichtlich am schnellsten wachsen?
Asien-Pazifik wird voraussichtlich bis 2031 mit einem CAGR von 12,95 % wachsen.
Welche neue Regulierung beschleunigt die Einführung von Managed Security Services in Europa?
Der Digital Operational Resilience Act (DORA) schreibt ab Januar 2025 ein kontinuierliches IKT-Risikomanagement für Finanzunternehmen vor.
Seite zuletzt aktualisiert am:


