
Tamanho e Participa??o do Mercado de Servi?os de Seguran?a Gerenciados
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 43.03 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 76.96 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 12.33 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Servi?os de Seguran?a Gerenciados por 黑料不打烊
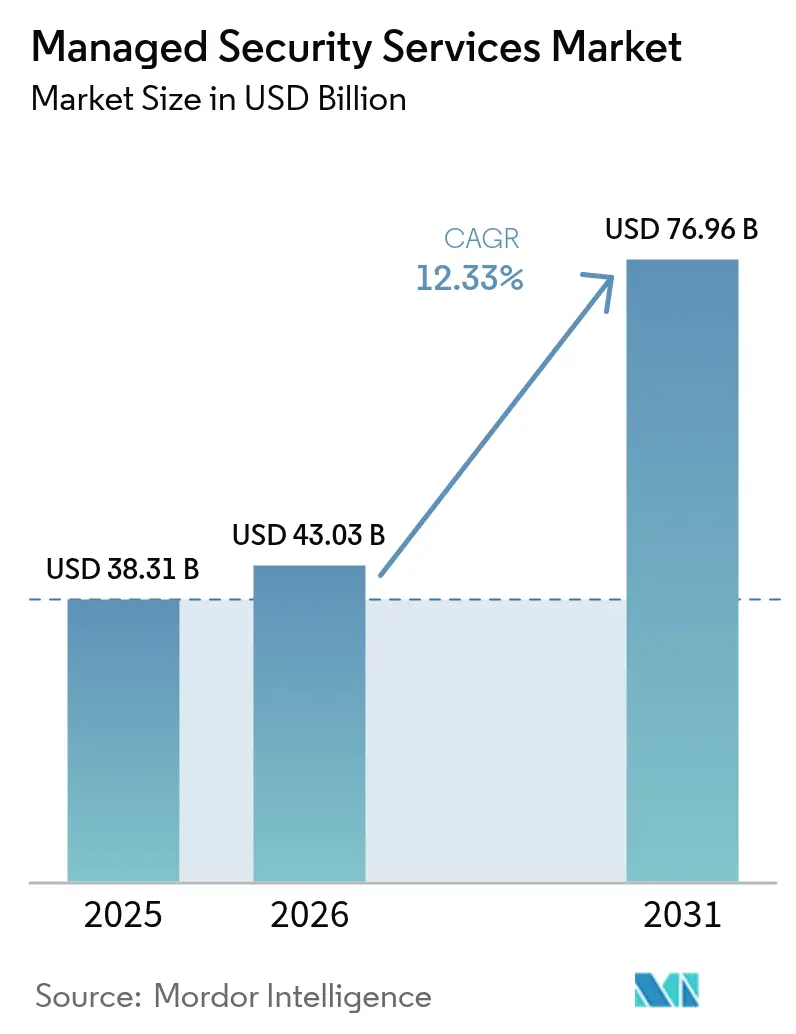
O tamanho do Mercado de Servi?os de Seguran?a Gerenciados está projetado para expandir de USD 38,31 bilh?es em 2025 e USD 43,03 bilh?es em 2026 para USD 76,96 bilh?es até 2031, registrando um CAGR de 12,33% entre 2026 e 2031.
A crescente press?o regulatória, notadamente as diretivas DORA e NIS2 da Uni?o Europeia, leva as empresas a incorporar controles de seguran?a na fase de concep??o, em vez de adicioná-los posteriormente. As organiza??es est?o migrando de defesas reativas para detec??o de amea?as preditiva habilitada por IA, que escala em ambientes híbridos. A acelerada migra??o para a nuvem, a amplia??o das superfícies de ataque em múltiplas nuvens e a crescente escassez de talentos em seguran?a cibernética ampliam ainda mais a demanda por terceiriza??o. A concorrência se intensifica à medida que os hiperescaladores de nuvem integram análises de seguran?a em suas plataformas, for?ando os provedores tradicionais a se diferenciarem por meio de expertise vertical e arquiteturas de seguran?a unificadas. A consolida??o continua, com o acordo Sophos-Secureworks de USD 859 milh?es em 2024 demonstrando a urgência dos provedores em adquirir capacidades avan?adas de análise.
Principais Conclus?es do Relatório
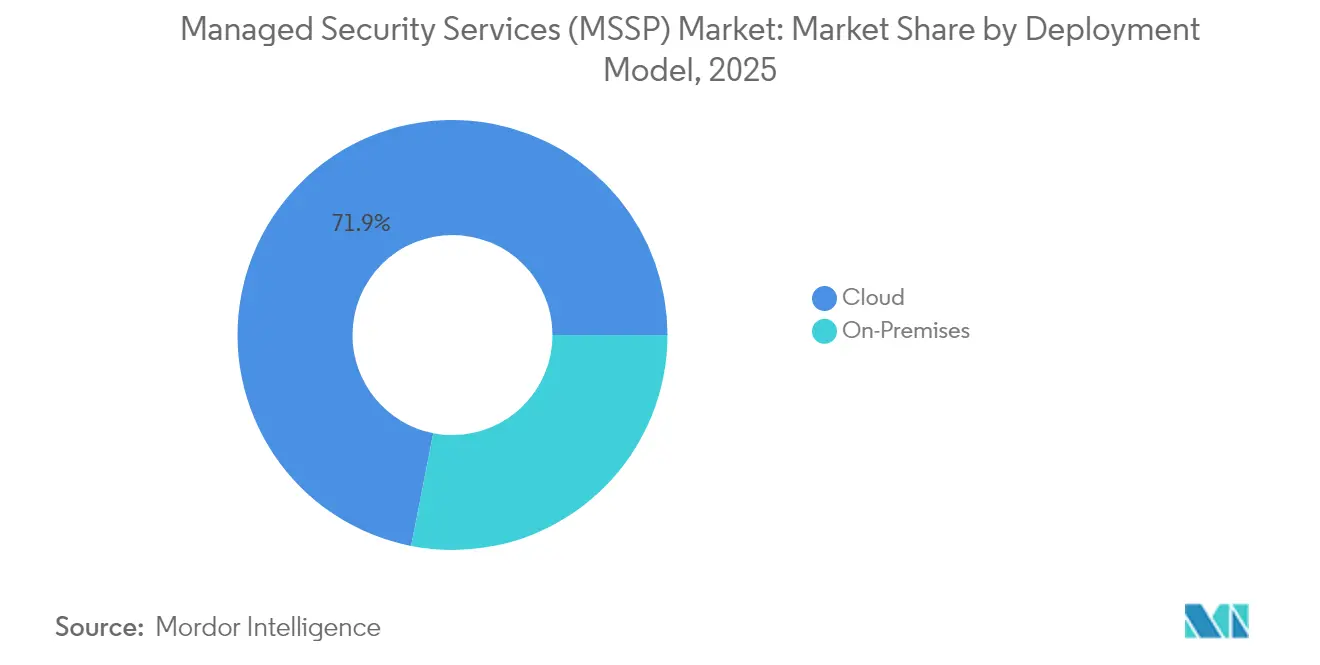
- Por modelo de implanta??o, os servi?os baseados em nuvem lideraram com 71,92% da participa??o do mercado de servi?os de seguran?a gerenciados em 2025; o modelo local fica para trás, enquanto a nuvem cresce a um CAGR de 14,42% até 2031.
- Por tipo de servi?o, a Detec??o e Resposta Gerenciadas capturou 27,05% do tamanho do mercado de servi?os de seguran?a gerenciados (MSSP) em 2025 e está se expandindo a um CAGR de 12,72%.
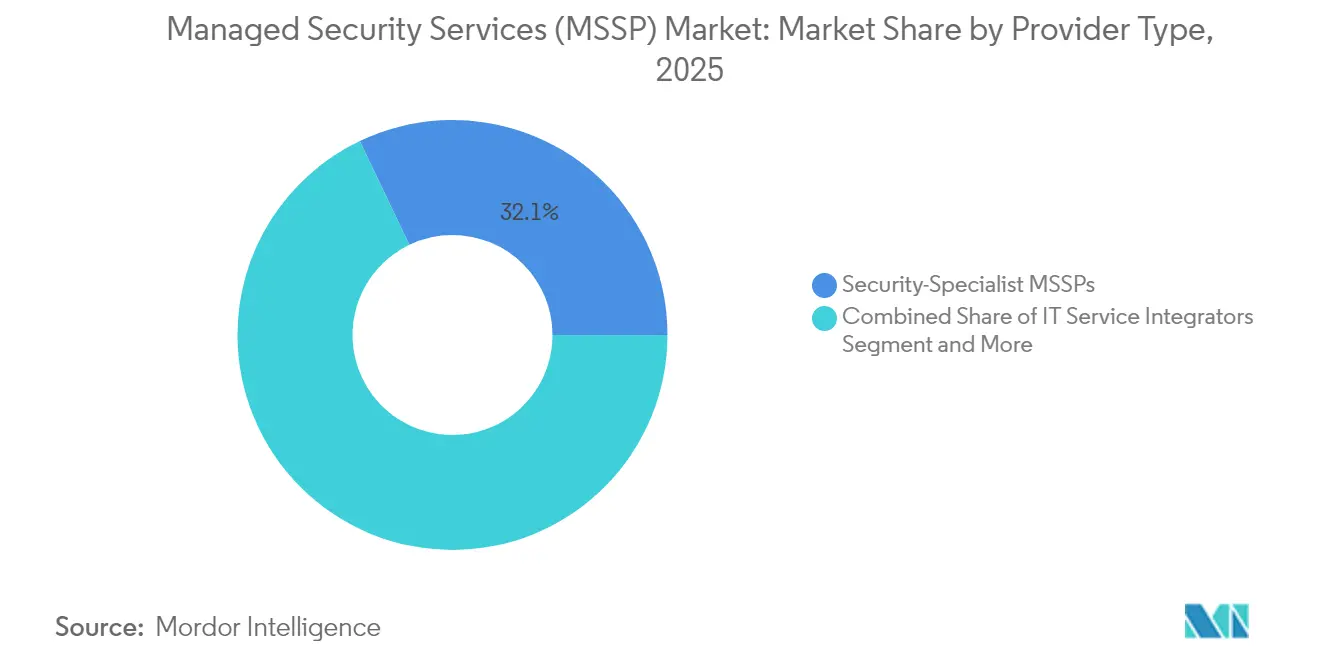
- Por tipo de provedor, os MSSPs Especialistas em Seguran?a detinham 32,10% da participa??o de receita em 2025, enquanto os MSSPs Hiperescaladores de Nuvem registram o maior CAGR de 13,98% até 2031.
- Por setor do usuário final, o BFSI liderou com 24,40% da participa??o do mercado de servi?os de seguran?a gerenciados em 2025; a área de saúde avan?a mais rapidamente a um CAGR de 13,22%.
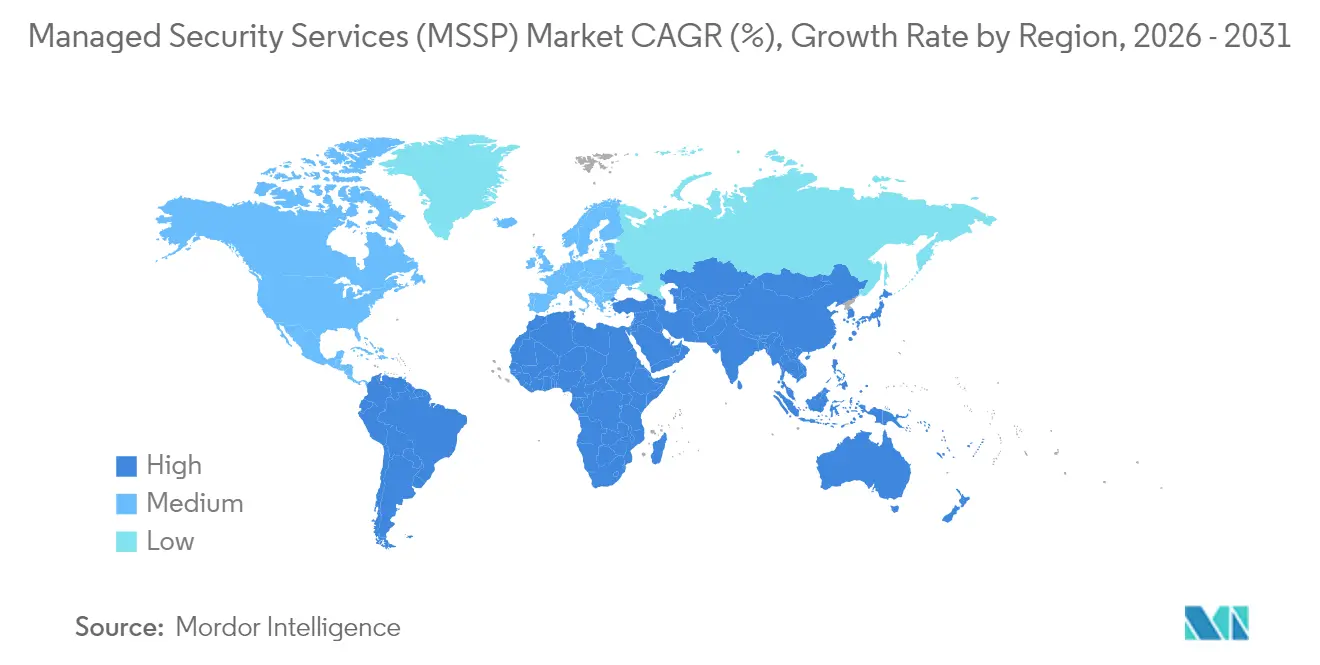
- Por geografia, a América do Norte deteve 29,05% da participa??o de receita em 2025; a ?蝉颈补-笔补肠í蹿颈肠辞 registra o maior CAGR de 12,95% em dire??o a 2031.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento da automa??o de SOC baseada em IA e ado??o de XDR | +2.1% | Global, com América do Norte e UE liderando | 惭é诲颈辞 prazo (2-4 anos) |
| Escalada da superfície de ataque em múltiplas nuvens | +1.8% | Global, concentrado na ?蝉颈补-笔补肠í蹿颈肠辞 e América do Norte | Curto prazo (≤ 2 anos) |
| Mandatos de conformidade por concep??o (DORA, NIS2, SEC) | +2.3% | UE primária, América do Norte secundária | Curto prazo (≤ 2 anos) |
| Escassez de custos e talentos impulsionando MSS co-gerenciados | +1.9% | Global, agudo na ?蝉颈补-笔补肠í蹿颈肠辞 e MEA | 惭é诲颈辞 prazo (2-4 anos) |
| Ascens?o da precifica??o baseada em uso e agrupamento de MDR | +1.2% | América do Norte e UE como núcleo, expandindo globalmente | Longo prazo (≥ 4 anos) |
| Urgência de criptografia resistente a quantum | +0.9% | Global, prioridade para governo e BFSI | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Aumento da automa??o de SOC baseada em IA e ado??o de XDR
As organiza??es est?o incorporando inteligência artificial nos centros de opera??es de seguran?a para reduzir os ciclos de detec??o e resposta e limitar a fadiga dos analistas. O Security Copilot da Microsoft integrado ao Defender XDR reduz o tempo médio de resposta em 40% e diminui os falsos positivos em 60%, demonstrando como a IA generativa acelera a triagem e melhora a fidelidade. O Cortex XSIAM da Palo Alto Networks já processa 1 trilh?o de eventos diários para identificar caminhos de ataque ocultos, permitindo que os MSSPs entreguem SLAs baseados em resultados que justificam pre?os premium.[1]Palo Alto Networks, "Cortex XSIAM: Plataforma SOC Aut?noma," paloaltonetworks.comA abordagem também mitiga a escassez de talentos, permitindo monitoramento 24/7 com equipes de analistas menores. ? medida que os concorrentes nativos de IA proliferam, os provedores tradicionais correm o risco de compress?o de margens, a menos que incorporem investiga??o e resposta aut?nomas em escala. No médio prazo, os MSSPs bem-sucedidos fundir?o modelos de IA com inteligência de amea?as proprietária para antecipar ataques antes do comprometimento inicial.
Escalada da superfície de ataque em múltiplas nuvens
A ampla ado??o de AWS, Azure e Google Cloud cria visibilidade fragmentada, deixando lacunas de seguran?a que os hackers exploram. A CrowdStrike registrou um aumento de 75% ano a ano nas intrus?es em nuvem durante 2024, impulsionado por configura??es incorretas e identidades com privilégios excessivos. As empresas agora gerenciam 3,2 integra??es de seguran?a por nuvem, ampliando o ruído de alertas. A plataforma SecOps do Google Cloud processa 400 bilh?es de sinais por dia, ilustrando o poder analítico necessário para filtrar amea?as genuínas.[2]Thales Group, "Thales e Google Cloud fazem parceria em Plataforma SOC Global," thalesgroup.com Os MSSPs capazes de ingerir telemetria de múltiplas nuvens em um único tecido analítico ganham participa??o ao simplificar opera??es e reduzir custos com ferramentas. No curto prazo, a demanda por monitoramento de amea?as nativo da nuvem supera a oferta de especialistas qualificados, impulsionando crescimento de dois dígitos no mercado de servi?os de seguran?a gerenciados (MSSP).
Mandatos de conformidade por concep??o (DORA, NIS2, SEC)
Os reguladores agora esperam monitoramento contínuo e notifica??o de viola??es em tempo real. A partir de janeiro de 2025, o DORA imp?e controles rígidos de risco de TIC às entidades financeiras da UE, com penalidades de até 2% do faturamento global. As regras da SEC obrigam as empresas listadas nos EUA a divulgar incidentes cibernéticos materiais em até 4 dias úteis, elevando o foco do conselho na prepara??o para viola??es. O NIS2 amplia o escopo para 18 setores críticos, introduzindo multas de EUR 10 milh?es ou mais por falhas. Os MSSPs que entregam painéis de conformidade automatizados e relatórios prontos para reguladores obtêm margens mais altas enquanto reduzem a sobrecarga de auditoria das empresas. Nos próximos dois anos, o pensamento de conformidade por concep??o influencia cada nova decis?o de arquitetura de seguran?a, intensificando as renova??es de assinaturas no mercado de servi?os de seguran?a gerenciados.
Escassez de custos e talentos impulsionando MSS co-gerenciados
Uma vac?ncia de 18 meses para fun??es sênior de seguran?a cibernética e uma infla??o anual de 23% nos custos de licenciamento de ferramentas s?o insustentáveis para muitos CISOs. Os arranjos co-gerenciados permitem que as empresas mantenham a supervis?o estratégica enquanto terceirizam a ca?a aprofundada a amea?as, a varredura de vulnerabilidades e a resposta a incidentes. A pesquisa da N-able mostra que os clientes em contratos co-gerenciados melhoram o tempo médio de detec??o em 34% e reduzem os incidentes de seguran?a em 42%. As organiza??es de médio porte adotam o modelo mais rapidamente, pois ele equilibra confian?a e or?amento. Na APAC e no MEA, a escassez de analistas certificados é aguda, portanto os provedores que oferecem pessoal flexível e estruturas de governan?a compartilhada est?o conquistando contratos plurianuais. No médio prazo, o arquétipo co-gerenciado torna-se o ponto de entrada para clientes hesitantes em abrir m?o do controle total.
Análise de Impacto das Restri??es*
| Restri??o | (~) % Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Déficit persistente de confian?a em soberania de dados | -1.4% | UE e ?蝉颈补-笔补肠í蹿颈肠辞 primárias, impulsionado por regula??o | 惭é诲颈辞 prazo (2-4 anos) |
| Prolifera??o de ferramentas e complexidade de integra??o | -1.1% | Global, agudo em grandes empresas | Curto prazo (≤ 2 anos) |
| Escalada da exposi??o à responsabilidade dos MSSPs | -0.8% | América do Norte e UE, impulsionado por seguros | Longo prazo (≥ 4 anos) |
| Escassez de especialistas em seguran?a de OT | -0.9% | Global, crítico em manufatura e energia | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 黑料不打烊 | |||
Déficit persistente de confian?a em soberania de dados
Os clientes europeus resistem ao envio de telemetria para SOCs fora das fronteiras da UE, mesmo quando os provedores apresentam cláusulas de GDPR. ?ndia, China e Brasil aplicam estatutos de localiza??o que fragmentam os modelos de entrega global, aumentando os custos dos provedores. A viola??o da Marks & Spencer em 2025, rastreada até um fornecedor terceirizado, custou EUR 300 milh?es em vendas perdidas e amplificou as preocupa??es com cadeias de fornecimento estendidas.[3]Sangfor Technologies, "Li??es da Viola??o da Cadeia de Fornecimento da Marks & Spencer em 2025," sangfor.com Para conquistar contratos, os MSSPs adicionam infraestruturas de SOC domésticas e garantem a residência de registros sensíveis, mas a duplica??o de infraestrutura corrói as margens. Nos próximos três anos, as restri??es de soberania de dados moderam o crescimento em setores altamente regulados, mesmo com o aumento da demanda.
Prolifera??o de ferramentas e complexidade de integra??o
As empresas operam entre 45 e 60 ferramentas distintas, criando fadiga de alertas e lacunas de integra??o que os adversários exploram. A Kaspersky constata que os fabricantes implantam 12 produtos separados de seguran?a de OT, complicando os ciclos de corre??o e elevando o risco. Quando os MSSPs sobrep?em sua própria pilha tecnológica, enfrentam customiza??o cara de API. As ineficiências atrasam a detec??o e aumentam os custos de servi?o, estreitando a janela de lucratividade do provedor. Até que as plataformas unificadas amadure?am, as implanta??es em larga escala experimentar?o fric??o de integra??o que desacelera a expans?o do mercado de servi?os de seguran?a gerenciados.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Modelo de Implanta??o:
Seguran?a Nativa em Nuvem DominaOs servi?os baseados em nuvem representaram 71,92% do mercado de servi?os de seguran?a gerenciados em 2025, à medida que as empresas migraram os controles de seguran?a junto com as cargas de trabalho. O segmento deve se expandir a um CAGR de 14,42% até 2031, refletindo a confian?a na resiliência dos hiperescaladores e nas análises enriquecidas com IA. Os provedores operam PoPs globais que ingerem registros em escala de petabytes e, em seguida, aplicam aprendizado de máquina para identificar movimentos laterais em minutos. Os benefícios de custo ampliam a ado??o: os CIOs relatam um custo total de propriedade 45% menor e um tempo de obten??o de valor 60% mais rápido em compara??o com implanta??es centradas em appliances. Os modelos locais persistem em ambientes de defesa e altamente classificados, onde os mandatos de isolamento de rede substituem as preocupa??es com escalabilidade. Abordagens híbridas emergem, com registros sensíveis armazenados localmente enquanto a telemetria n?o classificada flui para SIEMs em nuvem para análises agregadas. O tamanho do mercado de servi?os de seguran?a gerenciados para implanta??es em nuvem está prestes a ampliar sua lideran?a à medida que o 5G e a computa??o de borda elevam os volumes de telemetria. Enquanto isso, os provedores redesenham os SLAs em torno de garantias de latência e disponibilidade para tranquilizar os clientes regulados.
As arquiteturas de nuvem de segunda gera??o enfatizam a integra??o em nível de API, em vez de appliances virtuais migrados sem modifica??o. A alian?a da Zscaler com a BT ilustra o modelo: a BT canaliza 400 bilh?es de sess?es diárias pela nuvem da Zscaler para obter pontua??o de risco em tempo real em cada transa??o. Essa escala fornece inteligência de amea?as inacessível a implanta??es isoladas, criando um ciclo de retroalimenta??o que melhora continuamente a detec??o. As tens?es geopolíticas, no entanto, for?am os hiperescaladores a construir nuvens soberanas, o que pode diluir os benefícios da centraliza??o. N?o obstante, com a ado??o de SaaS em dois dígitos, o mercado de servi?os de seguran?a gerenciados (MSSP) continua a se orientar decisivamente para a entrega com prioridade na nuvem.


Por Tipo de Servi?o:
MDR Lidera a Evolu??o da Detec??o de Amea?asA Detec??o e Resposta Gerenciadas detinha 27,05% da participa??o do mercado de servi?os de seguran?a gerenciados em 2025, registrando um CAGR de 12,72% à medida que os clientes exigem conten??o ativa em vez de monitoramento apenas por tickets. O MDR funde telemetria de endpoints, dados de fluxo de rede e contexto de identidade para identificar comportamentos an?malos. Os provedores combinam analistas disponíveis 24/7 com manuais de resposta automatizados, isolando hosts de paciente zero em segundos. O gerenciamento tradicional de firewall enfrenta comoditiza??o, mas permanece necessário para controles de perímetro orientados à conformidade. Os servi?os de zero trust centrados em identidade est?o crescendo, particularmente entre empresas de médio porte com uso intensivo de SaaS.
Plataformas de MDR habilitadas por IA, como o Managed XSIAM da Red Canary, utilizam mecanismos de correla??o de registros para reduzir o tempo de permanência e diminuir o impacto de viola??es. O aumento do emparelhamento de MDR com gerenciamento de vulnerabilidades apoia ciclos de remedia??o contínua. A mitiga??o de DDoS permanece relevante para garantia de disponibilidade, enquanto os servi?os de IAM gerenciados fecham lacunas de escalada de privilégios. No geral, os pacotes de MDR em camadas posicionam os provedores como parceiros estratégicos, sustentando contratos fixos de três a cinco anos que ampliam o tamanho do mercado de servi?os de seguran?a gerenciados para ofertas focadas em resultados.
Por Tipo de Provedor:
Especialistas Enfrentam o Desafio dos HiperescaladoresOs MSSPs especialistas em seguran?a capturaram 32,10% da receita em 2025 devido à profundidade de domínio e feeds de amea?as selecionados. No entanto, os MSSPs alinhados a hiperescaladores est?o se expandindo a um CAGR de 13,98%, impulsionados pelo acesso nativo à telemetria e pelas ferramentas de IA incorporadas nos consoles de nuvem. As empresas que migram cargas de trabalho para nuvens públicas consideram atraente a seguran?a de painel único, corroendo a fidelidade a provedores independentes. Os integradores de TI e as operadoras de telecomunica??es se reposicionam ao agrupar conectividade segura com servi?os de SOC, buscando margem em análises de valor agregado em vez de largura de banda.
O AT&T Dynamic Defense mescla dados de borda de rede com o mecanismo de amea?as da Palo Alto para se diferenciar em visibilidade de ponta a ponta. As práticas cibernéticas lideradas por consultoria focam em governan?a, risco e conformidade, onde as margens de assessoria permanecem robustas. O M&A contínuo de USD 45,7 bilh?es em 2024 acelera a convergência, levando os players de médio porte a formar alian?as ou arriscar a irrelev?ncia. ? medida que os hiperescaladores enfatizam a seguran?a pronta para uso, os especialistas apostam em nichos verticais como OT ou agilidade criptográfica, sustentando a diversidade no mercado de servi?os de seguran?a gerenciados.
Por Setor do Usuário Final:
厂补ú诲别 Acelera Além do BFSIO BFSI manteve a primeira posi??o com 24,40% de participa??o no mercado de servi?os de seguran?a gerenciados em 2025, mas o crescimento está se estabilizando em rela??o aos anos anteriores. As rígidas regras do DORA e da SEC mantêm os gastos elevados, mas os bancos amadureceram as práticas de SOC e negociam agressivamente nos pre?os. A área de saúde, registrando um CAGR de 13,22%, agora impulsiona a expans?o incremental. A digitaliza??o dos fluxos de trabalho clínicos, a prolifera??o de dispositivos médicos de IoT e estatutos de privacidade mais rígidos levam os hospitais à monitora??o terceirizada. A ado??o de SOC gerenciado 24/7 pela BestSelf Behavioral Health exemplifica como os provedores mitigam a exposi??o de dados de pacientes enquanto aproveitam os manuais regulatórios dos MSSPs. As entidades governamentais e de defesa valorizam os SOCs com isolamento de rede, enquanto a manufatura lida com lacunas de visibilidade de ativos de OT. O varejo e o comércio eletr?nico dependem da seguran?a de dados de titulares de cart?es e da defesa contra bots, mas a sazonalidade molda os ciclos de aquisi??o. As concessionárias de energia priorizam a conformidade com NERC CIP e IEC 62443, exigindo engenheiros familiarizados com protocolos SCADA. Essas nuances verticais incentivam os MSSPs a criar linhas de servi?o específicas para cada setor, aprofundando a segmenta??o no mercado de servi?os de seguran?a gerenciados.
Análise Geográfica
Mercado de Servi?os de Seguran?a Gerenciados da América do Norte
A América do Norte deteve 29,05% da receita global em 2025, impulsionada por rigorosas regras de divulga??o da SEC e pelo amplo acesso a capital de risco que fomenta a inova??o em seguran?a. As empresas norte-americanas lideram a ado??o de SOCs baseados em inteligência artificial e projetos-piloto de resistência qu?ntica, enquanto as concessionárias canadenses concentram-se no fortalecimento de infraestruturas críticas alinhado às diretrizes C-SCRM. O corredor automotivo do 惭é虫颈肠辞 adota SOCs co-gerenciados para compensar déficits de talentos. Apesar da satura??o nas grandes empresas, a penetra??o no mercado intermediário permanece impulsionada pelo impacto financeiro do ransomware, sustentando gastos de dois dígitos.
Mercado de Servi?os de Seguran?a Gerenciados da ?蝉颈补-笔补肠í蹿颈肠辞
A ?蝉颈补-笔补肠í蹿颈肠辞 é a regi?o de crescimento mais rápido, com CAGR de 12,95% até 2031. Os fabricantes japoneses fortalecem ativos de tecnologia operacional após múltiplas viola??es na cadeia de suprimentos; a China enfatiza plataformas de SOC desenvolvidas internamente sob mandatos de localiza??o de dados; as pequenas e médias empresas indianas terceirizam o monitoramento de registros para suprir deficiências de competências. Os bancos da ASEAN enfrentam surtos de fraude em pagamentos digitais, levando os reguladores a elevar as multas por notifica??o de viola??es, o que impulsiona a demanda no mercado de servi?os de seguran?a gerenciados. A Coreia do Sul é pioneira em estruturas de prote??o de borda 5G, posicionando os MSSPs locais como exportadores de análise de amea?as centrada em MEC.
Mercado de Servi?os de Seguran?a Gerenciados da Europa
A Europa avan?a de forma constante em raz?o da DORA e da NIS2. A Alemanha investe em defesas de controle industrial, o Reino Unido enfatiza a resiliência do setor financeiro no pós-Brexit e a Fran?a fomenta SOCs em nuvem soberana. As pequenas e médias empresas mediterr?neas recorrem a assinaturas de MDR para atender aos pré-requisitos de seguros. As exigências de residência de dados favorecem a constru??o de SOCs regionais, obrigando os provedores globais a estabelecer parcerias com operadores de centros de dados locais. Em conjunto, a harmoniza??o regulatória e as iniciativas de financiamento consolidam um mercado de servi?os de seguran?a gerenciados (MSSP) orientado à conformidade em todo o continente.

Panorama regulatório
A demanda por servi?os gerenciados de seguran?a está sendo moldada por obriga??es de ciber-resiliência mais rápidas e prescritivas, que exigem monitoramento contínuo, coleta de evidências e relato rápido de incidentes. Na Uni?o Europeia, a DORA está em vigor desde 17 de janeiro de 2025 para entidades financeiras, incorporando controles de risco de TIC e testes de resiliência operacional nas opera??es de seguran?a do dia a dia, enquanto a NIS2 amplia a responsabiliza??o em 18 setores críticos e traz provedores de servi?os gerenciados e MSSPs para seu escopo, com maiores exigências de governan?a e fiscaliza??o.
As estruturas de política e conformidade também est?o avan?ando de orienta??es para certifica??o e harmoniza??o. Em janeiro de 2026, a Comiss?o Europeia emitiu o COM(2026) 9 juntamente com uma proposta frequentemente chamada de Cybersecurity Act 2 (2026/PC0011), iniciando atualiza??es no Quadro Europeu de Certifica??o de Ciberseguran?a; a ENISA avan?ou ainda mais no Esquema de Certifica??o de Servi?os Gerenciados de Seguran?a (MSS) da UE em sua Conferência de Certifica??o de abril de 2026, com base no Regulamento (UE) 2025/37 alterado. Nos Estados Unidos, a orienta??o política de mar?o de 2026 na Cyber Strategy for America enfatiza a simplifica??o de requisitos e a acelera??o da ado??o de zero-trust em ambientes federais, refor?ando controles de seguran?a orientados por aquisi??es que se refletem em contratos de MSSP e práticas de relatórios de conformidade.
Cenário Competitivo
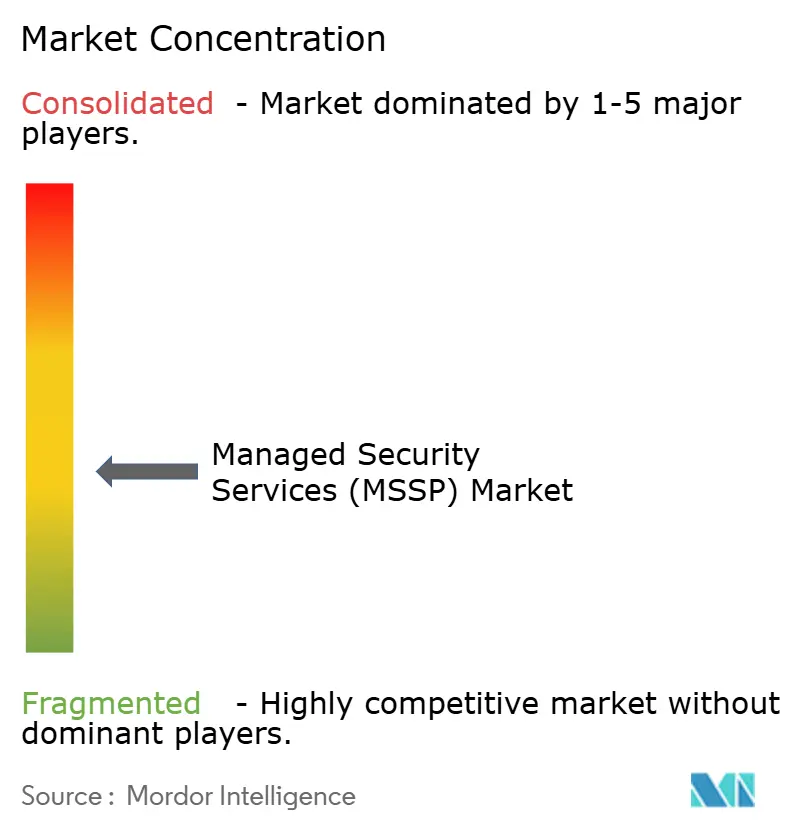
O mercado permanece moderadamente fragmentado, pois nenhum provedor único supera um ter?o da receita. Especialistas em seguran?a, afiliados a hiperescaladores, operadoras de telecomunica??es e práticas de consultoria disputam participa??o de carteira. Os entrantes com prioridade em IA divulgam tempos de MTTR mais rápidos, inundando os prospects com estatísticas de benchmark; os incumbentes respondem integrando pilhas de XDR e automatizando manuais. As alian?as estratégicas aumentam: a Verizon se une à Accenture para servi?os de identidade, a Kyndryl se associa à Microsoft para gerenciamento de postura de seguran?a de dados. A convergência de plataformas sustenta USD 45,7 bilh?es de M&A em 2024, exemplificada pela Sophos adquirindo a Secureworks para combinar telemetria de endpoints e redes.
Oportunidades de espa?o em branco emergem em torno da visibilidade de OT, migra??o de criptografia segura contra quantum e faturamento baseado em uso. Os provedores que capturam telemetria exclusiva — redes móveis, links de satélite ou sensores industriais — se diferenciam por meio de inteligência de amea?as proprietária. Ainda assim, a exposi??o à responsabilidade e as restri??es de seguros dissuadem os entrantes menores. Entre 2025 e 2028, espera-se mais consolida??es à medida que os MSSPs de médio porte buscam capital para financiar infraestruturas de SOC soberano exigidas pelos reguladores locais. A concorrência, no entanto, também se amplia: os hiperescaladores de nuvem incorporam zero trust e SIEM em pacotes de assinatura, desafiando os provedores independentes de SOC a justificar valor incremental.
Líderes do Setor de Servi?os de Seguran?a Gerenciados
AT&T Inc.
Secureworks Corp.
Broadcom Inc.
Trustwave Holdings, Inc. (the Chertoff Group)
Fortra, Llc
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Servi?os de Seguran?a Gerenciados
- AT&T
- IBM
- Secureworks
- Verizon
- Broadcom (Symantec)
- Atos
- Lumen Technologies
- BAE Systems
- Capgemini
- Fujitsu
- Wipro
- Trustwave
- Fortra
- Deloitte
- NTT
- Accenture
- Palo Alto Networks
- BT Group
- Orange Cyberdefense
- Kyndryl

Oportunidades de mercado e perspectivas futuras
Compliance-as-a-Service e opera??es gerenciadas prontas para evidências representam um espa?o claro em aberto, à medida que os reguladores ampliam quem deve relatar incidentes e com que rapidez isso deve ser feito. A implementa??o da NIS2 na UE e os requisitos de implementa??o associados sobre cadeia de suprimentos e tratamento de vulnerabilidades, juntamente com o avan?o regulatório nos EUA sob a CIRCIA para entidades cobertas com exposi??o federal, est?o elevando a demanda por fluxos de trabalho gerenciados que geram trilhas de auditoria, artefatos de risco de fornecedores e documenta??o de incidentes pronta para reguladores. Isso é refor?ado pela mudan?a do mercado em dire??o à entrega em nuvem (os servi?os baseados em nuvem detinham 71,92% de participa??o em 2025), onde telemetria centralizada, políticas de reten??o e relatórios padronizados podem ser embalados em ofertas gerenciadas repetíveis.
Outra oportunidade é a comercializa??o de opera??es de SOC habilitadas por IA e lideradas por plataforma, que reduzem o tempo de triagem e investiga??o para equipes com recursos limitados, alinhando-se ao fato de o MDR ser a maior linha de servi?o em participa??o (27,05% em 2025). Em 2026, os compradores receberam op??es concretas em toda a pilha: a EY selecionou a plataforma CrowdStrike Falcon com infraestrutura de IA da NVIDIA para potencializar servi?os de SOC agênticos, a Grant Thornton Advisors padronizou as opera??es de MSSP no CrowdStrike Falcon Complete, e a Telefonica lan?ou uma solu??o de ciberseguran?a gerenciada para o mercado intermediário na Espanha, incorporando a CrowdStrike e seus recursos de SOC. Parcerias que combinam acesso seguro com opera??es gerenciadas também est?o se expandindo, como a Deloitte e a Netskope ampliando a entrega gerenciada de SASE na regi?o EMEA, apontando para uma camada gerenciada crescente em torno de SASE, identidade e controles de nuvem, onde os clientes desejam um único responsável operacional em política, detec??o e resposta.
Recent Industry Developments in Mercado de Servi?os de Seguran?a Gerenciados
- Maio de 2026: a AT&T expandiu a disponibilidade do AT&T Dynamic Defense para clientes de pequenas e médias empresas que utilizam o AT&T Business Fiber, estendendo a ciberseguran?a incorporada à rede além das grandes empresas. A medida amplia o mercado intermediário endere?ável para MSSPs liderados por operadoras de telecomunica??es, ao combinar capacidades de preven??o e resposta com a aquisi??o de conectividade e integra??o simplificada.
- Fevereiro de 2025: a Sophos concluiu sua aquisi??o integralmente em dinheiro da Secureworks, consolidando capacidades de MDR/XDR e trazendo maior escala de SOC e profundidade de plataforma para os servi?os gerenciados da Sophos. A transa??o intensificou a press?o competitiva sobre MSSPs independentes, ao combinar opera??es de endpoint, rede e detec??o e resposta gerenciadas sob um único portfólio de fornecedor.
- Outubro de 2024: a Sophos anunciou seu plano de adquirir a Secureworks para acelerar os servi?os de ciberseguran?a e expandir as ofertas de MDR utilizando as capacidades Taegis da Secureworks. O anúncio sinalizou uma consolida??o contínua nas opera??es de seguran?a gerenciadas, à medida que os provedores buscam convergência de plataforma e cobertura de telemetria mais ampla para apoiar a detec??o e resposta unificadas.


Mercado de Servi?os de Seguran?a Gerenciados Escopo do relatório e metodologia de pesquisa
Defini??o e abrangência do mercado
Este mercado abrange servi?os terceirizados e recorrentes, nos quais um provedor monitora, gerencia e responde continuamente aos riscos de ciberseguran?a de uma organiza??o, entregues por meio de plataformas gerenciadas e equipes de servi?o, e faturados como contratos contínuos em USD.
Exclus?es de escopo: a revenda pontual de hardware e o licenciamento puro de produtos s?o excluídos, a menos que sejam agrupados e precificados como parte de um contrato de servi?o gerenciado.
Vis?o geral da segmenta??o
- Por Modelo de Implanta??o
- Local
- Nuvem
- Por Tipo de Servi?o
- Detec??o e Resposta Gerenciadas (MDR)
- Gerenciamento de Firewall e UTM
- Detec??o/Preven??o de Intrus?o
- IAM Gerenciado e Zero Trust
- DDoS e Preven??o de Amea?as
- Gerenciamento de Vulnerabilidades e Patches
- Outros
- Por Tipo de Provedor
- Integradores de Servi?os de TI
- MSSPs Especialistas em Seguran?a
- MSSPs Liderados por Telecomunica??es
- MSSPs Hiperescaladores de Nuvem
- Práticas Cibernéticas Lideradas por Consultoria
- Por Setor do Usuário Final
- BFSI
- Governo e Defesa
- 厂补ú诲别 e Ciências da Vida
- Manufatura e Industrial
- Varejo e Comércio Eletr?nico
- TI e Telecomunica??es
- Energia e Servi?os Públicos
- Geografia
- América do Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- Fran?a
- 滨迟á濒颈补
- Espanha
- Restante da Europa
- ?蝉颈补-笔补肠í蹿颈肠辞
- China
- Jap?o
- ?ndia
- Coreia do Sul
- Sudeste Asiático
- Restante da ?蝉颈补-笔补肠í蹿颈肠辞
- Oriente 惭é诲颈辞 e ?frica
- Oriente 惭é诲颈辞
- Arábia Saudita
- Emirados ?rabes Unidos
- Turquia
- Restante do Oriente 惭é诲颈辞
- ?frica
- ?frica do Sul
- 狈颈驳é谤颈补
- Egito
- Restante da ?frica
- Oriente 惭é诲颈辞
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Valida??o
Pesquisa Documental
O trabalho documental foi utilizado para mapear o contexto de demanda e oferta antes de modelarmos as receitas. Baseamo-nos em referências públicas e oficiais, como publica??es do NIST, alertas da CISA, comunicados relacionados à seguran?a da FCC, indicadores da economia digital da OCDE e estatísticas de ciberseguran?a da ITU, para alinhar terminologia e sinais de ado??o.
Também revisamos relatórios anuais de empresas, arquivamentos no estilo 10-K, apresenta??es a investidores, imprensa confiável e sites de associa??es, para entender como os servi?os gerenciados s?o embalados (monitoramento de SOC, firewall gerenciado, endpoint gerenciado, IAM gerenciado e pacotes relacionados) e como a precifica??o dos contratos está evoluindo. Para verifica??o cruzada da presen?a dos provedores e sinais de crescimento, utilizamos assinaturas pagas focadas em dados financeiros e inteligência de empresas, além de um banco de dados de patentes para identificar onde as capacidades de servi?o est?o sendo desenvolvidas. As fontes listadas aqui s?o apenas ilustrativas, e muitas outras referências públicas foram utilizadas para coleta, valida??o e esclarecimento de dados.
Entrevistas e Pesquisas Primárias
Chamadas e pesquisas primárias foram utilizadas para validar a lógica de receita por trás dos contratos de seguran?a gerenciada e para preencher lacunas deixadas pelos dados públicos. Conversamos com provedores de servi?os, parceiros de canal e compradores corporativos nas principais regi?es, de modo que as premissas sobre taxas de ades?o a servi?os, dura??o dos contratos, comportamento de renova??o e a combina??o entre nuvem e infraestrutura local pudessem ser verificadas e ajustadas antes da finaliza??o.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Regi?o |
|---|---|---|
| Nível superior: 31% | Executivos C-level: 14% | ?蝉颈补-笔补肠í蹿颈肠辞: 45% |
| Nível médio: 52% | Líderes funcionais/de unidade: 27% | EMEA: 31% |
| Players menores: 17% | Gerentes: 59% | Américas: 24% |
Dimensionamento e Previs?o de Mercado
O dimensionamento foi construído utilizando uma abordagem top-down e bottom-up, mas o eixo principal é top-down. Na prática, o gasto geral com servi?os de seguran?a foi reconstruído por geografia, e depois filtrado usando a penetra??o de servi?os gerenciados, a combina??o de ado??o de nuvem e a parcela das opera??es de seguran?a que é terceirizada.
Uma vez definido esse envelope, ele foi corroborado por meio de aproxima??es seletivas bottom-up, como divis?es amostrais de receita de provedores, verifica??es de canal para pacotes gerenciados e uma lógica de ASP multiplicado pelo volume para servi?os comuns, como SIEM gerenciado, firewall gerenciado e endpoint gerenciado. Quando as divulga??es dos provedores n?o eram claras, a receita foi estimada usando proxies de headcount de servi?o, mix de entrega regional e valores típicos de contrato coletados em entrevistas, e depois normalizada para evitar dupla contagem em entregas lideradas por parceiros.
Para a previs?o, utilizamos principalmente análise de cenários apoiada por uma verifica??o leve de regress?o multivariada, pois a demanda se move com vários direcionadores ao mesmo tempo. Os insumos que acompanhamos incluem a frequência e a gravidade de viola??es relatadas, a press?o de conformidade regulatória em setores regulados, as taxas de migra??o de cargas de trabalho para a nuvem, os sinais de escassez de talentos em seguran?a e a dura??o média dos contratos e as taxas de renova??o, que juntos ajudam a explicar por que os gastos aceleram ou desaceleram.
Valida??o de Dados e Ciclo de Atualiza??o
A valida??o foi feita por meio de verifica??es cruzadas repetidas antes da aprova??o final, de modo que os números n?o dependam de uma única premissa. Os resultados do modelo foram comparados com sinais independentes, como a dire??o dos gastos corporativos em seguran?a, comentários de crescimento dos provedores, tendências de contrata??o em opera??es de seguran?a e indicadores regionais de migra??o para a nuvem.
As discrep?ncias foram investigadas e, quando uma varia??o n?o podia ser explicada por escopo ou tempo, as premissas eram revisadas. Quando necessário, os respondentes primários foram recontatados para confirmar a mudan?a. Os relatórios s?o atualizados anualmente, com atualiza??es intermediárias quando eventos relevantes afetam a precifica??o, o pacote de servi?os ou a demanda, e uma revis?o final pré-entrega é concluída para que os clientes recebam a vis?o mais atual.
Tamanho do Mercado de Servi?os Gerenciados de Seguran?a da 黑料不打烊 em Compara??o com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para servi?os gerenciados de seguran?a podem parecer diferentes mesmo quando usam rótulos semelhantes, porque a cesta de servi?os e as regras de reconhecimento de receita nem sempre est?o alinhadas. As diferen?as geralmente decorrem do que é contabilizado como contrato gerenciado versus servi?os profissionais adjacentes, além de como os pacotes de seguran?a em nuvem e os servi?os entregues por parceiros s?o tratados.
Algumas estimativas incorporam servi?os de ciberseguran?a mais amplos, incluindo projetos de consultoria e de incidentes pontuais que n?o s?o recorrentes como o monitoramento gerenciado. No modelo da 黑料不打烊, apenas as receitas recorrentes de servi?os de seguran?a gerenciados s?o contabilizadas, e os componentes de produto agrupados s?o incluídos apenas quando s?o precificados dentro de um contrato gerenciado contínuo e validados por meio de verifica??es com provedores e compradores.
Compara??o de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| 黑料不打烊 | 38,31 bilh?es de USD (2025) | |
| Editora do Setor A | 38,42 bilh?es de USD (2025) | Utiliza uma taxonomia de servi?os mais ampla que pode incluir entrega híbrida e atividades adjacentes de opera??es de seguran?a sob rótulos gerenciados, o que pode alterar o que é tratado como receita gerenciada versus ferramentas agrupadas. |
| Editora do Setor B | 36,22 bilh?es de USD (2024) | Ano-base e cronograma de pre?os diferentes, além de uma proje??o de crescimento mais rápida que pode assumir uma ado??o mais veloz da terceiriza??o e um aumento maior no valor dos contratos, o que pode comprimir o ponto de partida implícito. |
A varia??o na tabela é explicada principalmente pelas fronteiras de escopo, pela sele??o do ano e por como o valor do contrato recorrente é separado do trabalho de projeto e da revenda de produtos. Ao manter o conjunto de demanda vinculado às receitas de contratos gerenciados e depois verificá-lo em rela??o a dados reais de renova??o e mix, o número final permanece transparente e reprodutível.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado global de servi?os de seguran?a gerenciados em 2026?
O mercado é avaliado em USD 43,03 bilh?es em 2026.
Qual modelo de implanta??o atualmente detém a maior participa??o no mercado de servi?os de seguran?a gerenciados?
A entrega baseada em nuvem lidera com uma participa??o de 71,92% em 2025.
Qual regi?o geográfica deve crescer mais rapidamente em servi?os de seguran?a gerenciados?
A ?蝉颈补-笔补肠í蹿颈肠辞 deve crescer a um CAGR de 12,95% até 2031.
Qual nova regulamenta??o está acelerando a ado??o de servi?os de seguran?a gerenciados na Europa?
O Ato de Resiliência Operacional Digital (DORA) exige gerenciamento contínuo de risco de TIC para entidades financeiras a partir de janeiro de 2025.
Página atualizada pela última vez em:


