
Tamanho e Participa??o do Mercado de Solu??es de Gest?o de Vulnerabilidades
Vis?o Geral do Mercado
| Período de Estudo | 2019 - 2030 |
|---|---|
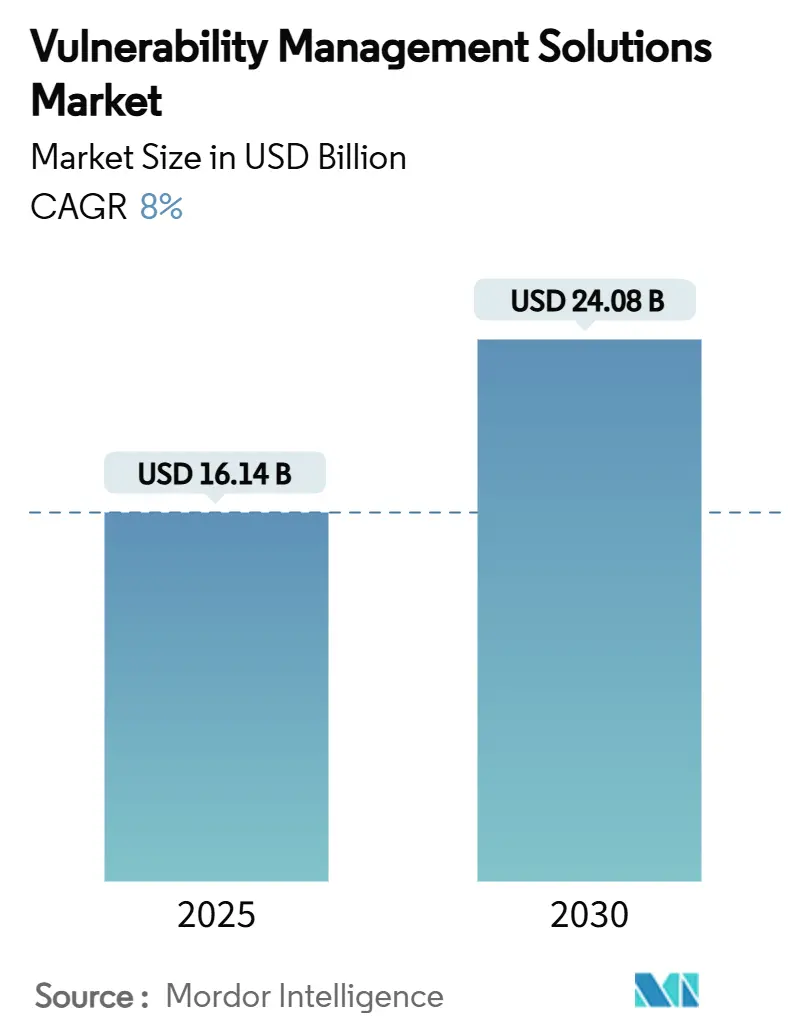
| Tamanho do Mercado (2025) | 16.14 Bilh?es de dólares |
| Tamanho do Mercado (2030) | 24.08 Bilh?es de dólares |
| Growth Rate (2025 - 2030) | 8.00 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Solu??es de Gest?o de Vulnerabilidades por 黑料不打烊
O tamanho do mercado de solu??es de gest?o de vulnerabilidades é avaliado em USD 16,14 bilh?es em 2025 e está projetado para atingir USD 24,08 bilh?es até 2030, registrando uma CAGR de 8,0% ao longo do período. A crescente sofistica??o de amea?as habilitadas por IA, a convergência de mandatos regulatórios, as arquiteturas nativas em nuvem e a superfície de ataque IoT/OT em constante expans?o impulsionam a demanda empresarial por visibilidade contínua de riscos e remedia??o. A convergência de plataformas por meio de aquisi??es de alto valor está se acelerando à medida que os fornecedores correm para integrar gest?o de exposi??o, remedia??o automatizada e quantifica??o de riscos em uma única pilha. Entidades de saúde, manufatura e governo est?o intensificando os requisitos de subscri??o de ciberseguro, enquanto a mudan?a para ambientes híbridos e multinuvem está reescrevendo as prioridades de implanta??o. A demanda de pequenas e médias empresas (PMEs) está crescendo acentuadamente à medida que os provedores de servi?os gerenciados democratizam ferramentas avan?adas e compensam a escassez global de talentos.[1]ISC2, "Os Empregadores Devem Agir à Medida que o Crescimento da For?a de Trabalho em Ciberseguran?a Estagna e as Lacunas de Competências se Ampliam," isc2.org
Principais Conclus?es do Relatório
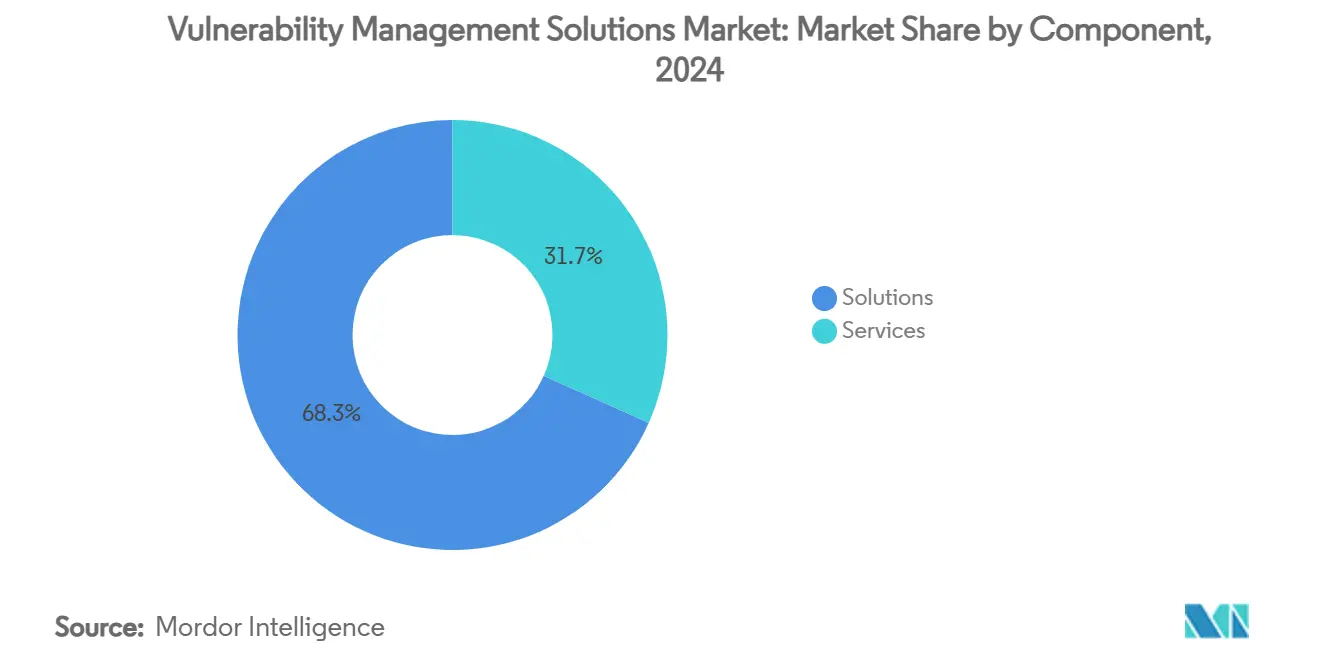
- Por componente, as solu??es lideraram com 68,3% de participa??o na receita do mercado de solu??es de gest?o de vulnerabilidades em 2024, enquanto os servi?os est?o projetados para expandir a uma CAGR de 11,6% até 2030.
- Por modo de implanta??o, as implanta??es locais detinham 60,3% do tamanho do mercado de solu??es de gest?o de vulnerabilidades em 2024, enquanto as ofertas baseadas em nuvem avan?am a uma CAGR de 14,1% até 2030.
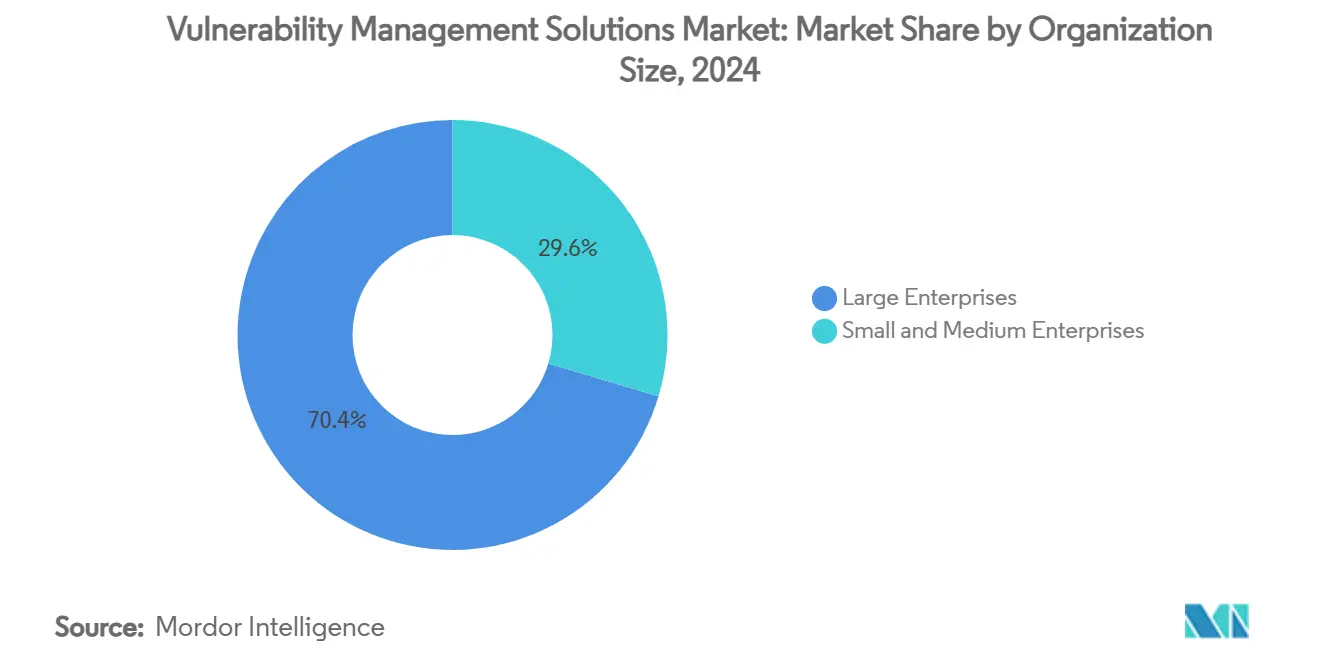
- Por tamanho de organiza??o, as grandes empresas responderam por 70,4% do tamanho do mercado de solu??es de gest?o de vulnerabilidades em 2024, e as PMEs est?o posicionadas para crescer a uma CAGR de 12,1% entre 2025 e 2030.
- Por setor do usuário final, o BFSI deteve 22,1% da participa??o do mercado de solu??es de gest?o de vulnerabilidades em 2024; a saúde está prevista para registrar a CAGR mais rápida de 13,3% até 2030.
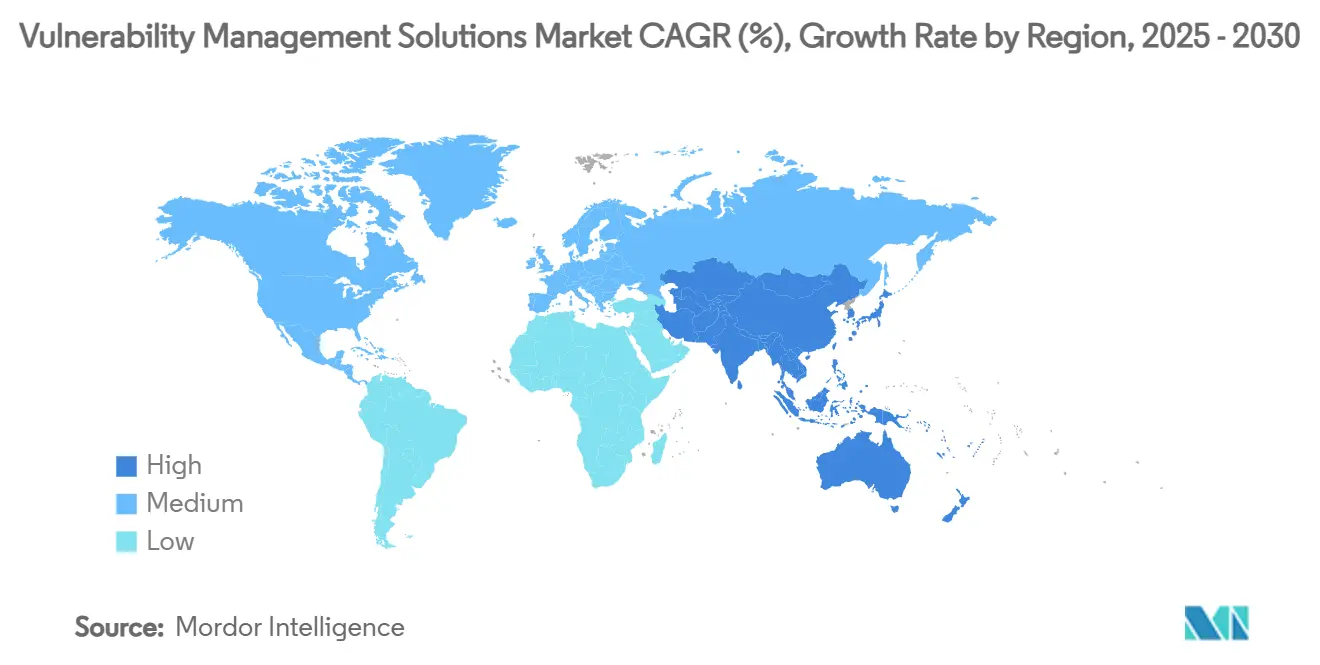
- Por geografia, a América do Norte capturou 38,2% do mercado de solu??es de gest?o de vulnerabilidades em 2024, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 está projetada para crescer a uma CAGR de 12,6% até 2030.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente frequência e sofistica??o dos ataques cibernéticos | +2.1% | Global, com impacto elevado na América do Norte e ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤ 2 anos) |
| Mandatos rigorosos de conformidade regulatória | +1.8% | Europa e América do Norte como primárias, expandindo-se para a ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| A ado??o de arquiteturas nativas em nuvem e DevOps impulsiona a varredura contínua | +1.5% | Global, liderado pela América do Norte e Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Expans?o da superfície de ataque IoT/OT | +1.2% | Global, com as regi?es de maior concentra??o industrial mais afetadas | Longo prazo (≥ 4 anos) |
| Requisitos de subscri??o de ciberseguro | +0.9% | América do Norte e Europa, emergindo na ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Integra??o da quantifica??o de riscos no nível da alta dire??o | +0.7% | Principalmente mercados desenvolvidos, expandindo-se globalmente | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Crescente Frequência e Sofistica??o dos Ataques Cibernéticos
Campanhas de phishing impulsionadas por IA e ataques de engenharia social com deepfake visaram institui??es financeiras globais em 2024, contornando a detec??o legada e sublinhando a necessidade de avalia??o contínua de novos vetores de amea?a. O setor de tecnologia operacional registrou 68 incidentes com consequências físicas em 2023, alta de 19% em rela??o ao ano anterior, infligindo perdas de produ??o que superaram USD 450 milh?es.[2]Waterfall Security Solutions, "Relatório de Amea?as 2024," waterfall-security.com Os or?amentos de seguran?a empresarial est?o crescendo 15% em 2025 para atingir USD 212 bilh?es, refletindo o consenso de que os modelos de seguran?a reativos n?o protegem mais os ativos digitais din?micos. O uso adversarial de IA generativa reduziu drasticamente o custo da personaliza??o de ataques; a gest?o convergente de vulnerabilidades, a inteligência de amea?as e a remedia??o automatizada est?o, portanto, passando de melhores práticas para requisitos básicos.
Mandatos Rigorosos de Conformidade Regulatória
A Comiss?o de Valores Mobiliários dos Estados Unidos agora exige que as empresas públicas divulguem prontamente incidentes materiais de ciberseguran?a, convertendo a gest?o de vulnerabilidades em uma obriga??o de nível de conselho. Os marcos DORA e NIS2 da Europa exigem testes documentados, divulga??o regular de vulnerabilidades e cronogramas regulamentados de remedia??o para entidades financeiras e de servi?os essenciais. Estatutos semelhantes — a Lei de Ciberseguran?a da Malásia de 2024 e o Projeto de Lei de Prote??o de Infraestrutura Crítica de Hong Kong — est?o se proliferando pela ?蝉颈补-笔补肠í蹿颈肠辞. Essas leis reposicionam coletivamente a avalia??o contínua de vulnerabilidades de controle opcional para entregável de conformidade obrigatória nos setores de BFSI, saúde e energia.
Ado??o de Arquiteturas Nativas em Nuvem e DevOps Impulsionando a Varredura Contínua
Organiza??es que implantam arquiteturas de confian?a zero e pipelines de DevSecOps — com 61% de ado??o em 2024 — requerem plataformas capazes de varrer contêineres, fun??es sem servidor e infraestrutura como código a cada confirma??o. A migra??o para modelos híbridos e multinuvem intensifica a necessidade de descoberta unificada de ativos e pontua??o de risco que abranja AWS, Azure e nuvens privadas. As frequências de integra??o contínua/implanta??o contínua (CI/CD) de múltiplos lan?amentos por dia tornam as varreduras periódicas obsoletas, levando os fornecedores a incorporar APIs, plug-ins de deslocamento para a esquerda e emiss?o automatizada de tickets que fornecem aos desenvolvedores feedback em tempo quase real.
Expans?o da Superfície de Ataque IoT/OT
Empresas industriais que integram controladores lógicos programáveis legados com redes corporativas est?o expondo dispositivos nunca projetados para conectividade à internet. Quest?es de criptografia pós-qu?ntica complicam ainda mais os roteiros de remedia??o para equipamentos industriais de longo ciclo de vida. A escassez de competências nos domínios combinados de OT e cibernética for?a os fabricantes a adotar servi?os gerenciados de avalia??o de vulnerabilidades e arquiteturas de rede segmentadas. As iniciativas da Indústria 5.0 que vinculam a colabora??o humano-máquina e as metas de sustentabilidade acrescentam requisitos de privacidade e integridade de dados a ambientes industriais já complexos.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de profissionais qualificados em ciberseguran?a | -1.4% | Global, mais aguda na ?蝉颈补-笔补肠í蹿颈肠辞 e mercados emergentes | Longo prazo (≥ 4 anos) |
| Alto custo total de propriedade para grandes implanta??es | -0.8% | Mercados sensíveis a custos, segmentos de PMEs globalmente | 惭é诲颈辞 prazo (2-4 anos) |
| Fadiga de alertas e abandono por falsos positivos | -0.6% | Principalmente mercados desenvolvidos com centros de opera??es de seguran?a maduros | Curto prazo (≤ 2 anos) |
| Limites de soberania de dados na varredura centralizada | -0.4% | Europa, China e jurisdi??es regulatórias emergentes | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 黑料不打烊 | |||
Escassez de Profissionais Qualificados em Ciberseguran?a
O déficit global subiu para 4,8 milh?es de vagas n?o preenchidas em 2024, restringindo a expans?o e as opera??es diárias dos programas de gest?o de vulnerabilidades. O crescimento da for?a de trabalho estacionou em 0,1% apesar da demanda crescente, deixando 28% das posi??es vagas e empurrando os salários para além dos or?amentos de muitas empresas do mercado intermediário. Os setores industrial e de saúde sentem o aperto de forma mais aguda porque exigem expertise rara em dupla disciplina em sistemas OT e dispositivos clínicos. O esgotamento agrava o déficit — dois ter?os dos líderes de seguran?a relatam alto estresse ligado a cargas de trabalho excessivas, criando um ciclo de desgaste na reten??o e na produtividade.
Fadiga de Alertas e Abandono por Falsos Positivos
Centros de opera??es de seguran?a maduros ingerem milh?es de eventos diariamente, mas taxas de falsos positivos superiores a 70% dessensibilizam os analistas e prolongam o tempo médio de resposta. A prolifera??o de ferramentas agrava a sobrecarga ao gerar alertas duplicados ou conflitantes sem prioriza??o unificada. Mecanismos de correla??o aumentados por IA prometem alívio, mas eles próprios introduzem desafios de treinamento e novas classes de falsos alertas. O custo operacional é duplo: horas de analistas desperdi?adas e verdadeiros positivos perdidos que passam por filas com triagem insuficiente, corroendo a confian?a das partes interessadas no retorno sobre o investimento da gest?o de vulnerabilidades.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente:
Os Servi?os Ganham Impulso em um Cenário Centrado em FerramentasAs solu??es retiveram 68,3% da participa??o do mercado de solu??es de gest?o de vulnerabilidades em 2024, ancorando a demanda empresarial por plataformas abrangentes que integram varredura, prioriza??o e remedia??o orquestrada.[3]Tenable Holdings, "Tenable Conclui Aquisi??o da Vulcan Cyber," tenable.com O tamanho do mercado de solu??es de gest?o de vulnerabilidades no nível do segmento está projetado para expandir consistentemente em raz?o de análises habilitadas por IA, painéis de quantifica??o de riscos e ricas integra??es de ecossistema. Os servi?os, no entanto, est?o acelerando a uma CAGR de 11,6% até 2030, à medida que as organiza??es terceirizam para provedores de seguran?a gerenciada para compensar lacunas de pessoal e garantir resultados do programa. Contratos de servi?os gerenciados — abrangendo avalia??o contínua, relatórios de conformidade e resposta a incidentes — est?o se tornando incorporados nos or?amentos de seguran?a de longo prazo, deslocando as conversas de aquisi??o de recursos de produtos para resiliência mensurável.
Efeitos de segunda ordem refor?am a ado??o de servi?os. A aquisi??o da Vulcan Cyber pela Tenable por USD 147 milh?es em 2025 ilustra a corrida para incorporar a orquestra??o de remedia??o nas ofertas de gest?o de exposi??o, permitindo assim que os parceiros de servi?o entreguem acordos de nível de servi?o de redu??o de risco em ciclo fechado. A complexidade da plataforma, por sua vez, alimenta a demanda de consultoria para racionaliza??o de ferramentas, personaliza??o de fluxos de trabalho e tradu??o executiva de descobertas técnicas em métricas de risco relevantes para o conselho.


Por Modo de Implanta??o:
A Trajetória da Nuvem Acelera Apesar da Inércia LocalAs implanta??es locais detinham 60,3% do tamanho do mercado de solu??es de gest?o de vulnerabilidades em 2024, ancoradas pela soberania de dados, ferramentas legadas e restri??es regulatórias rigorosas nos setores de BFSI e governo. No entanto, as ofertas baseadas em nuvem avan?am a uma CAGR de 14,1%, refletindo a migra??o empresarial em dire??o ao consumo de SaaS, escalabilidade elástica e lan?amentos rápidos de recursos. A flexibilidade de implanta??o híbrida está preenchendo a lacuna: as plataformas agora oferecem scanners locais que alimentam metadados anonimizados em mecanismos de análise em nuvem para satisfazer estatutos de localiza??o, como o regime de certifica??o de nuvem em evolu??o da Uni?o Europeia.
O cálculo de custos também está mudando. Os modelos de assinatura em nuvem nivelam as despesas de capital e aceleram o tempo para obten??o de valor, benefícios especialmente atrativos para PMEs e nativos digitais de alto crescimento. Os fornecedores se diferenciam por meio de certifica??es FedRAMP ou ISO 27001 e centros de dados particionados regionalmente que conciliam desempenho com conformidade.
Por Tamanho de Organiza??o:
A Ado??o por PMEs Democratiza a Visibilidade de RiscosAs grandes empresas responderam por 70,4% da receita em 2024, aproveitando centros de opera??es de seguran?a maduros e obriga??es regulatórias para justificar o investimento em análises avan?adas, pontua??o de risco e orquestra??o. No entanto, a ado??o por PMEs está crescendo a uma CAGR de 12,1%, sinalizando a democratiza??o de capacidades sofisticadas antes reservadas para empresas do Fortune 1000. A entrega de SaaS nativo em nuvem, os níveis de entrada freemium e os mandatos de ciberseguro est?o catalisando a ado??o mesmo onde as equipes internas de seguran?a permanecem reduzidas. Os fornecedores de plataformas est?o simplificando painéis, automatizando fluxos de trabalho de patches e agrupando descontos em prêmios de ciberseguro para conquistar essa oportunidade de longa cauda.
Por Setor do Usuário Final:
A 厂补ú诲别 Avan?a Enquanto o BFSI Permanece AncoradoO BFSI reteve 22,1% do mercado de solu??es de gest?o de vulnerabilidades em 2024, impulsionado por posturas de risco de toler?ncia zero, conformidade com PCI-DSS 4.0 e alta criticidade de ativos. A CAGR prevista de 13,3% da saúde a torna o segmento vertical de crescimento mais rápido, à medida que o ransomware vinculado a eventos de impacto ao paciente leva reguladores e conselhos hospitalares a elevar os or?amentos de gest?o de vulnerabilidades. Dispositivos médicos de IoT, migra??o de registros eletr?nicos de saúde e fluxos de trabalho de telemedicina exigem descoberta de ativos e avalia??o contínua muito além dos endpoints tradicionais. Os segmentos de manufatura, energia e servi?os públicos e governo contribuem com crescimento constante por meio da convergência de OT e diretrizes de infraestrutura crítica.
Análise Geográfica
Mercado de Solu??es de Gest?o de Vulnerabilidades da América do Norte e Europa
A América do Norte liderou com uma participa??o de 38,2% no mercado de solu??es de gest?o de vulnerabilidades em 2024, impulsionada por estruturas regulatórias maduras, grandes patrim?nios digitais e um denso ecossistema de fornecedores. Viola??es de alto perfil e as regras de divulga??o da SEC mantêm a urgência nas salas de diretoria elevada, sustentando um crescimento or?amentário de dois dígitos. A Europa manteve uma demanda sólida, pois o GDPR, o NIS2 e o DORA impulsionam mandatos de varredura contínua nos setores financeiro, energético e de saúde; no entanto, os debates sobre soberania em torno da varredura centralizada em nuvem estimulam arquiteturas híbridas.[4]John Salmon, Louise Crawford, Lavan Thasarathakumar, Daniel Lee, Alex Nicol e Joyce Hoi Wun Leung, "EUCS: Quest?es Controversas de Soberania Continuam a Impulsionar o Debate sobre Servi?os em Nuvem," Hogan Lovells, hoganlovells.com
Mercado de Solu??es de Gest?o de Vulnerabilidades da ?蝉颈补-笔补肠í蹿颈肠辞
A ?蝉颈补-笔补肠í蹿颈肠辞 está projetada para superar outras regi?es com uma CAGR de 12,6%, impulsionada pela rápida ado??o da nuvem, expans?o do comércio eletr?nico e nova legisla??o, como a Lei de Seguran?a Cibernética da Malásia de 2024. O mercado de ciberseguros da regi?o cresce quase 50% ao ano, e as seguradoras condicionam cada vez mais a cobertura a programas verificáveis de gest?o de vulnerabilidades. Os subsídios governamentais para a Indústria 4.0 no Jap?o, na Coreia do Sul e em Singapura ampliam ainda mais a base endere?ável entre operadores de manufatura e infraestrutura crítica.
Mercado de Solu??es de Gest?o de Vulnerabilidades do Oriente 惭é诲颈辞 e ?frica e da América Latina
O Oriente 惭é诲颈辞 e a ?frica emergem como mercados em crescimento à medida que investimentos em cidades inteligentes, projetos de diversifica??o energética e estratégias de nuvem soberana ganham for?a. Grandes empresas estatais priorizam a quantifica??o de riscos e a prote??o de ativos de tecnologia operacional, criando implanta??es de referência que empresas de médio porte da regi?o emulam. A América Latina segue um padr?o semelhante; grandes institui??es financeiras adotam a varredura contínua para atender à conformidade transfronteiri?a, enquanto startups de fintech aproveitam plataformas nativas em nuvem em busca de velocidade e eficiência de custos.

Cenário Competitivo
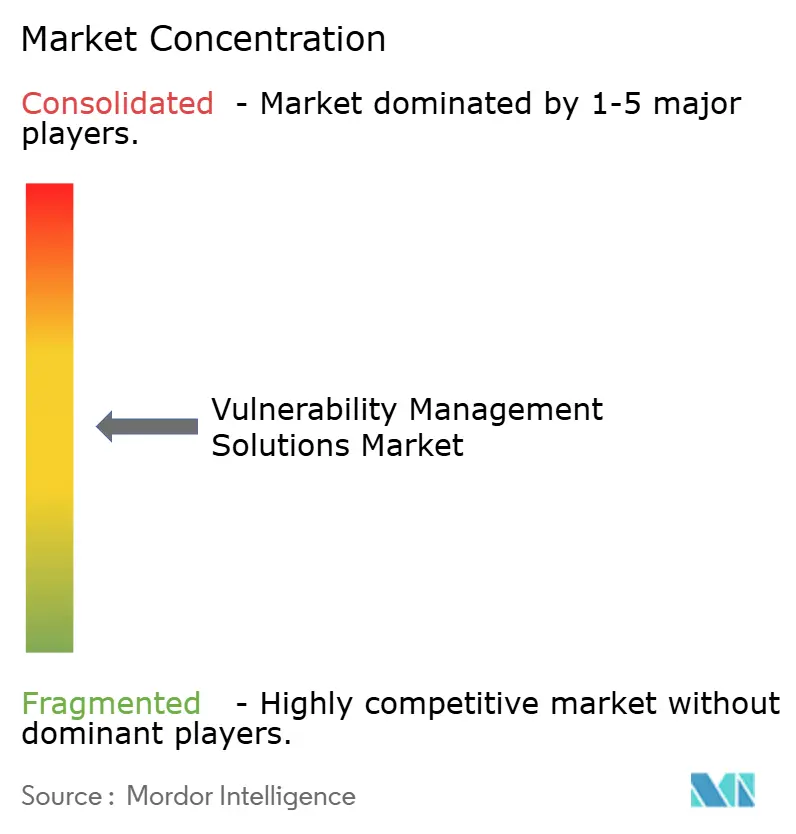
O mercado de solu??es de gest?o de vulnerabilidades é moderadamente consolidado, mas altamente din?mico. Tenable, Qualys e Rapid7 permanecem como titulares centrais de gest?o de exposi??o, competindo em precis?o de varredura, inventário unificado de ativos e prioriza??o impulsionada por IA. A integra??o de USD 28 bilh?es da Cisco com a Splunk funde a visibilidade de rede com análises de SIEM/SOAR, ampliando a proposta de valor de gest?o de superfície de ataque. A aquisi??o pela Palo Alto Networks dos ativos de nuvem QRadar da IBM sublinha o impulso dos titulares em dire??o a plataformas convergentes de opera??es de seguran?a que abrangem dados de vulnerabilidades.
A diferencia??o estratégica gira em torno de três eixos: 1) quantifica??o de risco incorporada que traduz contagens de CVE em exposi??o financeira, 2) remedia??o aut?noma por meio de emiss?o de tickets e orquestra??o de patches, e 3) profundidade de gest?o de postura OT e nativa em nuvem. Os roteiros dos fornecedores agora se estendem além das varreduras trimestrais de vulnerabilidades em dire??o à gest?o contínua de exposi??o alinhada com atesta??es de ciberseguro e regulatórias. Os disruptores visam a seguran?a de contêineres em nuvem, análise de caminhos de ataque e explicabilidade de IA, frequentemente licenciando mecanismos para plataformas maiores ávidas por capacidades especializadas. As barreiras de entrada no mercado permanecem moderadas devido a scanners de código aberto, mas a escalabilidade requer inteligência de vulnerabilidades abrangente e ecossistemas de parceiros.
A atividade de aquisi??es provavelmente persistirá à medida que os fornecedores de plataformas preencham lacunas de capacidade e fundos de private equity consolidem players de nicho. Dado que os cinco principais provedores detêm coletivamente cerca de 45% da receita global, o mercado obtém uma pontua??o de concentra??o de 5, denotando um cenário competitivo, mas n?o fragmentado.
Líderes do Setor de Solu??es de Gest?o de Vulnerabilidades
-
Tenable Holdings Inc.
-
Qualys Inc.
-
Rapid7 Inc.
-
Skybox Security Inc.
-
Tripwire Inc. (Belden)
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Solu??es de Gest?o de Vulnerabilidades
- Tenable Holdings Inc.
- Qualys Inc.
- Rapid7 Inc.
- Skybox Security Inc.
- Tripwire Inc. (Belden Inc.)
- Outpost24 AB
- Positive Technologies JSC
- Saint Corporation
- Digital Defense Inc.
- Core Security Technologies
- Beyond Security Ltd.
- Acunetix Ltd.
- Netsparker Ltd.
- Intruder Systems Ltd.
- Detectify AB
- Holm Security AB
- Alert Logic Inc.
- Trustwave Holdings Inc.
- F-Secure Corporation
- Kenna Security LLC (Cisco)
- Rezilion Inc.
- Vulcan Cyber Ltd.
- Qualitest Group
- ImmuniWeb SA
- HackerOne Inc.

Recent Industry Developments in Mercado de Solu??es de Gest?o de Vulnerabilidades
- Junho de 2025: A Tenable anunciou planos para adquirir a startup de IA Apex Security para ampliar a cobertura de superfícies de ataque impulsionadas por IA.
- Fevereiro de 2025: A Tenable concluiu sua aquisi??o da Vulcan Cyber por USD 147 milh?es, adicionando prioriza??o de riscos impulsionada por IA e fluxos de trabalho de remedia??o automatizados.
- Janeiro de 2025: A Tenable concordou em adquirir a fornecedora de CNAPP Ermetic, estendendo a prote??o multinuvem em contêineres e cargas de trabalho sem servidor.
- Outubro de 2024: A Tenable reportou receita do terceiro trimestre de 2024 de USD 227,1 milh?es, alta de 13% em rela??o ao ano anterior, e apresentou o AI Aware para detec??o de vulnerabilidades relacionadas à IA.


Escopo do Relatório Global do Mercado de Solu??es de Gest?o de Vulnerabilidades
| Solu??es |
| Servi?os |
| Local |
| Baseado em Nuvem |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| BFSI |
| TI e Telecomunica??es |
| 厂补ú诲别 |
| Governo e Defesa |
| Varejo e Comércio Eletr?nico |
| Energia e Servi?os Públicos |
| Manufatura |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| 搁ú蝉蝉颈补 | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| Jap?o | ||
| ?ndia | ||
| Coreia do Sul | ||
| ASEAN | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita |
| Emirados ?rabes Unidos | ||
| Turquia | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| Egito | ||
| Restante da ?frica | ||
| Por Componente | Solu??es | ||
| Servi?os | |||
| Por Modo de Implanta??o | Local | ||
| Baseado em Nuvem | |||
| Por Tamanho de Organiza??o | Pequenas e Médias Empresas | ||
| Grandes Empresas | |||
| Por Setor do Usuário Final | BFSI | ||
| TI e Telecomunica??es | |||
| 厂补ú诲别 | |||
| Governo e Defesa | |||
| Varejo e Comércio Eletr?nico | |||
| Energia e Servi?os Públicos | |||
| Manufatura | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Reino Unido | ||
| Alemanha | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| 搁ú蝉蝉颈补 | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| Jap?o | |||
| ?ndia | |||
| Coreia do Sul | |||
| ASEAN | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita | |
| Emirados ?rabes Unidos | |||
| Turquia | |||
| Restante do Oriente 惭é诲颈辞 | |||
| ?frica | ?frica do Sul | ||
| Egito | |||
| Restante da ?frica | |||


Principais Perguntas Respondidas no Relatório
Qual é o valor projetado do mercado de solu??es de gest?o de vulnerabilidades em 2030?
O mercado está previsto para atingir USD 24,08 bilh?es até 2030.
Qual regi?o crescerá mais rapidamente até 2030?
Espera-se que a ?蝉颈补-笔补肠í蹿颈肠辞 registre uma CAGR de 12,6%, a mais rápida do mundo.
Por que os servi?os est?o se expandindo mais rapidamente do que as solu??es?
As organiza??es dependem de servi?os de seguran?a gerenciada para compensar a escassez de talentos e garantir a redu??o de vulnerabilidades baseada em resultados.
Como as mudan?as regulatórias est?o influenciando a ado??o?
Novos mandatos, como as regras de divulga??o de incidentes da Comiss?o de Valores Mobiliários dos Estados Unidos e o DORA europeu, elevam a gest?o contínua de vulnerabilidades de controle opcional para obrigatório.
Qual segmento vertical do usuário final está posicionado para o maior crescimento?
A saúde está projetada para crescer a uma CAGR de 13,3% devido a imperativos de seguran?a do paciente e regulamenta??es rigorosas de privacidade.
O que impulsiona a mudan?a em dire??o às implanta??es baseadas em nuvem?
As estratégias híbridas e multinuvem requerem varredura entregue via SaaS e escalável, com visibilidade unificada em ativos distribuídos.
Página atualizada pela última vez em:



