
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Soluciones de Gestión de Vulnerabilidades
Visión General del Mercado
| Período de Estudio | 2019 - 2030 |
|---|---|
| Tama?o del Mercado (2025) | 16.14 Mil millones de dólares |
| Tama?o del Mercado (2030) | 24.08 Mil millones de dólares |
| Growth Rate (2025 - 2030) | 8.00 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de Soluciones de Gestión de Vulnerabilidades por 黑料不打烊
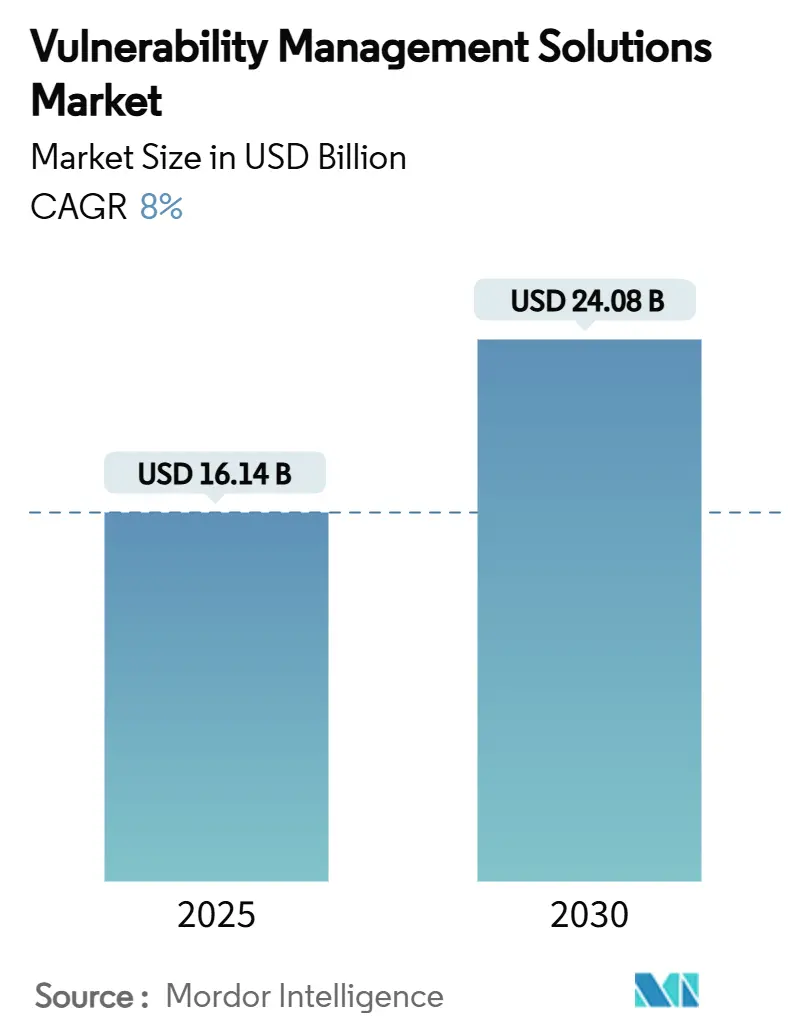
El tama?o del mercado de soluciones de gestión de vulnerabilidades se valúa en USD 16,14 mil millones en 2025 y se proyecta que alcance los USD 24,08 mil millones para 2030, registrando una CAGR del 8,0% durante el período. La creciente sofisticación de las amenazas habilitadas por IA, la convergencia de mandatos regulatorios, las arquitecturas nativas de la nube y la superficie de ataque IoT/OT en constante expansión impulsan la demanda empresarial de visibilidad continua del riesgo y remediación. La convergencia de plataformas mediante adquisiciones de alto valor se está acelerando a medida que los proveedores compiten por integrar la gestión de exposición, la remediación automatizada y la cuantificación del riesgo en una única plataforma. Las entidades de salud, manufactura y gobierno están endureciendo los requisitos de suscripción de ciberseguros, mientras que el cambio hacia entornos híbridos y multinube está reescribiendo las prioridades de implementación. La demanda de las peque?as y medianas empresas (pymes) está aumentando considerablemente a medida que los proveedores de servicios gestionados democratizan las herramientas avanzadas y compensan la escasez global de talento.[1]ISC2, "Los empleadores deben actuar mientras el crecimiento de la fuerza laboral en ciberseguridad se estanca y las brechas de habilidades se amplían," isc2.org
Conclusiones Clave del Informe
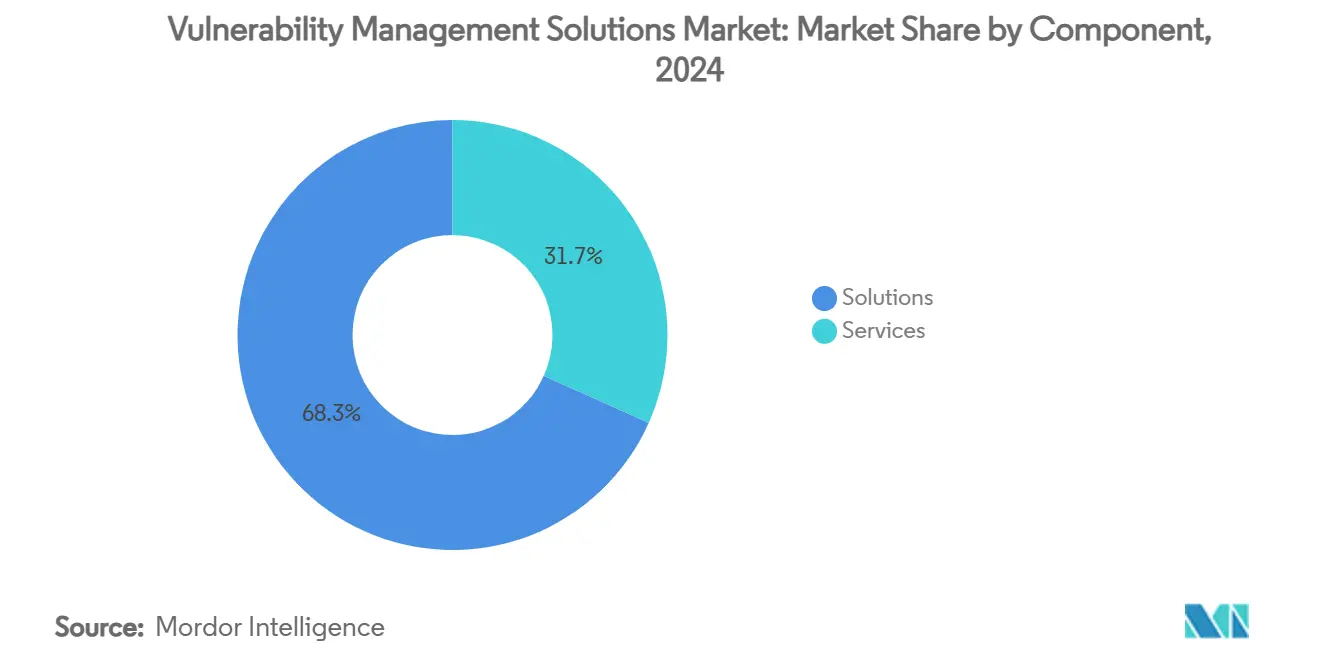
- Por componente, las soluciones lideraron con una participación de ingresos del 68,3% del mercado de soluciones de gestión de vulnerabilidades en 2024, mientras que se proyecta que los servicios se expandan a una CAGR del 11,6% hasta 2030.
- Por modo de implementación, las implementaciones locales representaron una participación del 60,3% del tama?o del mercado de soluciones de gestión de vulnerabilidades en 2024, mientras que las ofertas basadas en la nube avanzan a una CAGR del 14,1% hasta 2030.
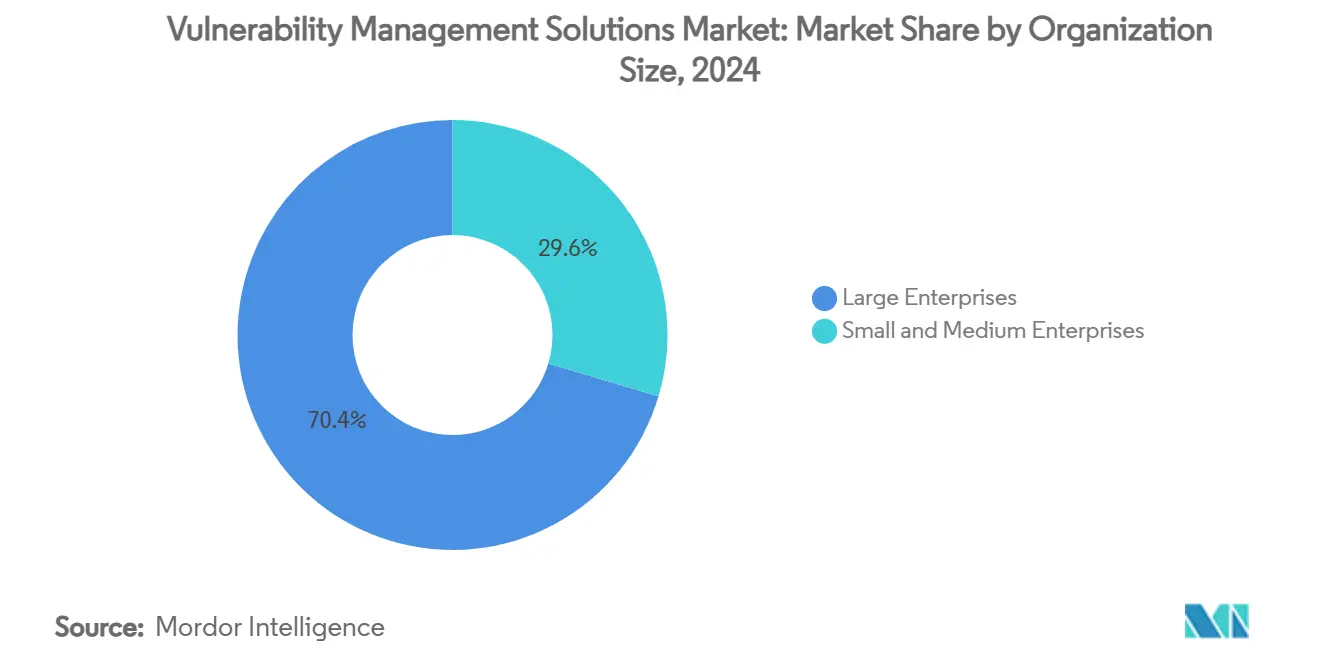
- Por tama?o de organización, las grandes empresas representaron el 70,4% del tama?o del mercado de soluciones de gestión de vulnerabilidades en 2024, y las pymes están preparadas para crecer a una CAGR del 12,1% entre 2025 y 2030.
- Por industria de usuario final, BFSI mantuvo el 22,1% de la participación del mercado de soluciones de gestión de vulnerabilidades en 2024; se prevé que el sector salud registre la CAGR más rápida del 13,3% hasta 2030.
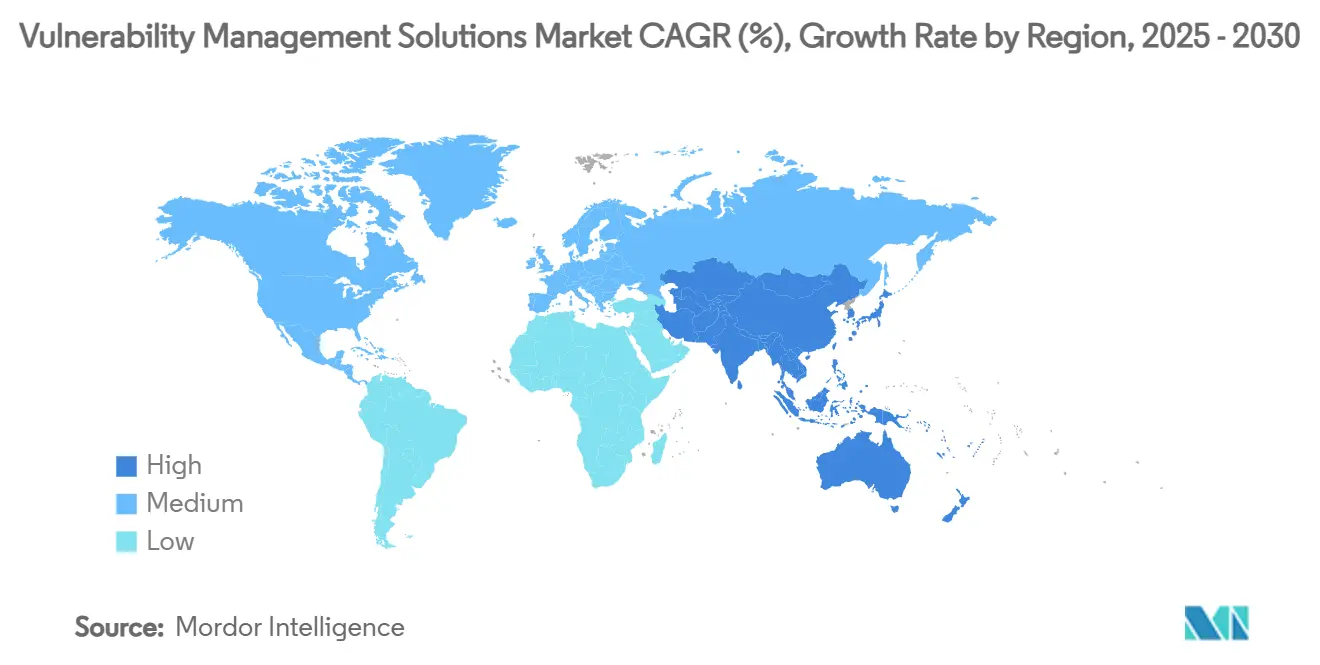
- Por geografía, América del Norte capturó el 38,2% del mercado de soluciones de gestión de vulnerabilidades en 2024, mientras que se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 crezca a una CAGR del 12,6% hasta 2030.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente frecuencia y sofisticación de los ciberataques | +2.1% | Global, con mayor impacto en América del Norte y 础蝉颈补-笔补肠í蹿颈肠辞 | Corto plazo (≤ 2 a?os) |
| Mandatos estrictos de cumplimiento normativo | +1.8% | Europa y América del Norte como principales, con expansión hacia 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| La adopción de arquitecturas nativas de la nube y DevOps impulsa el análisis continuo | +1.5% | Global, liderado por América del Norte y Europa | Mediano plazo (2-4 a?os) |
| Expansión de la superficie de ataque IoT/OT | +1.2% | Global, con mayor impacto en regiones con alta concentración manufacturera | Largo plazo (≥ 4 a?os) |
| Requisitos de suscripción de ciberseguros | +0.9% | América del Norte y Europa, con expansión emergente en 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Integración de la cuantificación del riesgo a nivel de alta dirección | +0.7% | Principalmente mercados desarrollados, con expansión global | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Creciente Frecuencia y Sofisticación de los Ciberataques
Las campa?as de phishing impulsadas por IA y los ataques de ingeniería social mediante deepfakes apuntaron a instituciones financieras globales en 2024, eludiendo la detección heredada y subrayando la necesidad de una evaluación continua de nuevos vectores de amenaza. El sector de tecnología operacional registró 68 incidentes con consecuencias físicas en 2023, un aumento del 19% interanual, infligiendo pérdidas de producción que superaron los USD 450 millones.[2]Waterfall Security Solutions, "Informe de Amenazas 2024," waterfall-security.com Los presupuestos de seguridad empresarial están aumentando un 15% en 2025 para alcanzar los USD 212 mil millones, lo que refleja el consenso de que los modelos de seguridad reactivos ya no protegen los activos digitales dinámicos. El uso adversarial de la IA generativa ha reducido drásticamente el costo de la personalización de ataques; por lo tanto, la gestión convergente de vulnerabilidades, la inteligencia de amenazas y la remediación automatizada están pasando de ser una práctica recomendada a convertirse en un estándar de referencia.
Mandatos Estrictos de Cumplimiento Normativo
La Comisión de Bolsa y Valores de los Estados Unidos ahora exige que las empresas públicas divulguen de manera oportuna los incidentes de ciberseguridad materiales, convirtiendo la gestión de vulnerabilidades en una obligación a nivel de consejo directivo. Los marcos DORA y NIS2 de Europa exigen pruebas documentadas, divulgación periódica de vulnerabilidades y plazos de remediación regulados para entidades de servicios financieros y esenciales. Estatutos similares —la Ley de Ciberseguridad 2024 de Malasia y el Proyecto de Ley de Protección de Infraestructura Crítica de Hong Kong— se están proliferando en toda la región de 础蝉颈补-笔补肠í蹿颈肠辞. Estas leyes reposicionan colectivamente la evaluación continua de vulnerabilidades de un control opcional a un entregable de cumplimiento obligatorio en los sectores BFSI, salud y energía.
Adopción de Arquitecturas Nativas de la Nube y DevOps que Impulsa el Análisis Continuo
Las organizaciones que implementan arquitecturas de confianza cero y canalizaciones DevSecOps —con una adopción del 61% en 2024— requieren plataformas capaces de analizar contenedores, funciones sin servidor e infraestructura como código en cada confirmación. La migración a modelos híbridos y multinube intensifica la necesidad de un descubrimiento unificado de activos y una puntuación de riesgo que abarque AWS, Azure y nubes privadas. Las frecuencias de integración continua/implementación continua (CI/CD) de múltiples lanzamientos por día hacen obsoletos los análisis periódicos, lo que impulsa a los proveedores a incorporar API, complementos de desplazamiento a la izquierda y gestión automatizada de tickets que proporcionan a los desarrolladores retroalimentación en tiempo casi real.
Expansión de la Superficie de Ataque IoT/OT
Las empresas industriales que integran controladores lógicos programables heredados con redes empresariales están exponiendo dispositivos que nunca fueron dise?ados para la conectividad a internet. Los problemas de criptografía poscuántica complican aún más las hojas de ruta de remediación para equipos industriales de ciclo de vida prolongado. La escasez de habilidades en los dominios combinados de OT y ciberseguridad obliga a los fabricantes a adoptar servicios gestionados de evaluación de vulnerabilidades y arquitecturas de red segmentadas. Las iniciativas de la Industria 5.0 que vinculan la colaboración humano-máquina y los objetivos de sostenibilidad a?aden requisitos de privacidad e integridad de datos a entornos industriales ya complejos.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez de profesionales calificados en ciberseguridad | -1.4% | Global, más aguda en 础蝉颈补-笔补肠í蹿颈肠辞 y mercados emergentes | Largo plazo (≥ 4 a?os) |
| Alto costo total de propiedad para implementaciones a gran escala | -0.8% | Mercados sensibles al costo, segmentos de pymes a nivel global | Mediano plazo (2-4 a?os) |
| Fatiga de alertas y abandono por falsos positivos | -0.6% | Principalmente mercados desarrollados con centros de operaciones de seguridad maduros | Corto plazo (≤ 2 a?os) |
| Límites de soberanía de datos en el análisis centralizado | -0.4% | Europa, China y jurisdicciones regulatorias emergentes | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Escasez de Profesionales Calificados en Ciberseguridad
El déficit global ascendió a 4,8 millones de puestos sin cubrir en 2024, lo que limita la ampliación de los programas de gestión de vulnerabilidades y las operaciones diarias. El crecimiento de la fuerza laboral se estancó en el 0,1% a pesar de la creciente demanda, dejando el 28% de los puestos vacantes y elevando los salarios más allá de los presupuestos de muchas empresas del mercado medio. Los sectores industrial y de salud sienten el impacto de manera más aguda porque requieren una rara experiencia de doble disciplina en sistemas OT y dispositivos clínicos. El agotamiento agrava el déficit: dos tercios de los líderes de seguridad reportan alto estrés vinculado a cargas de trabajo excesivas, creando un ciclo de desgaste en la retención y la productividad.
Fatiga de Alertas y Abandono por Falsos Positivos
Los centros de operaciones de seguridad maduros procesan millones de eventos diariamente, sin embargo, las tasas de falsos positivos que superan el 70% desensibilizan a los analistas y alargan el tiempo medio de respuesta. La proliferación de herramientas agrava la sobrecarga al generar alertas duplicadas o contradictorias sin una priorización unificada. Los motores de correlación aumentados por IA prometen alivio, pero ellos mismos introducen desafíos de entrenamiento y nuevas clases de falsas alertas. El costo operativo es doble: horas de analistas desperdiciadas y verdaderos positivos perdidos que se escapan por colas con triaje insuficiente, erosionando la confianza de las partes interesadas en el retorno de inversión de la gestión de vulnerabilidades.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios Ganan Impulso en un Panorama Centrado en HerramientasLas soluciones retuvieron el 68,3% de la participación del mercado de soluciones de gestión de vulnerabilidades en 2024, anclando la demanda empresarial de plataformas integrales que integran análisis, priorización y remediación orquestada.[3]Tenable Holdings, "Tenable completa la adquisición de Vulcan Cyber," tenable.com Se proyecta que el tama?o del mercado de soluciones de gestión de vulnerabilidades a nivel de segmento se expanda de manera constante debido a los análisis habilitados por IA, los paneles de cuantificación del riesgo y las ricas integraciones del ecosistema. Sin embargo, los servicios se están acelerando a una CAGR del 11,6% hasta 2030, a medida que las organizaciones externalizan a proveedores de seguridad gestionada para compensar las brechas de personal y garantizar los resultados del programa. Los contratos de servicios gestionados —que abarcan evaluación continua, informes de cumplimiento y respuesta a incidentes— se están integrando en los presupuestos de seguridad a largo plazo, desplazando las conversaciones de adquisición de las características del producto hacia la resiliencia medible.
Los efectos de segundo orden refuerzan la adopción de servicios. La adquisición de Vulcan Cyber por USD 147 millones por parte de Tenable en 2025 ilustra la carrera por incorporar la orquestación de remediación dentro de las ofertas de gestión de exposición, permitiendo así que los socios de servicio entreguen acuerdos de nivel de servicio de reducción de riesgo de ciclo cerrado. La complejidad de la plataforma, mientras tanto, impulsa la demanda de consultoría para la racionalización de herramientas, la personalización de flujos de trabajo y la traducción ejecutiva de hallazgos técnicos en métricas de riesgo relevantes para el consejo directivo.


Por Modo de Implementación:
La Trayectoria de la Nube se Acelera a Pesar de la Inercia LocalLas implementaciones locales mantuvieron el 60,3% del tama?o del mercado de soluciones de gestión de vulnerabilidades en 2024, ancladas por la soberanía de datos, las herramientas heredadas y las estrictas restricciones regulatorias en los sectores BFSI y gubernamental. Sin embargo, las ofertas basadas en la nube avanzan a una CAGR del 14,1%, lo que refleja la migración empresarial hacia el consumo de SaaS, la escalabilidad elástica y los lanzamientos rápidos de funciones. La flexibilidad de implementación híbrida está cerrando la brecha: las plataformas ahora ofrecen escáneres locales que alimentan metadatos anonimizados en motores de análisis en la nube para satisfacer los estatutos de localización, como el régimen de certificación de nube en evolución de la Unión Europea.
El cálculo de costos también está cambiando. Los modelos de suscripción en la nube aplanan el gasto de capital y aceleran el tiempo de obtención de valor, beneficios especialmente atractivos para las pymes y los nativos digitales de alto crecimiento. Los proveedores se diferencian mediante certificaciones FedRAMP o ISO 27001 y centros de datos particionados regionalmente que concilian el rendimiento con el cumplimiento normativo.
Por Tama?o de Organización:
La Adopción por Parte de las Pymes Democratiza la Visibilidad del RiesgoLas grandes empresas representaron el 70,4% de los ingresos en 2024, aprovechando los centros de operaciones de seguridad maduros y las obligaciones regulatorias para justificar la inversión en análisis avanzados, puntuación de riesgo y orquestación. Sin embargo, la adopción por parte de las pymes está aumentando a una CAGR del 12,1%, lo que se?ala la democratización de capacidades sofisticadas que antes estaban reservadas para empresas del Fortune 1000. La entrega de SaaS nativo de la nube, los niveles de entrada freemium y los mandatos de ciberseguros están catalizando la adopción incluso donde los equipos de seguridad internos siguen siendo reducidos. Los proveedores de plataformas están simplificando los paneles, automatizando los flujos de trabajo de parches y agrupando descuentos en primas de ciberseguros para atraer esta oportunidad de larga cola.
Por Industria de Usuario Final:
El Sector Salud Surge Mientras BFSI Permanece AncladoBFSI retuvo el 22,1% del mercado de soluciones de gestión de vulnerabilidades en 2024, impulsado por posturas de riesgo de tolerancia cero, el cumplimiento de PCI-DSS 4.0 y la alta criticidad de los activos. La CAGR prevista del 13,3% del sector salud lo convierte en el segmento vertical de más rápido crecimiento, ya que el ransomware vinculado a eventos de impacto en pacientes lleva a los reguladores y a los consejos hospitalarios a elevar los presupuestos de gestión de vulnerabilidades. Los dispositivos IoT médicos, la migración de registros electrónicos de salud y los flujos de trabajo de telemedicina exigen el descubrimiento de activos y la evaluación continua mucho más allá de los puntos finales tradicionales. Los segmentos de manufactura, energía y servicios públicos, y gobierno contribuyen con un crecimiento constante a través de la convergencia OT y las directivas de infraestructura crítica.
Análisis Geográfico
Mercado de Soluciones de Gestión de Vulnerabilidades de América del Norte y Europa
América del Norte lideró con una participación del 38,2% en el mercado de soluciones de gestión de vulnerabilidades en 2024, impulsada por marcos regulatorios maduros, grandes activos digitales y un denso ecosistema de proveedores. Las brechas de alto perfil y las normas de divulgación de la SEC mantienen elevada la urgencia en las salas de juntas, sosteniendo un crecimiento presupuestario de dos dígitos. Europa mantuvo una demanda sólida, ya que el GDPR, NIS2 y DORA impulsan mandatos de análisis continuo en los sectores financiero, energético y sanitario; sin embargo, los debates sobre soberanía en torno al análisis centralizado en la nube fomentan arquitecturas híbridas.[4]John Salmon, Louise Crawford, Lavan Thasarathakumar, Daniel Lee, Alex Nicol y Joyce Hoi Wun Leung, "EUCS: Los controvertidos problemas de soberanía continúan impulsando el debate sobre los servicios en la nube," Hogan Lovells, hoganlovells.com
Mercado de Soluciones de Gestión de Vulnerabilidades de 础蝉颈补-笔补肠í蹿颈肠辞
Se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 supere a otras regiones con una CAGR del 12,6%, impulsada por la rápida adopción de la nube, la expansión del comercio electrónico y nueva legislación como la Ley de Ciberseguridad de Malasia de 2024. El mercado de ciberseguros de la región crece casi un 50% anualmente, y las aseguradoras condicionan cada vez más la cobertura a programas de gestión de vulnerabilidades verificables. Los subsidios gubernamentales de Industria 4.0 en 闯补辫ó苍, Corea del Sur y Singapur amplían aún más la base direccionable entre los operadores de manufactura e infraestructura crítica.
Mercado de Soluciones de Gestión de Vulnerabilidades de Oriente Medio, ?frica y América Latina
Oriente Medio y ?frica emergen como nuevos mercados en crecimiento a medida que las inversiones en ciudades inteligentes, los proyectos de diversificación energética y las estrategias de nube soberana toman impulso. Las grandes empresas estatales priorizan la cuantificación del riesgo y la protección de activos de tecnología operativa, creando implementaciones de referencia que las empresas medianas regionales emulan. América Latina sigue un patrón similar; las grandes instituciones financieras adoptan el análisis continuo para cumplir con la normativa transfronteriza, mientras que las startups fintech aprovechan las plataformas nativas en la nube por su velocidad y eficiencia en costos.

Panorama Competitivo
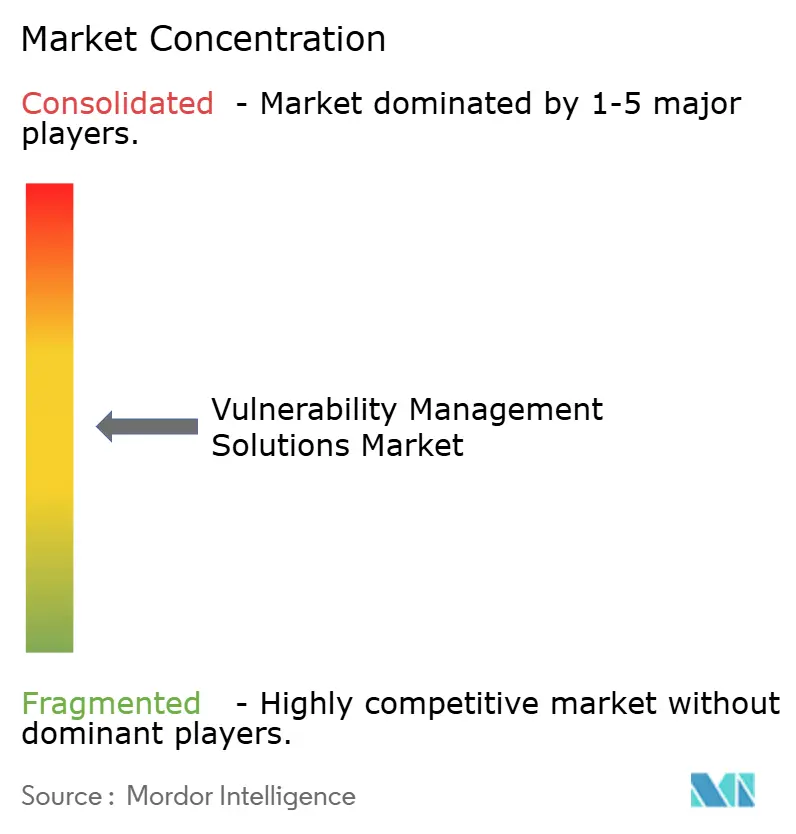
El mercado de soluciones de gestión de vulnerabilidades está moderadamente consolidado pero es altamente dinámico. Tenable, Qualys y Rapid7 siguen siendo los principales actores en la gestión de exposición, compitiendo en precisión de análisis, inventario unificado de activos y priorización impulsada por IA. La integración de Splunk por parte de Cisco por USD 28 mil millones fusiona la visibilidad de red con los análisis SIEM/SOAR, ampliando la propuesta de valor de la gestión de la superficie de ataque. La adquisición de los activos en la nube de QRadar de IBM por parte de Palo Alto Networks subraya el impulso de los actores establecidos hacia plataformas convergentes de operaciones de seguridad que abarcan datos de vulnerabilidades.
La diferenciación estratégica gira en torno a tres ejes: 1) cuantificación del riesgo integrada que traduce los recuentos de CVE en exposición financiera, 2) remediación autónoma mediante gestión de tickets y orquestación de parches, y 3) profundidad en la gestión de la postura OT y nativa de la nube. Las hojas de ruta de los proveedores ahora se extienden más allá de los análisis trimestrales de vulnerabilidades hacia una gestión continua de la exposición alineada con los ciberseguros y las certificaciones regulatorias. Los disruptores apuntan a la seguridad de contenedores en la nube, el análisis de rutas de ataque y la explicabilidad de la IA, a menudo licenciando motores a plataformas más grandes que buscan capacidades especializadas. Las barreras de entrada al mercado siguen siendo moderadas debido a los escáneres de código abierto, pero escalar requiere una amplia inteligencia de vulnerabilidades y ecosistemas de socios.
Es probable que la actividad de adquisiciones persista a medida que los proveedores de plataformas cubran brechas de capacidades y los fondos de capital privado consoliden a los actores de nicho. Dado que los cinco principales proveedores poseen colectivamente aproximadamente el 45% de los ingresos globales, el mercado obtiene una puntuación de concentración de 5, lo que denota un panorama competitivo pero no fragmentado.
Líderes de la Industria de Soluciones de Gestión de Vulnerabilidades
-
Tenable Holdings Inc.
-
Qualys Inc.
-
Rapid7 Inc.
-
Skybox Security Inc.
-
Tripwire Inc. (Belden)
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Soluciones de Gestión de Vulnerabilidades
- Tenable Holdings Inc.
- Qualys Inc.
- Rapid7 Inc.
- Skybox Security Inc.
- Tripwire Inc. (Belden Inc.)
- Outpost24 AB
- Positive Technologies JSC
- Saint Corporation
- Digital Defense Inc.
- Core Security Technologies
- Beyond Security Ltd.
- Acunetix Ltd.
- Netsparker Ltd.
- Intruder Systems Ltd.
- Detectify AB
- Holm Security AB
- Alert Logic Inc.
- Trustwave Holdings Inc.
- F-Secure Corporation
- Kenna Security LLC (Cisco)
- Rezilion Inc.
- Vulcan Cyber Ltd.
- Qualitest Group
- ImmuniWeb SA
- HackerOne Inc.

Recent Industry Developments in Mercado de Soluciones de Gestión de Vulnerabilidades
- Junio de 2025: Tenable anunció planes para adquirir la empresa emergente de IA Apex Security para ampliar la cobertura de las superficies de ataque impulsadas por IA.
- Febrero de 2025: Tenable completó su adquisición de Vulcan Cyber por USD 147 millones, a?adiendo priorización de riesgos impulsada por IA y flujos de trabajo de remediación automatizados.
- Enero de 2025: Tenable acordó adquirir al proveedor de CNAPP Ermetic, extendiendo la protección multinube a través de contenedores y cargas de trabajo sin servidor.
- Octubre de 2024: Tenable reportó ingresos del tercer trimestre de 2024 de USD 227,1 millones, un aumento del 13% interanual, y presentó AI Aware para detectar vulnerabilidades relacionadas con la IA.


Alcance del Informe Global del Mercado de Soluciones de Gestión de Vulnerabilidades
| Soluciones |
| Servicios |
| Local |
| Basado en la Nube |
| Peque?as y Medianas Empresas |
| Grandes Empresas |
| BFSI |
| TI y Telecomunicaciones |
| Salud |
| Gobierno y Defensa |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Manufactura |
| América del Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Espa?a | ||
| Rusia | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| 闯补辫ó苍 | ||
| India | ||
| Corea del Sur | ||
| ASEAN | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | ||
| 罢耻谤辩耻í补 | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Egipto | ||
| Resto de ?frica | ||
| Por Componente | Soluciones | ||
| Servicios | |||
| Por Modo de Implementación | Local | ||
| Basado en la Nube | |||
| Por Tama?o de Organización | Peque?as y Medianas Empresas | ||
| Grandes Empresas | |||
| Por Industria de Usuario Final | BFSI | ||
| TI y Telecomunicaciones | |||
| Salud | |||
| Gobierno y Defensa | |||
| Comercio Minorista y Comercio Electrónico | |||
| Energía y Servicios Públicos | |||
| Manufactura | |||
| Por Geografía | América del Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Reino Unido | ||
| Alemania | |||
| Francia | |||
| Italia | |||
| Espa?a | |||
| Rusia | |||
| Resto de Europa | |||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| 闯补辫ó苍 | |||
| India | |||
| Corea del Sur | |||
| ASEAN | |||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | |||
| 罢耻谤辩耻í补 | |||
| Resto de Oriente Medio | |||
| ?frica | 厂耻诲á蹿谤颈肠补 | ||
| Egipto | |||
| Resto de ?frica | |||


Preguntas Clave Respondidas en el Informe
?Cuál es el valor proyectado del mercado de soluciones de gestión de vulnerabilidades en 2030?
Se prevé que el mercado alcance los USD 24,08 mil millones para 2030.
?Qué región crecerá más rápido hasta 2030?
Se espera que 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 12,6%, la más rápida a nivel mundial.
?Por qué los servicios se están expandiendo más rápido que las soluciones?
Las organizaciones dependen de los servicios de seguridad gestionada para compensar la escasez de talento y garantizar la reducción de vulnerabilidades basada en resultados.
?Cómo están influyendo los cambios regulatorios en la adopción?
Los nuevos mandatos, como las reglas de divulgación de incidentes de la Comisión de Bolsa y Valores y el DORA de Europa, elevan la gestión continua de vulnerabilidades de un control opcional a uno obligatorio.
?Qué segmento vertical de usuario final está preparado para el mayor crecimiento?
Se proyecta que el sector salud crezca a una CAGR del 13,3% debido a los imperativos de seguridad del paciente y las estrictas regulaciones de privacidad.
?Qué impulsa el cambio hacia implementaciones basadas en la nube?
Las estrategias híbridas y multinube requieren análisis escalable entregado como SaaS con visibilidad unificada a través de activos distribuidos.
?ltima actualización de la página el:



