
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Pruebas de Seguridad
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
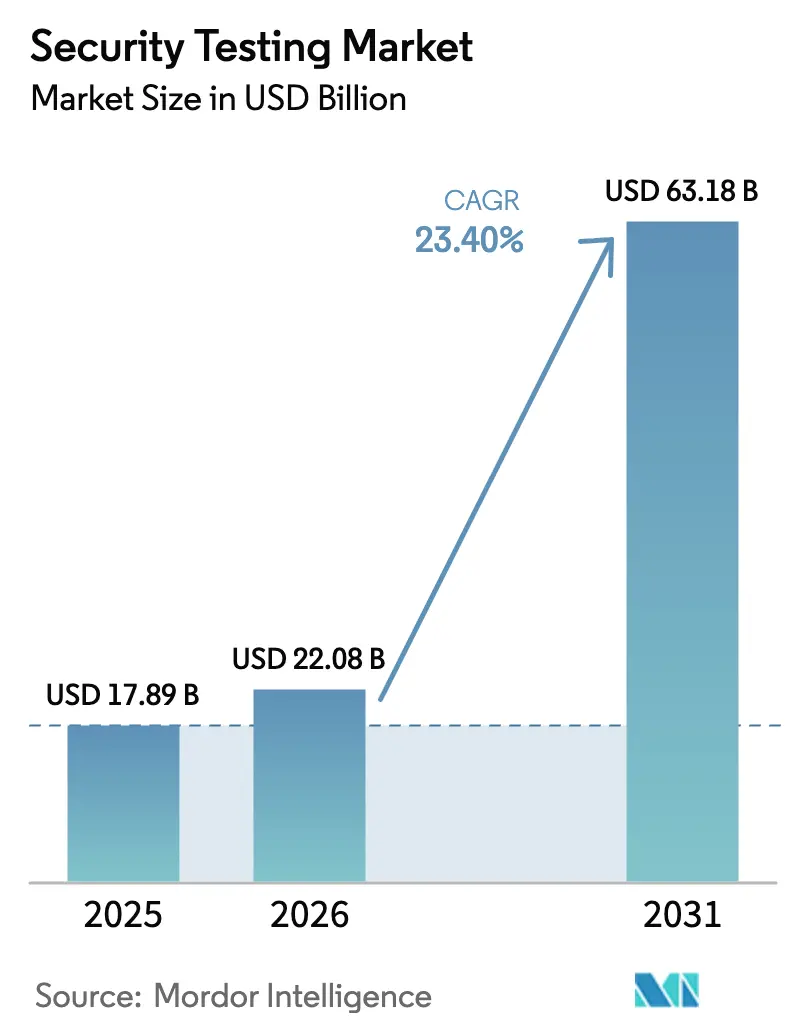
| Tama?o del Mercado (2026) | 22.08 Mil millones de dólares |
| Tama?o del Mercado (2031) | 63.18 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 23.40 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Pruebas de Seguridad por 黑料不打烊
El tama?o del mercado de pruebas de seguridad es de USD 22,08 mil millones en 2026 y se proyecta que alcance USD 63,18 mil millones en 2031, registrando una CAGR del 23,40% durante el período de pronóstico. La demanda se acelera a medida que la divulgación obligatoria de la lista de materiales de software bajo la Orden Ejecutiva 14028 de los Estados Unidos y la Ley de Resiliencia Cibernética de la Unión Europea obliga a la validación continua de las cadenas de suministro de software, mientras que el código generado por inteligencia artificial introduce vulnerabilidades ocultas que escapan a los escáneres tradicionales. Las plataformas en la nube, que se integran directamente con los flujos de integración continua, representan la mayoría de los nuevos despliegues y están reforzadas por los mandatos de DevSecOps que impulsan las pruebas hacia etapas más tempranas del ciclo de vida. Las técnicas automatizadas dominan porque los modelos de aprendizaje automático ahora filtran los falsos positivos que antes agotaban a los analistas de seguridad. A nivel regional, América del Norte lidera debido a las estrictas normas de notificación de brechas y las regulaciones de ciberseguridad automotriz, pero 础蝉颈补-笔补肠í蹿颈肠辞 se expande más rápidamente gracias a las políticas de nube soberana en China e India que requieren pruebas de penetración locales. La intensidad competitiva aumenta a medida que los hiperescaladores incorporan capacidades de prueba nativas, los proveedores establecidos adquieren fabricantes de herramientas especializadas y las plataformas de colaboración masiva movilizan comunidades globales de investigadores.
Conclusiones Clave del Informe
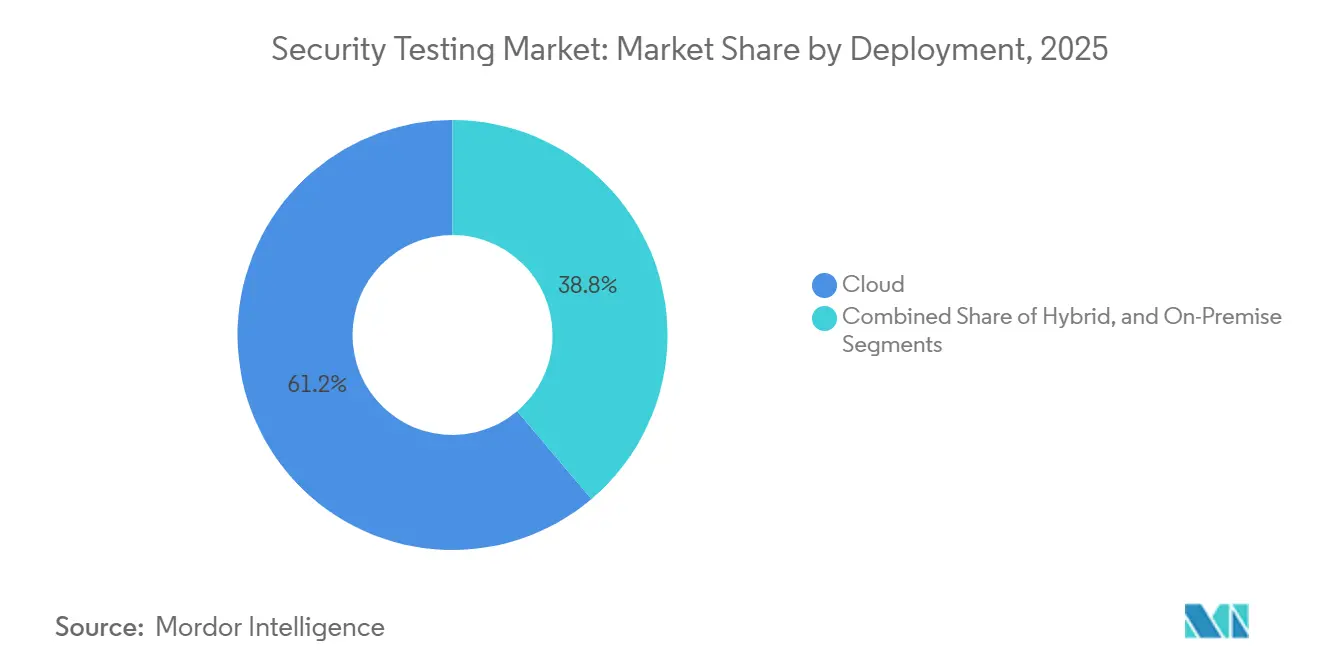
- Por despliegue, las plataformas en la nube representaron el 61,20% de la participación del mercado de pruebas de seguridad en 2025, mientras que se prevé que los modelos híbridos crezcan a una CAGR del 22,40% de 2026 a 2031.
- Por tipo, las pruebas de seguridad de red lideraron con una participación del 37,44% en 2025, mientras que se prevé que las pruebas de seguridad de aplicaciones se expandan a una CAGR del 21,80% hasta 2031.
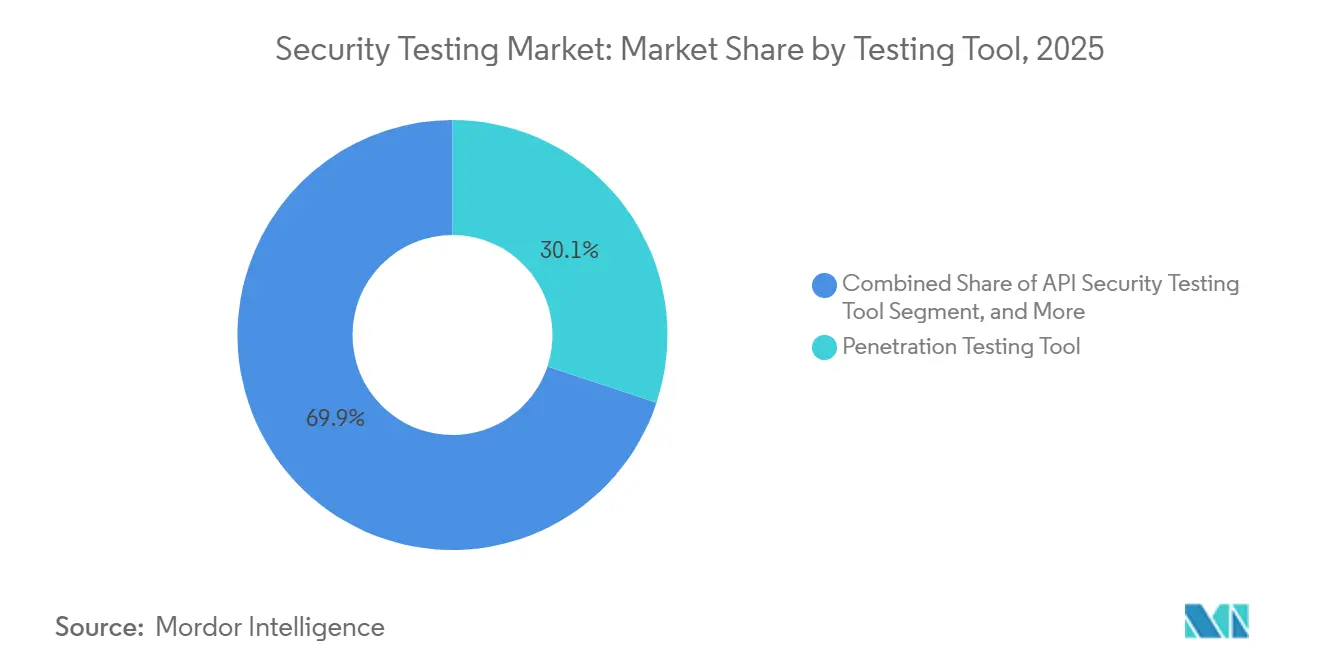
- Por herramienta de prueba, los marcos de pruebas de penetración representaron el 30,11% de participación en 2025, pero se proyecta que las herramientas de seguridad de API escalen a una CAGR del 24,30% hasta 2031.
- Por tama?o de organización, las grandes empresas representaron el 56,87% de participación en 2025, aunque se espera que las peque?as y medianas empresas avancen a una CAGR del 20,70% entre 2026 y 2031.
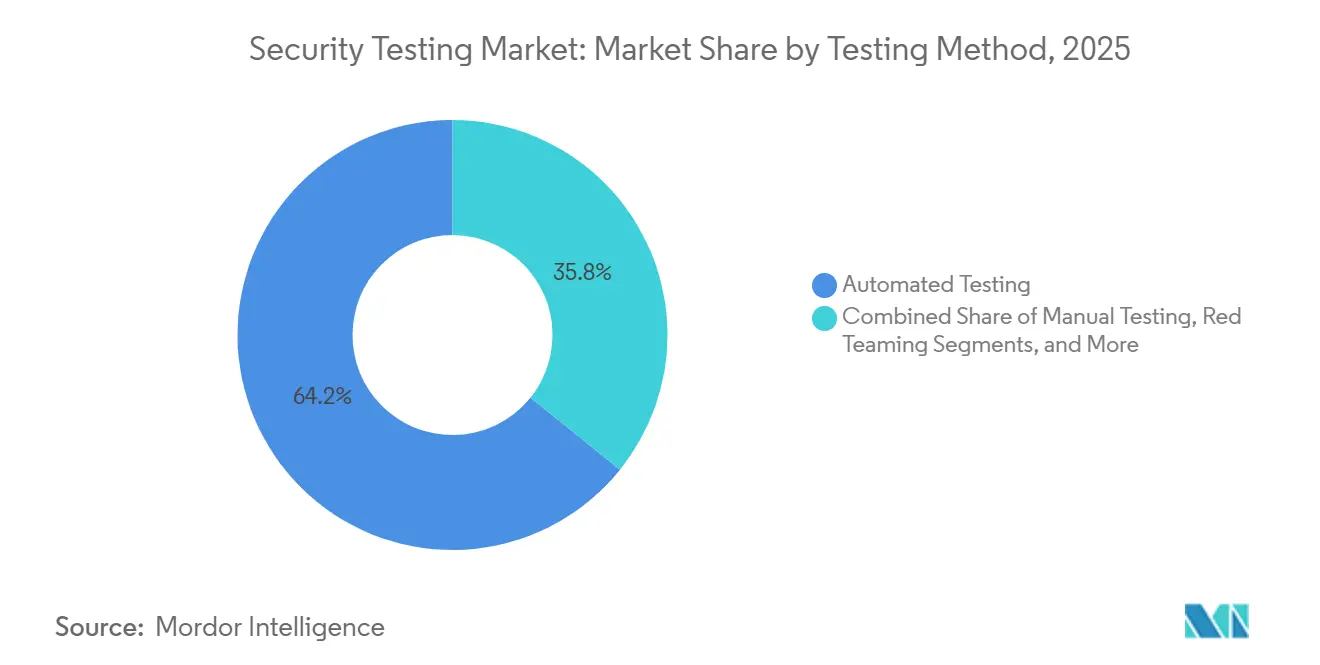
- Por método de prueba, las técnicas automatizadas representaron el 64,22% de participación en 2025 y se anticipa que registren la CAGR más alta del 23,60% de 2026 a 2031.
- Por sector de usuario final, la banca, los servicios financieros y los seguros lideraron con el 26,54% de participación en ingresos en 2025, mientras que se prevé que la sanidad crezca a una CAGR del 24,90% hasta 2031.
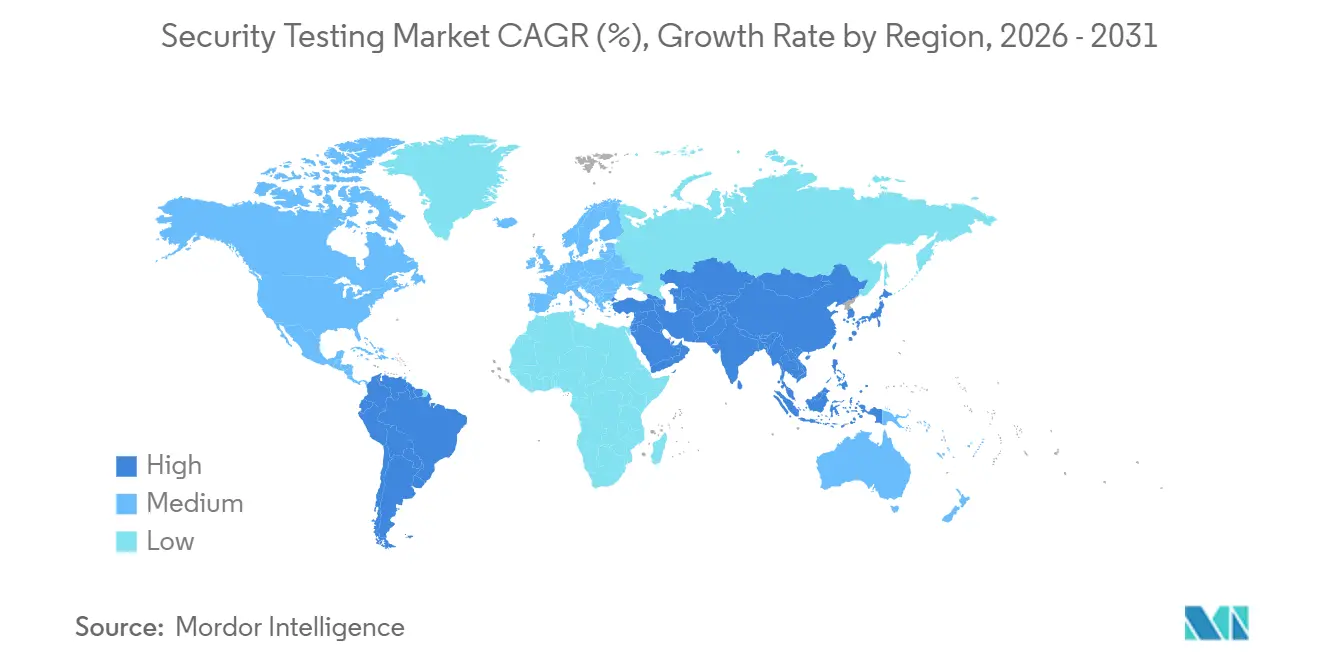
- Por geografía, América del Norte dominó con una participación del 35,40% en 2025, mientras que se prevé que 础蝉颈补-笔补肠í蹿颈肠辞 registre la CAGR regional más alta del 22,30% de 2026 a 2031.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Sofisticación de los Ciberataques | +5.2% | Global, con concentración aguda en América del Norte, Europa y los centros financieros de 础蝉颈补-笔补肠í蹿颈肠辞 | Corto plazo (≤ 2 a?os) |
| Estrictas Regulaciones Globales de Protección de Datos | +4.8% | Europa (RGPD), América del Norte (CCPA, leyes estatales), 础蝉颈补-笔补肠í蹿颈肠辞 (PIPL de China, DPDPA de India) | Mediano plazo (2-4 a?os) |
| Rápida Migración a la Nube y Adopción de DevSecOps | +6.1% | Global, liderado por América del Norte y Europa, acelerándose en 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Expansión de Fuerzas de Trabajo Remotas e Híbridas | +3.4% | Global, con mayor impacto en América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Cumplimiento Obligatorio de SBOM (EO 14028, EU CRA) | +4.3% | América del Norte (contratación federal), Europa (certificación de productos), efecto secundario en exportadores de 础蝉颈补-笔补肠í蹿颈肠辞 | Largo plazo (≥ 4 a?os) |
| Mandatos de Seguridad Automotriz UNECE R155 | +2.7% | Europa, 础蝉颈补-笔补肠í蹿颈肠辞 (闯补辫ó苍, Corea del Sur), América del Norte (adopción voluntaria) | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Creciente Sofisticación de los Ciberataques
Los grupos de ransomware adoptaron tácticas de doble extorsión, cifrando datos y amenazando con su divulgación, lo que obliga a las organizaciones a pasar de auditorías anuales a pruebas de penetración continuas. Un aumento del 73% en los ataques a infraestructuras críticas en 2024 puso de relieve la explotación de vulnerabilidades de día cero antes de que lleguen los parches. Los compromisos de la cadena de suministro que insertan código malicioso en bibliotecas de origen elevan la necesidad del análisis de composición de software. Las instituciones financieras ahora exigen validación de terceros para cada integración, ya que una sola API comprometida puede propagarse a través de redes bancarias interconectadas. Los actores estatales permanecen dentro de las redes durante meses, lo que lleva a las empresas a realizar ejercicios de equipo rojo que imitan a los adversarios de larga permanencia.
Rápida Migración a la Nube y Adopción de DevSecOps
A finales de 2025, el 68% de las cargas de trabajo empresariales se ejecutaban en nubes públicas o híbridas, sin embargo, los depósitos de almacenamiento mal configurados expusieron más de 2 mil millones de registros, lo que subraya la discrepancia entre la velocidad de migración y la madurez en seguridad. DevSecOps incorpora el análisis en cada confirmación de código, reduciendo los costos de remediación en aproximadamente un 85% en comparación con las correcciones posteriores a la producción. Los motores de políticas nativos dentro de las plataformas de contenedores bloquean los despliegues que no superan las puertas de seguridad, convirtiendo las pruebas automatizadas en un requisito previo en lugar de una opción. Las funciones sin servidor necesitan evaluaciones especializadas porque se activan brevemente y carecen de hosts persistentes. La adopción de múltiples nubes complica la aplicación, por lo que los paneles unificados que normalizan los hallazgos entre proveedores ganan terreno.
Estrictas Regulaciones Globales de Protección de Datos
Las multas del RGPD alcanzaron EUR 4,1 mil millones (USD 4,6 mil millones) durante 2024-2025, con la mayoría de las sanciones citando salvaguardas técnicas inadecuadas.[1]Comité Europeo de Protección de Datos. "Página de inicio del CEPD." Consultado el 13 de enero de 2026. Las enmiendas de 2025 a la CCPA de California introdujeron auditorías obligatorias para empresas que procesan más de 100.000 registros de consumidores, ampliando la red de cumplimiento.[2]Departamento de Justicia del Estado de California. "Ley de Privacidad del Consumidor de California (CCPA)." Consultado el 13 de enero de 2026. La Ley de Protección de Información Personal de China ordena evaluaciones anuales por terceros, obligando a las multinacionales a contratar evaluadores locales. La Ley de Protección de Datos Personales Digitales de India incorpora obligaciones de seguridad por dise?o que impulsan las pruebas hacia etapas más tempranas. La certificación ISO 27001, ahora un requisito previo en más de 50 programas de contratación del sector público, formaliza las pruebas de seguridad como evidencia de la debida diligencia.
Cumplimiento Obligatorio de SBOM
Los proveedores de los Estados Unidos a agencias federales deben entregar listas de materiales de software legibles por máquina que los escáneres automatizados comparan con la Base de Datos Nacional de Vulnerabilidades. La Ley de Resiliencia Cibernética de la Unión Europea extiende reglas similares a todos los productos con elementos digitales, globalizando efectivamente la divulgación de componentes. El código de fuente abierta comprende hasta el 90% de las aplicaciones modernas, por lo que el monitoreo continuo del estado de las dependencias es imperativo. Los generadores de listas de materiales de software en tiempo de compilación automatizan los inventarios, aunque la verificación humana aún descubre bibliotecas ofuscadas o cargadas dinámicamente que las herramientas automatizadas pasan por alto. Los proveedores anticipan una línea base de cumplimiento en la que cada versión de software se entrega con una lista de materiales de software adjunta y una certificación libre de vulnerabilidades.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez de Profesionales Cualificados en Ciberseguridad | -3.8% | Global, aguda en mercados desarrollados | Mediano plazo (2-4 a?os) |
| Alto Costo de las Pruebas de Seguridad Integrales | -2.9% | Global, mayor impacto en las Pymes | Corto plazo (≤ 2 a?os) |
| Código Generado por Inteligencia Artificial que Crea Vulnerabilidades Ocultas | -1.6% | Sectores intensivos en software a nivel global | Corto plazo (≤ 2 a?os) |
| Fatiga de Alertas por Falsos Positivos | -1.4% | Global, donde la madurez del Centro de Operaciones de Seguridad es baja | Corto plazo (≤ 2 a?os) |
| Fuente: 黑料不打烊 | |||
Escasez de Profesionales Cualificados en Ciberseguridad
Un déficit mundial de 4 millones de profesionales en 2025 dejó la demanda de especialistas en pruebas superando la oferta en una proporción de 3,5 a 1 en América del Norte y Europa. Las universidades producen menos de 50.000 graduados anuales con credenciales relevantes, apenas cubriendo las jubilaciones. El aumento de los salarios deja a las empresas más peque?as fuera del mercado laboral, orientándolas hacia los servicios gestionados. Las vías de certificación que requieren experiencia de varios a?os alargan los plazos de incorporación para los nuevos participantes. Las empresas despliegan herramientas de orquestación y respuesta automatizada para compensar, aunque esas plataformas en sí mismas requieren operadores cualificados.
Alto Costo de las Pruebas de Seguridad Integrales
Las pruebas de espectro completo pueden consumir entre el 15% y el 25% del presupuesto de desarrollo de una aplicación, lo que disuade a las organizaciones más peque?as de implementar programas rigurosos. El precio por análisis escala linealmente con el tama?o de la base de código, mientras que los compromisos de penetración puntuales pueden costar hasta USD 200.000 por aplicación. Jurisdicciones como China restringen la transferencia de código fuente al extranjero, obligando a despliegues locales que conllevan un mayor costo total de propiedad. Las herramientas de código abierto reducen las tarifas de licencia, pero trasladan los gastos a la mano de obra interna. Como resultado, muchas empresas limitan la frecuencia de las pruebas a ciclos anuales a pesar de las amenazas que evolucionan semanalmente.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Despliegue:
Las Plataformas en la Nube Dominan en Medio de la Adopción HíbridaEl despliegue en la nube representó el 61,20% de la participación del mercado de pruebas de seguridad en 2025. La escalabilidad elástica y las integraciones nativas con los flujos de integración y entrega continua permiten a los equipos activar análisis en cada confirmación, reduciendo los retrasos de detección de semanas a minutos. Se espera que el segmento crezca a una CAGR del 22,40% hasta 2031, impulsado por cargas de trabajo sin servidor y en contenedores que dependen de herramientas nativas de la nube. Las instalaciones locales siguen siendo vitales en entornos de defensa e infraestructura crítica donde las redes con aislamiento físico prohíben la conectividad a internet. Las estrategias híbridas surgen como un compromiso, ejecutando análisis estático en la nube mientras se realizan análisis dinámicos dentro de centros de datos soberanos. La adopción de múltiples nubes intensifica la complejidad porque cada proveedor ofrece controles propietarios, por lo que las organizaciones prefieren paneles neutros respecto al proveedor que unifican los resultados. Los esquemas regulatorios como FedRAMP requieren que la propia plataforma de pruebas tenga certificación, reduciendo el grupo de proveedores y concentrando la demanda en los actores establecidos. En consecuencia, el tama?o del mercado de pruebas de seguridad para el despliegue en la nube está destinado a superar el gasto local, aunque las arquitecturas híbridas persistirán donde la soberanía o la latencia sean importantes.
La adopción híbrida también beneficia a los proveedores que ofrecen escáneres portátiles capaces de operar en línea o sin conexión. Estas herramientas obtienen firmas de vulnerabilidades cuando hay acceso a internet disponible y luego se ejecutan detrás del cortafuegos. Dicha flexibilidad atrae a las instituciones financieras que ejecutan cargas de trabajo sensibles en nubes privadas pero desarrollan nuevos servicios en nubes públicas. Con el tiempo, las plataformas en la nube incorporarán más funciones de prueba nativas, erosionando aún más la demanda de dispositivos locales independientes. Sin embargo, los sectores con estrictos requisitos de control de exportaciones o datos clasificados continuarán adquiriendo soluciones autohospedadas, garantizando un flujo de ingresos residual pero estable para los modelos heredados.


Por Tipo:
Las Pruebas de Aplicaciones Superan la Validación Tradicional de RedesLas pruebas de red lideraron con una participación del 37,44% en 2025, pero se anticipa que el segmento de aplicaciones crezca a una CAGR del 21,80% hasta 2031. Los microservicios modernos y los dise?os con prioridad en API amplían las superficies de ataque más allá de los cortafuegos perimetrales, por lo que las organizaciones redirigen la financiación hacia evaluaciones centradas en el código. Las técnicas estáticas y dinámicas convergen en plataformas interactivas que observan el comportamiento en tiempo de ejecución y se?alan rutas vulnerables con menos falsos positivos. Las aplicaciones móviles y web impulsan el volumen porque los servicios orientados al consumidor recopilan datos personales y deben demostrar el cumplimiento de los mandatos de privacidad. El tama?o del mercado de pruebas de seguridad atribuido a las evaluaciones de aplicaciones está, por tanto, creciendo más rápido que el de las herramientas de red.
Mientras tanto, la autoprotección de aplicaciones en tiempo de ejecución instala instrumentación dentro de las cargas de trabajo de producción para bloquear exploits en tiempo real. La adopción sigue siendo baja fuera de los activos de alto valor debido a la sobrecarga de rendimiento, aunque el interés crece donde los costos del tiempo de inactividad superan los gastos de hardware. Las pruebas de dispositivos para firmware integrado aumentaron después de que los reguladores exigieran la validación previa a la comercialización del software médico y automotriz. Las simulaciones de ingeniería social también ganan terreno; las aseguradoras de ciberriesgos ahora piden a los asegurados que demuestren la resiliencia de los empleados ante el phishing. En conjunto, estas tendencias se?alan un giro estructural hacia el escrutinio a nivel de aplicación que las estrategias centradas en el perímetro no pueden ofrecer.
Por Herramienta de Prueba:
Las Soluciones de API Registran el Crecimiento Más RápidoLos marcos de pruebas de penetración representaron el 30,11% de participación en 2025, lo que refleja su larga trayectoria como herramientas fundamentales. Sin embargo, se prevé que las herramientas de seguridad de API registren una CAGR del 24,30% hasta 2031, a medida que las empresas exponen cientos de puntos de conexión por aplicación. Los rastreadores de descubrimiento continuo mapean las API activas, mientras que los fuzzeadores inyectan tráfico malformado para descubrir fallas latentes que los esquemas estáticos pasan por alto. La participación del mercado de pruebas de seguridad para las herramientas centradas en API crecerá, por tanto, a medida que la transformación digital impulse la adopción de microservicios.
Los escáneres de aplicaciones web evolucionan de barridos programados a activadores basados en eventos que se activan en cada fusión de código. Los motores de revisión de código ahora incorporan modelos de aprendizaje automático entrenados en conjuntos de datos de vulnerabilidades etiquetadas, reduciendo los falsos positivos en porcentajes de dos dígitos. Los escáneres de contenedores e infraestructura como código se incorporan al conjunto de herramientas, buscando configuraciones incorrectas y credenciales filtradas antes del despliegue. Los proveedores se diferencian agrupando paneles de análisis que priorizan la remediación en función de la explotabilidad y el impacto empresarial, ayudando a los equipos a centrar la escasa mano de obra en los elementos de mayor riesgo. La consolidación se acelera a medida que los proveedores de suites completas adquieren startups especializadas en API, ofreciendo a los compradores una opción integrada que simplifica la adquisición.
Por Tama?o de Organización:
Las Pymes Dependen de los Servicios Gestionados para la CoberturaLas grandes empresas controlaron el 56,87% del gasto en 2025, aunque las peque?as y medianas empresas muestran el mayor crecimiento con una CAGR del 20,70% de 2026 a 2031. Las pruebas de seguridad gestionadas basadas en suscripción ofrecen cobertura continua sin desembolso de capital, alineándose bien con la experiencia interna limitada. Las renovaciones de ciberseguros requieren cada vez más evidencia de análisis de vulnerabilidades, lo que fomenta aún más la adopción. El tama?o del mercado de pruebas de seguridad entre las Pymes está, por tanto, destinado a expandirse más rápido que los presupuestos en el segmento de grandes empresas.
No obstante, las empresas del Fortune 500 pasan de evaluaciones anuales a pruebas continuas integradas en los flujos de desarrollo. Integran puertas automatizadas que bloquean las fusiones de código con fallas críticas, transformando la seguridad de un complemento operativo en una restricción en tiempo de desarrollo. Las Pymes enfrentan consecuencias desproporcionadas ante las brechas; un solo evento de ransomware puede consumir hasta el 30% de los ingresos anuales, por lo que las pruebas proactivas se convierten en una estrategia de evitación de costos. Los proveedores gestionados atraen a este segmento con paneles llave en mano que traducen los hallazgos técnicos al lenguaje del riesgo empresarial, reduciendo la carga de interpretación.
Por Método de Prueba:
La Automatización se Convierte en el Estándar Mientras el Criterio Humano Sigue Siendo CríticoLas técnicas automatizadas representaron el 64,22% de participación en 2025 y se proyecta que crezcan a una CAGR del 23,60%. Los clasificadores de aprendizaje automático ahora clasifican los hallazgos por probabilidad de explotación y criticidad de los activos, reduciendo los volúmenes de clasificación manual. Los sistemas de integración continua incorporan puertas de seguridad que deniegan las fusiones cuando se superan los umbrales de gravedad, aplicando la política sin intervención humana. El sector de pruebas de seguridad sigue valorando la experiencia manual para las fallas de lógica de negocio y las cadenas de escalada de privilegios que los motores automatizados tienen dificultades para modelar.
Los compromisos de equipo rojo simulan amenazas persistentes avanzadas durante semanas o meses, ofreciendo información sobre la preparación para la detección y respuesta que las pruebas basadas en herramientas no pueden proporcionar. Las pruebas continuas como servicio, en las que los proveedores monitorean los repositorios de código y la telemetría en tiempo de ejecución, emergen como un modelo híbrido que combina la automatización con la supervisión experta. A medida que las herramientas maduran, el péndulo oscila hacia modelos con intervención humana donde los analistas validan la salida de las máquinas, garantizando tanto la escala como la precisión contextual.
Por Sector de Usuario Final:
La Sanidad Emerge como el Segmento Vertical de Mayor ExpansiónLa banca, los servicios financieros y los seguros capturaron el 26,54% de la participación en ingresos en 2025 gracias a las estrictas normas PCI DSS 4.0 que estipulan análisis trimestrales y pruebas de penetración anuales. Se prevé que la sanidad registre una CAGR del 24,90% hasta 2031, ya que los ataques de ransomware a los registros electrónicos de salud obligan a los hospitales a validar los controles de seguridad antes del despliegue de dispositivos. El tama?o del mercado de pruebas de seguridad vinculado a la sanidad crece, por tanto, más rápido que cualquier otro segmento vertical.
La manufactura invierte en evaluaciones de tecnología operativa porque los sistemas de control industrial, antes aislados, ahora se conectan a las redes corporativas para el mantenimiento predictivo. Las empresas automotrices construyen ciberlaboratorios dedicados para cumplir con UNECE R155, ejecutando pruebas integradas, inalámbricas y de nube de backend a lo largo del ciclo de vida del vehículo. Los minoristas actualizan las pruebas en torno a las plataformas de comercio electrónico tras brechas de pago de alto perfil. Las empresas de servicios energéticos auditan los componentes de la red inteligente para evitar interrupciones en cascada. Estos matices sectoriales confirman que los mandatos de cumplimiento más las consecuencias públicas de las brechas impulsan las trayectorias de adopción específicas de cada sector.
Análisis Geográfico
Mercado de Pruebas de Seguridad de América del Norte
América del Norte mantuvo una participación del 35,40% en el mercado de pruebas de seguridad en 2025, respaldada por leyes de notificación de brechas de seguridad de cumplimiento obligatorio y la adopción temprana de DevSecOps. La Orden Ejecutiva 14028 exige que todos los proveedores federales documenten las pruebas y produzcan SBOMs, una disposición que repercute en la contratación comercial. Los reguladores financieros de Nueva York y California prescriben cadencias de prueba precisas, elevando la demanda base. Los fabricantes de automóviles se alinean voluntariamente con la norma UNECE R155 para mantener la elegibilidad de exportación, lo que incrementa aún más los volúmenes de prueba. Aunque la región se beneficia de un denso ecosistema de proveedores de herramientas y proveedores de servicios gestionados, la escasez de talento limita la expansión de la capacidad.
Mercado de Pruebas de Seguridad de 础蝉颈补-笔补肠í蹿颈肠辞
Se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 crecerá a una CAGR del 22,30% entre 2026 y 2031, la más alta entre las principales regiones. Las iniciativas de nube soberana en China e India estipulan la localización de los datos de prueba, lo que genera proveedores nacionales y obliga a las empresas multinacionales a adoptar arquitecturas híbridas. El régimen de ciberseguridad de China exige evaluaciones anuales por parte de laboratorios acreditados, mientras que la ley de protección de datos de India de 2024 incorpora la seguridad por dise?o en los procesos de desarrollo. 闯补辫ó苍 lidera las pruebas de ciberseguridad automotriz para vehículos conectados y comparte experiencia con Corea del Sur. Las naciones del Sudeste Asiático lanzan programas de desarrollo de capacidades, pero la escasa experiencia local mantiene una penetración modesta de los servicios gestionados entre las peque?as empresas.
Mercado de Pruebas de Seguridad de EMEA y América del Sur
Europa mantiene su impulso gracias al RGPD, que impuso multas por valor de 4.100 millones de EUR por salvaguardias inadecuadas durante 2024-2025. La Ley de Resiliencia Cibernética amplía las pruebas obligatorias a la electrónica de consumo, obligando a cada proveedor de productos digitales a validar las características de seguridad antes del lanzamiento al mercado. América del Sur crece de forma moderada dado que la LGPD de Brasil refleja el RGPD, aunque la volatilidad económica limita el gasto. Oriente Medio invierte en centros nacionales de ciberseguridad, y Arabia Saudita exige pruebas para infraestructuras críticas como parte de la Visión 2030. ?frica sigue siendo incipiente, aunque 厂耻诲á蹿谤颈肠补 y Nigeria introducen requisitos básicos que elevan gradualmente la adopción. En conjunto, estas narrativas regionales confirman que la regulación más la transformación digital configuran la curva de demanda, mientras que la disponibilidad de mano de obra calificada modula el ritmo práctico de ejecución.

Panorama regulatorio
La regulación vincula cada vez más las pruebas de seguridad a evidencias auditables tanto en los controles organizativos como en la seguridad de los productos. En la Unión Europea, la Ley de Resiliencia Cibernética (Reglamento (UE) 2024/2847) entró en vigor en diciembre de 2024 e introduce obligaciones de reporte de incidentes y de vulnerabilidades explotadas activamente a partir del 11 de septiembre de 2026, con reportes canalizados hacia ENISA y los CSIRT nacionales pertinentes a través de la Plataforma ?nica de Reporte de ENISA. Estos requisitos elevan el estándar de gestión continua de vulnerabilidades y pruebas de verificación para productos con elementos digitales, incluso antes del hito de cumplimiento más amplio de la CRA para productos colocados en el mercado de la UE (11 de diciembre de 2027).
Las normas y marcos también se están actualizando de manera que refuerzan las pruebas estructuradas y la gobernanza. NIST publicó la guía de inicio rápido del Marco de Ciberseguridad 2.0 (incluyendo SP 1308) en 2026, respaldando una vinculación más estrecha entre los resultados de las pruebas y la gestión de riesgos empresariales y las prácticas de personal. ISO actualizó la familia de normas ISMS con ISO/IEC 27000:2026 (julio de 2026). Junto con los efectos continuos de los requisitos de divulgación de la cadena de suministro, como la Orden Ejecutiva 14028 de Estados Unidos, y normas sectoriales como UNECE R155 para ciberseguridad automotriz, estos referentes empujan a los compradores hacia evidencias de pruebas repetibles, flujos de trabajo de remediación documentados y pruebas del proveedor de desarrollo seguro y manejo de vulnerabilidades.
Análisis de la cadena de valor
La cadena de valor de las pruebas de seguridad va desde las entradas de herramientas y contenido (inteligencia de vulnerabilidades, firmas y paquetes de reglas; bibliotecas de código abierto y metadatos de dependencias usados para SCA) hasta el desarrollo de plataformas que abarca SAST, DAST, IAST, RASP, marcos de pruebas de penetración, pruebas de API y validación de exposición. La entrega se realiza luego a través de ventas empresariales directas, mercados en la nube y servicios gestionados. Las capas de implementación suelen incluir integraciones de CI/CD y herramientas para desarrolladores, configuración de políticas y flujos de trabajo como la clasificación por severidad, gestión de tickets y puntuación de riesgo, además de servicios de asesoría para dise?o de programas, red teaming y empaquetado de evidencias de cumplimiento. La distribución centrada en la nube y la integración en CI/CD elevan cada vez más a los hiperescaladores y ecosistemas de plataformas como canales, mientras que los compradores regulados aún mantienen implementaciones autogestionadas o híbridas para cumplir con restricciones de soberanía y transferencia de datos.
En etapas posteriores, las empresas operacionalizan los hallazgos mediante la remediación en repositorios de código y la gestión de configuraciones, seguidas de nuevas pruebas para crear rastros auditables para reguladores y asegurados. La gestión de riesgos de terceros y el aseguramiento de la cadena de suministro siguen siendo motores clave de la demanda, incluidas las evaluaciones de riesgo de proveedores, las auditorías de seguridad y el monitoreo continuo de componentes de red por parte de operadores de telecomunicaciones y otros compradores de infraestructura crítica. En medios y entretenimiento, la incorporación de proveedores a menudo requiere evaluaciones de la Trusted Partner Network (TPN) que incorporan pruebas de penetración para sistemas expuestos a internet, flujos de trabajo en la nube y centros de datos. La cadena se ve limitada por la brecha de talento en ciberseguridad, que aumenta la dependencia de la automatización y de expertos externos, y por requisitos de localización en algunas jurisdicciones que afectan dónde pueden procesarse y almacenarse los datos y artefactos de escaneo.
Panorama Competitivo
El mercado de pruebas de seguridad exhibe una fragmentación moderada a medida que los gigantes del software empresarial, los proveedores de nube y las startups especializadas compiten por la cartera de clientes. IBM, Synopsys y OpenText ofrecen suites integradas que abarcan desde el análisis estático hasta la protección en tiempo de ejecución. Los hiperescaladores incorporan escáneres nativos en los flujos de compilación en la nube, capturando los flujos de trabajo de DevSecOps en el origen. Las plataformas de pruebas de penetración colaborativas como HackerOne movilizan redes globales de investigadores, compensando el déficit de 4 millones de profesionales. Los proveedores de servicios gestionados combinan pruebas continuas con respuesta a incidentes, ofreciendo a las peque?as y medianas empresas cobertura llave en mano.
La actividad de adquisiciones se acelera a medida que los proveedores de suites completas adquieren especialistas en seguridad de API y contenedores para cerrar las brechas de cartera. La compra en 2025 por parte de Cisco de una empresa de pruebas de tecnología operativa ejemplifica los movimientos hacia los segmentos industriales. Persisten espacios en blanco en los entornos de tecnología operativa con dispositivos de recursos limitados que no pueden alojar agentes en tiempo de ejecución, y en la validación de actualizaciones inalámbricas automotrices donde UNECE R155 impone ventanas de prueba estrechas. Los motores de priorización basados en inteligencia artificial emergen como diferenciadores, aunque los adversarios simultáneamente utilizan la inteligencia artificial para crear exploits polimórficos.[3]Comisión Económica de las Naciones Unidas para Europa. "Reglamento ONU N.° 155 - Ciberseguridad y Sistema de Gestión de Ciberseguridad." Consultado el 13 de enero de 2026. Las herramientas de código abierto siguen siendo populares por razones de costo, pero requieren operadores cualificados, lo que sostiene un nivel premium para las plataformas comerciales que agrupan análisis y automatización de flujos de trabajo.
Las perspectivas sugieren una creciente consolidación entre los proveedores de nivel medio, una continua plataformización por parte de los hiperescaladores y una demanda sostenida de experiencia especializada en segmentos verticales de nicho como los sistemas de control industrial y los dispositivos médicos.
Líderes del Sector de Pruebas de Seguridad
Core Security Technologies Inc
Offensive Security LLC
Applause App Quality Inc
IBM Corporation
Cisco Systems Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Pruebas de Seguridad
- IBM Corporation
- Synopsys Inc.
- Checkmarx Ltd.
- Rapid7 Inc.
- OpenText Corporation (Micro Focus)
- Cisco Systems Inc.
- Hewlett Packard Enterprise Company
- Accenture plc
- McAfee LLC
- Veracode Inc.
- AT&T Inc.
- SecureWorks Inc.
- Qualys Inc.
- Core Security Technologies Inc.
- OffSec Services Ltd.
- Applause App Quality Inc.
- Parasoft Corporation
- PortSwigger Ltd.
- Cigniti Technologies Ltd.
- HackerOne Inc.

Oportunidades de mercado y perspectivas futuras
Se está formando un espacio en blanco claro alrededor de la operacionalización de pruebas asistidas por IA y agénticas en los flujos de trabajo de ingeniería cotidianos, particularmente donde la escasez de habilidades y la fatiga por alertas limitan el rendimiento manual. En abril de 2026, Anthropic lanzó el Project Glasswing, con participantes como Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, NVIDIA y Palo Alto Networks, para aplicar herramientas de detección de vulnerabilidades con IA a software crítico. El programa refuerza el enfoque de proveedores y compradores en la validación continua y automatizada en lugar de evaluaciones puntuales. Esto respalda a las plataformas que pueden traducir los hallazgos de IA en correcciones listas para desarrolladores, integrarse con las puertas de CI/CD y proporcionar evidencia rastreable para necesidades de gobernanza.
El cumplimiento normativo y el aseguramiento de terceros continúan definiendo dónde se concentra el gasto en pruebas de seguridad y cómo se adquiere. NIST publicó la guía de inicio rápido de CSF 2.0 (SP 1308) en marzo de 2026 para conectar las actividades de ciberseguridad con la gestión de riesgos empresariales y las prácticas de personal, apoyando la demanda de medición, reporte y evidencia de pruebas repetibles. Al mismo tiempo, DORA (vigente desde enero de 2025) y las obligaciones relacionadas con NIS2 sobre manejo de vulnerabilidades y pruebas regulares en Europa impulsan a las entidades reguladas y proveedores hacia programas de pruebas estructurados. Los esquemas de aseguramiento sectorial también abren vías comerciales: la Trusted Partner Network publicó su STAR Report en abril de 2026 basado en datos de evaluación, destacando alertas elevadas vinculadas a ataques basados en credenciales y vulnerabilidades no remediadas, lo que aumenta la necesidad de pruebas continuas, verificaciones de exposición de credenciales y validación de remediación de proveedores en las cadenas de suministro del entretenimiento. Los proveedores que combinan controles de residencia de datos, reportes auditables y certificación lista para terceros junto con pruebas automatizadas pueden ganar contratos vinculados a estos requisitos de gobernanza y cadena de suministro.
Recent Industry Developments in Mercado de Pruebas de Seguridad
- Julio de 2026: Picus Security lanzó la Picus Autonomous Exposure Validation Platform, que combina simulación de brechas y ataques, pruebas de penetración autónomas y validación de exposición en una sola oferta. El lanzamiento refleja un cambio hacia la validación continua y automatizada que va más allá del descubrimiento de vulnerabilidades hacia la verificación de la explotabilidad y la eficacia de los controles.
- Junio de 2026: Aikido Security adquirió Root, una plataforma agéntica enfocada en investigar, parchear y probar dependencias de código abierto e imágenes de contenedores. El acuerdo refuerza las capacidades de pruebas de la cadena de suministro de software al vincular la inteligencia de dependencias con flujos de trabajo de remediación y nuevas pruebas viables.
- Mayo de 2026: Accenture Ventures anunció una inversión en XBOW, posicionada como una plataforma autónoma de pruebas de ciberseguridad, para integrarse con la solución Cyber.AI de Accenture. El desarrollo se?ala una expansión liderada por servicios de las pruebas autónomas hacia programas empresariales que ya dependen de la entrega gestionada y de reportes de gobernanza estandarizados.


Mercado de Pruebas de Seguridad Alcance del informe y metodología de investigación
Definición y alcance del mercado
Para este estudio, el mercado de pruebas de seguridad se define como los ingresos obtenidos por servicios y herramientas utilizados para encontrar debilidades de seguridad en aplicaciones, redes, dispositivos y entornos digitales relacionados, y luego documentar los resultados para la remediación y el cumplimiento.
Exclusiones de alcance: se excluyen los productos de seguridad exclusivamente de hardware, las pruebas generales de TI que no están enfocadas en seguridad y el trabajo de respuesta a incidentes puro realizado después de una brecha, a menos que se venda como parte de un compromiso de pruebas de seguridad.
Descripción general de la segmentación
- Por Despliegue
- Local
- Nube
- 贬í产谤颈诲辞
- Por Tipo
- Pruebas de Seguridad de Red
- Pruebas de VPN
- Pruebas de Cortafuegos
- Otros Tipos de Pruebas de Red
- Por Pruebas de Seguridad de Aplicaciones
- Pruebas de Seguridad de Aplicaciones Móviles
- Pruebas de Seguridad de Aplicaciones Web
- Pruebas de Seguridad de Aplicaciones en la Nube
- Pruebas de Seguridad de Aplicaciones Empresariales
- SAST
- DAST
- IAST
- RASP
- Pruebas de Seguridad de Dispositivos
- Pruebas de Ingeniería Social
- Pruebas de Seguridad de Red
- Por Herramienta de Prueba
- Herramienta de Pruebas de Aplicaciones Web
- Herramienta de Revisión de Código
- Herramienta de Pruebas de Penetración
- Herramienta de Pruebas de Software
- Herramienta de Pruebas de Seguridad de API
- Otras Herramientas de Prueba
- Por Tama?o de Organización
- Grandes Empresas
- Peque?as y Medianas Empresas
- Por Método de Prueba
- Pruebas Automatizadas
- Pruebas Manuales
- Pruebas Continuas como Servicio
- Equipo Rojo
- Por Sector de Usuario Final
- Gobierno
- BFSI
- Sanidad
- Manufactura
- TI y Telecomunicaciones
- Comercio Minorista
- Automotriz
- Energía y Servicios Públicos
- Otros Sectores de Usuario Final
- Por Geografía
- América del Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- Espa?a
- Rusia
- Resto de Europa
- 础蝉颈补-笔补肠í蹿颈肠辞
- China
- India
- 闯补辫ó苍
- Corea del Sur
- Australia y Nueva Zelanda
- Resto de 础蝉颈补-笔补肠í蹿颈肠辞
- Oriente Medio
- Arabia Saudita
- Emiratos ?rabes Unidos
- 罢耻谤辩耻í补
- Resto de Oriente Medio
- ?frica
- 厂耻诲á蹿谤颈肠补
- Nigeria
- Resto de ?frica
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental se utilizó primero para construir el contexto de la demanda y para mantener los supuestos vinculados a indicadores del mundo real. Consultamos fuentes públicas como resúmenes de reportes de brechas e incidentes de ciberseguridad, guías y publicaciones de organismos como NIST, regulaciones de seguridad y privacidad y notas de aplicación normativa, y portales de estadísticas nacionales que ayudan a rastrear la adopción digital, el uso de la nube y la actividad de TI empresarial.
También revisamos informes anuales y presentaciones para inversores de proveedores relevantes orientados a servicios y software, junto con coberturas de prensa confiables y sitios web de asociaciones que publican se?ales de mercado como tendencias de certificación y demanda de personal. Como respaldos numéricos, utilizamos selectivamente suscripciones pagadas de inteligencia financiera empresarial, bases de datos de patentes y noticias y finanzas, principalmente para verificar la combinación de ingresos, el impacto de adquisiciones y el momento de lanzamiento de productos. Las fuentes nombradas aquí son solo ilustrativas, y se utilizaron muchas otras referencias para la recopilación, validación y aclaración de datos durante el estudio.
Entrevistas y encuestas primarias
El trabajo primario se utilizó para poner a prueba los límites de alcance y los precios, y para confirmar cómo está cambiando el comportamiento de compra en entornos de nube, híbridos y locales. Hablamos con una combinación de proveedores, socios de canal y partes interesadas en seguridad y riesgo empresarial en APAC, EMEA y las Américas, y luego utilizamos verificaciones de seguimiento para cerrar brechas en la adopción de herramientas, los modelos de entrega y los patrones de renovación.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Puesto del encuestado | 搁别驳颈ó苍 |
|---|---|---|
| Nivel superior: 28% | Directivos (CXO): 15% | APAC: 45% |
| Nivel medio: 51% | Líderes funcionales/de unidad: 40% | EMEA: 34% |
| Actores más peque?os: 21% | Gerentes: 45% | Américas: 21% |
Dimensionamiento y previsión del mercado
El dimensionamiento comienza con la construcción de un fondo de demanda de arriba hacia abajo, donde las se?ales de gasto en TI empresarial y ciberseguridad se reconstruyen por región y luego se filtran utilizando la penetración de pruebas de seguridad por tipo de carga de trabajo (aplicación, red, dispositivo e ingeniería social) y modelo de entrega (nube, híbrido, local). Una vez establecida esa columna de demanda, los totales se corroboran con verificaciones selectivas de abajo hacia arriba, como divisiones de ingresos de proveedores muestreados, retroalimentación de canal y valor de contrato promedio modelado multiplicado por el número estimado de clientes activos, y luego el modelo ajusta los valores atípicos.
Las entradas utilizadas en el modelo incluyen cambios en la combinación de métodos de prueba (automatizada, manual, continua, red teaming), el ritmo de migración a la nube, la intensidad regulatoria y de auditoría para los principales verticales, la frecuencia típica de pruebas alineada con los ciclos de lanzamiento, y el movimiento de precios para herramientas y servicios. Cuando los datos son escasos para regiones más peque?as o tipos de herramientas de nicho, las brechas se manejan mediante ratios de referencia anclados a perfiles de usuarios finales similares, y esos ratios de referencia se validan mediante entrevistas antes de incluirlos.
Para la previsión, utilizamos principalmente análisis de escenarios respaldados por un peque?o conjunto de factores medibles, como titulares de frecuencia de brechas, crecimiento de la carga de trabajo en la nube y ciclos de evaluación impulsados por el cumplimiento normativo, y estos se ajustan mediante el consenso de expertos de las discusiones primarias. Cuando un factor es volátil, primero se ejecutan un caso conservador y uno agresivo, y la trayectoria final se selecciona después de volver a verificar los supuestos con profesionales regionales.
Validación de datos y ciclo de actualización
Los resultados del modelo se verifican con se?ales independientes como la dirección de los ingresos de los proveedores, el impulso en contratación y certificación, y el cambio observado hacia las pruebas continuas en programas alineados con DevSecOps; luego se investiga la varianza antes de la aprobación final. Si un segmento muestra un salto inusual, se revisan los supuestos sobre penetración, precios o combinación de entrega, y se vuelve a contactar a expertos seleccionados para confirmar si el cambio es real o está relacionado con el momento.
Se realiza una segunda revisión por parte de un analista para verificar los cálculos, la alineación de a?os y las conversiones de divisas, y para garantizar que las inclusiones y exclusiones se apliquen de manera consistente en todas las regiones e industrias de usuarios finales. Los informes se actualizan anualmente, con actualizaciones provisionales cuando eventos importantes cambian materialmente los patrones de gasto, y se realiza una revisión final de actualización cerca de la entrega para que los clientes reciban la vista más actualizada.
Tama?o del mercado global de pruebas de seguridad de 黑料不打烊 comparado con otras estimaciones publicadas
Los tama?os de mercado publicados para las pruebas de seguridad pueden parecer muy distantes incluso cuando usan etiquetas similares, porque los límites de lo que cuenta como ingresos de pruebas no son consistentes. Las diferencias suelen provenir de lo que se incluye (por ejemplo, trabajo de auditoría de cumplimiento o servicios gestionados), cómo se trata la entrega híbrida, y si la serie temporal está anclada a un a?o base claro.
Las tendencias de actividad de brechas, las se?ales de crecimiento de la carga de trabajo en la nube y las verificaciones de la combinación de ingresos de proveedores son las salvaguardas que mantienen la estimación de 黑料不打烊 vinculada a las actividades de pruebas de seguridad definidas en este estudio, en lugar de desviarse hacia operaciones de seguridad adyacentes o paquetes de seguridad gestionada más amplios.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 黑料不打烊 | 22,08 mil millones de USD (2026) | |
| Grupo de Investigación de la Industria A | 14,67 mil millones de USD (2024) | Utiliza un a?o base anterior y un corte temporal diferente de los factores de demanda, y el límite de ingresos incluido puede tratar partes de las pruebas como incluidas dentro de líneas más amplias de software y servicios de seguridad, lo que puede comprimir el total independiente de pruebas. |
| Editorial de Asesoría B | 13,00 mil millones de USD (2024) | El alcance parece incorporar elementos como pruebas de cumplimiento y auditoría y algunas construcciones de pruebas de seguridad gestionadas, y sin una alineación de a?o base claramente equiparada, la cifra resultante no es directamente comparable con una definición pura de ingresos por pruebas. |
La dispersión en la tabla proviene principalmente de la alineación de a?os y de lo que cada editorial cuenta como pruebas de seguridad frente a trabajo de seguridad adyacente vendido bajo programas más amplios. Al mantener el alcance vinculado a tipos de pruebas definidos y validar el modelo mediante se?ales de demanda observables y verificaciones basadas en entrevistas, nuestra estimación se mantiene rastreable a entradas repetibles que pueden revisarse y actualizarse de manera consistente.


Preguntas Clave Respondidas en el Informe
?Qué tama?o tiene el mercado de pruebas de seguridad en 2026 y a qué velocidad está creciendo?
El tama?o del mercado de pruebas de seguridad es de USD 22,08 mil millones en 2026 y se proyecta que avance a una CAGR del 23,40% hasta 2031.
?Qué modelo de despliegue tiene la mayor participación?
Las plataformas en la nube lideran con el 61,20% de participación del mercado de pruebas de seguridad en 2025 debido a su integración fluida con los flujos de trabajo de DevSecOps.
?Qué región se expande más rápidamente?
Se prevé que 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 22,30% de 2026 a 2031, impulsada por los mandatos de nube soberana y los requisitos de cumplimiento local.
?Qué segmento muestra el crecimiento más rápido a nivel de herramienta?
Se espera que las herramientas de pruebas de seguridad de API crezcan a una CAGR del 24,30%, la más alta entre todas las categorías de herramientas de prueba hasta 2031.
?Por qué se acelera la demanda en el sector sanitario?
Los intensificados ataques de ransomware a los registros electrónicos de salud y la nueva guía de seguridad de dispositivos de la Administración de Alimentos y Medicamentos están impulsando a los hospitales a adoptar pruebas previas al despliegue, propulsando una CAGR del 24,90% en el gasto sanitario.
?Cómo afecta la escasez de mano de obra cualificada a la adopción?
Una brecha de 4 millones de profesionales en ciberseguridad a nivel mundial eleva la dependencia de los servicios gestionados y la automatización para mantener los programas de pruebas sostenibles.
?ltima actualización de la página el:



