
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Pruebas Dinámicas de Seguridad de Aplicaciones
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 4.18 Mil millones de dólares |
| Tama?o del Mercado (2031) | 8.63 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 15.59 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
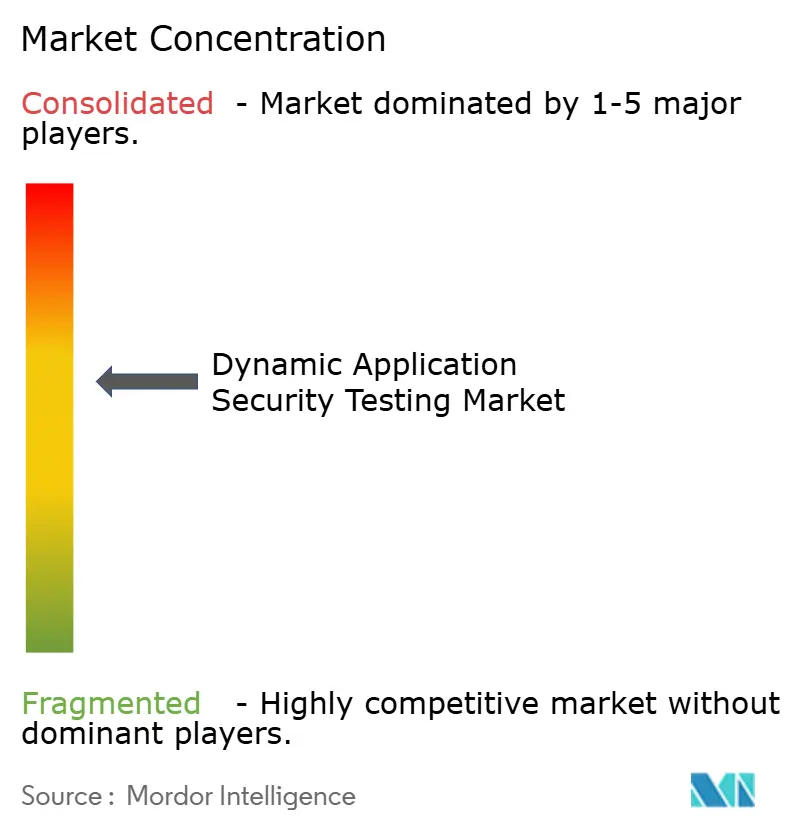
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Pruebas Dinámicas de Seguridad de Aplicaciones por 黑料不打烊
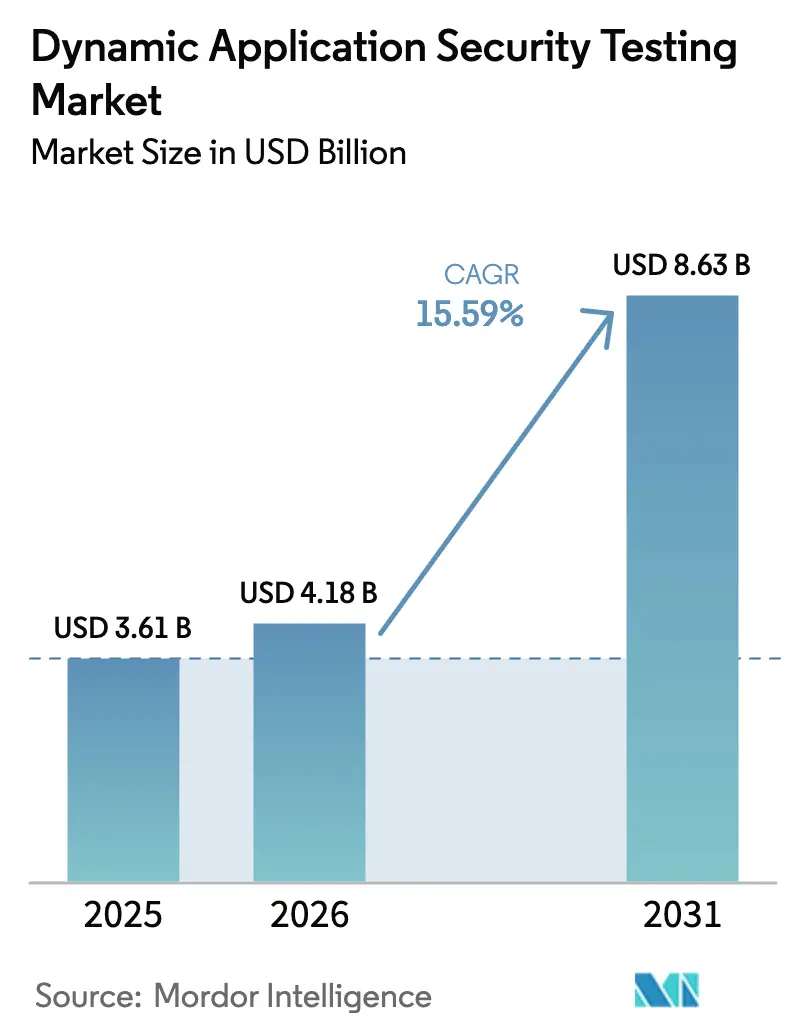
Se proyecta que el tama?o del mercado de pruebas dinámicas de seguridad de aplicaciones alcanzará USD 3,61 mil millones en 2025, USD 4,18 mil millones en 2026, y llegará a USD 8,63 mil millones en 2031, creciendo a una CAGR del 15,59% entre 2026 y 2031. El creciente volumen de ataques centrados en API, los mandatos regulatorios que exigen validación en tiempo de ejecución y la rápida reducción de los costos de creación de exploits aceleran conjuntamente la demanda de pruebas dinámicas capaces de ejercitar aplicaciones en vivo en lugar de revisar código estático. Los proveedores están incorporando motores de inteligencia artificial que generan casos de prueba de condiciones límite, mientras que los compradores favorecen cada vez más las plataformas que se integran con los flujos de integración continua para que cada compilación active un análisis. La entrega nativa en la nube domina porque los escáneres deben seguir las cargas de trabajo en contenedores que se reimplementan decenas de veces al día. La presión competitiva gira en torno a la reducción de falsos positivos, la cobertura comprobada de API y el soporte para protocolos modernos como GraphQL y gRPC, todos los cuales influyen en las decisiones de adquisición tanto de grandes empresas como de peque?as empresas.
Conclusiones Clave del Informe
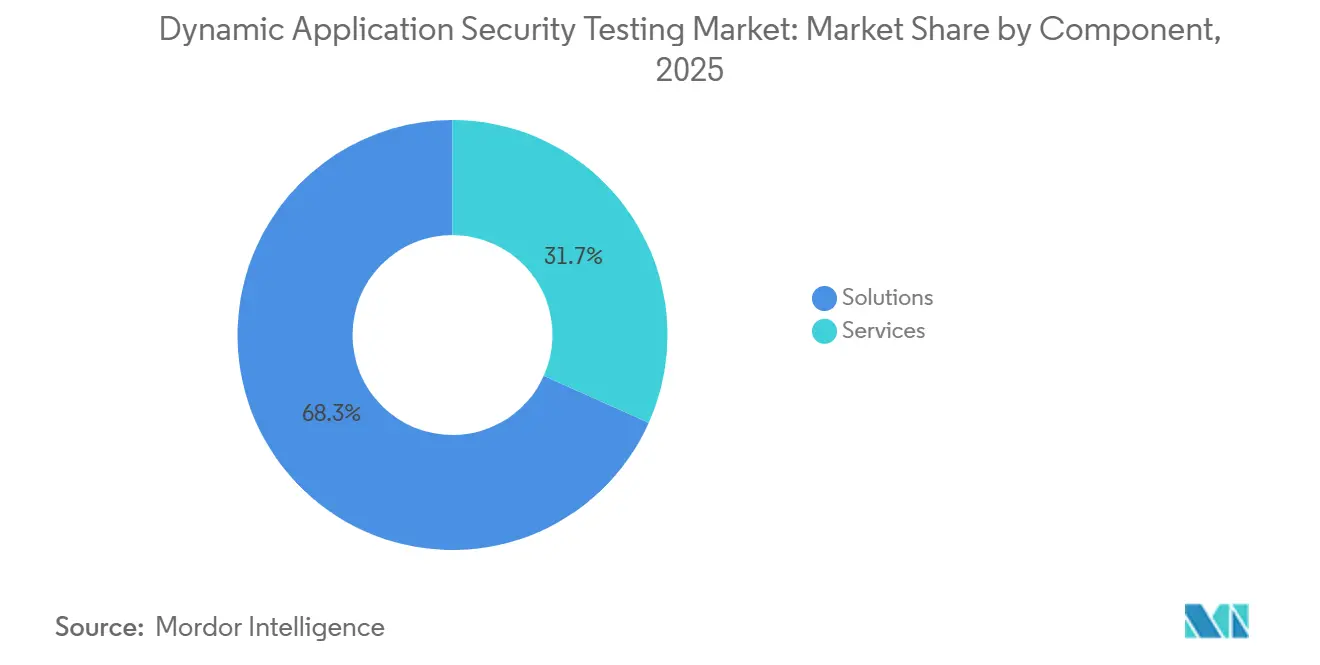
- Por componente, las soluciones representaron el 68,30% de la participación del mercado de pruebas dinámicas de seguridad de aplicaciones en 2025, mientras que los servicios avanzan a una CAGR del 15,62% hasta 2031.
- Por modo de implementación, las plataformas basadas en la nube representaron el 73,50% del tama?o del mercado de pruebas dinámicas de seguridad de aplicaciones en 2025 y se proyecta que se expandirán a una CAGR del 15,76% hasta 2031.
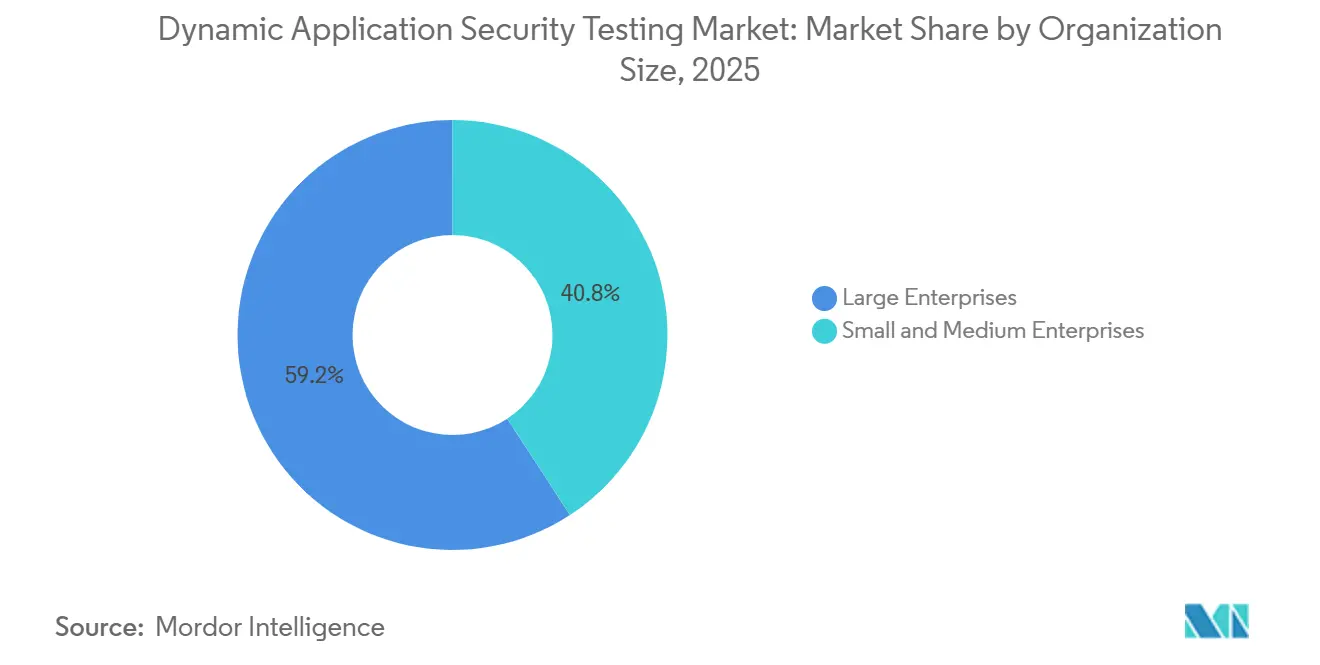
- Por tama?o de organización, las grandes empresas capturaron el 59,20% de la participación del mercado de pruebas dinámicas de seguridad de aplicaciones en 2025, mientras que las peque?as y medianas empresas crecen a una CAGR del 16,99%.
- Por vertical de usuario final, el sector BFSI representó el 24,20% de los ingresos de 2025, aunque el comercio minorista y el comercio electrónico es el de mayor crecimiento con una CAGR del 18,65% hasta 2031.
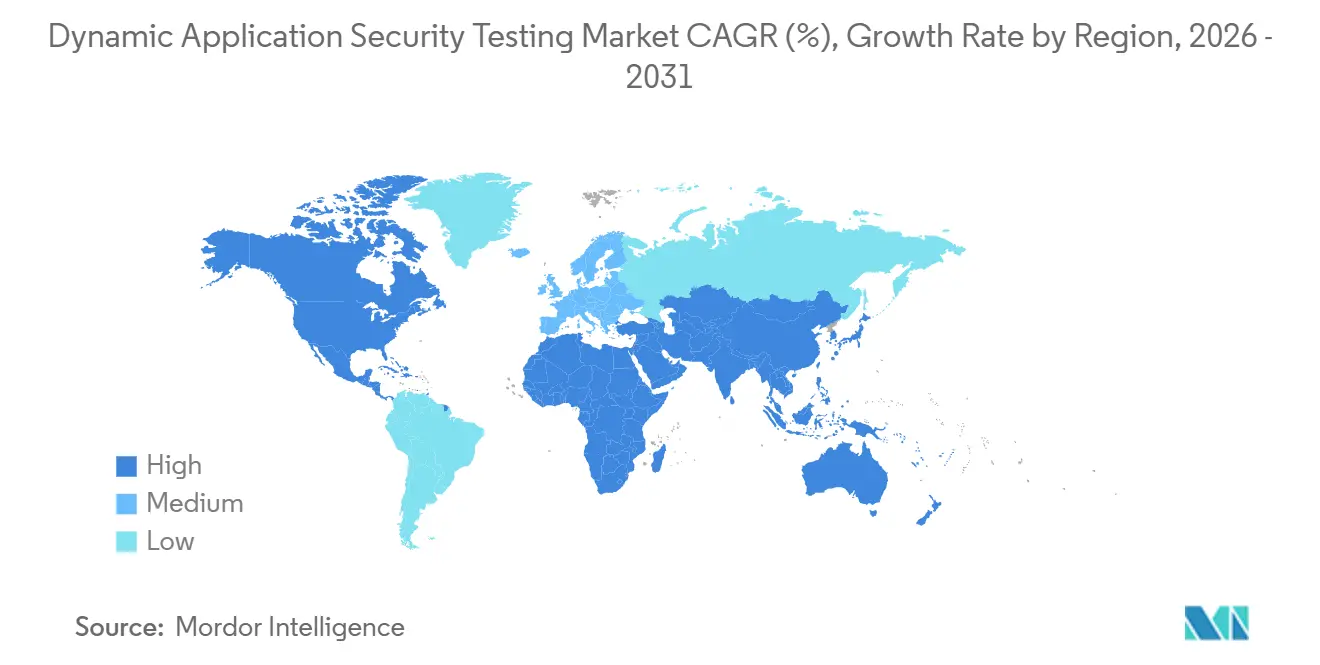
- Por geografía, América del Norte lideró con una participación del 42,80% en 2025, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 tiene un pronóstico de crecimiento a una CAGR del 17,10%, el ritmo regional más alto.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Volumen de Ataques Centrados en API | +3.5% | Global, agudo en América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Adopción de DevSecOps con Enfoque Shift-Left | +3.0% | Global, liderado por América del Norte y Europa | Mediano plazo (2-4 a?os) |
| Normas Obligatorias de SBOM y Cadena de Suministro | +2.5% | América del Norte y Europa, con extensión a 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Automatización de Exploits Habilitada por IA | +2.2% | Global, centros de I+D en América del Norte y 础蝉颈补-笔补肠í蹿颈肠辞 | Largo plazo (≥ 4 a?os) |
| Proliferación de Plataformas de Bajo Código y Sin Código | +1.8% | Global, fuerte en mercados maduros de desarrolladores ciudadanos | Mediano plazo (2-4 a?os) |
| Precios de Pago por Análisis que Disrumpen el TCO | +1.5% | Global, más fuerte en 础蝉颈补-笔补肠í蹿颈肠辞 y América del Sur | Corto plazo (≤ 2 a?os) |
| Fuente: 黑料不打烊 | |||
Creciente Volumen de Ataques Centrados en API
Los endpoints de API generaron el 48% de todos los ataques a aplicaciones web en 2024, equivalente a 150 mil millones de eventos que Akamai rastreó en su red global.[1]Fuente: Akamai, "Informe sobre el Estado de la Seguridad en Internet 2024," akamai.com Wallarm catalogó 1.602 vulnerabilidades únicas de API en el tercer trimestre de 2025, un aumento secuencial del 20%, dominado por fallos de autorización a nivel de objeto roto y exposición excesiva de datos. El cambio hacia los microservicios significa que una aplicación de comercio moderna ahora expone entre 200 y 500 API, amplificando la superficie en tiempo de ejecución que solo el mercado de pruebas dinámicas de seguridad de aplicaciones puede sondear eficazmente. Traceable AI informó que el 57% de las organizaciones sufrió una brecha de API en el a?o anterior, pero solo el 34% implementó defensas específicas para API.[2]Fuente: Traceable AI, "Encuesta de Seguridad de API 2024," traceable.ai La presión regulatoria agrava la urgencia, ya que las normas PSD2 y de banca abierta imponen acceso de terceros que debe validarse en cuanto a integridad de autorización.
Adopción de DevSecOps con Enfoque Shift-Left
La encuesta de GitLab de 2024 mostró que el 58% de los desarrolladores ya ejecutan pruebas dinámicas durante los flujos de desarrollo, frente al 41% de dos a?os antes. A pesar de este progreso, solo un tercio incluye análisis de API dedicados, principalmente porque las credenciales de autenticación y los entornos de prueba efímeros complican la automatización. Datadog encontró que el 15% de los servicios en producción aún contenían vulnerabilidades catalogadas en la lista de Vulnerabilidades Explotadas Conocidas de CISA, lo que refuerza la necesidad de una detección más temprana. Los escáneres incrementales que prueban los endpoints modificados en ciclos de cinco minutos ahora se alinean con los objetivos de compilación de menos de 10 minutos, fomentando una adopción más amplia.
Normas Obligatorias de Divulgación de SBOM y Cadena de Suministro
CISA amplió los elementos mínimos del SBOM en agosto de 2025 para incluir procedencia, licencia y estado de vulnerabilidad, pero también declaró que los componentes divulgados deben someterse a validación en tiempo de ejecución.[3]Fuente: CISA, "Lista de Materiales de Software," cisa.gov La Ley de Resiliencia Cibernética de la UE impone multas de EUR 15 millones o el 2,5% de la facturación por incumplimiento, lo que impulsa a los fabricantes a demostrar la explotabilidad en lugar de simplemente listar componentes. Los dispositivos médicos enfrentan requisitos de prueba similares bajo la guía de la FDA emitida en 2024. Cada mandato eleva el mercado de pruebas dinámicas de seguridad de aplicaciones porque el sondeo en tiempo de ejecución confirma si una biblioteca vulnerable es accesible en producción.
Automatización de Exploits Habilitada por IA
Las investigaciones sobre agentes de modelos de lenguaje de gran escala demostraron su capacidad para explotar de forma autónoma hasta el 51% de los CVE probados, logrando este resultado a costos inferiores a USD 4 y reduciendo significativamente el esfuerzo manual en dos órdenes de magnitud. Este avance pone de relieve la creciente eficiencia de los sistemas automatizados en ciberseguridad. En 2024, Datadog observó una reducción sustancial en el tiempo medio hasta la explotación, que cayó a solo siete días. Este cambio se atribuye principalmente a la adopción de la generación automatizada de cargas útiles, que ha agilizado el proceso de explotación. Los proveedores están integrando activamente modelos generativos capaces de crear casos de prueba directamente a partir de esquemas de API, mejorando su capacidad para identificar vulnerabilidades. Al mismo tiempo, los atacantes están aprovechando agentes similares para explotar debilidades, desencadenando una carrera armamentista en ciberseguridad. Esta competencia continua impulsa una demanda constante y creciente de soluciones de análisis dinámico más inteligentes y avanzadas para mantenerse a la vanguardia de las amenazas emergentes.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Fatiga por Relación Se?al-Ruido (Falsos Positivos) | -2.0% | Global, especialmente en América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Escasez de Competencias en Seguridad de Aplicaciones | -1.8% | Global, más grave en América del Norte, Europa y 础蝉颈补-笔补肠í蹿颈肠辞 | Largo plazo (≥ 4 a?os) |
| Cobertura Limitada en Tiempo de Ejecución y de Lógica de Negocio | -1.2% | Global, elevada en implementaciones complejas de microservicios | Mediano plazo (2-4 a?os) |
| Normas Fragmentadas entre Jurisdicciones | -0.9% | Multinacionales que operan en múltiples regiones regulatorias | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Fatiga por Relación Se?al-Ruido (Falsos Positivos)
Los equipos de seguridad enfrentan un desafío significativo para gestionar el abrumador volumen de alertas generadas por sus sistemas, con entre el 70% y el 90% de estas alertas siendo falsos positivos. Esta alta tasa de alertas irrelevantes obliga a los equipos a dedicar un tiempo y recursos considerables a clasificar miles de notificaciones solo para identificar el 10-30% crítico que genuinamente requiere atención. Con el tiempo, los desarrolladores tienden a ignorar las alertas debido al ruido persistente, lo que en última instancia compromete el logro de los objetivos de seguridad esenciales. Para abordar este problema, las soluciones de análisis basadas en pruebas instrumentadas ofrecidas por proveedores como Invicti han demostrado ser eficaces para reducir los hallazgos irrelevantes hasta en un 60%. Esta mejora no solo aumenta la eficiencia, sino que también permite a los equipos de seguridad centrarse en información procesable. Como resultado, los compradores enfatizan cada vez más la precisión como un requisito crítico, mencionándola con frecuencia como una característica obligatoria en sus solicitudes de propuestas.
Escasez de Competencias en Seguridad de Aplicaciones
En 2024, ISC2 identificó una significativa brecha global de talento en ciberseguridad de 4,8 millones de profesionales, con una escasez particularmente pronunciada en experiencia en pruebas dinámicas. Esta brecha subraya la creciente demanda de habilidades especializadas en el mercado de ciberseguridad. El tiempo promedio necesario para cubrir estos roles críticos supera ahora los seis meses, lo que crea desafíos sustanciales para las organizaciones que buscan asegurar sus sistemas. Además, las primas salariales para estos roles se han disparado al 40%, lo que dificulta cada vez más que muchas peque?as empresas atraigan y retengan dicho talento. Sin embargo, los avances tecnológicos han proporcionado soluciones alternativas. Las empresas ahora pueden aprovechar los servicios gestionados y las API de seguridad como código, que simplifican el proceso de realización de pruebas avanzadas. Estas herramientas permiten a las organizaciones acceder a resultados de pruebas críticos sin necesidad de contratar e incorporar a estos especialistas escasos y muy solicitados, abordando así algunos de los desafíos planteados por la brecha de talento.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios Escalan Más Rápido que el SoftwareLas soluciones generaron el 68,30% de los ingresos de 2025, lo que demuestra que las empresas aún licencian plataformas con todas las funciones para cubrir amplios inventarios de activos. Sin embargo, el segmento de servicios crece a una CAGR del 15,62%, más rápido que el mercado general de pruebas dinámicas de seguridad de aplicaciones. Los proveedores integran escáneres con sistemas de CI/CD, ajustan los flujos de autenticación e interpretan los hallazgos para las unidades de negocio. Las consultoras globales, incluida Accenture, ampliaron su plantilla de seguridad de aplicaciones durante 2025 para satisfacer esta demanda.
Los servicios también resultan atractivos para las organizaciones que luchan con los falsos positivos; un equipo gestionado valida la explotabilidad antes de escalar, reduciendo las colas de alertas. Como resultado, el tama?o del mercado de pruebas dinámicas de seguridad de aplicaciones vinculado a los servicios está proyectado para expandirse de manera constante hasta 2031. Los proveedores responden agrupando la incorporación, la creación de políticas personalizadas y las revisiones periódicas de estado dentro de los niveles de suscripción, alineando los incentivos económicos con los resultados del cliente.


Por Modo de Implementación:
La Entrega Basada en la Nube DominaEn 2025, el gasto en escáneres alojados en la nube representó el 73,50%, y continúan superando a las soluciones locales, creciendo a una tasa de CAGR del 15,76%. Los motores en la nube poseen la capacidad de descubrir y probar microservicios en contenedores y funciones sin servidor, que se reimplementan decenas de veces al día, en tiempo casi real. Esta capacidad para gestionar reimplementaciones frecuentes de manera eficiente es un factor clave que impulsa la adopción de soluciones alojadas en la nube. La extensión de Amazon Inspector a cargas de trabajo Lambda y en contenedores destaca aún más la creciente preferencia de los compradores por las ofertas totalmente gestionadas, ya que estas soluciones reducen la carga operativa y mejoran la escalabilidad.
En industrias con regulaciones estrictas, la implementación local sigue siendo un requisito crítico debido a las políticas de soberanía de datos que limitan el procesamiento externo. Estas políticas garantizan que los datos sensibles permanezcan dentro de entornos controlados, haciendo que las soluciones locales sean indispensables para el cumplimiento normativo. Como resultado, están surgiendo arquitecturas híbridas como solución práctica: el motor de análisis opera en la nube del proveedor, pero las credenciales y otros datos sensibles se almacenan de forma segura en el hardware del cliente. Esta configuración garantiza que se cumplan los requisitos de conformidad sin comprometer la amplitud de la cobertura de seguridad. Dicho modelo mixto subraya la adaptabilidad y flexibilidad requeridas en el mercado de pruebas dinámicas de seguridad de aplicaciones, permitiéndole atender tanto a los desarrolladores centrados en la nube que buscan innovación como a los actores establecidos con aversión al riesgo que priorizan el cumplimiento normativo y la seguridad de los datos.
Por Tama?o de Organización:
Las Pymes Reducen la Brecha de AdopciónEn 2025, las grandes empresas representaron una participación dominante del 59,20% de los ingresos, impulsada por sus amplias carteras de aplicaciones y los estrictos mandatos de auditoría. Estas organizaciones gestionan extensos parques de aplicaciones, que requieren medidas de seguridad sólidas para cumplir con los estándares regulatorios y garantizar la eficiencia operativa. En contraste, las pymes están ganando terreno rápidamente, con una sólida CAGR del 16,99%, gracias al cambio de costosas licencias iniciales a modelos de precios basados en el uso. Este enfoque de precios reduce significativamente la carga financiera de las organizaciones más peque?as, permitiéndoles adoptar soluciones de seguridad avanzadas. Un ejemplo ilustrativo es StackHawk, que ofrece un nivel gratuito para proyectos de código abierto y cobra por análisis para cargas de trabajo comerciales, atendiendo a equipos con presupuesto limitado y fomentando una adopción más amplia entre las pymes.
Si bien las pymes lidian con limitaciones de experiencia, los servicios gestionados de análisis dinámico han surgido como una solución práctica y rentable. Estos servicios abordan las brechas de habilidades en las organizaciones más peque?as proporcionando experiencia especializada y monitoreo continuo. Las empresas de externalización indias, aprovechando los centros de operaciones de seguridad regionales, ofrecen servicios de pruebas continuas a precios competitivos, consolidando su posición en los mercados emergentes. Estas empresas permiten a las pymes acceder a pruebas de seguridad de alta calidad sin necesidad de importantes recursos internos. Como resultado, la participación de las pymes en el mercado de pruebas dinámicas de seguridad de aplicaciones está preparada para un ascenso constante en los próximos a?os, impulsada por la creciente adopción de servicios gestionados y la creciente necesidad de medidas de seguridad sólidas en un panorama digital en rápida evolución.
Por Vertical de Usuario Final:
El Comercio Minorista y el Comercio Electrónico se Aceleran Tras las BrechasGracias a su exposición a la banca abierta y a las cuantiosas multas regulatorias, el sector BFSI mantuvo una participación dominante del 24,20% del valor del mercado de 2025. Esta dominancia destaca el papel crítico del sector en impulsar la adopción de medidas de seguridad avanzadas. Sin embargo, a raíz de las brechas de Ticketmaster y Santander, que comprometieron 560 millones de registros, los gastos en comercio minorista y comercio electrónico han experimentado un sólido ascenso, con una CAGR del 18,65%. Estos incidentes han puesto de manifiesto las vulnerabilidades en la seguridad de los datos, lo que lleva a las empresas a priorizar las inversiones en medidas de protección. Con PCI DSS 4.0 que ahora exige la validación continua en tiempo de ejecución para los sistemas que manejan datos de titulares de tarjetas, la necesidad de pruebas dinámicas nunca ha sido más clara. Este cambio regulatorio enfatiza la importancia de las estrategias de seguridad proactivas para mitigar riesgos y garantizar el cumplimiento.
Guiado por las directivas de seguridad de dispositivos de la FDA, el sector sanitario está intensificando sus medidas de seguridad para hacer frente a las amenazas emergentes. La creciente dependencia del sector de los dispositivos conectados ha hecho que los protocolos de seguridad sólidos sean indispensables. Simultáneamente, los sectores de energía, servicios públicos y manufactura están recurriendo a las pruebas dinámicas para fortalecer sus interfaces de IoT industrial. Estas industrias enfrentan desafíos únicos debido a la naturaleza crítica de sus operaciones, lo que hace que la adopción de soluciones de seguridad avanzadas sea una prioridad. El patrón es consistente en todos los sectores: la combinación de API activas orientadas al exterior y el potencial de da?o financiero y reputacional impulsa las inversiones continuas en el mercado de pruebas dinámicas de seguridad de aplicaciones. Esta inversión sostenida refleja la creciente conciencia de la necesidad de marcos de seguridad integrales para proteger los datos sensibles y mantener la integridad operativa.
Análisis Geográfico
Mercado de Pruebas Dinámicas de Seguridad de Aplicaciones en América del Norte
América del Norte lideró con el 42,80% de los ingresos de 2025 debido a que la Orden Ejecutiva 14028 obliga a los contratistas federales a demostrar la validación de vulnerabilidades en tiempo de ejecución. La profundidad de adopción es la más alta, pero los equipos también experimentan la mayor fatiga por alertas, lo que impulsa la demanda premium de análisis basados en pruebas y clasificación mediante inteligencia artificial. La Ley de Protección de Sistemas Cibernéticos Críticos de 颁补苍补诲á, promulgada en 2024, amplió las pruebas obligatorias a las empresas de servicios públicos reguladas a nivel provincial, a?adiendo demanda incremental.
Mercado de Pruebas Dinámicas de Seguridad de Aplicaciones en Europa
Europa contribuyó aproximadamente el 29% del gasto en 2025, impulsada por la implantación progresiva de NIS2, DORA y la Ley de Resiliencia Cibernética. Las instituciones financieras alemanas y francesas extienden los análisis a cada API de terceros, alineándose con los plazos de notificación de incidentes de 24 horas. La divergencia posterior al Brexit obliga a las empresas del Reino Unido que atienden a clientes de la Unión Europea a cumplir ambos conjuntos de regulaciones, lo que incrementa el volumen y la complejidad de las pruebas.
Mercado de Pruebas Dinámicas de Seguridad de Aplicaciones en 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 es la región de mayor crecimiento con una CAGR del 17,10%. El Esquema de Protección Multinivel 2.0 de China exige ahora evaluaciones dinámicas para los sistemas de Nivel 3 o superior, abarcando la mayoría de las aplicaciones empresariales. La Ley de Protección de Datos Personales Digitales de India impone multas de hasta 2.500 millones de INR (30 millones de USD) por infracciones, lo que incentiva a los exportadores a certificar su postura de seguridad ante clientes globales. 闯补辫ó苍, Corea del Sur, Australia y Nueva Zelanda realizan contribuciones considerables en un contexto donde las leyes de notificación de brechas se endurecen anualmente.

Panorama regulatorio
En los Estados Unidos, la Orden Ejecutiva 14028 (mayo de 2021) sienta las bases de los requisitos federales de la cadena de suministro de software e impulsa a las agencias y proveedores hacia prácticas documentadas de desarrollo y pruebas seguras que demuestren el riesgo explotable en aplicaciones en ejecución. La guía del NIST, incluido el Secure Software Development Framework (SSDF, SP 800-218) y la integración de seguridad de la cadena de suministro en las canalizaciones de DevSecOps (SP 800-204D), refuerza la identificación y respuesta rutinaria a vulnerabilidades como parte de los flujos de trabajo de CI/CD, respaldando las pruebas dinámicas automatizadas junto con otros controles de AppSec.
En Europa, la Ley de Resiliencia Cibernética (Reglamento (UE) 2024/2847) entró en vigor el 10 de diciembre de 2024 y formaliza las obligaciones de seguridad por dise?o a lo largo del ciclo de vida del producto, con un mayor énfasis en la verificación continua en lugar de la evaluación puntual. La Ley también introduce obligaciones de notificación para vulnerabilidades activamente explotadas e incidentes graves a partir del 11 de septiembre de 2026, lo que a?ade urgencia para que los fabricantes y productores de software operativicen la validación en tiempo de ejecución y la captura de evidencia mediante herramientas como DAST dentro de programas más amplios de desarrollo seguro y gestión de vulnerabilidades.
Panorama Competitivo
El mercado de pruebas dinámicas de seguridad de aplicaciones sigue siendo moderadamente fragmentado; los diez principales proveedores controlan aproximadamente entre el 45% y el 50% de los ingresos. Los actores establecidos como Invicti Security, PortSwigger y Qualys compiten en amplitud, integrando motores de API, cumplimiento normativo y análisis basados en pruebas en paneles de control unificados. Los nuevos participantes, incluidos Bright Security y Probely, se centran en la experiencia del desarrollador integrándose directamente con los flujos de trabajo de GitLab o GitHub.
La clasificación asistida por IA y la generación de casos de prueba dominan las solicitudes de patentes, lo que subraya el reconocimiento de los proveedores de que la fatiga por falsos positivos pone en riesgo las renovaciones más que las tasas de detección brutas. La adquisición de API Fortress por parte de Invicti en enero de 2026 se?ala una consolidación orientada a la profundidad de protocolos, mientras que el manejo automatizado de autenticación multifactor de PortSwigger lanzado en diciembre de 2025 ejemplifica un salto de capacidad de nicho.
Persisten espacios en blanco en la detección de fallos de lógica de negocio y en el análisis fiable de protocolos como GraphQL, gRPC y WebSocket. Los proveedores que combinan IA generativa con instrumentación de comportamiento para cerrar estas brechas están posicionados para capturar participación futura a medida que el mercado de pruebas dinámicas de seguridad de aplicaciones madura.
Líderes de la Industria de Pruebas Dinámicas de Seguridad de Aplicaciones
IBM Corporation
Synopsys Inc.
Veracode Inc.
Checkmarx Ltd.
OpenText Corporation (Fortify)
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Pruebas Dinámicas de Seguridad de Aplicaciones
- IBM Corporation
- Synopsys Inc.
- Veracode Inc.
- Checkmarx Ltd.
- OpenText Corporation (Fortify)
- Rapid7 Inc.
- Qualys Inc.
- Invicti Security Ltd.
- Contrast Security Inc.
- HCLTech Ltd. (AppScan)
- GitLab Inc.
- Snyk Ltd.
- Tenable Holdings Inc.
- PortSwigger Ltd. (Burp Suite)
- Indusface Pvt Ltd.
- NowSecure Inc.
- Appknox Pte Ltd.
- CyCognito Inc.
- WhiteHat Security Inc. (NTT)
- Cobalt Labs Inc.
Lea el análisis de las empresas de pruebas dinámicas de seguridad de aplicaciones

Oportunidades de mercado y perspectivas futuras
La consolidación de proveedores y la convergencia de plataformas están creando espacio para flujos de trabajo unificados que conectan los hallazgos en tiempo de ejecución con la remediación orientada a desarrolladores, lo que aborda directamente la fatiga por falsos positivos y las cadenas de herramientas fragmentadas. Los compradores están estandarizándose en plataformas de seguridad de aplicaciones más amplias que integran DAST junto con la gestión de posturas y la orquestación de políticas, como refleja la expansión de Invicti más allá del escaneo mediante su adquisición de Kondukto (agosto de 2025) y su continuo énfasis en la validación basada en pruebas en todas las integraciones de su portafolio. Este cambio mejora el argumento a favor de los proveedores que pueden conectar los resultados de DAST con artefactos de gobernanza consistentes para la preparación de auditorías en los procesos de SBOM, marcos de desarrollo seguro e informes de vulnerabilidades.
Las pruebas de tiempo de ejecución centradas en API también representan una oportunidad clara, ya que las aplicaciones modernas exponen grandes inventarios de endpoints y amplían la diversidad de protocolos (GraphQL, gRPC, WebSocket), lo que aumenta la demanda de una cobertura autenticada más profunda en entornos de CI/CD y efímeros. La adquisición de Pynt por parte de Radware (enero de 2026) para fortalecer la seguridad de API de ciclo de vida completo, y el lanzamiento de Snyk API and Web por parte de Snyk (abril de 2025) para productizar DAST dentro de su plataforma, se?alan una inversión continua en el escaneo centrado en API y en la experiencia integrada del desarrollador. Al mismo tiempo, las hojas de ruta empresariales están incorporando comportamientos de aplicaciones orientados a la IA y flujos de trabajo agénticos, lo que aumenta el valor de las ofertas de DAST capaces de validar rutas de uso indebido en tiempo de ejecución, generación de casos de prueba y controles de políticas en condiciones similares a las de producción sin a?adir sobrecarga operativa.
Recent Industry Developments in Mercado de Pruebas Dinámicas de Seguridad de Aplicaciones
- Julio de 2026: OpenText anunció Fortify Agentic Analyzer como una capacidad de análisis multiagente y multifase en todo el portafolio Fortify, disponible para Fortify on Demand, implementaciones on-premises y de nube privada. El lanzamiento amplía el análisis asistido por IA dentro de las suites de AppSec y respalda las implementaciones empresariales al alinearse con las preferencias existentes de licenciamiento e implementación de Fortify.
- Junio de 2026: Veracode implementó mejoras en su plataforma DAST, incluidos controles de restricción de directorios y una programación mejorada, además de actualizaciones de endpoints ISM. Las actualizaciones refuerzan la gobernanza para programas de escaneo a gran escala y ajustan el control del alcance de escaneo en entornos de CI/CD y empresariales.
- Diciembre de 2025: PortSwigger lanzó Burp Suite Enterprise 2025.4 con manejo automatizado de flujos de trabajo de autenticación multifactor. Esta capacidad reduce la friccción para el escaneo autenticado a gran escala y mejora la cobertura de aplicaciones protegidas por controles de identidad modernos.


Mercado de Pruebas Dinámicas de Seguridad de Aplicaciones Alcance del informe y metodología de investigación
Definición y alcance del mercado
Este mercado abarca los ingresos generados por las herramientas de pruebas dinámicas de seguridad de aplicaciones (DAST) y los servicios relacionados que prueban las aplicaciones en ejecución desde el exterior, abarcando aplicaciones web, aplicaciones móviles y API expuestas. Incluye soluciones comerciales además de servicios de implementación, soporte y pruebas gestionadas en los principales usuarios y regiones del sector.
Exclusiones de alcance: excluimos las pruebas de código estático puras, el análisis de composición de software, las pruebas de penetración generales que no se entregan como un producto o servicio DAST, y las herramientas de seguridad de endpoints o de red.
Descripción general de la segmentación
- Por Componente
- Soluciones
- Servicios
- Por Modo de Implementación
- Basado en la Nube
- Local
- Por Tama?o de Organización
- Grandes Empresas
- Peque?as y Medianas Empresas
- Por Vertical de Usuario Final
- BFSI
- Salud
- TI y Telecomunicaciones
- Industrial y Defensa
- Comercio Minorista y Comercio Electrónico
- Energía y Servicios Públicos
- Manufactura
- Otros Verticales de Usuario Final
- Por Geografía
- América del Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- Espa?a
- Resto de Europa
- 础蝉颈补-笔补肠í蹿颈肠辞
- China
- 闯补辫ó苍
- Corea del Sur
- India
- Australia
- Nueva Zelanda
- Resto de 础蝉颈补-笔补肠í蹿颈肠辞
- Oriente Medio y ?frica
- Oriente Medio
- Emiratos ?rabes Unidos
- Arabia Saudita
- 罢耻谤辩耻í补
- Resto de Oriente Medio
- ?frica
- 厂耻诲á蹿谤颈肠补
- Nigeria
- Kenia
- Resto de ?frica
- Oriente Medio
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental se utilizó para establecer los límites del mercado, elaborar el primer mapa de demanda e identificar las principales se?ales de adopción que influyen en el gasto en DAST. Nos referimos a fuentes públicas como la guía del NIST, los avisos de CISA, las listas CWE de MITRE, el OWASP Top 10 y el API Security Top 10, y las estadísticas de brechas publicadas por agencias y reguladores importantes para comprender cómo se está priorizando la prueba en tiempo de ejecución.
Para traducir ese contexto en insumos de dimensionamiento, también utilizamos informes anuales de empresas, folletos de productos de seguridad y presentaciones para inversores con el fin de enmarcar el alcance del producto y los paquetes típicos (licencias de herramientas, suscripciones y paquetes de servicios). Los analistas también utilizaron suscripciones pagas para datos financieros de empresas y noticias, además de bases de datos de patentes para rastrear las tendencias en las funciones de escaneo y automatización. Las fuentes aquí enumeradas son ilustrativas, y se utilizaron referencias públicas y privadas adicionales para la recopilación, validación y aclaración de datos.
Entrevistas primarias y encuestas
El trabajo primario se centró en entrevistas y encuestas estructuradas con líderes de seguridad de aplicaciones, responsables de DevSecOps, gerentes de pruebas de seguridad y proveedores de servicios que ejecutan escaneos para clientes. Utilizamos estas conversaciones para confirmar qué es lo que los compradores realmente consideran DAST, cómo cambia el uso con las canalizaciones de CI y qué precios se pagan cuando las pruebas se expanden de aplicaciones web a superficies de API.
Distribución de los encuestados del trabajo de campo de la investigación primaria
| Tipo de empresa | Cargo del encuestado | 搁别驳颈ó苍 |
|---|---|---|
| Nivel superior: 39% | Directivos (CXOs): 14% | 础蝉颈补-笔补肠í蹿颈肠辞: 46% |
| Nivel medio: 46% | Líderes funcionales/de unidad: 33% | Europa, Oriente Medio y ?frica: 32% |
| Actores más peque?os: 15% | Gerentes: 53% | América: 22% |
Dimensionamiento y previsión del mercado
El dimensionamiento comenzó con una construcción de arriba hacia abajo en la que se reconstruyeron las bolsas de gasto en seguridad de aplicaciones y pruebas de seguridad por región, y luego se filtraron utilizando la adopción de DAST y las divisiones de participación presupuestaria validadas mediante entrevistas. Para que los totales fueran prácticos, corroboramos los resultados con comprobaciones ascendentes selectivas utilizando puntos de precio muestreados y paquetes típicos basados en asientos, aplicaciones o volumen de escaneo, seguidos de comprobaciones de canal sobre la frecuencia con la que los servicios se agrupan con las herramientas.
Los insumos clave del modelo incluyeron, como ejemplos, el crecimiento en la exposición de API y los patrones de vulnerabilidad relacionados, el cambio hacia la implementación basada en la nube para las herramientas de prueba, la intensidad de implementación de canalizaciones de CI o DevSecOps, la presión de cumplimiento en sectores regulados y la combinación de tama?os empresariales, ya que la madurez del comprador afecta la división entre servicio y software. Cuando la divulgación de ingresos de los proveedores era incompleta, las brechas se manejaron utilizando rangos basados en comparables y verificaciones cruzadas con las huellas de implementación y el número de clientes discutidos en las llamadas primarias. Las previsiones se prepararon utilizando análisis de escenarios vinculados a un peque?o conjunto de variables impulsoras, y luego se ajustaron utilizando el consenso de expertos sobre la progresión de precios y las tasas de adopción de servicios.
Validación de datos y ciclo de actualización
La validación se realizó mediante comprobaciones cruzadas repetidas entre los resultados del modelo y se?ales independientes, como los presupuestos de pruebas de seguridad informados, las tendencias públicas de vulnerabilidades y los indicadores de adopción de la nube por región. Cuando un dato generaba un salto inusual en un país, sector o división de implementación, revisamos el supuesto y volvimos a contactar a los encuestados para confirmar si el cambio era real o estaba relacionado con el momento.
Antes de la aprobación final, un segundo analista revisa los cálculos, la lógica de unidades y las conversiones de divisas, y luego se verifica el conjunto de datos completo en cuanto a la varianza respecto a mercados adyacentes en seguridad de aplicaciones. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando eventos importantes cambian materialmente los impulsores de la demanda. Justo antes de la entrega, se completa una revisión final para que los clientes reciban la vista más actualizada.
Tama?o del mercado de pruebas dinámicas de seguridad de aplicaciones de 黑料不打烊 frente a otras estimaciones publicadas
Los tama?os de mercado publicados para DAST suelen variar porque el límite del producto no se interpreta de la misma manera, y la unidad de precios puede diferir entre compradores. Algunos estudios se apoyan más en los mensajes de los proveedores, mientras que otros parten de las bolsas de gasto en seguridad informática, lo que hace que los totales se distancien.
Los proyectos de pruebas de penetración puras y los servicios generales de equipo rojo son un complemento habitual, y estos pueden inflar la cifra de DAST incluso cuando el trabajo no está vinculado a una suscripción de plataforma DAST. Estos complementos quedan fuera del alcance de 黑料不打烊, lo que mantiene el modelo vinculado a las herramientas DAST y los servicios relacionados que respaldan directamente el escaneo en tiempo de ejecución de aplicaciones y API, y la estimación se verifica luego frente a los patrones de implementación, las tasas de adopción de servicios y las se?ales de adopción a nivel regional.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 黑料不打烊 | 4,18 mil millones USD (2026) | |
| Revista Sectorial A | 2,56 mil millones USD (2023) | Utiliza un a?o base anterior y una ventana de previsión más corta, y la descripción del alcance es de alto nivel, por lo que la combinación entre nube y on-premise y los supuestos de adopción de servicios pueden no estar completamente normalizados entre regiones. |
| Consultora Regional B | 1,80 mil millones USD (2024) | Parte de una bolsa de gasto más estrecha y puede tratar el uso empresarial en grandes sectores regulados como adopción parcial, lo que puede subestimar los servicios empaquetados y la mayor utilización en programas de DevSecOps maduros. |
La dispersión entre los valores publicados se explica principalmente por lo que se contabiliza como DAST frente a servicios de seguridad adyacentes, además de las diferencias en el momento del a?o base y en cómo se escala el precio a medida que el escaneo se expande a las API. Al mantener los insumos vinculados a la adopción, el empaquetado y las comprobaciones de tasa de adopción que pueden repetirse cada a?o, el tama?o de mercado resultante sigue siendo más fácil de rastrear hasta impulsores de demanda claros.


Preguntas Clave Respondidas en el Informe
?A qué velocidad se espera que crezca el gasto en pruebas dinámicas de seguridad de aplicaciones hasta 2031?
Se proyecta que los ingresos de la industria crecerán a una CAGR del 15,59% entre 2026 y 2031, aumentando de USD 4,18 mil millones en 2026 a USD 8,63 mil millones en 2031.
?Qué enfoque de implementación atrae la mayor inversión en la actualidad?
Los escáneres basados en la nube ya representan el 73,50% del gasto de 2025 porque pueden rastrear los endpoints en contenedores y sin servidor que se reimplementan con frecuencia.
?Por qué los minoristas están aumentando sus presupuestos de pruebas dinámicas?
Las brechas que expusieron 560 millones de registros en 2024 pusieron de manifiesto las deficiencias en la autenticación de API, lo que llevó a las empresas de comercio minorista y comercio electrónico a incrementar sus gastos a una CAGR del 18,65%.
?Qué crea el mayor obstáculo para una adopción más amplia en las peque?as empresas?
La escasez de experiencia en seguridad de aplicaciones y los históricamente elevados costos de licencias ralentizan la adopción, aunque los precios basados en el uso y las opciones de servicios gestionados están cerrando la brecha.
?ltima actualización de la página el:



