
Tamanho e Participa??o do Mercado de Testes Din?micos de Seguran?a de Aplica??es
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 4.18 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 8.63 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 15.59 % |
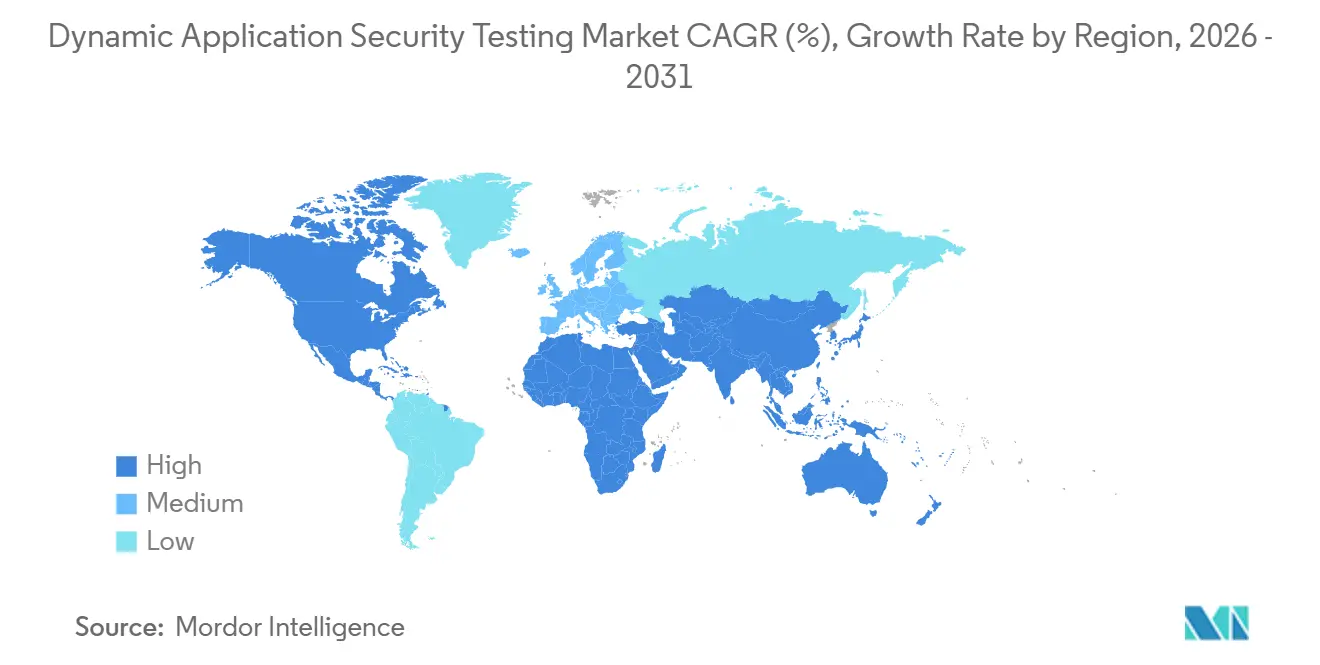
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Testes Din?micos de Seguran?a de Aplica??es por 黑料不打烊
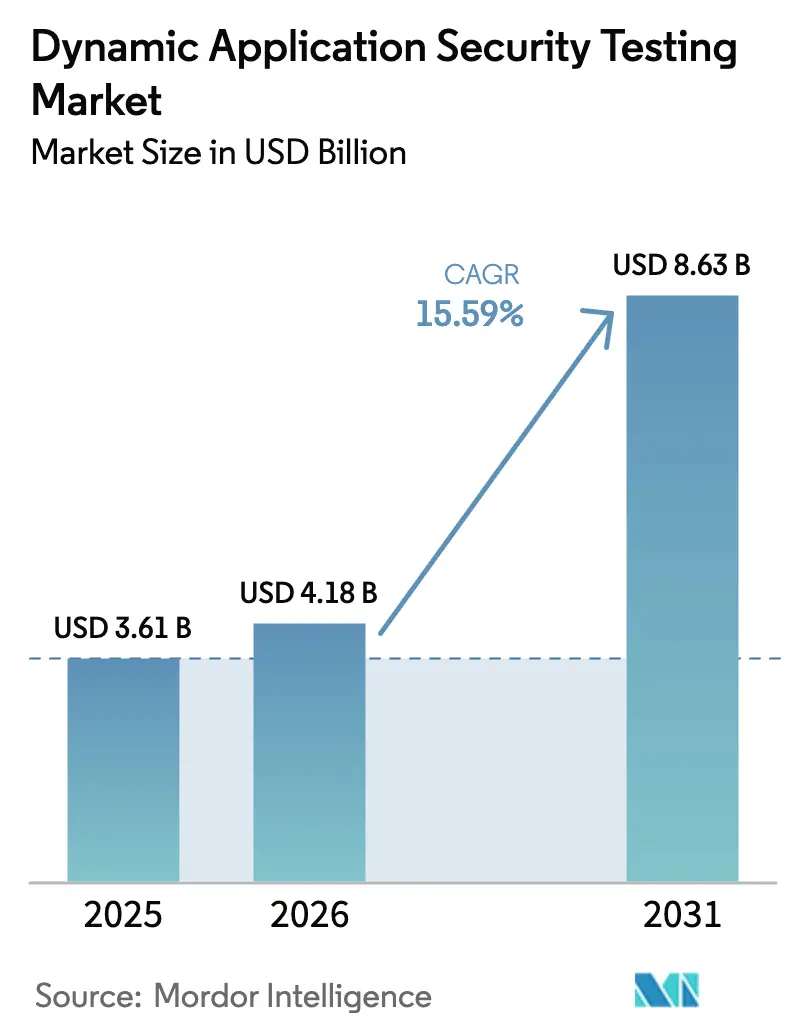
O tamanho do mercado de testes din?micos de seguran?a de aplica??es está projetado em USD 3,61 bilh?es em 2025, USD 4,18 bilh?es em 2026, e deverá atingir USD 8,63 bilh?es até 2031, crescendo a um CAGR de 15,59% de 2026 a 2031. O crescente volume de ataques centrados em API, os mandatos regulatórios que exigem valida??o em tempo de execu??o e a rápida redu??o dos custos de cria??o de exploits aceleram conjuntamente a demanda por testes din?micos capazes de exercitar aplica??es em funcionamento, em vez de revisar código estático. Os fornecedores est?o incorporando mecanismos de inteligência artificial que geram casos de teste de condi??es de contorno, enquanto os compradores favorecem cada vez mais plataformas que se integram a pipelines de integra??o contínua, de modo que cada build acione uma varredura. A entrega nativa em nuvem domina porque os scanners precisam acompanhar cargas de trabalho em contêineres que s?o reimplantadas dezenas de vezes por dia. A press?o competitiva gira em torno da redu??o de falsos positivos, da cobertura comprovada de API e do suporte a protocolos modernos como GraphQL e gRPC, fatores que influenciam as decis?es de aquisi??o tanto de grandes empresas quanto de pequenas empresas.
Principais Conclus?es do Relatório
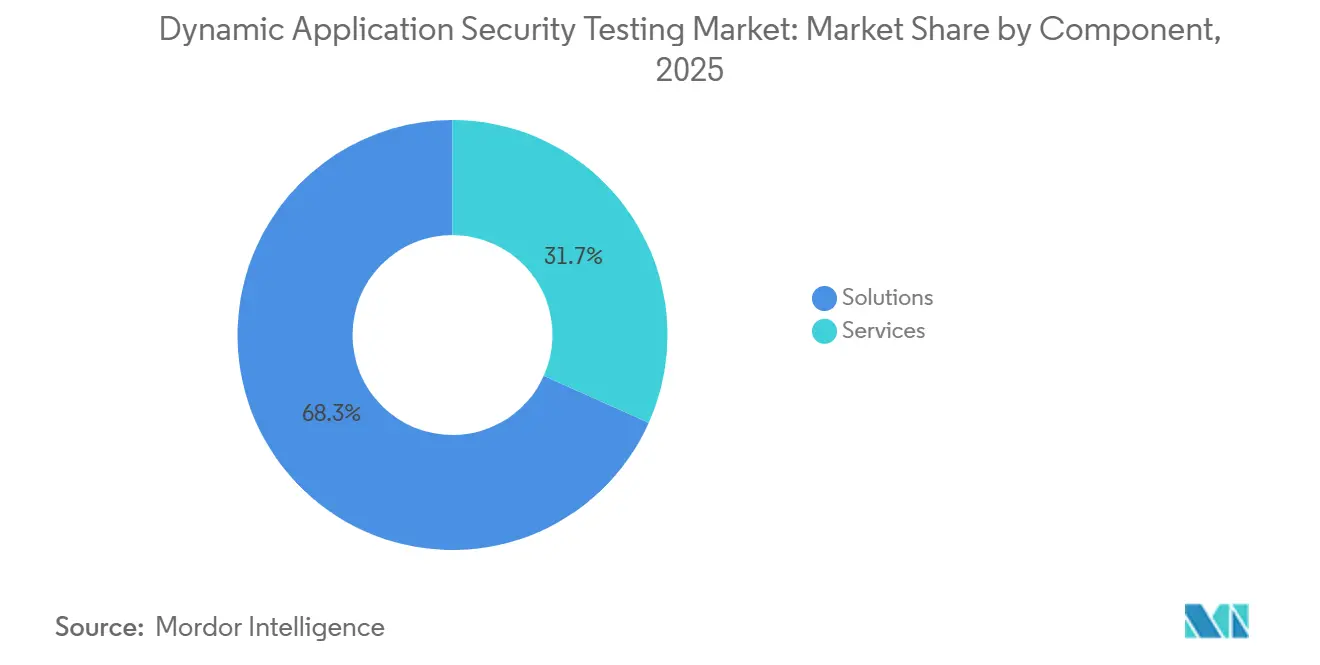
- Por componente, as solu??es detinham uma participa??o de 68,30% do mercado de testes din?micos de seguran?a de aplica??es em 2025, enquanto os servi?os avan?am a um CAGR de 15,62% até 2031.
- Por modo de implanta??o, as plataformas baseadas em nuvem responderam por 73,50% do tamanho do mercado de testes din?micos de seguran?a de aplica??es em 2025 e est?o projetadas para expandir a um CAGR de 15,76% até 2031.
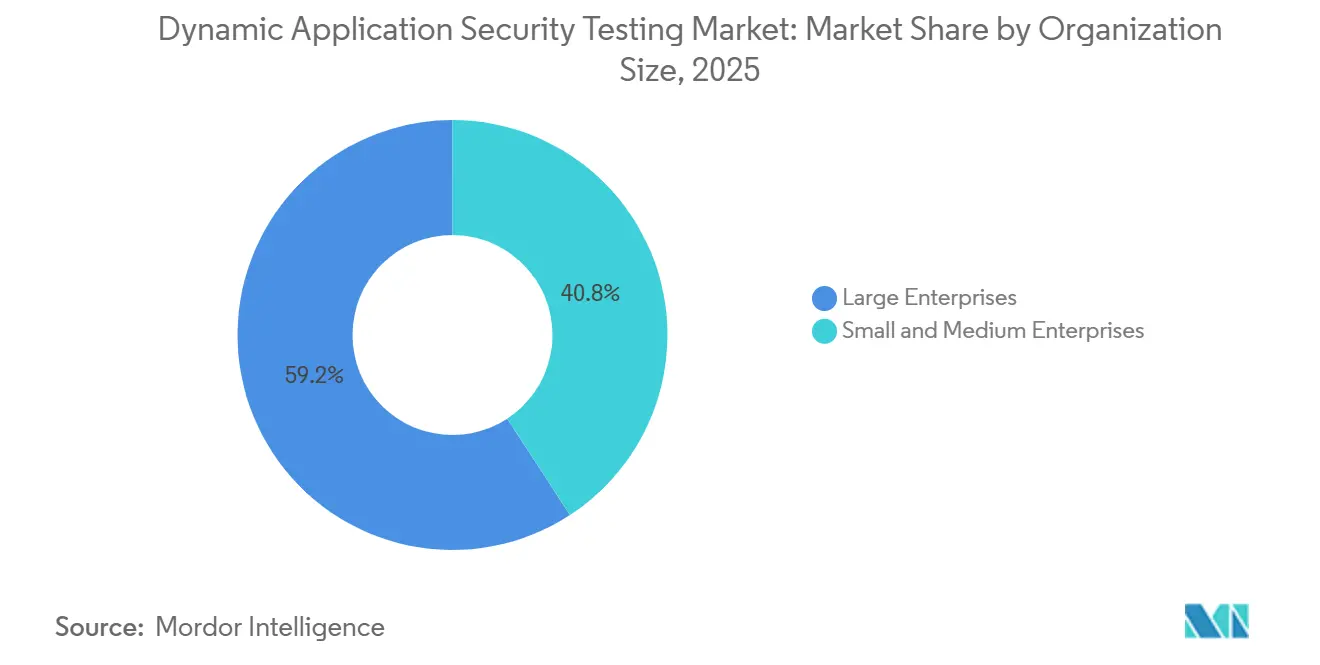
- Por tamanho de organiza??o, as grandes empresas capturaram 59,20% da participa??o do mercado de testes din?micos de seguran?a de aplica??es em 2025, enquanto as pequenas e médias empresas crescem a um CAGR de 16,99%.
- Por vertical de usuário final, o BFSI comandou 24,20% da receita de 2025, sendo que o varejo e o comércio eletr?nico é o segmento de crescimento mais rápido, com um CAGR de 18,65% até 2031.
- Por geografia, a América do Norte liderou com uma participa??o de 42,80% em 2025, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 tem previs?o de crescer a um CAGR de 17,10%, o ritmo regional mais elevado.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Volume Crescente de Ataques Centrados em API | +3.5% | Global, agudo na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Ado??o de DevSecOps com Deslocamento para a Esquerda | +3.0% | Global, liderado pela América do Norte e Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Regras Obrigatórias de SBOM e Cadeia de Suprimentos | +2.5% | América do Norte e Europa, com expans?o para a ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Automa??o de Exploits Habilitada por IA | +2.2% | Global, centros de P&D na América do Norte e ?蝉颈补-笔补肠í蹿颈肠辞 | Longo prazo (≥ 4 anos) |
| Prolifera??o de Plataformas Low-Code/No-Code | +1.8% | Global, forte em mercados maduros de desenvolvedores cidad?os | 惭é诲颈辞 prazo (2-4 anos) |
| Precifica??o por Varredura Perturbando o TCO | +1.5% | Global, mais forte na ?蝉颈补-笔补肠í蹿颈肠辞 e América do Sul | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Volume Crescente de Ataques Centrados em API
Os endpoints de API geraram 48% de todos os ataques a aplica??es web em 2024, equivalente a 150 bilh?es de eventos rastreados pela Akamai em sua rede global.[1]Fonte: Akamai, "Relatório de Seguran?a do Estado da Internet 2024," akamai.com A Wallarm catalogou 1.602 vulnerabilidades únicas de API no terceiro trimestre de 2025, um aumento sequencial de 20%, dominado por falhas de autoriza??o em nível de objeto quebrado e exposi??o excessiva de dados. A transi??o para microsservi?os significa que uma aplica??o de comércio moderna agora exp?e entre 200 e 500 APIs, ampliando a superfície em tempo de execu??o que somente o mercado de testes din?micos de seguran?a de aplica??es pode sondar de forma eficaz. A Traceable AI relatou que 57% das organiza??es sofreram uma viola??o de API no ano anterior, mas apenas 34% implantaram defesas específicas para API.[2]Fonte: Traceable AI, "Pesquisa de Seguran?a de API 2024," traceable.ai A press?o regulatória agrava a urgência, pois as regras do PSD2 e de open banking imp?em acesso de terceiros que deve ser validado quanto à integridade de autoriza??o.
Ado??o de DevSecOps com Deslocamento para a Esquerda
A pesquisa de 2024 da GitLab mostrou que 58% dos desenvolvedores já executam testes din?micos durante os pipelines de desenvolvimento, ante 41% dois anos antes. Apesar desse progresso, apenas um ter?o inclui varreduras dedicadas de API, em grande parte porque credenciais de autentica??o e ambientes de teste efêmeros complicam a automa??o. A Datadog constatou que 15% dos servi?os em produ??o ainda continham vulnerabilidades catalogadas na lista de Exploits Conhecidos e Explorados da CISA, refor?ando a necessidade de descoberta mais precoce. Scanners incrementais que testam endpoints alterados em ciclos de cinco minutos agora se alinham com metas de build inferiores a 10 minutos, incentivando uma ado??o mais ampla.
Regras Obrigatórias de SBOM e Divulga??o da Cadeia de Suprimentos
A CISA expandiu os elementos mínimos do SBOM em agosto de 2025 para incluir proveniência, licen?a e status de vulnerabilidade, mas também declarou que os componentes divulgados devem passar por valida??o em tempo de execu??o.[3]Fonte: CISA, "Lista de Materiais de Software," cisa.gov A Lei de Resiliência Cibernética da UE imp?e penalidades de EUR 15 milh?es ou 2,5% do faturamento por n?o conformidade, pressionando os fabricantes a comprovar a explorabilidade em vez de simplesmente listar componentes. Os dispositivos médicos enfrentam requisitos de comprova??o semelhantes sob a orienta??o da FDA emitida em 2024. Cada mandato eleva o mercado de testes din?micos de seguran?a de aplica??es porque a sondagem em tempo de execu??o confirma se uma biblioteca vulnerável é acessível em produ??o.
Automa??o de Exploits Habilitada por IA
Pesquisas sobre agentes de LLM demonstraram sua capacidade de explorar autonomamente até 51% dos CVEs testados, alcan?ando esse feito a custos inferiores a USD 4 e reduzindo significativamente o esfor?o manual em duas ordens de magnitude. Esse avan?o destaca a crescente eficiência dos sistemas automatizados em ciberseguran?a. Em 2024, a Datadog observou uma redu??o substancial no tempo médio até a explora??o, que caiu para apenas sete dias. Essa mudan?a é atribuída principalmente à ado??o da gera??o automatizada de payloads, que simplificou o processo de explora??o. Os fornecedores est?o agora integrando ativamente modelos generativos capazes de criar casos de teste diretamente a partir de esquemas de API, aprimorando sua capacidade de identificar vulnerabilidades. Ao mesmo tempo, os atacantes est?o aproveitando agentes semelhantes para explorar fraquezas, desencadeando uma corrida armamentista em ciberseguran?a. Essa competi??o contínua está impulsionando uma demanda contínua e elevada por solu??es de varredura din?mica mais inteligentes e avan?adas para se manter à frente das amea?as emergentes.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Fadiga de Sinal-Ruído (Falsos Positivos) | -2.0% | Global, especialmente América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Escassez de Competências em Seguran?a de Aplica??es | -1.8% | Global, mais grave na América do Norte, Europa e ?蝉颈补-笔补肠í蹿颈肠辞 | Longo prazo (≥ 4 anos) |
| Cobertura Limitada de Tempo de Execu??o e Lógica de Negócios | -1.2% | Global, elevada em implanta??es complexas de microsservi?os | 惭é诲颈辞 prazo (2-4 anos) |
| Padr?es Fragmentados entre Jurisdi??es | -0.9% | Multinacionais operando em múltiplas regi?es regulatórias | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 黑料不打烊 | |||
Fadiga de Sinal-Ruído (Falsos Positivos)
As equipes de seguran?a enfrentam um desafio significativo no gerenciamento do volume avassalador de alertas gerados por seus sistemas, com 70 a 90% desses alertas sendo falsos positivos. Essa alta taxa de alertas irrelevantes obriga as equipes a gastar tempo e recursos consideráveis na triagem de milhares de notifica??es apenas para identificar os 10 a 30% críticos que realmente requerem aten??o. Com o tempo, os desenvolvedores tendem a ignorar os alertas devido ao ruído persistente, o que acaba comprometendo o alcance dos objetivos essenciais de seguran?a. Para resolver esse problema, as solu??es de varredura baseadas em prova e instrumenta??o oferecidas por fornecedores como a Invicti demonstraram ser eficazes na redu??o de descobertas irrelevantes em até 60%. Essa melhoria n?o apenas aumenta a eficiência, mas também permite que as equipes de seguran?a se concentrem em insights acionáveis. Como resultado, os compradores est?o enfatizando cada vez mais a precis?o como um requisito crítico, frequentemente listando-a como um recurso obrigatório em suas solicita??es de proposta.
Escassez de Competências em Seguran?a de Aplica??es
Em 2024, a ISC2 identificou uma significativa escassez global de talentos em ciberseguran?a de 4,8 milh?es de profissionais, com uma escassez particularmente pronunciada em expertise em testes din?micos. Essa lacuna ressalta a crescente demanda por habilidades especializadas no mercado de ciberseguran?a. O tempo médio necessário para preencher essas fun??es críticas agora supera seis meses, criando desafios substanciais para as organiza??es que buscam proteger seus sistemas. Além disso, os prêmios salariais para essas fun??es dispararam para 40%, tornando cada vez mais difícil para muitas pequenas empresas atrair e reter esses talentos. No entanto, os avan?os tecnológicos forneceram solu??es alternativas. As empresas agora podem aproveitar servi?os gerenciados e APIs de seguran?a como código, que simplificam o processo de realiza??o de testes avan?ados. Essas ferramentas permitem que as organiza??es acessem resultados críticos de testes sem a necessidade de contratar e integrar esses especialistas raros e altamente procurados, abordando assim alguns dos desafios impostos pela lacuna de talentos.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente:
Os Servi?os Crescem Mais Rápido do que o SoftwareAs solu??es geraram 68,30% da receita de 2025, demonstrando que as empresas ainda licenciam plataformas completas para cobrir amplos inventários de ativos. No entanto, a fatia de servi?os está crescendo a um CAGR de 15,62%, mais rápido do que o mercado geral de testes din?micos de seguran?a de aplica??es. Os provedores integram scanners com sistemas de CI/CD, ajustam fluxos de autentica??o e interpretam descobertas para as unidades de negócios. Consultorias globais, incluindo a Accenture, expandiram o quadro de funcionários de seguran?a de aplica??es ao longo de 2025 para atender a essa demanda.
Os servi?os também atraem organiza??es que enfrentam dificuldades com falsos positivos; uma equipe gerenciada valida a explorabilidade antes de escalar, reduzindo as filas de alertas. Como resultado, o tamanho do mercado de testes din?micos de seguran?a de aplica??es vinculado a servi?os está projetado para expandir de forma constante até 2031. Os fornecedores respondem agrupando integra??o, cria??o de políticas personalizadas e verifica??es regulares de saúde dentro de níveis de assinatura, alinhando os incentivos econ?micos com os resultados dos clientes.


Por Modo de Implanta??o:
A Entrega Baseada em Nuvem DominaEm 2025, os gastos com scanners hospedados na nuvem responderam por 73,50%, e continuam a superar as solu??es locais, crescendo a uma taxa de CAGR de 15,76%. Os mecanismos em nuvem possuem a capacidade de descobrir e testar microsservi?os em contêineres e fun??es sem servidor, que s?o reimplantados dezenas de vezes diariamente, em tempo quase real. Essa capacidade de lidar com reimplanta??es frequentes de forma eficiente é um fator-chave que impulsiona a ado??o de solu??es hospedadas na nuvem. A extens?o do Amazon Inspector para cargas de trabalho Lambda e em contêineres destaca ainda mais a crescente preferência dos compradores por ofertas totalmente gerenciadas, pois essas solu??es reduzem a sobrecarga operacional e aumentam a escalabilidade.
Em setores com regulamenta??es rigorosas, a implanta??o local permanece um requisito crítico devido às políticas de soberania de dados que limitam o processamento externo. Essas políticas garantem que os dados sensíveis permane?am em ambientes controlados, tornando as solu??es locais indispensáveis para conformidade. Como resultado, arquiteturas híbridas est?o emergindo como uma solu??o prática: o mecanismo de varredura opera na nuvem do fornecedor, mas as credenciais e outros dados sensíveis s?o armazenados com seguran?a no hardware do cliente. Essa configura??o garante que os requisitos de conformidade sejam atendidos sem comprometer a amplitude da cobertura de seguran?a. Esse modelo misto ressalta a adaptabilidade e a flexibilidade exigidas no mercado de testes din?micos de seguran?a de aplica??es, permitindo que ele atenda tanto a desenvolvedores centrados em nuvem que buscam inova??o quanto a incumbentes avessos ao risco que priorizam a conformidade regulatória e a seguran?a dos dados.
Por Tamanho de Organiza??o:
As PMEs Reduzem a Lacuna de Ado??oEm 2025, as grandes empresas comandaram uma participa??o dominante de 59,20% da receita, impulsionadas por seus extensos portfólios de aplica??es e rigorosos mandatos de auditoria. Essas organiza??es gerenciam extensos patrim?nios de aplica??es, que exigem medidas de seguran?a robustas para cumprir os padr?es regulatórios e garantir a eficiência operacional. Em contrapartida, as PMEs est?o ganhando terreno rapidamente, ostentando um robusto CAGR de 16,99%, gra?as à mudan?a de licen?as iniciais elevadas para modelos de precifica??o baseados em uso. Essa abordagem de precifica??o reduz significativamente o ?nus financeiro sobre as organiza??es menores, permitindo-lhes adotar solu??es de seguran?a avan?adas. Um exemplo disso é a StackHawk, que oferece um nível gratuito para projetos de código aberto e cobra por varredura para cargas de trabalho comerciais, atendendo a equipes com restri??es or?amentárias e fomentando uma ado??o mais ampla entre as PMEs.
Embora as PMEs enfrentem limita??es de expertise, os servi?os gerenciados de varredura din?mica surgiram como uma solu??o prática e econ?mica. Esses servi?os abordam as lacunas de habilidades em organiza??es menores, fornecendo expertise especializada e monitoramento contínuo. Empresas de terceiriza??o indianas, aproveitando centros de opera??es de seguran?a regionais, fornecem servi?os de testes contínuos a pre?os competitivos, consolidando sua posi??o em mercados emergentes. Essas empresas permitem que as PMEs acessem testes de seguran?a de alta qualidade sem a necessidade de recursos internos significativos. Como resultado, a participa??o das PMEs no mercado de testes din?micos de seguran?a de aplica??es está preparada para uma ascens?o constante nos próximos anos, impulsionada pela crescente ado??o de servi?os gerenciados e pela crescente necessidade de medidas de seguran?a robustas em um cenário digital em rápida evolu??o.
Por Vertical de Usuário Final:
Varejo e Comércio Eletr?nico Aceleram Após Viola??esGra?as à sua exposi??o ao open banking e às pesadas multas regulatórias, o setor de BFSI deteve uma participa??o dominante de 24,20% do valor de mercado de 2025. Essa domin?ncia destaca o papel crítico do setor em impulsionar a ado??o de medidas de seguran?a avan?adas. No entanto, na esteira das viola??es da Ticketmaster e do Santander, que comprometeram 560 milh?es de registros, os gastos com varejo e comércio eletr?nico têm apresentado uma ascens?o robusta, ostentando um CAGR de 18,65%. Esses incidentes sublinharam as vulnerabilidades na seguran?a de dados, levando as empresas a priorizar investimentos em medidas de prote??o. Com o PCI DSS 4.0 agora exigindo valida??o contínua em tempo de execu??o para sistemas que lidam com dados de titulares de cart?o, a necessidade de testes din?micos nunca foi t?o clara. Essa mudan?a regulatória enfatiza a import?ncia de estratégias de seguran?a proativas para mitigar riscos e garantir a conformidade.
Orientado pelas diretrizes de seguran?a de dispositivos da FDA, o setor de saúde está intensificando suas medidas de seguran?a para enfrentar amea?as emergentes. A crescente dependência do setor de dispositivos conectados tornou os protocolos de seguran?a robustos indispensáveis. Simultaneamente, os setores de energia, servi?os públicos e manufatura est?o recorrendo a testes din?micos para fortalecer suas interfaces de IoT industrial. Esses setores enfrentam desafios únicos devido à natureza crítica de suas opera??es, tornando a ado??o de solu??es de seguran?a avan?adas uma prioridade. O padr?o é consistente em todos os setores: a combina??o de APIs externas e ativas e o potencial de danos financeiros e reputacionais alimenta investimentos contínuos no mercado de testes din?micos de seguran?a de aplica??es. Esse investimento sustentado reflete a crescente conscientiza??o sobre a necessidade de estruturas de seguran?a abrangentes para proteger dados sensíveis e manter a integridade operacional.
Análise Geográfica
Mercado de Teste Din?mico de Seguran?a de Aplica??es na América do Norte
A América do Norte liderou com 42,80% da receita de 2025, pois a Ordem Executiva 14028 obriga os contratantes federais a demonstrar a valida??o de vulnerabilidades em tempo de execu??o. A profundidade de ado??o é a mais elevada, mas as equipes também enfrentam a maior fadiga de alertas, impulsionando a demanda premium por varredura baseada em evidências e triagem por inteligência artificial. A Lei de Prote??o de Sistemas Cibernéticos Críticos do 颁补苍补诲á, promulgada em 2024, ampliou os testes obrigatórios para as concessionárias reguladas pelas províncias, adicionando demanda incremental.
Mercado de Teste Din?mico de Seguran?a de Aplica??es na Europa
A Europa contribuiu com aproximadamente 29% dos gastos em 2025, impulsionada pela implementa??o progressiva da NIS2, da DORA e da Lei de Resiliência Cibernética. As institui??es financeiras alem?s e francesas estendem as varreduras a todas as APIs de terceiros, alinhando-se aos prazos de notifica??o de incidentes em 24 horas. A divergência pós-Brexit obriga as empresas do Reino Unido que atendem clientes da Uni?o Europeia a seguir ambos os conjuntos de regulamenta??es, aumentando o volume e a complexidade dos testes.
Mercado de Teste Din?mico de Seguran?a de Aplica??es na APAC
A ?蝉颈补-笔补肠í蹿颈肠辞 é a regi?o de crescimento mais rápido, com um CAGR de 17,10%. O Esquema de Prote??o Multinível 2.0 da China agora exige avalia??es din?micas para sistemas de Nível 3 ou superior, abrangendo a maioria das aplica??es empresariais. A Lei de Prote??o de Dados Pessoais Digitais da ?ndia imp?e multas de até INR 2,5 bilh?es (USD 30 milh?es) por viola??es, incentivando os exportadores a certificar sua postura de seguran?a para clientes globais. Jap?o, Coreia do Sul, 础耻蝉迟谤á濒颈补 e Nova Zel?ndia juntos contribuem de forma significativa, onde as leis de notifica??o de viola??es se tornam mais rigorosas anualmente.

Panorama regulatório
Nos Estados Unidos, a Ordem Executiva 14028 (maio de 2021) fundamenta os requisitos federais para a cadeia de suprimentos de software e impulsiona agências e fornecedores a adotarem práticas documentadas de desenvolvimento seguro e testes que demonstrem riscos exploráveis em aplica??es em execu??o. As diretrizes do NIST, incluindo o Secure Software Development Framework (SSDF, SP 800-218) e a integra??o de seguran?a da cadeia de suprimentos em pipelines DevSecOps (SP 800-204D), refor?am a identifica??o e resposta rotineiras a vulnerabilidades como parte dos fluxos de trabalho de CI/CD, apoiando testes din?micos automatizados junto a outros controles de AppSec.
Na Europa, o Cyber Resilience Act (Regulamento (UE) 2024/2847) entrou em vigor em 10 de dezembro de 2024 e formaliza obriga??es de seguran?a por concep??o ao longo de todo o ciclo de vida do produto, com maior ênfase na verifica??o contínua em vez de avalia??es pontuais. O Ato também introduz deveres de comunica??o de vulnerabilidades ativamente exploradas e incidentes graves a partir de 11 de setembro de 2026, aumentando a urgência para fabricantes e produtores de software operacionalizarem a valida??o em tempo de execu??o e a captura de evidências por meio de ferramentas como o DAST, dentro de programas mais amplos de desenvolvimento seguro e gest?o de vulnerabilidades.
Cenário Competitivo
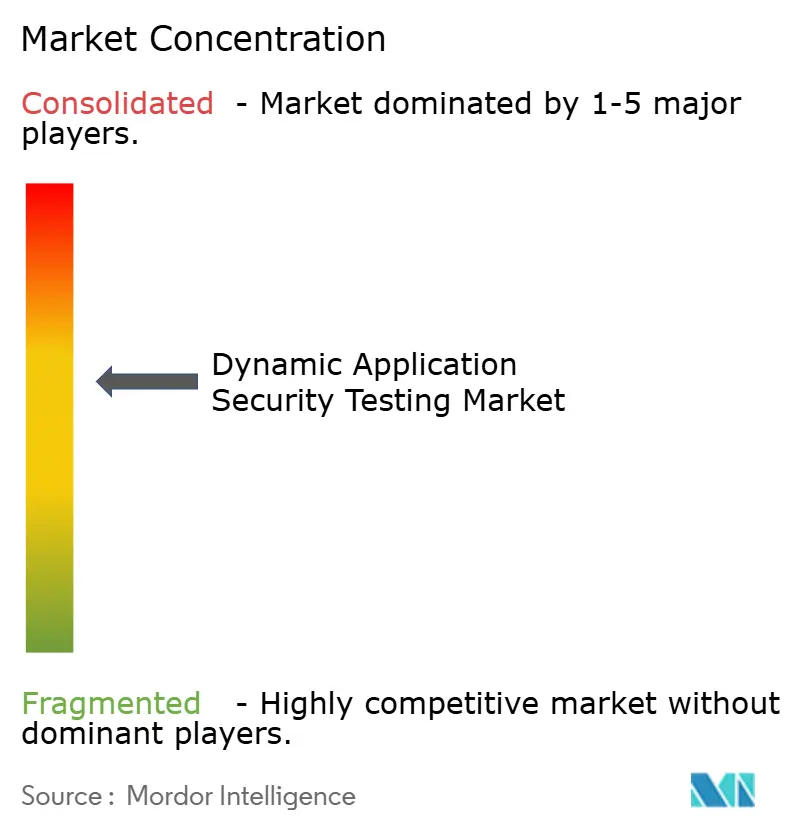
O mercado de testes din?micos de seguran?a de aplica??es permanece moderadamente fragmentado; os dez principais fornecedores controlam cerca de 45 a 50% da receita. Os incumbentes, como Invicti Security, PortSwigger e Qualys, competem em amplitude, integrando mecanismos de API, conformidade e baseados em prova em painéis unificados. Os novos entrantes, incluindo Bright Security e Probely, focam na experiência do desenvolvedor ao integrar diretamente com fluxos de trabalho do GitLab ou GitHub.
A triagem assistida por IA e a gera??o de casos de teste dominam os depósitos de patentes, ressaltando o reconhecimento dos fornecedores de que a fadiga de falsos positivos compromete as renova??es mais do que as taxas brutas de detec??o. A aquisi??o da API Fortress pela Invicti em janeiro de 2026 sinaliza uma consolida??o voltada para a profundidade de protocolo, enquanto o tratamento automatizado de autentica??o multifator lan?ado pela PortSwigger em dezembro de 2025 exemplifica um salto de capacidade de nicho.
Espa?os em branco persistem na detec??o de falhas de lógica de negócios e na varredura confiável de protocolos como GraphQL, gRPC e WebSocket. Os provedores que combinam IA generativa com instrumenta??o comportamental para fechar essas lacunas est?o posicionados para capturar participa??o futura à medida que o mercado de testes din?micos de seguran?a de aplica??es amadurece.
Líderes do Setor de Testes Din?micos de Seguran?a de Aplica??es
IBM Corporation
Synopsys Inc.
Veracode Inc.
Checkmarx Ltd.
OpenText Corporation (Fortify)
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Teste Din?mico de Seguran?a de Aplica??es
- IBM Corporation
- Synopsys Inc.
- Veracode Inc.
- Checkmarx Ltd.
- OpenText Corporation (Fortify)
- Rapid7 Inc.
- Qualys Inc.
- Invicti Security Ltd.
- Contrast Security Inc.
- HCLTech Ltd. (AppScan)
- GitLab Inc.
- Snyk Ltd.
- Tenable Holdings Inc.
- PortSwigger Ltd. (Burp Suite)
- Indusface Pvt Ltd.
- NowSecure Inc.
- Appknox Pte Ltd.
- CyCognito Inc.
- WhiteHat Security Inc. (NTT)
- Cobalt Labs Inc.

Oportunidades de mercado e perspectivas futuras
A consolida??o de fornecedores e a convergência de plataformas est?o criando espa?o para fluxos de trabalho unificados que conectam descobertas em tempo de execu??o à remedia??o voltada para desenvolvedores, o que aborda diretamente a fadiga de falsos positivos e a fragmenta??o das cadeias de ferramentas. Os compradores est?o padronizando o uso de plataformas de seguran?a de aplica??es mais amplas que incorporam o DAST junto à gest?o de postura e orquestra??o de políticas, como refletido na expans?o da Invicti além da varredura por meio da aquisi??o da Kondukto (agosto de 2025) e na continuidade da ênfase em valida??o baseada em provas em todas as integra??es do portfólio. Essa mudan?a fortalece o caso para provedores capazes de conectar resultados de DAST a artefatos de governan?a consistentes para prontid?o de auditoria em processos de SBOM, frameworks de desenvolvimento seguro e relatórios de vulnerabilidades.
Os testes em tempo de execu??o centrados em APIs também representam uma clara oportunidade, já que as aplica??es modernas exp?em grandes inventários de endpoints e ampliam a diversidade de protocolos (GraphQL, gRPC, WebSocket), o que aumenta a demanda por cobertura autenticada mais profunda em ambientes de CI/CD e efêmeros. A aquisi??o da Pynt pela Radware (janeiro de 2026) para fortalecer a seguran?a de APIs em todo o ciclo de vida, e o lan?amento do Snyk API and Web pela Snyk (abril de 2025) para transformar o DAST em produto dentro de sua plataforma, sinalizam investimento contínuo em varredura focada em APIs e experiência integrada para desenvolvedores. Ao mesmo tempo, os roteiros empresariais est?o incorporando comportamentos de aplica??es orientados por IA e fluxos de trabalho agênticos, aumentando o valor de ofertas de DAST capazes de validar caminhos de uso indevido em tempo de execu??o, gera??o de casos de teste e controles de política em condi??es semelhantes às de produ??o, sem adicionar sobrecarga operacional.
Recent Industry Developments in Mercado de Teste Din?mico de Seguran?a de Aplica??es
- Julho de 2026: a OpenText anunciou o Fortify Agentic Analyzer como uma capacidade de análise multiagente e multifásica em todo o portfólio Fortify, disponível para o Fortify on Demand, implanta??es on-premises e em nuvem privada. O lan?amento amplia a análise assistida por IA dentro dos conjuntos de AppSec e apoia implementa??es empresariais ao se alinhar com as preferências existentes de licenciamento e implanta??o da Fortify.
- Junho de 2026: a Veracode lan?ou melhorias na plataforma DAST, incluindo controles de restri??o de diretório e agendamento aprimorado, além de atualiza??es de endpoint ISM. As atualiza??es fortalecem a governan?a de programas de varredura em larga escala e apertam o controle do escopo de varredura em ambientes de CI/CD e corporativos.
- Dezembro de 2025: a PortSwigger lan?ou o Burp Suite Enterprise 2025.4 com tratamento automatizado de fluxos de trabalho de autentica??o multifator. Esse recurso reduz o atrito para varreduras autenticadas em escala e amplia a cobertura para aplica??es protegidas por controles de identidade modernos.


Mercado de Teste Din?mico de Seguran?a de Aplica??es Escopo do relatório e metodologia de pesquisa
Defini??o e abrangência do mercado
Este mercado abrange a receita obtida com ferramentas de teste din?mico de seguran?a de aplica??es (DAST) e servi?os relacionados que testam aplica??es em execu??o a partir do exterior, abrangendo aplica??es web, aplica??es móveis e APIs expostas. Inclui solu??es comerciais, além de servi?os de implementa??o, suporte e testes gerenciados em todos os principais setores de usuários e regi?es.
Exclus?es de escopo: excluímos testes puramente de código estático, análise de composi??o de software, testes de penetra??o gerais que n?o sejam entregues como produto ou servi?o DAST, e ferramentas de seguran?a de endpoint ou de rede.
Vis?o geral da segmenta??o
- Por Componente
- Solu??es
- Servi?os
- Por Modo de Implanta??o
- Baseado em Nuvem
- Local
- Por Tamanho de Organiza??o
- Grandes Empresas
- Pequenas e Médias Empresas
- Por Vertical de Usuário Final
- BFSI
- 厂补ú诲别
- TI e Telecomunica??es
- Industrial e Defesa
- Varejo e Comércio Eletr?nico
- Energia e Servi?os Públicos
- Manufatura
- Outros Verticais de Usuário Final
- Por Geografia
- América do Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- Fran?a
- 滨迟á濒颈补
- Espanha
- Restante da Europa
- ?蝉颈补-笔补肠í蹿颈肠辞
- China
- Jap?o
- Coreia do Sul
- ?ndia
- 础耻蝉迟谤á濒颈补
- Nova Zel?ndia
- Restante da ?蝉颈补-笔补肠í蹿颈肠辞
- Oriente 惭é诲颈辞 e ?frica
- Oriente 惭é诲颈辞
- Emirados ?rabes Unidos
- Arábia Saudita
- Turquia
- Restante do Oriente 惭é诲颈辞
- ?frica
- ?frica do Sul
- 狈颈驳é谤颈补
- 蚕耻ê苍颈补
- Restante da ?frica
- Oriente 惭é诲颈辞
- América do Norte
Fontes de dados, dimensionamento de mercado e valida??o
Pesquisa documental
A pesquisa documental foi utilizada para estabelecer os limites do mercado, construir o primeiro mapa de demanda e identificar os principais sinais de ado??o que influenciam os gastos com DAST. Consultamos fontes públicas, como as diretrizes do NIST, alertas do CISA, listas de CWE do MITRE, o OWASP Top 10 e o API Security Top 10, além de estatísticas de viola??es publicadas por agências e principais reguladores, para entender como os testes em tempo de execu??o est?o sendo priorizados.
Para traduzir esse contexto em insumos de dimensionamento, também utilizamos relatórios anuais de empresas, folhetos de produtos de seguran?a e apresenta??es a investidores para delimitar o escopo dos produtos e o pacote de comercializa??o típico (licen?as de ferramentas, assinaturas e pacotes de servi?os). Os analistas também utilizaram assinaturas pagas para dados financeiros e notícias corporativas, além de bases de dados de patentes, para acompanhar as tendências em recursos de varredura e automa??o. As fontes listadas aqui s?o ilustrativas, e referências públicas e privadas adicionais foram utilizadas para coleta, valida??o e esclarecimento de dados.
Entrevistas primárias e pesquisas
O trabalho primário centrou-se em entrevistas e pesquisas estruturadas com líderes de seguran?a de aplica??es, responsáveis por DevSecOps, gerentes de testes de seguran?a e provedores de servi?os que realizam varreduras para clientes. Utilizamos essas conversas para confirmar o que os compradores realmente consideram como DAST, como o uso se transforma com os pipelines de CI e quais pre?os s?o pagos quando os testes se expandem de aplica??es web para superfícies de API.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Regi?o |
|---|---|---|
| Nível superior: 39% | Diretores executivos (CXOs): 14% | ?蝉颈补-笔补肠í蹿颈肠辞: 46% |
| Nível médio: 46% | Líderes funcionais/de unidade: 33% | EMEA: 32% |
| Participantes menores: 15% | Gerentes: 53% | Américas: 22% |
Dimensionamento e previs?o de mercado
O dimensionamento come?ou com uma constru??o top-down, na qual os grupos de gastos em seguran?a de aplica??es e testes de seguran?a foram reconstruídos por regi?o e, em seguida, filtrados usando a ado??o do DAST e divis?es de participa??o or?amentária validadas por entrevistas. Para tornar os totais práticos, corroboramos os resultados com verifica??es seletivas bottom-up, usando pontos de pre?o amostrados e pacotes típicos baseados em assentos, aplica??es ou volume de varreduras, seguidas de verifica??es de canal sobre a frequência com que os servi?os s?o agrupados com as ferramentas.
Os principais insumos do modelo incluíram, por exemplo, o crescimento da exposi??o de APIs e padr?es de vulnerabilidade relacionados, a transi??o para implanta??o baseada em nuvem para ferramentas de teste, a intensidade de implementa??o de pipelines de CI ou DevSecOps, a press?o de conformidade em setores regulados e a combina??o de tamanhos de empresas, já que a maturidade do comprador afeta a divis?o entre servi?o e software. Nos casos em que a divulga??o de receita dos fornecedores é incompleta, as lacunas foram tratadas usando faixas baseadas em pares e verifica??es cruzadas com as pegadas de implanta??o e o número de clientes discutidos nas chamadas primárias. As previs?es foram elaboradas utilizando análise de cenários vinculada a um pequeno conjunto de variáveis determinantes, e ent?o ajustadas com base no consenso de especialistas sobre a progress?o de pre?os e as taxas de ades?o a servi?os.
Valida??o de dados e ciclo de atualiza??o
A valida??o foi realizada por meio de verifica??es cruzadas repetidas entre os resultados do modelo e sinais independentes, como or?amentos de testes de seguran?a divulgados, tendências públicas de vulnerabilidades e indicadores regionais de ado??o de nuvem. Quando um dado gerava um salto atípico em um país, setor vertical ou divis?o de implanta??o, revisitamos a premissa e recontatamos os respondentes para confirmar se a mudan?a era real ou relacionada a temporalidade.
Antes da aprova??o final, um segundo analista revisa os cálculos, a lógica de unidades e as convers?es de moeda, e ent?o o conjunto de dados completo é verificado quanto à vari?ncia em rela??o a mercados adjacentes de seguran?a de aplica??es. Os relatórios s?o atualizados anualmente, e atualiza??es intermediárias s?o realizadas quando eventos importantes alteram significativamente os fatores de demanda. Pouco antes da entrega, uma revis?o final é concluída para que os clientes recebam a vis?o mais atualizada.
Tamanho do mercado de teste din?mico de seguran?a de aplica??es da 黑料不打烊 em compara??o com outras estimativas publicadas
Os tamanhos de mercado publicados para o DAST costumam variar porque o limite do produto n?o é interpretado da mesma forma, e a unidade de precifica??o pode diferir entre compradores. Alguns estudos se baseiam mais nas mensagens dos fornecedores, enquanto outros partem dos grupos de gastos em seguran?a de TI, o que acaba distanciando os totais.
Projetos de testes de penetra??o puros e servi?os gerais de red-team s?o um complemento comum e podem inflacionar o número de DAST mesmo quando o trabalho n?o está vinculado a uma assinatura de plataforma DAST. Esses complementos ficam fora do escopo da 黑料不打烊, o que mantém o modelo vinculado às ferramentas DAST e aos servi?os relacionados que apoiam diretamente a varredura em tempo de execu??o de aplica??es e APIs, e a estimativa é ent?o verificada em rela??o a padr?es de implanta??o, taxas de ades?o a servi?os e sinais de ado??o em nível regional.
Compara??o de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| 黑料不打烊 | 4,18 bilh?es de USD (2026) | |
| Publica??o Setorial A | 2,56 bilh?es de USD (2023) | Utiliza um ano-base mais antigo e uma janela de previs?o mais curta, e a descri??o do escopo é genérica, portanto a combina??o de nuvem versus local e as premissas de ades?o a servi?os podem n?o estar totalmente normalizadas entre as regi?es. |
| Consultoria Regional B | 1,80 bilh?o de USD (2024) | Parte de um grupo de gastos mais restrito e pode tratar o uso empresarial em grandes setores regulados como ado??o parcial, o que pode subestimar servi?os agrupados e maior utiliza??o em programas de DevSecOps maduros. |
A varia??o entre os valores publicados é explicada principalmente pelo que é contabilizado como DAST em compara??o com servi?os de seguran?a adjacentes, além de diferen?as na temporalidade do ano-base e na forma como os pre?os s?o escalonados conforme a varredura se expande para APIs. Ao manter os insumos vinculados à ado??o, ao empacotamento e a verifica??es de taxa de ades?o que podem ser repetidas anualmente, o tamanho de mercado resultante permanece mais fácil de rastrear até fatores de demanda claros.


Principais Perguntas Respondidas no Relatório
Com que rapidez os gastos com testes din?micos de seguran?a de aplica??es devem crescer até 2031?
A receita do setor está projetada para crescer a um CAGR de 15,59% entre 2026 e 2031, subindo de USD 4,18 bilh?es em 2026 para USD 8,63 bilh?es até 2031.
Qual abordagem de implanta??o atrai mais investimentos atualmente?
Os scanners baseados em nuvem já respondem por 73,50% dos gastos de 2025 porque podem rastrear endpoints em contêineres e sem servidor que s?o reimplantados com frequência.
Por que os varejistas est?o aumentando os or?amentos de testes din?micos?
Viola??es que expuseram 560 milh?es de registros em 2024 destacaram lacunas de autentica??o de API, levando as empresas de varejo e comércio eletr?nico a aumentar os gastos a um CAGR de 18,65%.
O que cria o maior obstáculo para uma ado??o mais ampla em pequenas empresas?
A escassez de expertise em seguran?a de aplica??es e os historicamente elevados custos de licen?a retardam a ado??o, embora a precifica??o baseada em uso e as op??es de servi?os gerenciados estejam fechando essa lacuna.
Página atualizada pela última vez em:



