
Tamanho e Participa??o do Mercado de Testes de Seguran?a
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 22.08 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 63.18 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 23.40 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Testes de Seguran?a por 黑料不打烊
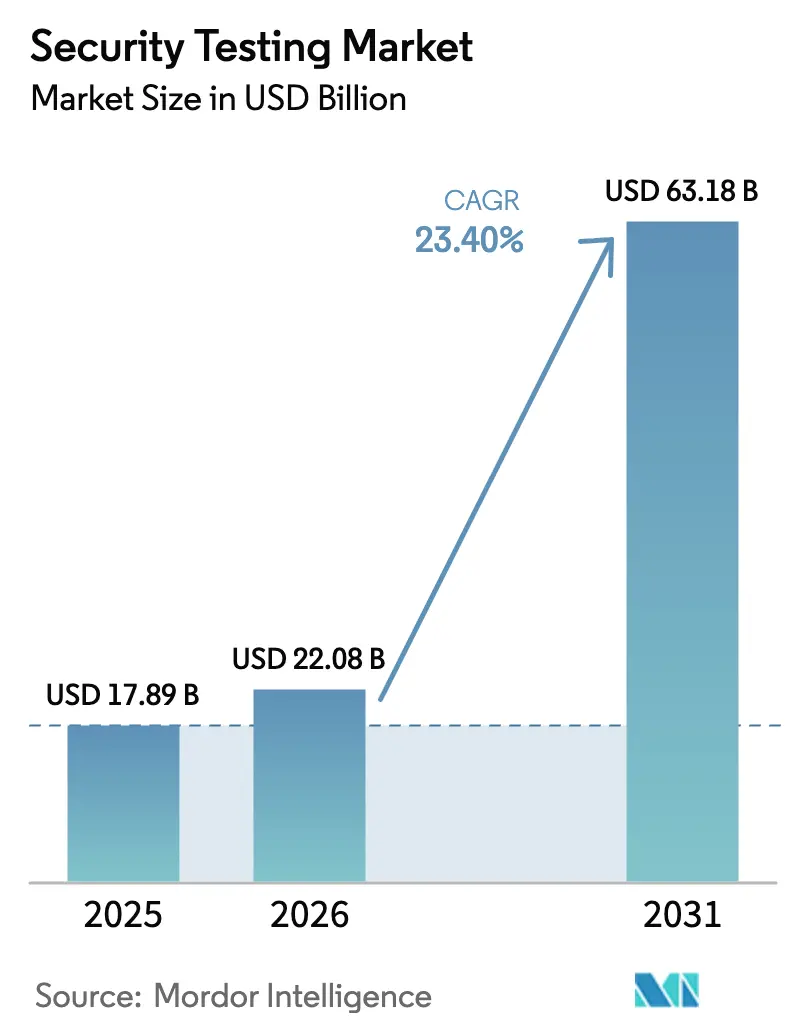
O tamanho do mercado de testes de seguran?a é de USD 22,08 bilh?es em 2026 e está projetado para atingir USD 63,18 bilh?es até 2031, registrando um CAGR de 23,40% ao longo do período de previs?o. A demanda se acelera à medida que a divulga??o obrigatória da lista de materiais de software sob a Ordem Executiva 14028 dos Estados Unidos e a Lei de Resiliência Cibernética da Uni?o Europeia obrigam a valida??o contínua das cadeias de fornecimento de software, enquanto o código gerado por inteligência artificial introduz vulnerabilidades ocultas que escapam dos scanners tradicionais. As plataformas em nuvem, que se integram diretamente aos pipelines de integra??o contínua, respondem pela maioria das novas implanta??es e s?o refor?adas por mandatos de DevSecOps que antecipam os testes para fases anteriores do ciclo de vida. As técnicas automatizadas dominam porque os modelos de aprendizado de máquina agora filtram os falsos positivos que antes sobrecarregavam os analistas de seguran?a. Regionalmente, a América do Norte lidera em raz?o de regras rígidas de notifica??o de viola??es e regulamenta??es de ciberseguran?a automotiva, mas a ?蝉颈补-笔补肠í蹿颈肠辞 está se expandindo mais rapidamente devido às políticas de nuvem soberana na China e na ?ndia que exigem testes de penetra??o locais. A intensidade competitiva aumenta à medida que os hiperescaladores incorporam capacidades nativas de teste, fornecedores estabelecidos adquirem fabricantes de ferramentas de nicho e plataformas de crowdsourcing mobilizam comunidades globais de pesquisadores.
Principais Conclus?es do Relatório
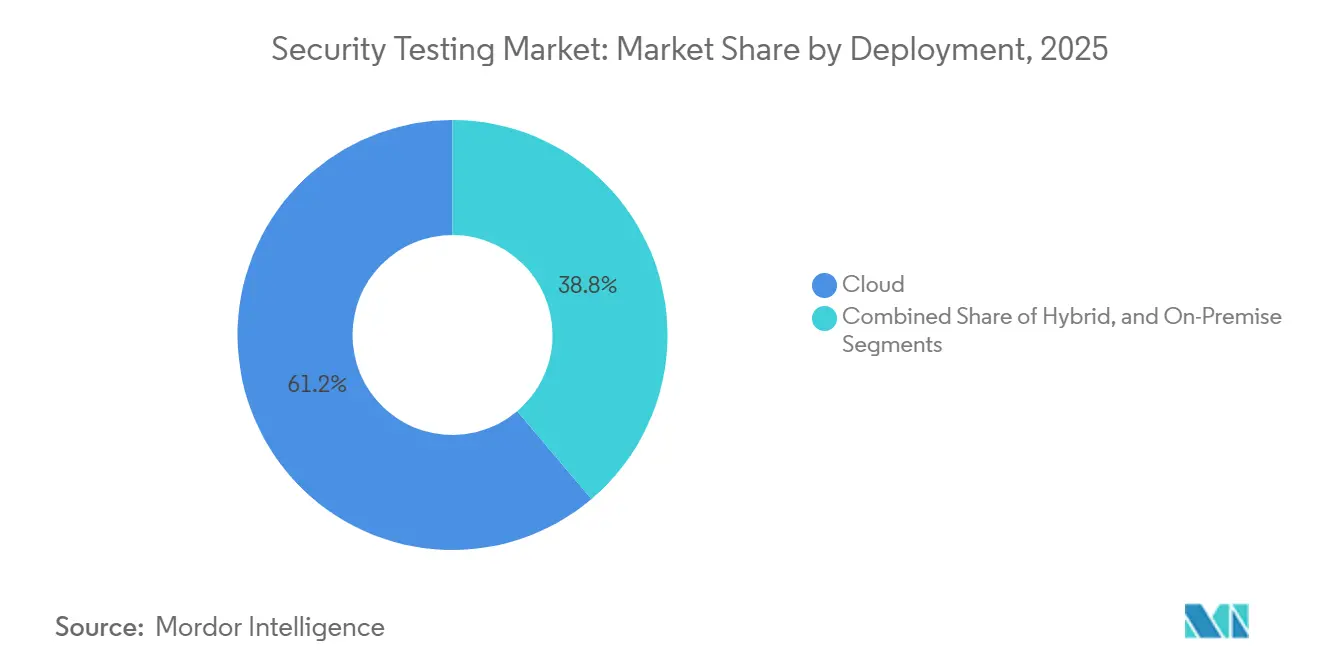
- Por implanta??o, as plataformas em nuvem detinham 61,20% da participa??o do mercado de testes de seguran?a em 2025, enquanto os modelos híbridos têm previs?o de crescer a um CAGR de 22,40% de 2026 a 2031.
- Por tipo, os testes de seguran?a de rede lideraram com uma participa??o de 37,44% em 2025, enquanto os testes de seguran?a de aplica??es devem se expandir a um CAGR de 21,80% até 2031.
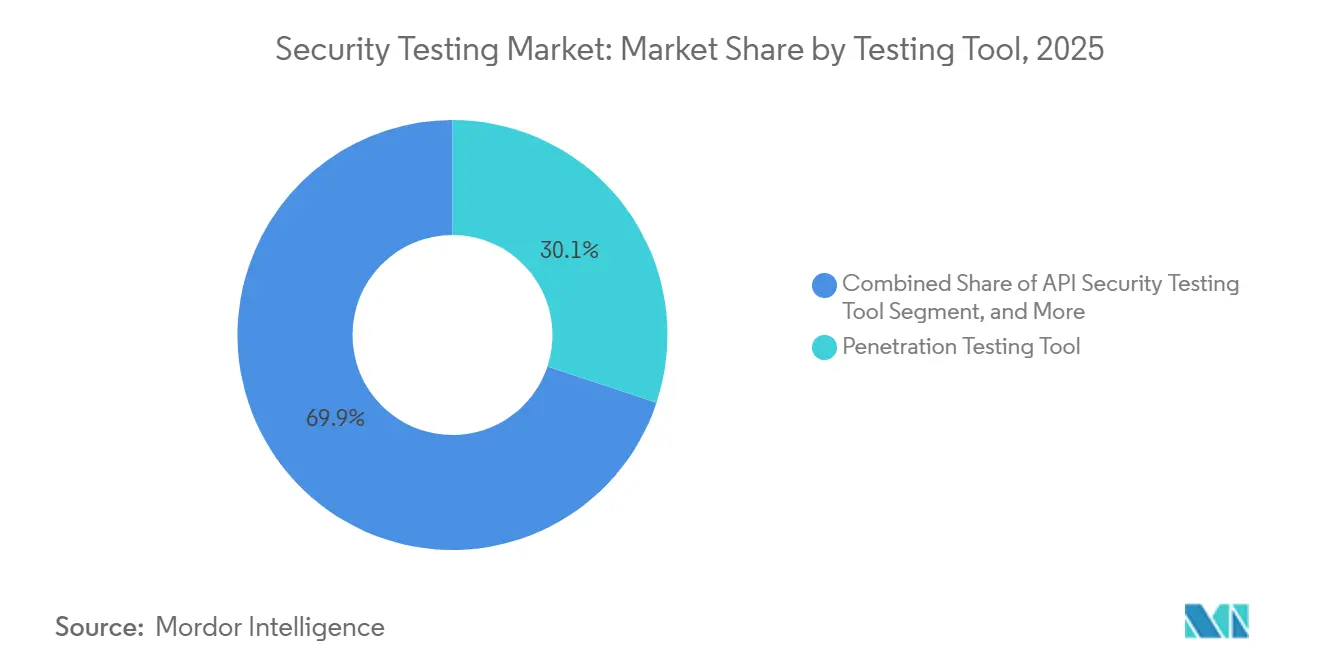
- Por ferramenta de teste, os frameworks de testes de penetra??o comandavam 30,11% de participa??o em 2025, mas as ferramentas de seguran?a de API est?o projetadas para crescer a um CAGR de 24,30% até 2031.
- Por tamanho da organiza??o, as grandes empresas respondiam por 56,87% de participa??o em 2025, enquanto as pequenas e médias empresas devem avan?ar a um CAGR de 20,70% entre 2026 e 2031.
- Por método de teste, as técnicas automatizadas respondiam por uma participa??o de 64,22% em 2025 e devem registrar o maior CAGR de 23,60% de 2026 a 2031.
- Por setor do usuário final, servi?os bancários, financeiros e de seguros lideraram com 26,54% de participa??o na receita em 2025, enquanto a saúde está posicionada para crescer a um CAGR de 24,90% até 2031.
- Por geografia, a América do Norte dominou com uma participa??o de 35,40% em 2025, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 tem previs?o de registrar o maior CAGR regional de 22,30% de 2026 a 2031.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o do CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Sofistica??o dos Ataques Cibernéticos | +5.2% | Global, com concentra??o aguda na América do Norte, Europa e centros financeiros da ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤ 2 anos) |
| Regulamenta??es Globais Rigorosas de Prote??o de Dados | +4.8% | Europa (GDPR), América do Norte (CCPA, leis estaduais), ?蝉颈补-笔补肠í蹿颈肠辞 (PIPL da China, DPDPA da ?ndia) | 惭é诲颈辞 prazo (2-4 anos) |
| Rápida Migra??o para a Nuvem e Ado??o de DevSecOps | +6.1% | Global, liderado pela América do Norte e Europa, acelerando na ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Expans?o de For?as de Trabalho Remotas e Híbridas | +3.4% | Global, com maior impacto na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Conformidade Obrigatória com SBOM (EO 14028, EU CRA) | +4.3% | América do Norte (aquisi??es federais), Europa (certifica??o de produtos), repercuss?o para exportadores da ?蝉颈补-笔补肠í蹿颈肠辞 | Longo prazo (≥ 4 anos) |
| Mandatos de Seguran?a Automotiva UNECE R155 | +2.7% | Europa, ?蝉颈补-笔补肠í蹿颈肠辞 (Jap?o, Coreia do Sul), América do Norte (ado??o voluntária) | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Crescente Sofistica??o dos Ataques Cibernéticos
Os grupos de ransomware migraram para táticas de dupla extors?o, criptografando dados e amea?ando sua divulga??o, o que obriga as organiza??es a passar de auditorias anuais para testes de penetra??o contínuos. Um aumento de 73% nos ataques à infraestrutura crítica em 2024 evidenciou a explora??o de vulnerabilidades de dia zero antes da chegada dos patches. Comprometimentos na cadeia de fornecimento que inserem código malicioso em bibliotecas upstream elevam a necessidade de análise de composi??o de software. As institui??es financeiras agora exigem valida??o de terceiros para cada integra??o, pois uma única API comprometida pode se propagar por redes bancárias interconectadas. Atores estatais permanecem residentes dentro das redes por meses, levando as empresas a realizar exercícios de red team que simulam adversários de longa permanência.
Rápida Migra??o para a Nuvem e Ado??o de DevSecOps
No final de 2025, 68% das cargas de trabalho empresariais eram executadas em nuvens públicas ou híbridas, mas buckets de armazenamento mal configurados expuseram mais de 2 bilh?es de registros, evidenciando a incompatibilidade entre a velocidade de migra??o e a maturidade em seguran?a. O DevSecOps incorpora varreduras em cada commit de código, reduzindo os custos de remedia??o em cerca de 85% em compara??o com corre??es pós-produ??o. Os mecanismos de política nativos dentro das plataformas de contêineres bloqueiam implanta??es que n?o passam nos port?es de seguran?a, tornando os testes automatizados um pré-requisito e n?o uma op??o. As fun??es serverless precisam de avalia??es especializadas porque s?o ativadas brevemente e n?o possuem hosts persistentes. A ado??o de múltiplas nuvens complica a aplica??o de políticas, de modo que painéis unificados que normalizam as descobertas entre provedores ganham espa?o.
Regulamenta??es Globais Rigorosas de Prote??o de Dados
As multas do GDPR atingiram EUR 4,1 bilh?es (USD 4,6 bilh?es) ao longo de 2024-2025, com a maioria das penalidades citando salvaguardas técnicas inadequadas.[1]Comitê Europeu de Prote??o de Dados. "Página Inicial do EDPB." Acessado em 13 de janeiro de 2026. As emendas de 2025 à CCPA da Califórnia introduziram auditorias obrigatórias para empresas que processam mais de 100.000 registros de consumidores, ampliando a rede de conformidade.[2]Departamento de Justi?a do Estado da Califórnia. "Lei de Privacidade do Consumidor da Califórnia (CCPA)." Acessado em 13 de janeiro de 2026. A Lei de Prote??o de Informa??es Pessoais da China determina avalia??es anuais por terceiros, obrigando as multinacionais a contratar testadores domésticos. A Lei de Prote??o de Dados Pessoais Digitais da ?ndia incorpora obriga??es de seguran?a por design que antecipam os testes. A certifica??o ISO 27001, agora um pré-requisito em mais de 50 programas de aquisi??o do setor público, formaliza os testes de seguran?a como evidência de diligência devida.
Conformidade Obrigatória com SBOM
Os fornecedores dos Estados Unidos para agências federais devem entregar SBOMs legíveis por máquina que os scanners automatizados comparam com o Banco de Dados Nacional de Vulnerabilidades. A Lei de Resiliência Cibernética da Uni?o Europeia estende regras semelhantes a todos os produtos com elementos digitais, efetivamente globalizando a divulga??o de componentes. O código de código aberto compreende até 90% das aplica??es modernas, portanto o monitoramento contínuo da integridade das dependências é imperativo. Os geradores de SBOM em tempo de compila??o automatizam os inventários, mas a verifica??o humana ainda descobre bibliotecas ofuscadas ou carregadas dinamicamente que as ferramentas automatizadas n?o detectam. Os fornecedores antecipam uma linha de base de conformidade pela qual cada vers?o de software é acompanhada de um SBOM e de um atestado livre de vulnerabilidades.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o do CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de Profissionais Qualificados em Ciberseguran?a | -3.8% | Global, aguda em mercados desenvolvidos | 惭é诲颈辞 prazo (2-4 anos) |
| Alto Custo dos Testes de Seguran?a Abrangentes | -2.9% | Global, mais pesado para PMEs | Curto prazo (≤ 2 anos) |
| Código Gerado por Inteligência Artificial Criando Vulnerabilidades Ocultas | -1.6% | Setores globais intensivos em software | Curto prazo (≤ 2 anos) |
| Fadiga de Alertas por Falsos Positivos | -1.4% | Global, onde a maturidade do SOC é baixa | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Escassez de Profissionais Qualificados em Ciberseguran?a
Um déficit mundial de 4 milh?es de profissionais em 2025 deixou a demanda por especialistas em testes superando a oferta em uma propor??o de 3,5 para 1 na América do Norte e na Europa. As universidades formam menos de 50.000 graduados anualmente com credenciais relevantes, mal cobrindo as aposentadorias. O aumento dos salários coloca as empresas menores fora do mercado de trabalho, direcionando-as para servi?os gerenciados. Os caminhos de certifica??o que exigem experiência de vários anos prolongam os prazos de entrada para novos profissionais. As empresas implantam ferramentas de orquestra??o e resposta automatizada para compensar, mas essas plataformas também exigem operadores qualificados.
Alto Custo dos Testes de Seguran?a Abrangentes
Os testes de espectro completo podem consumir de 15% a 25% do or?amento de desenvolvimento de uma aplica??o, desestimulando organiza??es menores de adotar programas rigorosos. O pre?o por varredura escala linearmente com o tamanho da base de código, enquanto os engajamentos de penetra??o pontuais podem custar até USD 200.000 por aplica??o. Jurisdi??es como a China restringem a transferência de código-fonte para o exterior, obrigando implanta??es locais que acarretam um custo total de propriedade mais elevado. As ferramentas de código aberto reduzem as taxas de licen?a, mas transferem as despesas para a m?o de obra interna. Como resultado, muitas empresas limitam a frequência dos testes a ciclos anuais, apesar de amea?as que evoluem semanalmente.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Implanta??o:
Plataformas em Nuvem Dominam em Meio à Ado??o HíbridaA implanta??o em nuvem respondeu por 61,20% da participa??o do mercado de testes de seguran?a em 2025. A escalabilidade elástica e as integra??es nativas com pipelines de CI/CD permitem que as equipes acionem varreduras em cada commit, reduzindo os atrasos de detec??o de semanas para minutos. Espera-se que o segmento cres?a a um CAGR de 22,40% até 2031, impulsionado por cargas de trabalho serverless e de contêineres que dependem de ferramentas nativas de nuvem. As instala??es locais permanecem vitais em ambientes de defesa e infraestrutura crítica onde redes isoladas proíbem a conectividade com a internet. As estratégias híbridas surgem como um compromisso, executando análise estática na nuvem enquanto realizam varreduras din?micas dentro de datacenters soberanos. A ado??o de múltiplas nuvens intensifica a complexidade porque cada provedor oferece controles proprietários, de modo que as organiza??es preferem painéis neutros em rela??o ao fornecedor que unificam os resultados. Esquemas regulatórios como o FedRAMP exigem que a própria plataforma de testes possua certifica??o, reduzindo o grupo de fornecedores e concentrando a demanda nos players estabelecidos. Consequentemente, o tamanho do mercado de testes de seguran?a para implanta??o em nuvem está definido para superar os gastos locais, embora as arquiteturas híbridas persistam onde a soberania ou a latência importam.
A ado??o híbrida também beneficia os fornecedores que empacotam scanners portáteis capazes de operar online ou offline. Essas ferramentas buscam assinaturas de vulnerabilidades quando o acesso à internet está disponível e, em seguida, s?o executadas atrás do firewall. Essa flexibilidade atrai institui??es financeiras que executam cargas de trabalho sensíveis em nuvens privadas, mas desenvolvem novos servi?os em nuvens públicas. Com o tempo, as plataformas em nuvem incorporar?o mais recursos nativos de teste, corroendo ainda mais a demanda por appliances locais independentes. No entanto, os setores com requisitos rigorosos de controle de exporta??o ou dados classificados continuar?o adquirindo solu??es auto-hospedadas, garantindo um fluxo de receita residual, mas estável, para os modelos legados.


Por Tipo:
Testes de Aplica??es Superam a Valida??o Tradicional de RedesOs testes de rede lideraram com uma participa??o de 37,44% em 2025, mas espera-se que o segmento de aplica??es cres?a a um CAGR de 21,80% até 2031. Os microsservi?os modernos e os designs com prioridade para API expandem as superfícies de ataque além dos firewalls de perímetro, de modo que as organiza??es direcionam recursos para avalia??es centradas em código. As técnicas estáticas e din?micas convergem em plataformas interativas que observam o comportamento em tempo de execu??o e identificam caminhos vulneráveis com menos falsos positivos. Os aplicativos móveis e web impulsionam o volume porque os servi?os voltados ao consumidor coletam dados pessoais e devem demonstrar conformidade com os mandatos de privacidade. O tamanho do mercado de testes de seguran?a atribuído às avalia??es de aplica??es está, portanto, crescendo mais rapidamente do que para as ferramentas de rede.
Enquanto isso, a autoprote??o de aplica??es em tempo de execu??o instala instrumenta??o dentro das cargas de trabalho de produ??o para bloquear explora??es em tempo real. A ado??o permanece baixa fora dos ativos de alto valor devido à sobrecarga de desempenho, mas o interesse está crescendo onde os custos de inatividade superam as despesas com hardware. Os testes de dispositivos para firmware embarcado aumentaram depois que os reguladores exigiram valida??o pré-mercado de software médico e automotivo. As simula??es de engenharia social também ganham espa?o; as seguradoras de ciberseguran?a agora pedem aos segurados que comprovem a resiliência dos funcionários ao phishing. Em conjunto, essas tendências sinalizam uma mudan?a estrutural em dire??o ao escrutínio no nível de aplica??es que as estratégias centradas no perímetro n?o conseguem oferecer.
Por Ferramenta de Teste:
Solu??es de API Registram o Crescimento Mais RápidoOs frameworks de penetra??o detinham 30,11% de participa??o em 2025, refletindo sua longa trajetória como ferramentas essenciais. No entanto, as ferramentas de seguran?a de API têm previs?o de registrar um CAGR de 24,30% até 2031, à medida que as empresas exp?em centenas de endpoints por aplica??o. Os rastreadores de descoberta contínua mapeiam APIs ativas, enquanto os fuzzers injetam tráfego malformado para descobrir falhas latentes que os esquemas estáticos n?o detectam. A participa??o do mercado de testes de seguran?a para ferramentas centradas em API aumentará, portanto, à medida que a transforma??o digital impulsiona a ado??o de microsservi?os.
Os scanners de aplica??es web evoluem de varreduras programadas para gatilhos orientados a eventos que s?o acionados em cada mesclagem de código. Os mecanismos de revis?o de código agora incorporam modelos de aprendizado de máquina treinados em conjuntos de dados de vulnerabilidades rotuladas, reduzindo os falsos positivos em percentuais de dois dígitos. Os scanners de contêineres e de infraestrutura como código se juntam ao conjunto de ferramentas, buscando configura??es incorretas e credenciais vazadas antes da implanta??o. Os fornecedores se diferenciam agrupando painéis de análise que priorizam a remedia??o com base na explorabilidade e no impacto nos negócios, ajudando as equipes a concentrar a escassa m?o de obra nos itens de maior risco. A consolida??o se acelera à medida que os provedores de suítes completas adquirem startups de API de nicho, oferecendo aos compradores uma op??o integrada que simplifica a aquisi??o.
Por Tamanho da Organiza??o:
PMEs Dependem de Servi?os Gerenciados para CoberturaAs grandes empresas controlavam 56,87% dos gastos em 2025, mas as pequenas e médias empresas apresentam o maior crescimento, com um CAGR de 20,70% de 2026 a 2031. Os testes de seguran?a gerenciados por assinatura oferecem cobertura contínua sem desembolso de capital, alinhando-se bem com a expertise interna limitada. As renova??es de seguro cibernético exigem cada vez mais evidências de varreduras de vulnerabilidades, incentivando ainda mais a ado??o. O tamanho do mercado de testes de seguran?a entre as PMEs está, portanto, definido para se expandir mais rapidamente do que os or?amentos no segmento de grandes empresas.
No entanto, as empresas da Fortune 500 est?o migrando de avalia??es anuais para testes contínuos incorporados nos pipelines de desenvolvimento. Elas integram port?es automatizados que bloqueiam mesclagens de código com falhas críticas, transformando a seguran?a de um complemento operacional em uma restri??o no momento do desenvolvimento. As PMEs enfrentam consequências desproporcionais de viola??es; eventos únicos de ransomware podem consumir até 30% da receita anual, de modo que os testes proativos se tornam uma estratégia de preven??o de custos. Os provedores gerenciados cortejam esse segmento com painéis prontos para uso que traduzem descobertas técnicas em linguagem de risco de negócios, reduzindo o ?nus da interpreta??o.
Por Método de Teste:
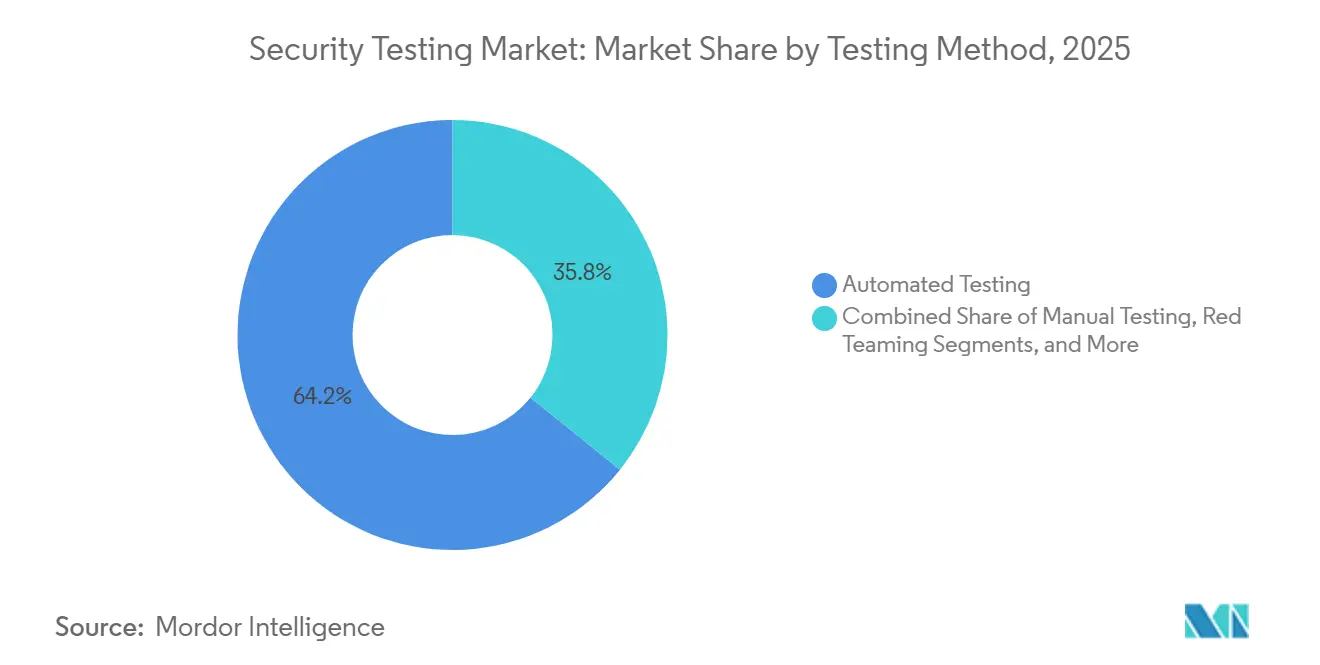
A Automa??o Torna-se o Padr?o Enquanto o Discernimento Humano Permanece CríticoAs técnicas automatizadas respondiam por 64,22% de participa??o em 2025 e est?o projetadas para crescer a um CAGR de 23,60%. Os classificadores de aprendizado de máquina agora classificam as descobertas pela probabilidade de explora??o e criticidade dos ativos, reduzindo os volumes de triagem manual. Os sistemas de integra??o contínua incorporam port?es de seguran?a que negam mesclagens quando os limites de gravidade s?o excedidos, aplicando políticas sem interven??o humana. O setor de testes de seguran?a ainda valoriza a expertise manual para falhas de lógica de negócios e cadeias de escalada de privilégios que os mecanismos automatizados têm dificuldade em modelar.
Os engajamentos de red team simulam amea?as persistentes avan?adas ao longo de semanas ou meses, oferecendo insights sobre a prontid?o de detec??o e resposta que os testes orientados por ferramentas n?o conseguem fornecer. Os testes contínuos como servi?o, nos quais os provedores monitoram repositórios de código e telemetria em tempo de execu??o, emergem como um modelo híbrido que combina automa??o com supervis?o especializada. ? medida que as ferramentas amadurecem, o pêndulo oscila em dire??o a modelos com humano no circuito, onde os analistas validam a saída das máquinas, garantindo tanto escala quanto precis?o contextual.
Por Setor do Usuário Final:
A 厂补ú诲别 Emerge como o Segmento Vertical de Expans?o Mais RápidaOs servi?os bancários, financeiros e de seguros capturaram 26,54% de participa??o na receita em 2025 gra?as às rigorosas regras do PCI DSS 4.0, que estipulam varreduras trimestrais e testes de penetra??o anuais. Prevê-se que a saúde registre um CAGR de 24,90% até 2031, à medida que os ataques de ransomware a registros eletr?nicos de saúde obrigam os hospitais a validar os controles de seguran?a antes da implanta??o de dispositivos. O tamanho do mercado de testes de seguran?a vinculado à saúde cresce, portanto, mais rapidamente do que qualquer outro segmento vertical.
A manufatura investe em avalia??es de tecnologia operacional porque os sistemas de controle industrial, antes isolados, agora se conectam às redes corporativas para manuten??o preditiva. As empresas automotivas constroem ciberlaboratórios dedicados para cumprir o UNECE R155, realizando testes embarcados, sem fio e de nuvem de backend ao longo do ciclo de vida do veículo. Os varejistas atualizam os testes em torno das plataformas de comércio eletr?nico após viola??es de pagamento de alto perfil. As concessionárias de energia auditam os componentes da rede inteligente para evitar interrup??es em cascata. Essas nuances setoriais confirmam que os mandatos de conformidade mais as repercuss?es públicas de viola??es impulsionam trilhas de ado??o específicas do setor.
Análise Geográfica
Mercado de Testes de Seguran?a da América do Norte
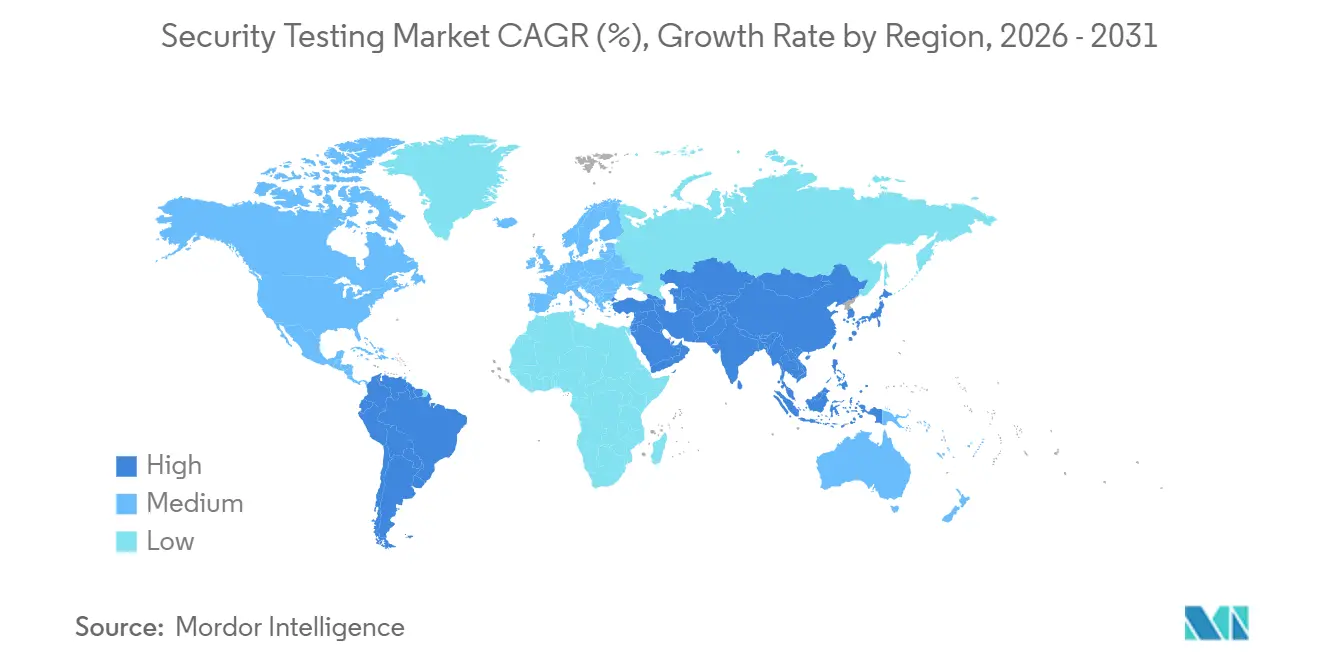
A América do Norte deteve uma participa??o de 35,40% no mercado de testes de seguran?a em 2025, sustentada por leis de notifica??o de viola??o de dados obrigatórias e pela ado??o antecipada de DevSecOps. A Ordem Executiva 14028 exige que todos os fornecedores federais documentem os testes e produzam SBOMs, uma exigência que se propaga para as aquisi??es comerciais. Os reguladores financeiros de Nova York e da Califórnia prescrevem cadências de testes precisas, elevando a demanda de base. Os fabricantes automotivos alinham-se voluntariamente à UNECE R155 para manter a elegibilidade de exporta??o, inflacionando ainda mais os volumes de testes. Embora a regi?o se beneficie de um ecossistema denso de fornecedores de ferramentas e provedores de servi?os gerenciados, a escassez de talentos limita a expans?o da capacidade.
Mercado de Testes de Seguran?a da APAC
A ?蝉颈补-笔补肠í蹿颈肠辞 deve crescer a um CAGR de 22,30% de 2026 a 2031, o mais rápido entre as principais regi?es. As iniciativas de nuvem soberana na China e na ?ndia estipulam a localiza??o dos dados de testes, gerando provedores domésticos e levando empresas multinacionais a adotar arquiteturas híbridas. O regime de ciberseguran?a da China exige avalia??es anuais por laboratórios credenciados, enquanto a lei de prote??o de dados da ?ndia de 2024 incorpora a seguran?a por design nos processos de desenvolvimento. O Jap?o lidera os testes de ciberseguran?a automotiva para veículos conectados e compartilha expertise com a Coreia do Sul. As na??es do Sudeste Asiático lan?am programas de capacita??o, mas a expertise local limitada mantém a penetra??o de servi?os gerenciados modesta entre as pequenas empresas.
Mercado de Testes de Seguran?a da EMEA e da América do Sul
A Europa mantém o momentum gra?as ao GDPR, que aplicou 4,1 bilh?es de EUR em multas por salvaguardas inadequadas durante 2024-2025. A Lei de Resiliência Cibernética amplia os testes obrigatórios para a eletr?nica de consumo, obrigando cada fornecedor de produtos digitais a validar os recursos de seguran?a antes do lan?amento no mercado. A América do Sul cresce moderadamente à medida que a LGPD do Brasil espelha o GDPR, porém a volatilidade econ?mica limita os gastos. O Oriente 惭é诲颈辞 investe em centros nacionais de ciberseguran?a, e a Arábia Saudita torna obrigatórios os testes para infraestruturas críticas como parte da Vis?o 2030. A ?frica permanece incipiente, embora a ?frica do Sul e a 狈颈驳é谤颈补 introduzam requisitos básicos que gradualmente elevam a ado??o. Coletivamente, essas narrativas regionais confirmam que a regulamenta??o aliada à transforma??o digital molda a curva de demanda, enquanto a disponibilidade de m?o de obra qualificada modula o ritmo prático de execu??o.

Panorama regulatório
A regulamenta??o vincula cada vez mais os testes de seguran?a a evidências auditáveis, tanto nos controles organizacionais quanto na seguran?a de produtos. Na Uni?o Europeia, o Cyber Resilience Act (Regulamento (UE) 2024/2847) entrou em vigor em dezembro de 2024 e introduz obriga??es de relato de incidentes e vulnerabilidades ativamente exploradas a partir de 11 de setembro de 2026, com relatos direcionados à ENISA e aos CSIRTs nacionais relevantes por meio da Single Reporting Platform da ENISA. Esses requisitos elevam o padr?o de gest?o contínua de vulnerabilidades e de testes de verifica??o para produtos com elementos digitais, mesmo antes do marco mais amplo de conformidade do CRA para produtos colocados no mercado da UE (11 de dezembro de 2027).
Padr?es e frameworks também est?o sendo atualizados de forma a refor?ar testes estruturados e a governan?a. O NIST divulgou o guia de início rápido do Cybersecurity Framework 2.0 (incluindo o SP 1308) em 2026, apoiando uma liga??o mais estreita entre os resultados dos testes e a gest?o de riscos empresariais e as práticas de for?a de trabalho. A ISO atualizou a família de normas ISMS com a ISO/IEC 27000:2026 (julho de 2026). Junto com o efeito contínuo de requisitos de divulga??o da cadeia de suprimentos, como a Executive Order 14028 dos Estados Unidos, e regras setoriais como a UNECE R155 para seguran?a cibernética automotiva, esses marcos direcionam os compradores para evidências de teste repetíveis, fluxos documentados de remedia??o e comprova??o por parte dos fornecedores de desenvolvimento seguro e tratamento de vulnerabilidades.
Análise da cadeia de valor
A cadeia de valor de testes de seguran?a vai desde insumos de ferramentas e conteúdo (inteligência sobre vulnerabilidades, assinaturas e conjuntos de regras; bibliotecas de código aberto e metadados de dependências usados para SCA) até o desenvolvimento de plataformas que abrangem SAST, DAST, IAST, RASP, frameworks de testes de penetra??o, testes de API e valida??o de exposi??o. A entrega ent?o ocorre por meio de vendas empresariais diretas, marketplaces em nuvem e servi?os gerenciados. As camadas de implementa??o geralmente incluem integra??es com CI/CD e ferramentas de desenvolvimento, configura??o de políticas e fluxos de trabalho, como prioriza??o por severidade, gest?o de tickets e pontua??o de risco, além de servi?os de consultoria para desenho de programas, red teaming e prepara??o de evidências de conformidade. A distribui??o orientada à nuvem e a incorpora??o em CI/CD elevam cada vez mais os hyperscalers e ecossistemas de plataforma como canais, enquanto compradores regulados ainda mantêm implanta??es auto-hospedadas ou híbridas para atender a restri??es de soberania e transferência de dados.
Adiante na cadeia, as empresas operacionalizam as descobertas por meio de remedia??o em repositórios de código e gest?o de configura??o, seguida de novos testes para criar trilhas auditáveis para reguladores e seguradoras. A gest?o de risco de terceiros e a garantia da cadeia de suprimentos continuam sendo importantes impulsionadores de demanda, incluindo avalia??es de risco de fornecedores, auditorias de seguran?a e monitoramento contínuo de componentes de rede por operadoras de telecomunica??es e outros compradores de infraestrutura crítica. No setor de mídia e entretenimento, a integra??o de fornecedores frequentemente exige avalia??es da Trusted Partner Network (TPN) que incorporam testes de penetra??o para sistemas voltados à internet, fluxos de trabalho em nuvem e data centers. A cadeia é limitada pela escassez de talentos em seguran?a cibernética, o que aumenta a dependência de automa??o e especialistas externos, e por requisitos de localiza??o em algumas jurisdi??es que afetam onde os dados e artefatos de varredura podem ser processados e armazenados.
Cenário Competitivo
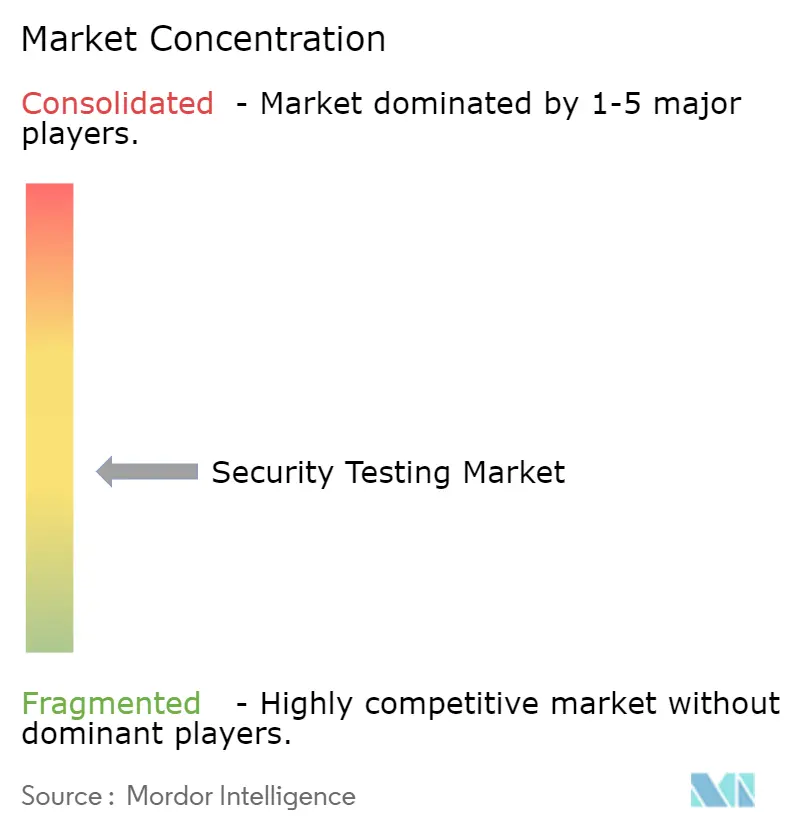
O mercado de testes de seguran?a exibe fragmenta??o moderada à medida que gigantes de software empresarial, provedores de nuvem e startups de nicho competem pela participa??o de carteira. IBM, Synopsys e OpenText oferecem suítes integradas que abrangem desde a análise estática até a prote??o em tempo de execu??o. Os hiperescaladores incorporam scanners nativos nos pipelines de compila??o em nuvem, capturando os fluxos de trabalho de DevSecOps na origem. Plataformas de penetra??o por crowdsourcing, como a HackerOne, mobilizam redes globais de pesquisadores, compensando o déficit de 4 milh?es de profissionais. Os provedores de servi?os gerenciados combinam testes contínuos com resposta a incidentes, oferecendo às pequenas e médias empresas cobertura pronta para uso.
A atividade de aquisi??es se acelera à medida que os fornecedores de suítes completas adquirem especialistas em seguran?a de API e contêineres para fechar lacunas no portfólio. A aquisi??o em 2025 pela Cisco de uma empresa de testes de tecnologia operacional exemplifica os movimentos em dire??o aos segmentos industriais. Espa?os em branco persistem em ambientes de tecnologia operacional com dispositivos com recursos limitados que n?o conseguem hospedar agentes em tempo de execu??o, e na valida??o de atualiza??es over-the-air automotivas, onde o UNECE R155 imp?e janelas de teste estreitas. Os mecanismos de prioriza??o baseados em inteligência artificial emergem como diferenciadores, embora os adversários simultaneamente utilizem a inteligência artificial para criar explora??es polimórficas.[3]Comiss?o Econ?mica das Na??es Unidas para a Europa. "Regulamento ONU N.? 155 - Ciberseguran?a e Sistema de Gest?o de Ciberseguran?a." Acessado em 13 de janeiro de 2026. As ferramentas de código aberto permanecem populares por raz?es de custo, mas exigem operadores qualificados, sustentando um nível premium para plataformas comerciais que agrupam análises e automa??o de fluxo de trabalho.
As perspectivas sugerem uma consolida??o crescente entre os fornecedores de médio porte, plataformiza??o contínua pelos hiperescaladores e demanda sustentada por expertise especializada em segmentos verticais de nicho, como sistemas de controle industrial e dispositivos médicos.
Líderes do Setor de Testes de Seguran?a
Core Security Technologies Inc
Offensive Security LLC
Applause App Quality Inc
IBM Corporation
Cisco Systems Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Testes de Seguran?a
- IBM Corporation
- Synopsys Inc.
- Checkmarx Ltd.
- Rapid7 Inc.
- OpenText Corporation (Micro Focus)
- Cisco Systems Inc.
- Hewlett Packard Enterprise Company
- Accenture plc
- McAfee LLC
- Veracode Inc.
- AT&T Inc.
- SecureWorks Inc.
- Qualys Inc.
- Core Security Technologies Inc.
- OffSec Services Ltd.
- Applause App Quality Inc.
- Parasoft Corporation
- PortSwigger Ltd.
- Cigniti Technologies Ltd.
- HackerOne Inc.

Oportunidades de mercado e perspectivas futuras
Um espa?o em branco claro está se formando em torno da operacionaliza??o de testes assistidos por IA e agênticos nos fluxos de trabalho de engenharia do dia a dia, especialmente onde a escassez de habilidades e a fadiga de alertas limitam a capacidade manual. Em abril de 2026, a Anthropic lan?ou o Project Glasswing, com participantes incluindo Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, NVIDIA e Palo Alto Networks, para aplicar ferramentas de detec??o de vulnerabilidades baseadas em IA a softwares críticos. O programa refor?a o foco de fornecedores e compradores em valida??o contínua e automatizada, em vez de avalia??es pontuais. Isso favorece plataformas capazes de traduzir descobertas de IA em corre??es prontas para desenvolvedores, integrar-se a gates de CI/CD e fornecer evidências rastreáveis para necessidades de governan?a.
A conformidade e a garantia de terceiros continuam a moldar onde os gastos em testes de seguran?a se concentram e como s?o adquiridos. O NIST publicou o guia de início rápido do CSF 2.0 (SP 1308) em mar?o de 2026 para conectar as atividades de seguran?a cibernética à gest?o de riscos empresariais e às práticas de for?a de trabalho, apoiando a demanda por medi??o, relatórios e evidências de teste repetíveis. Ao mesmo tempo, a DORA (em vigor desde janeiro de 2025) e as obriga??es relacionadas ao NIS2 de tratamento de vulnerabilidades e testes regulares na Europa levam entidades reguladas e fornecedores a adotar programas de testes estruturados. Esquemas de garantia setorial também abrem canais comerciais: a Trusted Partner Network divulgou seu STAR Report em abril de 2026 com base em dados de avalia??o, destacando alertas elevados relacionados a ataques baseados em credenciais e vulnerabilidades n?o corrigidas, o que aumenta a necessidade de testes contínuos, verifica??es de exposi??o de credenciais e valida??o de remedia??o de fornecedores em toda a cadeia de suprimentos de entretenimento. Fornecedores que combinam controles de residência de dados, relatórios auditáveis e atesta??es prontas para terceiros junto com testes automatizados podem conquistar contratos vinculados a esses requisitos de governan?a e cadeia de suprimentos.
Recent Industry Developments in Mercado de Testes de Seguran?a
- Julho de 2026: a Picus Security lan?ou a Picus Autonomous Exposure Validation Platform, combinando simula??o de viola??o e ataque, testes de penetra??o aut?nomos e valida??o de exposi??o em uma única oferta. O lan?amento reflete uma mudan?a em dire??o à valida??o contínua e automatizada que vai além da descoberta de vulnerabilidades e passa a verificar a explorabilidade e a eficácia dos controles.
- Junho de 2026: a Aikido Security adquiriu a Root, uma plataforma agêntica focada em pesquisar, corrigir e testar dependências de código aberto e imagens de contêiner. O acordo fortalece as capacidades de teste da cadeia de suprimentos de software ao conectar inteligência de dependências com fluxos de trabalho de remedia??o e novos testes acionáveis.
- Maio de 2026: a Accenture Ventures anunciou um investimento na XBOW, posicionada como uma plataforma aut?noma de testes de seguran?a cibernética, para integra??o com a solu??o Cyber.AI da Accenture. O desenvolvimento sinaliza uma expans?o liderada por servi?os dos testes aut?nomos em programas empresariais que já dependem de entrega gerenciada e relatórios de governan?a padronizados.


Mercado de Testes de Seguran?a Escopo do relatório e metodologia de pesquisa
Defini??o e Cobertura do Mercado
Para este estudo, o mercado de testes de seguran?a é definido como a receita obtida com servi?os e ferramentas usados para encontrar fraquezas de seguran?a em aplica??es, redes, dispositivos e ambientes digitais relacionados, e depois documentar os resultados para fins de remedia??o e conformidade.
Exclus?es de escopo: produtos de seguran?a exclusivamente de hardware, testes gerais de TI que n?o s?o focados em seguran?a, e trabalhos puros de resposta a incidentes realizados após uma viola??o s?o excluídos, a menos que vendidos como parte de um contrato de testes de seguran?a.
Vis?o geral da segmenta??o
- Por Implanta??o
- Local
- Nuvem
- 贬í产谤颈诲辞
- Por Tipo
- Testes de Seguran?a de Rede
- Testes de VPN
- Testes de Firewall
- Outros Tipos de Testes de Rede
- Por Testes de Seguran?a de Aplica??es
- Testes de Seguran?a de Aplica??es Móveis
- Testes de Seguran?a de Aplica??es Web
- Testes de Seguran?a de Aplica??es em Nuvem
- Testes de Seguran?a de Aplica??es Empresariais
- SAST
- DAST
- IAST
- RASP
- Testes de Seguran?a de Dispositivos
- Testes de Engenharia Social
- Testes de Seguran?a de Rede
- Por Ferramenta de Teste
- Ferramenta de Testes de Aplica??es Web
- Ferramenta de Revis?o de Código
- Ferramenta de Testes de Penetra??o
- Ferramenta de Testes de Software
- Ferramenta de Testes de Seguran?a de API
- Outras Ferramentas de Teste
- Por Tamanho da Organiza??o
- Grandes Empresas
- Pequenas e Médias Empresas
- Por Método de Teste
- Testes Automatizados
- Testes Manuais
- Testes Contínuos como Servi?o
- Red Teaming
- Por Setor do Usuário Final
- Governo
- BFSI
- 厂补ú诲别
- Manufatura
- TI e Telecomunica??es
- Varejo
- Automotivo
- Energia e Utilidades
- Outros Setores do Usuário Final
- Por Geografia
- América do Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- Fran?a
- 滨迟á濒颈补
- Espanha
- 搁ú蝉蝉颈补
- Restante da Europa
- ?蝉颈补-笔补肠í蹿颈肠辞
- China
- ?ndia
- Jap?o
- Coreia do Sul
- Austrália e Nova Zel?ndia
- Restante da ?蝉颈补-笔补肠í蹿颈肠辞
- Oriente 惭é诲颈辞
- Arábia Saudita
- Emirados ?rabes Unidos
- Turquia
- Restante do Oriente 惭é诲颈辞
- ?frica
- ?frica do Sul
- 狈颈驳é谤颈补
- Restante da ?frica
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Valida??o
Pesquisa Documental
A pesquisa documental foi utilizada primeiramente para construir o contexto de demanda e manter as premissas vinculadas a indicadores do mundo real. Consultamos fontes públicas, como resumos de relatos de viola??es e incidentes de seguran?a cibernética, orienta??es e publica??es de órg?os como o NIST, regulamenta??es de seguran?a e privacidade e notas de aplica??o da lei, além de portais de estatísticas nacionais que ajudam a acompanhar a ado??o digital, o uso de nuvem e a atividade de TI empresarial.
Também analisamos relatórios anuais e apresenta??es a investidores de fornecedores relevantes orientados a servi?os e a software, além de coberturas de imprensa respeitáveis e sites de associa??es que publicam sinais de mercado, como tendências de certifica??o e demanda de for?a de trabalho. Como pontos de referência numéricos, utilizamos seletivamente assinaturas pagas para inteligência financeira corporativa, bancos de dados de patentes e notícias e dados financeiros, principalmente para verificar cruzadamente a composi??o de receita, os impactos de aquisi??es e o momento de lan?amento de produtos. As fontes citadas aqui s?o apenas ilustrativas, e muitas outras referências foram usadas para coleta de dados, valida??o e esclarecimento durante o estudo.
Entrevistas e Pesquisas Primárias
O trabalho primário foi usado para testar os limites do escopo e a precifica??o, e para confirmar como o comportamento de compra está mudando entre ambientes de nuvem, híbridos e on-premise. Conversamos com uma combina??o de fornecedores, parceiros de canal e partes interessadas empresariais em seguran?a e risco na APAC, EMEA e Américas, e depois usamos verifica??es complementares para preencher lacunas sobre ado??o de ferramentas, modelos de entrega e padr?es de renova??o.
Distribui??o dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Regi?o |
|---|---|---|
| Nível superior: 28% | CXOs: 15% | APAC: 45% |
| Nível intermediário: 51% | Líderes funcionais/de unidade: 40% | EMEA: 34% |
| Participantes menores: 21% | Gerentes: 45% | Américas: 21% |
Dimensionamento e Previs?o de Mercado
O dimensionamento parte de uma constru??o top-down do conjunto de demanda, na qual os sinais de gastos empresariais em TI e seguran?a cibernética s?o reconstruídos por regi?o e depois filtrados usando a penetra??o de testes de seguran?a por tipo de carga de trabalho (aplica??o, rede, dispositivo e engenharia social) e modelo de entrega (nuvem, híbrido, on-premise). Uma vez estabelecida essa espinha de demanda, os totais s?o corroborados com verifica??es bottom-up seletivas, como divis?es amostrais de receita de fornecedores, feedback de canais e valor médio de contrato modelado multiplicado por contagens estimadas de clientes ativos, e o modelo ent?o ajusta os valores atípicos.
As entradas usadas no modelo incluem mudan?as na combina??o de métodos de teste (automatizado, manual, contínuo, red teaming), ritmo de migra??o para a nuvem, intensidade regulatória e de auditoria para os principais verticais, frequência típica de testes alinhada aos ciclos de lan?amento, e movimento de pre?os para ferramentas e servi?os. Quando os dados s?o escassos para regi?es menores ou tipos de ferramentas de nicho, as lacunas s?o tratadas por meio de raz?es substitutas ancoradas em perfis de usuários finais semelhantes, e essas raz?es substitutas s?o validadas por meio de entrevistas antes de serem incluídas.
Para a previs?o, utilizamos principalmente a análise de cenários apoiada por um pequeno conjunto de fatores mensuráveis, como manchetes sobre frequência de viola??es, crescimento de cargas de trabalho em nuvem e ciclos de avalia??o impulsionados por conformidade, e esses fatores s?o ajustados usando o consenso de especialistas obtido em discuss?es primárias. Quando um fator é volátil, um cenário conservador e um agressivo s?o executados primeiro, e o caminho final é selecionado depois que as premissas s?o reverificadas com profissionais regionais.
Valida??o de Dados e Ciclo de Atualiza??o
Os resultados do modelo s?o verificados em rela??o a sinais independentes, como a dire??o da receita dos fornecedores, o momentum de contrata??o e certifica??o, e a mudan?a observada em dire??o a testes contínuos em programas alinhados ao DevSecOps, e as varia??es s?o investigadas antes da aprova??o final. Se um segmento apresentar um salto inusual, as premissas sobre penetra??o, precifica??o ou combina??o de entrega s?o revisadas, e especialistas selecionados s?o recontatados para confirmar se a mudan?a é real ou relacionada a momento.
Uma segunda revis?o por analista é realizada para verificar cálculos, alinhamento de ano e convers?es de moeda, e para garantir que as inclus?es e exclus?es sejam aplicadas de forma consistente entre regi?es e setores de usuários finais. Os relatórios s?o atualizados anualmente, com atualiza??es intermediárias quando eventos significativos alteram materialmente os padr?es de gastos, e uma revis?o final de atualiza??o é realizada próximo à entrega para que os clientes recebam a vis?o mais recente.
Tamanho do Mercado Global de Testes de Seguran?a da 黑料不打烊 em Compara??o com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para testes de seguran?a podem parecer muito distantes entre si, mesmo quando usam rótulos semelhantes, porque os limites do que conta como receita de testes n?o s?o consistentes. As diferen?as geralmente vêm do que é incluído (por exemplo, trabalho de auditoria de conformidade ou servi?os gerenciados), de como a entrega híbrida é tratada, e de se a série temporal está ancorada a um ano-base claro.
As tendências de atividade de viola??es, os sinais de crescimento de cargas de trabalho em nuvem e as verifica??es de composi??o de receita dos fornecedores s?o as salvaguardas que mantêm a estimativa da 黑料不打烊 vinculada às atividades de testes de seguran?a definidas neste estudo, em vez de derivar para opera??es de seguran?a adjacentes ou pacotes mais amplos de seguran?a gerenciada.
Compara??o de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| 黑料不打烊 | 22,08 bilh?es de USD (2026) | |
| Grupo de Pesquisa Setorial A | 14,67 bilh?es de USD (2024) | Usa um ano-base anterior e um corte temporal diferente dos fatores de demanda, e o limite de receita incluído pode tratar partes dos testes como embutidas em linhas mais amplas de software e servi?os de seguran?a, o que pode reduzir o total de testes isolado. |
| Editora de Consultoria B | 13,00 bilh?es de USD (2024) | O escopo parece incorporar itens como testes de conformidade e auditoria, e algumas constru??es de testes de seguran?a gerenciados, e sem um alinhamento claro de ano-base, o valor resultante n?o é diretamente comparável a uma defini??o pura de receita de testes. |
A dispers?o na tabela vem principalmente do alinhamento de anos e do que cada editora considera como testes de seguran?a em compara??o com trabalhos de seguran?a adjacentes vendidos sob programas mais amplos. Ao manter o escopo vinculado a tipos de testes definidos e validar o modelo por meio de sinais de demanda observáveis e verifica??es baseadas em entrevistas, nossa estimativa permanece rastreável a insumos repetíveis que podem ser revisados e atualizados de forma consistente.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de testes de seguran?a em 2026 e com que rapidez está crescendo?
O tamanho do mercado de testes de seguran?a é de USD 22,08 bilh?es em 2026 e está projetado para avan?ar a um CAGR de 23,40% até 2031.
Qual modelo de implanta??o detém a maior participa??o?
As plataformas em nuvem lideram com 61,20% de participa??o do mercado de testes de seguran?a em 2025 devido à sua integra??o perfeita com os fluxos de trabalho de DevSecOps.
Qual regi?o está se expandindo mais rapidamente?
Prevê-se que a ?蝉颈补-笔补肠í蹿颈肠辞 registre um CAGR de 22,30% de 2026 a 2031, impulsionada por mandatos de nuvem soberana e requisitos de conformidade locais.
Qual segmento apresenta o crescimento mais rápido no nível de ferramentas?
Espera-se que as ferramentas de testes de seguran?a de API cres?am a um CAGR de 24,30%, o mais alto entre todas as categorias de ferramentas de teste até 2031.
Por que a demanda na área de saúde está se acelerando?
Os crescentes ataques de ransomware a registros eletr?nicos de saúde e as novas orienta??es da FDA sobre seguran?a de dispositivos est?o levando os hospitais a adotar testes pré-implanta??o, impulsionando um CAGR de 24,90% nos gastos com saúde.
Como a escassez de m?o de obra qualificada afeta a ado??o?
Um déficit de 4 milh?es de profissionais de ciberseguran?a globalmente eleva a dependência de servi?os gerenciados e automa??o para manter os programas de testes sustentáveis.
Página atualizada pela última vez em:



