
Marktgr??e und Marktanteil für Sicherheitstests
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
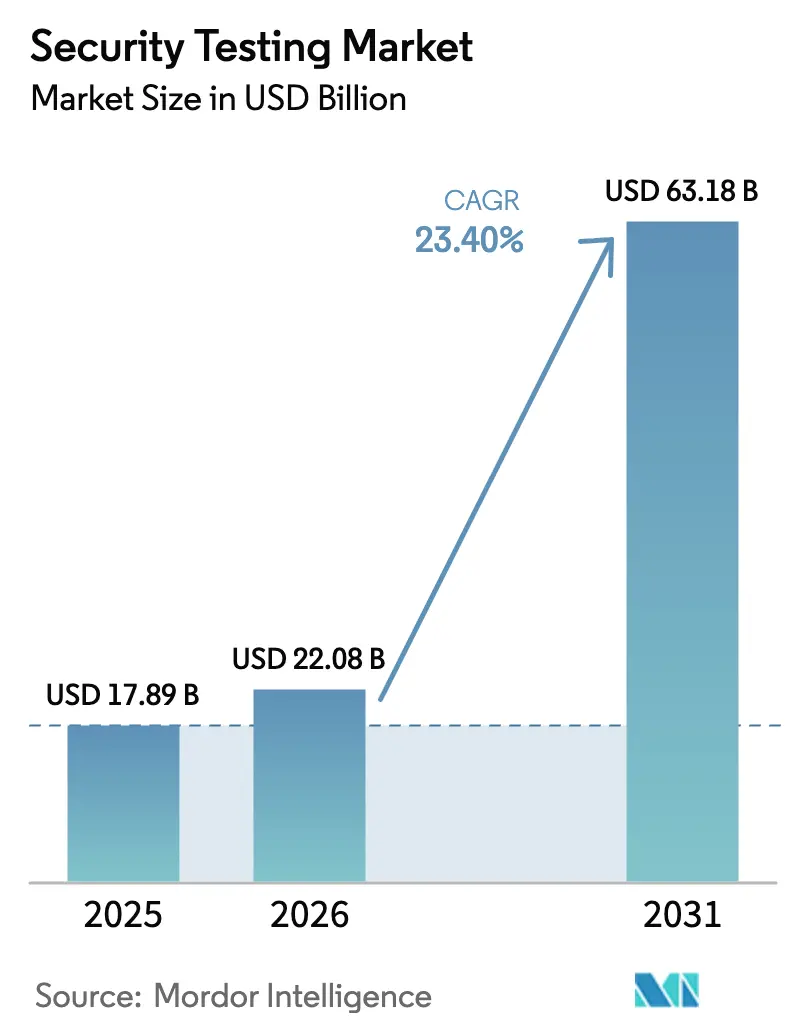
| Marktgr??e (2026) | 22.08 Milliarden US-Dollar |
| Marktgr??e (2031) | 63.18 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 23.40 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für Sicherheitstests von 黑料不打烊
Die Marktgr??e für Sicherheitstests betr?gt im Jahr 2026 USD 22,08 Milliarden und wird voraussichtlich bis 2031 USD 63,18 Milliarden erreichen, was einer CAGR von 23,40 % über den Prognosezeitraum entspricht. Die Nachfrage beschleunigt sich, da die obligatorische Offenlegung von Software-Stücklisten (Software Bill of Materials) gem?? der US-amerikanischen Executive Order 14028 und dem Cyber Resilience Act der Europ?ischen Union eine kontinuierliche Validierung von Software-Lieferketten erzwingt, w?hrend KI-generierter Code versteckte Schwachstellen einführt, die herk?mmliche Scanner übersehen. Cloud-Plattformen, die direkt in Pipelines für kontinuierliche Integration eingebunden sind, machen den Gro?teil der neuen Bereitstellungen aus und werden durch DevSecOps-Vorgaben gest?rkt, die Tests früher im Lebenszyklus vorantreiben. Automatisierte Techniken dominieren, da Modelle des maschinellen Lernens nun falsch-positive Ergebnisse herausfiltern, die früher Sicherheitsanalysten ermüdeten. Regional gesehen führt Nordamerika aufgrund strenger Meldepflichten bei Datenschutzverletzungen und Cybersicherheitsvorschriften für die Automobilindustrie, w?hrend der asiatisch-pazifische Raum am schnellsten w?chst, bedingt durch Richtlinien zu souver?nen Clouds in China und Indien, die lokale Penetrationstests vorschreiben. Die Wettbewerbsintensit?t steigt, da Hyperscaler native Testfunktionen einbetten, etablierte Anbieter Nischenwerkzeughersteller übernehmen und Crowdsourcing-Plattformen globale Forschergemeinschaften mobilisieren.
Wichtigste Erkenntnisse des Berichts
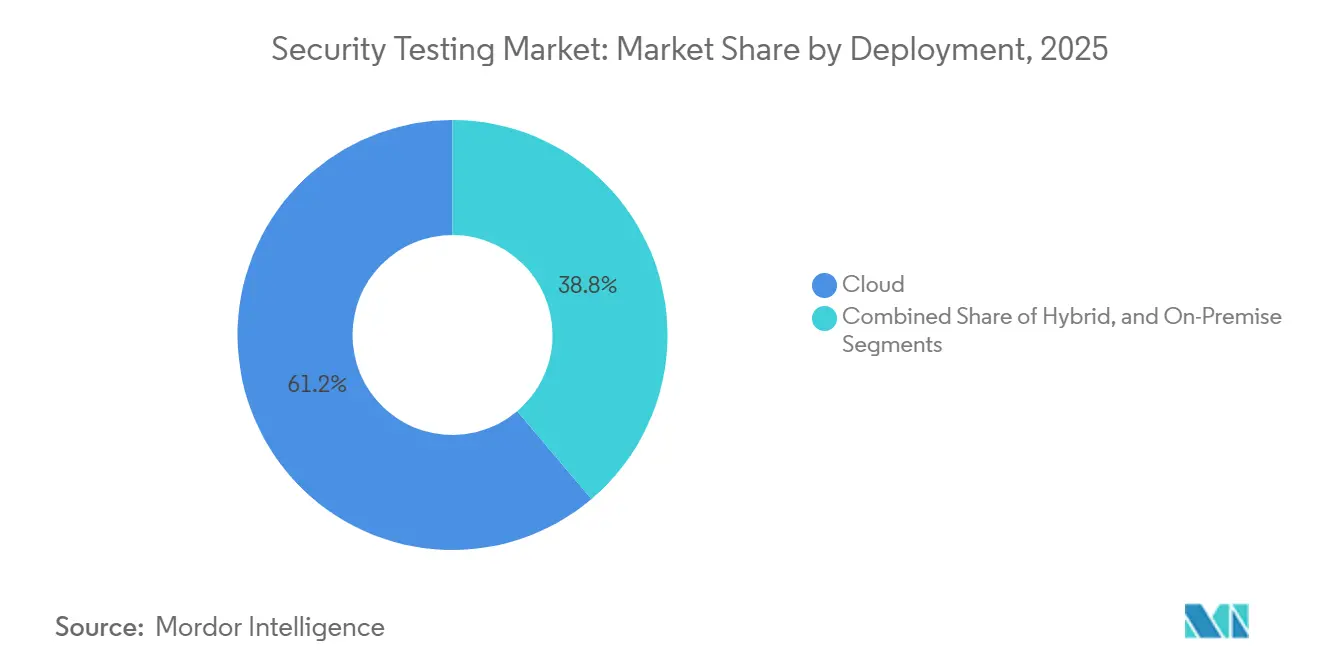
- Nach Bereitstellung hielten Cloud-Plattformen im Jahr 2025 einen Marktanteil von 61,20 % im Bereich Sicherheitstests, w?hrend Hybridmodelle von 2026 bis 2031 voraussichtlich mit einer CAGR von 22,40 % wachsen werden.
- Nach Typ führte die 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉辫谤ü蹿耻苍驳 im Jahr 2025 mit einem Anteil von 37,44 %, w?hrend die Anwendungssicherheitsprüfung bis 2031 voraussichtlich mit einer CAGR von 21,80 % expandieren wird.
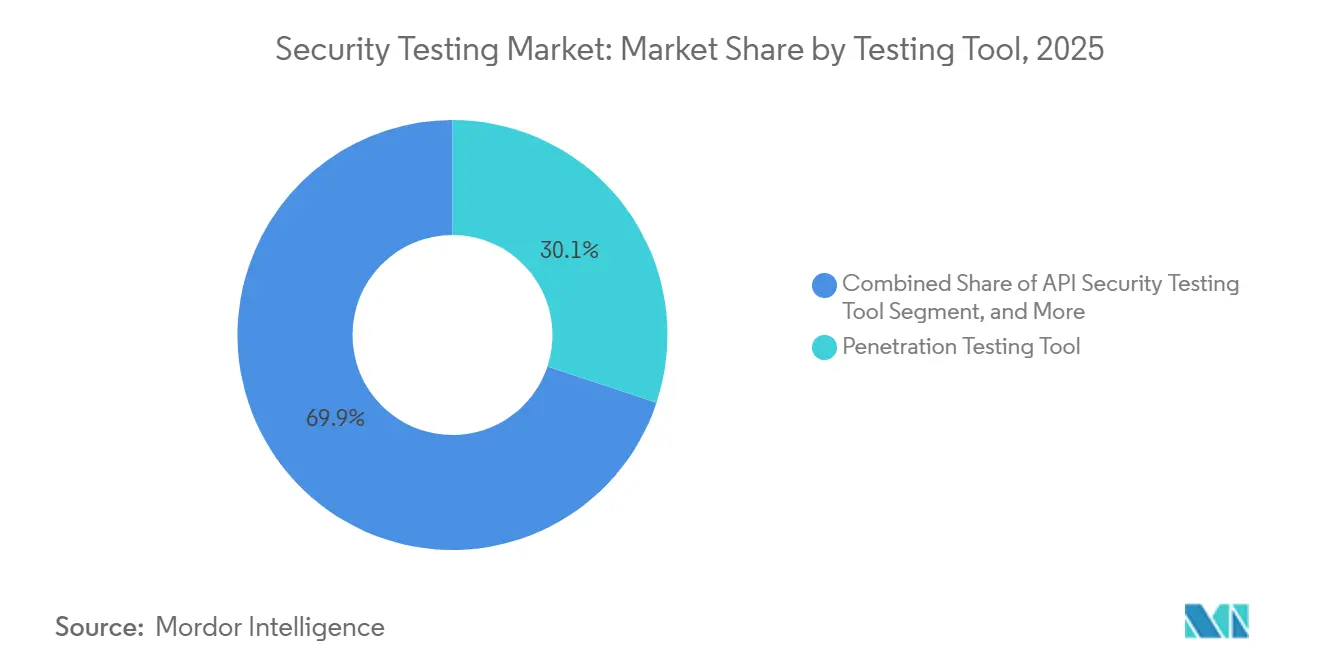
- Nach Testwerkzeug beherrschten Penetrationstest-Frameworks im Jahr 2025 einen Anteil von 30,11 %, w?hrend API-Sicherheitswerkzeuge bis 2031 voraussichtlich mit einer CAGR von 24,30 % wachsen werden.
- Nach Unternehmensgr??e entfielen im Jahr 2025 56,87 % des Anteils auf Gro?unternehmen, w?hrend kleine und mittlere Unternehmen zwischen 2026 und 2031 voraussichtlich mit einer CAGR von 20,70 % wachsen werden.
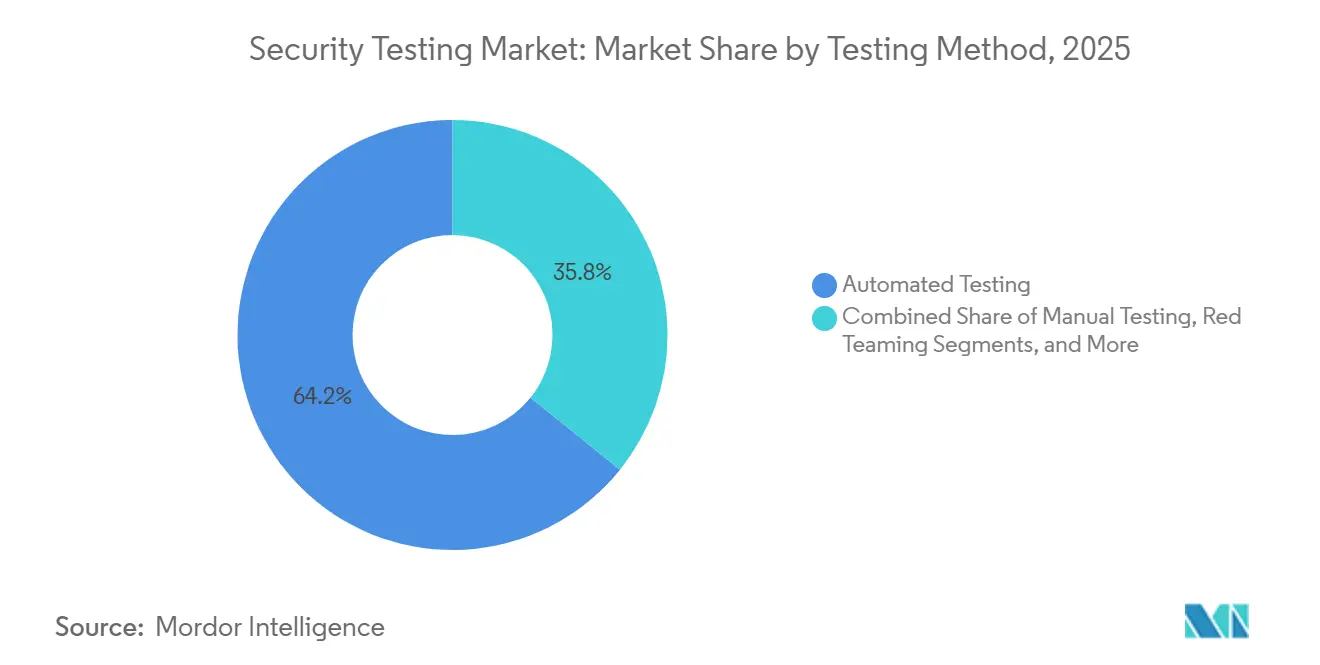
- Nach Testmethode entfielen im Jahr 2025 64,22 % des Anteils auf automatisierte Techniken, die voraussichtlich die h?chste CAGR von 23,60 % von 2026 bis 2031 verzeichnen werden.
- Nach Endnutzerbranche führten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2025 mit einem Umsatzanteil von 26,54 %, w?hrend das Gesundheitswesen bis 2031 voraussichtlich mit einer CAGR von 24,90 % wachsen wird.
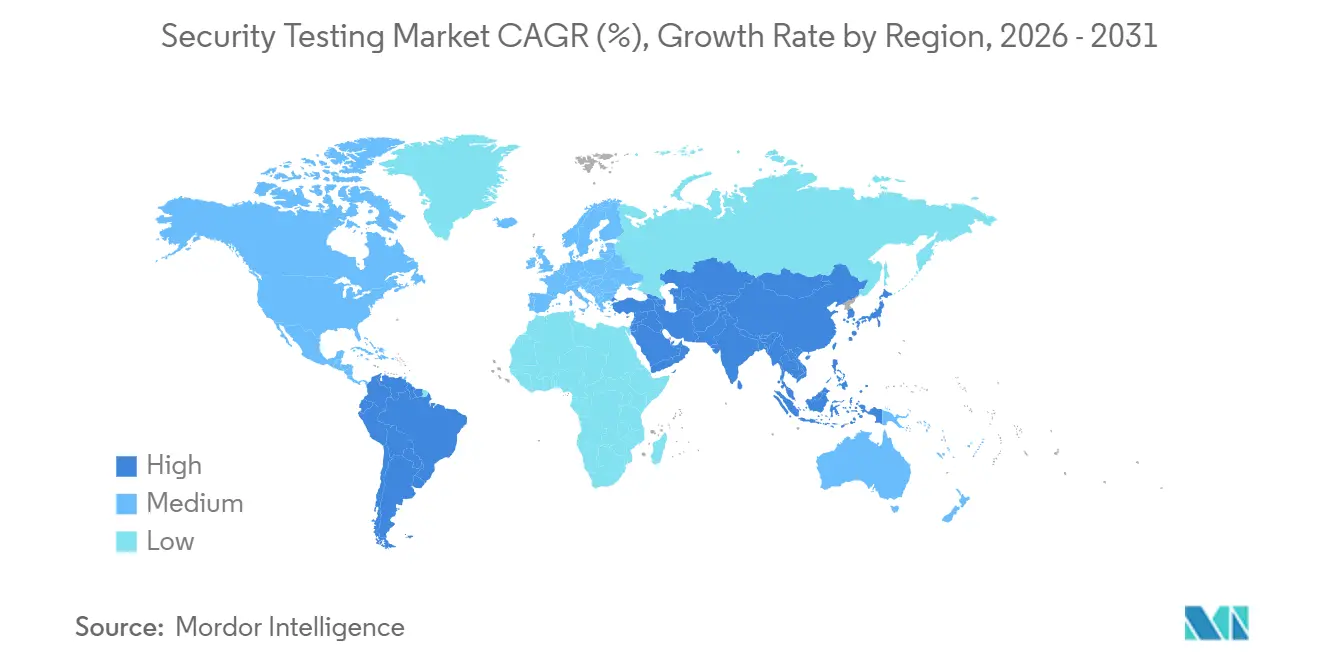
- Nach Geografie dominierte Nordamerika im Jahr 2025 mit einem Anteil von 35,40 %, w?hrend der asiatisch-pazifische Raum von 2026 bis 2031 voraussichtlich die h?chste regionale CAGR von 22,30 % verzeichnen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Raffinesse von Cyberangriffen | +5.2% | Global, mit starker Konzentration in Nordamerika, Europa und den Finanzzentren des asiatisch-pazifischen Raums | Kurzfristig (≤ 2 Jahre) |
| Strenge globale Datenschutzvorschriften | +4.8% | Europa (DSGVO), Nordamerika (CCPA, staatliche Gesetze), asiatisch-pazifischer Raum (China PIPL, Indien DPDPA) | Mittelfristig (2–4 Jahre) |
| Schnelle Cloud-Migration und Einführung von DevSecOps | +6.1% | Global, angeführt von Nordamerika und Europa, mit Beschleunigung im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausweitung von Remote- und Hybrid-Belegschaften | +3.4% | Global, mit h?chster Auswirkung in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Obligatorische SBOM-Konformit?t (EO 14028, EU CRA) | +4.3% | Nordamerika (Bundesbeschaffung), Europa (Produktzertifizierung), Ausstrahlungseffekte auf asiatisch-pazifische Exporteure | Langfristig (≥ 4 Jahre) |
| Sicherheitsvorschriften für Kraftfahrzeuge gem?? UNECE R155 | +2.7% | Europa, asiatisch-pazifischer Raum (Japan, 厂ü诲办辞谤别补), Nordamerika (freiwillige ?bernahme) | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende Raffinesse von Cyberangriffen
Ransomware-Gruppen wechselten zu Doppelerpressungstaktiken, bei denen Daten verschlüsselt und deren Offenlegung angedroht wird, was Organisationen zwingt, von j?hrlichen Audits zu kontinuierlichen Penetrationstests überzugehen. Ein Anstieg der Angriffe auf kritische Infrastrukturen um 73 % im Jahr 2024 verdeutlichte die Ausnutzung von Zero-Day-Schwachstellen, bevor Patches verfügbar sind. Kompromittierungen der Lieferkette, bei denen b?sartiger Code in vorgelagerte Bibliotheken eingeschleust wird, erh?hen den Bedarf an Software-Kompositionsanalysen. Finanzinstitute verlangen nun für jede Integration eine Validierung durch Dritte, da eine einzige kompromittierte API sich über miteinander verbundene Banknetzwerke ausbreiten kann. Staatliche Akteure verbleiben monatelang in Netzwerken, was Unternehmen dazu veranlasst, Red-Team-?bungen durchzuführen, die Angreifer mit langer Verweildauer simulieren.
Schnelle Cloud-Migration und Einführung von DevSecOps
Ende 2025 liefen 68 % der Unternehmens-Workloads auf ?ffentlichen oder hybriden Clouds, doch falsch konfigurierte Speicher-Buckets legten mehr als 2 Milliarden Datens?tze offen und unterstrichen die Diskrepanz zwischen Migrationsgeschwindigkeit und Sicherheitsreife. DevSecOps bettet Scans in jeden Code-Commit ein und reduziert die Behebungskosten im Vergleich zu Korrekturen nach der Produktion um etwa 85 %. Native Richtlinien-Engines innerhalb von Container-Plattformen blockieren Bereitstellungen, die Sicherheitsgates nicht bestehen, und machen automatisierte Tests zu einer Voraussetzung statt zu einer Option. Serverlose Funktionen erfordern spezialisierte Bewertungen, da sie nur kurz aktiv sind und keine dauerhaften Hosts haben. Die Einführung mehrerer Clouds erschwert die Durchsetzung, sodass einheitliche Dashboards, die Ergebnisse über Anbieter hinweg normalisieren, an Bedeutung gewinnen.
Strenge globale Datenschutzvorschriften
DSGVO-Bu?gelder erreichten in den Jahren 2024–2025 EUR 4,1 Milliarden (USD 4,6 Milliarden), wobei die meisten Strafen unzureichende technische Schutzma?nahmen anführten.[1]Europ?ischer Datenschutzausschuss. ?EDPB-Startseite.” Abgerufen am 13. Januar 2026. Die CCPA-?nderungen Kaliforniens von 2025 führten obligatorische Audits für Unternehmen ein, die mehr als 100.000 Verbraucherdatens?tze verarbeiten, und weiteten das Compliance-Netz aus.[2]Justizministerium des Bundesstaates Kalifornien. ?California Consumer Privacy Act (CCPA).” Abgerufen am 13. Januar 2026. Chinas Gesetz zum Schutz personenbezogener Daten schreibt j?hrliche Bewertungen durch Dritte vor und zwingt multinationale Unternehmen, inl?ndische Tester zu beauftragen. Indiens Gesetz zum Schutz digitaler personenbezogener Daten von 2024 verankert Sicherheits-by-Design-Verpflichtungen, die Tests früher vorantreiben. Die ISO-27001-Zertifizierung, die nun in mehr als 50 Beschaffungsprogrammen des ?ffentlichen Sektors Voraussetzung ist, formalisiert Sicherheitstests als Nachweis der Sorgfaltspflicht.
Obligatorische SBOM-Konformit?t
Lieferanten der Vereinigten Staaten an Bundesbeh?rden müssen maschinenlesbare Software-Stücklisten (SBOMs) liefern, die automatisierte Scanner mit der Nationalen Schwachstellendatenbank abgleichen. Der EU Cyber Resilience Act weitet ?hnliche Regeln auf alle Produkte mit digitalen Elementen aus und globalisiert damit die Offenlegung von Komponenten. Open-Source-Code macht bis zu 90 % moderner Anwendungen aus, sodass eine kontinuierliche ?berwachung des Zustands von Abh?ngigkeiten unerl?sslich ist. SBOM-Generatoren zur Build-Zeit automatisieren Inventare, doch die menschliche ?berprüfung deckt weiterhin verschleierte oder dynamisch geladene Bibliotheken auf, die automatisierte Werkzeuge übersehen. Anbieter erwarten eine Compliance-Grundlage, bei der jede Software-Version mit einer begleitenden SBOM und einer Best?tigung der Schwachstellenfreiheit ausgeliefert wird.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifizierten Cybersicherheitsfachleuten | -3.8% | Global, besonders ausgepr?gt in entwickelten M?rkten | Mittelfristig (2–4 Jahre) |
| Hohe Kosten für umfassende Sicherheitstests | -2.9% | Global, st?rker belastend für KMU | Kurzfristig (≤ 2 Jahre) |
| KI-generierter Code, der versteckte Schwachstellen erzeugt | -1.6% | Global softwareintensive Sektoren | Kurzfristig (≤ 2 Jahre) |
| Alarmmüdigkeit durch falsch-positive Ergebnisse | -1.4% | Global, wo die SOC-Reife gering ist | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Mangel an qualifizierten Cybersicherheitsfachleuten
Ein weltweites Defizit von 4 Millionen Fachleuten im Jahr 2025 lie? die Nachfrage nach Testspezialisten das Angebot in Nordamerika und Europa um das 3,5-Fache übersteigen. Universit?ten produzieren j?hrlich weniger als 50.000 Absolventen mit relevanten Qualifikationen, was kaum die Rentenabg?nge abdeckt. Steigende Geh?lter verdr?ngen kleinere Unternehmen vom Arbeitsmarkt und dr?ngen sie zu verwalteten Diensten. Zertifizierungswege, die mehrj?hrige Erfahrung erfordern, verl?ngern die Vorlaufzeiten für Neueinsteiger. Unternehmen setzen Orchestrierungs- und automatisierte Reaktionswerkzeuge ein, um dies zu kompensieren, doch diese Plattformen selbst erfordern qualifizierte Bediener.
Hohe Kosten für umfassende Sicherheitstests
Vollspektrum-Tests k?nnen 15–25 % eines Anwendungsentwicklungsbudgets verbrauchen, was kleinere Organisationen von rigorosen Programmen abh?lt. Die Preisgestaltung pro Scan skaliert linear mit der Codebasis-Gr??e, w?hrend einmalige Penetrationseins?tze bis zu USD 200.000 pro Anwendung kosten k?nnen. L?nder wie China schr?nken die ?bertragung von Quellcode ins Ausland ein und verpflichten zu On-Premise-Bereitstellungen, die h?here Gesamtbetriebskosten mit sich bringen. Open-Source-Werkzeuge reduzieren Lizenzgebühren, verlagern die Ausgaben jedoch auf interne Arbeitskr?fte. Infolgedessen beschr?nken viele Unternehmen die Testh?ufigkeit auf j?hrliche Zyklen, obwohl sich Bedrohungen w?chentlich weiterentwickeln.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellung:
Cloud-Plattformen dominieren bei zunehmender Hybrid-EinführungDie Cloud-Bereitstellung entfiel im Jahr 2025 auf einen Marktanteil von 61,20 % im Bereich Sicherheitstests. Elastische Skalierbarkeit und native Integrationen mit CI/CD-Pipelines erm?glichen es Teams, bei jedem Commit Scans auszul?sen und Erkennungsverz?gerungen von Wochen auf Minuten zu reduzieren. Das Segment wird voraussichtlich bis 2031 mit einer CAGR von 22,40 % wachsen, angetrieben durch serverlose und Container-Workloads, die auf Cloud-native Werkzeuge angewiesen sind. On-Premise-Installationen bleiben in Verteidigungs- und kritischen Infrastrukturumgebungen unverzichtbar, wo luftgespaltene Netzwerke keine Internetverbindung erlauben. Hybridstrategien entstehen als Kompromiss, bei dem statische Analysen in der Cloud durchgeführt werden, w?hrend dynamische Scans innerhalb souver?ner Rechenzentren erfolgen. Die Einführung mehrerer Clouds erh?ht die Komplexit?t, da jeder Anbieter propriet?re Kontrollen anbietet, sodass Organisationen anbieterneutrale Dashboards bevorzugen, die Ergebnisse vereinheitlichen. Regulierungssysteme wie FedRAMP verlangen, dass die Testplattform selbst eine Zertifizierung besitzt, was den Anbieterkreis einschr?nkt und die Nachfrage bei etablierten Akteuren konzentriert. Folglich ist die Marktgr??e für Sicherheitstests bei der Cloud-Bereitstellung auf dem Weg, die On-Premise-Ausgaben zu übertreffen, obwohl Hybridarchitekturen dort bestehen bleiben, wo Souver?nit?t oder Latenz eine Rolle spielen.
Die Hybrid-Einführung kommt auch Anbietern zugute, die portable Scanner anbieten, die online oder offline betrieben werden k?nnen. Diese Werkzeuge rufen Schwachstellensignaturen ab, wenn ein Internetzugang verfügbar ist, und werden dann hinter der Firewall ausgeführt. Diese Flexibilit?t spricht Finanzinstitute an, die sensible Workloads auf privaten Clouds betreiben, aber neue Dienste in ?ffentlichen Clouds entwickeln. Mit der Zeit werden Cloud-Plattformen mehr native Testfunktionen einbetten und die Nachfrage nach eigenst?ndigen On-Premise-Appliances weiter verringern. Branchen mit strengen Exportkontroll- oder Geheimhaltungsanforderungen werden jedoch weiterhin selbst gehostete L?sungen beschaffen und so einen verbleibenden, aber stabilen Umsatzstrom für ?ltere Modelle sicherstellen.


Nach Typ:
Anwendungstests übertreffen die traditionelle NetzwerkvalidierungNetzwerktests führten im Jahr 2025 mit einem Anteil von 37,44 %, aber das Anwendungssegment wird voraussichtlich bis 2031 mit einer CAGR von 21,80 % wachsen. Moderne Microservices und API-first-Designs erweitern Angriffsfl?chen über Perimeter-Firewalls hinaus, sodass Organisationen die Finanzierung auf codeorientierte Bewertungen verlagern. Statische und dynamische Techniken konvergieren in interaktiven Plattformen, die das Laufzeitverhalten beobachten und anf?llige Pfade mit weniger falsch-positiven Ergebnissen identifizieren. Mobile und Web-Apps treiben das Volumen an, da verbraucherorientierte Dienste personenbezogene Daten erfassen und die Einhaltung von Datenschutzvorschriften nachweisen müssen. Die Marktgr??e für Sicherheitstests, die auf Anwendungsbewertungen entf?llt, steigt daher schneller als bei Netzwerkwerkzeugen.
Gleichzeitig installiert der Selbstschutz von Laufzeitanwendungen Instrumentierung innerhalb von Produktions-Workloads, um Exploits in Echtzeit zu blockieren. Die Einführung bleibt au?erhalb von hochwertigen Assets aufgrund des Leistungsaufwands gering, doch das Interesse w?chst dort, wo Ausfallkosten die Hardwarekosten übersteigen. Ger?tetests für eingebettete Firmware stiegen, nachdem Regulierungsbeh?rden eine Vorabmarktvalidierung von Medizin- und Automobilsoftware verlangten. Auch Social-Engineering-Simulationen gewinnen an Bedeutung; Cyberversicherungstr?ger verlangen nun von Versicherungsnehmern den Nachweis der Widerstandsf?higkeit der Mitarbeiter gegenüber Phishing. Zusammengenommen signalisieren diese Trends einen strukturellen Schwenk hin zu Prüfungen auf Anwendungsebene, die perimeterzentrierte Strategien nicht liefern k?nnen.
Nach Testwerkzeug:
API-L?sungen verzeichnen das schnellste WachstumPenetrations-Frameworks hielten im Jahr 2025 einen Anteil von 30,11 %, was ihre lange Amtszeit als Standardwerkzeuge widerspiegelt. API-Sicherheitswerkzeuge werden jedoch bis 2031 voraussichtlich eine CAGR von 24,30 % verzeichnen, da Unternehmen Hunderte von Endpunkten pro Anwendung bereitstellen. Kontinuierliche Erkennungs-Crawler kartieren Live-APIs, w?hrend Fuzzer fehlerhaften Datenverkehr einschleusen, um latente Fehler aufzudecken, die statische Schemata übersehen. Der Marktanteil für API-zentrierte Werkzeuge wird daher steigen, da die digitale Transformation die Einführung von Microservices vorantreibt.
Webanwendungsscanner entwickeln sich von geplanten Durchl?ufen zu ereignisgesteuerten Ausl?sern, die bei jedem Code-Merge ausgel?st werden. Code-Review-Engines integrieren nun Modelle des maschinellen Lernens, die auf gekennzeichneten Schwachstellendatens?tzen trainiert wurden, und reduzieren falsch-positive Ergebnisse um zweistellige Prozents?tze. Container- und Infrastruktur-als-Code-Scanner erg?nzen das Werkzeugset und suchen nach Fehlkonfigurationen und durchgesickerten Anmeldedaten vor der Bereitstellung. Anbieter differenzieren sich durch die Bündelung von Analyse-Dashboards, die die Behebung basierend auf Ausnutzbarkeit und Gesch?ftsauswirkung priorisieren, und helfen Teams, knappe Arbeitskr?fte auf die risikoreichsten Punkte zu konzentrieren. Die Konsolidierung beschleunigt sich, da Anbieter von Komplettl?sungen Nischen-API-Startups übernehmen und K?ufern eine integrierte Option bieten, die die Beschaffung vereinfacht.
Nach Unternehmensgr??e:
KMU verlassen sich auf verwaltete Dienste für die AbdeckungGro?unternehmen kontrollierten im Jahr 2025 56,87 % der Ausgaben, doch kleine und mittlere Unternehmen zeigen das h?chste Wachstum mit einer CAGR von 20,70 % von 2026 bis 2031. Abonnementbasierte verwaltete Sicherheitstests bieten kontinuierliche Abdeckung ohne Kapitalaufwand und passen gut zu begrenztem internem Fachwissen. Erneuerungen von Cyberversicherungen verlangen zunehmend Nachweise von Schwachstellenscans, was die Einführung weiter f?rdert. Die Marktgr??e für Sicherheitstests bei KMU wird daher schneller wachsen als die Budgets im Gro?unternehmenssegment.
Dennoch wechseln Fortune-500-Unternehmen von j?hrlichen Bewertungen zu kontinuierlichen Tests, die in Entwicklungspipelines eingebettet sind. Sie integrieren automatisierte Gates, die Code-Merges mit kritischen Fehlern blockieren und Sicherheit von einem operativen Zusatz in eine Entwicklungszeitbeschr?nkung verwandeln. KMU sind unverh?ltnism??ig stark von Datenschutzverletzungen betroffen – einzelne Ransomware-Ereignisse k?nnen bis zu 30 % des Jahresumsatzes verbrauchen –, sodass proaktive Tests zu einer Kostenvermeidungsstrategie werden. Verwaltete Anbieter umwerben dieses Segment mit schlüsselfertigen Dashboards, die technische Erkenntnisse in die Sprache des Gesch?ftsrisikos übersetzen und den Interpretationsaufwand reduzieren.
Nach Testmethode:
Automatisierung wird zum Standard, w?hrend menschliche Erkenntnisse entscheidend bleibenAutomatisierte Techniken entfielen im Jahr 2025 auf einen Anteil von 64,22 % und werden voraussichtlich mit einer CAGR von 23,60 % wachsen. Klassifikatoren des maschinellen Lernens ordnen Erkenntnisse nun nach Exploit-Wahrscheinlichkeit und Asset-Kritikalit?t und reduzieren das manuelle Triage-Volumen. Systeme für kontinuierliche Integration betten Sicherheitsgates ein, die Merges ablehnen, wenn Schweregrad-Schwellenwerte überschritten werden, und setzen Richtlinien ohne menschliches Eingreifen durch. Die Sicherheitstestbranche sch?tzt weiterhin manuelles Fachwissen für Gesch?ftslogikfehler und Privilegieneskalationsketten, die automatisierte Engines nur schwer modellieren k?nnen.
Red-Team-Eins?tze simulieren über Wochen oder Monate hinweg fortgeschrittene anhaltende Bedrohungen und bieten Einblicke in die Erkennungs- und Reaktionsbereitschaft, die werkzeuggesteuerte Tests nicht liefern k?nnen. Kontinuierliche Tests als Dienst, bei denen Anbieter Code-Repositories und Laufzeit-Telemetrie überwachen, entstehen als Hybrid, der Automatisierung mit fachkundiger Aufsicht verbindet. Mit zunehmender Reife der Werkzeuge schwingt das Pendel in Richtung Mensch-in-der-Schleife-Modelle, bei denen Analysten die Maschinenausgabe validieren und sowohl Skalierung als auch kontextuelle Genauigkeit sicherstellen.
Nach Endnutzerbranche:
Gesundheitswesen entwickelt sich zum am schnellsten wachsenden BereichBanken, Finanzdienstleistungen und Versicherungen erzielten im Jahr 2025 dank strenger PCI-DSS-4.0-Regeln, die viertelj?hrliche Scans und j?hrliche Penetrationstests vorschreiben, einen Umsatzanteil von 26,54 %. Das Gesundheitswesen wird bis 2031 voraussichtlich eine CAGR von 24,90 % verzeichnen, da Ransomware-Angriffe auf elektronische Gesundheitsakten Krankenh?user dazu zwingen, Sicherheitskontrollen vor der Ger?tebereitstellung zu validieren. Die Marktgr??e für Sicherheitstests im Gesundheitswesen w?chst daher schneller als in jedem anderen Bereich.
Die Fertigung investiert in Bewertungen der Betriebstechnologie, da industrielle Steuerungssysteme, die einst isoliert waren, nun für die vorausschauende Wartung mit Unternehmensnetzwerken verbunden sind. Automobilunternehmen bauen dedizierte Cyberlabore auf, um UNECE R155 einzuhalten, und führen eingebettete, drahtlose und Backend-Cloud-Tests über den gesamten Fahrzeuglebenszyklus durch. Einzelh?ndler verbessern Tests rund um E-Commerce-Plattformen nach aufsehenerregenden Zahlungsverletzungen. Energieversorger prüfen Smart-Grid-Komponenten, um kaskadierende Ausf?lle zu vermeiden. Diese sektoralen Besonderheiten best?tigen, dass Compliance-Vorgaben in Verbindung mit ?ffentlichen Datenschutzverletzungen branchenspezifische Einführungspfade vorantreiben.
Geografische Analyse
Markt für Sicherheitstests in Nordamerika
Nordamerika hielt im Jahr 2025 einen Marktanteil von 35,40 % im Bereich Sicherheitstests, gestützt durch gesetzlich vorgeschriebene Datenschutzverletzungs-Meldepflichten und eine frühe Einführung von DevSecOps. Die Executive Order 14028 verpflichtet alle Bundeslieferanten, Tests zu dokumentieren und SBOMs zu erstellen – eine Anforderung, die sich auf die kommerzielle Beschaffung auswirkt. Finanzaufsichtsbeh?rden in New York und Kalifornien schreiben pr?zise Testkadenzzyklen vor und erh?hen damit die Grundnachfrage. Automobilhersteller richten sich freiwillig nach UNECE R155, um ihre Exportf?higkeit zu erhalten, was die Testvolumina weiter steigert. Obwohl die Region von einem dichten ?kosystem aus Tool-Anbietern und Managed-Service-Providern profitiert, schr?nkt der Fachkr?ftemangel die Kapazit?tserweiterung ein.
Markt für Sicherheitstests im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 22,30 % wachsen – dem h?chsten Wert unter den wichtigsten Regionen. Initiativen zur souver?nen Cloud in China und Indien schreiben die Lokalisierung von Testdaten vor, was inl?ndische Anbieter hervorbringt und multinationale Unternehmen dazu veranlasst, hybride Architekturen einzuführen. Chinas Cybersicherheitsregime schreibt j?hrliche Bewertungen durch akkreditierte Labore vor, w?hrend Indiens Datenschutzgesetz von 2024 Security-by-Design in Entwicklungsprozesse einbettet. Japan treibt die Cybersicherheitstests für vernetzte Fahrzeuge voran und teilt sein Fachwissen mit 厂ü诲办辞谤别补. Südostasiatische L?nder starten Kapazit?tsaufbauprogramme, doch begrenzte lokale Expertise h?lt die Durchdringung durch Managed Services bei kleinen Unternehmen auf einem bescheidenen Niveau.
Markt für Sicherheitstests in EMEA und 厂ü诲补尘别谤颈办补
Europa beh?lt seinen Schwung dank der DSGVO, die im Zeitraum 2024–2025 Bu?gelder in H?he von 4,1 Milliarden EUR für unzureichende Schutzma?nahmen verh?ngte. Der Cyber Resilience Act weitet die Pflicht zu Tests auf Unterhaltungselektronik aus und zwingt jeden Anbieter digitaler Produkte dazu, Sicherheitsfunktionen vor der Markteinführung zu validieren. 厂ü诲补尘别谤颈办补 w?chst moderat, da Brasiliens LGPD die DSGVO widerspiegelt, jedoch die wirtschaftliche Volatilit?t die Ausgaben begrenzt. Der Nahe Osten investiert in nationale Cybersicherheitszentren, und Saudi-Arabien schreibt Tests für kritische Infrastrukturen im Rahmen der Vision 2030 vor. Afrika befindet sich noch in einem frühen Stadium, obwohl 厂ü诲补蹿谤颈办补 und Nigeria grundlegende Anforderungen einführen, die die Akzeptanz schrittweise steigern. Insgesamt best?tigen diese regionalen Entwicklungen, dass Regulierung und digitale Transformation die Nachfragekurve pr?gen, w?hrend die Verfügbarkeit von Fachkr?ften das praktische Umsetzungstempo beeinflusst.

Regulatorisches Umfeld
Die Regulierung verknüpft Sicherheitstests zunehmend mit prüfbaren Nachweisen sowohl bei organisatorischen Kontrollen als auch bei der Produktsicherheit. In der Europ?ischen Union trat der Cyber Resilience Act (Verordnung (EU) 2024/2847) im Dezember 2024 in Kraft und führt ab dem 11. September 2026 Melde?pflichten für Vorf?lle und aktiv ausgenutzte Schwachstellen ein, wobei die Meldung über die zentrale Meldeplattform der ENISA an die ENISA und die zust?ndigen nationalen CSIRTs erfolgt. Diese Anforderungen erh?hen die Anforderungen an das kontinuierliche Schwachstellenmanagement und Verifizierungstests für Produkte mit digitalen Elementen, bereits vor dem umfassenderen Compliance-Meilenstein des CRA für auf dem EU-Markt bereitgestellte Produkte (11. Dezember 2027).
Auch Standards und Rahmenwerke werden auf eine Weise aktualisiert, die strukturierte Tests und Governance st?rkt. NIST ver?ffentlichte 2026 einen Schnellstart-Leitfaden zum Cybersecurity Framework 2.0 (einschlie?lich SP 1308), der eine engere Verknüpfung zwischen Testergebnissen und Unternehmensrisikomanagement sowie Personalpraktiken unterstützt. ISO aktualisierte die ISMS-Normenfamilie mit ISO/IEC 27000:2026 (Juli 2026). Zusammen mit den anhaltenden Auswirkungen von Offenlegungspflichten in der Lieferkette wie der US-Executive Order 14028 und branchenspezifischen Vorschriften wie UNECE R155 für Automobil-Cybersicherheit treiben diese Ankerpunkte K?ufer zu wiederholbaren Testnachweisen, dokumentierten Behebungsabl?ufen und Anbieternachweisen für sichere Entwicklung und Schwachstellenbehandlung.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette für Sicherheitstests reicht von Tool- und Inhaltsinputs (Schwachstellen-Intelligence, Signaturen und Regelpakete; Open-Source-Bibliotheken und Abh?ngigkeitsmetadaten für SCA) bis zur Plattformentwicklung, die SAST, DAST, IAST, RASP, Penetrationstest-Frameworks, API-Tests und Expositionsvalidierung umfasst. Die Bereitstellung erfolgt anschlie?end über den Direktvertrieb an Unternehmen, Cloud-Marktpl?tze und Managed Services. Implementierungsebenen umfassen üblicherweise Integrationen in CI/CD und Entwicklertools, Richtlinien- und Workflow-Konfigurationen wie Schweregrad-Gating, Ticketing und Risikobewertung, sowie Beratungsleistungen für Programmdesign, Red Teaming und die Aufbereitung von Compliance-Nachweisen. Cloud-first-Vertrieb und CI/CD-Einbettung verschaffen Hyperscalern und Plattform-?kosystemen zunehmend Bedeutung als Vertriebskan?le, w?hrend regulierte K?ufer weiterhin selbst gehostete oder hybride Bereitstellungen aufrechterhalten, um Souver?nit?ts- und Datenübertragungsbeschr?nkungen zu erfüllen.
Nachgelagert operationalisieren Unternehmen Erkenntnisse durch Behebung in Code-Repositories und Konfigurationsmanagement, gefolgt von Nachtests zur Erstellung prüfbarer Nachweisketten für Regulierungsbeh?rden und Versicherer. Risikomanagement für Drittanbieter und Absicherung der Lieferkette bleiben wichtige Nachfragetreiber, einschlie?lich Anbieterrisikobewertungen, Sicherheitsaudits und kontinuierlicher ?berwachung von Netzwerkkomponenten durch Telekommunikationsbetreiber und andere K?ufer kritischer Infrastrukturen. In den Bereichen Medien und Unterhaltung erfordert die Anbieteraufnahme h?ufig Bewertungen des Trusted Partner Network (TPN), die Penetrationstests für internetseitige Systeme, Cloud-Workflows und Rechenzentren einschlie?en. Die Kette wird durch die Fachkr?ftelücke im Bereich Cybersicherheit eingeschr?nkt, was die Abh?ngigkeit von Automatisierung und externen Experten erh?ht, sowie durch Lokalisierungsanforderungen in einigen Rechtsordnungen, die beeinflussen, wo Scandaten und Artefakte verarbeitet und gespeichert werden dürfen.
Wettbewerbslandschaft
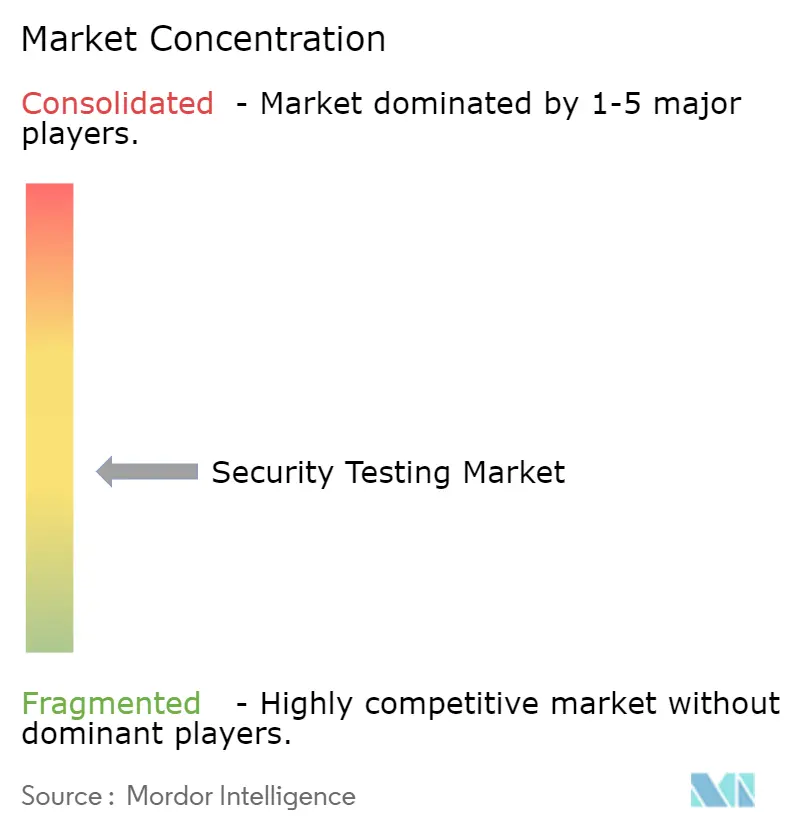
Der Markt für Sicherheitstests weist eine moderate Fragmentierung auf, da Unternehmenssoftware-Giganten, Cloud-Anbieter und Nischen-Startups um Marktanteile konkurrieren. IBM, Synopsys und OpenText liefern integrierte Suiten, die von der statischen Analyse bis zum Laufzeitschutz reichen. Hyperscaler betten native Scanner in Cloud-Build-Pipelines ein und erfassen DevSecOps-Workflows an der Quelle. Crowdsourcing-Penetrationsplattformen wie HackerOne mobilisieren globale Forschernetzwerke und gleichen den Fachkr?ftemangel von 4 Millionen Personen aus. Verwaltete Dienstleister kombinieren kontinuierliche Tests mit Incident Response und bieten kleinen und mittleren Unternehmen schlüsselfertige Abdeckung.
Die Akquisitionst?tigkeit beschleunigt sich, da Anbieter von Komplettl?sungen API- und Container-Sicherheitsspezialisten übernehmen, um Portfoliolücken zu schlie?en. Ciscos Kauf eines OT-Testunternehmens im Jahr 2025 ist beispielhaft für Vorst??e in industrielle Segmente. Wei?er Raum besteht in Betriebstechnologieumgebungen mit ressourcenbeschr?nkten Ger?ten, die keine Laufzeit-Agenten hosten k?nnen, sowie bei der Validierung von Over-the-Air-Updates für Kraftfahrzeuge, wo UNECE R155 enge Testfenster vorschreibt. KI-gestützte Priorisierungs-Engines entstehen als Differenzierungsmerkmale, obwohl Angreifer gleichzeitig KI einsetzen, um polymorphe Exploits zu entwickeln.[3]Wirtschaftskommission der Vereinten Nationen für Europa. ?UN-Regelung Nr. 155 – Cybersicherheit und Cybersicherheitsmanagementsystem.” Abgerufen am 13. Januar 2026. Open-Source-Werkzeuge bleiben aus Kostengründen beliebt, erfordern jedoch qualifizierte Bediener, was ein Premium-Segment für kommerzielle Plattformen aufrechterh?lt, die Analysen und Workflow-Automatisierung bündeln.
Der Ausblick deutet auf eine zunehmende Konsolidierung unter mittelgro?en Anbietern, eine fortgesetzte Plattformisierung durch Hyperscaler und eine anhaltende Nachfrage nach Spezialwissen in Nischenbereichen wie industriellen Steuerungssystemen und Medizinger?ten hin.
Marktführer im Bereich Sicherheitstests
Core Security Technologies Inc
Offensive Security LLC
Applause App Quality Inc
IBM Corporation
Cisco Systems Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheitstests
- IBM Corporation
- Synopsys Inc.
- Checkmarx Ltd.
- Rapid7 Inc.
- OpenText Corporation (Micro Focus)
- Cisco Systems Inc.
- Hewlett Packard Enterprise Company
- Accenture plc
- McAfee LLC
- Veracode Inc.
- AT&T Inc.
- SecureWorks Inc.
- Qualys Inc.
- Core Security Technologies Inc.
- OffSec Services Ltd.
- Applause App Quality Inc.
- Parasoft Corporation
- PortSwigger Ltd.
- Cigniti Technologies Ltd.
- HackerOne Inc.

Marktchancen und Zukunftsaussichten
Ein klarer Freiraum entsteht rund um die Operationalisierung von KI-gestützten und agentenbasierten Tests in den t?glichen Engineering-Workflows, insbesondere dort, wo Fachkr?ftemangel und Alarmmüdigkeit den manuellen Durchsatz einschr?nken. Im April 2026 startete Anthropic das Project Glasswing mit Teilnehmern wie Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, NVIDIA und Palo Alto Networks, um KI-gestützte Schwachstellenerkennungstools auf kritische Software anzuwenden. Das Programm verst?rkt den Fokus von Anbietern und K?ufern auf kontinuierliche, automatisierte Validierung statt punktueller Bewertungen. Dies begünstigt Plattformen, die KI-Erkenntnisse in entwicklerfreundliche Fixes übersetzen, sich in CI/CD-Gates integrieren und nachvollziehbare Nachweise für Governance-Anforderungen bereitstellen k?nnen.
Compliance und Absicherung durch Dritte pr?gen weiterhin, wo sich Ausgaben für Sicherheitstests konzentrieren und wie sie beschafft werden. NIST ver?ffentlichte im M?rz 2026 den CSF-2.0-Schnellstart-Leitfaden (SP 1308), um Cybersicherheitsaktivit?ten mit Unternehmensrisikomanagement und Personalpraktiken zu verknüpfen und die Nachfrage nach Messung, Berichterstattung und wiederholbaren Testnachweisen zu unterstützen. Gleichzeitig treiben DORA (in Kraft seit Januar 2025) und die mit NIS2 verbundenen Pflichten zur Schwachstellenbehandlung und regelm??igen Tests in Europa regulierte Unternehmen und Lieferanten zu strukturierten Testprogrammen. Auch branchenspezifische Absicherungsprogramme ?ffnen kommerzielle Wege: Das Trusted Partner Network ver?ffentlichte im April 2026 seinen STAR Report auf Basis von Bewertungsdaten, der erh?hte Warnmeldungen im Zusammenhang mit Angriffen auf Anmeldedaten und unbehobenen Schwachstellen hervorhebt, was den Bedarf an kontinuierlichen Tests, Prüfungen der Offenlegung von Zugangsdaten und der Validierung der Anbieterbehebung entlang der Lieferketten der Unterhaltungsbranche erh?ht. Anbieter, die Kontrollen zur Datenresidenz, prüfbare Berichterstattung und für Dritte vorbereitete Best?tigungen zusammen mit automatisierten Tests anbieten, k?nnen Beschaffungsauftr?ge gewinnen, die mit diesen Governance- und Lieferkettenanforderungen verbunden sind.
Recent Industry Developments in Markt für Sicherheitstests
- Juli 2026: Picus Security stellte die Picus Autonomous Exposure Validation Platform vor, die Breach-and-Attack-Simulation, autonome Penetrationstests und Expositionsvalidierung in einem Angebot vereint. Die Ver?ffentlichung spiegelt eine Verschiebung hin zu kontinuierlicher, automatisierter Validierung wider, die über die Schwachstellenerkennung hinausgeht und die Ausnutzbarkeit sowie die Wirksamkeit von Kontrollen überprüft.
- Juni 2026: Aikido Security übernahm Root, eine agentenbasierte Plattform, die sich auf die Erforschung, das Patchen und Testen von Open-Source-Abh?ngigkeiten und Container-Images konzentriert. Die ?bernahme st?rkt die Testf?higkeiten in der Software-Lieferkette, indem sie Abh?ngigkeits-Intelligence mit umsetzbaren Behebungs- und Nachtest-Workflows verknüpft.
- Mai 2026: Accenture Ventures gab eine Investition in XBOW bekannt, das als autonome Cybersicherheits-Testplattform positioniert ist, um sie in die Cyber.AI-L?sung von Accenture zu integrieren. Die Entwicklung signalisiert eine servicegetriebene Skalierung autonomer Tests in Unternehmensprogramme, die bereits auf Managed Delivery und standardisierte Governance-Berichterstattung setzen.


Markt für Sicherheitstests Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie ist der Markt für Sicherheitstests definiert als die Ums?tze aus Dienstleistungen und Tools, die zur Erkennung von Sicherheitsschw?chen in Anwendungen, Netzwerken, Ger?ten und verwandten digitalen Umgebungen eingesetzt werden, sowie zur anschlie?enden Dokumentation der Ergebnisse für Behebung und Compliance.
Ausgeschlossene Bereiche: Reine Hardware-Sicherheitsprodukte, allgemeine IT-Tests ohne Sicherheitsfokus und reine Incident-Response-Arbeiten nach einem Sicherheitsvorfall sind ausgeschlossen, sofern sie nicht als Teil eines Sicherheitstest-Auftrags verkauft werden.
?bersicht der Segmentierung
- Nach Bereitstellung
- On-Premise
- Cloud
- Hybrid
- Nach Typ
- 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉辫谤ü蹿耻苍驳
- 痴笔狈-笔谤ü蹿耻苍驳
- 贵颈谤别飞补濒濒-笔谤ü蹿耻苍驳
- Sonstige Netzwerkprüfungstypen
- Nach Anwendungssicherheitsprüfung
- Sicherheitsprüfung mobiler Anwendungen
- Sicherheitsprüfung von Webanwendungen
- Sicherheitsprüfung von Cloud-Anwendungen
- Sicherheitsprüfung von Unternehmensanwendungen
- SAST
- DAST
- IAST
- RASP
- 骋别谤?迟别蝉颈肠丑别谤丑别颈迟蝉辫谤ü蹿耻苍驳
- 厂辞肠颈补濒-贰苍驳颈苍别别谤颈苍驳-笔谤ü蹿耻苍驳
- 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉辫谤ü蹿耻苍驳
- Nach Testwerkzeug
- Webanwendungs-Testwerkzeug
- 颁辞诲别-?产别谤辫谤ü蹿耻苍驳蝉飞别谤办锄别耻驳
- Penetrationstest-Werkzeug
- Software-Testwerkzeug
- API-Sicherheitstest-Werkzeug
- Sonstige Testwerkzeuge
- Nach Unternehmensgr??e
- Gro?unternehmen
- Kleine und mittlere Unternehmen
- Nach Testmethode
- Automatisiertes Testen
- Manuelles Testen
- Kontinuierliche Tests als Dienst
- Red Teaming
- Nach Endnutzerbranche
- Regierung
- BFSI
- Gesundheitswesen
- Fertigung
- IT und Telekommunikation
- Einzelhandel
- Automobil
- Energie und Versorgungsunternehmen
- Sonstige Endnutzerbranchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- Rest von 厂ü诲补尘别谤颈办补
- Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Spanien
- Russland
- Rest von Europa
- Asien-Pazifik
- China
- Indien
- Japan
- 厂ü诲办辞谤别补
- Australien und Neuseeland
- Rest von Asien-Pazifik
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- Rest des Nahen Ostens
- Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- Rest von Afrika
- Nordamerika
Datenquellen, Marktdimensionierung und Validierung
Sekund?rforschung
Die Sekund?rforschung wurde zun?chst genutzt, um den Nachfragekontext aufzubauen und Annahmen an realweltliche Indikatoren zu binden. Wir haben ?ffentliche Quellen wie ?bersichten zu Cybersicherheitsverst??en und Vorfallsmeldungen, Leitlinien und Ver?ffentlichungen von Institutionen wie NIST, Vorschriften und Durchsetzungshinweise zu Sicherheit und Datenschutz sowie nationale Statistikportale herangezogen, die helfen, die digitale Akzeptanz, die Cloud-Nutzung und die IT-Aktivit?t von Unternehmen zu verfolgen.
Wir haben zudem Jahresberichte und Investorenpr?sentationen relevanter service- und softwaregetriebener Anbieter geprüft, zusammen mit seri?ser Presseberichterstattung und Verbandswebsites, die Marktsignale wie Zertifizierungstrends und Personalbedarf ver?ffentlichen. Für numerische Absicherungen nutzten wir gezielt kostenpflichtige Abonnements für Unternehmensfinanzdaten, Patentdatenbanken sowie Nachrichten und Finanzinformationen, vor allem um den Umsatzmix, Auswirkungen von ?bernahmen und den Zeitpunkt von Produkteinführungen abzugleichen. Die hier genannten Quellen sind lediglich beispielhaft, und viele weitere Referenzen wurden w?hrend der Studie zur Datenerhebung, Validierung und Kl?rung verwendet.
Prim?rinterviews und Umfragen
Prim?rforschung wurde eingesetzt, um Umfang- und Preisgrenzen zu überprüfen und zu best?tigen, wie sich das Kaufverhalten in Cloud-, Hybrid- und On-Premise-Umgebungen ver?ndert. Wir sprachen mit einer Mischung aus Anbietern, Vertriebspartnern und Stakeholdern aus den Bereichen Unternehmenssicherheit und Risikomanagement in APAC, EMEA und Amerika und nutzten anschlie?end Folgeprüfungen, um Lücken bei der Tool-Akzeptanz, den Bereitstellungsmodellen und den Verl?ngerungsmustern zu schlie?en.
Verteilung der Befragten in der Prim?rforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 28% | CXOs: 15% | APAC: 45% |
| Mid-Tier: 51% | Funktions-/Bereichsleiter: 40% | EMEA: 34% |
| Kleinere Akteure: 21% | Manager: 45% | Amerika: 21% |
Marktdimensionierung & Prognose
Die Dimensionierung beginnt mit einem Top-down-Aufbau des Nachfragepools, bei dem Signale zu IT- und Cybersicherheitsausgaben von Unternehmen nach Region rekonstruiert und anschlie?end nach der Durchdringung von Sicherheitstests nach Workload-Typ (Anwendung, Netzwerk, Ger?t und Social Engineering) und Bereitstellungsmodell (Cloud, Hybrid, On-Premise) gefiltert werden. Sobald dieses Nachfragerückgrat steht, werden die Gesamtwerte durch selektive Bottom-up-Prüfungen best?tigt, etwa durch stichprobenartige Umsatzaufteilungen von Anbietern, Feedback aus Vertriebskan?len und einen modellierten durchschnittlichen Vertragswert multipliziert mit der gesch?tzten Anzahl aktiver Kunden, wonach Ausrei?er im Modell angepasst werden.
Zu den im Modell verwendeten Eingaben z?hlen Verschiebungen im Mix der Testmethoden (automatisiert, manuell, kontinuierlich, Red Teaming), das Tempo der Cloud-Migration, die regulatorische und Prüfungsintensit?t für wichtige Branchen, die typische Testh?ufigkeit im Einklang mit Release-Zyklen sowie die Preisentwicklung für Tools und Dienstleistungen. Wenn Daten für kleinere Regionen oder Nischen-Toolarten sp?rlich sind, werden Lücken durch Proxy-Verh?ltnisse geschlossen, die sich an ?hnlichen Endnutzerprofilen orientieren, und diese Proxys werden vor der Einbeziehung durch Interviews validiert.
Für die Prognose nutzen wir vorrangig die Szenarioanalyse, gestützt auf eine kleine Anzahl messbarer Treiber wie Schlagzeilen zu Sicherheitsverst??en, Wachstum der Cloud-Workloads und compliancegetriebene Bewertungszyklen, die anhand des Expertenkonsenses aus Prim?rgespr?chen angepasst werden. Bei volatilen Treibern werden zun?chst ein konservatives und ein aggressives Szenario durchgerechnet, und der endgültige Verlauf wird ausgew?hlt, nachdem die Annahmen mit regionalen Praktikern erneut geprüft wurden.
Datenvalidierung & Aktualisierungszyklus
Modellergebnisse werden anhand unabh?ngiger Signale wie der Umsatzentwicklung von Anbietern, der Einstellungs- und Zertifizierungsdynamik und der beobachteten Verschiebung hin zu kontinuierlichen Tests in DevSecOps-orientierten Programmen überprüft, wobei Abweichungen vor der Freigabe untersucht werden. Zeigt ein Segment einen ungew?hnlichen Anstieg, werden die Annahmen zu Durchdringung, Preisgestaltung oder Bereitstellungsmix überprüft, und ausgew?hlte Experten werden erneut kontaktiert, um zu best?tigen, ob die Ver?nderung real oder zeitlich bedingt ist.
Eine zweite Analystenprüfung wird durchgeführt, um Berechnungen, Jahresabgleiche und W?hrungsumrechnungen zu überprüfen und sicherzustellen, dass Ein- und Ausschlüsse regions- und branchenübergreifend konsistent angewendet werden. Berichte werden j?hrlich aktualisiert, mit Zwischenaktualisierungen, wenn gr??ere Ereignisse die Ausgabenmuster wesentlich ver?ndern, und ein abschlie?ender Aktualit?tscheck wird kurz vor Auslieferung durchgeführt, damit Kunden die aktuellste Sichtweise erhalten.
Vergleich der Marktgr??e des globalen Sicherheitstest-Marktes von 黑料不打烊 mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für Sicherheitstests k?nnen selbst bei ?hnlichen Bezeichnungen weit voneinander abweichen, da die Grenzen dessen, was als Testumsatz gilt, nicht einheitlich sind. Unterschiede ergeben sich meist daraus, was einbezogen wird (zum Beispiel Compliance-Audit-Arbeiten oder Managed Services), wie hybride Bereitstellung behandelt wird und ob die Zeitreihe an einem klaren Basisjahr verankert ist.
Trends bei Sicherheitsverst??en, Signale zum Wachstum der Cloud-Workloads und Prüfungen des Anbieterumsatzmixes bilden die Leitplanken, die die Sch?tzung von 黑料不打烊 an die in dieser Studie definierten Sicherheitstestaktivit?ten binden, statt in benachbarte Sicherheitsoperationen oder breitere Managed-Security-Pakete abzudriften.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 22,08 Mrd. USD (2026) | |
| Branchenforschungsgruppe A | 14,67 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und einen abweichenden Zeitschnitt der Nachfragetreiber, und die einbezogene Umsatzgrenze k?nnte Teile der Tests als in breitere Sicherheitssoftware- und Servicelinien eingebettet behandeln, was den eigenst?ndigen Testumsatz zusammendrücken kann. |
| Beratungsverlag B | 13,00 Mrd. USD (2024) | Der Umfang scheint Elemente wie Compliance- und Audit-Tests sowie einige Konstrukte für Managed-Security-Tests einzuschlie?en, und ohne klar abgestimmtes Basisjahr ist die resultierende Zahl nicht direkt mit einer reinen Testumsatzdefinition vergleichbar. |
Die Streuung in der Tabelle ergibt sich haupts?chlich aus der Jahresabstimmung und dem, was jeder Herausgeber als Sicherheitstests im Vergleich zu benachbarten Sicherheitsarbeiten betrachtet, die im Rahmen breiterer Programme verkauft werden. Indem wir den Umfang an definierte Testarten binden und das Modell durch beobachtbare Nachfragesignale und interviewbasierte Prüfungen validieren, bleibt unsere Sch?tzung an wiederholbare Eingaben rückführbar, die konsistent überprüft und aktualisiert werden k?nnen.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der Markt für Sicherheitstests im Jahr 2026 und wie schnell w?chst er?
Die Marktgr??e für Sicherheitstests betr?gt im Jahr 2026 USD 22,08 Milliarden und wird voraussichtlich bis 2031 mit einer CAGR von 23,40 % wachsen.
Welches Bereitstellungsmodell hat den h?chsten Marktanteil?
Cloud-Plattformen führen im Jahr 2025 mit einem Marktanteil von 61,20 % im Bereich Sicherheitstests aufgrund ihrer nahtlosen Integration in DevSecOps-Workflows.
Welche Region w?chst am schnellsten?
Der asiatisch-pazifische Raum wird von 2026 bis 2031 voraussichtlich eine CAGR von 22,30 % verzeichnen, angetrieben durch Vorgaben zu souver?nen Clouds und lokale Compliance-Anforderungen.
Welches Segment zeigt das schnellste Wachstum auf Werkzeugebene?
API-Sicherheitstestwerkzeuge werden voraussichtlich mit einer CAGR von 24,30 % wachsen, der h?chsten unter allen Testwerkzeugkategorien bis 2031.
Warum beschleunigt sich die Nachfrage im Gesundheitswesen?
Verst?rkte Ransomware-Angriffe auf elektronische Gesundheitsakten und neue FDA-Leitlinien zur Ger?tesicherheit dr?ngen Krankenh?user zur Einführung von Tests vor der Bereitstellung und treiben eine CAGR von 24,90 % bei den Gesundheitsausgaben an.
Wie wirkt sich der Fachkr?ftemangel auf die Einführung aus?
Eine Lücke von 4 Millionen Cybersicherheitsfachleuten weltweit erh?ht die Abh?ngigkeit von verwalteten Diensten und Automatisierung, um Testprogramme nachhaltig zu gestalten.
Seite zuletzt aktualisiert am:



