
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Seguridad de Software de Código Abierto
Visión General del Mercado
| Período de Estudio | 2019 - 2030 |
|---|---|
| Tama?o del Mercado (2025) | 5.5 Mil millones de dólares |
| Tama?o del Mercado (2030) | 10.23 Mil millones de dólares |
| Growth Rate (2025 - 2030) | 13.20 % |
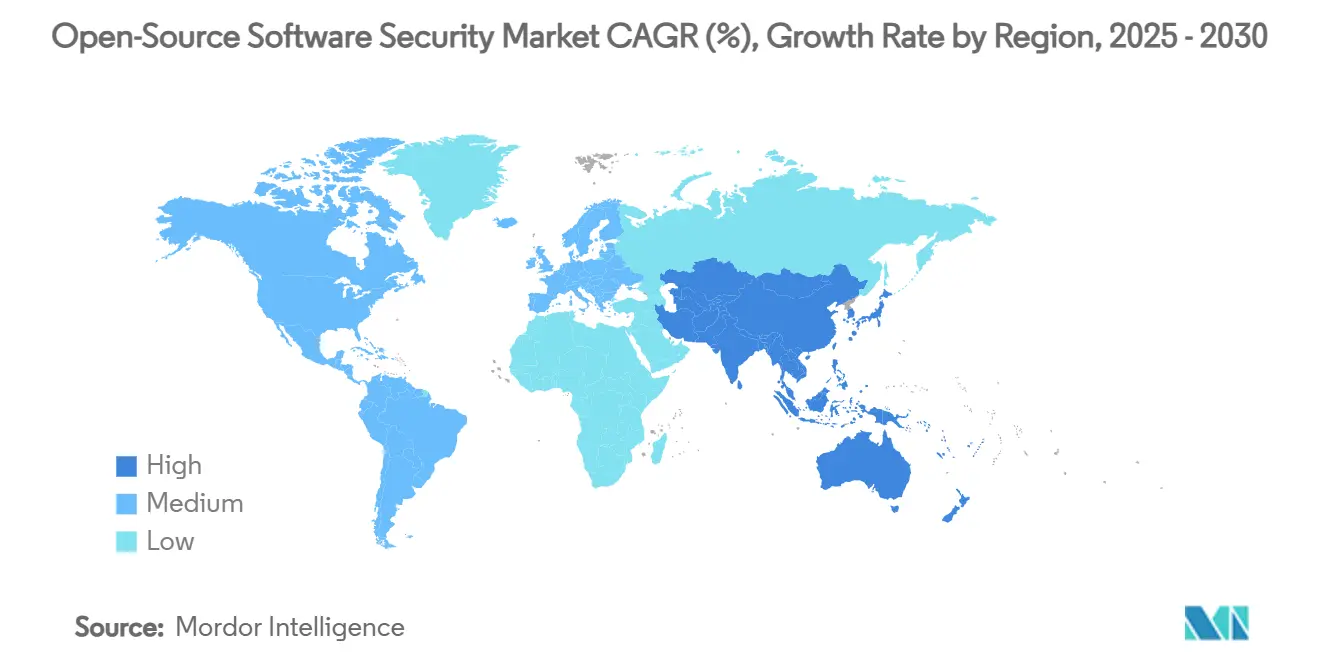
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
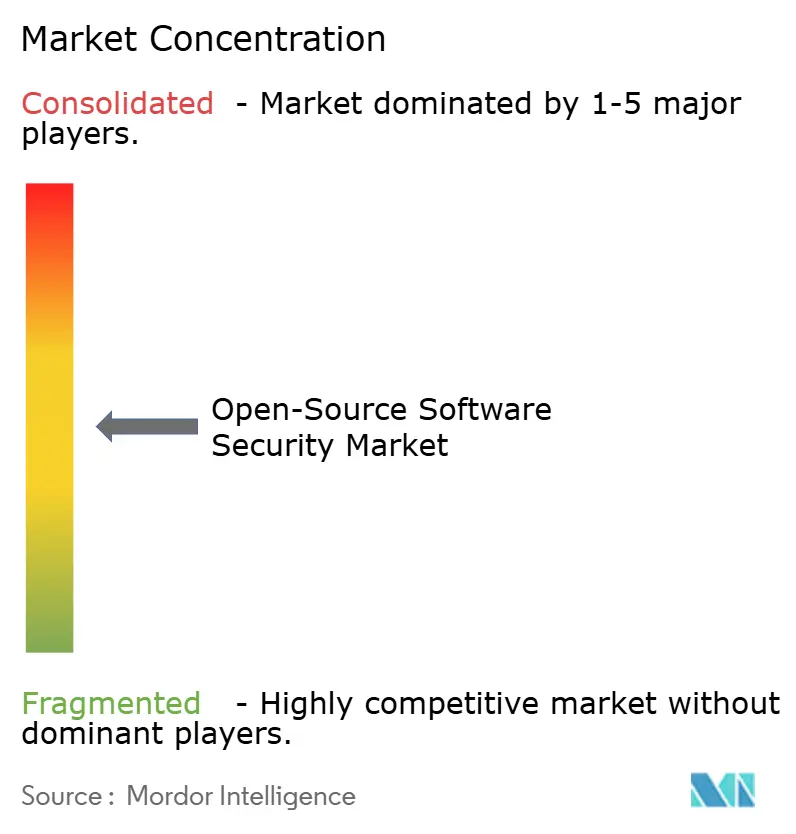
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de Seguridad de Software de Código Abierto por 黑料不打烊
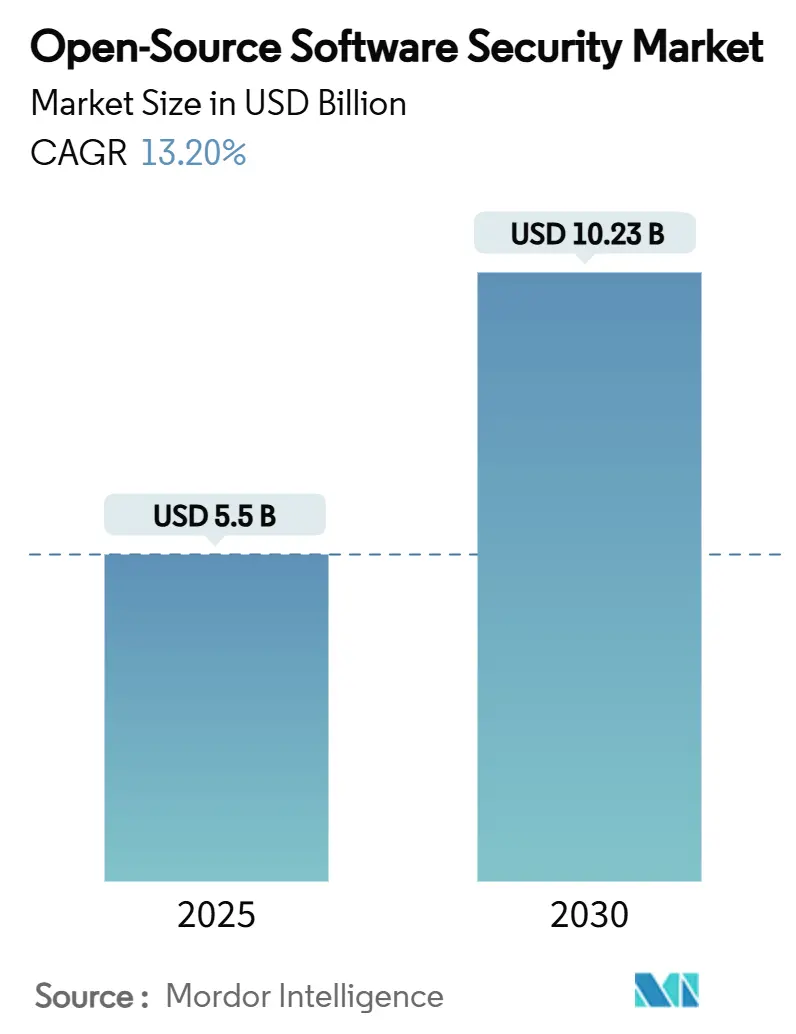
El tama?o del mercado de seguridad de software de código abierto se situó en USD 5.500 millones en 2025 y se prevé que alcance los USD 10.230 millones en 2030, registrando una CAGR del 13,20%. La creciente frecuencia de ataques a la cadena de suministro de software, la expansión de la presión regulatoria para la adopción del Software Bill of Materials (SBOM) y una integración más amplia de DevSecOps continúan moldeando los patrones de demanda. Las empresas ahora priorizan controles basados en plataformas que unifican el análisis de vulnerabilidades, la detección de paquetes maliciosos y la gestión de SBOM, mientras que los ingresos por servicios se aceleran porque muchas organizaciones carecen de talento especializado. Las preferencias de implementación siguen siendo mixtas: las implementaciones locales aún dominan donde la soberanía de datos es innegociable, aunque los modelos de nube/SaaS registran un crecimiento de dos dígitos a medida que las empresas buscan escalabilidad elástica y menores gastos administrativos. Las grandes empresas impulsan el gasto actual, pero los precios democratizados y las ediciones comunitarias están permitiendo a las peque?as y medianas empresas aumentar la adopción, especialmente en 础蝉颈补-笔补肠í蹿颈肠辞, donde los presupuestos de seguridad crecen rápidamente. La intensidad competitiva es moderada: los principales proveedores de plataformas realizan adquisiciones para ampliar la cobertura, y las empresas emergentes especializadas están creando nichos en la detección de secretos y la telemetría de amenazas en tiempo real, garantizando que el mercado de seguridad de software de código abierto mantenga una dinámica de innovación saludable.
Conclusiones Clave del Informe
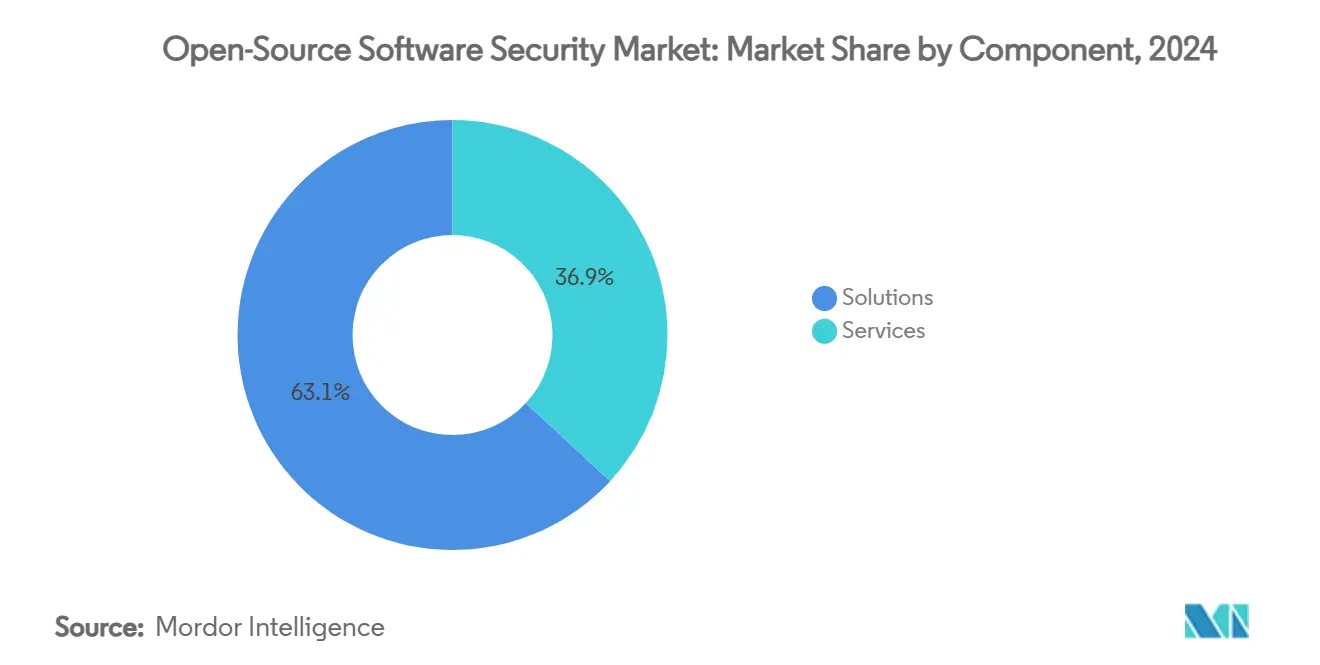
- Por componente, las soluciones lideraron con una participación de ingresos del 63,1% del mercado de seguridad de software de código abierto en 2024, mientras que se proyecta que los servicios se expandan a una CAGR del 14,8% hasta 2030.
- Por modo de implementación, las implementaciones locales retuvieron una participación del 55,7% del mercado de seguridad de software de código abierto en 2024, mientras que se espera que la nube/SaaS avance a una CAGR del 15,3% hasta 2030.
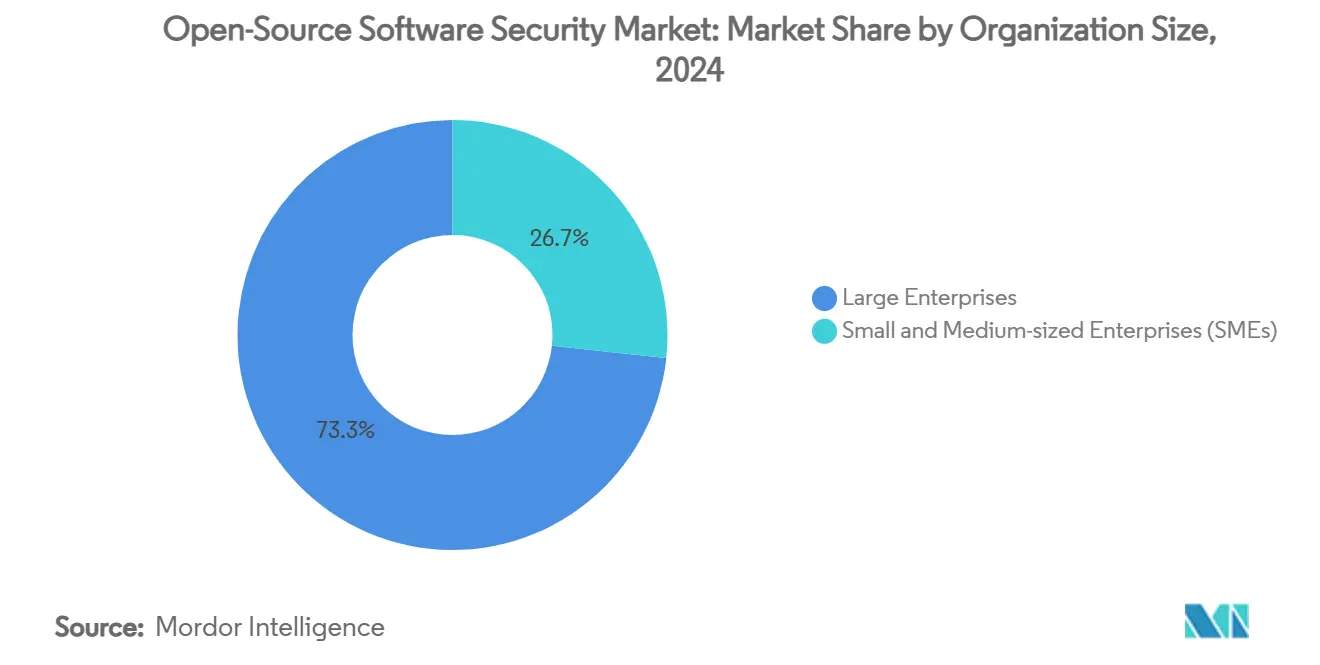
- Por tama?o de organización, las grandes empresas representaron el 73,3% del tama?o del mercado de seguridad de software de código abierto en 2024, y se prevé que las peque?as y medianas empresas registren la CAGR más alta del 15,1% durante el período de pronóstico.
- Por función de seguridad, el análisis de composición de software capturó una participación del 41,7% del mercado de seguridad de software de código abierto en 2024; se prevé que la detección de paquetes maliciosos crezca más rápido a una CAGR del 14,6%.
- Por industria de usuario final, BFSI mantuvo una participación de ingresos del 29,3% del mercado de seguridad de software de código abierto en 2024, mientras que el gobierno y la defensa están en camino de registrar la CAGR más sólida del 14,5% hasta 2030.
- Por geografía, América del Norte representó el 38,2% de los ingresos del mercado de seguridad de software de código abierto en 2024, y se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 registre la CAGR más rápida del 14,7% hasta 2030.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente frecuencia de ataques a la cadena de suministro de software | +2.1% | América del Norte, UE, repositorios globales | Corto plazo (≤ 2 a?os) |
| Mandatos regulatorios para SBOM | +1.8% | Núcleo de la UE, extendiéndose a APAC y las Américas | Mediano plazo (2-4 a?os) |
| Rápida adopción empresarial de shift-left/DevSecOps | +1.6% | América del Norte, Europa Occidental | Mediano plazo (2-4 a?os) |
| Creciente dependencia de componentes de código abierto | +1.4% | Global | Largo plazo (≥ 4 a?os) |
| Descubrimiento de vulnerabilidades impulsado por IA | +1.2% | Adopción temprana en América del Norte y la UE | Corto plazo (≤ 2 a?os) |
| Demanda de remediación autónoma | +1.0% | Regiones tecnológicamente avanzadas en todo el mundo | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Creciente Frecuencia de Ataques a la Cadena de Suministro de Software
Los principales repositorios de código experimentaron compromisos sin precedentes a lo largo de 2024, incluidos paquetes maliciosos que combinaban minería de criptomonedas y robo de datos, lo que llevó a las empresas a reevaluar las defensas centradas en el perímetro. El episodio de la puerta trasera de XZ Utils destacó cómo los esfuerzos de infiltración a largo plazo pueden manipular utilidades fundamentales sin ser detectados, y los equipos de investigación de los principales proveedores de seguridad documentaron intentos coordinados contra PyPI y npm que desencadenaron cierres temporales de repositorios. [1]Checkmarx, "PyPI Is Under Attack: Project Creation and User Registration Suspended," checkmarx.com Los incidentes aceleraron las conversaciones a nivel de directorio, lo que llevó a una adopción más amplia de salvaguardas proactivas que abarcan el análisis previo a la confirmación, la puntuación de reputación de paquetes en tiempo real y la aplicación automatizada de parches de dependencias. A medida que las brechas apuntan cada vez más a los flujos de trabajo de confianza de los desarrolladores, crece la demanda de plataformas consolidadas que detecten comportamientos maliciosos en cuestión de horas tras la publicación de un paquete. Las organizaciones ahora tratan la visibilidad de la cadena de suministro como obligatoria, no opcional, reforzando el impulso de crecimiento de dos dígitos en el mercado de seguridad de software de código abierto.
Mandatos Regulatorios para el Software Bill of Materials (SBOM)
La Ley de Resiliencia Cibernética de la UE ha establecido un plazo de cumplimiento claro para diciembre de 2027 para la presentación de SBOM, la divulgación continua de vulnerabilidades y el monitoreo de seguridad del ciclo de vida, con penalizaciones por incumplimiento que pueden ascender a millones de euros. Obligaciones similares ya se aplican a los proveedores federales de los Estados Unidos, y los estándares de pago regionales ahora hacen referencia al SBOM como una práctica recomendada. El servicio automatizado de SBOM de Atlassian, que ha generado más de 1 millón de inventarios que cubren 1.800 millones de paquetes, ilustra cómo los grandes ecosistemas están operacionalizando el requisito. [2]Atlassian, "Producing Software Bill of Materials for Atlassian," atlassian.com Como resultado, las empresas integran cada vez más los generadores de SBOM directamente en los canales de CI/CD para mantener listas de componentes actualizadas y satisfacer rápidamente a los auditores. Los proveedores que ofrecen formatos de SBOM legibles por máquina compatibles con CycloneDX o SPDX están bien posicionados para capturar los presupuestos entrantes, apoyando la expansión sostenida del mercado de seguridad de software de código abierto.
Rápida Adopción Empresarial de Shift-Left/DevSecOps
Las pruebas de seguridad en etapas más tempranas del ciclo de vida del desarrollo reducen los costos de corrección de defectos y aceleran la velocidad de lanzamiento, lo que alienta a las organizaciones a adoptar cadenas de herramientas "shift-left" que integran el análisis en cada confirmación. Los motores de análisis estático impulsados por IA ahora detectan vulnerabilidades en segundos, acortando los ciclos de retroalimentación para los desarrolladores y reduciendo la fricción entre los equipos de ingeniería y seguridad. Snyk superó el umbral de USD 100 millones en ingresos recurrentes anuales tras integrar SAST nativo de IA en los flujos de trabajo de los desarrolladores, confirmando la disposición del mercado para las plataformas de seguridad centradas en el código. El crecimiento paralelo en los servicios de detección y respuesta gestionados ofrece experiencia complementaria, permitiendo a los equipos con escasez de talento mantener un monitoreo continuo sin escalar linealmente el número de empleados. Con estudios de retorno de la inversión que muestran recuperaciones de tres dígitos para las organizaciones que migran a DevSecOps, las trayectorias de adopción siguen siendo pronunciadas en todos los sectores, impulsando aún más el mercado de seguridad de software de código abierto.
Descubrimiento de Vulnerabilidades de Día Cero Impulsado por IA
Los modelos de aprendizaje automático capaces de revisar de forma autónoma grandes bases de código están detectando vulnerabilidades desconocidas a una velocidad récord. Los laboratorios de seguridad han revelado sistemas de IA que identificaron fallas críticas en proyectos de código abierto convencionales apenas horas después de que se realizaran nuevas confirmaciones. Estos descubrimientos ilustran la naturaleza de doble uso de la tecnología: los defensores obtienen una visibilidad sin precedentes, mientras que los adversarios pueden potencialmente automatizar el desarrollo de exploits. Los proveedores ahora combinan el razonamiento de código asistido por IA con fuentes de inteligencia de amenazas curadas para priorizar las tareas de remediación, reduciendo los falsos positivos. A medida que las empresas son testigos de reducciones mensurables en el tiempo medio de detección, la integración de IA se convierte en un criterio de compra clave, reforzando los precios premium para las plataformas de próxima generación dentro del mercado de seguridad de software de código abierto.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Altas tasas de falsos positivos que causan fatiga de alertas | -1.5% | Las pymes globales son las más afectadas | Corto plazo (≤ 2 a?os) |
| Escasez de profesionales especializados en seguridad de código abierto | -1.2% | Global, aguda en APAC | Largo plazo (≥ 4 a?os) |
| Restricciones presupuestarias entre las pymes | -0.8% | Economías en desarrollo | Mediano plazo (2-4 a?os) |
| Estándares de SBOM fragmentados que crean riesgo de dependencia | -0.6% | Variaciones regulatorias específicas por región | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Altas Tasas de Falsos Positivos que Causan Fatiga de Alertas
Los equipos de seguridad informan que hasta el 70% de las alertas diarias carecen de valor accionable, desviando la atención de las amenazas genuinas y alargando los tiempos de respuesta. El estudio de GitGuardian de 2025 encontró que el 4,61% de los repositorios públicos contienen secretos, aunque muchas detecciones automatizadas son duplicados o tokens de bajo riesgo. [3]GitGuardian, "State of Secrets Sprawl Report 2025," gitguardian.com Los conjuntos de reglas excesivamente sensibles abruman al personal, mientras que un ajuste agresivo puede dejar pasar brechas críticas, lo que obliga a las organizaciones a refinar los umbrales de forma iterativa. Los proveedores ahora incorporan inteligencia contextual para correlacionar las alertas con la criticidad de los activos, pero las empresas más peque?as aún tienen dificultades para dotar de personal a las operaciones de clasificación las 24 horas del día, los 7 días de la semana. El exceso de ruido, por lo tanto, ralentiza la adopción entre los compradores con recursos limitados, recortando el crecimiento a corto plazo en el mercado de seguridad de software de código abierto.
Escasez de Profesionales Especializados en Seguridad de Código Abierto
La ciberseguridad enfrenta un déficit de habilidades de 3,5 millones de personas, y el subconjunto con profunda experiencia en código abierto es aún menor. La rápida expansión digital de 础蝉颈补-笔补肠í蹿颈肠辞 amplía la brecha: los salarios locales se inflan, los plazos de los proyectos se extienden y algunas iniciativas se estancan. Los gobiernos y las universidades han comenzado a financiar capacitación especializada, aunque los planes de estudio van a la zaga de las técnicas de ataque en evolución y las obligaciones de cumplimiento. Los proveedores de servicios gestionados cubren parcialmente la brecha, aunque su disponibilidad es desigual entre regiones. La escasez persistente de talento eleva el costo total de propiedad y modera la velocidad de implementación, ejerciendo una influencia moderadora sobre la CAGR a largo plazo del mercado de seguridad de software de código abierto.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios Ganan Impulso en Medio de la Consolidación de HerramientasLas soluciones representaron el 63,1% del mercado de seguridad de software de código abierto en 2024 porque las plataformas integradas, a menudo ancladas por el análisis de composición de software, siguen siendo la primera compra para la mayoría de las empresas. Estas plataformas automatizan la creación de SBOM, la auditoría de licencias y la clasificación de vulnerabilidades, unificando los datos para los desarrolladores y las operaciones de seguridad por igual. Sin embargo, los ingresos por servicios escalan más rápido, registrando una CAGR prevista del 14,8% hasta 2030. Las ofertas de seguridad gestionada cubren el monitoreo 24/7, la búsqueda de amenazas y la respuesta a incidentes, permitiendo a las empresas cubrir las brechas de habilidades sin una contratación interna intensiva. La consultoría profesional se acelera aún más a medida que las organizaciones lidian con el cumplimiento normativo multirregional y buscan orientación externa sobre los modelos de gobernanza de SBOM. Con el tiempo, se espera que los contratos de servicios gestionados recurrentes constituyan una participación creciente del tama?o del mercado de seguridad de software de código abierto, fomentando ingresos predecibles para los proveedores y cultivando oportunidades de venta cruzada en dominios adyacentes de seguridad en la nube.
Un aumento paralelo en los servicios de capacitación aborda el cuello de botella del talento. Las academias lideradas por proveedores ahora incluyen programas de certificación en los acuerdos empresariales, vinculando la competencia en herramientas con las métricas de éxito del cliente. A medida que las auditorías de SBOM se vuelven rutinarias, los auditores verifican cada vez más si los equipos poseen competencias validadas, lo que genera demanda adicional de educación estructurada. En conjunto, la capa de servicios de valor agregado mejora la fidelización en torno a las plataformas principales e intensifica la diferenciación competitiva.


Por Modo de Implementación:
La Nube/SaaS se Acelera a Pesar del Control LocalLas instalaciones locales representaron el 55,7% de la participación del mercado de seguridad de software de código abierto en 2024, respaldadas por sectores altamente regulados que exigen la residencia local de datos. Las instituciones financieras y las agencias del sector público a menudo integran los escáneres en los centros de datos privados existentes para alinearse con los marcos de gobernanza heredados. Por el contrario, se prevé que las implementaciones en nube/SaaS superen a las locales, registrando una CAGR del 15,3%, a medida que las empresas migran los canales de desarrollo a arquitecturas nativas de la nube. Las soluciones alojadas por el proveedor ofrecen cómputo elástico para cargas de trabajo de análisis profundo y transmiten inteligencia de amenazas global en tiempo casi real. También eliminan las cargas de gestión de parches, un beneficio clave para los equipos peque?os. Los enfoques híbridos son ahora convencionales: los repositorios sensibles permanecen en las instalaciones, mientras que las capas de análisis operan en la nube, preservando la confidencialidad al tiempo que se aprovecha la escala.
Cada vez más, los mercados en la nube agilizan la adquisición mediante facturación de consumo mensual. Las empresas emergentes y los integradores regionales agrupan la funcionalidad del mercado de seguridad de software de código abierto en suites de DevSecOps más amplias, reduciendo los umbrales de entrada para las pymes. A medida que la confianza en los entornos multiinquilino cifrados se fortalece, los observadores de la industria anticipan que la nube superará a las instalaciones locales en la contribución total de ingresos después de 2028, aunque la participación absoluta variará según la geografía y el sector.
Por Tama?o de Organización:
La Adopción por Parte de las Pymes se Acelera Gracias al Acceso DemocratizadoLas grandes empresas generaron el 73,3% del tama?o del mercado de seguridad de software de código abierto en 2024 gracias a presupuestos más grandes, carteras complejas y auditorías de cumplimiento obligatorias. A menudo implementan defensas de múltiples capas, integrando escáneres previos a la confirmación, de CI/CD y de tiempo de ejecución en miles de repositorios. Sin embargo, las pymes exhiben la curva de crecimiento más pronunciada, con una CAGR prevista del 15,1% hasta 2030.
Las ediciones comunitarias y los precios de SaaS escalonados reducen las barreras de costos; los motores de políticas basados en consultas se entregan con valores predeterminados razonables, eliminando la configuración pesada. Los proveedores también incorporan tutoriales dentro del producto, acortando el tiempo hasta la obtención de valor. Estas medidas se alinean con las crecientes auditorías de riesgo de proveedores que obligan a los proveedores más peque?os a documentar los SBOM antes de vender en ecosistemas empresariales. En consecuencia, la participación de las pymes en el mercado de seguridad de software de código abierto está destinada a expandirse de manera constante, aunque la contribución absoluta en dólares seguirá siendo inferior al gasto de las grandes empresas durante el horizonte de pronóstico.
Por Función de Seguridad:
La Detección de Paquetes Maliciosos Supera al SCA TradicionalEl análisis de composición de software (SCA) reclamó el 41,7% de la participación del mercado de seguridad de software de código abierto en 2024, respaldado por su papel fundamental en el inventario de dependencias y la identificación de CVE conocidos. A medida que los repositorios aumentan de tama?o, la identificación automatizada sigue siendo indispensable. Sin embargo, se proyecta que la detección de paquetes maliciosos crezca más rápido, a una CAGR del 14,6%, porque los atacantes cargan cada vez más código armado que contiene cargas útiles ocultas. Las redes de reputación en tiempo real y los entornos de pruebas de comportamiento ahora inspeccionan los paquetes en el momento de la publicación, lo que permite a los desarrolladores bloquear los componentes comprometidos antes de su ingesta.
La adquisición de Phylum por parte de Veracode ejemplifica los movimientos estratégicos para integrar dichas capacidades de forma nativa. La prevención de fugas de secretos también gana prominencia tras los informes anuales de decenas de millones de credenciales expuestas. Los motores de correlación asistidos por IA comparan patrones de tokens y validan contra API en vivo para eliminar falsas alarmas. A medida que se acercan los plazos regulatorios, las utilidades de generación de SBOM disfrutan de una demanda sostenida, a menudo incluidas en plataformas unificadas para simplificar la fragmentación del flujo de trabajo. La tendencia hacia suites todo en uno anticipa que las empresas preferirán menos puntos de adquisición, dando forma a los futuros panoramas competitivos en el mercado de seguridad de software de código abierto.
Por Industria de Usuario Final:
La Demanda del Gobierno Aumenta Detrás del Liderazgo de BFSIBFSI mantuvo el liderazgo con una participación del 29,3% del tama?o del mercado de seguridad de software de código abierto en 2024, lo que refleja una supervisión estricta, datos de alto valor y actividad de amenazas continua. Los bancos integran análisis de múltiples capas en los canales de pago, y las aseguradoras exigen cada vez más que los proveedores produzcan certificaciones de SBOM antes de la adjudicación del contrato. Sin embargo, el gobierno y la defensa están destinados a registrar la CAGR más alta del 14,5%, impulsados por directivas de seguridad nacional que reconocen que las cadenas de suministro de software representan activos estratégicos vulnerables a la explotación por parte de estados nacionales.
Los marcos del sector público ahora exigen plazos de divulgación de vulnerabilidades y seguimiento de la procedencia de los componentes, lo que genera inversión en plataformas de nivel empresarial. El sector sanitario busca acelerar la adopción tras brechas de alto perfil que afectaron a millones de registros de pacientes, lo que lleva a los organismos reguladores a endurecer las ventanas de notificación de incidentes. La manufactura y las empresas de servicios energéticos asignan presupuestos crecientes a medida que los entornos de tecnología operativa convergen con las redes de tecnología de la información, creando nuevos puntos de exposición en la cadena de suministro. En conjunto, la diversidad de adopción vertical sustenta una solidez sostenida en el mercado de seguridad de software de código abierto.
Análisis Geográfico
Mercado de Seguridad de Software de Código Abierto en América del Norte
América del Norte representó el 38,2% de los ingresos en 2024, respaldada por culturas DevSecOps maduras, una sólida financiación de capital de riesgo y mandatos regulatorios tempranos, como los requisitos federales de SBOM en Estados Unidos. Las intrusiones de alto perfil en la cadena de suministro contra infraestructuras nacionales impulsaron un gasto adicional en el sector público, mientras que los marcos de ciberseguros ahora exigen controles demostrables sobre la cadena de suministro de software, lo que amplía aún más la demanda regional. Los ecosistemas de proveedores establecidos con sede en Estados Unidos facilitan un soporte al cliente profundo y lanzamientos frecuentes de funcionalidades que cumplen con las directrices de cumplimiento normativo en constante evolución.
Mercado de Seguridad de Software de Código Abierto en Europa
Europa muestra un sólido impulso, impulsado por las cláusulas vinculantes de SBOM de la Ley de Resiliencia Cibernética aplicables a partir de 2027. Alemania, Francia y el Reino Unido lideran el despliegue comercial, mientras que los países nórdicos encabezan las mejores prácticas de automatización. Sin embargo, la financiación para las iniciativas de sostenibilidad del código abierto sigue siendo inconsistente, lo que genera debates de política en torno a la financiación a largo plazo para mitigar el riesgo sistémico. Los participantes del mercado esperan una aceleración de los ingresos por servicios a medida que los fabricantes continentales buscan consultoría especializada para navegar la documentación de cumplimiento normativo multilingüe dentro del mercado de seguridad de software de código abierto.
Mercado de Seguridad de Software de Código Abierto en 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 registra el CAGR proyectado más rápido del 14,7% hasta 2030. Los programas de transformación digital respaldados por los gobiernos, combinados con una creciente población de desarrolladores, impulsan la dependencia de paquetes de código abierto y, por ende, de herramientas de seguridad. Las normas obligatorias de software de seguridad de Corea del Sur para las instituciones financieras y las bases de datos nacionales de vulnerabilidades continuamente actualizadas de 闯补辫ó苍 son ejemplos de catalizadores específicos de la región. [4]Agencia de Promoción de Tecnología de la Información, "Vulnerabilidades: Japan Vulnerability Notes (JVN)," ipa.go.jp La financiación de capital de riesgo en empresas emergentes locales de ciberseguridad está en aumento, fomentando la innovación autóctona que aborda los matices lingüísticos y regulatorios. India y China ofrecen un enorme potencial debido a su escala, aunque la entrada al mercado requiere alineación con las leyes de localización de datos. En general, el mercado de seguridad de software de código abierto en 础蝉颈补-笔补肠í蹿颈肠辞 ofrece el mayor potencial de ingresos incrementales en los próximos cinco a?os.

Panorama Competitivo
El panorama competitivo sigue siendo moderadamente fragmentado. Los proveedores heredados de seguridad de aplicaciones como Synopsys, Sonatype y Veracode mantienen grandes bases instaladas al incluir módulos de código abierto en carteras más amplias. Los especialistas de alto crecimiento —Snyk, GitGuardian, Chainguard, Cycode, Endor Labs— compiten enfatizando experiencias centradas en el desarrollador y análisis impulsados por IA. La consolidación es una estrategia central: la integración de Phylum por parte de Veracode amplía la visibilidad de los paquetes maliciosos, y otros proveedores persiguen adquisiciones complementarias similares para ampliar la cobertura vertical.
La convergencia de plataformas se está intensificando. Los clientes solicitan funcionalidad de extremo a extremo —SCA, detección de secretos, gestión de SBOM y monitoreo en tiempo de ejecución— dentro de una sola consola, presionando a los proveedores de soluciones puntuales más peque?os a asociarse o fusionarse. La diferenciación, por lo tanto, depende de la precisión de detección y la automatización del flujo de trabajo que reduce el ruido de alertas. Los proveedores presentan modelos de aprendizaje automático entrenados en miles de millones de registros de dependencias para clasificar las vulnerabilidades por explotabilidad, ayudando a las empresas a clasificar más rápido. La monetización de código abierto también gana tracción: las ediciones comunitarias cultivan la adopción de base antes de convertir a los equipos a planes de pago con motores de políticas avanzados. Las tasas de incorporación de servicios están aumentando, a medida que los proveedores incluyen detección gestionada, orientación de cumplimiento y educación para desarrolladores para compensar la escasez de talento, impulsando los flujos de ingresos recurrentes en todo el mercado de seguridad de software de código abierto.
La expansión geográfica sigue siendo una prioridad. Los líderes con sede en los Estados Unidos establecen centros de datos regionales en Europa y 础蝉颈补-笔补肠í蹿颈肠辞 para satisfacer las leyes de residencia, mientras que los campeones locales aprovechan la localización de idiomas para ganar clientes del mercado medio. Las alianzas estratégicas con los principales proveedores de nube amplían el alcance, incorporando escáneres en los catálogos de mercados y las cadenas de herramientas de DevOps. En general, se espera que la innovación sostenida, combinada con la consolidación selectiva, evite una rápida mercantilización y preserve un crecimiento de ingresos de mediados de la adolescencia para el sector.
Líderes de la Industria de Seguridad de Software de Código Abierto
-
Synopsys, Inc.
-
Sonatype, Inc.
-
Snyk Limited
-
Mend.io Ltd.
-
Checkmarx Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad de Software de Código Abierto
- Synopsys, Inc.
- Sonatype, Inc.
- Snyk Limited
- Mend.io Ltd.
- Checkmarx Ltd.
- Veracode, Inc.
- FOSSA, Inc.
- Chainguard, Inc.
- Cycode Ltd.
- Ox Security Ltd.
- GitGuardian SAS
- Endor Labs, Inc.
- Lineaje, Inc.
- Apiiro Ltd.
- Phylum, Inc.
- StackHawk, Inc.
- Deepfactor, Inc.
- Aqua Security Software Ltd.
- Anchore, Inc.
- Tidelift, Inc.

Recent Industry Developments in Mercado de Seguridad de Software de Código Abierto
- Enero de 2025: Veracode completó la adquisición de Phylum Inc., a?adiendo análisis de paquetes maliciosos en tiempo real a su plataforma de seguridad de aplicaciones.
- Enero de 2025: El ?ndice de Paquetes de Python (PyPI) suspendió temporalmente la creación de nuevos proyectos y el registro de usuarios tras ataques coordinados a la cadena de suministro dirigidos a mantenedores de confianza.
- Diciembre de 2024: Snyk superó los USD 100 millones en ingresos recurrentes anuales y adquirió Reviewpad para profundizar la automatización de la revisión de código dentro de los flujos de trabajo de los desarrolladores.
- Noviembre de 2024: Los investigadores de Checkmarx revelaron una campa?a de npm de un a?o de duración que instaló cargas útiles de minería de criptomonedas a través de @0xengine/xmlrpc, subrayando la creciente sofisticación de los atacantes.


Alcance del Informe Global del Mercado de Seguridad de Software de Código Abierto
| Soluciones |
| Servicios |
| Local |
| Nube/SaaS |
| Grandes Empresas |
| Peque?as y Medianas Empresas (Pymes) |
| Análisis de Composición de Software (SCA) |
| Detección de Secretos y Prevención de Fugas |
| Generación y Gestión de SBOM |
| Detección de Paquetes Maliciosos y de la Cadena de Suministro |
| BFSI |
| Tecnología de la Información y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Espa?a | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| 闯补辫ó苍 | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Malasia | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | ||
| 罢耻谤辩耻í补 | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Nigeria | ||
| Resto de ?frica | ||
| Por Componente | Soluciones | ||
| Servicios | |||
| Por Modo de Implementación | Local | ||
| Nube/SaaS | |||
| Por Tama?o de Organización | Grandes Empresas | ||
| Peque?as y Medianas Empresas (Pymes) | |||
| Por Función de Seguridad | Análisis de Composición de Software (SCA) | ||
| Detección de Secretos y Prevención de Fugas | |||
| Generación y Gestión de SBOM | |||
| Detección de Paquetes Maliciosos y de la Cadena de Suministro | |||
| Por Industria de Usuario Final | BFSI | ||
| Tecnología de la Información y Telecomunicaciones | |||
| Salud y Ciencias de la Vida | |||
| Comercio Minorista y Comercio Electrónico | |||
| Manufactura | |||
| Gobierno y Defensa | |||
| Energía y Servicios Públicos | |||
| Otras Industrias de Usuario Final | |||
| Por Geografía | América del Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Chile | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Espa?a | |||
| Resto de Europa | |||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| 闯补辫ó苍 | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Singapur | |||
| Malasia | |||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | |||
| 罢耻谤辩耻í补 | |||
| Resto de Oriente Medio | |||
| ?frica | 厂耻诲á蹿谤颈肠补 | ||
| Nigeria | |||
| Resto de ?frica | |||


Preguntas Clave Respondidas en el Informe
?Cuál es el tama?o del mercado de seguridad de software de código abierto en 2025?
El tama?o del mercado de seguridad de software de código abierto alcanzó los USD 5.500 millones en 2025 y se proyecta que crezca de manera constante a una CAGR del 13,20%.
?Qué componente lidera el gasto actual?
Las soluciones integradas representan el 63,1% de los ingresos, lo que refleja la demanda de plataformas unificadas que combinan análisis, SBOM y detección de paquetes maliciosos.
?Qué región muestra el crecimiento más rápido?
Se prevé que 础蝉颈补-笔补肠í蹿颈肠辞 registre una CAGR del 14,7% hasta 2030, impulsada por la rápida transformación digital y la expansión de los mandatos regulatorios.
?Por qué los servicios crecen más rápido que las ventas de software?
Las organizaciones enfrentan escasez de habilidades y necesidades complejas de cumplimiento, por lo que los servicios gestionados y la consultoría se están expandiendo a una CAGR del 14,8%.
?Qué función de seguridad está ganando impulso más allá del SCA tradicional?
La detección de paquetes maliciosos es la función de más rápido crecimiento, con una CAGR esperada del 14,6% a medida que los atacantes arman cada vez más los repositorios de código.
?ltima actualización de la página el:



