
Marktgr??e und Marktanteil für Open-Source-Software-Sicherheit
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2019 - 2030 |
|---|---|
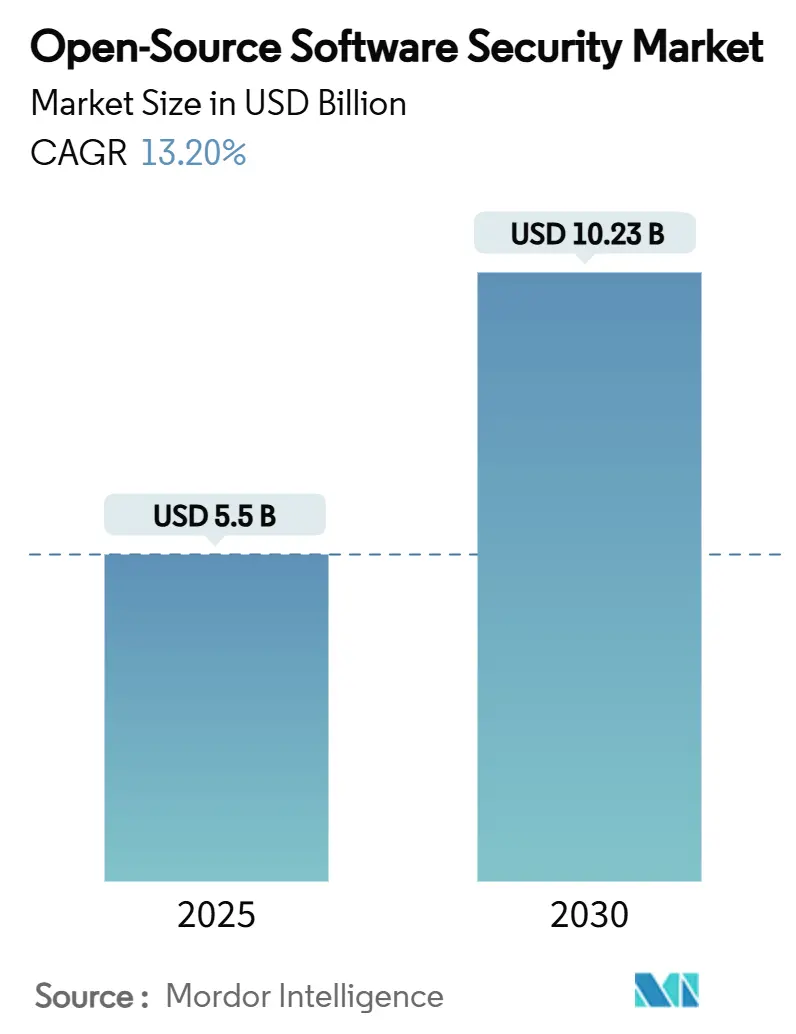
| Marktgr??e (2025) | 5.5 Milliarden US-Dollar |
| Marktgr??e (2030) | 10.23 Milliarden US-Dollar |
| Growth Rate (2025 - 2030) | 13.20 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für Open-Source-Software-Sicherheit von 黑料不打烊
Die Marktgr??e für Open-Source-Software-Sicherheit belief sich im Jahr 2025 auf 5,50 Milliarden USD und wird voraussichtlich bis 2030 auf 10,23 Milliarden USD anwachsen, was einer CAGR von 13,20 % entspricht. Zunehmende Vorf?lle von Angriffen auf die Software-Lieferkette, wachsender regulatorischer Druck zur Einführung von Software-Stücklisten (SBOM) sowie eine breitere Integration von DevSecOps pr?gen weiterhin die Nachfragemuster. Unternehmen priorisieren nun plattformbasierte Kontrollen, die Schwachstellen-Scanning, Erkennung b?sartiger Pakete und SBOM-Management vereinen, w?hrend der Dienstleistungsumsatz zunimmt, da vielen Organisationen Fachkr?fte fehlen. Die Bereitstellungspr?ferenzen bleiben gemischt – On-Premises-Implementierungen dominieren weiterhin dort, wo Datensouver?nit?t nicht verhandelbar ist, w?hrend Cloud/SaaS-Modelle zweistelliges Wachstum verzeichnen, da Unternehmen elastische Skalierung und geringere Verwaltungsaufw?nde anstreben. Gro?unternehmen treiben die aktuellen Ausgaben an, doch demokratisierte Preisgestaltung und Community-Editionen erm?glichen es kleinen und mittleren Unternehmen, die Einführung zu steigern, insbesondere im asiatisch-pazifischen Raum, wo Sicherheitsbudgets rasch steigen. Die Wettbewerbsintensit?t ist moderat: Führende Plattformanbieter verfolgen Akquisitionen zur Erweiterung ihrer Abdeckung, und spezialisierte Start-ups erschlie?en Nischen in der Erkennung von Zugangsdatenlecks und der Echtzeit-Bedrohungstelemetrie, wodurch der Markt für Open-Source-Software-Sicherheit eine gesunde Innovationsdynamik beibeh?lt.
Wichtigste Erkenntnisse des Berichts
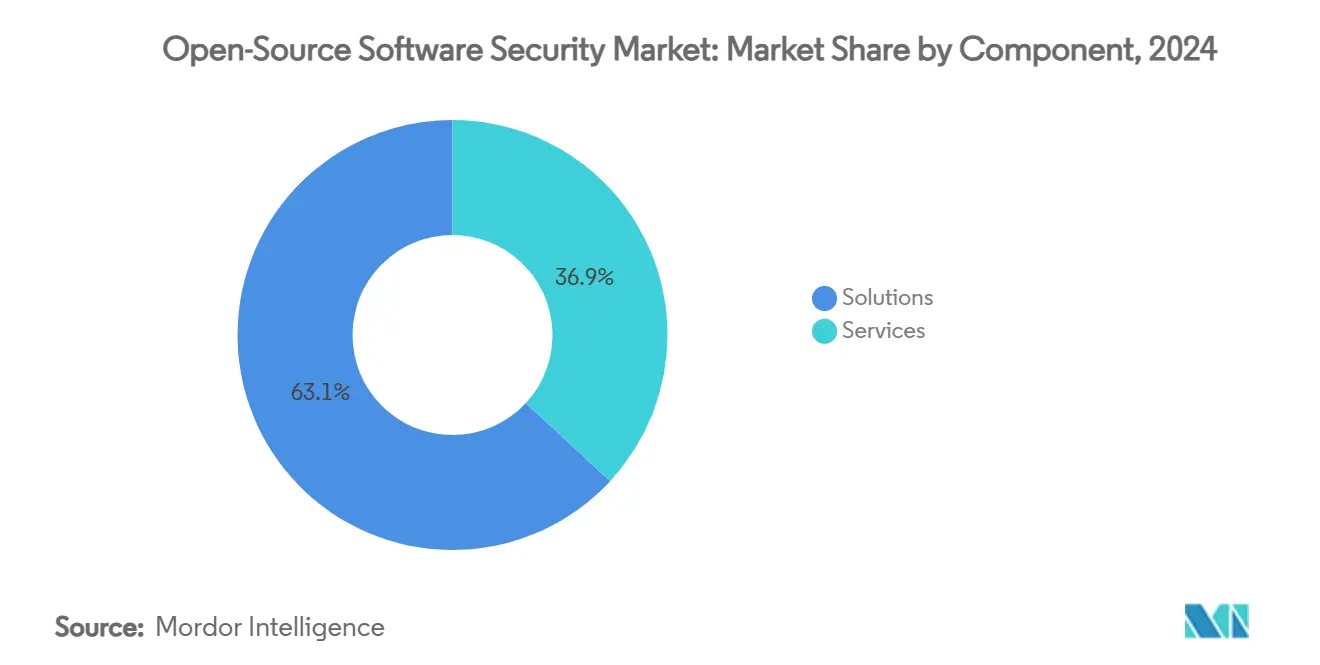
- Nach Komponente führten L?sungen mit einem Umsatzanteil von 63,1 % am Markt für Open-Source-Software-Sicherheit im Jahr 2024, w?hrend Dienstleistungen bis 2030 voraussichtlich mit einer CAGR von 14,8 % wachsen werden.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2024 einen Anteil von 55,7 % am Markt für Open-Source-Software-Sicherheit, w?hrend Cloud/SaaS bis 2030 voraussichtlich mit einer CAGR von 15,3 % wachsen wird.
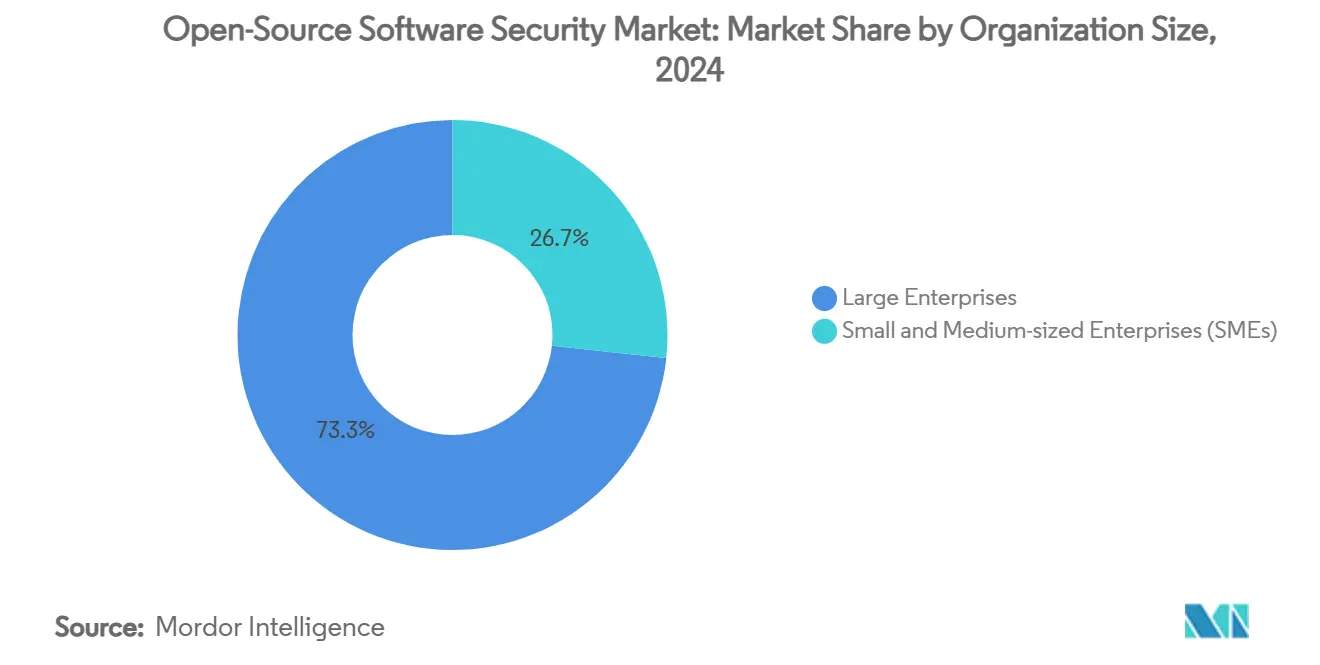
- Nach Unternehmensgr??e entfielen 73,3 % der Marktgr??e für Open-Source-Software-Sicherheit im Jahr 2024 auf Gro?unternehmen, und kleine und mittlere Unternehmen werden im Prognosezeitraum voraussichtlich die h?chste CAGR von 15,1 % verzeichnen.
- Nach Sicherheitsfunktion entfiel auf die Software-Kompositionsanalyse im Jahr 2024 ein Anteil von 41,7 % am Markt für Open-Source-Software-Sicherheit; die Erkennung b?sartiger Pakete wird voraussichtlich mit der h?chsten CAGR von 14,6 % wachsen.
- Nach Endnutzerbranche hielt BFSI im Jahr 2024 einen Umsatzanteil von 29,3 % am Markt für Open-Source-Software-Sicherheit, w?hrend Regierung und Verteidigung auf dem Weg zur st?rksten CAGR von 14,5 % bis 2030 sind.
- Nach Geografie entfielen im Jahr 2024 38,2 % des Umsatzes des Marktes für Open-Source-Software-Sicherheit auf Nordamerika, und der asiatisch-pazifische Raum wird voraussichtlich die schnellste CAGR von 14,7 % bis 2030 verzeichnen.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende H?ufigkeit von Angriffen auf die Software-Lieferkette | +2.1% | Nordamerika, EU, globale Repositorys | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Vorgaben für SBOM | +1.8% | EU-Kernbereich, Ausbreitung auf den asiatisch-pazifischen Raum und Amerika | Mittelfristig (2–4 Jahre) |
| Rasche Einführung von Shift-Left/DevSecOps in Unternehmen | +1.6% | Nordamerika, Westeuropa | Mittelfristig (2–4 Jahre) |
| Zunehmende Abh?ngigkeit von Open-Source-Komponenten | +1.4% | Global | Langfristig (≥ 4 Jahre) |
| KI-gestützte Schwachstellenerkennung | +1.2% | Frühe Einführung in Nordamerika und der EU | Kurzfristig (≤ 2 Jahre) |
| Nachfrage nach autonomer Behebung | +1.0% | Technologieorientierte Regionen weltweit | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende H?ufigkeit von Angriffen auf die Software-Lieferkette
Gro?e Code-Repositorys erlebten im Jahr 2024 beispiellose Kompromittierungen, darunter b?sartige Pakete, die Kryptow?hrungs-Mining und Datendiebstahl kombinierten, was Unternehmen dazu veranlasste, perimeterbasierte Abwehrma?nahmen zu überdenken. Der XZ-Utils-Backdoor-Vorfall verdeutlichte, wie langfristige Infiltrationsversuche grundlegende Dienstprogramme unbemerkt manipulieren k?nnen, und Forschungsteams führender Sicherheitsanbieter dokumentierten koordinierte Angriffe auf PyPI und npm, die zu vorübergehenden Repository-Abschaltungen führten. [1]Checkmarx, "PyPI Is Under Attack: Project Creation and User Registration Suspended," checkmarx.com Die Vorf?lle beschleunigten Gespr?che auf Vorstandsebene und führten zu einer breiteren Einführung proaktiver Schutzma?nahmen, die Pre-Commit-Scanning, Echtzeit-Paket-Reputationsbewertung und automatisiertes Abh?ngigkeits-Patching umfassen. Da Angriffe zunehmend auf vertrauenswürdige Entwickler-Workflows abzielen, w?chst die Nachfrage nach konsolidierten Plattformen, die b?sartiges Verhalten innerhalb von Stunden nach der Paketver?ffentlichung aufdecken. Organisationen betrachten die Transparenz der Lieferkette nun als obligatorisch und nicht als optional, was das zweistellige Wachstumsmomentum im Markt für Open-Source-Software-Sicherheit st?rkt.
Regulatorische Vorgaben für Software-Stücklisten (SBOM)
Der EU-Cyber-Resilience-Act hat eine klare Compliance-Frist bis Dezember 2027 für die SBOM-Einreichung, die kontinuierliche Offenlegung von Schwachstellen und die Sicherheitsüberwachung des Lebenszyklus festgelegt, wobei Strafen bei Nichteinhaltung in die Millionen von Euro gehen k?nnen. ?hnliche Verpflichtungen gelten bereits für US-Bundeslieferanten, und regionale Zahlungsstandards verweisen nun auf SBOM als bew?hrte Praxis. Atlassians automatisierter SBOM-Dienst, der mehr als 1 Million Inventare mit 1,8 Milliarden Paketen erstellt hat, veranschaulicht, wie gro?e ?kosysteme die Anforderung operationalisieren. [2]Atlassian, "Producing Software Bill of Materials for Atlassian," atlassian.com Infolgedessen betten Unternehmen SBOM-Generatoren zunehmend direkt in CI/CD-Pipelines ein, um aktuelle Komponentenlisten zu pflegen und Prüfer schnell zufriedenzustellen. Anbieter, die maschinenlesbare SBOM-Formate anbieten, die mit CycloneDX oder SPDX kompatibel sind, sind gut positioniert, um eingehende Budgets zu erschlie?en und die nachhaltige Expansion des Marktes für Open-Source-Software-Sicherheit zu unterstützen.
Rasche Einführung von Shift-Left/DevSecOps in Unternehmen
Sicherheitstests früher im Entwicklungslebenszyklus senken die Kosten für die Fehlerbehebung und beschleunigen die Release-Geschwindigkeit, was Organisationen dazu ermutigt, ?Shift-Left”-Toolchains einzuführen, die das Scanning bei jedem Commit integrieren. KI-gestützte statische Analyse-Engines markieren Schwachstellen nun innerhalb von Sekunden, verkürzen Feedback-Schleifen für Entwickler und reduzieren Reibungspunkte zwischen Entwicklungs- und Sicherheitsteams. Snyk überschritt die Schwelle von 100 Millionen USD j?hrlich wiederkehrendem Umsatz, nachdem KI-natives SAST in Entwickler-Workflows integriert wurde, was die Marktbereitschaft für codeorientierte Sicherheitsplattformen best?tigt. Paralleles Wachstum bei verwalteten Erkennungs- und Reaktionsdiensten liefert erg?nzendes Fachwissen, das es talentbeschr?nkten Teams erm?glicht, eine kontinuierliche ?berwachung aufrechtzuerhalten, ohne die Mitarbeiterzahl linear zu skalieren. Da Studien zur Kapitalrendite dreistellige Amortisationen für Organisationen zeigen, die zu DevSecOps migrieren, bleiben die Einführungstrajektorien in allen Branchen steil und treiben den Markt für Open-Source-Software-Sicherheit weiter voran.
KI-gestützte Schwachstellenerkennung zur Aufdeckung von Zero-Days
Modelle des maschinellen Lernens, die in der Lage sind, gro?e Codebasen autonom zu überprüfen, decken unbekannte Schwachstellen in Rekordgeschwindigkeit auf. Sicherheitslabore haben KI-Systeme offengelegt, die kritische Fehler in g?ngigen Open-Source-Projekten nur Stunden nach dem Eintreffen neuer Commits identifizierten. Diese Entdeckungen veranschaulichen die Dual-Use-Natur der Technologie: Verteidiger gewinnen beispiellose Transparenz, w?hrend Angreifer potenziell die Exploit-Entwicklung automatisieren k?nnen. Anbieter kombinieren nun KI-gestützte Code-Analyse mit kuratierten Bedrohungsintelligenz-Feeds, um Behebungsaufgaben zu priorisieren und Fehlalarme zu reduzieren. Da Unternehmen messbare Reduzierungen der mittleren Erkennungszeit beobachten, wird die KI-Integration zu einem wichtigen Kaufkriterium und st?rkt die Premiumpreisgestaltung für Plattformen der n?chsten Generation im Markt für Open-Source-Software-Sicherheit.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Falsch-Positiv-Raten verursachen Alarmmüdigkeit | -1.5% | Globale KMU am st?rksten betroffen | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifizierten Fachkr?ften für Open-Source-Sicherheit | -1.2% | Global, akut im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Budgetbeschr?nkungen bei KMU | -0.8% | Entwicklungsl?nder | Mittelfristig (2–4 Jahre) |
| Fragmentierte SBOM-Standards schaffen Lock-in-Risiken | -0.6% | Regionsspezifische regulatorische Unterschiede | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Hohe Falsch-Positiv-Raten verursachen Alarmmüdigkeit
Sicherheitsteams berichten, dass bis zu 70 % der t?glichen Alarme keinen umsetzbaren Wert haben, die Aufmerksamkeit von echten Bedrohungen ablenken und die Reaktionszeiten verl?ngern. GitGuardians Studie von 2025 ergab, dass 4,61 % der ?ffentlichen Repositorys Zugangsdaten enthalten, doch viele automatisierte Erkennungen sind Duplikate oder Token mit geringem Risiko. [3]GitGuardian, "State of Secrets Sprawl Report 2025," gitguardian.com ?berm??ig empfindliche Regelwerke überlasten das Personal, w?hrend aggressives Feintuning kritische Sicherheitsverletzungen durchschlüpfen lassen kann, was Organisationen zwingt, Schwellenwerte iterativ zu verfeinern. Anbieter betten nun kontextuelle Intelligenz ein, um Alarme mit der Kritikalit?t von Assets zu korrelieren, doch kleinere Unternehmen haben nach wie vor Schwierigkeiten, 24/7-Triage-Betriebe zu besetzen. ?berm??iges Rauschen verlangsamt daher die Einführung bei ressourcenbeschr?nkten K?ufern und d?mpft das kurzfristige Wachstum im Markt für Open-Source-Software-Sicherheit.
Mangel an qualifizierten Fachkr?ften für Open-Source-Sicherheit
Die Cybersicherheit steht vor einem Fachkr?ftemangel von 3,5 Millionen Personen, und die Teilmenge mit tiefgreifender Open-Source-Expertise ist noch kleiner. Die rasche digitale Expansion im asiatisch-pazifischen Raum vergr??ert die Lücke: Lokale L?hne steigen, Projektzeitpl?ne verl?ngern sich, und einige Initiativen kommen zum Stillstand. Regierungen und Universit?ten haben begonnen, spezialisierte Ausbildungen zu finanzieren, doch die Lehrpl?ne hinken den sich entwickelnden Angriffstechniken und Compliance-Verpflichtungen hinterher. Managed-Service-Anbieter überbrücken die Lücke teilweise, obwohl ihre Verfügbarkeit regional ungleichm??ig ist. Anhaltender Fachkr?ftemangel erh?ht die Gesamtbetriebskosten und d?mpft die Bereitstellungsgeschwindigkeit, was einen moderierenden Einfluss auf die langfristige CAGR des Marktes für Open-Source-Software-Sicherheit ausübt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen gewinnen inmitten der Tool-Konsolidierung an DynamikL?sungen hielten im Jahr 2024 63,1 % des Marktes für Open-Source-Software-Sicherheit, da integrierte Plattformen – oft verankert durch Software-Kompositionsanalyse – der erste Kauf für die meisten Unternehmen bleiben. Diese Plattformen automatisieren die SBOM-Erstellung, Lizenzprüfung und Schwachstellen-Triage und vereinen Daten für Entwickler und Sicherheitsoperationen gleicherma?en. Der Dienstleistungsumsatz skaliert jedoch schneller und verzeichnet eine prognostizierte CAGR von 14,8 % bis 2030. Verwaltete Sicherheitsangebote umfassen 24/7-?berwachung, Bedrohungssuche und Incident Response, sodass Unternehmen Qualifikationslücken schlie?en k?nnen, ohne umfangreiche interne Einstellungen vorzunehmen. Professionelle Beratung nimmt weiter zu, da Organisationen mit multiregionaler regulatorischer Compliance zu k?mpfen haben und externe Beratung zu SBOM-Governance-Modellen suchen. Im Laufe der Zeit werden wiederkehrende Managed-Service-Vertr?ge voraussichtlich einen wachsenden Anteil der Marktgr??e für Open-Source-Software-Sicherheit ausmachen, was vorhersehbare Einnahmen für Anbieter f?rdert und Cross-Selling-M?glichkeiten in angrenzende Cloud-Sicherheitsbereiche erschlie?t.
Ein paralleler Anstieg bei Schulungsdienstleistungen adressiert den Talentengpass. Von Anbietern geführte Akademien bündeln nun Zertifizierungsprogramme in Unternehmensvertr?ge und verknüpfen Tool-Kompetenz mit Kundenerfolgsmetriken. Da SBOM-Prüfungen zur Routine werden, prüfen Prüfer zunehmend, ob Teams über validierte Kompetenzen verfügen, was die Nachfrage nach strukturierter Weiterbildung antreibt. Insgesamt erh?ht die Schicht der Mehrwertdienstleistungen die Bindung an Kernplattformen und intensiviert die Wettbewerbsdifferenzierung.


Nach Bereitstellungsmodus:
Cloud/SaaS beschleunigt sich trotz On-Premises-KontrolleOn-Premises-Installationen machten im Jahr 2024 55,7 % des Marktanteils für Open-Source-Software-Sicherheit aus, unterstützt durch stark regulierte Branchen, die lokale Datenhaltung vorschreiben. Finanzinstitute und Beh?rden integrieren Scanner h?ufig in bestehende private Rechenzentren, um sich an bestehende Governance-Rahmenwerke anzupassen. Umgekehrt wird für Cloud/SaaS-Bereitstellungen eine CAGR von 15,3 % prognostiziert, da Unternehmen Entwicklungspipelines auf Cloud-native Architekturen migrieren. Von Anbietern gehostete L?sungen liefern elastische Rechenleistung für umfangreiche Scan-Workloads und streamen globale Bedrohungsintelligenz nahezu in Echtzeit. Sie beseitigen auch den Aufwand für das Patch-Management, ein wesentlicher Vorteil für kleine Teams. Hybride Ans?tze sind mittlerweile weit verbreitet: Sensible Repositorys verbleiben On-Premises, w?hrend Analyse-Schichten in der Cloud betrieben werden, um Vertraulichkeit zu wahren und gleichzeitig Skalierungsvorteile zu nutzen.
Zunehmend vereinfachen Cloud-Marktpl?tze die Beschaffung über monatliche Verbrauchsabrechnung. Start-ups und regionale Integratoren bündeln die Funktionalit?t des Marktes für Open-Source-Software-Sicherheit in umfassendere DevSecOps-Suiten und senken so die Einstiegshürden für KMU. Da das Vertrauen in verschlüsselte Multi-Tenant-Umgebungen zunimmt, erwarten Branchenbeobachter, dass die Cloud nach 2028 den On-Premises-Bereich beim gesamten Umsatzbeitrag übertreffen wird, obwohl der absolute Anteil je nach Geografie und Sektor variieren wird.
Nach Unternehmensgr??e:
KMU-Einführung beschleunigt sich durch demokratisierten ZugangGro?unternehmen generierten im Jahr 2024 73,3 % der Marktgr??e für Open-Source-Software-Sicherheit dank gr??erer Budgets, komplexer Portfolios und vorgeschriebener Compliance-Prüfungen. Sie setzen h?ufig mehrschichtige Abwehrma?nahmen ein und integrieren Pre-Commit-, CI/CD- und Laufzeit-Scanner über Tausende von Repositorys hinweg. KMU weisen jedoch die steilere Wachstumskurve auf, mit einer prognostizierten CAGR von 15,1 % bis 2030.
Community-Editionen und gestaffelte SaaS-Preisgestaltung reduzieren Kostenhürden; abfragebasierte Richtlinien-Engines werden mit sinnvollen Standardeinstellungen ausgeliefert, was aufw?ndige Konfigurationen überflüssig macht. Anbieter betten auch In-Produkt-Tutorials ein, um die Zeit bis zur Wertsch?pfung zu verkürzen. Diese Ma?nahmen stehen im Einklang mit zunehmenden Lieferantenrisiko-Prüfungen, die kleinere Anbieter dazu zwingen, SBOMs zu dokumentieren, bevor sie in Unternehmens-?kosysteme verkaufen. Folglich wird der KMU-Anteil am Markt für Open-Source-Software-Sicherheit stetig wachsen, obwohl der absolute Dollarbeitrag im Prognosezeitraum hinter den Ausgaben von Gro?unternehmen zurückbleiben wird.
Nach Sicherheitsfunktion:
Erkennung b?sartiger Pakete übertrifft die klassische Software-KompositionsanalyseDie Software-Kompositionsanalyse (SCA) beanspruchte im Jahr 2024 41,7 % des Marktanteils für Open-Source-Software-Sicherheit, gestützt durch ihre zentrale Rolle bei der Inventarisierung von Abh?ngigkeiten und der Markierung bekannter CVEs. Da Repositorys an Gr??e zunehmen, bleibt die automatisierte Identifizierung unverzichtbar. Dennoch wird die Erkennung b?sartiger Pakete mit einer CAGR von 14,6 % am schnellsten wachsen, da Angreifer zunehmend bewaffneten Code mit versteckten Nutzlasten hochladen. Echtzeit-Reputationsnetzwerke und Verhaltens-Sandboxes prüfen Pakete nun bei der Ver?ffentlichung, sodass Entwickler kompromittierte Komponenten vor der Aufnahme blockieren k?nnen.
Veracodes ?bernahme von Phylum veranschaulicht strategische Schritte zur nativen Integration solcher F?higkeiten. Die Verhinderung von Zugangsdatenlecks gewinnt ebenfalls an Bedeutung, nachdem j?hrliche Berichte über Dutzende Millionen offengelegter Anmeldedaten vorliegen. KI-gestützte Korrelations-Engines vergleichen Token-Muster und validieren gegen Live-APIs, um Fehlalarme zu eliminieren. Da regulatorische Fristen n?her rücken, erfreuen sich SBOM-Generierungsdienstprogramme einer anhaltenden Nachfrage, die h?ufig in einheitliche Plattformen gebündelt werden, um die Workflow-Fragmentierung zu vereinfachen. Der Trend zu All-in-One-Suiten antizipiert, dass Unternehmen weniger Beschaffungspunkte bevorzugen werden, was die zukünftigen Wettbewerbslandschaften im Markt für Open-Source-Software-Sicherheit pr?gt.
Nach Endnutzerbranche:
Staatliche Nachfrage steigt hinter der BFSI-FührungBFSI behielt die Führung mit einem Anteil von 29,3 % an der Marktgr??e für Open-Source-Software-Sicherheit im Jahr 2024, was strenge Aufsicht, hochwertige Daten und kontinuierliche Bedrohungsaktivit?ten widerspiegelt. Banken integrieren mehrschichtiges Scanning in Zahlungspipelines, und Versicherer verlangen zunehmend, dass Anbieter SBOM-Bescheinigungen vor der Vertragsvergabe vorlegen. Regierung und Verteidigung sind jedoch auf dem Weg zur h?chsten CAGR von 14,5 %, angetrieben durch nationale Sicherheitsdirektiven, die anerkennen, dass Software-Lieferketten strategische Verm?genswerte darstellen, die für die Ausbeutung durch Nationalstaaten anf?llig sind.
Rahmenbedingungen des ?ffentlichen Sektors schreiben nun Zeitpl?ne für die Offenlegung von Schwachstellen und die Verfolgung der Komponentenherkunft vor, was Investitionen in Plattformen auf Unternehmensebene ausl?st. Das Gesundheitswesen strebt eine beschleunigte Einführung an, nachdem hochkar?tige Sicherheitsverletzungen Millionen von Patientenakten betroffen haben, was Regulierungsbeh?rden dazu veranlasst, die Meldefristen für Vorf?lle zu versch?rfen. Fertigungs- und Energieversorgungsunternehmen weisen steigende Budgets auf, da OT-Umgebungen mit IT-Netzwerken konvergieren und neue Angriffspunkte in der Lieferkette entstehen. Insgesamt untermauert die Vielfalt der vertikalen Einführung die anhaltende Robustheit des Marktes für Open-Source-Software-Sicherheit.
Geografische Analyse
Markt für Open-Source-Software-Sicherheit in Nordamerika
Nordamerika hatte im Jahr 2024 einen Anteil von 38,2 % am Umsatz, gestützt durch eine ausgereifte DevSecOps-Kultur, starke Risikokapitalfinanzierung und frühe regulatorische Vorgaben wie die US-amerikanischen bundesweiten SBOM-Anforderungen. Aufsehenerregende Angriffe auf die Lieferkette kritischer nationaler Infrastrukturen haben zus?tzliche Ausgaben im ?ffentlichen Sektor ausgel?st, w?hrend Cyber-Versicherungsrahmen nun nachweisbare Kontrollen der Software-Lieferkette voraussetzen und damit die regionale Nachfrage weiter ausweiten. Etablierte Anbieter-?kosysteme mit Hauptsitz in den Vereinigten Staaten erm?glichen umfassenden Kundensupport und h?ufige Funktionserweiterungen, die den sich weiterentwickelnden Compliance-Richtlinien gerecht werden.
Markt für Open-Source-Software-Sicherheit in Europa
Europa verzeichnet eine solide Dynamik, angetrieben durch die verbindlichen SBOM-Klauseln des Cyber Resilience Act, die ab 2027 gelten. Deutschland, Frankreich und das Vereinigte K?nigreich führen die kommerzielle Einführung an, w?hrend die nordischen L?nder Best Practices zur Automatisierung vorantreiben. Die Finanzierung von Initiativen zur Nachhaltigkeit von Open-Source-Software bleibt jedoch uneinheitlich, was politische Diskussionen über eine langfristige Finanzierung zur Minderung systemischer Risiken anregt. Marktteilnehmer erwarten steigende Serviceums?tze, da kontinentale Hersteller ma?geschneiderte Beratung suchen, um mehrsprachige Compliance-Dokumentation im Markt für Open-Source-Software-Sicherheit zu bew?ltigen.
Markt für Open-Source-Software-Sicherheit im asiatisch-pazifischen Raum
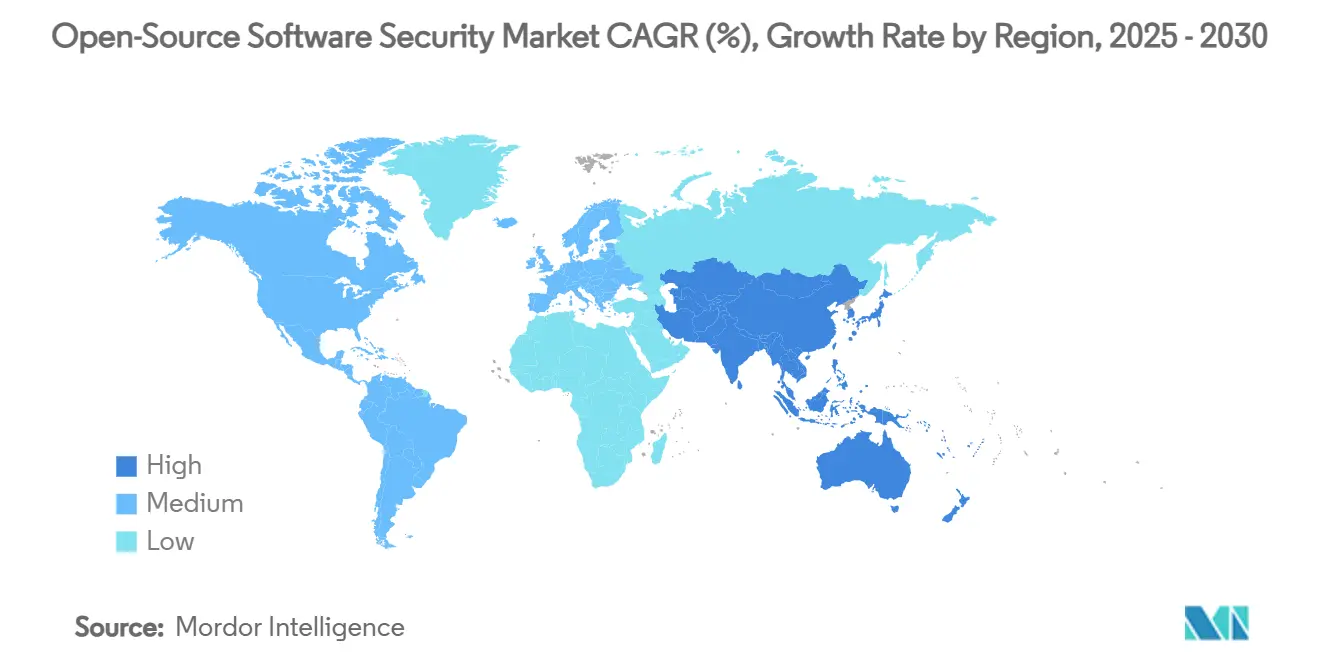
Der asiatisch-pazifische Raum weist bis 2030 die h?chste prognostizierte CAGR von 14,7 % auf. Staatlich gef?rderte Programme zur digitalen Transformation in Verbindung mit einer wachsenden Entwicklerpopulation treiben die Abh?ngigkeit von Open-Source-Paketen – und damit den Bedarf an Sicherheits-Tools – voran. Die obligatorischen Sicherheitssoftwarevorschriften 厂ü诲办辞谤别补s für Finanzinstitute und die kontinuierlich aktualisierten nationalen Schwachstellendatenbanken Japans sind Beispiele für regionsspezifische Katalysatoren. [4]Information-technology Promotion Agency, "Vulnerabilities: Japan Vulnerability Notes (JVN)," ipa.go.jp Risikokapitalinvestitionen in lokale Cybersicherheits-Start-ups nehmen zu und f?rdern einheimische Innovationen, die sprachliche und regulatorische Besonderheiten berücksichtigen. Indien und China bieten aufgrund ihrer Gr??e enormes Potenzial, doch der Markteintritt erfordert die Einhaltung von Datenlokalisierungsgesetzen. Insgesamt bietet der Markt für Open-Source-Software-Sicherheit im asiatisch-pazifischen Raum in den n?chsten fünf Jahren das gr??te zus?tzliche Umsatzpotenzial.

Wettbewerbslandschaft
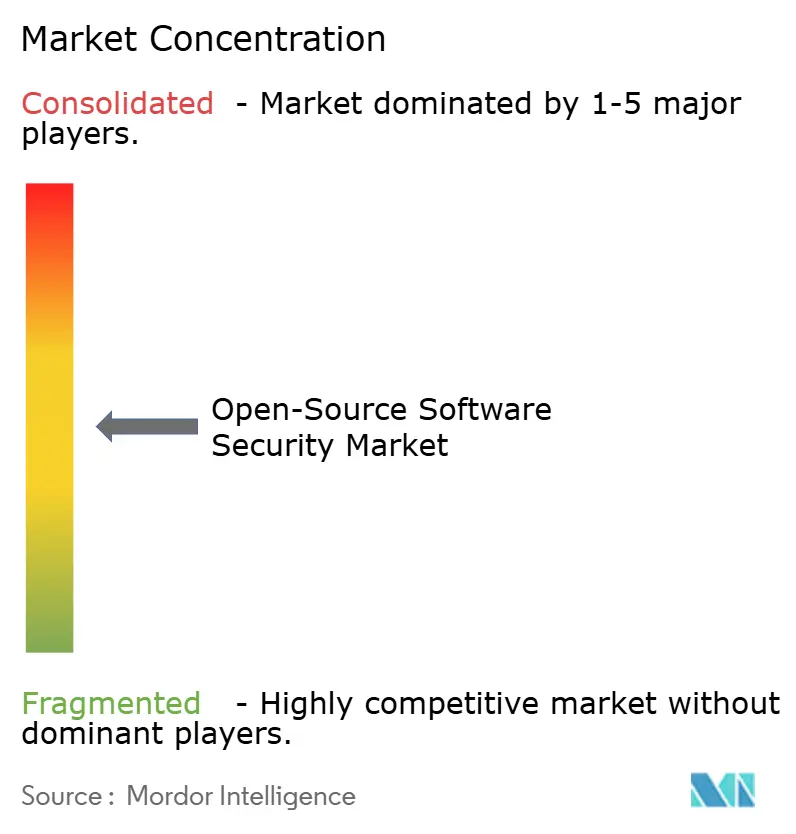
Das Wettbewerbsumfeld bleibt moderat fragmentiert. Etablierte Anbieter von Anwendungssicherheit wie Synopsys, Sonatype und Veracode halten gro?e installierte Basen aufrecht, indem sie Open-Source-Module in umfassendere Portfolios bündeln. Wachstumsstarke Spezialisten – Snyk, GitGuardian, Chainguard, Cycode, Endor Labs – konkurrieren durch die Betonung entwicklerorientierter Erfahrungen und KI-gestützter Analysen. Konsolidierung ist eine Kernstrategie: Veracodes Integration von Phylum erweitert die Sichtbarkeit b?sartiger Pakete, und andere Anbieter verfolgen ?hnliche Tuck-in-Akquisitionen, um die vertikale Abdeckung zu erweitern.
Die Plattformkonvergenz nimmt zu. Kunden fordern End-to-End-Funktionalit?t – Software-Kompositionsanalyse, Erkennung von Zugangsdatenlecks, SBOM-Management und Laufzeitüberwachung – innerhalb einer einzigen Konsole, was kleinere Einzell?sungsanbieter unter Druck setzt, Partnerschaften einzugehen oder zu fusionieren. Die Differenzierung h?ngt daher von der Erkennungsgenauigkeit und der Workflow-Automatisierung ab, die den Alarm-L?rm reduziert. Anbieter werben mit Modellen des maschinellen Lernens, die auf Milliarden von Abh?ngigkeitsdatens?tzen trainiert wurden, um Schwachstellen nach Ausnutzbarkeit zu priorisieren und Unternehmen eine schnellere Triage zu erm?glichen. Open-Core-Monetarisierung gewinnt ebenfalls an Bedeutung: Community-Editionen f?rdern die Einführung an der Basis, bevor Teams zu kostenpflichtigen Pl?nen mit erweiterten Richtlinien-Engines konvertiert werden. Die Attach-Raten für Dienstleistungen steigen, da Anbieter verwaltete Erkennung, Compliance-Beratung und Entwicklerausbildung bündeln, um den Fachkr?ftemangel auszugleichen und wiederkehrende Umsatzstr?me im Markt für Open-Source-Software-Sicherheit zu steigern.
Geografische Expansion bleibt ein zentrales Thema. In den USA ans?ssige Marktführer errichten regionale Rechenzentren in Europa und dem asiatisch-pazifischen Raum, um Anforderungen an die Datenhaltung zu erfüllen, w?hrend lokale Champions Sprachlokalisierung nutzen, um mittelst?ndische Kunden zu gewinnen. Strategische Allianzen mit Cloud-Hyperscalern verst?rken die Reichweite, indem Scanner in Marktplatzkataloge und DevOps-Toolchains eingebettet werden. Insgesamt wird erwartet, dass anhaltende Innovation in Kombination mit selektiver Konsolidierung eine rasche Kommoditisierung verhindert und ein Umsatzwachstum im mittleren zweistelligen Bereich für den Sektor bewahrt.
Marktführer in der Branche für Open-Source-Software-Sicherheit
-
Synopsys, Inc.
-
Sonatype, Inc.
-
Snyk Limited
-
Mend.io Ltd.
-
Checkmarx Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Open-Source-Software-Sicherheit
- Synopsys, Inc.
- Sonatype, Inc.
- Snyk Limited
- Mend.io Ltd.
- Checkmarx Ltd.
- Veracode, Inc.
- FOSSA, Inc.
- Chainguard, Inc.
- Cycode Ltd.
- Ox Security Ltd.
- GitGuardian SAS
- Endor Labs, Inc.
- Lineaje, Inc.
- Apiiro Ltd.
- Phylum, Inc.
- StackHawk, Inc.
- Deepfactor, Inc.
- Aqua Security Software Ltd.
- Anchore, Inc.
- Tidelift, Inc.

Recent Industry Developments in Markt für Open-Source-Software-Sicherheit
- Januar 2025: Veracode schloss die ?bernahme von Phylum Inc. ab und fügte seiner Anwendungssicherheitsplattform Echtzeit-Analysen für b?sartige Pakete hinzu.
- Januar 2025: Der Python Package Index (PyPI) hat die Erstellung neuer Projekte und die Benutzerregistrierung vorübergehend ausgesetzt, nachdem koordinierte Angriffe auf die Lieferkette vertrauenswürdige Betreuer ins Visier genommen hatten.
- Dezember 2024: Snyk überschritt 100 Millionen USD an j?hrlich wiederkehrendem Umsatz und erwarb Reviewpad, um die Automatisierung der Code-?berprüfung in Entwickler-Workflows zu vertiefen.
- November 2024: Checkmarx-Forscher legten eine einj?hrige npm-Kampagne offen, bei der Kryptomining-Nutzlasten über @0xengine/xmlrpc installiert wurden, was die zunehmende Raffinesse der Angreifer unterstreicht.


Berichtsumfang des globalen Marktes für Open-Source-Software-Sicherheit
| L?sungen |
| Dienstleistungen |
| On-Premises |
| Cloud/SaaS |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen (KMU) |
| Software-Kompositionsanalyse (SCA) |
| Erkennung und Verhinderung von Zugangsdatenlecks |
| SBOM-Generierung und -Verwaltung |
| Erkennung b?sartiger Pakete und Angriffe auf die Lieferkette |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Einzel- und Online-Handel |
| Fertigung |
| Regierung und Verteidigung |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| Chile | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| Singapur | ||
| Malaysia | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||
| Nach Komponente | L?sungen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | On-Premises | ||
| Cloud/SaaS | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen (KMU) | |||
| Nach Sicherheitsfunktion | Software-Kompositionsanalyse (SCA) | ||
| Erkennung und Verhinderung von Zugangsdatenlecks | |||
| SBOM-Generierung und -Verwaltung | |||
| Erkennung b?sartiger Pakete und Angriffe auf die Lieferkette | |||
| Nach Endnutzerbranche | BFSI | ||
| IT und Telekommunikation | |||
| Gesundheitswesen und Biowissenschaften | |||
| Einzel- und Online-Handel | |||
| Fertigung | |||
| Regierung und Verteidigung | |||
| Energie und Versorgungsunternehmen | |||
| Sonstige Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| Chile | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| ?briges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| Singapur | |||
| Malaysia | |||
| ?briger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| 罢ü谤办别颈 | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der Markt für Open-Source-Software-Sicherheit im Jahr 2025?
Die Marktgr??e für Open-Source-Software-Sicherheit erreichte im Jahr 2025 5,50 Milliarden USD und wird voraussichtlich stetig mit einer CAGR von 13,20 % wachsen.
Welche Komponente führt die aktuellen Ausgaben an?
Integrierte L?sungen machen 63,1 % des Umsatzes aus, was die Nachfrage nach einheitlichen Plattformen widerspiegelt, die Scanning, SBOM und Erkennung b?sartiger Pakete kombinieren.
Welche Region verzeichnet das schnellste Wachstum?
Der asiatisch-pazifische Raum wird bis 2030 voraussichtlich eine CAGR von 14,7 % verzeichnen, angetrieben durch rasche digitale Transformation und sich ausbreitende regulatorische Vorgaben.
Warum wachsen Dienstleistungen schneller als Softwareverk?ufe?
Organisationen stehen vor Fachkr?ftemangel und komplexen Compliance-Anforderungen, weshalb verwaltete Dienstleistungen und Beratung mit einer CAGR von 14,8 % wachsen.
Welche Sicherheitsfunktion gewinnt über die klassische Software-Kompositionsanalyse hinaus an Dynamik?
Die Erkennung b?sartiger Pakete ist die am schnellsten wachsende Funktion und wird voraussichtlich eine CAGR von 14,6 % verzeichnen, da Angreifer zunehmend Code-Repositorys als Waffe einsetzen.
Seite zuletzt aktualisiert am:



