
Marktgr??e und Marktanteil für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 10.37 Milliarden US-Dollar |
| Marktgr??e (2031) | 31.74 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 25.07 % |
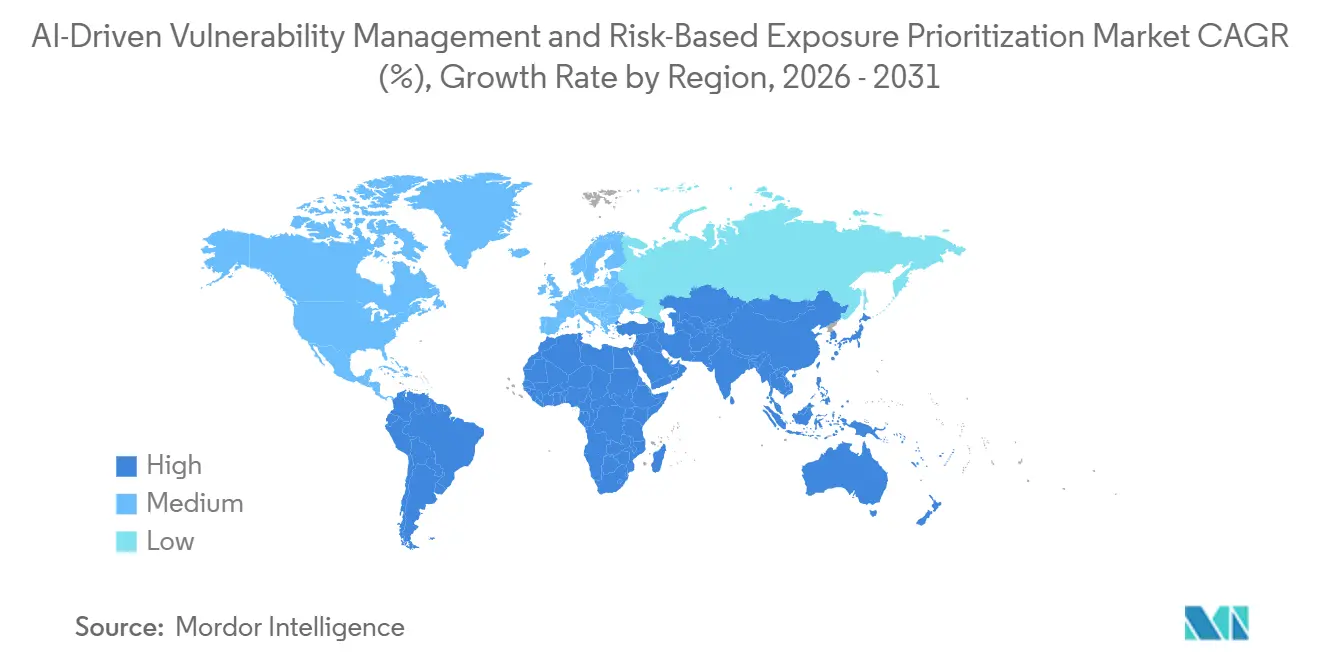
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
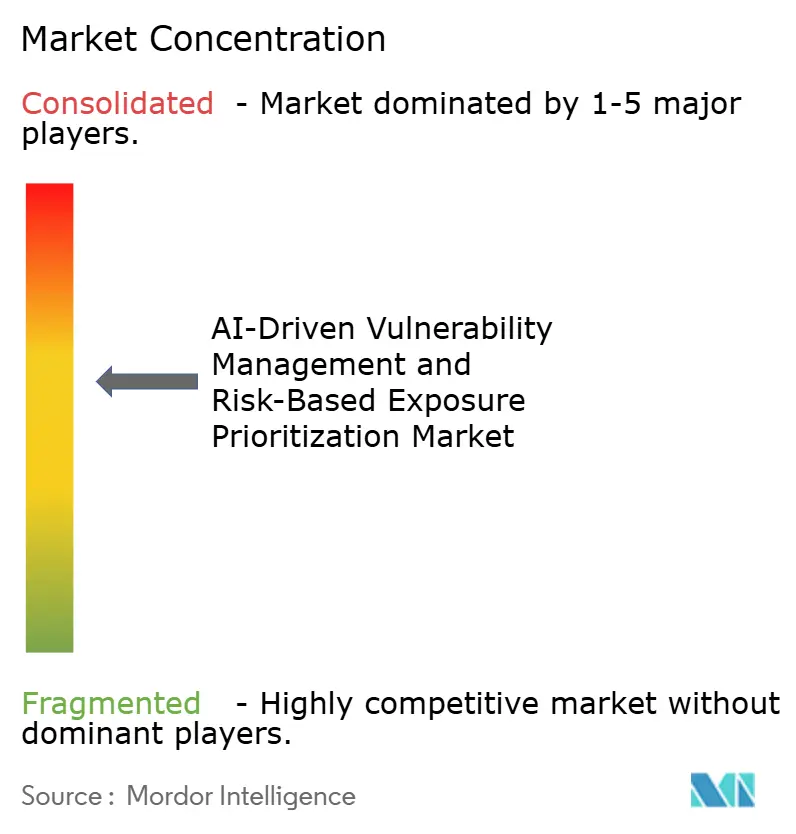
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung von 黑料不打烊
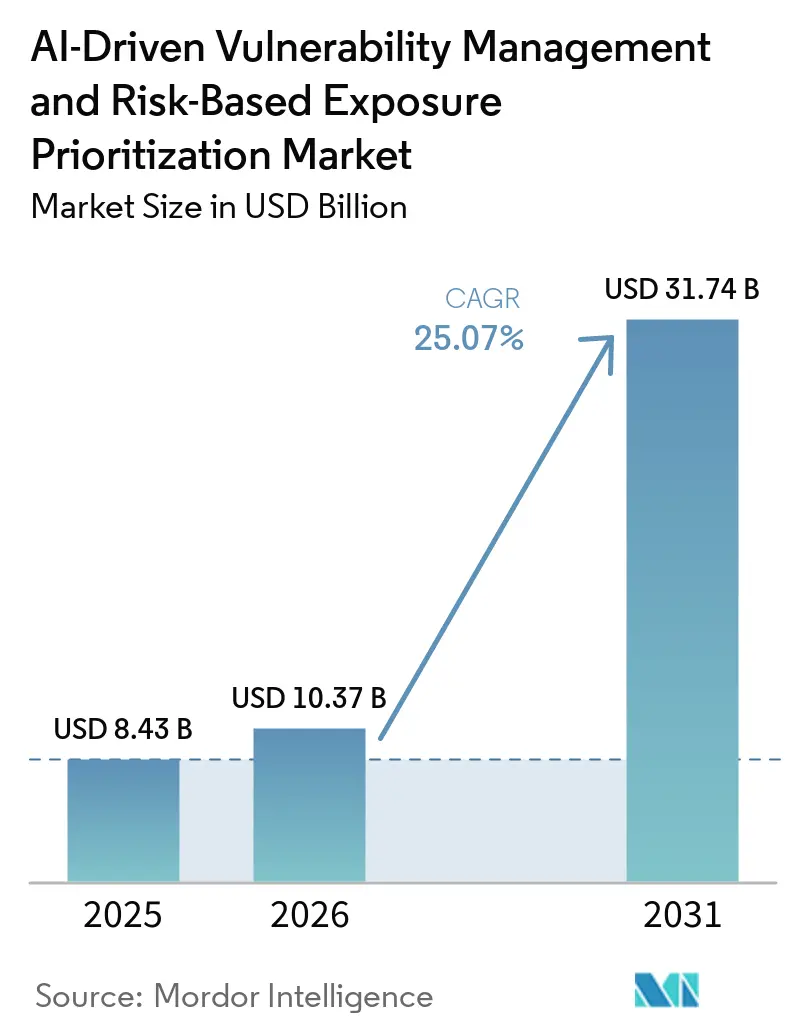
Die Marktgr??e für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung wird voraussichtlich von 8,43 Milliarden USD im Jahr 2025 auf 10,37 Milliarden USD im Jahr 2026 wachsen und bis 2031 bei einer CAGR von 25,07 % über den Zeitraum 2026–2031 voraussichtlich 31,74 Milliarden USD erreichen. Das Wachstum wird durch den ?bergang von periodischen Schwachstellenscans hin zu kontinuierlichem Expositionsmonitoring unterstützt, das mit sich schnell ver?ndernden Cloud-, API- und Hybridumgebungen umgehen kann. Der regulatorische Druck formalisiert auch die Schwachstellensteuerung zunehmend, insbesondere da Vorfallsmeldungen, die ?berwachung von Drittanbietersoftware und dokumentierte Behebungsworkflows nun st?rker in den Fokus von Vorstand und Prüfungsausschuss rücken. K?ufer bevorzugen au?erdem Plattformen, die Erkennung, Priorisierung, Validierung und Behebung in einem einzigen Workflow integrieren, was den Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung in Richtung umfassenderer Expositionsmanagement-Suiten statt eigenst?ndiger Scan-Tools treibt. Das Produktdesign ver?ndert sich ebenfalls, da Anbieter auf evidenzbasierte Ausnutzbarkeit, Workflow-Automatisierung und flexible Hybrid-Bereitstellung statt auf blo?es Befundvolumen setzen. Dies l?sst Wachstumspotenzial für verwaltete Dienste, das Gesundheitswesen, die KMU-Akzeptanz und das Lieferkettenrisikomanagement, da Organisationen mit weniger internen Sicherheitsressourcen schnelleres Handeln anstreben.
Wichtigste Erkenntnisse des Berichts
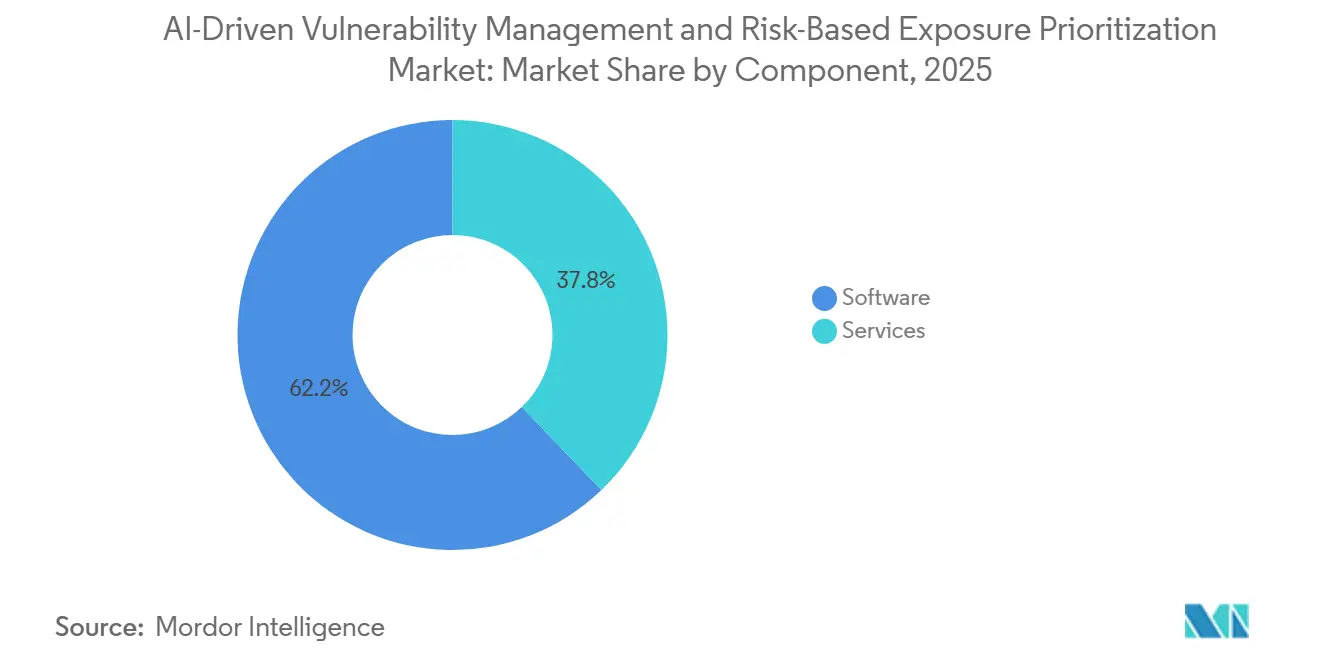
- Nach Komponente hielt Software im Jahr 2025 einen Anteil von 62,18 %, w?hrend Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 26,14 % wachsen werden.
- Nach Anwendung führte Schwachstellenerkennung und -bewertung im Jahr 2025 mit einem Anteil von 21,12 %, w?hrend KI-gestützte Risikopriorisierung bis 2031 voraussichtlich mit einer CAGR von 26,25 % wachsen wird.
- Nach Bereitstellung hielt Cloud im Jahr 2025 einen Anteil von 55,09 % am Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung, w?hrend Hybrid-Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 26,36 % wachsen wird.
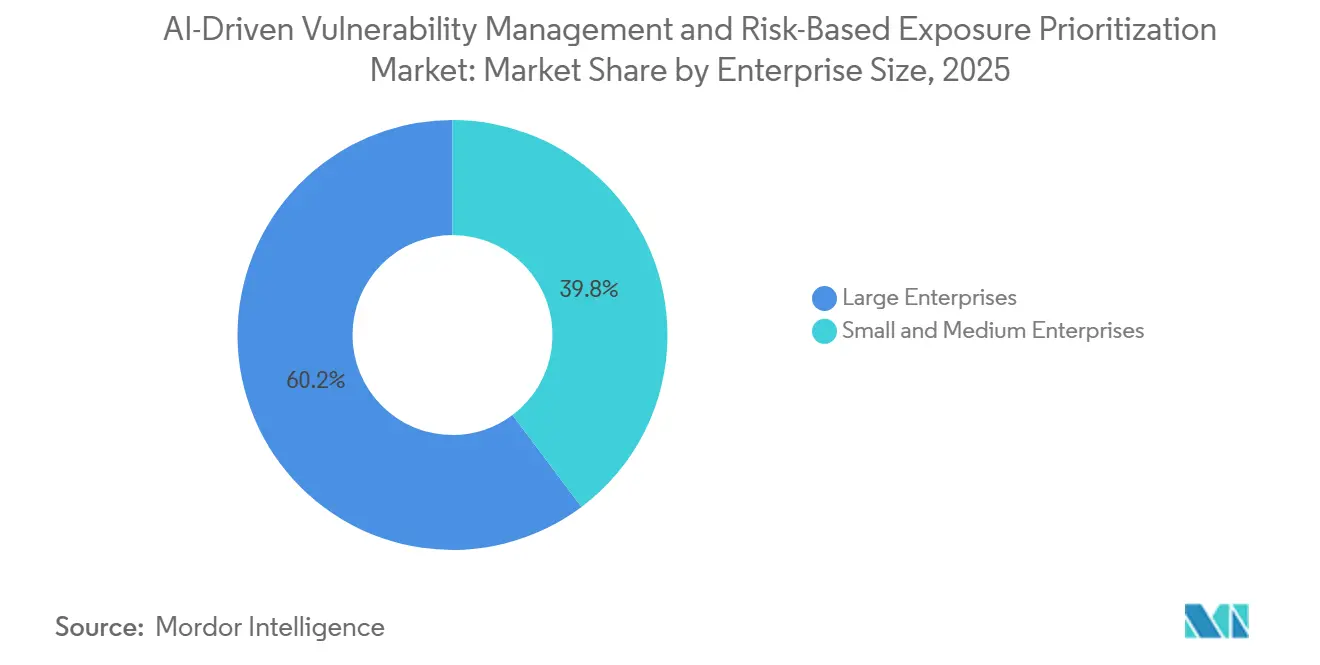
- Nach Unternehmensgr??e entfielen im Jahr 2025 60,24 % des Marktanteils auf Gro?unternehmen, w?hrend kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 26,47 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Anteil von 17,19 %, w?hrend Gesundheitswesen und Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 26,58 % wachsen werden.
- Nach Geografie führte Nordamerika im Jahr 2025 mit einem Anteil von 33,14 %, w?hrend Asien-Pazifik voraussichtlich das schnellste Wachstum mit einer CAGR von 26,69 % bis 2031 verzeichnen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigendes Volumen ausnutzbarer Schwachstellen in Hybridumgebungen | +5.0% | Global, mit h?chster Konzentration in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| ?bergang zur kontextbewussten Risikopriorisierung | +4.5% | Global, mit schnellster Akzeptanz in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Ausweitung von Cloud-nativen, Container- und API-Angriffsfl?chen | +4.2% | Global, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika sowie 厂ü诲补尘别谤颈办补 durch Cloud-First-Akzeptanz | Kurzfristig (≤ 2 Jahre) |
| Druck durch Drittanbietersoftware und Lieferketten-Governance | +3.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf die wichtigsten M?rkte in Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Konsolidierung von Sicherheitsteams rund um Expositionsplattformen | +3.5% | Global, am st?rksten in Unternehmen, die mehr als 50 Sicherheitstools verwalten | Mittelfristig (2–4 Jahre) |
| Automatisierungsbedarf für schnellere Behebung und geringere Analysten-Ermüdung | +3.0% | Global, mit h?chstem Momentum in mittelst?ndischen IT- und Telekommunikationsumgebungen | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Steigendes Volumen ausnutzbarer Schwachstellen in Hybridumgebungen
Sicherheitsteams sehen sich einem deutlich kürzeren Zeitfenster zwischen Offenlegung und realer Ausnutzung gegenüber, was langsamere Scan-und-Patch-Zyklen weniger effektiv macht. Der Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung profitiert von diesem Wandel, da K?ufer nun Systeme ben?tigen, die Expositionen neu priorisieren k?nnen, wenn sich die Bedrohungslage über On-Premises-Assets, Cloud-Workloads und verbundene Infrastrukturen hinweg ver?ndert. Das Problem ist in Hybridumgebungen gr??er, da jede Umgebung unterschiedliche Telemetrieformen erzeugt und unterschiedliche gesch?ftliche Kritikalit?t aufweist, was einen einzigen Schweregrad-Score weniger nützlich macht. Die Lücke zwischen ?ffentlichen Ausnutzungssignalen und tats?chlicher Angreiferaktivit?t hat Organisationen auch weniger komfortabel damit gemacht, auf eine kleine Menge best?tigter Warnmeldungen zu warten, bevor sie handeln, was die Nachfrage nach breiteren, evidenzbasierten Priorisierungsmodellen erh?ht. Anbieter, die Asset-Kontext, Ausnutzungssignale und Behebungsstatus in einem Workflow vereinen k?nnen, sind besser auf das ausgerichtet, was Sicherheitsteams heute ben?tigen. Dieser Druck h?lt den Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung auf einem starken Akzeptanzpfad bei gro?en regulierten Unternehmen und Cloud-intensiven K?ufern.[1]Palo Alto Networks, "Disrupting Legacy Vulnerability Management," Palo Alto Networks, paloaltonetworks.com
?bergang von CVSS-basierter Sortierung zur kontextbewussten Risikopriorisierung
Statische CVSS-Bewertungen spiegeln nicht mehr wider, wie reale Angriffe in Live-Umgebungen ablaufen, insbesondere wenn mittel bewertete Probleme weiterhin ausnutzbar bleiben. Dies treibt den Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung hin zu Modellen, die Schweregrad, Ausnutzungswahrscheinlichkeit, Asset-Kritikalit?t und tats?chlichen Behebungsstatus in einem einzigen Score kombinieren. Anbieter zeigen auch, dass gro?e Behebungswarteschlangen deutlich reduziert werden k?nnen, wenn vor der Zuweisung von Ma?nahmen an Betriebsteams eine Exploit-Validierung hinzugefügt wird. Das ist wichtig, weil die meisten Organisationen nicht über das Personal verfügen, um jeden kritischen Befund als gleich dringend zu behandeln, und diese Personaleinschr?nkung pr?gt nun das Kaufverhalten. Standards und Leitlinien unterstützen diesen Wandel ebenfalls, indem sie risikobasierte Priorisierung in Cloud-nativen und Hybridumgebungen betonen. Infolgedessen bewegt sich der Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung von der Warnmeldungsakkumulation hin zu evidenzbasierter Entscheidungsunterstützung.[2]Qualys, "Qualys Debuts Industry's First AI Agent for Safe Exploit Validation and Autonomous Remediation," Qualys, qualys.com
Ausweitung von Cloud-nativen, Container- und API-Angriffsfl?chen
Cloud-native Systeme erschweren das Expositionsmanagement, da Workloads kurzlebig sind, Berechtigungen sich h?ufig ?ndern und die Netzwerkexposition nicht festgelegt ist. Diese Dynamik unterstützt den Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung, da der Laufzeitkontext wichtiger wird, wenn APIs, Container und Kubernetes-Assets sich kontinuierlich ver?ndern. API-Sicherheit rückt ebenfalls st?rker in den Mittelpunkt, da Organisationen erkennen, dass undokumentierte und inaktive Endpunkte au?erhalb normaler Asset-Inventare liegen k?nnen. Containerisierte Entwicklung fügt eine weitere Ebene hinzu, da jeder Image- und Bereitstellungszyklus einen neuen Schwachstellen-Fu?abdruck einführen kann, selbst wenn das Asset nur für einen begrenzten Zeitraum existiert. Dies ist ein Grund, warum KI-gestützte Risikopriorisierung der am schnellsten wachsende Anwendungsbereich im breiteren Markt ist: Diese Umgebungen erfordern kontinuierliche Signalverarbeitung statt periodischer ?berprüfung. Die Richtung der Standards verst?rkt diese Nachfrage, indem API-Schutz in Cloud-nativen Systemen als eigenst?ndige Disziplin mit eigenen Schutzanforderungen behandelt wird.[3]Black Kite, "2026 Financial Services Cybersecurity Report," Black Kite, blackkite.com
Risiko durch Drittanbietersoftware und Druck durch Lieferketten-Governance im Softwarebereich
Die Softwareexposition von Lieferanten wird immer schwerer von internen Cyberrisiken zu trennen, insbesondere in regulierten Sektoren, die auf gro?e Anbieter-?kosysteme angewiesen sind. Dies unterstützt den Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung, da K?ufer Tools wünschen, die vorgelagerte Komponentenrisiken, Softwareabh?ngigkeiten und Prüfungsnachweise in einem einzigen Workflow verbinden k?nnen. Finanzdienstleistungen zeigen dies deutlich: Kritische Lieferantenschwachstellen stiegen 2025 stark an, was den Druck erh?ht, externe Softwarerisiken mit der gleichen Disziplin zu verfolgen wie interne Assets. Die Compliance-Seite wird ebenfalls gest?rkt, da NIS2 und das EU-ICT-Lieferkettensicherheits-Toolbox Organisationen dazu dr?ngen, Lieferantenrisikokontrollen, Sicherheitsbewertungen und Folgema?nahmen zu dokumentieren. Dies treibt die Nachfrage nach Plattformen an, die Software-Stücklisten aufnehmen, CVEs auf Abh?ngigkeiten abbilden und den Behebungsstatus in einem für Prüfer überprüfbaren Format anzeigen k?nnen. Reine Scanner-Produkte sind in diesem Bereich schw?cher, was Raum für breitere Expositionsmanagement-Plattformen schafft, Marktanteile zu gewinnen.[4]National Institute of Standards and Technology, "Guidelines for API Protection for Cloud-Native Systems - March 2026 Update," NIST, nist.gov
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Begrenzter Asset-Kontext und unvollst?ndige Telemetrie | -2.0% | Global, am st?rksten ausgepr?gt in fragmentierten Legacy-Umgebungen und gemischten OT- und IT-Umgebungen | Mittelfristig (2–4 Jahre) |
| Integrationsprobleme mit Legacy-ITSM-, CMDB- und Patch-Workflows | -1.5% | Global, mit den gr??ten Reibungsverlusten in Gro?unternehmen, die ITSM-Bereitstellungen vor 2020 verwenden | Mittelfristig (2–4 Jahre) |
| Budgetprüfung für mittelst?ndische K?ufer und Verz?gerungen bei der Tool-Rationalisierung | -1.0% | Mittelst?ndischer Markt in Nordamerika und Europa, mit selektiven Auswirkungen auf KMU in Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Bedenken hinsichtlich Datenschutz, Datenspeicherort und Modell-Governance | -0.8% | Europa, Asien-Pazifik und Organisationen des ?ffentlichen Sektors im Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Begrenzter Asset-Kontext und unvollst?ndige Telemetrie reduzieren die Modellgenauigkeit
Die wichtigste technische Einschr?nkung bei der KI-gestützten Priorisierung sind nach wie vor unvollst?ndige Daten und nicht schwache Algorithmen. Asset-Datens?tze, die für das Servicemanagement erstellt wurden, fehlen oft der Kontext, der für Live-Sicherheitsentscheidungen ben?tigt wird, z. B. ob ein System mit dem Internet verbunden ist, ob eine kompensierende Kontrolle vorhanden ist oder ob das Asset regulierte Daten enth?lt. Das Problem ist in gemischten IT-, OT- und IoT-Umgebungen schwerwiegender, wo passive Ger?te und schwer zu instrumentierende Systeme Sichtbarkeitslücken erzeugen. Diese Lücken sind wichtig, da der Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung auf genaue Eingaben angewiesen ist, um Risiken korrekt einzustufen und das Vertrauen der Betriebsteams zu gewinnen. Die Metadatenqualit?t leidet auch darunter, wenn Rückst?nde bei der ?ffentlichen Anreicherung neue Schwachstellen ohne die Kontextfelder lassen, auf die viele Bewertungssysteme angewiesen sind. Anbieter verbessern dies mit agentenloser Erkennung und breiteren Datenverbindern, aber die Sichtbarkeitslücke verlangsamt die Akzeptanz in heterogenen Umgebungen nach wie vor.
Integrationsprobleme mit Legacy-ITSM-, CMDB- und Patch-Workflows
Risikobewertungen schaffen nur dann Mehrwert, wenn sie in die Systeme einflie?en, die Behebungsarbeiten genehmigen, zuweisen und abschlie?en. Viele K?ufer haben hier noch Schwierigkeiten, da der Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung mit langj?hrigen Ticketing-, ?nderungssteuerungs- und Patch-Prozessen integriert werden muss, die nicht für Echtzeit-Sicherheitssignale ausgelegt wurden. Sicherheits- und Betriebsteams verlieren auch das Vertrauen, wenn Statusdaten zwischen Scannern, ITSM-Tools und Patching-Plattformen nicht mehr synchron sind. Dies verlangsamt den Return on Investment, da der Nutzen einer besseren Priorisierung reduziert wird, wenn die Workflow-Ausführung manuell oder inkonsistent bleibt. Die Herausforderung zeigt sich im Enterprise-Patch-Management, wo vollst?ndige Autonomie noch selten ist und die Koordination zwischen Priorisierung und Behebung ein wesentlicher Schmerzpunkt bleibt. Anbieter, die eingebettetes Ticketing, Validierung und Patch-Orchestrierung hinzufügen, sind besser positioniert, um diese Reibungsverluste zu reduzieren und eine breitere Bereitstellung zu unterstützen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software führt, w?hrend Dienstleistungen vom Personaldruck profitierenSoftware hielt im Jahr 2025 einen Anteil von 62,18 % am Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung, was die starke Pr?ferenz von Unternehmensk?ufern für SaaS-basierte Plattformen gegenüber traditionellen On-Premises-Tools widerspiegelt. Kontinuierliche Produktaktualisierungen, Cloud-Bereitstellung und integrierte Bedrohungs-Feeds machten Software zur Standardwahl für Organisationen, die aktuelle Erkennungs- und Priorisierungslogik ohne Versionsrückstand wollten. Software passt auch gut zu breiteren Expositionsmanagement-Strategien, da sie n?her an Cloud-Assets, API-Umgebungen und zentralisierten Berichtsebenen positioniert werden kann. In diesem Teil des Marktes für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung profitierten Anbieter von der Nachfrage nach Plattformen, die Erkennung, Validierung, Bewertung und Workflow-?bergabe in einem einzigen System integrieren. Das machte Software nicht nur zum Bereitstellungsmodell mit dem gr??ten Anteil, sondern auch zur zentralen Betriebsebene, über die die meisten Organisationen nun Expositionsdaten verwalten.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 26,14 % wachsen, und dieses Tempo spiegelt den Betriebsdruck innerhalb von Sicherheitsteams wider, nicht einen Mangel an Vertrauen in die Technologie selbst. Viele Organisationen verfügen noch nicht über genügend Personal, um kontinuierliche Expositionsprogramme in gro?em Ma?stab durchzuführen, sodass verwaltete und professionelle Dienstleistungen die Lücke bei Abstimmung, Workflow-Design, Behebungskoordination und Compliance-Unterstützung füllen. Dies ist besonders relevant in der Branche für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung für kleinere K?ufer und regulierte mittelgro?e Organisationen, die eine starke Prozessdisziplin ben?tigen, aber keine gro?en internen Teams unterhalten k?nnen. Beratungsarbeit steigt ebenfalls, da die Schwachstellensteuerung nun direkter mit Prüfungs-, Risiko- und Vorstandsberichtserwartungen überschneidet. Das Ergebnis ist eine duale Struktur, bei der Software der Anker bleibt, w?hrend Dienstleistungen schneller wachsen, weil K?ufer Ergebnisse und operative Abdeckung wollen, nicht nur eine weitere Sicherheitskonsole.


Nach Anwendung:
KI-gestützte Priorisierung ver?ndert die Nutzung von Expositionsdaten durch TeamsSchwachstellenerkennung und -bewertung hatte im Jahr 2025 mit 21,12 % den gr??ten Anteil, was darauf hindeutet, dass Asset-Enumeration und grundlegende Identifizierung der Einstiegspunkt für die meisten Kundenprogramme bleiben. Organisationen k?nnen nicht priorisieren, was sie nicht wissen, dass es existiert, daher bleibt die Erkennung die erste Betriebsebene in Cloud-, OT-, IoT- und Unternehmens-IT-Umgebungen. Dieser Teil des Marktes für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung wird durch das anhaltende Wachstum der Asset-Vielfalt unterstützt, was Inventartiefe und kontinuierliches Scannen hochrelevant h?lt. K?ufer behandeln die Erkennung auch als Grundlage für sp?tere Funktionen wie Exploit-Validierung, Behebungsrouting und Compliance-Nachweise. Deshalb sitzt das gr??te Anwendungssegment noch immer am Anfang des Workflows, auch wenn Kunden nach fortschrittlicherer Priorisierungslogik fragen.
KI-gestützte Risikopriorisierung wird voraussichtlich mit dem schnellsten Tempo wachsen, mit einer CAGR von 26,25 % bis 2031, was einen Wandel dahin zeigt, wo Kunden nun den gr??ten operativen Engpass sehen. Das Problem ist nicht mehr nur das Auffinden von Expositionen, sondern die Entscheidung, welche zuerst wichtig sind, auf eine Weise, die reale Ausnutzbarkeit und gesch?ftliche Auswirkungen widerspiegelt. Belege aus Produktionsumgebungen haben auch gezeigt, dass viele Expositionen keine praktikablen Angriffspfade zu kritischen Assets schaffen, sodass Kunden kontextueller Validierung und angriffspfadbewusstem Ranking einen h?heren Wert beimessen. Im Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung begünstigt dies Tools, die Rauschen reduzieren, Warteschlangen verkürzen und Teams erm?glichen, Aufwand dort einzusetzen, wo Behebung das Risikobild ver?ndern wird. Expositionsmanagement und -validierung, Angriffsfl?chen-Management und Behebungsintelligenz profitieren alle von diesem Wandel, da jedes dazu beitr?gt, rohe Befunde in praktische Ma?nahmen umzuwandeln.
Nach Bereitstellung:
Cloud bleibt am gr??ten, w?hrend Hybrid wichtiger wirdCloud-Bereitstellung erfasste im Jahr 2025 55,09 % des Marktes und best?tigt, dass der Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung eng mit der SaaS-Sicherheitsbereitstellung verbunden bleibt. K?ufer bevorzugten Cloud, weil es die Einführung vereinfachte, leichter skalierte und schnellere Updates in gro?en verteilten Umgebungen unterstützte. Cloud passt auch zum Bedarf an zentralisierten Dashboards, gemeinsamer Richtlinienlogik und schnellerer Integration mit modernen Sicherheits-Stacks. Für viele Unternehmen reduzierte die Cloud-Bereitstellung den Wartungsaufwand und verkürzte den Weg von der Beschaffung zum Live-Betrieb. Das machte es zum führenden Modell für Organisationen, die eine schnelle Akzeptanz und breite Sichtbarkeit über sich entwickelnde digitale Umgebungen anstreben.
Hybrid-Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 26,36 % wachsen, da viele K?ufer nicht alle Telemetrie-, Verarbeitungs- oder Datenflüsse in ein einziges ?ffentliches Cloud-Modell einbringen k?nnen. Regulierte Umgebungen ben?tigen noch lokale Kontrolle über bestimmte Asset-Klassen, und OT-intensive Organisationen haben oft Infrastrukturbeschr?nkungen, die eine vollst?ndige Cloud-Migration verlangsamen. Die Marktgr??e für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung für Hybridumgebungen wird daher ebenso sehr durch praktische Governance-Anforderungen wie durch technische Pr?ferenzen gepr?gt. K?ufer wollen konsistente Bewertung und Berichterstattung, auch wenn die Erkennung On-Premises erfolgt und Analyse- oder Berichtsebenen in der Cloud liegen. Dies schafft eine Produktanforderung für Anbieter, die Risikogenauigkeit über lokale und Cloud-verwaltete Telemetrie-Streams hinweg aufrechtzuerhalten.
Nach Unternehmensgr??e:
Gro?unternehmen führen weiterhin, w?hrend KMU beschleunigenGro?unternehmen hielten im Jahr 2025 einen Anteil von 60,24 %, was mit ihren früheren Investitionen in formale Schwachstellenprogramme, gr??eren Cyber-Budgets und ausgereifteren Governance-Anforderungen übereinstimmt. Diese Organisationen betrieben auch eher breite Hybridumgebungen, Drittanbieter-Software-?kosysteme und prüfungsintensive Behebungsprozesse, die spezialisierte Plattformen erfordern. Im Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung blieben Gro?unternehmen daher die wichtigste installierte Basis für plattformskalige Bereitstellungen und Multi-Workflow-Integrationen. Sie hatten auch den st?rksten Bedarf an Konsolidierung, da die Verwaltung zu vieler Einzeltools Kosten-, Workflow- und Sichtbarkeitsprobleme verursachte. Das machte Gro?unternehmen zum prim?ren Nachfragezentrum für einheitliche Expositionsmanagement-Plattformen.
Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 26,47 % wachsen, was eine klare Erweiterung der K?uferbasis markiert. Der Wandel wird durch niedrigere Einstiegshürden bei der Cloud-Bereitstellung, vorkonfigurierte Priorisierungs-Workflows und ein Compliance-Umfeld unterstützt, das Schwachstellenverwaltung für kleinere Unternehmen nicht mehr als optional behandelt. NIST-Leitlinien für die Cybersicherheit kleiner Unternehmen verst?rken auch die Erwartung, dass wiederholbare und dokumentierte ?berwachungspraktiken über gro?e Unternehmensumgebungen hinausgehen sollten. In der Branche für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung er?ffnet dies Raum für leichtere Bereitstellungsmodelle und dienstleistungsgestützte Angebote, die keine dedizierten internen Analysten erfordern. Das Wachstumsmuster deutet darauf hin, dass KMU von gelegentlichen K?ufern zu einem dauerhafteren Nachfragepool innerhalb der Kategorie werden.
Nach Endnutzerbranche:
BFSI h?lt die Führung, w?hrend das Gesundheitswesen schneller w?chstBFSI hielt im Jahr 2025 mit 17,19 % den gr??ten Endnutzeranteil, was die engen Verbindungen zwischen Finanzinstituten und formalen Schwachstellenverwaltungs- und Behebungspflichten widerspiegelt. Der Sektor arbeitet unter überlappenden Anforderungen in Bezug auf Zahlungssicherheit, digitale Resilienz, Drittanbieteraufsicht und dokumentierte Kontrolltests. Dies macht den Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung besonders relevant im BFSI-Bereich, da die Risikoeinstufung sowohl den t?glichen Sicherheitsbetrieb als auch die prüfungsgerechte Governance unterstützen muss. Das Lieferantenrisiko ist auch in Finanzdienstleistungen sichtbarer, was die Nachfrage nach Abh?ngigkeitsmapping und der Verfolgung externer Softwareexposition erh?ht. Infolgedessen blieb BFSI das st?rkste vertikale Segment nach Anteil und eine der anspruchsvollsten Kundengruppen in Bezug auf Workflow-Reife.
Gesundheitswesen und Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 26,58 % wachsen, angetrieben durch die sehr hohen Kosten von Cybervorf?llen und die Notwendigkeit, klinische Abl?ufe, sensible Daten und vernetzte medizinische Umgebungen zu schützen. Ausgabenmuster im Sektor zeigen einen st?rkeren Fokus auf KI, Cloud-Sicherheit und Bedrohungsmanagement, was mit der breiteren Bewegung hin zu kontinuierlicher Expositionserkennung und -priorisierung übereinstimmt. Im Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung suchen K?ufer aus dem Gesundheitswesen zunehmend nach frühzeitiger Intervention statt nur nach Reaktion nach einem Vorfall. Informationstechnologie und Telekommunikation, Einzelhandel und E-Commerce, Industrieproduktion und Regierung fügen jeweils ihre eigenen Nachfragemuster durch Softwarelieferketten-Risiken, Zahlungs-Compliance, OT-Exposition und Sicherheitsmandate des ?ffentlichen Sektors hinzu. Diese Mischung h?lt die Sektornachfrage breit, aber das Gesundheitswesen ist das am schnellsten wachsende Segment, w?hrend BFSI heute das gr??te bleibt.
Geografische Analyse
Nordamerika KI-gesteuerter Markt für Schwachstellenmanagement und risikobasierte Expositionspriorisierung
Nordamerika hielt im Jahr 2025 einen Anteil von 33,14 % am KI-gesteuerten Markt für Schwachstellenmanagement und risikobasierte Expositionspriorisierung und behauptete damit seine führende regionale Position. Die Region profitiert von hohen Ausgaben für Unternehmenssicherheit, einer gro?en installierten Basis bedeutender Anbieter sowie einem regulatorischen Umfeld, das Cyberrisiken st?rker in den Fokus der Unternehmensführung rückt. Die US-amerikanischen Offenlegungsanforderungen und bundesstaatlichen Sicherheitsdirektiven haben dazu beigetragen, dass kontinuierliche Schwachstellen-Governance zu einer g?ngigen operativen Anforderung geworden ist und nicht mehr als Nischenfunktion der IT-Sicherheit gilt. Dies hat eine frühere Einführung von Exposure-Management-Plattformen in den Bereichen BFSI, Gesundheitswesen und Organisationen des ?ffentlichen Sektors begünstigt. Kanada tr?gt durch regulierte Finanzdienstleistungen und die Modernisierung von Unternehmen zur Nachfrage bei, w?hrend Mexiko durch Investitionen in Cloud-Sicherheit im Zusammenhang mit dem Ausbau digitaler Infrastrukturen zum Wachstum beitr?gt.
Europa KI-gesteuerter Markt für Schwachstellenmanagement und risikobasierte Expositionspriorisierung
Europa blieb der zweitgr??te regionale Markt, und seine Position war eng mit der Durchsetzung der NIS2-Richtlinie und dem allgemeinen Druck hin zu dokumentierten Lieferkettenkontrollen verknüpft. Die Region ist für den KI-gesteuerten Markt für Schwachstellenmanagement und risikobasierte Expositionspriorisierung von besonderer Bedeutung, da die Compliance-Anforderungen nicht mehr auf die Meldung von Vorf?llen beschr?nkt sind, sondern sich nun auch auf die ?berwachung von Lieferanten, Governance-Prozesse und die Validierung von Sicherheitsma?nahmen erstrecken. Deutschland, das Vereinigte K?nigreich und Frankreich bilden weiterhin die Ankerpunkte der regionalen Nachfrage, wobei das verarbeitende Gewerbe und die ?ffentliche Beschaffung eine bedeutende Rolle spielen. Die EU-Toolbox zur Sicherheit der IKT-Lieferkette verleiht dem Risikomanagement für Software von Drittanbietern zus?tzliches praktisches Gewicht und unterstützt die Nachfrage nach Plattformen, die Nachweise liefern k?nnen und nicht nur Scan-Ergebnisse.
APAC, 厂ü诲补尘别谤颈办补 und MEA KI-gesteuerter Markt für Schwachstellenmanagement und risikobasierte Expositionspriorisierung
Asien-Pazifik wird bis 2031 voraussichtlich mit einem CAGR von 26,69 % wachsen und ist damit die am schnellsten wachsende Region im KI-gesteuerten Markt für Schwachstellenmanagement und risikobasierte Expositionspriorisierung. Indien, Japan, Australien und 厂ü诲办辞谤别补 sind die wichtigsten L?nder mit hoher Dynamik in dieser regionalen Entwicklung. Anforderungen an Patch-Zeitpl?ne, die Einhaltung von Vorschriften für kritische Infrastrukturen und eine st?rkere ?ffentlich-private Koordination tragen dazu bei, dass K?ufer auf automatisierte und kontinuierliche Behebungsmodelle umsteigen. Die Region verfügt zudem über eine starke Kombination aus Cloud-Wachstum und regulatorischer Vielfalt, was hybridf?hige Plattformen attraktiver macht. China f?rdert die inl?ndische Einführung durch abgestufte Schutzanforderungen und regelm??ige Anforderungen an die Schwachstellenkontrolle, w?hrend 厂ü诲补尘别谤颈办补, der Nahe Osten und Afrika durch Cloud-first-orientierte digitale Transformation und eine st?rkere Angleichung an US-amerikanische und europ?ische Cyberpraktiken neue Nachfragepools erschlie?en. Brasilien, Saudi-Arabien und die Vereinigten Arabischen Emirate stechen als aktivere Beschaffungsm?rkte innerhalb dieser aufstrebenden Regionen hervor.

Wettbewerbslandschaft
Der Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung zeigte an der Spitze eine m??ig konsolidierte Struktur, wobei Tenable, Qualys, Rapid7, Microsoft, Palo Alto Networks und CrowdStrike die sichtbarsten Wettbewerber auf Unternehmensebene blieben. Ihre Position resultierte aus breiten installierten Basen, starker Markenbekanntheit und der F?higkeit, Expositionsfunktionen mit angrenzenden Sicherheits-Workflows zu kombinieren. Gleichzeitig hatte der Markt noch eine bedeutende mittlere Ebene spezialisierter Anbieter wie Nucleus Security, Brinqa, XM Cyber und Armis, die bei Priorisierungstiefe, Asset-Abdeckung und Workflow-Eignung konkurrierten. Dies hielt die Kategorie wettbewerbsf?hig, auch wenn gro?e Plattformen die Diskussion dominierten. Es bedeutete auch, dass sich die Differenzierung von rohem Scan-Volumen hin zu Validierungsqualit?t, Automatisierungstiefe und Abdeckung über Cloud-, Code-, Identit?ts- und Infrastruktur-Assets verlagerte.
Ein klares Muster war die Plattformerweiterung durch Akquisitionen und Partnerschaften. Tenables Akquisition von Vulcan Cyber im Januar 2025 fügte der Tenable One-Plattform Drittanbieter-Datenaufnahme, intelligentes Ticketing und automatisiertes Behebungsrouting hinzu. CrowdStrikes Project QuiltWorks, das im April 2026 gestartet wurde, erweiterte das Wettbewerbsfeld, indem das Unternehmen mit Accenture, EY, IBM, Kroll und OpenAI rund um KI-?ra-Schwachstellenbewertung und -behebung verbunden wurde. Diese Schritte zeigten, dass sich der Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung hin zu koalitionsbasierten ?kosystemen und breiten Betriebsplattformen statt isolierter Tools bewegte.
Ein weiterer starker Differenziator war der Einsatz von Frontier-KI in Live-Produkt- und internen Code-Sicherheits-Workflows. Qualys startete Agent Val im M?rz 2026, um die Ausnutzbarkeit zu validieren und Behebungswarteschlangen auf eine kleinere Menge evidenzbasierter Priorit?ten zu reduzieren. Microsoft und Palo Alto Networks setzten auch fortschrittliche KI-Modelle gegen ihre eigenen Codebasen ein und verst?rkten die Ansicht, dass Anbieter sich nun mit der gleichen Klasse von Tools testen müssen, die Angreifer m?glicherweise verwenden. Wei?er Raum blieb bei OT- und IoT-Abdeckung, leichteren mittelst?ndischen Bereitstellungsmodellen und Governance-Kontrollen für KI-Bewertungsmaschinen selbst. Diese Lücken sind wichtig, da K?ufer zunehmend nicht nur fragen, wie ein Risiko-Score generiert wird, sondern auch, ob er erkl?rbar, prüfbar und mit lokalen Datenanforderungen abgestimmt ist.
Branchenführer im Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung
-
Tenable Holdings, Inc.
-
Qualys, Inc.
-
Rapid7, Inc.
-
Microsoft Corporation
-
Cisco Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
KI-gesteuerter Markt für Schwachstellenmanagement und risikobasierte Expositionspriorisierung
- Tenable Holdings, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- CrowdStrike, Inc.
- Broadcom Inc.
- Fortinet, Inc.
- IBM Corporation
- Ivanti, Inc.
- Fortra, LLC
- LevelBlue
- Check Point Software Technologies Ltd.
- BeyondTrust Corporation
- Absolute Software Corporation
- Nucleus Security, Inc.
- Brinqa, Inc.
- XM Cyber Ltd.
- Armis, Inc.

Recent Industry Developments in KI-gesteuerter Markt für Schwachstellenmanagement und risikobasierte Expositionspriorisierung
- Juni 2026: Qualys führte Peer-to-Peer (P2P)-Patch-Verteilung innerhalb seines Cloud Agent für Windows 6.5 ein, wodurch Endpunkte Patch-Artefakte direkt untereinander verteilen k?nnen, was die Patch-Propagationszeiten um bis zu 92 % reduziert und den WAN-Bandbreitenverbrauch um mehr als 99 % senkt. Diese Architektur beseitigte den zentralisierten Verteilungsengpass, der historisch die mittlere Behebungszeit in gro?en verteilten Unternehmen erh?ht hatte.
- April 2026: CrowdStrike startete Project QuiltWorks, eine branchenweite Koalition einschlie?lich Accenture, EY, IBM Cybersecurity Services, Kroll und OpenAI, die darauf ausgelegt ist, die eskalierenden Schwachstellen zu bewerten, zu priorisieren und zu beheben, die von Frontier-KI-Modellen in Produktionscode entdeckt werden. Die Initiative führte Risikoberichte auf Vorstandsebene und gegnerisch informierte Priorisierungsdienste ein und markierte einen Schwenk hin zu KI-?ra-Programmen für kontinuierliche Resilienz.
- April 2026: CrowdStrike integrierte Anthropics Claude Opus 4.7 in seine Falcon-Plattform und wandte das Modell auf KI-gestützte Schwachstellenerkennung und Behebungs-Workflows innerhalb von Falcon Exposure Management an. Die Integration positionierte CrowdStrike als ersten gro?en Anbieter für Expositionsmanagement, der ein Frontier-KI-Modell auf Plattformebene statt als Add-on-Modul einbettet.
- M?rz 2026: Qualys startete Agent Val innerhalb seiner Enterprise TruRisk Management-Plattform und führte das erste agentische KI-System der Branche für sichere Exploit-Validierung und autonome Behebung ein. Agent Val nutzte TruConfirm-Technologie, um die Ausnutzbarkeit in der Umgebung zu beweisen, TruRisk-Scores dynamisch neu einzustufen und optimale Behebungspfade auszuw?hlen, wodurch eine Liste von 60.000 kritischen Befunden auf 15 evidenzbasierte Priorit?ten reduziert wurde.


Umfang des globalen Berichts zum Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung
Der Markt für KI-gestützte Schwachstellenverwaltung und risikobasierte Expositionspriorisierung konzentriert sich auf Plattformen und Dienste, die künstliche Intelligenz nutzen, um Schwachstellen in Unternehmens-IT- und OT-Umgebungen zu identifizieren, zu bewerten und zu priorisieren. Diese L?sungen verbessern das traditionelle Schwachstellen-Scanning durch die Anwendung KI-gestützter Analysen zur Bewertung der Risikoschwere, Validierung von Expositionen und Automatisierung von Behebungsstrategien. Kernanwendungen umfassen Schwachstellenerkennung, Risikopriorisierung, Expositionsvalidierung, Angriffsfl?chen-Management und Behebungsintelligenz. Der Markt wird durch die wachsende Komplexit?t von Unternehmens-?kosystemen, das steigende Volumen von Schwachstellen und den Bedarf an proaktiven, risikobasierten Cybersicherheitsans?tzen angetrieben. Branchen wie BFSI, Gesundheitswesen, Regierung, IT und Fertigung übernehmen diese L?sungen, um die Resilienz zu st?rken, Compliance sicherzustellen und die Exposition gegenüber sich entwickelnden Bedrohungen zu minimieren. Das prim?re Ziel ist es, Organisationen in die Lage zu versetzen, adaptive, intelligenzgesteuerte Sicherheitsinfrastrukturen aufzubauen, die Risiken effektiv priorisieren, den operativen Aufwand reduzieren und digitale Assets gegen ausgefeilte Cyberangriffe schützen.
Der Marktbericht zur KI-gestützten Schwachstellenverwaltung und risikobasierten Expositionspriorisierung ist segmentiert nach Komponente (Software und Dienstleistungen), Anwendung (Schwachstellenerkennung und -bewertung, KI-gestützte Risikopriorisierung, Expositionsmanagement und -validierung, Angriffsfl?chen-Management, Behebungsintelligenz und -automatisierung), Bereitstellung (Cloud, On-Premises und Hybrid), Unternehmensgr??e (Gro?unternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Einzelhandel und E-Commerce, Industrieproduktion, Regierung und ?ffentlicher Sektor sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Schwachstellenerkennung und -bewertung |
| KI-gestützte Risikopriorisierung |
| Expositionsmanagement und -validierung |
| Angriffsfl?chen-Management |
| Behebungsintelligenz und -automatisierung |
| Cloud |
| On-Premises |
| Hybrid |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Einzelhandel und E-Commerce |
| Industrieproduktion |
| Regierung und ?ffentlicher Sektor |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| ?briges Asien-Pazifik | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Anwendung | Schwachstellenerkennung und -bewertung | ||
| KI-gestützte Risikopriorisierung | |||
| Expositionsmanagement und -validierung | |||
| Angriffsfl?chen-Management | |||
| Behebungsintelligenz und -automatisierung | |||
| Nach Bereitstellung | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| Informationstechnologie und Telekommunikation | |||
| Einzelhandel und E-Commerce | |||
| Industrieproduktion | |||
| Regierung und ?ffentlicher Sektor | |||
| Sonstige Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| ?briges Europa | |||
| Asien-Pazifik | China | ||
| Indien | |||
| Japan | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| ?briges Asien-Pazifik | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie ist der Gr??enausblick für den Sektor der KI-gestützten Schwachstellenverwaltung und risikobasierten Expositionspriorisierung?
Er lag im Jahr 2025 bei 8,43 Milliarden USD, steigt im Jahr 2026 auf 10,37 Milliarden USD und wird bis 2031 bei einer CAGR von 25,07 % voraussichtlich 31,74 Milliarden USD erreichen.
Welche Region führt diesen Bereich heute an?
Nordamerika führte im Jahr 2025 mit einem Anteil von 33,14 %, unterstützt durch starke Unternehmensnachfrage, Anbieterkonzentration und formale Cyber-Governance-Anforderungen.
Welche Region w?chst bis 2031 am schnellsten?
Asien-Pazifik wird voraussichtlich mit einer CAGR von 26,69 % bis 2031 am schnellsten wachsen, unterstützt durch Patch-Compliance-Druck und wachsende Sicherheitsprogramme für kritische Infrastrukturen.
Welches Bereitstellungsmodell ist am h?ufigsten?
Cloud war im Jahr 2025 mit einem Anteil von 55,09 % das gr??te Bereitstellungsmodell, da K?ufer SaaS-Bereitstellung, zentrale Sichtbarkeit und schnellere Einführung bevorzugten.
Welche K?ufergruppe w?chst am schnellsten?
Kleine und mittlere Unternehmen werden voraussichtlich das h?chste Wachstum nach Unternehmensgr??e mit einer CAGR von 26,47 % verzeichnen, da Cloud-Bereitstellung und Compliance-Anforderungen die K?uferbasis erweitern.
Welcher Endnutzersektor ist derzeit am wichtigsten?
BFSI hielt im Jahr 2025 mit 17,19 % den gr??ten vertikalen Anteil, w?hrend Gesundheitswesen und Biowissenschaften mit einer CAGR von 26,58 % bis 2031 das am schnellsten wachsende vertikale Segment ist.
Seite zuletzt aktualisiert am:



