
Marktgr??e und Marktanteil im Bereich Unified Threat Management
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 10.56 Milliarden US-Dollar |
| Marktgr??e (2031) | 19.75 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 13.34 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
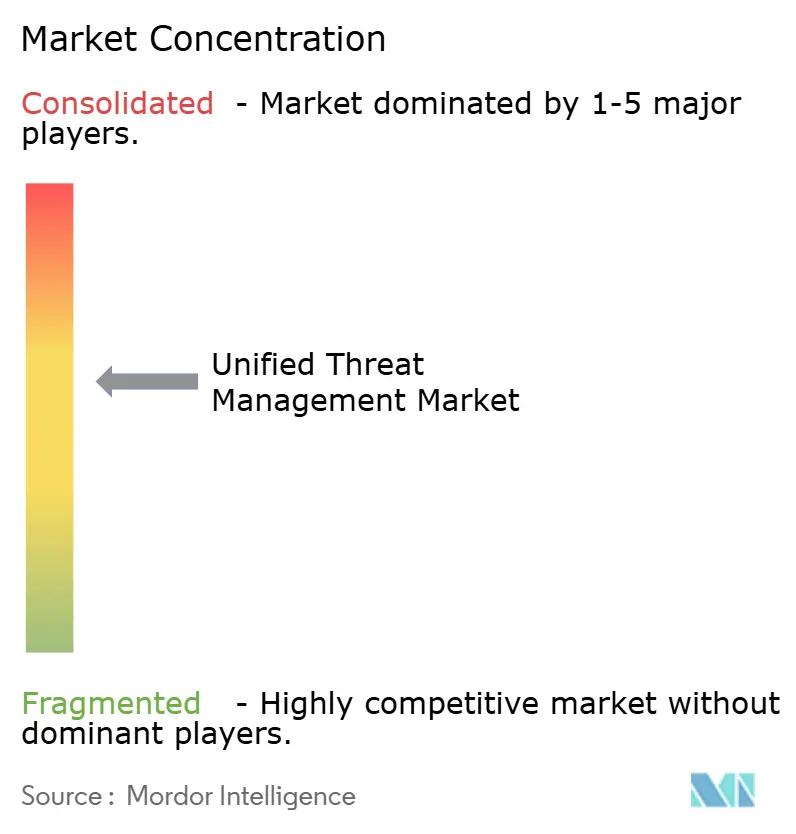
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für Unified Threat Management von 黑料不打烊
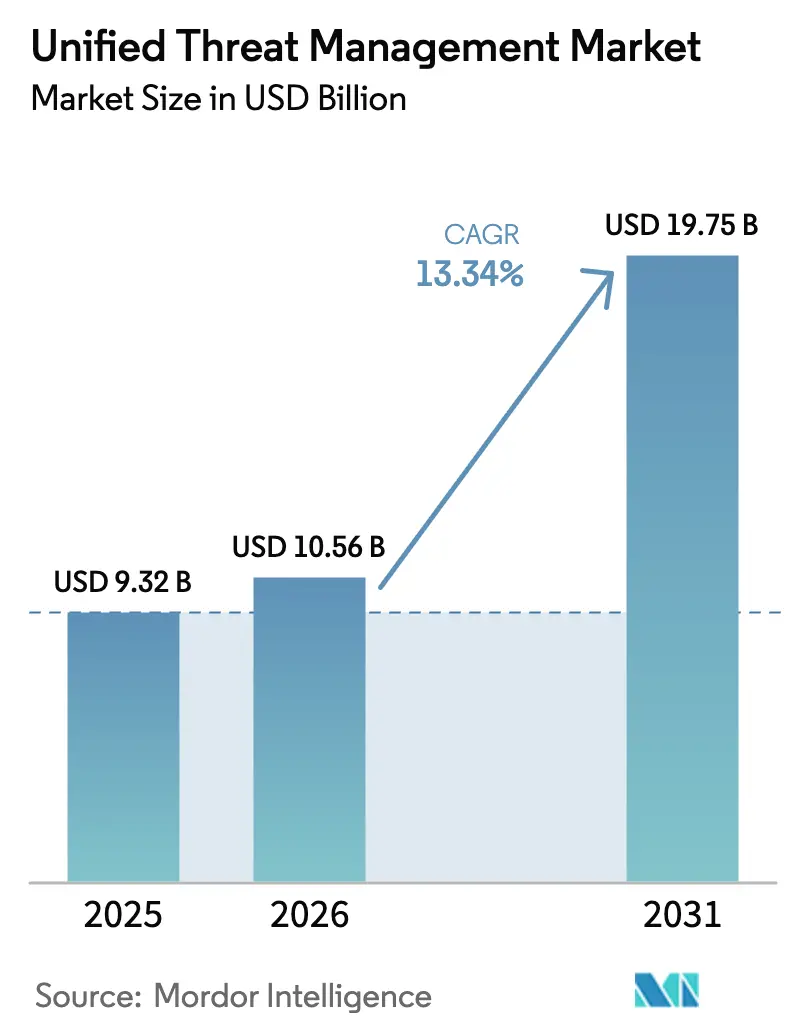
Die Marktgr??e für Unified Threat Management wurde im Jahr 2025 auf 9,32 Milliarden USD gesch?tzt und wird voraussichtlich von 10,56 Milliarden USD im Jahr 2026 auf 19,75 Milliarden USD bis 2031 anwachsen, bei einer CAGR von 13,34 % w?hrend des Prognosezeitraums (2026–2031). Diese Expansion spiegelt wider, wie Unternehmen isolierte Einzelger?te zugunsten cloudbasierter und softwaredefinierter Schutzl?sungen aufgeben, die sich an Remote-Arbeit und Edge-Computing anpassen. Softwarekomponenten führen die Einführung an, da Aktualisierungen sofort ohne Hardwareaustausch eintreffen, w?hrend Cloud-Bereitstellungen die Durchsatzbeschr?nkungen beseitigen, die früher vollst?ndig aktivierte Ger?te beeintr?chtigten. Gro?unternehmen verfügen über anhaltende Ausgabenkapazit?ten, doch die beschleunigte Nachfrage kleiner und mittlerer Unternehmen signalisiert eine breitere Demokratisierung fortschrittlicher Sicherheitsl?sungen. Geografisch gesehen bildet Nordamerika die Kernumsatzbasis, doch der asiatisch-pazifische Raum w?chst schneller, begünstigt durch Datensouver?nit?tsgesetze, die Digitalisierung der Fertigung und neue maritime Cybersicherheitsvorschriften.
Wesentliche Erkenntnisse des Berichts
- Nach Komponente entfielen 65,72 % des Marktanteils für Unified Threat Management im Jahr 2025 auf Software.
- Nach Bereitstellungsmodell hielt die Cloud im Jahr 2025 einen Anteil von 57,65 % an der Marktgr??e für Unified Threat Management und soll bis 2031 mit einer CAGR von 13,92 % wachsen.
- Nach Unternehmensgr??e wachsen kleine und mittlere Unternehmen bis 2031 mit einer CAGR von 14,48 %, w?hrend Gro?unternehmen im Jahr 2025 einen Umsatzanteil von 60,85 % behielten.
- Nach Endnutzerbranche führten Finanzdienstleistungen im Jahr 2025 mit einem Umsatzanteil von 24,21 %; IT und Telekommunikation soll bis 2031 mit einer CAGR von 14,55 % wachsen.
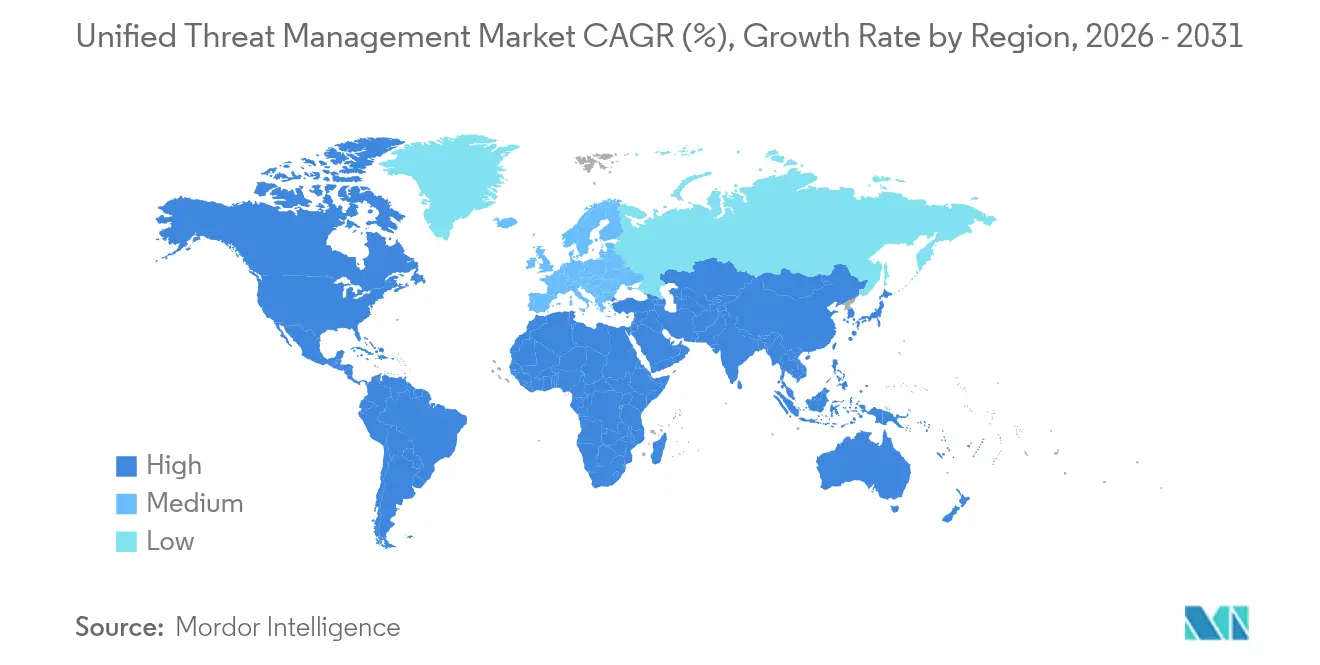
- Nach Geografie entfielen 36,62 % des Umsatzes im Jahr 2025 auf Nordamerika, w?hrend der asiatisch-pazifische Raum voraussichtlich mit einer CAGR von 18,14 % bis 2031 wachsen wird.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Wachstumstreibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Rasche Einführung kostengünstiger integrierter Sicherheitsger?te durch KMU | +2.1% | Global mit Schwerpunkt in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Konvergenz mit SD-WAN / SASE-Architekturen | +2.8% | Nordamerika und EU führend, asiatisch-pazifischer Raum folgend | Mittelfristig (2–4 Jahre) |
| Anstieg KI-gesteuerter polymorpher Malware und Bedarf an einheitlicher Analytik | +2.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für konsolidierte Prüfpfade | +1.9% | EU und asiatisch-pazifischer Raum als Kern mit Ausstrahlungseffekten auf Amerika | Mittelfristig (2–4 Jahre) |
| Edge-Cloud- Verbreitung in Industrie-4.0-Netzwerken | +1.7% | Asiatisch-pazifischer Raum als Kern, Nordamerika und EU als Fertigungsschwerpunkte | Langfristig (≥ 4 Jahre) |
| Maritime und flottenspezifische Sicherheitsvorschriften schaffen eine Nischenachfrage nach UTM | +0.8% | Globale Seeschifffahrtsrouten mit Schwerpunkt in Singapur, Rotterdam und Long Beach | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Rasche Einführung kostengünstiger integrierter Sicherheitsger?te durch KMU
Kleine und mittlere Unternehmen setzen zunehmend auf UTM-Ger?te, da separate Firewalls, Systeme zur Angriffserkennung und Content-Filter knappe Budgets und Personal belasten. 43 % der KMU waren im Jahr 2024 von Angriffen betroffen, doch viele verfügen nur über schlanke IT-Teams. Eine All-in-One-Einheit senkt den Investitionsaufwand und den t?glichen Verwaltungsaufwand und erfüllt gleichzeitig grundlegende regulatorische Anforderungen. Managed-Service-Provider bündeln UTM-Ger?te nun in Pauschalpreispakete, wodurch die wiederkehrenden Einnahmen in einigen F?llen verdoppelt werden. Anbieter, die Sicherheitsfunktionen auf Unternehmensniveau in vereinfachten Ger?ten bündeln, gewinnen die Loyalit?t in einem preissensiblen Segment.[1]American Bureau of Shipping, ?Cybersicherheitsanforderungen für Maschinen und Steuerungssysteme”, eagle.org
Konvergenz mit SD-WAN / SASE-Architekturen
Netzwerk- und Sicherheitsteams wünschen sich eine einzige Steuerungsebene, die den Datenverkehr gleichzeitig leitet und prüft. Cisco hat Catalyst SD-WAN mit Microsoft Security Service Edge kombiniert, sodass Nutzer richtlinienbasiertes Routing und Bedrohungsabwehr am selben Cloud-Edge nutzen k?nnen.[2]Cisco Systems, ?Catalyst SD-WAN und Microsoft SSE-Integration”, cisco.com 79 % der befragten Unternehmen beabsichtigen, Web-, Cloud-Dienste- und privaten App-Zugriff bis 2025 unter einer konvergierten SASE zusammenzuführen, was Legacy-UTM-Anbieter zwingt, über Einzelger?t-Ans?tze hinauszugehen. Fortinets einheitlicher SASE-Jahresumsatz stieg 2025 um 25,7 % auf 1,15 Milliarden USD und unterstreicht den Schwung hin zu einer integrierten Cloud-Bereitstellung.[3]Fortinet, ?Investorenpr?sentation 2025”, fortinet.com
Anstieg KI-gesteuerter polymorpher Malware und Bedarf an einheitlicher Analytik
Bedrohungsakteure automatisieren mittlerweile die Code-Mutation, um signaturbasierte Erkennung zu umgehen. Einheitliche Plattformen, die Firewall-Protokolle, Einbruchswarnungen und Benutzerverhalten in einem einzigen Datenstrom erfassen, k?nnen Machine-Learning-Modelle für eine schnellere Korrelation einsetzen. Palo Alto Networks fügte 2025 Echtzeit-Steuerungsfunktionen für die Nutzung generativer KI-Anwendungen in seinem Prisma-Stack hinzu.[4]Palo Alto Networks, "Prisma SASE-Verbesserungen," paloaltonetworks.com Check Point lieferte sechs KI-gestützte Funktionen innerhalb von Infinity, um ausweichenden Bedrohungen entgegenzuwirken. Unternehmen kommen zu dem Schluss, dass fragmentierte Einzell?sungen nicht schnell genug reagieren k?nnen, was die Unternehmensadoption adaptiver Sicherheit neben Unified Threat Management Plattformen erh?ht.
Regulatorischer Druck für konsolidierte Prüfpfade
NIS2 in der EU, Singapurs gest?rktes Cybersicherheitsgesetz und die bevorstehenden Vorschriften der US-Küstenwache erh?hen allesamt die Anforderungen an Protokollspeicherung und Vorfallberichterstattung. UTM-Plattformen automatisieren die Erfassung aus mehreren Engines und erstellen standardisierte Berichte, wodurch der Compliance-Aufwand reduziert wird. Schiffsbetreiber, die Fracht durch europ?ische und US-amerikanische H?fen bef?rdern, müssen ab Juli 2025 Cybersicherheitsereignisprotokolle speichern, was Schiffseigner zu zweckgebauten maritimen UTM-Ger?ten treibt. Anbieter, die out-of-the-box-zertifizierte Prüffunktionen anbieten k?nnen, verschaffen sich einen Vorteil in regulierten Branchen.
Analyse der Auswirkungen von Markthemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Leistungsengp?sse bei aktivierten Diensten | -2.3% | Global, insbesondere an Standorten mit hoher Bandbreite | Kurzfristig (≤ 2 Jahre) |
| Migration zu Cloud-nativen SSE-L?sungen, die On-Premise-UTM-Erneuerungszyklen verkürzen | -1.8% | Nordamerika und EU führend, asiatisch-pazifischer Raum folgend | Mittelfristig (2–4 Jahre) |
| Kanalkonflikt zwischen Direktanbietern und VAR-?kosystemen | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Fachkr?ftemangel für die Feinabstimmung von Mehrfunktionsrichtlinien | -0.9% | Global, ausgepr?gt in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Leistungsengp?sse bei aktivierten Diensten
Hardware-UTM-Ger?te drosseln h?ufig den Durchsatz, sobald Angriffserkennung, SSL-Inspektion und Sandboxing aktiviert werden. Labortests zeigen, dass einige Ger?te bis zu 20–30 % ihrer Nenngeschwindigkeit verlieren, wenn alle Funktionen aktiv sind. Beispielsweise kann ein 850-Mbps-Gateway nach Aktivierung der Deep-Packet-Inspektion auf 600 Mbps absinken. Unternehmen mit hohem Bandbreitenbedarf w?gen dann Geschwindigkeit gegen vollst?ndigen Schutz ab und lagern Inspektionsaufgaben manchmal auf Cloud-Proxys aus, was Ger?teerneuerungen bremst.
Migration zu Cloud-nativen SSE-L?sungen, die On-Premise-UTM-Erneuerungszyklen verkürzen
Security-Service-Edge-Plattformen stellen Firewall-as-a-Service, sichere Web-Gateways und Zero-Trust-Zugriff über verteilte Cloud-Knotenpunkte bereit. Unternehmen, die SSE einführen, ersetzen rack-montierte UTMs nicht mehr alle fünf Jahre, sondern erneuern stattdessen Softwareabonnements. Die Deakin University berichtet von schnelleren Reaktionszeiten seit der Verlagerung der Inspektion in die Cloud und veranschaulicht, wie Hardware-Verk?ufe bei traditionellen Anbietern schrumpfen, w?hrend sich Modelle mit wiederkehrenden Einnahmen ausweiten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Softwaredominanz beschleunigt den PlattformwechselSoftware erfasste 65,72 % des Umsatzes im Jahr 2025, und dieser Anteil w?chst mit einem CAGR von 14,93 %. Die Unified Threat Management Marktgr??e für Software erreichte im Jahr 2025 6,13 Milliarden USD und soll sich bis 2031 verdoppeln. Unternehmen bevorzugen herunterladbare Images oder virtuelle Appliances, die sich in Minuten über Rechenzentren und Edge-Knoten hochfahren lassen. Kontinuierliches Patching schützt vor Zero-Day-Exploits ohne einen Vor-Ort-Einsatz. Dienste sind heute noch in der Minderheit, doch die Ums?tze mit verwalteter Erkennung und Reaktion übertreffen die Produktverk?ufe, da der Fachkr?ftemangel zunimmt und die Nachfrage nach Bedrohungsintelligenz-Sicherheitsdiensten steigt. Anbieter bündeln Onboarding, Richtlinienoptimierung und 24 × 7-?berwachung, um best?ndige, abonnementbasierte Einnahmen zu sichern. Professionelle Serviceteams unterstützen auch bei der Compliance-Zuordnung, insbesondere für NIS2 und maritime Vorschriften. Der Unified Threat Management Markt belohnt weiterhin Anbieter, die Innovationen in Software verankern und gleichzeitig optionale Service-Erweiterungen anbieten, wodurch K?ufern sowohl Agilit?t als auch Fachkompetenz zugesichert wird.
Eine zweite Innovationswelle treibt softwaredefinierte Engines in Container-Formfaktoren, die sich automatisch mit dem Anwendungsbedarf skalieren. Die Infinity-Architektur von Check Point umspannt nun On-Premise-, Cloud- und Branch-Edge-Umgebungen über eine einzige Codebasis, was die Gesamtbetriebskosten senkt, da IT-Mitarbeiter nur eine Konsole verwalten. Dieser Ansatz entspricht der allgemeinen Unternehmenspr?ferenz für Plattformkonsolidierung anstelle separater Einzelprodukte. Im Wesentlichen definiert der Software-Aufschwung den Ma?stab für integrierte Sicherheit neu und setzt Erwartungen für die Bereitstellung mit einem Klick, reibungslose Upgrades und synchronisierte Analysen. Diese Dynamik h?lt den Unified Threat Management Markt lebendig, da Abonnementmodelle die Margen aus dem Wiederverkauf von Hardware abl?sen.
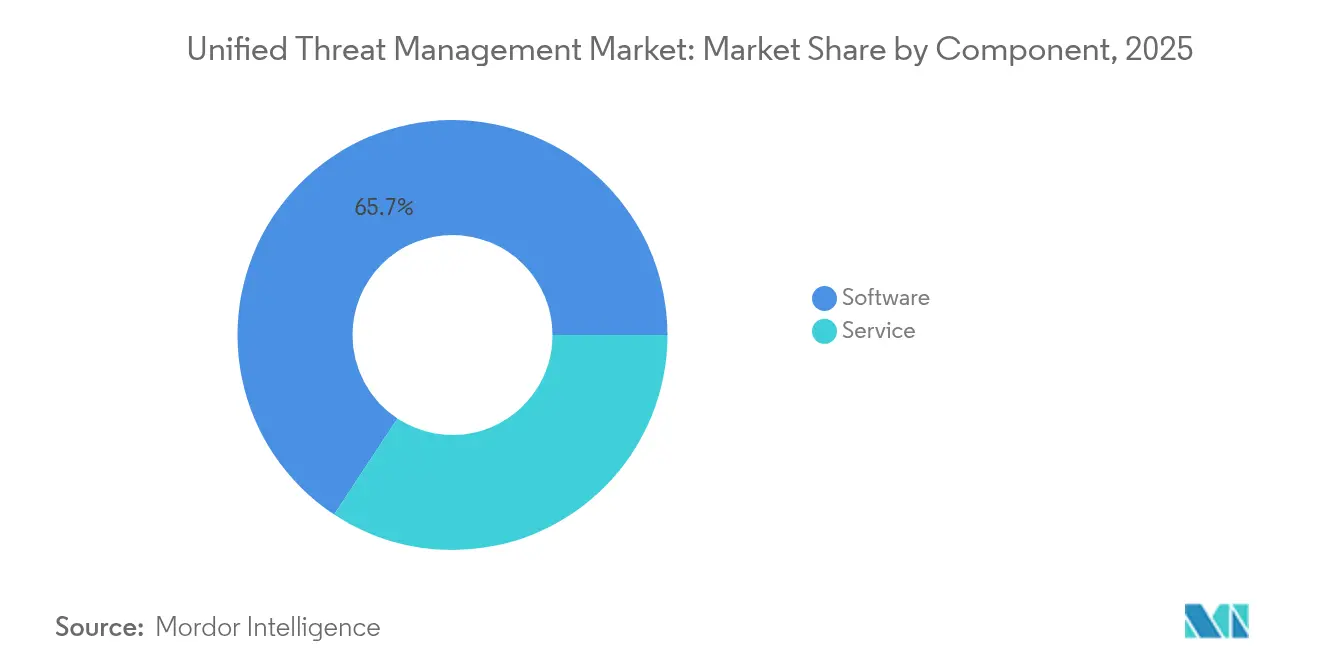
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus:
Cloud-Einführung gestaltet die Sicherheitsarchitektur umCloud-Modelle machten 2025 57,65 % der Lieferungen gemessen am Umsatz aus und verfolgen bis 2031 eine CAGR von 13,92 %. Unternehmen nennen geringere Latenzzeiten zu SaaS-Zielen, unbegrenzte Skalierbarkeit und vereinfachte globale Richtliniendurchsetzung als wesentliche Motivationen. Der Marktanteil für Unified Threat Management bei On-Premise-Ger?ten sinkt dort, wo der Bandbreitenbedarf die Kapazit?t eingebetteter CPUs übersteigt. Dennoch bevorzugen physisch isolierte Versorgungsunternehmen und Verteidigungsstandorte weiterhin lokale Inspektion. Hybride Designs verbreiten sich daher. Richtlinien liegen in der Cloud, die Durchsetzungspunkte k?nnen jedoch je nach Compliance-Anforderungen virtuell oder physisch sein.
Die Cloud-Einführung mildert auch das frühere Hemmnis der Leistungsverschlechterung. Die Inspektion findet in massiven Rechenzentren statt, die für Mehrkernverarbeitung ausgelegt sind. Organisationen wie die Marine Credit Union berichten von reibungsloseren Benutzererfahrungen nach der Migration zu sicheren Web-Gateways, die n?her an produktivit?tsrelevanten Workloads platziert sind. Anbieter, die ursprünglich aus dem Hardware-Bereich stammen, bieten nun identische Regelwerke in Cloud-Knoten an, um die Richtlinienkontinuit?t zu wahren. Im Laufe der Zeit wechselt die Abrechnung von Investitionsausgaben zu Betriebsausgaben, was vorhersehbare Einnahmequellen für Anbieter st?rkt und Einstiegshürden für K?ufer senkt. Diese Faktoren f?rdern den weiteren Schwung des Marktes für Unified Threat Management.
Nach Unternehmensgr??e:
KMU-Wachstum treibt die MarktexpansionGro?unternehmen hielten 60,85 % des Umsatzes im Jahr 2025, doch das Segment der kleinen und mittleren Unternehmen w?chst mit einer CAGR von 14,48 % und liegt damit mehr als einen Prozentpunkt über dem Gesamtmarkt für Unified Threat Management. Cyberkriminelle betrachten KMU als leichte Ziele, was Vorst?nde dazu veranlasst, Sicherheitsverbesserungen trotz enger Liquidit?t zu genehmigen. Eine einzige Konsole, die Firewall, Angriffserkennung und Web-Filterung steuert, minimiert den personellen Aufwand. Kanalpartner profitieren davon, indem sie UTM-as-a-Service-Pakete mit festen monatlichen Gebühren verkaufen.
Managed-Service-Provider nutzen wiederholbare UTM-Bereitstellungen, um profitabel zu skalieren, ohne Mitarbeiter hinzuzufügen. WatchGuard veranschaulicht diesen Ansatz, indem es Partnern zentralisierte Dashboards zur Verfügung stellt, die Tausende von Mandanteninstanzen verwalten. Da KMU ihre Netzwerke für hybrides Arbeiten modernisieren, überspringen sie h?ufig ?ltere Einzell?sungen und setzen von Anfang an auf einheitliche Plattformen. Diese Grüne-Wiese-Nachfrage steigert die Lizenzvolumina und ermutigt Anbieter, abgestufte Angebote zu entwickeln, die Preis und Funktionstiefe in Einklang bringen. Der Markt für Unified Threat Management profitiert somit von einem zweigleisigen Wachstum: eingespielte Erneuerungszyklen bei Gro?kunden und erstmalige Einführung bei kleineren Unternehmen.
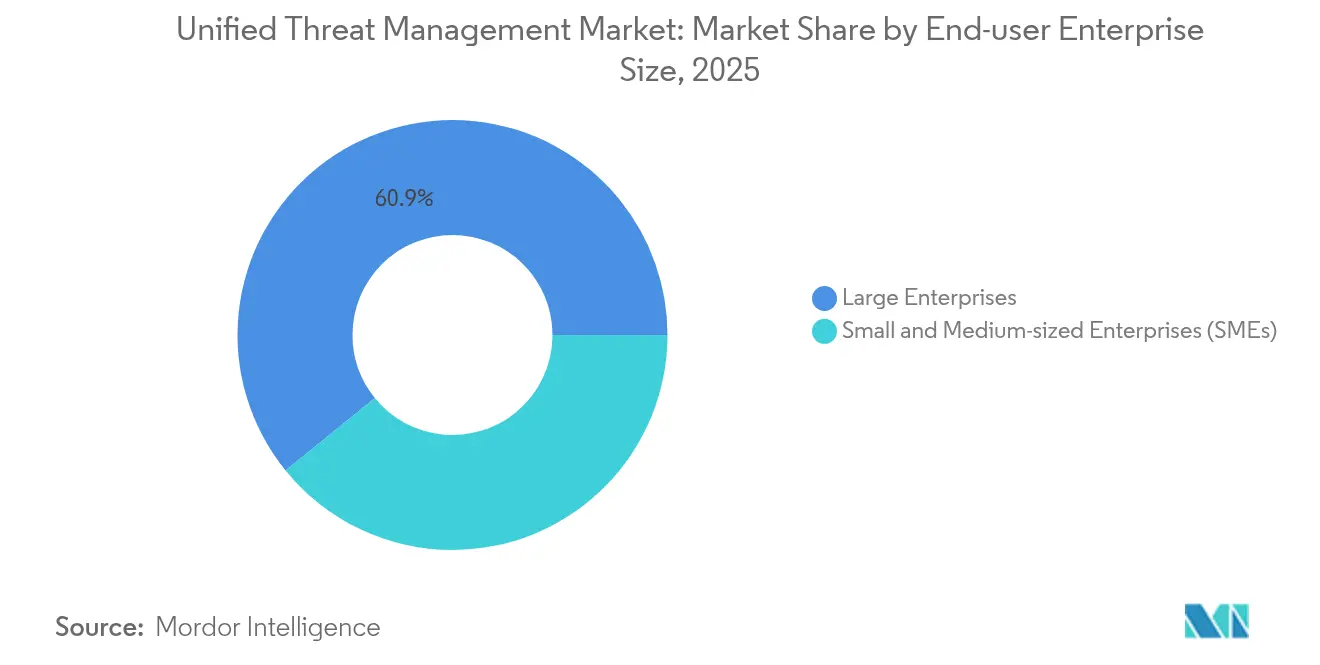
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
Finanzdienstleistungen führen, Technologie beschleunigtFinanzinstitute beanspruchten 2025 einen Umsatzanteil von 24,21 %, da Regulierungsbeh?rden die Integrit?t von Transaktionen und Prüfkapazit?ten genau überprüfen. Integrierte Protokollierung vereinfacht den Compliance-Nachweis für Firewalls, IPS und Antivirenl?sungen und macht UTM zur Standardperimeter-L?sung für Zweigstellen und Rechenzentren. Versicherungsunternehmen und Verm?gensverwalter zentralisieren ebenfalls Kontrollen, um die mittlere Zeit bis zur Angriffserkennung zu verkürzen.
Anbieter von Informationstechnologie und Telekommunikation verzeichnen den schnellsten Anstieg und wachsen mit einer CAGR von 14,55 %. Cloud-Hosting-Unternehmen betten virtuelle UTM-Instanzen in mandantenf?hige Overlay-Netzwerke ein, um Kundenworkloads zu schützen, w?hrend Telekommunikationsanbieter UTM-Engines in verwaltete SD-WAN-Pakete integrieren. Auch das Gesundheitswesen intensiviert die Ausgaben, nachdem Ransomware-Vorf?lle im Jahr 2024 den Zugriff auf Patientenakten von 14 Millionen Personen blockierten. Hersteller setzen einheitliche Inspektion ein, um industrielle Steuerungssysteme zu schützen, insbesondere da Industrie 4.0 Fabriksensoren mit Unternehmensnetzwerken verbindet. Branchenübergreifend wird der Markt durch gemeinsame Anforderungen nach vereinfachter Aufsicht, nachweisbarer Compliance und Kostenkontrolle gestützt.
Geografische Analyse
Markt für Unified Threat Management in Nordamerika
Nordamerika erzielte 36,62 % des Umsatzes im Jahr 2025, angetrieben durch ausgereifte Cyber-Versicherungsanforderungen und die frühe Einführung integrierter Plattformen. Bundesvorschriften verpflichten Schifffahrtsunternehmen, bis Juli 2025 dokumentierte Sicherheitskontrollen zu installieren, was die Nachfrage nach seetauglichen Appliances stabil h?lt. Kanadas Richtlinien für kritische Infrastrukturen begünstigen ebenfalls ein zentralisiertes Protokollmanagement. Stabile Budgets und dichte Partnernetzwerke stützen weiterhin Upgrades und Abonnementverl?ngerungen.
Markt für Unified Threat Management im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist der Wachstumsmotor mit einer CAGR von 18,14 % bis 2031. Singapur weitet das Cybersicherheitsgesetz auf Systeme im Ausland aus und veranlasst multinationale Hauptsitze, einheitliche Protokollierung einzuführen, bevor Bu?gelder verh?ngt werden. Indiens Datenschutzgesetz für digitale personenbezogene Daten schreibt Meldepflichten bei Datenschutzverletzungen innerhalb strenger Fristen vor und veranlasst Unternehmen, schlüsselfertige Unified Threat Management-Pakete zu w?hlen, die die Vorfallsmeldung automatisch abwickeln. Japanische und südkoreanische Hersteller setzen Unified Threat Management ein, um Industrieroboter zu überwachen, w?hrend sie die Produktivit?t intelligenter Fabriken steigern. Der kumulative Effekt treibt den Markt für Unified Threat Management in der gesamten Region voran.
Markt für Unified Threat Management in Europa
Europa verzeichnet eine stetige Expansion, da NIS2 die Meldepflichten bei Sicherheitsvorf?llen für Betreiber in den Bereichen Energie, Verkehr und digitale Dienste ausweitet. H?fen in Rotterdam und Hamburg verlangen nun von Schiffen den Nachweis einer Unified Threat Management-Implementierung, die ab Juli 2024 den IACS-UR-E26/E27-Standards entspricht. Organisationen, die im Finanzdienstleistungsbereich DORA unterliegen, investieren in einheitliche Kontrollen, die Echtzeit-Dashboards für Aufsichtsbeh?rden bereitstellen. Obwohl der Kontinent Datenschutz und offene Standards bevorzugt, verst?rkt die Komplexit?t überlappender Vorschriften die Attraktivit?t von Single-Pane-L?sungen.

Regulatorisches Umfeld
Die Beschaffungskriterien für Unified Threat Management (UTM) werden zunehmend durch Cybersicherheits-Kontrollrahmenwerke und staatliche Assurance-Programme gepr?gt, die Prüfbarkeit, kryptografische Validierung und Lieferkettenrisikomanagement betonen. In den Vereinigten Staaten führt CISA die Programmdokumentation zu Trusted Internet Connections (TIC) 3.0, einschlie?lich eines Security Capabilities Catalog und einer im Juli 2025 aktualisierten Referenzarchitektur, mit denen Bundesbeh?rden Grenzsicherheitsfunktionen auf L?sungsarchitekturen abbilden. Die bundesbeh?rdliche Ausrichtung bei sicherer Technologiebeschaffung und Assurance umfasst zudem NIST-Leitlinien wie SP 800-161r1 (Lieferkettenrisikomanagement) sowie beh?rdenspezifisch abgestimmte prozedurale Kontrollbaselines.
Zertifizierungs- und Validierungsanforderungen beeinflussen die Produkt-Roadmaps für UTM-/NGFW-Plattformen, die in regulierten und beh?rdennahen Umgebungen vertrieben werden. FIPS 140-3-Validierungen im Rahmen des Cryptographic Module Validation Program (CMVP) des NIST bleiben eine wiederkehrende Anforderung für kryptografische Komponenten in Sicherheitsplattformen, und führende Anbieter wie Cisco (Secure Firewall Threat Defense) und Palo Alto Networks (PAN-OS) unterhalten validierte Module. Common-Criteria-Bewertungen (wie sie im Common Criteria Portal ver?ffentlicht werden) dienen ebenfalls als Beschaffungsanker für bestimmte Eins?tze und erh?hen die Bedeutung dokumentierter Security Targets, evaluierter Konfigurationen und wiederholbarer Assurance-Nachweise über Hardware-Appliances und virtuelle Editionen hinweg.
Wertsch?pfungskettenanalyse
Die UTM-Wertsch?pfungskette beginnt mit der Kern-Plattform-F&E (Policy-Engine, IPS/IDS, Malware-Filterung, SSL/TLS-Inspektion und zentralisierte Protokollierung) und erstreckt sich über die Verpackung in Software-Images, virtuelle Appliances und integrierte Hardware-Appliances. Bei Appliance-basierten Angeboten liefern OEMs und ODMs Computing-Plattformen und Netzwerkschnittstellenkomponenten, w?hrend Anbieter geh?rtete Betriebssysteme, Beschleunigungsfunktionen und Signatur-/ML-Update-Pipelines integrieren. Vertrieb und Monetarisierung erfolgen haupts?chlich über Kanalpartner (VARs/MSPs) und zunehmend über Cloud-Marktpl?tze und Direktabonnements, w?hrend UTM mit SSE-/SASE-Bereitstellungsmodellen konvergiert.
Assurance- und Compliance-Artefakte sind für viele Unternehmens- und ?ffentliche Sektor-Chancen zu einer eigenst?ndigen Wertsch?pfungsebene geworden, die Testlabore und Validierungsstellen in das ?kosystem einbindet. Programme wie NIST CMVP für FIPS 140-3-Kryptovalidierung und Common-Criteria-Bewertungen beeinflussen die Release-Planung und unterstützte Konfigurationen, w?hrend die Lieferketten-Due-Diligence durch NIST-Leitlinien zur Lieferkette (zum Beispiel SP 1326 Quick-Start-Material und SP 800-161r1) formalisiert wird, die Herkunftsnachweise und Risikokontrollen über Lieferanten hinweg betonen. Nach dem Verkauf sind Managed Services und Lifecycle-Operationen (Policy-Tuning, Incident-Response-Workflows und Compliance-Berichterstattung) ein wesentlicher Wertsch?pfungspunkt, der auf Qualifikationsengp?sse bei KMUs abgestimmt ist und dem Bedarf an konsolidierten Audit-Trails über Sicherheitsfunktionen hinweg entspricht.
Wettbewerbslandschaft
Die Anbieterpr?senz ist m??ig fragmentiert, doch Plattformanbieter haben klare Skalenvorteile. Cisco und Broadcom halten zusammen mehr als 70 % des Umsatzes und nutzen etablierte Switching- und Routing-Portfolios, um Sicherheitslizenzen bei Erneuerungszyklen einzubetten. SonicWall, Check Point und Fortinet konkurrieren aggressiv um Funktionsbreite und KI-gestützte Analytik. Jeder dieser Anbieter hat Cloud-native Inspektionsknoten eingeführt, um dem Image eines Nur-Ger?t-Anbieters entgegenzuwirken. SonicWalls ?bernahmen von Solutions Granted und Banyan Security im Jahr 2024 erweiterten die Managed-Services- und Zero-Trust-F?higkeiten. Check Points Einführung von KI-Funktionen im Januar 2025 steigerte die Erkennungsgenauigkeit im gesamten Infinity-Stack.
Broadcom bündelt Symantec-Engines mit seinem Halbleiter-Portfolio, um Endpunkt- und Netzwerkschutz im Cross-Selling anzubieten. Cisco verband UTM-Firewalls mit Meraki-Edge-Ger?ten und schuf ein intuitives Cloud-Dashboard, das für Zweigstellen attraktiv ist. An der Spezialistenseite verfolgen Anbieter maritime und Betriebstechnologie-Nischen, in denen Compliance und robuste Bauweise entscheidend sind. Das Feld ist bereit für weitere Fusionen, da Anbieter um die Hinzufügung von SASE- und KI-gestützten Bedrohungserkennungsfunktionen wetteifern. K?ufer bevorzugen Anbieter, die Leistungskonsistenz garantieren, wenn alle Inspektionsmodule aktiviert sind.
Auch Kanalstrategien spielen eine wichtige Rolle. Mehr als 90 % des Umsatzes in Nordamerika werden über Wiederverk?ufer abgewickelt, die UTM-Abonnements mit SD-WAN-Anbindungen bündeln. Risiken der Umgehung entstehen, wenn Anbieter direkte Cloud-Abonnements anstreben und dabei gelegentlich mit Mehrwerth?ndlern in Konflikt geraten. Diejenigen, die Partnermargen wahren und mandantenf?hige Konsolen anbieten, sichern sich die Loyalit?t. Die wettbewerbliche Entwicklung verbindet daher Skalierung, Innovationsgeschwindigkeit und Kanalbeziehungsmanagement als bestimmende Faktoren für langfristige Marktanteile.
Branchenführer im Markt für Unified Threat Management
-
Cisco Systems, Inc
-
Fortified Networks
-
Sophos
-
Palo Alto Networks
-
Check Point Software
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Unified Threat Management
- Avast
- Barracuda Networks
- Check Point Software
- Cisco
- Comodo
- Dell SonicWall
- Fortinet
- Hillstone Networks
- Huawei
- A10 Networks
- SentinelOne
- Juniper Networks
- McAfee
- Sophos
- Trend Micro
- Trustwave
- Venustech
- WatchGuard
- Palo Alto Networks
- Versa Networks
- Proofpoint
- CrowdStrike
Lesen Sie die Analyse der Unified Threat Management-Unternehmen

Marktchancen und Zukunftsaussichten
Wachstumspotenzial konzentriert sich weiterhin auf konvergierte, cloud-verwaltete Sicherheitsstacks, die den operativen Aufwand reduzieren und die Prüfbereitschaft verbessern. Die CISA-TIC-3.0-Programmunterlagen (einschlie?lich des Security Capabilities Catalog und der Referenzarchitektur von Juli 2025) bieten eine praktische Abbildung von Kontrollen auf F?higkeiten für Organisationen, die ihre Grenzsicherheit modernisieren, und schaffen Raum für UTM-Anbieter und MSPs, die eine klare Abstimmung zwischen integrierten Firewall-, Websicherheits- und Protokollierungsfunktionen und TIC-artigen F?higkeitsergebnissen nachweisen k?nnen. Parallel dazu bietet das NIST Cybersecurity Framework 2.0 eine weit verbreitete Organisationsstruktur für Governance und Risikomanagement, die die Nachfrage nach einheitlichen Konsolen verst?rkt, die Multifunktions-Telemetrie in konsistente Kontrollnachweise umwandeln.
Anforderungen an Lieferketten- und Technologie-Assurance schaffen Chancen für Anbieter, die Due Diligence und kryptografische Assurance so produktisieren k?nnen, dass sie leicht zu beschaffen und kontinuierlich zu pflegen sind. Im Januar 2026 verschob das OMB-Memorandum M-26-05 die bundesbeh?rdliche Ausrichtung hin zu einem risikobasierten Ansatz für Software- und Hardwaresicherheit, wodurch die Bedeutung von anbieterseitig bereitgestellten Assurance-Nachweisen, transparenten Update-Praktiken und zweckgerechten Kontrollen anstelle einer reinen Checklisten-Compliance steigt. Die Ver?ffentlichung des Cybersecurity Supply Chain Management Due Diligence Assessment Quick-Start Guide (SP 1326) durch NIST am 8. Juli 2026 standardisiert zudem weiter, wie Organisationen Lieferanten zu Herkunft, ausl?ndischem Eigentum/Kontrolle/Einfluss und Resilienz befragen, was die Nachfrage nach UTM-Plattformanbietern und Managed-Service-Partnern erh?ht, die Attestierungen, validierte Kryptografie und wiederholbare Dokumentation zusammen mit integriertem Schutz liefern k?nnen.
Recent Industry Developments in Markt für Unified Threat Management
- Juli 2026: CASwell Inc. brachte die Netzwerk-Appliance CAR-6060 auf den Markt, eine 2U-Rackmount-Plattform mit Intel-Xeon-6-Prozessoren, die für KI-gestützte Sicherheitsworkloads entwickelt wurde, einschlie?lich UTM-, NGFW- und SASE-Anwendungen. Die Einführung st?rkt CASwells Position im Bereich Unternehmenssicherheits-Hardware mit integrierten UTM- und SASE-Funktionen.
- Juni 2026: Cisco Systems, Inc. stellte Cisco Cloud Control vor, eine Plattform zur Verwaltung und Verteidigung kritischer IT-Infrastruktur, zusammen mit dem digitalen Immunsystem Live Protect, das für Switches der N9000-Serie verfügbar ist. Die cloud-verwaltete Sicherheitskontrollebene erweitert Ciscos cloud-native Verwaltungs- und Verteidigungsf?higkeiten für h?herwertige N9000- und Nexus-Bereitstellungen.
- April 2026: Cambium Networks stellte den Network Service Edge 4000 vor, eine Sicherheitsplattform, die Next-Generation-Firewall, Unified Threat Management, SD-WAN und lokale Netzwerkdienste integriert und über die Cloud-Plattform cnMaestro verwaltet wird. Die L?sung fügt eine cloud-verwaltete, multifunktionale Edge-Sicherheitsfunktion hinzu, die mit der UTM-Marktexpansion übereinstimmt.


Markt für Unified Threat Management Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Ums?tze aus Unified-Threat-Management-L?sungen, die mehrere Netzwerksicherheitsfunktionen in einer integrierten Plattform vereinen, bereitgestellt als Software, virtualisierte Appliances oder Cloud-basierte Implementierungen, und unterstützt durch zugeh?rige Dienstleistungen, die für Implementierung und laufende Nutzung verkauft werden.
Umfangsausschlüsse: Wir schlie?en reine Punktprodukte aus, die au?erhalb eines integrierten UTM-Pakets verkauft werden (zum Beispiel eigenst?ndige Endpunkt-Tools, reine SIEM-Tools oder separat erworbene E-Mail-Sicherheit), sofern sie nicht als Teil von UTM verpackt und bepreist werden.
?bersicht der Segmentierung
-
Nach Komponente
- Software
-
Dienstleistung
- Professional Services
- Managed Services
-
Nach Bereitstellungsmodus
- On-Premise
- Cloud
-
Nach Endnutzer-Unternehmensgr??e
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
-
Nach Endnutzerbranche
- BFSI
- IT und Telekommunikation
- Gesundheitswesen
- Einzelhandel und E-Commerce
- Fertigung
- Versorgungsunternehmen und Energie
- Transport und Logistik
- Beh?rden und ?ffentlicher Sektor
- Sonstige
-
Nach Geografie
-
Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
-
厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
-
Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Russland
- Spanien
- Schweiz
- ?briges Europa
-
Asien-Pazifik
- China
- Indien
- Japan
- 厂ü诲办辞谤别补
- Malaysia
- Singapur
- Vietnam
- Indonesien
- ?briger asiatisch-pazifischer Raum
-
Naher Osten und Afrika
-
Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- ?briger Naher Osten
-
Afrika
- Nigeria
- 厂ü诲补蹿谤颈办补
- ?briges Afrika
-
Naher Osten
-
Nordamerika
Datenquellen, Marktdimensionierung und Validierung
Sekund?rforschung
Die Sekund?rforschung beginnt damit, den Markt anhand beobachtbarer Sicherheitsnachfragesignale und IT-Ausgabenrichtungen zu verankern, und bildet dann die UTM-Einführung auf Ver?nderungen bei Unternehmensnetzwerken und Cloud ab. Wir überprüfen ?ffentliche Quellen wie NIST-Ver?ffentlichungen, CISA-Warnungen, FCC-Kommunikationstrends und ITU-Cybersicherheitsindikatoren, um Bedrohungsmuster und politischen Druck zu verstehen, die Erneuerungszyklen beeinflussen k?nnen.
Um die Erz?hlung mit messbaren Ausgaben zu verknüpfen, nutzen wir zudem Unternehmensunterlagen, Investorenpr?sentationen, Transkripte von Ergebnistelefonkonferenzen und seri?se Presse, um Produktpositionierung, typische Vertragsstrukturen und Preisentwicklungen für gebündelte Sicherheitsplattformen zu identifizieren. Patentdatenbanken werden geprüft, um zu erkennen, welche Funktionen enger integriert werden (zum Beispiel Secure-Web-Gateway- und Intrusion-Prevention-Funktionen innerhalb eines einzigen Stacks). In einigen F?llen werden kostenpflichtige Abonnements für Unternehmensfinanzdaten und Nachrichten verwendet, um die Segmentberichterstattung zu standardisieren und Fehlabgleiche der Gesch?ftskalender zu vermeiden. Diese Sekund?rquellen sind exemplarisch und nicht ersch?pfend, da für Validierung und Kl?rung auch zahlreiche andere Publikationen und ?ffentliche Datens?tze herangezogen wurden.
Prim?rinterviews und Umfragen
Die Prim?rforschung wird genutzt, um zu prüfen, was UTM-K?ufer tats?chlich zusammen erwerben, wie sie Budgets für Software gegenüber Dienstleistungen planen und wie schnell Workloads zu cloud-verwalteten Gateways migrieren. Wir sprechen mit einer Mischung aus L?sungsanbietern, Kanalpartnern und Unternehmenssicherheits- und Netzwerkteams, damit Annahmen zu Attach-Raten, Verl?ngerungsverhalten und Bereitstellungsmix über Regionen und Unternehmensgr??en hinweg überprüft werden k?nnen.
Verteilung der Befragten der Prim?rforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Top-Tier: 28 % | CXOs: 22 % | APAC: 50 % |
| Mid-Tier: 50 % | Funktions-/Bereichsleiter: 18 % | EMEA: 32 % |
| Kleinere Anbieter: 22 % | Manager: 60 % | Amerika: 18 % |
Marktdimensionierung & Prognose
Für die Dimensionierung verwenden wir einen Top-down-Ansatz, bei dem die Ausgabenpools für Unternehmenssicherheit nach Geografie rekonstruiert und dann auf integrierte UTM-Ausgaben unter Verwendung von Adoptions- und Bereitstellungsmix-Indikatoren eingeengt werden. Sobald dieser erste Entwurf erstellt ist, werden die Gesamtsummen durch selektive Bottom-up-Prüfungen best?tigt, wie beispielhafte ASP-Bereiche für UTM-Abonnements, typische Service-Attach-Raten für die Implementierung und Kanal-Feedback zu Mittelmarktvolumina, die dann verwendet werden, um ?ber- oder Untersch?tzungen anzupassen.
Zu den wichtigsten Modelleingaben z?hlen die Verschiebung des Bereitstellungsmodus hin zu cloud-verwaltetem UTM, Erneuerungszyklen für Zweigstellen-Sicherheitsappliances, der Anteil der Unternehmen, die Sicherheitstools konsolidieren, typische Vertragslaufzeiten und Verl?ngerungsraten sowie die in realen K?uferreisen beobachtete Aufteilung von Software- und Serviceums?tzen. Wenn sich Prim?rdaten je nach Branche unterscheiden (zum Beispiel BFSI mit h?herem, compliancebedingtem Servicebedarf), wird eine separate Gewichtung angewendet, bevor die Ergebnisse hochgerechnet werden. Für die Prognose wird eine Szenarioanalyse rund um das Tempo der Cloud-Migration, regulatorischen Druck und makro?konomische IT-Budgetknappheit verwendet, und anschlie?end wird ein zentraler Pfad basierend auf dem konsistentesten Expertenkonsens ausgew?hlt. Wo Bottom-up-Eingaben für kleinere L?nder oder Nischenbranchen fehlen, verwenden wir Proxy-Verh?ltnisse aus ?hnlichen M?rkten und überprüfen das Ergebnis dann erneut anhand des Feedbacks regionaler Befragter.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch mehrere Prüfungen, sodass die endgültigen Zahlen an das tats?chliche Nachfrageverhalten und plausible Preisgestaltung gebunden bleiben. Wir triangulieren das Modell mit unabh?ngigen Signalen wie Trends beim Sicherheitsplattform-Mix, angegebener Kundenmigration zu cloud-verwalteten Gateways und Ver?nderungen der durchschnittlichen Vertragsgr??e, die in ?ffentlichen Offenlegungen genannt werden. Wenn die implizierten Pro-Kunde-Ausgaben oder die Wachstumsrate für eine bestimmte Region ungew?hnlich erscheinen, wird der Annahmenkatalog überprüft, gefolgt von einer zweiten Analystenprüfung vor der endgültigen Freigabe.
Der Bericht wird j?hrlich aktualisiert, und Zwischenupdates erfolgen, wenn wesentliche Ereignisse die Ausgabenmuster ver?ndern, wie gr??ere regulatorische Ma?nahmen oder eine pl?tzliche Verschiebung der Bereitstellungspr?ferenz. Vor der Auslieferung führen wir einen finalen Datendurchlauf durch, damit Kunden die aktuellste Ansicht basierend auf neu verfügbaren ?ffentlichen Informationen und Folge-Experten-Feedback erhalten.
Marktgr??e von 黑料不打烊 für Unified Threat Management im Vergleich zu anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte UTM-Marktwerte unterscheiden sich h?ufig, da Autoren nicht immer dasselbe Produktpaket z?hlen und einige benachbarte M?rkte in dieselbe Gesamtsumme einflie?en lassen. Unterschiede ergeben sich auch daraus, wie Cloud-Abonnements annualisiert werden, wie Dienstleistungen behandelt werden und ob Wechselkurse und Basisjahre auf dasselbe Zeitfenster abgestimmt sind.
Einige externe Sch?tzungen erweitern den Pool, indem sie Next-Generation-Firewall, Secure-Web-Gateway und andere Netzwerksicherheitsprodukte einbeziehen, selbst wenn diese als separate Tools verkauft werden. Bei 黑料不打烊 wird Umsatz nur gez?hlt, wenn mehrere Sicherheitsfunktionen zusammen als UTM-Angebot verpackt und bepreist werden, und professionelle Dienstleistungen und Managed Services werden nur einbezogen, wenn sie direkt mit dieser Bereitstellung verbunden sind.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 9,32 Mrd. USD (2025) | |
| Branchenfachzeitschrift A | 7,35 Mrd. USD (2024) | Verwendet einen ?lteren Erneuerungszyklus und wendet verallgemeinerte Rabattannahmen für gebündelte Sicherheitsplattformen an, ohne konsistente Prüfungen der Verl?ngerungspreise und der Annualisierung von Cloud-Abonnements. |
| Regionale Beratungsgesellschaft B | 9,60 Mrd. USD (2024) | Leitet den UTM-Anteil rückwirkend aus einer breiten Gesamtsumme für Sicherheitsappliances ab, wodurch eigenst?ndige Firewall- und Gateway-Ums?tze einflie?en k?nnen, die nicht als integriertes UTM-Paket verkauft werden. |
Die Abweichung ergibt sich haupts?chlich daraus, wie eng die Definition an einen echten gebündelten UTM-Kauf gebunden ist, sowie aus dem Zeitpunkt der Preis- und W?hrungsannahmen, die für das Basisjahr verwendet werden. Indem das Modell an Bereitstellungsmix, Verl?ngerungsverhalten und realistische, durch Interviews best?tigte ASP-Bereiche gebunden bleibt, halten wir die Sch?tzung nachvollziehbar mit wiederholbaren Eingaben und leicht prüfbaren Schritten.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der aktuelle Markt für Unified Threat Management und wie schnell w?chst er?
Der Markt steht im Jahr 2026 bei 10,56 Milliarden USD und soll bis 2031 19,75 Milliarden USD erreichen, was eine CAGR von 13,34 % widerspiegelt.
Welche Komponente tr?gt den gr??ten Anteil zum Markt für Unified Threat Management bei?
Softwarekomponenten führen mit einem Umsatzanteil von 65,72 % im Jahr 2025, aufgrund ihrer flexiblen Bereitstellung und schnellen Aktualisierungsm?glichkeiten.
Welches Bereitstellungsmodell w?chst am schnellsten?
Cloudbasierte Bereitstellungen halten 57,65 % des Umsatzes im Jahr 2025 und wachsen bis 2031 mit einer CAGR von 13,92 %, da Unternehmen zunehmend auf hardwaregebundene Ger?te verzichten.
Welche geografische Region wird voraussichtlich die h?chste Wachstumsrate verzeichnen?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 18,14 % wachsen, angetrieben durch strengere Vorschriften und rasche Digitalisierung in Fertigung und Dienstleistungen.
Welche Jahre deckt dieser Bericht zum Markt für Unified Threat Management ab?
Der Bericht deckt die historische Marktgr??e des Marktes für Unified Threat Management für die Jahre 2019, 2020, 2021, 2022, 2023 und 2024 ab. Der Bericht prognostiziert zudem die Marktgr??e für Unified Threat Management für die Jahre 2025, 2026, 2027, 2028, 2029 und 2030.
Seite zuletzt aktualisiert am:



