
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgo
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 10.37 Mil millones de dólares |
| Tama?o del Mercado (2031) | 31.74 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 25.07 % |
| Mercado de Crecimiento Más Rápido | 础蝉颈补-笔补肠í蹿颈肠辞 |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgo por 黑料不打烊
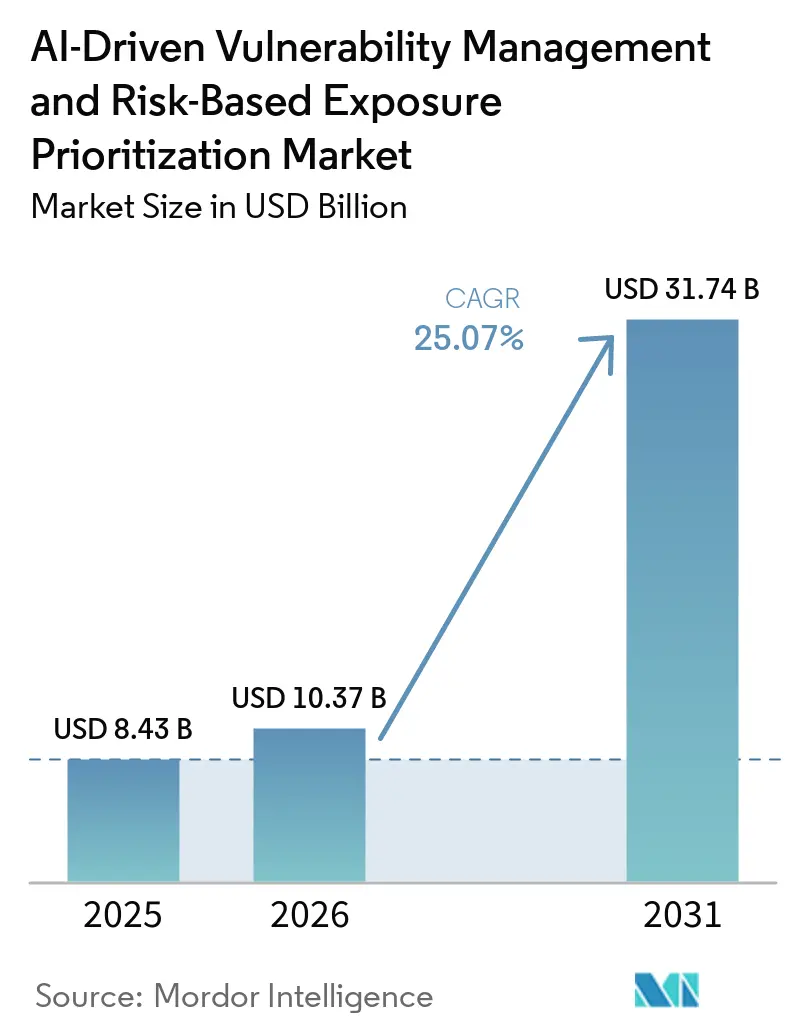
Se espera que el tama?o del mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo crezca de 8,43 mil millones USD en 2025 a 10,37 mil millones USD en 2026, y se prevé que alcance los 31,74 mil millones USD en 2031 a una CAGR del 25,07% durante 2026-2031. El crecimiento está respaldado por el alejamiento del análisis periódico de vulnerabilidades hacia la monitorización continua de exposición, capaz de gestionar entornos de nube, API e híbridos en rápida evolución. La presión regulatoria también está formalizando más la gobernanza de vulnerabilidades, especialmente a medida que la divulgación de incidentes, la supervisión de software de terceros y los flujos de trabajo de remediación documentados se acercan más a la revisión de la junta directiva y de auditoría. Los compradores también están favoreciendo plataformas que integran descubrimiento, priorización, validación y remediación en un único flujo de trabajo, impulsando el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo hacia suites de gestión de exposición más amplias en lugar de herramientas de análisis independientes. El dise?o de productos también está cambiando a medida que los proveedores construyen en torno a la explotabilidad respaldada por evidencia, la automatización de flujos de trabajo y la flexibilidad de implementación híbrida, en lugar de basarse únicamente en el volumen bruto de hallazgos. Esto deja espacio para el crecimiento en servicios gestionados, atención médica, adopción por parte de las pymes y gestión del riesgo en la cadena de suministro, a medida que las organizaciones buscan una acción más rápida con menos recursos internos de seguridad.
Conclusiones Clave del Informe
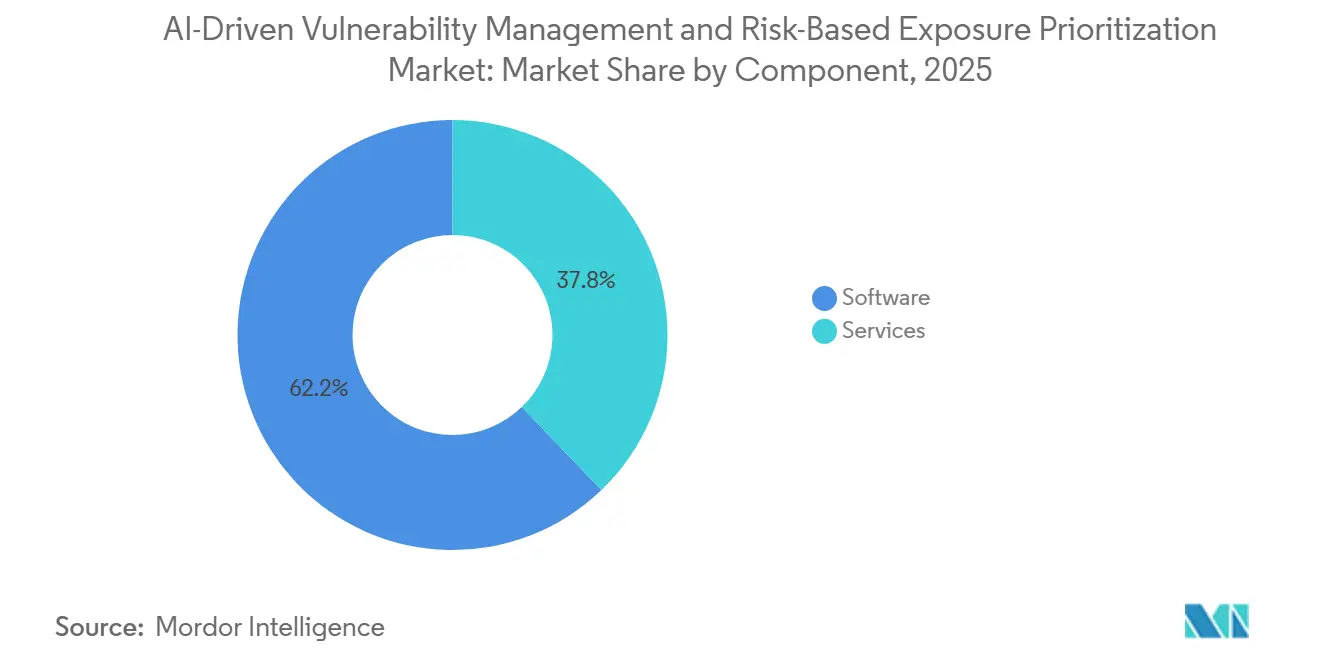
- Por componente, el software mantuvo una participación del 62,18% en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 26,14% hasta 2031.
- Por aplicación, el descubrimiento y la evaluación de vulnerabilidades lideró con una participación del 21,12% en 2025, mientras que se proyecta que la priorización de riesgos impulsada por IA se expandirá a una CAGR del 26,25% hasta 2031.
- Por implementación, la nube mantuvo el 55,09% de la participación del mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo en 2025, mientras que se proyecta que la implementación híbrida crecerá a una CAGR del 26,36% hasta 2031.
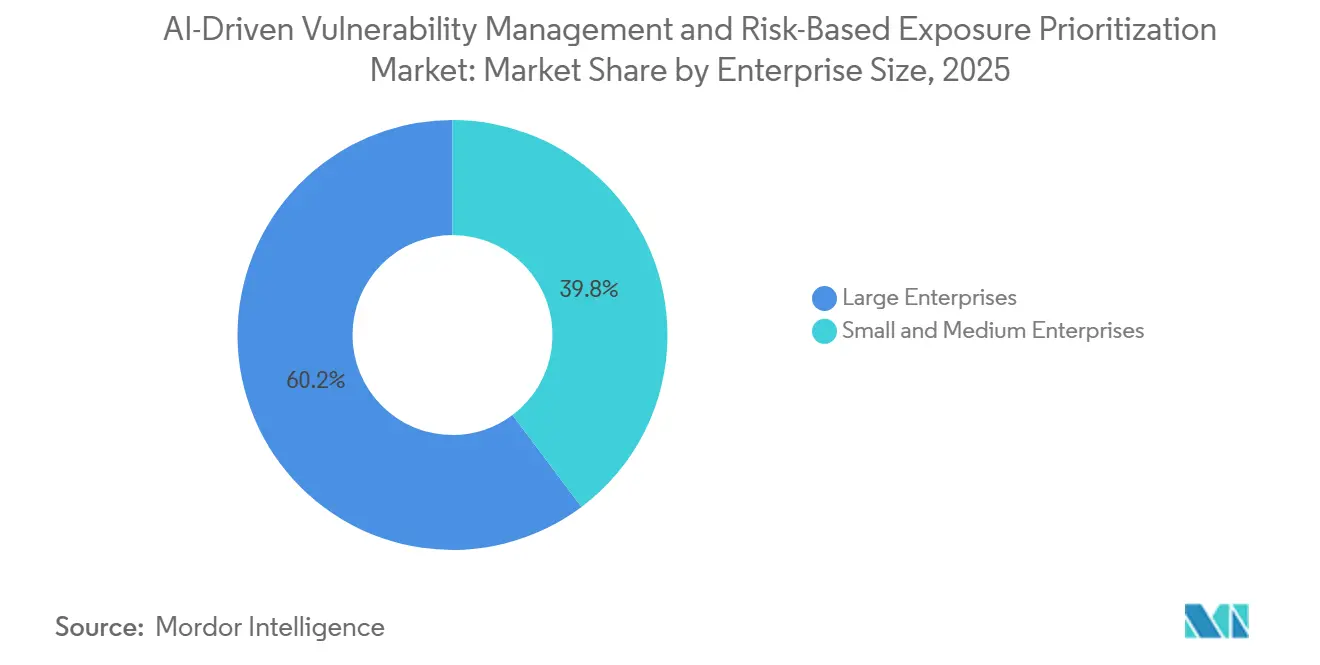
- Por tama?o de empresa, las grandes empresas representaron el 60,24% de la participación de mercado en 2025, mientras que se proyecta que las peque?as y medianas empresas se expandirán a una CAGR del 26,47% hasta 2031.
- Por industria de usuario final, BFSI mantuvo una participación del 17,19% en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida avanzarán a una CAGR del 26,58% hasta 2031.
- Por geografía, América del Norte lideró con una participación del 33,14% en 2025, mientras que se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 registrará el crecimiento más rápido a una CAGR del 26,69% hasta 2031.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento del Volumen de Vulnerabilidades Explotables en Entornos Híbridos | +5.0% | Global, con mayor concentración en América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Cambio hacia la Priorización de Riesgos Consciente del Contexto | +4.5% | Global, con adopción más rápida en América del Norte y 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Expansión de Superficies de Ataque Nativas de la Nube, de Contenedores y de API | +4.2% | Global, con extensión a Oriente Medio y ?frica y América del Sur a través de la adopción de la nube como primera opción | Corto plazo (≤ 2 a?os) |
| Presión de Gobernanza en Software de Terceros y Cadena de Suministro | +3.8% | América del Norte y Europa, con extensión a los principales mercados de 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Consolidación de Equipos de Seguridad en Torno a Plataformas de Gestión de Exposición | +3.5% | Global, más fuerte en empresas que gestionan más de 50 herramientas de seguridad | Mediano plazo (2-4 a?os) |
| Demanda de Automatización para una Remediación más Rápida y Menor Fatiga del Analista | +3.0% | Global, con mayor impulso en entornos de TI y telecomunicaciones del mercado medio | Corto plazo (≤ 2 a?os) |
| Fuente: 黑料不打烊 | |||
Aumento del Volumen de Vulnerabilidades Explotables en Entornos Híbridos
Los equipos de seguridad se enfrentan a una ventana mucho más corta entre la divulgación y la explotación en el mundo real, lo que hace que los ciclos más lentos de análisis y aplicación de parches sean menos efectivos. El mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo se está beneficiando de este cambio porque los compradores ahora necesitan sistemas que puedan repriorizar las exposiciones a medida que las condiciones de amenaza cambian en activos locales, cargas de trabajo en la nube e infraestructura conectada. El problema es mayor en entornos híbridos porque cada entorno produce diferentes formas de telemetría y tiene diferente criticidad para el negocio, lo que hace que una única puntuación de gravedad sea menos útil. La brecha entre las se?ales de explotación pública y la actividad real de los atacantes también ha hecho que las organizaciones se sientan menos cómodas esperando un peque?o conjunto de alertas confirmadas antes de actuar, lo que aumenta la demanda de modelos de priorización más amplios y basados en evidencia. Los proveedores que pueden unificar el contexto de activos, las se?ales de explotación y el estado de remediación en un único flujo de trabajo están mejor alineados con lo que los equipos de seguridad necesitan ahora. Esta presión mantiene al mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo en una sólida trayectoria de adopción entre las grandes empresas reguladas y los compradores con alta presencia en la nube.[1]Palo Alto Networks, "Disrupting Legacy Vulnerability Management," Palo Alto Networks, paloaltonetworks.com
Cambio del Ordenamiento Basado en CVSS a la Priorización de Riesgos Consciente del Contexto
La puntuación CVSS estática ya no refleja cómo se desarrollan los ataques reales en entornos activos, especialmente cuando los problemas con puntuación media siguen siendo explotables. Esto está impulsando al mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo hacia modelos que combinan gravedad, probabilidad de explotación, criticidad del activo y estado real de remediación en una única puntuación. Los proveedores también están demostrando que las grandes colas de remediación pueden reducirse considerablemente cuando se a?ade la validación de exploits antes de asignar la acción a los equipos de operaciones. Esto importa porque la mayoría de las organizaciones no tienen el personal para tratar cada hallazgo crítico como igualmente urgente, y esa restricción de mano de obra ahora está dando forma al comportamiento de compra. Los estándares y la orientación también respaldan este cambio al enfatizar la priorización basada en riesgo en entornos nativos de la nube e híbridos. Como resultado, el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo está pasando de la acumulación de alertas al soporte de decisiones basado en evidencia.[2]Qualys, "Qualys Debuts Industry's First AI Agent for Safe Exploit Validation and Autonomous Remediation," Qualys, qualys.com
Expansión de Superficies de Ataque Nativas de la Nube, de Contenedores y de API
Los sistemas nativos de la nube están dificultando la gestión de la exposición porque las cargas de trabajo son de corta duración, los permisos cambian con frecuencia y la exposición de red no es fija. Esa dinámica respalda al mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo porque el contexto en tiempo de ejecución importa más cuando las API, los contenedores y los activos de Kubernetes cambian continuamente. La seguridad de las API también se está volviendo más central a medida que las organizaciones reconocen que los endpoints no documentados e inactivos pueden quedar fuera de los inventarios normales de activos. El desarrollo en contenedores a?ade otra capa, ya que cada imagen y ciclo de implementación puede introducir una nueva huella de vulnerabilidad, incluso cuando el activo existe solo por un período limitado. Esta es una de las razones por las que la priorización de riesgos impulsada por IA es el área de aplicación de más rápido crecimiento en el mercado más amplio: estos entornos requieren procesamiento continuo de se?ales en lugar de revisiones periódicas. La dirección de los estándares está reforzando esta demanda al tratar la protección de API en sistemas nativos de la nube como una disciplina distinta con sus propios requisitos de protección.[3]Black Kite, "2026 Financial Services Cybersecurity Report," Black Kite, blackkite.com
Riesgo de Software de Terceros y Presión de Gobernanza en la Cadena de Suministro de Software
La exposición del software de proveedores es cada vez más difícil de separar del riesgo cibernético interno, especialmente en sectores regulados que dependen de grandes ecosistemas de proveedores. Esto respalda al mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo, ya que los compradores quieren herramientas que puedan conectar el riesgo de componentes upstream, las dependencias de software y la evidencia de auditoría en un único flujo de trabajo. Los servicios financieros lo muestran claramente: las vulnerabilidades de proveedores de gravedad crítica aumentaron considerablemente en 2025, incrementando la presión para rastrear el riesgo de software externo con la misma disciplina utilizada para los activos internos. El lado del cumplimiento también se está fortaleciendo a medida que NIS2 y el Marco de Seguridad de la Cadena de Suministro de TIC de la UE impulsan a las organizaciones a documentar los controles de riesgo de proveedores, las evaluaciones de seguridad y las acciones de seguimiento. Esto está impulsando la demanda de plataformas que puedan ingerir listas de materiales de software, mapear CVE a dependencias y mostrar el estado de remediación en un formato que los auditores puedan revisar. Los productos que solo realizan análisis son más débiles en esta área, lo que crea espacio para que las plataformas de gestión de exposición más amplias ganen participación.[4]National Institute of Standards and Technology, "Guidelines for API Protection for Cloud-Native Systems - March 2026 Update," NIST, nist.gov
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Contexto de Activos Limitado y Telemetría Incompleta | -2.0% | Global, más agudo en entornos heredados fragmentados y entornos mixtos de OT y TI | Mediano plazo (2-4 a?os) |
| Fricción de Integración con ITSM, CMDB y Flujos de Trabajo de Parches Heredados | -1.5% | Global, con mayor fricción en grandes empresas que utilizan implementaciones de ITSM anteriores a 2020 | Mediano plazo (2-4 a?os) |
| Escrutinio Presupuestario para Compradores del Mercado Medio y Retrasos en la Racionalización de Herramientas | -1.0% | Mercado medio de América del Norte y Europa, con impacto selectivo en las pymes de 础蝉颈补-笔补肠í蹿颈肠辞 | Corto plazo (≤ 2 a?os) |
| Preocupaciones sobre Privacidad de Datos, Residencia y Gobernanza de Modelos | -0.8% | Europa, 础蝉颈补-笔补肠í蹿颈肠辞 y organizaciones del sector público en Oriente Medio y ?frica | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Contexto de Activos Limitado y Telemetría Incompleta que Reduce la Precisión del Modelo
El principal límite técnico de la priorización impulsada por IA sigue siendo la incompletitud de los datos más que la debilidad de los algoritmos. Los registros de activos creados para la gestión de servicios a menudo carecen del contexto necesario para las decisiones de seguridad en tiempo real, como si un sistema está expuesto a Internet, si existe un control compensatorio o si el activo contiene datos regulados. El problema es más grave en entornos mixtos de TI, OT e IoT donde los dispositivos pasivos y los sistemas difíciles de instrumentar crean brechas de visibilidad. Esas brechas importan porque el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo depende de entradas precisas para clasificar el riesgo correctamente y ganarse la confianza de los equipos de operaciones. La calidad de los metadatos también se ve afectada cuando los retrasos en el enriquecimiento público dejan nuevas vulnerabilidades sin los campos de contexto en los que se basan muchos sistemas de puntuación. Los proveedores están mejorando esto con descubrimiento sin agente y conectores de datos más amplios, pero la brecha de visibilidad aún ralentiza la adopción en entornos heterogéneos.
Fricción de Integración con ITSM, CMDB y Flujos de Trabajo de Parches Heredados
La puntuación de riesgo solo crea valor cuando fluye hacia los sistemas que aprueban, asignan y cierran el trabajo de remediación. Muchos compradores aún tienen dificultades aquí porque el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo debe integrarse con procesos de gestión de tickets, control de cambios y aplicación de parches de larga data que no fueron dise?ados para se?ales de seguridad en tiempo real. Los equipos de seguridad y operaciones también pierden confianza cuando los datos de estado quedan desincronizados entre los analizadores, las herramientas de ITSM y las plataformas de aplicación de parches. Esto ralentiza el retorno de la inversión porque el beneficio de una mejor priorización se reduce cuando la ejecución del flujo de trabajo sigue siendo manual o inconsistente. El desafío es visible en la gestión de parches empresariales, donde la plena autonomía sigue siendo poco frecuente y la coordinación entre la priorización y la remediación sigue siendo un punto de dolor importante. Los proveedores que a?aden gestión de tickets integrada, validación y orquestación de parches están mejor posicionados para reducir esta fricción y respaldar una implementación más amplia.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Software Lidera Mientras los Servicios se Benefician de la Presión de PersonalEl software mantuvo el 62,18% de la participación del mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo en 2025, lo que refleja la fuerte preferencia de los compradores empresariales por las plataformas entregadas como SaaS sobre las herramientas tradicionales locales. Las actualizaciones continuas de productos, la entrega en la nube y los feeds de amenazas integrados convirtieron al software en la opción predeterminada para las organizaciones que querían lógica de detección y priorización actualizada sin retrasos de versión. El software también encaja bien con estrategias de gestión de exposición más amplias porque podía situarse más cerca de los activos en la nube, los entornos de API y las capas de informes centralizados. En esta parte del mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo, los proveedores se beneficiaron de la demanda de plataformas que integran descubrimiento, validación, puntuación y transferencia de flujo de trabajo en un único sistema. Eso hizo que el software no solo fuera el modelo de entrega con la mayor participación, sino también la capa operativa central a través de la cual la mayoría de las organizaciones ahora gestionan los datos de exposición.
Se proyecta que los servicios se expandirán a una CAGR del 26,14% hasta 2031, y ese ritmo refleja la presión operativa dentro de los equipos de seguridad más que una falta de confianza en la tecnología en sí. Muchas organizaciones todavía no tienen suficiente personal para ejecutar programas de exposición continua a escala, por lo que los servicios gestionados y profesionales están llenando el vacío en torno al ajuste, el dise?o de flujos de trabajo, la coordinación de remediación y el soporte de cumplimiento. Esto es especialmente relevante en la industria de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo para compradores más peque?os y organizaciones medianas reguladas que necesitan una sólida disciplina de procesos pero no pueden mantener grandes equipos internos. El trabajo de asesoría también está aumentando porque la gobernanza de vulnerabilidades ahora se superpone más directamente con las expectativas de auditoría, riesgo e informes a la junta directiva. El resultado es una estructura dual donde el software sigue siendo el ancla, mientras que los servicios crecen más rápido porque los compradores quieren resultados y cobertura operativa, no solo otra consola de seguridad.


Por Aplicación:
La Priorización Liderada por IA Cambia la Forma en que los Equipos Utilizan los Datos de ExposiciónEl descubrimiento y la evaluación de vulnerabilidades representaron la mayor participación con el 21,12% en 2025, lo que indica que la enumeración de activos y la identificación básica siguen siendo el punto de entrada para la mayoría de los programas de los clientes. Las organizaciones no pueden priorizar lo que no saben que existe, por lo que el descubrimiento sigue siendo la primera capa operativa en entornos de nube, OT, IoT y TI empresarial. Esta parte del mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo está respaldada por el crecimiento continuo en la diversidad de activos, lo que mantiene la profundidad del inventario y el análisis continuo altamente relevantes. Los compradores también tratan el descubrimiento como la base para funciones de etapas posteriores, como la validación de exploits, el enrutamiento de remediación y la evidencia de cumplimiento. Por eso el segmento de aplicación más grande sigue estando en la parte superior del flujo de trabajo, incluso cuando los clientes solicitan una lógica de priorización más avanzada.
Se proyecta que la priorización de riesgos impulsada por IA crecerá al ritmo más rápido, con una CAGR del 26,25% hasta 2031, lo que indica un cambio en donde los clientes ahora ven el mayor cuello de botella operativo. El problema ya no es solo encontrar exposiciones, sino decidir cuáles importan primero de una manera que coincida con la explotabilidad real y el impacto empresarial. La evidencia de entornos de producción también ha demostrado que muchas exposiciones no crean rutas de ataque viables hacia activos críticos, por lo que los clientes están dando mayor valor a la validación contextual y la clasificación consciente de la ruta de ataque. En el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo, esto favorece a las herramientas que reducen el ruido, acortan las colas y permiten a los equipos centrar el esfuerzo donde la remediación cambiará el panorama de riesgo. La gestión y validación de exposición, la gestión de la superficie de ataque y la inteligencia de remediación se benefician todas de este cambio porque cada una ayuda a traducir los hallazgos brutos en acciones prácticas.
Por Implementación:
La Nube Sigue Siendo la Mayor Mientras la 贬í产谤颈诲补 se Vuelve más ImportanteLa implementación en la nube capturó el 55,09% del mercado en 2025, confirmando que el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo sigue estrechamente vinculado a la entrega de seguridad como SaaS. Los compradores favorecieron la nube porque simplificó el despliegue, escaló más fácilmente y respaldó actualizaciones más rápidas en grandes entornos distribuidos. La nube también se adapta a la necesidad de paneles de control centralizados, lógica de políticas compartidas e integración más rápida con las pilas de seguridad modernas. Para muchas empresas, la implementación en la nube redujo la carga de mantenimiento y acortó el camino desde la adquisición hasta la operación en vivo. Eso la convirtió en el modelo líder para las organizaciones que buscan una adopción rápida y una amplia visibilidad en entornos digitales en evolución.
Se proyecta que la implementación híbrida se expandirá a una CAGR del 26,36% hasta 2031 porque muchos compradores no pueden colocar toda la telemetría, el procesamiento o los flujos de datos en un único modelo de nube pública. Los entornos regulados aún necesitan control local sobre ciertas clases de activos, y las organizaciones con gran presencia de OT a menudo tienen limitaciones de infraestructura que ralentizan la migración completa a la nube. El tama?o del mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo para entornos híbridos está siendo moldeado por necesidades prácticas de gobernanza tanto como por preferencias técnicas. Los compradores quieren puntuación e informes consistentes, incluso cuando el descubrimiento ocurre localmente y las capas de análisis o informes se encuentran en la nube. Esto crea un requisito de producto para que los proveedores mantengan la precisión del riesgo en flujos de telemetría gestionados tanto localmente como en la nube.
Por Tama?o de Empresa:
Las Grandes Empresas Siguen Liderando Mientras las Pymes se AceleranLas grandes empresas mantuvieron una participación del 60,24% en 2025, consistente con su inversión anterior en programas formales de vulnerabilidades, mayores presupuestos cibernéticos y requisitos de gobernanza más maduros. Estas organizaciones también eran más propensas a operar amplios entornos híbridos, ecosistemas de software de terceros y procesos de remediación con auditorías intensivas que requieren plataformas especializadas. En el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo, las grandes empresas siguieron siendo la base instalada principal para implementaciones a escala de plataforma e integraciones de múltiples flujos de trabajo. También tenían la mayor necesidad de consolidación, ya que gestionar demasiadas herramientas puntuales creaba problemas de costo, flujo de trabajo y visibilidad. Esto convirtió a las grandes empresas en el principal centro de demanda de plataformas unificadas de gestión de exposición.
Se proyecta que las peque?as y medianas empresas crecerán a una CAGR del 26,47% hasta 2031, lo que marca una clara ampliación de la base de compradores. El cambio está siendo respaldado por menores barreras de entrada en la entrega en la nube, flujos de trabajo de priorización preconfigurados y un entorno de cumplimiento que ya no trata la gestión de vulnerabilidades como opcional para las empresas más peque?as. La orientación del Instituto Nacional de Estándares y Tecnología para la ciberseguridad de peque?as empresas también refuerza la expectativa de que las prácticas de monitorización repetibles y documentadas deben extenderse más allá de los grandes entornos corporativos. En la industria de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo, esto está abriendo espacio para modelos de implementación más ligeros y ofertas respaldadas por servicios que no requieren analistas internos dedicados. El patrón de crecimiento sugiere que las pymes están pasando de ser compradores ocasionales a un grupo de demanda más duradero dentro de la categoría.
Por Industria de Usuario Final:
BFSI Mantiene el Liderazgo Mientras la Atención Médica Avanza más RápidoBFSI mantuvo la mayor participación de usuario final con el 17,19% en 2025, lo que refleja los estrechos vínculos entre las instituciones financieras y las obligaciones formales de gestión y remediación de vulnerabilidades. El sector opera bajo requisitos superpuestos en torno a la seguridad de pagos, la resiliencia digital, la supervisión de terceros y las pruebas de control documentadas. Esto hace que el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo sea especialmente relevante en BFSI porque la clasificación de riesgos necesita respaldar tanto las operaciones de seguridad diarias como la gobernanza lista para auditoría. El riesgo de proveedores también es más visible en los servicios financieros, lo que aumenta la demanda de mapeo de dependencias y seguimiento de la exposición de software externo. Como resultado, BFSI siguió siendo el vertical más fuerte por participación y uno de los grupos de clientes más exigentes en términos de madurez del flujo de trabajo.
Se proyecta que la atención médica y las ciencias de la vida se expandirán a una CAGR del 26,58% hasta 2031, impulsadas por el muy alto costo de los incidentes cibernéticos y la necesidad de proteger las operaciones clínicas, los datos sensibles y los entornos médicos conectados. Los patrones de gasto en el sector muestran un mayor enfoque en IA, seguridad en la nube y gestión de amenazas, lo que se alinea con el movimiento más amplio hacia el descubrimiento y la priorización continua de exposiciones. En el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo, los compradores del sector sanitario buscan cada vez más una intervención más temprana en lugar de solo una respuesta posterior al incidente. La tecnología de la información y las telecomunicaciones, el comercio minorista y el comercio electrónico, la fabricación industrial y el gobierno a?aden cada uno sus propios patrones de demanda a través del riesgo en la cadena de suministro de software, el cumplimiento de pagos, la exposición de OT y los mandatos de seguridad del sector público. Esa combinación mantiene la demanda sectorial amplia, pero la atención médica es el segmento que avanza más rápido, mientras que BFSI sigue siendo el más grande hoy en día.
Análisis Geográfico
Mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgos en América del Norte
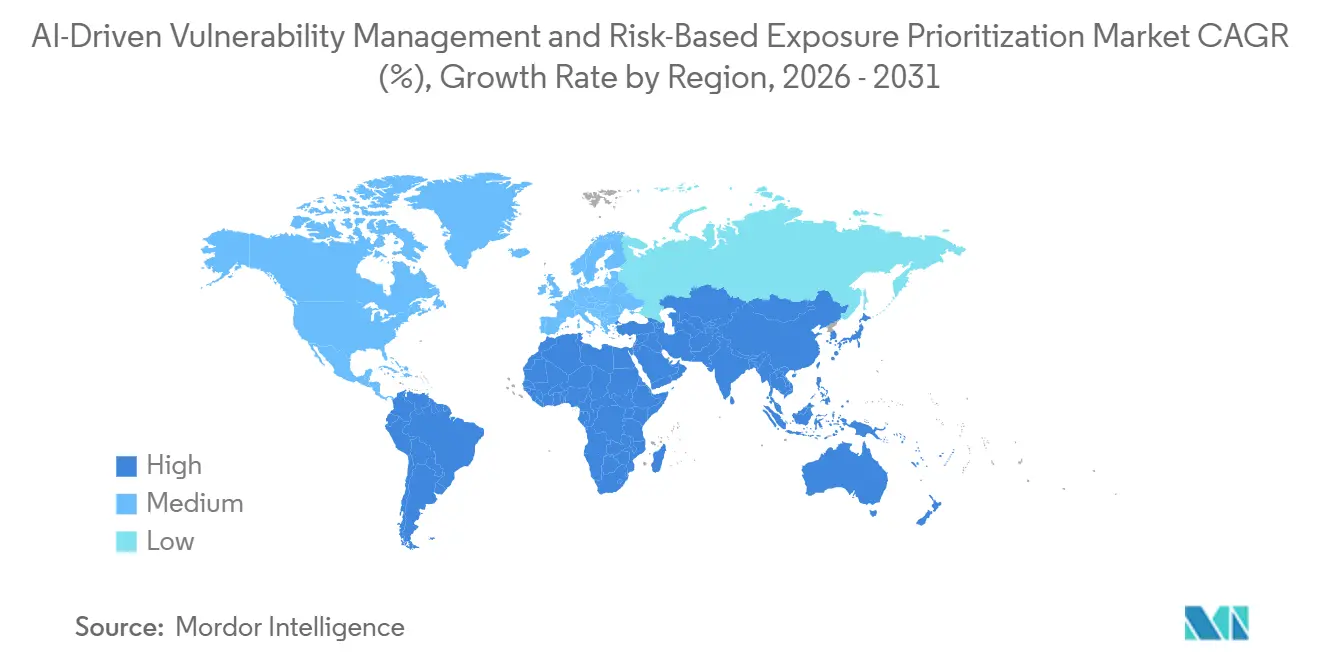
América del Norte concentró el 33,14% del mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgos en 2025, manteniendo su posición de liderazgo regional. La región se beneficia de un sólido gasto empresarial en seguridad, grandes bases instaladas de los principales proveedores y un entorno regulatorio que acerca la gestión del ciberriesgo a la supervisión de los consejos directivos. Las expectativas de divulgación en Estados Unidos y las directivas federales de seguridad han contribuido a convertir la gobernanza continua de vulnerabilidades en un requisito operativo estándar, más que en una función de seguridad de nicho. Esto ha favorecido una adopción más temprana de plataformas de gestión de exposición en organizaciones de los sectores BFSI, salud y sector público. 颁补苍补诲á también aporta demanda a través de servicios financieros regulados y la modernización empresarial, mientras que 惭é虫颈肠辞 impulsa el crecimiento mediante inversión en seguridad en la nube vinculada a la expansión de infraestructura digital.
Mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgos en Europa
Europa se mantuvo como el segundo mercado regional más grande, y su posición estuvo estrechamente ligada a la aplicación de la NIS2 y al impulso más amplio hacia controles documentados de la cadena de suministro. La región es especialmente relevante para el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgos, dado que los requisitos de cumplimiento ya no se limitan a la notificación de incidentes, sino que se extienden a la supervisión de proveedores, los procesos de gobernanza y la validación de medidas de seguridad. Alemania, el Reino Unido y Francia continúan siendo los pilares de la demanda regional, con la fabricación y la contratación pública desempe?ando roles significativos. La Caja de Herramientas de Seguridad de la Cadena de Suministro de TIC de la UE también a?ade peso práctico a la gestión del riesgo de software de terceros, impulsando la demanda de plataformas capaces de proporcionar evidencias y no solo resultados de análisis.
Mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgos en APAC, América del Sur y MEA
Se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 crecerá a una CAGR del 26,69% hasta 2031, convirtiéndose en la región de mayor expansión en el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgos. India, 闯补辫ó苍, Australia y Corea del Sur son los principales países de alto dinamismo en esta narrativa regional. Los requisitos de plazos para la aplicación de parches, el cumplimiento normativo en infraestructuras críticas y una mayor coordinación público-privada están contribuyendo a orientar a los compradores hacia modelos de remediación automatizada y continua. La región también presenta una sólida combinación de crecimiento en la nube y diversidad regulatoria, lo que hace más atractivas las plataformas preparadas para entornos híbridos. China impulsa la adopción doméstica a través de la protección por niveles y los requisitos regulares de control de vulnerabilidades, mientras que América del Sur, Oriente Medio y ?frica están generando nuevos grupos de demanda mediante la transformación digital basada en la nube y una mayor alineación con las prácticas cibernéticas de Estados Unidos y Europa. Brasil, Arabia Saudita y los Emiratos ?rabes Unidos destacan como los mercados de contratación más activos dentro de esas regiones emergentes.

Panorama Competitivo
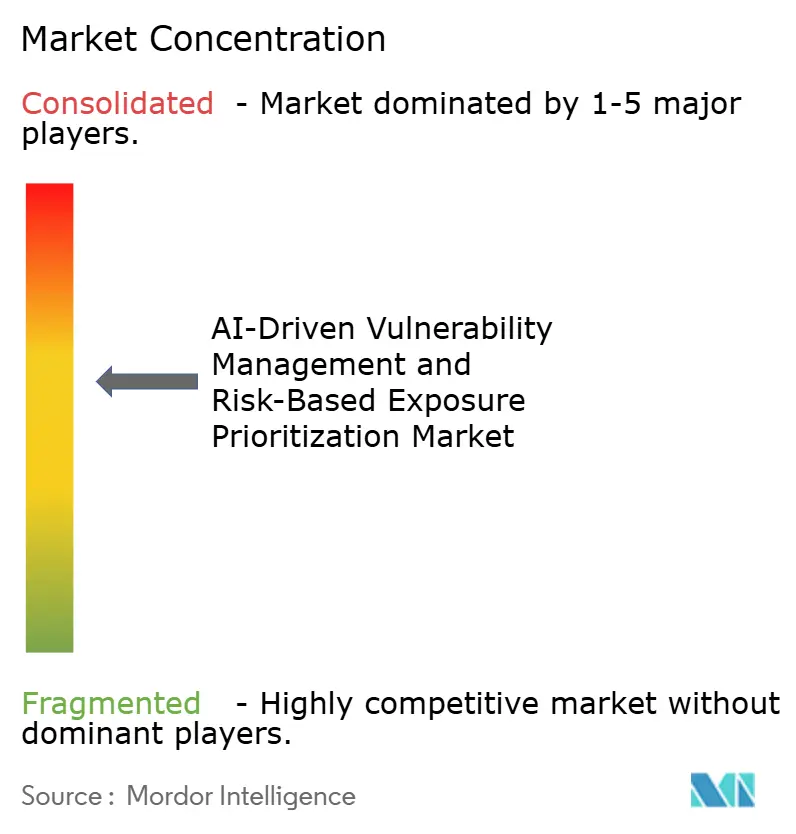
El mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo mostró una estructura moderadamente consolidada en el nivel superior, donde Tenable, Qualys, Rapid7, Microsoft, Palo Alto Networks y CrowdStrike siguieron siendo los competidores a escala empresarial más visibles. Su posición provino de amplias bases instaladas, un fuerte reconocimiento de marca y la capacidad de combinar funciones de exposición con flujos de trabajo de seguridad adyacentes. Al mismo tiempo, el mercado todavía tenía un nivel medio significativo de proveedores especializados como Nucleus Security, Brinqa, XM Cyber y Armis que competían en profundidad de priorización, cobertura de activos y adecuación del flujo de trabajo. Esto mantuvo la categoría competitiva aunque las grandes plataformas lideraron la discusión. También significó que la diferenciación estaba pasando del volumen bruto de análisis a la calidad de la validación, la profundidad de la automatización y la cobertura en activos de nube, código, identidad e infraestructura.
Un patrón claro fue la expansión de plataformas a través de adquisiciones y asociaciones. La adquisición de Vulcan Cyber por parte de Tenable en enero de 2025 a?adió ingesta de datos de terceros, gestión de tickets inteligente y enrutamiento automatizado de remediación a la plataforma Tenable One. El Proyecto QuiltWorks de CrowdStrike, lanzado en abril de 2026, amplió el campo competitivo al vincular a la empresa con Accenture, EY, IBM, Kroll y OpenAI en torno a la evaluación y remediación de vulnerabilidades en la era de la IA. Estos movimientos mostraron que el mercado de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo se estaba moviendo hacia ecosistemas basados en coaliciones y plataformas operativas amplias en lugar de herramientas aisladas.
Otro diferenciador importante fue el uso de IA de vanguardia en flujos de trabajo de productos en vivo y seguridad de código interno. Qualys lanzó Agent Val en marzo de 2026 para validar la explotabilidad y reducir las colas de remediación a un conjunto más peque?o de prioridades respaldadas por evidencia. Microsoft y Palo Alto Networks también utilizaron modelos avanzados de IA contra sus propias bases de código, reforzando la opinión de que los proveedores ahora necesitan probarse a sí mismos con la misma clase de herramientas que los atacantes pueden usar. El espacio en blanco permaneció en la cobertura de OT e IoT, modelos de implementación más ligeros para el mercado medio y controles de gobernanza para los propios motores de puntuación de IA. Esas brechas importan porque los compradores están preguntando cada vez más no solo cómo se genera una puntuación de riesgo, sino también si es explicable, auditable y está alineada con los requisitos locales de manejo de datos.
Líderes de la Industria de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgo
-
Tenable Holdings, Inc.
-
Qualys, Inc.
-
Rapid7, Inc.
-
Microsoft Corporation
-
Cisco Systems, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgos
- Tenable Holdings, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- CrowdStrike, Inc.
- Broadcom Inc.
- Fortinet, Inc.
- IBM Corporation
- Ivanti, Inc.
- Fortra, LLC
- LevelBlue
- Check Point Software Technologies Ltd.
- BeyondTrust Corporation
- Absolute Software Corporation
- Nucleus Security, Inc.
- Brinqa, Inc.
- XM Cyber Ltd.
- Armis, Inc.

Recent Industry Developments in Mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgos
- Junio de 2026: Qualys lanzó la distribución de parches entre pares (P2P) dentro de su Agente en la Nube para Windows 6.5, permitiendo que los endpoints distribuyan artefactos de parches directamente entre sí y reduciendo los tiempos de propagación de parches hasta en un 92% mientras reduce el consumo de ancho de banda WAN en más del 99%. Esta arquitectura eliminó el cuello de botella de distribución centralizada que históricamente había mantenido elevado el tiempo medio de remediación en las grandes empresas distribuidas.
- Abril de 2026: CrowdStrike lanzó el Proyecto QuiltWorks, una coalición de toda la industria que incluye a Accenture, EY, IBM Cybersecurity Services, Kroll y OpenAI, dise?ada para evaluar, priorizar y remediar la creciente ola de vulnerabilidades que están siendo descubiertas en el código de producción por modelos de IA de vanguardia. La iniciativa introdujo informes de riesgo a nivel de junta directiva y servicios de priorización informados por adversarios, marcando un giro hacia programas de resiliencia continua en la era de la IA.
- Abril de 2026: CrowdStrike integró Claude Opus 4.7 de Anthropic en toda su plataforma Falcon, aplicando el modelo a flujos de trabajo de descubrimiento y remediación de vulnerabilidades impulsados por IA dentro de Falcon Exposure Management. La integración posicionó a CrowdStrike como el primer proveedor importante de gestión de exposición en incorporar un modelo de IA de vanguardia en la capa de la plataforma en lugar de como un módulo adicional.
- Marzo de 2026: Qualys lanzó Agent Val dentro de su plataforma Enterprise TruRisk Management, introduciendo el primer sistema de IA agéntica de la industria para la validación segura de exploits y la remediación autónoma. Agent Val utilizó la tecnología TruConfirm para probar la explotabilidad en el entorno, reclasificar dinámicamente las puntuaciones TruRisk y seleccionar rutas de remediación óptimas, reduciendo una lista de 60.000 hallazgos críticos a 15 prioridades respaldadas por evidencia.


Alcance del Informe del Mercado Global de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgo
El mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgo se centra en plataformas y servicios que utilizan inteligencia artificial para identificar, evaluar y priorizar vulnerabilidades en entornos de TI y OT empresariales. Estas soluciones mejoran el análisis tradicional de vulnerabilidades aplicando análisis impulsados por IA para evaluar la gravedad del riesgo, validar exposiciones y automatizar estrategias de remediación. Las aplicaciones principales incluyen el descubrimiento de vulnerabilidades, la priorización de riesgos, la validación de exposición, la gestión de la superficie de ataque y la inteligencia de remediación. El mercado está impulsado por la creciente complejidad de los ecosistemas empresariales, el aumento del volumen de vulnerabilidades y la necesidad de enfoques de ciberseguridad proactivos y basados en riesgo. Industrias como BFSI, atención médica, gobierno, TI y fabricación están adoptando estas soluciones para fortalecer la resiliencia, garantizar el cumplimiento y minimizar la exposición a amenazas en evolución. Su objetivo principal es permitir a las organizaciones construir infraestructuras de seguridad adaptativas e impulsadas por inteligencia que prioricen eficazmente los riesgos, reduzcan la carga operativa y protejan los activos digitales contra ciberataques sofisticados.
El informe del mercado de Gestión de Vulnerabilidades Impulsada por IA y Priorización de Exposición Basada en Riesgo está segmentado por Componente (Software y Servicios), Aplicación (Descubrimiento y Evaluación de Vulnerabilidades, Priorización de Riesgos Impulsada por IA, Gestión y Validación de Exposición, Gestión de la Superficie de Ataque, Inteligencia y Automatización de Remediación), Implementación (Nube, Local e 贬í产谤颈诲补), Tama?o de Empresa (Grandes Empresas, y Peque?as y Medianas Empresas), Industria de Usuario Final (BFSI, Atención Médica y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Comercio Minorista y Comercio Electrónico, Fabricación Industrial, Gobierno y Sector Público, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, 础蝉颈补-笔补肠í蹿颈肠辞, Oriente Medio y ?frica). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Descubrimiento y Evaluación de Vulnerabilidades |
| Priorización de Riesgos Impulsada por IA |
| Gestión y Validación de Exposición |
| Gestión de la Superficie de Ataque |
| Inteligencia y Automatización de Remediación |
| Nube |
| Local |
| 贬í产谤颈诲补 |
| Grandes Empresas |
| Peque?as y Medianas Empresas |
| BFSI |
| Atención Médica y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Comercio Minorista y Comercio Electrónico |
| Fabricación Industrial |
| Gobierno y Sector Público |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Espa?a | ||
| Rusia | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| India | ||
| 闯补辫ó苍 | ||
| Corea del Sur | ||
| Australia | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Nigeria | ||
| Resto de ?frica | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Aplicación | Descubrimiento y Evaluación de Vulnerabilidades | ||
| Priorización de Riesgos Impulsada por IA | |||
| Gestión y Validación de Exposición | |||
| Gestión de la Superficie de Ataque | |||
| Inteligencia y Automatización de Remediación | |||
| Por Implementación | Nube | ||
| Local | |||
| 贬í产谤颈诲补 | |||
| Por Tama?o de Empresa | Grandes Empresas | ||
| Peque?as y Medianas Empresas | |||
| Por Industria de Usuario Final | BFSI | ||
| Atención Médica y Ciencias de la Vida | |||
| Tecnología de la Información y Telecomunicaciones | |||
| Comercio Minorista y Comercio Electrónico | |||
| Fabricación Industrial | |||
| Gobierno y Sector Público | |||
| Otras Industrias de Usuario Final | |||
| Por Geografía | América del Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Espa?a | |||
| Rusia | |||
| Resto de Europa | |||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| India | |||
| 闯补辫ó苍 | |||
| Corea del Sur | |||
| Australia | |||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | |||
| Resto de Oriente Medio | |||
| ?frica | 厂耻诲á蹿谤颈肠补 | ||
| Nigeria | |||
| Resto de ?frica | |||


Preguntas Clave Respondidas en el Informe
?Cuál es el panorama de tama?o del sector de gestión de vulnerabilidades impulsada por IA y priorización de exposición basada en riesgo?
Se situó en 8,43 mil millones USD en 2025, sube a 10,37 mil millones USD en 2026 y se prevé que alcance los 31,74 mil millones USD en 2031 a una CAGR del 25,07%.
?Qué región lidera este espacio hoy en día?
América del Norte lideró con una participación del 33,14% en 2025, respaldada por una fuerte demanda empresarial, concentración de proveedores y requisitos formales de gobernanza cibernética.
?Qué región se está expandiendo más rápido hasta 2031?
Se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 crecerá más rápido a una CAGR del 26,69% hasta 2031, ayudada por la presión de cumplimiento de parches y el aumento de los programas de seguridad de infraestructuras críticas.
?Cuál es el modelo de implementación más común?
La nube fue el modelo de implementación más grande con una participación del 55,09% en 2025 porque los compradores favorecieron la entrega como SaaS, la visibilidad central y el despliegue más rápido.
?Qué grupo de compradores está creciendo más rápido?
Se proyecta que las peque?as y medianas empresas registrarán el mayor crecimiento por tama?o de empresa a una CAGR del 26,47% a medida que la entrega en la nube y las necesidades de cumplimiento amplían la base de compradores.
?Qué sector de usuario final importa más en este momento?
BFSI mantuvo la mayor participación vertical con el 17,19% en 2025, mientras que la atención médica y las ciencias de la vida es el vertical de más rápido crecimiento a una CAGR del 26,58% hasta 2031.
?ltima actualización de la página el:



