
Tamanho e Participa??o do Mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 10.37 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 31.74 Bilh?es de dólares |
| Taxa de crescimento (2026 - 2031) | 25.07 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco por 黑料不打烊
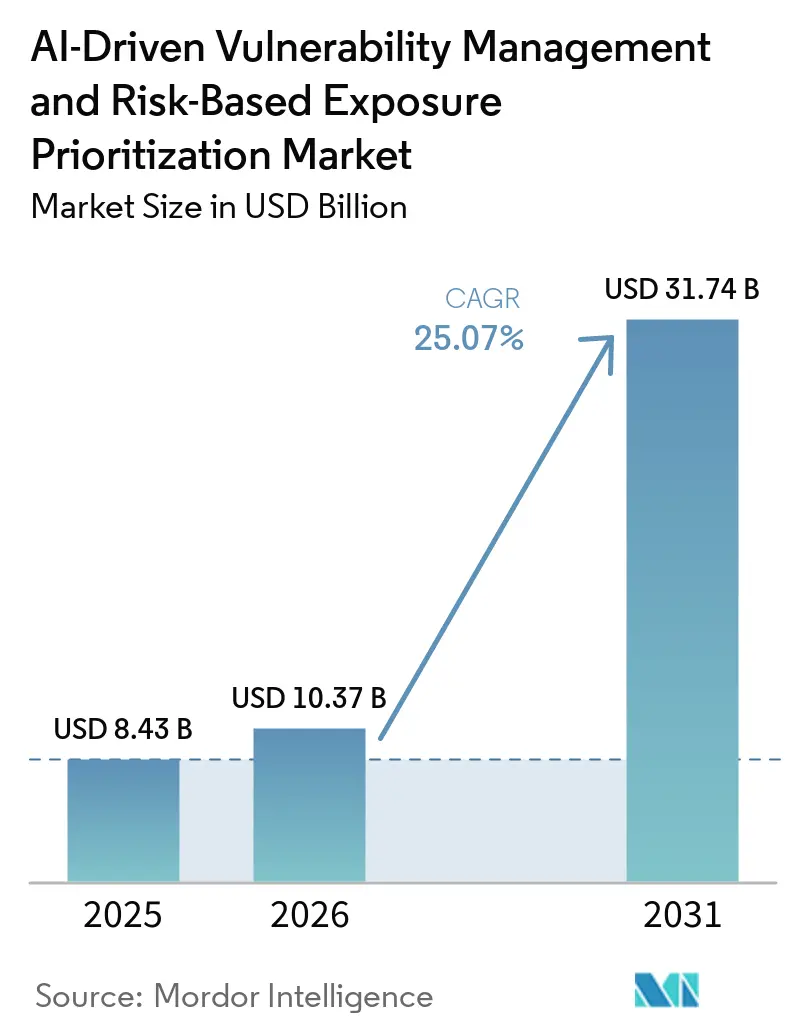
Espera-se que o tamanho do mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco cres?a de 8,43 bilh?es de USD em 2025 para 10,37 bilh?es de USD em 2026, com previs?o de atingir 31,74 bilh?es de USD até 2031 a um CAGR de 25,07% no período de 2026 a 2031. O crescimento é sustentado pela transi??o do escaneamento periódico de vulnerabilidades para o monitoramento contínuo de exposi??o, capaz de lidar com ambientes de nuvem, API e híbridos em rápida mudan?a. A press?o regulatória também está tornando a governan?a de vulnerabilidades mais formal, especialmente à medida que a divulga??o de incidentes, a supervis?o de software de terceiros e os fluxos de trabalho de remedia??o documentados est?o cada vez mais próximos da revis?o do conselho e de auditoria. Os compradores também est?o favorecendo plataformas que integram descoberta, prioriza??o, valida??o e remedia??o em um único fluxo de trabalho, impulsionando o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco em dire??o a suítes de gest?o de exposi??o mais amplas, em vez de ferramentas de escaneamento independentes. O design de produtos também está mudando à medida que os fornecedores constroem em torno de explorabilidade respaldada por evidências, automa??o de fluxo de trabalho e flexibilidade de implanta??o híbrida, em vez de apenas volume bruto de descobertas. Isso deixa espa?o para crescimento em servi?os gerenciados, saúde, ado??o por PMEs e gest?o de risco da cadeia de suprimentos, à medida que as organiza??es buscam a??o mais rápida com menos recursos internos de seguran?a.
Principais Conclus?es do Relatório
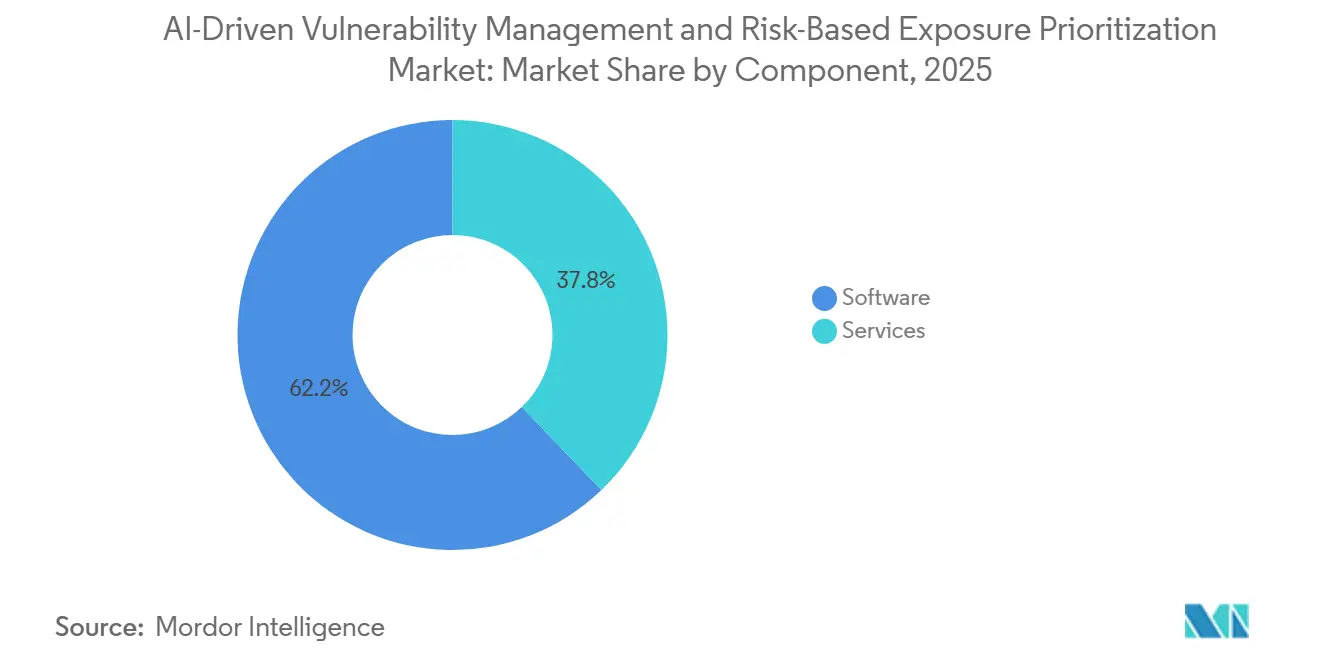
- Por componente, o software detinha 62,18% de participa??o em 2025, enquanto os servi?os têm proje??o de expans?o a um CAGR de 26,14% até 2031.
- Por aplica??o, a descoberta e avalia??o de vulnerabilidades liderou com 21,12% de participa??o em 2025, enquanto a prioriza??o de risco orientada por IA tem proje??o de expans?o a um CAGR de 26,25% até 2031.
- Por implanta??o, a nuvem detinha 55,09% da participa??o do mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco em 2025, enquanto a implanta??o híbrida tem proje??o de crescimento a um CAGR de 26,36% até 2031.
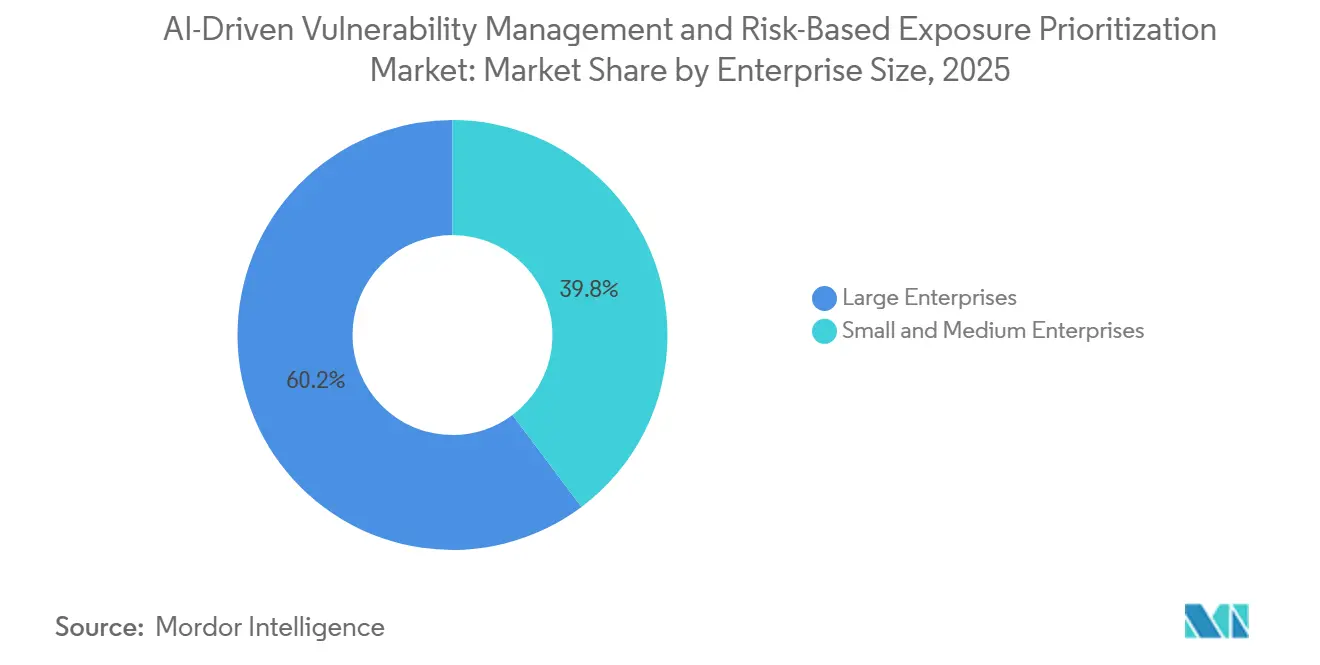
- Por porte empresarial, as grandes empresas responderam por 60,24% da participa??o de mercado em 2025, enquanto as pequenas e médias empresas têm proje??o de expans?o a um CAGR de 26,47% até 2031.
- Por setor do usuário final, o BFSI detinha 17,19% de participa??o em 2025, enquanto saúde e ciências da vida têm proje??o de avan?o a um CAGR de 26,58% até 2031.
- Por geografia, a América do Norte liderou com 33,14% de participa??o em 2025, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 tem proje??o de registrar o crescimento mais rápido a um CAGR de 26,69% até 2031.
Nota: O tamanho do mercado e os números de previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e percep??es mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Volume Crescente de Vulnerabilidades Exploráveis em Ambientes Híbridos | +5.0% | Global, com maior concentra??o na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Transi??o para Prioriza??o de Risco Sensível ao Contexto | +4.5% | Global, com ado??o mais rápida na América do Norte e ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2 a 4 anos) |
| Expans?o de Superfícies de Ataque Nativas em Nuvem, de Contêineres e de API | +4.2% | Global, com expans?o para Oriente 惭é诲颈辞 e ?frica e América do Sul por meio da ado??o de nuvem em primeiro lugar | Curto prazo (≤ 2 anos) |
| Press?o de Governan?a de Software de Terceiros e da Cadeia de Suprimentos | +3.8% | América do Norte e Europa, com expans?o para os principais mercados da ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2 a 4 anos) |
| Consolida??o de Equipes de Seguran?a em Torno de Plataformas de Gest?o de Exposi??o | +3.5% | Global, mais forte em empresas que gerenciam mais de 50 ferramentas de seguran?a | 惭é诲颈辞 prazo (2 a 4 anos) |
| Demanda por Automa??o para Remedia??o Mais Rápida e Menor Fadiga de Analistas | +3.0% | Global, com maior impulso em ambientes de TI e telecomunica??es de médio porte | Curto prazo (≤ 2 anos) |
| Fonte: 黑料不打烊 | |||
Volume Crescente de Vulnerabilidades Exploráveis em Ambientes Híbridos
As equipes de seguran?a est?o enfrentando uma janela muito mais curta entre a divulga??o e a explora??o no mundo real, o que torna os ciclos mais lentos de escaneamento e corre??o menos eficazes. O mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco está se beneficiando dessa mudan?a porque os compradores agora precisam de sistemas capazes de repriorizar exposi??es à medida que as condi??es de amea?a mudam em ativos locais, cargas de trabalho em nuvem e infraestrutura conectada. O problema é maior em ambientes híbridos porque cada ambiente produz diferentes formas de telemetria e carrega diferentes criticidades de negócio, o que torna uma única pontua??o de gravidade menos útil. A lacuna entre os sinais de explora??o pública e a atividade real de atacantes também tornou as organiza??es menos confortáveis em aguardar um pequeno conjunto de alertas confirmados antes de agir, aumentando assim a demanda por modelos de prioriza??o mais amplos e baseados em evidências. Os fornecedores que conseguem unificar o contexto de ativos, os sinais de explora??o e o status de remedia??o em um único fluxo de trabalho est?o mais alinhados com o que as equipes de seguran?a precisam atualmente. Essa press?o mantém o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco em um forte caminho de ado??o entre grandes empresas regulamentadas e compradores com uso intensivo de nuvem.[1]Palo Alto Networks, "Perturbando a Gest?o Legada de Vulnerabilidades," Palo Alto Networks, paloaltonetworks.com
Transi??o da Classifica??o Baseada em CVSS para Prioriza??o de Risco Sensível ao Contexto
A pontua??o CVSS estática n?o reflete mais como os ataques reais se desenrolam em ambientes ativos, especialmente quando problemas com pontua??o média permanecem exploráveis. Isso está impulsionando o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco em dire??o a modelos que combinam gravidade, probabilidade de explora??o, criticidade do ativo e status real de remedia??o em uma única pontua??o. Os fornecedores também est?o demonstrando que grandes filas de remedia??o podem ser reduzidas significativamente quando a valida??o de explora??o é adicionada antes que a a??o seja atribuída às equipes de opera??es. Isso importa porque a maioria das organiza??es n?o tem pessoal suficiente para tratar cada descoberta crítica como igualmente urgente, e essa restri??o de m?o de obra está agora moldando o comportamento de compra. Padr?es e orienta??es também apoiam essa mudan?a, enfatizando a prioriza??o baseada em risco em ambientes nativos em nuvem e híbridos. Como resultado, o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco está migrando do acúmulo de alertas para o suporte à decis?o baseado em evidências.[2]Qualys, "Qualys Lan?a o Primeiro Agente de IA do Setor para Valida??o Segura de Explora??o e Remedia??o Aut?noma," Qualys, qualys.com
Expans?o de Superfícies de Ataque Nativas em Nuvem, de Contêineres e de API
Os sistemas nativos em nuvem est?o tornando a gest?o de exposi??o mais difícil porque as cargas de trabalho têm vida curta, as permiss?es mudam com frequência e a exposi??o de rede n?o é fixa. Essa din?mica apoia o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco porque o contexto de tempo de execu??o importa mais quando APIs, contêineres e ativos Kubernetes est?o em constante mudan?a. A seguran?a de API também está se tornando mais central à medida que as organiza??es reconhecem que endpoints n?o documentados e inativos podem ficar fora dos inventários normais de ativos. O desenvolvimento em contêineres adiciona outra camada, pois cada imagem e ciclo de implanta??o pode introduzir uma nova superfície de vulnerabilidade, mesmo quando o ativo existe por apenas um período limitado. Essa é uma das raz?es pelas quais a prioriza??o de risco orientada por IA é a área de aplica??o de crescimento mais rápido no mercado mais amplo: esses ambientes requerem processamento contínuo de sinais em vez de revis?o periódica. A dire??o dos padr?es está refor?ando essa demanda ao tratar a prote??o de API em sistemas nativos em nuvem como uma disciplina distinta com seus próprios requisitos de prote??o.[3]Black Kite, "Relatório de Ciberseguran?a de Servi?os Financeiros 2026," Black Kite, blackkite.com
Risco de Software de Terceiros e Press?o de Governan?a da Cadeia de Suprimentos de Software
A exposi??o de software de fornecedores está se tornando cada vez mais difícil de separar do risco cibernético interno, especialmente em setores regulamentados que dependem de grandes ecossistemas de fornecedores. Isso apoia o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco, pois os compradores querem ferramentas que possam conectar o risco de componentes upstream, dependências de software e evidências de auditoria em um único fluxo de trabalho. Os servi?os financeiros mostram isso claramente: as vulnerabilidades de fornecedores de gravidade crítica aumentaram acentuadamente em 2025, aumentando a press?o para rastrear o risco de software externo com a mesma disciplina usada para ativos internos. O lado da conformidade também está se fortalecendo à medida que a NIS2 e a Caixa de Ferramentas de Seguran?a da Cadeia de Suprimentos de TIC da UE pressionam as organiza??es a documentar controles de risco de fornecedores, avalia??es de seguran?a e a??es de acompanhamento. Isso está impulsionando a demanda por plataformas que possam ingerir listas de materiais de software, mapear CVEs para dependências e exibir o status de remedia??o em um formato que os auditores possam revisar. Produtos apenas de escaneamento s?o mais fracos nessa área, o que cria espa?o para plataformas de gest?o de exposi??o mais amplas ganharem participa??o.[4]Instituto Nacional de Padr?es e Tecnologia, "Diretrizes para Prote??o de API para Sistemas Nativos em Nuvem - Atualiza??o de Mar?o de 2026," NIST, nist.gov
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Contexto Limitado de Ativos e Telemetria Incompleta | -2.0% | Global, mais agudo em ambientes legados fragmentados e em ambientes mistos de OT e TI | 惭é诲颈辞 prazo (2 a 4 anos) |
| Fric??o de Integra??o com ITSM, CMDB e Fluxos de Trabalho de Corre??o Legados | -1.5% | Global, com maior fric??o em grandes empresas que utilizam implanta??es de ITSM anteriores a 2020 | 惭é诲颈辞 prazo (2 a 4 anos) |
| Escrutínio Or?amentário para Compradores de 惭é诲颈辞 Porte e Atrasos na Racionaliza??o de Ferramentas | -1.0% | 惭é诲颈辞 porte da América do Norte e Europa, com impacto seletivo em PMEs da ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤ 2 anos) |
| Preocupa??es com Privacidade de Dados, Residência e Governan?a de Modelos | -0.8% | Europa, ?蝉颈补-笔补肠í蹿颈肠辞 e organiza??es do setor público no Oriente 惭é诲颈辞 e ?frica | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Contexto Limitado de Ativos e Telemetria Incompleta Reduzindo a Precis?o do Modelo
O principal limite técnico da prioriza??o orientada por IA ainda é a incompletude dos dados, e n?o a fraqueza dos algoritmos. Os registros de ativos construídos para gest?o de servi?os frequentemente carecem do contexto necessário para decis?es de seguran?a em tempo real, como se um sistema está voltado para a internet, se existe um controle compensatório ou se o ativo contém dados regulamentados. O problema é mais grave em ambientes mistos de TI, OT e IoT, onde dispositivos passivos e sistemas difíceis de instrumentar criam lacunas de visibilidade. Essas lacunas importam porque o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco depende de entradas precisas para classificar o risco corretamente e conquistar a confian?a das equipes de opera??es. A qualidade dos metadados também sofre quando os atrasos no enriquecimento público deixam novas vulnerabilidades sem os campos de contexto dos quais muitos sistemas de pontua??o dependem. Os fornecedores est?o melhorando isso com descoberta sem agente e conectores de dados mais amplos, mas a lacuna de visibilidade ainda retarda a ado??o em ambientes heterogêneos.
Fric??o de Integra??o com ITSM, CMDB e Fluxos de Trabalho de Corre??o Legados
A pontua??o de risco só cria valor quando flui para os sistemas que aprovam, atribuem e encerram o trabalho de remedia??o. Muitos compradores ainda enfrentam dificuldades aqui porque o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco precisa se integrar com processos de emiss?o de tickets, controle de mudan?as e corre??o de longa data que n?o foram projetados para sinais de seguran?a em tempo real. As equipes de seguran?a e opera??es também perdem confian?a quando os dados de status ficam fora de sincronia entre scanners, ferramentas de ITSM e plataformas de corre??o. Isso retarda o retorno sobre o investimento porque o benefício de uma melhor prioriza??o é reduzido quando a execu??o do fluxo de trabalho permanece manual ou inconsistente. O desafio é visível na gest?o de corre??es empresariais, onde a plena autonomia ainda é rara e a coordena??o entre prioriza??o e remedia??o continua sendo um grande ponto de dor. Os fornecedores que adicionam emiss?o de tickets integrada, valida??o e orquestra??o de corre??es est?o em melhor posi??o para reduzir essa fric??o e apoiar uma implanta??o mais ampla.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente:
O Software Lidera Enquanto os Servi?os Ganham com a Press?o de PessoalO software detinha 62,18% da participa??o do mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco em 2025, refletindo a forte preferência dos compradores empresariais por plataformas entregues via SaaS em detrimento das ferramentas tradicionais locais. Atualiza??es contínuas de produtos, entrega em nuvem e feeds de amea?as integrados tornaram o software a escolha padr?o para organiza??es que desejavam lógica de detec??o e prioriza??o atualizada sem atraso de vers?o. O software também se encaixa bem com estratégias mais amplas de gest?o de exposi??o porque poderia ficar mais próximo de ativos em nuvem, ambientes de API e camadas de relatórios centralizados. Nessa parte do mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco, os fornecedores se beneficiaram da demanda por plataformas que integram descoberta, valida??o, pontua??o e transferência de fluxo de trabalho em um único sistema. Isso tornou o software n?o apenas o modelo de entrega com maior participa??o, mas também a camada operacional central por meio da qual a maioria das organiza??es agora gerencia dados de exposi??o.
Os servi?os têm proje??o de expans?o a um CAGR de 26,14% até 2031, e esse ritmo reflete a press?o operacional dentro das equipes de seguran?a, e n?o a falta de confian?a na tecnologia em si. Muitas organiza??es ainda n?o têm pessoal suficiente para executar programas de exposi??o contínua em escala, portanto, servi?os gerenciados e profissionais est?o preenchendo a lacuna em torno de ajuste fino, design de fluxo de trabalho, coordena??o de remedia??o e suporte à conformidade. Isso é especialmente relevante no setor de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco para compradores menores e organiza??es regulamentadas de médio porte que precisam de forte disciplina de processo, mas n?o conseguem manter grandes equipes internas. O trabalho de consultoria também está crescendo porque a governan?a de vulnerabilidades agora se sobrep?e mais diretamente às expectativas de auditoria, risco e relatórios para o conselho. O resultado é uma estrutura dual em que o software permanece como ?ncora, enquanto os servi?os crescem mais rapidamente porque os compradores querem resultados e cobertura operacional, e n?o apenas mais um console de seguran?a.


Por Aplica??o:
A Prioriza??o Liderada por IA Muda a Forma como as Equipes Utilizam os Dados de Exposi??oA descoberta e avalia??o de vulnerabilidades respondeu pela maior participa??o, com 21,12% em 2025, indicando que a enumera??o de ativos e a identifica??o básica permanecem o ponto de entrada para a maioria dos programas de clientes. As organiza??es n?o podem priorizar o que n?o sabem que existe, portanto, a descoberta permanece a primeira camada operacional em ambientes de nuvem, OT, IoT e TI empresarial. Essa parte do mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco é apoiada pelo crescimento contínuo na diversidade de ativos, o que mantém a profundidade do inventário e o escaneamento contínuo altamente relevantes. Os compradores também tratam a descoberta como a base para fun??es de estágio posterior, como valida??o de explora??o, roteamento de remedia??o e evidências de conformidade. ? por isso que o maior segmento de aplica??o ainda está a montante no fluxo de trabalho, mesmo quando os clientes pedem uma lógica de prioriza??o mais avan?ada.
A prioriza??o de risco orientada por IA tem proje??o de crescer no ritmo mais rápido, com um CAGR de 26,25% até 2031, indicando uma mudan?a em onde os clientes agora veem o maior gargalo operacional. O problema n?o é mais apenas encontrar exposi??es, mas decidir quais s?o mais importantes primeiro de uma forma que corresponda à explorabilidade real e ao impacto nos negócios. Evidências de ambientes de produ??o também mostraram que muitas exposi??es n?o criam caminhos de ataque viáveis para ativos críticos, portanto, os clientes est?o atribuindo maior valor à valida??o contextual e à classifica??o com consciência do caminho de ataque. No mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco, isso favorece ferramentas que reduzem o ruído, encurtam as filas e permitem que as equipes concentrem esfor?os onde a remedia??o mudará o quadro de risco. A gest?o e valida??o de exposi??o, a gest?o de superfície de ataque e a inteligência de remedia??o se beneficiam dessa mudan?a porque cada uma ajuda a traduzir descobertas brutas em a??o prática.
Por Implanta??o:
A Nuvem Permanece a Maior Enquanto o Híbrido se Torna Mais ImportanteA implanta??o em nuvem capturou 55,09% do mercado em 2025, confirmando que o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco permanece estreitamente ligado à entrega de seguran?a via SaaS. Os compradores favoreceram a nuvem porque simplificou a implanta??o, escalou com mais facilidade e suportou atualiza??es mais rápidas em grandes ambientes distribuídos. A nuvem também atende à necessidade de painéis centralizados, lógica de política compartilhada e integra??o mais rápida com pilhas de seguran?a modernas. Para muitas empresas, a implanta??o em nuvem reduziu a carga de manuten??o e encurtou o caminho da aquisi??o à opera??o ativa. Isso a tornou o modelo líder para organiza??es que buscam ado??o rápida e ampla visibilidade em ambientes digitais em evolu??o.
A implanta??o híbrida tem proje??o de expans?o a um CAGR de 26,36% até 2031 porque muitos compradores n?o conseguem colocar toda a telemetria, processamento ou fluxos de dados em um único modelo de nuvem pública. Ambientes regulamentados ainda precisam de controle local sobre determinadas classes de ativos, e organiza??es com uso intensivo de OT frequentemente têm limita??es de infraestrutura que retardam a migra??o completa para a nuvem. O tamanho do mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco para ambientes híbridos está, portanto, sendo moldado por necessidades práticas de governan?a tanto quanto por preferência técnica. Os compradores querem pontua??o e relatórios consistentes, mesmo quando a descoberta acontece localmente e as camadas de análise ou relatórios est?o na nuvem. Isso cria um requisito de produto para que os fornecedores mantenham a precis?o do risco em fluxos de telemetria gerenciados localmente e na nuvem.
Por Porte Empresarial:
Grandes Empresas Ainda Lideram Enquanto as PMEs AceleramAs grandes empresas detinham uma participa??o de 60,24% em 2025, consistente com seu investimento anterior em programas formais de vulnerabilidade, maiores or?amentos de seguran?a cibernética e requisitos de governan?a mais maduros. Essas organiza??es também eram mais propensas a operar amplos ambientes híbridos, ecossistemas de software de terceiros e processos de remedia??o com auditoria intensa que requerem plataformas especializadas. No mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco, as grandes empresas permaneceram, portanto, a principal base instalada para implanta??es em escala de plataforma e integra??es de múltiplos fluxos de trabalho. Elas também tinham a maior necessidade de consolida??o, pois gerenciar muitas ferramentas pontuais criava problemas de custo, fluxo de trabalho e visibilidade. Isso tornou as grandes empresas o principal centro de demanda para plataformas unificadas de gest?o de exposi??o.
As pequenas e médias empresas têm proje??o de crescer a um CAGR de 26,47% até 2031, o que marca uma clara amplia??o da base de compradores. A mudan?a está sendo apoiada por barreiras de entrada mais baixas na entrega em nuvem, fluxos de trabalho de prioriza??o pré-configurados e um ambiente de conformidade que n?o trata mais a gest?o de vulnerabilidades como opcional para empresas menores. As orienta??es do NIST para ciberseguran?a de pequenas empresas também refor?am a expectativa de que práticas de monitoramento repetíveis e documentadas devem se estender além dos grandes ambientes corporativos. No setor de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco, isso está abrindo espa?o para modelos de implanta??o mais leves e ofertas com suporte de servi?os que n?o requerem analistas internos dedicados. O padr?o de crescimento sugere que as PMEs est?o migrando de compradores ocasionais para um conjunto de demanda mais duradouro dentro da categoria.
Por Setor do Usuário Final:
O BFSI Mantém a Lideran?a Enquanto a 厂补ú诲别 Avan?a Mais RapidamenteO BFSI detinha a maior participa??o do usuário final, com 17,19% em 2025, refletindo os estreitos la?os entre as institui??es financeiras e as obriga??es formais de gest?o e remedia??o de vulnerabilidades. O setor opera sob requisitos sobrepostos em torno de seguran?a de pagamentos, resiliência digital, supervis?o de terceiros e testes de controle documentados. Isso torna o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco especialmente relevante no BFSI porque a classifica??o de risco precisa apoiar tanto as opera??es de seguran?a do dia a dia quanto a governan?a pronta para auditoria. O risco de fornecedores também é mais visível nos servi?os financeiros, o que aumenta a demanda por mapeamento de dependências e rastreamento de exposi??o de software externo. Como resultado, o BFSI permaneceu o vertical mais forte por participa??o e um dos grupos de clientes mais exigentes em termos de maturidade do fluxo de trabalho.
厂补ú诲别 e ciências da vida têm proje??o de expans?o a um CAGR de 26,58% até 2031, impulsionado pelo custo muito elevado de incidentes cibernéticos e pela necessidade de proteger opera??es clínicas, dados sensíveis e ambientes médicos conectados. Os padr?es de gastos no setor mostram maior foco em IA, seguran?a em nuvem e gest?o de amea?as, o que se alinha com o movimento mais amplo em dire??o à descoberta e prioriza??o contínua de exposi??o. No mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco, os compradores de saúde est?o cada vez mais buscando interven??o mais precoce, em vez de apenas resposta pós-incidente. Tecnologia da informa??o e telecomunica??es, varejo e comércio eletr?nico, manufatura industrial e governo cada um adiciona seus próprios padr?es de demanda por meio de risco da cadeia de suprimentos de software, conformidade de pagamentos, exposi??o de OT e mandatos de seguran?a do setor público. Essa combina??o mantém a demanda setorial ampla, mas a saúde é o segmento que avan?a mais rapidamente, enquanto o BFSI permanece o maior hoje.
Análise Geográfica
Mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco na América do Norte
A América do Norte deteve 33,14% do mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco em 2025, mantendo sua posi??o regional de lideran?a. A regi?o se beneficia de elevados investimentos em seguran?a corporativa, grandes bases instaladas dos principais fornecedores e um ambiente regulatório que aproxima o risco cibernético da supervis?o dos conselhos de administra??o. As expectativas de divulga??o nos Estados Unidos e as diretrizes federais de seguran?a contribuíram para tornar a governan?a contínua de vulnerabilidades um requisito operacional consolidado, e n?o mais uma fun??o de seguran?a de nicho. Isso impulsionou a ado??o antecipada de plataformas de gest?o de exposi??o em organiza??es dos setores de servi?os financeiros, saúde e setor público. O 颁补苍补诲á também contribui com demanda por meio de servi?os financeiros regulamentados e moderniza??o corporativa, enquanto o 惭é虫颈肠辞 sustenta o crescimento por meio de investimentos em seguran?a em nuvem vinculados à expans?o da infraestrutura digital.
Mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco na Europa
A Europa permaneceu como o segundo maior mercado regional, e sua posi??o esteve estreitamente ligada à aplica??o da NIS2 e ao movimento mais amplo em dire??o a controles documentados da cadeia de suprimentos. A regi?o é especialmente relevante para o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco porque os requisitos de conformidade n?o se limitam mais à notifica??o de incidentes e agora se estendem à supervis?o de fornecedores, processos de governan?a e valida??o de medidas de seguran?a. Alemanha, Reino Unido e Fran?a continuam a ancorar a demanda regional, com a manufatura e as aquisi??es do setor público desempenhando papéis significativos. A Caixa de Ferramentas de Seguran?a da Cadeia de Suprimentos de TIC da UE também agrega peso prático à gest?o de riscos de software de terceiros, sustentando a demanda por plataformas capazes de fornecer evidências e n?o apenas resultados de varredura.
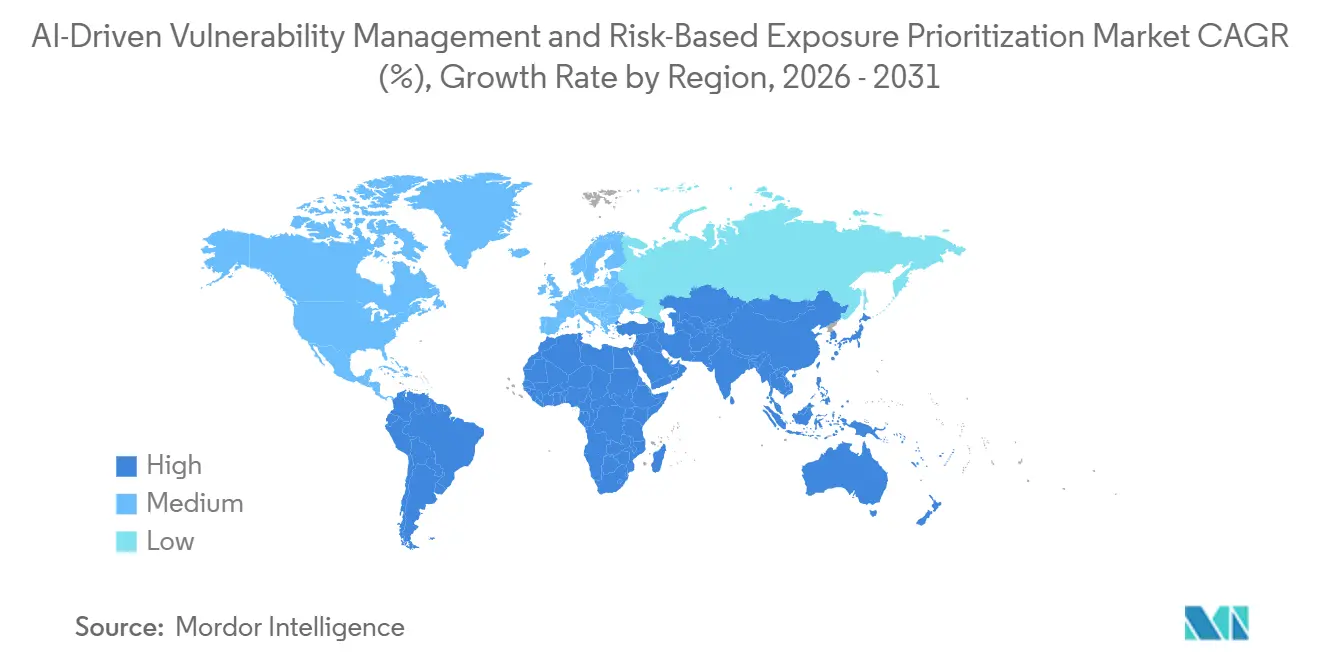
Mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco na APAC, América do Sul e MEA
A ?蝉颈补-笔补肠í蹿颈肠辞 deve crescer a um CAGR de 26,69% até 2031, tornando-se a regi?o de expans?o mais rápida no mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco. ?ndia, Jap?o, 础耻蝉迟谤á濒颈补 e Coreia do Sul s?o os principais países de alto dinamismo nessa narrativa regional. Requisitos de temporiza??o de patches, conformidade com infraestruturas críticas e uma coordena??o público-privada mais robusta est?o contribuindo para direcionar os compradores em dire??o a modelos de remedia??o automatizados e contínuos. A regi?o também apresenta uma combina??o expressiva de crescimento em nuvem e diversidade regulatória, tornando as plataformas prontas para ambientes híbridos mais atrativas. A China sustenta a ado??o doméstica por meio de prote??o em camadas e requisitos regulares de controle de vulnerabilidades, enquanto a América do Sul, o Oriente 惭é诲颈辞 e a ?frica est?o criando novos polos de demanda por meio da transforma??o digital com prioridade para a nuvem e maior alinhamento com as práticas cibernéticas dos Estados Unidos e da Europa. Brasil, Arábia Saudita e Emirados ?rabes Unidos se destacam como os mercados de aquisi??o mais ativos nessas regi?es emergentes.

Cenário Competitivo
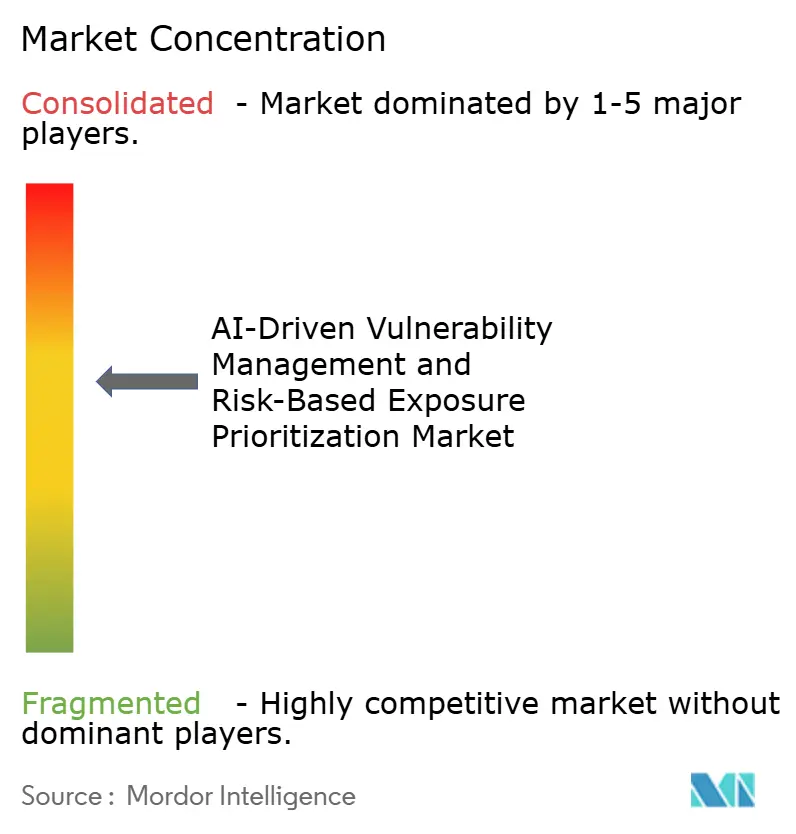
O mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco apresentou uma estrutura moderadamente consolidada no nível superior, onde Tenable, Qualys, Rapid7, Microsoft, Palo Alto Networks e CrowdStrike permaneceram os concorrentes em escala empresarial mais visíveis. Sua posi??o veio de amplas bases instaladas, forte reconhecimento de marca e a capacidade de combinar fun??es de exposi??o com fluxos de trabalho de seguran?a adjacentes. Ao mesmo tempo, o mercado ainda tinha um nível intermediário significativo de fornecedores especializados, como Nucleus Security, Brinqa, XM Cyber e Armis, que competiam em profundidade de prioriza??o, cobertura de ativos e adequa??o ao fluxo de trabalho. Isso manteve a categoria competitiva, mesmo que as grandes plataformas liderassem a discuss?o. Também significou que a diferencia??o estava migrando do volume bruto de escaneamento para a qualidade da valida??o, profundidade da automa??o e cobertura em ativos de nuvem, código, identidade e infraestrutura.
Um padr?o claro foi a expans?o de plataformas por meio de aquisi??es e parcerias. A aquisi??o da Vulcan Cyber pela Tenable em janeiro de 2025 adicionou ingest?o de dados de terceiros, emiss?o inteligente de tickets e roteamento automatizado de remedia??o à plataforma Tenable One. O Projeto QuiltWorks da CrowdStrike, lan?ado em abril de 2026, ampliou o campo competitivo ao vincular a empresa à Accenture, EY, IBM, Kroll e OpenAI em torno de avalia??o e remedia??o de vulnerabilidades na era da IA. Esses movimentos mostraram que o mercado de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco estava se movendo em dire??o a ecossistemas baseados em coaliz?o e amplas plataformas operacionais, em vez de ferramentas isoladas.
Outro forte diferenciador foi o uso de IA de fronteira em fluxos de trabalho de produtos ativos e seguran?a de código interno. A Qualys lan?ou o Agent Val em mar?o de 2026 para validar a explorabilidade e reduzir as filas de remedia??o a um conjunto menor de prioridades respaldadas por evidências. A Microsoft e a Palo Alto Networks também usaram modelos avan?ados de IA em suas próprias bases de código, refor?ando a vis?o de que os fornecedores agora precisam se testar com a mesma classe de ferramentas que os atacantes podem usar. O espa?o em branco permaneceu na cobertura de OT e IoT, modelos de implanta??o mais leves para o mercado intermediário e controles de governan?a para os próprios mecanismos de pontua??o de IA. Essas lacunas importam porque os compradores est?o cada vez mais perguntando n?o apenas como uma pontua??o de risco é gerada, mas também se ela é explicável, auditável e alinhada com os requisitos locais de tratamento de dados.
Líderes do Setor de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco
-
Tenable Holdings, Inc.
-
Qualys, Inc.
-
Rapid7, Inc.
-
Microsoft Corporation
-
Cisco Systems, Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco
- Tenable Holdings, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- CrowdStrike, Inc.
- Broadcom Inc.
- Fortinet, Inc.
- IBM Corporation
- Ivanti, Inc.
- Fortra, LLC
- LevelBlue
- Check Point Software Technologies Ltd.
- BeyondTrust Corporation
- Absolute Software Corporation
- Nucleus Security, Inc.
- Brinqa, Inc.
- XM Cyber Ltd.
- Armis, Inc.

Recent Industry Developments in Mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco
- Junho de 2026: A Qualys lan?ou a distribui??o ponto a ponto (P2P) de corre??es dentro de seu Agente em Nuvem para Windows 6.5, permitindo que os endpoints distribuam artefatos de corre??o diretamente entre si, reduzindo os tempos de propaga??o de corre??es em até 92% e reduzindo o consumo de largura de banda WAN em mais de 99%. Essa arquitetura eliminou o gargalo de distribui??o centralizada que historicamente mantinha o tempo médio de remedia??o elevado em grandes empresas distribuídas.
- Abril de 2026: A CrowdStrike lan?ou o Projeto QuiltWorks, uma coaliz?o de ?mbito setorial incluindo Accenture, EY, IBM Cybersecurity Services, Kroll e OpenAI, projetada para avaliar, priorizar e remediar a crescente onda de vulnerabilidades descobertas em código de produ??o por modelos de IA de fronteira. A iniciativa introduziu relatórios de risco em nível de conselho e servi?os de prioriza??o informados por adversários, marcando uma mudan?a em dire??o a programas de resiliência contínua na era da IA.
- Abril de 2026: A CrowdStrike integrou o Claude Opus 4.7 da Anthropic em toda a sua plataforma Falcon, aplicando o modelo a fluxos de trabalho de descoberta e remedia??o de vulnerabilidades orientados por IA dentro do Falcon Exposure Management. A integra??o posicionou a CrowdStrike como o primeiro grande fornecedor de gest?o de exposi??o a incorporar um modelo de IA de fronteira na camada da plataforma, em vez de como um módulo complementar.
- Mar?o de 2026: A Qualys lan?ou o Agent Val dentro de sua plataforma Enterprise TruRisk Management, introduzindo o primeiro sistema de IA agêntica do setor para valida??o segura de explora??o e remedia??o aut?noma. O Agent Val utilizou a tecnologia TruConfirm para provar a explorabilidade no ambiente, reclassificar dinamicamente as pontua??es TruRisk e selecionar os caminhos de remedia??o ideais, reduzindo uma lista de 60.000 descobertas críticas para 15 prioridades respaldadas por evidências.


Escopo do Relatório Global do Mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco
O mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco concentra-se em plataformas e servi?os que utilizam inteligência artificial para identificar, avaliar e priorizar vulnerabilidades em ambientes de TI e OT empresariais. Essas solu??es aprimoram o escaneamento tradicional de vulnerabilidades aplicando análises orientadas por IA para avaliar a gravidade do risco, validar exposi??es e automatizar estratégias de remedia??o. As aplica??es principais incluem descoberta de vulnerabilidades, prioriza??o de risco, valida??o de exposi??o, gest?o de superfície de ataque e inteligência de remedia??o. O mercado é impulsionado pela crescente complexidade dos ecossistemas empresariais, pelo volume crescente de vulnerabilidades e pela necessidade de abordagens proativas de ciberseguran?a baseadas em risco. Setores como BFSI, saúde, governo, TI e manufatura est?o adotando essas solu??es para fortalecer a resiliência, garantir a conformidade e minimizar a exposi??o a amea?as em evolu??o. Seu objetivo principal é permitir que as organiza??es construam infraestruturas de seguran?a adaptativas e orientadas por inteligência que priorizem efetivamente os riscos, reduzam a sobrecarga operacional e protejam os ativos digitais contra ataques cibernéticos sofisticados.
O relatório do mercado de Gest?o de Vulnerabilidades Orientada por IA e Prioriza??o de Exposi??o Baseada em Risco é segmentado por Componente (Software e Servi?os), Aplica??o (Descoberta e Avalia??o de Vulnerabilidades, Prioriza??o de Risco Orientada por IA, Gest?o e Valida??o de Exposi??o, Gest?o de Superfície de Ataque, Inteligência e Automa??o de Remedia??o), Implanta??o (Nuvem, Local e 贬í产谤颈诲补), Porte Empresarial (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (BFSI, 厂补ú诲别 e Ciências da Vida, Tecnologia da Informa??o e Telecomunica??es, Varejo e Comércio Eletr?nico, Manufatura Industrial, Governo e Setor Público e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, ?蝉颈补-笔补肠í蹿颈肠辞, Oriente 惭é诲颈辞 e ?frica). As Previs?es de Mercado s?o Fornecidas em Termos de Valor (USD).
| Software |
| Servi?os |
| Descoberta e Avalia??o de Vulnerabilidades |
| Prioriza??o de Risco Orientada por IA |
| Gest?o e Valida??o de Exposi??o |
| Gest?o de Superfície de Ataque |
| Inteligência e Automa??o de Remedia??o |
| Nuvem |
| Local |
| 贬í产谤颈诲补 |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| 厂补ú诲别 e Ciências da Vida |
| Tecnologia da Informa??o e Telecomunica??es |
| Varejo e Comércio Eletr?nico |
| Manufatura Industrial |
| Governo e Setor Público |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| 搁ú蝉蝉颈补 | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| ?ndia | ||
| Jap?o | ||
| Coreia do Sul | ||
| 础耻蝉迟谤á濒颈补 | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita |
| Emirados ?rabes Unidos | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| 狈颈驳é谤颈补 | ||
| Restante da ?frica | ||
| Por Componente | Software | ||
| Servi?os | |||
| Por Aplica??o | Descoberta e Avalia??o de Vulnerabilidades | ||
| Prioriza??o de Risco Orientada por IA | |||
| Gest?o e Valida??o de Exposi??o | |||
| Gest?o de Superfície de Ataque | |||
| Inteligência e Automa??o de Remedia??o | |||
| Por Implanta??o | Nuvem | ||
| Local | |||
| 贬í产谤颈诲补 | |||
| Por Porte Empresarial | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Setor do Usuário Final | BFSI | ||
| 厂补ú诲别 e Ciências da Vida | |||
| Tecnologia da Informa??o e Telecomunica??es | |||
| Varejo e Comércio Eletr?nico | |||
| Manufatura Industrial | |||
| Governo e Setor Público | |||
| Outros Setores do Usuário Final | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| 搁ú蝉蝉颈补 | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| ?ndia | |||
| Jap?o | |||
| Coreia do Sul | |||
| 础耻蝉迟谤á濒颈补 | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Arábia Saudita | |
| Emirados ?rabes Unidos | |||
| Restante do Oriente 惭é诲颈辞 | |||
| ?frica | ?frica do Sul | ||
| 狈颈驳é谤颈补 | |||
| Restante da ?frica | |||


Principais Quest?es Respondidas no Relatório
Qual é a perspectiva de tamanho para o setor de gest?o de vulnerabilidades orientada por IA e prioriza??o de exposi??o baseada em risco?
Estava em 8,43 bilh?es de USD em 2025, sobe para 10,37 bilh?es de USD em 2026 e tem previs?o de atingir 31,74 bilh?es de USD até 2031 a um CAGR de 25,07%.
Qual regi?o lidera esse espa?o atualmente?
A América do Norte liderou com uma participa??o de 33,14% em 2025, apoiada pela forte demanda empresarial, concentra??o de fornecedores e requisitos formais de governan?a cibernética.
Qual regi?o está se expandindo mais rapidamente até 2031?
A ?蝉颈补-笔补肠í蹿颈肠辞 tem proje??o de crescer mais rapidamente a um CAGR de 26,69% até 2031, auxiliada pela press?o de conformidade de corre??es e pelos crescentes programas de seguran?a de infraestrutura crítica.
Qual modelo de implanta??o é mais comum?
A nuvem foi o maior modelo de implanta??o com 55,09% de participa??o em 2025 porque os compradores favoreceram a entrega via SaaS, a visibilidade central e a implanta??o mais rápida.
Qual grupo de compradores está crescendo mais rapidamente?
As pequenas e médias empresas têm proje??o de registrar o maior crescimento por porte empresarial a um CAGR de 26,47% à medida que a entrega em nuvem e as necessidades de conformidade ampliam a base de compradores.
Qual setor do usuário final é mais relevante atualmente?
O BFSI detinha a maior participa??o vertical com 17,19% em 2025, enquanto saúde e ciências da vida é o vertical de crescimento mais rápido a um CAGR de 26,58% até 2031.
Página atualizada pela última vez em:



