
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Ciberseguridad para Modelos de IA y LLMs
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
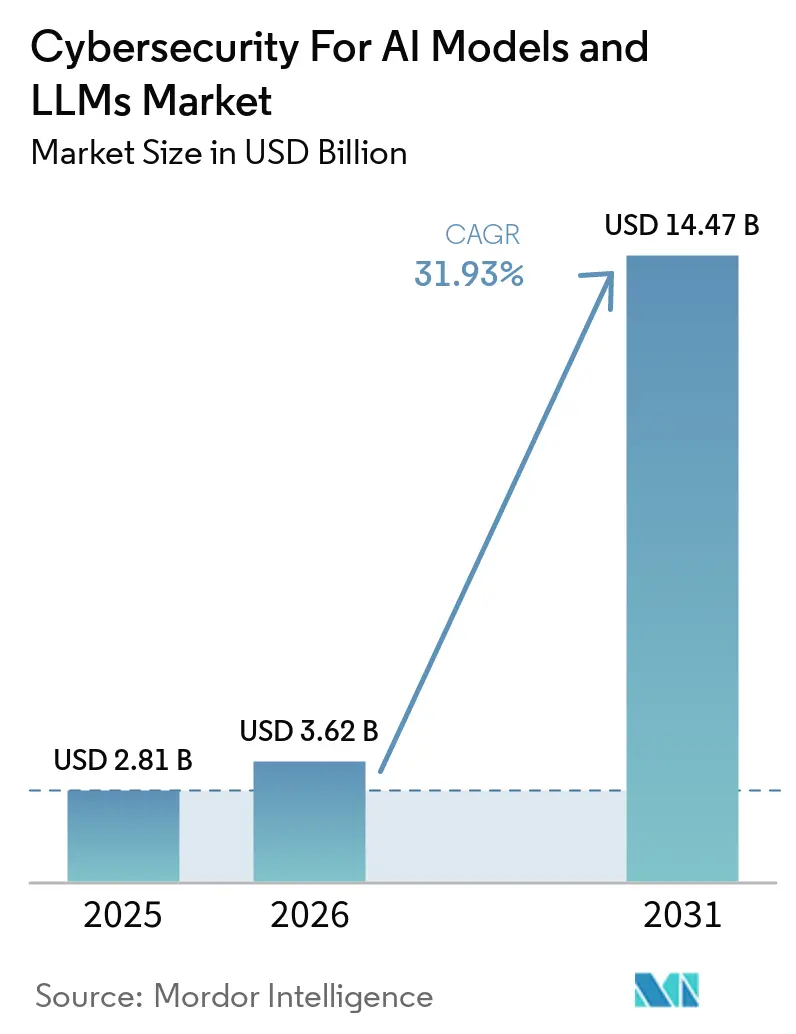
| Tama?o del Mercado (2026) | 3.62 Mil millones de dólares |
| Tama?o del Mercado (2031) | 14.47 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 31.93 % |
| Mercado de Crecimiento Más Rápido | 础蝉颈补-笔补肠í蹿颈肠辞 |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad para Modelos de IA y LLMs por 黑料不打烊
El tama?o del Mercado de Ciberseguridad para Modelos de IA y LLMs se proyecta en 2,81 mil millones USD en 2025, 3,62 mil millones USD en 2026, y alcanzará 14,47 mil millones USD en 2031, creciendo a una CAGR del 31,93% de 2026 a 2031. El Mercado de Ciberseguridad para Modelos de IA y LLMs se está expandiendo porque las herramientas de IA ahora se encuentran en el núcleo de los flujos de trabajo, y cada interacción con un modelo crea un nuevo punto de exposición. La adopción empresarial de IA avanzó más rápido que las herramientas de seguridad, lo que dejó a muchas organizaciones con implementaciones en producción pero con controles débiles de indicaciones, tiempo de ejecución y gobernanza. El Mercado de Ciberseguridad para Modelos de IA y LLMs también se beneficia de la preferencia de los compradores por plataformas que combinan protección de indicaciones, monitoreo en tiempo de ejecución y gobernanza en un único entorno, en lugar de herramientas desconectadas. Las grandes empresas aún representan la mayor parte del gasto actual, pero la base de demanda se está ampliando a medida que las empresas más peque?as también utilizan servicios de IA de terceros sin controles maduros. El Mercado de Ciberseguridad para Modelos de IA y LLMs aún enfrenta presión por los cambios rápidos en los modelos, la falta de estándares uniformes y las brechas de habilidades; sin embargo, estas mismas fricciones también están impulsando a las organizaciones a invertir antes en controles duraderos y experiencia externa.
Conclusiones Clave del Informe
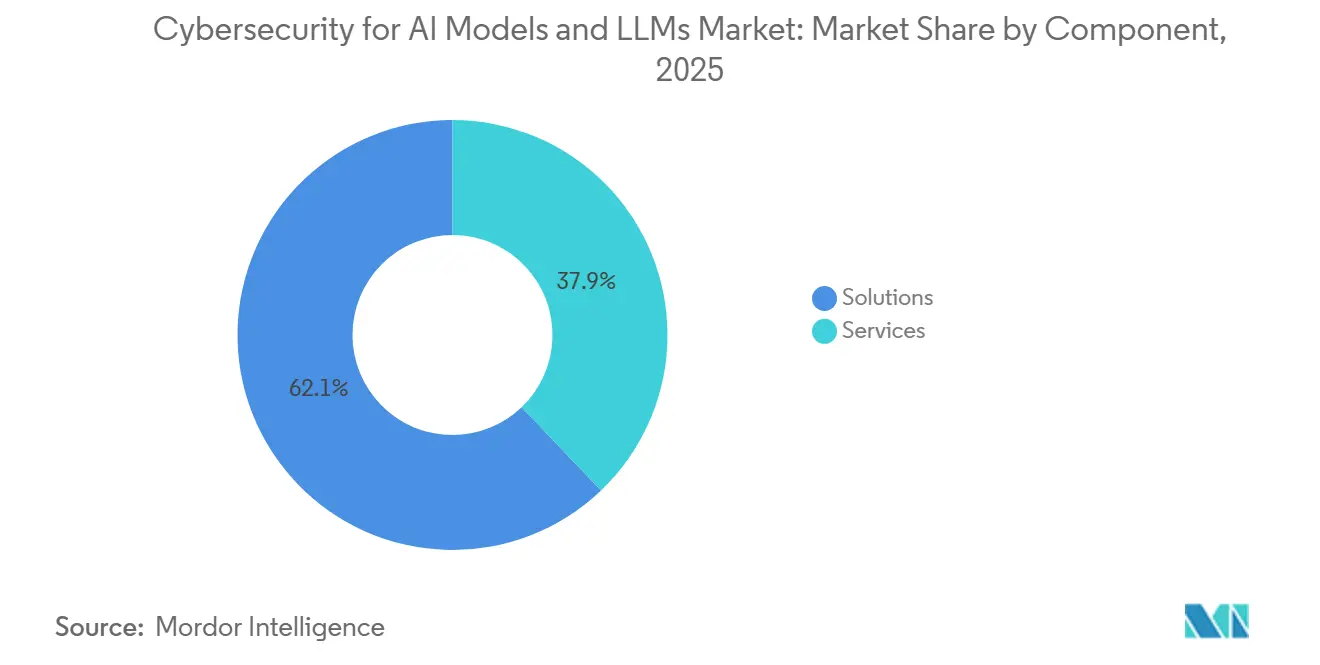
- Por componente, las soluciones representaron el 62,14% de la participación del Mercado de Ciberseguridad para Modelos de IA y LLMs en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 32,98% hasta
- Por tipo de seguridad, la seguridad de modelos representó el 28,21% de la participación en 2025, mientras que se proyecta que la gobernanza, el riesgo y el cumplimiento se expandirán a una CAGR del 33,09% hasta 2031.
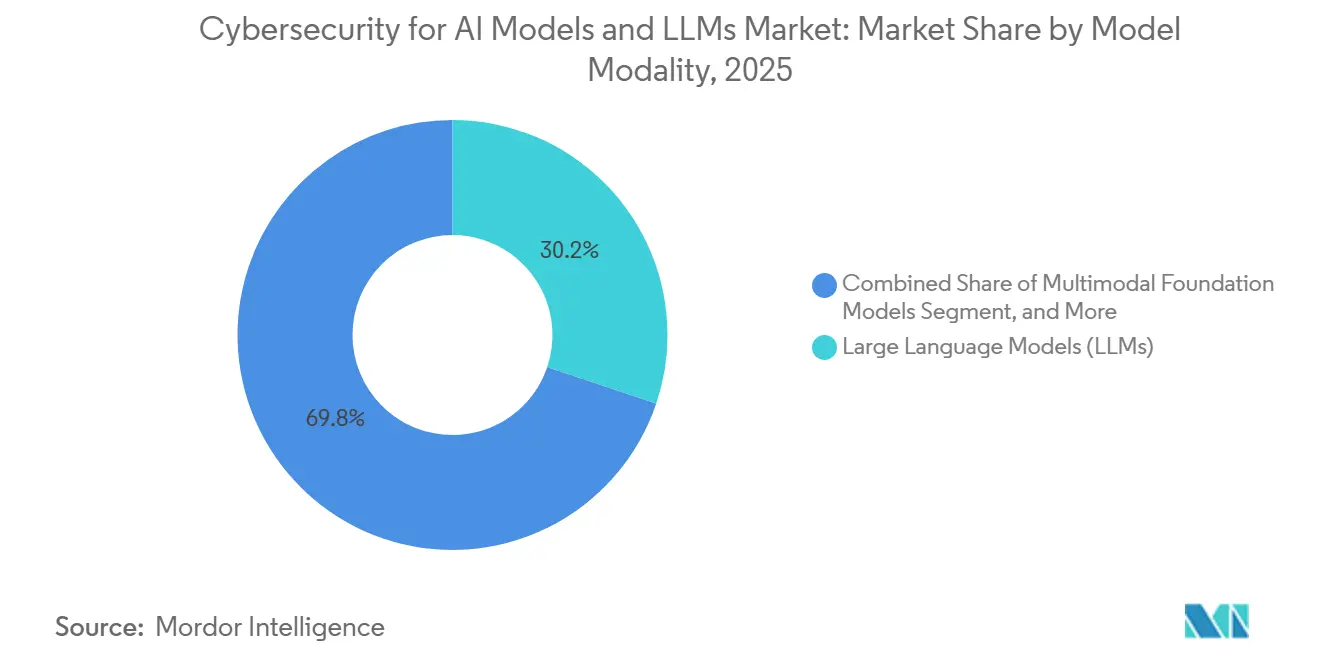
- Por modalidad de modelo, los modelos de lenguaje de gran escala representaron el 30,17% de la participación del Mercado de Ciberseguridad para Modelos de IA y LLMs en 2025, mientras que se proyecta que los modelos de fundación multimodales se expandirán a una CAGR del 33,20% hasta 2031.
- Por implementación, la nube representó el 55,18% de la participación en 2025, mientras que se proyecta que la implementación híbrida se expandirá a una CAGR del 33,31% hasta 2031.
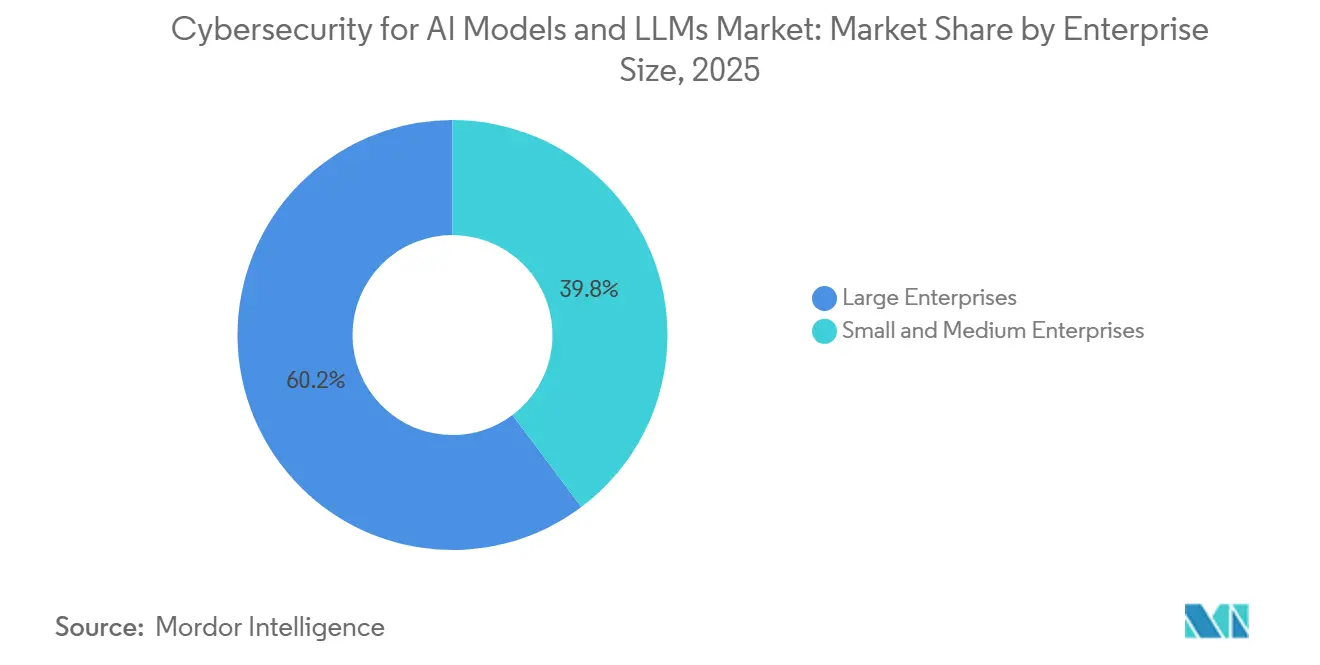
- Por tama?o de empresa, las grandes empresas representaron el 60,23% de la participación del Mercado de Ciberseguridad para Modelos de IA y LLMs en 2025, mientras que se proyecta que las pymes se expandirán a una CAGR del 33,42% hasta 2031.
- Por industria de usuario final, BFSI representó el 17,19% de la participación en 2025, mientras que se proyecta que la salud y las ciencias de la vida se expandirán a una CAGR del 33,53% hasta 2031.
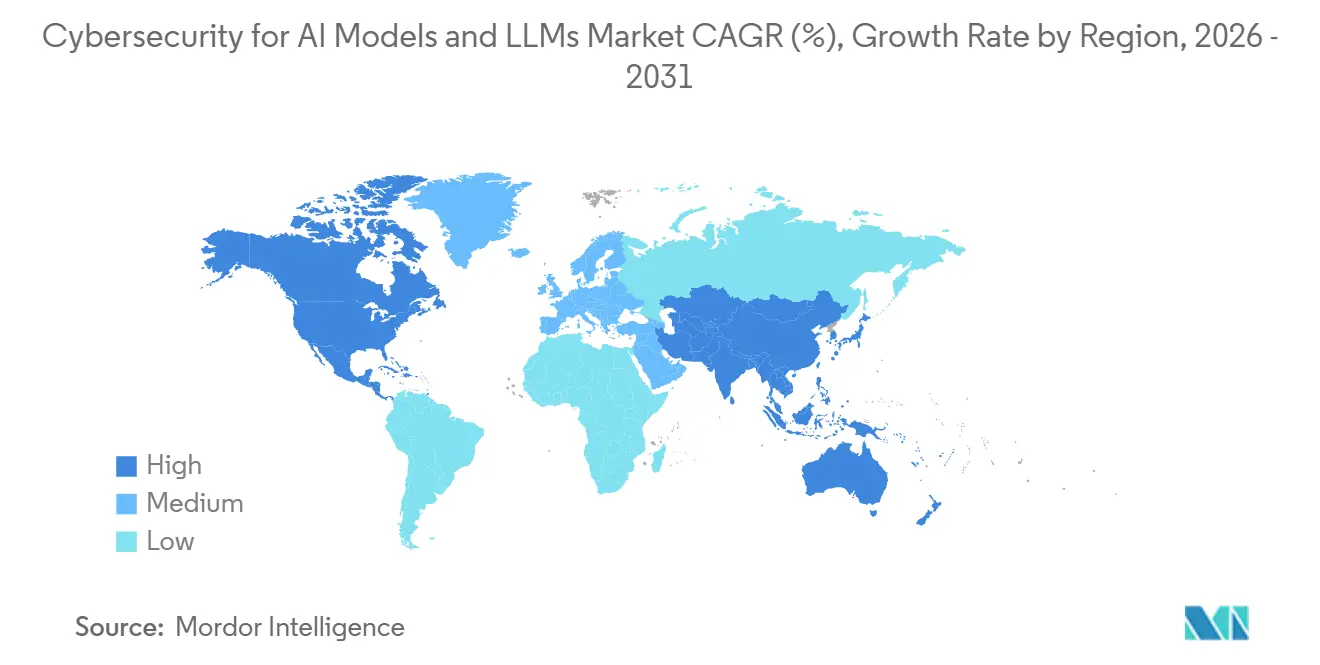
- Por geografía, América del Norte representó el 33,14% de la participación en 2025, mientras que se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 se expandirá a una CAGR del 33,64% hasta 2031 en el Mercado de Ciberseguridad para Modelos de IA y LLMs.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de Intentos de Inyección de Indicaciones y Evasión de Restricciones | +5.2% | Global, con mayor incidencia en América del Norte y 础蝉颈补-笔补肠í蹿颈肠辞 | Corto plazo (≤ 2 a?os) |
| Expansión de la Superficie de Ataque de Modelos de IA en los Flujos de Trabajo Empresariales | +4.8% | Global, concentrado en América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Presión Regulatoria para la Gobernanza de IA y la Responsabilidad de los Modelos | +4.5% | Europa, América del Norte, 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Uso Adversarial de IA Generativa para Ingeniería Social Automatizada | +3.8% | Global, con alta exposición en los sectores BFSI y gubernamental | Corto plazo (≤ 2 a?os) |
| Riesgo en la Cadena de Suministro de Modelos a través de APIs, Complementos y Pesos de Código Abierto | +3.2% | 础蝉颈补-笔补肠í蹿颈肠辞 como núcleo, América del Norte, con extensión a Europa | Mediano plazo (2-4 a?os) |
| Demanda de Pruebas de Penetración Continuas de IA y Aplicación de Políticas en Tiempo de Ejecución | +2.9% | América del Norte y Europa, con adopción temprana en 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Aumento de Intentos de Inyección de Indicaciones y Evasión de Restricciones
La inyección de indicaciones se ha convertido en la debilidad más visible en los sistemas de IA generativa implementados, y la exposición se amplía a medida que las empresas conectan modelos a almacenes de datos, herramientas y agentes. OWASP clasificó la inyección de indicaciones como LLM01 para 2025 y se?aló que el 53% de las implementaciones empresariales de IA dependen de la generación aumentada por recuperación o de canalizaciones agénticas, que son particularmente vulnerables a la inyección indirecta a través del contenido recuperado.[1]Proyecto de Seguridad de IA Generativa de OWASP, "LLM01 2025 Inyección de Indicaciones," OWASP, genai.owasp.org Una revisión de 2026 describió una divulgación de junio de 2025 de una vulnerabilidad CVSS 9,6 en GitHub Copilot Chat que permitía la exfiltración de secretos y código fuente de repositorios privados mediante inyección indirecta de indicaciones. Investigaciones difundidas en enero de 2026 también describieron la inyección de indicaciones como un mecanismo de entrega de malware en múltiples pasos que ahora se extiende a la persistencia y el movimiento lateral en una gran proporción de los incidentes observados. Por eso el Mercado de Ciberseguridad para Modelos de IA y LLMs está experimentando una demanda sostenida de cortafuegos de indicaciones, barreras de protección en tiempo de ejecución y herramientas de pruebas de penetración adversariales que pueden evaluar cómo evolucionan los ataques en flujos de trabajo encadenados.
Expansión de la Superficie de Ataque de Modelos de IA en los Flujos de Trabajo Empresariales
Los modelos de IA están ahora integrados en la generación de código, la revisión legal, la atención al cliente y el análisis financiero, por lo que la superficie de ataque se extiende a través de cada proceso que envía información a un modelo o actúa sobre su resultado. CrowdStrike Holdings, Inc. se?aló que la telemetría de su plataforma identificó más de 1.800 aplicaciones de IA en entornos de clientes en 2026, abarcando casi 160 millones de instancias únicas de aplicaciones.[2]CrowdStrike Holdings, Inc., "CrowdStrike Establece el Endpoint como el Epicentro de la Seguridad de IA," Relaciones con Inversores de CrowdStrike, ir.crowdstrike.com Un informe de Check Point de 2026 indicó que solo el 17% de las organizaciones había implementado ampliamente controles de LLMs en tiempo de ejecución, como validación de entradas, filtrado de salidas y autorización de uso de herramientas, en aplicaciones conectadas a IA. A medida que los sistemas agénticos comienzan a enrutar acciones a través de servidores de Protocolo de Contexto de Modelo, cada conexión de terceros a?ade otro punto en la cadena de suministro que muchos inventarios de activos aún no rastrean. El Mercado de Ciberseguridad para Modelos de IA y LLMs se beneficia, por tanto, de la creciente demanda de descubrimiento de activos de IA, gobernanza de IA en la sombra y protección en tiempo de ejecución a nivel de endpoint.
Presión Regulatoria para la Gobernanza de IA y la Responsabilidad de los Modelos
Los plazos regulatorios están convirtiendo la gobernanza de IA de un tema de política en un desencadenante directo de compras de software y servicios. La Comisión Europea declaró que las obligaciones de alto riesgo bajo la Ley de IA de la UE serán aplicables a partir del 2 de agosto de 2026, con sanciones que pueden alcanzar los 35 millones EUR o el 7% de la facturación anual global.[3]Comisión Europea, "La Ley de IA da Forma al Futuro Digital de Europa," Comisión Europea, digital-strategy.ec.europa.eu En India, las directrices emitidas en abril de 2026 y junio de 2026 exigieron controles sobre la inyección de indicaciones, el envenenamiento de datos, la manipulación de modelos y la gobernanza documentada de IA en bancos y operadores de pagos. China también puso en vigor disposiciones de ciberseguridad enmendadas el 1 de enero de 2026, con un enfoque explícito en los riesgos de los sistemas de IA, mientras que las normas nacionales de seguridad para la IA generativa ya habían entrado en vigor a finales de 2025. El Mercado de Ciberseguridad para Modelos de IA y LLMs está creciendo porque las organizaciones ahora necesitan controles auditables que puedan resistir la revisión regulatoria, incluso cuando los modelos operan a través de herramientas y agentes.
Uso Adversarial de IA Generativa para Ingeniería Social Automatizada
La IA generativa está transformando la ingeniería social al eliminar el esfuerzo necesario para crear grandes volúmenes de se?uelos convincentes. Microsoft Threat Intelligence informó en junio de 2026 que los actores de amenazas ejecutaban campa?as de suplantación de marcas de IA que distribuían hasta 100.000 correos electrónicos de phishing al día, y una operación con temática de Claude apuntó a más de 2.000 organizaciones, con el 62% en los Estados Unidos.[4]Blog de Seguridad de Microsoft, "Marcas de IA como Cebo: Cómo los Actores de Amenazas Utilizan el Auge de la IA en la Ingeniería Social," Microsoft, microsoft.com Investigaciones académicas publicadas en 2025 encontraron que los destinatarios calificaron los correos electrónicos de spear-phishing generados por LLMs a partir de datos públicos de redes sociales como más persuasivos y menos sospechosos que el phishing genuino, en cinco modelos y casi 18.000 correos electrónicos. Los atacantes también utilizan la demanda de los empleados de nuevas herramientas de IA como se?uelo, convirtiendo marcas de modelos de confianza en una vía para la entrega de malware. Esto apoya el Mercado de Ciberseguridad para Modelos de IA y LLMs porque las empresas necesitan controles más sólidos sobre el acceso a aplicaciones de IA, la inspección de indicaciones a nivel de navegador y programas de simulación para la fuerza laboral vinculados al phishing con marca de IA.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Arquitecturas de Modelos en Rápida Evolución que Superan los Controles de Seguridad | -3.6% | Global | Corto plazo (≤ 2 a?os) |
| Estandarización Limitada para Puntos de Referencia y Pruebas de Seguridad de IA | -2.8% | Global, con mayor fricción en Europa y 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Altas Tasas de Falsos Positivos en el Filtrado de Salidas y la Detección | -2.1% | Global | Corto plazo (≤ 2 a?os) |
| Escasez de Talento en Seguridad de IA, MLops e Investigación de Amenazas | -3.2% | Global, más aguda en América del Norte y Europa | Mediano plazo (2-4 a?os) |
| Fuente: 黑料不打烊 | |||
Arquitecturas de Modelos en Rápida Evolución que Superan los Controles de Seguridad
Las herramientas de seguridad que funcionaban para una generación de modelos a menudo requieren ajustes importantes cuando cambia la arquitectura. El paso de sistemas solo de texto a modelos multimodales introdujo la inyección de indicaciones basada en imágenes, el audio adversarial y las evasiones de restricciones entre modalidades, para las que los escáneres centrados en texto no estaban dise?ados. Investigaciones publicadas en marzo de 2026 también identificaron debilidades en un modelo multimodal unificado, en el que las funciones de generación y comprensión crean rutas de ataque bidireccionales dentro del mismo sistema. Las actualizaciones frecuentes de modelos también acortan la vida útil de los hallazgos de los equipos de pruebas de penetración, porque una prueba contra una versión puede dejar de ser válida tras la siguiente versión. Esto frena el Mercado de Ciberseguridad para Modelos de IA y LLMs porque los compradores dudan cuando los requisitos de las herramientas siguen cambiando con el dise?o del modelo, el comportamiento del modelo y las nuevas modalidades.
Escasez de Talento en Seguridad de IA, MLops e Investigación de Amenazas
La escasez de personas capaces de proteger los sistemas de IA crece más rápido de lo que los canales de contratación habituales pueden cubrir. Fortinet, Inc. informó en 2026 que el 60% de las organizaciones identificó el talento en ciberseguridad específica de IA como su principal desafío de contratación, mientras que el 71% afirmó que la brecha de habilidades más amplia representaba un riesgo material para sus organizaciones. La Fundación Linux declaró en 2026 que las preocupaciones de seguridad habían aumentado considerablemente como barrera para la adopción de IA, y el 57% de las organizaciones reportó una brecha de capacidad significativa en seguridad de IA y gestión de riesgos. Las pruebas de penetración de IA, la seguridad de MLops y el trabajo de aprendizaje automático adversarial requieren una combinación de habilidades de ingeniería, datos y seguridad ofensiva que los canales de formación formal aún no producen a escala. Esto limita la velocidad a la que el Mercado de Ciberseguridad para Modelos de IA y LLMs puede convertir la demanda de software en adopción operativa plena, porque muchos compradores aún necesitan ayuda externa para utilizar las herramientas que adquieren.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios Están Destinados a Superar a las Soluciones en Tasa de CrecimientoLas soluciones representaron el 62,14% de la participación del mercado de Ciberseguridad para Modelos de IA y LLMs en 2025, lo que indica que los compradores se centraron inicialmente en implementar productos dedicados de seguridad de indicaciones, monitoreo en tiempo de ejecución, filtrado de salidas y gobernanza. Ese patrón de gasto inicial también reflejó la urgencia de cerrar las brechas de control visibles antes de que las empresas construyeran relaciones de servicio duraderas en torno a las operaciones de seguridad de IA. Las plataformas de pruebas de penetración y validación de IA, junto con las herramientas de gobernanza y cumplimiento de IA, atrajeron una fuerte demanda porque las organizaciones necesitan pruebas repetidas en lugar de verificaciones únicas. El lado de las soluciones del Mercado de Ciberseguridad para Modelos de IA y LLMs también se benefició de los compradores que buscaban una implementación rápida y control directo de políticas. Esto mantuvo a las soluciones en el liderazgo incluso cuando la demanda de servicios continuó aumentando.
Se proyecta que los servicios se expandirán a una CAGR del 32,98% hasta 2031, superando a las soluciones en crecimiento a medida que los clientes buscan experiencia externa que no pueden contratar internamente. El trabajo requerido aquí difiere de la seguridad gestionada tradicional, ya que los equipos necesitan elaborar indicaciones adversariales, evaluar la deriva de las salidas y mapear el comportamiento del modelo con las taxonomías de riesgo de IA en entornos empresariales en vivo. SplxAI Inc. reportó un crecimiento del 127% trimestre a trimestre tras su lanzamiento en agosto de 2024, y siguió ese desempe?o con una ronda semilla de 7 millones USD en marzo de 2025 para escalar sus capacidades. Un resumen de investigación de SANS de 2026 también se?aló un fuerte aumento en la demanda de roles especializados en seguridad de IA de 2025 a 2026. Por esa razón, es probable que el Mercado de Ciberseguridad para Modelos de IA y LLMs vea crecer las pruebas de penetración gestionadas, la asesoría en gobernanza y la respuesta a incidentes de IA más rápido de lo que muchos compradores esperaban al inicio de la adopción masiva de LLMs.


Por Tipo de Seguridad:
La Gobernanza, el Riesgo y el Cumplimiento Pasan de Tarea de Cumplimiento a Capa OperativaLa seguridad de modelos mantuvo la mayor participación con el 28,21% en 2025, lo que refleja la preocupación inmediata de los compradores por la inyección de indicaciones, la integridad del modelo y la manipulación adversarial. Esos controles fueron los más urgentes porque estaban más cerca del modelo y abordaban directamente los modos de fallo visibles en las aplicaciones implementadas. El Mercado de Ciberseguridad para Modelos de IA y LLMs también registró una demanda sostenida de seguridad de datos y seguridad de aplicaciones, porque la generación aumentada por recuperación vincula el acceso a datos y el comportamiento de las aplicaciones en el mismo flujo de trabajo. Como resultado, los compradores trataron cada vez más el límite del modelo, la capa de aplicación y la ruta de datos como una única superficie de riesgo, en lugar de pistas de adquisición separadas. Esto respaldó una combinación más amplia de controles en toda la pila de tipos de seguridad.
Se proyecta que la gobernanza, el riesgo y el cumplimiento crecerán a una CAGR del 33,09% hasta 2031, convirtiéndolo en el tipo de seguridad de más rápido crecimiento en el Mercado de Ciberseguridad para Modelos de IA y LLMs. El cambio está vinculado al comportamiento de adquisición porque los consejos de administración, los equipos legales y las funciones de riesgo ahora quieren evidencia de que los sistemas de IA fueron probados, documentados y monitoreados antes de una implementación amplia. La directiva de India de 2026 describió a los agentes de IA como identidades no humanas con privilegios, lo que acercó las preocupaciones de identidad, acceso y gobernanza en el dise?o de controles empresariales. Las empresas también están pidiendo a los proveedores evidencia de pruebas adversariales, manuales de respuesta a incidentes de IA y alineación con las funciones del Marco de Gestión de Riesgos de IA del NIST antes de avanzar con las decisiones de compra. Por eso la gobernanza, el riesgo y el cumplimiento ha pasado de ser un requisito de back-office a una capa operativa central para los programas de seguridad de IA empresarial.
Por Modalidad de Modelo:
Los LLMs Mantienen el Liderazgo Mientras el Riesgo Multimodal se AmplíaLos modelos de lenguaje de gran escala representaron el 30,17% del mercado en 2025, respaldados por el uso empresarial generalizado en atención al cliente, asistencia en codificación, resumen y herramientas de conocimiento interno. Los LLMs también siguieron siendo la modalidad más investigada, por lo que los compradores tenían una visión más clara de los riesgos de inyección de indicaciones, evasión de restricciones y filtrado de salidas que para otros tipos de modelos. Esa claridad ayudó al Mercado de Ciberseguridad para Modelos de IA y LLMs a construirse primero en torno a controles prácticos para implementaciones basadas en texto. También significó que los proveedores podían empaquetar y vender características de protección más definidas en los presupuestos empresariales. La base de LLMs, por tanto, continuó anclando el gasto actual incluso cuando otras modalidades ganaron terreno.
Se proyecta que los modelos de fundación multimodales se expandirán a una CAGR del 33,20% hasta 2031, impulsados por casos de uso en imágenes, análisis de documentos financieros y sistemas agénticos que procesan texto, imágenes y audio conjuntamente. La Alianza de Seguridad en la Nube informó en 2025 que los sistemas multimodales probados tenían entre 18 y 40 veces más probabilidades de generar información da?ina bajo condiciones adversariales que los modelos de modalidad única. Investigaciones de 2026 también mostraron que las arquitecturas multimodales introducen rutas de ataque que no existen en los sistemas de solo texto, lo que aumenta la complejidad del control en el punto de implementación. Los modelos de generación de imágenes, audio, voz y vídeo siguen siendo una peque?a parte del Mercado de Ciberseguridad para Modelos de IA y LLMs, pero ofrecen espacio para los proveedores que pueden analizar entre modalidades en lugar de proteger solo las entradas de texto. Eso otorga a la detección entre modalidades y la aplicación de políticas una ventaja a medida que las carteras de IA empresarial se diversifican.
Por Implementación:
La Adopción Híbrida Aumenta a Medida que las Necesidades de Gobernanza se ProfundizanLa implementación en la nube representó el 55,18% del mercado en 2025, lo que refleja el hecho de que la mayoría de las aplicaciones empresariales de IA se pusieron en marcha por primera vez a través de APIs y pilas de software nativas de la nube. Los principales ecosistemas de hiperescaladores alojaron una gran parte de estas cargas de trabajo, pero la seguridad de la infraestructura a nivel del host no eliminó la necesidad de seguridad de modelos a nivel de aplicación, inspección de indicaciones o filtrado de salidas. Esto dejó a los clientes de la nube con una responsabilidad clara en la capa de interacción con el modelo, lo que respaldó el gasto en software a corto plazo en el Mercado de Ciberseguridad para Modelos de IA y LLMs. Las implementaciones locales siguieron siendo importantes para los casos de uso regulados donde la residencia de datos, la latencia o la política interna limitaban el uso de la nube. El segmento de la nube, por tanto, lideró en demanda instalada, incluso cuando las opciones arquitectónicas continuaron evolucionando.
Se proyecta que la implementación híbrida se expandirá a una CAGR del 33,31% en el tama?o del Mercado de Ciberseguridad para Modelos de IA y LLMs hasta 2031, convirtiéndola en el modelo de implementación de más rápido crecimiento. Muchas organizaciones ahora mantienen modelos ajustados con datos sensibles o cargas de trabajo con gran volumen de datos de forma local, mientras siguen conectándose a APIs de la nube para inferencia general y funcionalidad más amplia. Ese dise?o aumenta la flexibilidad, pero también crea desafíos de políticas y registro porque los controles de entrada y las revisiones de salida deben funcionar de la misma manera en ambos entornos. Cisco Systems, Inc. se?aló que su expansión de AI Defense de febrero de 2026 a?adió gobernanza de la cadena de suministro de IA, barreras de protección agénticas y características de control más amplias orientadas a esta realidad de implementación mixta. Como resultado, el Mercado de Ciberseguridad para Modelos de IA y LLMs está evolucionando hacia herramientas que pueden aplicar un único tejido de políticas en implementaciones en la nube, locales e híbridas.
Por Tama?o de Empresa:
Las Pymes se Convierten en la Próxima Ola de AdopciónLas grandes empresas representaron el 60,23% del mercado en 2025 porque adoptaron la IA antes, contaban con equipos de seguridad internos y podían financiar soluciones puntuales antes de que se produjera la consolidación de plataformas. Estas empresas también enfrentaron una mayor exposición regulatoria y reputacional en sectores como la banca, la salud y el gobierno, lo que dificultó aplazar el gasto en seguridad de IA. Su actividad de compra dio al Mercado de Ciberseguridad para Modelos de IA y LLMs una base de ingresos temprana y ayudó a definir las prioridades de características para los proveedores. En muchos casos, los grandes compradores también exigieron más evidencia sobre pruebas, monitoreo y preparación para la respuesta que las empresas más peque?as. Eso mantuvo las cuentas empresariales en el centro de las hojas de ruta actuales de los proveedores.
Se proyecta que las pymes se expandirán a una CAGR del 33,42% hasta 2031, lo que indica una base direccionable más amplia para el Mercado de Ciberseguridad para Modelos de IA y LLMs en los próximos a?os. Muchas empresas más peque?as utilizan la IA a través de APIs de terceros y productos de software como servicio, pero a menudo lo hacen sin inspección de indicaciones, filtrado de salidas o controles dedicados de prevención de fugas. Un estudio de BigID, Inc. de 2025 se?aló que solo el 6% de las organizaciones había implementado una estrategia avanzada de seguridad de IA, con una preparación muy sesgada hacia las grandes empresas. Los proveedores están respondiendo con una incorporación más sencilla, integraciones nativas de API y precios basados en el uso que se sitúan por debajo de los umbrales de adquisición empresarial pesados. Esto reduce la fricción de adopción y convierte a las pymes en una fuente significativa de demanda incremental en lugar de un segmento secundario lejano.
Por Industria de Usuario Final:
La Salud y las Ciencias de la Vida Construyen el Impulso más RápidoBFSI representó el 17,19% del Mercado de Ciberseguridad para Modelos de IA y LLMs en 2025, convirtiéndolo en el segmento vertical de usuario final más grande. Los bancos, las aseguradoras y las empresas de pagos fueron usuarios tempranos de la IA en los flujos de trabajo de conocimiento del cliente, el cribado contra el lavado de dinero, los modelos de crédito y los sistemas de detección de fraude, y cada uno de esos casos de uso requiere resultados auditables y controles probados. La institución regulada también sigue siendo responsable del resultado, incluso si un proveedor de modelos suministró la herramienta, lo que mantiene el caso de negocio para la seguridad de modelos directo e inmediato. Esta estructura de responsabilidad ayudó a BFSI a convertirse en un ancla de demanda estable en la industria de Ciberseguridad para Modelos de IA y LLMs. También explica por qué los compradores financieros continúan pidiendo evidencia de gobernanza, pruebas y disciplina de respuesta antes de escalar el uso en producción.
Se proyecta que la salud y las ciencias de la vida crecerán a una CAGR del 33,53% hasta 2031, lo que le otorga el ritmo más rápido entre los grupos de usuarios finales en el Mercado de Ciberseguridad para Modelos de IA y LLMs. El uso clínico de LLMs introduce un problema diferente porque los flujos de trabajo de recuperación pueden incorporar registros completos de pacientes en ventanas de contexto, lo que va en contra del estándar de mínimo necesario para la información de salud protegida. Una revisión de 2026 en Frontiers in Artificial Intelligence identificó las canalizaciones de generación aumentada por recuperación y la dependencia de servicios de IA de terceros como los dos puntos de exposición de mayor riesgo para la fuga de información de salud protegida en implementaciones de LLMs en salud. La tecnología de la información y las telecomunicaciones, el comercio minorista y el comercio electrónico, la manufactura industrial y el gobierno también están avanzando a medida que a?aden IA a las interfaces de clientes, las operaciones y la prestación de servicios. Aun así, la salud avanza más rápido porque el costo de controles débiles puede combinar rápidamente riesgos de privacidad, riesgos clínicos y responsabilidad regulatoria en una sola implementación.
Análisis Geográfico
Mercado de Ciberseguridad para Modelos de IA y LLMs en América del Norte y Europa
América del Norte concentró el 33,14% de la cuota del mercado de Ciberseguridad para Modelos de IA y LLMs en 2025, convirtiéndose en la mayor base de ingresos regional. Estados Unidos se mantuvo como el mercado central, ya que combina una densa adopción empresarial de IA, grandes proveedores de plataformas y una orientación sectorial activa en instituciones financieras y públicas. 颁补苍补诲á aportó respaldo gracias a una sólida adopción en los sectores sanitario y de servicios financieros, mientras que 惭é虫颈肠辞 se mantuvo como un mercado más peque?o pero en desarrollo. Europa le siguió, con una demanda impulsada por la urgencia de cumplimiento normativo; Alemania lideró el gasto regional a través de la orientación activa de la Oficina Federal para la Seguridad de la Información y su trabajo sobre principios de dise?o de IA y listas de materiales de software de IA. El mercado de Ciberseguridad para Modelos de IA y LLMs en Europa también está siendo impulsado por la Ley de IA de la UE, DORA y las normativas nacionales de ciberseguridad que están integrando la seguridad de la IA en los presupuestos más amplios de riesgo de TI.
Mercado de Ciberseguridad para Modelos de IA y LLMs en 础蝉颈补-笔补肠í蹿颈肠辞
Se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 se expanda a una CAGR del 33,64% en el mercado de Ciberseguridad para Modelos de IA y LLMs hasta 2031, convirtiéndose en la región de mayor crecimiento. China es una razón fundamental, dado que las normas de ciberseguridad enmendadas que entraron en vigor el 1 de enero de 2026 abordaron explícitamente los riesgos de los sistemas de IA, mientras que las normas de seguridad para IA generativa ya habían entrado en vigor a finales de 2025. India también avanza con rapidez tras las advertencias sectoriales emitidas por el Banco de la Reserva de India en 2026, que abarcaron la inyección de instrucciones, la manipulación de modelos y la documentación de gobernanza. 闯补辫ó苍 y Corea del Sur están sumando impulso a través de despliegues de IA industrial que requieren controles de seguridad más sólidos a medida que el uso se amplía en los flujos de trabajo empresariales. Esta combinación de regulación y escala de despliegue otorga a 础蝉颈补-笔补肠í蹿颈肠辞 una trayectoria de crecimiento más rápida que la de las regiones más maduras.
Mercado de Ciberseguridad para Modelos de IA y LLMs en América del Sur y MEA
América del Sur se mantuvo como un mercado regional más peque?o para la Ciberseguridad para Modelos de IA y LLMs en 2025, con Brasil como líder indiscutible gracias a su base de fintech y su consolidado marco de protección de datos. Argentina contribuyó a la concienciación regional a través de una activa comunidad tecnológica, a pesar de que las condiciones económicas generales continuaron siendo difíciles. Oriente Medio y ?frica se encontraban aún en una etapa más temprana, aunque los Emiratos ?rabes Unidos y Arabia Saudita avanzaron mediante estrategias nacionales de IA que incluyen requisitos de ciberseguridad por dise?o para los esfuerzos de IA soberana. 厂耻诲á蹿谤颈肠补 y Nigeria se mantuvieron como mercados incipientes, donde la demanda está vinculada a un mayor uso de aplicaciones de IA alojadas en la nube en los servicios financieros y otros sectores orientados a los servicios.

Panorama Competitivo
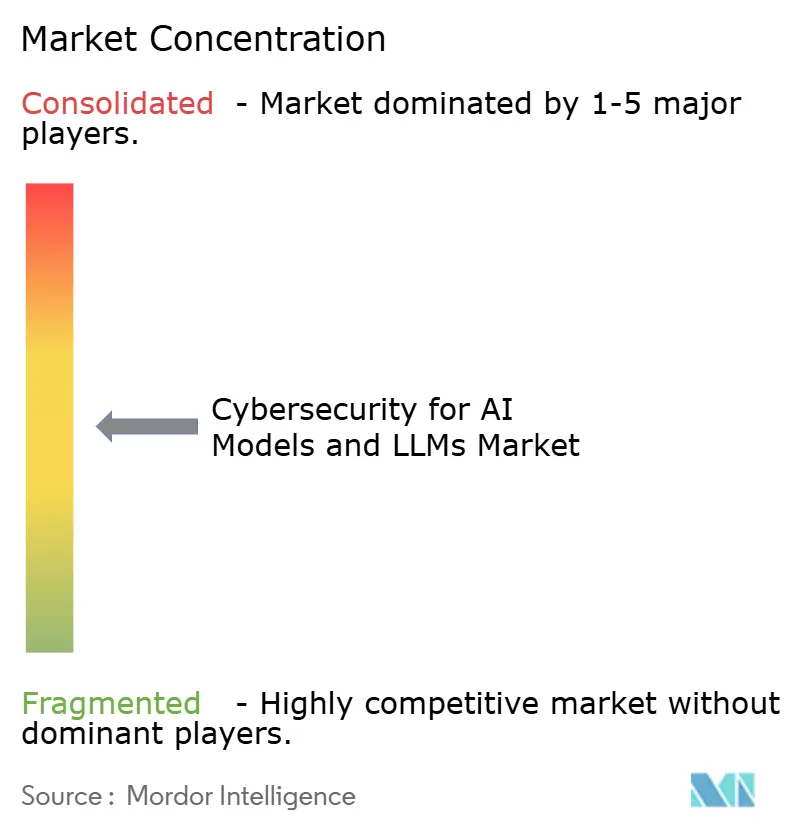
El Mercado de Ciberseguridad para Modelos de IA y LLMs sigue siendo moderadamente fragmentado, con grandes proveedores de plataformas y especialistas nativos de IA compitiendo en capas de control superpuestas. Las empresas de ciberseguridad establecidas se están expandiendo a través del desarrollo de productos y un empaquetado de plataformas más estrecho, mientras que las empresas más jóvenes se centran en casos de uso de capa de modelo profundo o sistemas agénticos. Palo Alto Networks, Inc. utilizó este enfoque cuando lanzó Prisma AIRS 3.0 en marzo de 2026, combinando el descubrimiento de agentes, la evaluación de riesgos, las pruebas de penetración adversariales, la gobernanza en tiempo de ejecución y una Puerta de Enlace de Agentes de IA en una única arquitectura. Ese movimiento demostró que los compradores quieren cada vez menos herramientas y una cobertura más amplia en todo el ciclo de vida de la IA. También reforzó el cambio en el Mercado de Ciberseguridad para Modelos de IA y LLMs hacia la consolidación de plataformas en lugar de productos puntuales aislados.
CrowdStrike Holdings, Inc. impulsó una estrategia similar en marzo de 2026, a?adiendo protección en tiempo de ejecución de IA centrada en el endpoint, descubrimiento de IA en la sombra y protección a nivel de indicaciones para aplicaciones de IA de escritorio, incluidas ChatGPT, Gemini, Claude y Microsoft Copilot. Cisco Systems, Inc. también amplió AI Defense en febrero de 2026 con gobernanza de la cadena de suministro de IA, pruebas de penetración algorítmicas, barreras de protección agénticas en tiempo real y una capa SASE con conciencia de IA. Estos movimientos importan porque posicionan las huellas de infraestructura existentes como planos de control para el riesgo de IA, otorgando a los grandes proveedores una ventaja de canal a medida que los presupuestos empresariales se ajustan. Al mismo tiempo, el Mercado de Ciberseguridad para Modelos de IA y LLMs sigue dejando espacio para los especialistas que pueden resolver problemas más específicos mejor que las plataformas amplias. Por eso los nuevos participantes siguen siendo visibles a pesar de la creciente consolidación.
Aún existen espacios en blanco en áreas como la seguridad de servidores de Protocolo de Contexto de Modelo, la verificación de confianza entre múltiples agentes y la preparación forense específica de IA, donde la cobertura técnica más profunda sigue siendo limitada. SplxAI Inc. es un ejemplo, centrado en la seguridad ofensiva para sistemas de IA agénticos y un modelo comercial construido en torno a las pruebas de penetración automatizadas y las necesidades de gobernanza. Palo Alto Networks Unit 42 también documentó el ataque de Reutilización de Espacio de Nombres de Modelo en 2025, demostrando cómo las debilidades de la cadena de suministro pueden exponer la ejecución remota de código en entornos de desarrollo de IA. Los proveedores que alinean el dise?o de productos con los riesgos de LLMs de OWASP y las taxonomías de aprendizaje automático adversarial están ganando tracción en las adquisiciones porque pueden vincular las características del producto con marcos de control reconocidos. Esto mantiene el Mercado de Ciberseguridad para Modelos de IA y LLMs competitivo, pero también favorece a las empresas que pueden combinar profundidad técnica con gobernanza lista para la empresa y escala de implementación.
Líderes de la Industria de Ciberseguridad para Modelos de IA y LLMs
Microsoft Corporation
Amazon Web Services, Inc.
Google LLC
International Business Machines Corporation
Palo Alto Networks, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Ciberseguridad para Modelos de IA y LLMs
- Amazon Web Services, Inc.
- Google LLC
- International Business Machines Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Fortinet, Inc.
- Zscaler, Inc.
- SentinelOne, Inc.
- Darktrace Holdings Limited
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Cisco Systems, Inc.
- HiddenLayer
- BigID, Inc.
- Protect AI
- Snyk Limited
- Qualys, Inc.
- Tenable, Inc.
- Rapid7, Inc.
- SplxAI Inc.

Recent Industry Developments in Mercado de Ciberseguridad para Modelos de IA y LLMs
- Junio de 2026: El Banco de la Reserva de India (RBI) amplía la directiva de ciberseguridad de IA a los operadores de sistemas de pago. Tras su directiva de abril de 2026 a todos los bancos comerciales, el RBI emitió las directrices de Amenazas Cibernéticas Aceleradas por IA y Salvaguardas Relacionadas (AI-ACT&RS) a todos los operadores de sistemas de pago no bancarios autorizados el 1 de junio de 2026, exigiendo controles para la inyección de indicaciones, el envenenamiento de datos, la manipulación de modelos, la gobernanza de agentes de IA y la gestión de riesgos de IA de terceros. Esto convierte a India en el primer gran mercado emergente en imponer requisitos vinculantes de seguridad de modelos de IA a escala sectorial tanto a instituciones bancarias como de pagos.
- Junio de 2026: Las obligaciones de alto riesgo de la Ley de IA de la UE y el acuerdo político del ómnibus de IA entran en vigor. Las normas para sistemas de IA de alto riesgo bajo el Anexo III de la Ley de IA de la UE se volvieron aplicables a partir del 2 de agosto de 2026. Se alcanzó un acuerdo político sobre el paquete de simplificación del ?ómnibus de IA? el 7 de mayo de 2026, tras la adopción de la propuesta por la Comisión Europea el 19 de noviembre de 2025. Las sanciones por prácticas prohibidas alcanzan los 35 millones EUR (39,5 millones USD) o el 7% de la facturación anual global. Este hito regulatorio representa el mayor evento único de adquisición impulsado por el cumplimiento en la historia del mercado de seguridad de IA.
- Marzo de 2026: Palo Alto Networks, Inc. lanza Prisma AIRS 3.0 con seguridad completa del ciclo de vida de agentes de IA. La plataforma incluye descubrimiento de agentes, evaluación de riesgos, pruebas de penetración adversariales mapeadas al OWASP Top 10 para Aplicaciones Agénticas (2026), gobernanza en tiempo de ejecución y una Puerta de Enlace de Agentes de IA. Las capacidades incluyen más de 50 técnicas de ataque alineadas con OWASP y el Marco de Gestión de Riesgos de IA del NIST, con pruebas de penetración de múltiples turnos y soporte para sistemas autónomos y de múltiples agentes.


Alcance del Informe Global del Mercado de Ciberseguridad para Modelos de IA y LLMs
El mercado de Ciberseguridad para Modelos de IA y LLMs abarca soluciones y servicios que protegen los modelos de lenguaje de gran escala (LLMs) y otros modelos de IA de fundación frente a ataques adversariales, uso indebido y vulnerabilidades sistémicas. Incluye seguridad de indicaciones, monitoreo en tiempo de ejecución, moderación de salidas, prevención de fugas de datos, pruebas de penetración de IA y marcos de gobernanza para garantizar la integridad, la fiabilidad y el cumplimiento de los sistemas de IA avanzados en modalidades de texto, imagen, audio y vídeo. El mercado está impulsado por la rápida adopción de la IA generativa, el aumento de riesgos como la inyección de indicaciones, el robo de modelos, el envenenamiento de datos y el uso indebido de contenido sintético, junto con la creciente demanda de cumplimiento normativo y gobernanza de IA confiable. Las organizaciones de BFSI, salud, TI, manufactura, comercio minorista y gobierno están implementando estas soluciones para proteger las canalizaciones de IA, salvaguardar los datos sensibles y mantener la resiliencia. Su objetivo principal es habilitar ecosistemas de IA seguros, transparentes y confiables mediante la integración de defensas proactivas, monitoreo continuo y marcos de gobernanza que mitiguen los riesgos al tiempo que apoyan la innovación segura y la implementación de tecnologías de IA avanzadas.
El informe del mercado de Ciberseguridad para Modelos de IA y LLMs está segmentado por Componente (Soluciones [Soluciones de Seguridad de Indicaciones, Seguridad y Monitoreo en Tiempo de Ejecución, Seguridad de Salidas y Moderación de Contenidos, Seguridad de Datos y Prevención de Fugas, Plataformas de Pruebas de Penetración y Validación de IA, Plataformas de Gobernanza y Cumplimiento de IA] y Servicios), Tipo de Seguridad (Seguridad de Modelos, Seguridad de Datos, Seguridad de Aplicaciones, Seguridad de Identidad y Acceso, Gobernanza, Riesgo y Cumplimiento (GRC)), Modalidad de Modelo (Modelos de Lenguaje de Gran Escala (LLMs), Modelos de Fundación Multimodales, Modelos de Generación de Imágenes, Modelos de Audio y Voz, Modelos de Generación de Vídeo), Implementación (Nube, Local e 贬í产谤颈诲辞), Tama?o de Empresa (Grandes Empresas y Peque?as y Medianas Empresas), Industria de Usuario Final (BFSI, Salud y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Comercio Minorista y Comercio Electrónico, Manufactura Industrial, Gobierno y Sector Público y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, 础蝉颈补-笔补肠í蹿颈肠辞, Oriente Medio y ?frica). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Soluciones | Soluciones de Seguridad de Indicaciones |
| Seguridad y Monitoreo en Tiempo de Ejecución | |
| Seguridad de Salidas y Moderación de Contenidos | |
| Seguridad de Datos y Prevención de Fugas | |
| Plataformas de Pruebas de Penetración y Validación de IA | |
| Plataformas de Gobernanza y Cumplimiento de IA | |
| Servicios |
| Seguridad de Modelos |
| Seguridad de Datos |
| Seguridad de Aplicaciones |
| Seguridad de Identidad y Acceso |
| Gobernanza, Riesgo y Cumplimiento (GRC) |
| Modelos de Lenguaje de Gran Escala (LLMs) |
| Modelos de Fundación Multimodales |
| Modelos de Generación de Imágenes |
| Modelos de Audio y Voz |
| Modelos de Generación de Vídeo |
| Nube |
| Local |
| 贬í产谤颈诲辞 |
| Grandes Empresas |
| Peque?as y Medianas Empresas |
| BFSI |
| Salud y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Comercio Minorista y Comercio Electrónico |
| Manufactura Industrial |
| Gobierno y Sector Público |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Espa?a | ||
| Rusia | ||
| Resto de Europa | ||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | |
| India | ||
| 闯补辫ó苍 | ||
| Corea del Sur | ||
| Australia | ||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita |
| Emiratos ?rabes Unidos | ||
| Resto de Oriente Medio | ||
| ?frica | 厂耻诲á蹿谤颈肠补 | |
| Nigeria | ||
| Resto de ?frica | ||
| Por Componente | Soluciones | Soluciones de Seguridad de Indicaciones | |
| Seguridad y Monitoreo en Tiempo de Ejecución | |||
| Seguridad de Salidas y Moderación de Contenidos | |||
| Seguridad de Datos y Prevención de Fugas | |||
| Plataformas de Pruebas de Penetración y Validación de IA | |||
| Plataformas de Gobernanza y Cumplimiento de IA | |||
| Servicios | |||
| Por Tipo de Seguridad | Seguridad de Modelos | ||
| Seguridad de Datos | |||
| Seguridad de Aplicaciones | |||
| Seguridad de Identidad y Acceso | |||
| Gobernanza, Riesgo y Cumplimiento (GRC) | |||
| Por Modalidad de Modelo | Modelos de Lenguaje de Gran Escala (LLMs) | ||
| Modelos de Fundación Multimodales | |||
| Modelos de Generación de Imágenes | |||
| Modelos de Audio y Voz | |||
| Modelos de Generación de Vídeo | |||
| Por Implementación | Nube | ||
| Local | |||
| 贬í产谤颈诲辞 | |||
| Por Tama?o de Empresa | Grandes Empresas | ||
| Peque?as y Medianas Empresas | |||
| Por Industria de Usuario Final | BFSI | ||
| Salud y Ciencias de la Vida | |||
| Tecnología de la Información y Telecomunicaciones | |||
| Comercio Minorista y Comercio Electrónico | |||
| Manufactura Industrial | |||
| Gobierno y Sector Público | |||
| Otras Industrias de Usuario Final | |||
| Por Geografía | América del Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Espa?a | |||
| Rusia | |||
| Resto de Europa | |||
| 础蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| India | |||
| 闯补辫ó苍 | |||
| Corea del Sur | |||
| Australia | |||
| Resto de 础蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente Medio y ?frica | Oriente Medio | Arabia Saudita | |
| Emiratos ?rabes Unidos | |||
| Resto de Oriente Medio | |||
| ?frica | 厂耻诲á蹿谤颈肠补 | ||
| Nigeria | |||
| Resto de ?frica | |||


Preguntas Clave Respondidas en el Informe
?Cuál es el valor del Mercado de Ciberseguridad para Modelos de IA y LLMs en 2026?
Se proyecta que el Mercado de Ciberseguridad para Modelos de IA y LLMs alcanzará 3,62 mil millones USD en 2026 y se prevé que llegue a 14,47 mil millones USD en 2031 a una CAGR del 31,93%.
?Qué está impulsando la adopción de herramientas de ciberseguridad para modelos de IA y LLMs?
Los impulsores más fuertes son el aumento de los intentos de inyección de indicaciones, el uso más amplio de la IA en los flujos de trabajo empresariales, normas de gobernanza más estrictas y el uso de la IA generativa en ataques de ingeniería social.
?Qué componente lidera los ingresos y cuál crece más rápido?
Las soluciones lideraron con una participación del 62,14% en 2025, mientras que se proyecta que los servicios se expandirán más rápido a una CAGR del 32,98% hasta 2031.
?Qué región crece más rápido en ciberseguridad para implementaciones de IA?
Se proyecta que 础蝉颈补-笔补肠í蹿颈肠辞 registrará el crecimiento más rápido a una CAGR del 33,64% hasta 2031, respaldado por normas más estrictas en China e India y una adopción empresarial más amplia de la IA.
?Qué grupo de usuarios finales se expande más rápido?
Se proyecta que la salud y las ciencias de la vida crecerán a una CAGR del 33,53% porque las implementaciones clínicas de LLMs crean una alta exposición en materia de privacidad y gobernanza, especialmente en torno al manejo de información de salud protegida.
?Qué tan competitivo es el entorno de proveedores para la seguridad de modelos de IA y LLMs?
El campo está moderadamente fragmentado. Grandes proveedores como Palo Alto Networks, Inc., CrowdStrike Holdings, Inc. y Cisco Systems, Inc. están ampliando la cobertura de sus plataformas, mientras que los especialistas aún tienen espacio en los casos de uso de seguridad a nivel de modelo y agéntica.
?ltima actualización de la página el:



