
IoT-Sicherheitsmarkt Gr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 11.66 Milliarden US-Dollar |
| Marktgr??e (2031) | 47.33 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 32.35 % |
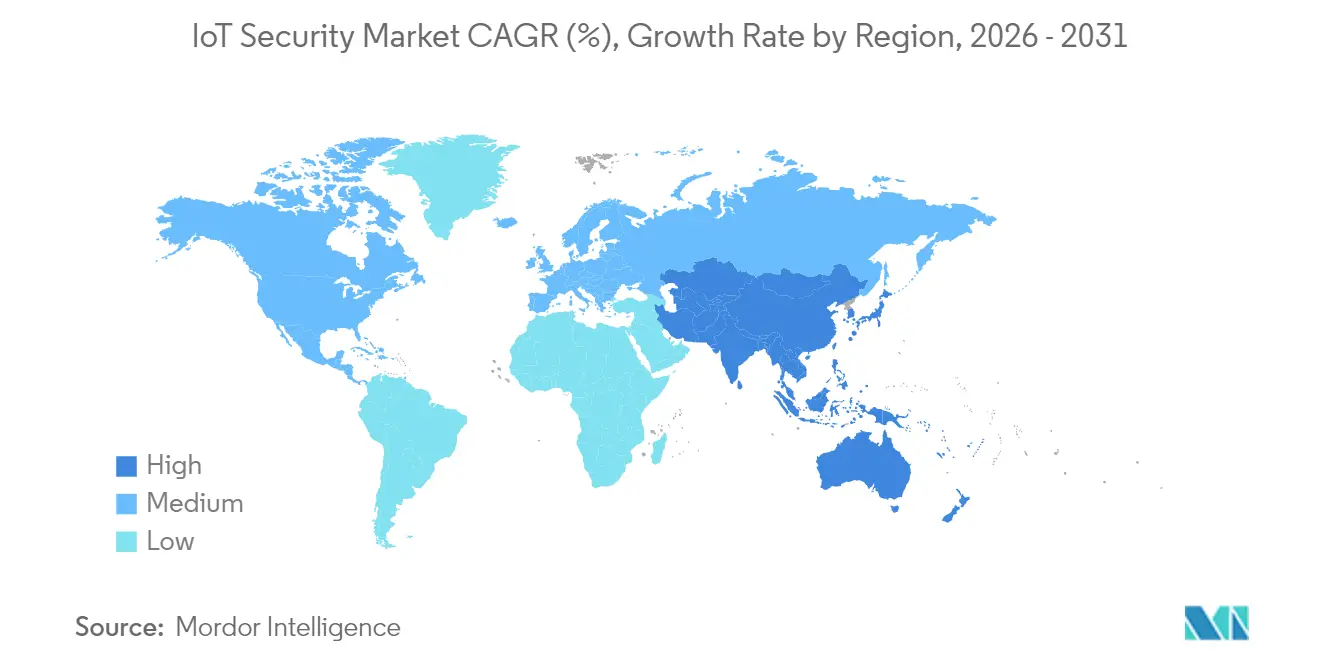
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
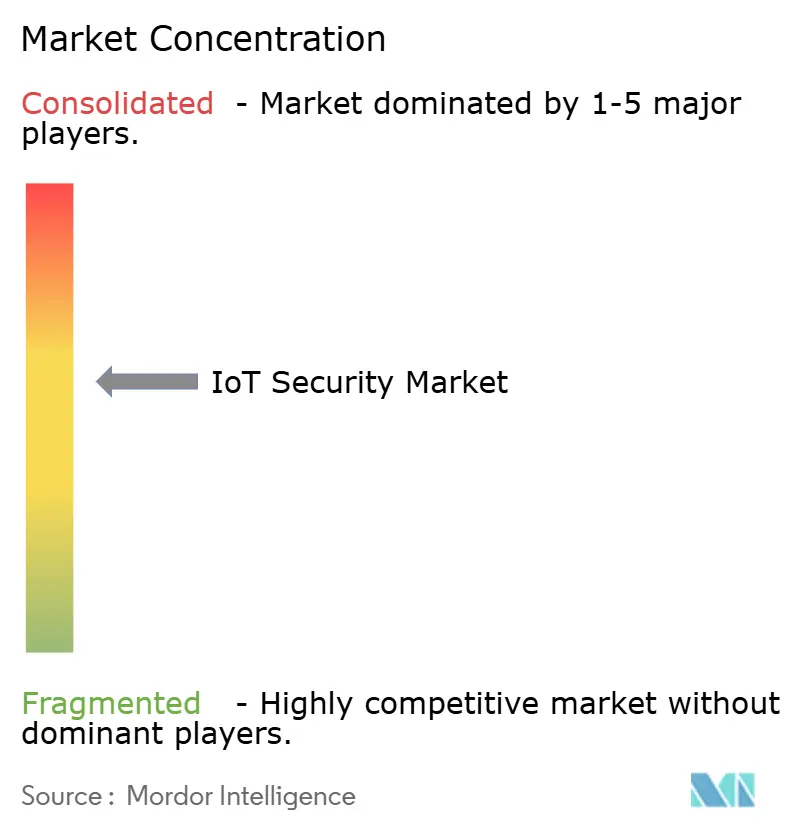
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
IoT-Sicherheitsmarkt Analyse von 黑料不打烊
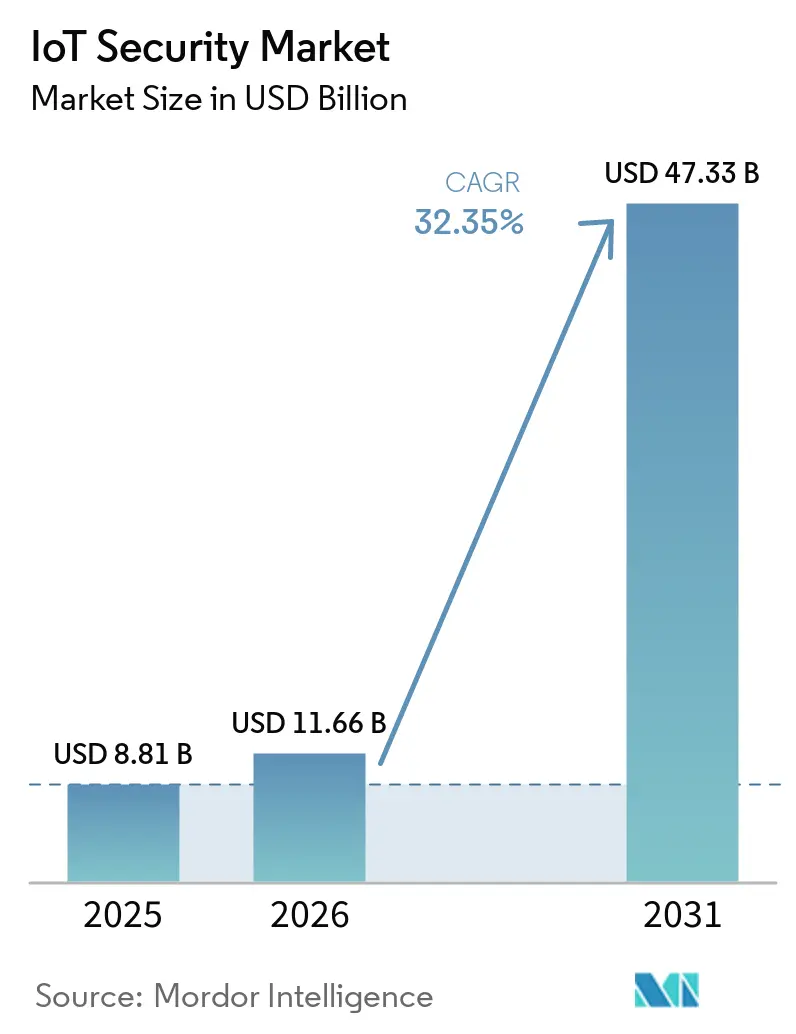
Die Gr??e des IoT-Sicherheitsmarktes wird im Jahr 2026 auf USD 11,66 Milliarden gesch?tzt, ausgehend vom Wert des Jahres 2025 von USD 8,81 Milliarden, mit Prognosen für 2031 von USD 47,33 Milliarden, was einem Wachstum von 32,35 % CAGR über 2026–2031 entspricht.
Unternehmen beschleunigen ihre Ausgaben, weil Regulierungsbeh?rden nun Sicherheit durch Design für jedes vernetzte Produkt vorschreiben, die Betriebstechnologie mit IT-Netzwerken konvergiert und KI-Analysen eine Echtzeiterkennung über riesige Ger?teflotten hinweg erm?glichen. Der britische Product Security and Telecommunications Infrastructure Act und der Cyber Resilience Act der Europ?ischen Union haben Sicherheit von einer bew?hrten Praxis zu einer gesetzlichen Anforderung gemacht und Budgets von Ermessensprojekten auf obligatorische Compliance umgelenkt. Perimeterorientierte Abwehrma?nahmen behalten Priorit?t, da Millionen nicht verwalteter Endpunkte die Angriffsfl?chen vergr??ern, doch die Verlagerung hin zu cloudbasierten Kontrollen ver?ndert die Beschaffungskriterien. Die Differenzierung von Anbietern h?ngt zunehmend vom Nachweis eines automatisierten, standardkonformen Schutzes ab, der von Fabrikhallen bis hin zu entfernten Edge-Knoten skaliert.
Wichtigste Erkenntnisse des Berichts
- Nach Sicherheitstyp hielt Netzwerksicherheit im Jahr 2025 einen Marktanteil von 41,55 % am IoT-Sicherheitsmarkt, w?hrend Cloud-/Virtuelle Sicherheit bis 2031 einen CAGR von 34,38 % verzeichnen dürfte.
- Nach Komponente führten L?sungen mit einem Anteil von 57,35 % an der IoT-Sicherheitsmarktgr??e im Jahr 2025; Dienstleistungen verfolgen bis 2031 einen CAGR von 35,02 %.
- Nach Endnutzer dominierte Intelligente Fertigung im Jahr 2025 mit 26,60 % den IoT-Sicherheitsmarkt; Energie & Versorgungsunternehmen wird voraussichtlich mit einem CAGR von 32,75 % wachsen.
- Nach Bereitstellungsmodus erfasste Cloud/SECaaS im Jahr 2025 45,40 % des IoT-Sicherheitsmarktes, wobei Hybrid-Edge-Bereitstellungen einen CAGR von 33,15 % prognostiziert wird.
- Nach Region entfiel auf Nordamerika im Jahr 2025 ein Umsatzanteil von 34,70 %, w?hrend der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einem CAGR von 34,25 % wachsen wird.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Regulatorische Kontrolle infolge von Datenschutzverletzungen | +8.20% | Global, frühe Einführung in der EU und Nordamerika | Mittelfristig (2–4 Jahre) |
| Konvergenz von OT- und IT-Sicherheitsarchitekturen | +7.50% | Nordamerika und EU-Fertigungszentren, Ausweitung auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Shift-left-Mandate für Produktdesign | +6.80% | Global, angeführt von der EU-Compliance | Mittelfristig (2–4 Jahre) |
| KI-gestützte adaptive Bedrohungsanalyse | +5.90% | Frühe Anwender in Nordamerika und der EU, asiatisch-pazifischer Raum folgt | Kurzfristig (≤ 2 Jahre) |
| Nachfrage nach sicherem IoT in kritischen Branchen | +4.80% | Global, Schwerpunkt auf Gesundheitswesen, Energie und Fertigung | Mittelfristig (2–4 Jahre) |
| Satellitengestützter NB-IoT-Rollout für entfernte Anlagen | +4.10% | Global, l?ndliche und maritime Anwendungsf?lle | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Regulatorische Kontrolle infolge von Datenschutzverletzungen
Regulierungsbeh?rden sind von freiwilligen Leitlinien zu strafenden Durchsetzungsma?nahmen übergegangen, wie der EU Cyber Resilience Act zeigt, der für nicht konforme Ger?te, die den Binnenmarkt betreten, Strafen von bis zu EUR 15 Millionen verh?ngen kann. Der britische PSTI Act, der im April 2024 in Kraft trat, verbietet Standardpassw?rter und schreibt definierte Update-Fenster vor, was Hersteller zwingt, Firmware-Pipelines neu zu gestalten[1]Parlament des Vereinigten K?nigreichs, "Product Security and Telecommunications Infrastructure Act 2022," legislation.gov.uk. Verbraucherorientierte Kennzeichnungen, die von der US-amerikanischen Federal Communications Commission im Jahr 2024 eingeführt wurden, erm?glichen es K?ufern, die Sicherheitsreife zu vergleichen, und verlagern den Wettbewerbsvorteil hin zu konformen Anbietern. Hochkar?tige Vorf?lle, wie der Cyberangriff im M?rz 2025, bei dem 5,5 Millionen Patientendaten von Yale New Haven Health offengelegt wurden, verdeutlichen die regulatorische Dringlichkeit und versch?rfen die Aufsicht. Erstklassige Montagebetriebe verpflichten nun Komponentenlieferanten, Drittanbieter-Zertifizierungen vorzuhalten, was die Eintrittsbarrieren für Unternehmen ohne dokumentierte sichere Entwicklungsprozesse erh?ht.
Konvergenz von OT- und IT-Sicherheitsarchitekturen
Betriebstechnologienetzwerke, die einst isoliert betrieben wurden, verbinden sich nun mit Unternehmens-Clouds, um vorausschauende Wartung und Analysen zu unterstützen. Ransomware, die auf die IT-OT-Schnittstelle abzielt, stieg im ersten Quartal 2025 in nordamerikanischen Werken um 84 %, was einheitliche Sichtbarkeitsvorgaben in Beschaffungsdokumenten ausl?ste. Veraltete industrielle Protokolle wie Modbus und DNP3 erfordern Sicherheitswerkzeuge, die deterministischen Datenverkehr und strenge Latenzgrenzen verstehen, und dr?ngen Anbieter dazu, eine auf Fabrikumgebungen zugeschnittene Deep-Packet-Inspection zu integrieren. Der Sicherheitsumsatz von Cisco hat sich in seinen Q2-FY2025-Ergebnissen mehr als verdoppelt, da Kunden auf konvergierte Netzwerk- und Sicherheitsplattformen konsolidierten. Die Implementierungskomplexit?t hat die Nachfrage nach professionellen Dienstleistungen ausgel?st, die Brownfield-Anlagen ohne l?ngere Ausfallzeiten migrieren k?nnen. Mit zunehmender Reife konvergierter Bereitstellungen suchen Chief Information Security Officers nach L?sungen, die Anomalien über Prozesssteuerungen, Unternehmens-Laptops und Remote-Wartungsverbindungen von einer einzigen Konsole aus korrelieren.
Shift-left-Mandate für Produktdesign
Im EU Cyber Resilience Act verankerte Sicherheit-durch-Design-Verpflichtungen verlagern Bedrohungsmodellierung und Schwachstellenscanning in die frühesten Phasen des Engineerings. Produktteams müssen nun dokumentieren, wie Verschlüsselungsschlüssel gespeichert werden und wie Daten aus der Software-Stückliste ver?ffentlicht werden, bevor Prototypen das Labor verlassen, was Entwicklungszyklen verl?ngert, aber die Ausgaben für die Behebung nach dem Launch senkt. Patentanmeldungen für eingebettete Sicherheit stiegen 2024 sprunghaft an, als gro?e Anbieter Patente für blockchainbasierte Datenauthentizit?tssysteme und Sicherheitselement-Chips?tze für kostengünstige Sensoren anmeldeten. Kleinere Hersteller haben oft Schwierigkeiten, neue sichere Entwicklungslebenszyklen zu finanzieren, was zu Konsolidierungen oder Auslagerungen an Design-for-Security-Beratungsunternehmen führt. Investoren belohnen Unternehmen, die zertifizierte Prozesse nach Standards wie ETSI EN 303 645 nachweisen, was eine Marktpr?mie für Compliance-Nachweise schafft. Mittelfristig riskieren Ger?te-?kosysteme, die keinen kontinuierlichen Update-Support dokumentieren k?nnen, den Ausschluss aus wichtigen Einzel- und Telekommunikationskan?len.
KI-gestützte adaptive Bedrohungsanalyse
Erkennungsmaschinen auf Basis von maschinellem Lernen vergleichen nun Verhaltensbaselines über Millionen von Ger?ten hinweg, kennzeichnen anomalen Datenverkehr innerhalb von Millisekunden und isolieren verd?chtige Knoten automatisch. Eine 2024 ver?ffentlichte, von Fachleuten begutachtete Studie berichtete von einer Genauigkeit von 99,52 % bei der Identifizierung b?sartiger Pakete im IoT-Datenverkehr mithilfe von Graph-Neuronalen Netzen. Edge-Bereitstellungen in autonomen Fahrzeugen und intelligenten Fertigungslinien sind auf diese Modelle mit geringer Latenz angewiesen, da die Weiterleitung von Daten an Cloud-Protokollierungsdienste Zeitbeschr?nkungen verletzen würde. Anbieter wie Palo Alto Networks meldeten im Gesch?ftsjahr 2025 ein Wachstum von 43 % beim j?hrlich wiederkehrenden Umsatz für KI-erweiterte Sicherheitsabonnements. Hardwarehersteller reagieren mit energiesparenden KI-Beschleunigern, die für kryptografische Arbeitslasten optimiert sind, um Batterie- und W?rmegrenzen zu überwinden. Unternehmen sch?tzen KI-Engines, die Signaturen selbst anpassen und die mittlere Erkennungszeit verkürzen, auch wenn die Ger?tepopulationen auf Dutzende von Millionen anwachsen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentiertes Firmware-Update-?kosystem | -4.70% | Global, veraltete Bereitstellungen | Mittelfristig (2–4 Jahre) |
| Verz?gerung bei der Erneuerung veralteter Brownfield-Ger?te | -3.90% | Industrieanlagen in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| Mangel an IoT-spezifischen Cybersicherheitsfachkr?ften | -3.20% | Global, akut im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Begrenzte Edge-Rechenleistung für Verschlüsselung | -2.80% | Global, batteriebetriebene Anlagen | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Fragmentiertes Firmware-Update-?kosystem
Eine Analyse von 53.000 Firmware-Images auf g?ngigen Mikrocontrollern ergab, dass 99,43 % im Klartext gespeichert sind und Angreifern direkten Zugriff auf Bootloader und vertrauliche Daten erm?glichen[2]USENIX, "SoK: Firmware Security Gaps," usenix.org. Nur ein Drittel der Anbieter unterh?lt eine automatisierte Over-the-Air-Update-Pipeline, sodass veraltete Komponenten durchschnittlich 1,34 Jahre lang ungepatcht bleiben. EU-Vorschriften schreiben nun automatische Updates vor und zwingen zur Neugestaltung von Remote-Flash-Prozessen. Industrielle Betreiber z?gern, da Ausfallzeiten für Updates Kosten von Hunderttausenden USD pro Stunde verursachen k?nnen, weshalb ungepatchte Systeme in kritischen Infrastrukturen weiterhin bestehen bleiben. Veraltete industrielle Anlagen verlangsamen den Markt für IoT-Infrastruktursicherheit, da die Ersatzkosten für viele Betreiber nach wie vor zu hoch sind. Das Ergebnis ist eine wachsende Sicherheitsverschuldung, die die Einführung fortschrittlicher Authentifizierungsrahmen verlangsamt.
Verz?gerung bei der Erneuerung veralteter Brownfield-Ger?te
Millionen von speicherprogrammierbaren Steuerungen und Remote-Terminal-Einheiten, die Jahre vor der Aufmerksamkeit für Cybersicherheit installiert wurden, k?nnen keine signierten Firmware-Updates oder moderne Verschlüsselung akzeptieren. Der Austausch kann pro Produktionslinie USD 3 Millionen übersteigen, einschlie?lich der Neuzertifizierung nach Sicherheitsstandards, was CFOs dazu veranlasst, Upgrades aufzuschieben. Anbieter reagieren mit netzwerkbasierter Mikrosegmentierung und Anomalieerkennung, die veraltete Ger?te umgeben, anstatt sie zu modifizieren, aber diese ?berlagerungen erh?hen Komplexit?t und Kosten. Die Herausforderung ist besonders akut bei Energieversorgungsunternehmen, wo Unterwerksausrüstung eine Nutzungsdauer von 30 Jahren hat, aber nun Angriffsversuchen auf staatlicher Ebene ausgesetzt ist. Im Laufe der Zeit k?nnten Vorst?nde von Anlageneigentümern Cyberrisiken in vergleichbaren Begriffen wie physische Sicherheit betrachten, aber die Zurückhaltung bei der Erneuerung wird w?hrend des n?chsten Investitionszyklus ein Wachstumshemmnis bleiben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Sicherheitstyp:
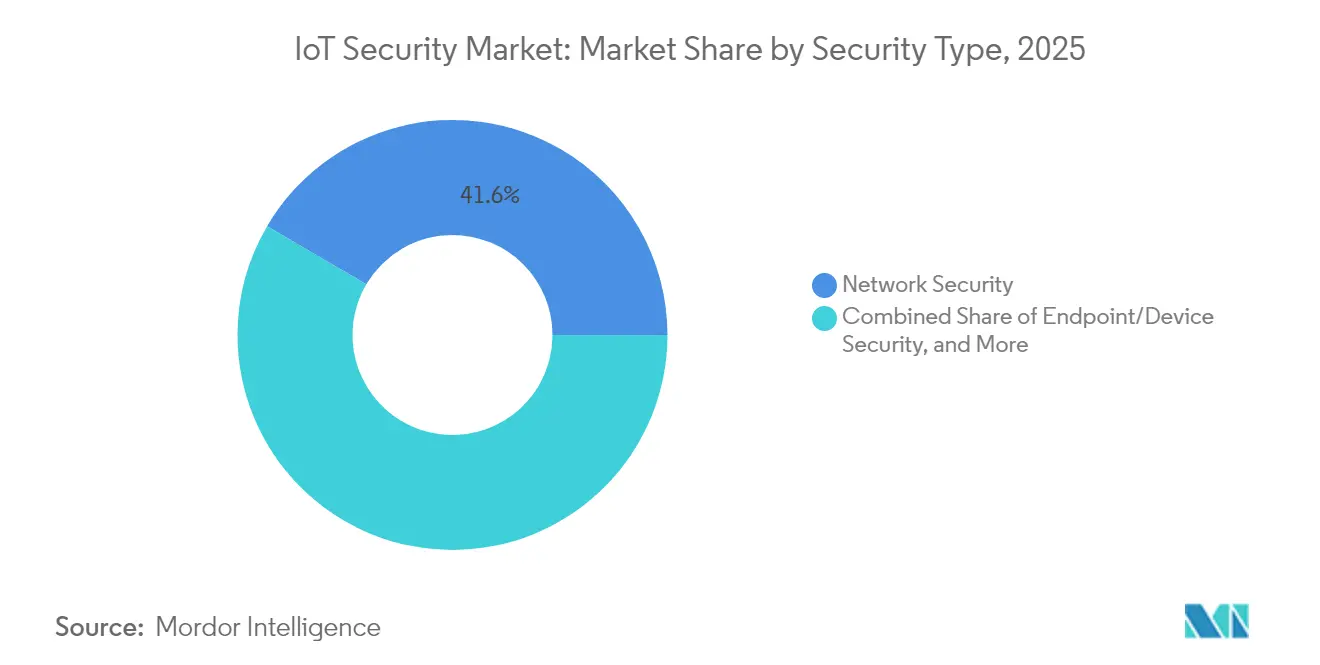
Netzwerkperimeter verankern VerteidigungsstrategienNetzwerksicherheit erwirtschaftete 2025 41,55 % des Umsatzes im IoT-Sicherheitsmarkt, angetrieben von Unternehmen, die den Netzwerkrand nach wie vor als einzigen einheitlich kontrollierbaren Durchsetzungspunkt betrachten. Firewall-, Mikrosegmentierungs- und Secure-SD-WAN-Richtlinien beschr?nken den Ost-West-Datenverkehr zwischen heterogenen Endpunkten, denen h?ufig Sicherheitsmechanismen auf Chip-Ebene fehlen. Da Produktionslinien ?ltere speicherprogrammierbare Steuerungen mit Analyse-Clouds verbinden, analysieren Inspektions-Engines nun industrielle Protokolle neben Standard-IP und erfordern spezialisierte Bedrohungsintelligenz-Feeds für die IIoT-Sicherheit. Die Akzeptanz profitiert zudem von der FCC-Regelung, die Anbieter verpflichtet, cloudgestützte Update-Pfade nachzuweisen, was K?ufer zu Anbietern lenkt, die Firewall- und Proxy-Telemetrie integrieren, um den Patch-Status zu verifizieren.
Cloud-/virtuelle Sicherheit wird bis 2031 mit einem CAGR von 34,38 % prognostiziert, da Plattformen auf Security-as-a-Service umstellen. Elastische Kapazit?ten passen sich an Spitzenlasten durch massive Firmware-Update-Rollouts oder Backhaul von Videosensoren an. Unternehmen balancieren die Latenz, indem sie die Durchsetzung ger?tenahe halten und Protokolle zur korrelierten Anomalieerkennung an zentral gehostete Analysen weiterleiten. Leichtgewichtige Cipher-Suites wie LEA verbrauchen 30 % weniger Energie als AES-128 und erm?glichen so Echtzeit-Verschlüsselung selbst in knopfzellenbetriebenen Tags. Anbieter, die Cloud-Richtlinien-Engines mit lokalen Durchsetzungs-Agenten verbinden, sind gut positioniert, um zus?tzliche Marktanteile im IoT-Sicherheitsmarkt zu gewinnen, sobald 5G RedCap die Bandbreite in Fabrikhallen erweitert.


Nach Komponente:
Dienstleistungsbeschleunigung übertrifft L?sungsbereitstellungL?sungen behielten 2025 einen Anteil von 57,35 % an der IoT-Sicherheitsmarktgr??e, umfassend Verschlüsselungsbibliotheken, Identit?tsplattformen und Laufzeit-Anomalieerkennungsagenten, die in Ger?te-SDKs verpackt sind. Vorzertifizierte Stacks verkürzen Compliance-Audits nach ETSI EN 303 645 oder ISO 27400, sodass K?ufer weiterhin Budgets für Softwarelizenzen bereitstellen, die regulatorische Checklisten abhaken. Dienstleistungen, insbesondere verwaltete Erkennung und Reaktion, werden jedoch mit einem CAGR von 35,02 % steigen, da Talentmangel Betreiber dazu dr?ngt, die 24×7-?berwachung auszulagern.
Die Nachfrage nach professioneller Beratung stieg, nachdem die EU im Januar 2025 mit der schrittweisen Durchsetzung des Cyber Resilience Act begann und Hersteller zwang, Risikobewertungen der Lieferkette vor dem Produktlaunch zu dokumentieren. Anbieter verwalteter Sicherheitsdienste zentralisieren Werkzeuge und teilen Bedrohungsintelligenz über Kunden hinweg, was mittelgro?en Versorgungsunternehmen Zugang zu F?higkeiten verschafft, die einst globalen Marken vorbehalten waren. Da SOC-Teams KI-Copiloten integrieren, die Warnmeldungen priorisieren, erweitern sich die Dienstleistungsmargen, auch wenn die Mitarbeiterzahl konstant bleibt, was den strukturellen Wandel von Produktverk?ufen zu wiederkehrenden Umsatzmodellen verst?rkt.
Nach Endnutzerbranche:
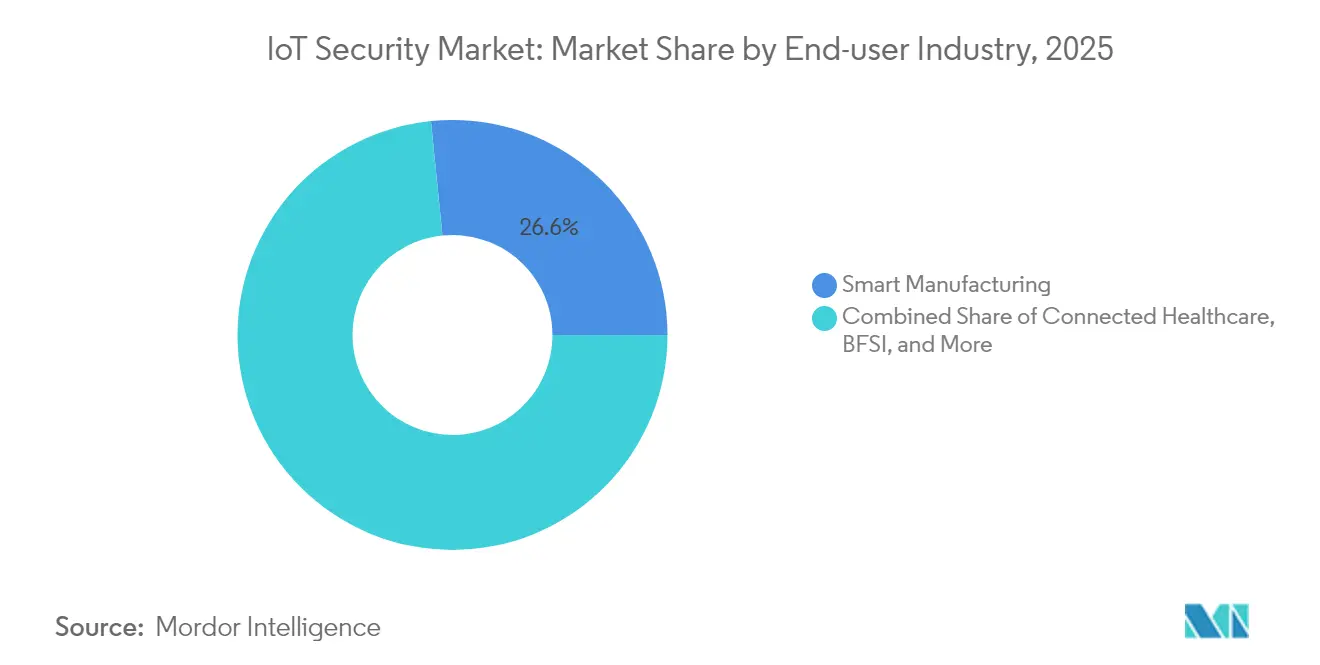
Dominanz der Fertigung steht vor der Herausforderung durch den EnergiesektorIntelligente Fertigung trug 2025 26,60 % des Umsatzes bei, da ausfallzeitscheue Werke nach einer Welle von Ransomware, die mehrere achtstellige Produktionsstillst?nde erzwang, stark investierten. Fabriken setzen Zero-Trust-?berlagerungen ein, um Roboterzellen zu isolieren, und nutzen zeitkritische Netzwerke zur Authentifizierung von Steuerungsbefehlen, um t?gliche Produktionsleistungen im Wert von Millionen von USD zu schützen.
Energie & Versorgungsunternehmen, mit einem prognostizierten CAGR von 32,75 % bis 2031, beschleunigt die Ausgaben für Unterwerk-Intrusion-Detection und sichere SCADA-Gateways. Europ?ische Regulierungsbeh?rden haben Dach-Solarwechselrichter als Kaskadenausfallrisiken eingestuft und Netzbetreiber gezwungen, Edge-Knoten zu h?rten. Mikrosegmentierung rund um dezentrale Erzeugungsanlagen in Verbindung mit Versuchen zum quantensicheren Schlüsselaustausch positioniert den Sektor, um die Wachstumsraten der Fertigung zu übertreffen. Branchenspezifische Zertifizierungen wie IEC 62443-3-3 erfordern den Nachweis einer mehrschichtigen Verteidigung über Erzeugung, ?bertragung und Verteilung hinweg, was Vertr?ge zu Anbietern lenkt, die spezialisierte Referenzarchitekturen anbieten.
Nach Bereitstellungsmodus:
Cloud-Migration beschleunigt die Einführung von Edge-SicherheitCloud/SECaaS erfasste 2025 45,40 % des IoT-Sicherheitsmarktumsatzes, da Organisationen Abonnementmodelle übernahmen, die kontinuierliche Update-Pipelines und gebündelte Bedrohungsintelligenz-Analysen bieten. Der regulatorische Druck für lebenslangen Patch-Support passt natürlich zu mandantenf?higen Architekturen, die Korrekturen innerhalb von Stunden bereitstellen k?nnen, anstatt lokale Rollouts zu inszenieren.
Hybrid-Edge ist für einen CAGR von 33,15 % positioniert, da latenzempfindliche Anwendungen in autonomen mobilen Robotern und Telechirurgie nicht jeden Paket zu entfernten Rechenzentren hin- und herschicken k?nnen. Edge-Knoten führen containerisierte Inferenz aus, um Anomalien lokal zu blockieren, w?hrend die Cloud Modelltraining und Richtlinienorchestrierung hostet. Die Patentanzahl für Edge-native Hardware-Sicherheitsmodule verdoppelte sich 2024, was Investitionen in Prozessoren widerspiegelt, die Zero-Knowledge-Attestierung beschleunigen k?nnen, ohne Batteriebudgets zu ersch?pfen. Im Laufe der Zeit werden luftgespaltene Installationen privates 5G und dedizierte MEC-Server einsetzen, um die Vorteile beider Bereitstellungsextreme zu vereinen.
Geografische Analyse
IoT-Sicherheitsmarkt Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 34,70 % am globalen Umsatz, gestützt durch Bundesinitiativen wie das FCC-Kennzeichnungsprogramm, das Anbieter begünstigt, die in der Lage sind, sichere Update-Mechanismen zu dokumentieren. Unternehmen setzten frühzeitig auf KI-gestützte Analysen und nutzten dabei eine umfangreiche Cloud-Infrastruktur sowie erfahrenes SOC-Personal. Das Ministerium für Innere Sicherheit benennt ausl?ndische Eingriffe in kritische Infrastrukturen ausdrücklich als eines der gr??ten Risiken und lenkt Bundesf?rdermittel in Pilotprojekte zur ?berwachung von Wasserversorgungsunternehmen und Pipelines. Kanada verfolgt einen ?hnlichen Ansatz wie die USA, w?hrend Mexikos Nearshoring-Boom eine integrierte Sicherheit über grenzüberschreitende Logistikzentren hinweg erfordert. Start-ups konzentrieren sich im Silicon Valley und in Austin und bringen patentierte L?sungen für Firmware-Integrit?t und Post-Quanten-Kryptografie in die Lieferketten von Fortune-500-Unternehmen ein.
IoT-Sicherheitsmarkt Asien-Pazifik
Der asiatisch-pazifische Raum ist das am schnellsten wachsende Gebiet mit einer prognostizierten CAGR von 34,25 %, angetrieben durch aggressive Smart-City-Rollouts und eine massive Verbreitung von Verbraucher-IoT. China meldete bis August 2024 2,57 Milliarden verbundene Endger?te, was die Kapazit?ten lokaler Betreiber zur Authentifizierung des Datenverkehrs und zur Abwehr von Botnet-Aktivit?ten stark beansprucht. Das japanische Ministerium für Innere Angelegenheiten und Kommunikation ver?ffentlichte 2024 Leitlinien für sichere Smart Cities und katalysierte damit kommunale Beschaffungsma?nahmen, die Zero-Trust von Anfang an integrieren. 厂ü诲办辞谤别补s 6G-Forschung umfasst quantenresistenten Schlüsselaustausch für IoT-Endpunkte und positioniert inl?ndische Anbieter für Exportvertr?ge, sobald sich die Standards stabilisieren. Regierungen in Indonesien und Vietnam bündeln Cyber-Hygiene-Audits nun mit Fertigungsanreizen und verpflichten ausl?ndische Investoren zur Anschaffung zertifizierter Sicherheitsplattformen.
IoT-Sicherheitsmarkt Europa
Europa setzt auf regulatorischen Zug statt auf reines Volumen. Der Cyber Resilience Act verpflichtet jeden vernetzten Artikel, der im Binnenmarkt verkauft wird, zur Dokumentation von Bedrohungsmodellierung, Offenlegung von Schwachstellen und lebenslangen Update-Richtlinien. Hersteller au?erhalb Europas halten diese Anforderungen ein, um den Marktzugang nicht zu verlieren, und exportieren damit den Einfluss der Regulierung weltweit. Das britische PSTI-Gesetz entfernt Standardpassw?rter aus dem Sortiment der Unterhaltungselektronik und st?rkt die grundlegende Widerstandsf?higkeit. Deutschlands Industrie-4.0-Projekte betonen deterministisches Networking, das durch IEC-62443-Kontrollen gesichert wird, w?hrend Frankreichs st?dtische Datenplattformen eine Ende-zu-Ende-Verschlüsselung zwischen Edge-Gateways und zentralisierten Analysen vorschreiben. F?rdermittel aus dem Programm ?Digitales Europa” der EU subventionieren die Einführung zertifizierter Sicherheitsl?sungen bei KMU und erweitern so den adressierbaren Markt für Anbieter verwalteter Dienste.

Regulatorisches Umfeld
Die Regulierung der IoT-Sicherheit verlagert sich von freiwilligen Leitlinien hin zu durchsetzbaren, l?nderübergreifenden Anforderungen, die Produktdesign, Beschaffung und Anbieterqualifizierung beeinflussen. In der Europ?ischen Union legt die Verordnung (EU) 2024/2847 (Cyber Resilience Act), die am 23. Oktober 2024 in Kraft trat, horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen fest und erh?ht die Compliance-Hürde für Hersteller, die vernetzte Ger?te in den Binnenmarkt verkaufen.
Au?erhalb der EU versch?rfen Regierungen die grundlegenden Ger?teregeln und Beschaffungsvorgaben. Die britische Product Security and Telecommunications Infrastructure (PSTI)-Regelung (in Kraft seit April 2024) und die Aktivit?ten der US-amerikanischen Federal Communications Commission zur Verbraucherkennzeichnung im Jahr 2024 verst?rken die Erwartungen an Security-by-Design, w?hrend NIST über die 8259-Serie und zugeh?rige Leitlinien (einschlie?lich laufender Arbeiten wie der ?berarbeitung von SP 800-213 und NIST IR 8259r1 im Jahr 2026) IoT-Baselines für die US-Bundesnutzung pflegt. Australien fügte mit den Cyber Security (Security Standards for Smart Device) Rules 2025, die nach einer ?bergangsfrist am 4. M?rz 2026 in Kraft treten, einen weiteren verbindlichen Anker hinzu, was den Bedarf an weltweit konsistenten Kontrollen erh?ht, die auf weit verbreitete Standards wie ETSI EN 303 645 und die Konformit?tsbewertung nach ETSI TS 103 701 abgestimmt sind.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette der IoT-Sicherheit beginnt mit der Ger?tekonzeption und Chipauswahl (sichere Elemente, Secure Boot, Schlüsselspeicherung) und setzt sich über die Firmware- und Softwareentwicklung (sicherer SDLC, Threat Modeling, SBOM, Offenlegung von Schwachstellen) fort. Sie umfasst auch Fertigung und Provisionierung (Identit?tsinjektion und Zertifikatslebenszyklus) sowie den Einsatz in Unternehmens- und OT-Umgebungen (Netzwerksegmentierung, Gateway-Sicherheit, Durchsetzung von Cloud-Richtlinien).
Nachgelagert bieten Betreiber und Servicepartner ?berwachung und Reaktion über SOCs, Managed Detection and Response sowie Incident-Readiness, w?hrend Cloud-Plattformen kontinuierliche Analysen und Update-Orchestrierung für gro?e Ger?teflotten bereitstellen. Compliance-Meilensteine und aktualisierte Leitlinien beeinflussen zunehmend, wie die Beteiligten entlang der Kette zusammenarbeiten. NIST er?ffnete im Juni 2026 die ?ffentliche ?berprüfung des ersten ?ffentlichen Entwurfs von SP 800-213 Revision 1 und dr?ngt Hersteller und Integratoren dazu, die Praktiken des Produktlebenszyklus an den Bundesrichtlinien auszurichten, w?hrend gestaffelte europ?ische Anforderungen im Rahmen des Cyber Resilience Act die Erwartungen an Lieferantendokumentation und Prüfbereitschaft erh?hen. Engp?sse bestehen weiterhin bei der Ausführung von Firmware-Updates und der Patch-Latenz in heterogenen Flotten, was die Nachfrage nach Tools antreibt, die Onboarding, Attestierung und Over-the-Air-Updates automatisieren, ohne bestehende OT-Umgebungen zu st?ren, zusammen mit Partnerschaften zwischen Sicherheitsanbietern, Ger?te-OEMs und Konnektivit?tsanbietern, um Kontrollen früher im Produktlebenszyklus zu integrieren.
Wettbewerbslandschaft
Der IoT-Sicherheitsmarkt weist eine moderate Fragmentierung auf. Etablierte Anbieter wie Cisco nutzen Netzwerk-Footprints, um Bedrohungsintelligenz zu bündeln, und verzeichneten im Q2 FY2025 ein Sicherheitsumsatzwachstum von 117 % im Jahresvergleich. Plattformanbieter wie Palo Alto Networks verzeichneten eine Expansion von 43 % beim ARR der n?chsten Generation von Sicherheitsl?sungen, indem sie maschinelle Lernmaschinen integrierten, die sich in Echtzeit anpassen. Check Point, Fortinet und Microsoft bereichern XDR-Suiten mit OT-Protokoll-Decodern und verfolgen Konten, die eine einheitliche Sichtbarkeit über Cloud, Campus und Fabrik hinweg fordern.
Start-ups konzentrieren sich auf eng definierte Lücken: Paketinspektion im Silizium für energiesparende Sensoren, quantensichere Firmware-Updates und blockchaingestützte Ger?teidentit?tsbücher. Risikokapital bevorzugt Gründer, die IEC-62443-Zertifizierungen oder Pilotgewinne in Brownfield-Raffinerien vorweisen k?nnen. ?bernahmen verdeutlichen den Konsolidierungsdruck; gro?e Anbieter zahlen Pr?mien für KI-Modellbibliotheken oder Edge-sichere Betriebssystem-Stacks, anstatt organisch aufzubauen. Patentanalysen heben eine Verlagerung hin zu leichtgewichtiger homomorpher Verschlüsselung und f?derierter Lernbedrohungserkennung hervor, was darauf hindeutet, dass IP-Portfolios die Wettbewerbsf?higkeit untermauern werden, wenn sich Post-Quanten-Standards kristallisieren.
Kanalstrategien drehen sich um verwaltete Dienste: MSSPs stellen Cloud-Portale von OEMs unter eigenem Namen bereit, w?hrend Telekommunikationsunternehmen Sicherheit mit privaten 5G-Slices bündeln. Regulatorische Audits werden zu Verkaufsf?rderern; Lieferanten, die fertige Dokumentationspakete anbieten, verkürzen die Zeit der Kunden bis zur Compliance-Zertifizierung und kippen Bewertungspunkte in Wettbewerbsausschreibungen. Im Prognosezeitraum werden Anbieter, die die Beweiserhebung und kontinuierliche Kontrollüberwachung automatisieren k?nnen, Konkurrenten übertreffen, die noch auf j?hrliche Lizenzvertr?ge ausgerichtet sind.
Marktführer im Bereich IoT-Sicherheit
-
Palo Alto Networks
-
Fortinet, Inc.
-
Cisco Systems, Inc.
-
IBM Corporation
-
Broadcom Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
IoT-Sicherheitsmarkt
- Cisco Systems
- IBM
- Broadcom (Symantec)
- Palo Alto Networks
- Check Point
- Fortinet
- Microsoft
- Trend Micro
- Armis
- Infineon Technologies
- ATandT Cybersecurity
- Darktrace
- SecureWorks
- Rapid7
- Trustwave
- Thales
- RSA Security
- Qualys
- Kaspersky
- Zscaler

Marktchancen und Zukunftsaussichten
Verbindliche Produktsicherheitsregelungen und Lebenszyklus-Leitlinien schaffen Freiraum für Anbieter, die Security-by-Design im gro?en Ma?stab operationalisieren k?nnen, insbesondere für Hersteller, die wiederholbare Nachweispakete wie SBOM-Generierung, Workflows zur Erfassung und Behebung von Schwachstellen sowie die Durchsetzung von Update-Richtlinien ben?tigen. Die im November 2025 ver?ffentlichte NIST-Publikation SP 1800-36 zu vertrauenswürdigem Onboarding auf Netzwerkebene und Lebenszyklusmanagement weist auf die Nachfrage nach praktischen Referenzarchitekturen hin, die die Onboarding-Reibung von Ger?ten reduzieren und gleichzeitig die Flottensichtbarkeit verbessern, was die L?sungsakzeptanz in Verbraucher-, Unternehmens- und Industrie-IoT unterstützt.
Die IT/OT-Konvergenz unterstützt auch zero-trust-ausgerichtete Kontrollen, die auf deterministische OT-Netzwerke und Brownfield-Einschr?nkungen zugeschnitten sind. Im April 2026 ver?ffentlichten US-Beh?rden (CISA gemeinsam mit DoD, FBI, DoE und dem Au?enministerium) umfassende Leitlinien zur Anwendung von Zero Trust auf OT-Umgebungen, was die Nachfrage nach Segmentierung, identit?tsbewusstem Zugriff und ?berwachung an IT/OT-Grenzen verst?rkt. Auch europ?ische Industrie?kosysteme investieren in sicheren Datenaustausch und Automatisierungsresilienz, einschlie?lich des Schritts im Juni 2026, als Fraunhofer AISEC und IOSB dem Semiconductor-X-Konsortium beitraten, um sichere industrielle Datenr?ume und den Austausch sensibler Produktionsdaten voranzutreiben. Diese Initiativen begünstigen Anbieter, die Ger?teerkennung und Risikobewertung mit sicherer Konnektivit?t, Richtlinienorchestrierung und serviceorientierten Bereitstellungsmodellen kombinieren, die Altanlagen und lange Anlagenlebenszyklen bew?ltigen k?nnen.
Recent Industry Developments in IoT-Sicherheitsmarkt
- M?rz 2026: Palo Alto Networks kündigte Partnerschaften mit Nokia, U Mobile, Aeris und Celerway an, um sichere Konnektivit?t und Sichtbarkeit nach dem Security-by-Design-Prinzip für KI-Fabriken und globale IoT-Flotten bereitzustellen. Das Update verbindet die IoT/OT-Ger?tesicherheit direkter mit der Konnektivit?tsebene, in der verwaltete und nicht verwaltete Endpunkte über mehrere Netzwerke hinweg im gro?en Ma?stab erkannt und gesteuert werden k?nnen.
- August 2025: Palo Alto Networks stellte Device Security als plattformintegrierte Weiterentwicklung seiner IoT/OT-Sicherheitsfunktionen für Erkennung, Risikobewertung und proaktive Abwehr vor. Durch die Bündelung von IoT/OT-Schutzma?nahmen in eine breitere Sicherheitsplattform unterstützt die Ver?ffentlichung Konsolidierungstrends bei K?ufern, die einheitliche Richtlinien und Analysen über Unternehmens-, Cloud- und Industrieumgebungen hinweg anstreben.
- Mai 2024: Fortinet führte einen generativen KI-IoT-Sicherheitsassistenten ein, der in FortiManager integriert ist und die Erkennung und Fehlerbehebung von IoT-Schwachstellen automatisieren soll. Das Update st?rkt die betriebszentrierte Differenzierung von IoT-Sicherheitsprogrammen, indem es die Untersuchungszeit verkürzt und schnellere Richtlinienma?nahmen für gro?e, heterogene Ger?tepopulationen erm?glicht.


IoT-Sicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie umfasst der IoT-Sicherheitsmarkt Ums?tze aus Software, Plattformen und zugeh?rigen Dienstleistungen, die verbundene Ger?te, Netzwerke und Datenflüsse in IoT-Deployments schützen – vom Onboarding über die laufende ?berwachung bis hin zur Reaktion auf Vorf?lle.
Ausschlüsse aus dem Umfang: Allgemeine IT-Sicherheit, die nicht mit IoT-Ger?teidentit?ten, Ger?t-zu-Cloud-Kommunikation oder IoT-Betrieb verknüpft ist, wird ausgeschlossen.
厂别驳尘别苍迟颈别谤耻苍驳蝉ü产别谤蝉颈肠丑迟
-
Nach Sicherheitstyp
- Netzwerksicherheit
- Endpunkt-/Ger?tesicherheit
- Anwendungssicherheit
- Cloud-/Virtuelle Sicherheit
-
Nach Komponente
-
L?sungen
- IAM und PKI
- DDoS-Schutz
- IDS/IPS
- Verschlüsselung und Tokenisierung
-
Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Sicherheitsdienste
-
L?sungen
-
Nach Endnutzerbranche
- Intelligente Fertigung
- Vernetztes Gesundheitswesen
- Automobil und Mobilit?t
- Energie und Versorgungsunternehmen
- BFSI
- Regierung und Smart Cities
- Einzelhandel und Logistik
-
Nach Bereitstellungsmodus
- On-Premise
- Cloud/SECaaS
- Hybrid-Edge
-
Nach Geografie
-
Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
-
厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- Rest von 厂ü诲补尘别谤颈办补
-
Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Rest von Europa
-
Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- Rest des asiatisch-pazifischen Raums
-
Naher Osten und Afrika
- Vereinigte Arabische Emirate
- Saudi-Arabien
- 厂ü诲补蹿谤颈办补
- Rest des Nahen Ostens und Afrikas
-
Nordamerika
Datenquellen, Marktgr??enbestimmung und Validierung
Desk Research
Die Desk-Research-Phase beginnt mit der Erfassung des Nachfragepools für verbundene Ger?te und der typischerweise um sie herum eingesetzten Risikokontrollen. Wir stützten uns auf ?ffentliche Quellen wie NIST-Leitlinien, ENISA-Ver?ffentlichungen, FCC-Cybersicherheitskennzeichnungsmaterial (soweit anwendbar) und NVD-Schwachstellenstatistiken, um Kontrollkategorien und wiederkehrende Angriffsmuster zu verstehen.
Um das Marktmodell an der Adoptionsrealit?t zu verankern, wurden auch Ger?teverschiffungs- und Konnektivit?tssignale anhand von Quellen wie ITU-Indikatoren, OECD-Statistiken zur digitalen Wirtschaft und einschl?gigen Ver?ffentlichungen von Branchenverb?nden zu industrieller Automatisierung und Smart-Home-?kosystemen ausgewertet. Daneben prüften wir Gesch?ftsberichte, Investorenpr?sentationen, Produktdokumentationen und seri?se Presseberichte, um Preisentwicklungen und Kaufverhalten gegenzuprüfen, und schlossen Lücken durch selektive kostenpflichtige Abonnements für Unternehmensfinanzdaten, Patentrecherchen sowie Nachrichten und Finanzdaten. Diese Quellen sind illustrativ; für die Datenerhebung, Validierung und Kl?rung wurden viele weitere ?ffentliche Referenzen herangezogen.
Prim?rinterviews und Umfragen
Die Prim?rforschung konzentrierte sich darauf zu validieren, wie IoT-Sicherheitsbudgets tats?chlich auf Ger?te-, Netzwerk-, Cloud- und Anwendungsschichten aufgeteilt werden und wie viel als Software gegenüber Dienstleistungen beschafft wird. Wir sprachen mit L?sungsanbietern, Systemintegratoren und Endnutzern in den wichtigsten Regionen, was dabei half, desk-basierte Annahmen zu Attach-Raten, Verl?ngerungsverhalten und Sicherheitsausgaben pro Ger?t zu korrigieren, wo Verschiffungs- und Konnektivit?tssignale weniger direkt waren.
Verteilung der Befragten in der Prim?rforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 25 % | CXOs: 16 % | APAC: 53 % |
| Mittlere Ebene: 59 % | Funktions-/Bereichsleiter: 28 % | EMEA: 29 % |
| Kleinere Marktteilnehmer: 16 % | Manager: 56 % | Amerika: 18 % |
Marktgr??enbestimmung und Prognose
Die Gr??enbestimmung erfolgte mittels einer Top-down-Bewertung des Nachfragepools auf Basis von Penetrationsraten, bei der das Wachstum verbundener Ger?te und die Konnektivit?tsaufnahme in einen adressierbaren Sicherheitsausgabenrahmen übersetzt und anschlie?end nach den typischerweise in IoT-Stacks implementierten Sicherheitsschichten aufgeteilt wurden. Die Gesamtwerte wurden durch selektive Bottom-up-N?herungen überprüft, darunter stichprobenartige Durchschnittsverkaufspreise multipliziert mit gesch?tzten Volumina für g?ngige Deployments sowie Kanalprüfungen zum Dienstleistungsmix, sodass die Endzahl nicht auf einer einzigen Perspektive beruht.
Zu den Eingangsgr??en, die das Modell beeinflussten, z?hlten Signale zu IoT-Ger?teverschiffungen und installierten Basen, der Mix aus Verbraucher- und Industrie-Deployments, typische Sicherheits-Attach-Raten nach Anwendungsfall, durchschnittliche Vertragswerte und Verl?ngerungsmuster für IoT-spezifische Kontrollen sowie das Tempo der regulatorischen und Compliance-Akzeptanz, das Ausgaben vorziehen kann. Wo eine Bottom-up-Sicht für kleinere Regionen oder Nischensegmente nicht aufgebaut werden konnte, wurden Proxy-Verh?ltnisse aus vergleichbaren M?rkten angewendet und anschlie?end mit Interview-Feedback erneut getestet.
Prognosen wurden mittels Szenarioanalyse abgeleitet, bei der Variablen wie Ger?tewachstum, durch Sicherheitsverletzungen ausgel?ste Dringlichkeit und Cloud-Akzeptanz unter Basis-, konservativen und aggressiven Szenarien angepasst wurden. Der endgültige Prognosepfad wurde erst ausgew?hlt, nachdem die Szenarioergebnisse mit der Richtung übereinstimmten, die die Prim?rbefragten für Budgets und Rollout-Zeitpl?ne erwarteten.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse wurden durch mehrere Prüfungen validiert, damit die endgültige Gr??enbestimmung mit realen Signalen konsistent bleibt. Analysten verglichen regionale Gesamtwerte mit unabh?ngigen Indikatoren wie Ger?tewachstum, Entwicklung der Unternehmens-Sicherheitsausgaben und gemeldeten Cybervorfall-Druck und untersuchten starke Abweichungen vor der Freigabe.
Ein zweiter ?berprüfungsdurchlauf wird durchgeführt, um Definitionen, W?hrungsbehandlung und Jahresausrichtung zu best?tigen, gefolgt von Rückkontakt-Ausl?sern, wenn ein Datenpunkt mit dem widerspricht, was die meisten Befragten beobachten. Berichte werden j?hrlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse die Nachfrageannahmen verschieben. Vor der Auslieferung führen wir einen abschlie?enden Durchlauf durch, damit die neuesten ?ffentlichen Informationen und Modellrevisionen berücksichtigt sind.
Vergleich der IoT-Sicherheitsmarktgr??e von 黑料不打烊 mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Werte für den IoT-Sicherheitsmarkt k?nnen weit auseinanderliegen, da die Abgrenzungen nicht einheitlich sind und die Mathematik hinter Akzeptanz und Preisgestaltung nicht immer transparent ist. Unterschiede entstehen in der Regel dadurch, was als IoT-spezifische Sicherheit gez?hlt wird, wie Dienstleistungen behandelt werden, welches Jahr als aktuelle Gr??e verwendet wird und wie das W?hrungs-Timing gehandhabt wird.
Durch die Verfolgung ger?tebezogener Nachfrageindikatoren und die Aktualisierung von Akzeptanz- und Preisannahmen durch Interviews h?lt der Ansatz von 黑料不打烊 den Marktwert 2026 an IoT-Sicherheitskontrollen gebunden und nicht an breite Cybersicherheitspakete, was die Inflation durch Nicht-IoT-Ausgaben reduziert. Die Streuung bei externen Zahlen tendiert auch dazu, sich zu vergr??ern, wenn eine Studie von einem anderen Basisjahr ausgeht, eine schnellere Durchschnittsverkaufspreis-Steigerung anwendet oder h?here kurzfristige compliance-getriebene K?ufe annimmt, ohne diese über Endnutzer-Kohorten hinweg zu überprüfen.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 11,66 Milliarden USD (2026) | |
| Globales Beratungsunternehmen A | 35,50 Milliarden USD (2024) | Verwendet ein früheres Basisjahr und scheint einen breiteren Cybersicherheits-Ausgabenkorb rund um IoT-Umgebungen einzuschlie?en, der angrenzende Cloud- und Netzwerksicherheit einbeziehen kann, die nicht streng IoT-spezifisch ist. |
| Branchenforschungsgruppe B | 28,30 Milliarden USD (2024) | Beginnt mit einem Basisjahr 2024 und wendet eine breitere L?sungsabdeckung über Regionen hinweg an; die Annahmen zum Dienstleistungsanteil sind weniger transparent, was die Gesamtsumme anheben kann, wenn Implementierung und Beratung umfassender gez?hlt werden. |
Die Tabelle zeigt, dass die meisten Lücken durch die Jahresausrichtung und die Frage erkl?rt werden, wie eng IoT-spezifische Sicherheit von allgemeinen Sicherheitsausgaben getrennt wird. Wenn der Umfang konsistent gehalten und Annahmen wie Attach-Raten und Dienstleistungsmix mit echten K?ufern und Implementierern überprüft werden, wird die resultierende Marktgr??e leichter nachvollziehbar und über Aktualisierungen hinweg reproduzierbar.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der IoT-Sicherheitsmarkt derzeit?
Der IoT-Sicherheitsmarkt bel?uft sich im Jahr 2026 auf USD 11,66 Milliarden und wird voraussichtlich bis 2031 USD 47,33 Milliarden erreichen.
Welches Segment h?lt den gr??ten Marktanteil im IoT-Sicherheitsmarkt?
Netzwerksicherheit führt mit einem Marktanteil von 41,55 % und spiegelt die Pr?ferenz der Unternehmen für perimeterorientierte Verteidigung wider.
Welches Bereitstellungsmodell w?chst am schnellsten?
Hybrid-Edge-Bereitstellungen werden voraussichtlich mit einem CAGR von 33,15 % steigen, da sie latenzarme Verarbeitung mit cloudbasierter Orchestrierung verbinden.
Warum ist der asiatisch-pazifische Raum die am schnellsten wachsende Region?
Explosives Smart-City-Investment und die rasche Hinzufügung von Milliarden von Verbraucher-IoT-Endpunkten treiben den prognostizierten CAGR von 34,25 % im asiatisch-pazifischen Raum an.
Wie gestalten Vorschriften die Anbieterauswahl?
Gesetze wie der EU Cyber Resilience Act und der britische PSTI Act erfordern dokumentierte Sicherheit durch Design und lebenslangen Update-Support, sodass K?ufer Anbieter bevorzugen, die Compliance nachweisen k?nnen.
Welche Faktoren hemmen die Einführung von IoT-Sicherheit?
Fragmentierte Firmware-Update-Mechanismen, die Kosten für die Erneuerung veralteter Ger?te und der Mangel an spezialisierten Cybersicherheitsfachkr?ften verlangsamen die breitere Implementierung trotz steigender Bedrohungsniveaus.
Seite zuletzt aktualisiert am:



