
Tamanho e Participa??o do Mercado de Seguran?a de IoT
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 11.66 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 47.33 Bilh?es de dólares |
| Taxa de crescimento (2026 - 2031) | 32.35 % |
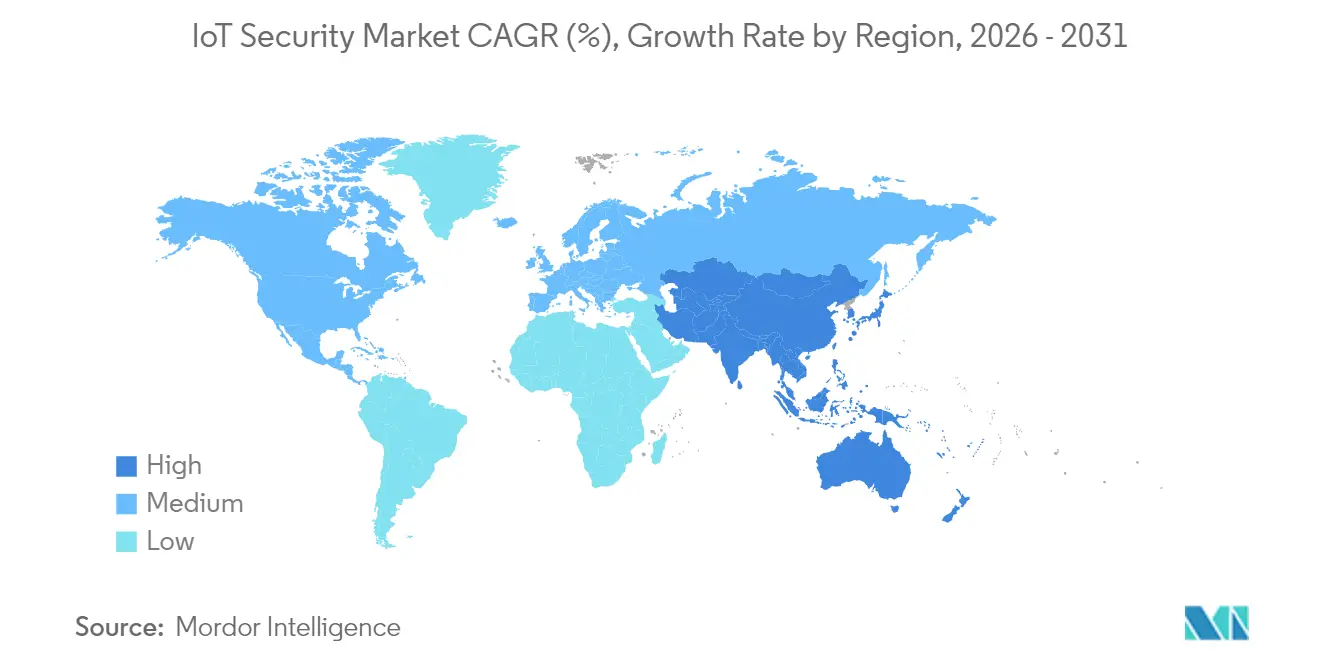
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
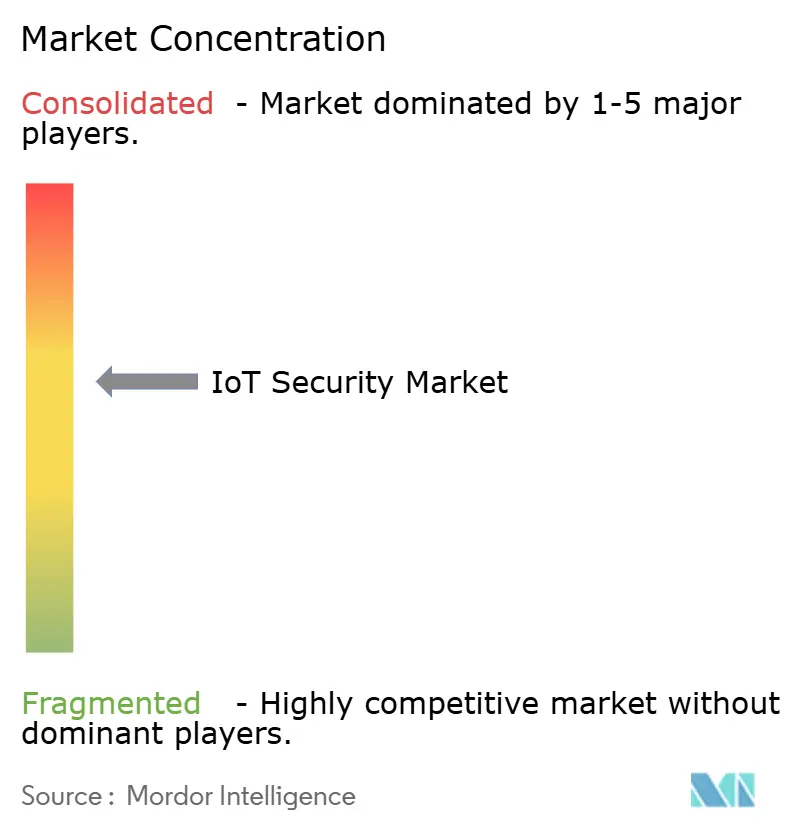
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Seguran?a de IoT por 黑料不打烊
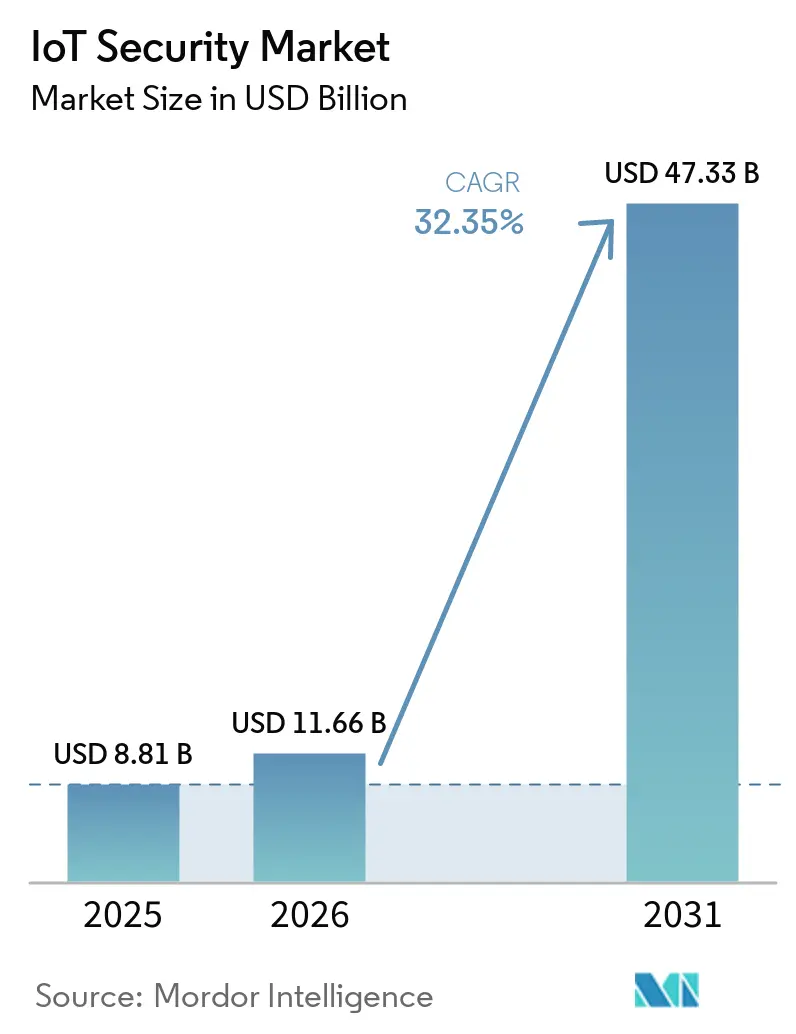
O tamanho do Mercado de Seguran?a de IoT em 2026 é estimado em USD 11,66 bilh?es, crescendo a partir do valor de 2025 de USD 8,81 bilh?es, com proje??es para 2031 mostrando USD 47,33 bilh?es, crescendo a um CAGR de 32,35% no período 2026-2031.
As empresas est?o acelerando os gastos porque os reguladores agora exigem seguran?a por design para cada produto conectado, a tecnologia operacional está convergindo com as redes de TI e a análise de IA oferece detec??o em tempo real em grandes frotas de dispositivos. A Lei de Infraestrutura de Seguran?a de Produtos e Telecomunica??es do Reino Unido e o Regulamento de Resiliência Cibernética da Uni?o Europeia transformaram a seguran?a de uma prática recomendada em um requisito legal, desviando or?amentos de projetos discricionários para conformidade obrigatória. As defesas centradas no perímetro mantêm prioridade à medida que milh?es de endpoints n?o gerenciados ampliam as superfícies de ataque, mas a migra??o para controles entregues via nuvem está reformulando os critérios de aquisi??o. A diferencia??o dos fornecedores depende cada vez mais de evidências de prote??o automatizada e alinhada a padr?es que escala desde o ch?o de fábrica até nós de borda remotos.
Principais Conclus?es do Relatório
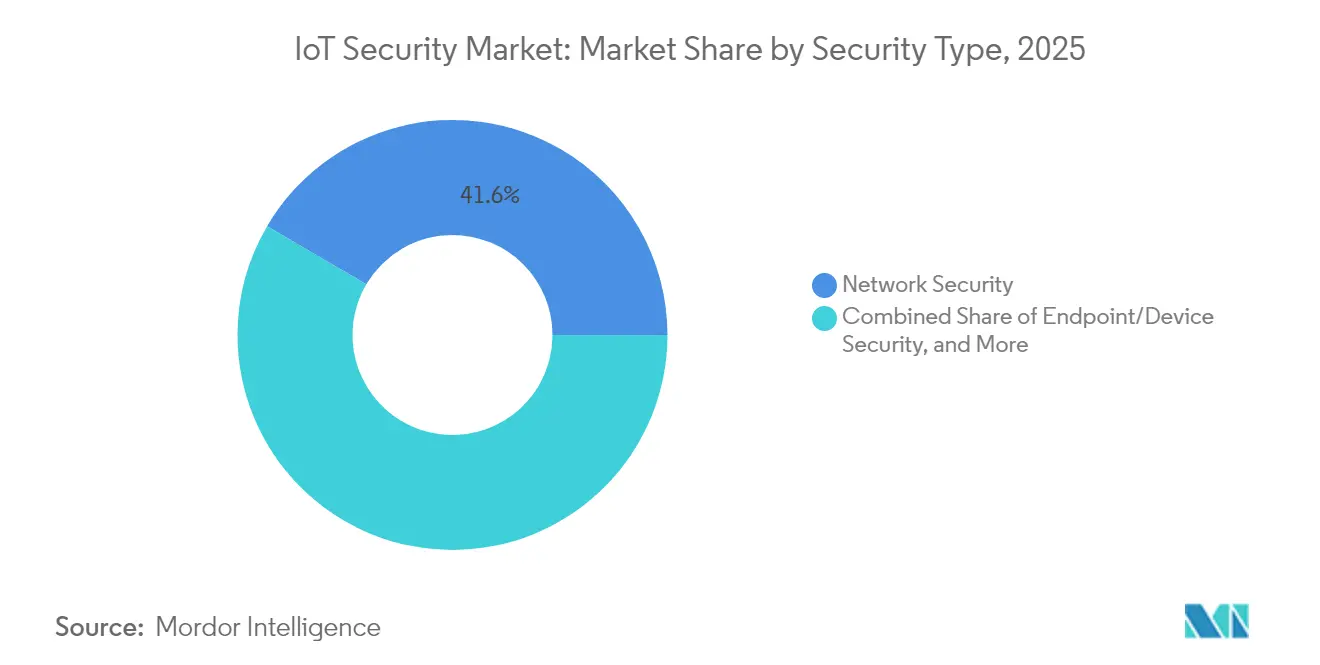
- Por tipo de seguran?a, a Seguran?a de Rede detinha 41,55% da participa??o do mercado de seguran?a de IoT em 2025, enquanto a Seguran?a em Nuvem/Virtual está posicionada para um CAGR de 34,38% até 2031.
- Por componente, as Solu??es lideraram com uma participa??o de 57,35% do tamanho do mercado de seguran?a de IoT em 2025; os Servi?os registram um CAGR de 35,02% até 2031.
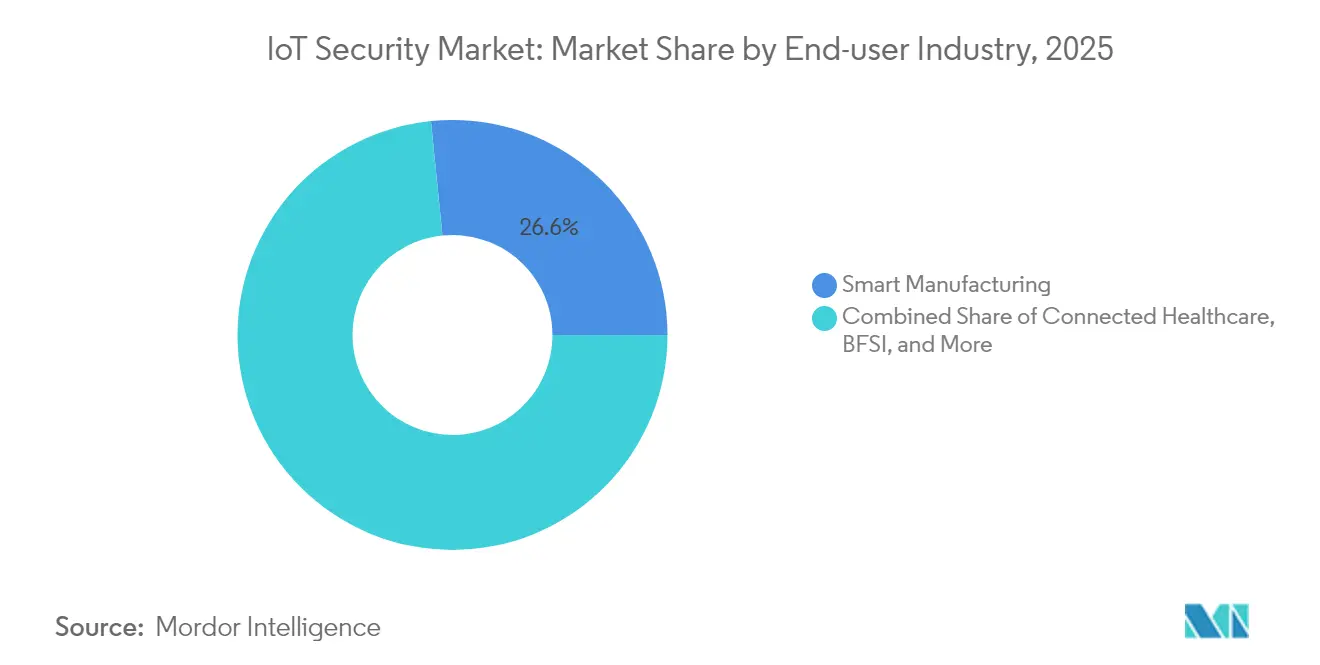
- Por usuário final, a Manufatura Inteligente representou 26,60% do mercado de seguran?a de IoT em 2025; Energia & Utilidades deve crescer a um CAGR de 32,75%.
- Por modo de implanta??o, a Nuvem/SECaaS capturou 45,40% do mercado de seguran?a de IoT em 2025, com implanta??es de Borda Híbrida previstas para um CAGR de 33,15%.
- Por regi?o, a América do Norte representou 34,70% da receita de 2025, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 deve crescer a um CAGR de 34,25% até 2031.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escrutínio regulatório impulsionado por viola??es de dados | +8.20% | Global, ado??o antecipada na UE e América do Norte | 惭é诲颈辞 prazo (2-4 anos) |
| Convergência de pilhas de seguran?a de OT + TI | +7.50% | Centros de manufatura da América do Norte e UE, expandindo para APAC | Longo prazo (≥ 4 anos) |
| Mandatos de design de produto com seguran?a desde o início | +6.80% | Global, liderado pela conformidade com a UE | 惭é诲颈辞 prazo (2-4 anos) |
| Análise de amea?as adaptativa baseada em IA | +5.90% | Primeiros adotantes na América do Norte e UE, APAC seguindo | Curto prazo (≤ 2 anos) |
| Demanda por IoT segura em setores críticos | +4.80% | Global, foco em saúde, energia e manufatura | 惭é诲颈辞 prazo (2-4 anos) |
| Implanta??o de NB-IoT via satélite para ativos remotos | +4.10% | Global, casos de uso rurais e marítimos | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Escrutínio Regulatório Impulsionado por Viola??es de Dados
Os reguladores passaram de diretrizes voluntárias para aplica??o punitiva, exemplificada pelo Regulamento de Resiliência Cibernética da UE, que pode impor penalidades de EUR 15 milh?es para dispositivos n?o conformes que entram no bloco. A Lei PSTI do Reino Unido, em vigor desde abril de 2024, proíbe senhas padr?o e exige janelas de atualiza??o definidas, for?ando os fabricantes a redesenhar os pipelines de firmware[1]Parlamento do Reino Unido, "Lei de Infraestrutura de Seguran?a de Produtos e Telecomunica??es de 2022," legislation.gov.uk. Os rótulos voltados ao consumidor introduzidos pela Comiss?o Federal de Comunica??es dos EUA em 2024 permitem que os compradores comparem a maturidade de seguran?a, deslocando a vantagem competitiva para fornecedores em conformidade. Incidentes de alto perfil, como o ciberataque de mar?o de 2025 que exp?s 5,5 milh?es de registros de pacientes do Yale New Haven Health, ilustram a urgência regulatória e intensificam a supervis?o. Os montadores de primeiro nível agora obrigam os fornecedores de componentes a deter certifica??es de terceiros, elevando as barreiras de entrada para empresas sem processos documentados de desenvolvimento seguro.
Convergência de Pilhas de Seguran?a de OT + TI
As redes de tecnologia operacional que antes funcionavam de forma isolada agora se conectam a nuvens corporativas para suportar manuten??o preditiva e análises. O ransomware direcionado à interface TI-OT aumentou 84% durante o primeiro trimestre de 2025 em plantas norte-americanas, levando a mandatos de visibilidade unificada em documentos de aquisi??o. Protocolos industriais legados como Modbus e DNP3 exigem ferramentas de seguran?a que compreendam o tráfego determinístico e os limites rígidos de latência, pressionando os fornecedores a integrar inspe??o profunda de pacotes adaptada para ambientes de fábrica. A receita de seguran?a da Cisco mais que dobrou em seus resultados do segundo trimestre do exercício fiscal de 2025, à medida que os clientes consolidaram plataformas convergentes de rede e seguran?a. A complexidade de implementa??o gerou demanda por servi?os profissionais capazes de migrar plantas já existentes sem longos períodos de inatividade. ? medida que as implanta??es convergentes amadurecem, os diretores de seguran?a da informa??o buscam solu??es que correlacionem anomalias em controladores de processos, laptops corporativos e links de manuten??o remota a partir de um único console.
Mandatos de Design de Produto com Seguran?a desde o 滨苍í肠颈辞
As obriga??es de seguran?a por design incorporadas no Regulamento de Resiliência Cibernética da UE empurram a modelagem de amea?as e a varredura de vulnerabilidades para as fases mais iniciais da engenharia. As equipes de produto agora devem documentar como as chaves de criptografia s?o armazenadas e como os dados da lista de materiais de software ser?o publicados antes que os protótipos saiam do laboratório, estendendo os ciclos de desenvolvimento, mas reduzindo os gastos com remedia??o pós-lan?amento. Os pedidos de patente para seguran?a embarcada dispararam em 2024, à medida que grandes fornecedores registraram sistemas de autenticidade de dados baseados em blockchain e chipsets de elemento seguro destinados a sensores de baixo custo. Os fabricantes menores frequentemente têm dificuldade em financiar novos ciclos de desenvolvimento seguro, levando à consolida??o ou terceiriza??o para consultorias de design com foco em seguran?a. Os investidores recompensam empresas que demonstram processos certificados sob padr?es como ETSI EN 303 645, criando um prêmio de mercado para credenciais de conformidade. No médio prazo, os ecossistemas de dispositivos que n?o conseguem documentar suporte contínuo de atualiza??o correm o risco de exclus?o dos principais canais de varejo e telecomunica??es.
Análise de Amea?as Adaptativa Baseada em IA
Os mecanismos de detec??o por aprendizado de máquina agora comparam linhas de base comportamentais em milh?es de dispositivos, sinalizando tráfego an?malo em milissegundos e isolando automaticamente nós suspeitos. Um estudo revisado por pares de 2024 relatou 99,52% de precis?o na identifica??o de pacotes maliciosos no tráfego de IoT usando redes neurais de grafos. As implanta??es de borda em veículos aut?nomos e linhas de manufatura inteligente dependem desses modelos de baixa latência porque rotear dados para servi?os de registro em nuvem violaria as restri??es de tempo. Fornecedores como a Palo Alto Networks relataram crescimento de 43% na receita recorrente anual para assinaturas de seguran?a aprimoradas por IA no exercício fiscal de 2025. Os fabricantes de hardware respondem com aceleradores de IA de baixo consumo ajustados para cargas de trabalho criptográficas, a fim de superar os limites de bateria e temperatura. As empresas valorizam os mecanismos de IA que ajustam automaticamente as assinaturas, reduzindo o tempo médio de detec??o mesmo à medida que as popula??es de dispositivos se expandem para dezenas de milh?es.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto no CAGR Previsto | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Ecossistema fragmentado de atualiza??o de firmware | -4.70% | Global, implanta??es legadas | 惭é诲颈辞 prazo (2-4 anos) |
| Atraso na renova??o de dispositivos legados já existentes | -3.90% | Instala??es industriais da América do Norte e UE | Longo prazo (≥ 4 anos) |
| Escassez de talentos cibernéticos específicos para IoT | -3.20% | Global, agudo na APAC | Curto prazo (≤ 2 anos) |
| Limites de energia de computa??o de borda para criptografia | -2.80% | Global, ativos alimentados por bateria | 惭é诲颈辞 prazo (2-4 anos) |
| Fonte: 黑料不打烊 | |||
Ecossistema Fragmentado de Atualiza??o de Firmware
A análise de 53.000 imagens de firmware em microcontroladores comuns revelou que 99,43% estavam armazenadas em texto simples, oferecendo aos atacantes acesso direto a carregadores de inicializa??o e segredos[2]USENIX, "SoK: Lacunas de Seguran?a em Firmware," usenix.org. Apenas um ter?o dos fornecedores mantém um pipeline automatizado de atualiza??o over-the-air, deixando componentes desatualizados sem corre??o por uma média de 1,34 anos. As regulamenta??es da UE agora exigem atualiza??es automáticas, obrigando a reformula??o dos processos de atualiza??o remota de firmware. Os operadores industriais hesitam porque o tempo de inatividade para atualiza??es pode custar centenas de milhares de USD por hora, de modo que ativos sem corre??o persistem dentro de infraestruturas críticas. Os ativos industriais legados desaceleram o mercado de seguran?a de infraestrutura de IoT porque o custo de substitui??o ainda é muito elevado para muitos operadores. O resultado é um crescente débito de seguran?a que retarda a ado??o de frameworks avan?ados de autentica??o.
Atraso na Renova??o de Dispositivos Legados Já Existentes
Milh?es de controladores lógicos programáveis e unidades terminais remotas, instalados anos antes de a ciberseguran?a ganhar aten??o, n?o conseguem aceitar firmware assinado ou criptografia moderna. A substitui??o pode ultrapassar USD 3 milh?es por linha de produ??o, incluindo a recertifica??o sob normas de seguran?a, levando os diretores financeiros a adiar as atualiza??es. Os fornecedores respondem com microssegmenta??o baseada em rede e detec??o de anomalias que cercam, em vez de modificar, os dispositivos legados, mas essas sobreposi??es adicionam complexidade e custo. O desafio é agudo nas concessionárias de energia, onde os equipamentos de subesta??es têm vida útil de 30 anos, mas agora enfrentam tentativas de intrus?o de nível de Estado-na??o. Com o tempo, os conselhos de proprietários de ativos poder?o considerar o risco cibernético em termos comparáveis à seguran?a física, mas a hesita??o em renovar permanecerá um obstáculo ao crescimento durante o próximo ciclo de investimento.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Tipo de Seguran?a:
Os Perímetros de Rede Ancoram as Estratégias de DefesaA Seguran?a de Rede gerou 41,55% da receita do mercado de seguran?a IoT em 2025, impulsionada por empresas que ainda tratam a borda da rede como o único ponto de aplica??o uniformemente controlável. Políticas de firewall, microssegmenta??o e SD-WAN seguro restringem o tráfego leste-oeste entre endpoints heterogêneos que frequentemente carecem de prote??es em nível de chip. ? medida que as linhas de produ??o conectam controladores lógicos programáveis legados a nuvens de análise, os mecanismos de inspe??o agora analisam protocolos industriais juntamente com o IP padr?o, exigindo feeds especializados de inteligência de amea?as para seguran?a IIoT. A ado??o também se beneficia da regra da FCC que exige que os fornecedores demonstrem caminhos de atualiza??o habilitados para a nuvem, direcionando os compradores para provedores que integram telemetria de firewall e proxy para verificar o status dos patches.
A Seguran?a em Nuvem/Virtual está projetada para um CAGR de 34,38% até 2031, à medida que as plataformas migram para seguran?a como servi?o. A capacidade elástica se alinha com picos provenientes de grandes atualiza??es de firmware ou backhaul de sensores de vídeo. As empresas equilibram a latência mantendo a aplica??o próxima ao dispositivo enquanto encaminham logs para análises hospedadas centralmente para detec??o de anomalias correlacionadas. Conjuntos de cifras leves, como o LEA, consomem 30% menos energia do que o AES-128, permitindo criptografia em tempo real mesmo em tags alimentadas por baterias de célula tipo moeda. Os fornecedores que integram mecanismos de política em nuvem com agentes de aplica??o local est?o posicionados para capturar participa??o adicional no mercado de seguran?a IoT assim que o 5G RedCap ampliar a largura de banda nos pisos de fábrica.


Por Componente:
A Acelera??o dos Servi?os Supera a Implanta??o de Solu??esAs Solu??es mantiveram uma participa??o de 57,35% do tamanho do mercado de seguran?a de IoT em 2025, abrangendo bibliotecas de criptografia, plataformas de identidade e agentes de detec??o de anomalias em tempo de execu??o empacotados em SDKs de dispositivos. As pilhas pré-certificadas encurtam as auditorias de conformidade sob ETSI EN 303 645 ou ISO 27400, de modo que os compradores ainda alocam or?amento para licen?as de software que atendem às listas de verifica??o regulatórias. No entanto, os Servi?os, especialmente detec??o e resposta gerenciadas, crescer?o a um CAGR de 35,02% porque a escassez de talentos leva os operadores a terceirizar o monitoramento 24×7.
A demanda por consultoria profissional aumentou após a UE iniciar a aplica??o gradual do Regulamento de Resiliência Cibernética em janeiro de 2025, for?ando os fabricantes a documentar avalia??es de risco da cadeia de suprimentos antes do lan?amento do produto. Os Provedores de Servi?os de Seguran?a Gerenciados centralizam as ferramentas e compartilham inteligência de amea?as entre os clientes, dando às concessionárias de médio porte acesso a capacidades antes reservadas para marcas globais. ? medida que as equipes de SOC integram copilotos de IA que fazem a triagem de alertas, as margens de servi?o se expandem mesmo com o quadro de pessoal estável, refor?ando a mudan?a estrutural de vendas de produtos para modelos de receita recorrente.
Por Setor do Usuário Final:
A Domin?ncia da Manufatura Enfrenta o Desafio do Setor de EnergiaA Manufatura Inteligente contribuiu com 26,60% da receita de 2025, à medida que plantas avessas ao tempo de inatividade investiram pesadamente após uma onda de ransomware for?ar múltiplas paralisa??es de produ??o de oito dígitos. As fábricas implantam sobreposi??es de confian?a zero para isolar células robóticas e usam redes sensíveis ao tempo para autenticar comandos de controladores, protegendo produ??es diárias avaliadas em milh?es de USD.
Energia & Utilidades, com previs?o de CAGR de 32,75% até 2031, acelera os gastos em detec??o de intrus?o em subesta??es e gateways SCADA seguros. Os reguladores europeus sinalizaram os inversores solares em telhados como riscos de falha em cascata, obrigando os operadores de rede a fortalecer os nós de borda. A microssegmenta??o em torno de ativos de gera??o distribuída, combinada com testes de troca de chaves resistentes a computa??o qu?ntica, posiciona o setor para superar as taxas de crescimento da manufatura. Certifica??es específicas do setor, como IEC 62443-3-3, exigem comprova??o de defesa em profundidade em gera??o, transmiss?o e distribui??o, direcionando contratos para fornecedores que oferecem arquiteturas de referência especializadas.
Por Modo de Implanta??o:
A Migra??o para a Nuvem Acelera a Ado??o de Seguran?a de BordaA Nuvem/SECaaS capturou 45,40% da receita do mercado de seguran?a de IoT em 2025, à medida que as organiza??es adotaram modelos de assinatura que fornecem pipelines contínuos de atualiza??o e análises de inteligência de amea?as agrupadas. A press?o regulatória para suporte vitalício de patches se alinha naturalmente com arquiteturas multilocatárias que podem enviar corre??es em horas, em vez de organizar implanta??es locais.
A Borda Híbrida está posicionada para um CAGR de 33,15% porque aplica??es sensíveis à latência em rob?s móveis aut?nomos e telecirurgia n?o podem enviar cada pacote a data centers distantes. Os nós de borda executam inferência em contêineres para bloquear anomalias localmente, enquanto a nuvem hospeda o treinamento de modelos e a orquestra??o de políticas. O número de patentes para módulos de seguran?a de hardware nativos de borda dobrou em 2024, refletindo o investimento em processadores capazes de acelerar a atesta??o de conhecimento zero sem drenar os or?amentos de bateria. Com o tempo, as instala??es com isolamento físico adotar?o 5G privado e servidores MEC dedicados para combinar os benefícios de ambos os extremos de implanta??o.
Análise Geográfica
Mercado de Seguran?a de IoT da América do Norte
A América do Norte reteve 34,70% da receita global em 2025, ancorada por iniciativas federais como o esquema de rotulagem da FCC que favorece fornecedores preparados para documentar mecanismos de atualiza??o segura. As empresas adotaram análises habilitadas por IA antecipadamente, aproveitando a extensa infraestrutura em nuvem e a equipe madura de SOC. O Departamento de Seguran?a Interna nomeia especificamente as intrus?es estrangeiras em infraestruturas críticas como um risco principal, direcionando subsídios federais para projetos-piloto de monitoramento de servi?os de água e gasodutos. O 颁补苍补诲á espelha a abordagem dos EUA, enquanto o boom de nearshoring do 惭é虫颈肠辞 exige seguran?a integrada nos centros de logística transfronteiri?a. As startups se concentram no Vale do Silício e em Austin, canalizando solu??es patenteadas de integridade de firmware e criptografia pós-qu?ntica para as cadeias de suprimentos das Fortune 500.
Mercado de Seguran?a de IoT da ?蝉颈补-笔补肠í蹿颈肠辞
A ?蝉颈补-笔补肠í蹿颈肠辞 é o território de crescimento mais rápido, com previs?o de CAGR de 34,25%, impulsionada por implementa??es agressivas de cidades inteligentes e ado??o massiva de IoT pelo consumidor. A China registrou 2,57 bilh?es de terminais conectados até agosto de 2024, sobrecarregando a capacidade das operadoras locais para autenticar o tráfego e bloquear atividades de botnet. O Ministério de Assuntos Internos e Comunica??es do Jap?o emitiu diretrizes de cidades inteligentes seguras em 2024, catalisando aquisi??es municipais que incorporam confian?a zero desde o início. A pesquisa 6G da Coreia do Sul inclui troca de chaves resistentes à computa??o qu?ntica para endpoints de IoT, posicionando fornecedores domésticos para capturar contratos de exporta??o assim que os padr?es se estabilizem. Os governos da Indonésia e do Vietn? agora integram auditorias de higiene cibernética aos incentivos de manufatura, obrigando investidores estrangeiros a adquirir plataformas de seguran?a certificadas.
Mercado de Seguran?a de IoT da Europa
A Europa aproveita a atra??o regulatória em vez do volume bruto. A Lei de Resiliência Cibernética obriga todo produto conectado vendido no bloco a documentar modelagem de amea?as, divulga??o de vulnerabilidades e políticas de atualiza??o ao longo da vida útil. Os fabricantes fora da Europa cumprem as normas para evitar a exclus?o do mercado, exportando a influência da regulamenta??o para todo o mundo. A Lei PSTI do Reino Unido remove senhas padr?o das prateleiras de eletr?nicos de consumo, aumentando a resiliência de base. Os projetos Industrie 4.0 da Alemanha enfatizam redes determinísticas protegidas pelos controles IEC 62443, enquanto as plataformas de dados metropolitanos da Fran?a exigem criptografia de ponta a ponta entre gateways de borda e análises centralizadas. O financiamento do Programa Europa Digital da UE subsidia a ado??o de pilhas de seguran?a certificadas por PMEs, ampliando o mercado endere?ável para provedores de servi?os gerenciados.

Panorama regulatório
A regulamenta??o de seguran?a de IoT está deixando de ser uma orienta??o voluntária para se tornar um conjunto de requisitos aplicáveis e multijurisdicionais que influenciam o design de produtos, as aquisi??es e a qualifica??o de fornecedores. Na Uni?o Europeia, o Regulamento (UE) 2024/2847 (Lei de Resiliência Cibernética), sancionado em 23 de outubro de 2024, estabelece requisitos horizontais de ciberseguran?a para produtos com elementos digitais e eleva a régua de conformidade para fabricantes que vendem dispositivos conectados no bloco.
Fora da UE, os governos est?o apertando as regras básicas para dispositivos e as diretrizes de aquisi??o. O regime de Seguran?a de Produtos e Infraestrutura de Telecomunica??es (PSTI) do Reino Unido (em vigor desde abril de 2024) e a atividade de rotulagem para consumidores da Comiss?o Federal de Comunica??es dos EUA em 2024 refor?am as expectativas de seguran?a por design, enquanto o NIST mantém padr?es básicos de IoT para uso federal dos EUA por meio da série 8259 e orienta??es relacionadas (incluindo trabalhos em andamento, como a atividade de revis?o da SP 800-213 e o NIST IR 8259r1 em 2026). A Austrália adicionou outra ?ncora obrigatória, com as Regras de Seguran?a Cibernética (Padr?es de Seguran?a para Dispositivos Inteligentes) de 2025 entrando em vigor em 4 de mar?o de 2026 após um período de transi??o, aumentando a necessidade de controles globalmente consistentes mapeados para normas amplamente utilizadas, como a avalia??o de conformidade ETSI EN 303 645 e ETSI TS 103 701.
Análise da cadeia de valor
A cadeia de valor da seguran?a de IoT come?a com a concep??o do dispositivo e a sele??o do silício (elementos seguros, boot seguro, armazenamento de chaves), passando pelo desenvolvimento de firmware e software (SDLC seguro, modelagem de amea?as, SBOM, divulga??o de vulnerabilidades). Ela também abrange a fabrica??o e o provisionamento (inje??o de identidade e ciclo de vida de certificados) e a implanta??o em ambientes corporativos e de TO (segmenta??o de rede, seguran?a de gateway, aplica??o de políticas em nuvem).
A jusante, operadoras e parceiros de servi?o fornecem monitoramento e resposta por meio de SOCs, detec??o e resposta gerenciadas, e prontid?o para incidentes, enquanto plataformas de nuvem fornecem análises contínuas e orquestra??o de atualiza??es para grandes frotas de dispositivos. Marcos de conformidade e atualiza??es de diretrizes afetam cada vez mais a forma como os participantes se coordenam ao longo da cadeia. O NIST abriu a revis?o pública do rascunho público inicial da SP 800-213 Revis?o 1 em junho de 2026, impulsionando fabricantes e integradores a alinhar as práticas de ciclo de vida do produto com as diretrizes federais, enquanto os requisitos europeus faseados sob a Lei de Resiliência Cibernética elevam as expectativas de documenta??o de fornecedores e prontid?o para auditorias. Persistem gargalos na execu??o de atualiza??es de firmware e na latência de corre??es em frotas heterogêneas, o que impulsiona a demanda por ferramentas que automatizam a integra??o, a atesta??o e as atualiza??es over-the-air sem interromper ambientes legados de TO, junto com parcerias entre fornecedores de seguran?a, fabricantes de dispositivos (OEMs) e provedores de conectividade para incorporar controles mais cedo no ciclo de vida do produto.
Cenário Competitivo
O mercado de seguran?a de IoT apresenta fragmenta??o moderada. Empresas estabelecidas como a Cisco aproveitam suas bases de rede para agrupar inteligência de amea?as, registrando crescimento de receita de seguran?a de 117% em rela??o ao ano anterior no segundo trimestre do exercício fiscal de 2025. Plataformas como a Palo Alto Networks registraram expans?o de 43% na receita recorrente anual de seguran?a de próxima gera??o ao incorporar mecanismos de aprendizado de máquina que se adaptam em tempo real. Check Point, Fortinet e Microsoft enriquecem os conjuntos XDR com decodificadores de protocolo OT, buscando contas que exigem visibilidade em painel único em nuvem, campus e fábrica.
As startups se concentram em lacunas estreitamente definidas: inspe??o de pacotes em silício para sensores de baixo consumo, atualiza??es de firmware resistentes a computa??o qu?ntica e registros de identidade de dispositivos baseados em blockchain. O financiamento de capital de risco favorece fundadores que podem demonstrar certifica??es IEC 62443 ou vitórias em projetos-piloto em refinarias já existentes. As aquisi??es ilustram a press?o de consolida??o; grandes fornecedores pagam prêmios por bibliotecas de modelos de IA ou pilhas de sistema operacional seguro de borda em vez de desenvolver organicamente. A análise de patentes destaca uma mudan?a em dire??o à criptografia homomórfica leve e detec??o de amea?as por aprendizado federado, sugerindo que os portfólios de propriedade intelectual sustentar?o a competitividade à medida que os padr?es pós-qu?nticos se cristalizam.
As estratégias de canal giram em torno de servi?os gerenciados: os MSSPs colocam sua marca em portais de nuvem de OEMs, enquanto as operadoras de telecomunica??es empacotam seguran?a com fatias de 5G privado. As auditorias regulatórias tornam-se facilitadores de vendas; os fornecedores que oferecem kits de documenta??o prontos encurtam o tempo dos clientes para a certifica??o de conformidade, inclinando as pontua??es de avalia??o em licita??es competitivas. Ao longo do horizonte de previs?o, os fornecedores que conseguirem automatizar a coleta de evidências e o monitoramento contínuo de controles superar?o os concorrentes ainda orientados para contratos de licen?a anuais.
Líderes do Setor de Seguran?a de IoT
-
Palo Alto Networks
-
Fortinet, Inc.
-
Cisco Systems, Inc.
-
IBM Corporation
-
Broadcom Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Seguran?a de IoT
- Cisco Systems
- IBM
- Broadcom (Symantec)
- Palo Alto Networks
- Check Point
- Fortinet
- Microsoft
- Trend Micro
- Armis
- Infineon Technologies
- ATandT Cybersecurity
- Darktrace
- SecureWorks
- Rapid7
- Trustwave
- Thales
- RSA Security
- Qualys
- Kaspersky
- Zscaler

Oportunidades de mercado e perspectivas futuras
Regimes obrigatórios de seguran?a de produtos e diretrizes de ciclo de vida criam espa?o para fornecedores capazes de operacionalizar a seguran?a por design em escala, particularmente para fabricantes que precisam de pacotes de evidências repetíveis, como gera??o de SBOM, fluxos de capta??o e remedia??o de vulnerabilidades, e aplica??o de políticas de atualiza??o. A publica??o do NIST em novembro de 2025 da SP 1800-36 sobre integra??o de camada de rede confiável e gerenciamento de ciclo de vida aponta para a demanda por arquiteturas de referência práticas que reduzem o atrito na integra??o de dispositivos, ao mesmo tempo em que melhoram a visibilidade da frota, apoiando a ado??o de solu??es em IoT de consumo, corporativo e industrial.
A convergência de TI/TO também apoia controles alinhados ao zero-trust, adaptados a redes de TO determinísticas e restri??es de ambientes legados (brownfield). Em abril de 2026, agências dos EUA (CISA junto com DoD, FBI, DoE e o Departamento de Estado) publicaram orienta??es abrangentes para aplicar o Zero Trust a ambientes de TO, refor?ando a demanda por segmenta??o, acesso com reconhecimento de identidade e monitoramento nas fronteiras de TI/TO. Os ecossistemas industriais europeus também est?o investindo em troca segura de dados e resiliência da automa??o, incluindo o movimento de junho de 2026, quando a Fraunhofer AISEC e o IOSB se juntaram ao consórcio Semiconductor-X para avan?ar em salas de dados industriais seguras e na troca de dados sensíveis de produ??o. Essas iniciativas favorecem fornecedores que combinam descoberta de dispositivos e pontua??o de risco com conectividade segura, orquestra??o de políticas e modelos de implanta??o orientados por servi?os, capazes de lidar com ativos legados e ciclos de vida longos de equipamentos.
Recent Industry Developments in Mercado de Seguran?a de IoT
- Mar?o de 2026: A Palo Alto Networks anunciou parcerias com Nokia, U Mobile, Aeris e Celerway para fornecer conectividade e visibilidade seguras por design para fábricas de IA e frotas globais de IoT. A atualiza??o vincula mais diretamente a seguran?a de dispositivos IoT/TO à camada de conectividade, onde endpoints gerenciados e n?o gerenciados podem ser descobertos e governados em escala em múltiplas redes.
- Agosto de 2025: A Palo Alto Networks apresentou o Device Security como uma evolu??o integrada à plataforma de suas capacidades de seguran?a IoT/TO para descoberta, avalia??o de risco e mitiga??o proativa. Ao empacotar as prote??es de IoT/TO em um movimento de plataforma de seguran?a mais amplo, o lan?amento apoia tendências de consolida??o entre compradores que buscam políticas e análises unificadas em ambientes corporativos, de nuvem e industriais.
- Maio de 2024: A Fortinet lan?ou um assistente de seguran?a de IoT com IA generativa integrado ao FortiManager, voltado para automatizar a detec??o e a solu??o de problemas de vulnerabilidades de IoT. A atualiza??o fortalece a diferencia??o centrada em opera??es para programas de seguran?a de IoT, reduzindo o tempo de investiga??o e permitindo a??es de política mais rápidas para popula??es de dispositivos grandes e heterogêneas.


Mercado de Seguran?a de IoT Escopo do relatório e metodologia de pesquisa
Defini??o e Cobertura do Mercado
Para este estudo, o mercado de seguran?a IoT abrange a receita obtida com software, plataformas e servi?os relacionados que protegem dispositivos conectados, redes e fluxos de dados em implanta??es IoT, desde a integra??o até o monitoramento contínuo e a resposta a incidentes.
Exclus?es de escopo: Excluímos a seguran?a de TI geral que n?o está vinculada a identidades de dispositivos IoT, comunica??es dispositivo-nuvem ou opera??es IoT.
Vis?o Geral da Segmenta??o
-
Por Tipo de Seguran?a
- Seguran?a de Rede
- Seguran?a de Endpoints/Dispositivos
- Seguran?a de Aplica??es
- Seguran?a em Nuvem/Virtual
-
Por Componente
-
Solu??es
- IAM e PKI
- Prote??o contra DDoS
- IDS/IPS
- Criptografia e Tokeniza??o
-
Servi?os
- Servi?os Profissionais
- Servi?os de Seguran?a Gerenciados
-
Solu??es
-
Por Setor do Usuário Final
- Manufatura Inteligente
- 厂补ú诲别 Conectada
- Automotivo e Mobilidade
- Energia e Utilidades
- BFSI
- Governo e Cidades Inteligentes
- Varejo e 尝辞驳í蝉迟颈肠补
-
Por Modo de Implanta??o
- Local
- Nuvem/SECaaS
- Borda Híbrida
-
Por Geografia
-
América do Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
-
América do Sul
- Brasil
- Argentina
- Restante da América do Sul
-
Europa
- Alemanha
- Reino Unido
- Fran?a
- 滨迟á濒颈补
- Restante da Europa
-
?蝉颈补-笔补肠í蹿颈肠辞
- China
- Jap?o
- ?ndia
- Coreia do Sul
- Restante da ?蝉颈补-笔补肠í蹿颈肠辞
-
Oriente 惭é诲颈辞 e ?frica
- Emirados ?rabes Unidos
- Arábia Saudita
- ?frica do Sul
- Restante do Oriente 惭é诲颈辞 e ?frica
-
América do Norte
Fontes de Dados, Dimensionamento de Mercado e Valida??o
Pesquisa Documental
O trabalho documental come?a com o mapeamento do conjunto de demanda por dispositivos conectados e os controles de risco que normalmente os cercam. Baseamo-nos em fontes públicas como as diretrizes do NIST, publica??es da ENISA, material de rotulagem de ciberseguran?a da FCC onde aplicável, e estatísticas de vulnerabilidades do NVD para compreender as categorias de controle e os padr?es recorrentes de ataque.
Para manter o modelo de mercado ancorado à realidade de ado??o, os sinais de envio de dispositivos e conectividade também foram revisados utilizando fontes como indicadores da UIT, estatísticas de economia digital da OCDE e comunicados relevantes de associa??es do setor sobre automa??o industrial e ecossistemas de casa inteligente. Paralelamente, revisamos relatórios anuais de empresas, apresenta??es para investidores, documenta??o de produtos e cobertura jornalística confiável para verificar a dire??o de pre?os e os movimentos de compra, e ent?o preenchemos lacunas com assinaturas pagas seletivas para dados financeiros de empresas, consultas de patentes e notícias e dados financeiros. Essas fontes s?o ilustrativas, e muitas outras referências públicas foram revisadas para coleta, valida??o e esclarecimento de dados.
Entrevistas Primárias e Pesquisas
O trabalho primário concentrou-se em validar como os or?amentos de seguran?a IoT s?o efetivamente distribuídos entre as camadas de dispositivo, rede, nuvem e aplica??o, e quanto é adquirido como software versus servi?os. Conversamos com provedores de solu??es, integradores de sistemas e usuários finais nas principais regi?es, o que ajudou a corrigir premissas baseadas em pesquisa documental sobre taxas de ades?o, comportamento de renova??o e gasto com seguran?a por dispositivo onde os sinais de envio e conectividade eram menos diretos.
Distribui??o dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Cargo do respondente | Regi?o |
|---|---|---|
| Nível superior: 25% | CXOs: 16% | APAC: 53% |
| Nível intermediário: 59% | Líderes funcionais/de unidade: 28% | EMEA: 29% |
| Players menores: 16% | Gerentes: 56% | Américas: 18% |
Dimensionamento e Previs?o de Mercado
O dimensionamento foi construído utilizando uma avalia??o do conjunto de demanda baseada em taxa de penetra??o de cima para baixo, onde o crescimento de dispositivos conectados e a ado??o de conectividade foram traduzidos em um gasto endere?ável em seguran?a, e ent?o divididos pelas camadas de seguran?a tipicamente implementadas em pilhas IoT. Os totais foram verificados por meio de aproxima??es seletivas de baixo para cima, incluindo pre?os médios de venda amostrados multiplicados por volumes estimados para implanta??es comuns, e verifica??es de canal sobre a composi??o de servi?os, de modo que o número final n?o dependa de uma única perspectiva.
Os insumos que influenciaram o modelo incluíram sinais de envio e base instalada de dispositivos IoT, a composi??o de implanta??es de consumo versus industriais, taxas típicas de ades?o à seguran?a por caso de uso, valores médios de contrato e padr?es de renova??o para controles focados em IoT, e o ritmo de ado??o regulatória e de conformidade que pode antecipar os gastos. Onde uma vis?o de baixo para cima n?o p?de ser construída para geografias menores ou casos de uso de nicho, aplicamos índices de proxy de mercados comparáveis e os reavaliamos com o feedback das entrevistas.
As previs?es foram derivadas por meio de análise de cenários, onde variáveis como crescimento de dispositivos, urgência impulsionada por viola??es e ado??o de nuvem foram ajustadas em casos base, conservador e agressivo. O caminho de previs?o final foi selecionado somente após os resultados dos cenários corresponderem à dire??o do que os respondentes primários esperavam para or?amentos e cronogramas de implanta??o.
Ciclo de Valida??o e Atualiza??o de Dados
Os resultados foram validados por meio de múltiplas verifica??es para que o dimensionamento final permane?a consistente com os sinais do mundo real. Os analistas compararam os totais regionais com indicadores independentes, como crescimento de dispositivos, dire??o dos gastos com seguran?a empresarial e press?o relatada de incidentes cibernéticos, e ent?o investigaram quaisquer desvios acentuados antes da aprova??o.
Uma segunda revis?o é realizada para confirmar defini??es, tratamento de moedas e alinhamento de anos, seguida de gatilhos de recontato quando um dado conflita com o que a maioria dos respondentes está observando. Os relatórios s?o atualizados anualmente, e atualiza??es intermediárias s?o feitas quando eventos relevantes alteram as premissas de demanda. Antes da entrega, realizamos uma varredura final para que as informa??es públicas mais recentes e as revis?es do modelo sejam refletidas.
Tamanho do Mercado de Seguran?a IoT da 黑料不打烊 Comparado com Outras Estimativas Publicadas
Os valores publicados do mercado de seguran?a IoT podem parecer muito distantes entre si porque os limites n?o s?o uniformes e a matemática por trás da ado??o e dos pre?os nem sempre é visível. As diferen?as geralmente decorrem do que é contabilizado como seguran?a específica de IoT, de como os servi?os s?o tratados, de qual ano é utilizado como tamanho atual e de como o timing cambial é tratado.
Ao rastrear indicadores de demanda liderados por dispositivos e atualizar as premissas de ado??o e precifica??o por meio de entrevistas, a abordagem da 黑料不打烊 mantém o valor de mercado de 2026 vinculado aos controles de seguran?a IoT em vez de pacotes amplos de ciberseguran?a, o que reduz a infla??o proveniente de gastos n?o relacionados a IoT. A dispers?o nos números externos também tende a se ampliar quando um estudo parte de um ano base diferente, aplica uma rampa de ASP mais rápida ou assume uma compra de conformidade de curto prazo mais elevada sem verificá-la junto aos grupos de usuários finais.
Compara??o de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| 黑料不打烊 | 11,66 bilh?es de USD (2026) | |
| Consultoria Global A | 35,50 bilh?es de USD (2024) | Utiliza um ano base anterior e parece incluir um conjunto mais amplo de gastos com ciberseguran?a em torno de ambientes IoT, o que pode incorporar seguran?a de nuvem e rede adjacente n?o estritamente voltada para IoT. |
| Grupo de Pesquisa do Setor B | 28,30 bilh?es de USD (2024) | Parte de uma base de 2024 e aplica uma cobertura de solu??o mais ampla entre regi?es, e as premissas sobre a participa??o de servi?os s?o menos transparentes, o que pode elevar o total quando implementa??o e consultoria s?o contabilizadas de forma mais abrangente. |
A tabela mostra que a maioria das lacunas é explicada pelo alinhamento de anos e pela rigidez com que a seguran?a específica de IoT é separada dos gastos gerais com seguran?a. Quando o escopo é mantido consistente e premissas como taxas de ades?o e composi??o de servi?os s?o verificadas com compradores e implementadores reais, o tamanho de mercado resultante torna-se mais fácil de rastrear e reproduzir entre as atualiza??es.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do mercado de seguran?a de IoT?
O mercado de seguran?a de IoT está em USD 11,66 bilh?es em 2026 e deve atingir USD 47,33 bilh?es até 2031.
Qual segmento detém a maior participa??o no mercado de seguran?a de IoT?
A Seguran?a de Rede lidera com 41,55% de participa??o de mercado, refletindo a preferência das empresas por defesa centrada no perímetro.
Qual modelo de implanta??o está crescendo mais rapidamente?
Espera-se que as implanta??es de Borda Híbrida cres?am a um CAGR de 33,15% porque equilibram o processamento de baixa latência com a orquestra??o baseada em nuvem.
Por que a ?蝉颈补-笔补肠í蹿颈肠辞 é a regi?o de crescimento mais rápido?
O investimento explosivo em cidades inteligentes e a rápida adi??o de bilh?es de endpoints de IoT de consumo impulsionam o CAGR previsto de 34,25% da ?蝉颈补-笔补肠í蹿颈肠辞.
Como as regulamenta??es est?o moldando a sele??o de fornecedores?
Leis como o Regulamento de Resiliência Cibernética da UE e a Lei PSTI do Reino Unido exigem seguran?a por design documentada e suporte vitalício de atualiza??o, de modo que os compradores favorecem fornecedores que conseguem comprovar conformidade.
Quais fatores restringem a ado??o da seguran?a de IoT?
Mecanismos fragmentados de atualiza??o de firmware, o custo de renova??o de dispositivos legados e a escassez de talentos cibernéticos especializados retardam uma implementa??o mais ampla, apesar dos crescentes níveis de amea?a.
Página atualizada pela última vez em:



