
Markt für Cybersicherheitsberatung Gr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 20.34 Milliarden US-Dollar |
| Marktgr??e (2031) | 48.33 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 18.91 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
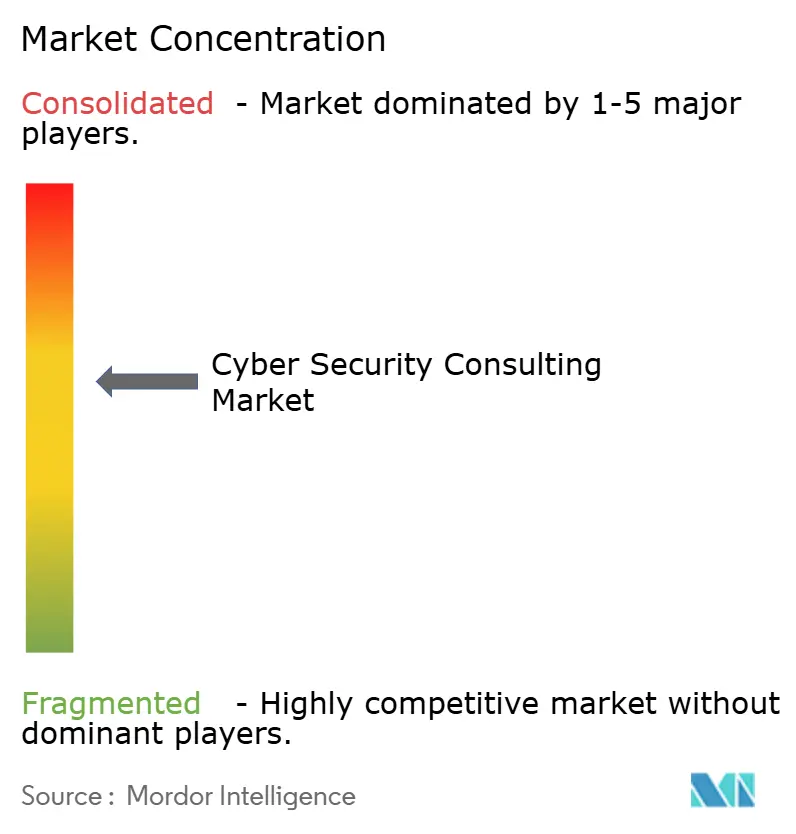
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Analyse des Marktes für Cybersicherheitsberatung von 黑料不打烊
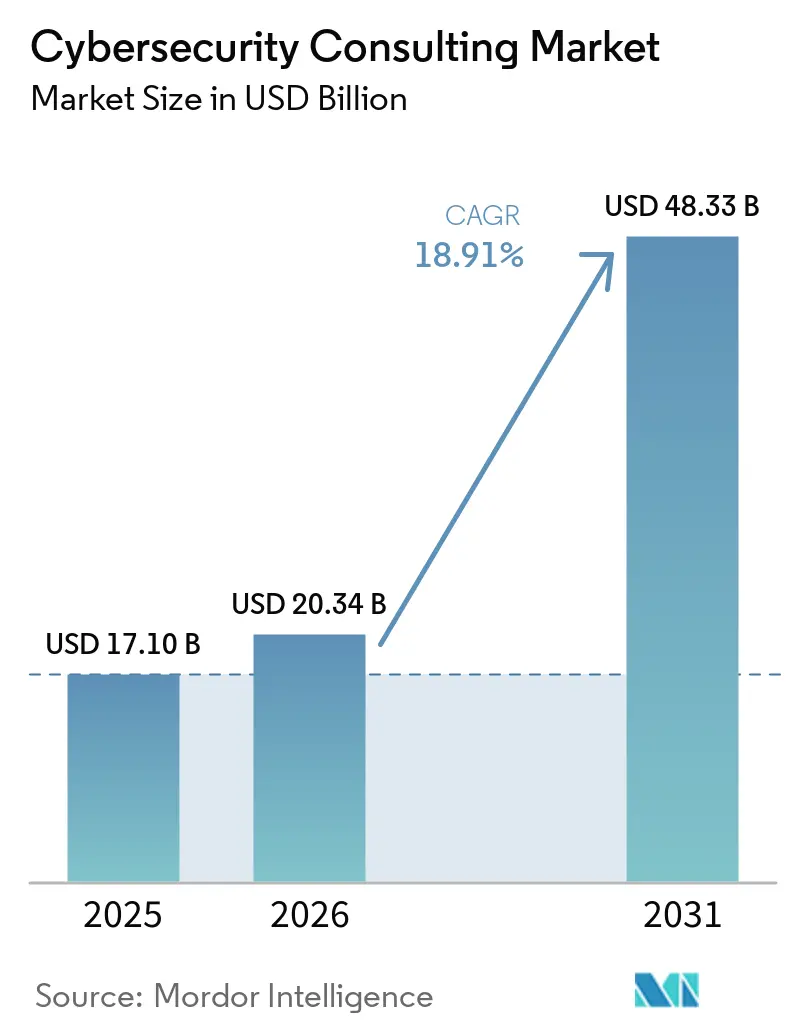
Die Gr??e des Cybersecurity-Beratungsmarkts wurde im Jahr 2025 auf 17,10 Milliarden USD gesch?tzt und wird voraussichtlich von 20,34 Milliarden USD im Jahr 2026 auf 48,33 Milliarden USD bis 2031 wachsen, bei einer CAGR von 18,91 % w?hrend des Prognosezeitraums (2026–2031). Dieser starke Anstieg ist darauf zurückzuführen, dass Unternehmen darum k?mpfen, quantengestützte Bedrohungen abzuwehren, immer strengere Offenlegungsvorschriften zu erfüllen und Kompetenzlücken zu schlie?en, die interne Teams nicht füllen k?nnen. Allein die im August 2024 vom NIST ver?ffentlichten Post-Quanten-Kryptografiestandards l?sten Hunderte von gro? angelegten Schlüsselverwaltungsüberprüfungen in kritischen Infrastrukturen und im Finanzsektor aus[1]Nationales Institut für Standards und Technologie, "Post-Quanten-Kryptografiestandards," nist.gov. Gleichzeitig verlangen Cyber-Versicherungszeichner nun Drittprüfungen, bevor Policen abgeschlossen werden, wodurch Beratungsunternehmen zu unverzichtbaren Gatekeepern für die Versicherungsf?higkeit werden. Ergebnisbasierte Engagement-Modelle verzeichnen das schnellste Wachstum und expandieren um 19,7 %, da Vorst?nde gemeinsame Risikoarrangements bevorzugen, bei denen Berater messbare Fortschritte nachweisen müssen. Verwaltete Sicherheitsdienste (Managed Security Services, MSS) beschleunigen sich um 19,6 %, da Unternehmen bei einem Talentmangel von 4,8 Millionen Fachkr?ften keine 24/7-SOCs besetzen k?nnen. Kleine und mittlere Unternehmen (KMU) vollziehen den schnellsten Wandel und verzeichnen eine CAGR von 20,1 %, obwohl nur 44 % mehr als zwei Cyber-Kontrollen einsetzen.
Wichtigste Erkenntnisse des Berichts
- Nach Engagement-Modell expandierten ergebnisbasierte Partnerschaften um 19,35 %, w?hrend Retainer-Vertr?ge 50,20 % des Umsatzes des Cybersecurity-Beratungsmarkts im Jahr 2025 sicherten.
- Nach Serviceart wuchs Managed Security Services am schnellsten mit 19,10 %, w?hrend die Risikobewertung einen Anteil von 30,70 % am Cybersecurity-Beratungsmarkt im Jahr 2025 hielt.
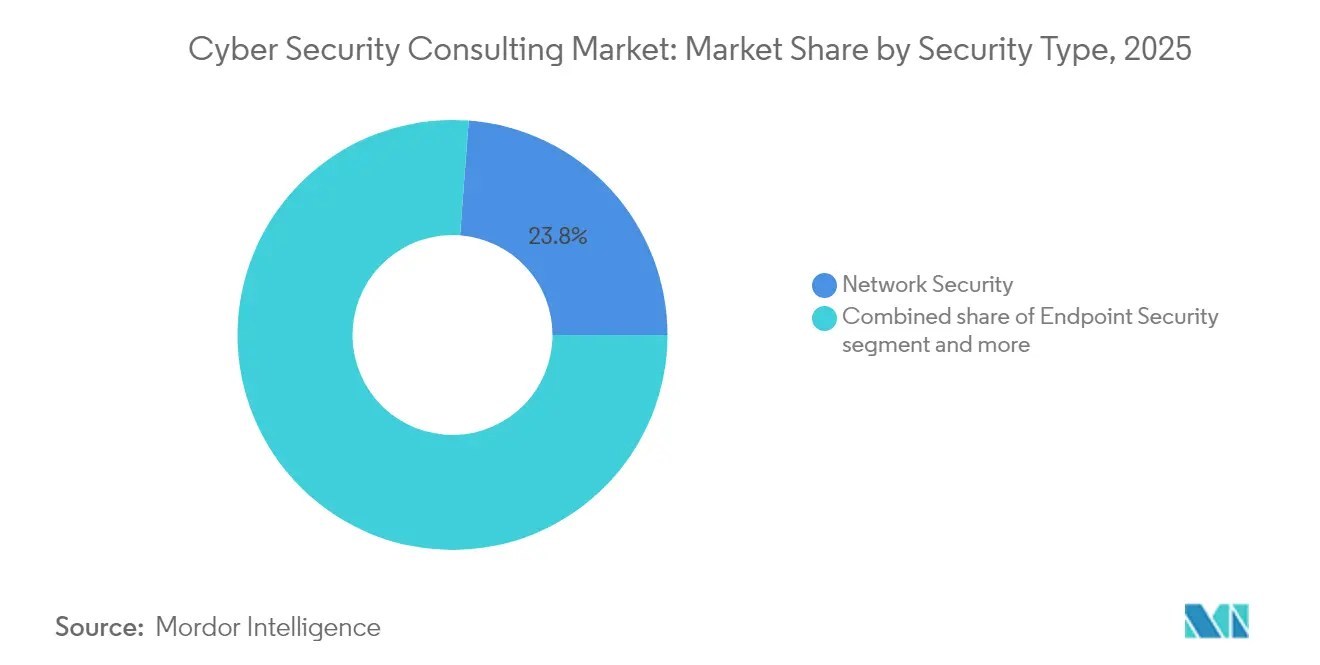
- Nach Sicherheitstyp behielt Netzwerksicherheit im Jahr 2025 einen Marktanteil von 23,80 % am Cybersecurity-Beratungsmarkt, w?hrend Cloud-Sicherheit voraussichtlich mit einer CAGR von 19,85 % wachsen wird.
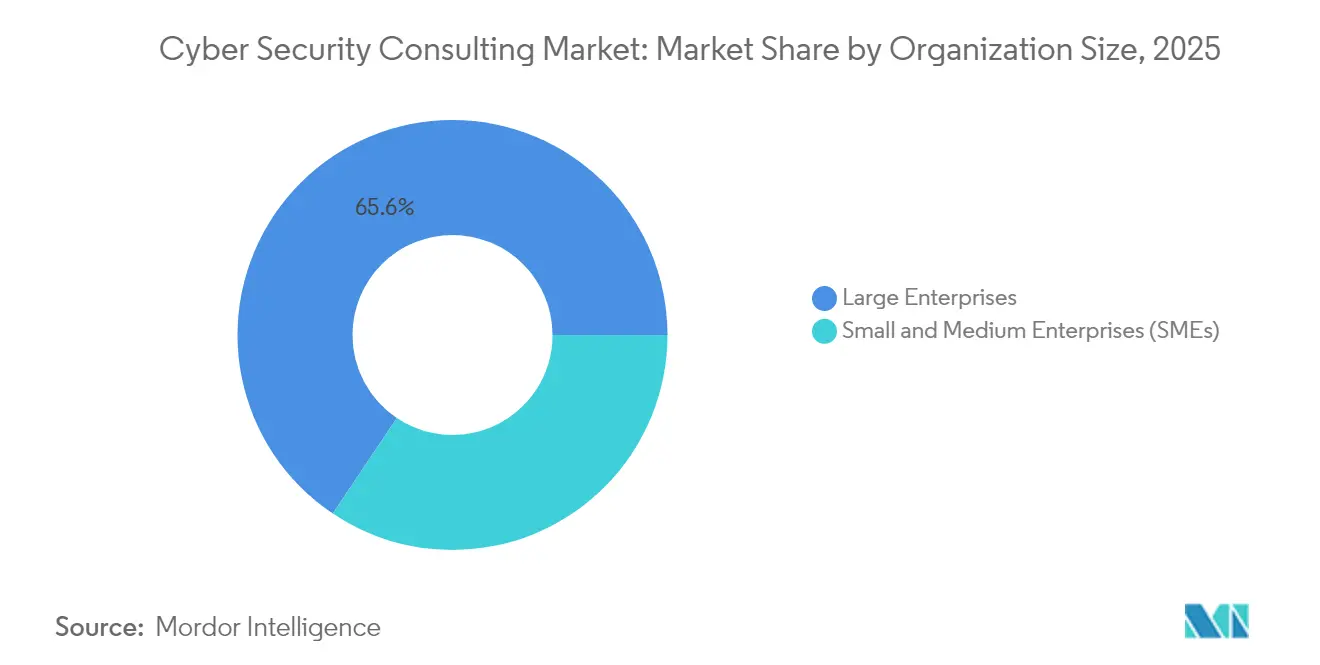
- Nach Unternehmensgr??e kontrollierten Gro?unternehmen 65,60 % des Cybersecurity-Beratungsmarkts im Jahr 2025; KMU werden mit einer CAGR von 19,62 % wachsen.
- Nach Branchenvertikale führte BFSI mit einem Marktanteil von 21,10 % am Cybersecurity-Beratungsmarkt im Jahr 2025, w?hrend das Gesundheitswesen die h?chste CAGR von 19,26 % verzeichnen wird.
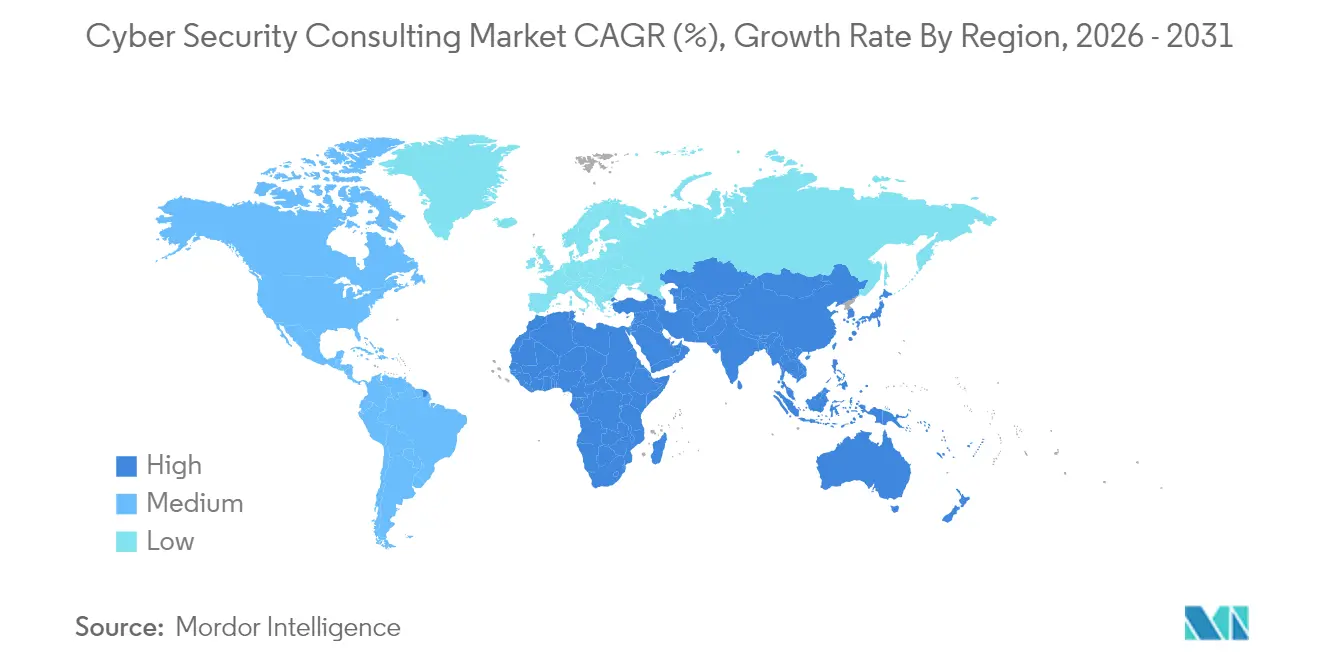
- Nordamerika erwirtschaftete 37,50 % des Umsatzes im Jahr 2025; Asien-Pazifik ist die am schnellsten wachsende Region mit 19,35 %.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende H?ufigkeit und Komplexit?t von Multi-Vektor-Angriffen | +4.2% | Global; insbesondere Nordamerika und Europa | Kurzfristig (≤2 Jahre) |
| Eskalierende globale und sektorspezifische Compliance-Anforderungen | +3.8% | Global; angeführt von der EU und Nordamerika | Mittelfristig (2–4 Jahre) |
| Cloud-, SaaS- und Edge-Adoption erweitert Angriffsfl?chen | +3.5% | Global; konzentriert in APAC und Nordamerika | Mittelfristig (2–4 Jahre) |
| Cyberversicherungsklauseln, die Drittprüfungen vorschreiben | +2.9% | Nordamerika und EU; Ausweitung auf APAC | Kurzfristig (≤2 Jahre) |
| ESG-Bewertung auf Vorstandsebene berücksichtigt nun Datenschutzverletzungsmetriken | +2.1% | Global; frühe Einführung in der EU und Nordamerika | Langfristig (≥4 Jahre) |
| Quantensichere Verschlüsselungs-Roadmaps beschleunigen Beratungsausgaben | +1.8% | Global; Regierung und kritische Infrastruktur | Langfristig (≥4 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende H?ufigkeit und Komplexit?t von Multi-Vektor-Angriffen
Das Volumen und die Komplexit?t von Ransomware-, Lieferketten- und Erpressungskampagnen explodierten im Jahr 2024, wobei Verizon einen Anstieg von 180 % bei schwachstellenbedingten Sicherheitsverletzungen verzeichnete und Ransomware 32 % aller erfassten Vorf?lle ausmachte[2]Verizon, "Bericht über Datenschutzverletzungsuntersuchungen 2024," verizon.com. Die mittlere globale Verweildauer verkürzte sich auf 10 Tage, gegenüber 16, was Unternehmen dazu zwingt, 24/7-Bedrohungsjagdpartner zu finden, die in der Lage sind, die Zyklen von der Erkennung bis zur Eind?mmung zu verkürzen. Mehr als die H?lfte der Opfer erf?hrt noch immer von Vorf?llen durch Dritte, was die externe Beratungsnachfrage weiter best?tigt. KI-gestützte Tools auf Angreifer- und Verteidigerseite fügen eine Komplexit?t hinzu, die nur wenige interne Teams bew?ltigen k?nnen. Infolgedessen wuchs der Cybersecurity-Beratungsmarkt, da Organisationen Incident-Response-Retainer suchten, die Forensik, Krisenkommunikation und regulatorische Berichterstattung umfassen.
Eskalierende globale und sektorspezifische Compliance-Anforderungen
In den Vereinigten Staaten b?rsennotierte Unternehmen müssen nun wesentliche Cyber-Ereignisse innerhalb von vier Werktagen gem?? den im September 2023 in Kraft getretenen SEC-Regeln melden. Unternehmen navigieren au?erdem durch mehr als 250 Datenschutzgesetze weltweit, w?hrend die vorgeschlagenen Regeln der TSA für Pipeline- und Schienennetzbetreiber über zehn Jahre 2,2 Milliarden USD kosten werden. In Europa mobilisierte die ?bung Cyber Europe 2024 5.000 Fachleute, um die grenzüberschreitende Bereitschaft zu testen, und unterstreicht, wie Regulierungsbeh?rden Tabletop-?bungen institutionalisieren. Diese überlappenden Mandate erweitern die Beratung über den Datenschutz hinaus auf Exportkontrolle, Compliance bei Zwangsarbeit und Lieferkettenintegrit?t, was den Cybersecurity-Beratungsmarkt vergr??ert.
Cloud-, SaaS- und Edge-Adoption erweitert Angriffsfl?chen
Da 95 % der Unternehmen auf Cloud-Plattformen migrieren, sind unsichtbare Fehlkonfigurationen weit verbreitet. Daten des US-Energieministeriums zeigen, dass der Energieverbrauch von Rechenzentren bis 2028 12 % des landesweiten Stromverbrauchs erreichen k?nnte, was die Infrastrukturskala und -komplexit?t verdeutlicht. Edge-Ger?te verbreiten sich in industriellen Umgebungen, und Googles Threat-Horizons-Bericht verzeichnete 2024 einen Anstieg von 50 % bei Zero-Day-Exploits. Unterdessen beabsichtigen 77 % der Führungskr?fte in PwCs Digital-Trust-Umfrage, generative KI für die Cyberabwehr einzusetzen, trotz neuer Modellrisiken. Berater entwerfen daher Zero-Trust-Overlays, h?rten APIs ab und erstellen Echtzeit-Asset-Inventare, was den Cybersecurity-Beratungsmarkt st?rkt.
Cyberversicherungsklauseln, die Drittprüfungen vorschreiben
Pr?mienraten stabilisierten sich nur, weil Versicherer die Zeichnung versch?rften und MFA, Backup-Tests und externe Sicherheitsbewertungen vor der Verl?ngerung verlangten. Fitch prognostiziert, dass der Cyber-Versicherungsmarkt bis 2027 doppelt so gro? sein wird, wobei die Beratungsüberprüfung als De-facto-Anforderung verankert wird. Policen enthalten nun Ausschlüsse für ?Kriegshandlungen”, was die Nachfrage nach rechtlich-technischer Beratung zu Deckungslücken antreibt. Engagements, die die Kontrollreife in Versicherbarkeitsmetriken übersetzen, machen nun einen wesentlichen Anteil des Cybersecurity-Beratungsmarkts aus.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Akuter Mangel an zertifizierten Cyberfachkr?ften treibt Projektkosten in die H?he | -2.8% | Global; am st?rksten in Nordamerika und APAC | Kurzfristig (≤2 Jahre) |
| Hohe Wechselkosten durch Bindung an bestehende MSSP/Tool-Anbieter | -1.9% | Global; Gro?unternehmen | Mittelfristig (2–4 Jahre) |
| Zunehmende Kohlenstoffbilanzierungsprüfung bei energieintensiven Labors | -1.2% | EU und Nordamerika; weltweite Ausweitung | Langfristig (≥4 Jahre) |
| Geopolitische Exportkontrollregeln schr?nken grenzüberschreitende Forensik ein | -0.8% | Global; akut in den Korridoren USA–China–Russland | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Akuter Mangel an zertifizierten Cyberfachkr?ften treibt Projektkosten in die H?he
Die Arbeitskr?ftestudie 2024 von ISC2 beziffert den weltweiten Fachkr?ftemangel auf 4,8 Millionen Fachleute, sodass lediglich 72 % der ben?tigten Stellen besetzt sind. IBM quantifiziert die Kosten: Unternehmen mit Fachkr?ftemangel verzeichneten durchschnittliche Schadensverluste durch Datenschutzverletzungen in H?he von 4,56 Millionen USD, verglichen mit besser besetzten Wettbewerbern. Beratungsanbieter zahlen Pr?miengeh?lter für seltene Zertifizierungen – eine Last, die letztlich von den Kunden getragen wird –, dennoch übersteigt die Nachfrage nach Cybersecurity-Consulting-Dienstleistungen weiterhin das Angebot, was den Projektdurchsatz begrenzt und das Gesamtwachstum des Marktes für Cybersecurity-Consulting d?mpft.
Zunehmende Kohlenstoffbilanzierungsprüfung bei energieintensiven Labors
Das Energieministerium warnt, dass Penetrationstesteinrichtungen und SOCs wesentlich zu steigenden Rechenzentrumslasten beitragen und sie zu ESG-Brennpunkten machen[3]US-Energieministerium, "Energieprognose für Rechenzentren 2025–2028," energy.gov. Eatons Betreiberbefragung zeigt, dass 56 % der Rechenzentrumsbetreiber Schwierigkeiten haben, Sicherheitsarbeitslasten mit Nachhaltigkeitszielen in Einklang zu bringen. Da Kohlenstoffprüfungen zum Standard werden, müssen Beratungsunternehmen ihre Labore mit effizienter Hardware modernisieren oder riskieren, umweltbewusste Kunden zu verlieren, was eine gewisse Expansion im Cybersecurity-Beratungsmarkt einschr?nkt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Sicherheitstyp:
Cloud-Beratung treibt Nachfrage der n?chsten GenerationCloud-Sicherheitsengagements werden voraussichtlich j?hrlich um 19,85 % wachsen, die schnellste Rate unter den Teilsegmenten des Cybersecurity-Beratungsmarkts, da falsch konfigurierte Identit?ten und serverlose Architekturen nun einen wachsenden Anteil an Sicherheitsverletzungen ausmachen. Netzwerksicherheit behauptet im Jahr 2025 noch immer 23,80 % des Marktanteils am Cybersecurity-Beratungsmarkt, doch ihr Perimeterfokus erodiert unter Zero-Trust-Richtlinien. Endpunktsicherheit profitiert von der anhaltenden Remote-Arbeit, w?hrend Anwendungssicherheit an Relevanz gewinnt, da DevSecOps Tests in CI/CD-Pipelines integriert. Infrastruktur- und ICS-Beratung vertieft sich, da OT-Netzwerke mit IT konvergieren und die Sicherheitseins?tze erh?hen. Identit?ts- und Zugriffsmanagement verzeichnet eine stetige Akzeptanz, und Quantenbereitschaft taucht als Premium-Beratungsnische nach den PQC-Standards des NIST auf. Insgesamt verleiht die Diversifizierung über diese Bereiche dem Cybersecurity-Beratungsmarkt Resilienz.
Der Cybersecurity-Beratungsmarkt für Cloud-Sicherheit ist positioniert, sich bis 2030 mehr als zu verdreifachen, da die SaaS-Akzeptanz in stark regulierten Branchen zunimmt. Organisationen, die ERP-Workloads neu plattformieren, sehen sich mit Shadow-Admin-Konten, unsicheren APIs und Compliance-Bedenken hinsichtlich der Datenresidenz konfrontiert. Berater integrieren Cloud-natives Sicherheitslagenmanagement, automatisieren Infrastructure-as-Code-Scans und entwerfen Identit?tsmodelle mit minimalen Berechtigungen. Gleichzeitig befasst sich die Quantenbereitschaftsberatung mit Algorithmusagilit?t, Krypto-Asset-Inventar und Migrationszeitpl?nen. In Legacy-Umgebungen bleibt Netzwerk-Mikrosegmentierung obligatorisch, integriert sich nun jedoch mit Zero-Trust-Brokern statt nur mit Firewalls. Mit dem Wachstum von 5G- und Edge-IoT-Footprints nehmen ICS/OT-Audits zu und befeuern eine separate Nachfragewelle in der Fertigung und bei Versorgungsunternehmen. Die Mischung aus traditioneller Perimeterhygiene und Cloud-Kontrollen der n?chsten Generation h?lt den Cybersecurity-Beratungsmarkt über alle Unternehmensreifegrade hinweg robust.


Nach Servicetyp:
MSS transformiert traditionelle BeratungsmodelleDie Risikobewertung blieb der Anker und erfasste 30,70 % der Ausgaben im Jahr 2025 innerhalb des Cybersecurity-Beratungsmarkts. Dennoch beschleunigen sich Managed Security Services mit 19,10 % und entsprechen dem Bedarf der K?ufer nach kontinuierlicher ?berwachung bei Personalengp?ssen. Compliance- und Prüfungslinien genie?en s?kularen Schwung, da sich Datenschutzregime vervielf?ltigen; Bedrohungsintelligenz und Forensikengagements wachsen mit der Raffinesse der Angreifer. Incident Response und Resilienzplanung gewinnen Budgetpriorit?t, nachdem sich die Verweildauern verkürzen. Beratung, die Cyber-Versicherung und ESG-Berichterstattung verbindet, steckt noch in den Kinderschuhen, wird aber voraussichtlich stark zunehmen, da Versicherer und Ratingagenturen Sicherheitsmetriken einbeziehen.
Eine tiefere Analyse zeigt das Wachstum des Cybersecurity-Beratungsmarkts für MSS, das traditionelle projektbasierte Arbeit übertrifft. K?ufer nennen Reduzierungen der mittleren Erkennungszeit um 40 % nach der Auslagerung an spezialisierte SOCs. Anbieter integrieren SOAR-Automatisierungen, kuratierte Intelligence-Feeds und propriet?re KI-Analysen, was wiederum die Markteintrittsbarrieren erh?ht. Bei der Risikobewertung richten sich Methoden zunehmend nach NIST CSF 2.0 und ISO/IEC 27001-Aktualisierungen aus, was Tiefe und Wiederholbarkeit hinzufügt. Compliance-Audits umfassen nun CCPA, CPRA, DSGVO, Schrems-II-?bertragungsklauseln und neuartige KI-Gesetz-Bestimmungen. Die digitale Forensik hat sich auf die Reverse-Engineering-Analyse mobiler Malware und die blockchain-gestützte Beweissicherung ausgeweitet. Zusammen diversifizieren diese Dienste die Einnahmequellen und d?mpfen zyklische Schwankungen im Cybersecurity-Beratungsmarkt.
Nach Engagement-Modell:
Ergebnisbasierte Partnerschaften gestalten die Beratung neuErgebnisbasierte und gemeinsame Risikokontrakte sind die am schnellsten wachsenden Strukturen im Cybersecurity-Beratungsmarkt und verzeichnen eine CAGR von 19,35 %, da Vorst?nde auf den Nachweis der Risikominderung statt auf die Fertigstellung von Liefergegenst?nden bestehen. Retainer- oder Abonnementvertr?ge liefern noch immer 50,20 % des Umsatzes im Jahr 2025, da sie flexiblen Zugang zu knappen F?higkeiten garantieren. Projektbasierte Arbeit schrumpft proportional, bleibt aber für gezielte Migrationen oder regulatorische Lückenschlie?ungen bestehen.
Im gro?en Ma?stab knüpfen Ergebnisvertr?ge bis zu 30 % der Gebühren an Metriken wie reduzierte Phishing-Klickraten, Patch-SLAs oder geschlossene regulatorische Befunde. Sie erfordern robuste Telemetrie zur Berechnung von Baselines und Fortschritten, was Berater dazu dr?ngt, in kontinuierliche Sicherungswerkzeuge zu investieren. Gemeinsame Risikogesch?fte k?nnen Cyber-Versicherungs-Captives bündeln, bei denen Berater einen definierten Verlustkorridor mitversichern, was die Anreize noch weiter angleicht. Da KI Triage und Eind?mmung automatisiert, k?nnen Berater zuverl?ssiger Leistungsgarantien eingehen. Diese Dynamiken st?rken die Kundenbindung und erh?hen die Preissetzungsmacht, was die langfristige Umsatzstabilit?t im Cybersecurity-Beratungsmarkt st?rkt.
Nach Unternehmensgr??e:
KMU-Akzeptanz beschleunigt sich trotz Einschr?nkungenGro?unternehmen besitzen zwei Drittel des aktuellen Umsatzes, doch KMU treiben die am schnellsten wachsenden Segmente des Cybersecurity-Beratungsmarkts voran. 44 % der KMU setzen Multi-Faktor-Authentifizierung ein, was eine gro?e adressierbare Lücke schafft. Staatliche Zuschüsse, wie das 1,2-Millionen-USD-Programm des NIST zur Finanzierung von Cybersicherheitsinnovationen für 12 kleine Unternehmen, helfen, Budgethürden zu überwinden.
Der Cybersecurity-Beratungsmarkt für KMU-Engagements bleibt bescheiden, aber eine CAGR von 19,62 % k?nnte ihn bis zum Ende des Jahrzehnts deutlich vergr??ern. Wichtige Nachfragecluster umfassen SOC-as-a-Service, für die Versicherungszeichnung vorbereitete Richtlinienrahmen und grundlegende Cloud-Positionsprüfungen. Berater, die hier erfolgreich sind, standardisieren Playbooks, automatisieren Berichte und bündeln virtuelle CISO-Stunden. Die Preissensitivit?t bleibt hoch; daher dominieren Festpreis- oder Abonnementangebote. Da Regulierungsbeh?rden die Haftung unabh?ngig von der Unternehmensgr??e auf Vorst?nde verlagern, behandeln KMU Cybersicherheit zunehmend wie obligatorische Gehaltsabrechnungs- oder Buchhaltungsdienstleistungen, was das strukturelle Wachstum im Cybersecurity-Beratungsmarkt f?rdert.
Nach Branchenvertikale:
Gesundheitswesen-Sicherheitsverletzungen treiben BeratungsdringlichkeitGesundheitswesen und Biowissenschaften weisen bis 2031 eine CAGR von 19,26 % auf, nachdem 677 gro?e Sicherheitsverletzungen im Jahr 2024 182,4 Millionen Datens?tze offengelegt haben. BFSI h?lt den gr??ten Anteil – 21,10 % im Jahr 2025 – da 75 % der Chief Risk Officers von Banken Cybersicherheit als ihr wichtigstes Anliegen einstufen.
Krankenh?user k?mpfen mit knappen Margen: Im Durchschnitt decken nur 13–15 % der IT-Budgets die Sicherheit ab, sodass sie Penetrationstests, Phishing-Simulationen und HIPAA-Compliance-?berprüfungen auslagern. Finanzinstitute hingegen führen mehrj?hrige Zero-Trust-Roadmaps und Red-Team-?bungen durch, die auf Basel-III-Resilienzmetriken kalibriert sind. Regierungs- und Verteidigungsmandate wie FedRAMP High und CMMC 2.0 steigern die Nachfrage nach Akkreditierungsberatung. Fertigung und Versorgungsunternehmen konzentrieren sich auf OT-Segmentierung und IEC-62443-Audits, w?hrend der Einzelhandel PCI-DSS-4.0-Migrationen vor dem Durchsetzungsfenster im M?rz 2025 vorantreibt. Bildungs- und Medienunternehmen, traditionell periphere K?ufer, beschleunigen nun ihre Ausgaben, da Ransomware Studiengebühren- und Werbeeinnahmen trifft. Die vertikale Streuung schützt den Cybersecurity-Beratungsmarkt somit vor makro?konomischen Schocks in einem einzelnen Sektor.
Geografische Analyse
Markt für Cybersicherheitsberatung in Nordamerika
Nordamerika hielt 2025 einen Umsatzanteil von 37,50 %, gestützt durch SEC-Offenlegungsvorschriften, 18 staatliche Datenschutzgesetze und eine hohe Durchdringung des Cyber-Versicherungsmarktes. Kanadas National Cyber Threat Assessment stuft Ransomware und staatlich gef?rderte Spionage als gr??te Risiken ein und veranlasst Unternehmen, in strategische Beratungskonzepte zu investieren. Mexiko verzeichnet eine steigende Nachfrage, da die Handelsüberprüfungen im Rahmen des USMCA und Audits grenzüberschreitender Datenübertragungen zunehmen, was den Markt für Cybersicherheitsberatung weiter vergr??ert.
Markt für Cybersicherheitsberatung im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist die am schnellsten wachsende Region mit einem CAGR von 19,35 %. China setzt Datenlokalisierungsvorschriften durch, w?hrend Japan Pilotprojekte zur quantensicheren Verschlüsselung f?rdert. Die Big-Four-Niederlassungen in Indien haben 3.300 Partner hinzugewonnen, da der Beratungsumsatz um 25 % wuchs, wobei mehr als die H?lfte auf Technologie- und Cyber-Vertr?ge entfiel. Der südkoreanische Markt konzentriert sich auf die SOC-Automatisierung, und Australien treibt Reformen im Bereich kritischer Infrastrukturen voran. Diese Treiber bilden gemeinsam die Grundlage für den Anteil des asiatisch-pazifischen Raums am Markt für Cybersicherheitsberatung.
Markt für Cybersicherheitsberatung in Europa
Europa verzeichnet stetige Zuw?chse unter der DSGVO und den neuen NIS2-Verpflichtungen. Deutschland schreibt die industrielle SOC-Zertifizierung vor; das Vereinigte K?nigreich verfeinert die DPIA-Prozesse nach dem Brexit; Frankreich investiert in souver?ne Cloud- und Kryptografiedienste. Die Cyber-Europe-?bungen der ENISA institutionalisieren die Bereitschaftsbewertung und erfordern Beratungsunterstützung bei der Interpretation der ?bungsergebnisse. Russlands sanktionsbedingte Isolation macht ein inl?ndisches Beratungsangebot erforderlich und ver?ndert die Wettbewerbsstrukturen. Die Vielfalt der Rechtsordnungen zwingt grenzüberschreitend t?tige Unternehmen dazu, Mehrjurisdiktionsprogramme zu koordinieren, was den regionalen Markt für Cybersicherheitsberatung ausweitet.

Wettbewerbslandschaft
Private-Equity-getriebene Konsolidierung ver?ndert den Cybersecurity-Beratungsmarkt; EY z?hlte mehr als 60 % der MSSP-Akquisitionen im Jahr 2024, die von Finanzsponsoren unterstützt wurden. Big-Four-Unternehmen erzielen nun mehr als 50 % des Umsatzes in Indien aus Technologieberatung, was eine aggressive Hinwendung zur Cyber-Beratung signalisiert. CrowdStrike verdoppelte die Marktplatzintegrationen auf 260 und betonte Plattform-?kosysteme. IBM ver?u?erte QRadar SaaS an Palo Alto Networks und demonstrierte damit eine strategische Neuausrichtung auf Dienstleistungen.
KI-Integration ist der sch?rfste Differenzierungsfaktor; Anbieter weben maschinelles Lernen in Erkennungspipelines ein und erh?hen so die Markteintrittsbarrieren. Palo Altos XSIAM absorbiert Telemetrie über Endpunkte, Firewalls und Clouds hinweg und erm?glicht es Beratern, Verweildauerreduzierungen zu garantieren. Quantenbereitschaftsberatung entsteht als wei?er Fleck; CISAs Roadmap fordert Bundesbeh?rden auf, kryptografische Assets innerhalb eines Jahres zu inventarisieren. Umwelteffiziente Testeinrichtungen gewinnen an Bedeutung: Fortinet reduzierte den durchschnittlichen Produktstromverbrauch um 61 % und wirbt um ESG-fokussierte Ausschreibungen.
Regionale Expansionsstrategien verbreiten sich: EY erwarb Malaysias Xynapse, um Identit?tskompetenz in ASEAN-M?rkten zu gewinnen, w?hrend Accenture in das japanische OT-Sicherheitsboutique NVISIONx investierte. Boutique-Spezialisten zielen auf Nischen wie KI-Modell-Bypass-Tests und souver?ne Cloud-Resilienz ab. Die Gesamtmischung aus globalem Ma?stab, Nischentiefe und Private-Equity-Roll-ups h?lt den Wettbewerbsdruck hoch, l?sst aber Raum für differenzierte Angebote und sorgt für einen dynamischen Cybersecurity-Beratungsmarkt.
Marktführer in der Cybersicherheitsberatungsbranche
-
Accenture PLC
-
Deloitte Touche Tohmatsu Limited
-
PricewaterhouseCoopers International Limited
-
KPMG International Cooperative
-
Ernst & Young Global Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cybersicherheitsberatung
- Accenture
- Deloitte
- PwC
- KPMG
- EY
- IBM
- Booz Allen Hamilton
- Cisco
- CrowdStrike
- Broadcom (Symantec Enterprise)
- McAfee
- Check Point
- Atos
- Capgemini
- Wipro
- Tata Consultancy Services
- BAE Systems
- CGI
- Optiv Security
- Palo Alto Networks (Unit 42)
- CyberArk
- Infosys
- Mandiant (Google Cloud)
- Rapid7

Recent Industry Developments in Markt für Cybersicherheitsberatung
- April 2025: Palo Alto Networks gab Pl?ne zur ?bernahme von Protect AI bekannt und startete Cortex XSIAM 3.0.
- M?rz 2025: Google versuchte, Wiz für USD 32 Milliarden zu kaufen.
- Februar 2025: CrowdStrike führte agentische KI-Erweiterungen ein; SentinelOne startete Purple AI Athena.
- Januar 2025: Veza sammelte USD 108 Millionen ein; Upwind übernahm Nyx Security.
- September 2024: FTI Consulting lancierte eine Einheit für Nationale Sicherheit.
- August 2024: NIST ver?ffentlichte die ersten PQC-Standards, Kyber und Dilithium.


Markt für Cybersicherheitsberatung Berichtsumfang und Forschungsmethodik
Marktdefinitionen und wesentliche Abdeckungsbereiche
Unsere Studie definiert den Markt für Cybersecurity-Consulting als honorarbasierte Beratungs-, Bewertungs- und Incident-Response-Dienstleistungen, die Organisationen dabei helfen, Cyberbedrohungen zu verhindern, zu erkennen und sich von ihnen zu erholen – von der Strategieentwicklung bis hin zur Post-Breach-Forensik, erbracht durch spezialisierte Beratungsunternehmen, Systemintegratoren und virtuelle CISO-Praxen.
Ausschluss aus dem Geltungsbereich: Werkzeugweiterverkauf, vollst?ndig ausgelagerter SOC-Betrieb und allgemeine IT-Projekte ohne wesentlichen Sicherheitsschwerpunkt sind nicht im Geltungsbereich enthalten.
厂别驳尘别苍迟颈别谤耻苍驳蝉ü产别谤蝉颈肠丑迟
-
Nach Sicherheitstyp
- Netzwerksicherheit
- Endpunktsicherheit
- Cloud-Sicherheit
- Anwendungssicherheit
- Infrastruktur-/ICS-Sicherheit
- Identit?ts- und Zugriffsmanagement
- Andere Sicherheitstypen (IoT, OT, Quantenbereitschaft)
-
Nach Servicetyp
- Risikobewertung und -management
- Compliance und Prüfung
- Bedrohungsintelligenz und digitale Forensik
- Managed Security Services (MSS)
- Incident Response und Resilienzplanung
- Beratung für Cyberversicherung und ESG-Berichterstattung
-
Nach Engagement-Modell
- Projektbasiert
- Retainer / Abonnement
- Ergebnisbasiert und gemeinsames Risiko
-
Nach Unternehmensgr??e
- Gro?unternehmen
- Kleine und mittlere Unternehmen (KMU)
-
Nach Branchenvertikale
- Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI)
- Gesundheitswesen und Biowissenschaften
- IT und Telekommunikation
- Regierung und Verteidigung
- Einzelhandel und E-Commerce
- Fertigung und Industrie
- Energie und Versorgungsunternehmen
- Andere Branchen (Bildung, Medien)
-
Nach Geografie
-
Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
-
Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Spanien
- Russland
- ?briges Europa
-
Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- Australien und Neuseeland
- ?briges Asien-Pazifik
-
厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
-
Naher Osten und Afrika
-
Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- 罢ü谤办别颈
- ?briger Naher Osten
-
Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- ?briges Afrika
-
Naher Osten
-
Nordamerika
Detaillierte Forschungsmethodik und Datenvalidierung
Prim?rforschung
Mordor-Analysten führten Interviews mit Sicherheitsverantwortlichen auf C-Ebene, Praxisleitern globaler Beratungsunternehmen, Cyber-Versicherungszeichnern und Beschaffungsleitern in Nordamerika, Europa, dem asiatisch-pazifischen Raum und dem Nahen Osten. Diese Gespr?che kl?rten Trends bei abrechenbaren Tagess?tzen, die durchschnittliche Zusammensetzung der Auftr?ge sowie das Tempo ergebnisorientierter Vertr?ge, die ?ffentliche Quellen selten quantifizieren.
Desk Research
Unsere Desk-Research-Arbeit begann mit Datenschutzverletzungs-Offenlegungsunterlagen aus Quellen wie Verizon DBIR, ENISA-Bedrohungsberichten, dem NVD des NIST und CERT-Hinweisen und ordnete diese anschlie?end kommerziellen Nachfragesignalen zu. Branchenausgaben-Benchmarks aus SEC-10-K-Einreichungen, OECD-IKT-Tabellen und Verbandsportalen wie ISACA, FIRST und der Cloud Security Alliance st?rkten die vertikalen Aufteilungen. Unternehmensinformationen aus D&B Hoovers, Nachrichtenfeeds auf Dow Jones Factiva und Sendungsstr?me in Volza halfen dabei, regionale Schwankungen und Anbieterkapazit?ten zu validieren. Die zitierten Quellen veranschaulichen die Breite der ?ffentlich zug?nglichen Informationen. Zahlreiche weitere offene und abonnementbasierte Datens?tze wurden herangezogen, um Zahlen gegenzuprüfen und Lücken zu schlie?en.
Marktgr??enbestimmung und Prognose
Eine Kombination aus Top-down- und Bottom-up-Ansatz bildet das Fundament unseres Modells. Wir beginnen mit den weltweiten IT-Ausgaben, leiten daraus einen Sicherheitsbudgetpool ab und wenden Beratungsdurchdringungsraten an, die je nach vertikaler Risikobereitschaft variieren. Anbieter-Rollups, selektive Kanalprüfungen und stichprobenartige durchschnittliche Tagess?tze multipliziert mit der Projektdauer validieren die Gesamtwerte. Zu den wichtigsten Variablen z?hlen j?hrliche gemeldete Datenschutzverletzungen, obligatorische Compliance-Ausgaben pro Mitarbeiter, der Anteil von Cloud-Workloads, der durchschnittliche Beratungstagessatz, Cyber-Versicherungsklauseln, die Drittprüfungen vorschreiben, sowie die regionale Verfügbarkeit von Fachkr?ften. Die Beziehungen zwischen diesen Treibern und dem Umsatz werden durch multivariate Regression gesch?tzt, mit ARIMA projiziert und unter optimistischen und konservativen Szenarien einem Stresstest unterzogen. Wo Anbieterdaten aufstrebende Regionen untererfassen, schlie?t eine Interpolation auf Basis der Personalbestandsdichte und des Projektmix die Lücke.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse durchlaufen eine zweistufige Analysten-?berprüfung. Anomalien l?sen eine erneute Kontaktaufnahme mit den prim?ren Befragten und neue Desk-Recherchen aus. Wir aktualisieren alle zw?lf Monate, mit Zwischenrevisionen, wenn wichtige Vorschriften oder schwerwiegende Datenschutzverletzungen die Nachfrage wesentlich verschieben.
Warum unsere Ausgangsbasis für Cybersecurity-Consulting Verl?sslichkeit bietet
Ver?ffentlichte Sch?tzungen weichen h?ufig voneinander ab, da jedes Unternehmen unterschiedliche Geltungsbereiche, W?hrungsbehandlungen und Aktualisierungsrhythmen w?hlt. Einige rechnen verwaltete Dienste in die Beratungsgesamtzahlen ein oder wenden nicht verifizierte Umsatzextrapolationen von Anbietern an.
Zu den wesentlichen Ursachen für Abweichungen bei anderen geh?ren die Einberechnung wiederkehrender MSSP-Gebühren, die Nichtberücksichtigung der KMU-Nachfrage in Entwicklungsregionen oder die Verwendung nominaler Wechselkurse ohne Inflationsgl?ttung.
Benchmark-Vergleich
| Marktgr??e | Anonymisierte Quelle | Wesentliche Ursache der Abweichung |
|---|---|---|
| 17,10 Mrd. USD (2025) | 黑料不打烊 | |
| 40,00 Mrd. USD (2025) | Regionales Beratungsunternehmen A | Bezieht Integrations- und verwaltete Dienste ein, bl?ht Gesamtzahlen durch Wiederverk?ufer-Ums?tze auf |
| 21,80 Mrd. USD (2025) | Globales Beratungsunternehmen B | Schlie?t KMU in Lateinamerika und dem Nahen Osten und Afrika aus, stützt sich ausschlie?lich auf Anbieter-Umsatzstichproben |
| 42,80 Mrd. USD (2024) | Branchenforschungsgruppe C | Verwendet eine breite IT-Beratungsbasis und nominale Wechselkurse ohne Inflationsanpassung |
Der Vergleich zeigt, dass 黑料不打烊 durch disziplinierte Geltungsbereichsauswahl, Variablenverfolgung und j?hrliche Aktualisierung eine ausgewogene und transparente Ausgangsbasis liefert, auf die sich Entscheidungstr?ger mit Zuversicht berufen k?nnen.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Marktes für Cybersicherheitsberatung?
Der Markt wird im Jahr 2026 auf USD 20,34 Milliarden bewertet und wird voraussichtlich bis 2031 bei einer CAGR von 18,91 % USD 48,33 Milliarden erreichen.
Welche Dienstleistungslinie w?chst am schnellsten?
Managed Security Services wachsen j?hrlich um 19,10 %, da Unternehmen ?berwachung und Incident Response auslagern.
Was treibt die Akzeptanz ergebnisbasierter Vertr?ge an?
Vorst?nde fordern messbare Reduzierungen des Sicherheitsverletzungsrisikos und bevorzugen daher Engagements, die Beraterhonorare an Metriken wie Verweildauer oder Abschluss von Prüfungsbefunden knüpfen.
Welche Region zeigt das h?chste Wachstum?
Asien-Pazifik führt mit einer CAGR von 19,35 %, angetrieben durch steigende Budgets in China, Indien und Japan.
Wie beeinflusst Post-Quanten-Verschlüsselung die Nachfrage?
Die PQC-Standards von NIST aus dem Jahr 2024 erfordern neue Schlüsselverwaltungs-Roadmaps und l?sen eine mehrj?hrige Welle von Quantenbereitschaftsberatung aus.
Was ist die gr??te Wachstumsbarriere für den Markt?
Ein globaler Mangel von 4,8 Millionen Cybersicherheitsfachleuten treibt die Beratungskosten in die H?he und verl?ngert Projektzeitpl?ne.
Seite zuletzt aktualisiert am:


