
Tamanho e Participa??o do Mercado de Gest?o de Identidade e Acesso para IoT
Vis?o Geral do Mercado
| Período de Estudo | 2019 - 2030 |
|---|---|
| Tamanho do Mercado (2025) | 5.44 Bilh?es de dólares |
| Tamanho do Mercado (2030) | 14.09 Bilh?es de dólares |
| Growth Rate (2025 - 2030) | 20.97 % |
| Mercado de Crescimento Mais Rápido | ?蝉颈补-笔补肠í蹿颈肠辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. | |
Análise do Mercado de Gest?o de Identidade e Acesso para IoT por 黑料不打烊
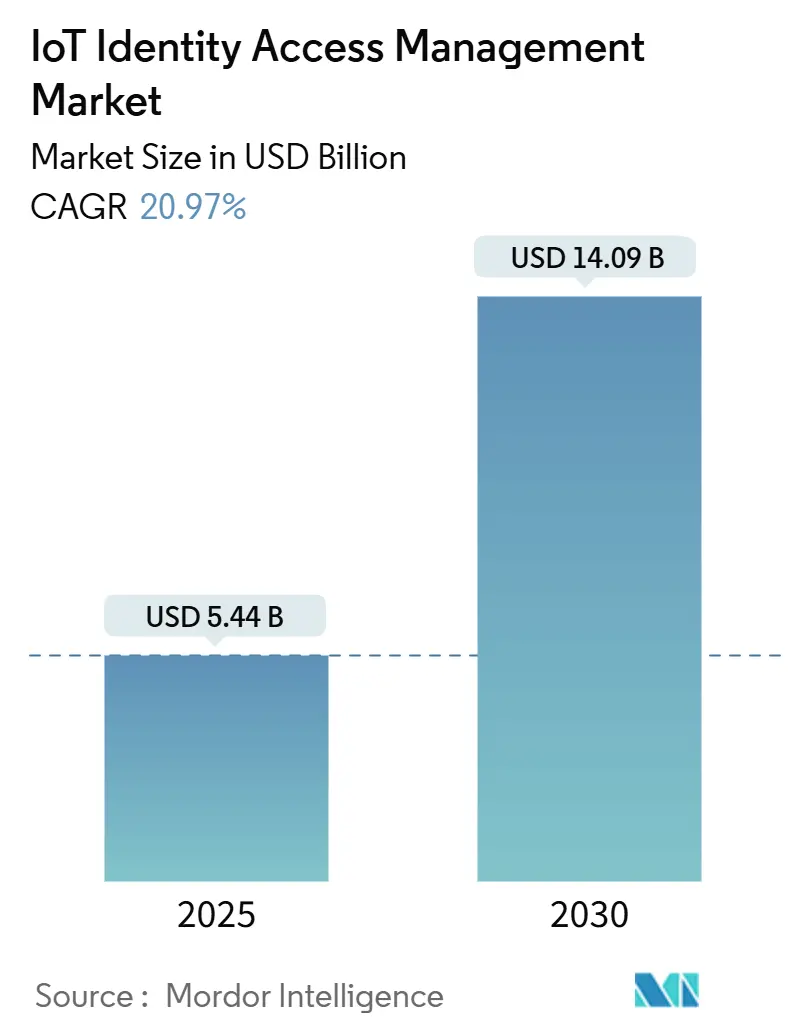
O tamanho do Mercado de Gest?o de Identidade e Acesso para IoT é estimado em USD 5,44 bilh?es em 2025, e espera-se que atinja USD 14,09 bilh?es até 2030, a um CAGR de 20,97% durante o período de previs?o (2025-2030).
A acelera??o das moderniza??es de tecnologia operacional em campo, as regras obrigatórias de lista de materiais de software (SBOM) em ambos os lados do Atl?ntico e a ado??o generalizada da autentica??o sem senha em ambientes industriais refor?am as perspectivas de crescimento. Os fabricantes est?o incorporando controles de confian?a zero em controladores lógicos programáveis, os fornecedores de saúde est?o correndo para atender aos mandatos de ciberseguran?a da FDA, e as plataformas de identidade entregues na nuvem est?o substituindo as ferramentas locais à medida que as empresas demandam op??es de escalabilidade mais simples, impulsionando ainda mais o mercado de gest?o de identidade e acesso para IoT. Os pacotes de seguran?a como servi?o de telecomunica??es reduzem as barreiras de entrada para pequenas empresas, enquanto os prêmios crescentes de ciberseguro criam um benefício financeiro explícito para cada organiza??o capaz de documentar controles de identidade robustos. A fragmenta??o persiste, mas as aquisi??es estratégicas por parte dos incumbentes e a chegada de projetos de referência de confian?a zero em nível de chip apontam para uma eventual reordena??o do campo competitivo.
Principais Conclus?es do Relatório
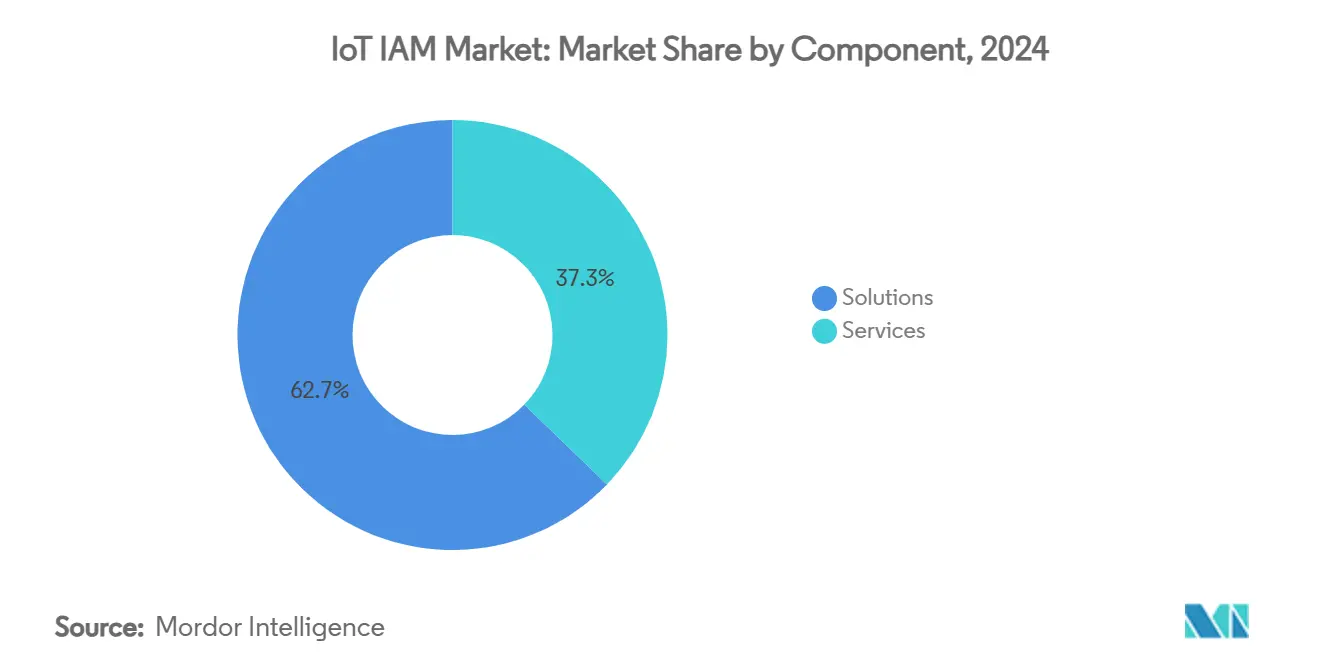
- Por componente, as solu??es representaram 62,75% da participa??o de receita em 2024, enquanto os servi?os no mercado de IAM para IoT avan?am a um CAGR de 21,54% até 2030
- Por modo de implanta??o, a nuvem capturou 70,54% da participa??o do mercado de IAM para IoT em 2024, enquanto as arquiteturas híbridas crescem a um CAGR de 22,67% até 2030.
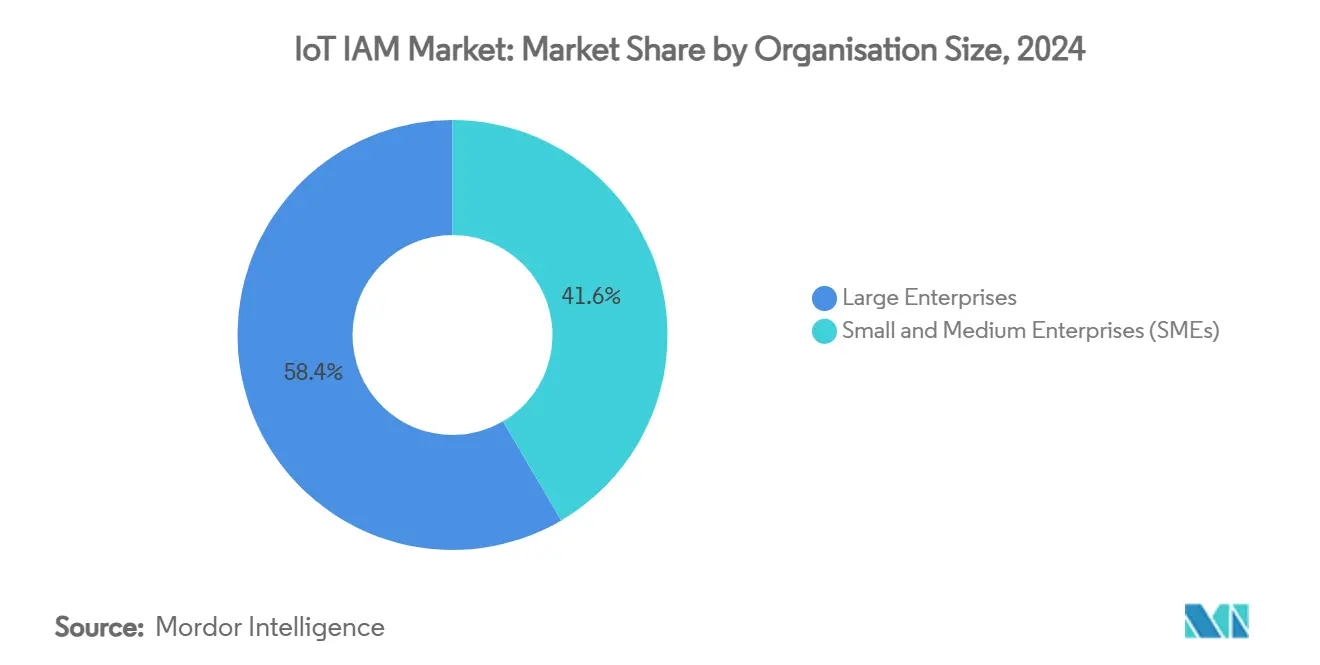
- Por tamanho de organiza??o, as grandes empresas detinham 58,43% da participa??o do tamanho do mercado de IAM para IoT em 2024, mas as PMEs registram o CAGR mais rápido de 21,96% até 2030.
- Por vertical da indústria, a manufatura liderou com 24,64% da participa??o do mercado de IAM para IoT em 2024; espera-se que a saúde se expanda a um CAGR de 24,01% até 2030.
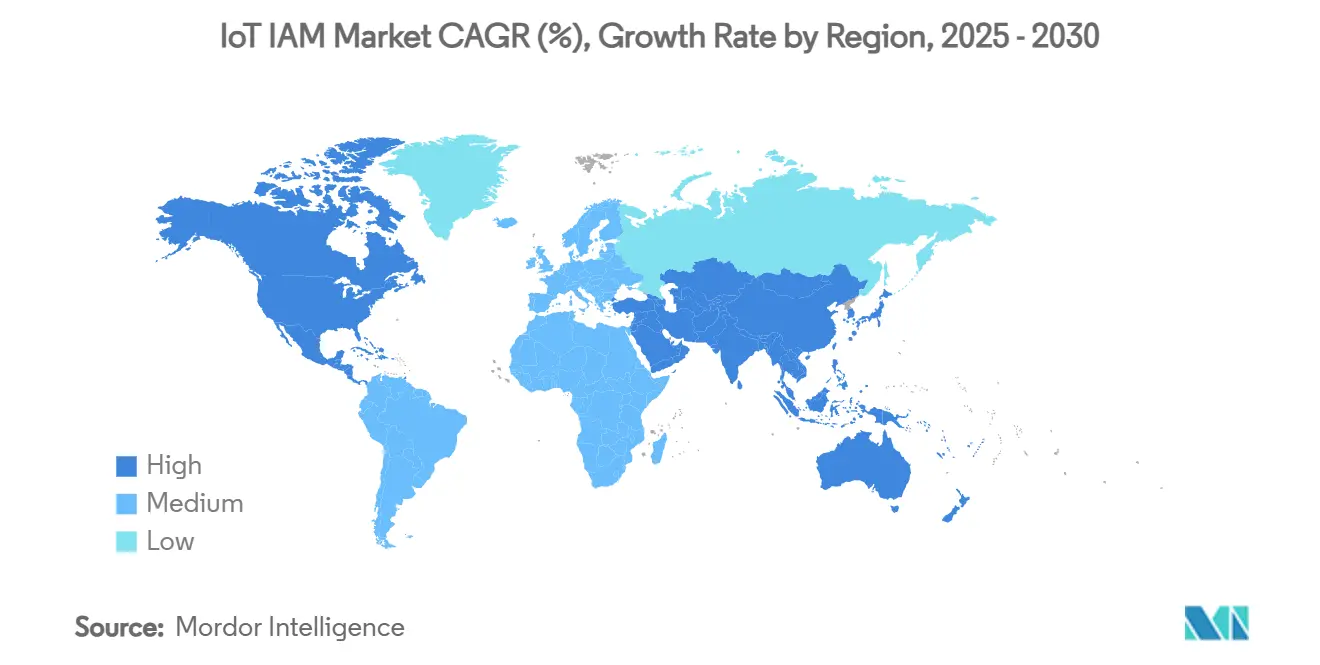
- Por geografia, a América do Norte reteve 38,54% da participa??o em 2024, enquanto a ?蝉颈补-笔补肠í蹿颈肠辞 registra o maior CAGR de 24,65% ao longo do horizonte de previs?o do mercado de gest?o de identidade e acesso para IoT.
Tendências e Perspectivas do Mercado Global de Gest?o de Identidade e Acesso para IoT
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o do CAGR | Relev?ncia Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Explos?o de ativos de tecnologia operacional conectados em plantas industriais de campo | +4.2% | Global, ganhos iniciais na América do Norte e Europa | 惭é诲颈辞 prazo (2-4 anos) |
| Regras obrigatórias de divulga??o de SBOM nos EUA e na UE | +3.8% | América do Norte e UE, transbordamento para a APAC | Curto prazo (≤ 2 anos) |
| Arquiteturas de referência de confian?a zero nativas de borda de fornecedores de chips | +3.5% | Global | 惭é诲颈辞 prazo (2-4 anos) |
| Aumento dos prêmios de ciberseguro impulsionando a ado??o de IAM | +2.9% | América do Norte e UE como núcleo, expandindo para a APAC | Curto prazo (≤ 2 anos) |
| Mudan?a generalizada para autentica??o sem senha para endpoints de IoT | +3.1% | Global | 惭é诲颈辞 prazo (2-4 anos) |
| Pacotes gerenciados de seguran?a como servi?o para IoT de operadoras de telecomunica??es | +2.8% | APAC como núcleo, transbordamento para o Oriente 惭é诲颈辞 e ?frica | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Explos?o de Ativos de Tecnologia Operacional Conectados em Plantas Industriais de Campo
As empresas industriais continuam conectando sensores e gateways a máquinas com décadas de uso, criando pontos cegos de identidade em redes que antes eram isoladas. A Nozomi Networks incorporou um sensor de seguran?a nos CLPs da Mitsubishi Electric para fornecer monitoramento de processos em tempo real, ilustrando como a visibilidade de dispositivos alcan?a profundamente os loops de controle. A Alian?a Global de Ciberseguran?a da ISA observa que 62% das fábricas agora exigem capacidades SL2, como distin??o de usuários e gerenciamento de sess?es, recursos raramente integrados ao hardware legado. A vincula??o de protocolos antigos com autentica??o moderna leva as organiza??es a adotar estruturas de identidade híbridas capazes de conciliar o tráfego Modbus, PROFINET e MQTT dentro do mesmo tecido de confian?a. Os fornecedores ganham espa?o ao oferecer descoberta sem appliance, políticas de microssegmenta??o para redes de CLPs e aplica??o de raiz de confian?a na borda. ? medida que mais sites de campo s?o modernizados, a demanda por servi?os de mapeamento de identidade interoperáveis aumenta, especialmente onde as penalidades por tempo de inatividade s?o severas.
Regras Obrigatórias de Divulga??o de SBOM nos EUA e na UE
O mandato de SBOM do NIST e as orienta??es complementares da CISA obrigam todos os fabricantes de dispositivos conectados a catalogar componentes de software e divulgar vulnerabilidades, incorporando o pensamento de identidade na cadeia de suprimentos. [1]Instituto Nacional de Padr?es e Tecnologia, "Nova Atualiza??o de Errata do NIST – C-SCRM," nist.gov A Universidade de Aquisi??o de Defesa codificou modelos de SBOM em janeiro de 2024, transformando contratos de aquisi??o em instrumentos de aplica??o para a profundidade de autentica??o tanto no nível do dispositivo quanto do componente. A Lei de Resiliência Cibernética da Europa espelha essa postura ao impor responsabilidade aos fornecedores que carecem de supervis?o contínua de identidade ao longo dos ciclos de vida dos produtos. Essas regras levam os fabricantes de dispositivos a integrar hierarquias de certificados nos pipelines de constru??o, automatizar a assinatura de pacotes de firmware e expor feeds de inventário em tempo real aos clientes. Em paralelo, as plataformas de auditoria capazes de mapear CVEs para atributos de identidade tornam-se essenciais para pontua??o de risco e reivindica??es de garantia. Os prazos de conformidade criam um pico de custo inicial, mas a transparência resultante reduz o tempo médio de resposta e aumenta a confian?a entre seguradoras e reguladores.
Arquiteturas de Referência de Confian?a Zero Nativas de Borda de Fornecedores de Chips
Os projetistas de semicondutores agora imprimem projetos de confian?a zero no silício, contornando modelos centrados em perímetro. A Alian?a de Seguran?a em Nuvem descreve um caminho de cinco etapas para ambientes de tecnologia operacional, consolidando a verifica??o contínua como uma linha de base de design.[2]Alian?a de Seguran?a em Nuvem, "Confian?a Zero para Seguran?a de Infraestrutura Crítica," cloudsecurityalliance.org O Motor de Servi?os de Identidade 3.x da Cisco adiciona perfis de dispositivos habilitados para nuvem e verifica??es sem agente, provando que a aplica??o de privilégio mínimo pode coexistir com loops de controle determinísticos. A prontid?o para chaves de acesso por hardware já supera 75% dos dispositivos conectados, abrindo caminho para integra??o sem credenciais e atesta??o mútua. Essa integra??o permite que os OEMs comercializem SKUs de "confian?a como recurso", diferenciando-se pela acelera??o criptográfica e isolamento de enclave seguro. Consequentemente, os debates no nível de diretoria mudam de se adotar a confian?a zero para qual roteiro de chipset oferece os controles incorporados mais profundos a um custo aceitável.
Aumento dos Prêmios de Ciberseguro Impulsionando a Ado??o de IAM
As seguradoras endurecem os critérios de subscri??o, exigindo comprova??o de higiene de acesso privilegiado antes de emitir cobertura para IoT. A Vodafone UK demonstrou que as PMEs perdem bilh?es devido à seguran?a deficiente, uma estatística que as seguradoras citam ao precificar apólices. As fábricas de semicondutores enfrentam amea?as patrocinadas por estados, levando a Deloitte a recomendar IAM de nível de cadeia de suprimentos como prote??o contra roubo de propriedade intelectual. A Sectigo relata um ROI de 243% para o gerenciamento automatizado de certificados, quantificando o lado dos benefícios do balan?o de seguran?a. O diferencial de prêmio entre empresas que apresentam controles de identidade auditáveis e aquelas que n?o conseguem fazê-lo se amplia anualmente, convertendo efetivamente os gastos com IAM em economias de financiamento de risco. Os conselhos de administra??o exigem cada vez mais documenta??o de cadências de rota??o de certificados, fun??es de privilégio mínimo e segmenta??o de confian?a zero nas submiss?es de renova??o.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o do CAGR | Relev?ncia Geográfica | Horizonte de Impacto |
|---|---|---|---|
| CLPs legados com credenciais codificadas | -2.1% | Global, regi?es com alta concentra??o manufatureira | Longo prazo (≥ 4 anos) |
| Incompatibilidade de formato de certificado entre fornecedores | -1.8% | Global | 惭é诲颈辞 prazo (2-4 anos) |
| Pico de OPEX decorrente do gerenciamento do ciclo de vida X.509 em escala | -1.5% | América do Norte e UE como núcleo | Curto prazo (≤ 2 anos) |
| Escassez de m?o de obra qualificada em seguran?a de tecnologia operacional em mercados emergentes | -1.9% | APAC, Oriente 惭é诲颈辞 e ?frica, América Latina | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
CLPs Legados com Credenciais Codificadas
Milh?es de controladores lógicos programáveis ainda carregam senhas definidas de fábrica gravadas no firmware, sem possibilidade de atualiza??o em campo. A Alian?a Global de Ciberseguran?a da ISA publicou suas 20 principais práticas de codifica??o segura para CLPs, mas a adapta??o de orienta??es a hardware construído antes de 2015 frequentemente exige paralisa??es que as plantas n?o podem se dar ao luxo de realizar. [3]Alian?a Global de Ciberseguran?a da ISA, "As 20 Principais Práticas de Codifica??o Segura para CLPs Já Disponíveis," isa.org A RF IDEAS defende leitores de credenciais externos para sobrepor o controle de acesso lógico sem atualizar o firmware, mas o trabalho de instala??o física interrompe as linhas de produ??o. O algoritmo PLCHound do Georgia Tech rastreia credenciais estáticas em fluxos de tráfego, mas a detec??o n?o equivale à remedia??o quando o hardware carece de ?ncoras de raiz de confian?a. A enorme base instalada significa que os ciclos de substitui??o se estendem por décadas, reduzindo o segmento endere?ável para orquestra??o de identidade avan?ada.
Incompatibilidade de Formato de Certificado entre Fornecedores
Embora o X.509 seja o padr?o de certificado de fato, os fornecedores implementam extens?es de campo proprietárias, comprimentos de chave diferentes e ganchos de renova??o personalizados. A Entrust Corporation alerta que a integra??o de autoridades de certifica??o heterogêneas torna-se exponencialmente complexa à medida que as frotas de dispositivos crescem. A SSL Store observa que cadeias de confian?a desalinhadas frequentemente for?am os operadores a executar pilhas de PKI paralelas ou a depender de registro manual inseguro. A GlobalSign prevê 55,7 bilh?es de dispositivos necessitando de gerenciamento de certificados até 2025, sublinhando a incompatibilidade de escala que as ferramentas de reconcilia??o atuais enfrentam. A Keyfactor e a Unikie oferecem uma camada de abstra??o para integrar certificados de borda em painéis unificados, mas a ado??o depende da coopera??o dos fornecedores. Sem uma padroniza??o concertada, os custos de integra??o continuam aumentando e retardam as implanta??es de múltiplos fornecedores.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Componente: Solu??es Ancoram as Implanta??es Empresariais
As solu??es detinham uma participa??o de 62,75% do mercado de IAM para IoT em 2024, confirmando o apetite empresarial por plataformas completas que agrupam autentica??o, autoriza??o e provisionamento de dispositivos. Os fornecedores enriquecem esses conjuntos com pontua??o de anomalias baseada em IA e bibliotecas de conectores para protocolos de tecnologia operacional, permitindo que as plantas protejam Interfaces Homem-Máquina e CLPs sob uma única grade de políticas. O tamanho do mercado de gest?o de identidade e acesso para IoT associado aos servi?os deve se expandir a um CAGR de 21,54% à medida que as organiza??es terceirizam configura??o, ajuste de políticas e resposta a incidentes para parceiros certificados. Os servi?os profissionais ganham impulso onde os acúmulos de renova??o de certificados amea?am o tempo de atividade, enquanto os provedores de servi?os gerenciados incorporam a orquestra??o de identidade em contratos de conectividade. ? medida que a maturidade de confian?a zero aumenta, muitas empresas migram de solu??es improvisadas para centros de opera??es baseados em assinatura que garantem relatórios de conformidade.
A demanda por solu??es no mercado de IAM para IoT persiste porque reguladores e seguradoras preferem evidências de mecanismos de política integrados em vez de cadeias de ferramentas ad hoc. Os roteiros de plataforma enfatizam a correla??o de Lista de Materiais de Software, pontua??o automatizada de risco e suporte pronto para uso para APIs de ingest?o de SBOM. Enquanto isso, as receitas de servi?os acompanham a crescente lacuna de habilidades; as consultorias empacotam avalia??es de prontid?o, exercícios de descoberta em campo e planos de migra??o em fases para clusters de CLPs legados. Os operadores de telecomunica??es exploram seu ponto de vantagem na rede para revender monitoramento de identidade sobreposto, convertendo acordos de largura de banda em pacotes de seguran?a recorrentes.


Por Modo de Implanta??o: Domin?ncia da Nuvem Encontra Inova??o Híbrida
As op??es de nuvem representaram 70,54% das implanta??es em 2024, validando o apelo operacional da elasticidade instant?nea, redund?ncia integrada e curvas de custo baseadas em uso. Os planos de controle multilocatários enviam atualiza??es de política para milh?es de endpoints em tempo quase real, uma capacidade que as pilhas locais n?o conseguem igualar sem grandes investimentos de capital. O modelo híbrido, no entanto, projeta um CAGR de 22,67% até 2030 porque as fábricas precisam de nós de aplica??o local para manter o determinismo e o isolamento de rede. O tamanho do mercado de IAM para IoT associado às implanta??es híbridas se amplia à medida que os arquitetos de seguran?a implantam painéis de nuvem acima de appliances de borda que continuam autorizando o tráfego durante interrup??es de WAN.
Os nós de borda hospedam caches de política local, autoridades de certifica??o e mecanismos de microssegmenta??o, e ent?o replicam o estado para a nuvem para análise e governan?a. Os elementos seguros incorporados em chips apagam ainda mais a linha ao empurrar a raiz de confian?a para o silício do dispositivo enquanto transmitem telemetria para portais SaaS, refor?ando as tendências no mercado de gest?o de identidade e acesso para IoT. As instala??es locais persistem em defesa, energia e servi?os públicos altamente regulamentados que devem cumprir as regras de soberania de dados. Mesmo aqui, a for?a gravitacional da nuvem se manifesta por meio de inst?ncias de nuvem privada de software anteriormente vinculado a appliances.
Por Tamanho de Organiza??o: Lideran?a Empresarial Cede Espa?o à Acelera??o das PMEs
As grandes empresas comandaram 58,43% dos gastos em 2024, pois possuíam a capacidade de integra??o para modernizar a identidade em redes de controle extensas. Seus or?amentos cobrem exercícios de equipe vermelha, automa??o de certificados e provas de conceito de confian?a zero em sites globais. No entanto, as PMEs registram um CAGR de 21,96%, sinalizando o acesso democratizado a recursos de nível empresarial por meio de camadas SaaS freemium e pacotes de telecomunica??es. As assinaturas de servi?os gerenciados reduzem os custos iniciais, enquanto o licenciamento de pagamento conforme o crescimento se alinha com os cronogramas de produ??o variáveis. O tamanho do mercado de IAM para IoT atribuído às PMEs aumenta acentuadamente quando os provedores de conectividade mesclam planos de dados com rota??o de certificados incorporada e painéis de conformidade.
Pesquisas entre PMEs de manufatura nos EUA mostram que o retorno sobre o investimento de projetos seguros de IIoT supera o desembolso inicial, transformando o IAM de centro de custo em alavanca de lucro, impulsionando a ado??o no mercado de gest?o de identidade e acesso para IoT. Subsídios públicos e clusters industriais financiam projetos piloto, enquanto associa??es setoriais publicam manuais contendo modelos de avalia??o de risco. Como resultado, as empresas menores n?o mais adiam as implanta??es por raz?es de complexidade; em vez disso, negociam contratos baseados em resultados que transferem o risco residual para os provedores de servi?os.
Por Vertical da Indústria: Maturidade da Manufatura Impulsiona a Inova??o na 厂补ú诲别
A manufatura capturou 24,64% da participa??o do mercado de gest?o de identidade e acesso para IoT em 2024, apoiada por extensas implanta??es de confian?a zero em controladores lógicos programáveis. Os construtores de máquinas integram inicializa??o segura, firmware assinado e corretores de identidade em novas gera??es de equipamentos, permitindo atesta??o contínua durante os turnos de produ??o. A saúde supera todos os outros setores com um CAGR de 24,01% porque a FDA agora exige documenta??o de risco cibernético pré-mercado que depende de autentica??o robusta de dispositivos. O tamanho do mercado de IAM para IoT dedicado a dispositivos médicos, portanto, se expande à medida que os OEMs integram TLS mútuo, SBOMs assinados e ganchos de revoga??o remota em bombas de infus?o e scanners de imagem.
As concessionárias de energia adotam o IAM para proteger medidores inteligentes e equipamentos de subesta??es, enquanto as frotas de logística implantam APIs baseadas em fun??es para caixas de telemática, garantindo que os motoristas acessem apenas dados específicos do veículo. A ado??o em casas inteligentes aumenta sob a estrutura Matter, que exige criptografia de linha de base e suporte a chaves de acesso para cada dispositivo certificado. Os casos de uso verticais convergem para um motivo comum: mapear cada ativo para uma identidade única e imutável e, em seguida, aplicar o privilégio mínimo em tempo real.
Análise Geográfica
Em 2024, a América do Norte representou 38,54% da receita do mercado de gest?o de identidade e acesso para IoT, impulsionada por posturas maduras de confian?a zero, orienta??es do NIST e descontos favoráveis de seguro para estruturas de identidade verificadas. As empresas nos Estados Unidos normalmente combinam back-ends de IAM em nuvem com gateways industriais locais, e as cláusulas de aquisi??o federal impulsionam a demanda contínua em defesa e saúde. A regi?o também abriga a maioria dos disruptores financiados por capital de risco, acelerando a velocidade de recursos e a atividade de fus?es e aquisi??es.
A ?蝉颈补-笔补肠í蹿颈肠辞 exibe o CAGR mais acentuado de 24,65%, à medida que os conglomerados japoneses KDDI e NEC combinam ativos de backbone de telecomunica??es com plataformas de ciberseguran?a para proteger cadeias de suprimentos. Programas governamentais como o sistema de rotulagem JC-STAR do Jap?o classificam a postura de seguran?a de IoT para consumidores, incentivando os compradores a adquirir dispositivos certificados com identidade rica e fortalecendo ainda mais o mercado de gest?o de identidade e acesso para IoT. A constru??o de solu??es de AIoT pela China para a Expo de Osaka 2025 demonstra o compromisso da regi?o em integrar aprendizado de máquina com seguran?a incorporada. Os fabricantes indianos correm para modernizar plantas sob subsídios da Indústria 4.0, aproveitando integradores de sistemas locais que agrupam conectividade e rota??o de certificados.
A Europa registra ganhos constantes ancorados na harmoniza??o regulatória sob a Lei de Resiliência Cibernética, que torna obrigatórios o SBOM e a divulga??o de vulnerabilidades, apoiando o crescimento no mercado de IAM para IoT. Os centros industriais na Alemanha e nos países nórdicos enfatizam o alinhamento com a IEC 62443, traduzindo-se em implanta??es de IAM previsíveis. Enquanto isso, o Oriente 惭é诲颈辞 e a ?frica capitalizam a infraestrutura greenfield, implantando cidades inteligentes habilitadas para 5G onde os protocolos de identidade s?o incorporados desde o primeiro dia. A América Latina se beneficia do financiamento multilateral que estipula marcos de ciberseguran?a, mas a escassez de talentos em seguran?a de tecnologia operacional modera as curvas de ado??o. Em conjunto, os padr?es regionais ressaltam que política, estratégia de telecomunica??es e maturidade manufatureira orientam conjuntamente a penetra??o do IAM.

Cenário Competitivo
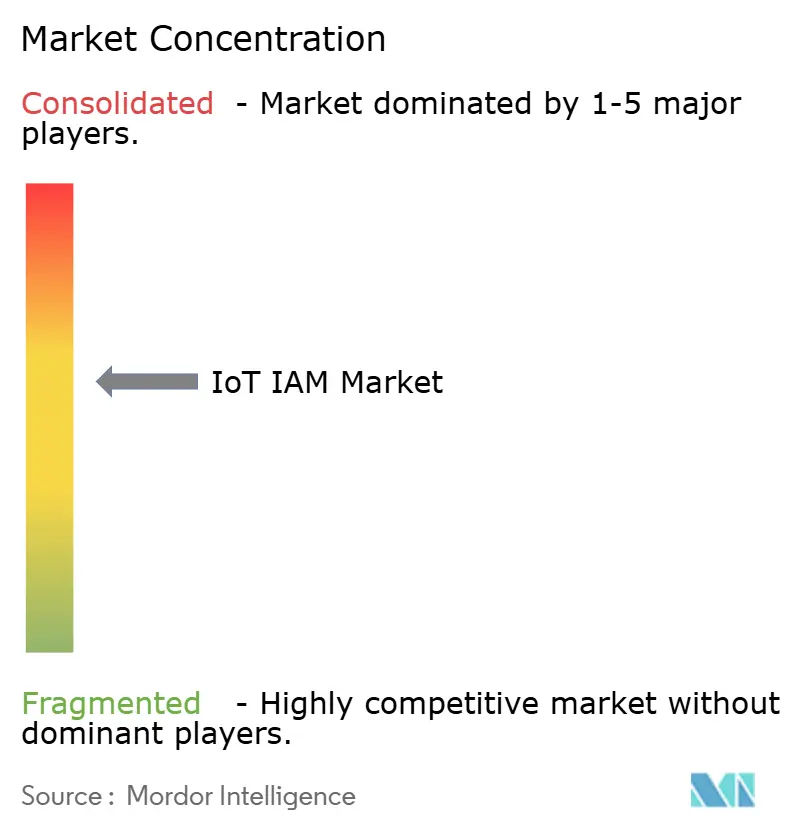
O mercado de gest?o de identidade e acesso para IoT permanece desconcentrado; nenhum fornecedor supera uma participa??o de um único dígito, dando origem a provedores de nicho especializados. A Xage Security uniu for?as com a Darktrace para fundir gateways de confian?a zero e detec??o de anomalias por IA, visando operadores de infraestrutura crítica que precisam de ajuste automático. O Gerenciador de Confian?a de Dispositivos da DigiCert, Inc. estende a emiss?o de certificados do ch?o de fábrica até a aposentadoria, conectando a conformidade com as regulamenta??es médicas da UE e dos EUA. A diferencia??o de plataforma apoia-se em análises integradas de SBOM, prontid?o para criptografia pós-qu?ntica e elementos seguros em nível de chipset.
As aquisi??es estratégicas aceleram a expans?o de capacidades no mercado de IAM para IoT. A Armis adquiriu a Silk Security por USD 150 milh?es para incorporar algoritmos de prioriza??o de risco em sua plataforma centrada em ativos, com o objetivo de avan?ar para relatórios de nível de diretoria. A Microsoft anteriormente absorveu a CyberX para fortalecer as pilhas de seguran?a do Azure IoT, um precursor de seu ecossistema mais amplo de confian?a zero. A SEALSQ constrói um pipeline de USD 93 milh?es para microcontroladores seguros contra ataques qu?nticos, apostando que os reguladores exigir?o agilidade criptográfica antes do final da década.
Os operadores de rede aproveitam seu ponto de vantagem único: a Aeris entrega o IoT Watchtower como um filtro de seguran?a em banda, enquanto a Verizon combina fatias de 5G com posturas de identidade. Os nativos da nuvem estendem a Borda de Servi?o de Acesso Seguro (SASE) para a tecnologia operacional; o primeiro módulo de IoT nativo de SASE da Cato Networks exemplifica a tendência. Ao longo de 2025-2030, os fornecedores vencedores provavelmente combinar?o raízes de confian?a em hardware com orquestra??o de políticas SaaS, apoiadas por pipelines de análise capazes de mapear descobertas de SBOM para controles compensatórios em minutos.
Líderes do Setor de Gest?o de Identidade e Acesso para IoT
Amazon Web Services, Inc.
Microsoft Corporation
International Business Machines Corporation
Oracle Corporation
Cisco Systems, Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Julho de 2025: A Nozomi Networks entregou o primeiro sensor de seguran?a incorporado para CLPs industriais, adicionando detec??o de anomalias por IA na camada de controle.
- Maio de 2025: KDDI e NEC lan?aram um negócio conjunto de ciberseguran?a para proteger a infraestrutura crítica e as cadeias de suprimentos japonesas.
- Mar?o de 2025: G+D e AWS aprofundaram a colabora??o em ofertas de eSIM baseadas em nuvem, impulsionando as capacidades de provisionamento de identidade para IoT massivo.
- Mar?o de 2025: Honeywell e Verizon Business integraram o 5G da Verizon nos medidores inteligentes da Honeywell para habilitar acesso remoto e melhorar a confiabilidade da rede elétrica


Escopo do Relatório do Mercado Global de Gest?o de Identidade e Acesso para IoT
| Solu??es |
| Servi?os |
| Nuvem |
| Local |
| 贬í产谤颈诲辞 |
| Grandes Empresas |
| Pequenas e Médias Empresas (PMEs) |
| Manufatura |
| 厂补ú诲别 |
| Energia e Servi?os Públicos |
| Transporte e 尝辞驳í蝉迟颈肠补 |
| Casa Inteligente e Eletr?nicos de Consumo |
| Governo e Defesa |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos | |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| Europa | Alemanha | |
| Reino Unido | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Espanha | ||
| 搁ú蝉蝉颈补 | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| Jap?o | ||
| ?ndia | ||
| Coreia do Sul | ||
| 础耻蝉迟谤á濒颈补 | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Emirados ?rabes Unidos |
| Arábia Saudita | ||
| Turquia | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| 狈颈驳é谤颈补 | ||
| Restante da ?frica | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Por Componente | Solu??es | ||
| Servi?os | |||
| Por Modo de Implanta??o | Nuvem | ||
| Local | |||
| 贬í产谤颈诲辞 | |||
| Por Tamanho de Organiza??o | Grandes Empresas | ||
| Pequenas e Médias Empresas (PMEs) | |||
| Por Vertical da Indústria | Manufatura | ||
| 厂补ú诲别 | |||
| Energia e Servi?os Públicos | |||
| Transporte e 尝辞驳í蝉迟颈肠补 | |||
| Casa Inteligente e Eletr?nicos de Consumo | |||
| Governo e Defesa | |||
| Outros Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| 颁补苍补诲á | |||
| 惭é虫颈肠辞 | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| Fran?a | |||
| 滨迟á濒颈补 | |||
| Espanha | |||
| 搁ú蝉蝉颈补 | |||
| Restante da Europa | |||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | ||
| Jap?o | |||
| ?ndia | |||
| Coreia do Sul | |||
| 础耻蝉迟谤á濒颈补 | |||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |||
| Oriente 惭é诲颈辞 e ?frica | Oriente 惭é诲颈辞 | Emirados ?rabes Unidos | |
| Arábia Saudita | |||
| Turquia | |||
| Restante do Oriente 惭é诲颈辞 | |||
| ?frica | ?frica do Sul | ||
| 狈颈驳é谤颈补 | |||
| Restante da ?frica | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||


Principais Perguntas Respondidas no Relatório
O que está impulsionando o rápido crescimento do mercado de gest?o de identidade e acesso para IoT?
As regulamenta??es obrigatórias de SBOM, a ado??o de confian?a zero em ambientes industriais e os pacotes de seguran?a como servi?o de telecomunica??es est?o acelerando os gastos, produzindo um CAGR de 20,97% até 2030.
Qual modelo de implanta??o domina a gest?o de identidade e acesso para IoT atualmente?
A nuvem representa 70,54% das implanta??es devido à escalabilidade e ao menor investimento de capital, embora as arquiteturas híbridas estejam se expandindo a um CAGR de 22,67% à medida que as fábricas buscam aplica??o local.
Por que a saúde é o vertical de crescimento mais rápido?
As orienta??es de ciberseguran?a da FDA agora exigem autentica??o de dispositivos e envio de SBOM, impulsionando os gastos com IAM na saúde a um CAGR de 24,01%.
Como os prêmios de ciberseguro afetam a ado??o de IAM?
As seguradoras exigem cada vez mais controles de identidade documentados; as empresas que cumprem obtêm prêmios mais baixos, tornando o investimento em IAM financeiramente atraente.
Qual é o papel das operadoras de telecomunica??es no ecossistema de IAM para IoT?
As operadoras agrupam servi?os de identidade gerenciados com conectividade, exemplificados pelo Sensor Insights da Verizon e pelo IoT Watchtower da Aeris, permitindo que as PMEs implantem IoT seguro rapidamente.
Os CLPs legados s?o uma barreira para as implanta??es de IAM para IoT?
Sim; as credenciais codificadas em CLPs mais antigos criam vulnerabilidades e retardam a moderniza??o, subtraindo até 2,1% do CAGR previsto.
Página atualizada pela última vez em:



