
IoT Identity Access Management Marktgr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2019 - 2030 |
|---|---|
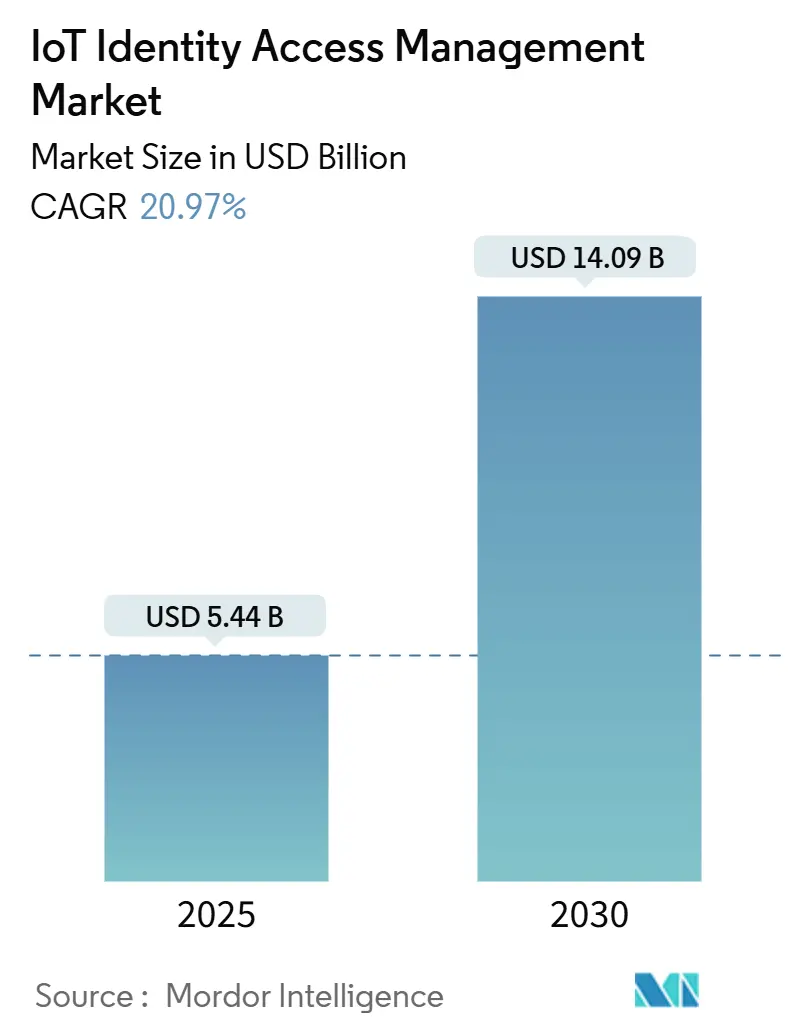
| Marktgr??e (2025) | 5.44 Milliarden US-Dollar |
| Marktgr??e (2030) | 14.09 Milliarden US-Dollar |
| Growth Rate (2025 - 2030) | 20.97 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
IoT Identity Access Management Marktanalyse von 黑料不打烊
Die Gr??e des IoT Identity Access Management Marktes wird im Jahr 2025 auf 14,09 Milliarden USD gesch?tzt und soll bis 2030 einen Wert von 14,09 Milliarden USD erreichen, bei einem CAGR von 20,97 % w?hrend des Prognosezeitraums (2025–2030).
Beschleunigte Brownfield-Nachrüstungen der Betriebstechnologie, verbindliche Vorschriften zur Offenlegung von Software-Stücklisten (SBOM) auf beiden Seiten des Atlantiks sowie die Verbreitung passwortloser Authentifizierung in industriellen Umgebungen st?rken allesamt die Wachstumsaussichten. Hersteller integrieren Zero-Trust-Kontrollen in speicherprogrammierbare Steuerungen, Anbieter im Gesundheitswesen beeilen sich, die Cybersicherheitsanforderungen der FDA zu erfüllen, und cloudbasierte Identit?tsplattformen verdr?ngen On-Premise-L?sungen, da Unternehmen einfachere Skalierungsoptionen fordern – was den IoT Identity Access Management Markt weiter antreibt. Telekommunikations-Sicherheits-als-Dienstleistungs-Pakete senken die Einstiegshürden für kleine Unternehmen, w?hrend steigende Cyberversicherungspr?mien für jede Organisation, die starke Identit?tskontrollen nachweisen kann, einen expliziten finanziellen Vorteil schaffen. Die Fragmentierung h?lt an, doch strategische ?bernahmen durch etablierte Anbieter und die Einführung von Zero-Trust-Blueprints auf Chip-Ebene deuten auf eine künftige Neuordnung des Wettbewerbsfeldes hin.
Wichtigste Erkenntnisse des Berichts
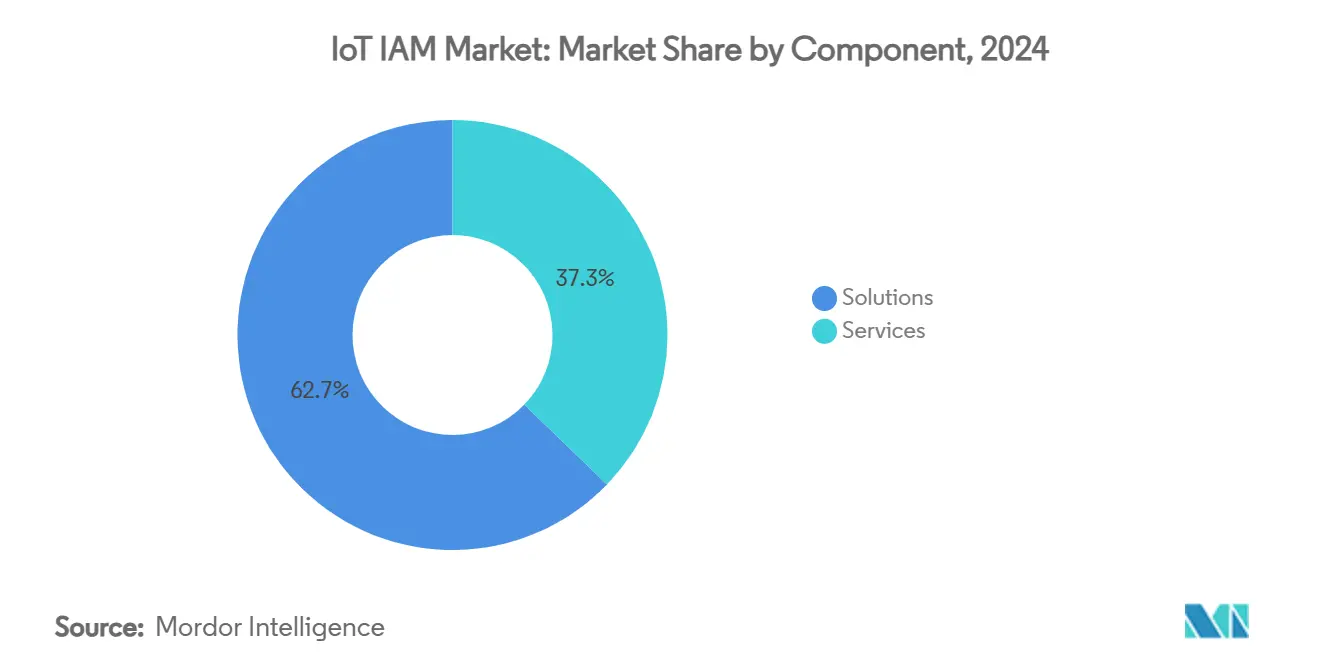
- Nach Komponente entfielen im Jahr 2024 62,75 % des Umsatzanteils auf L?sungen, w?hrend Dienstleistungen im IoT IAM Markt bis 2030 mit einem CAGR von 21,54 % wachsen.
- Nach Bereitstellungsmodus entfiel im Jahr 2024 ein Anteil von 70,54 % des IoT IAM Marktes auf die Cloud, w?hrend hybride Architekturen bis 2030 mit einem CAGR von 22,67 % wachsen.
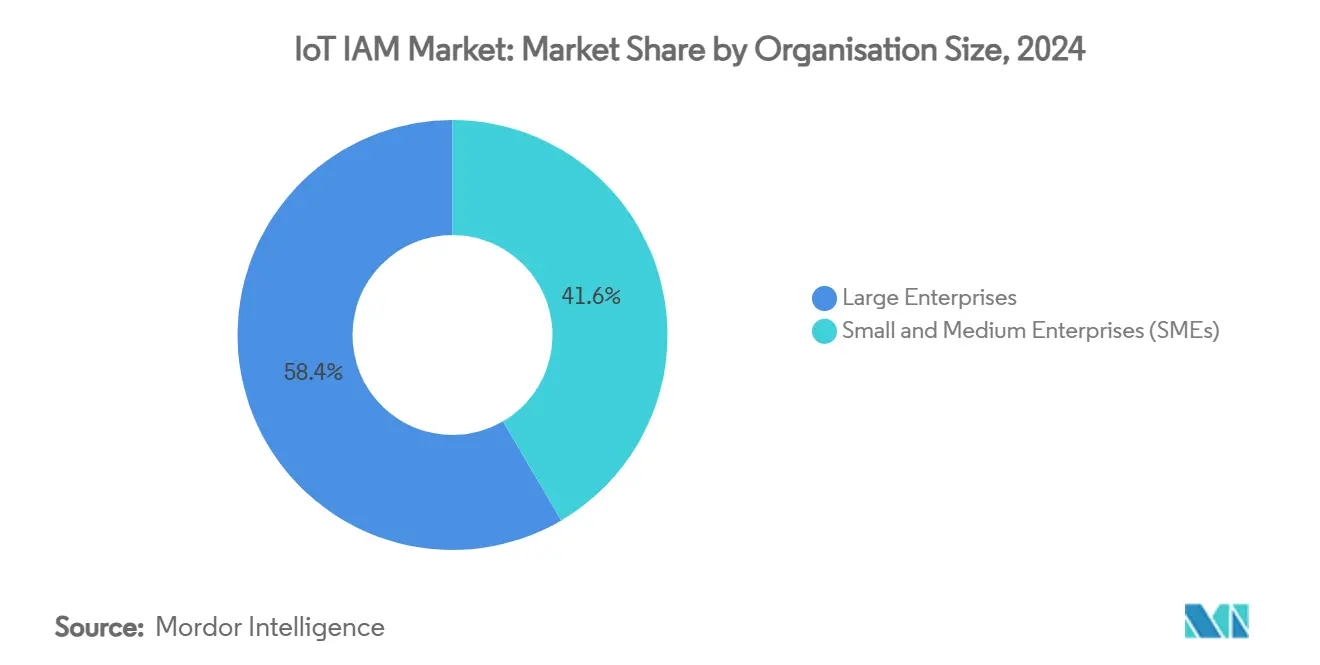
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2024 einen Anteil von 58,43 % an der IoT IAM Marktgr??e, w?hrend kleine und mittlere Unternehmen mit einem CAGR von 21,96 % bis 2030 das schnellste Wachstum verzeichnen.
- Nach Branchenvertikale führte die Fertigung im Jahr 2024 mit einem Anteil von 24,64 % am IoT IAM Markt; für das Gesundheitswesen wird bis 2030 ein CAGR von 24,01 % prognostiziert.
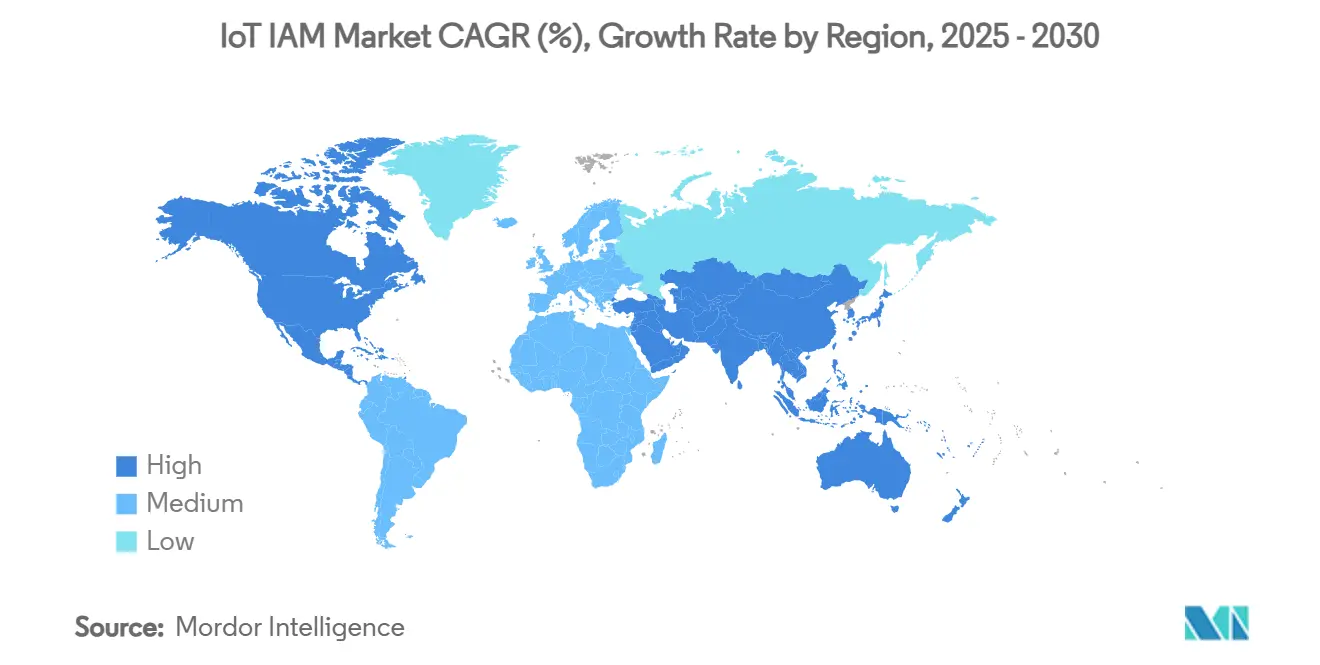
- Nach Geografie hielt Nordamerika im Jahr 2024 einen Anteil von 38,54 %, w?hrend der asiatisch-pazifische Raum über den Prognosezeitraum des IoT Identity Access Management Marktes den h?chsten CAGR von 24,65 % aufweist.
Globale IoT Identity Access Management Markttrends und Erkenntnisse
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Explosion vernetzter Betriebstechnologie-Anlagen in industriellen Brownfield-Anlagen | +4.2% | Global, frühe Gewinne in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Verbindliche SBOM-Offenlegungsvorschriften in den USA und der EU | +3.8% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Edge-native Zero-Trust-Referenzarchitekturen von Chip-Anbietern | +3.5% | Global | Mittelfristig (2–4 Jahre) |
| Steigende Cyberversicherungspr?mien, die die IAM-Einführung vorantreiben | +2.9% | Nordamerika und EU als Kernm?rkte, Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Verbreitung passwortloser Authentifizierung für IoT-Endpunkte | +3.1% | Global | Mittelfristig (2–4 Jahre) |
| Verwaltete IoT-Sicherheits-als-Dienstleistungs-Pakete von Telekommunikationsanbietern | +2.8% | Asiatisch-pazifischer Raum als Kernmarkt, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Explosion vernetzter Betriebstechnologie-Anlagen in industriellen Brownfield-Anlagen
Industrieunternehmen verbinden weiterhin Sensoren und Gateways mit jahrzehntealten Maschinen und schaffen damit Identit?tslücken in ehemals luftspaltgesicherten Netzwerken. Nozomi Networks hat einen Sicherheitssensor in speicherprogrammierbare Steuerungen von Mitsubishi Electric integriert, um eine Echtzeitüberwachung von Prozessen zu erm?glichen, was zeigt, wie tief die Ger?tesichtbarkeit in Steuerungsschleifen reicht. Die ISA Globale Cybersicherheitsallianz stellt fest, dass 62 % der Fabriken nun SL2-F?higkeiten wie Benutzerunterscheidung und Sitzungsverwaltung fordern – Funktionen, die in ?lterer Hardware selten integriert sind. Die Verknüpfung veralteter Protokolle mit moderner Authentifizierung dr?ngt Organisationen zu hybriden Identit?ts-Frameworks, die in der Lage sind, Modbus-, PROFINET- und MQTT-Datenverkehr innerhalb desselben Vertrauensgefüges zu vereinen. Anbieter gewinnen an Boden, indem sie appliance-freie Erkennung, Mikrosegmentierungsrichtlinien für speicherprogrammierbare Steuerungsnetzwerke und Root-of-Trust-Durchsetzung am Edge anbieten. Mit der Modernisierung weiterer Brownfield-Standorte steigt die Nachfrage nach interoperablen Identit?tszuordnungsdiensten stark an, insbesondere dort, wo Ausfallzeiten mit hohen Strafen verbunden sind.
Verbindliche SBOM-Offenlegungsvorschriften in den USA und der EU
Das SBOM-Mandat des Nationalen Instituts für Standards und Technologie und die begleitenden Leitlinien der Beh?rde für Cybersicherheit und Infrastruktursicherheit verpflichten jeden Hersteller vernetzter Ger?te, Softwarekomponenten zu katalogisieren und Schwachstellen offenzulegen, wodurch Identit?tsdenken in die Lieferkette eingebettet wird. [1]Nationales Institut für Standards und Technologie, "Neues NIST-Erratum-Update – C-SCRM," nist.gov Die Verteidigungsbeschaffungsuniversit?t kodifizierte im Januar 2024 SBOM-Vorlagen und machte Beschaffungsvertr?ge zu Durchsetzungsinstrumenten für die Authentifizierungstiefe auf Ger?te- und Komponentenebene. Der Europ?ische Cyberresilienzakt spiegelt diese Haltung wider, indem er Anbietern, denen eine kontinuierliche Identit?tsüberwachung über den gesamten Produktlebenszyklus fehlt, Haftung auferlegt. Diese Vorschriften veranlassen Ger?tehersteller, Zertifikatshierarchien in Build-Pipelines einzuweben, die Signierung von Firmware-Paketen zu automatisieren und Kunden Echtzeit-Inventar-Feeds bereitzustellen. Parallel dazu werden Prüfplattformen, die in der Lage sind, CVEs Identit?tsattributen zuzuordnen, für die Risikobewertung und Garantieansprüche unverzichtbar. Compliance-Fristen verursachen einen anf?nglichen Kostenanstieg, doch die daraus resultierende Transparenz verkürzt die mittlere Reaktionszeit und st?rkt das Vertrauen bei Versicherern und Regulierungsbeh?rden.
Edge-native Zero-Trust-Referenzarchitekturen von Chip-Anbietern
Halbleiterdesigner pr?gen nun Zero-Trust-Blueprints in Silizium ein und umgehen damit perimeterbasierte Modelle. Die Cloud-Sicherheitsallianz skizziert einen fünfstufigen Pfad für Betriebstechnologieumgebungen und verankert kontinuierliche Verifizierung als Design-Grundlage.[2]Cloud-Sicherheitsallianz, "Zero Trust für die Sicherheit kritischer Infrastrukturen," cloudsecurityalliance.org Ciscos Identity Services Engine 3.x fügt cloudgestütztes Ger?te-Profiling und agentenlose Prüfungen hinzu und beweist, dass die Durchsetzung des Prinzips der geringsten Rechte mit deterministischen Steuerungsschleifen koexistieren kann. Die Hardware-Passkey-Bereitschaft übersteigt bereits 75 % der vernetzten Ger?te und ebnet den Weg für credential-freies Onboarding und gegenseitige Attestierung. Diese Integration erm?glicht es OEMs, ?Vertrauen als Merkmal”-SKUs zu vermarkten und sich durch kryptografische Beschleunigung und sichere Enklave-Isolierung zu differenzieren. Infolgedessen verlagern sich Vorstandsdiskussionen von der Frage, ob Zero-Trust eingeführt werden soll, hin zur Frage, welche Chip-Roadmap die tiefsten eingebetteten Kontrollen zu akzeptablen Kosten liefert.
Steigende Cyberversicherungspr?mien treiben die IAM-Einführung voran
Versicherungstr?ger versch?rfen die Zeichnungskriterien und verlangen den Nachweis einer ordnungsgem??en Verwaltung privilegierter Zugriffe, bevor sie IoT-Deckung gew?hren. Vodafone UK zeigte, dass kleine und mittlere Unternehmen durch laxe Sicherheit Milliarden verlieren – eine Statistik, die Versicherer bei der Preisgestaltung von Policen anführen. Halbleiterfabriken sind staatlich gef?rderten Bedrohungen ausgesetzt, was Deloitte dazu veranlasst, IAM auf Lieferkettenebene als Schutzma?nahme gegen Diebstahl geistigen Eigentums zu empfehlen. Sectigo berichtet von einem ROI von 243 % für automatisiertes Zertifikatsmanagement und quantifiziert damit die Nutzenseite des Sicherheitskalküls. Das Pr?mienunterschied zwischen Unternehmen, die prüfbare Identit?tskontrollen vorweisen k?nnen, und solchen, die dies nicht k?nnen, w?chst j?hrlich und macht IAM-Ausgaben effektiv zu Einsparungen bei der Risikofinanzierung. Vorst?nde verlangen zunehmend die Dokumentation von Zertifikatsrotationszyklen, Rollen mit minimalen Rechten und Zero-Trust-Segmentierung in Verl?ngerungsantr?gen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Veraltete speicherprogrammierbare Steuerungen mit fest codierten Anmeldedaten | -2.1% | Global, fertigungsintensive Regionen | Langfristig (≥ 4 Jahre) |
| Inkompatibilit?t von Zertifikatsformaten zwischen Anbietern | -1.8% | Global | Mittelfristig (2–4 Jahre) |
| OPEX-Anstieg durch X.509-Lebenszyklusmanagement im gro?en Ma?stab | -1.5% | Nordamerika und EU als Kernm?rkte | Kurzfristig (≤ 2 Jahre) |
| Mangel an Fachkr?ften für Betriebstechnologie-Sicherheit in Schwellenm?rkten | -1.9% | Asiatisch-pazifischer Raum, Naher Osten und Afrika, Lateinamerika | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Veraltete speicherprogrammierbare Steuerungen mit fest codierten Anmeldedaten
Millionen von speicherprogrammierbaren Steuerungen tragen noch immer werkseitig eingestellte Passw?rter, die in die Firmware eingebrannt sind, ohne M?glichkeit für Feldaktualisierungen. Die ISA Globale Cybersicherheitsallianz hat ihre Top-20-Praktiken für sichere SPS-Programmierung ver?ffentlicht, doch die Nachrüstung von Leitlinien auf Hardware, die vor 2015 gebaut wurde, erfordert h?ufig Abschaltungen, die sich Anlagen kaum leisten k?nnen. [3]ISA Globale Cybersicherheitsallianz, "Top 20 sichere SPS-Programmierpraktiken jetzt verfügbar," isa.org RF IDEAS befürwortet externe Anmeldedaten-Leseger?te, um logische Zugangskontrolle ohne Firmware-Aktualisierung zu überlagern, doch die physische Installationsarbeit unterbricht Produktionslinien. Der PLCHound-Algorithmus von Georgia Tech sucht nach statischen Anmeldedaten in Datenverkehrsstr?men, doch Erkennung bedeutet keine Behebung, wenn Hardware keine Root-of-Trust-Anker besitzt. Die schiere Gr??e der installierten Basis bedeutet, dass sich Ersatzzyklen über Jahrzehnte erstrecken und das adressierbare Segment für fortschrittliche Identit?tsorchestrierung nach unten ziehen.
Inkompatibilit?t von Zertifikatsformaten zwischen Anbietern
Obwohl X.509 der De-facto-Zertifikatsstandard ist, implementieren Anbieter propriet?re Felderweiterungen, unterschiedliche Schlüssell?ngen und benutzerdefinierte Erneuerungshaken. Entrust warnt, dass die Integration heterogener Zertifizierungsstellen exponentiell komplexer wird, wenn Ger?teflotten skalieren. Der SSL Store stellt fest, dass nicht aufeinander abgestimmte Vertrauensketten Betreiber h?ufig dazu zwingen, parallele PKI-Stacks zu betreiben oder auf unsichere manuelle Registrierung zurückzugreifen. GlobalSign prognostiziert 55,7 Milliarden Ger?te, die bis 2025 Zertifikatsmanagement ben?tigen, und unterstreicht damit die Skalierungsdiskrepanz, mit der aktuelle Abstimmungswerkzeuge konfrontiert sind. Keyfactor und Unikie bieten eine Abstraktionsschicht an, um Edge-Zertifikate in einheitliche Dashboards zu integrieren, doch die Akzeptanz h?ngt von der Kooperation der Lieferanten ab. Ohne konzertierte Standardisierung steigen die Integrationskosten weiter und verlangsamen Multi-Anbieter-Rollouts.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: L?sungen verankern Unternehmensbereitstellungen
L?sungen hielten im Jahr 2024 einen Anteil von 62,75 % am IoT IAM Markt und best?tigen damit den Appetit der Unternehmen auf All-in-One-Plattformen, die Authentifizierung, Autorisierung und Ger?tebereitstellung bündeln. Anbieter bereichern diese Suiten mit KI-gesteuerter Anomaliebewertung und Connector-Bibliotheken für Betriebstechnologieprotokolle, sodass Anlagen Mensch-Maschine-Schnittstellen und speicherprogrammierbare Steuerungen unter einem einzigen Richtlinienraster absichern k?nnen. Die IoT Identity Access Management Marktgr??e im Bereich Dienstleistungen soll mit einem CAGR von 21,54 % wachsen, da Organisationen Konfiguration, Richtlinienanpassung und Incident Response an zertifizierte Partner auslagern. Professionelle Dienstleistungen gewinnen dort an Dynamik, wo Rückst?nde bei der Zertifikatserneuerung die Betriebszeit gef?hrden, w?hrend Managed Service Provider Identit?tsorchestrierung in Konnektivit?tsvertr?ge integrieren. Mit zunehmender Zero-Trust-Reife wechseln viele Unternehmen von selbst zusammengestellten L?sungen zu abonnementbasierten Betriebszentren, die Compliance-Reporting garantieren.
Die Nachfrage nach L?sungen im IoT IAM Markt h?lt an, weil Regulierungsbeh?rden und Versicherer Nachweise integrierter Richtlinien-Engines gegenüber Ad-hoc-Toolchains bevorzugen. Plattform-Roadmaps betonen die Korrelation von Software-Stücklisten, automatisierte Risikobewertung und sofort einsatzbereite Unterstützung für SBOM-Aufnahme-APIs. Unterdessen spiegeln Dienstleistungserl?se die wachsende Qualifikationslücke wider; Beratungsunternehmen bündeln Bereitschaftsbewertungen, Brownfield-Erkennungsübungen und schrittweise Migrationspl?ne für veraltete SPS-Cluster. Telekommunikationsanbieter nutzen ihren Netzwerkvorteil, um Overlay-Identit?tsüberwachung weiterzuverkaufen und Bandbreitenvertr?ge in wiederkehrende Sicherheitspakete umzuwandeln.


Nach Bereitstellungsmodus: Cloud-Dominanz trifft auf hybride Innovation
Cloud-Optionen machten im Jahr 2024 70,54 % der Bereitstellungen aus und best?tigen damit die betriebliche Attraktivit?t sofortiger Elastizit?t, eingebauter Redundanz und nutzungsbasierter Kostenstrukturen. Mandantenf?hige Steuerungsebenen übertragen Richtlinienaktualisierungen nahezu in Echtzeit an Millionen von Endpunkten – eine F?higkeit, die On-Premise-Stacks ohne erhebliche Investitionsausgaben nicht erreichen k?nnen. Das hybride Modell prognostiziert jedoch einen CAGR von 22,67 % bis 2030, da Fabriken lokale Durchsetzungsknoten ben?tigen, um Determinismus und Luftspalt-Isolierung aufrechtzuerhalten. Die IoT IAM Marktgr??e im Zusammenhang mit hybriden Rollouts w?chst, da Sicherheitsarchitekten Cloud-Dashboards über Edge-Appliances einsetzen, die den Datenverkehr auch bei WAN-Unterbrechungen weiterhin autorisieren.
Edge-Knoten hosten lokale Richtlinien-Caches, Zertifizierungsstellen und Mikrosegmentierungs-Engines und replizieren dann den Zustand in die Cloud für Analysen und Governance. In Chips eingebettete sichere Elemente verwischen die Grenze weiter, indem sie Root-of-Trust auf das Ger?te-Silizium verlagern und gleichzeitig Telemetrie an SaaS-Portale streamen, was Trends im IoT Identity Access Management Markt verst?rkt. On-Premise-Installationen bleiben in der Verteidigung, im Energiesektor und in streng regulierten Versorgungsunternehmen bestehen, die Datensouver?nit?tsregeln einhalten müssen. Selbst hier manifestiert sich die Anziehungskraft der Cloud durch Private-Cloud-Instanziierungen von zuvor appliance-gebundener Software.
Nach Unternehmensgr??e: Führungsrolle der Gro?unternehmen weicht der Beschleunigung bei kleinen und mittleren Unternehmen
Gro?unternehmen kontrollierten im Jahr 2024 58,43 % der Ausgaben, da sie über die Integrationskapazit?t verfügten, um Identit?t in weitl?ufige Steuerungsnetzwerke nachzurüsten. Ihre Budgets decken Red-Team-?bungen, Zertifikatsautomatisierung und Zero-Trust-Machbarkeitsnachweise an globalen Standorten ab. Dennoch verzeichnen kleine und mittlere Unternehmen einen CAGR von 21,96 %, was den demokratisierten Zugang zu Funktionen auf Unternehmensebene über Freemium-SaaS-Stufen und Telekommunikationspakete signalisiert. Managed-Service-Abonnements senken die Vorabkosten, w?hrend nutzungsbasierte Lizenzierung mit variablen Produktionspl?nen übereinstimmt. Die IoT IAM Marktgr??e, die kleinen und mittleren Unternehmen zuzurechnen ist, steigt stark an, sobald Konnektivit?tsanbieter Datentarife mit eingebetteter Zertifikatsrotation und Compliance-Dashboards zusammenführen.
Forschungen unter produzierenden kleinen und mittleren Unternehmen in den USA zeigen, dass der Return on Investment sicherer industrieller IoT-Projekte den anf?nglichen Aufwand übersteigt und IAM von einem Kostenfaktor zu einem Gewinnhebel macht, was die Einführung im IoT Identity Access Management Markt f?rdert. ?ffentliche F?rdermittel und Branchencluster subventionieren Pilotprojekte, w?hrend Branchenverb?nde Leitf?den mit Muster-Risikobewertungen ver?ffentlichen. Infolgedessen verz?gern kleinere Unternehmen Bereitstellungen nicht mehr aufgrund von Komplexit?t; stattdessen verhandeln sie ergebnisbasierte Vertr?ge, die das Restrisiko auf Dienstleister übertragen.
Nach Branchenvertikale: Reife der Fertigung treibt Innovation im Gesundheitswesen voran
Die Fertigung erfasste im Jahr 2024 24,64 % des IoT Identity Access Management Marktanteils, gestützt durch umfangreiche Zero-Trust-Rollouts in speicherprogrammierbaren Steuerungen. Maschinenbauer integrieren sicheres Booten, signierte Firmware und Identit?ts-Broker in neue Ger?tegenerationen und erm?glichen so eine kontinuierliche Attestierung w?hrend der Produktionsschichten. Das Gesundheitswesen übertrifft jeden anderen Sektor mit einem CAGR von 24,01 %, da die FDA nun eine Vorab-Cybersicherheitsdokumentation verlangt, die auf robuster Ger?teauthentifizierung basiert. Die IoT IAM Marktgr??e für Medizinger?te w?chst daher, da OEMs gegenseitiges TLS, signierte SBOMs und Fernwiderruf-Hooks in Infusionspumpen und Bildgebungsscanner einweben.
Energieversorger setzen IAM ein, um intelligente Z?hler und Umspannwerksger?te zu schützen, w?hrend Logistikflotten rollenbasierte APIs für Telematikboxen einsetzen und sicherstellen, dass Fahrer nur auf fahrzeugspezifische Daten zugreifen. Die Einführung im Smart-Home-Bereich steigt unter dem Matter-Framework, das grundlegende Verschlüsselung und Passkey-Unterstützung für jedes zertifizierte Ger?t vorschreibt. Vertikale Anwendungsf?lle konvergieren auf einem gemeinsamen Motiv: Jedes Asset einer einzigartigen, unver?nderlichen Identit?t zuzuordnen und dann in Echtzeit minimale Rechte durchzusetzen.
Geografische Analyse
Im Jahr 2024 entfielen 38,54 % des IoT Identity Access Management Marktumsatzes auf Nordamerika, gestützt durch ausgereifte Zero-Trust-Positionen, NIST-Leitlinien und günstige Versicherungsrabatte für verifizierte Identit?ts-Frameworks. Unternehmen in den Vereinigten Staaten kombinieren typischerweise Cloud-IAM-Back-Ends mit industriellen On-Premise-Gateways, und f?derale Beschaffungsklauseln entfachen eine kontinuierliche Nachfrage in der Verteidigung und im Gesundheitswesen. Die Region beherbergt auch die meisten risikokapitalfinanzierten Disruptoren, was die Funktionsentwicklung und Fusionen und ?bernahmen beschleunigt.
Der asiatisch-pazifische Raum weist den steilsten CAGR von 24,65 % auf, da japanische Konzerne KDDI und NEC Telekommunikations-Backbone-Assets mit Cybersicherheitsplattformen kombinieren, um Lieferketten zu schützen. Regierungsprogramme wie Japans JC-STAR-Kennzeichnungssystem kennzeichnen die Cybersicherheitsposition von Verbraucher-IoT und lenken K?ufer zu zertifizierten identit?tsreichen Ger?ten, was den IoT Identity Access Management Markt weiter st?rkt. Chinas Ausbau von AIoT-L?sungen für die Osaka Expo 2025 demonstriert das Engagement der Region für die Integration von maschinellem Lernen mit eingebetteter Sicherheit. Indische Hersteller beeilen sich, Anlagen im Rahmen von Industrie-4.0-Subventionen nachzurüsten, und nutzen dabei lokale Systemintegratoren, die Konnektivit?t und Zertifikatsrotation bündeln.
Europa verzeichnet stetige Zuw?chse, die in der regulatorischen Harmonisierung unter dem Cyberresilienzakt verankert sind, der SBOM und Schwachstellenoffenlegung verbindlich macht und das Wachstum im IoT IAM Markt unterstützt. Industriezentren in Deutschland und den nordischen L?ndern betonen die Ausrichtung an IEC 62443, was zu vorhersehbaren IAM-Rollouts führt. Unterdessen profitieren der Nahe Osten und Afrika von Greenfield-Infrastrukturen und setzen 5G-f?hige Smart Cities ein, in denen Identit?tsprotokolle von Anfang an integriert sind. Lateinamerika profitiert von multilateraler Finanzierung, die Cybersicherheitsmeilensteine vorschreibt, doch begrenztes Fachpersonal für Betriebstechnologie-Sicherheit d?mpft die Einführungskurven. Insgesamt unterstreichen regionale Muster, dass Politik, Telekommunikationsstrategie und Fertigungsreife gemeinsam die IAM-Durchdringung steuern.

Wettbewerbslandschaft
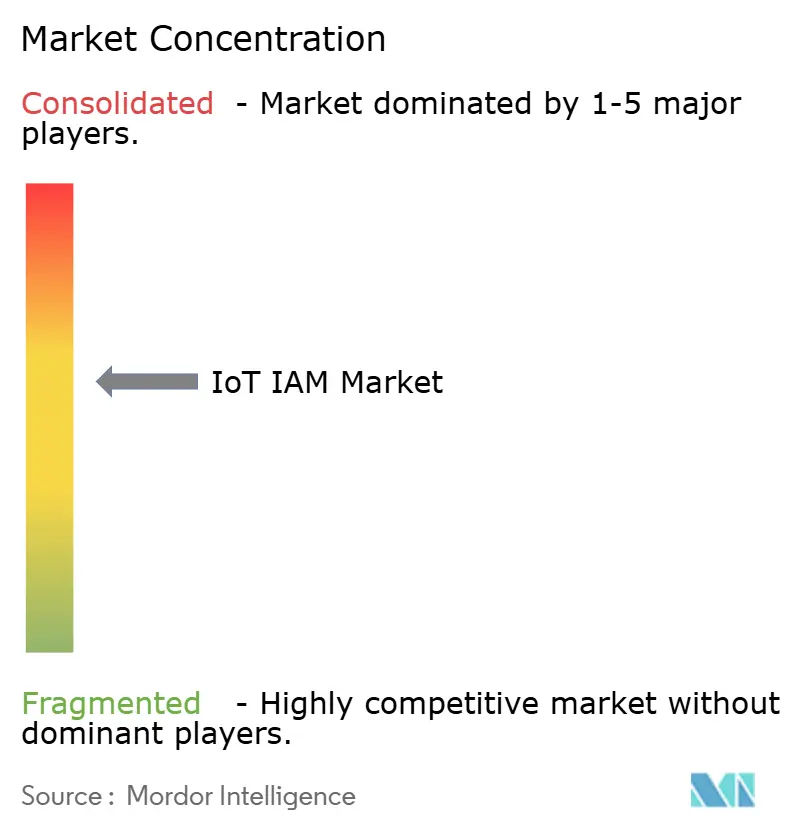
Der Marktplatz im IoT Identity Access Management Markt bleibt unkonzentriert; kein Anbieter überschreitet einen einstelligen Marktanteil, was spezialisierten Nischenanbietern Raum gibt. Xage Security hat sich mit Darktrace zusammengetan, um Zero-Trust-Gateways und KI-Anomalieerkennung zu verbinden und kritische Infrastrukturbetreiber anzusprechen, die eine wartungsarme Abstimmung ben?tigen. DigiCerts Device Trust Manager erstreckt die Zertifikatsausstellung vom Fabrikboden bis zur Au?erbetriebnahme und verbindet Compliance mit EU- und US-amerikanischen Medizinvorschriften. Die Plattformdifferenzierung stützt sich auf integrierte SBOM-Analysen, Post-Quanten-Kryptografie-Bereitschaft und sichere Elemente auf Chip-Ebene.
Strategische ?bernahmen beschleunigen die Erweiterung von F?higkeiten im IoT IAM Markt. Armis erwarb Silk Security für 150 Millionen USD, um Risikopriorisierungsalgorithmen in seine asset-zentrierte Plattform zu integrieren und in den Bereich der Berichterstattung auf Vorstandsebene aufzusteigen. Microsoft übernahm zuvor CyberX, um Azure-IoT-Sicherheitsstacks zu st?rken – ein Vorl?ufer seines breiteren Zero-Trust-?kosystems. SEALSQ baut eine Pipeline von 93 Millionen USD für quantensichere Mikrocontroller auf und setzt darauf, dass Regulierungsbeh?rden vor Ende des Jahrzehnts Krypto-Agilit?t vorschreiben werden.
Netzbetreiber nutzen ihren einzigartigen Vantage-Punkt: Aeris liefert IoT Watchtower als In-Band-Sicherheitsfilter, w?hrend Verizon 5G-Slices mit Identit?tspositionen verknüpft. Cloud-native Anbieter erweitern Secure Access Service Edge (SASE) auf Betriebstechnologie; Cato Networks' erstes SASE-natives IoT-Modul exemplifiziert diesen Trend. Im Zeitraum 2025–2030 werden erfolgreiche Anbieter wahrscheinlich Hardware-Vertrauensanker mit SaaS-Richtlinienorchestrierung kombinieren, unterstützt durch Analyse-Pipelines, die in der Lage sind, SBOM-Erkenntnisse in Minuten kompensierende Kontrollen zuzuordnen.
IoT Identity Access Management Branchenführer
Amazon Web Services, Inc.
Microsoft Corporation
International Business Machines Corporation
Oracle Corporation
Cisco Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- Juli 2025: Nozomi Networks lieferte den ersten eingebetteten Sicherheitssensor für industrielle speicherprogrammierbare Steuerungen und fügte KI-Anomalieerkennung auf der Steuerungsebene hinzu.
- Mai 2025: KDDI und NEC starteten ein gemeinsames Cybersicherheitsunternehmen zum Schutz kritischer japanischer Infrastrukturen und Lieferketten.
- M?rz 2025: G+D und AWS vertieften die Zusammenarbeit bei cloudbasierten eSIM-Angeboten und st?rkten die Identit?tsbereitstellungsf?higkeiten für massives IoT.
- M?rz 2025: Honeywell und Verizon Business integrierten Verizon 5G in Honeywell-Intelligente-Z?hler, um Fernzugriff und verbesserte Netzstabilit?t zu erm?glichen.


Globaler IoT Identity Access Management Marktbericht – Umfang
| L?sungen |
| Dienstleistungen |
| Cloud |
| On-Premise |
| Hybrid |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen (KMU) |
| Fertigung |
| Gesundheitswesen |
| Energie und Versorgung |
| Transport und Logistik |
| Smart Home und Unterhaltungselektronik |
| Regierung und Verteidigung |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Nach Komponente | L?sungen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premise | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen (KMU) | |||
| Nach Branchenvertikale | Fertigung | ||
| Gesundheitswesen | |||
| Energie und Versorgung | |||
| Transport und Logistik | |||
| Smart Home und Unterhaltungselektronik | |||
| Regierung und Verteidigung | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| ?briges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| ?briger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| 罢ü谤办别颈 | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?briges Afrika | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||


Im Bericht beantwortete Schlüsselfragen
Was treibt das schnelle Wachstum des IoT Identity Access Management Marktes an?
Verbindliche SBOM-Vorschriften, die Einführung von Zero-Trust in industriellen Umgebungen und verwaltete IoT-Sicherheits-als-Dienstleistungs-Pakete von Telekommunikationsanbietern beschleunigen die Ausgaben und erzeugen einen CAGR von 20,97 % bis 2030.
Welches Bereitstellungsmodell dominiert heute den IoT Identity Access Management Markt?
Die Cloud macht 70,54 % der Bereitstellungen aus, dank Skalierbarkeit und geringerer Investitionsausgaben, obwohl hybride Architekturen mit einem CAGR von 22,67 % wachsen, da Fabriken lokale Durchsetzung anstreben.
Warum ist das Gesundheitswesen die am schnellsten wachsende Branchenvertikale?
Die Cybersicherheitsleitlinien der FDA verlangen nun Ger?teauthentifizierung und SBOM-Einreichung, was die IAM-Ausgaben im Gesundheitswesen auf einen CAGR von 24,01 % treibt.
Wie wirken sich Cyberversicherungspr?mien auf die IAM-Einführung aus?
Versicherer verlangen zunehmend dokumentierte Identit?tskontrollen; Unternehmen, die diese erfüllen, sichern sich niedrigere Pr?mien und machen IAM-Investitionen finanziell attraktiv.
Welche Rolle spielen Telekommunikationsanbieter im IoT IAM ?kosystem?
Betreiber bündeln verwaltete Identit?tsdienste mit Konnektivit?t, exemplarisch durch Verizons Sensor Insights und Aeris' IoT Watchtower, und erm?glichen kleinen und mittleren Unternehmen eine schnelle Bereitstellung sicherer IoT-L?sungen.
Sind veraltete speicherprogrammierbare Steuerungen ein Hindernis für IoT IAM Rollouts?
Ja; fest codierte Anmeldedaten in ?lteren speicherprogrammierbaren Steuerungen schaffen Schwachstellen und verlangsamen die Modernisierung, was den prognostizierten CAGR um bis zu 2,1 % reduziert.
Seite zuletzt aktualisiert am:



