
Singapur Cybersicherheits Marktgr??e und -Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
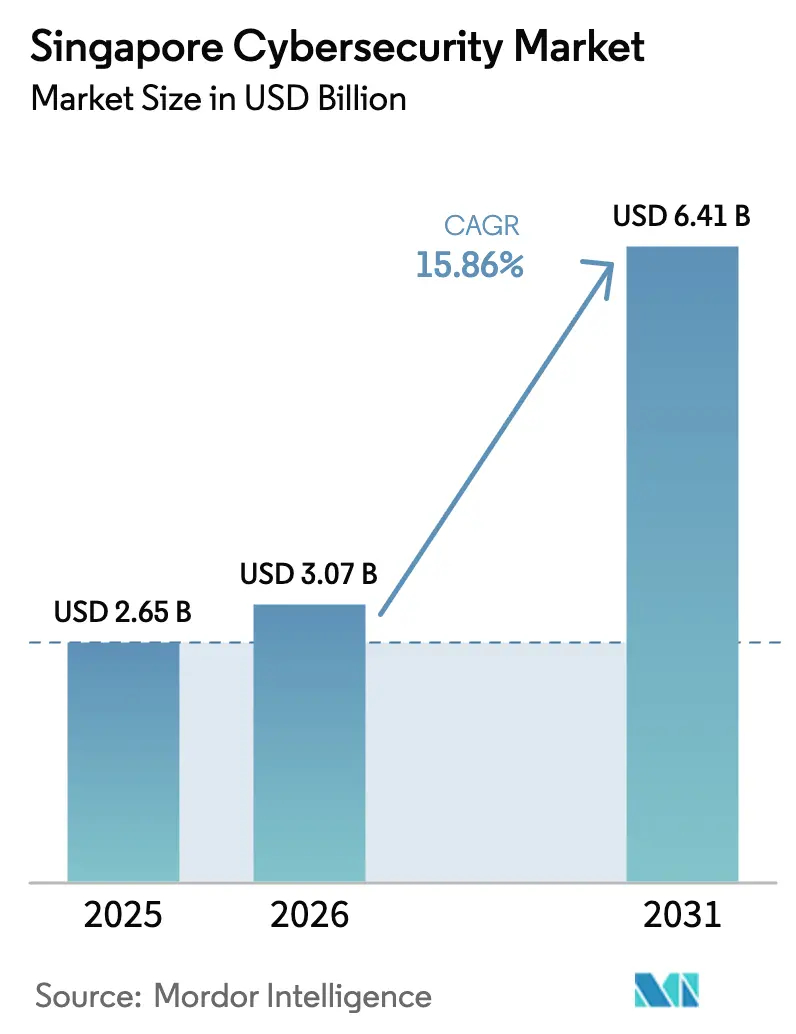
| Marktgr??e im Basisjahr (2025) | 2.65 Milliarden US-Dollar |
| Marktgr??e (2026) | 3.07 Milliarden US-Dollar |
| Marktgr??e (2031) | 6.41 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 15.86 % |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Singapur Cybersicherheits Marktanalyse von 黑料不打烊
Die Marktgr??e des Singapur Cybersicherheits Marktes wird im Jahr 2026 auf USD 3,07 Milliarden gesch?tzt, ausgehend vom Wert des Jahres 2025 von USD 2,65 Milliarden, mit einer Prognose für 2031 von USD 6,41 Milliarden, was einer Wachstumsrate von 15,86 % CAGR über den Zeitraum 2026–2031 entspricht, und best?tigt den Status des Stadtstaates als digitales Kommandozentrum Südostasiens[1]Cyber Security Agency of Singapore, "Singapore Cyber Landscape 2024," csa.gov.sg. Unternehmensvorst?nde führen das Wachstum auf erh?hte Bedrohungsvolumina zurück – Cyberkriminalit?t machte bereits 49,2 % aller im Jahr 2023 erfassten Straftaten aus – sowie auf die steigende Dichte von Hyperscale-Rechenzentrum-Investitionen, die bis Mitte 2024 eine aktive oder zugesagte IT-Last von mehr als 1,4 GW überstiegen. Beschaffungsteams beurteilen Angebote nun nach der erzielten Risikominderung und nicht nach der Anzahl der Funktionen, wobei 67 % der Gro?unternehmen im Jahr 2024 auf Schlüsselrisikoindikatoren in Vertr?gen bestehen. Eine ausgepr?gte Verlagerung hin zur konvergierten IT-OT-Abwehr spiegelt automatisierte Hafenterminals und intelligente Fabriken wider, die eine einzige Sicherheitskontrollebene gegenüber isolierten L?sungsstapeln bevorzugen. Zero-Trust-Richtlinien, die für kritische Infrastrukturen vorgeschrieben sind, haben die F?lle unbefugter Zugriffsrechte bei Banken seit Mitte 2023 bereits um 42 % reduziert.
Wesentliche Erkenntnisse des Berichts
- Nach Angebot hielt Dienstleistungen im Jahr 2025 einen Singapur Cybersicherheits Marktanteil von 59,60 %, w?hrend Cloud-Sicherheitsl?sungen bis 2031 eine CAGR von 15,52 % erzielen sollen.
- Nach Bereitstellungsmodus behielt On-Premise im Jahr 2025 einen Anteil von 54,30 % an der Singapur Cybersicherheits Marktgr??e; Cloud-Bereitstellungen sollen bis 2031 mit einer CAGR von 16,93 % expandieren.
- Nach Endnutzer-Unternehmensgr??e dominierten Gro?unternehmen im Jahr 2025 mit 77,60 % der Ausgaben; die KMU-Nachfrage ist auf eine CAGR von 18,09 % über den Prognosezeitraum ausgerichtet.
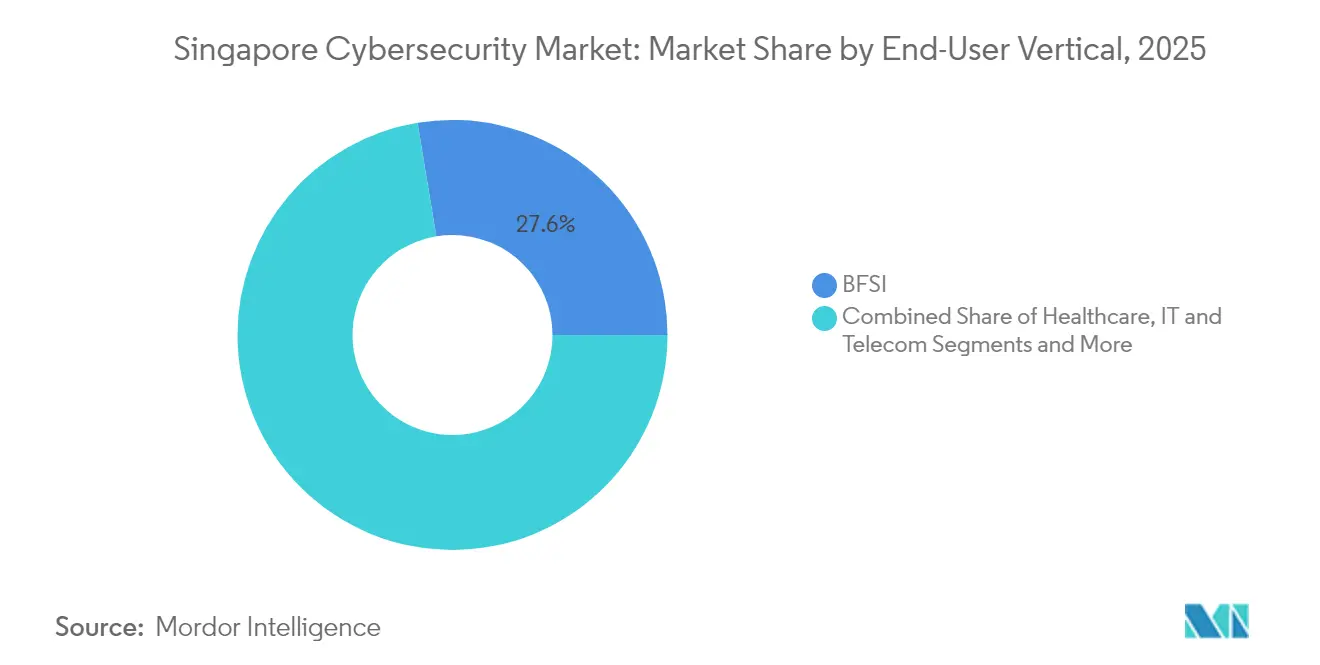
- Nach Endnutzer-Vertikale führte BFSI mit einem Umsatzanteil von 27,60 % an der Singapur Cybersicherheits Marktgr??e im Jahr 2025, w?hrend die Ausgaben im Gesundheitswesen voraussichtlich mit einer CAGR von 18,74 % wachsen werden.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Einblicke im Singapur Cybersicherheits Markt
Treiber-Auswirkungsanalyse*
| Treiber | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Landesweite Zero-Trust-Architektur-Vorschriften | +3.2% | National, Finanz- und Regierungssektor | Mittelfristig (2–4 Jahre) |
| Beschleunigte Digitalbank-Lizenzen | +2.8% | Finanzdistrikt | Kurzfristig (≤ 2 Jahre) |
| Offenlegungspflichten b?rsennotierter SGX-Unternehmen | +1.5% | Zentrales Gesch?ftsviertel | Kurzfristig (≤ 2 Jahre) |
| Erh?hte OT-Sicherheitsnachfrage | +2.5% | West-Singapur | Mittelfristig (2–4 Jahre) |
| Einführung von 5G Standalone-Netzwerken | +1.8% | National | Mittelfristig (2–4 Jahre) |
| F&E- Steueranreize | +1.2% | Innovationszentren | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Landesweite Zero-Trust-Architektur-Vorschriften der Regierung
Regulierungsbeh?rden verpflichten nun jeden Betreiber kritischer Informationsinfrastruktur zur Einreichung einer Zero-Trust-Roadmap, und 96 % hatten bis November 2024 Pl?ne eingereicht. Finanzinstitute reagierten mit der Mikrosegmentierung des Datenverkehrs und reduzierten die F?lle unbefugter Zugriffsrechte innerhalb eines Jahres nach der Inbetriebnahme um 42 %. Budgetzyklen weisen bis zu 28 % der Sicherheitsausgaben für Identit?tsanalytik auf, was die Nachfrage nach kontextbewussten Zugriffskontrollen unterstreicht. Optimierte beh?rdenübergreifende Designprüfungen verkürzten die Genehmigungsfenster für Richtlinien auf 34 Tage, wodurch historische Verz?gerungen halbiert und Anbietern die M?glichkeit gegeben wurde, die Umsatzrealisierung zu beschleunigen. Zusammengenommen stellen diese Ma?nahmen die Zero-Trust-Durchsetzung in den Mittelpunkt jeder wichtigen Ausschreibung und verschaffen Anbietern, die adaptives Vertrauensscoring unterstützen, einen entscheidenden Vorteil.
Beschleunigte Digitalbank-Lizenzen treiben Sicherheitsausgaben der n?chsten Generation im BFSI-Bereich an
Inhaber von Vollbank-Digitallizenzen hatten bis Ende 2024 SGD 1,8 Milliarden an Einlagen angeh?uft, was 4 % des singapurischen Privatsparvolumens entspricht. Jeder neue Marktteilnehmer investierte im ersten Jahr rund 22 % seiner Betriebsausgaben in Cybersicherheit – eine Intensit?t, die von etablierten Instituten widergespiegelt wurde, deren Resilienzinvestitionen im Jahr 2024 um 36 % auf SGD 491 Millionen wuchsen. Pilotbereitstellungen der Post-Quanten-Kryptografie schützen bereits 12 % des inl?ndischen Interbankenverkehrs. Wettbewerbliche Parit?t h?ngt nun von der schnellen Aufnahme von Bedrohungsinformationen und automatisierten Compliance-Nachweisen ab, was Budgets in Richtung Managed Detection and Response-Plattformen anstelle von eigenst?ndigen Ger?ten umleitet. Die frühen Adoptionskurven des Bankenclusters wirken sich auf Zahlungs-, Verm?gensverwaltungs- und Kapitalmarktsysteme aus und vergr??ern die gesamte adressierbare Nachfrage für den Singapur Cybersicherheits Markt.
Pflichtm??ige Offenlegungsvorschriften für Cybervorf?lle b?rsennotierter SGX-Unternehmen
Die Singapore Exchange beaufsichtigt 714 Emittenten im Wert von SGD 776 Milliarden und plant die Durchsetzung einer Vier-Gesch?ftstage-Benachrichtigungspflicht für Cybervorf?lle – ein Pilotregime, das im Jahr 2024 14 meldepflichtige Ereignisse zutage gef?rdert hat. B?rsennotierte Unternehmen steigerten die Ausgaben für automatisierte Werkzeuge zur Bewertung von Sicherheitsverletzungsauswirkungen nach dem Pilotversuch um 31 %, wodurch die Benachrichtigungsverz?gerung für Vorst?nde auf 20 Stunden reduziert wurde. Schnellere, transparente Offenlegung reduziert gerüchtegetriebene Kursschwankungen und stellt quantitative Integrit?tskennzahlen auf Investoren-Dashboards bereit. Anbieter, die validierte forensische Datenpipelines und vorlagengesteuerte Regulierungsberichte anbieten, finden beschleunigte Entscheidungszyklen. Im Laufe der Zeit institutionalisieren die Regelungen Cybersicherheit als ESG-Prüfpunkt und verankern wiederkehrende Nachfrage in 714 Unternehmensbudgets, was den Singapur Cybersicherheits Markt st?rkt.
Erh?hte OT-Sicherheitsnachfrage durch den Tuas-Megahafen und die Erneuerung von Jurong Island
Phase 1 des Tuas-Megahafens verarbeitete im Jahr 2024 3 Millionen TEU, wobei jeder Kran und jedes automatisierte Führungsfahrzeug bis zu 2 GB Telemetriedaten pro Stunde übertr?gt, die eine rund um die Uhr laufende OT-SOC-Abdeckung erfordern. Jurong Island beherbergt mehr als 100 petrochemische Anlagen, die im Jahr 2023 einen Fertigungsoutput von SGD 81 Milliarden beitrugen, und 87 % der neuen OT-Ger?te waren bis Mitte 2024 nach IEC 62443 zertifiziert. Betreiber bevorzugen einheitliche IT-OT-Kontrollebenen zur Bew?ltigung sowohl von Prozesssicherheit als auch von Cyberbedrohungen, was die Nachfrage nach Deep-Packet-Inspection-Sensoren erh?ht, die auf propriet?re Protokolle abgestimmt sind. Kapitalprojectkonsortien binden nun Sicherheitsklauseln im Wert von 2 %–3 % der Gesamtbaukosten ein und sichern damit eine mehrj?hrige Laufrate für das verwaltete OT-Vorfall-Response-Gesch?ft. Diese industriellen Bereitstellungen, die im westlichen Singapur konzentriert sind, steigern die im Singapur Cybersicherheits Markt verkauften Servicestunden erheblich.
Hemmnis-Auswirkungsanalyse*
| Hemmnis | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Knappes CREST-zertifiziertes Fachpersonal | –2.5% | National | Mittelfristig (2–4 Jahre) |
| Fragmentierter KMU-Markt | –1.5% | Vorst?dtische Parks | Kurzfristig (≤ 2 Jahre) |
| Datensouver?nit?ts- klauseln | –1.2% | National | Mittelfristig (2–4 Jahre) |
| Hohe Compliance- ?berschneidungen | –0.8% | Regulierte Branchen | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Knappes Angebot an CREST-zertifizierten Fachkr?ften treibt Servicekosten in die H?he
Im Jahr 2024 waren lokal nur 530 CREST-zertifizierte Fachkr?fte t?tig, bei einer Nachfrage von 1.200, was einer Lücke von 56 % entspricht. Das mittlere Gehalt von Senior-Analysten stieg um 14 % auf SGD 117.000 und drückt die Margen von Managed Security Service-Anbietern. MSSPs nutzten Automatisierung, um das Tier-1-Ticketvolumen um 35 % zu reduzieren, doch viele absorbieren die Lohninflation weiterhin, indem sie h?here Sitzlizenzpreise weitergeben. Anhaltende Knappheit verz?gert gro?e Rollouts, verl?ngert die Inbetriebnahme-Zeitpl?ne und d?mpft die kurzfristige Umsatzkonvertierung. Sofern die Ausbildungspipelines nicht wesentlich ausgebaut werden, wird das Talentangebot die F?higkeit des Singapur Cybersicherheits Marktes, mit der prognostizierten Rate zu skalieren, weiterhin begrenzen.
Fragmentierter KMU-Markt immer noch auf veraltete Antivirenprogramme ausgerichtet
KMU repr?sentieren 99 % der singapurischen Unternehmen, aber 58 % sind noch auf eigenst?ndige Antivirenprogramme angewiesen, und nur 21 % nutzen Multi-Faktor-Authentifizierung. Durchschnittliche Sicherheitsbudgets übersteigen selten SGD 10.000, was den Preis zum dominierenden Kaufkriterium macht. Staatliche Subventionen wie der CISO-als-Dienstleistung-Zuschuss betrugen im Durchschnitt SGD 18.500, erreichten jedoch im ersten Jahr nur 350 Projekte. Geringe Cyber-Versicherungsdurchdringung – 12 % der in Frage kommenden Policen im Jahr 2024 – d?mpft die Anreize zur Modernisierung weiter. Das Volumen kleiner, nicht wiederkehrender Auftr?ge erh?ht die Kundengewinnungskosten und schr?nkt die Anbietermargen ein, was das Wachstum des Singapur Cybersicherheits Marktes bei Kleinstunternehmen m??igt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungen dominieren, w?hrend Cloud-Sicherheit an Fahrt gewinnt
Dienstleistungen trugen 2025 mit 59,60 % zum Singapur Cybersicherheits Marktanteil bei, unterstützt durch verwaltete Sicherheitsdienstleistungs-Ums?tze von SGD 2,3 Milliarden. Die durchschnittliche mittlere Erkennungszeit sank von acht Stunden im Jahr 2022 auf zwei Stunden im Jahr 2024, was die Rendite von 24/7-?berwachungsinvestitionen belegt. Anbieter, die grenzüberschreitende Bedrohungsinformationen integrieren, erzielten eine Erneuerungsrate von 92 %, was den Branchenmedian von 84 % übersteigt. Kunden bündeln zunehmend Versicherungsvermittlung und Incident-Response-Auftr?ge mit ?berwachung und schaffen so renten?hnliche Einnahmen für MSSPs. Diese Faktoren unterstützen ein robustes zweistelliges Wachstum für den Singapur Cybersicherheits Markt.
Cloud-Sicherheit ist auf dem Weg zu einer CAGR von 15,52 % bis 2031, getragen von einer Durchdringung von 84 % bei Unternehmens-Cloud-Workloads. Aktualisierte MAS-Regeln erweiterten die obligatorischen Kontrollziele von acht auf 11, was Sorgfaltsprüfungszyklen intensiviert, aber den adressierbaren Ausgabenbereich vergr??ert. Anbieter, die Statusverwaltung mit automatischer Problembehebung kombinieren, führen nun 37 Richtlinienaktualisierungen pro Kunde und Monat durch – dreimal mehr als 2022. Nutzungsbasierte Preisgestaltung passt gut zu einem schnellen Scale-out in Spitzenzeiten des elektronischen Handels. Infolgedessen werden Cloud-native L?sungen im Singapur Cybersicherheits Markt weiterhin Hardware-Aktualisierungen übertreffen.

Notiz: Segmentanteile aller einzelnen Segmente sind beim Berichtskauf verfügbar


Nach Bereitstellungsmodus: Cloud-Dynamik nimmt zu, auch wenn On-Premise führend bleibt
On-Premise-Installationen hielten im Jahr 2025 noch immer 54,30 % des Singapur Cybersicherheits Marktanteils, wobei 71 % der Datenbanken im Finanzsektor in vertrauenswürdigen Einrichtungen untergebracht sind. Die Tier-4-Stellfl?che erreichte 660.000 m?, was gro?en Banken und Zahlungsnetzwerken latenzgesteuerte Umgebungen bietet. Hybride forensische Arbeitsabl?ufe reduzierten die Bearbeitungszeit für Beweise um 27 %, was einen schrittweisen Migrationspfad für regulierte Workloads validiert. Dementsprechend aktualisieren die meisten etablierten Unternehmen weiterhin ihre Perimeterhardware, w?hrend sie Cloud-first-Anwendungen erproben.
Cloud-Bereitstellungen versprechen eine CAGR von 16,93 %, gestützt durch zus?tzliche 300 MW Hyperscale-IT-Last, die für 2025–2027 geplant sind. Betreiber, die den Grünes-Rechenzentrum-Standard erfüllen, berichten über eine Energieverbrauchseffektivit?t (PUE) unter 1,3, was Energiebudgets für In-Rack-Sicherheitsbeschleuniger freisetzt. Neue Massenlizenz-Tarife, die pro CPU-Sekunde berechnet werden, reduzierten die monatliche Rechnungsvolatilit?t um 18 % und erleichtern die Bedenken von Finanzvorst?nden. Schnellere Bereitstellungszeiten erm?glichen es Start-ups, die SOC-Infrastruktur in Stunden statt in Wochen zu aktivieren. Diese Vorteile werden die Cloud-Adoption an der Spitze des Singapur Cybersicherheits Marktes halten.
Nach Endnutzer-Vertikale: Gesundheitswesen entwickelt sich zum stark wachsenden Herausforderer von BFSI
BFSI behielt den gr??ten Singapur Cybersicherheits Marktanteil mit 27,60 % im Jahr 2025 und führte w?hrend des Jahres 4.712 Cyber-Drill-Szenarien durch. Das Synthetik-Transaktionsmonitoring reduzierte Betrugsverluste um SGD 14 Millionen und durchbrach eine mehrj?hrige Eskalation. Unver?nderliche Backups decken nun 82 % der Banken ab und sichern eine schnelle Wiederherstellung unter ungünstigen Bedingungen. Die Anbieterauswahlkriterien priorisieren Upgrades ohne Ausfallzeiten und geprüfte Kryptografiemodule, was Aktualisierungszyklen verl?ngert, aber die Ausgaben pro Knoten erh?ht. BFSI bleibt daher ein Ankermieter für den Singapur Cybersicherheits Markt.
Das Gesundheitswesen weist eine CAGR-Prognose von 18,74 % auf, nachdem im Jahr 2024 4,3 Millionen digitale Krankenhausbesuche verzeichnet wurden – doppelt so viele wie 2022. Das KI-gestützte SOC des Farrer Park Hospital reduzierte die mittlere Reaktionszeit auf 12 Minuten im Vergleich zu einem nationalen Durchschnitt von 46 Minuten. Die Meldungen über Sicherheitslücken bei Medizinger?ten stiegen um 28 %, was auf proaktives Risikomanagement im Zuge der Ausbreitung von Tele-Intensivstationen hindeutet. Cloud-native Suiten zur Verhinderung von Datenverlust und sichere API-Gateways gewinnen an Priorit?t, da Krankenh?user elektronische Patientenakten vereinheitlichen. Folglich wird das Gesundheitswesen die am schnellsten wachsende Vertikale im Singapur Cybersicherheits Markt sein.
Notiz: Segmentanteile aller einzelnen Segmente sind beim Berichtskauf verfügbar
Nach Endnutzer-Unternehmensgr??e: Dominanz der Gro?unternehmen h?lt an, w?hrend KMU-Akzeptanz zunimmt
Gro?unternehmen dominierten im Jahr 2025 mit 77,60 % der Singapur Cybersicherheits Marktgr??e, wobei allein SGX-notierte Emittenten SGD 1,96 Milliarden in Sicherheitskapital und Betriebsausgaben investierten. Vorstandsberichte integrieren Cyber-Resilienz nun bei 63 % der Emittenten in ESG-Dashboards, gegenüber 38 % vor drei Jahren. Durch Sicherheit-nach-Design-Hardware-K?ufe wurde der End-of-Life-Elektroschrott um 12 % reduziert – ein zus?tzlicher Nachhaltigkeitsgewinn, der bei Investoren Anklang findet. Da Regulierungsbeh?rden die Ma?st?be j?hrlich versch?rfen, zeigen die Ausgaben von Gro?unternehmen wenig Elastizit?t und untermauern das Basiswachstum des Singapur Cybersicherheits Marktes.
KMU-Budgets sind noch bescheiden, wachsen aber mit einer CAGR von 18,09 %, begünstigt durch das CTO-als-Dienstleistung-Programm der IMDA, das bis Q4 2024 1.600 Abonnenten eingeschrieben hatte. Browser-basierte Dashboards reduzierten die anf?ngliche Konfiguration auf 3,5 Stunden und ersetzen Ger?teeins?tze, die früher 18 Stunden dauerten. Cyber-Versicherungsinhaber, die Multi-Faktor-Authentifizierung einsetzen, meldeten 27 % weniger Ransomware-Sch?den, was Versicherer dazu ermutigt, Pr?mienrabatte anzubieten. Zusammen machen vereinfachte Benutzererfahrungen und Risikoverlagerungs-Anreize KMU zur n?chsten Wachstumsfront des Singapur Cybersicherheits Marktes.
Geografische Analyse
Das zentrale Gesch?ftsviertel Singapurs bleibt der Anker des Singapur Cybersicherheits Marktes und beherbergt die Hauptsitze von mehr als 200 regionalen Banken und Versicherern, die zusammen j?hrlich über SGD 1,2 Milliarden für Sicherheit ausgeben. Obligatorische Vier-Tage-Offenlegungsregeln für Sicherheitsverletzungen bei SGX-notierten Unternehmen verkürzten die Behebungsvorlaufzeiten und trieben die Nachfrage nach verwalteter Erkennung im zentralen Gesch?ftsviertel in die H?he. Hochdichte Bürotürme beherbergen auch verteilte SOC-Zentren, die ASEAN-Kunden rund um die Uhr abdecken und qualifizierte Arbeitskr?fte sowie erstklassige Colocation-Einrichtungen konzentrieren.
West-Singapur, das sich von Tuas-Hafen bis Jurong Island erstreckt, ist die am schnellsten wachsende Teilregion. Die automatisierten Containerterminals des Hafens erzeugen Terabytes an OT-Telemetriedaten, die protokollbewusste Einbruchserkennung erfordern, w?hrend petrochemische Komplexe auf Jurong Island IEC 62443-zertifizierte Steuerungen integrieren. Diese Projekte bevorzugen Anbieter, die sowohl maritime als auch prozesssicherheitsbezogene Umgebungen zertifizieren k?nnen, und schaffen Nischenm?glichkeiten für auf OT spezialisierte MSSPs. Unterstützende Infrastruktur wie das JL-NTU Maritime-KI-Labor f?rdert die Pilotaktivit?t weiter und vertieft den regionalen Anteil am Singapur Cybersicherheits Markt.
N?rdliche und ?stliche Bezirke profitieren von einer nahezu vollst?ndigen 5G-Standalone-Abdeckung, die im Jahr 2024 eine Bev?lkerungsreichweite von 95 % erreichte. Edge-Compute-Knoten, die an vorst?dtischen Vermittlungsstellen untergebracht sind, hosten latenzarme Sicherheitsanalytik für Telemedizin-, intelligente Transport- und Drohnenlieferungs-Piloten. Gemeindekrankenh?user und Polikliniken im Osten verarbeiten nun vollst?ndig digitalen EMR-Verkehr, was die inkrementelle Lizenzierung von API-Sicherheits-Gateways vorantreibt. Vorst?dtische Innovationsparks beherbergen inzwischen viele KMU, die von CTO-als-Dienstleistung-Zuschüssen angesprochen werden, was Mikrosegmentierungs- und E-Mail-Sicherheitsauftr?ge erh?ht. Gemeinsam sorgen diese Zonen für eine ausgeglichene geografische Nachfrage im Singapur Cybersicherheits Markt.
Regulatorisches Umfeld
Das Rückgrat der Cybersicherheitsregulierung Singapurs wird von der Cyber Security Agency of Singapore (CSA) unter dem Ministry of Digital Development and Information geführt und ist im Cybersecurity Act (CA2018) sowie dessen sp?teren Aktualisierungen verankert. Der Cybersecurity (Amendment) Act 2024 (verabschiedet im Mai 2024) erweiterte die Aufsichtsbefugnisse des Commissioner of Cybersecurity über die traditionelle Critical Information Infrastructure (CII) hinaus um neue regulierte Kategorien wie Anbieter von Foundational Digital Infrastructure (FDI), Entities of Special Cybersecurity Interest (ESCI) und Systems of Temporary Cybersecurity Concern (STCCs), wodurch die aufsichtsrechtliche Reichweite über digitale Infrastruktur und kritische Dienste hinweg versch?rft wird.
Auf der Seite der Standards und Compliance wird das Cyber Trust Mark (CTM) der CSA über den SS 712 (Cyber Trust (2025)) institutionalisiert, wodurch ein gestuftes Zertifizierungsrahmenwerk entsteht, auf das K?ufer in Ausschreibungen verweisen und das sie bei der Lieferanten-Due-Diligence nutzen k?nnen. CII-Eigentümer stehen bis Ende 2027 vor einer CTM-Zertifizierungspflicht, und die staatliche Beschaffung für Anbieter, die kritische Systeme oder sensible Regierungsdaten verarbeiten, orientiert sich zunehmend an der Erfüllung CTM-konformer Anforderungen. Dies verst?rkt die Nachfrage nach Prüff?higkeit, Risikobewertung und assurance-f?higer Berichterstattung in Unternehmenssicherheitsprogrammen.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette der Cybersicherheit Singapurs ist um die CSA als zentralen Regulierer und ?kosystem-Koordinator organisiert, der die Nachfrage durch Gesetzgebung, Verhaltenskodizes und nationale Programme pr?gt, die sowohl die ?ffentliche Beschaffung als auch die regulierten Anforderungen des privaten Sektors beeinflussen. Vorgelagerte Inputs umfassen Sicherheitssoftware und -plattformen, Netzwerk- und Endpunkt-Hardware, Lieferketten für OT- und IoT-Ger?te sowie Cloud-Dienstanbieter, die regulierte Workloads unterstützen, wobei Assurance-Anforderungen zunehmend an CSA-geführte Programme wie das Cyber Trust Mark (SS 712) gebunden sind.
Im Midstream-Bereich liefern lokale und globale Anbieter L?sungen über Direktvertrieb und Vertriebspartner und verlassen sich dann stark auf Systemintegratoren, Managed Security Service Provider (MSSPs) und Incident-Response-Spezialisten, um Kontrollen für Unternehmen und kritische Sektoren einzusetzen, zu betreiben und kontinuierlich zu verbessern. Unabh?ngige, im Rahmen von CSA-Programmen benannte Zertifizierungsstellen führen Audits und Bewertungen durch, die technische Kontrollen in Compliance-Nachweise für K?ufer umsetzen. Nachgelagert treiben Endnutzer in BFSI, regierungsnahen Einrichtungen, dem Gesundheitswesen und Industrieclustern (einschlie?lich Hafen- und Petrochemiebetrieben) wiederkehrende Ausgaben für ?berwachung, Identit?t, Cloud-Posture-Management und OT-Sicherheit an, w?hrend staatlich unterstützte ?kosysteminitiativen die Wissenschaft (wie NUS und NTU) mit der Industrie verbinden, um angewandte Forschung in Kommerzialisierungs- und Exportpfade für in Singapur verankerte Cybersicherheitsangebote zu überführen.
Wettbewerbslandschaft
Ensign InfoSecurity verzeichnete im Jahr 2024 einen Umsatz von SGD 281 Millionen, ein Anstieg von 20 %, der die Kundenbindungsrate auf 94 % hob, weit über dem Branchenmedian von 86 %. Palo Alto Networks buchte Auftr?ge im asiatisch-pazifischen Raum im Wert von USD 1,36 Milliarden und nannte dabei Auftr?ge in "hoher zweistelliger Millionenh?he" aus Singapur, die vor regulatorischen Fristen abgeschlossen wurden. Das lokale Analysestart-up Seconize sicherte sich 68 bezahlte Regierungspiloten über die Offene Innovationsplattform und unterstrich den Appetit auf KI-native Schwachstellenbewertung.
Strategische Allianzen pr?gen das mittlere Segment: Der Cybersicherheitsdienstleistungs-Arm von StarHub meldete einen Umsatz von SGD 104 Millionen, wobei 40 % aus gebündelten 5G-Edge-Sicherheitspaketen stammten. Der Singapurische Fertigungsverband verzeichnete eine 18%ige Reduktion der Beschaffungsvorlaufzeiten für Industrie-4.0-Anwender, die diese Telekommunikations-plus-Sicherheitspakete nutzen. Der Identit?tsanbieter Okta vergr??erte seinen aktiven lokalen Kundenstamm um 47 % auf 310, angetrieben durch strengere MAS-Authentifizierungsrichtlinien.
Der Preisdruck bleibt im KMU-Segment intensiv, wo das durchschnittliche Paket von Check Point im Jahr 2024 auf USD 6.400 fiel, 5 % niedriger als im Vorjahr. Um Margen zu verteidigen, automatisierten MSSPs 62 % der Tier-1-Aufgaben und lenkten Analysten auf Beratungs-Upsells um[3]Vereinigung von Informationssicherheitsfachleuten, "Betriebsstudie 2024," aisp.sg. API-first-Sicherheitsplattformen berichten von 33 % Einsparungen bei Integrationskosten im Vergleich zu Ger?temodellen, eine Lücke, die in Ciscos 2024 Singapur-Partner?konomie-Papier hervorgehoben wurde. Die kombinierten Ma?nahmen unterstreichen einen gesunden, aber wettbewerbsintensiven Singapur Cybersicherheits Markt.
Branchenführer im Singapur Cybersicherheits Markt
Horangi Cyber Security
wizlynx Pte Ltd
Attila Cybertech Pte Ltd
Tech Security
Tenable Singapore
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert


Marktchancen und Zukunftsaussichten
Compliance-getriebene Assurance und messbare Resilienz schaffen Spielraum für Anbieter, die Sicherheitsergebnisse in auditf?hige Nachweise verpacken und auf Zertifizierungspfade abbilden. Das Cyber Trust Mark der CSA (SS 712, Cyber Trust (2025)) bietet Produkt- und Dienstleistungsanbietern einen konkreten Ausrichtungspunkt, und die CTM-Zertifizierungspflicht für CII-Eigentümer bis Ende 2027 erweitert die Nachfrage nach Bewertung, Behebung, kontinuierlicher Kontrollüberwachung und verwalteter Compliance-Nachweisgenerierung in regulierten Umgebungen.
Auch der Aufbau von F?higkeiten und neue Bedrohungsfl?chen er?ffnen definierte L?sungsbereiche. Das CyberSG TIG Collaboration Centre im LaunchPad at one-north und das von der NTU beherbergte CyberSG R&D Programme Office bieten Infrastruktur für die Talententwicklung und die Kommerzialisierung von Forschung und Entwicklung und unterstützen lokal entwickelte Tools, die zun?chst in Regierung und kritischen Sektoren eingesetzt werden k?nnen, bevor sie in Unternehmensprogramme skaliert werden. Parallel dazu er?ffnen Arbeiten zur quantensicheren Migration wie der National Quantum Safe Network Plus (NQSN+) und die Einführung von auf NIST-Standards basierender Post-Quanten-Kryptografie Chancen im Bereich Krypto-Agilit?t, Schlüsselmanagement und hybride kryptografische Migrationsdienste für Banken und Betreiber digitaler Infrastruktur. KI-Einführungsprogramme, einschlie?lich des National AI Impact Programme, das auf 10.000 lokale Unternehmen abzielt, erweitern zudem den Bedarf an KI-gestützten Sicherheitsoperationen, Modell- und Datenschutzkontrollen sowie Praktikerschulungen, die auf KI-getriebene Bedrohungsszenarien in CII-Sektoren zugeschnitten sind.
Aktuelle Branchenentwicklungen
- Juli 2026: NSFOCUS ernannte SiS Technologies Pte Ltd zum neuen Distributor in Singapur für sein Cybersicherheitsportfolio. Die Ernennung erweitert die Reichweite von NSFOCUS in Singapur und erh?ht die lokale Markteinführung und Vertriebsabdeckung für seine Angebote im Land.
- Juni 2026: Gambit Cyber und BitCyber ernannten BitCyber Pte Ltd zum regionalen Distributor für ihre KnightGuard-Plattform in Singapur, ASEAN und Hongkong, wobei Gambit Cyber eine in Singapur ans?ssige Niederlassung errichtete. Die Partnerschaft richtet einen in Singapur ans?ssigen Knotenpunkt ein, der den Zugang zu KnightGuard in der gesamten Region erweitert und die Vertriebstiefe vertieft.
- Februar 2026: Acronis ernannte Insightz Technology zu seinem ersten zertifizierten Managed-Security-Service-Provider-Partner in Singapur für Managed-Detection-and-Response-Dienste. Die Ernennung erweitert die lokalen MDR-Bereitstellungsf?higkeiten und die Kundenabdeckung über einen in Singapur ans?ssigen Partner.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Dieser Markt umfasst die Ausgaben in Singapur für Cybersicherheitsl?sungen und -dienste, die Cyberbedrohungen in Cloud- und On-Premise-Umgebungen verhindern, erkennen und darauf reagieren, wie sie von Unternehmen und ?ffentlichen Einrichtungen für ihre IT- und vernetzten operativen Verm?genswerte beschafft werden.
Ausschlüsse des Anwendungsbereichs: Ausgeschlossen sind eigenst?ndige Cyberversicherungspr?mien, reine Hardware-Netzwerkerneuerungen ohne Sicherheitsbezug sowie allgemeine IT-Beratung ohne definiertes cybersicherheitsbezogenes Ergebnis.
?bersicht der Segmentierung
- Nach Angebot
- L?sungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identit?ts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉补耻蝉谤ü蝉迟耻苍驳
- Endpunktsicherheit
- Sonstige Dienstleistungen
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- L?sungen
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Endnutzer-Vertikale
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Fertigung
- Einzel- und E-Commerce
- Energie und Versorgungsunternehmen
- Sonstige
- Nach Endnutzer-Unternehmensgr??e
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
Datenquellen, Marktgr??enbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche wurde genutzt, um die Grenzen dessen festzulegen, was als Cybersicherheitsausgaben in Singapur gilt, und um die erste Ebene von Nachfragesignalen aufzubauen, die wir sp?ter kreuzweise überprüfen k?nnen. Wir stützten uns auf ?ffentliche Quellen wie Hinweise und Landschaftsberichte der Cyber Security Agency of Singapore, Ver?ffentlichungen der Infocomm Media Development Authority und Ver?ffentlichungen des Department of Statistics Singapore für makro?konomische und sektorale Basiswerte. Wir bezogen uns auch auf Richtlinien und Mitteilungen der Monetary Authority of Singapore, sofern sie sicherheitsbezogene Compliance-Ausgaben antreiben, und hielten die Kontrollkategorien konsistent unter Verwendung globaler Standards und Bedrohungsreferenzen von ISO und NIST.
Sobald der Anwendungsbereich stabil war, fügten wir Unternehmensver?ffentlichungen und Marktsignale wie Jahresberichte, Investorenpr?sentationen und seri?se Presseberichterstattung hinzu, um Budgettreiber und Kaufzyklen zu identifizieren. An einigen Stellen nutzten wir kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten sowie Patentdatenbanken, um die ?berprüfung der Umsatzexposition und des Technologiefokus zu beschleunigen, insbesondere wenn die lokale Offenlegung begrenzt war. Die hier genannten Quellen dienen nur der Veranschaulichung, und viele weitere Referenzen wurden ebenfalls zur Datenerhebung, Validierung und Kl?rung geprüft.
Prim?rinterviews und Umfragen
Die Prim?rarbeit konzentrierte sich darauf zu validieren, was K?ufer in Singapur tats?chlich kaufen und wie sich Preisgestaltung und Adoption in regulierten und nicht regulierten Sektoren ver?ndern. Wir sprachen mit einer Mischung aus L?sungs- und Dienstleistungsanbietern, Vertriebspartnern und Sicherheitsverantwortlichen in Unternehmen und nutzten diese Erkenntnisse, um Adoptionsniveaus, typische Vertragsstrukturen und die Aufteilung zwischen Cloud- und On-Premise-Bereitstellungen zu best?tigen. Da es sich um einen Markt auf L?nderebene handelt, konzentrierte sich die Feldarbeit auf Singapur, wobei auch multinationale Betriebsmodelle berücksichtigt wurden, die lokale Budgets beeinflussen.
Verteilung der Befragten der prim?ren Feldforschung
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 39 % | CXOs: 18 % |
| Mid-Tier: 43 % | Funktions-/Bereichsleiter: 39 % |
| Kleinere Akteure: 18 % | Manager: 43 % |
Marktgr??enbestimmung und Prognose
Die Gr??enbestimmung beginnt mit einem Top-down-Aufbau, der die Nachfrage nach Cybersicherheit in Singapur aus dem adressierbaren Ausgabenpool von Unternehmen und ?ffentlichem Sektor rekonstruiert und diese dann anhand der Sicherheitsintensit?t nach Branche zuordnet. Wir best?tigen die Gesamtsummen durch selektive Bottom-up-Prüfungen, wie etwa Stichproben der Umsatzexposition von Anbietern gegenüber Singapur, Kanalpartner-Run-Rate-Bandbreiten und einfache Volumen-nach-ASP-Plausibilit?tsprüfungen für g?ngige Servicebündel.
Das Modell wird mithilfe marktspezifischer Inputs geformt, die von Jahr zu Jahr konsistent verfolgt werden k?nnen, darunter compliance-getriebene Ausgaben in BFSI und kritischer Infrastruktur, die Verlagerung von Cloud-Workloads, die die Sicherheitsarchitektur ver?ndert, die Durchdringung von Managed-Security-Diensten, die durch Talentengp?sse getrieben wird, die Intensit?t der Incident- und Schwachstellenberichterstattung, die die Reaktionsbudgets beeinflusst, sowie der Zeitpunkt gro?er Erneuerungszyklen von Unternehmen für Identit?ts-, Endpunkt- und Netzwerksicherheit. Fehlt ein Datenpunkt, verwenden wir konservative, durch Interviews gestützte Bandbreiten und grenzen diese durch Kreuzprüfungen gegen Beschaffungsmuster und ?ffentliche Offenlegungen weiter ein.
Für die Prognose verwenden wir Szenarioanalysen, da sich die Cybersicherheitsbudgets in Singapur nach gr??eren Vorf?llen oder politischen ?nderungen schnell verschieben k?nnen. Wir übersetzen die Szenarien dann mithilfe einer an den K?uferaussagen aus Interviews ausgerichteten Trendgl?ttung in Jahreswerte. Annahmen zur Preisentwicklung und zu Service-Attach-Raten werden mit Praktikern überprüft, damit das Wachstumsprofil nicht von einer einzigen Variablen abh?ngt.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse werden durch Triangulation über Nachfrageindikatoren, angebotsseitige Signale und die praktischen Einschr?nkungen, die K?ufer beschreiben, validiert, wobei Ausnahmen zur ?berprüfung markiert werden. Wir führen Abweichungsprüfungen nach Branche und Angebotstyp durch, um pl?tzliche Stufen?nderungen gegen bekannte Beschaffungszyklen und politische Zeitpl?ne zu testen. Weicht das Modell von mehreren unabh?ngigen Signalen ab, überprüfen die Analysten die Eingaben erneut und nehmen bei Bedarf erneut Kontakt zu den relevanten Befragten auf, um zu best?tigen, was sich ge?ndert hat.
Der Bericht wird j?hrlich aktualisiert, und Zwischenaktualisierungen werden ausgel?st, wenn wesentliche Ereignisse eintreten, etwa gr??ere regulatorische Ma?nahmen, gro?e Verst??e mit Auswirkungen auf die Ausgaben oder Stufen?nderungen bei der Cloud-Adoption. Vor der Auslieferung wird ein abschlie?ender Analystendurchgang abgeschlossen, damit die Kunden die aktuellste Sicht erhalten.
Vergleich der Marktsch?tzung von 黑料不打烊 für Cybersicherheit in Singapur mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Zahlen zum Cybersicherheitsmarkt für Singapur sehen oft unterschiedlich aus, da Unternehmen unterschiedliche Ausgabenkategorien z?hlen und sich nicht immer auf dasselbe Basisjahr und dieselbe W?hrungsperiode einigen. Unterschiede ergeben sich auch daraus, wie Dienstleistungen behandelt werden, insbesondere Managed Security und Incident Response, die als wiederkehrende Vertr?ge oder als einmalige Projekte verbucht werden k?nnen.
Die Vergleichstabelle zeigt eine Spanne, die gr??tenteils durch den Anwendungsbereich und die Buchungsannahmen erkl?rt wird. Im Modell von 黑料不打烊 werden nur cybersicherheitsspezifische L?sungen und Dienstleistungen erfasst, die in Singapur erbracht werden, w?hrend angrenzendes IT-Outsourcing und umfassende digitale Transformationsdienste au?erhalb der Gesamtsumme gehalten werden.
痴别谤驳濒别颈肠丑蝉ü产别谤蝉颈肠丑迟
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 2,65 Mrd. USD (2025) | |
| Branchenverband A | 2,20 Mrd. USD (2025) | Oft an von Mitgliedern gemeldete Sicherheitsausgaben gebunden, was kleinere K?ufer unterrepr?sentieren und Teile der über Partner erbrachten Managed-Security-Dienste ausschlie?en kann. |
| Globale Beratungsgesellschaft B | 3,40 Mrd. USD (2025) | Kann neben Sicherheitstools breitere Risiko-, Compliance- und IT-Resilienzprogramme umfassen und h?here angenommene Cloud-Sicherheits-Attach-Raten anwenden, wenn von den gesamten IT-Ausgaben umgerechnet wird. |
Zusammengenommen deutet der Vergleich darauf hin, dass die niedrigere Zahl durch eine engere Erfassung der Dienstleistungen bedingt ist, w?hrend die h?here Zahl durch die Einbeziehung angrenzender IT- und Risikoprogramme nach oben getrieben wird. Indem der Anwendungsbereich auf klar definierte Cybersicherheitsk?ufe beschr?nkt und die Annahmen durch wiederholbare Nachfragesignale und Interviewprüfungen validiert werden, bleibt die endgültige Sch?tzung transparent und leichter nachvollziehbar.


Im Bericht beantwortete Schlüsselfragen
Was ist die aktuelle Marktgr??e und Wachstumsrate des Singapur Cybersicherheits Marktes?
Die Singapur Cybersicherheits Marktgr??e betr?gt im Jahr 2026 USD 3,07 Milliarden und wird voraussichtlich bis 2031 USD 6,41 Milliarden erreichen, was eine CAGR von 15,86 % widerspiegelt.
Welches Branchensegment gibt am meisten für Cybersicherheit aus?
Banken, Finanzdienstleistungen und Versicherungen machen 27,60 % der Gesamtausgaben aus, angetrieben durch strenge MAS-Vorschriften und neue Digitalbank-Lizenzen.
Wie umfangreich ist die 5G-Abdeckung in Singapur und warum ist sie für die Sicherheit relevant?
5G-Standalone-Netzwerke decken 95 % der Bev?lkerung ab und erm?glichen latenzarme Dienste, die Cloud-native Sicherheitsfunktionen zum Schutz von Microservice-Kernen erfordern.
Wie gro? ist das lokale Fachkr?ftemangel im Bereich Cybersicherheit?
Singapur verfügte im Jahr 2024 über 17.100 Fachkr?fte für 18.000 Stellen, darunter nur 530 CREST-zertifizierte Experten, was eine Lücke von 900 Positionen hinterl?sst.
Warum sind KMU eine wachsende Chance im Singapur Cybersicherheits Markt?
Staatliche F?rdermittel und Cyber-Versicherungsanreize steigern die KMU-Akzeptanz und unterstützen eine CAGR von 18,09 % bei den KMU-Cybersicherheitsausgaben bis 2031.
Seite zuletzt aktualisiert am:


