
Patch-Management-Markt Gr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 3.01 Milliarden US-Dollar |
| Marktgr??e (2031) | 4.54 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 8.57 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Patch-Management-Marktanalyse von 黑料不打烊
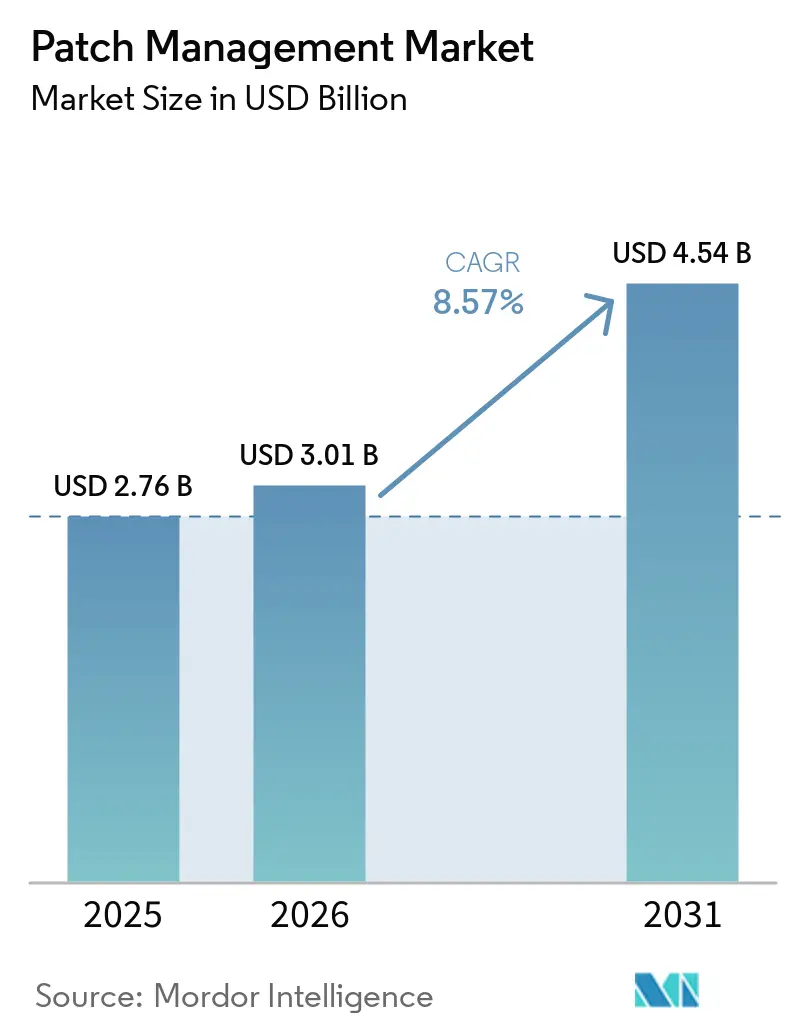
Die Gr??e des Patch-Management-Marktes wird voraussichtlich von 2,76 Milliarden USD im Jahr 2025 und 3,01 Milliarden USD im Jahr 2026 auf 4,54 Milliarden USD bis 2031 anwachsen, was einer CAGR von 8,57 % zwischen 2026 und 2031 entspricht. Der Patch-Management-Markt wird durch die Geschwindigkeit gepr?gt, mit der bekannte Schwachstellen in aktive Angriffspfade umgewandelt werden, wodurch der Zeitpunkt der Behebung wichtiger wird als das reine Patch-Volumen. Der Compliance-Druck erh?ht auch die Mindestausgaben, da Unternehmen nun st?rkere Prüfpfade, klarere Patch-Richtlinien und dokumentierte Rollback-Prozesse für gesch?ftskritische Systeme ben?tigen. Der Patch-Management-Markt bewegt sich auch in Richtung Cloud-basierter und automatisierter Modelle, da Remote-Endpunkte, gemischte Ger?tebest?nde und kleinere Sicherheitsteams manuelle Arbeitsabl?ufe schwerer aufrechtzuerhalten machen. Die Wettbewerbsaktivit?t zeigt, dass Anbieter Patching nicht mehr als eigenst?ndiges Hilfsprogramm verkaufen, sondern es stattdessen mit Exposure-Management, Endpunktoperationen und richtlinienbasierter Automatisierung verknüpfen. Dieser Wandel schafft Raum für Anbieter, die Behebungszyklen verkürzen, hybride Umgebungen unterstützen und die technische Ausführung mit der regulatorischen Berichterstattung in Einklang bringen k?nnen.
Wichtigste Erkenntnisse des Berichts
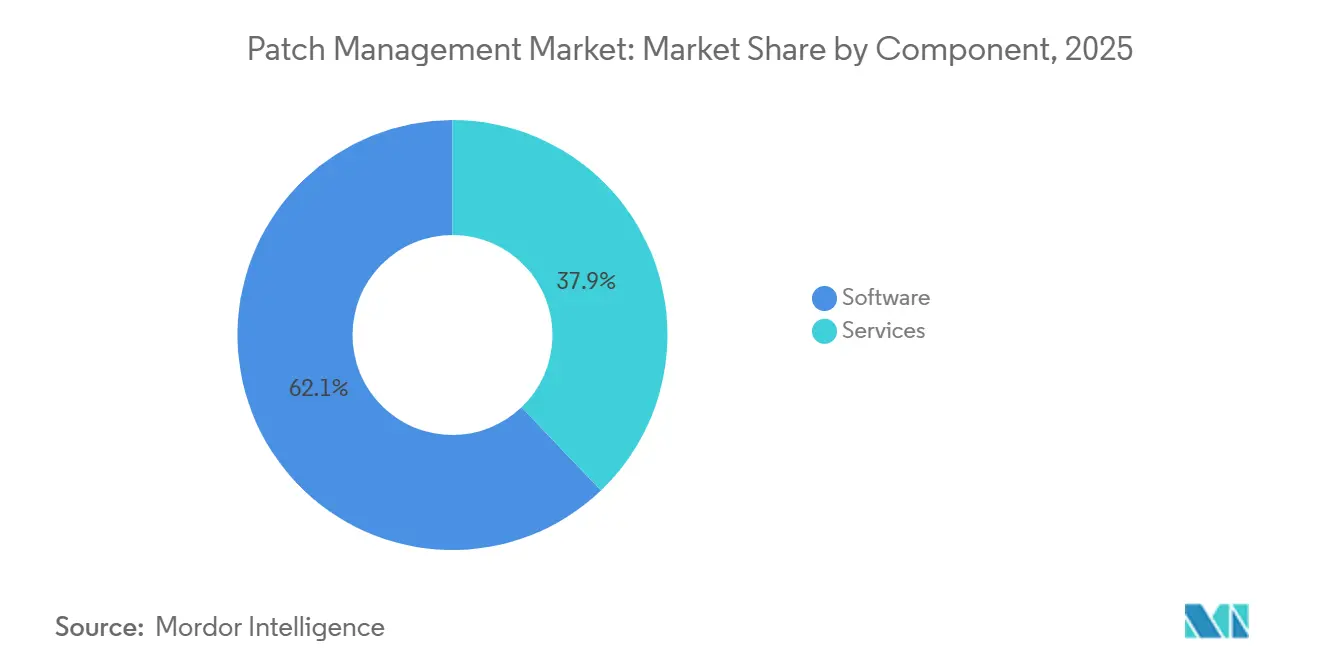
- Nach Komponente hielt Software im Jahr 2025 einen Marktanteil von 62,13 %, w?hrend Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 8,97 % wachsen werden.
- Nach Bereitstellungsmodus entfiel auf die Cloud-basierte Bereitstellung im Jahr 2025 ein Marktanteil von 55,89 %, und sie verzeichnete mit 8,92 % CAGR bis 2031 auch die h?chste prognostizierte CAGR.
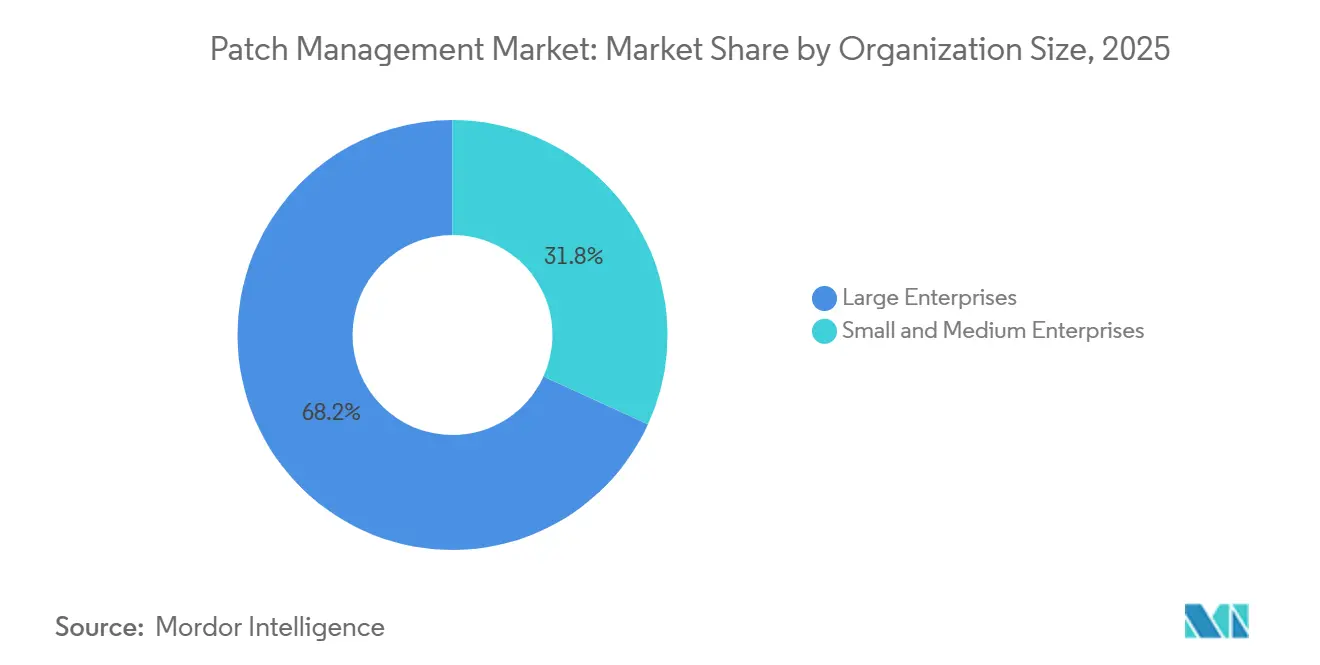
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Marktanteil von 68,18 %, w?hrend KMU bis 2031 voraussichtlich mit einer CAGR von 8,78 % wachsen werden.
- Nach Branchenvertikale entfiel auf BFSI im Jahr 2025 ein Marktanteil von 22,47 %, w?hrend Gesundheitswesen und Biowissenschaften mit einer CAGR von 10,37 % bis 2031 voranschreiten.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Marktanteil von 41,84 %, w?hrend der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 9,57 % wachsen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Staatlich vorgeschriebenes Gesetz zum Schutz kritischer Infrastrukturen steigert Compliance-Ausgaben | +1.8% | Katarweit, mit konzentrierter Wirkung in Regierungs- und Energieclustern in Doha | Langfristig (≥ 4 Jahre) |
| Zunahme von OT-Angriffen auf LNG-Anlagen treibt Nachfrage nach ICS- und SCADA-Sicherheit | +1.5% | Vorwiegend Ras Laffan Industrial City und Offshore-LNG-Plattformen | Mittelfristig (2–4 Jahre) |
| FIFA-2022-Verm?chtnis: Smart-City-Assets erfordern robuste Cybersicherheitsvorkehrungen | +0.9% | Doha-Stadtkern, Lusail und Stadionbezirke | Kurzfristig (≤ 2 Jahre) |
| TASMU Cloud-First-Programm beschleunigt die Einführung Cloud-nativer Sicherheit | +0.7% | Katarweit, angeführt von MCIT-gesteuerten Einrichtungen und digitalen Dienstleistern | Mittelfristig (2–4 Jahre) |
| Fintech- und Open-Banking-Regeln weiten IAM- und Zahlungssicherheitsbudgets aus | +0.6% | Finanzdistrikt, bei QFC registrierte Unternehmen und Fintech-Hubs | Mittelfristig (2–4 Jahre) |
| Obligatorisches Datenschutzgesetz steigert Nachfrage nach Verschlüsselung und DLP | +0.4% | National, mit frühen Compliance-Gewinnen bei Gesundheits- und Beh?rdendatenverarbeitern | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Eskalation der Ausnutzung bekannter Schwachstellen
Die st?rkste kurzfristige Kraft hinter der Nachfrage im Patch-Management-Markt ist der anhaltende Anstieg aktiv ausgenutzter Schwachstellen. Der Katalog bekannter ausgenutzter Schwachstellen der CISA hatte bis Mai 2026 1.592 Eintr?ge erreicht, was Sicherheitsteams ein klares Signal gibt, dass eine gro?e und wachsende Anzahl von Schwachstellen bereits mit realen Angriffen verknüpft ist.[1]Cybersecurity and Infrastructure Security Agency, "Katalog bekannter ausgenutzter Schwachstellen," CISA, cisa.gov Dieses Umfeld ver?ndert die Priorisierung von Patching-Budgets, da Unternehmen sich nicht auf breite Schweregrad-Warteschlangen verlassen k?nnen, wenn eine engere Gruppe bekannter ausgenutzter Probleme sofortiges Handeln erfordert. Es treibt den Patch-Management-Markt auch in Richtung Tools, die KEV-Informationen schnell aufnehmen und direkt auf betroffene Assets und Patch-Workflows abbilden k?nnen. Anbieter, die die Zeit zwischen externer Bedrohungsintelligenz und interner Behebungsausführung verkürzen k?nnen, gewinnen daher in Unternehmens-Kaufzyklen eine klarere Wertaussage.
Versch?rfung der Cyber-Resilienz- und Compliance-Anforderungen
Compliance ist nun ein direkter Ausgabentreiber für den Patch-Management-Markt, insbesondere dort, wo die Behandlung von Schwachstellen mit rechtlicher Verantwortlichkeit und formeller Aufsichtsprüfung verbunden ist. Die Europ?ische Kommission stellt fest, dass NIS2 betroffene Einrichtungen zur Behandlung des Schwachstellenmanagements verpflichtet, und Strafen k?nnen bei Nichteinhaltung 10 Millionen EUR (10,8 Millionen USD) oder 2 % des weltweiten Jahresumsatzes erreichen. Dies steigert die Nachfrage nach Plattformen, die Priorisierungslogik, Behebungszeitpunkte, Genehmigungen und Rollback-Verfahren in einer Form dokumentieren k?nnen, die interne Prüfer und Regulierungsbeh?rden überprüfen k?nnen. ENISA berichtete, dass 70 % der EU-Organisationen die Einhaltung gesetzlicher Vorschriften im Jahr 2024 als ihren wichtigsten Treiber für Cybersicherheitsinvestitionen nannten, und 50 % identifizierten das Patch-Management als die schwierigste NIS2-Anforderung. Da diese Regeln reifen, wird der Patch-Management-Markt wahrscheinlich Anbieter bevorzugen, die Automatisierung mit umfangreichem Reporting kombinieren, anstatt solche, die sich ausschlie?lich auf Bereitstellungsmechanismen konzentrieren.
Wachstum bei hybrider Arbeit und verteilten Endpunkten
Die Verbreitung von Remote-Arbeit und verteilten Ger?ten erweitert weiterhin den operativen Umfang des Patch-Management-Marktes. Rapid7 berichtete im Juli 2025, dass 77 % der Organisationen mehr als 1 Woche ben?tigten, um Patches in ihren Umgebungen bereitzustellen, was zeigt, wie gemischte Ger?tebest?nde und Remote-Endpunkte die Ausführung weiterhin verlangsamen. ENISA stellte auch fest, dass 76 % der EU-Organisationen Schwierigkeiten hatten, Cybersicherheitspersonal zu gewinnen, und 94 % der KMU Schwierigkeiten bei der Rekrutierung von Sicherheitspersonal hatten, was bedeutet, dass die Technologieeinführung allein keine Patch-Verz?gerungen l?st. Derselbe ENISA-Bericht zeigte, dass 51 % der KMU mehr als 3 Monate ben?tigten, um kritische Schwachstellen zu patchen, verglichen mit 28 % der gr??eren Organisationen. Diese Bedingungen erweitern die Rolle des verwalteten Patchings und der Cloud-Bereitstellung, da der Patch-Management-Markt zunehmend begrenztes Personal, ungleichm??ige Ger?tesichtbarkeit und Endpunktreichweite jenseits des Büronetzwerks berücksichtigen muss.
Verlagerung hin zu Cloud-nativen und automatisierten Patching-L?sungen
Cloud-native Bereitstellung und richtlinienbasierte Automatisierung werden zunehmend zentral dafür, wie der Patch-Management-Markt die Behebungsgeschwindigkeit über gro?e Endpunktbest?nde hinweg verbessert. Kaseya erkl?rte im April 2026, dass seine Agentic IT Management Platform über mehr als 17 Millionen Endpunkte hinweg betrieben wird, was den Ma?stab zeigt, in dem Anbieter nun autonome Patch-Entscheidungen und eine Ausführung mit minimalem manuellem Eingriff gestalten. Tanium und ServiceNow berichteten ebenfalls im Mai 2026, dass ihre gemeinsame autonome IT-L?sung die mittlere Zeit bis zur L?sung in hybriden Umgebungen um 60 % reduzierte. Diese Beispiele sind wichtig, weil K?ufer Patch-Tools zunehmend anhand von Ausführungsergebnissen vergleichen und nicht nur anhand grundlegender Planung oder Katalogbreite. Infolgedessen bewegt sich der Patch-Management-Markt in Richtung Plattformen, die Endpunkt-Telemetrie, Richtlinienkontrollen und automatisierte Behebung in ein einziges Betriebsmodell integrieren.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an arabischsprachigen Cyber-Fachkr?ften treibt MSSP-Kosten in die H?he | -1.5% | Katarweit, am st?rksten in Regierungs- und BFSI-Segmenten, die zweisprachige Compliance-Beauftragte erfordern | Langfristig (≥ 4 Jahre) |
| Veraltete OT-Assets in Gasterminals erschweren die Sicherheitsintegration | -1.2% | Ras Laffan Industrial City und onshore Gasverarbeitungsinfrastruktur | Mittelfristig (2–4 Jahre) |
| Fragmentierte Beschaffung bei halbstaatlichen Unternehmen verlangsamt Projektzyklen | -0.6% | Katarweit, konzentriert in staatsnahen Holdinggesellschaften und souver?nen Einrichtungen | Mittelfristig (2–4 Jahre) |
| Bedenken hinsichtlich Datensouver?nit?t bei ausl?ndischem Cloud-SOC-Hosting | -0.4% | National, mit h?chster Sensibilit?t in Verteidigungs-, geheimdienstnahen und Finanzsektor-Einrichtungen | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Patch-Kompatibilit?t und Risiko von Gesch?ftsunterbrechungen
Patch-bedingte Dienstunterbrechungen bleiben eine erhebliche Bremse für den Patch-Management-Markt, da viele Organisationen bei der Planung von Bereitstellungsfenstern immer noch das Ausfallrisiko gegen das Exploit-Risiko abw?gen. Dieses Problem ist am ausgepr?gtesten in Umgebungen, in denen Ausfallzeiten direkte betriebliche oder sicherheitsrelevante Folgen haben, einschlie?lich Gesundheitswesen, Fertigung und Finanzinfrastruktur. In diesen Umgebungen ist der automatisierte Rollout oft durch die Notwendigkeit von Validierung, Tests und Rollback-Planung vor der Produktionsbereitstellung begrenzt. Das Ergebnis ist, dass selbst wenn sich die Patch-Informationen verbessern, die Ausführungsgeschwindigkeit immer noch verlangsamt werden kann, wenn Teams nicht sicher sind, dass Updates keine Kernarbeitsabl?ufe unterbrechen. Dieses Hemmnis h?lt die Nachfrage nach Plattformen hoch, die Vor-Bereitstellungstests, gestaffeltes Rollout-Design und ?nderungskontrollsichtbarkeit verbessern k?nnen.
Veraltete Systeme und fragmentierte Endpunktbest?nde
Veraltete Infrastruktur und unvollst?ndige Asset-Sichtbarkeit begrenzen auch, wie weit der Patch-Management-Markt in Richtung vollst?ndiger Automatisierung voranschreiten kann. ?ltere Systeme, nicht mehr unterstützte Software und gemischte Betriebsumgebungen schaffen blinde Flecken, in denen moderne Tools nicht dasselbe Ma? an Abdeckung oder Richtlinienkonsistenz anwenden k?nnen. Das Problem ist in der Betriebstechnologie und in industriellen Umgebungen schwerwiegender, wo Wartungsfenster Anlagenzeiten folgen anstatt w?chentlichen IT-Zyklen. Fragmentierte Best?nde reduzieren auch die Wirksamkeit der Automatisierung, da Richtlinien-Engines nicht zuverl?ssig auf Ger?ten agieren k?nnen, denen Versionsdaten, Eigentümerdaten oder aktueller Patch-Status fehlen. Dies h?lt den Patch-Management-Markt an breitere Modernisierungsprogramme gebunden, da bessere Patching-Ergebnisse oft genauso sehr von der Asset-Rationalisierung und dem Lebenszyklusaustausch abh?ngen wie vom Patch-Tool selbst.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Wachstum der Dienstleistungen übertrifft das Kernsoftware-SegmentSoftware machte im Jahr 2025 62,13 % des Patch-Management-Marktes aus und war damit die gr??te Komponente. Der Umsatz konzentriert sich weiterhin auf das Patching von Betriebssystemen, Drittanbieter-Anwendungsaktualisierungen und plattformübergreifende Automatisierungsschichten, die Unternehmen bei der Verwaltung gro?er und gemischter Ger?teflotten unterstützen. Produktinvestitionen in den Jahren 2025 und 2026 haben sich in Richtung breiterer Plattformabdeckung bewegt, da K?ufer, die 62,13 % des Patch-Management-Marktes im Jahr 2025 ausmachten und damit die gr??ten Komponenten darstellten, weniger Tools und einen einheitlicheren Behebungsworkflow wünschen. Action1 erweiterte im November 2025 die Unterstützung auf Linux über Ubuntu, Debian, Red Hat Enterprise Linux und SUSE, was den breiteren Wandel hin zur Abdeckung heterogener Flotten anstelle der Patch-Ausführung für ein einzelnes Betriebssystem widerspiegelt.
Compliance-Anforderungen st?rken auch den Software-Bereich in der Patch-Management-Branche, da Organisationen Aufzeichnungen ben?tigen, die zeigen, ob verwaltete Anwendungen rechtzeitig gepatcht und im gesamten Bestand verfolgt werden. Adaptiva erkl?rte im Dezember 2025, dass sein Plattformkatalog mehr als 250.000 Patches für mehr als 20.000 Produkte abdeckte, was die Nachfrage nach tieferer Drittanbieter-Anwendungsabdeckung und st?rkerer Prüfungsbereitschaft unterstützt. Dienstleistungen ist die am schnellsten wachsende Komponente, und die Patch-Management-Marktgr??e für dieses Segment wird voraussichtlich bis 2031 mit einer CAGR von 8,97 % wachsen. Verwaltete Dienste erfassen den gr??ten Teil dieser inkrementellen Nachfrage, da Unternehmen und KMU zunehmend externe Teams mit der Richtlinienausführung, der Ausnahmebehandlung und der Berichterstattung beauftragen m?chten. ENISAs Feststellung, dass 76 % der EU-Organisationen Schwierigkeiten hatten, Cybersicherheitspersonal zu gewinnen, unterstützt den strukturellen Wandel hin zur dienstleistungsgeführten Bereitstellung.[2]Europ?ische Agentur für Netz- und Informationssicherheit, "NIS-Investitionen 2025 – Hauptbericht," ENISA, enisa.europa.eu


Nach Bereitstellungsmodus:
Cloud-basierte Bereitstellung festigt ihre FührungspositionDie Cloud-basierte Bereitstellung erfasste im Jahr 2025 55,89 % des Patch-Management-Marktes und ist auch der am schnellsten wachsende Bereitstellungsmodus mit einer CAGR von 8,92 % bis 2031. Dieser Vorsprung spiegelt einen klaren Vorteil in Remote- und hybriden Umgebungen wider, in denen Cloud-basierte Agenten Patch-Richtlinien durchsetzen k?nnen, ohne auf On-Premises-Relay-Infrastruktur oder VPN-Konnektivit?t angewiesen zu sein. Das Modell unterstützt auch schnellere zentrale Richtlinienaktualisierungen und eine breitere Reichweite über verteilte Ger?te hinweg, beides Kernbedürfnisse im Patch-Management-Markt. Adaptiva berichtete im Jahr 2025 von einem Wachstum der Neukundengewinnung um 70 % und einem Anstieg der Co-Sell-Gewinne um 75 %, was auf ein anhaltendes Kundeninteresse an Cloud-nativen Patch- und Endpunktarchitekturen hinweist.
Die On-Premises-Bereitstellung ist weiterhin wichtig in Air-Gap-Umgebungen, klassifizierten Netzwerken und industriellen Umgebungen, in denen Datensouver?nit?t oder Netzwerkisolierung die Cloud-Nutzung einschr?nkt. Ivanti führte im April 2026 souver?ne ISA6500- und ISA8500-Appliances ein, was zeigt, dass Anbieter weiterhin Nachfrage nach lokalen Formfaktoren sehen, die mit Cloud-verwalteter Richtlinienorchestrierung und regionalen Datenkontrollanforderungen verbunden sind. Das bedeutet, dass das On-Premises-Segment sich verengt, anstatt zu verschwinden, und der Patch-Management-Markt eine kleinere, aber dauerhafte Spezialistentier von Kunden bedient, die nicht vollst?ndig zur gemeinsamen Cloud-Bereitstellung wechseln k?nnen. Die breitere Richtung bleibt klar, da Cloud-Plattformen besser zu verteilten Endpunkten, schlankeren IT-Teams und dem Druck nach schnelleren Behebungszyklen passen.
Nach Unternehmensgr??e:
KMU-Einführung beschleunigt sich durch MSP-getriebene WirtschaftlichkeitGro?unternehmen hielten im Jahr 2025 68,18 % des Patch-Management-Marktanteils, was die h?here Ausgabenkraft und die gr??eren Endpunktbest?nde widerspiegelt, die diesen Teil des Patch-Management-Marktes weiterhin pr?gen. Ihre Umgebungen umfassen oft Betriebssysteme, Firmware, containerisierte Workloads, Drittanbieter-Anwendungen und regionale Compliance-Anforderungen im selben Bestand. Adaptiva berichtete im M?rz 2025, dass 64 % der Unternehmen die Koordination zwischen Erkennung und Behebung als ihre wichtigste betriebliche Herausforderung identifizierten, was erkl?rt, warum gro?e K?ufer verbundene Workflows gegenüber eigenst?ndigen Tools priorisieren. Tanium und ServiceNow erkl?rten im Mai 2026, dass ihr gemeinsames Angebot die mittlere Zeit bis zur L?sung um 60 % reduzierte, was die Art der betrieblichen Verbesserungen demonstriert, die gro?e Organisationen finanzieren.
KMU sind das am schnellsten wachsende Segment, und der Patch-Management-Markt für KMU wird voraussichtlich bis 2031 mit einer CAGR von 8,78 % wachsen. ENISA stellte fest, dass 51 % der KMU mehr als 3 Monate ben?tigten, um kritische Schwachstellen zu patchen, was darauf hindeutet, dass kleinere Organisationen besonders von Personal- und Prozesseinschr?nkungen betroffen sind. Deshalb verzeichnet die Patch-Management-Branche eine st?rkere MSP-geführte Einführung, da kleinere K?ufer von vorab anfallenden Tooling-Kosten und begrenzter interner Arbeit zu wiederkehrender dienstleistungsbasierter Ausführung wechseln k?nnen. Die Europ?ische Kommission stellt fest, dass NIS2 den Anwendungsbereich der Organisationen erweitert und damit den wirtschaftlichen Druck für ausgelagerte Patch-Operationen bei kleineren betroffenen Einrichtungen erh?ht.
Nach Branchenvertikale:
Gesundheitswesen wird zum am schnellsten wachsenden NachfragezentrumBFSI machte im Jahr 2025 22,47 % des Patch-Management-Marktanteils aus und war damit die gr??te Vertikale. Die Nachfrage in diesem Segment wird durch überlappende Verpflichtungen unter DORA, PCI DSS und SEC-Cybersicherheitsregeln unterstützt, die Patch-Klassifizierung, Behebungszeitpl?ne und Rollback-Planung zu einem Teil der normalen Betriebskontrolle machen. Das hat prüfungsfertige Berichterstattung zu einer grundlegenden Beschaffungsanforderung gemacht und nicht zu einem optionalen Merkmal in Finanzumgebungen. Andere Vertikalen, einschlie?lich IT und Telekommunikation, Regierung und Verteidigung, Fertigung, Energie und Versorgung, Einzelhandel und E-Commerce, Bildung und andere, fügen weiterhin Nachfrage hinzu, obwohl einige aufgrund von Betriebstechnologieabh?ngigkeiten und Beschaffungskomplexit?t langsamere Rollout-Zyklen aufweisen.
Gesundheitswesen und Biowissenschaften sind die am schnellsten wachsenden Vertikalen, und die Patch-Management-Marktgr??e für dieses Segment wird voraussichtlich bis 2031 mit einer CAGR von 10,37 % wachsen. Das HHS erkl?rte im Januar 2026, dass die vorgeschlagene Aktualisierung der HIPAA-Sicherheitsregel die Behebung kritischer Schwachstellen innerhalb von 15 Tagen erfordern würde, was Patch-Workflows bei betroffenen Einrichtungen und Gesch?ftspartnern direkt umgestaltet. ManageEngine berichtete im November 2025, dass 46 % der Ransomware-Vorf?lle im Gesundheitswesen Drittanbieter-Gateways betrafen, was die Notwendigkeit einer breiten Anwendungsabdeckung unterstreicht, anstatt sich ausschlie?lich auf das Patching von Betriebssystemen zu verlassen. Diese Kombination aus regulatorischem Druck und schwacher Basishygiene macht das Gesundheitswesen zu einem der deutlichsten Wachstumszentren in der Patch-Management-Branche.
Geografische Analyse
Patch-Management-Markt Nordamerika
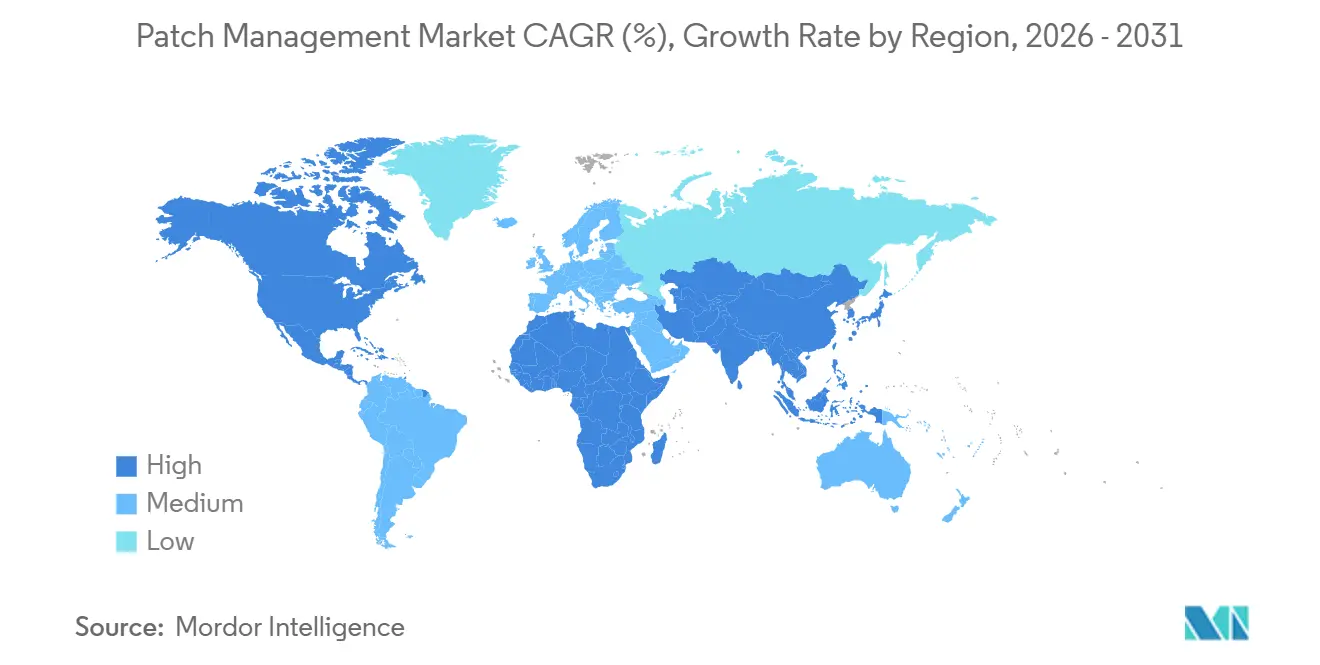
Nordamerika hatte im Jahr 2025 einen Anteil von 41,84 % am Patch-Management-Markt und war damit der gr??te regionale Beitragszahler. Die Vereinigten Staaten machen den gr??ten Teil der regionalen Nachfrage aus, da hohe Unternehmensbudgets, ein ausgereiftes ?kosystem für verwaltete Dienste und strenge interne Governance-Strukturen h?here Ausgaben für das Patching unterstützen. Die kontinuierliche Erweiterung des KEV-Katalogs durch CISA sowie ihre aktive Rolle bei der Koordinierung von Schwachstellen bieten Organisationen in der Region einen praxisorientierten Informationsfeed, der die Priorisierung sch?rft und die Umsetzung beschleunigt. Kanada und Mexiko tragen durch grenzüberschreitende Unternehmensnetzwerke und eine wachsende MSP-Abdeckung im mittleren Marktsegment zur Nachfrage bei. Die Region profitiert zudem von einer dichten Anbieterbasis, die den Patch-Management-Markt hochgradig wettbewerbsf?hig h?lt und die Produktf?higkeiten kontinuierlich vorantreibt.
Patch-Management-Markt Asien-Pazifik
Asien-Pazifik ist die am schnellsten wachsende Region, wobei der Patch-Management-Markt bis 2031 mit einer CAGR von 9,57 % w?chst. Gr??ere Endpunkt-Best?nde, st?rkere Cybersicherheitsrahmen und eine fortschreitende Verlagerung hin zu cloudbasierten Betriebsabl?ufen in der Unternehmens-IT unterstützen das Wachstum. Trend Micro berichtete im M?rz 2025, dass Japan eine mittlere Zeit bis zur Behebung von 36,4 Tagen aufwies, was 1,2-mal langsamer als der globale Durchschnitt war und auf eine deutliche Automatisierungslücke in einem wichtigen regionalen Markt hinweist. Action1 verpflichtete sich zur Datenhaltung in Indien ab dem 1. April 2026, was zeigt, dass Anbieter die lokale Compliance-Ausrichtung nun als Teil ihrer Expansionsstrategie in der Region betrachten.[3]Action1, "Action1 Advances Innovation in Enterprise-Grade Autonomous Endpoint Management with New Platform Capabilities," Action1, action1.com Australien und andere M?rkte im asiatisch-pazifischen Raum r?umen der Patch-Governance ebenfalls einen festen Platz innerhalb nationaler Cyberprogramme ein, was die langfristige Akzeptanz unterstützt.
Patch-Management-Markt EMEA und 厂ü诲补尘别谤颈办补
Europa hielt im Jahr 2025 den zweitgr??ten Marktanteil, wobei das Vereinigte K?nigreich, Deutschland und Frankreich die Nachfrage bei Unternehmens- und mittelst?ndischen Nutzern anführten. ENISA berichtete, dass 70 % der EU-Organisationen die Einhaltung regulatorischer Vorschriften im Jahr 2024 als ihren prim?ren Treiber für Cybersicherheitsinvestitionen identifizierten, und Organisationen, die neu in den NIS2-Anwendungsbereich eintraten, verzeichneten einen durchschnittlichen Anstieg der Cybersicherheitsbudgets um 22 %. Dies h?lt den Patch-Management-Markt eng an formale Compliance-Programme, dokumentiertes Kontrolldesign und Beschaffungszyklen gebunden, die durch regulatorische Prüfungen gepr?gt sind. 厂ü诲补尘别谤颈办补, der Nahe Osten und Afrika sind nach wie vor Regionen in einem frühen Entwicklungsstadium, in denen Brasilien und die Vereinigten Arabischen Emirate die Nachfrage anführen, da die Cloud-Akzeptanz steigt und die MSP-Durchdringung bei kleineren Organisationen zunimmt.

Wettbewerbslandschaft
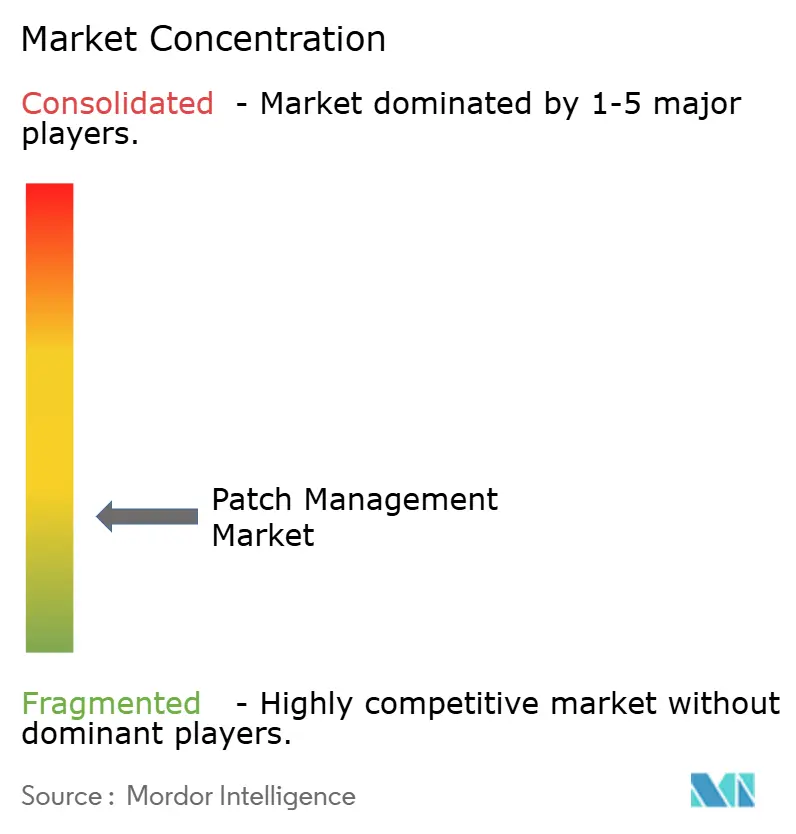
Der Patch-Management-Markt ist fragmentiert, wobei kein einzelner Anbieter die Nachfrage über alle Bereitstellungsmodelle, Kundengr??en und Regionen hinweg kontrolliert. Reine Anbieter wie Automox, Action1, Qualys und Vicarius konkurrieren durch Verbesserung der Patch-Informationen, Behebungsgeschwindigkeit und Integrationstiefe über Endpunkt- und Sicherheits-Stacks hinweg. Breitere Plattformanbieter wie Ivanti und Kaseya konkurrieren, indem sie Patching in gr??ere IT-Betriebe, Endpunktverwaltung und Remote-Monitoring-Suiten einbetten. Kaseya erkl?rte im April 2026, dass seine Agentic IT Management Platform mehr als 17 Millionen Endpunkte unterstützt, was signalisiert, wie aggressiv der Markt in Richtung berührungsarmer, richtliniengesteuerter Ausführung im gro?en Ma?stab verschiebt. Qualys führte im August 2025 AI Fabric ein, mit agentischen Funktionen für die Patch-Tuesday-Analyse und selbstheilende Behebung, was zeigt, wie autonome Orchestrierung zu einem zentralen Produktthema im Patch-Management-Markt geworden ist.[4]Qualys, "Von Exposure Whack-a-Mole zum autonomen Cyber-Risikomanagement: Lernen Sie Agentic AI auf der Qualys-Plattform kennen," Qualys, qualys.com
Strategische Schritte im letzten Jahr zeigen, dass Patching in breitere Exposure- und Betriebsworkflows einbezogen wird. Action1 erweiterte sein ?kosystem auf der RSAC 2026 mit Konnektoren für Rapid7 InsightVM, Tenable Vulnerability Management, CrowdStrike Falcon und Microsoft Defender for Endpoint, was einen schnelleren Datenaustausch zwischen den Erkennungs- und Ausführungsschichten erm?glicht. Rapid7 startete im Juli 2025 Active Patching, unterstützt von Automox, und verknüpfte das Exposure-Management von Schwachstellen enger mit der aktiven Behebung innerhalb eines einzigen Workflows. ConnectWise unterzeichnete auch im Januar 2026 eine endgültige Vereinbarung zur ?bernahme von zofiQ, was auf eine anhaltende Konsolidierung und KI-gesteuerte Automatisierung sowie Full-Stack-MSP-Betriebe hindeutet.
Im Patch-Management-Markt bestehen offene Bereiche, insbesondere in OT- und industriellen Steuerungsumgebungen, für Kompatibilit?tsvorhersagen vor der Bereitstellung und für compliance-fertige Berichterstattung für KMU-fokussierte MSPs. Anbieter wie Baramundi Software und Heimdal Security bauen Positionen in europ?ischen mittelst?ndischen Konten auf, indem sie Patching mit breiteren Endpunktsicherheits- und Cyber-Hygiene-Funktionen kombinieren. Ivantis Einführung souver?ner Appliances im April 2026 für regulierte und Air-Gap-Umgebungen zeigt, wie das Produktdesign nun auf regionale Compliance-Anforderungen genauso reagiert wie auf technische Anforderungen. Das bedeutet, dass regulatorische Komplexit?t beginnt, als Produktschutzwall für Anbieter zu wirken, die sowohl Cloud-native Bereitstellung als auch kontrollierte lokale Bereitstellung unterstützen k?nnen.
Führende Unternehmen der Patch-Management-Branche
-
Ivanti, Inc.
-
Qualys, Inc.
-
Automox Inc.
-
Tanium Inc.
-
Action1 Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Patch-Management-Markt
- Action1 Corporation
- Addigy, Inc.
- Acronis International GmbH
- Adaptive Protocols, Inc.
- Atera Networks Ltd.
- Automox Inc.
- baramundi software GmbH
- ConnectWise, LLC
- GFI USA, LLC
- Heimdal Security A/S
- Ivanti, Inc.
- NinjaOne
- Kaseya Inc.
- N-able Technologies Ltd.
- PDQ.com Corporation
- Qualys, Inc.
- SecPod Technologies Private Limited
- Tanium Inc.
- Vicarius Ltd.

Recent Industry Developments in Patch-Management-Markt
- Mai 2026: Tanium und ServiceNow starteten eine gemeinsame autonome IT-L?sung, die ITOM AI Prime mit den Echtzeit-Endpunktdaten von Tanium integriert und eine gemeldete Reduzierung der mittleren Zeit bis zur L?sung um 60 % liefert sowie Zero-Touch-automatisiertes Patching in hybriden Unternehmensumgebungen erm?glicht. Die Integration zielt auf IT-Betriebskonsolidierungsbudgets in Gro?unternehmen ab, indem Endpunkt-Telemetrie mit KI-gesteuerter Workflow-Orchestrierung in einem einzigen kommerziellen Angebot kombiniert wird.
- April 2026: Kaseya stellte die erste Agentic IT Management Platform vor, die auf mehr als 1 Milliarde verarbeiteten Tickets, 3 Exabyte Backup-Daten und 17 Millionen verwalteten Endpunkten basiert, um autonome, richtliniengesteuerte Behebung ohne menschliche Genehmigung für risikoarme Patch-Bereitstellungen zu erm?glichen. Die Plattform zielt direkt auf MSPs ab, die KMU-Kunden bedienen und KI-gesteuerte Patch-Governance zu Kosten pro Endpunkt operationalisieren m?chten.
- April 2026: Ivanti erweiterte seine Neurons-Plattform um Continuous-Compliance-Funktionen, Sovereign MDM für EU-Datenspeicherung sowie ISA6500- und ISA8500-Appliances für Air-Gap- oder regulierte Netzwerkumgebungen, um Compliance-Anforderungen unter NIS2 und DORA zu erfüllen, die bestimmte Organisationen daran hindern, vollst?ndig zur mandantenf?higen Cloud-Bereitstellung zu migrieren.
- M?rz 2026: Action1 erweiterte seine Unternehmens-?kosystem-Integrationen auf der RSAC 2026 und fügte zertifizierte Konnektoren für Rapid7 InsightVM, Tenable Vulnerability Management, CrowdStrike Falcon und Microsoft Defender for Endpoint hinzu, was einen bidirektionalen Risikokontextaustausch zwischen Schwachstellenerkennung und Patch-Ausführung innerhalb einheitlicher Sicherheitsworkflows erm?glicht.


Globaler Patch-Management-Markt Berichtsumfang
Der Patch-Management-Markt umfasst Softwareplattformen und zugeh?rige Dienste, die darauf ausgelegt sind, Software-Patches und -Updates in Unternehmens-IT-Umgebungen zu identifizieren, zu priorisieren, zu testen, bereitzustellen, zu überwachen und zu verwalten. Diese L?sungen helfen Organisationen, Sicherheitsschwachstellen zu beheben, die Einhaltung gesetzlicher Vorschriften aufrechtzuerhalten, die Systemleistung zu verbessern und das Update-Management über Betriebssysteme, Anwendungen, Endpunkte, Server, Cloud-Workloads und netzwerkverbundene Ger?te hinweg zu automatisieren.
Der Patch-Management-Markt ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert und On-Premises), Unternehmensgr??e (Gro?unternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (BFSI, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Einzelhandel und E-Commerce, Fertigung, Energie und Versorgung, Bildung und andere Branchenvertikalen) sowie Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software | Patch-Management für Betriebssysteme |
| Patch-Management für Drittanbieter-Anwendungen | |
| Plattformübergreifende Patch-Automatisierung und Analytik | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Dienste |
| Cloud-basiert |
| On-Premises |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Fertigung |
| Energie und Versorgung |
| Bildung |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Vereinigtes K?nigreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| ?gypten | ||
| ?briges Afrika | ||
| Nach Komponente | Software | Patch-Management für Betriebssysteme | |
| Patch-Management für Drittanbieter-Anwendungen | |||
| Plattformübergreifende Patch-Automatisierung und Analytik | |||
| Dienstleistungen | Professionelle Dienstleistungen | ||
| Verwaltete Dienste | |||
| Nach Bereitstellungsmodus | Cloud-basiert | ||
| On-Premises | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branchenvertikale | BFSI | ||
| IT und Telekommunikation | |||
| Gesundheitswesen und Biowissenschaften | |||
| Regierung und Verteidigung | |||
| Einzelhandel und E-Commerce | |||
| Fertigung | |||
| Energie und Versorgung | |||
| Bildung | |||
| Andere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Vereinigtes K?nigreich | ||
| Deutschland | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| ?briges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| ?briger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| ?gypten | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der Patch-Management-Markt im Jahr 2026 und wohin entwickelt er sich bis 2031?
Der Patch-Management-Markt bel?uft sich im Jahr 2026 auf 3,01 Milliarden USD und wird voraussichtlich bis 2031 bei einer CAGR von 8,57 % einen Wert von 4,54 Milliarden USD erreichen.
Welches Bereitstellungsmodell führt die Patch-Management-Ausgaben an?
Die Cloud-basierte Bereitstellung führt mit einem Anteil von 55,89 % im Jahr 2025 und ist auch der am schnellsten wachsende Bereitstellungsmodus mit einer CAGR von 8,92 % bis 2031.
Warum werden KMU zu einer schneller wachsenden Kundengruppe für Patching-Plattformen?
KMU wachsen mit einer CAGR von 8,78 %, weil die MSP-geführte Bereitstellung Patching für Teams mit begrenztem internem Sicherheitspersonal erschwinglicher und einfacher zu betreiben macht.
Welches Endnutzersegment w?chst am schnellsten?
Gesundheitswesen und Biowissenschaften ist die am schnellsten wachsende Vertikale mit einer CAGR von 10,37 %, unterstützt durch st?rkere Compliance-Anforderungen und die Notwendigkeit, langj?hrige Patch-Hygiene-Lücken zu schlie?en.
Welche Region w?chst am schnellsten bei der Einführung von Patch-Management?
Der asiatisch-pazifische Raum ist die am schnellsten wachsende Region mit einer CAGR von 9,57 %, angetrieben durch gr??ere Endpunktbest?nde, st?rkere Cyber-Rahmenwerke und eine zunehmende Cloud-Einführung.
Wie differenzieren Anbieter ihre Patching-Plattformen im Jahr 2026?
Anbieter konzentrieren sich auf autonome Behebung, st?rkere Integration mit Exposure-Management-Tools, Cloud-native Bereitstellung und compliance-fertige Berichterstattung für regulierte Umgebungen.
Seite zuletzt aktualisiert am:



