
LLM- und Foundation-Model-Sicherheitsmarkt – Gr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
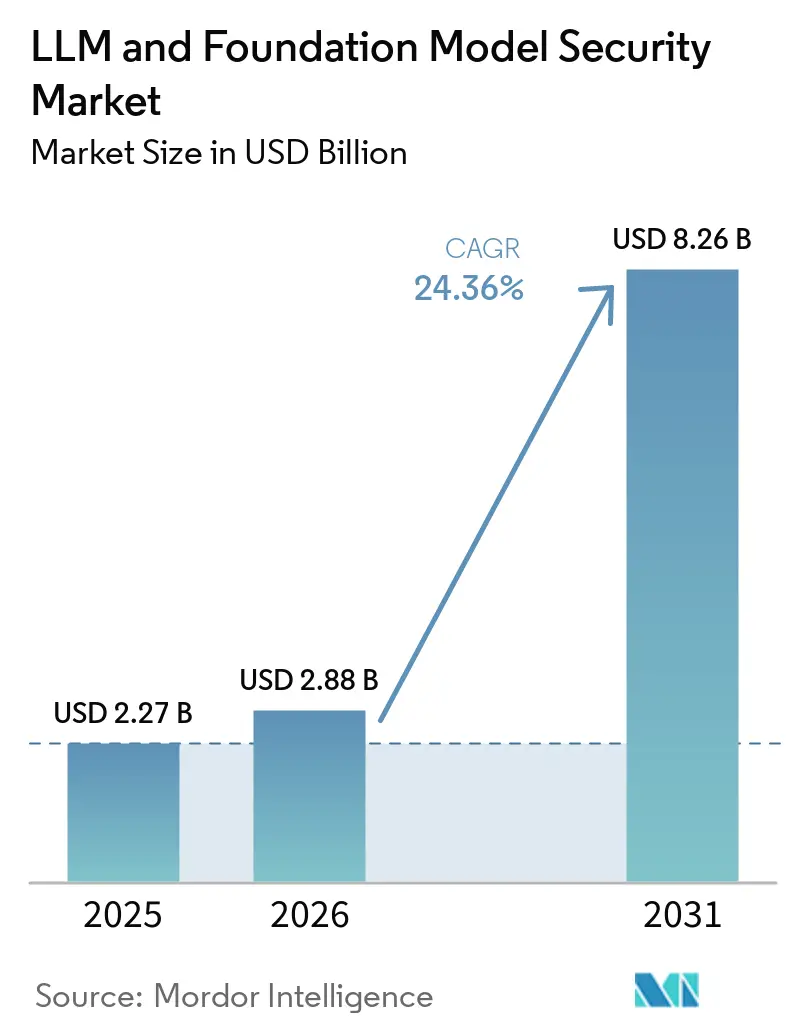
| Marktgr??e (2026) | 2.88 Milliarden US-Dollar |
| Marktgr??e (2031) | 8.26 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 24.36 % |
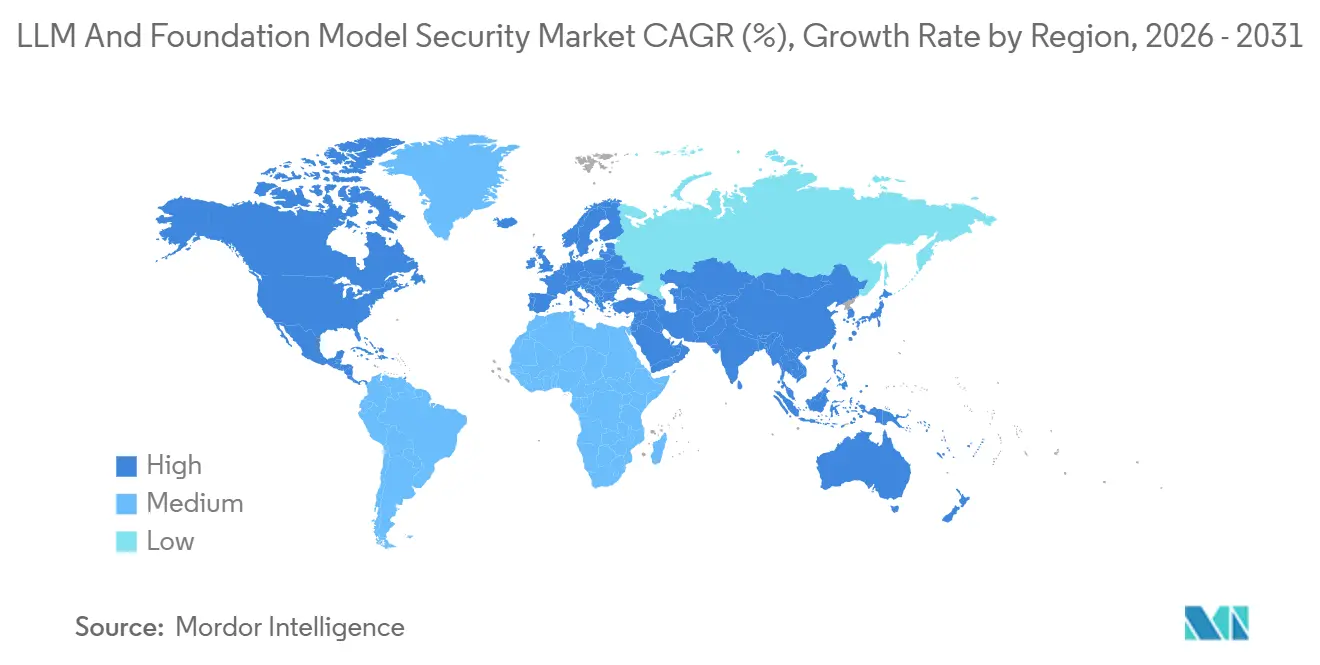
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
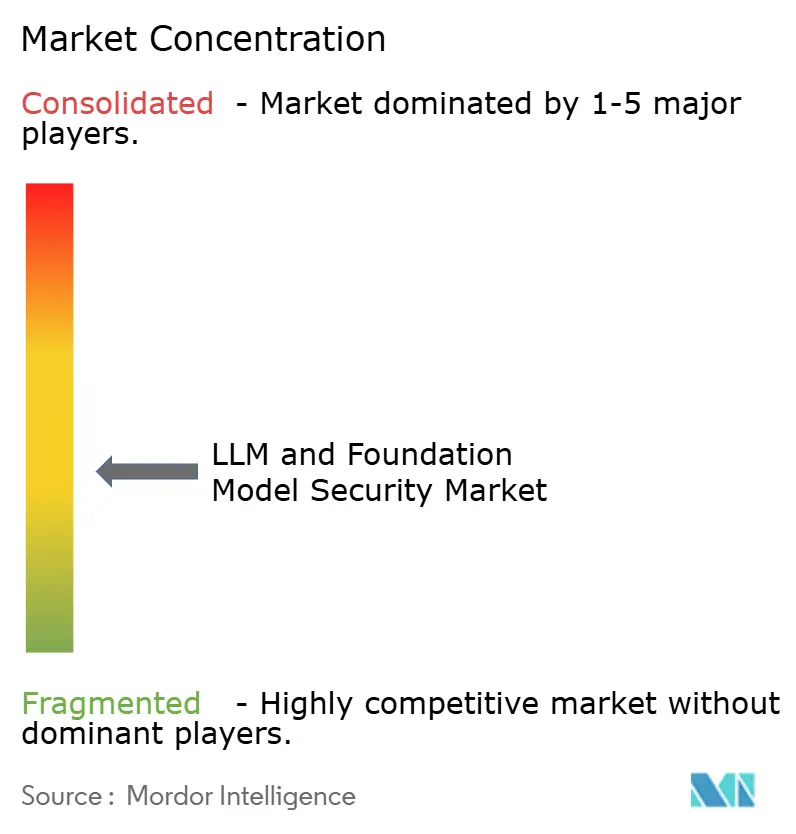
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
LLM- und Foundation-Model-Sicherheitsmarkt – Analyse von 黑料不打烊
Die Gr??e des LLM- und Foundation-Model-Sicherheitsmarkts wird voraussichtlich von 2,27 Milliarden USD im Jahr 2025 auf 2,88 Milliarden USD im Jahr 2026 steigen und bis 2031 8,26 Milliarden USD erreichen, mit einer CAGR von 23,5 % über den Zeitraum 2026–2031. Der LLM- und Foundation-Model-Sicherheitsmarkt expandiert, da KI in Unternehmen aus Pilotumgebungen heraus in Produktionssysteme übergeht, die reale Inhalte, Benutzeraktionen und Gesch?ftsabl?ufe verarbeiten. Ein wesentlicher Wandel trat ein, als EchoLeak demonstrierte, dass ein produktiver Unternehmensassistent für eine Zero-Click-Datenexfiltration ausgenutzt werden konnte, wodurch das Risiko auf Modellebene in die allgemeine Sicherheitsplanung rückte. Der LLM- und Foundation-Model-Sicherheitsmarkt profitiert auch davon, dass Prompt-Injection, unsichere Ausgaben und Modellmissbrauch au?erhalb des normalen Abdeckungsbereichs vieler ?lterer Anwendungs- und Cloud-Sicherheitstools liegen. Der Governance-Druck fügt eine weitere Nachfrageschicht hinzu, da Unternehmen nun Prüfprotokolle, Richtlinienkontrollen und Risikoberichte für KI-Systeme ben?tigen, die sensible Daten oder regulierte Arbeitsabl?ufe berühren. Der LLM- und Foundation-Model-Sicherheitsmarkt zieht daher Investitionen sowohl von etablierten Cybersicherheitsanbietern als auch von spezialisierten KI-Sicherheitsanbietern an, die in Agent-Kontrollen, Gateways, ?berwachung und verwaltete Dienste expandieren.
Wichtigste Erkenntnisse des Berichts
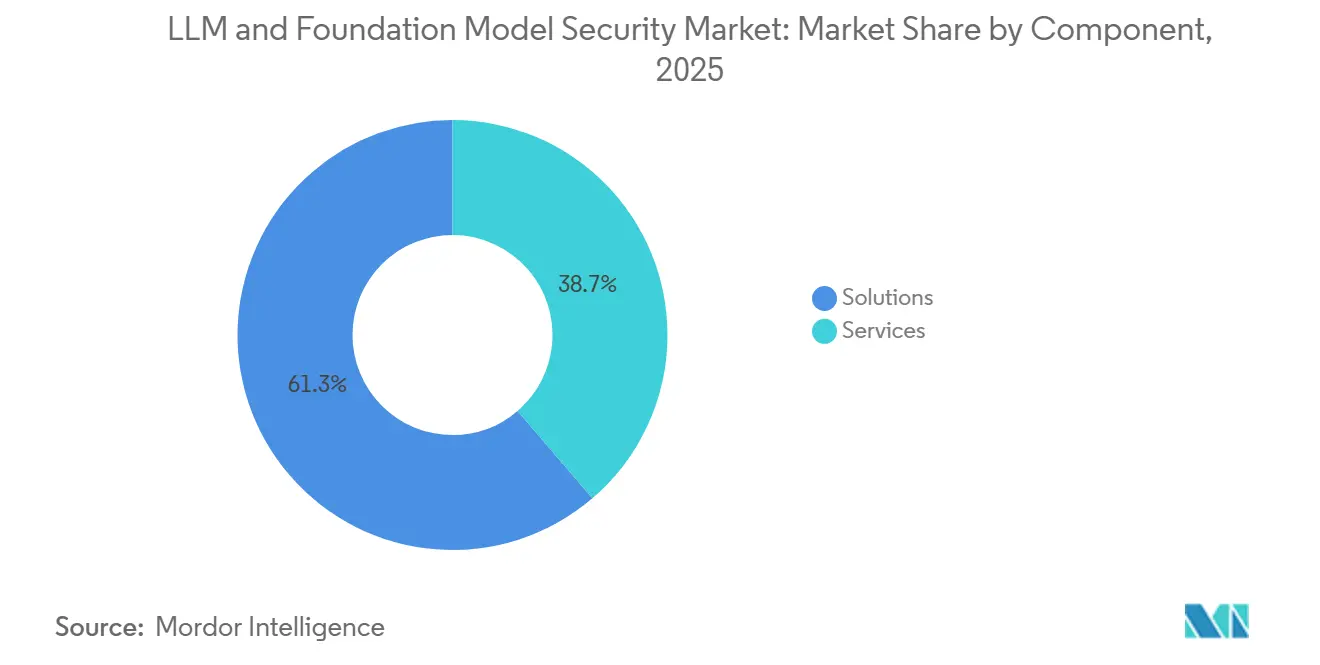
- Nach Komponente führten L?sungen mit einem Umsatzanteil von 61,3 % im LLM- und Foundation-Model-Sicherheitsmarkt 2025, w?hrend Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,6 % wachsen werden.
- Nach Sicherheitstyp hielt Modellsicherheit mit 28,1 % im Jahr 2025 den gr??ten Anteil, w?hrend GRC bis 2031 voraussichtlich mit einer CAGR von 24,7 % wachsen wird.
- Nach Bereitstellung entfiel auf Cloud im Jahr 2025 ein Anteil von 54,2 %, w?hrend Hybrid bis 2031 voraussichtlich mit einer CAGR von 24,8 % wachsen wird.
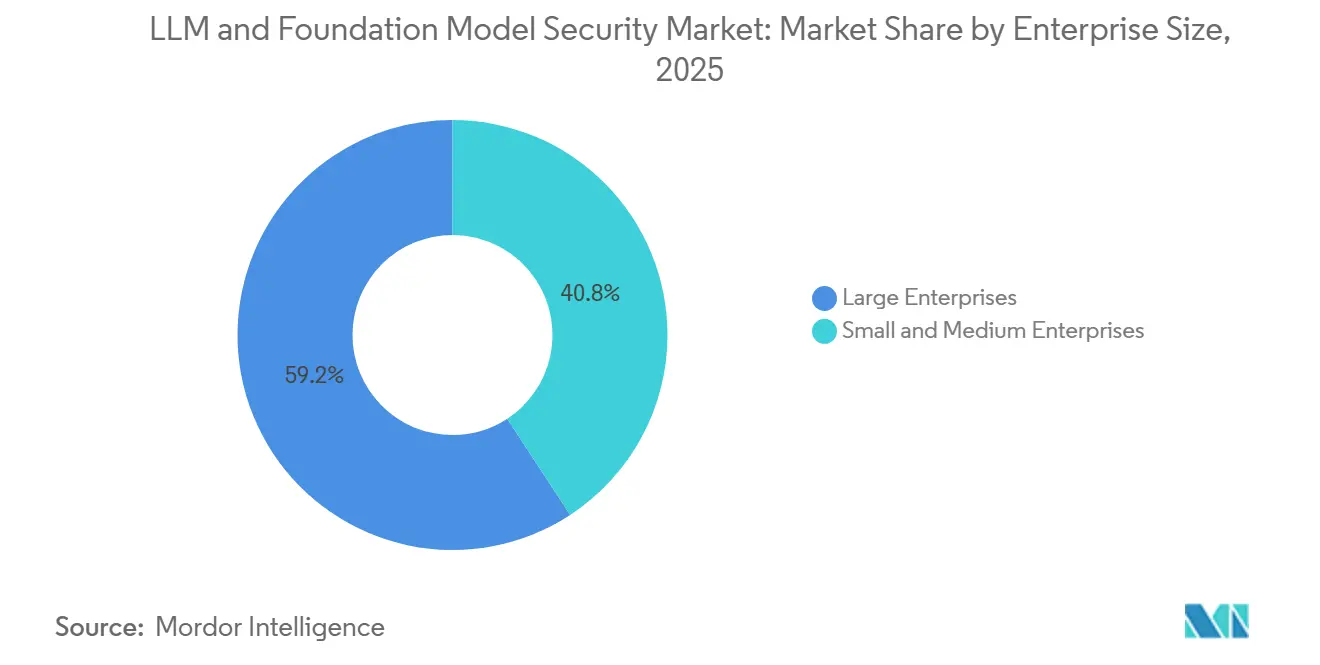
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Anteil von 59,2 %, w?hrend KMU bis 2031 voraussichtlich mit einer CAGR von 24,9 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2025 ein Anteil von 17,2 % an der Gr??e des LLM- und Foundation-Model-Sicherheitsmarkts, w?hrend Gesundheitswesen und Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 25,1 % expandieren werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 32,2 % am LLM- und Foundation-Model-Sicherheitsmarkt, w?hrend Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 25,2 % wachsen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum LLM- und Foundation-Model-Sicherheitsmarkt
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Exposition gegenüber Prompt-Injection und Datenexfiltration | +4.5% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zunehmende ?berprüfung von Modell-Governance und KI-Risikokontrollen | +4.0% | Global, am st?rksten in Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| Expansion von Multi-Modell-KI-Stacks, die eine zentralisierte Sicherheit erfordern | +3.5% | Global, insbesondere Nordamerika, Asien-Pazifik und Europa | Mittelfristig (2–4 Jahre) |
| Kommerzialisierung von kundenseitigen LLM-Anwendungen | +3.0% | Global, angeführt von Nordamerika und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Verlagerung hin zu sicheren KI-Entwicklungslebenszyklen in regulierten Branchen | +2.5% | Nordamerika und Europa, mit Ausstrahlungseffekten auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Wachsender Bedarf an Laufzeitüberwachung von Halluzinationen und unsicheren Ausgaben | +2.0% | Global, konzentriert in BFSI und Gesundheitswesen | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende Unternehmensexposition gegenüber Prompt-Injection und Datenexfiltration
Der LLM- und Foundation-Model-Sicherheitsmarkt entwickelt sich schneller, weil Prompt-Injection kein theoretisches Problem mehr ist. OWASP stufte indirekte Prompt-Injection als LLM01:2025 ein, was ihre wachsende Bedeutung in Produktionssystemen unterstreicht.[1]OWASP Foundation, "OWASP Top 10 für Large Language Model-Anwendungen," OWASP Foundation, owasp.org Microsoft dokumentierte EchoLeak als Zero-Click-Angriffspfad gegen Microsoft 365 Copilot und demonstrierte damit, dass Angreifer Unternehmensassistenten ohne direkte Benutzeraktion ins Visier nehmen k?nnen. Forschungen der Cloud Security Alliance zeigten zudem, dass viele Promptware-Vorf?lle mehrere Angriffsphasen umfassen, was darauf hindeutet, dass Modellmissbrauch inzwischen eher umfangreicheren mehrstufigen Sicherheitskampagnen als isolierten Prompts ?hnelt. Infolgedessen verzeichnet der LLM- und Foundation-Model-Sicherheitsmarkt eine st?rkere Nachfrage nach Prompt-Inspektion, Laufzeit-Guardrails und Ausgabevalidierung, die nah an der Modell- und Anwendungsschicht angesiedelt sein k?nnen.[2]Microsoft Security Response Center, "Wie Microsoft sich gegen indirekte Prompt-Injection-Angriffe verteidigt," Microsoft, microsoft.com
Beschleunigung der regulatorischen ?berprüfung von Modell-Governance und KI-Risikokontrollen
Der LLM- und Foundation-Model-Sicherheitsmarkt wird auch durch eine breitere Verlagerung weg von optionaler KI-Governance hin zu formalen Kontrollrahmen unterstützt. Die NIST-KI-Leitlinien bieten Unternehmen einen praktischen Rahmen für die Abbildung, Messung, Verwaltung und Steuerung von KI-Risiken in operativen Umgebungen.[3]Nationales Institut für Standards und Technologie, "IR 8596, Cybersicherheits-Framework-Profil für Künstliche Intelligenz, NIST Community Profile," NIST, csrc.nist.gov Im Gesundheitswesen haben die FDA-Leitlinien für adaptive KI-Ger?te und die ?nderungen der HHS-HIPAA-Sicherheitsregel KI-spezifische ?berwachungs- und Kontrollanforderungen in aktive Compliance-Arbeitsabl?ufe eingebracht. Dies ver?ndert die Beschaffung, da K?ufer nun Sicherheitstools wünschen, die Aufzeichnungen, Richtliniennachweise, Workflow-Kontrollen und Prüfpfade erstellen k?nnen, und nicht nur Warnmeldungen. Der LLM- und Foundation-Model-Sicherheitsmarkt gewinnt daher wiederkehrende Nachfrage aus GRC-geführten Bereitstellungen, da Organisationen die KI-Aufsicht in normale Prüf- und Lieferantenüberprüfungsprozesse integrieren.
Expansion von Multi-Modell-Unternehmens-KI-Stacks, die eine zentralisierte Sicherheit erfordern
Der LLM- und Foundation-Model-Sicherheitsmarkt profitiert von der wachsenden Verteilung von Unternehmens-KI-Stacks über Modelle, Tools und Umgebungen hinweg. Wenn Organisationen mehr Modell-Endpunkte hinzufügen, fügen sie auch mehr Anmeldeinformationen, Prompt-Pipelines, Zugriffsregeln und Ausgabeüberprüfungspfade hinzu, die gemeinsam überwacht werden müssen. Dies macht Einzelprodukte schwieriger zu verwalten, da sie nicht immer eine einheitliche Richtlinienansicht über Cloud-APIs, interne Tools und Agent-Workflows hinweg bieten k?nnen. Anbieter reagieren mit zentralisierten Kontrollschichten, und CrowdStrike erweiterte Falcon AI Detection and Response durch ein Gateway-?kosystem, das Richtlinien und Telemetrie über mehrere KI-Umgebungen hinweg verbindet. Microsoft positionierte Agent 365 auch rund um zentralisierte Agent-Identit?t, Shadow-AI-Erkennung und Richtliniendurchsetzung, was denselben K?uferbedarf nach einheitlicher Aufsicht im LLM- und Foundation-Model-Sicherheitsmarkt widerspiegelt.[4]Censinet, "FDA, FTC und darüber hinaus, Multi-Beh?rden-Compliance für Gesundheits-KI," Censinet, censinet.com
Breite Kommerzialisierung von kundenseitigen LLM-Anwendungen
Die breitere Einführung von kundenseitigen Assistenten und Workflow-Agenten treibt den LLM- und Foundation-Model-Sicherheitsmarkt ebenfalls voran. Sobald ein Modell Kunden ausgesetzt ist, werden die Kosten unsicherer Ausgaben, durchgesickerter Informationen oder unbefugter Aktionen unmittelbar und sichtbar. Skyhigh Security berichtete, dass 94 % der befragten KI-Dienste mindestens einem LLM-Bedrohungsvektor ausgesetzt waren, w?hrend das durchschnittliche Unternehmen mehr als 320 nicht genehmigte KI-Anwendungen nutzte, was verdeutlicht, wie schnell Shadow-AI das Risiko ausweiten kann. Dieses Risiko veranlasst Organisationen, st?rkere Kontrollen rund um genehmigte Anwendungsf?lle, Datenverarbeitung und Echtzeit-?berwachung hinzuzufügen, bevor sie breitere Bereitstellungen skalieren. Der LLM- und Foundation-Model-Sicherheitsmarkt profitiert von diesem Wandel, da kundenseitige KI-Programme dazu neigen, Sicherheit von einem technischen Anliegen zu einer gesch?ftlichen, rechtlichen und reputationsbezogenen Priorit?t zu erheben.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Begrenzte Verfügbarkeit von LLM-Sicherheitsingenieurtalenten | -2.5% | Global, am akutesten in Schwellenm?rkten und mittelst?ndischen Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Fragmentierte Bedrohungstaxonomie verlangsamt standardisierte Kaufentscheidungen | -2.0% | Global, insbesondere Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Schwierigkeit, den ROI vor einem wesentlichen Sicherheitsvorfall nachzuweisen | -1.5% | Global, am ausgepr?gtesten bei KMU | Kurzfristig (≤ 2 Jahre) |
| Modellzugangsbeschr?nkungen und Black-Box-Anbieterlimitierungen | -1.0% | Global, konzentriert dort, wo Closed-Source-Modelle dominieren | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Begrenzte Verfügbarkeit von LLM-Sicherheitsingenieurtalenten
Der LLM- und Foundation-Model-Sicherheitsmarkt steht noch immer vor einer klaren Talentlücke, die die Qualit?t und Geschwindigkeit der Bereitstellung verlangsamt. KI-Sicherheitsarbeit erfordert eine Mischung aus Modellverst?ndnis, Red-Teaming-Disziplin, Anwendungssicherheit und Prompt-Verhaltensanalyse, und diese Kombination ist im Jahr 2026 nach wie vor schwer zu finden. Die IIF-EY-Umfrage im Finanzdienstleistungsbereich ergab, dass KI-Aufsicht und Governance für viele Institute nach wie vor schwierig sind, was auf begrenzte interne Kapazit?ten zur ?berprüfung von Anbieteransprüchen oder zur Durchführung umfassender Sicherungsprogramme hindeutet. Dies dr?ngt viele K?ufer zu anbietergeleiter Implementierung und verwaltetem Support, was Einführungszeitpl?ne verl?ngern und die intern aufgebaute Kontrolle verringern kann. Der LLM- und Foundation-Model-Sicherheitsmarkt w?chst daher parallel zur Nachfrage, aber nicht jeder K?ufer kann Tools im gleichen Tempo operationalisieren.
Fragmentierte Bedrohungstaxonomie verlangsamt standardisierte Kaufentscheidungen
Der LLM- und Foundation-Model-Sicherheitsmarkt sieht sich auch langsameren Kaufzyklen gegenüber, da die KI-Bedrohungssprache noch immer über Frameworks und Anbieterkategorien hinweg fragmentiert ist. OWASP, NIST und andere KI-Risikoframeworks beschreiben nicht jedes Problem auf dieselbe Weise, was die interne Bewertung für Beschaffungs- und Sicherheitsteams schwieriger macht. K?ufer müssen oft ein Framework in ein anderes übersetzen, bevor sie Tools vergleichen k?nnen, was bereits vorsichtigen Organisationen zus?tzliche ?berprüfungsschritte hinzufügt. Kleinere K?ufer stehen vor einem noch schwierigeren Problem, da sie m?glicherweise nicht wissen, welches Framework für ihren eigenen Sektor oder ihre Geografie am wichtigsten sein wird. Bis eine engere Gruppe von K?uferstandards dominant wird, wird der LLM- und Foundation-Model-Sicherheitsmarkt weiterhin einige Reibungspunkte bei frühen Bewertungen aufweisen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: L?sungen verankern die Ausgaben, Dienstleistungen entwickeln sich zur Wachstumsmaschine
L?sungen machten im Jahr 2025 61,3 % des Umsatzes aus und sind damit die gr??te Komponente des LLM- und Foundation-Model-Sicherheitsmarkts. K?ufer haben im Allgemeinen Plattformen bevorzugt, da Abonnement-Software leichter über Modellteams hinweg zu standardisieren ist als beratungsintensive Engagements. Prompt-Sicherheitstools und Modellüberwachung sind an die Spitze der Bereitstellungspl?ne gerückt, da Produktions-KI nun aktive ?berprüfungen von Eingaben, Ausgaben und Modellverhalten ben?tigt. Datenleckpr?vention und Governance-Schichten sind ebenfalls wichtig, da viele Unternehmensassistenten interne Inhalts-Repositories, Dokumente und Kommunikationstools berühren. Dies h?lt Software-Plattformen im Mittelpunkt der Implementierung des LLM- und Foundation-Model-Sicherheitsmarkts in gro?en Konten.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 24,6 % wachsen und sind damit die am schnellsten wachsende Komponente des LLM- und Foundation-Model-Sicherheitsmarkts. Der Talentmangel ist ein direkter Grund, da viele Organisationen interne Red-Teaming-, Adversarial-Testing- und KI-Incident-Response-F?higkeiten nicht schnell genug aufbauen k?nnen. Verwaltete ?berwachung gewinnt ebenfalls an Boden, da K?ufer versuchen, mit sich entwickelnden Prompts, neuen Agenten und Anforderungen an die Richtlinienanpassung nach der Bereitstellung Schritt zu halten. Dienstleistungen werden daher zu einer praktischen Erweiterung der Software-Einführung und nicht zu einem einmaligen Implementierungs-Add-on. Dies erweitert den adressierbaren Markt für die LLM- und Foundation-Model-Sicherheitsbranche, insbesondere bei K?ufern, die von Anfang an operativen Support ben?tigen.


Nach Sicherheitstyp: Modellsicherheit führt, GRC signalisiert die n?chste Phase
Modellsicherheit hielt im Jahr 2025 mit 28,1 % den gr??ten Anteil und stand damit im Mittelpunkt des LLM- und Foundation-Model-Sicherheitsmarkts. Unternehmen priorisieren sie, weil fein abgestimmte Modelle, Gewichte und Inferenzpfade nun direkten Gesch?ftswert haben und zu Zielen für Extraktion oder Manipulation werden k?nnen. Datensicherheit und Anwendungssicherheit liegen dicht dahinter, da die Kontext-Pipeline und die Prompt-Schnittstelle h?ufige Einstiegspunkte für die Exposition sensibler Informationen und unsichere Interaktionen sind. Identit?ts- und Zugangssicherheit steigt ebenfalls, da agentische Systeme zunehmend Berechtigungen, Token und die F?higkeit erhalten, im Namen von Benutzern zu handeln. Dies bedeutet, dass sich der LLM- und Foundation-Model-Sicherheitsmarkt von reiner Modellverteidigung zu einem breiteren Stack umgebender Kontrollen ausweitet.
GRC wird bis 2031 voraussichtlich mit einer CAGR von 24,7 % expandieren und ist damit der am schnellsten wachsende Sicherheitstyp im LLM- und Foundation-Model-Sicherheitsmarkt. Das Wachstum wird durch den Bedarf angetrieben, KI-Risiken zu dokumentieren, Kontrollen zuzuweisen, Nachweise zu sichern und interne ?berprüfungen oder externe Audits zu unterstützen. Gesundheitsregeln und unternehmensweite KI-Governance-Programme machen diese Dokumentationsanforderungen im Jahr 2026 dringlicher. K?ufer sch?tzen GRC-Ausgaben auch, weil sie einen klareren Budgetfall bieten als rein reaktive Kategorien, die von sichtbaren Vorf?llen abh?ngen. Das macht Governance-Software zu einer dauerhaften Wachstumsschicht innerhalb des LLM- und Foundation-Model-Sicherheitsmarkts, da die KI-Nutzung in kontrollierte Gesch?ftsprozesse übergeht.
Nach Bereitstellung: Cloud führt, Hybrid erfasst regulierte Workloads
Cloud machte im Jahr 2025 54,2 % der Ausgaben aus und ist damit der führende Bereitstellungsmodus im LLM- und Foundation-Model-Sicherheitsmarkt. Organisationen bevorzugen weiterhin Cloud-KI-Dienste, da sie Rollouts beschleunigen und grundlegende Kontrollen in die Bereitstellungsumgebung einbetten. Dennoch ben?tigen Cloud-first-Rollouts noch separate Prompt-, Ausgabe- und Richtlinienschutzma?nahmen, da Anbietersicherheitsvorkehrungen Modellmissbrauchsrisiken nicht vollst?ndig eliminieren. Cloud eignet sich auch für Teams, die schnellere Experimente und einfacheren Zugang zu mehreren Modellanbietern innerhalb einer einzigen kommerziellen Umgebung wünschen. Dies h?lt Cloud im Mittelpunkt des LLM- und Foundation-Model-Sicherheitsmarkts, insbesondere in weniger restriktiven Bereitstellungsszenarien.
Hybrid wird bis 2031 voraussichtlich mit einer CAGR von 24,8 % wachsen und ist damit das am schnellsten wachsende Bereitstellungsmodell im LLM- und Foundation-Model-Sicherheitsmarkt. Regulierte Unternehmen kombinieren zunehmend On-Premises-Inferenz oder sensible Datenverarbeitung mit Cloud-nativer ?berwachung und Governance-Schichten. Dieses Design erm?glicht es K?ufern, kritische Workflows enger zu schützen und gleichzeitig skalierbare externe Sicherheitsdienste zu nutzen. Es schafft auch ein Problem der Richtlinienkonsistenz, da Kontrollen über verschiedene Infrastrukturschichten und Betriebsteams hinweg funktionieren müssen. Anbieter reagieren mit Gateway- und Control-Plane-Modellen, was die Hybrid-Nachfrage in der LLM- und Foundation-Model-Sicherheitsbranche verst?rkt.
Nach Unternehmensgr??e: Gro?unternehmen verankern den Umsatz, KMU wachsen am schnellsten
Gro?unternehmen machten im Jahr 2025 59,2 % des Umsatzes aus und haben damit die führende Position im LLM- und Foundation-Model-Sicherheitsmarkt. Sie neigen dazu, breitere KI-Best?nde zu betreiben, mehr Jurisdiktionen zu unterliegen und mehr interne Stakeholder rund um Sicherheit und Governance zu verwalten. Das macht sie eher geneigt, Multi-Modul-Plattformen zu kaufen, die Prompt-Kontrollen, Modellschutz, Identit?tsaufsicht und Governance-F?higkeiten in einem Vertrag kombinieren. Ihre Gr??e erh?ht auch den Wert der Standardisierung, da fragmentierte KI-Sicherheitstools über Gesch?ftsbereiche und Regionen hinweg schwer zu verwalten werden. Infolgedessen bleiben gro?e Konten der Umsatzanker des LLM- und Foundation-Model-Sicherheitsmarkts.
KMU werden bis 2031 voraussichtlich mit einer CAGR von 24,9 % wachsen und sind damit das am schnellsten wachsende Segment im LLM- und Foundation-Model-Sicherheitsmarkt. Low-Code-Builder und einfacherer Zugang zu verpackten KI-Tools haben es kleineren Organisationen erm?glicht, Assistenten und Workflow-Agenten ohne gro?e Engineering-Teams zu starten. Die Sicherheitslast entsteht sofort, auch wenn das interne Personal, das für die Verwaltung von Modellverhalten und Richtlinienanpassung verantwortlich ist, noch begrenzt ist. Anbieter antworten darauf mit eingebetteten Kontrollen, einfacheren Bereitstellungspfaden und mehr verwaltetem Support rund um Rollout und Betrieb. Dies erweitert die K?uferbasis des LLM- und Foundation-Model-Sicherheitsmarkts und ver?ndert schrittweise die Vertriebsmodelle von hochgradig angepassten Deals hin zu wiederholbareren Einführungsmustern.
Nach Endnutzerbranche: BFSI setzt den Risikostandard, Gesundheitswesen skaliert schnell
BFSI hielt im Jahr 2025 mit 17,2 % den gr??ten Anteil und war damit die führende Branche im LLM- und Foundation-Model-Sicherheitsmarkt. Finanzinstitute verarbeiten sensible Kundendaten, regulierte Entscheidungen und hochwertige Workflows, sodass die Kosten schwacher Modellkontrollen ungew?hnlich hoch sind. Die IIF-EY-Umfrage zeigte, dass KI-Drittanbieteraufsicht und Governance in diesem Sektor nach wie vor gro?e Anliegen sind, was den anhaltenden Bedarf an Ausgaben für Validierung, ?berwachung und Kontrollrahmen unterstreicht. Kundenseitige Assistenten machen Governance auch dringlicher, da Ausgabequalit?t, Zugriffskontrollen und Datenverarbeitung alle nah am Vertrauen der Verbraucher liegen. Dies h?lt BFSI als Benchmark-K?ufergruppe innerhalb des LLM- und Foundation-Model-Sicherheitsmarkts.
Gesundheitswesen und Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 25,1 % wachsen und sind damit die am schnellsten wachsende Branche im LLM- und Foundation-Model-Sicherheitsmarkt. Die FDA-Leitlinien zu adaptiven KI-Ger?ten und die HHS-HIPAA-?nderungen dr?ngen Laufzeitüberwachung, ?berprüfbarkeit und KI-spezifische Schutzma?nahmen in den Vordergrund aktiver Beschaffungspriorit?ten. Der Health Sector Coordinating Council fügte weitere Struktur hinzu, indem er die Verfolgung von KI-Stücklisten, Prüfbarkeit und Ausfallsicherheitserwartungen für Lieferantenbeziehungen leitete. Diese Kombination erweitert die Nachfrage über den grundlegenden Modellschutz hinaus in Lieferkettenvisibilit?t und Drittanbieter-Sicherung. Es macht das Gesundheitswesen auch zu einem der deutlichsten Beispiele dafür, wie Regulierung und operationelles Risiko die LLM- und Foundation-Model-Sicherheitsbranche gleichzeitig ausweiten.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Anteil von 32,2 % am LLM- und Foundation-Model-Sicherheitsmarkt und war damit der gr??te regionale Markt. Die Region profitiert von einer hohen Konzentration regulierter Finanzinstitute, Cloud-KI-Infrastruktur und reifen Unternehmens-Sicherheitsbudgets. Sie verfügt auch über eine starke Basis von Anbietern, die die Kategorie aktiv mit neuen Produkten und Integrationen gestalten. Die NIST-KI-Leitlinien sind zu einem wichtigen Anker für KI-Governance-Programme in der Region geworden, insbesondere für Unternehmen, die einen strukturierten Rahmen für Modellaufsicht und operative Kontrollen wünschen. Produktbewegungen von Microsoft und CrowdStrike zeigen auch, dass Nordamerika das wichtigste Einführungsgebiet für zentralisierte Agent- und Gateway-Kontrollen im LLM- und Foundation-Model-Sicherheitsmarkt bleibt.
Europa war im Jahr 2025 der zweitgr??te regionale Markt innerhalb des LLM- und Foundation-Model-Sicherheitsmarkts. Die Nachfrage wird von Organisationen gepr?gt, die KI-Governance zunehmend als erforderliche Betriebsdisziplin und nicht als optionale Schicht behandeln. Finanzdienstleistungen, ?ffentliche Institutionen und andere regulierte Sektoren unterstützen weiterhin Kaufaktivit?ten, die sich auf Richtlinienkontrollen, Dokumentation und Lieferantensicherung konzentrieren. Europa bleibt auch wichtig, weil K?ufer dort tendenziell gro?en Wert auf Rückverfolgbarkeit, Tiefe der Governance und den Nachweis legen, dass Sicherheitskontrollen einer formalen ?berprüfung standhalten k?nnen. Diese Pr?ferenz unterstützt eine stetige Nachfrage nach Plattformen, die Modellschutz mit Governance-Workflows im gesamten LLM- und Foundation-Model-Sicherheitsmarkt verbinden k?nnen.
Asien-Pazifik wird voraussichtlich mit einer CAGR von 25,2 % expandieren und ist damit das am schnellsten wachsende regionale Segment des LLM- und Foundation-Model-Sicherheitsmarkts bis 2031. Die Region kombiniert eine gro? angelegte Einführung von Unternehmens-KI mit einer breiten Palette inl?ndischer Implementierungspfade in China, Indien, Japan und 厂ü诲办辞谤别补. Die Governance-Aktivit?ten des ?ffentlichen Sektors und der Unternehmen werden ebenfalls strukturierter, was die Nachfrage nach Modell-, Daten- und Anwendungskontrollen unterstützt. Da dedizierte KI-Sicherheitstools in vielen Asien-Pazifik-Bereitstellungen noch eine geringere Durchdringung haben als in Nordamerika, hat der LLM- und Foundation-Model-Sicherheitsmarkt mehr Raum, von einer niedrigeren installierten Basis aus zu expandieren.

Wettbewerbslandschaft
Der LLM- und Foundation-Model-Sicherheitsmarkt ist nach wie vor m??ig fragmentiert, wobei gro?e Cybersicherheitsanbieter und spezialisierte KI-Sicherheitsspezialisten mit unterschiedlichen St?rken konkurrieren. Etablierte Anbieter bringen in der Regel st?rkere Distribution, breiteren Kundenzugang und einfachere Integration in bestehende Unternehmens-Stacks mit. Spezialisten bringen in der Regel tiefere Expertise über Modellschichten hinweg, insbesondere bei Prompt-Missbrauch, Adversarial-Testing und Laufzeit-Guardrails. Check Point st?rkte seine Position im vierten Quartal 2025 durch die ?bernahme von Lakera und die Integration von Laufzeitschutz und Pre-Deployment-Bewertung in die Infinity-Plattform, was zeigt, dass etablierte Anbieter KI-spezifische Tiefe kaufen, anstatt darauf zu warten, alles intern aufzubauen. Dieses Muster dr?ngt den LLM- und Foundation-Model-Sicherheitsmarkt im Laufe der Zeit zu einem breiteren Plattformwettbewerb.
Die Bewegung hin zu zentralisierten Control Planes pr?gt auch den LLM- und Foundation-Model-Sicherheitsmarkt. Microsoft startete Agent 365 als allgemein verfügbare Plattform für Agent-Identit?ts-Governance, Shadow-AI-Erkennung, Laufzeitblockierung und Richtliniendurchsetzung über Erst- und Drittanbieter-?kosysteme hinweg. CrowdStrike erweiterte Falcon AI Detection and Response über mehrere KI-Gateways hinweg und unterstrich damit den wachsenden Wert von modellübergreifender Sichtbarkeit und gemeinsamer Richtliniendurchsetzung. Diese Launches zeigen, dass Anbieter weniger um isolierte Funktionen konkurrieren und mehr darum, wie viel des KI-Workflows sie innerhalb einer einzigen Betriebsschicht kontrollieren k?nnen. Diese Verschiebung macht Plattformvollst?ndigkeit im LLM- und Foundation-Model-Sicherheitsmarkt wichtiger.
Verwaltete und dienstleistungsgeführte Strategien werden zu einer weiteren klaren Wettbewerbslinie im LLM- und Foundation-Model-Sicherheitsmarkt. IBM trat dem OpenAI Daybreak Cyber Partner Program bei und verpflichtete sich zu 5 Milliarden USD durch Project Lightwell, was der Kategorie für verwaltete Schwachstellenerkennung und -behebung Skalierung verleiht. SentinelOne ?ffnete Purple AI Agentic Investigation für alle Kunden und startete Wayfinder Frontier AI Services, was die Nachfrage nach sowohl automatisierter Untersuchung als auch expertengeführtem Sicherheitssupport zeigt. Palo Alto Networks fügte native Unterstützung für Anthropics Claude Sonnet 4.6, Claude Opus 4.8 und Gemini 3.5 Flash über Cortex hinzu, was die Breite des Wettbewerbssupports widerspiegelt, der nun mehr Modelle und operative Kontexte umfasst. Das Ergebnis ist ein LLM- und Foundation-Model-Sicherheitsmarkt, in dem die Anbieterzahl breit bleibt, aber der Schwerpunkt sich hin zu Plattformen verlagert, die Modellschutz, Identit?tskontrolle, Beobachtbarkeit und Dienstleistungen kombinieren.
LLM- und Foundation-Model-Sicherheitsbranche – Marktführer
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Alphabet Inc.
-
Amazon.com, Inc.
-
CrowdStrike Holdings, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- Juni 2026: IBM trat dem OpenAI Daybreak Cyber Partner Program bei und verpflichtete sich zu 5 Milliarden USD durch Project Lightwell, um Frontier-KI in Sicherheitsdienste für Unternehmensanwendungen zu integrieren, und startete einen neuen verwalteten Schwachstellenerkennungsdienst, der OpenAI-Modelle nutzt, um Software-Schwachstellen in gro?en Codebasen mit einer breiteren Abdeckung als herk?mmliche Scan-Tools zu identifizieren und zu validieren.
- Juni 2026: CrowdStrike erweitert Falcon AI Detection and Response (AIDR) über ein offenes Gateway-Partner-?kosystem, einschlie?lich Databricks Unity AI Gateway, Google Cloud Apigee, Microsoft Azure API Management, Kong, LiteLLM, Maxim AI Bifrost, JetStream Security und TrueFoundry, und etabliert die Falcon-Plattform als einheitliche KI-Sicherheits-Control-Plane für Multi-Modell-Unternehmensbereitstellungen.
- Juni 2026: SentinelOne ?ffnet Purple AI Agentic Investigation für alle Kunden und bietet Zero-Click-autonome Bedrohungserkennung, die KI-gestützte Bedrohungen ohne menschliche Abh?ngigkeiten untersucht, Urteile f?llt und stoppt, w?hrend gleichzeitig Singularity Credits als einheitliche W?hrung für KI-gestützte Sicherheitsoperationen auf der gesamten Singularity-Plattform eingeführt werden.
- Mai 2026: Microsoft startete Agent 365 als allgemein verfügbar für kommerzielle Kunden zu 15 USD pro Benutzer pro Monat und bietet eine zentralisierte Control Plane für Agent-Identit?ts-Governance, Shadow-AI-Erkennung, Laufzeitblockierung und Richtliniendurchsetzung über Microsoft- und Drittanbieter-Agent-?kosysteme hinweg, einschlie?lich AWS Bedrock und Google Gemini Enterprise Agent Platform.


Globaler LLM- und Foundation-Model-Sicherheitsmarkt – Berichtsumfang
Der LLM- und Foundation-Model-Sicherheitsmarkt umfasst Plattformen und Dienste, die darauf ausgelegt sind, gro?e Sprachmodelle und Foundation-KI-Modelle gegen adversarielle Angriffe, Missbrauch und systemische Schwachstellen zu schützen. Diese L?sungen umfassen Prompt-Sicherheit, Ausgabemoderation, Laufzeitüberwachung, Datenleckpr?vention, Governance-Frameworks und KI-Red-Teaming, um die Integrit?t, Zuverl?ssigkeit und Vertrauenswürdigkeit fortschrittlicher KI-Systeme zu gew?hrleisten. Der Markt wird durch die rasche Einführung generativer KI in allen Branchen, steigende Risiken wie Prompt-Injection, Datenvergiftung, Modelldiebstahl und Missbrauch synthetischer Inhalte sowie die wachsende Nachfrage nach Einhaltung globaler KI-Governance- und Sicherheitsstandards angetrieben. Organisationen in BFSI, Gesundheitswesen, IT, Fertigung, Regierung und Einzelhandel setzen diese L?sungen ein, um sensible Daten zu schützen, KI-Pipelines zu sichern und die operative Resilienz aufrechtzuerhalten. Das prim?re Ziel ist es, sichere, transparente und vertrauenswürdige KI-?kosysteme zu erm?glichen, indem proaktive Abwehrma?nahmen, kontinuierliche ?berwachung und Governance-Frameworks integriert werden, die Risiken mindern und gleichzeitig Innovation und sichere Bereitstellung fortschrittlicher KI-Technologien unterstützen.
Der Bericht zum LLM- und Foundation-Model-Sicherheitsmarkt ist segmentiert nach Komponente (L?sungen [Prompt-Sicherheitsl?sungen, Ausgabesicherheit und Inhaltsmoderation, Modellüberwachung und Laufzeitschutz, Datenleckpr?vention und Daten-Governance, KI-Red-Teaming- und Validierungsplattformen, Sonstige L?sungen] und Dienstleistungen), Sicherheitstyp (Modellsicherheit, Datensicherheit, Anwendungssicherheit, Identit?ts- und Zugangssicherheit, Governance, Risiko und Compliance (GRC)), Bereitstellung (Cloud, On-Premises und Hybrid), Unternehmensgr??e (Gro?unternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Einzelhandel und E-Commerce, Industrielle Fertigung, Regierung und ?ffentlicher Sektor sowie Sonstige Endnutzerbranchen) und Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen | Prompt-Sicherheitsl?sungen |
| Ausgabesicherheit und Inhaltsmoderation | |
| Modellüberwachung und Laufzeitschutz | |
| Datenleckpr?vention und Daten-Governance | |
| KI-Red-Teaming- und Validierungsplattformen | |
| Sonstige L?sungen | |
| Dienstleistungen |
| Modellsicherheit |
| Datensicherheit |
| Anwendungssicherheit |
| Identit?ts- und Zugangssicherheit |
| Governance, Risiko und Compliance (GRC) |
| Cloud |
| On-Premises |
| Hybrid |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Einzelhandel und E-Commerce |
| Industrielle Fertigung |
| Regierung und ?ffentlicher Sektor |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| ?briger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||
| Nach Komponente | L?sungen | Prompt-Sicherheitsl?sungen | |
| Ausgabesicherheit und Inhaltsmoderation | |||
| Modellüberwachung und Laufzeitschutz | |||
| Datenleckpr?vention und Daten-Governance | |||
| KI-Red-Teaming- und Validierungsplattformen | |||
| Sonstige L?sungen | |||
| Dienstleistungen | |||
| Nach Sicherheitstyp | Modellsicherheit | ||
| Datensicherheit | |||
| Anwendungssicherheit | |||
| Identit?ts- und Zugangssicherheit | |||
| Governance, Risiko und Compliance (GRC) | |||
| Nach Bereitstellung | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| Informationstechnologie und Telekommunikation | |||
| Einzelhandel und E-Commerce | |||
| Industrielle Fertigung | |||
| Regierung und ?ffentlicher Sektor | |||
| Sonstige Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| ?briges Europa | |||
| Asien-Pazifik | China | ||
| Indien | |||
| Japan | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| ?briger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der aktuelle und prognostizierte Markt für LLM- und generative KI-Energieoptimierungssoftware?
Der Markt wurde im Jahr 2025 auf 1,28 Milliarden USD gesch?tzt, stieg im Jahr 2026 auf 1,58 Milliarden USD und wird bis 2031 voraussichtlich 5,07 Milliarden USD bei einer CAGR von 26,26 % erreichen.
Welche L?sungskategorie führt den Umsatz in diesem Bereich an?
KI-Energieanalyse und Beobachtbarkeit führte im Jahr 2025 mit einem Anteil von 29,85 %, da die meisten Betreiber zun?chst eine genaue Sichtbarkeit auf Schaltkreis- und Anlagenebene ben?tigen, bevor sie Optimierungsma?nahmen automatisieren.
Warum wachsen Hybrid-Bereitstellungen schneller als reine Cloud-Modelle?
Hybrid-Bereitstellungen werden voraussichtlich mit einer CAGR von 26,92 % wachsen, da Betreiber lokale Kontrolle über Strom- und Kühlsysteme wünschen und gleichzeitig Cloud-skalierte Analysen über Standorte hinweg nutzen m?chten.
Welche Endnutzergruppe expandiert am schnellsten?
Unternehmens-Rechenzentren werden bis 2031 voraussichtlich mit einer CAGR von 27,05 % wachsen, da mehr Unternehmen LLM-Inferenz intern einführen, um eine st?rkere Kontrolle über Kosten, Datenschutz und Leistung zu erhalten.
Welche Region expandiert am schnellsten bei Energieoptimierungssoftware für KI-Infrastruktur?
Asien-Pazifik wird bis 2031 voraussichtlich mit einer CAGR von 27,45 % wachsen, unterstützt durch nationale KI-Infrastrukturprogramme, Energieeffizienzstandards und Aktualisierungen der Rechenzentrumsrichtlinien.
Was ist die wichtigste K?uferpriorit?t jenseits von Energieeinsparungen?
Zuverl?ssigkeits- und Verfügbarkeitsoptimierung ist das am schnellsten wachsende Ziel mit einer CAGR von 26,87 %, was zeigt, dass Betreiber zunehmend darauf fokussiert sind, Ausf?lle zu vermeiden, die teure GPU-Workloads unterbrechen.
Seite zuletzt aktualisiert am:



